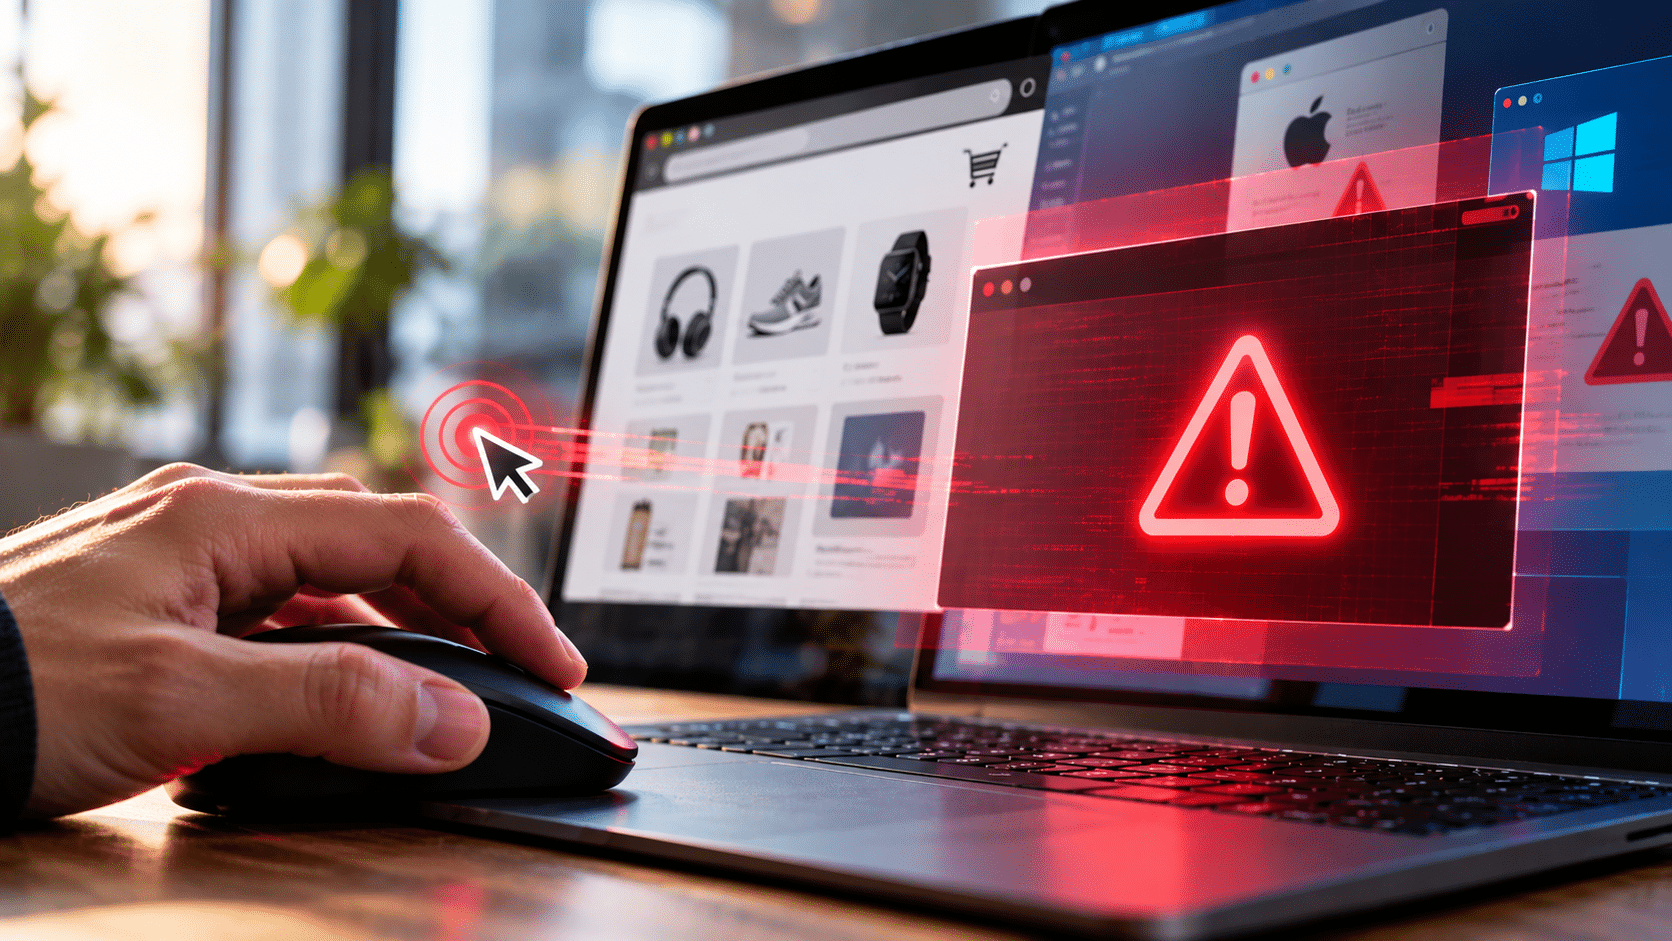
Una campaña detectada por Netskope Threat Labs utiliza anuncios online, una falsa tienda y avisos de seguridad que imitan a Microsoft y Apple para generar una sensación de bloqueo y empujar a las víctimas a llamar a un supuesto servicio técnico.
Mover el ratón puede ser suficiente para poner en marcha una sofisticada estafa de soporte técnico. Netskope Threat Labs ha identificado una campaña que utiliza publicidad online para conducir a los usuarios hasta una página preparada para simular un grave problema de seguridad en su equipo.
El ataque tiene una particularidad: el ordenador no está realmente bloqueado ni sus archivos han sido cifrados. Los ciberdelincuentes manipulan lo que el usuario ve en el navegador para hacerle creer que ha perdido el control del dispositivo y llevarle posteriormente hasta un falso número de asistencia técnica.
La campaña comienza con anuncios distribuidos a través de Google Ads que pueden aparecer en páginas legítimas de mapas, meteorología, inmobiliaria, almacenamiento de documentos o deportes. Esto no significa que esos sitios hayan sido comprometidos: los anuncios llegan a través de sus canales publicitarios habituales.
Después de hacer clic, la víctima llega primero a una pantalla de carga y posteriormente a una tienda online ficticia llamada ShopEase. A primera vista, nada parece especialmente sospechoso.
Es entonces cuando entra en juego uno de los elementos más llamativos del ataque. La página espera a detectar un movimiento del ratón antes de ejecutar la siguiente fase.
Este mecanismo funciona como una forma de distinguir a una persona real de determinados sistemas automatizados empleados para analizar páginas potencialmente maliciosas. Una vez detectada la interacción, el código recupera la infraestructura utilizada por los atacantes y descarga contenido específicamente preparado para Windows o macOS.
La campaña incorpora además mecanismos destinados a dificultar su análisis. Según la investigación, emplea dos fases de descifrado AES y genera la falsa interfaz de seguridad directamente en la memoria del navegador.
El contenido que aparece posteriormente depende del sistema operativo de la víctima. En Windows, la página imita avisos de Microsoft Defender; en macOS, adopta una apariencia vinculada al ecosistema de Apple. En ambos casos, el objetivo es el mismo: convencer al usuario de que su dispositivo está infectado y necesita ayuda urgente.
A partir de ahí comienza la puesta en escena.
La página entra en pantalla completa, oculta elementos habituales del navegador como las pestañas o la barra de direcciones y trata de impedir algunos de los métodos habituales para salir. A ello se suman sonidos de alerta, mensajes repetitivos y una ralentización deliberada del navegador.
Todo está diseñado para reforzar una misma sensación: el ordenador ha dejado de responder y algo grave está ocurriendo.
En realidad, los controles del sistema operativo continúan funcionando y el dispositivo no ha sido bloqueado. Lo que los atacantes buscan es que la víctima actúe bajo presión.
La falsa advertencia muestra reiteradamente un número al que supuestamente hay que llamar para solucionar el problema.
Ese contacto es el verdadero objetivo de la operación. Una vez iniciada la conversación, los estafadores pueden intentar cobrar por un servicio técnico inexistente, conseguir información personal o financiera o convencer a la víctima para que instale herramientas que permitan acceder remotamente a su equipo.
La recomendación de los investigadores es clara: una alerta legítima del navegador o del sistema operativo no bloquea la pantalla para exigir al usuario que llame a un número de teléfono.
El alcance observado por Netskope muestra la dimensión de la campaña. Entre el 31 de agosto y el 14 de septiembre de 2026, los investigadores contabilizaron al menos 619 organizaciones afectadas y 457 hosts relacionados con la estafa.
También identificaron más de 250 identificadores de campañas de Google Ads distribuidos a través de al menos 284 sitios legítimos.
Estados Unidos concentró aproximadamente el 62 % de las organizaciones afectadas detectadas, seguido de Japón, con un 16 %, y Australia, con un 14 %.
Lo primero es no llamar al teléfono que aparece en pantalla, no facilitar información personal o bancaria y no instalar ningún programa solicitado desde la propia alerta.
Si la página ha entrado en pantalla completa, mantener pulsada durante unos segundos la tecla Escape puede permitir recuperar el control del navegador. Si no funciona, es posible cerrarlo directamente desde el Administrador de tareas de Windows o mediante la opción Forzar salida en macOS. Al volver a abrirlo, conviene no restaurar automáticamente la sesión anterior.
En organizaciones, este tipo de campañas vuelve a poner el foco sobre una amenaza que no necesita necesariamente explotar una vulnerabilidad técnica para resultar efectiva. La combinación de publicidad maliciosa, técnicas de evasión y ingeniería social puede ser suficiente para convertir una página web en una experiencia muy convincente para la víctima.
La investigación muestra, además, cómo las tradicionales estafas de soporte técnico están incorporando mecanismos cada vez más elaborados para dificultar su detección. En este caso, el ataque no necesita secuestrar realmente el ordenador: le basta con conseguir que el usuario crea que lo ha hecho.
Rincón del CISO
30 Septiembre 2026
Podcast de Cyberlideria MGZN.
Todos los jueves, a partir de las 22:00, estará disponible en CyberLideria MGZN una nueva entrevista, donde un prestigioso CISO colaborador charlará con una personalidad inspiradora, importante, y líder empresarial, tanto del ámbito privado como público.
Manténgase informado sobre la ciberseguridad, tecnología, las tendencias y las noticias que afectan a los líderes de TI.
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas