Actualidad
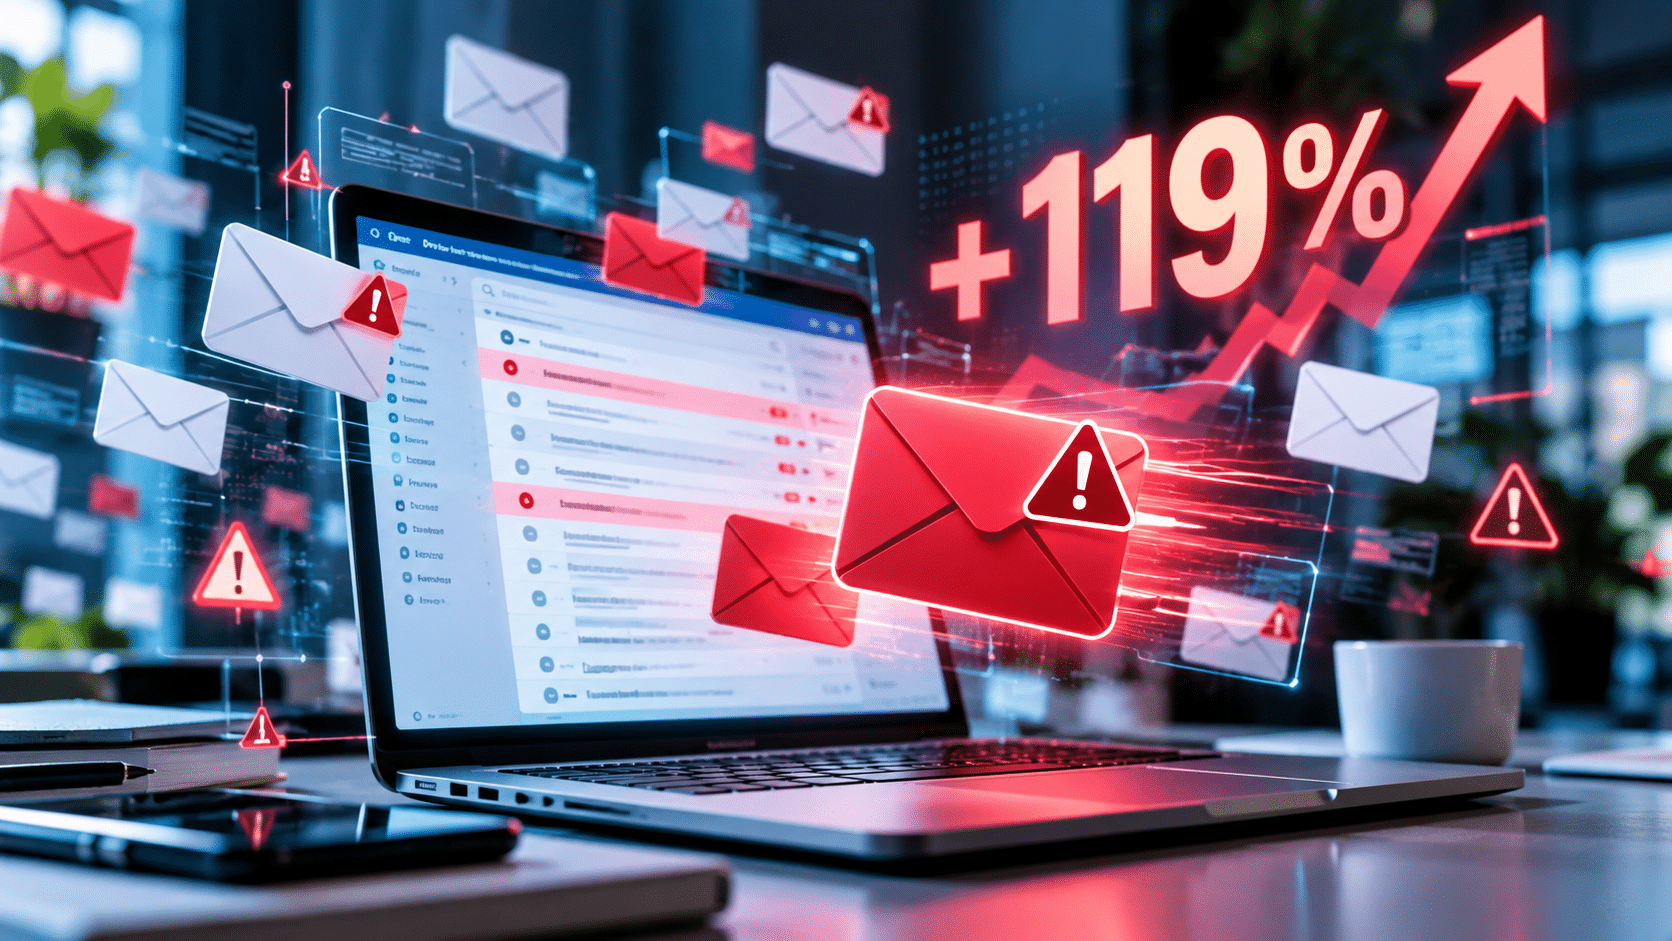
Los ataques que comprometen cuentas de correo empresariales aumentaron un 119% entre mayo y septiembre, según datos de Stoïk. La inteligencia artificial está facilitando campañas cada vez más sofisticadas y accesibles para los ciberdelincuentes, mientras las empresas se enfrentan a una creciente frecuencia de incidentes. El correo electrónico sigue siendo una de las principales puertas de entrada de los ciberdelincuentes a las organizaciones. Y lejos de perder protagonismo, los ataques dirigidos a las cuentas corporativas están experimentando un crecimiento significativo, impulsados por herramientas de inteligencia artificial que permiten automatizar y perfeccionar las técnicas de engaño. Los últimos datos de Stoïk, compañía europea especializada en ciberseguridad y ciberseguros, reflejan esta tendencia: los ataques de compromiso del correo empresarial, conocidos como Business Email Compromise (BEC), aumentaron un 119% entre mayo y septiembre de 2026. Este incremento coincide con una subida generalizada de los incidentes gestionados por la compañía. Solo en septiembre, Stoïk atendió un 60% más de ciberincidentes que en los meses anteriores al verano. Las cifras apuntan a un escenario en el que los ataques no solo son más frecuentes, sino también más fáciles de ejecutar gracias a la evolución de las herramientas tecnológicas. La IA está cambiando las reglas del cibercrimen La inteligencia artificial ha abierto nuevas posibilidades para las empresas, pero también está proporcionando a los ciberdelincuentes herramientas para perfeccionar sus operaciones. Su incorporación a las campañas maliciosas permite elaborar mensajes de phishing más convincentes, automatizar determinadas tareas y ampliar el alcance de los ataques sin necesidad de contar con grandes conocimientos técnicos. El resultado es una reducción de las barreras de entrada al cibercrimen y una mayor capacidad para lanzar campañas a gran escala. Según explica Juan Ignacio Ramallo, Country Manager de Stoïk en España, la IA no ha creado necesariamente nuevas modalidades de ataque, pero sí ha transformado la forma en que se ejecutan, haciéndolas más accesibles, económicas y sofisticadas. Este cambio plantea un desafío para las organizaciones: las señales que tradicionalmente permitían reconocer un correo fraudulento son cada vez menos evidentes. Más empresas afectadas, aunque el impacto por incidente se mantiene estable El aumento de los ataques al correo corporativo forma parte de una tendencia más amplia. De acuerdo con los datos de Stoïk, la frecuencia de siniestros cibernéticos pasó del 4,34% en 2024 al 10,56% en 2025, lo que supone un incremento de más del doble en un año. Sin embargo, este crecimiento no se ha traducido, por el momento, en un aumento equivalente de la gravedad de los incidentes. La compañía señala que, aunque las empresas están sufriendo ataques con mayor frecuencia, el impacto individual de los siniestros se mantiene en niveles similares. Esta evolución refleja un cambio importante en el panorama de amenazas: el problema no reside únicamente en la capacidad destructiva de un ataque, sino también en la exposición cada vez más recurrente de las organizaciones. El factor humano sigue siendo decisivo frente al phishing Pese a la creciente sofisticación de las amenazas, muchas de las medidas de protección más eficaces continúan siendo las mismas. La actualización de los sistemas, la corrección rápida de vulnerabilidades y la implantación de mecanismos de autenticación robustos siguen desempeñando un papel fundamental para impedir accesos no autorizados. Pero la tecnología, por sí sola, no es suficiente. La formación continua de los empleados se mantiene como uno de los pilares de la prevención, especialmente ante campañas de phishing cuyos mensajes resultan cada vez más difíciles de distinguir de comunicaciones legítimas. Reconocer solicitudes inusuales, verificar la identidad de los remitentes y desconfiar de determinadas peticiones de información o transferencias económicas puede marcar la diferencia entre detectar un intento de fraude y convertirse en víctima. A ello se suma la necesidad de mantener una supervisión constante de los sistemas y las comunicaciones corporativas, con el objetivo de identificar comportamientos sospechosos antes de que deriven en incidentes de mayor alcance. La inteligencia artificial también puede convertirse en la mejor aliada de la defensa Aunque la IA está facilitando la actividad de los ciberdelincuentes, también está transformando las capacidades de protección de las organizaciones. Su aplicación en ciberseguridad permite analizar grandes volúmenes de información, identificar patrones anómalos, priorizar alertas y acelerar la detección de posibles amenazas. Estas capacidades resultan especialmente relevantes en un contexto en el que los equipos de seguridad deben gestionar un número creciente de eventos e incidentes. Desde Stoïk destacan que el verdadero valor de la inteligencia artificial reside en su combinación con la experiencia humana. Las herramientas automatizadas pueden contribuir a reducir vulnerabilidades y detectar señales de riesgo, pero la interpretación de los incidentes y la toma de decisiones siguen requiriendo profesionales especializados. En este sentido, las organizaciones que integren tecnología avanzada, formación de sus empleados y equipos expertos de respuesta estarán mejor preparadas para afrontar las nuevas dinámicas del cibercrimen. El verdadero reto: anticiparse a ataques cada vez más frecuentes El crecimiento del 119% en los ataques al correo corporativo evidencia hasta qué punto los ciberdelincuentes están aprovechando las posibilidades de la automatización y la inteligencia artificial. Pero también pone de manifiesto una realidad que trasciende a esta tecnología: las empresas necesitan reforzar sus estrategias de prevención, detección y respuesta ante amenazas que evolucionan constantemente. La protección del correo electrónico, la gestión de identidades y la concienciación de los empleados ya no pueden abordarse como medidas aisladas, sino como parte de una estrategia integral de ciberresiliencia. Porque en un entorno donde los ataques son cada vez más numerosos y convincentes, la diferencia no estará únicamente en contar con mejores herramientas, sino en la capacidad de las organizaciones para reconocer las amenazas, reaccionar a tiempo y evitar que un simple correo comprometa todo el negocio.
30 Octubre 2026

Actualidad
El accidente se ha producido este miércoles en la estación de Urda. Según las primeras informaciones, dos vagones habrían caído por un terraplén y los servicios de emergencia se han desplazado hasta la zona. Dos trenes de alta velocidad, uno de Iryo y otro AVE, han colisionado durante la mañana de este miércoles, 28 de octubre, en la estación de Urda, en la provincia de Toledo. El accidente, registrado alrededor de las 8:45 horas, ha provocado varios heridos y la suspensión de la circulación ferroviaria entre Madrid y Andalucía. Según las primeras informaciones, dos vagones habrían caído por un terraplén como consecuencia del impacto. Hasta el lugar se han desplazado tres helicópteros medicalizados, unidades de emergencias sanitarias y efectivos de bomberos para atender a los afectados. Adif ha interrumpido la circulación en ambos sentidos, mientras Renfe ha confirmado que la incidencia se debe a un alcance entre dos trenes. García-Page advierte que podrían "aparecer aún más cadáveres" tras confirmar 64 fallecidos Noticia en desarrollo | 28 de octubre de 2026.
28 Octubre 2026
Actualidad
Halloween está a la vuelta de la esquina y, mientras las calles se preparan para llenarse de fantasmas, vampiros y criaturas terroríficas, en el mundo digital los monstruos tienen otro aspecto. No llevan máscaras ni aparecen únicamente de noche: se esconden detrás de correos electrónicos, mensajes aparentemente inofensivos, voces clonadas y enlaces fraudulentos. La diferencia es que estos monstruos no desaparecen el 1 de noviembre. El terror tiene una nueva cara: la inteligencia artificial La inteligencia artificial ha abierto nuevas posibilidades para empresas y profesionales, pero también está transformando las herramientas utilizadas por los ciberdelincuentes. Los ataques de phishing ya no necesitan contener faltas de ortografía ni mensajes sospechosos. La IA generativa permite elaborar comunicaciones convincentes, personalizadas y adaptadas al lenguaje de una organización. A ello se suma la proliferación de los deepfakes, capaces de recrear rostros y voces con un realismo que dificulta distinguir una comunicación auténtica de una manipulación. El resultado es un escenario en el que una videollamada, una nota de voz o una instrucción aparentemente enviada por un directivo pueden convertirse en el inicio de un fraude. Ransomware: cuando la pesadilla se hace realidad Pocas situaciones generan tanta tensión en una organización como descubrir que sus sistemas han sido bloqueados y que sus datos están en manos de un atacante. El ransomware continúa siendo una de las amenazas más disruptivas para la continuidad empresarial. Más allá del cifrado de archivos, los ciberdelincuentes pueden recurrir al robo de información y a la amenaza de publicarla para aumentar la presión sobre sus víctimas. Y el verdadero coste no siempre está en el rescate exigido: la paralización de operaciones, la pérdida de confianza y el daño reputacional pueden prolongarse mucho después del incidente. Los fantasmas digitales que roban identidades No todos los ataques necesitan sofisticadas herramientas tecnológicas. En ocasiones, basta con una contraseña comprometida, una sesión abierta o un empleado que confía en el remitente equivocado. El robo de credenciales sigue siendo una puerta de entrada para los ciberdelincuentes, especialmente cuando las contraseñas se reutilizan o no existen mecanismos adicionales de autenticación. En este contexto, la identidad digital se ha convertido en uno de los principales perímetros de seguridad de las organizaciones. El enemigo también puede estar en casa Uno de los escenarios más inquietantes para las empresas es descubrir que una amenaza no ha llegado directamente a través de sus sistemas, sino mediante un proveedor o socio tecnológico. Las interconexiones digitales, los accesos de terceros y las cadenas de suministro amplían las oportunidades de ataque. Una organización puede disponer de controles sólidos y, aun así, verse afectada por las debilidades de otra empresa con la que comparte información o servicios. Por eso, la ciberseguridad ya no puede limitarse a proteger la infraestructura propia: también exige conocer y gestionar las dependencias digitales. ¿Truco o trato? Mejor prevención que susto Frente a este panorama, la respuesta no consiste en temer a la tecnología, sino en comprender los riesgos y anticiparse a ellos. La autenticación multifactor, la formación de los empleados, las copias de seguridad verificadas, la gestión de vulnerabilidades y los planes de respuesta ante incidentes siguen siendo herramientas fundamentales para reducir la exposición. Sin embargo, la protección también depende del liderazgo. La ciberseguridad debe formar parte de las decisiones estratégicas y no quedar relegada exclusivamente a los departamentos técnicos. Este Halloween, el mayor peligro no es encontrarse con un fantasma. Es confiar en que los ciberataques solo les ocurren a los demás. Porque en el mundo digital, los monstruos son reales. Y no necesitan llamar a la puerta para entrar.
27 Octubre 2026
Actualidad
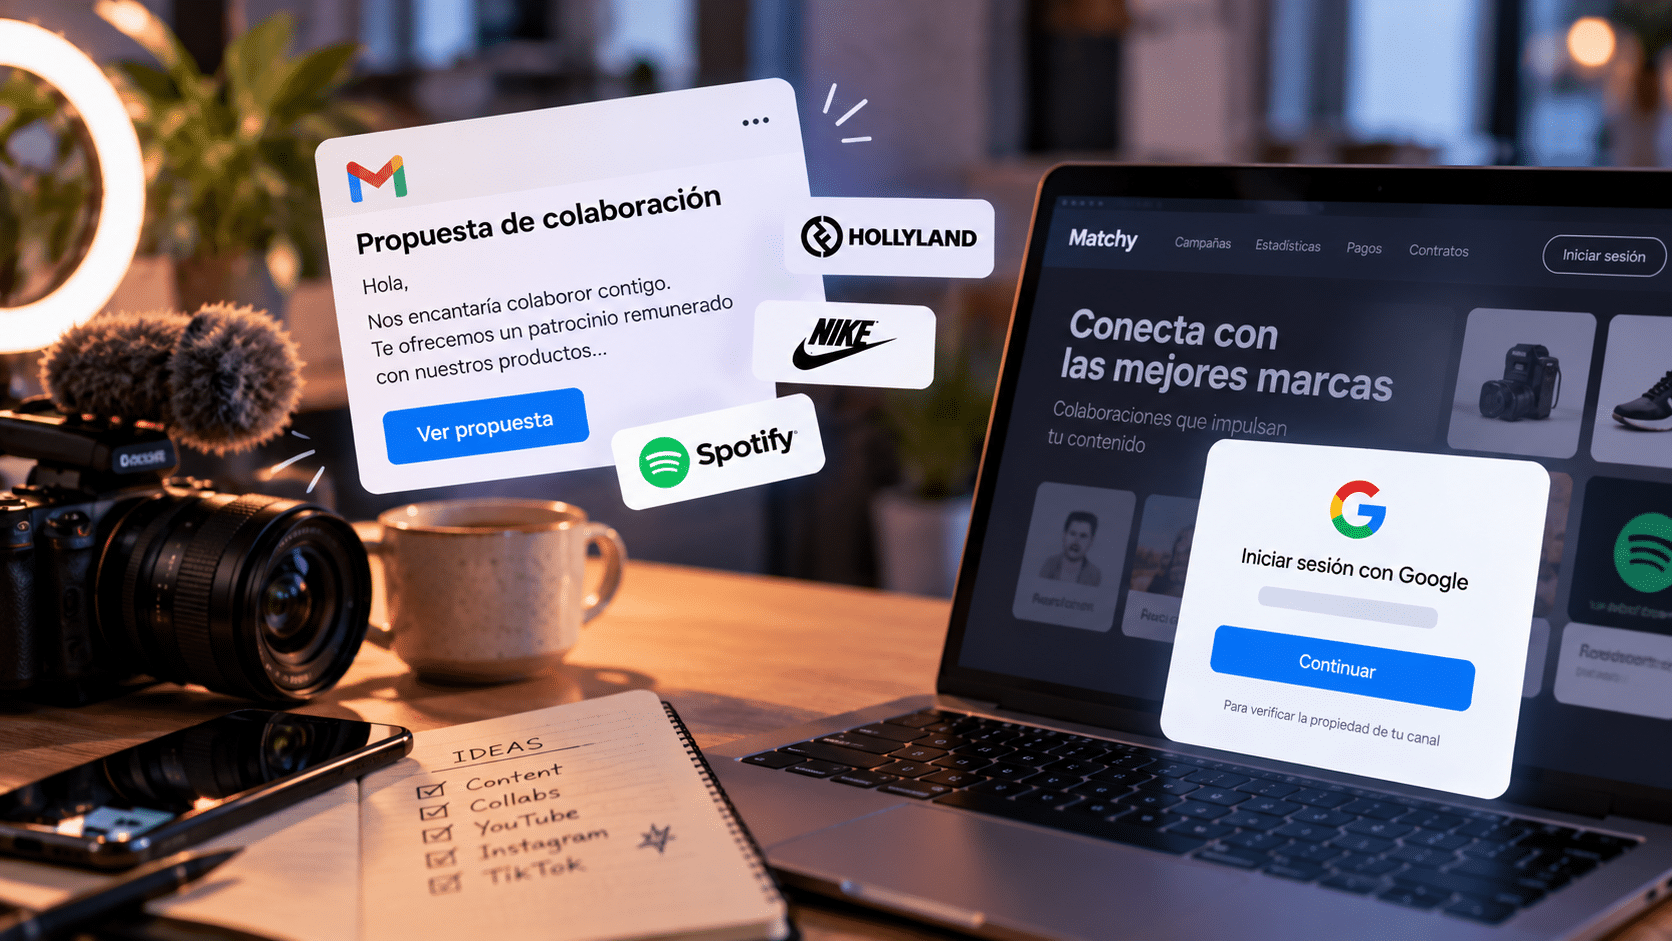
Los ciberdelincuentes se hacen pasar por empresas como Nike, Spotify o Hollyland para ofrecer acuerdos publicitarios que, en realidad, buscan robar cuentas de Google y tomar el control de canales de YouTube. El negocio de los creadores de contenido se ha convertido en un nuevo objetivo para los ciberdelincuentes. Lo que comienza como una atractiva propuesta de patrocinio de una marca reconocida puede terminar con el robo de una cuenta de Google, la pérdida de acceso a un canal de YouTube y la exposición de información personal y profesional. La compañía de ciberseguridad ESET ha identificado una campaña de fraude que utiliza falsas oportunidades comerciales para engañar a influencers, youtubers y otros profesionales del entorno digital. Los atacantes suplantan a compañías conocidas y construyen un proceso de colaboración aparentemente legítimo, con negociaciones económicas, plataformas de gestión de campañas y sistemas de verificación de identidad. El objetivo es aprovechar una práctica habitual en la economía de los creadores: recibir propuestas de marcas interesadas en promocionar sus productos o servicios. Una propuesta de patrocinio que esconde una trampa El engaño comienza con un correo electrónico cuidadosamente elaborado. Los delincuentes se presentan como representantes de marcas reconocidas y contactan con creadores de contenido para ofrecerles productos gratuitos, acuerdos publicitarios remunerados o colaboraciones a largo plazo. Para aumentar su credibilidad, investigan previamente a sus posibles víctimas y utilizan referencias a publicaciones, vídeos y características de sus canales. En uno de los casos analizados por ESET, una periodista recibió una supuesta propuesta comercial de Hollyland, empresa especializada en tecnología audiovisual. El mensaje hacía referencia a contenidos publicados en su canal de YouTube y planteaba una colaboración que incluía la entrega de un dispositivo. Aunque la dirección de correo utilizada no pertenecía al dominio oficial de la compañía, el nivel de personalización hacía que la oferta pareciera auténtica. Tras un primer intercambio de mensajes sobre las tarifas de colaboración, los supuestos representantes dirigían a la creadora hacia una plataforma llamada Matchy, donde debía completar los trámites para formalizar el acuerdo. Plataformas falsas que imitan el funcionamiento de una agencia profesional Una de las particularidades de esta campaña es que los delincuentes no intentan obtener las credenciales desde el primer contacto. En su lugar, recrean las distintas fases de una negociación comercial para generar confianza. La plataforma fraudulenta incorpora elementos propios de los servicios profesionales de marketing de influencers: paneles de estadísticas, logotipos de grandes empresas, estimaciones de ingresos y funcionalidades relacionadas con la contratación y los pagos. Además, solicita la URL del canal de YouTube y recupera información pública para mostrar datos reales sobre su actividad. Esta personalización resulta especialmente peligrosa, ya que encontrar estadísticas y referencias propias dentro de una plataforma puede llevar al usuario a interpretar que está utilizando un servicio fiable. La estrategia consiste en convertir una oportunidad comercial aparentemente atractiva en una puerta de entrada al robo de identidad digital. El momento clave: iniciar sesión con Google La fase más delicada del fraude llega cuando la plataforma solicita al creador que confirme la propiedad de su canal mediante su cuenta de Google. Este mecanismo resulta familiar para muchos usuarios, puesto que numerosas aplicaciones legítimas permiten acceder a sus servicios mediante Google. Sin embargo, los riesgos aparecen cuando la página de autenticación es falsa o cuando se solicitan permisos excesivos. ESET distingue dos escenarios especialmente preocupantes. Por un lado, una aplicación maliciosa podría solicitar autorizaciones que van mucho más allá de consultar información básica del perfil. Si el usuario acepta permisos de administración, podría permitir que terceros realicen acciones sobre su canal de YouTube. Por otro, los atacantes pueden redirigir a la víctima hacia una página que imita el acceso oficial de Google para capturar sus contraseñas y códigos de verificación. En este último caso, el impacto puede extenderse más allá de YouTube y comprometer otros servicios vinculados a la cuenta, como Gmail o Google Drive. La gravedad de estas situaciones queda reflejada en el testimonio de una creadora afectada por una variante de la estafa. Según su relato, los delincuentes modificaron los métodos de recuperación de su cuenta, sustituyendo el teléfono y el correo electrónico asociados y configurando nuevos códigos de respaldo para dificultar que recuperase el control. El peligro no termina en el influencer: también afecta a sus seguidores El secuestro de una cuenta con una comunidad consolidada puede convertirse en el punto de partida de nuevos ataques. Los ciberdelincuentes pueden aprovechar la reputación del creador para publicar enlaces fraudulentos, promocionar inversiones falsas, distribuir contenido malicioso o dirigir a sus seguidores hacia otras estafas. La confianza desempeña un papel fundamental en este escenario. Según el Estudio de Redes Sociales 2025 de IAB Spain, el 40 % de los usuarios españoles considera fiables a los influencers que sigue. Esta relación de cercanía entre los creadores y sus audiencias convierte las cuentas comprometidas en herramientas especialmente atractivas para los delincuentes. De esta forma, un ataque dirigido inicialmente contra un único profesional puede terminar afectando a miles de personas. Cómo detectar una falsa colaboración antes de que sea demasiado tarde Ante el crecimiento de estas técnicas de ingeniería social, los especialistas de ESET recomiendan extremar las precauciones antes de aceptar propuestas comerciales recibidas por correo electrónico. Entre las principales medidas de protección destacan: Comprobar la identidad del remitente. Verificar que la dirección de correo pertenece realmente a la empresa y contrastar la propuesta a través de sus canales oficiales. Examinar los enlaces y dominios. Una página visualmente profesional no garantiza su autenticidad. Revisar los permisos solicitados. Una simple verificación de identidad no debería exigir autorización para administrar un canal de YouTube. Proteger las cuentas. Utilizar contraseñas diferentes para cada servicio y activar la autenticación en dos factores. Actuar rápidamente ante cualquier sospecha. Revisar los dispositivos conectados, retirar accesos desconocidos y utilizar los procedimientos oficiales de recuperación. Josep Albors, director de Investigación y Concienciación de ESET España, insiste en la importancia de confirmar la legitimidad de cualquier colaboración antes de facilitar información o conceder permisos a aplicaciones externas. La confianza digital, el verdadero objetivo de los ciberdelincuentes Este tipo de fraude pone de manifiesto cómo están evolucionando los ataques dirigidos a profesionales que desarrollan su actividad en internet. Los ciberdelincuentes ya no dependen exclusivamente de mensajes alarmistas o enlaces sospechosos. Ahora también utilizan propuestas comerciales convincentes, información pública y entornos digitales cuidadosamente diseñados para reproducir experiencias habituales de trabajo. En una economía en la que las cuentas sociales representan tanto una fuente de ingresos como un activo reputacional, proteger las credenciales y los canales de comunicación se ha convertido en una prioridad. Porque, en el negocio de los influencers, perder el control de una cuenta no significa únicamente perder seguidores: también puede poner en riesgo una marca personal, acuerdos comerciales y la confianza de toda una comunidad. Fuente: Nota de prensa de ESET España, 14 de octubre de 2026. Texto adaptado y reelaborado editorialmente para CyberLideria MGZN.
26 Octubre 2026
Actualidad
La inteligencia artificial ha facilitado la creación de vídeos, imágenes y audios falsos capaces de suplantar la identidad de cualquier persona. Ante el aumento de estos riesgos, ESET ofrece una serie de recomendaciones para denunciar contenidos manipulados, solicitar su retirada de Internet y proteger la privacidad de las víctimas. La inteligencia artificial generativa está transformando la creación de contenidos digitales, pero también está abriendo la puerta a nuevas amenazas para la privacidad y la seguridad de los usuarios. Una de las más preocupantes es la proliferación de los deepfakes, imágenes, vídeos o grabaciones de voz manipulados mediante IA que pueden resultar prácticamente indistinguibles de los auténticos. Estas herramientas, cada vez más accesibles, permiten reproducir el rostro, la voz y los gestos de una persona sin su consentimiento. Su utilización puede ir desde contenidos humorísticos hasta prácticas mucho más graves, como la suplantación de identidad, el acoso, la extorsión o la difusión de imágenes íntimas falsas. Ante esta situación, ESET, compañía especializada en ciberseguridad, ha publicado una serie de recomendaciones para ayudar a las personas afectadas a identificar, denunciar y solicitar la eliminación de estos contenidos. Deepfakes: cuando la inteligencia artificial amenaza nuestra identidad El avance de la IA ha reducido considerablemente las barreras técnicas para generar contenidos audiovisuales manipulados. Actualmente, determinadas herramientas permiten crear representaciones realistas de personas a partir de fotografías, vídeos o muestras de voz disponibles en Internet. Esta facilidad plantea importantes desafíos relacionados con la reputación, la privacidad y la confianza en la información digital. Josep Albors, responsable de Investigación y Concienciación de ESET España, advierte de que los deepfakes pueden utilizarse para atribuir declaraciones inexistentes a una persona o generar imágenes íntimas completamente ficticias, con consecuencias especialmente graves para las víctimas. La compañía también destaca la vulnerabilidad de los menores de edad frente a este tipo de manipulaciones. ¿Es ilegal crear o difundir un deepfake en España? La creación de contenidos mediante inteligencia artificial no constituye automáticamente un delito. Sin embargo, su utilización puede vulnerar derechos fundamentales, especialmente cuando afecta al honor, la intimidad o la propia imagen. Si un deepfake se utiliza para amenazar, acosar, extorsionar o suplantar la identidad de una persona, pueden derivarse responsabilidades legales e incluso penales, dependiendo de las circunstancias. En el ámbito europeo, el Reglamento de Inteligencia Artificial (AI Act) introduce obligaciones de transparencia para determinados contenidos generados o manipulados artificialmente, incluidos los deepfakes, con el objetivo de facilitar su identificación. En España, la legislación de protección de datos también puede ofrecer mecanismos para solicitar la retirada de contenidos que utilicen indebidamente información personal o la imagen de una persona. ¿Qué hacer si descubres un deepfake tuyo en Internet? La rapidez de actuación puede resultar fundamental para limitar la difusión de un contenido manipulado. No obstante, ESET recomienda evitar decisiones precipitadas y seguir una serie de pasos. 1. Recopilar pruebas antes de denunciar Es importante conservar capturas de pantalla, enlaces a las publicaciones, nombres de los perfiles responsables y la fecha en la que se detectó el contenido. Esta información puede resultar útil tanto para solicitar su eliminación como para presentar una denuncia ante las autoridades. 2. Evitar enfrentamientos con quien lo ha publicado Contactar directamente con el responsable puede agravar la situación o favorecer una mayor difusión. Por ello, es preferible recurrir a los mecanismos oficiales de denuncia. 3. Solicitar la retirada del contenido Las principales plataformas digitales disponen de herramientas para denunciar publicaciones que vulneren la privacidad, suplanten identidades o contengan material manipulado. 4. Acudir a las autoridades cuando sea necesario Si existen amenazas, extorsión, acoso u otros posibles delitos, se recomienda presentar una denuncia ante la Policía Nacional o la Guardia Civil. Cómo denunciar un deepfake en Google y las redes sociales Aunque los procedimientos pueden variar según la plataforma, ESET identifica diferentes mecanismos para solicitar la revisión o retirada de contenidos falsificados. Google: permite solicitar la eliminación de determinados resultados de búsqueda mediante sus herramientas de retirada de información personal. Es importante recordar que eliminar un resultado de Google no significa que desaparezca de la página web donde se publicó originalmente. Facebook: desde el menú de la publicación se puede seleccionar la opción de denuncia e indicar motivos como suplantación de identidad, acoso o vulneración de la privacidad. Instagram: ofrece herramientas de denuncia para publicaciones que puedan vulnerar los derechos de una persona. Es recomendable seleccionar la categoría que mejor describa el contenido. TikTok: dispone de mecanismos para denunciar información falsa y contenidos sintéticos o manipulados mediante inteligencia artificial. YouTube: permite presentar una reclamación de privacidad cuando un contenido generado o modificado con IA reproduce de manera identificable la imagen o la voz de una persona. X: los usuarios pueden denunciar publicaciones desde el menú correspondiente y explicar los motivos por los que el contenido resulta perjudicial. La disponibilidad de las opciones y sus denominaciones puede cambiar con las actualizaciones de cada plataforma. Deepfakes íntimos: qué hacer ante una situación especialmente grave Uno de los usos más dañinos de esta tecnología es la creación y difusión de imágenes sexuales falsas sin consentimiento. Estas manipulaciones pueden generar importantes consecuencias personales, psicológicas y reputacionales, incluso cuando las imágenes no corresponden a situaciones reales. En España, la Agencia Española de Protección de Datos (AEPD) dispone de un Canal Prioritario para solicitar la retirada urgente de contenidos sexuales o violentos difundidos ilícitamente cuando exista un riesgo grave para los derechos y libertades de las personas afectadas. Este procedimiento está especialmente orientado a situaciones de especial gravedad, incluidos determinados casos que afectan a menores o víctimas de violencia de género. También existen herramientas internacionales diseñadas para reducir la circulación de este tipo de material. StopNCII.org permite a personas adultas generar una huella digital de imágenes o vídeos íntimos, incluidos contenidos artificiales, sin necesidad de enviar el archivo original. Las plataformas participantes pueden utilizar esa huella para detectar coincidencias y actuar conforme a sus políticas. Por su parte, Take It Down, impulsada por el National Center for Missing & Exploited Children, ofrece un sistema de protección para imágenes o vídeos íntimos de personas menores de 18 años. Aunque estas herramientas pueden contribuir a frenar la difusión, no garantizan la eliminación de todas las copias existentes en Internet. La identidad digital, un nuevo desafío para la ciberseguridad La expansión de los deepfakes demuestra que los riesgos asociados a la inteligencia artificial ya no se limitan a las empresas o a los entornos tecnológicos. La identidad, la voz y la imagen de cualquier persona pueden convertirse en objetivos de manipulación. Este escenario plantea nuevos retos para las plataformas digitales, los reguladores y los profesionales de la ciberseguridad, que deben encontrar mecanismos capaces de detectar contenidos falsificados y proteger a las personas afectadas. La concienciación digital, la rapidez en la denuncia y el conocimiento de los recursos disponibles se convierten así en herramientas fundamentales. En una era en la que la inteligencia artificial puede reproducir nuestra apariencia y nuestra voz con un realismo sorprendente, proteger la identidad digital se ha convertido en una parte esencial de la seguridad personal.
23 Octubre 2026
Actualidad
El ciberacoso entre menores evoluciona hacia formas cada vez más sofisticadas, impulsadas por los deepfakes, la suplantación de identidad y la exposición de datos personales. ESET alerta de que la inteligencia artificial ya está presente en el 23,5% de los casos conocidos por estudiantes españoles y reclama una respuesta más rápida para proteger a las víctimas. El ciberbullying ha dejado de limitarse a los insultos en redes sociales o a la difusión de mensajes ofensivos. La evolución tecnológica está dando paso a nuevas formas de acoso digital en las que una simple fotografía, una grabación de voz o los datos de un perfil pueden utilizarse para fabricar contenidos falsos, suplantar identidades y perjudicar la reputación de los menores. Con motivo del Día Mundial de la Salud Mental, celebrado el 10 de octubre, ESET ha advertido de que estas prácticas están aumentando la complejidad del ciberacoso y dificultando su prevención y control. Según el VIII Informe de Prevención del Acoso Escolar, elaborado por Fundación ANAR y Fundación Mutua Madrileña, la inteligencia artificial está presente en el 23,5% de las situaciones de ciberbullying conocidas por los estudiantes españoles, frente al 14,2% registrado el curso anterior. El estudio también revela otro dato preocupante: el 22,8% de los casos se prolonga durante más de un año, lo que evidencia que muchas víctimas sufren situaciones de hostigamiento continuado con posibles consecuencias para su bienestar emocional. Deepfakes y suplantación: cuando la IA se convierte en una herramienta de acoso Una de las principales amenazas es la facilidad con la que pueden generarse imágenes, vídeos o audios manipulados mediante inteligencia artificial. Estas tecnologías permiten crear situaciones ficticias en las que aparentemente participa una persona real, sin necesidad de que el contenido original haya existido. El problema se agrava cuando estas falsificaciones comienzan a circular entre compañeros, grupos de mensajería o redes sociales. Aunque posteriormente se demuestre que el material es falso, el daño reputacional y emocional puede haberse producido. Josep Albors, responsable de Investigación y Concienciación de ESET España, advierte de que los deepfakes no necesitan alcanzar un nivel de realismo perfecto para perjudicar a una víctima. Su capacidad para generar confusión y difundirse rápidamente puede ser suficiente para desencadenar una situación de acoso. Además, la creciente accesibilidad de estas herramientas facilita que usuarios sin conocimientos técnicos avanzados puedan crear contenidos manipulados en cuestión de minutos. Las cuatro nuevas caras del ciberacoso digital Más allá de la inteligencia artificial, ESET identifica otras prácticas que están ampliando las posibilidades de intimidación y hostigamiento en Internet. 1. Doxxing: utilizar la huella digital para intimidar La información que los menores comparten en diferentes plataformas puede convertirse en una fuente de datos para los acosadores. Fotografías, ubicaciones, nombres de usuario o referencias a centros educativos pueden combinarse para identificar rutinas, lugares habituales o información privada de una persona. Esta exposición puede utilizarse posteriormente para amenazar, intimidar o vulnerar su privacidad. 2. Fraping: acosar desde la propia cuenta de la víctima Otra modalidad consiste en acceder sin autorización al perfil de una persona y publicar mensajes ofensivos o contenidos comprometidos haciéndose pasar por ella. Al proceder de una cuenta auténtica, estas publicaciones pueden generar conflictos con amigos, compañeros o familiares y resultar especialmente difíciles de desmentir. 3. Videojuegos y comunidades digitales como escenarios de acoso Los entornos de videojuegos online también pueden convertirse en espacios de hostigamiento. Además de los insultos durante las partidas, pueden producirse amenazas, exclusiones deliberadas, chantajes o intentos de obtener información personal. En muchos casos, el acoso no termina cuando finaliza el juego, sino que continúa en aplicaciones como Discord, WhatsApp u otras plataformas de comunicación. 4. Plataformas cotidianas utilizadas para humillar Los acosadores también están aprovechando servicios digitales que originalmente no tienen ninguna relación con estas prácticas. La red europea Insafe ha documentado situaciones en las que menores han sido expuestos en plataformas de compraventa mediante anuncios falsos y descripciones humillantes. Estos casos demuestran que prácticamente cualquier entorno digital puede utilizarse de forma malintencionada cuando el objetivo es ridiculizar o perjudicar a otra persona. Cómo actuar ante una situación de ciberbullying La rapidez de respuesta es fundamental para limitar la difusión de contenidos y evitar que el acoso se prolongue. Desde ESET recomiendan adoptar varias medidas de protección: Conservar las pruebas: guardar capturas de pantalla, conversaciones, enlaces, perfiles y fechas que permitan documentar lo sucedido. Denunciar y bloquear: utilizar las herramientas de las plataformas para reportar amenazas, contenidos ofensivos o perfiles que suplanten la identidad de la víctima. Proteger las cuentas: revisar la configuración de privacidad, actualizar contraseñas y activar la autenticación en dos pasos cuando exista riesgo de acceso indebido. Evitar la difusión: no compartir imágenes o vídeos dañinos, ni siquiera con la intención de denunciar públicamente el acoso. Solicitar la retirada de contenidos sensibles: recurrir al Canal Prioritario de la Agencia Española de Protección de Datos cuando se difundan imágenes sexuales o violentas sin consentimiento y se cumplan los requisitos del servicio. Buscar apoyo especializado: comunicar la situación al centro educativo y recurrir, cuando sea necesario, al teléfono gratuito 017 de INCIBE o a las Fuerzas y Cuerpos de Seguridad. Proteger la salud mental también significa garantizar la seguridad digital El impacto del ciberbullying va mucho más allá de las pantallas. La exposición pública, la pérdida de privacidad y la sensación de no poder escapar del acoso pueden afectar profundamente al bienestar emocional de los menores. Por ello, los especialistas insisten en que la respuesta de las familias y los centros educativos debe centrarse en escuchar, acompañar y actuar, evitando medidas que puedan provocar que la víctima oculte lo sucedido. Retirar el teléfono móvil o prohibir el acceso a Internet no siempre resuelve el problema y puede transmitir al menor la idea de que pedir ayuda supone perder sus espacios de relación social. En un contexto en el que la inteligencia artificial multiplica las posibilidades de manipulación y difusión de contenidos, la educación digital, la prevención y la confianza se convierten en herramientas esenciales. El verdadero desafío ya no consiste únicamente en enseñar a los menores qué deben compartir en Internet, sino también en protegerlos frente a lo que otros pueden crear y difundir utilizando su identidad.
20 Octubre 2026
Actualidad
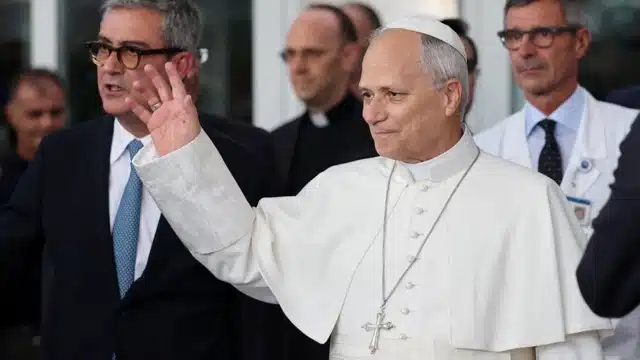
El Pontífice abandona el hospital Gemelli de Roma apenas cuatro días después de ser intervenido. Su evolución favorable abre la puerta a mantener su viaje a Latinoamérica, aunque los próximos resultados médicos serán decisivos. El papa León XIV ha regresado al Vaticano tras recibir el alta médica después de una intervención quirúrgica para extirpar un tumor maligno en el pulmón derecho. El Pontífice abandonó el hospital Gemelli de Roma el pasado sábado 17 de octubre, tres días antes de lo previsto inicialmente, mostrando una evolución positiva que ha generado optimismo sobre su recuperación. A su salida, el líder de la Iglesia católica apareció sonriente, caminó sin ayuda y dedicó varios minutos a saludar a las personas que aguardaban frente al centro sanitario. Entre los encuentros más emotivos destacó el de una niña ucraniana de 12 años que había superado una grave enfermedad y quiso agradecerle personalmente el apoyo recibido meses atrás. Una recuperación favorable, pero con pruebas pendientes León XIV fue intervenido el martes 13 de octubre después de que los especialistas detectaran un nódulo pulmonar que resultó ser un adenocarcinoma, un tipo de cáncer. Durante la operación, los cirujanos extirparon completamente el tumor junto con el lóbulo pulmonar afectado. Los últimos controles médicos, incluidos análisis de sangre y pruebas radiológicas, confirmaron una evolución satisfactoria y permitieron adelantar su regreso al Vaticano. Sin embargo, el alta hospitalaria no significa que la enfermedad esté definitivamente superada. Los especialistas esperan los resultados de los estudios histológicos, previstos entre el 23 y el 27 de octubre, para determinar si será necesario algún tratamiento adicional. ¿Podrá viajar a Latinoamérica en noviembre? Una de las principales incógnitas es si el Papa podrá mantener su próxima gira internacional, programada del 6 al 17 de noviembre, con visitas a Uruguay, Argentina y Perú. El viaje contempla una agenda exigente, con numerosos desplazamientos, encuentros institucionales y actividades públicas. Entre los principales desafíos figura la visita a Cuzco, situada a unos 3.300 metros de altitud, una circunstancia especialmente relevante tras una cirugía pulmonar. No obstante, el cirujano Stefano Margaritora, responsable de la intervención, considera que la recuperación podría completarse en aproximadamente diez días y que, por el momento, no existen impedimentos médicos que descarten los desplazamientos en avión. La actividad diplomática continúa Pese a su hospitalización, León XIV ha mantenido parte de sus responsabilidades institucionales. Durante su recuperación conversó telefónicamente con el presidente ruso, Vladímir Putin, para trasladarle su preocupación por la situación humanitaria en Ucrania. El Pontífice solicitó facilitar el acceso de ayuda médica y alimentos a la población civil de la región de Jersón, además de promover condiciones seguras para posibles evacuaciones. Su rápida recuperación transmite tranquilidad al Vaticano, aunque las próximas semanas serán determinantes para conocer el alcance real de su enfermedad y su capacidad para retomar plenamente la agenda internacional. Por ahora, León XIV vuelve al Vaticano con señales alentadoras, pero con dos decisiones pendientes: conocer los resultados definitivos de la operación y confirmar si podrá emprender su esperado viaje a Latinoamérica.
19 Octubre 2026
Actualidad
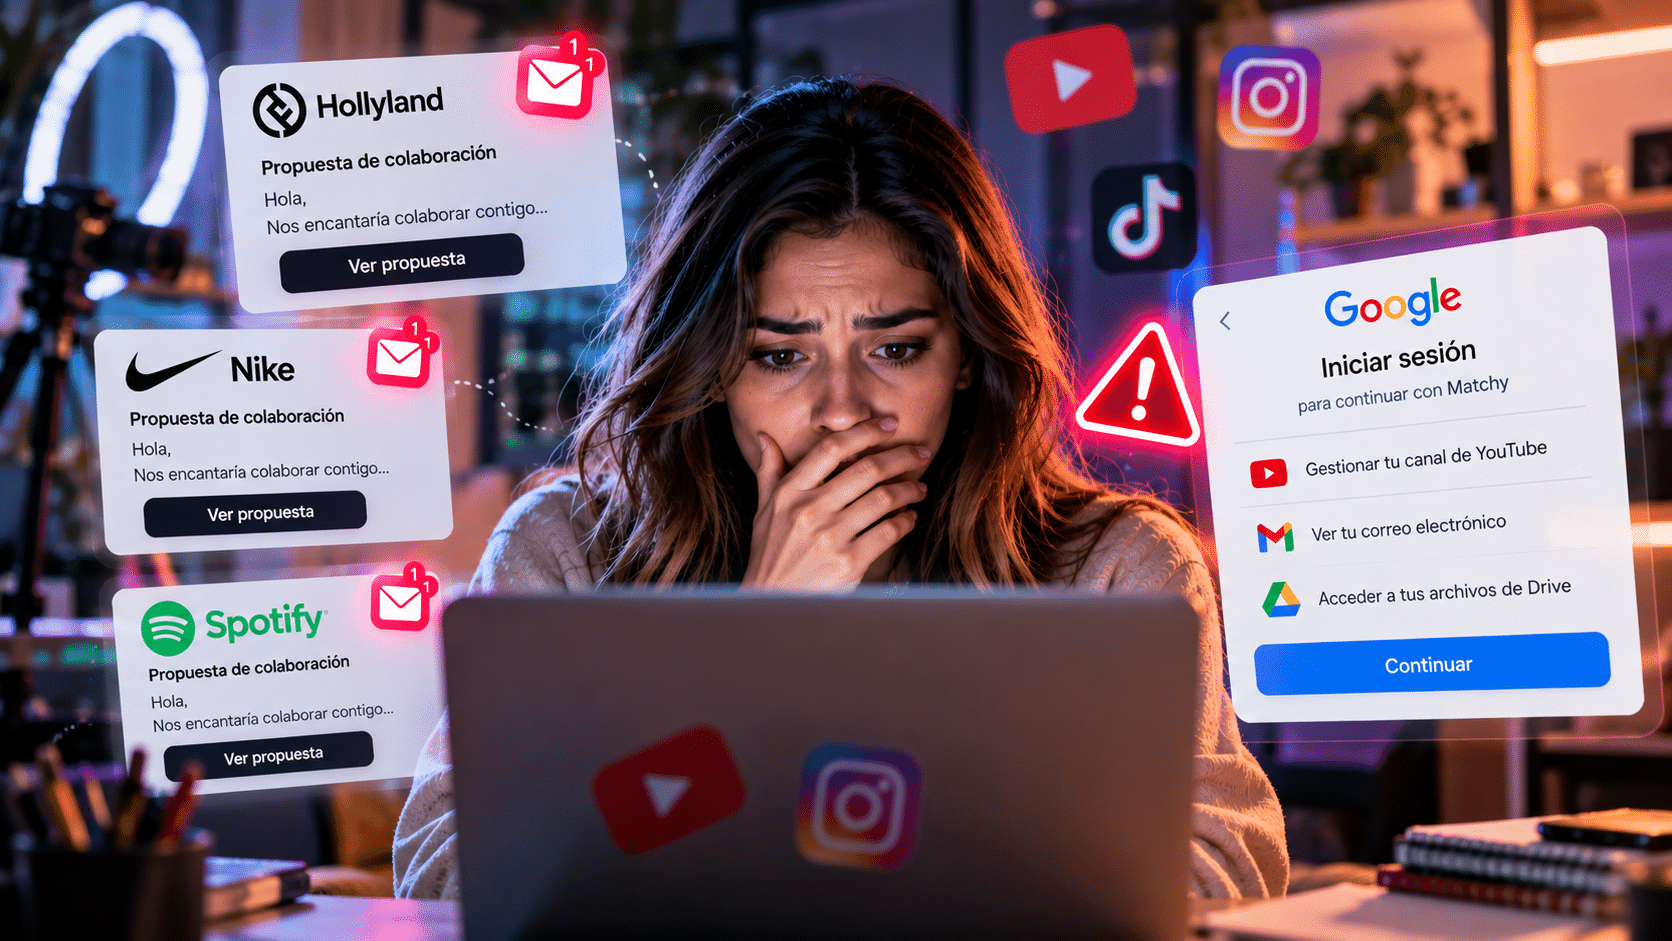
Una nueva campaña de phishing pone en alerta a los creadores de contenido. Los atacantes utilizan falsas ofertas de patrocinio, negociaciones comerciales y plataformas que imitan servicios profesionales para conseguir acceso a cuentas de Google y canales de YouTube, según advierte ESET. El auge del marketing de influencers ha abierto nuevas oportunidades de negocio para marcas y creadores de contenido, pero también ha despertado el interés de los ciberdelincuentes. Lo que comienza como una atractiva propuesta de colaboración puede terminar con el robo de una cuenta de Google y la pérdida de control de un canal de YouTube. La compañía de ciberseguridad ESET ha identificado una campaña de fraude que utiliza la identidad de marcas reconocidas, como Nike, Spotify y Hollyland, para contactar con creadores y ofrecerles supuestos acuerdos publicitarios remunerados. Lejos de recurrir a mensajes sospechosos o solicitudes directas de contraseñas, los atacantes reproducen cuidadosamente las distintas fases de una negociación comercial para ganarse la confianza de sus víctimas. Así funciona la estafa: del patrocinio al robo de credenciales El engaño comienza con un correo electrónico aparentemente enviado por el departamento de colaboraciones de una empresa conocida. Los mensajes suelen estar personalizados e incluyen referencias a publicaciones recientes, características del canal o posibles oportunidades de patrocinio. El objetivo es que el creador perciba la propuesta como una oportunidad profesional real. En uno de los casos analizados por ESET, una periodista recibió una oferta de una supuesta representante de Hollyland, empresa especializada en dispositivos audiovisuales. La propuesta contemplaba el envío de un producto y la posibilidad de establecer una relación comercial a largo plazo. Tras intercambiar información sobre las tarifas, la falsa representante invitó a la creadora a registrarse en una plataforma denominada Matchy, donde supuestamente podría consultar las condiciones del acuerdo, comprobar las estadísticas de su canal y gestionar los pagos. Sin embargo, detrás de aquella apariencia profesional se escondía una infraestructura diseñada para engañar a los usuarios. Plataformas falsas que parecen auténticas Uno de los aspectos más sofisticados de esta campaña es la presentación de las páginas fraudulentas. Los ciberdelincuentes crean entornos digitales que imitan plataformas legítimas de gestión de campañas publicitarias. Incorporan logotipos de compañías conocidas, estadísticas, herramientas para calcular ingresos y apartados destinados a contratos y pagos. Además, pueden solicitar la URL del canal de YouTube y recuperar información pública para mostrar datos reales del creador. Esta personalización hace que la plataforma resulte todavía más convincente y reduce las sospechas de quienes acceden a ella. El objetivo no es únicamente que la víctima abra un enlace, sino conseguir que avance voluntariamente por un proceso que parece formar parte de una colaboración profesional. El momento más peligroso: iniciar sesión con Google La fase decisiva llega cuando la plataforma solicita al usuario que verifique la propiedad de su canal mediante su cuenta de Google. Aunque esta funcionalidad es habitual en numerosos servicios digitales, también puede utilizarse como señuelo para obtener información confidencial o solicitar permisos excesivos. ESET distingue dos riesgos principales: que el creador autorice a una aplicación maliciosa a realizar determinadas acciones sobre su canal o que introduzca sus credenciales en una página falsa preparada para capturarlas. En el primer escenario, los permisos concedidos podrían permitir acciones como publicar o eliminar vídeos. En el segundo, los delincuentes podrían hacerse con el control de la cuenta y comprometer otros servicios vinculados, como Gmail o Google Drive. Las consecuencias pueden ser especialmente graves para quienes dependen de sus perfiles digitales como principal herramienta de trabajo. De hecho, una creadora afectada por una variante de este fraude explicó que los atacantes modificaron sus datos de recuperación, sustituyeron los métodos de contacto y añadieron nuevos códigos de respaldo, dificultando considerablemente que recuperase su cuenta. El peligro también alcanza a los seguidores El impacto de estos ataques no termina en el creador de contenido. Cuando los ciberdelincuentes consiguen acceder a una cuenta con una comunidad consolidada, pueden aprovechar su reputación para difundir enlaces fraudulentos, promocionar inversiones falsas o distribuir contenido malicioso. La confianza que los usuarios depositan en sus referentes digitales se convierte así en una herramienta para ampliar el alcance de las estafas. Según el Estudio de Redes Sociales 2025 de IAB Spain, el 40% de los usuarios españoles considera fiables a los influencers que sigue, un dato que pone de manifiesto el potencial de estos ataques para afectar a un público mucho más amplio. Cómo evitar caer en falsas colaboraciones Ante esta amenaza, los especialistas de ESET recomiendan extremar las precauciones antes de aceptar acuerdos comerciales gestionados a través de plataformas desconocidas. Entre las principales medidas de protección destacan: Comprobar la identidad del remitente: verificar que el correo procede de un dominio vinculado realmente a la empresa. Contactar directamente con la marca: confirmar la autenticidad de la propuesta mediante sus canales oficiales. Revisar las direcciones web: desconfiar de enlaces desconocidos, incluso cuando la página tenga una apariencia profesional. Controlar los permisos de Google: evitar autorizar accesos que no sean necesarios para la colaboración. Reforzar la seguridad de las cuentas: utilizar contraseñas diferentes y activar la autenticación en dos factores. Actuar rápidamente ante cualquier sospecha: revisar las sesiones y aplicaciones conectadas, revocar accesos sospechosos y utilizar los mecanismos oficiales de recuperación. Josep Albors, director de Investigación y Concienciación de ESET España, insiste en que la apariencia de una página no constituye una garantía de seguridad y recuerda que acreditar la propiedad de un canal no debería exigir permisos para administrarlo. La profesionalización del fraude digital Esta campaña refleja cómo los ciberdelincuentes están adaptando sus técnicas a las dinámicas de la economía digital. Las ofertas de patrocinio, los contratos publicitarios y las herramientas de gestión de campañas forman parte del trabajo cotidiano de miles de creadores, lo que convierte estos procesos en un escenario especialmente atractivo para la ingeniería social. La principal amenaza ya no reside únicamente en los correos fraudulentos fáciles de identificar, sino en ataques capaces de reproducir experiencias comerciales aparentemente legítimas. En un entorno donde una cuenta de YouTube puede representar tanto una fuente de ingresos como una marca personal construida durante años, verificar la autenticidad de cada colaboración se convierte en una medida esencial de ciberseguridad.
15 Octubre 2026
Actualidad
Netflix da un paso decisivo en el negocio de las retransmisiones deportivas con la adquisición de los derechos audiovisuales del Mundial de Fútbol 2030 para España y Andorra. La plataforma ofrecerá los 104 encuentros en directo, aunque también habrá partidos gratuitos y emisiones en televisión abierta, incluidos todos los encuentros de la selección española. El panorama audiovisual español se prepara para uno de sus mayores cambios de los últimos años. Netflix ha anunciado un acuerdo con la FIFA que le permitirá retransmitir íntegramente la Copa del Mundo de 2030, una edición especialmente significativa porque coincidirá con el centenario de la competición y tendrá a España, Portugal y Marruecos como principales países anfitriones. La operación supone un movimiento estratégico para la compañía, que amplía su presencia en el entretenimiento deportivo y entra de lleno en el mercado español de los grandes derechos futbolísticos. ¿Dónde se podrá ver gratis el Mundial 2030? Aunque Netflix dispondrá de los derechos exclusivos para ofrecer el torneo completo en España y Andorra, el acuerdo contempla diferentes fórmulas para facilitar el acceso gratuito a determinados encuentros. En España, los espectadores podrán disfrutar sin coste de un partido por jornada. Además, una cadena nacional de televisión en abierto retransmitirá todos los encuentros de la selección española, las dos semifinales y la final. Por el momento, Netflix no ha anunciado qué operador televisivo asumirá estas emisiones. La compañía ha adelantado que los detalles de esta colaboración se comunicarán más adelante. Mucho más que fútbol: Netflix prepara una cobertura especial La plataforma no se limitará a emitir los partidos. Su propuesta incluirá programas previos a los encuentros, espacios durante los descansos, análisis posteriores y resúmenes diarios durante las jornadas de competición. También desarrollará contenidos especiales antes del inicio del Mundial, con una cobertura adaptada al público español. Este planteamiento refleja la intención de Netflix de convertir los grandes acontecimientos deportivos en experiencias audiovisuales más amplias, combinando las retransmisiones en directo con contenidos complementarios. El streaming gana terreno en los grandes eventos deportivos La adquisición representa un nuevo avance en la estrategia de diversificación de Netflix, que durante los últimos años ha reforzado su apuesta por el deporte en directo. A escala internacional, la compañía ya ha incorporado a su catálogo eventos de la NFL, la MLB, la WWE y grandes combates de boxeo, además de asegurar los derechos de los Mundiales femeninos de fútbol de 2027 y 2031 en Estados Unidos y Canadá. En España, su relación con el deporte se había desarrollado principalmente a través de documentales y producciones centradas en grandes figuras y competiciones, como LALIGA: Más allá del gol, El caso Figo: El fichaje del siglo o contenidos dedicados a Rafa Nadal y Carlos Alcaraz. Con el Mundial 2030, Netflix da un salto de dimensión y entra en competencia directa por la atención de las audiencias deportivas, un terreno tradicionalmente dominado por los operadores de televisión. Un Mundial histórico con España como anfitriona La Copa Mundial de la FIFA 2030 tendrá un carácter excepcional. Además de celebrarse principalmente en España, Portugal y Marruecos, contará con encuentros conmemorativos en Argentina, Paraguay y Uruguay para recordar los cien años de historia del torneo. La competición se disputará entre el 8 de junio y el 21 de julio de 2030 y reunirá a las principales selecciones del fútbol internacional. Para Netflix, la cita representa una oportunidad de ampliar su alcance en un mercado especialmente vinculado al fútbol y de consolidar su posicionamiento como plataforma de entretenimiento en directo. La operación también anticipa una transformación en la distribución de los grandes acontecimientos deportivos: el streaming deja de ser únicamente una alternativa a la televisión tradicional para convertirse en uno de sus principales competidores.
14 Octubre 2026
Actualidad
La inteligencia artificial ya puede analizar, recomendar y ejecutar. El nuevo líder híbrido deberá articular esa capacidad con el criterio, las emociones y el conocimiento de las personas. Porque es posible delegar una tarea en un agente, pero no la responsabilidad por sus consecuencias. -¿Por qué tomamos esta decisión? La pregunta dejó la sala en silencio. Semanas antes, un agente de IA del equipo de Martín había analizado miles de datos comerciales y recomendado reducir la inversión destinada a varios clientes con baja rentabilidad. La propuesta parecía sólida. Martín la aprobó. Poco después, dos de esos clientes abandonaron la compañía. Los datos eran correctos, pero no incluían conversaciones recientes, compromisos asumidos ni el valor estratégico que generaba mantener esas relaciones a pesar de no ser los más rentables. Martín podía explicar de dónde había surgido la recomendación. Lo que no podía hacer era atribuirle la decisión a la inteligencia artificial. La escena es ficticia, pero la pregunta ya comienza a recorrer las organizaciones: ¿quién responde cuando un agente actúa en nombre de un equipo? El Work Trend Index 2025 de Microsoft, basado en una encuesta a 31.000 trabajadores de 31 mercados, señala que el 81 % de los líderes espera integrar agentes en su estrategia de IA durante los siguientes 12 a 18 meses. Además, anticipan que, en cinco años, el 36 % de sus equipos gestionará agentes. La transformación comienza cuando se suma al equipo una inteligencia capaz de ejecutar, pero que no comparte el propósito de la organización ni puede asumir responsabilidades. ¿Qué cambia entonces en el oficio de liderar? Una batuta para dos inteligencias Los equipos incorporan agentes capaces de procesar información, detectar patrones, elaborar propuestas y ejecutar acciones a gran velocidad. El líder híbrido conduce personas y coordina agentes dentro de un mismo sistema de trabajo. Desarrolla y moviliza a las primeras, establece objetivos y límites para los segundos y articula el trabajo conjunto sin ceder la decisión final. Será lo más parecido al director de una nueva clase de orquesta. Frente a él convivirán personas capaces de comprender matices, construir relaciones, cuestionar y crear, junto a agentes que procesan grandes volúmenes de información sin cansancio ni interrupciones. Sin bajas ni días de vacaciones. Pero una orquesta no se convierte en música por reunir buenos intérpretes. El líder deberá dar entrada a cada instrumento, establecer el propósito y reconocer cuándo una ejecución técnicamente correcta no representa aquello que se quiere construir. El primer error sería dirigir a personas y agentes de la misma manera. O lo que es peor, tratar a personas como agentes. Un agente no necesita reconocimiento, seguridad psicológica ni sentido de pertenencia. Necesita un objetivo definido, información suficiente y límites de actuación. Las personas, en cambio, necesitan comprender para qué trabajan, sentirse escuchadas y reconocer su aportación en una transformación que también puede generar incertidumbre. Por eso, el liderazgo híbrido deberá hablar dos lenguajes a la vez: el de la precisión para gestionar agentes y el de la conversación para liderar personas. A las personas se las lidera. A los agentes se los gestiona. Y la relación entre ambos se gobierna. Un experimento realizado con 791 profesionales de Procter & Gamble por investigadores de Harvard Business School y otras instituciones mostró que quienes trabajaron individualmente con IA emplearon aproximadamente un 16 % menos de tiempo y alcanzaron un desempeño comparable al de equipos de dos personas sin IA. La IA puede ampliar nuestras capacidades y permitir que equipos más pequeños aborden problemas más complejos. Sin embargo, una mayor capacidad no garantiza una mejor dirección. Podemos tener una orquesta más rápida y precisa, pero continuar sin saber qué obra merece la pena interpretar. La batuta no se delega El líder híbrido no necesitará saber más que los agentes ni dominar cada especialidad mejor que las personas de su equipo. Un director de orquesta tampoco toca todos los instrumentos. Su valor reside en comprender el conjunto, detectar una disonancia y conseguir que capacidades diferentes contribuyan a un mismo resultado. Para lograrlo, deberá reconocer cuándo puede confiar, cuándo necesita preguntar como asi también saber cuando detener una acción. No tendrá que verificar personalmente cada dato, pero sí comprender el alcance y los riesgos de aquello que autoriza. Aceptar una recomendación que no estamos en condiciones de evaluar no es delegar. Es renunciar al criterio. Una investigación de Microsoft Research y la Universidad Carnegie Mellon analizó 936 experiencias relatadas por 319 trabajadores del conocimiento: Cuanto más confiaban en la respuesta de la IA, menos pensamiento crítico declaraban aplicar. En cambio, una mayor confianza en sus conocimientos se relacionó con una revisión más crítica. El estudio no demuestra que la IA deteriore nuestra capacidad de pensar: recoge percepciones de los propios participantes y muestra una asociación, no una relación causal. Pero advierte sobre un riesgo: cuanto más convincente parece una respuesta, mayor puede ser la tentación de aceptarla sin comprobarla. El reto será evitar que la comodidad se convierta en obediencia. También habrá que decidir cuánta autonomía recibe cada agente. En lugar de elaborar una lista inamovible de tareas humanas y tecnológicas, será más útil preguntar: ¿Qué puede hacer este agente por sí solo y qué impacto tendría si se equivoca? Cuando una tarea sea reversible, verificable y de consecuencias limitadas, podrá concederse mayor autonomía. Cuando afecte a personas, clientes, derechos o decisiones estratégicas, deberá estar claro quién revisa, quién autoriza y quién responde. En el caso de Martín, el agente trabajó con los datos disponibles. El fallo apareció cuando una recomendación parcial se convirtió en una decisión sin incorporar el conocimiento ni el contexto de quienes mantenían la relación con los clientes. La IA procesó la información. El equipo conocía la historia. El líder debía reunir ambas miradas antes de actuar. Ese será uno de los grandes desafíos del liderazgo híbrido: evitar que la velocidad de los agentes silencie el conocimiento de las personas. Quizá las organizaciones del futuro no se diferencien por la cantidad de agentes que incorporen, sino por la calidad humana de las decisiones que tomen con ellos. El desafío ya no será descubrir hasta dónde puede llegar la inteligencia artificial, sino decidir hasta dónde queremos que llegue. Y me pregunto: ¿Estamos formando líderes capaces de tomar esa decisión? Silvina Ramos Mosquera Executive Coach y especialista en neurociencias aplicadas al liderazgo y al cambio
13 Octubre 2026
Actualidad
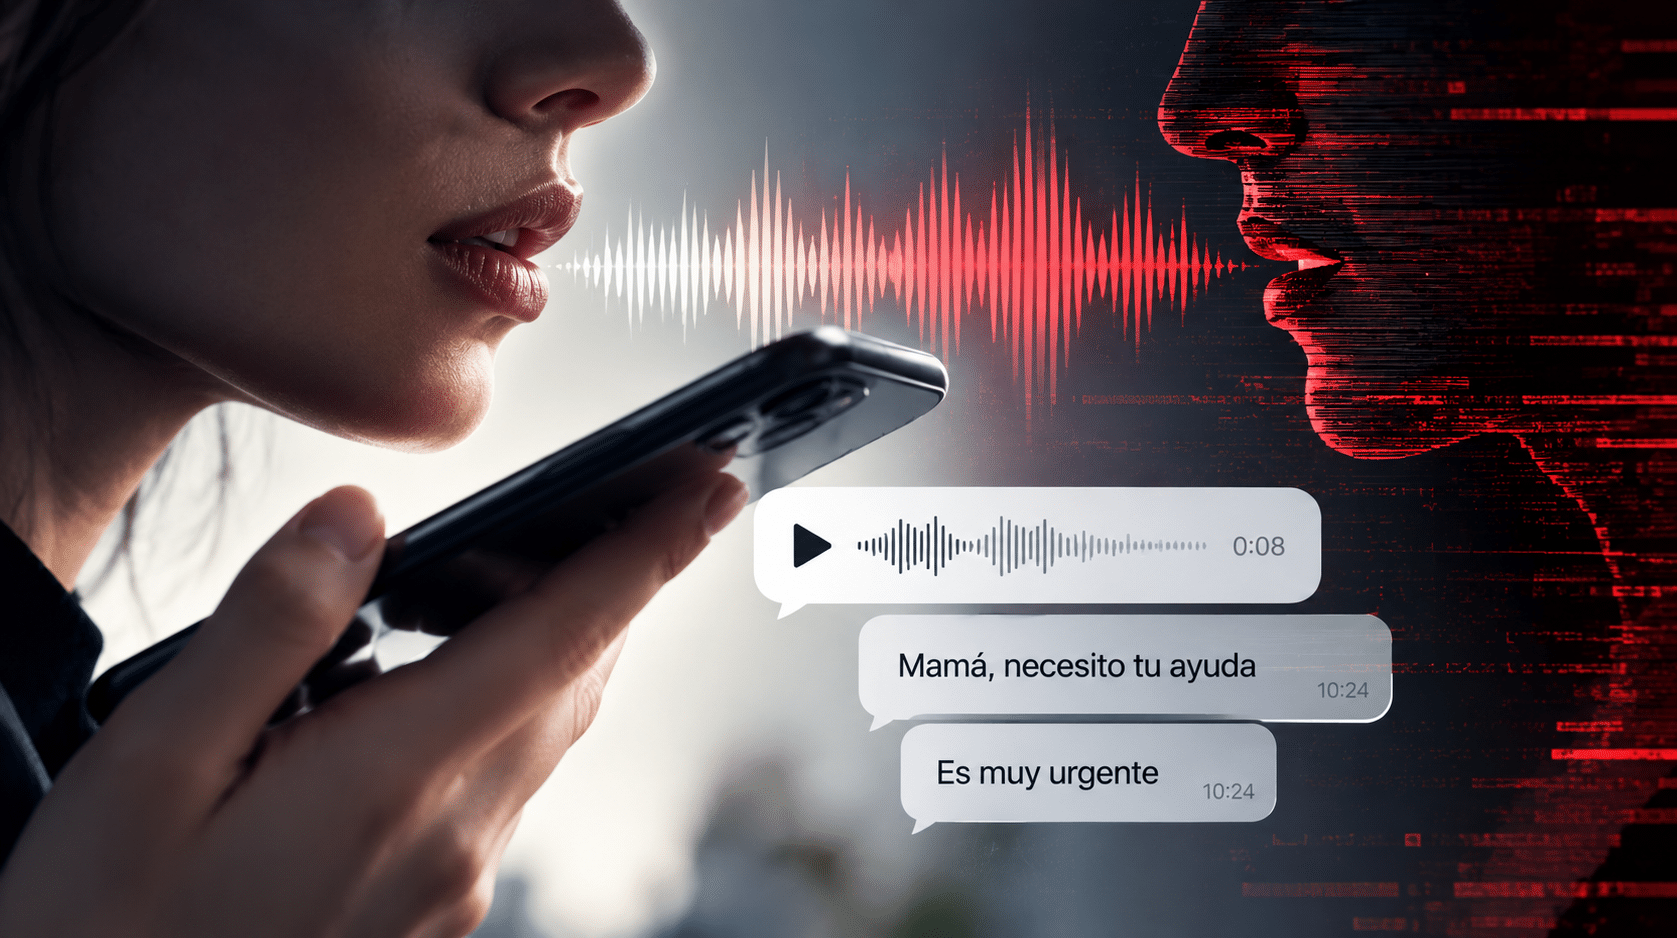
Los ciberdelincuentes utilizan inteligencia artificial para imitar la voz de familiares y directivos y conseguir transferencias fraudulentas. ESET alerta del aumento de estas técnicas y propone una medida sencilla para proteger tanto a particulares como a empresas. ¿Y si la voz de un familiar que te llama pidiendo ayuda no fuera realmente la suya? La inteligencia artificial está transformando las técnicas de suplantación de identidad hasta el punto de que escuchar una voz conocida ya no garantiza que estemos hablando con la persona que creemos. Los avances en clonación de voz permiten a los ciberdelincuentes reproducir el tono, la entonación y otras características de una persona para construir conversaciones aparentemente auténticas. El objetivo suele ser el mismo: generar confianza, provocar una reacción emocional y conseguir que la víctima realice una transferencia o facilite información confidencial. Ante esta amenaza, ESET, compañía especializada en ciberseguridad, recomienda recuperar una práctica tan sencilla como eficaz: establecer una palabra o frase secreta entre personas de confianza para comprobar su identidad cuando surjan sospechas. De una llamada familiar a una transferencia de casi 10.000 euros Los fraudes mediante voces generadas con inteligencia artificial ya han dejado víctimas en España. El pasado agosto, la Guardia Civil investigó en La Rioja un caso en el que una persona recibió mensajes de WhatsApp de alguien que fingía ser su hija. Cuando decidió llamar al número desde el que procedían los mensajes, escuchó una voz que parecía corresponder a la joven. Sin embargo, al otro lado no estaba su hija, sino una voz presuntamente recreada mediante inteligencia artificial. Convencida de que la petición era auténtica, la víctima realizó una transferencia de 9.980,25 euros. Afortunadamente, la intervención de las autoridades y de la entidad bancaria permitió recuperar la totalidad del importe. Este episodio demuestra cómo los delincuentes pueden combinar la mensajería instantánea, la manipulación emocional y la tecnología para construir engaños difíciles de identificar. Las empresas tampoco están a salvo: 900.000 euros perdidos por una suplantación La clonación de voz también se ha convertido en una herramienta para atacar a las organizaciones. En septiembre salió a la luz el caso de una compañía catalana, perteneciente a un grupo empresarial alemán, que sufrió una estafa de 900.000 euros. Los atacantes se hicieron pasar por altos cargos de la organización e imitaron las voces de varios directivos para solicitar una operación económica urgente y confidencial. La maniobra se reforzó mediante correos electrónicos fraudulentos que aportaban una apariencia de legitimidad. Este tipo de ataque, conocido como fraude del CEO, aprovecha la autoridad de los responsables empresariales para presionar a los empleados encargados de ejecutar pagos. La incorporación de voces sintéticas aumenta la credibilidad del engaño y puede dificultar su detección, especialmente cuando la solicitud parece proceder de alguien conocido dentro de la organización. Unos segundos de audio pueden ser suficientes para imitar una voz Uno de los aspectos más preocupantes de esta modalidad de fraude es la facilidad con la que los delincuentes pueden obtener muestras de audio. Vídeos publicados en redes sociales, entrevistas, conferencias, pódcast o intervenciones profesionales pueden proporcionar material para entrenar herramientas capaces de reproducir características vocales. Incluso una conversación telefónica grabada sin consentimiento podría utilizarse para intentar crear una imitación. Josep Albors, responsable de Investigación y Concienciación de ESET España, advierte de que las tecnologías actuales pueden generar mensajes que una persona nunca ha pronunciado a partir de fragmentos breves de su voz. Por ello, los métodos tradicionales de reconocimiento basados exclusivamente en escuchar o ver a alguien están perdiendo fiabilidad. A esta capacidad tecnológica se suma la ingeniería social. Los atacantes suelen inventar situaciones que requieren una respuesta inmediata: un accidente, una emergencia familiar, una deuda inesperada o una transferencia empresarial que supuestamente no puede esperar. La urgencia es una parte fundamental del engaño, porque reduce el tiempo disponible para comprobar la información. La palabra secreta: una barrera sencilla frente a los deepfakes de voz Frente a esta amenaza, ESET propone incorporar un mecanismo adicional de verificación que no dependa de la voz. La idea consiste en acordar previamente una palabra o frase conocida únicamente por familiares, amigos cercanos o personas autorizadas dentro de un equipo de trabajo. Si alguien llama solicitando dinero o ayuda urgente y existen dudas sobre su identidad, basta con pedirle que indique esa palabra. Si no puede hacerlo, la conversación debe considerarse sospechosa y la identidad tendrá que verificarse por otra vía. No es necesario elegir una combinación complicada, pero sí una expresión difícil de adivinar para alguien ajeno al círculo de confianza. Los especialistas recomiendan evitar referencias fácilmente localizables en internet, como nombres de mascotas, cumpleaños, equipos deportivos, destinos habituales de vacaciones o información publicada en redes sociales. También es importante no reutilizar esa palabra como contraseña de servicios digitales y sustituirla si existe la posibilidad de que haya sido descubierta. Aunque no constituye una protección infalible, puede convertirse en una barrera adicional especialmente útil cuando los delincuentes intentan aprovechar una situación de tensión emocional. Cómo proteger a una empresa de las llamadas fraudulentas con IA En el ámbito corporativo, las palabras de verificación deben acompañarse de procedimientos de seguridad más amplios. ESET insiste en que ninguna solicitud inesperada de transferencia, modificación de datos bancarios o entrega de información confidencial debería ejecutarse únicamente porque parezca proceder de un superior. Entre las medidas más importantes destacan: Verificar por un segundo canal: contactar directamente con la persona que supuestamente ha realizado la petición utilizando un número previamente conocido. Mantener la doble autorización: exigir la aprobación de más de un responsable para transferencias y operaciones sensibles. Desconfiar de la urgencia extrema: las solicitudes que exigen actuar inmediatamente o mantener el secreto deben activar las alertas. Proteger la información corporativa: reducir la exposición innecesaria de datos que puedan facilitar ataques de suplantación. Formar a los empleados: explicar cómo funcionan las voces clonadas y establecer protocolos claros para identificar solicitudes sospechosas. Estas precauciones resultan especialmente relevantes en departamentos financieros, equipos administrativos y puestos con capacidad para autorizar pagos. ¿Qué hacer si ya has sido víctima de una estafa? Cuando el fraude ya se ha producido, la rapidez de reacción puede ser decisiva. Desde ESET recomiendan interrumpir inmediatamente la comunicación con los presuntos delincuentes y contactar con la entidad bancaria para intentar bloquear o recuperar la operación. También es fundamental conservar mensajes, números de teléfono, correos electrónicos, justificantes de transferencia y cualquier otra evidencia que pueda facilitar la investigación. El siguiente paso es denunciar los hechos ante las autoridades. Si durante el engaño se han compartido contraseñas o credenciales, deben modificarse cuanto antes. En las organizaciones, además, es necesario activar los procedimientos internos de respuesta a incidentes y evaluar si otros sistemas o cuentas pueden haberse visto comprometidos. Los expertos advierten igualmente sobre las denominadas estafas de recuperación: delincuentes que vuelven a contactar con las víctimas prometiendo devolverles el dinero a cambio de un nuevo pago. La confianza digital necesita nuevas formas de verificación La expansión de la inteligencia artificial generativa está cambiando las reglas de la confianza en las comunicaciones digitales. Hasta hace poco, reconocer la voz de una persona era una señal suficiente para creer que se trataba de ella. Hoy, esa certeza puede ser utilizada precisamente como herramienta de manipulación. Los casos registrados en España evidencian que esta amenaza afecta tanto a las relaciones personales como a las operaciones económicas de las empresas. La tecnología seguirá perfeccionando las imitaciones de voz, pero la prevención no siempre requiere soluciones complejas. Una palabra compartida, una llamada de comprobación o unos segundos adicionales antes de autorizar una transferencia pueden marcar la diferencia entre detectar una estafa y convertirse en su próxima víctima.
9 Octubre 2026
Actualidad
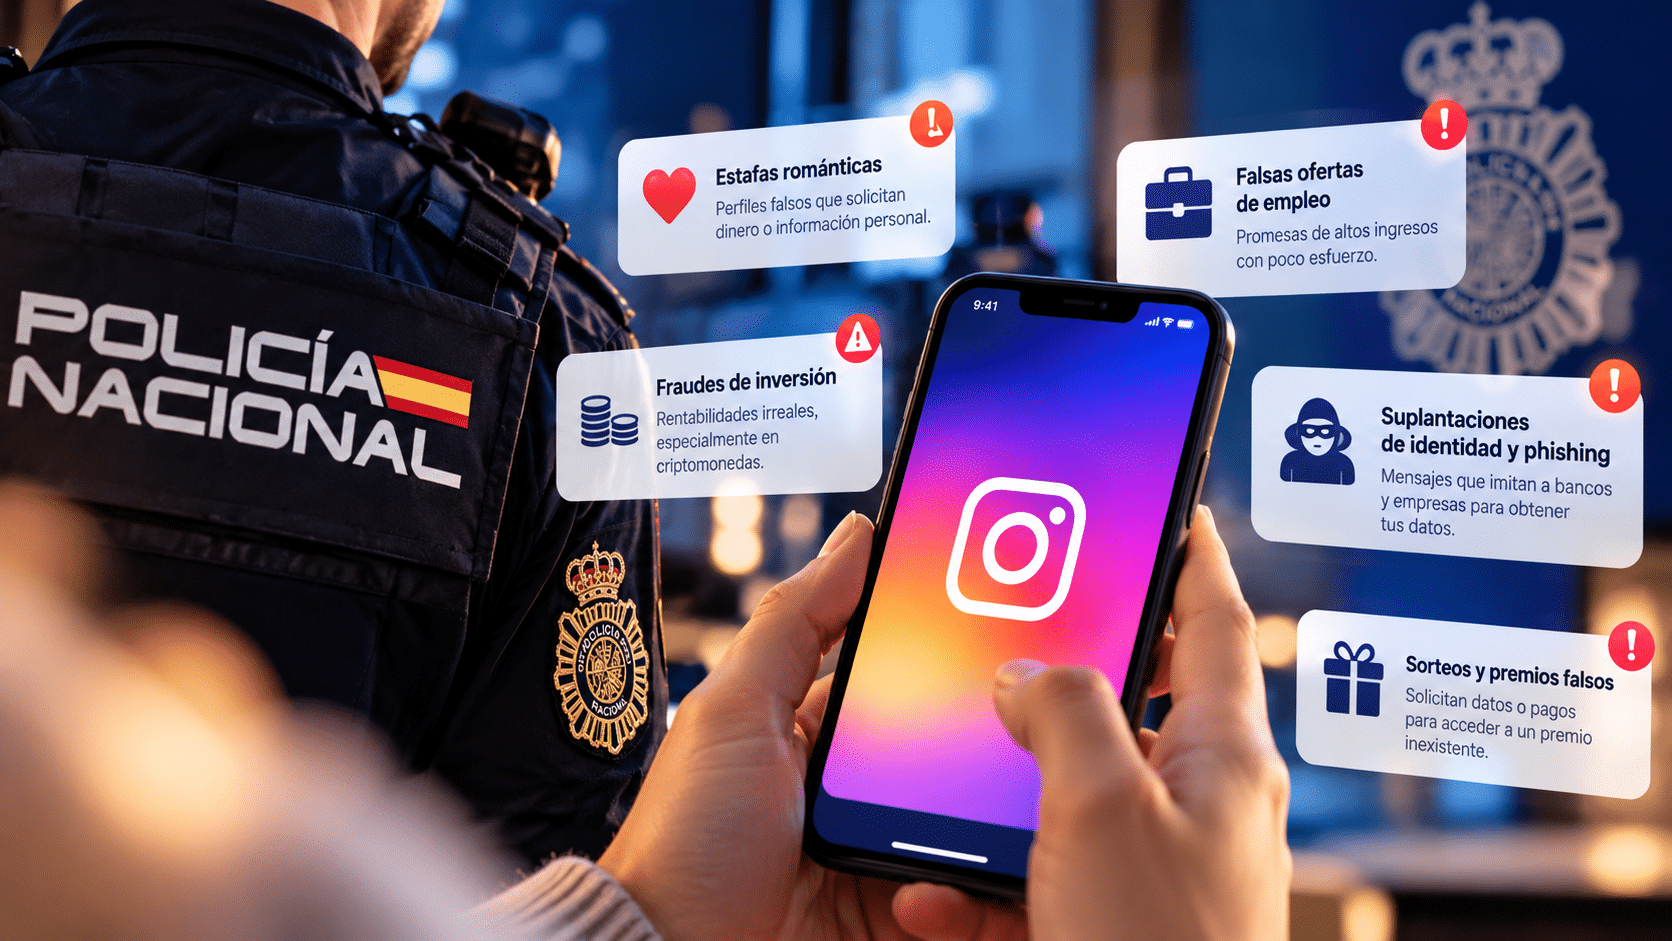
Estafas románticas, falsas ofertas de empleo, inversiones fraudulentas, phishing y sorteos inexistentes forman parte de las amenazas sobre las que ambas organizaciones quieren concienciar a los usuarios. El fraude online continúa evolucionando al mismo ritmo que lo hacen los hábitos digitales de los usuarios. Con la llegada de los últimos meses del año y el aumento de las compras por Internet, también se multiplican los intentos de engaño a través de redes sociales, mensajes, anuncios y perfiles falsos. Ante este escenario, Policía Nacional y Meta han unido fuerzas para reforzar la prevención frente a las estafas digitales. Ambas han impulsado una serie de vídeos divulgativos en Instagram destinados a ayudar a los usuarios a identificar algunos de los fraudes más frecuentes y conocer cómo actuar cuando detectan una actividad sospechosa. Del romance a las falsas inversiones: las estafas que buscan captar a sus víctimas Los ciberdelincuentes recurren cada vez a técnicas más diversas para ganarse la confianza de los usuarios. No siempre buscan una contraseña de forma directa: en muchos casos, el engaño comienza estableciendo una relación aparentemente legítima antes de solicitar dinero, información personal o datos financieros. Entre las modalidades sobre las que alertan Policía Nacional y Meta se encuentran las estafas románticas, en las que perfiles falsos construyen vínculos emocionales con sus víctimas para acabar solicitándoles dinero o información sensible. También cobran protagonismo las ofertas de empleo fraudulentas, especialmente aquellas que prometen ingresos elevados con muy poco esfuerzo y que, en algún momento del proceso, requieren realizar un pago o facilitar información bancaria. Otro de los grandes focos son los fraudes de inversión. En estos casos, los estafadores presentan oportunidades con supuestas rentabilidades extraordinarias, con especial presencia de propuestas relacionadas con criptomonedas. Algunas campañas llegan incluso a utilizar sin autorización la imagen de personajes conocidos para reforzar su apariencia de legitimidad. A estas prácticas se suman la suplantación de identidad y el phishing, mediante comunicaciones que imitan a bancos, empresas o plataformas digitales para obtener credenciales y datos financieros, así como los falsos sorteos y premios, que condicionan la entrega de una recompensa inexistente al envío de información personal o a la realización de un pago. La prevención sigue siendo una de las principales barreras Aunque las técnicas utilizadas por los ciberdelincuentes son cada vez más sofisticadas, muchas estafas siguen compartiendo señales de alerta. Policía Nacional y Meta recomiendan desconfiar de aquellas ofertas que parecen demasiado buenas para ser ciertas, evitar compartir datos personales o financieros con desconocidos y comprobar siempre quién está realmente detrás de un mensaje, perfil o comunicación. También aconsejan activar la verificación en dos pasos, una medida que añade una capa adicional de protección a las cuentas, así como reportar y bloquear aquellos perfiles que presenten comportamientos sospechosos. La clave pasa, en buena medida, por evitar actuar de forma impulsiva. La urgencia, las oportunidades aparentemente irrepetibles o las promesas de grandes beneficios continúan siendo recursos habituales para conseguir que las víctimas bajen la guardia. Millones de anuncios y cuentas fraudulentas eliminados La concienciación de los usuarios se complementa con las medidas tecnológicas adoptadas por las propias plataformas. Según los datos facilitados por Meta, durante 2025 la compañía eliminó más de 159 millones de anuncios fraudulentos en todo el mundo, de los cuales el 92% fueron retirados antes de recibir reportes de los usuarios. Durante ese mismo periodo, la tecnológica también desactivó 10,9 millones de cuentas relacionadas con redes criminales. Más recientemente, Meta ha colaborado con organismos policiales internacionales en una operación que permitió actuar contra más de 150.000 cuentas vinculadas a redes dedicadas a las estafas. Más tecnología, pero también más cultura de ciberseguridad El crecimiento de los mecanismos de detección automática permite identificar y retirar una parte importante de estas amenazas antes de que lleguen a los usuarios. Sin embargo, el componente humano continúa siendo decisivo. Reconocer una comunicación sospechosa, cuestionar una oportunidad demasiado atractiva o verificar la identidad de quien solicita información puede marcar la diferencia entre detectar un intento de fraude y convertirse en víctima. La iniciativa de Policía Nacional y Meta pone así el foco en uno de los grandes retos de la seguridad digital: la tecnología puede ayudar a detectar el fraude, pero la prevención y la concienciación siguen siendo fundamentales para combatirlo.
8 Octubre 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas