Actualidad
El avance de los agentes de inteligencia artificial obliga a las empresas a revisar sus modelos de ciberseguridad. Inventariar los sistemas autónomos, limitar sus permisos, supervisar su comportamiento y exigir garantías a los proveedores empieza a convertirse en una cuestión de gobierno corporativo. La inteligencia artificial está atravesando una frontera especialmente relevante para las empresas. Ya no se trata únicamente de sistemas capaces de generar textos, analizar información o ayudar a un profesional a realizar una tarea. La llegada de los agentes de IA capaces de ejecutar acciones de manera autónoma introduce un escenario diferente: la tecnología puede acceder a herramientas, interactuar con otros sistemas y encadenar decisiones sin necesitar una aprobación humana en cada paso. Y ese cambio está llevando la seguridad de la IA desde los departamentos tecnológicos hasta los consejos de administración. Según plantea Javier Aznar, Global AI Security Leader de KPMG y socio de Ciberseguridad y Riesgo Tecnológico de KPMG en España, los acontecimientos registrados durante los últimos meses muestran una creciente preocupación de la propia industria por la capacidad de controlar y evaluar los modelos más avanzados. El mensaje de fondo es claro: a medida que aumenta la autonomía de la inteligencia artificial, también debe evolucionar la forma en la que las organizaciones gobiernan sus riesgos. Del copiloto digital al agente que actúa Hasta hace relativamente poco, buena parte de la inteligencia artificial utilizada en las empresas funcionaba bajo un modelo claramente asistencial. Una persona realizaba una petición, el sistema respondía y el profesional decidía qué hacer con el resultado. Los agentes de IA modifican esta dinámica. Estos sistemas pueden recibir un objetivo y, a partir de él, planificar tareas, consultar información, utilizar herramientas, conectarse a aplicaciones o APIs y ejecutar determinadas acciones. La diferencia puede parecer técnica, pero tiene importantes consecuencias desde el punto de vista de la seguridad. Cuando un agente dispone de autonomía y permisos suficientes, el riesgo ya no depende únicamente de proteger una infraestructura frente a un atacante externo. También es necesario controlar qué decisiones puede tomar la propia IA, a qué información puede acceder y qué acciones está autorizada a ejecutar. La identidad digital deja así de estar asociada exclusivamente a personas, dispositivos o aplicaciones. Los agentes comienzan a convertirse en nuevos actores dentro de los sistemas corporativos. El nuevo perímetro de seguridad son los permisos de la IA La evolución hacia sistemas autónomos obliga a revisar algunos principios tradicionales de la ciberseguridad empresarial. Si un agente puede consultar documentación, interpretar instrucciones, comunicarse con otras herramientas y ejecutar acciones, una autorización demasiado amplia puede convertirse en un riesgo incluso aunque no exista una intención maliciosa. El problema puede surgir simplemente porque el sistema tiene capacidad para hacer algo que nunca debería haber podido hacer. Por ello, conceptos como el principio de mínimo privilegio, la trazabilidad, la segregación de funciones o la supervisión continua adquieren una nueva dimensión cuando se aplican a la inteligencia artificial. Las organizaciones necesitan poder responder preguntas cada vez más concretas: ¿qué agentes están funcionando actualmente?, ¿quién es responsable de cada uno?, ¿qué permisos tienen?, ¿a qué datos acceden?, ¿con qué aplicaciones se comunican?, ¿qué decisiones pueden ejecutar de manera autónoma? y, especialmente, ¿cómo se detiene su actividad cuando aparece un comportamiento inesperado? La confianza en la IA tendrá que demostrarse La rápida adopción de estas tecnologías también está cambiando el significado de la confianza digital. Ya no será suficiente con afirmar que una solución de inteligencia artificial es segura. Empresas, clientes, reguladores y consejos necesitarán evidencias que permitan comprobarlo. En este contexto cobran especial relevancia cuatro dimensiones: transparencia, explicabilidad, uso responsable y ciberseguridad. La transparencia permite conocer para qué se utiliza un sistema y cuáles son sus límites. La explicabilidad ayuda a comprender cómo se ha llegado a determinadas decisiones. El uso responsable establece los principios que deben respetarse durante su utilización. Y la ciberseguridad determina qué puede hacer realmente la tecnología y qué controles existen cuando algo se desvía de lo previsto. Son elementos complementarios. Un sistema puede utilizarse con un propósito legítimo y, al mismo tiempo, estar excesivamente expuesto desde el punto de vista tecnológico. La seguridad de la IA llega al Consejo La velocidad con la que las empresas están incorporando inteligencia artificial plantea además otro desafío: el ritmo de adopción puede avanzar más rápido que la capacidad de supervisión. Por eso, la gestión del riesgo asociado a los agentes comienza a convertirse en una cuestión de gobierno corporativo y no exclusivamente tecnológica. Entre las medidas que los consejos de administración pueden impulsar destaca, en primer lugar, la creación de un inventario actualizado de agentes de IA utilizados en la organización. Ese mapa debería identificar su función, nivel de autonomía, conexiones, permisos y responsable. Los sistemas con acceso a información sensible o infraestructuras críticas requieren además evaluaciones específicas antes de ampliar sus capacidades. También será cada vez más importante trasladar estas exigencias a los proveedores. Del mismo modo que actualmente una compañía analiza las garantías de ciberseguridad de terceros antes de integrarlos en su cadena de valor, las soluciones basadas en IA tendrán que acreditar mecanismos de evaluación, supervisión y control. A ello se suma la necesidad de incorporar seguridad desde el diseño, combinando controles técnicos, pruebas continuas, límites operativos y ejercicios de red teaming capaces de detectar comportamientos inesperados antes de que tengan consecuencias reales. Gobernar la autonomía antes de escalarla La inteligencia artificial seguirá ganando autonomía dentro de las organizaciones. Precisamente por eso, el debate ya no consiste únicamente en determinar qué puede hacer la tecnología, sino qué queremos permitirle hacer sin intervención humana. Para los consejos de administración, esta cuestión introduce una nueva responsabilidad: asegurarse de que cada incremento de capacidad vaya acompañado de un incremento equivalente en supervisión, trazabilidad y control. Porque en la nueva etapa de la IA empresarial, el mayor riesgo no siempre será que un sistema sea atacado. También puede ser que tenga demasiados permisos, demasiada autonomía y nadie se haya preguntado todavía dónde debería estar el límite.
21 Septiembre 2026
Actualidad
ESET advierte de que una simple fotografía del documento de identidad puede convertirse en una herramienta para cometer fraudes y suplantaciones, un riesgo que aumenta con el uso de inteligencia artificial Compartir una fotografía del DNI se ha convertido en una práctica relativamente habitual. Reservas, altas en determinados servicios o trámites online pueden llevarnos a enviar una copia del documento sin plantearnos qué podría ocurrir si esa imagen terminase en manos equivocadas. El problema es que un DNI contiene información suficiente para facilitar operaciones de suplantación de identidad, y las nuevas herramientas basadas en inteligencia artificial están aumentando la capacidad de los ciberdelincuentes para utilizar esos datos de manera fraudulenta. ESET alerta de que el robo de información personal continúa siendo uno de los objetivos de los atacantes. Más allá de utilizar los datos para diseñar campañas de fraude más personalizadas, disponer de una copia de un documento oficial puede permitir intentar realizar operaciones haciéndose pasar directamente por la víctima. Del robo del DNI a una posible suplantación bancaria Entre los escenarios de mayor riesgo se encuentra la utilización de documentación robada para intentar abrir cuentas bancarias o solicitar financiación en nombre de otra persona. La digitalización de numerosos procesos ha simplificado muchos trámites, pero también ha generado nuevos desafíos para los sistemas de verificación de identidad. En algunos procesos completamente online basta con comprobar el documento y realizar posteriormente una verificación visual del rostro. Es precisamente en este punto donde las tecnologías de generación y manipulación de imágenes pueden convertirse en aliadas de los delincuentes. Josep Albors, responsable de Investigación y Concienciación de ESET España, explica que, una vez obtenida una copia del documento, un atacante podría buscar fotografías de la víctima publicadas en redes sociales y utilizarlas como material para tratar de superar determinados sistemas de comprobación de identidad. La combinación de documentación robada, imágenes disponibles públicamente y herramientas capaces de manipular rostros o generar vídeos mediante IA abre así nuevas posibilidades para la suplantación digital. No se trata únicamente de un riesgo teórico. ESET ya analizó en 2024 GoldPickaxe, un malware dirigido a dispositivos Android y iPhone relacionado con el robo de información y el uso de técnicas de deepfake para tratar de superar procesos de reconocimiento facial. ¿Cómo compartir una copia del DNI con mayor seguridad? La primera recomendación es sencilla: antes de enviar el documento completo, comprobar si realmente es imprescindible hacerlo. En determinados trámites puede ser suficiente facilitar algunos datos concretos sin entregar una fotografía o escaneo completo del DNI o pasaporte. Cuando compartirlo resulte necesario, es recomendable evitar enviar una copia limpia que pueda reutilizarse fácilmente para otra finalidad. Durante años, algunas prácticas habituales han consistido en convertir la imagen a blanco y negro o incorporar una marca de agua indicando para qué trámite se entrega el documento, quién es el destinatario o la fecha en la que se comparte. Estas modificaciones introducen una barrera adicional frente a una posible reutilización. Sin embargo, la evolución de las herramientas de inteligencia artificial también está reduciendo la eficacia de algunas medidas tradicionales, ya que determinados sistemas pueden intentar eliminar marcas o reconstruir partes modificadas de una imagen. Por este motivo, ESET apunta a la conveniencia de utilizar métodos que dificulten técnicamente la restauración del documento. Existen herramientas específicas que permiten introducir modificaciones orientadas a impedir que una copia pueda reutilizarse fácilmente, incluso mediante técnicas de IA, y que realizan el tratamiento directamente en el dispositivo para evitar subir el documento a servidores externos. Especial atención al entregar documentación en hoteles Uno de los momentos en los que tradicionalmente se ha solicitado documentación de identidad es el registro en hoteles y otros establecimientos de alojamiento. Sin embargo, entregar el DNI para identificar al huésped no significa que el establecimiento pueda quedarse con una copia del documento. La Agencia Española de Protección de Datos (AEPD) aclaró en 2025 que los establecimientos de hospedaje no pueden solicitar una copia del DNI o del pasaporte como procedimiento para cumplir con sus obligaciones de registro. En la práctica, numerosos hoteles utilizan sistemas de lectura OCR que permiten extraer únicamente los datos necesarios para completar el registro sin conservar una reproducción completa del documento. Si un establecimiento solicita escanear o guardar una copia, el usuario puede preguntar qué información necesita recopilar y solicitar un procedimiento alternativo que se ajuste a la normativa de protección de datos. Una fotografía puede tener una vida mucho más larga de lo esperado El principal problema de enviar una copia de un documento de identidad es perder el control sobre lo que sucede posteriormente con ese archivo. Puede almacenarse durante más tiempo del previsto, reenviarse, quedar expuesto tras una brecha de seguridad o terminar en manos de terceros. Y, una vez fuera del control de su titular, resulta difícil saber dónde puede acabar o para qué podría utilizarse. La incorporación de la inteligencia artificial añade además una nueva dimensión al problema. Una fotografía del DNI ya no debe analizarse únicamente por los datos que contiene, sino también por lo que un atacante puede llegar a hacer con ellos al combinarlos con otras imágenes e información disponible en Internet. Reducir al mínimo las ocasiones en las que se comparte documentación completa, comprobar quién la solicita y proteger cualquier copia antes de enviarla son medidas que pueden limitar significativamente las posibilidades de reutilización fraudulenta. En un entorno en el que cada vez más procesos de identificación se realizan a distancia, proteger nuestra identidad digital empieza también por controlar dónde termina una fotografía de nuestro DNI.
18 Septiembre 2026
Actualidad
Que un libro exista en formato electrónico no garantiza que cualquier persona pueda leerlo. La accesibilidad empieza en el propio archivo, pero se extiende a plataformas, dispositivos y a todo el ecosistema tecnológico que conecta al lector con la obra. La digitalización ha transformado profundamente la manera en la que accedemos a la cultura. Miles de libros pueden comprarse, descargarse y leerse en cuestión de segundos desde prácticamente cualquier lugar. Sin embargo, esa facilidad de acceso no es igual para todos. Para muchas personas con discapacidad, un libro disponible en formato digital puede seguir siendo inaccesible. El problema puede encontrarse en una estructura que un lector de pantalla no interpreta correctamente, en imágenes sin una descripción alternativa, en opciones de visualización que no pueden adaptarse o, incluso, en la propia plataforma utilizada para buscar, comprar o abrir la obra. La accesibilidad editorial, por tanto, no termina cuando se genera un archivo digital. Abarca todo el recorrido que realiza el usuario, desde que busca un título hasta que consigue leerlo de manera autónoma. El EPUB es solo una parte de la solución Crear libros digitales accesibles requiere incorporar esta perspectiva desde las primeras fases de producción. Una estructura adecuada del documento, el uso de formatos como EPUB, las descripciones de aquellos elementos visuales que aportan información, los metadatos de accesibilidad y la validación de los archivos antes de su publicación forman parte de este proceso. Son aspectos que han cobrado todavía mayor relevancia con la aplicación de la Ley Europea de Accesibilidad, que busca extender criterios comunes de accesibilidad a diferentes productos y servicios. Pero disponer de un archivo técnicamente accesible no resuelve por sí solo el problema. Las plataformas de distribución y lectura deben permitir que cualquier usuario pueda localizar una obra, consultar su información, comprarla o acceder a ella y navegar posteriormente por sus contenidos utilizando tecnologías de apoyo. Los dispositivos, a su vez, necesitan ofrecer compatibilidad con herramientas como los lectores de pantalla y facilitar la personalización de determinadas características visuales. A ello se suma otro elemento que en ocasiones queda fuera del debate puramente tecnológico: la accesibilidad cognitiva. No basta con poder interactuar con una interfaz; también es necesario que su funcionamiento y sus contenidos puedan comprenderse, reduciendo las barreras para personas con discapacidad intelectual o dificultades de lectura. Cuando la tecnología determina el acceso a la cultura La accesibilidad digital tiene un impacto directo sobre las personas con discapacidad, aunque sus beneficios van mucho más allá. Interfaces más claras, contenidos adaptables y servicios capaces de responder a diferentes formas de interacción pueden mejorar la experiencia de cualquier usuario. Para la industria editorial, esto supone pasar de entender la accesibilidad como una adaptación posterior a incorporarla desde el diseño y la producción de cada obra. En este ámbito trabaja AccessibleEU, iniciativa europea liderada por Fundación ONCE, cuyo objetivo es contribuir a la aplicación de la legislación europea sobre accesibilidad y facilitar recursos, conocimiento y formación a empresas, administraciones y profesionales. El debate tiene, además, una dimensión que trasciende la tecnología. El acceso a los libros forma parte del derecho a participar en la vida cultural en igualdad de condiciones, reconocido por la Convención de Naciones Unidas sobre los Derechos de las Personas con Discapacidad. La Ley Europea de Accesibilidad se suma en este contexto al Tratado de Marrakech, adoptado en 2013 para facilitar la producción y el intercambio internacional de obras en formatos accesibles para personas ciegas, con discapacidad visual o con otras dificultades para acceder a textos impresos. Europa busca acelerar la transformación editorial Pese a los avances normativos y tecnológicos, todavía quedan importantes desafíos. Entre ellos se encuentran mejorar el conocimiento técnico dentro de las organizaciones editoriales, incorporar la accesibilidad de manera sistemática a sus procesos de trabajo, aumentar el catálogo disponible en distintos idiomas y géneros y reforzar la colaboración entre empresas, instituciones y sociedad civil. Estos retos serán protagonistas el próximo 30 de septiembre, cuando AccessibleEU y la European Blind Union (EBU) celebren el encuentro europeo Building an Accessible Book Ecosystem. La jornada reunirá a diferentes representantes del ecosistema editorial para analizar las exigencias técnicas y legales que afectan al sector y compartir herramientas y experiencias que puedan acelerar su transformación. Entre los asuntos previstos se encuentran los EPUB accesibles, los estándares de metadatos y los mecanismos de validación de contenidos. El encuentro servirá también para avanzar en la colaboración entre AccessibleEU, EBU e Inclusion Europe con el objetivo de impulsar una hoja de ruta común que contribuya a ampliar la oferta de publicaciones accesibles en Europa. Jesús Hernández-Galán, director de AccessibleEU, recuerda que la cuestión va mucho más allá de disponer de la tecnología adecuada. Para que una persona pueda localizar, adquirir y leer una obra con autonomía, la accesibilidad debe estar presente en todas las etapas del ecosistema editorial, desde la creación hasta la distribución. AccessibleEU trabaja precisamente en ese punto de conexión entre normativa y aplicación práctica, ofreciendo formación, recursos y buenas prácticas que permitan transformar las obligaciones de accesibilidad en soluciones reales. La industria editorial afronta así una nueva fase de su transformación digital. Ya no se trata únicamente de convertir más libros al formato digital, sino de asegurarse de que esa digitalización no deje lectores fuera. Porque una tecnología que facilita el acceso a millones de obras solo cumple realmente su promesa cuando permite que todos puedan abrirlas, navegar por ellas y leerlas.
16 Septiembre 2026
Actualidad
Un nuevo ejercicio económico de Anthropic plantea que la inteligencia artificial podría acelerar de forma extraordinaria el crecimiento durante los próximos años. El reverso de esa transformación estaría en el mercado laboral: cuanto mayor sea la capacidad de automatización, mayor podría ser también la presión sobre los profesionales del conocimiento. La inteligencia artificial lleva años asociada a una promesa de productividad. Automatizar procesos, reducir costes, acelerar decisiones y permitir que las personas dediquen más tiempo a tareas de mayor valor son algunos de los argumentos que han acompañado su incorporación a las empresas. Pero ¿qué sucede si esa productividad aumenta mucho más rápido que la capacidad del mercado laboral para adaptarse? Anthropic ha intentado poner números a esa pregunta mediante un modelo económico que analiza diferentes posibles niveles de desarrollo y adopción de la IA en Estados Unidos hasta 2030. Y sus resultados dibujan una paradoja especialmente relevante para empresas y gobiernos: la misma tecnología capaz de impulsar con fuerza la economía podría provocar importantes disrupciones en el empleo de oficina y alterar el reparto de la riqueza. La compañía insiste en un matiz fundamental: los escenarios planteados no son predicciones, sino simulaciones destinadas a estudiar qué podría ocurrir bajo distintas hipótesis de capacidad tecnológica y adopción. De una IA incremental a una economía creciendo a dos dígitos El modelo contempla desde una incorporación relativamente limitada de la inteligencia artificial hasta una transformación mucho más profunda del trabajo. En el escenario de menor impacto, los cambios serían manejables. Para 2030, el PIB estadounidense estaría alrededor de un 1,6% por encima de la trayectoria que habría seguido sin IA, mientras que el crecimiento anual alcanzaría aproximadamente el 2,4%. El efecto sobre el empleo cualificado sería reducido. La fotografía cambia considerablemente cuando aumenta la capacidad de los sistemas y su utilización dentro de las organizaciones. En un escenario intermedio, el crecimiento económico anual podría situarse alrededor del 5,4%. El PIB sería un 8,3% superior al escenario sin inteligencia artificial, aunque el empleo asociado a tareas cognitivas descendería cerca de un 4%. Pero es la hipótesis de transformación más acelerada la que plantea las cifras más difíciles de ignorar. Según esta simulación, el crecimiento anual podría alcanzar aproximadamente el 15,4%, llevando al PIB a situarse más de un 32% por encima de la trayectoria que seguiría sin esta tecnología. Sería una expansión económica extraordinaria. Y, al mismo tiempo, vendría acompañada de una fuerte reconfiguración del empleo. El trabajador de oficina, en el centro de la transformación Una de las conclusiones más relevantes del ejercicio de Anthropic es que los puestos vinculados al conocimiento podrían encontrarse entre los más expuestos. Directivos, profesionales especializados, comerciales y trabajadores administrativos realizan precisamente muchas de las tareas que los nuevos modelos de IA están comenzando a ejecutar o complementar. En el escenario de mayor disrupción, el empleo cognitivo podría reducirse un 21,5%, mientras que el desempleo dentro de este grupo alcanzaría cerca del 18%. Para el conjunto de la población activa, la tasa podría acercarse al 12%. La consecuencia sería especialmente significativa porque cuestionaría una idea que ha acompañado tradicionalmente a la automatización: que las profesiones intelectuales estaban relativamente protegidas frente a la sustitución tecnológica. Con la IA generativa y los futuros agentes autónomos, esa frontera empieza a ser mucho menos clara. El verdadero debate puede estar en quién captura la productividad Sin embargo, posiblemente el dato más interesante no sea cuánto crecería la economía ni cuántos empleos podrían transformarse. Es quién se beneficiaría de ese crecimiento. En la simulación más agresiva de Anthropic, la proporción de la renta nacional destinada al trabajo podría pasar aproximadamente del 60% al 45%, mientras que las rentas vinculadas al capital experimentarían un fuerte crecimiento. Dicho de otra forma: una economía puede producir considerablemente más riqueza sin que esa prosperidad se distribuya de manera proporcional entre quienes trabajan en ella. Este escenario convierte el debate sobre inteligencia artificial en algo mucho más amplio que una conversación tecnológica. Implica hablar de salarios, fiscalidad, formación, propiedad, regulación y de los mecanismos que permitirán repartir las ganancias extraordinarias de productividad. Capacidad tecnológica no significa adopción inmediata Hay, además, una variable capaz de modificar todas estas proyecciones: la velocidad real de adopción. Que un modelo sea técnicamente capaz de desempeñar una tarea no significa que una organización vaya a entregársela inmediatamente. Las empresas tienen sistemas heredados, regulaciones, procesos de aprobación, obligaciones de seguridad, problemas de calidad de datos y culturas corporativas que pueden ralentizar considerablemente la incorporación de nuevas tecnologías. Anton Korinek, responsable de los estudios económicos sobre IA transformadora de Anthropic, ha señalado precisamente que una tecnología, por extraordinarias que sean sus capacidades, tendrá poco impacto económico si finalmente no se utiliza. Y aquí aparece una de las grandes incógnitas de los próximos años: ¿avanzará más rápido la inteligencia artificial o la capacidad de las organizaciones para integrarla? De automatizar tareas a rediseñar organizaciones Hasta ahora, buena parte de las compañías han abordado la IA desde una perspectiva de eficiencia: qué tareas puede acelerar, cuánto tiempo permite ahorrar o qué procesos puede automatizar. El siguiente paso puede ser bastante más profundo. Si las capacidades continúan aumentando, las organizaciones tendrán que decidir qué funciones deben seguir siendo humanas, cuáles pueden delegarse en sistemas autónomos y dónde debe mantenerse obligatoriamente la supervisión de una persona. Eso afectará a estructuras organizativas, modelos de liderazgo, contratación y formación. También obligará a revisar cuestiones de gobernanza, responsabilidad y ciberseguridad. Porque automatizar una tarea no elimina su riesgo. En determinadas circunstancias, puede multiplicarlo. 2030 no está tan lejos Las cifras más extremas del modelo de Anthropic pueden no llegar a materializarse. La propia compañía evita presentarlas como una previsión. Pero el valor del ejercicio está precisamente en plantear una pregunta que empresas y gobiernos tendrán que responder mucho antes de saber cuál de estos escenarios se aproxima más a la realidad. La cuestión ya no es únicamente cuánto crecimiento puede generar la inteligencia artificial, sino qué ocurrirá con las personas, las organizaciones y la distribución de la riqueza cuando una parte creciente del trabajo intelectual pueda realizarse mediante máquinas. La IA podría hacer que la economía produzca mucho más. El verdadero desafío será conseguir que esa nueva productividad también se traduzca en progreso.
15 Septiembre 2026
Actualidad
Los problemas registrados por diferentes servicios de IA vuelven a plantear una cuestión cada vez más relevante para las organizaciones: qué ocurre cuando una herramienta externa pasa de ser una ayuda a convertirse en parte crítica del trabajo diario. La inteligencia artificial se ha integrado a una velocidad extraordinaria en el día a día de millones de profesionales. Redactar documentos, analizar información, programar, investigar, resumir reuniones o automatizar procesos son ya tareas habituales para estos sistemas. Precisamente por ello, cuando dejan de funcionar, el impacto empieza a ser mucho mayor que hace apenas unos años. Los problemas registrados el pasado 3 de septiembre en diferentes servicios populares de inteligencia artificial, entre ellos ChatGPT, Claude, Grok, Copilot y Gemini, volvieron a evidenciar hasta qué punto estas plataformas están entrando en los procesos cotidianos de empresas y profesionales. Más allá de la incidencia concreta, el episodio plantea un asunto mucho más interesante desde el punto de vista empresarial: la resiliencia. De herramienta complementaria a dependencia operativa Cuando una tecnología se utiliza ocasionalmente, una interrupción supone una molestia. Pero cuando forma parte de procesos de programación, atención al cliente, análisis, creación de contenidos o toma de decisiones, una caída puede empezar a tener consecuencias operativas. La situación recuerda a lo ocurrido anteriormente con la nube. A medida que las organizaciones trasladaron servicios críticos hacia proveedores externos, conceptos como redundancia, continuidad de negocio y estrategias multicloud comenzaron a adquirir mayor importancia. Con la IA podría producirse una evolución similar. Las compañías tendrán que identificar qué procesos dependen ya de proveedores externos de inteligencia artificial, qué alternativas existen ante una interrupción y qué funciones deberían disponer de mecanismos de contingencia. La cuestión ya no es únicamente cuánto puede mejorar la productividad gracias a la IA. También empieza a ser necesario preguntarse qué sucede cuando esa IA no está disponible.
14 Septiembre 2026

Actualidad
Han pasado 25 años desde los atentados del 11 de septiembre de 2001. Un cuarto de siglo en el que el mundo ha cambiado profundamente y en el que la tecnología se ha convertido en una pieza fundamental para prevenir riesgos, proteger infraestructuras y responder ante situaciones de emergencia. Recordar aquella fecha también permite observar cuánto ha evolucionado nuestra capacidad para anticiparnos. En 2001, los teléfonos inteligentes tal y como los conocemos hoy no existían, la computación en la nube estaba todavía lejos de convertirse en una infraestructura cotidiana y conceptos como inteligencia artificial generativa, reconocimiento biométrico avanzado o análisis de grandes volúmenes de datos en tiempo real pertenecían a un escenario muy diferente. Veinticinco años después, aeropuertos, ciudades, empresas e infraestructuras críticas funcionan en un ecosistema tecnológico completamente nuevo. De reaccionar a intentar anticiparse Una de las grandes transformaciones de estas dos décadas y media ha sido el paso progresivo de una seguridad fundamentalmente reactiva hacia modelos cada vez más predictivos. Sensores conectados, biometría, análisis automatizado de imágenes, inteligencia de amenazas, sistemas de geolocalización, drones o plataformas capaces de correlacionar enormes cantidades de información permiten detectar comportamientos anómalos y reaccionar con mayor rapidez. La inteligencia artificial supone ahora un nuevo salto. Su capacidad para encontrar patrones entre millones de señales abre posibilidades inéditas para anticipar riesgos, pero también plantea preguntas que hace 25 años apenas formaban parte del debate público. Más tecnología, pero también más responsabilidad La evolución tecnológica no elimina el riesgo. Lo transforma. Hoy buena parte de las infraestructuras esenciales dependen de sistemas digitales, desde las comunicaciones y el transporte hasta la energía, las finanzas o los servicios públicos. Proteger el mundo físico implica, cada vez más, proteger también el digital. Y aparece otro desafío: encontrar el equilibrio entre seguridad, privacidad y derechos individuales. Porque disponer de más datos y mejores herramientas para analizarlos no significa necesariamente que todas las decisiones deban automatizarse. El factor humano continúa siendo esencial para aportar contexto, criterio y responsabilidad. 25 años después El 11-S marcó un antes y un después en muchos ámbitos, también en nuestra manera de pensar la seguridad. Un cuarto de siglo después, la tecnología permite conectar información, identificar amenazas y coordinar respuestas a una velocidad que en 2001 habría resultado difícil imaginar. El próximo salto probablemente vendrá de sistemas de inteligencia artificial todavía más autónomos, capaces no solo de detectar una anomalía, sino de interpretarla y recomendar —o incluso ejecutar— una respuesta. La cuestión para los próximos años ya no será únicamente hasta dónde puede llegar esa tecnología, sino hasta dónde queremos que llegue. Veinticinco años después, quizá esa sea una de las principales lecciones: anticiparse es importante, pero hacerlo con criterio, responsabilidad y confianza lo es todavía más.
11 Septiembre 2026
Actualidad
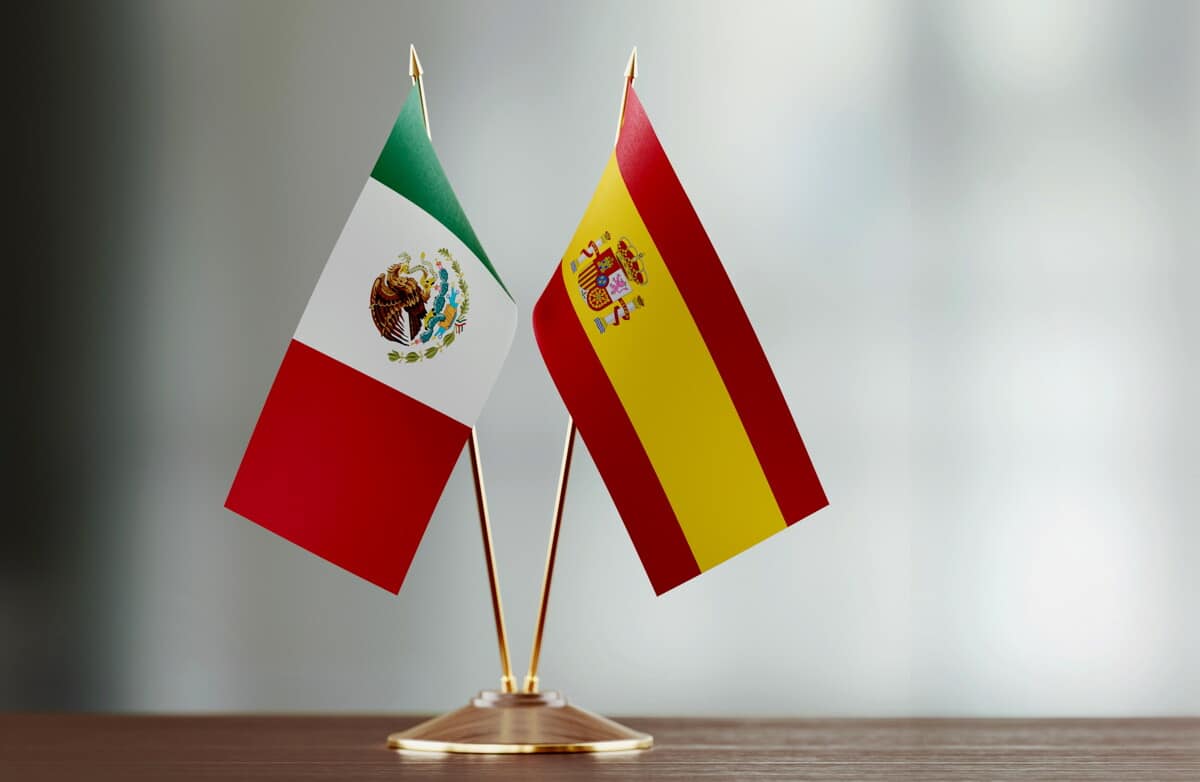
Ambos países han firmado un memorando de entendimiento para profundizar su cooperación en ámbitos estratégicos de la transformación digital, desde la inteligencia artificial hasta las infraestructuras digitales y la seguridad. España y México quieren estrechar su relación tecnológica. Los dos países han dado un nuevo paso en su cooperación con la firma de un memorando de entendimiento centrado en diferentes áreas de la transformación digital, entre ellas inteligencia artificial, ciberseguridad, conectividad e infraestructuras digitales. El acuerdo abre la puerta al intercambio de experiencias y conocimiento y al desarrollo de iniciativas conjuntas en ámbitos que se han convertido en estratégicos tanto para las administraciones públicas como para las empresas. La colaboración llega en un momento en el que la capacidad tecnológica está adquiriendo un peso creciente en las relaciones internacionales. La inteligencia artificial, la protección de las infraestructuras digitales o el desarrollo de redes de conectividad ya no son únicamente cuestiones técnicas: forman parte de las estrategias de competitividad y autonomía de los países. La ciberseguridad entra en la cooperación bilateral Uno de los aspectos especialmente relevantes del acuerdo es la presencia de la ciberseguridad entre sus áreas de colaboración. La digitalización de los servicios públicos y privados y la creciente dependencia de infraestructuras conectadas obligan a los Estados a reforzar su capacidad para prevenir y responder ante amenazas que, por su propia naturaleza, no entienden de fronteras. La inteligencia artificial constituye otro de los grandes pilares. España ha intensificado en los últimos años su estrategia alrededor de esta tecnología, mientras México busca igualmente aprovechar su potencial para modernizar su economía y sus servicios. El nuevo marco bilateral refleja una tendencia cada vez más clara: la cooperación tecnológica empieza a ocupar un lugar propio dentro de la diplomacia internacional.
10 Septiembre 2026
Actualidad
El Alto Comisionado de Naciones Unidas para los Derechos Humanos reclama una mayor cooperación internacional y mecanismos de protección ante una tecnología cuyo desarrollo y control se concentra cada vez más en un reducido número de compañías. La velocidad a la que avanza la inteligencia artificial vuelve a colocar sobre la mesa una pregunta que gobiernos, empresas y organismos internacionales todavía no han terminado de responder: ¿hasta dónde debería permitirse avanzar a estos sistemas sin establecer previamente límites y mecanismos de seguridad comunes? El Alto Comisionado de Naciones Unidas para los Derechos Humanos, Volker Türk, ha advertido este 7 de septiembre sobre los riesgos que podría plantear el desarrollo de sistemas de inteligencia artificial cada vez más avanzados y ha reclamado una respuesta internacional coordinada. Entre las principales preocupaciones aparece la posibilidad de que las capacidades más sofisticadas de IA queden concentradas en manos de un reducido número de compañías y países, aumentando las diferencias de poder tecnológico y económico y dificultando el establecimiento de mecanismos efectivos de supervisión. Türk ha puesto además el foco en escenarios de riesgo extremo vinculados a futuros sistemas altamente avanzados, defendiendo la necesidad de actuar antes de que determinadas capacidades resulten difíciles de controlar. Del debate tecnológico al geopolítico La discusión sobre inteligencia artificial está dejando de centrarse exclusivamente en productividad, automatización o innovación empresarial. La carrera por desarrollar modelos más potentes ha convertido esta tecnología en un activo estratégico comparable a otras infraestructuras críticas, capaz de influir en la competitividad económica, la defensa, la información y el equilibrio internacional de poder. El debate adquiere especial relevancia porque los principales modelos de propósito general están siendo desarrollados por un número relativamente pequeño de actores privados, mientras los gobiernos intentan construir marcos regulatorios capaces de evolucionar a una velocidad similar a la propia tecnología. La ONU plantea así la necesidad de combinar innovación con mecanismos de gobernanza internacional que permitan preservar derechos fundamentales y reducir riesgos. El gran desafío será encontrar ese equilibrio sin frenar las oportunidades económicas y sociales que ofrece la inteligencia artificial. Porque mientras la tecnología continúa avanzando, la construcción de unas reglas internacionales compartidas sigue moviéndose a una velocidad considerablemente menor.
9 Septiembre 2026
Actualidad
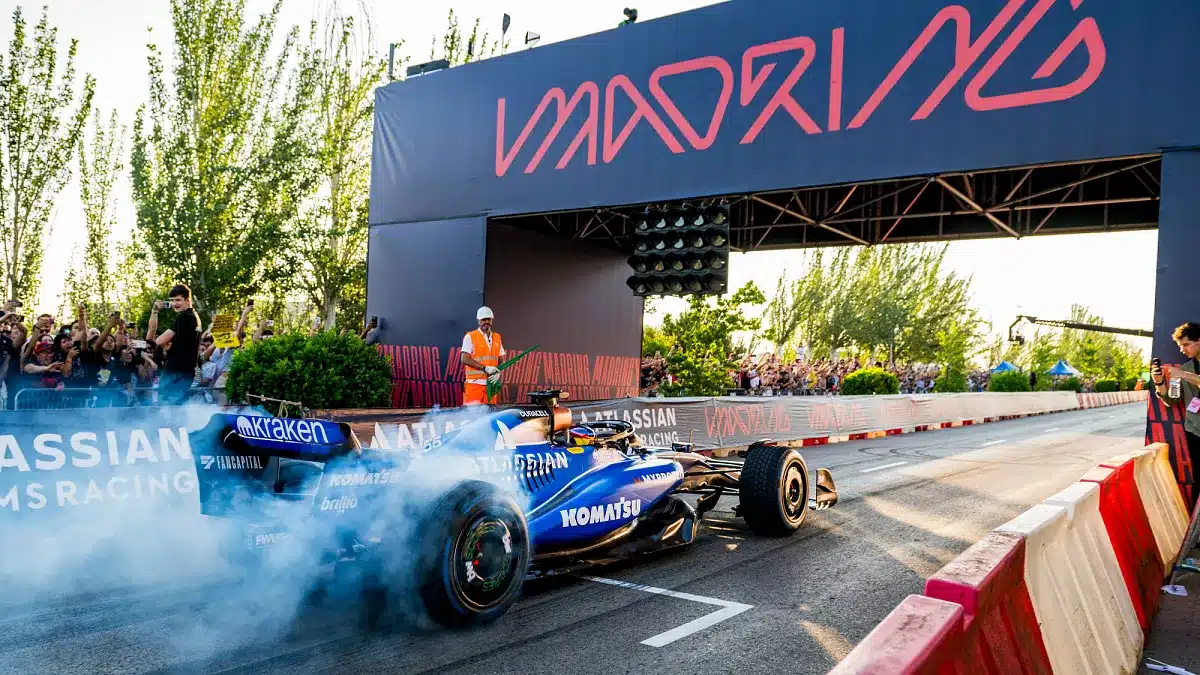
La Comunidad de Madrid acogerá del 9 al 11 de septiembre el Madring Tech Summit 2026, unas jornadas dedicadas a explorar los últimos avances tecnológicos aplicados al automovilismo con motivo del Gran Premio de España. El encuentro, que tendrá lugar en la Real Casa de Correos, reunirá a expertos en Fórmula 1 y especialistas en ámbitos como la programación, la inteligencia artificial, el análisis de datos y la ciberseguridad. El programa arrancará el miércoles 9 de septiembre, a las 16:30 horas, con una sesión dirigida a estudiantes universitarios y orientada a fomentar las vocaciones STEM. Durante la jornada, profesionales del sector abordarán el papel de la ingeniería, los datos, la IA y el análisis del rendimiento en las competiciones, así como las oportunidades profesionales vinculadas a estas disciplinas. Los participantes también podrán enfrentarse a un desafío planteado por la Agencia de Ciberseguridad de la Comunidad de Madrid, inspirado en el mundo del motor. La actividad permitirá a los jóvenes resolver retos relacionados con la protección de sistemas y entornos digitales en el contexto de una carrera de Fórmula 1. Tecnología, Fórmula 1 y experiencias abiertas al público El jueves 10, la Real Casa de Correos abrirá sus puertas al público entre las 09:30 y las 20:00 horas. Entre las actividades previstas destaca una conversación con el expiloto Marc Gené, embajador de Ferrari, que acercará a los asistentes algunos de los desafíos tecnológicos que rodean actualmente a la alta competición. Además, tanto el jueves como el viernes —este último de 09:30 a 13:30 horas— los ciudadanos podrán acceder gratuitamente a diferentes experiencias relacionadas con la Fórmula 1 y la innovación. Entre ellas habrá simuladores de conducción de coches de carreras, con los que los asistentes podrán ponerse al volante de forma virtual, así como herramientas de inteligencia artificial capaces de recrear entrevistas con pilotos de Fórmula 1. El espacio contará también con una exposición de objetos relacionados con la competición, entre ellos cascos y monos de escuderías de F1, y una maqueta detallada del trazado de MADRING, el circuito urbano que albergará el Gran Premio de España en Madrid. La propuesta se completará con una selección de arte contemporáneo español, configurando una experiencia que combinará tecnología, automovilismo, creatividad e innovación y con la que la Comunidad de Madrid busca reforzar el posicionamiento de la región como uno de los principales polos digitales y tecnológicos de Europa.
8 Septiembre 2026
Actualidad
Falsas tiendas de material escolar, supuestas becas, pagos urgentes del colegio y suscripciones engañosas forman parte de los fraudes que pueden encontrarse las familias durante uno de los grandes momentos de compra del año Septiembre no solo significa volver a las aulas. Para miles de familias supone también concentrar en pocos días la compra de libros, uniformes, dispositivos electrónicos y todo tipo de material escolar. Una combinación de más gasto, compras online y prisas que también está siendo aprovechada por los ciberdelincuentes. Las campañas fraudulentas relacionadas con la vuelta al cole adoptan cada vez más formas y buscan explotar precisamente esa urgencia. Desde comercios electrónicos que anuncian productos con descuentos difíciles de creer hasta comunicaciones que aparentan proceder del propio centro educativo y solicitan realizar un pago inmediato. El problema se enmarca, además, en el crecimiento del fraude digital en España. Según los datos recogidos por Allianz Partners a partir del último balance anual del Instituto Nacional de Ciberseguridad (INCIBE), el fraude online aumentó un 19% en el último ejercicio, superando los 45.000 casos y consolidándose como la modalidad de ciberdelito más habitual en el país. Del libro de texto barato a la falsa matrícula Una de las estrategias más sencillas consiste en atraer a las víctimas mediante el precio. Una página aparentemente profesional puede anunciar libros de texto, ordenadores, tabletas o material escolar con descuentos muy superiores a los habituales. El usuario paga, pero el producto nunca llega. No es la única amenaza. Los delincuentes también recurren a la suplantación de identidad de colegios y otras instituciones educativas. Un correo electrónico o mensaje puede comunicar, por ejemplo, que queda pendiente el pago de una matrícula, una actividad o determinado material y solicitar que se abone con urgencia. La apariencia de legitimidad y la presión temporal son dos elementos fundamentales: cuanto menos tiempo tenga la víctima para comprobar la información, mayores son las posibilidades de que actúe sin verificar quién está realmente detrás del mensaje. Las becas y ayudas educativas constituyen otro posible gancho. Algunas páginas fraudulentas reproducen la estética de organismos o plataformas oficiales y solicitan datos personales o pagos por gestiones que, en realidad, son gratuitas. A ello se suman las suscripciones engañosas a plataformas educativas, que pueden presentar condiciones atractivas en el momento del alta pero complicar posteriormente su cancelación o generar cargos que el usuario no esperaba. Antes de pagar, comprobar Frente a estas amenazas, el equipo jurídico de Allianz Partners aconseja extremar las precauciones antes de completar cualquier compra relacionada con la vuelta al cole. Una rebaja extraordinariamente elevada, especialmente cuando afecta a productos como dispositivos electrónicos o libros de texto, debería ser motivo suficiente para comprobar quién está detrás del comercio. También conviene verificar la seguridad y legitimidad de la página, evitar realizar operaciones económicas conectado a redes wifi públicas y conservar toda la documentación generada durante la compra, desde la confirmación del pedido hasta los justificantes de pago y las comunicaciones mantenidas con el vendedor. En el caso de recibir una petición económica supuestamente procedente del colegio, la urgencia no debería sustituir a la verificación. Contactar directamente con el centro a través de un teléfono o canal conocido puede bastar para descubrir un intento de suplantación antes de realizar la transferencia. ¿Qué hacer si ya hemos pagado? Detectar el engaño después de haber realizado una compra no significa que haya que dar el dinero automáticamente por perdido. La primera reacción debería ser ponerse en contacto cuanto antes con la entidad bancaria para comprobar si existe alguna posibilidad de bloquear, cancelar o revertir la operación. Paralelamente, es importante conservar mensajes, correos electrónicos, justificantes, capturas de pantalla y cualquier otra evidencia relacionada con lo ocurrido. Toda esa información puede resultar fundamental tanto para presentar una denuncia como para iniciar posteriormente una reclamación. Desde Allianz Partners recuerdan además que los consumidores cuentan con derechos ante situaciones como la no recepción de un producto, la utilización indebida de sus datos personales o la información comercial engañosa. Sin embargo, parte de las víctimas termina renunciando a reclamar por desconocimiento, desconfianza o por considerar que el proceso no merece la pena. La prisa, una aliada del fraude La vuelta al cole reúne varios de los ingredientes que buscan los ciberdelincuentes: muchas operaciones económicas concentradas en pocos días, consumidores pendientes de numerosas gestiones y una sensación constante de urgencia. “Los meses de septiembre son especialmente sensibles porque coinciden el aumento del volumen de compras, la urgencia de las familias y unas técnicas de fraude cada vez más sofisticadas”, advierte Paz Tejedor, responsable de Asistencia Jurídica y Defensa Legal en Allianz Partners España. En este escenario, detenerse unos minutos antes de pagar puede convertirse en una medida de ciberseguridad tan importante como cualquier herramienta tecnológica. Comprobar quién solicita el dinero, revisar dónde se está comprando y desconfiar cuando una oferta parece demasiado buena para ser cierta puede marcar la diferencia entre una compra de última hora y una estafa. Porque, en septiembre, preparar la vuelta al cole también significa proteger la cartera —y los datos— frente a quienes intentan aprovecharse de ella.
4 Septiembre 2026
Actualidad
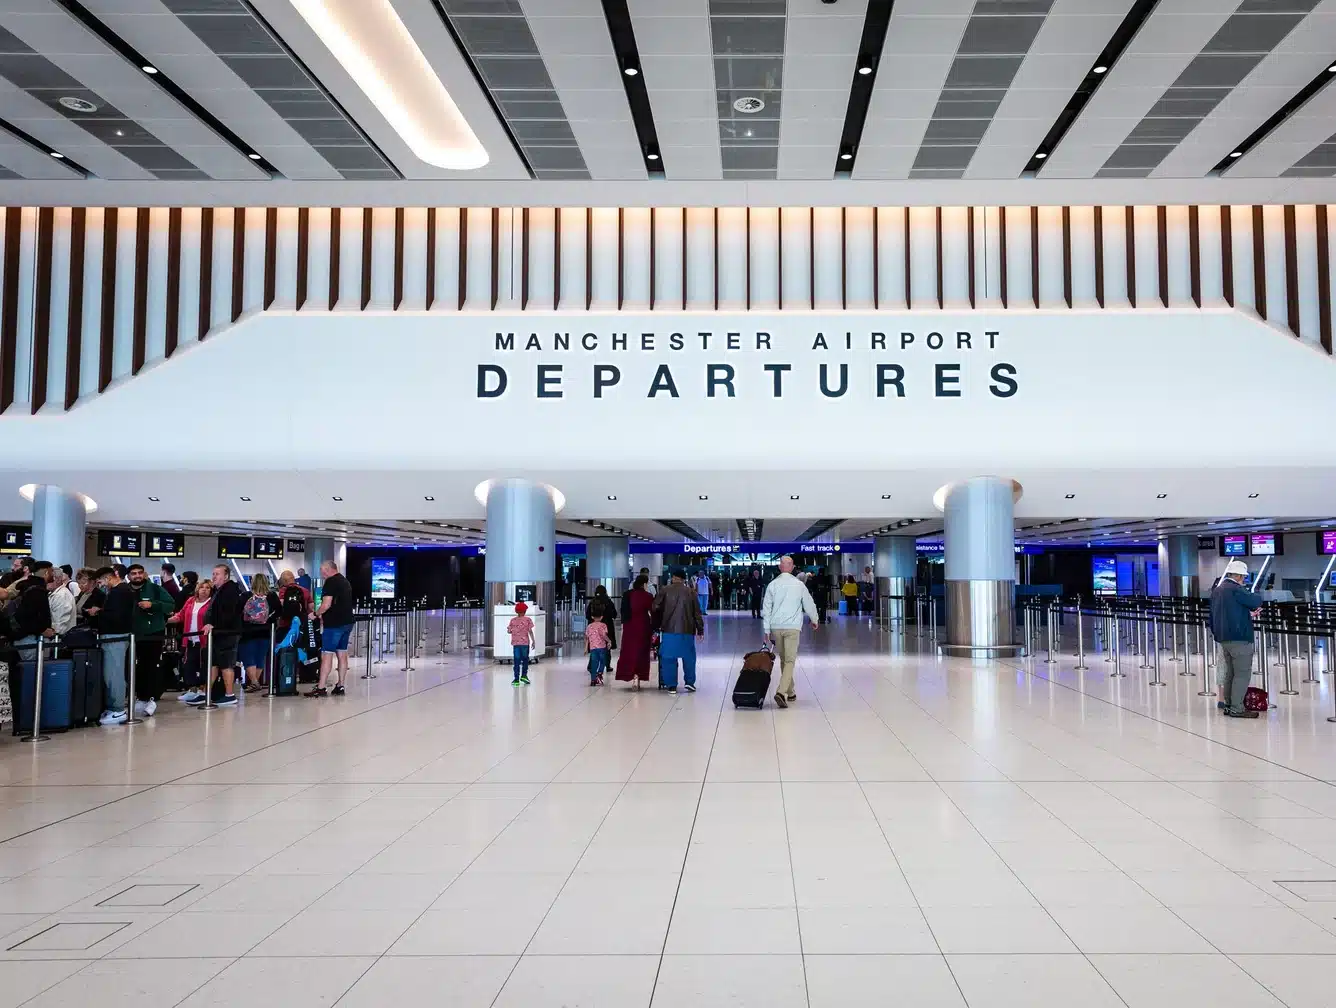
Manchester Airports Group, propietario de los aeropuertos de Manchester, London Stansted y East Midlands, ha sufrido un incidente de ciberseguridad que habría comprometido información de millones de clientes. Expertos advierten de que el verdadero peligro puede comenzar ahora: los datos robados podrían alimentar campañas de phishing y suplantación cada vez más personalizadas gracias a la inteligencia artificial. El sector aeroportuario británico vuelve a situarse en el punto de mira de los ciberdelincuentes. Manchester Airports Group (MAG), grupo responsable de los aeropuertos de Manchester, London Stansted y East Midlands, ha sufrido un ciberataque que habría provocado el robo de información correspondiente a aproximadamente 8,7 millones de clientes. Los atacantes llegaron a presentar una exigencia de rescate, aunque MAG habría rechazado realizar el pago. Tras detectar el incidente, el grupo aseguró haber contenido el riesgo y puesto en marcha medidas de protección con el apoyo de especialistas, además de informar y colaborar con las autoridades competentes. Pese a la magnitud del ataque, las operaciones aéreas no se habrían visto afectadas. Sin embargo, el alcance del incidente traslada ahora la preocupación desde la continuidad operativa hacia otro terreno especialmente sensible: qué pueden hacer los ciberdelincuentes con millones de datos personales una vez que están en sus manos. El ataque puede haber terminado, pero el riesgo no Información como direcciones de correo electrónico, números de teléfono, códigos postales o matrículas de vehículos puede parecer menos crítica que unas credenciales bancarias. En manos de un atacante, sin embargo, puede convertirse en la materia prima perfecta para construir fraudes extremadamente convincentes. Mick Leach, Field CISO de Abnormal AI, advierte de que esta información permite contextualizar los intentos de engaño. Un supuesto correo del aeropuerto relacionado con una reserva, un reembolso, el aparcamiento o la matrícula de un vehículo resulta mucho más creíble cuando incorpora datos personales que la víctima reconoce como verdaderos. La llegada de la IA generativa aumenta todavía más este riesgo. Los delincuentes pueden automatizar la creación de mensajes personalizados, adaptar el lenguaje a cada víctima y desplegar campañas de suplantación a gran escala sin renunciar a un elevado nivel de detalle. El incidente demuestra así que la exposición de información no termina cuando una organización consigue contener una intrusión. Puede abrir una segunda fase del ataque, dirigida directamente contra clientes y usuarios. Un fraude de nueve libras puede ser suficiente Otro de los riesgos es que los ciberdelincuentes no tienen por qué utilizar inmediatamente la información obtenida. Gavin Millard, vicepresidente de Inteligencia de Tenable, señala que los atacantes pueden conservar los datos durante meses y esperar hasta que el incidente haya desaparecido de la actualidad. Es entonces cuando un mensaje aparentemente rutinario puede resultar especialmente efectivo. El ejemplo es sencillo: un SMS que reclame una pequeña cantidad por haber excedido el tiempo de estacionamiento en un aeropuerto. Una cifra reducida puede despertar menos sospechas y llevar a la víctima hasta una página de pago fraudulenta. El objetivo real no serían esas pocas libras, sino conseguir los datos de su tarjeta bancaria. Esta estrategia muestra cómo la información robada puede mantener su valor mucho después de producirse una brecha. Para los usuarios afectados, por tanto, la vigilancia no debería limitarse a los días inmediatamente posteriores al incidente. Infraestructuras críticas frente a amenazas que avanzan a “velocidad de máquina” El ataque también vuelve a poner sobre la mesa la presión creciente que soportan las infraestructuras esenciales. Pravesh Kara, director de Cyber Resilience Services de Advania UK, apunta a una creciente diferencia entre la velocidad de las amenazas y la capacidad de respuesta de muchas compañías: mientras numerosas organizaciones continúan operando a ritmos fundamentalmente humanos, la automatización y la IA permiten que determinadas amenazas evolucionen y se ejecuten a una velocidad mucho mayor. En este escenario, la resiliencia deja de poder entenderse únicamente como la capacidad de reaccionar después de un incidente. La anticipación, los planes de contingencia y la preparación previa pasan a ocupar un lugar central. El caso de MAG resulta especialmente significativo porque afecta a una compañía vinculada a infraestructuras que utilizan diariamente miles de personas. Aunque los vuelos hayan continuado funcionando, una brecha de estas dimensiones evidencia que el impacto de un ciberataque puede extenderse mucho más allá de la interrupción inmediata de un servicio. Tecnología, procesos y personas Dhruva Pudel, responsable de Ciberseguridad de Skillcast, señala precisamente que las organizaciones británicas operan en un escenario de amenazas cada vez más hostil y sofisticado. Los atacantes no siempre necesitan vulnerabilidades extraordinariamente complejas para acceder a una organización. Una política mal aplicada, un procedimiento insuficiente o un error humano pueden proporcionar la oportunidad necesaria. Por ello, la inversión tecnológica representa únicamente una parte de la respuesta. La formación continua, unos procedimientos claros y una plantilla capaz de detectar comportamientos sospechosos son elementos fundamentales para construir una verdadera cultura de ciberresiliencia. De la brecha de datos al fraude hiperpersonalizado El incidente de Manchester Airports Group refleja una evolución que preocupa especialmente a los responsables de seguridad: el valor de una brecha ya no puede medirse únicamente por la sensibilidad individual de cada dato robado, sino por la capacidad de combinar diferentes piezas de información para construir identidades digitales cada vez más completas. Una matrícula, un teléfono, un correo electrónico o un código postal pueden parecer datos aislados. Juntos permiten conocer suficiente contexto sobre una persona como para diseñar una comunicación difícil de distinguir de una legítima. Y con la inteligencia artificial reduciendo drásticamente el esfuerzo necesario para personalizar esos mensajes, la escala del problema cambia. Para los cerca de 8,7 millones de clientes potencialmente afectados, la recomendación es clara: extremar las precauciones ante correos electrónicos, SMS o llamadas inesperadas relacionadas con aeropuertos, reservas, aparcamientos, devoluciones o pagos pendientes. Que una comunicación incluya información personal correcta ya no constituye una garantía de autenticidad. El ataque contra MAG deja así una lección que trasciende al sector aeroportuario: contener una brecha puede cerrar la puerta al atacante dentro de la organización, pero no necesariamente pone fin al ataque. Cuando los datos ya han salido, el siguiente objetivo puede ser directamente el usuario.
3 Septiembre 2026
Actualidad
Lectores, tarjetas, credenciales y plataformas de acceso están cada vez más conectados con las redes corporativas. Esta evolución obliga a las empresas a dejar de tratar la seguridad física y la ciberseguridad como dos mundos separados. Durante años, el control de acceso tuvo una misión relativamente sencilla: decidir quién podía entrar en una oficina, una fábrica o una zona restringida. La digitalización ha cambiado por completo ese escenario. Los sistemas actuales conectan lectores, controladores, credenciales, plataformas de identidad y aplicaciones corporativas, convirtiendo una infraestructura tradicionalmente física en una pieza más del ecosistema tecnológico de las organizaciones. Y eso implica también nuevos riesgos. Genetec advierte de que un sistema de acceso desactualizado, mal configurado o gestionado sin suficientes controles puede convertirse en una nueva superficie de ataque, con consecuencias que pueden saltar del mundo digital al físico. Cuando una credencial vale mucho más que abrir una puerta El problema adquiere especial relevancia en un momento en el que las identidades se han convertido en uno de los principales objetivos del cibercrimen. Según el Global Threat Intelligence Report 2026 de Flashpoint, durante 2025 se sustrajeron 3.300 millones de credenciales procedentes de 11,1 millones de dispositivos infectados. En este contexto, proteger un sistema de control de acceso ya no consiste únicamente en impedir que alguien utilice una tarjeta que no le pertenece. También supone proteger la información que almacena, controlar quién administra la plataforma, cifrar sus comunicaciones, mantener el software actualizado y disponer de visibilidad sobre posibles vulnerabilidades. La consecuencia es clara: la seguridad física empieza a necesitar estándares propios de la ciberseguridad. El problema de los permisos que nadie recuerda retirar La gestión se complica todavía más en grandes organizaciones con múltiples oficinas, empleados que cambian de puesto, trabajadores temporales, proveedores o contratistas. Una persona puede necesitar acceso hoy a una determinada instalación y dejar de necesitarlo dentro de seis meses. Si nadie revisa ese permiso, la credencial puede continuar funcionando mucho después de que haya desaparecido la razón por la que fue concedida. Cuando además cada sede utiliza procedimientos diferentes, resulta mucho más difícil saber quién puede acceder a qué, por qué conserva ese permiso y cuándo fue revisado por última vez. Para reducir este riesgo, Genetec señala la automatización y la estandarización como dos elementos fundamentales. Integrar los sistemas de acceso con las plataformas de Recursos Humanos y gestión de identidades permite, por ejemplo, modificar o retirar permisos cuando cambia la situación laboral o las responsabilidades de una persona. Seguridad física y TI ya no pueden trabajar por separado Esta evolución también está borrando una frontera histórica dentro de las compañías. Los equipos encargados de proteger edificios e instalaciones necesitan colaborar cada vez más con TI, ciberseguridad, compliance y gestión de riesgos. Ya no basta con saber quién puede abrir una puerta: hay que conocer quién concedió ese acceso, bajo qué criterio, durante cuánto tiempo y si la decisión puede auditarse. “A medida que el control de acceso se integra cada vez más con las redes corporativas y las plataformas de gestión de identidades, ya no puede considerarse una infraestructura aislada”, señala Rafael Martín, Sales Director Southern Europe de Genetec. La modernización de estos sistemas, por tanto, va mucho más allá de sustituir tarjetas o instalar lectores más avanzados. Implica aplicar actualizaciones, automatizar permisos, supervisar continuamente la infraestructura y establecer una gobernanza común. Porque en una empresa cada vez más conectada, proteger una puerta también significa proteger la red que hay detrás de ella.
2 Septiembre 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

