Rincón del CISO
El compromiso de credenciales asociadas a servicios de inteligencia artificial abre un nuevo frente para las empresas, especialmente cuando empleados utilizan estas plataformas para trabajar con código, documentos o información corporativa. Las credenciales de acceso a herramientas de inteligencia artificial están adquiriendo un valor creciente para los ciberdelincuentes. Las alertas sobre cuentas de Claude comprometidas mediante infostealers, programas maliciosos diseñados para robar información almacenada en los dispositivos, vuelven a demostrar cómo la rápida adopción empresarial de la IA está generando también nuevos activos que proteger. Tradicionalmente, estos programas han buscado contraseñas, cookies de sesión, credenciales bancarias, carteras de criptomonedas o accesos corporativos. La popularización de los asistentes de inteligencia artificial amplía ahora la superficie potencial. El riesgo no está únicamente en perder una cuenta. En determinadas plataformas, el historial puede contener consultas realizadas por empleados, fragmentos de código, documentos, instrucciones internas o información relacionada con proyectos empresariales. Una credencial comprometida puede convertirse, por tanto, en una puerta hacia información que el usuario quizá nunca habría considerado almacenada en un activo especialmente sensible. La IA necesita entrar en el inventario de seguridad Para los CISO aparece una nueva pregunta: ¿sabe realmente la empresa qué herramientas de IA están utilizando sus empleados? El crecimiento de la denominada Shadow AI dificulta responder. Un profesional puede crear por iniciativa propia una cuenta en una plataforma externa y comenzar a utilizarla para tareas laborales sin que seguridad tenga conocimiento de ello. La respuesta pasa por combinar políticas de uso, autenticación robusta, gestión de identidades, formación y visibilidad sobre las aplicaciones autorizadas. La inteligencia artificial ya no puede analizarse exclusivamente como una herramienta de productividad. También es una nueva superficie de ataque y un repositorio potencial de información corporativa.
14 Septiembre 2026

Rincón del CISO
Justificantes bancarios, reservas, conversaciones de WhatsApp o autorizaciones internas pueden falsificarse en cuestión de minutos. ESET advierte del riesgo de tomar decisiones basándose únicamente en una imagen y recomienda comprobar siempre la información en la plataforma de origen. Durante años, una captura de pantalla ha servido para demostrar casi cualquier cosa en Internet: que una transferencia se había realizado, que existía una reserva, que se había autorizado una operación o que determinada conversación había tenido lugar. Sin embargo, la evolución de las herramientas de edición y, especialmente, de la inteligencia artificial está poniendo en cuestión esa confianza. ESET alerta de que actualmente es posible modificar o generar desde cero imágenes cada vez más convincentes de justificantes bancarios, conversaciones, reservas, facturas o notificaciones. A simple vista, distinguir una captura auténtica de otra manipulada puede resultar extremadamente complicado. El problema está en la propia naturaleza de este tipo de archivos. Una captura muestra lo que supuestamente apareció en una pantalla en un momento determinado, pero por sí sola no permite comprobar quién la generó, si posteriormente fue modificada o, en el caso de una operación económica, si esta llegó realmente a producirse. “Nos hemos acostumbrado a aceptar una captura como confirmación de que un pago se ha realizado, una reserva existe o una conversación tuvo lugar, pero hoy esa confianza puede jugar en nuestra contra”, advierte Josep Albors, responsable de Investigación y Concienciación de ESET España. Según explica el experto, la proliferación de los deepfakes y de las herramientas capaces de manipular y generar imágenes está haciendo que las falsificaciones sean cada vez más convincentes y difíciles de detectar únicamente mediante una inspección visual. Falsos pagos, inversiones y devoluciones Uno de los escenarios donde este tipo de fraude puede resultar especialmente efectivo es el de las plataformas de compraventa de segunda mano. El engaño puede comenzar con un supuesto comprador que envía al vendedor una captura en la que aparentemente figura una transferencia realizada. Con esa “prueba”, intenta convencerle para que envíe inmediatamente el producto. El problema aparece después: el dinero nunca llega porque el justificante era falso. Otra variante consiste en mostrar una notificación manipulada que asegura que el pago se encuentra retenido y que, para recibirlo, es necesario abonar previamente una comisión o actualizar algún tipo de cuenta. Pero los usos fraudulentos van mucho más allá. En falsas oportunidades de inversión, los ciberdelincuentes pueden mostrar capturas de cuentas con importantes beneficios para generar confianza y animar a otras personas a invertir. También pueden falsificarse reservas, facturas o justificantes de devolución para intentar conseguir reembolsos o productos de manera ilícita. Incluso solicitar una captura puede convertirse en el primer paso para robar una cuenta. Si la imagen contiene un código de verificación o de recuperación de contraseña, un atacante podría utilizar esa información para intentar acceder posteriormente al servicio. El problema llega también a las empresas El riesgo no se limita al consumidor. Las capturas de pantalla forman parte del día a día de departamentos de atención al cliente, administración, finanzas o recursos humanos, donde en ocasiones se utilizan como documentación para justificar determinadas operaciones. Una imagen manipulada podría utilizarse para acreditar un pago inexistente y reclamar posteriormente una devolución. También podría simular la autorización de un responsable para ejecutar una transferencia urgente o alterar una conversación con el objetivo de respaldar una reclamación. Es precisamente aquí donde ESET sitúa uno de los principales riesgos: que una simple imagen termine provocando una acción con consecuencias económicas o de seguridad. “El verdadero riesgo aparece cuando una captura desencadena una decisión que después es difícil de revertir, como autorizar un pago, devolver dinero, entregar un producto o facilitar información sensible”, señala Albors. Por ello, cuando están en juego dinero, información confidencial o credenciales de acceso, la recomendación es clara: la verificación debe realizarse directamente en el sistema de origen y nunca depender exclusivamente de una captura enviada por otra persona. La captura puede ser una pista, pero no la prueba Ante este nuevo escenario, ESET propone cambiar la manera en la que particulares y organizaciones interpretan este tipo de imágenes. Una captura puede seguir siendo útil como documentación complementaria, pero no debería considerarse una prueba definitiva cuando existe la posibilidad de comprobar la operación directamente. Si se trata de un pago, por ejemplo, debe verificarse en la aplicación bancaria o en la plataforma de pago correspondiente. En una compraventa online, la información debería comprobarse dentro del propio marketplace, accediendo desde su aplicación o página web oficial y evitando los enlaces facilitados por terceros. El mismo principio puede aplicarse a reservas, devoluciones y facturas: números de referencia, registros de transacciones, comunicaciones originales o confirmaciones emitidas directamente por la compañía permiten añadir una capa de verificación que una imagen aislada no puede ofrecer. En el ámbito empresarial, la compañía de ciberseguridad recomienda contrastar las capturas con los registros internos antes de autorizar operaciones sensibles, solicitar documentación original cuando sea necesario investigar una incidencia y evitar decisiones irreversibles sustentadas únicamente en una imagen. La formación de los empleados también adquiere especial importancia. Comprender que una captura puede haber sido manipulada —por muy convincente que resulte— puede ayudar a detectar intentos de fraude antes de que desemboquen en una transferencia, un reembolso indebido o una brecha de seguridad. La automatización de las comprobaciones directamente contra los sistemas de origen puede contribuir igualmente a reducir la dependencia de documentos aportados manualmente. En un entorno en el que la inteligencia artificial permite crear evidencias visuales falsas con una facilidad creciente, el tradicional “mándame una captura” empieza a perder parte de su valor. Ver ya no significa necesariamente creer: cuando una imagen puede provocar una decisión importante, verificar su origen se convierte en una medida básica de seguridad.
11 Septiembre 2026
Rincón del CISO
El debate sobre cloud e inteligencia artificial enfrenta dos necesidades difíciles de conciliar: reforzar la autonomía tecnológica europea sin renunciar a las capacidades de los grandes proveedores estadounidenses. Europa quiere aumentar su soberanía digital, pero conseguirlo implica afrontar una realidad incómoda: buena parte de las tecnologías más avanzadas que necesita actualmente proceden de compañías extranjeras. El debate adquiere una dimensión especialmente sensible en defensa y seguridad. Responsables europeos han planteado dudas sobre hasta qué punto resulta viable reducir rápidamente la dependencia de proveedores estadounidenses de servicios cloud e inteligencia artificial cuando las alternativas europeas todavía no ofrecen, en determinados ámbitos, capacidades equivalentes. La discusión refleja uno de los grandes dilemas tecnológicos europeos. Por una parte, mantener una dependencia elevada de proveedores externos puede generar riesgos estratégicos, regulatorios y geopolíticos. Por otra, sustituirlos únicamente por criterios de procedencia podría implicar renunciar temporalmente a determinadas capacidades. Una decisión que también afecta al CISO Para los responsables de seguridad, soberanía y ciberseguridad empiezan a converger. Conocer dónde se almacenan los datos, bajo qué jurisdicción opera un proveedor, qué subcontratistas intervienen y qué posibilidades existen de migrar los servicios se está convirtiendo en parte del análisis de riesgo. La respuesta europea probablemente no pase por una desconexión inmediata, sino por construir progresivamente capacidades propias y reducir dependencias consideradas críticas. Porque la verdadera soberanía tecnológica no consiste simplemente en dejar de comprar tecnología extranjera. Consiste en disponer de alternativas suficientemente competitivas para poder elegir.
10 Septiembre 2026
Rincón del CISO
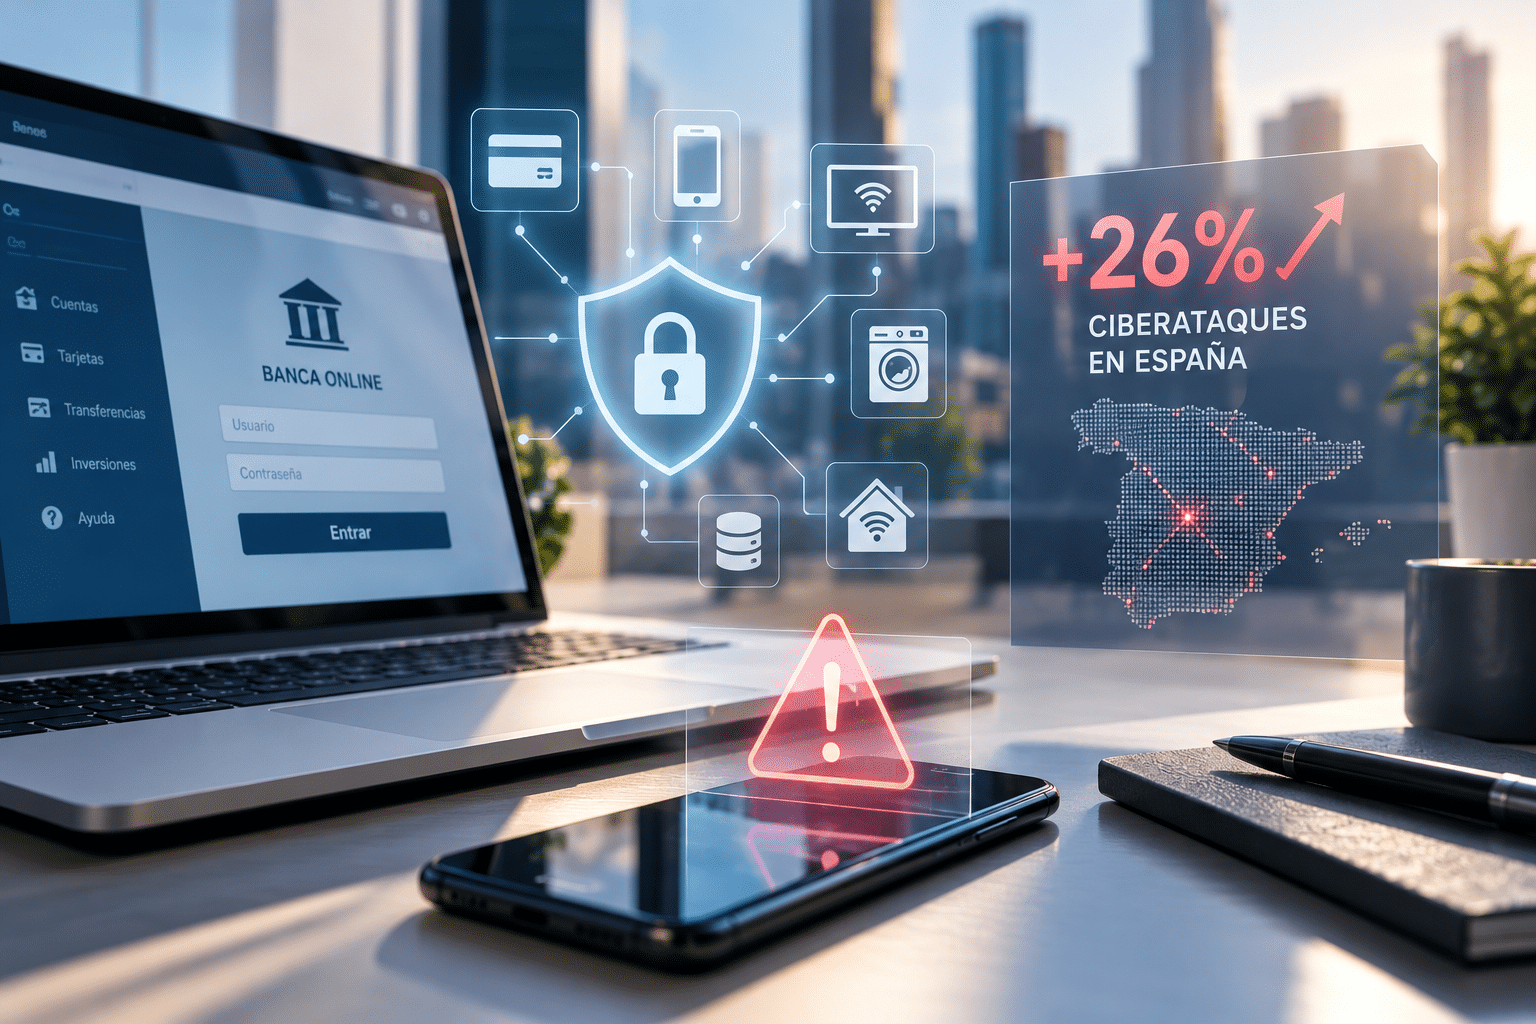
INCIBE gestionó 122.223 incidentes de ciberseguridad durante 2025, mientras aumentan con fuerza el fraude digital, el robo de datos y las amenazas contra dispositivos conectados. El servicio 017 recibió más de 142.000 llamadas. Los ciberataques aumentaron un 26% en España durante 2025, según los datos del último informe anual del Instituto Nacional de Ciberseguridad (INCIBE). El organismo gestionó 122.223 incidentes a lo largo del año, en un contexto en el que la banca se situó entre los sectores más afectados por las amenazas digitales. Dentro de los servicios esenciales, INCIBE detectó 401 incidentes. El sector bancario concentró el 34% de ellos, seguido del transporte, con un 14%, y la energía, con un 8%. Un escenario que vuelve a poner el foco sobre la protección de aquellas organizaciones cuya actividad resulta fundamental para el funcionamiento económico y social. El incremento de las amenazas coincide, además, con el crecimiento del propio mercado de la ciberseguridad. Según datos del Observatorio Sectorial DBK recogidos por RTVE, el sector facturó 2.500 millones de euros en España en 2024 y creció un 14% durante 2025. De mantenerse esta evolución, el mercado podría superar los 3.000 millones de euros en 2026. El malware y el fraude digital siguen creciendo Entre las amenazas que más aumentaron durante 2025 destaca el malware, con 55.411 incidentes, un 45% más que el año anterior. Dentro de esta categoría, se registraron 392 ataques de ransomware, en los que los ciberdelincuentes bloquean archivos o sistemas para posteriormente exigir un rescate. El fraude online también mantiene una evolución preocupante. Durante el pasado año se contabilizaron 45.445 incidentes, un 19% más que en 2024. El phishing continúa siendo una de las técnicas más utilizadas: INCIBE atendió 25.133 casos relacionados con correos electrónicos fraudulentos que suplantaban, entre otras, la identidad de bancos y compañías conocidas para obtener información personal o credenciales. Especialmente significativo es el incremento del robo de datos digitales y confidenciales. INCIBE intervino en 3.849 casos, lo que representa un crecimiento del 171% respecto al ejercicio anterior. Asimismo, en colaboración con Red.es, se cerraron 4.600 dominios potencialmente fraudulentos. Los dispositivos inteligentes, una nueva puerta de entrada Las amenazas ya no se limitan a ordenadores y teléfonos móviles. Los dispositivos conectados presentes en los hogares se están convirtiendo también en objetivos para los ciberdelincuentes. Según los datos recogidos por INCIBE, el 85% de los sistemas infectados detectados estaban relacionados con dispositivos IoT, entre ellos televisores, electrodomésticos, robots de limpieza o reproductores multimedia conectados a internet. Una vez comprometidos, estos equipos pueden pasar a formar parte de una botnet, una red de dispositivos controlados de manera remota por los atacantes y que puede utilizarse posteriormente para desarrollar nuevas actividades maliciosas. El 017 supera las 142.000 llamadas Ante el crecimiento de las amenazas digitales, conviene recordar la existencia del 017, la Línea de Ayuda en Ciberseguridad de INCIBE, un servicio nacional, gratuito y confidencial dirigido a ciudadanos, empresas, profesionales, menores y su entorno. Durante 2025, el servicio recibió 142.767 llamadas, un 45% más que en 2024. El 49% de las consultas estuvieron relacionadas con la prevención, mientras que el 51% correspondieron a personas que ya necesitaban ayuda ante un problema de ciberseguridad. Entre las consultas realizadas por ciudadanos destacaron las relacionadas con compras fraudulentas (17%), vishing (15%) y smishing (10%). En el ámbito empresarial, las principales preocupaciones fueron la suplantación de identidad (18%), el phishing (12%) y el fraude dirigido a ejecutivos (9%). El 017 también desempeña un papel especialmente relevante en la protección de los menores. Durante el pasado año intervino en 3.302 reportes relacionados con contenidos inadecuados vinculados al abuso sexual infantil, además de atender consultas sobre suplantación de identidad y ciberacoso. El aumento de los incidentes demuestra que la ciberseguridad ya no afecta únicamente a las grandes organizaciones. Desde una operación bancaria hasta un mensaje recibido en el teléfono o un dispositivo conectado en casa pueden convertirse en vías de entrada para el fraude. Ante una sospecha, incidente o duda relacionada con la seguridad digital, ciudadanos y empresas pueden recurrir al 017 para recibir orientación especializada.
9 Septiembre 2026
Rincón del CISO
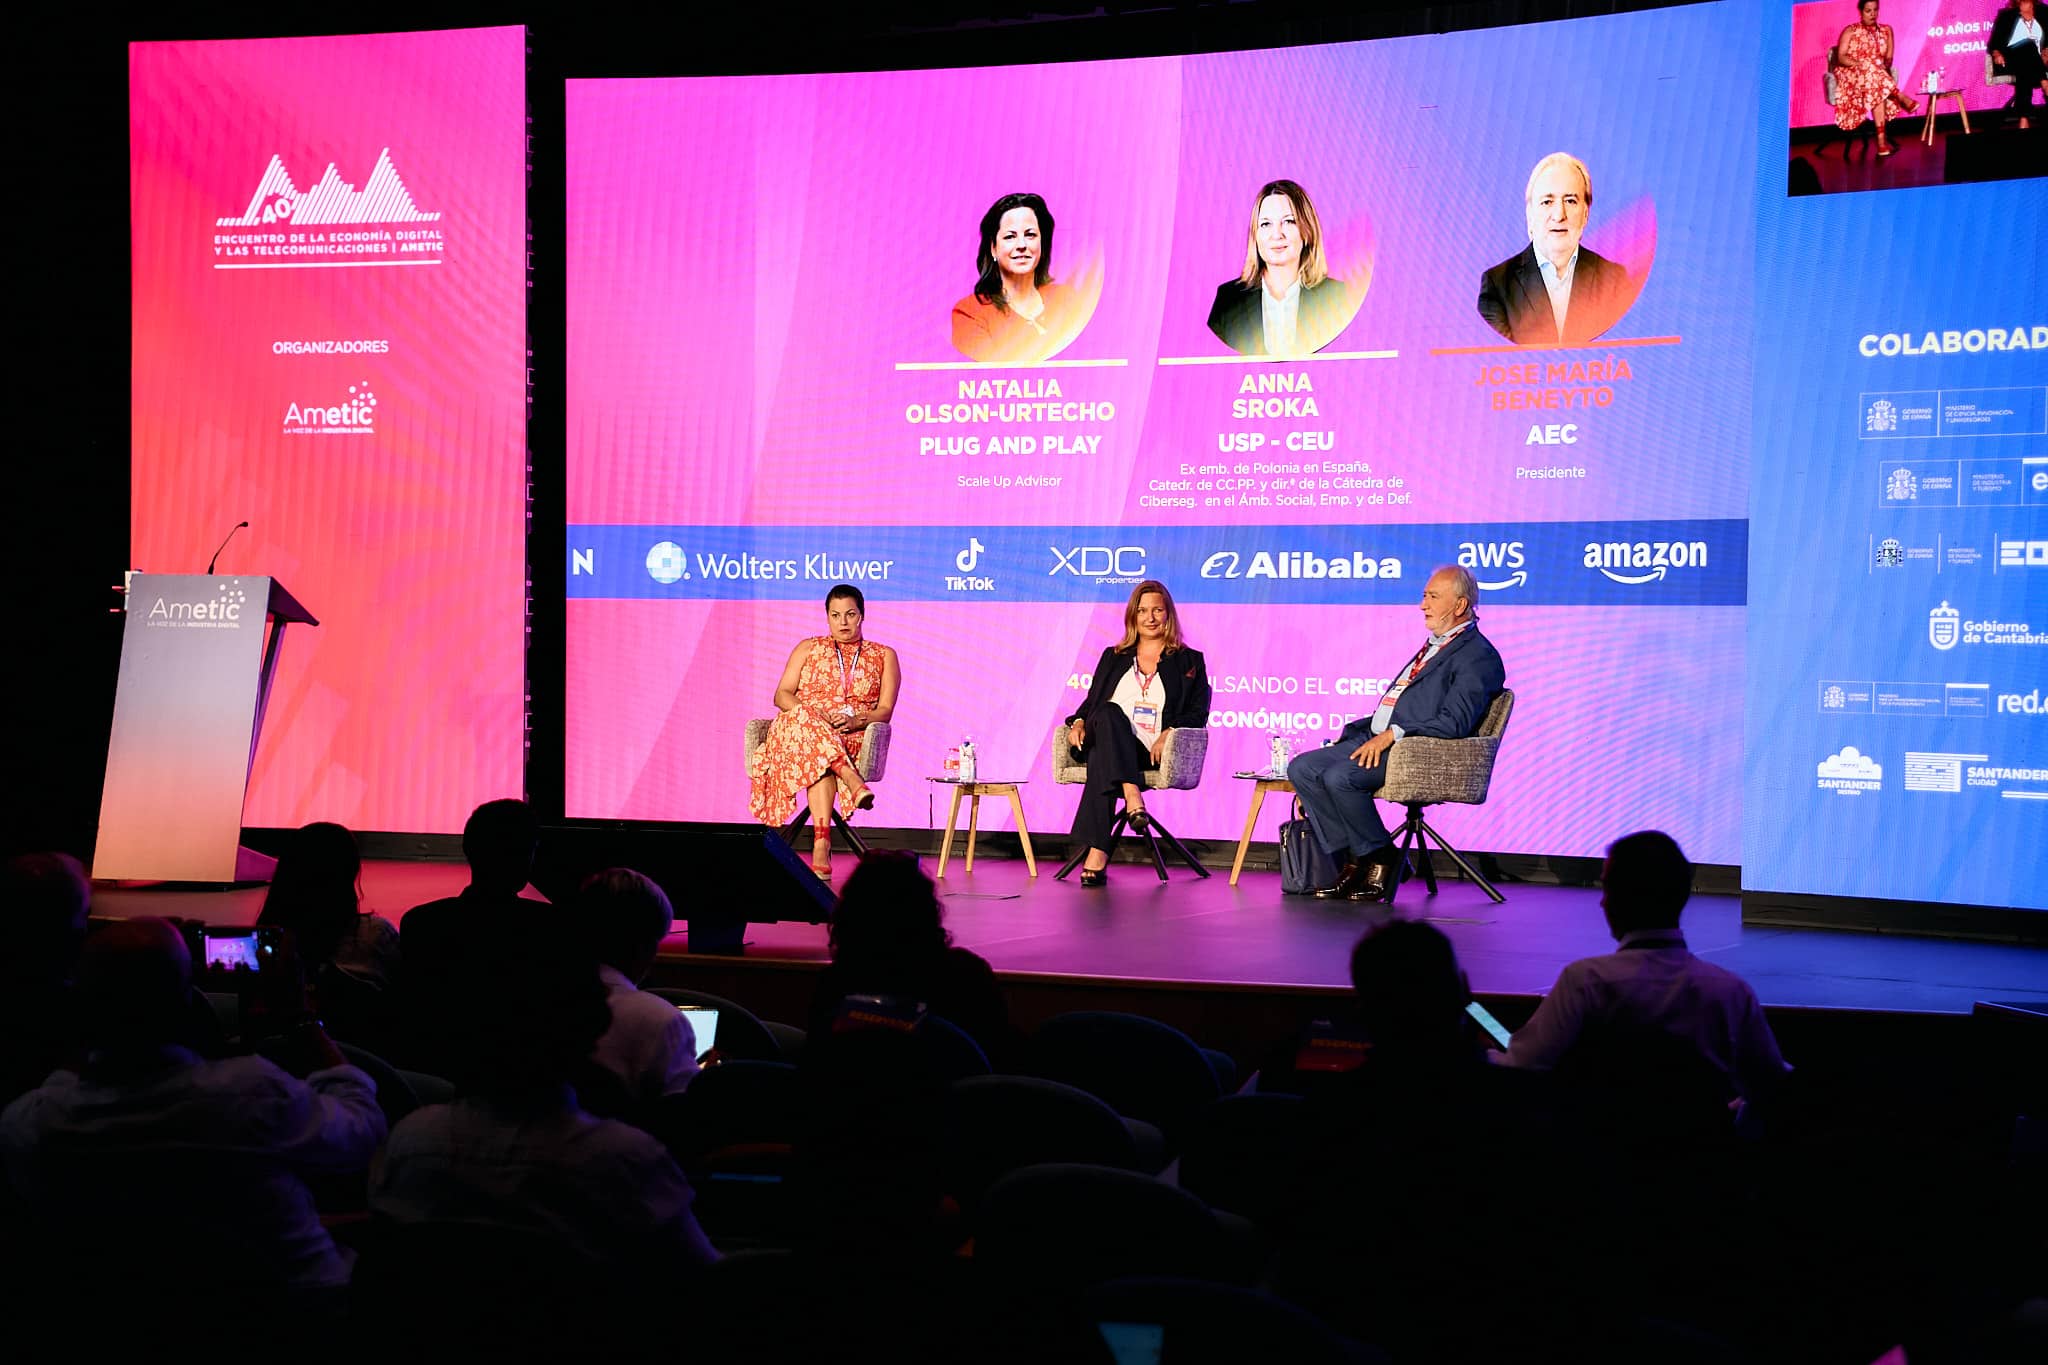
El aumento de la inversión y la entrada de capital privado abren una nueva etapa para la industria española de defensa. Sin embargo, la falta de talento especializado, la lentitud de la contratación pública y las dificultades de las pymes para acceder a los grandes programas amenazan con frenar su crecimiento. La industria española de defensa atraviesa uno de sus momentos de mayor transformación. El nuevo escenario geopolítico, el incremento de la inversión y el rápido desarrollo de tecnologías como la inteligencia artificial, la ciberseguridad, la robótica o los sistemas autónomos están generando nuevas oportunidades para el sector. Pero existe un recurso que puede convertirse en el principal cuello de botella: el talento. Así se puso de manifiesto durante el 40º Encuentro de la Economía Digital y las Telecomunicaciones de AMETIC, celebrado en Santander, donde representantes de las Fuerzas Armadas, Guardia Civil, industria tecnológica, asociaciones empresariales y fondos de inversión analizaron el papel de las tecnologías duales en la autonomía estratégica de España y Europa. La gestión y captación de profesionales especializados fue señalada como uno de los grandes desafíos de los próximos años, hasta el punto de ser definida como “el talón de Aquiles” de la industria de defensa española. Europa busca reforzar su autonomía tecnológica El debate parte de un escenario internacional en el que Europa trata de reducir dependencias y desarrollar mayores capacidades propias en ámbitos considerados estratégicos. Natalia Olson-Urtecho, Scale Up Advisor de Plug and Play, y Anna Sroka, exembajadora de Polonia en España y catedrática de Ciencias Políticas de la Universidad San Pablo CEU, analizaron las oportunidades que esta nueva realidad puede abrir para la industria europea. Entre ellas se encuentra el acceso de pequeñas y medianas empresas a la cadena de suministro de las grandes compañías de defensa. Sin embargo, las barreras administrativas, los requisitos de certificación y las dificultades para acceder a la contratación pública continúan limitando la participación de muchas pymes. Olson-Urtecho defendió, además, una visión más transversal de las tecnologías tradicionalmente denominadas duales y puso sobre la mesa la conveniencia de facilitar el acceso de las pequeñas empresas a los contratos públicos. IA, ciberseguridad y sistemas autónomos, entre las prioridades ¿Qué tecnologías necesita incorporar con mayor urgencia la defensa española? Representantes del Ejército de Tierra, la Armada, el Ejército del Aire y del Espacio y la Guardia Civil situaron entre las capacidades prioritarias la inteligencia artificial, la robotización, los sistemas autónomos, la ciberseguridad y las comunicaciones resilientes. Pero el debate no se limitó a identificar tecnologías. También se planteó la necesidad de transformar la propia relación entre la Administración y la industria. Frente al tradicional esquema de cliente y proveedor, los participantes apuntaron hacia un modelo más asociativo, en el que las empresas tecnológicas puedan conocer anticipadamente las necesidades de las Fuerzas Armadas y desarrollar conjuntamente capacidades adaptadas a unos ciclos de innovación cada vez más rápidos. Esta mayor colaboración resulta especialmente importante en un contexto en el que esperar varios años para incorporar una determinada tecnología puede significar que esta haya quedado obsoleta cuando finalmente llegue a desplegarse. La industria pide más velocidad Representantes de Acorde, GMV, Sapa y SIRT coincidieron en señalar varios obstáculos que dificultan convertir la innovación española en capacidades industriales reales. Entre ellos destacan la lentitud de determinados procesos de contratación, la falta de anticipación y el reducido tamaño del mercado nacional. La respuesta, según se expuso durante el encuentro, pasa por agilizar los procedimientos administrativos, ampliar la base empresarial vinculada a defensa y aprovechar tecnologías que ya están disponibles, evitando desarrollar desde cero soluciones cuando existen alternativas maduras en el mercado. Esta apertura permitiría además incorporar al ecosistema nuevas compañías tecnológicas procedentes de ámbitos civiles cuyas capacidades pueden tener aplicación en defensa y seguridad. El capital privado mira hacia la defensa El cambio también está llegando a la financiación. Fondos como Hyperion Fund, Nazca Capital y Sherry Ventures pusieron de manifiesto el creciente interés del capital privado por una industria que durante años estuvo alejada de buena parte de los inversores. Uno de los ejemplos abordados durante el encuentro fue Teltronic, compañía especializada en comunicaciones críticas cuya recompra ha permitido recuperar para España capacidad industrial y talento. El interés inversor, sin embargo, también encuentra barreras. Los largos ciclos comerciales propios del sector, la concentración de clientes, la demora de la contratación pública y el menor desarrollo del mercado español de capitales dificultan la financiación y posterior escalado de algunas compañías. Los participantes plantearon, por ello, la necesidad de avanzar hacia una mayor especialización de los inversores para comprender las particularidades de una industria muy diferente de otros mercados tecnológicos. Las pymes quieren dejar de ser actores secundarios Otro de los grandes asuntos sobre la mesa fue el papel de las pequeñas y medianas empresas. Carlota Sánchez Cuenca, directora general de AESMIDE, destacó el peso que tienen dentro del ecosistema y defendió la necesidad de facilitarles un acceso efectivo a los grandes programas industriales. Por su parte, Félix Pérez Martínez, presidente de la Fundación Círculo de Tecnologías para la Defensa y Seguridad, señaló tres grandes desafíos: evolucionar desde la competencia por recursos hacia una mayor colaboración, incorporar nuevas empresas al ecosistema y resolver el problema del talento. Precisamente este último aspecto puede convertirse en uno de los factores determinantes para que el aumento de la inversión se traduzca realmente en nuevas capacidades tecnológicas e industriales. Existe además otro reto: no toda tecnología que funciona en el mercado civil puede trasladarse directamente al ámbito militar. Los requisitos de seguridad, control, interoperabilidad y estandarización obligan en muchos casos a adaptar las soluciones antes de su utilización. Formar 600 profesionales cada año La necesidad de profesionales especializados ya está impulsando iniciativas concretas. Diego Crescente, director general de la Escuela de Organización Industrial (EOI), presentó un programa desarrollado junto a los ministerios de Defensa, Industria y Ciencia e Innovación para incorporar pymes y startups a la cadena de valor del sector mediante tres ejes: conocimiento, formación e innovación. La EOI ha reorientado parte de su oferta para responder a las nuevas necesidades y plantea formar a 600 profesionales al año en ámbitos como ciberseguridad, drones e inteligencia artificial aplicada a defensa. A ello se sumará una serie de hackatones de innovación abierta que recorrerán España para buscar soluciones a retos concretos planteados por el Ministerio de Defensa. Una oportunidad histórica que exige colaboración La industria española se encuentra así ante una combinación poco habitual: más inversión, mayor interés del capital privado, tecnologías en rápida evolución y una creciente necesidad de autonomía estratégica europea. El desafío será conseguir que esos recursos económicos se traduzcan en empresas capaces de escalar, tecnología desplegada y profesionales preparados para desarrollarla. Luis Fernando Álvarez-Gascón, presidente de la Comisión de Tecnologías Duales para la Defensa de AMETIC, planteó incluso la posibilidad de que el sector necesite una suerte de “momento PERTE” que contribuya a acelerar su transformación. Porque si algo quedó patente durante el encuentro es que la autonomía estratégica no dependerá únicamente de cuánto se invierta. La capacidad de atraer talento, integrar a las pymes, acelerar la contratación y construir una relación más estrecha entre Administración, Fuerzas Armadas, industria e inversores será igualmente decisiva para definir el futuro de la defensa tecnológica española.
8 Septiembre 2026
Rincón del CISO
La inteligencia artificial gana terreno rápidamente en las compañías, pero utilizarla no está siendo sinónimo de transformación. Los datos revelan una creciente distancia entre adopción y resultados, mientras expertos apuntan a un problema que va mucho más allá de la tecnología: las empresas están incorporando IA a procesos que apenas han cambiado. La carrera empresarial por incorporar inteligencia artificial continúa acelerándose. Sin embargo, después de una primera etapa marcada por la experimentación, comienza a surgir una pregunta mucho más incómoda: ¿está generando realmente valor todo ese despliegue tecnológico? Los datos muestran una importante contradicción. En España, el 21,1% de las empresas con diez o más trabajadores ya utilizaba alguna tecnología de inteligencia artificial durante el primer trimestre de 2025, según datos del Instituto Nacional de Estadística (INE). La cifra supone un incremento de 8,7 puntos respecto al año anterior. La tendencia es todavía más evidente a escala internacional. Un 88% de las organizaciones asegura utilizar IA de manera habitual en al menos una función empresarial. Sin embargo, solo aproximadamente un tercio ha conseguido avanzar hacia el escalado de sus iniciativas. Y ahí aparece la gran brecha de la IA corporativa: adoptar tecnología está resultando mucho más sencillo que transformar una organización con ella. Mucha IA, pero todavía poco impacto en el negocio El problema ya no parece ser convencer a las empresas para que prueben la inteligencia artificial. El desafío está en conseguir que esa experimentación llegue a la cuenta de resultados. Según The State of Organizations 2026, el 81% de las organizaciones que están experimentando con IA todavía no identifica mejoras económicas significativas. Al mismo tiempo, un 86% de los líderes reconoce que sus compañías no están suficientemente preparadas para integrar estas tecnologías en el funcionamiento cotidiano. Para Qaracter, detrás de esta situación existe un problema estructural: muchas compañías están colocando herramientas del siglo XXI sobre procesos, jerarquías y sistemas de decisión concebidos mucho antes de la llegada de la IA. Un asistente inteligente puede, por ejemplo, reducir drásticamente el tiempo necesario para preparar un informe. Pero si ese mismo documento continúa pasando posteriormente por diferentes departamentos, reuniones y sucesivas capas de aprobación, el impacto global sobre el negocio será limitado. La IA habrá eliminado minutos o incluso horas de una tarea concreta, pero el cuello de botella seguirá intacto. Ahorrar tiempo no significa transformar una empresa Buena parte de la primera expansión de la IA generativa dentro de las organizaciones ha tenido un carácter individual. Redactar textos, resumir documentos, analizar información, preparar presentaciones, realizar búsquedas o ayudar en la programación se han convertido en algunos de sus usos más habituales. Son aplicaciones capaces de mejorar la productividad de un trabajador, pero ese ahorro de tiempo no necesariamente transforma el rendimiento de toda una compañía. La siguiente etapa exige cambiar las métricas. En lugar de preguntarse cuántos empleados utilizan una determinada solución, las empresas deberán empezar a analizar qué pasos del proceso han desaparecido, cuánto se han acelerado las decisiones, qué errores se han reducido o qué nueva capacidad ha conseguido generar el negocio gracias a la IA. Precisamente ahí podría encontrarse la próxima gran evolución. El 82% de los directivos consultados por Microsoft considera que ha llegado el momento de replantear elementos fundamentales de la estrategia y las operaciones de sus compañías. Además, un 81% prevé incorporar agentes de IA de manera moderada o amplia durante los próximos 12 a 18 meses. La incorporación de estos sistemas introduce, además, una cuestión mucho más profunda que la simple automatización: ¿hasta dónde estamos dispuestos a dejar decidir a una máquina? De asistentes a agentes: ¿quién responde por las decisiones de la IA? La llegada de los agentes de IA puede cambiar considerablemente la relación entre personas y tecnología dentro de las compañías. Ya no se tratará únicamente de sistemas que generan una respuesta después de recibir una instrucción. Cada vez más organizaciones estudian tecnologías capaces de ejecutar secuencias de tareas y actuar con determinados grados de autonomía. Esto obligará a definir nuevas fronteras: qué decisiones pueden automatizarse, cuáles deben pasar obligatoriamente por supervisión humana, cuándo debe detenerse un sistema y, especialmente, quién asume la responsabilidad cuando una IA se equivoca. José Manuel Casado, presidente de Qaracter, considera que uno de los errores habituales consiste precisamente en incorporar la inteligencia artificial como una herramienta adicional sin cuestionar previamente la forma en la que funciona la organización. Desde su perspectiva, el verdadero salto llegará cuando las compañías utilicen la IA para revisar qué tareas siguen teniendo sentido, cuáles pueden desaparecer, qué decisiones pueden descentralizarse y cómo deben evolucionar las responsabilidades de los profesionales. En otras palabras: la transformación no consiste simplemente en hacer más rápido el trabajo de siempre. El gran obstáculo puede no estar en la tecnología Esta transformación tampoco depende exclusivamente de disponer de mejores modelos o herramientas. El Future of Jobs Report 2025 del Foro Económico Mundial sitúa la falta de competencias como el principal obstáculo para la transformación empresarial para el 63% de los empleadores. Ante esta situación, un 85% de las organizaciones prevé priorizar la actualización de las habilidades de sus profesionales. Pero el reto va más allá de enseñar a utilizar herramientas de inteligencia artificial. Los responsables de equipos tendrán que aprender a dirigir entornos donde personas y sistemas inteligentes trabajan conjuntamente, determinar cuándo intervenir ante una excepción, evaluar resultados producidos por máquinas y explicar a sus equipos por qué determinadas responsabilidades están cambiando. También entra en juego un elemento especialmente delicado: la confianza. Presentar la IA exclusivamente como una vía para reducir costes o aumentar la eficiencia puede alimentar la resistencia interna. Por el contrario, vincular su implantación a objetivos empresariales comprensibles, involucrar a los trabajadores en el rediseño de los procesos y establecer responsabilidades claras puede facilitar una adopción más sólida. La verdadera carrera por la IA empieza ahora Después de una etapa dominada por pilotos, licencias y casos de uso, las empresas comienzan a enfrentarse a una fase considerablemente más compleja. Qaracter plantea que el despliegue debería abordarse desde diferentes dimensiones simultáneas: identificar procesos completos donde exista un impacto cuantificable, revisar aprobaciones y pasos que ya no aportan valor, redefinir funciones y capacidades profesionales, establecer límites claros para la autonomía de los sistemas y medir desde el principio tanto los resultados empresariales como los riesgos asociados. El cambio de enfoque es importante. Durante los últimos años, gran parte de la conversación empresarial ha girado alrededor de qué herramientas de IA incorporar. La pregunta que marcará la siguiente fase probablemente será muy diferente: ¿qué está dispuesta a cambiar una organización para aprovechar realmente esas herramientas? Porque una empresa puede desplegar inteligencia artificial en prácticamente todos sus departamentos y continuar funcionando de la misma manera. Y esa podría ser una de las grandes paradojas de esta revolución tecnológica: tener más IA que nunca sin haber transformado todavía el negocio.
7 Septiembre 2026
Rincón del CISO
Los ciberdelitos ya representan cerca del 20% de la criminalidad registrada en España. Mientras la inteligencia artificial permite automatizar y perfeccionar los ataques, las organizaciones se enfrentan a un desafío que va más allá de detectar amenazas: contenerlas antes de que afecten al negocio. La inteligencia artificial está cambiando las reglas de la ciberseguridad. Herramientas que pueden ayudar a las empresas a automatizar procesos y mejorar su productividad también están reduciendo las barreras de entrada para los ciberdelincuentes, que pueden utilizarlas para crear campañas de phishing más convincentes, perfeccionar técnicas de ingeniería social o acelerar determinadas fases de un ataque. El resultado es un escenario en el que las amenazas pueden multiplicarse y evolucionar a una velocidad cada vez mayor. Los datos reflejan esta presión. Según el Informe sobre la Cibercriminalidad en España 2025 del Ministerio del Interior, durante el pasado año se contabilizaron 488.426 ciberdelitos, un 5,1% más que en 2024. Estas infracciones representaron ya el 19,8% del conjunto de la criminalidad registrada en España, mientras que el número de víctimas superó las 383.000 personas. Detectar una amenaza ya no es suficiente Las organizaciones han reforzado durante años sus defensas con tecnologías como EDR, SIEM, protección cloud, firewalls o plataformas de inteligencia de amenazas. Sin embargo, la acumulación de herramientas ha creado también un nuevo problema: una enorme cantidad de información y alertas que alguien debe interpretar. Una señal sospechosa no siempre significa que exista un ataque. El verdadero desafío comienza cuando hay que determinar rápidamente si se trata de un falso positivo o del inicio de un incidente con capacidad para comprometer sistemas, información o incluso la continuidad del negocio. En este contexto, el tiempo de respuesta empieza a convertirse en una medida fundamental de la madurez en ciberseguridad. “Las organizaciones ya disponen de herramientas capaces de generar alertas. Lo que marca la diferencia es disponer de un equipo que las analice, determine su criticidad y actúe de forma coordinada cuando realmente existe una amenaza”, explica Álvaro Sánchez, Security Presales de h&k. Del ruido de las alertas a una visión conjunta del riesgo La complejidad aumenta a medida que crece el ecosistema tecnológico de las compañías. Infraestructuras cloud, identidades digitales, aplicaciones SaaS, redes corporativas y dispositivos conectados producen continuamente eventos de seguridad procedentes de sistemas diferentes. Analizarlos de forma aislada puede dificultar la identificación de un ataque. La tendencia, por ello, está pasando de acumular soluciones de seguridad a desarrollar capacidad operativa para relacionar la información y actuar sobre ella. Aquí adquieren protagonismo los Centros de Operaciones de Seguridad (SOC), encargados de mantener una vigilancia continua, analizar las señales procedentes de distintas tecnologías y coordinar la respuesta cuando se confirma un incidente. Cuando cada minuto cuenta Ante este escenario, h&k ha reforzado su oferta de servicios gestionados con un SOC que integra monitorización 24x7, inteligencia de amenazas, automatización y especialistas en respuesta a incidentes. El servicio reúne información procedente de herramientas como SIEM, EDR, plataformas cloud, sistemas de identidad y firewalls para proporcionar una visión conjunta del riesgo. Los analistas validan además los incidentes antes de poner en marcha las medidas necesarias para contener una amenaza. “La ciberseguridad ya no puede limitarse a generar avisos. Las organizaciones necesitan capacidad operativa para actuar, escalar incidentes, aplicar procedimientos de respuesta y acompañar al cliente durante todo el proceso”, señala Carlos Gutiérrez, Director de Go To Market de h&k. La velocidad, nueva variable de la resiliencia La expansión de la IA añade una nueva dimensión a una carrera que siempre ha existido en ciberseguridad: la del tiempo. Si los atacantes pueden automatizar tareas, aumentar el volumen de sus campañas y perfeccionar sus técnicas con mayor rapidez, las empresas también necesitan reducir la distancia entre detectar, interpretar y responder. La resiliencia digital dependerá así cada vez menos de cuántas herramientas tenga desplegadas una organización y más de su capacidad para utilizarlas de manera coordinada cuando aparece una amenaza real. Porque en un escenario de ataques acelerados por inteligencia artificial, detectar lo que está ocurriendo es solo el principio. La verdadera diferencia está en cuánto se tarda en actuar.
4 Septiembre 2026
Rincón del CISO
Actualizaciones pendientes, permisos que ya no deberían existir, copias de seguridad sin comprobar o nuevas herramientas de IA pueden convertirse en puntos débiles cuando las empresas recuperan su actividad habitual Septiembre supone para muchas organizaciones el regreso a la normalidad después del periodo vacacional. Vuelven las reuniones, los proyectos recuperan velocidad y los equipos retoman sus rutinas. Pero esa reactivación también plantea una cuestión menos visible: ¿en qué estado se encuentra la seguridad digital de la compañía después del verano? Durante las vacaciones, algunos dispositivos permanecen semanas sin conectarse a la red corporativa, determinados empleados trabajan desde otras ubicaciones y aparecen nuevas aplicaciones o servicios utilizados para resolver necesidades puntuales. Al mismo tiempo, los cambios de personal o de funciones pueden dejar activos permisos que ya no tienen sentido. Ante este escenario, ESET España recomienda aprovechar la vuelta a la actividad para realizar una revisión básica de los principales elementos de seguridad de la organización. No se trata necesariamente de poner en marcha una auditoría completa, sino de detectar pequeños desajustes antes de que puedan convertirse en una vía de entrada para los atacantes. Cinco comprobaciones para empezar septiembre con mayor seguridad 1. Poner al día los dispositivos El primer paso pasa por comprobar ordenadores, servidores, teléfonos móviles y cualquier otro equipo desde el que se acceda a información o servicios corporativos. Los dispositivos que han permanecido apagados o desconectados durante varias semanas pueden acumular parches y actualizaciones pendientes. Sistemas operativos, navegadores, aplicaciones y soluciones de protección deberían encontrarse al día antes de recuperar plenamente su uso. Además de corregir errores, estas actualizaciones solucionan vulnerabilidades conocidas que pueden ser aprovechadas por los ciberdelincuentes. Por ello, mantener el software actualizado continúa siendo una de las medidas más sencillas para reducir la exposición de una organización. 2. Revisar usuarios, permisos y accesos Septiembre también puede ser un buen momento para preguntarse quién puede acceder actualmente a qué información. Una baja, un cambio de puesto, una colaboración temporal o el acceso concedido a un proveedor pueden dejar tras de sí cuentas y privilegios que ya no son necesarios. La recomendación pasa por identificar usuarios inactivos, retirar permisos obsoletos y aplicar el principio de mínimo privilegio: cada profesional debería tener acceso exclusivamente a los sistemas y datos que necesita para desarrollar su trabajo. A ello se suma la conveniencia de utilizar autenticación multifactor, especialmente en aquellas cuentas que permiten acceder a información sensible, sistemas críticos o funciones administrativas. 3. Comprobar que el backup sirve para recuperar la información Tener copias de seguridad no garantiza, por sí solo, que una empresa pueda recuperarse ante un incidente. Además de verificar que los backups se están realizando correctamente, las organizaciones deberían comprobar periódicamente que contienen la información prevista y que los datos pueden restaurarse cuando sea necesario. La capacidad de recuperación resulta especialmente relevante frente al ransomware, una amenaza que continúa situándose entre las principales preocupaciones de seguridad para empresas de diferentes tamaños. Un backup que nunca se ha probado puede convertirse en una falsa sensación de seguridad. Por ello, tan importante como realizar las copias es disponer de un procedimiento claro para restaurarlas. 4. Examinar los equipos que han estado fuera de la oficina Portátiles y otros dispositivos corporativos pueden haber pasado buena parte del verano conectándose desde viviendas, hoteles, aeropuertos o redes distintas a las habituales. Esto no significa que hayan sido comprometidos, pero sí justifica una comprobación antes de reincorporarlos completamente al entorno empresarial. Entre los elementos que conviene revisar se encuentran las aplicaciones instaladas recientemente, extensiones del navegador, sesiones abiertas, actualizaciones pendientes y herramientas que hayan obtenido permisos para acceder a información corporativa. 5. Saber qué nuevas herramientas utilizan los empleados El último punto adquiere especial importancia ante la rápida adopción de servicios digitales y aplicaciones basadas en inteligencia artificial. Durante los últimos meses, muchos profesionales han incorporado este tipo de soluciones a sus tareas diarias. El reto para las empresas no consiste únicamente en conocer qué plataformas se utilizan, sino también qué información corporativa se está introduciendo en ellas y con qué finalidad. El ESET Threat Report H1 2026 refleja la dimensión que está alcanzando este ecosistema. Durante el primer semestre del año, los laboratorios de la compañía analizaron cerca de 900.000 AI skills, entre las que identificaron decenas de miles de instancias sospechosas y miles clasificadas como maliciosas. La cuestión, por tanto, no pasa necesariamente por bloquear cualquier herramienta nueva, sino por ganar visibilidad sobre su utilización y establecer criterios claros que permitan reducir los riesgos asociados. Septiembre, un punto de control para la seguridad empresarial La vuelta de vacaciones puede funcionar así como una especie de revisión técnica para las organizaciones. Muchas de las medidas necesarias no requieren inversiones extraordinarias ni grandes proyectos tecnológicos: actualizar un dispositivo, eliminar una cuenta antigua, probar una restauración o revisar los permisos de una aplicación pueden evitar problemas posteriores. Como señala Josep Albors, responsable de Investigación y Concienciación de ESET España, el objetivo es obtener una imagen actual del estado de la seguridad de la compañía y confirmar que las medidas fundamentales continúan funcionando. En un entorno en el que las amenazas evolucionan al mismo ritmo que las herramientas digitales utilizadas por las empresas, la visibilidad y las revisiones periódicas se convierten en una primera línea de defensa. Y septiembre, con el regreso de los equipos y la reactivación de la actividad, ofrece un momento especialmente oportuno para comprobar que ninguna puerta digital se ha quedado abierta durante el verano.
3 Septiembre 2026
Rincón del CISO
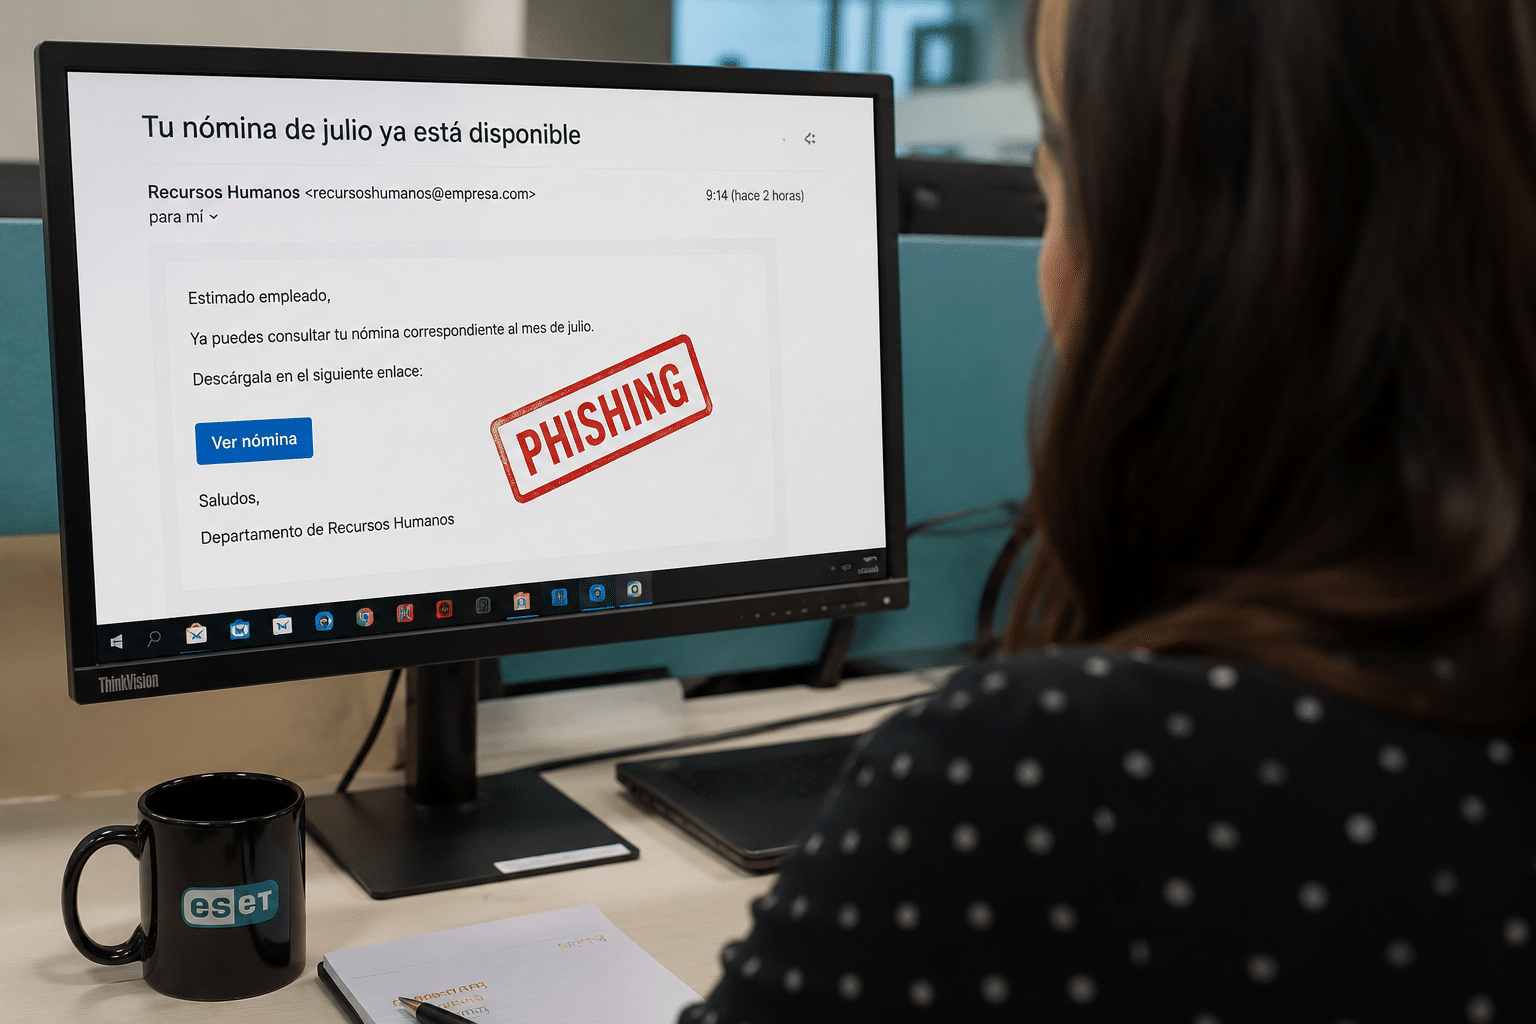
Una nueva campaña de phishing suplanta a los departamentos de Recursos Humanos para distribuir troyanos bancarios. Los atacantes aprovechan el final de mes y la expectativa de recibir la nómina para conseguir que los empleados bajen la guardia. El final de mes llega y, con él, uno de los correos que pocos trabajadores consideran extraño: “Tu nómina ya está disponible”. Precisamente esa familiaridad es la que están aprovechando los ciberdelincuentes para poner en marcha una nueva campaña destinada al robo de credenciales bancarias. Investigadores de ESET han identificado una nueva oleada de mensajes fraudulentos que se hacen pasar por comunicaciones de Recursos Humanos y utilizan la consulta de la nómina como reclamo. El objetivo final no es acceder a información laboral, sino conseguir que la víctima instale un troyano especializado en obtener datos relacionados con servicios financieros. La estrategia no es nueva. De hecho, campañas similares llevan meses circulando. Lo que está cambiando es la infraestructura y algunos elementos técnicos utilizados por los atacantes para intentar esquivar las herramientas de detección. Un correo aparentemente rutinario El ataque comienza con un mensaje que informa al empleado de que ya puede consultar su nómina. El correo incluye un enlace que, aparentemente, debería conducir al documento correspondiente. Pero la nómina nunca aparece. Al hacer clic, el usuario termina en una página fraudulenta desde la que se descarga un archivo comprimido presentado como si contuviera documentación laboral legítima. En su interior se mezclan diferentes elementos, incluidos instaladores de software legítimos y archivos HTA bautizados de manera que parecen estar relacionados con la nómina. Esta combinación ayuda a dar credibilidad al contenido y dificulta que una víctima sin conocimientos técnicos sospeche inmediatamente. El verdadero peligro aparece cuando se ejecutan esos archivos. Una falsa actualización mientras el malware trabaja en segundo plano La cadena de infección está diseñada para mantener la apariencia de normalidad. Mientras el usuario visualiza lo que parece ser una actualización de seguridad, el código malicioso actúa en segundo plano e instala el troyano bancario. Su finalidad es hacerse con información sensible y, especialmente, con credenciales relacionadas con servicios financieros. ESET ha observado además un cambio en la infraestructura utilizada en esta nueva campaña. Los atacantes están recurriendo a nuevas direcciones asociadas al dominio secureserver[.]net para conducir a las víctimas hasta las páginas desde las que se distribuyen los archivos maliciosos. Los investigadores también han encontrado comentarios escritos en portugués dentro del código y de las páginas empleadas durante el ataque. Este elemento podría apuntar hacia actores vinculados con el ecosistema de ciberdelincuencia brasileño, que desde hace años distribuye diferentes familias de troyanos bancarios tanto en España como en Latinoamérica. El análisis ha identificado, además, características similares a las observadas en amenazas como Grandoreiro, uno de los troyanos bancarios que ha tenido actividad en numerosos países. ¿Por qué siguen utilizando la nómina como cebo? Porque funciona. Frente a campañas que recurren a historias extraordinarias o mensajes alarmistas, la falsa nómina explota una situación completamente normal dentro de cualquier empresa. A finales de mes, recibir una comunicación relacionada con el salario no resulta extraño. El empleado reconoce el contexto, espera ese tipo de información y tiene un incentivo evidente para abrirla rápidamente. Ese componente psicológico convierte a la ingeniería social en una de las principales armas del ataque. “Los ciberdelincuentes llevan meses reutilizando el asunto de la nómina porque saben que es un mensaje que genera confianza y coincide con un momento en el que muchos trabajadores esperan recibir comunicaciones relacionadas con el cobro de su salario”, explica Josep Albors, director de Investigación y Concienciación de ESET España. Mientras la fórmula continúe consiguiendo víctimas, advierte Albors, es previsible que los atacantes sigan adaptándola y modificando determinados elementos para tratar de superar las medidas de protección. Antes de abrir tu próxima nómina, comprueba quién la envía La campaña vuelve a demostrar que un ciberataque efectivo no necesita comenzar necesariamente con una técnica especialmente sofisticada. En muchas ocasiones basta con conseguir que una persona confíe en el mensaje adecuado en el momento adecuado. Ante un correo relacionado con nóminas o documentación laboral, conviene comprobar cuidadosamente la dirección del remitente, desconfiar de enlaces o archivos inesperados y evitar ejecutar ficheros descargados desde páginas externas. Si existe alguna duda, lo más seguro es acceder a la nómina a través del portal corporativo habitual o confirmar directamente con Recursos Humanos que la comunicación es legítima. La tecnología de protección sigue siendo fundamental, pero hay una primera barrera que continúa dependiendo de las personas: pensarlo dos veces antes de hacer clic, incluso cuando el correo parece completamente rutinario.
2 Septiembre 2026
Rincón del CISO
La estrategia conocida como ‘Harvest now, decrypt later’ plantea un nuevo desafío para las empresas: información cifrada que hoy resulta inaccesible puede ser interceptada y almacenada a la espera de que la computación cuántica permita romper sus protecciones. SAIMA SYSTEMS advierte de que la migración hacia la criptografía post-cuántica no debería esperar a que esa capacidad tecnológica sea una realidad. Hay ciberataques cuyo éxito se mide en minutos. Otros, sin embargo, pueden diseñarse pensando en la próxima década. La evolución de la computación cuántica está dando relevancia a una amenaza especialmente difícil de detectar por sus consecuencias diferidas: robar información cifrada hoy y conservarla hasta disponer de la tecnología necesaria para descifrarla. Esta estrategia recibe el nombre de Harvest now, decrypt later (HNDL) y cambia uno de los principios con los que las organizaciones han gestionado tradicionalmente la protección de sus datos. Que una información no pueda ser descifrada actualmente no significa necesariamente que vaya a permanecer protegida durante toda su vida útil. SAIMA SYSTEMS alerta de que esta amenaza obliga a las compañías a empezar a pensar en la seguridad de sus datos en función del tiempo durante el que seguirán siendo sensibles, y no únicamente de los ataques que pueden comprometerlos en el presente. El valor de un dato dentro de diez años El planteamiento de los atacantes es relativamente sencillo. En lugar de intentar romper inmediatamente una comunicación cifrada, pueden interceptarla, almacenarla y esperar. El riesgo aparece con el desarrollo de ordenadores cuánticos suficientemente avanzados. Su capacidad de cálculo podría poner en cuestión algunos de los sistemas criptográficos de clave pública utilizados actualmente, haciendo accesible en el futuro determinada información capturada años atrás. Por eso, no todos los datos presentan el mismo nivel de exposición. Propiedad intelectual, secretos empresariales, contratos estratégicos, diseños industriales, información financiera o determinados datos personales pueden conservar su carácter confidencial durante periodos muy prolongados. «Muchas organizaciones creen que todavía falta mucho para que la computación cuántica tenga un impacto en su actividad, pero el problema ya ha empezado. Si una información sigue siendo valiosa dentro de diez años, también debe estar protegida frente a las amenazas de dentro de diez años», explica Ignacio Marco, director comercial y cofundador de SAIMA SYSTEMS. Esta perspectiva introduce una cuestión relevante para los responsables de ciberseguridad: ¿durante cuánto tiempo necesita permanecer secreto cada dato de la organización? La criptografía post-cuántica entra en la agenda empresarial La respuesta tecnológica a este escenario pasa, entre otras medidas, por la criptografía post-cuántica (PQC), basada en algoritmos concebidos para resistir ataques procedentes tanto de sistemas convencionales como de futuros ordenadores cuánticos. Pero la transición no se limita a sustituir una tecnología criptográfica por otra. Las empresas tendrán que identificar dónde utilizan actualmente criptografía vulnerable al escenario cuántico, qué información necesita protección a largo plazo y qué aplicaciones, comunicaciones, dispositivos y proveedores dependen de esos mecanismos. SAIMA SYSTEMS considera que este proceso terminará afectando transversalmente a las infraestructuras corporativas, incluidas las comunicaciones, las redes empresariales y los sistemas de acceso. «La transformación no consistirá simplemente en cambiar un algoritmo de cifrado. Será una evolución completa de las infraestructuras digitales y las empresas que empiecen antes tendrán una ventaja importante cuando lleguen las nuevas exigencias regulatorias y tecnológicas», señala Marco. De protegerse del ataque de hoy a anticiparse al de mañana La amenaza cuántica introduce así un cambio de horizonte en la gestión del riesgo. Una organización puede contar actualmente con sistemas de cifrado adecuados y, aun así, tener información cuya confidencialidad futura esté en juego. El desafío resulta especialmente significativo para sectores que trabajan con activos de larga duración. Una patente en desarrollo, información estratégica sobre infraestructuras o documentación empresarial confidencial pueden continuar teniendo valor cuando la tecnología disponible sea muy diferente de la actual. Esto convierte la migración post-cuántica en un proceso que requiere planificación. Esperar a que exista un ordenador cuántico capaz de comprometer determinados sistemas criptográficos podría dejar poco margen para revisar infraestructuras complejas y grandes volúmenes de información. España busca ganar terreno en la carrera cuántica El desafío también tiene una dimensión de soberanía tecnológica. Mientras Estados Unidos, China y Europa avanzan en el desarrollo de capacidades cuánticas, España está impulsando proyectos destinados a reforzar su posición en este ámbito. Entre ellos se encuentra MareNostrum Ona, la iniciativa de computación cuántica vinculada al Barcelona Supercomputing Center (BSC), concebida para ampliar las capacidades nacionales de investigación y desarrollo en tecnologías cuánticas. Para SAIMA SYSTEMS, disponer de conocimiento, infraestructura y tecnología propia será especialmente relevante en un escenario en el que la computación cuántica tenga implicaciones directas sobre la ciberseguridad y las infraestructuras críticas. Las redes también tendrán que adaptarse El cambio llegará igualmente a las arquitecturas de red. Tecnologías empresariales como SD-WAN tendrán que incorporar progresivamente mecanismos criptográficos resistentes al escenario cuántico. Paralelamente, podrían ganar protagonismo modelos de acceso bajo demanda a capacidad de computación cuántica, conocidos como Quantum-as-a-Service (QaaS), que permitirían utilizar estos recursos sin necesidad de disponer físicamente de un ordenador cuántico. La cuestión, por tanto, ya no es únicamente cuándo llegará una computación cuántica suficientemente potente. Para las organizaciones que manejan información cuyo valor se mantiene durante años, el reloj de la seguridad post-cuántica ya ha empezado a correr. Y ahí reside la particularidad de Harvest now, decrypt later: cuando llegue el momento en el que determinados datos puedan descifrarse, el ataque podría llevar una década esperando para completarse.
1 Septiembre 2026
Rincón del CISO
El Día Mundial del Videojuego, celebrado el pasado 29 de agosto, ha vuelto a poner el foco sobre una industria que reúne a millones de jugadores y que, al mismo tiempo, se ha convertido en un entorno cada vez más atractivo para los ciberdelincuentes. El crecimiento del ecosistema gamer ha hecho que una cuenta de videojuegos pueda ser mucho más valiosa de lo que aparenta. Credenciales, información personal, métodos de pago, compras, contactos, objetos virtuales y años de progreso pueden quedar asociados a un mismo perfil. Su robo, por tanto, puede tener consecuencias que van mucho más allá de perder el acceso a una partida. ESET España advierte de que los jugadores se enfrentan además a páginas fraudulentas, promociones falsas, campañas de phishing o archivos maliciosos que se presentan como videojuegos, mods o complementos. Los atacantes también pueden aprovechar la expectación generada por grandes lanzamientos y contenidos exclusivos para provocar decisiones impulsivas. «Jugar debe ser una experiencia para disfrutar, no una fuente de problemas», señala Josep Albors, director de Investigación y Concienciación de ESET España, quien recuerda que acciones tan sencillas como revisar la seguridad de una cuenta, mantener los equipos actualizados o comprobar de dónde procede una descarga pueden evitar incidentes. Una cuenta gamer también es un activo digital El primer riesgo está relacionado con la propia protección de las cuentas. Su valor aumenta a medida que acumulan compras, contenido digital y datos asociados al usuario, convirtiéndolas en un objetivo interesante para los atacantes. La recomendación pasa por utilizar contraseñas diferentes y robustas en cada plataforma y activar la autenticación multifactor siempre que sea posible. Revisar los accesos recientes también permite detectar dispositivos o ubicaciones desconocidas antes de que el problema vaya a más. Cuidado con juegos, mods y archivos de terceros La procedencia de las descargas constituye otro de los principales puntos de atención. Utilizar plataformas conocidas disminuye la exposición, pero no elimina por completo el riesgo. ESET recuerda un caso investigado por el FBI y divulgado a principios de agosto en el que un ciberdelincuente habría utilizado videojuegos publicados en Steam para distribuir malware, llegando a comprometer más de 8.000 dispositivos. La precaución debe extenderse especialmente a mods, complementos y aplicaciones desarrolladas por terceros. Antes de instalarlos resulta conveniente comprobar quién está detrás del archivo, su reputación y qué permisos solicita en el dispositivo. Las grandes ofertas también pueden esconder fraudes El lanzamiento de un videojuego esperado genera un contexto especialmente favorable para las estafas. Supuestas claves gratuitas, descuentos extraordinarios, acceso anticipado o contenido exclusivo pueden emplearse como señuelo para dirigir a las víctimas hacia páginas falsas. La urgencia juega aquí un papel fundamental. Ante una promoción limitada, algunos usuarios pueden introducir sus credenciales o información bancaria sin detenerse a verificar quién está realmente detrás de la página. Para reducir este riesgo, es preferible entrar directamente en la tienda o servicio oficial en lugar de hacerlo desde enlaces recibidos y comprobar cuidadosamente la legitimidad de cualquier plataforma que venda claves o contenidos. El phishing también entra en la partida Los mensajes fraudulentos son otra vía utilizada para hacerse con cuentas de jugadores. Un supuesto aviso de seguridad, la necesidad de iniciar sesión de nuevo o la posibilidad de conseguir un premio pueden utilizarse para llevar al usuario hasta una web diseñada para robar sus credenciales. Ante una comunicación inesperada que incluya un enlace o solicite información sensible, la opción más segura es abrir directamente la aplicación o la página oficial de la plataforma y comprobar desde allí si existe realmente algún problema. Actualizar también forma parte de la seguridad Posponer indefinidamente las actualizaciones puede dejar abiertos fallos de seguridad que ya disponen de una solución. Además de incorporar funciones o corregir errores, muchas actualizaciones incluyen parches destinados a cerrar vulnerabilidades. ESET aconseja mantener también activadas las soluciones de protección del dispositivo y considerar una señal de alarma cualquier juego, mod o aplicación que exija deshabilitar el antivirus u otros mecanismos de seguridad para completar su instalación. Jugar en comunidad sin exponer la vida personal El componente social se ha convertido en una pieza esencial del videojuego. Chats, partidas cooperativas y comunidades permiten relacionarse con personas de cualquier lugar, pero esa interacción también exige ciertas precauciones. Un avatar o un nombre de usuario no permiten saber con certeza quién está al otro lado. Compartir contraseñas, códigos de acceso, datos bancarios o información que permita identificar o localizar al jugador fuera de la plataforma puede facilitar diferentes formas de fraude o abuso. El objetivo no pasa por renunciar al componente social del gaming, sino por trasladar al videojuego los mismos hábitos de seguridad que deberían aplicarse al resto de la vida digital. Como resume Albors, proteger las cuentas, recurrir a fuentes fiables para las descargas y cuestionar ofertas o solicitudes inesperadas son medidas sencillas que permiten disfrutar de los videojuegos reduciendo considerablemente los riesgos. Porque, a medida que el videojuego gana peso económico y social, también lo hacen los activos digitales que los jugadores acumulan a su alrededor. Y allí donde existe valor, los ciberdelincuentes también buscan nuevas oportunidades.
31 Agosto 2026
Rincón del CISO
La extracción automatizada de información de Internet se ha convertido en una herramienta habitual para analizar mercados y detectar tendencias, pero su uso también plantea desafíos en materia de privacidad, protección de datos y ciberseguridad. ESET advierte de que la información accesible en la Red puede ser utilizada para construir ataques cada vez más personalizados. Internet contiene una enorme cantidad de información al alcance de cualquier usuario. Precios, perfiles profesionales, correos electrónicos, publicaciones, noticias o datos corporativos pueden consultarse públicamente y, mediante herramientas automatizadas, recopilarse y analizarse a gran escala en cuestión de minutos. Esta práctica, conocida como web scraping, ofrece importantes posibilidades para las empresas, pero también está abriendo nuevos frentes en materia de seguridad y privacidad. ESET alerta de que las mismas tecnologías utilizadas legítimamente para analizar mercados pueden servir a los ciberdelincuentes para recopilar información con la que preparar fraudes y ataques de ingeniería social. Del análisis de mercado a la inteligencia sobre personas El web scraping consiste en automatizar la extracción de información disponible en páginas web, redes sociales, plataformas de comercio electrónico y otros servicios digitales. También puede formar parte de procesos de inteligencia de fuentes abiertas, conocidos como OSINT. En el entorno empresarial, sus aplicaciones son numerosas. Las organizaciones pueden utilizar estas técnicas para monitorizar precios de competidores, identificar tendencias, analizar conversaciones digitales, estudiar productos o seguir las noticias de un determinado sector. Sin embargo, la capacidad de recopilar miles o millones de datos de forma automatizada también puede utilizarse con objetivos maliciosos. Un atacante podría rastrear diferentes fuentes públicas para localizar nombres de empleados, cargos, direcciones de correo electrónico, teléfonos, relaciones profesionales o información sobre una compañía. Una vez agregados y relacionados, esos datos permiten construir perfiles mucho más completos de empleados y directivos. El resultado es especialmente relevante para la ciberseguridad: cuanto mayor sea la información disponible sobre una víctima, más creíble puede resultar un intento de phishing, spear phishing, fraude o suplantación de identidad. El interés económico por estas tecnologías continúa, además, aumentando. Según datos de Grand View Research citados por ESET, el mercado mundial de datos alternativos obtenidos mediante web scraping alcanzó los 2.538,9 millones de dólares en 2025 y podría registrar una tasa de crecimiento anual compuesta del 36,9% hasta 2033. Un dato público no es necesariamente un dato de libre uso Uno de los principales errores alrededor del scraping consiste en asumir que cualquier información accesible en Internet puede recopilarse y reutilizarse sin restricciones. No necesariamente. La legalidad del web scraping depende de factores como la naturaleza de la información extraída, el propósito de su recopilación, el tratamiento posterior de esos datos y las normas aplicables en cada caso. La situación cobra especial relevancia cuando se recopilan datos personales, pero también cuando existen derechos de propiedad intelectual o limitaciones legales y contractuales sobre determinados contenidos. En España, la Agencia Española de Protección de Datos considera que la recopilación mediante scraping de información personal constituye un tratamiento de datos y, por tanto, queda sujeta a la normativa correspondiente. Esta interpretación también se refleja en las directrices europeas sobre web scraping adoptadas en julio de 2026, que sitúan bajo el ámbito del RGPD operaciones como la recopilación, almacenamiento, organización o recuperación automatizada de datos personales. Josep Albors, responsable de Investigación y Concienciación de ESET España, señala que la accesibilidad de una información no elimina las responsabilidades asociadas a su utilización. Las organizaciones deben valorar qué información recopilan, para qué la necesitan y qué tratamiento realizarán posteriormente, especialmente cuando existen datos personales o sensibles. El problema de la escala La automatización introduce otro elemento clave: la capacidad de recopilar información a gran escala. Buscar manualmente los datos de cientos de empleados exigiría tiempo y recursos. Un sistema automatizado puede rastrear numerosas páginas y fuentes públicas, estructurar los resultados y relacionarlos en mucho menos tiempo. Esta capacidad permite que pequeñas piezas de información aparentemente inocuas adquieran valor cuando se combinan. Un nombre, un puesto de trabajo, una dirección de correo electrónico y una publicación en una red social pueden ser suficientes para crear un mensaje fraudulento adaptado a una persona concreta. El scraping puede convertirse así en una primera fase de reconocimiento para ataques posteriores. Las consecuencias para las organizaciones tampoco se limitan al robo de información. Un número elevado de solicitudes automatizadas puede aumentar el consumo de recursos de los servidores, reducir el rendimiento de una web e incluso afectar temporalmente a su disponibilidad. A ello se añaden posibles daños económicos, reputacionales y legales cuando información relacionada con empleados, clientes o la propia organización termina siendo utilizada fraudulentamente. Cómo reducir el scraping malicioso Eliminar por completo estas prácticas resulta complicado cuando una organización necesita mantener determinada información accesible en Internet. Por ello, ESET apuesta por una estrategia basada en diferentes capas de protección. Entre las principales medidas se encuentra la monitorización del tráfico para identificar direcciones IP o comportamientos con un volumen anormal de peticiones. Aplicar límites de velocidad o bloqueos temporales puede dificultar la recopilación masiva, aunque el uso de proxys y VPN obliga a combinar esta defensa con otros mecanismos. También resulta importante configurar adecuadamente el archivo robots.txt, utilizado para indicar a los rastreadores qué partes de una web deberían explorar. No obstante, se trata de una indicación y no de una medida de seguridad: un scraper malicioso puede ignorarla, por lo que nunca debería emplearse como protección para información sensible. El análisis de agentes de usuario, frecuencia de solicitudes y patrones de navegación permite asimismo detectar actividad automatizada. Herramientas como los firewalls de aplicaciones web (WAF) pueden añadir una capa adicional para identificar y bloquear tráfico sospechoso. En formularios, buscadores u otros puntos especialmente sensibles, los sistemas CAPTCHA pueden dificultar la actividad masiva de bots. Otra alternativa son los honeypots, recursos diseñados como señuelos que permiten detectar sistemas automatizados y analizar su comportamiento sin comprometer activos reales. Pero una de las medidas más importantes no es estrictamente tecnológica: reducir la cantidad de información innecesaria disponible públicamente. Las organizaciones deberían revisar periódicamente qué datos corporativos y personales pueden encontrarse en Internet y limitar su exposición a aquellos que sean realmente necesarios. La formación de los empleados también desempeña un papel relevante, ya que publicar de forma innecesaria teléfonos, correos electrónicos u otra información profesional puede proporcionar nuevas piezas para ataques dirigidos. Menos exposición, menos información para el atacante No existe una única tecnología capaz de impedir todas las modalidades de web scraping. La protección pasa por combinar controles técnicos, monitorización y una política más estricta sobre la información que una organización hace pública. En un escenario en el que los ciberdelincuentes pueden automatizar la recopilación y el análisis de grandes cantidades de datos, la superficie de exposición de una empresa ya no está formada únicamente por sus sistemas y aplicaciones, sino también por toda la información que deja accesible en Internet. El desafío, por tanto, no consiste únicamente en decidir qué puede publicarse, sino también en comprender qué podría hacer un tercero con esos datos una vez recopilados, relacionados y analizados a escala.
25 Agosto 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas