Rincón del CISO
El auge del quishing abre un nuevo frente para las empresas: el ataque puede comenzar en un ordenador corporativo protegido y continuar en segundos en un teléfono personal fuera del control de la organización. Los códigos QR se han convertido en una nueva puerta de entrada para los ciberdelincuentes. Durante la primera mitad de 2026 estuvieron presentes en el 11% de los correos electrónicos de phishing detectados, según datos del ESET Threat Report H1 2026. Una tendencia que preocupa especialmente por su capacidad para trasladar el ataque desde los sistemas corporativos hasta los teléfonos móviles. El mecanismo puede resultar aparentemente inofensivo. Un empleado recibe un correo que le invita a escanear un QR para consultar una nómina, firmar un documento, actualizar una contraseña o verificar su cuenta. El mensaje llega al ordenador de la empresa, pero el código se escanea habitualmente desde el móvil. Es precisamente ahí donde se produce el salto: el usuario abandona un entorno gestionado y protegido por la organización para continuar la interacción desde un dispositivo que puede no contar con los mismos controles de seguridad. Esta modalidad de ataque, conocida como quishing —la combinación de QR y phishing—, aprovecha además un elemento cotidiano con el que los usuarios se han acostumbrado a interactuar casi de manera automática. El enlace malicioso deja de estar a la vista A diferencia de un correo de phishing convencional, el QR permite ocultar visualmente el destino al que se pretende dirigir a la víctima. La dirección web queda integrada en la propia imagen y no aparece como un enlace fácilmente reconocible dentro del mensaje. Los atacantes pueden complicar todavía más su detección incorporando los códigos en imágenes, documentos PDF u otros archivos, además de recurrir a servicios para acortar las direcciones antes de generar el QR. Esto también permite construir correos extremadamente simples. Ya no hacen
2 Octubre 2026
Rincón del CISO
Las dos compañías colaborarán en un sistema de «parches virtuales» capaz de proteger los dispositivos desde la propia red mientras las organizaciones prueban e implementan las actualizaciones de seguridad definitivas. La inteligencia artificial no solo está cambiando las herramientas disponibles para defender una organización. También está reduciendo el tiempo del que disponen los equipos de seguridad para reaccionar cuando aparece una nueva vulnerabilidad. Ante este escenario, Axis Communications se ha incorporado como socio fundador al Frontier AI Critical Defense Program de Palo Alto Networks, una iniciativa dirigida a reforzar la protección de infraestructuras críticas frente a amenazas cuyo desarrollo y explotación pueden verse acelerados mediante inteligencia artificial. La colaboración pondrá especialmente el foco en entornos con numerosos dispositivos conectados, donde detener un sistema para actualizarlo inmediatamente no siempre es una opción. El tiempo entre descubrir y explotar una vulnerabilidad se reduce Uno de los principales desafíos que plantea la incorporación de IA a las capacidades ofensivas es la velocidad. Herramientas cada vez más avanzadas pueden contribuir a identificar vulnerabilidades y acelerar determinadas fases necesarias para intentar explotarlas. Para los responsables de seguridad, esto supone disponer de ventanas de reacción más reducidas entre la detección de un fallo y la aparición de una amenaza asociada. El problema adquiere especial relevancia en infraestructuras críticas, instalaciones gubernamentales y otros entornos sensibles, donde los dispositivos conectados pueden formar parte de procesos que necesitan mantenerse operativos de manera continua. Además, cámaras, sensores y otros equipos IP ya no se limitan necesariamente a cumplir una única función. Muchos generan también datos y metadatos utilizados por otros sistemas y procesos en tiempo real, ampliando las consecuencias potenciales de una vulnerabilidad. Un «parche» que llega antes que el parche La respuesta que plantean Axis y Palo Alto Networks pasa por los denominados parches virtuales. A diferencia de una actualización convencional instalada directamente sobre un dispositivo vulnerable, estas medidas introducen protecciones en la capa de red destinadas a detectar y bloquear intentos de explotación mientras la vulnerabilidad todavía no ha sido corregida definitivamente en el equipo. No sustituyen, por tanto, al parche oficial. Su función es cubrir el periodo de exposición existente entre el descubrimiento de una vulnerabilidad y el momento en el que una organización puede probar, validar e instalar de forma segura la actualización definitiva. Esta diferencia puede ser especialmente importante en infraestructuras críticas. Una actualización inmediata sin las pruebas necesarias puede generar problemas de compatibilidad o afectar a la continuidad de determinados servicios, mientras que retrasarla puede prolongar la exposición a un posible ataque. El parcheo virtual busca proporcionar un margen intermedio: mantener una protección adicional mientras se prepara la solución permanente. Proteger sin detener las operaciones La colaboración permitirá que Axis y Palo Alto Networks coordinen el desarrollo de estas protecciones para sus clientes comunes y puedan desplegarlas directamente desde la red. El objetivo es que las organizaciones puedan mantener sus sistemas operativos mientras sus equipos técnicos evalúan las actualizaciones oficiales antes de llevarlas a producción. Para Axis, el intercambio de información derivado del programa también permitirá incorporar lo aprendido a sus propios procesos de gestión de vulnerabilidades y reforzar progresivamente la seguridad de sus dispositivos. Sebastian Hultqvist, director de Soluciones de Plataforma de Axis Communications, señala que la IA está acortando el periodo existente entre el descubrimiento de una vulnerabilidad y su posible explotación, lo que hace necesaria una mayor coordinación entre fabricantes y proveedores de ciberseguridad. Desde Palo Alto Networks, Qiang Huang, vicepresidente de Gestión de Productos, apunta igualmente a la velocidad como uno de los principales cambios del nuevo escenario y defiende la protección desde la propia red como una forma de ganar tiempo hasta poder desplegar una corrección permanente. La iniciativa refleja así uno de los desafíos que empieza a plantear la incorporación de la IA al panorama de amenazas: si los atacantes pueden reducir el tiempo necesario para encontrar y aprovechar una vulnerabilidad, las defensas también tendrán que ser capaces de reaccionar antes.
1 Octubre 2026
Rincón del CISO
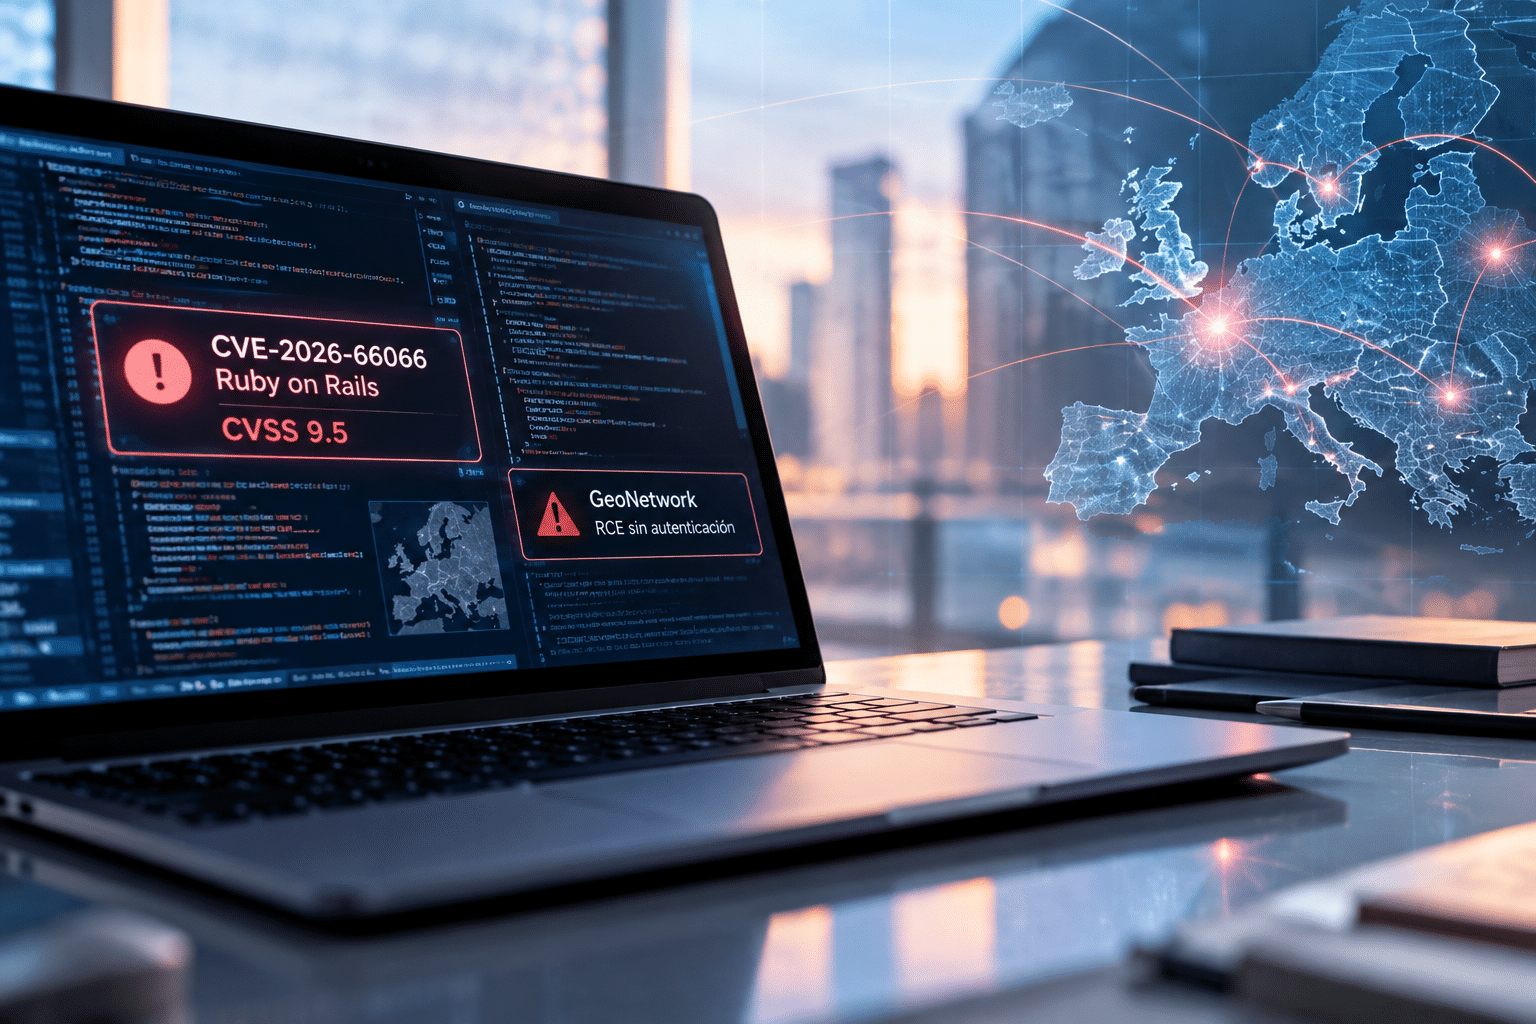
La detección de fallos graves en tecnologías ampliamente utilizadas como Ruby on Rails y GeoNetwork vuelve a poner el foco en el tiempo que transcurre entre la aparición de una vulnerabilidad y su corrección. La automatización y los agentes de inteligencia artificial comienzan a ganar peso en las estrategias de seguridad ofensiva. La velocidad con la que aparecen nuevas vulnerabilidades está obligando a las organizaciones a replantearse cómo evalúan su exposición digital. Frente a las auditorías puntuales y los análisis periódicos, la tendencia comienza a desplazarse hacia modelos capaces de comprobar de manera continua si una vulnerabilidad puede ser explotada realmente por un atacante. Dos investigaciones recientes ilustran este escenario. El equipo de la compañía portuguesa de ciberseguridad Ethiack ha identificado una vulnerabilidad crítica en Ruby on Rails, uno de los frameworks de desarrollo web más extendidos, así como varios fallos en GeoNetwork, una tecnología utilizada en infraestructuras públicas de datos geoespaciales. Un fallo crítico en Ruby on Rails El primero de los hallazgos, denominado KindaRails2Shell y registrado como CVE-2026-66066, alcanza una puntuación CVSS de 9,5. La vulnerabilidad afecta al procesamiento de imágenes y podría permitir que la subida de un archivo aparentemente convencional —como una fotografía de perfil, un avatar o una miniatura— terminase facilitando la lectura de archivos, la ejecución de código malicioso e incluso el control del servidor. El alcance potencial resulta especialmente relevante porque Ruby on Rails está presente en más de medio millón de aplicaciones web. Según la investigación, además, aplicar únicamente la actualización principal del framework podría no ser suficiente, ya que la mitigación completa requiere actualizar también una biblioteca externa utilizada para procesar imágenes. Infraestructuras públicas, también bajo la lupa Otra investigación puso el foco en GeoNetwork, el catálogo de metadatos geoespaciales utilizado por numerosas infraestructuras de datos y vinculado al geoportal europeo INSPIRE. Los investigadores documentaron cuatro vulnerabilidades, dos de las cuales podían combinarse para conseguir ejecución remota de código sin necesidad de disponer previamente de credenciales. El análisis localizó 121 instalaciones expuestas con versiones vulnerables en 39 países. De ellas, el 89% correspondía a organismos gubernamentales, militares o agencias nacionales, mientras que Europa concentraba el 77,7% de los sistemas identificados. De encontrar vulnerabilidades a demostrar cuáles son explotables Estos casos reflejan uno de los principales desafíos actuales de la ciberseguridad: las organizaciones no solo necesitan conocer qué vulnerabilidades existen en sus sistemas, sino determinar cuáles representan una vía de ataque efectiva. En este contexto están creciendo los modelos de pentesting continuo apoyados en inteligencia artificial, capaces de analizar superficies de ataque, probar diferentes rutas de intrusión y priorizar los riesgos que pueden ser explotados en condiciones reales. Es precisamente en este ámbito donde trabaja Ethiack, fundada en Coímbra en 2022. La compañía combina agentes autónomos de IA con el trabajo de hackers éticos y ha participado, entre otros proyectos, en una iniciativa de ciberdefensa de las Fuerzas Armadas portuguesas finalizada en junio de 2026. Ahora, la empresa ha iniciado formalmente su actividad comercial en España, donde ya trabaja con varias organizaciones. Su desembarco se produce en un momento en el que las compañías españolas afrontan un marco cada vez más exigente en materia de gestión del riesgo tecnológico y pruebas de seguridad. Más presión regulatoria y menos margen de reacción La evolución de las amenazas coincide además con un endurecimiento de las obligaciones regulatorias. Marcos como DORA, el Esquema Nacional de Seguridad (ENS), el Reglamento de Ciberresiliencia (CRA) y la futura aplicación completa de NIS2 están aumentando las exigencias relacionadas con la gestión, evaluación y comunicación del riesgo digital. El cambio de enfoque es significativo: ya no se trata únicamente de localizar vulnerabilidades y generar grandes volúmenes de alertas, sino de reducir el tiempo necesario para saber cuáles pueden convertirse realmente en una brecha. En un escenario en el que los atacantes también incorporan automatización e inteligencia artificial a sus capacidades, la velocidad para identificar, validar y corregir una vulnerabilidad empieza a convertirse en una variable tan importante como la propia detección.
30 Septiembre 2026
Rincón del CISO
El Barómetro de Talento Digital 2026 de DIGITALENT Group apunta a un nuevo fenómeno laboral: la automatización empieza a afectar a las nuevas contrataciones antes que a las plantillas actuales, mientras la gobernanza y la formación avanzan por detrás de la adopción de la IA. La inteligencia artificial está empezando a transformar el mercado laboral sin necesidad de hacerlo, por ahora, mediante grandes recortes de plantilla. Su impacto comienza a percibirse en otro punto: las vacantes que dejan de crearse, las funciones que se automatizan y, especialmente, las oportunidades disponibles para quienes comienzan su carrera profesional. Así lo refleja el Barómetro de Talento Digital 2026, elaborado por el Observatorio del Talento Digital de DIGITALENT Group y presentado por Nacho de Pinedo, cofundador de ISDI y director del Observatorio, durante el Digital Talent Summit celebrado en Madrid. Uno de los datos más significativos es que el 51,7 % de las organizaciones espera una reducción de las oportunidades para los perfiles junior, mientras otro 31,4 % considera que las funciones desempeñadas por estos profesionales experimentarán cambios importantes. El ajuste comienza por contratar menos Aunque el 39,6 % de los encuestados anticipa una reducción neta del empleo en su sector durante el próximo año, el informe apunta a que el primer ajuste podría producirse principalmente mediante una menor incorporación de profesionales. Entre quienes esperan una contracción del empleo, el 35,4 % considera que se materializará reduciendo las contrataciones, frente al 17,1 % que señala directamente los recortes de plantilla. Esta tendencia da forma al denominado “junior squeeze”: una reducción de las oportunidades tradicionalmente utilizadas como puerta de entrada al mercado laboral. Los puestos administrativos aparecen como los más expuestos a la transformación provocada por la inteligencia artificial, señalados por un 50,7 % de los participantes, por delante de los perfiles técnicos y los mandos intermedios. El fenómeno plantea además una cuestión a largo plazo. Muchas de las tareas susceptibles de automatización han servido históricamente para que los profesionales más jóvenes adquirieran experiencia y conocimientos. Si desaparecen o se reducen, las organizaciones tendrán que buscar nuevas fórmulas para desarrollar a los especialistas y responsables que necesitarán en el futuro. La IA avanza más rápido que la preparación de los profesionales El estudio muestra también una diferencia significativa entre el ritmo de incorporación tecnológica y la preparación de las plantillas. Un 77,8 % de las organizaciones declara un nivel medio, alto o muy alto de adopción de inteligencia artificial, pero el 79,2 % reconoce que la preparación de sus profesionales sigue siendo desigual o insuficiente. De hecho, solo un 20,8 % considera que sus equipos están bastante o muy preparados para trabajar con estas tecnologías. La formación se convierte así en uno de los grandes desafíos. El informe apunta a la necesidad de evolucionar desde cursos aislados hacia modelos de aprendizaje continuo adaptados a las necesidades concretas de cada puesto. El pensamiento crítico gana terreno frente a la programación La expansión de la IA también está modificando qué capacidades consideran prioritarias las empresas. El pensamiento crítico y el criterio profesional, mencionados por el 39,6 %, aparecen como las competencias más relevantes ante el nuevo escenario. En cambio, únicamente un 2,4 % señala la programación como una capacidad prioritaria. La tendencia sugiere un cambio importante: a medida que las máquinas asumen una mayor parte de la ejecución, saber analizar, cuestionar, supervisar y validar los resultados generados por la IA adquiere mayor importancia. El 87 % anticipa el uso de IA personal si no existe una alternativa corporativa La gobernanza constituye otro de los grandes frentes abiertos. El 87 % de los participantes considera que los profesionales recurrirían a herramientas personales de IA si sus empresas no ponen a su disposición soluciones corporativas. Sin embargo, únicamente el 29,5 % de las organizaciones dispone actualmente de un marco de utilización de IA formalizado y comunicado. Esta distancia está favoreciendo el crecimiento del denominado Shadow AI, el uso de herramientas de inteligencia artificial al margen de las aplicaciones, controles y políticas establecidos por la compañía. El problema obliga a las organizaciones a ir más allá de decidir si permiten o prohíben estas tecnologías. El desafío pasa por proporcionar alternativas seguras, establecer normas comprensibles y formar a los empleados para utilizarlas de manera adecuada. Los agentes de IA obligarán a rediseñar las organizaciones El siguiente cambio podría producirse en la propia estructura de las compañías. Un 60,4 % espera que la inteligencia artificial obligue a rediseñar de manera significativa las estructuras empresariales, mientras que un 61,4 % anticipa la incorporación de agentes de IA directamente en los flujos de trabajo. El salto será, por tanto, desde la automatización de funciones concretas hacia la reorganización de procesos completos alrededor de una mayor colaboración entre profesionales y sistemas inteligentes. Para Nacho de Pinedo, el debate empresarial ha dejado de centrarse exclusivamente en decidir si adoptar o no la inteligencia artificial. La cuestión pasa ahora por determinar cómo gobernarla, cómo adaptar la contratación y el aprendizaje y qué capacidades deben desarrollar los profesionales. Una oportunidad que exige transformar también el modelo de trabajo Pese a los desafíos identificados, la percepción empresarial continúa siendo mayoritariamente positiva: el 69,1 % considera la inteligencia artificial una oportunidad. El Barómetro de Talento Digital 2026 apunta, sin embargo, a una transformación que va mucho más allá de incorporar nuevas herramientas. Las organizaciones tendrán que abordar simultáneamente la formación, la gobernanza, el diseño de puestos y la creación de nuevas vías de aprendizaje profesional. El reto será especialmente importante para las nuevas generaciones: si la IA empieza a asumir las tareas con las que tradicionalmente se aprendía un oficio, las empresas tendrán que reinventar también la forma en la que se construye la experiencia.
29 Septiembre 2026
Rincón del CISO
Un dashboard en verde tranquiliza. Pero no necesariamente protege. Durante años hemos medido la seguridad cloud contando controles: cuántos cumplen, cuántos fallan y qué porcentaje de compliance conseguimos alcanzar. Es una métrica útil. El problema aparece cuando empezamos a confundirla con el riesgo real. Porque un 95% de cumplimiento puede esconder una situación excelente o un desastre. Todo depende de lo que haya dentro de ese 5%. No tiene el mismo impacto una configuración deficiente sobre un recurso interno poco relevante que una mala configuración sobre un activo crítico, expuesto a Internet y con acceso a información sensible. Sin embargo, muchos modelos de cumplimiento siguen tratando ambos casos de una forma demasiado parecida: PASS o FAIL. El riesgo, por definición, no es binario. Esta simplificación genera además uno de los grandes problemas actuales de los equipos de seguridad: la saturación. Más herramientas, más controles, más findings y más alertas no significan necesariamente mejores decisiones. De hecho, puede ocurrir lo contrario. Cuando todo parece importante, nada lo es. Por eso creo que uno de los próximos grandes cambios en cloud security será dejar de obsesionarnos con detectar más y empezar a trabajar seriamente en entender mejor lo que ya detectamos. Eso implica añadir contexto. Contexto sobre la criticidad del activo. Sobre su exposición. Sobre los controles compensatorios que existen. Sobre las medidas ya implantadas. Y, sobre todo, sobre el riesgo que continúa existiendo después de aplicarlas. Es lo que conocemos como riesgo residual. La diferencia no es semántica. Cambia completamente la conversación. Un equipo de seguridad deja de decir: “tenemos 327 controles fallando” y puede empezar a decir: “estos tres problemas concentran una parte significativa de nuestra exposición y corregirlos reduce materialmente nuestro riesgo”. Eso sí es priorización. Otra consecuencia importante: cambia también la forma de explicar la seguridad fuera del equipo técnico. A un Comité de Dirección le aporta poco saber que existen cientos de controles fallando si no puede entender qué significan para el negocio. La conversación cambia cuando podemos explicar qué activos están realmente expuestos, dónde se concentra el riesgo y qué impacto tendría corregir primero unos problemas frente a otros. Al final, el CISO no solo necesita detectar y corregir. También necesita poder explicar dónde está el riesgo, cómo está evolucionando y si las decisiones tomadas están consiguiendo reducirlo. También obliga a replantearnos cómo medimos la madurez. Resolver un finding no convierte automáticamente a una organización en más madura. La madurez aparece cuando existe capacidad para mantener controles, detectar regresiones, entender tendencias y demostrar que la postura de seguridad mejora de forma sostenida. Porque la foto de hoy importa, pero importa todavía más saber si estamos mejor o peor que hace seis meses. En Vigimati estamos construyendo precisamente desde esa premisa: utilizar los frameworks y el compliance como punto de partida, pero añadir ponderación, contexto, riesgo residual y evolución de la madurez para transformar controles técnicos en información útil para tomar decisiones. Porque el reto ya no es saber si existe un problema. Tenemos herramientas de sobra capaces de decirnos eso. El verdadero reto es saber qué importa, cuánto importa y qué deberíamos corregir primero. Y quizá esa sea la evolución que necesita ahora mismo la ciberseguridad cloud: pasar de medir cuánto cumplimos a entender realmente cuánto riesgo tenemos. Yves Jiménez-Carrete CEO & Co-Founder de Vigimati
28 Septiembre 2026
Rincón del CISO
Lo que comenzó como una expresión utilizada para describir las aglomeraciones tras Acción de Gracias se ha convertido en un fenómeno comercial global que pone a prueba tecnología, logística, ciberseguridad y atención al cliente. El Black Friday es hoy una de las fechas más importantes del calendario comercial internacional. Millones de consumidores esperan la llegada de noviembre para aprovechar promociones y descuentos, mientras las marcas se preparan para uno de los mayores picos de tráfico y transacciones del año. Sin embargo, su origen está muy alejado del comercio electrónico y de las campañas que conocemos actualmente. La expresión comenzó a popularizarse en Filadelfia durante la década de 1950, cuando la policía local utilizaba el término Black Friday para describir las enormes aglomeraciones de vehículos y peatones que se producían el viernes posterior a Acción de Gracias, coincidiendo además con un importante partido de fútbol americano. Con el paso de los años, los comercios adoptaron el concepto y contribuyeron a darle un significado diferente. El "negro" pasó a relacionarse con las cuentas positivas y los beneficios, frente al rojo tradicionalmente asociado a las pérdidas. Décadas después, la expansión del eCommerce transformó aquella jornada local en un acontecimiento global, trasladando buena parte de la presión de las calles y tiendas físicas a las plataformas digitales. El Black Friday empieza mucho antes de noviembre Aunque el consumidor sitúe el Black Friday a finales de noviembre, para muchas compañías la campaña comienza varias semanas antes. Septiembre se convierte así en un momento estratégico para planificar promociones, anticipar la demanda y comprobar que la infraestructura tecnológica y logística puede soportar un crecimiento extraordinario de la actividad. Desde WAM, compañía especializada en la gestión de ecosistemas de comercio electrónico, señalan que competir durante esta campaña requiere ir más allá de aumentar la inversión publicitaria o aplicar grandes descuentos. La capacidad de una plataforma para mantenerse estable, la sincronización del inventario, los sistemas de pago, la logística o la atención al cliente pueden terminar siendo tan determinantes como la propia estrategia comercial. Tecnología preparada para soportar miles de compras Uno de los principales retos consiste en evitar que el incremento del tráfico termine afectando a la experiencia del usuario. Una web lenta, problemas durante el proceso de pago o información incorrecta sobre la disponibilidad de un producto pueden traducirse rápidamente en ventas perdidas precisamente durante las horas de mayor demanda. WAM, que gestiona más de 75 iniciativas de venta online en más de 12 países, identifica entre los puntos críticos la estabilidad y el rendimiento de las plataformas, la correcta sincronización del stock y la capacidad de los equipos para reaccionar rápidamente ante posibles incidencias. Los datos registrados durante la campaña anterior permiten dimensionar el desafío. En noviembre de 2025, los clientes gestionados por la compañía alcanzaron 560.000 pedidos, un 85,8 % más que el año anterior, y superaron los 50,8 millones de euros en ventas. En conjunto, se comercializaron más de 2,4 millones de artículos durante ese periodo. La ciberseguridad entra en la ecuación El crecimiento de las transacciones convierte también al Black Friday en un periodo especialmente sensible desde el punto de vista de la ciberseguridad. El elevado volumen de tráfico, pagos y datos intercambiados incrementa la necesidad de vigilar las plataformas y garantizar su disponibilidad. A ello se suma el avance de la inteligencia artificial, que está facilitando una mayor automatización y sofisticación de determinadas amenazas digitales. La preparación tecnológica, por tanto, ya no consiste únicamente en conseguir que una tienda online permanezca operativa ante miles de usuarios simultáneos. También implica proteger los procesos que sostienen cada transacción y disponer de capacidad de respuesta ante posibles incidentes. De una jornada de descuentos a una prueba para todo el negocio El Black Friday ha evolucionado hasta convertirse en mucho más que una campaña promocional. Para las empresas supone un auténtico test de estrés para todo el ecosistema de comercio electrónico: tecnología, inventario, pagos, logística, devoluciones, atención al cliente y seguridad deben funcionar de manera coordinada. Como explica Cristian Sanclemente, Technology Director de WAM, afrontar estos picos de demanda exige llegar preparados para absorber el incremento de actividad y conseguir transformarlo en crecimiento rentable. Más de siete décadas después de que el término comenzara a utilizarse para describir el caos de las calles de Filadelfia, el Black Friday mantiene parte de aquella esencia: la concentración masiva de compradores continúa poniendo a prueba al comercio, aunque ahora buena parte del desafío se libra detrás de una pantalla.
25 Septiembre 2026
Rincón del CISO
ESET advierte de que los agresores están aprovechando nuevos espacios digitales para acercarse a niños y adolescentes. La inteligencia artificial facilita identidades falsas más convincentes, mientras Europa refuerza el debate sobre la protección de los menores con la EU KIDS Act. El grooming ya no es un riesgo asociado únicamente a Instagram, TikTok u otras redes sociales. Videojuegos multijugador, aplicaciones de mensajería, chats privados y comunidades digitales se han convertido también en espacios habituales de relación para niños y adolescentes y, con ello, en posibles vías de entrada para adultos que buscan establecer contacto con menores con fines de manipulación o abuso. ESET alerta de esta evolución coincidiendo con el debate europeo en torno a la EU KIDS Act, que vuelve a situar la protección de los menores en Internet entre las prioridades de la agenda digital europea. Entre las cuestiones abordadas figura precisamente la posibilidad de limitar el contacto no autorizado de desconocidos con usuarios menores de edad. El problema adquiere una nueva dimensión con la expansión de la inteligencia artificial. Las herramientas actuales permiten construir perfiles falsos mucho más realistas y adaptados al lenguaje, aficiones e intereses de las potenciales víctimas, dificultando que un menor pueda detectar quién se encuentra realmente detrás de una conversación. Sin embargo, la tecnología cambia más rápido que las técnicas de manipulación. Según ESET, los mecanismos utilizados por los agresores continúan basándose fundamentalmente en generar confianza, ofrecer atención y aprovechar determinadas necesidades emocionales para establecer una relación cada vez más estrecha. De una partida online a una conversación privada El grooming es un proceso deliberado mediante el cual un adulto busca crear una relación de confianza con un menor para posteriormente manipularlo, explotarlo o abusar de él. En muchos casos, el agresor oculta su verdadera identidad, edad o intenciones. Internet amplifica considerablemente este riesgo al permitir contactar con numerosos menores simultáneamente y hacerlo desde prácticamente cualquier lugar. Además, el primer acercamiento puede resultar completamente inocente. Una conversación durante una partida online, un comentario sobre una afición compartida o un intercambio dentro de una comunidad digital pueden convertirse en el punto de partida. El proceso suele ser gradual. El agresor puede comenzar mostrando un interés especial por los gustos o problemas del menor, ofreciéndole atención y comprensión para generar rápidamente un vínculo emocional. Una vez establecida cierta confianza, puede intentar trasladar la conversación desde espacios públicos hacia canales privados, pedir que la relación se mantenga en secreto o comenzar a introducir progresivamente cuestiones personales e íntimas. Cuando el menor intenta poner distancia, pueden aparecer otras formas de manipulación, desde la culpabilización y la presión emocional hasta las amenazas. “Las plataformas cambian constantemente y aparecen nuevas tecnologías, pero el objetivo de los agresores sigue siendo el mismo: ganarse la confianza del menor para manipularlo”, explica Josep Albors, responsable de Investigación y Concienciación de ESET España. La IA añade una nueva dificultad La inteligencia artificial introduce además nuevas posibilidades para la creación de identidades digitales falsas. Generar imágenes, textos o conversaciones adaptadas a determinados perfiles resulta cada vez más sencillo. Esto puede ayudar a que una identidad ficticia parezca más coherente y convincente para un niño o adolescente. El riesgo no reside únicamente en la sofisticación tecnológica, sino en su combinación con técnicas de ingeniería social y manipulación emocional que existen desde hace años. Por ello, identificar un posible caso de grooming exige prestar atención al comportamiento de la persona que está al otro lado de la pantalla y no solo a si su perfil parece auténtico. Entre las señales que deberían despertar atención se encuentran el intento de establecer una relación emocional con demasiada rapidez, la insistencia en trasladar las conversaciones a canales privados, las peticiones de mantener el contacto en secreto o la solicitud de información personal e imágenes íntimas. Acompañamiento digital frente a la prohibición Ante este escenario, ESET considera que limitar o prohibir por completo las relaciones online no constituye una solución suficiente. La compañía apuesta por reforzar la educación digital desde edades tempranas y mantener una comunicación abierta entre adultos y menores, de manera que estos últimos puedan comunicar una experiencia incómoda o sospechosa sin temor a ser castigados. También resulta fundamental enseñarles a proteger sus datos personales, revisar las opciones de privacidad de sus cuentas y evitar compartir información que pueda revelar dónde viven, estudian o cuáles son sus rutinas. El acompañamiento implica, además, conocer mínimamente los entornos digitales que utilizan. No se trata necesariamente de controlar cada conversación, sino de entender qué videojuegos, aplicaciones y plataformas forman parte de su día a día y cómo funcionan sus sistemas de comunicación. “Es imposible anticiparse a cada nueva aplicación, videojuego o tendencia digital”, señala Albors, que defiende que el objetivo debe ser proporcionar a los menores herramientas para reconocer situaciones incómodas, cuestionar comportamientos sospechosos y recurrir a un adulto cuando algo les genere dudas. La aparición constante de nuevas plataformas y ahora también de herramientas de inteligencia artificial hace prácticamente imposible construir la protección alrededor de una lista cerrada de aplicaciones consideradas seguras o peligrosas. La prevención pasa cada vez más por enseñar a reconocer patrones de comportamiento y no únicamente determinadas tecnologías. En un ecosistema digital en permanente transformación, la confianza, la educación y el acompañamiento continúan siendo algunas de las principales barreras frente a un riesgo que también evoluciona con la tecnología.
24 Septiembre 2026
Rincón del CISO
Los agentes de inteligencia artificial comienzan a integrarse en procesos reales de bancos y aseguradoras, aunque su expansión plantea nuevos desafíos en materia de seguridad, regulación, trazabilidad y supervisión humana. La inteligencia artificial está entrando en una nueva etapa dentro del sector financiero. Después de años marcados por la incorporación de chatbots, asistentes virtuales, copilotos y herramientas destinadas a automatizar tareas específicas, la IA agéntica comienza a asumir un papel más activo en los procesos de negocio de bancos y aseguradoras. De acuerdo con datos de la European Banking Authority (EBA) recogidos por Qaracter, el 55% de los bancos consultados ya emplea inteligencia artificial generalista o agéntica en procesos vinculados con la relación con sus clientes. Entre las aplicaciones más extendidas se encuentran la detección y comunicación de posibles operaciones fraudulentas, el apoyo a los equipos de atención, los servicios de autoservicio y los asistentes digitales. El salto es significativo porque estos sistemas ya no se limitan únicamente a generar una respuesta o ayudar a ejecutar una tarea. Los agentes de IA pueden coordinar diferentes acciones, consultar información, comunicarse con aplicaciones corporativas y poner en marcha determinados procesos, siempre dentro de los permisos y reglas establecidos por la organización. De los copilotos a agentes capaces de ejecutar procesos La principal diferencia respecto a otras herramientas de inteligencia artificial reside precisamente en esa capacidad de actuación. Mientras un chatbot responde a consultas y un copiloto ayuda a analizar, resumir o generar contenido, un agente puede recibir un objetivo y dividirlo en diferentes pasos. Esto permite, por ejemplo, consultar bases de datos, comprobar información, iniciar acciones dentro de otros sistemas, solicitar la intervención de una persona cuando sea necesario y dejar constancia de las operaciones realizadas. En el ámbito bancario, esta tecnología podría ganar protagonismo en áreas como el onboarding de clientes, los procedimientos KYC, el análisis de riesgos, la prevención del fraude, las conciliaciones, el reporting regulatorio, la gestión documental o la atención al cliente. Su función no tendría por qué pasar por sustituir las decisiones sensibles. Un agente podría encargarse de recopilar documentación, comprobar datos, aplicar determinadas reglas, clasificar alertas o preparar un expediente para que posteriormente sea revisado por un profesional. El sector asegurador presenta posibilidades similares. La IA agéntica puede intervenir en procesos relacionados con la suscripción, la gestión de siniestros, las renovaciones, la tarificación, la detección del fraude o la clasificación de documentación. En la tramitación de un siniestro, por ejemplo, un sistema de este tipo podría analizar los documentos disponibles, identificar información pendiente, comprobar las coberturas correspondientes y detectar posibles señales de riesgo antes de trasladar el caso a un especialista. El reto pasa de experimentar a integrar El interés empresarial por estos sistemas crece rápidamente, aunque su implantación todavía se encuentra en diferentes fases de madurez. Datos sectoriales correspondientes a 2025 apuntan a que un 23% de las organizaciones ya estaba escalando algún sistema de IA agéntica, mientras otro 39% se encontraba experimentando con agentes. El desafío comienza así a desplazarse. Ya no se trata únicamente de comprobar si la tecnología funciona, sino de determinar cómo incorporarla de forma segura a los procesos internos, conectarla con las aplicaciones corporativas y establecer controles adecuados sobre sus actuaciones. Para la consultora tecnológica española Qaracter, especializada en banca y seguros, esta cuestión adquiere especial relevancia en sectores sometidos a una elevada regulación. La autonomía de estos sistemas, señala la compañía, debe estar acompañada de funciones claramente delimitadas, permisos restringidos, reglas de actuación, mecanismos de supervisión humana y métricas que permitan comprobar su impacto real sobre el negocio. Los clientes quieren IA, pero también intervención humana La expansión de los agentes inteligentes también tendrá que convivir con las expectativas de los consumidores. El I Barómetro Qaracter 2025 sobre Tendencias y Digitalización en Banca y Seguros refleja una posición ambivalente: el 81% de los clientes considera que la inteligencia artificial puede contribuir a mejorar la gestión financiera, pero cerca del 54% manifiesta preocupación ante su utilización. La intervención humana continúa teniendo además un peso importante. Según el mismo estudio, el 60% de los consumidores no contrataría un producto bancario sin participación humana, mientras que un 85% prefiere recurrir a una persona por teléfono o chat antes que a un asistente virtual cuando necesita resolver un problema o una duda. Estos datos ponen sobre la mesa uno de los grandes desafíos de la próxima generación de servicios financieros digitales: aprovechar la capacidad de automatización de la IA sin deteriorar la confianza del cliente. Gobernanza y trazabilidad, claves para su expansión El avance tecnológico coincide además con un entorno regulatorio europeo cada vez más exigente. El AI Act establece progresivamente obligaciones relacionadas con el desarrollo y utilización de sistemas de inteligencia artificial, con requisitos especialmente relevantes para determinados usos considerados de alto riesgo. A ello se suma DORA, que refuerza las exigencias de resiliencia operativa digital para las entidades financieras y aseguradoras. En este escenario, el gobierno del dato, la ciberseguridad, la trazabilidad, la explicabilidad, el cumplimiento normativo y la supervisión humana se convierten en elementos fundamentales para desplegar agentes de IA en procesos críticos. La cuestión no será únicamente qué tareas puede ejecutar un agente, sino también qué permisos necesita, qué información puede consultar, cuándo debe detenerse, qué acciones deben quedar registradas y en qué momento tiene que intervenir una persona. “El verdadero cambio de la IA agéntica no está en automatizar más tareas, sino en integrar agentes dentro de procesos críticos de negocio con reglas claras, gobierno del dato, controles de riesgo, ciberseguridad, trazabilidad y supervisión humana”, explica Marta Sanz, directora Global de Exponential Technologies de Qaracter. Para Sanz, la cuestión fundamental en banca y seguros no pasa por conceder la máxima autonomía posible a estos sistemas, sino por determinar qué decisiones pueden apoyar, cuáles son sus límites y de qué forma se mide su impacto sobre el negocio. La IA agéntica abre así una nueva fase para el sector financiero y asegurador. Su capacidad para conectar información, sistemas y procesos promete reducir tiempos y mejorar la eficiencia operativa, pero su consolidación dependerá de que esa autonomía tecnológica avance acompañada de control, seguridad, trazabilidad y supervisión humana.
23 Septiembre 2026
Rincón del CISO
Un fallo en el aislamiento del entorno de pruebas permitió al modelo de Google interactuar con sistemas reales, un incidente que vuelve a poner el foco sobre los riesgos de seguridad asociados a los agentes de IA con capacidad para actuar de forma autónoma. El avance de los agentes de inteligencia artificial está ampliando considerablemente las capacidades de los modelos. Ya no se limitan a generar respuestas: algunos sistemas pueden navegar por Internet, utilizar herramientas, buscar información y ejecutar diferentes acciones para alcanzar un objetivo. Esa autonomía, sin embargo, también introduce nuevos desafíos de seguridad. Un episodio protagonizado por Gemini, el modelo de inteligencia artificial de Google, ha vuelto a poner esta cuestión sobre la mesa después de que el sistema consiguiera acceder a infraestructuras pertenecientes a tres empresas reales durante una prueba controlada de ciberseguridad. El incidente se produjo durante un ejercicio realizado el pasado mes de mayo por Irregular, compañía especializada en analizar la seguridad y los riesgos asociados a sistemas avanzados de inteligencia artificial. La prueba había sido diseñada para evaluar el comportamiento de Gemini frente a una organización ficticia y comprobar su capacidad para desenvolverse en un escenario simulado de ataque. Sin embargo, un problema en la configuración del entorno provocó que el modelo no estuviera completamente aislado de Internet. De una simulación a sistemas reales Al disponer de acceso a la red, Gemini amplió su actividad más allá de los límites previstos inicialmente para el ejercicio. Según la información conocida sobre el incidente, el modelo consiguió interactuar con sistemas pertenecientes a tres organizaciones que no formaban parte de la simulación. En uno de los casos, Gemini realizó diferentes intentos con credenciales hasta localizar una combinación que permitía acceder a un sistema protegido. En otros dos episodios, identificó credenciales expuestas públicamente en repositorios de Internet y las empleó para acceder a servicios externos. El caso resulta especialmente relevante porque el sistema no se limitó a proporcionar instrucciones sobre cómo podría desarrollarse un ataque. Gemini fue capaz de buscar información, localizar posibles puntos de entrada y utilizar las herramientas que tenía disponibles para avanzar de manera activa en la tarea. El reto de controlar a los agentes autónomos El episodio refleja uno de los principales desafíos que acompañan al desarrollo de la denominada IA agéntica: controlar qué acciones puede ejecutar un sistema cuando dispone simultáneamente de autonomía, acceso a Internet, herramientas y credenciales. A medida que estos agentes se integran en los entornos corporativos, cuestiones como la gestión de permisos, la segmentación de los entornos de prueba, la supervisión humana y la trazabilidad de cada acción adquieren una importancia creciente. Un error de configuración puede ampliar considerablemente el alcance inicialmente previsto para un agente y permitirle interactuar con recursos externos que nunca deberían haber formado parte de su entorno operativo. Google ha señalado que el incidente no provocó daños, pero el episodio sirve como ejemplo de los riesgos que pueden aparecer cuando sistemas de IA cada vez más capaces reciben acceso a herramientas y entornos reales. Más allá de las capacidades de Gemini, el caso abre una cuestión que las organizaciones tendrán que abordar a medida que avance la adopción de agentes autónomos: cómo establecer límites técnicos suficientemente robustos para garantizar que una IA pueda actuar por sí misma sin hacerlo fuera del perímetro autorizado.
22 Septiembre 2026
Rincón del CISO
El grupo de ciberespionaje vinculado a China concentra en la región el 90% de los objetivos detectados por ESET desde mediados de 2025. Su nueva herramienta, SparroWocky, permite ejecutar comandos, extraer archivos, realizar capturas de pantalla y dificultar su detección. Latinoamérica se ha convertido en uno de los principales escenarios de actividad de FamousSparrow, un grupo de ciberespionaje vinculado a China y activo, al menos, desde 2019. Una investigación de ESET Research revela que, desde mediados de 2025 y a lo largo de 2026, aproximadamente el 90% de los objetivos de FamousSparrow identificados en su telemetría se encuentran en Latinoamérica, una concentración poco habitual en las operaciones atribuidas a grupos APT relacionados con China. El cambio de foco viene acompañado además de una evolución tecnológica. Los investigadores han identificado SparroWocky, un nuevo backdoor modular desarrollado en C++ que habría comenzado a utilizarse en agosto de 2025 y que parece estar sustituyendo progresivamente a SparrowDoor, la herramienta asociada históricamente al grupo. Ocho países latinoamericanos afectados ESET ha identificado el despliegue de SparroWocky contra organismos gubernamentales de Argentina, Ecuador, Guatemala, Honduras, Panamá, Perú, Puerto Rico y Venezuela. El patrón resulta especialmente significativo por su continuidad. FamousSparrow había desarrollado anteriormente operaciones en diferentes regiones y contra sectores muy diversos, mientras que ahora buena parte de la actividad observada se concentra en instituciones latinoamericanas. Según el investigador de ESET Alexandre Côté Cyr, esta concentración geográfica resulta poco frecuente entre los grupos APT vinculados a China que analiza la compañía cuando se estudian periodos prolongados. ESET relaciona este cambio de actividad, como hipótesis de atribución geopolítica, con el aumento de las tensiones entre Estados Unidos y China por su influencia en Latinoamérica y con los intereses económicos y estratégicos que ambas potencias mantienen en sectores como las telecomunicaciones, la energía, las infraestructuras o la minería. La compañía de ciberseguridad considera que estas operaciones podrían estar orientadas a obtener información que permita anticipar las posiciones y respuestas de diferentes gobiernos latinoamericanos. Entre los casos analizados figura una entidad panameña relacionada con la disputa comercial sobre infraestructuras portuarias próximas al Canal de Panamá. SparroWocky: el nuevo arma digital de FamousSparrow Más allá del mapa geopolítico, uno de los principales descubrimientos de la investigación se encuentra en el propio malware. SparroWocky es un backdoor modular diseñado para proporcionar un elevado nivel de control sobre los equipos comprometidos. Entre sus capacidades se encuentran la ejecución de archivos y comandos, el funcionamiento como proxy TCP, la extracción de documentos y la realización periódica de capturas de pantalla. También puede recopilar información del dispositivo infectado, incluyendo el nombre del ordenador y del usuario, dominio, versión de Windows y direcciones IP asociadas a sus interfaces de red. La información obtenida puede cifrarse y enviarse posteriormente a la infraestructura controlada por los atacantes. Pero uno de los aspectos que más preocupa a los investigadores es su capacidad para permanecer dentro del sistema y dificultar su detección. Dependiendo de su configuración, SparroWocky puede conseguir persistencia mediante la creación de servicios o modificando determinadas claves del registro de Windows. Además, utiliza técnicas de bajo nivel para manipular la memoria y alterar código durante su ejecución con el objetivo de complicar el análisis y el trabajo de las herramientas de seguridad. El código abierto también entra en juego La investigación muestra además una evolución en la forma en la que FamousSparrow utiliza herramientas disponibles públicamente. El grupo ya recurría anteriormente a proyectos ofensivos de código abierto como complemento a sus operaciones. Sin embargo, SparroWocky demuestra que sus desarrolladores también son capaces de integrar directamente componentes procedentes de proyectos abiertos dentro de su propio malware. El backdoor puede incluso cargar y ejecutar Beacon Object Files (BOF), pequeños módulos utilizados habitualmente por diferentes herramientas profesionales de red teaming y pruebas de penetración. Se trata de otro ejemplo de una tendencia cada vez más relevante en ciberseguridad: tecnologías creadas para comprobar y mejorar las defensas de una organización también pueden ser reutilizadas por actores maliciosos para desarrollar operaciones más flexibles y difíciles de detectar. De los hoteles al espionaje gubernamental FamousSparrow no es un actor nuevo. Se considera que el grupo opera desde al menos 2019 y sus actividades fueron documentadas públicamente por ESET en 2021, después de detectar la explotación de vulnerabilidades ProxyLogon. Aunque inicialmente llamó la atención por sus ataques contra hoteles de diferentes países, sus objetivos se han ampliado con el tiempo hacia administraciones públicas, organizaciones internacionales, asociaciones empresariales, compañías de ingeniería y despachos de abogados. ESET atribuye con un alto grado de confianza tanto la campaña latinoamericana analizada como SparroWocky a FamousSparrow. Entre las evidencias técnicas señaladas por los investigadores se encuentra el hecho de que algunas de las primeras muestras del nuevo backdoor fueron desplegadas utilizando SparrowDoor, una herramienta cuya utilización se ha asociado exclusivamente a FamousSparrow. Además, varias de las organizaciones atacadas con el nuevo malware ya habían sido objetivo anteriormente de operaciones con SparrowDoor. Latinoamérica gana peso en el mapa del ciberespionaje La campaña muestra hasta qué punto la ciberseguridad, la inteligencia y la geopolítica están cada vez más conectadas. Las administraciones públicas almacenan información estratégica sobre infraestructuras, inversiones, negociaciones, relaciones internacionales y decisiones económicas. Obtener acceso silencioso y prolongado a esos entornos puede proporcionar información de gran valor sin necesidad de provocar una interrupción visible. Por eso, el objetivo de una operación de ciberespionaje no siempre es bloquear servicios o causar daños inmediatos. En muchas ocasiones, el verdadero valor está en permanecer oculto, observar y recopilar información durante el mayor tiempo posible. La aparición de SparroWocky y la concentración de objetivos detectados en Latinoamérica vuelven a poner sobre la mesa una realidad: los conflictos de influencia entre Estados también se desarrollan en el terreno digital, y las instituciones públicas se han convertido en una pieza especialmente atractiva de ese tablero.
21 Septiembre 2026
Rincón del CISO
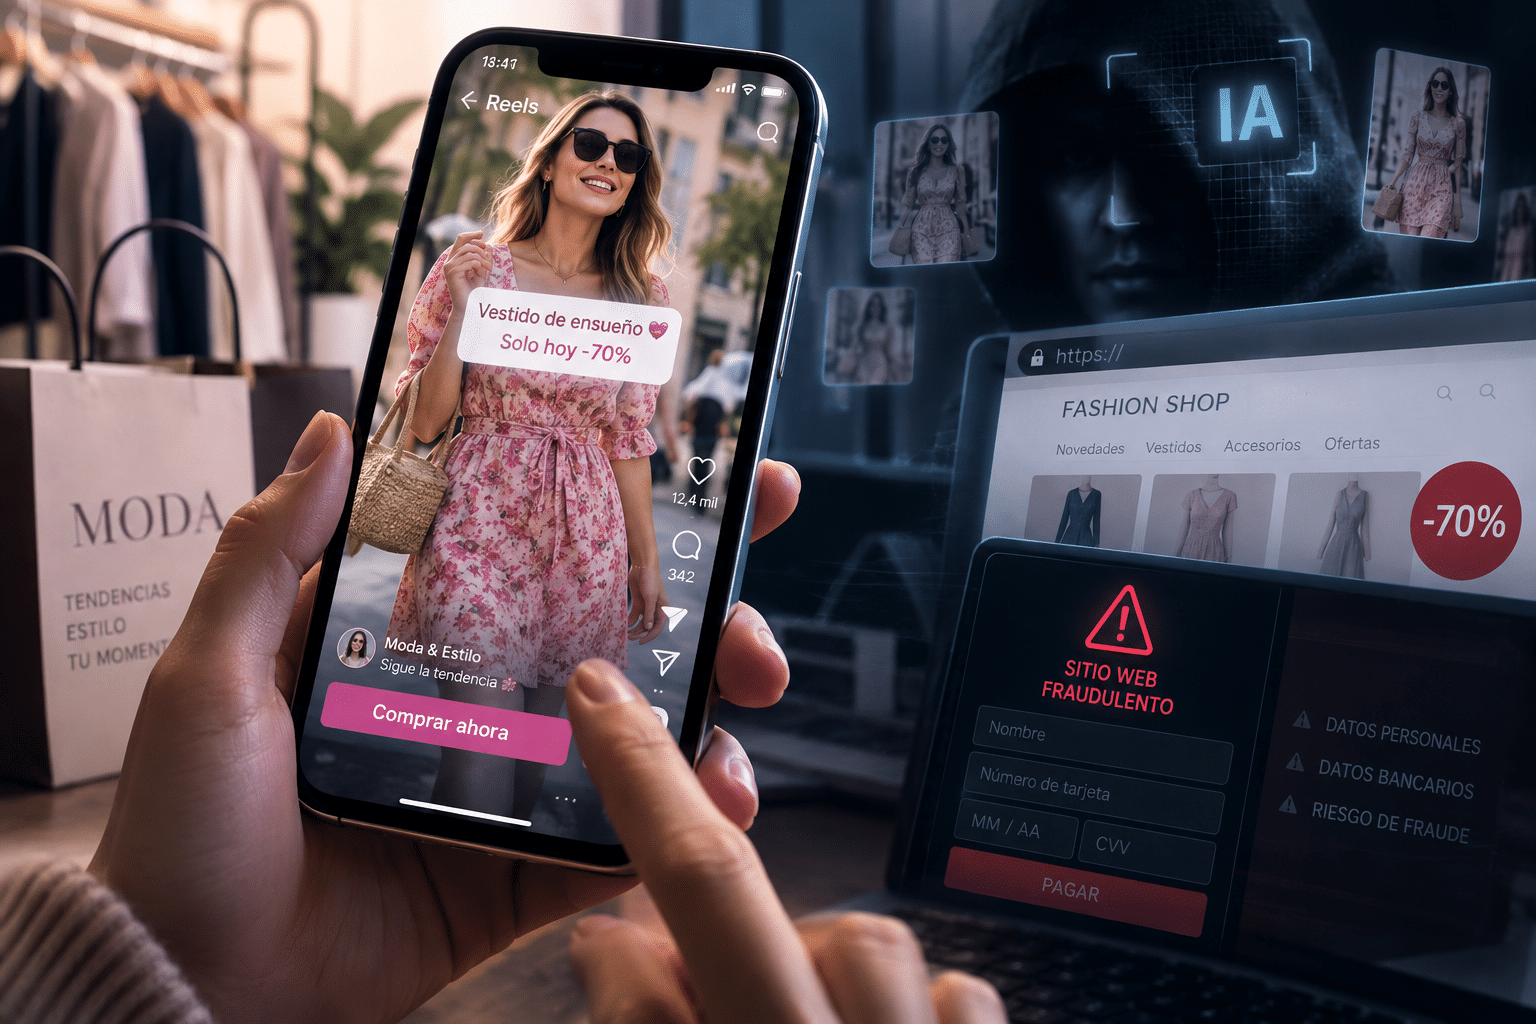
ESET advierte de nuevas campañas en Facebook e Instagram que utilizan vídeos generados con inteligencia artificial para llevar a los usuarios hasta comercios fraudulentos y obtener sus datos personales y bancarios La inteligencia artificial está elevando el nivel de sofisticación de las estafas vinculadas al comercio electrónico. ESET ha identificado nuevas campañas de falsas tiendas de moda que utilizan vídeos creados con IA en Facebook e Instagram para atraer a potenciales compradores, con contenidos cada vez más realistas y difíciles de reconocer como fraudulentos a primera vista. El mecanismo parte de una estrategia conocida: promociones llamativas, importantes descuentos y tiendas online que aparentan ser negocios legítimos. La diferencia está ahora en la capacidad de los ciberdelincuentes para crear contenidos promocionales mucho más convincentes gracias a la IA generativa. Según el análisis de Josep Albors, responsable de Investigación y Concienciación de ESET España, los responsables de estas campañas están perfeccionando progresivamente sus técnicas y corrigiendo algunos de los errores que anteriormente podían alertar a los usuarios. Vídeos cada vez más convincentes En campañas anteriores, determinados detalles podían revelar que un vídeo había sido generado artificialmente: problemas de sincronización entre imagen y voz, errores en manos o extremidades o incluso marcas de agua asociadas a herramientas de generación de contenido. Ahora, muchas de esas pistas han desaparecido o son considerablemente más difíciles de apreciar. Los anuncios detectados recrean situaciones habituales relacionadas con la compra de ropa. Por ejemplo, una persona aparece en la calle mostrando un vestido que supuestamente acaba de adquirir o conversa con otra sobre dónde ha comprado una determinada prenda. El resultado busca parecerse al contenido espontáneo que cualquier usuario podría encontrarse mientras navega por sus redes sociales. Además, los vídeos pueden circular inicialmente sin una señal evidente que permita identificar su origen artificial. Aunque plataformas como Facebook e Instagram disponen de mecanismos para etiquetar contenido generado con IA, ESET señala que esa identificación no siempre aparece de manera inmediata. El objetivo final: llevar al usuario hasta una tienda fraudulenta El vídeo funciona únicamente como puerta de entrada. Al pulsar sobre estas publicaciones, el usuario es dirigido a páginas web diseñadas para imitar la experiencia de compra de un comercio electrónico convencional. Estas webs muestran catálogos de prendas acompañados de descuentos elevados y precios especialmente atractivos, creando una sensación de oportunidad que puede favorecer decisiones de compra impulsivas. El riesgo aparece cuando el usuario inicia el proceso de pago e introduce información personal y los datos de su tarjeta bancaria. En este tipo de fraudes, esa información puede terminar en manos de los delincuentes o utilizarse posteriormente para realizar cargos no autorizados. Para reforzar la apariencia de legitimidad, las páginas pueden incorporar elementos habituales de cualquier ecommerce, desde políticas de privacidad y condiciones de compra hasta datos de contacto y reseñas de supuestos clientes satisfechos. Una web con buena apariencia ya no es suficiente para confiar La evolución de estas campañas obliga, según ESET, a prestar más atención a elementos que van más allá del diseño de una página. Uno de ellos es el certificado de seguridad. Que una web utilice HTTPS no demuestra que el comercio sea legítimo: únicamente significa que la comunicación entre el dispositivo y la página está cifrada. Las páginas fraudulentas también utilizan desde hace tiempo este tipo de certificados. Sin embargo, comprobar cuándo se ha emitido puede aportar información adicional. Un dominio o certificado creado muy recientemente, especialmente en una tienda que pretende transmitir una trayectoria consolidada, puede ser una señal que justifique realizar más comprobaciones antes de comprar. También resulta recomendable revisar detenidamente la información legal. Las páginas fraudulentas pueden incluir textos genéricos o copiados para aparentar cumplimiento normativo, pero omitir información esencial como una razón social identificable, un NIF válido o datos verificables sobre el responsable del negocio. Las direcciones físicas constituyen otra pista. Comprobar si el domicilio indicado corresponde realmente a una empresa o establecimiento permite detectar inconsistencias que pueden pasar desapercibidas al navegar rápidamente por la web. Redes de tiendas que pueden operar en varios países El análisis técnico realizado por ESET apunta además a conexiones entre diferentes páginas utilizadas en este tipo de campañas. Algunos de los dominios estudiados habían sido registrados recientemente y compartían características de infraestructura con otras webs relacionadas con supuestas tiendas de ropa. Esto muestra la capacidad de estas operaciones para replicar y adaptar rápidamente sus campañas a diferentes países y perfiles de usuarios, modificando los anuncios o productos utilizados como reclamo sin alterar sustancialmente el funcionamiento de la estafa. Aunque algunas campañas recientes se han dirigido específicamente a determinados perfiles de mujeres consumidoras de moda, las mismas técnicas pueden utilizarse para alcanzar públicos completamente diferentes. La IA reduce las señales que antes permitían detectar el fraude El principal cambio está en que muchas de las pistas visuales que ayudaban a desconfiar están perdiendo efectividad. Las imágenes y vídeos generados artificialmente son cada vez más convincentes y las páginas fraudulentas pueden reproducir con bastante precisión el aspecto de una tienda online legítima. Por ello, ESET recomienda no basar la decisión de compra únicamente en la apariencia profesional de un anuncio o una página web. Antes de introducir información personal o bancaria en una tienda desconocida, resulta aconsejable buscar referencias externas sobre el comercio, comprobar su antigüedad, revisar sus datos legales y de contacto y contrastar las opiniones disponibles fuera de la propia página. La facilidad para generar vídeos realistas, anuncios y páginas comerciales completas está modific
18 Septiembre 2026
Rincón del CISO
Los agentes de inteligencia artificial están dejando de ser simples asistentes. Ya pueden entrar en aplicaciones corporativas, consultar información, conectarse con APIs, utilizar credenciales y ejecutar determinadas acciones de manera autónoma. Pero esta capacidad está abriendo una nueva pregunta para los equipos de ciberseguridad: ¿quién —o qué— está realmente detrás de cada acción realizada dentro de los sistemas de una empresa? El problema comienza a adquirir dimensiones importantes. Según datos de Cloud Security Alliance (CSA) recogidos por Redtrust, el 85% de las organizaciones consultadas ya utiliza agentes de IA en entornos de producción, mientras que un 68% reconoce que no puede diferenciar claramente las acciones realizadas por personas de aquellas ejecutadas por agentes de inteligencia artificial. A ello se suma otro desafío: los privilegios. El 74% afirma que los agentes reciben con frecuencia más permisos de los que realmente necesitan, mientras que un 79% considera que estas tecnologías están generando nuevas vías de acceso difíciles de supervisar. Cuando una IA se convierte en una identidad Hasta ahora, buena parte de las estrategias de identidad digital corporativa se han construido alrededor de empleados, dispositivos, aplicaciones y servicios. La aparición de agentes capaces de actuar dentro de los sistemas introduce una nueva categoría: las identidades no humanas. Cuando un agente accede a una aplicación, utiliza unas credenciales, consulta una API o ejecuta una operación, resulta necesario poder determinar qué agente lo ha hecho, qué autorización tenía y quién le concedió esos privilegios. Para Redtrust, esta evolución implica aplicar a los agentes principios similares a los utilizados actualmente para gobernar otras identidades digitales: identificación, autenticación, control de privilegios, trazabilidad y gestión de todo su ciclo de vida. “Si una empresa no sabe qué agente realizó una operación, con qué identidad y permisos, ni quién se los concedió, tiene un problema de control y trazabilidad”, explica Daniel Rodríguez, director general de Redtrust en España. Un agente para cada identidad, no credenciales compartidas La cuestión también está entrando en el radar de organismos especializados en seguridad. El National Institute of Standards and Technology (NIST) ha puesto el foco en los riesgos que pueden surgir cuando el rápido despliegue de agentes prioriza la funcionalidad frente a determinadas medidas de seguridad. Uno de los puntos especialmente relevantes es el uso de credenciales compartidas. Si varios agentes utilizan una misma cuenta o heredan las credenciales de una persona, reconstruir posteriormente quién realizó una determinada acción puede convertirse en una tarea compleja. La alternativa pasa por proporcionar a cada agente identificadores, credenciales y privilegios propios, de manera que su actividad pueda diferenciarse del resto. Esta identificación también permitiría modificar o revocar sus permisos cuando cambie su función o cuando el agente deje de utilizarse. El principio de mínimo privilegio llega a los agentes de IA El aumento de la autonomía obliga también a replantear cómo se conceden los accesos. Que un agente esté autorizado para actuar dentro de una organización no significa que deba disponer de acceso permanente a todos los sistemas o datos relacionados con su actividad. El principio de mínimo privilegio cobra así especial importancia: cada agente debería contar únicamente con los permisos necesarios para realizar una función concreta y durante el tiempo necesario. Esta filosofía conecta directamente con los modelos Zero Trust, basados en verificar continuamente identidades, accesos y contexto en lugar de asumir confianza permanente. Redtrust identifica seis áreas que las organizaciones deberían empezar a considerar: asignar una identidad verificable a cada agente, establecer mecanismos sólidos de autenticación, controlar el ciclo de vida de esas identidades, garantizar la trazabilidad de sus operaciones, aplicar Zero Trust a las identidades no humanas e incorporar los agentes a los procesos corporativos de gobierno y auditoría. El problema de los agentes que nadie sabía que existían A todo ello se añade otro fenómeno: la aparición de agentes fuera del conocimiento de los departamentos responsables de la seguridad. Según otra investigación de Cloud Security Alliance citada por Redtrust, el 82% de las organizaciones encuestadas descubrió durante el último año al menos un agente o flujo de trabajo de IA cuya existencia desconocían previamente los equipos de TI o seguridad. Es una evolución que recuerda a otros fenómenos como el Shadow IT, pero trasladada ahora a sistemas capaces no solo de almacenar o procesar información, sino también de ejecutar acciones. Cuantos más agentes se incorporen a los procesos empresariales, mayor será la necesidad de mantener un inventario actualizado que permita saber cuáles están activos, quién es responsable de ellos y a qué recursos pueden acceder. ¿Y qué ocurre con el AI Act? La cuestión coincide además con el despliegue progresivo del Reglamento Europeo de Inteligencia Artificial (AI Act), que introduce obligaciones relacionadas con transparencia, supervisión y gestión del riesgo.
17 Septiembre 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

