Rincón del CISO
El Informe sobre riesgos del ransomware 2026 de Semperis revela que la inteligencia artificial ya interviene en el 84% de los ataques analizados. La extorsión va mucho más allá del secuestro de datos: amenazas físicas, intimidación a familiares y ataques reiterados dibujan un escenario cada vez más preocupante para las organizaciones. El ransomware ya no se conforma con bloquear sistemas o robar información. Los ciberdelincuentes están llevando la extorsión a un terreno mucho más personal, utilizando la inteligencia artificial para potenciar sus ataques y recurriendo a amenazas contra empleados, directivos y sus familias para presionar a las organizaciones. Así lo advierte el Informe sobre riesgos del ransomware 2026 de Semperis, que pone de manifiesto una evolución inquietante de las tácticas de los atacantes. Según el estudio, elaborado a partir de organizaciones que han sufrido ataques de ransomware durante los últimos doce meses, el 84% de los incidentes analizados involucró el uso malicioso de inteligencia artificial, mientras que el 40% incluyó amenazas psicológicas o físicas contra el personal. El mensaje es claro: los daños de un ciberataque ya no se limitan a las pérdidas económicas, la interrupción del negocio o la exposición de información confidencial. La seguridad y el bienestar de las personas también están en juego. España, ante una amenaza persistente: el 81% de las empresas sufrió ataques repetidos Los datos correspondientes a España reflejan una realidad especialmente preocupante. El 81% de las compañías españolas participantes reconoce haber sufrido varios ataques exitosos de ransomware, mientras que el 29% terminó pagando un rescate. Las consecuencias para el negocio son significativas. Un 61% de las organizaciones experimentó interrupciones temporales de su actividad, el 48% afrontó la cancelación o el encarecimiento de sus pólizas de ciberseguro y el 41% sufrió robos o destrucción de información. Pero el impacto también se traslada a las personas. En otro 41% de los casos, los incidentes derivaron en dimisiones o despidos, evidenciando hasta qué punto una crisis de ciberseguridad puede alterar la estructura y estabilidad de una organización. Y hay cifras todavía más alarmantes: el 25% de los ataques registrados en España incluyó amenazas físicas y el 53% implicó amenazas contra familiares o amigos de las víctimas. Además, el 22% de las personas afectadas sufrió doxxing, es decir, la exposición maliciosa de información personal; el 16% fue víctima de falsas alertas destinadas a provocar intervenciones policiales, una práctica conocida como swatting; y el 18% necesitó atención médica o psicológica. En los casos más extremos, el 33% de los afectados tuvo que cambiar de domicilio, oficina o incluso de empleo. De secuestrar datos a intimidar personas: la nueva estrategia de extorsión Durante años, el ransomware ha evolucionado desde el cifrado de archivos hasta la doble extorsión, combinando el bloqueo de sistemas con el robo de información y la amenaza de divulgarla. Ahora, los atacantes están incorporando una nueva dimensión: la presión directa sobre las personas. El informe identifica tácticas de intimidación psicológica en casi una cuarta parte de los ataques estudiados en nueve países, entre ellos España, Estados Unidos, Reino Unido, Francia y Alemania. En el 53% de los casos denunciados en los que se produjeron estas amenazas, las víctimas aseguraron que los ciberdelincuentes llegaron a cumplirlas. Las consecuencias resultan especialmente graves: un 25% de los afectados necesitó tratamiento psicológico o médico y un 24% recurrió a servicios de protección personal. Esta evolución evidencia un cambio en la estrategia de los grupos criminales, que buscan aumentar la presión sobre las víctimas cuando las medidas tradicionales de recuperación y protección de datos dificultan el cobro de rescates. La identidad digital, en el punto de mira de los ciberdelincuentes Más allá de la creciente sofisticación de los ataques, el estudio señala otro frente crítico: la infraestructura de identidad. El 87% de los ataques de ransomware analizados tuvo como objetivo sistemas de identidad, como Active Directory, Microsoft Entra ID u Okta, mientras que cerca del 75% de los incidentes exitosos atacó o explotó directamente estos entornos. El problema es que muchas organizaciones todavía no están suficientemente preparadas para recuperarlos. Solo la mitad de las empresas encuestadas dispone de copias de seguridad específicas para sus sistemas de identidad, menos del 50% cuenta con procesos automatizados de recuperación y el 60% de los planes de respuesta ante crisis o recuperación ante desastres no contempla procedimientos específicos para restablecer esta infraestructura. Esta carencia puede resultar determinante. Cuando los sistemas que gestionan los accesos y las identidades dejan de funcionar, la capacidad de una empresa para mantener o recuperar sus operaciones puede quedar seriamente comprometida. La inteligencia artificial acelera una amenaza que no deja de reinventarse La incorporación de la inteligencia artificial al arsenal de los ciberdelincuentes está contribuyendo a transformar el panorama del ransomware. Según los resultados del informe, su utilización maliciosa estuvo presente en el 84% de los ataques estudiados, una cifra que pone de relieve la importancia que está adquiriendo esta tecnología en las operaciones criminales. A ello se suma la persistencia de los ataques. Cerca del 70% de las organizaciones afectadas sufrió múltiples incidentes y el 31% realizó varios pagos a los extorsionadores. Este escenario plantea una cuestión fundamental para los responsables de seguridad: no basta con impedir una intrusión, también es necesario garantizar que la organización pueda responder, recuperarse y seguir operando cuando las defensas fallen. La ciberresiliencia ya no es solo una cuestión tecnológica Las conclusiones del estudio dibujan un escenario en el que el ransomware se ha convertido en una amenaza que trasciende los departamentos de TI y ciberseguridad. La protección de las identidades digitales, la capacidad de recuperación de los sistemas críticos y la preparación de los equipos ante situaciones de crisis adquieren una relevancia cada vez mayor. Pero el informe también obliga a incorporar otra dimensión a las estrategias de ciberresiliencia: la protección de las personas. Porque cuando un ataque compromete no solo los datos y la continuidad del negocio, sino también la seguridad de empleados y familiares, la respuesta ya no puede limitarse a restaurar servidores o recuperar archivos. El desafío para las organizaciones es doble: anticiparse a unas amenazas cada vez más sofisticadas y construir mecanismos de respuesta capaces de proteger tanto su infraestructura tecnológica como a quienes la hacen funcionar. El Informe sobre riesgos del ransomware 2026 de Semperis puede consultarse en su página oficial.
30 Octubre 2026
Rincón del CISO
La Guía Salarial 2027 de Iwantic revela cómo la inteligencia artificial está transformando el mercado laboral tecnológico. Barcelona supera ligeramente a Madrid en remuneración, mientras que los especialistas en IA, cloud, SAP y ciberseguridad se consolidan entre los profesionales más demandados. La inteligencia artificial no solo está cambiando la forma de trabajar, sino también cuánto están dispuestas a pagar las empresas por determinados perfiles tecnológicos. En España, un profesional especializado en el desarrollo de agentes de IA puede ganar hasta un 39 % más que un programador con una experiencia equivalente, una diferencia que evidencia el creciente valor de las nuevas competencias digitales. Así lo recoge la Guía Salarial 2027 de Iwantic, firma especializada en selección de talento tecnológico y digital, que analiza 1.806 bandas salariales correspondientes a 103 perfiles profesionales en seis ciudades españolas. El informe anticipa un mercado laboral en el que las subidas salariales serán cada vez más selectivas. Aunque la remuneración tecnológica crecerá una media del 3,2 % en 2027, prácticamente la mitad de las bandas salariales permanecerá sin cambios. La especialización, por tanto, se convierte en uno de los principales factores para acceder a mejores condiciones económicas. Los expertos en agentes de IA, entre los grandes beneficiados La irrupción de la inteligencia artificial agéntica está generando nuevas oportunidades profesionales y elevando la remuneración de quienes dominan estas tecnologías. Según el estudio, un AI Agent Developer con entre dos y cinco años de experiencia puede alcanzar los 60.000 euros brutos anuales en Madrid, frente a los aproximadamente 43.000 euros que perciben los profesionales de programación con una trayectoria similar. La diferencia refleja el interés empresarial por incorporar especialistas capaces de diseñar e implementar sistemas inteligentes que ejecuten tareas, automaticen procesos y participen en flujos de trabajo complejos. El informe también identifica nuevas posiciones vinculadas a esta transformación, como AI Solutions Architect, AI Functional Specialist, Data Platform Engineer y MLOps Engineer. Entre ellas destaca el perfil de AI Solutions Architect, cuya remuneración puede alcanzar los 80.000 euros anuales en Madrid con entre dos y cinco años de experiencia. Estas cifras muestran cómo las empresas están comenzando a valorar especialmente las capacidades que permiten convertir la inteligencia artificial en soluciones aplicables al negocio. Cloud, marketing digital e inteligencia artificial lideran las subidas salariales Aunque la IA concentra buena parte de la atención, no es la única especialidad que experimentará una evolución positiva. Las previsiones de Iwantic para 2027 sitúan a IT & Cloud como el área con mayor incremento salarial medio, seguida del marketing digital y de IA & Data. Incremento salarial medio previsto por especialidad en 2027 Fuente: Guía Salarial 2027 de Iwantic Por su parte, Desarrollo y Programación y Ciberseguridad presentan avances más moderados, después de varios ejercicios marcados por el crecimiento de las remuneraciones. Sin embargo, estas medias esconden diferencias importantes entre puestos. Algunas especializaciones siguen registrando incrementos muy superiores al conjunto del mercado. Es el caso de los responsables de proyectos SAP especializados en determinados módulos, con una subida prevista del 13,5 %, o de los Growth Managers, cuya remuneración podría aumentar un 13,2 %. También destacan los IT Managers, con un crecimiento del 11 %, y los especialistas en DevSecOps y seguridad de aplicaciones, que registran un incremento estimado del 9,2 %. SAP y ciberseguridad: dos especialidades que siguen ganando valor La modernización de las infraestructuras empresariales está impulsando la demanda de profesionales con conocimientos avanzados en sistemas corporativos. Uno de los principales motores es la transición de SAP ECC a S/4HANA, favorecida por la proximidad del fin del mantenimiento estándar de SAP ECC en 2027. Esta situación está aumentando la competencia por especialistas capaces de gestionar migraciones, integrar sistemas y garantizar la continuidad de las operaciones. En Madrid, el salario de referencia de un SAP S/4HANA Integration Specialist sénior pasa de 65.000 a 85.000 euros, mientras que el de un SAP Enterprise Architect aumenta de 65.000 a 90.000 euros. La ciberseguridad también mantiene su relevancia dentro del mercado laboral tecnológico. Aunque el incremento medio del sector se sitúa en el 2 %, los perfiles especializados en seguridad de aplicaciones y DevSecOps destacan por encima de esa cifra. Esta evolución apunta a una demanda cada vez más orientada hacia profesionales capaces de integrar la seguridad en el desarrollo tecnológico y acompañar los procesos de transformación digital de las organizaciones. Barcelona supera a Madrid en salarios tecnológicos El informe también dibuja un nuevo escenario geográfico para el talento digital en España. Barcelona se sitúa ligeramente por delante de Madrid en remuneración tecnológica, con un índice salarial de 101,9 frente al 100 de la capital. La ciudad catalana destaca especialmente en las áreas de Ciberseguridad e IT & Cloud. En cambio, Valencia, Málaga y Bilbao mantienen diferencias salariales cercanas al 9 % respecto a Madrid, mientras que Sevilla presenta la mayor distancia entre las seis ciudades analizadas. CiudadDiferencia salarial respecto a MadridBarcelona+1,9 %MadridReferenciaValencia−8,6 %Málaga−8,8 %Bilbao−9,8 %Sevilla−12,2 % En Sevilla, la diferencia resulta especialmente significativa en IA & Data, donde las remuneraciones se sitúan aproximadamente un 16 % por debajo de las registradas en Madrid. No obstante, Valencia y Málaga destacan por ser las ciudades que más están reduciendo su distancia salarial con la capital respecto al ejercicio anterior. Estos datos también reflejan las oportunidades que ofrece la descentralización del talento tecnológico, tanto para las empresas que buscan ampliar sus equipos como para los profesionales que desarrollan su carrera fuera de los principales polos empresariales. La especialización redefine la competencia por el talento Para Raúl Romera, CEO de IwanTalent Group, grupo al que pertenece Iwantic, la inteligencia artificial está intensificando la competencia entre las empresas por incorporar profesionales altamente cualificados. El directivo considera que el mercado está dejando de recompensar únicamente la experiencia generalista para priorizar conocimientos especializados capaces de aportar resultados concretos a las organizaciones. Esta tendencia obliga a las compañías a anticipar sus necesidades de contratación, especialmente en áreas donde la disponibilidad de profesionales es limitada. La planificación salarial adquiere así un papel estratégico. Retrasar la incorporación de especialistas en IA o perfiles sénior de SAP puede traducirse en mayores costes y dificultades para cubrir posiciones esenciales. Al mismo tiempo, las diferencias territoriales abren nuevas posibilidades para construir equipos tecnológicos competitivos en distintas regiones españolas. Un mercado tecnológico que premiará el conocimiento especializado en 2027 La Guía Salarial 2027 de Iwantic dibuja un sector que continuará creciendo, pero en el que las oportunidades económicas no se repartirán de manera uniforme. La inteligencia artificial, la arquitectura cloud, la integración de sistemas empresariales y determinadas disciplinas de ciberseguridad se perfilan como áreas especialmente relevantes para la evolución del empleo tecnológico. Para las empresas, el desafío será identificar qué capacidades necesitan realmente y desarrollar estrategias que les permitan atraer y retener a estos profesionales. Para los trabajadores, el mensaje es igualmente significativo: actualizar conocimientos y adquirir competencias especializadas puede marcar una diferencia considerable en su evolución profesional. La nueva brecha salarial tecnológica ya no depende únicamente de los años de experiencia o de la ciudad en la que se trabaja. Cada vez está más vinculada a las tecnologías que se dominan y al valor que estas aportan al negocio. Fuente: Guía Salarial 2027 de Iwantic, publicada en octubre de 2026. Estudio basado en 1.806 bandas salariales de 103 perfiles tecnológicos en seis ciudades españolas. Las cifras de 2027 son estimaciones de referencia del estudio. Consulta la Guía Salarial 2027 completa de Iwantic.
27 Octubre 2026
Rincón del CISO
Tu número de móvil puede convertirse en el punto de partida de una estafa digital. Aunque disponer de este dato no permite acceder automáticamente a tus cuentas, los ciberdelincuentes pueden utilizarlo para recopilar información personal, suplantar identidades e intentar hacerse con el control de servicios como WhatsApp o aplicaciones bancarias. El teléfono móvil se ha convertido en una herramienta imprescindible en nuestra vida cotidiana, pero también en un elemento central de nuestra identidad digital. Más allá de las llamadas y los mensajes, nuestro número está asociado a plataformas sociales, aplicaciones de mensajería, servicios financieros y procedimientos de autenticación. Esta vinculación con numerosos servicios digitales lo convierte en un dato especialmente atractivo para los ciberdelincuentes, que pueden aprovecharlo para diseñar ataques personalizados y engañar a sus víctimas. La magnitud del problema queda reflejada en las estadísticas del Ministerio para la Transformación Digital y de la Función Pública. Durante los primeros seis meses de 2026, el 40 % de las consultas ciudadanas recibidas por el servicio 017 del Instituto Nacional de Ciberseguridad (INCIBE) estuvieron relacionadas con intentos de suplantación de identidad mediante llamadas telefónicas, mensajes SMS o correos electrónicos fraudulentos. No obstante, los especialistas recuerdan que conocer un número de teléfono no equivale a tener acceso al dispositivo ni a las cuentas vinculadas a él. Para conseguirlo, los atacantes necesitan combinar ese dato con otras informaciones, explotar vulnerabilidades o recurrir a técnicas de manipulación psicológica. Desde ESET, compañía especializada en ciberseguridad, advierten de que los delincuentes suelen utilizar información procedente de redes sociales y filtraciones de datos para elaborar fraudes más convincentes. Josep Albors, responsable de Investigación y Concienciación de ESET, señala que el verdadero peligro aparece cuando los atacantes consiguen que las propias víctimas revelen contraseñas, códigos de verificación u otra información que permita acceder a sus servicios digitales. Cuatro amenazas que pueden comenzar con un número de teléfono Los expertos de ESET identifican cuatro escenarios habituales en los que un número de móvil puede convertirse en una herramienta para cometer fraudes. 1. Recopilación de datos para crear engaños personalizados Un número de teléfono puede servir como punto de partida para localizar información adicional sobre su propietario. A través de buscadores, redes sociales, páginas de compraventa o bases de datos expuestas en filtraciones, los atacantes pueden intentar descubrir el nombre de la persona, su correo electrónico, sus perfiles digitales e incluso otros datos personales. Al reunir esta información, los delincuentes pueden construir un perfil más completo de la víctima y preparar comunicaciones fraudulentas adaptadas a sus circunstancias. Cuanto más específicos y creíbles sean los mensajes, mayores serán las posibilidades de que la persona confíe en ellos y termine proporcionando información confidencial. 2. Estafas mediante llamadas, SMS y aplicaciones de mensajería Otra de las amenazas más extendidas es la suplantación de empresas, entidades financieras y organismos públicos. Los ciberdelincuentes pueden utilizar llamadas telefónicas, mensajes de texto o conversaciones de WhatsApp para hacerse pasar por servicios conocidos y generar una falsa sensación de confianza. Entre los ejemplos más habituales se encuentran las notificaciones sobre supuestos problemas con entregas de paquetes, las alertas de movimientos bancarios sospechosos o las solicitudes urgentes para actualizar información personal. Estas técnicas, conocidas como vishing cuando se realizan mediante llamadas y smishing cuando utilizan SMS, buscan que la víctima facilite datos sensibles, introduzca sus credenciales en páginas fraudulentas o comparta códigos de seguridad. La urgencia es uno de los recursos más utilizados: los atacantes intentan provocar una reacción inmediata para evitar que la persona compruebe la autenticidad de la comunicación. 3. Secuestro de cuentas de WhatsApp y otros servicios digitales Muchas aplicaciones utilizan el número de teléfono como mecanismo de identificación y recuperación de cuentas. Los delincuentes pueden intentar aprovechar este sistema para registrar una cuenta de WhatsApp en un dispositivo diferente. Cuando lo hacen, el usuario legítimo recibe un código de verificación que no ha solicitado. Posteriormente, el atacante puede contactar con la víctima fingiendo ser un conocido o un representante del servicio técnico y solicitarle ese código mediante alguna excusa. Si consigue obtenerlo, podría completar el proceso de registro y apropiarse de la cuenta, especialmente si no existen medidas de seguridad adicionales. Una vez dentro, los ciberdelincuentes pueden utilizar la identidad de la víctima para solicitar transferencias de dinero a sus contactos, compartir enlaces maliciosos o desarrollar nuevas campañas fraudulentas. 4. Duplicación fraudulenta de la tarjeta SIM El denominado SIM swapping es una técnica que consiste en engañar al operador de telefonía para transferir el número de una persona a otra tarjeta SIM controlada por el atacante. Si la operación tiene éxito, el delincuente puede recibir las llamadas y los mensajes SMS destinados al verdadero titular de la línea. Esto supone un riesgo importante para los servicios que todavía utilizan mensajes de texto como método de verificación, ya que los atacantes podrían interceptar códigos de autenticación y combinarlos con otras credenciales previamente obtenidas. Una de las principales señales de alerta es la pérdida repentina de cobertura móvil sin una explicación aparente, especialmente cuando el dispositivo deja de recibir llamadas y mensajes de manera inesperada. Cómo proteger tu número de teléfono frente a posibles estafas Aunque no siempre es posible evitar que nuestro número termine circulando por Internet, existen medidas que ayudan a reducir considerablemente los riesgos asociados a su exposición. ESET recomienda incorporar determinados hábitos de seguridad a nuestra actividad digital: Proteger los códigos de verificación. Nunca deben compartirse las claves recibidas por SMS o aplicaciones de autenticación, independientemente de quién las solicite o de la explicación que ofrezca. Comprobar la autenticidad de las comunicaciones. Ante llamadas o mensajes inesperados que soliciten información confidencial, conviene contactar directamente con la empresa o entidad utilizando sus canales oficiales. Activar mecanismos adicionales de protección. La autenticación multifactor, las aplicaciones de verificación, las claves de acceso o las llaves físicas de seguridad ofrecen alternativas más robustas que depender exclusivamente de los SMS. En WhatsApp también es recomendable activar la verificación en dos pasos. Reducir la información personal disponible públicamente. Revisar la privacidad de los perfiles sociales y evitar publicar el teléfono junto a otros datos personales dificulta la elaboración de ataques personalizados. Responder rápidamente ante comportamientos sospechosos. Si desaparece la cobertura móvil de forma inesperada, es importante consultar con el operador. Ante posibles accesos no autorizados o movimientos bancarios fraudulentos, se debe informar a las entidades afectadas, asegurar las cuentas y denunciar los hechos. La ingeniería social, detrás de muchas de estas amenazas Uno de los aspectos más relevantes de estos ataques es que no siempre requieren vulnerar técnicamente los sistemas de seguridad. En numerosas ocasiones, los delincuentes recurren a la ingeniería social para manipular a las personas y conseguir que realicen acciones que comprometan su propia protección. Conocer el nombre, el teléfono o determinados datos personales de una víctima puede ayudar a construir una apariencia de legitimidad. Sin embargo, disponer de esa información no demuestra que quien establece el contacto sea realmente la persona o entidad que afirma representar. Por ello, desde ESET insisten en la importancia de desconfiar de las solicitudes inesperadas, verificar las comunicaciones por vías oficiales y reforzar los mecanismos de recuperación de cuentas. En un entorno en el que el número de teléfono funciona como identificador de numerosos servicios, la prevención resulta fundamental. Proteger las credenciales, limitar la exposición de datos personales y reconocer las señales de fraude puede marcar la diferencia entre recibir un intento de estafa y convertirse en víctima de un robo de identidad digital.
26 Octubre 2026
Rincón del CISO
Restablecer los sistemas tras un incidente de ciberseguridad no siempre significa que la amenaza haya desaparecido. Si los ciberdelincuentes consiguen acceder a certificados digitales y sus claves privadas, pueden seguir suplantando la identidad de una organización incluso después de que esta haya recuperado su actividad. La recuperación de la infraestructura tecnológica es uno de los principales objetivos de cualquier empresa que sufre un ciberataque. Sin embargo, volver a la normalidad operativa no garantiza que todos los riesgos hayan sido eliminados. La compañía especializada en identidad digital Redtrust advierte de que el robo de certificados digitales puede dejar expuestas a las organizaciones mucho después de haber contenido una intrusión. Estos certificados son herramientas esenciales para acreditar la identidad de una empresa en entornos digitales, firmar documentos electrónicos y realizar gestiones ante organismos públicos y entidades privadas. Cuando un atacante obtiene tanto el certificado como su clave privada, puede intentar utilizar esas credenciales para actuar en nombre de su propietario sin necesidad de mantener el acceso a los sistemas inicialmente comprometidos. Esta situación puede derivar en operaciones fraudulentas, firmas electrónicas no autorizadas, accesos indebidos a plataformas corporativas o trámites realizados mediante suplantación de identidad. Además de las posibles consecuencias económicas, estos incidentes pueden afectar a la reputación y la confianza de clientes, proveedores y colaboradores. Daniel Rodríguez, director general de Redtrust, insiste en que las organizaciones deben ampliar su perspectiva a la hora de gestionar las consecuencias de un incidente. No basta con recuperar los dispositivos y servicios afectados: también es necesario comprobar si las credenciales digitales han quedado expuestas y si podrían continuar utilizándose de manera fraudulenta. La identidad digital, un riesgo que puede persistir tras la recuperación El impacto económico de los incidentes de seguridad continúa siendo considerable. Según el informe Cost of a Data Breach 2025, elaborado por IBM, el coste medio global de una brecha de datos alcanzó los 4,44 millones de dólares, lo que representa una reducción del 9 % respecto al ejercicio anterior. Aunque esta cifra corresponde al conjunto de filtraciones analizadas en el estudio y no específicamente a incidentes relacionados con certificados digitales, refleja la magnitud de las consecuencias que pueden tener las vulneraciones de seguridad para las organizaciones. Uno de los principales desafíos aparece cuando las credenciales digitales se encuentran distribuidas entre diferentes empleados, equipos y departamentos. En estos casos, determinar qué certificados podrían haberse visto comprometidos, identificar sus usuarios y establecer cuáles deben revocarse puede convertirse en un proceso complejo que se desarrolla paralelamente a la recuperación tecnológica. La falta de visibilidad sobre estos activos dificulta la respuesta ante incidentes y puede prolongar la exposición de la organización a nuevas actividades maliciosas. Los agentes de inteligencia artificial plantean nuevos desafíos de identidad La creciente incorporación de agentes de inteligencia artificial a los procesos empresariales añade una nueva dimensión a la gestión de las identidades digitales. A diferencia de las herramientas tradicionales, estos sistemas pueden desarrollar determinadas tareas de manera autónoma, interactuar con aplicaciones, consultar información corporativa e iniciar operaciones utilizando los permisos y credenciales que les hayan sido asignados. Esta capacidad introduce nuevas oportunidades de automatización, pero también exige reforzar los mecanismos de supervisión y control. Si un ciberdelincuente consigue apropiarse de las credenciales utilizadas por uno de estos agentes, podría intentar acceder a recursos empresariales o ejecutar acciones haciéndose pasar por él, incluso cuando los sistemas afectados por el ataque original ya hayan sido restaurados. Por este motivo, resulta fundamental que las empresas puedan identificar los agentes de IA que operan en sus entornos, conocer sus niveles de autorización y disponer de mecanismos para supervisar sus actividades y retirar sus permisos cuando sea necesario. Desde Redtrust consideran que establecer identidades digitales verificables para los agentes de IA será una pieza fundamental de la seguridad corporativa. Este enfoque permitiría conocer qué sistema ha ejecutado cada operación, cuáles eran sus autorizaciones y qué acciones ha llevado a cabo, facilitando la trazabilidad y la rendición de cuentas. Centralizar los certificados digitales para reducir la exposición Ante este escenario, la protección de los certificados digitales y sus claves privadas adquiere una importancia estratégica en los planes de ciberseguridad empresarial. Cuando estas credenciales quedan comprometidas, las organizaciones deben valorar su revocación y sustitución para impedir posibles usos fraudulentos. Sin embargo, esta medida también puede repercutir en la actividad cotidiana, especialmente cuando diferentes procesos administrativos, firmas electrónicas o servicios dependen de los certificados afectados. Para reducir este riesgo, Redtrust propone un modelo de custodia centralizada que evite almacenar las claves privadas directamente en los dispositivos de los trabajadores. Mediante este sistema, las credenciales permanecen protegidas en un entorno específico y no necesitan distribuirse entre los distintos equipos de la organización. De esta forma, si un ordenador resulta comprometido, el atacante no podría extraer de él las claves privadas que se encuentran almacenadas de manera centralizada. Este enfoque también facilita la asignación de permisos individualizados, tanto para empleados como para agentes de inteligencia artificial, y permite establecer controles sobre las operaciones que cada identidad puede realizar. Otra de sus ventajas es la posibilidad de detectar comportamientos anómalos, supervisar la utilización de los certificados y restringir accesos concretos sin tener que revocar necesariamente las credenciales utilizadas por otros procesos legítimos. Una estrategia de ciberseguridad que vaya más allá de los dispositivos La evolución de las amenazas digitales obliga a las organizaciones a contemplar la protección de su identidad corporativa como una parte esencial de sus estrategias de resiliencia. La recuperación de los sistemas afectados por un ciberataque sigue siendo prioritaria, pero debe acompañarse de una revisión de las credenciales, los certificados digitales y los permisos que podrían haber quedado expuestos. En este contexto, la gestión centralizada, la trazabilidad de las operaciones y el control de accesos se consolidan como elementos clave para evitar que una intrusión aparentemente resuelta siga teniendo consecuencias sobre la actividad empresarial. La protección de la identidad digital deja así de ser una cuestión exclusivamente técnica para convertirse en un componente fundamental de la continuidad del negocio, especialmente en un entorno en el que personas, organizaciones y agentes de inteligencia artificial comparten cada vez más procesos y recursos digitales. Daniel Rodríguez CEO de Redtrust
23 Octubre 2026
Rincón del CISO
El 70% de los líderes empresariales apuesta por un modelo en el que las personas supervisen el trabajo de los agentes de inteligencia artificial. Un informe de MIOTI anticipa la llegada de los «Agent Managers», un nuevo perfil profesional que transformará la gestión de equipos y la organización del trabajo. La inteligencia artificial está a punto de cambiar las reglas del juego en las empresas. Ya no se trata únicamente de utilizar herramientas capaces de generar contenidos o analizar información, sino de incorporar sistemas autónomos que puedan tomar decisiones y ejecutar tareas. Esta evolución abre la puerta a una nueva forma de trabajar en la que los profesionales dejarán progresivamente de asumir determinadas funciones operativas para centrarse en dirigir, supervisar y validar el trabajo de los agentes de IA. Así lo revela el informe «Agentic AI: La nueva alianza humano-máquina», elaborado por MIOTI Tech & Business School a partir de las opiniones de más de 70 responsables de Tecnología y Recursos Humanos de 25 sectores. Según sus conclusiones, el 75% de los líderes consultados afirma estar preparado para incorporar agentes inteligentes, mientras que siete de cada diez consideran que el futuro del trabajo estará marcado por la supervisión humana de estos sistemas. Del «People Manager» al «Agent Manager»: una nueva forma de liderar La llegada de la IA agéntica no implica necesariamente sustituir a los trabajadores, sino redefinir sus responsabilidades. A medida que los agentes asuman procesos cada vez más complejos, las personas tendrán que desarrollar nuevas habilidades relacionadas con la coordinación, la toma de decisiones y el control de los resultados. En este escenario surge la figura del «Agent Manager», un profesional capaz de gestionar equipos híbridos integrados por personas y agentes de inteligencia artificial. El estudio identifica dos grandes funciones para este nuevo modelo de liderazgo: un 37% de los directivos apuesta por la supervisión estratégica de los resultados, mientras que un 33% considera fundamental mantener profesionales que intervengan y autoricen las decisiones críticas. Esta transformación también plantea nuevos desafíos para el talento. De hecho, el 47% de los participantes destaca la importancia de impulsar programas de formación y actualización de competencias, especialmente en áreas como el prompting avanzado y la gestión de agentes autónomos. La confianza, el gran desafío de la IA autónoma Aunque las organizaciones muestran una clara disposición a adoptar esta tecnología, todavía existen importantes barreras para su implantación. Una de las principales preocupaciones es la fiabilidad de los sistemas. El 73% de los líderes teme que los errores o las respuestas incorrectas de la IA puedan desencadenar acciones reales, especialmente cuando los agentes operan sin una revisión humana previa. A esta inquietud se suman los riesgos relacionados con la información corporativa: el 69% manifiesta dudas sobre el destino y tratamiento de los datos utilizados por estos sistemas, mientras que un 59% advierte de las dificultades para seguir y comprender sus decisiones. Por ello, la gobernanza del dato, la transparencia y los mecanismos de control se perfilan como elementos imprescindibles para garantizar una adopción responsable. Como explica Fabiola Pérez, CEO y cofundadora de MIOTI, el verdadero cambio respecto a la inteligencia artificial generativa reside en la capacidad de los agentes para intervenir directamente en los procesos empresariales. Una autonomía que, según defiende, debe ir acompañada de límites claros, información fiable y supervisión. El 90% quiere agentes capaces de aprender y recordar Las expectativas de las compañías van mucho más allá de automatizar tareas repetitivas. El 90% de los ejecutivos considera prioritario disponer de agentes que puedan conservar información contextual y aprender de las interacciones para mejorar su desempeño. Además, siete de cada diez destacan el potencial de la multimodalidad, es decir, la capacidad de interpretar y combinar información procedente de textos, imágenes, audios o vídeos. Por su parte, aproximadamente la mitad de los encuestados concede especial importancia a la ejecución y coordinación de tareas. Estas capacidades podrían impulsar una nueva generación de procesos empresariales más ágiles, conectados y adaptables, siempre que las organizaciones consigan establecer estructuras tecnológicas y de gobierno adecuadas. Operaciones, finanzas y marketing liderarán la transformación La implantación de agentes de IA también está modificando las prioridades de inversión. Según MIOTI, el 75% de los directivos sitúa el rediseño de los flujos de trabajo entre sus principales apuestas, conscientes de que incorporar agentes autónomos requiere algo más que añadir nuevas herramientas tecnológicas. En cuanto a las áreas con mayor potencial, el 39% espera que los primeros resultados relevantes aparezcan en operaciones y finanzas, mientras que el 31% señala marketing y ventas como los departamentos mejor posicionados para aprovechar estas capacidades. El informe apunta hacia una adopción gradual, comenzando por procesos específicos en los que la tecnología pueda demostrar su valor antes de extenderse al conjunto de la organización. El futuro del trabajo será una colaboración entre humanos y máquinas La evolución hacia la IA agéntica representa un cambio profundo en la manera de entender la productividad y el liderazgo empresarial. El desafío ya no consiste únicamente en automatizar procesos, sino en determinar qué decisiones pueden delegarse, cuáles requieren validación y cómo garantizar que la tecnología actúe de acuerdo con los objetivos de cada organización. En este nuevo escenario, las capacidades humanas como el pensamiento crítico, el criterio estratégico y la responsabilidad adquieren una relevancia todavía mayor. La gran transformación no será que la inteligencia artificial trabaje por nosotros, sino que aprendamos a liderar organizaciones en las que personas y agentes inteligentes trabajen juntos.
19 Octubre 2026
Rincón del CISO
Los ciberdelincuentes están combinando el envío masivo de correos electrónicos con la suplantación de los equipos de soporte informático para engañar a los empleados y acceder a los sistemas corporativos. Retarus alerta del aumento de esta técnica, conocida como inbox bombing, que convierte una bandeja de entrada saturada en la puerta de entrada a un incidente de ciberseguridad. Recibir miles de correos electrónicos en unas pocas horas puede parecer un fallo técnico o un problema de spam. Sin embargo, detrás de esta situación podría esconderse una estrategia de ciberdelincuencia mucho más elaborada. La compañía especializada en comunicaciones empresariales seguras Retarus ha advertido sobre una modalidad de ataque que combina la saturación deliberada del correo electrónico con técnicas de ingeniería social. El objetivo es provocar una situación de caos y aprovechar la confusión para hacerse pasar por el departamento de soporte técnico de la empresa. La amenaza no reside necesariamente en los mensajes recibidos, sino en lo que sucede después: una llamada telefónica o un contacto a través de Microsoft Teams en el que un supuesto técnico ofrece ayuda para solucionar el problema. Hasta 3.000 correos por empleado en un solo día La magnitud de estos ataques puede llegar a ser considerable. Según los casos observados por Retarus, una organización llegó a registrar más de 30.000 mensajes en una jornada, después de que aproximadamente doce trabajadores recibieran entre 2.000 y 3.000 correos electrónicos cada uno. Esta avalancha de comunicaciones no busca únicamente dificultar el trabajo diario. Su verdadera finalidad es generar una situación de urgencia que haga más probable que los empleados acepten ayuda sin comprobar adecuadamente quién se la está ofreciendo. Los delincuentes aprovechan ese momento para solicitar información confidencial, como contraseñas corporativas o códigos de autenticación multifactor (MFA), e incluso convencer a las víctimas de que instalen programas que permiten controlar sus equipos a distancia. La particularidad de esta amenaza es que los atacantes provocan primero el problema y después se presentan como quienes pueden resolverlo. Cómo funciona el ataque: dos fases para engañar al empleado La estrategia se desarrolla principalmente en dos etapas. 1. Saturar el correo electrónico con mensajes aparentemente legítimos Los ciberdelincuentes utilizan suscripciones automatizadas a boletines, notificaciones y otros servicios digitales para inundar las bandejas de entrada de determinados trabajadores. A diferencia de las campañas tradicionales de phishing, muchos de estos mensajes no contienen archivos maliciosos ni enlaces fraudulentos. Incluso pueden superar correctamente los mecanismos habituales de autenticación del correo electrónico. Además, los atacantes emplean distintas direcciones, dominios y subdominios para dificultar la identificación de un patrón común. Esta combinación complica el trabajo de los sistemas de protección que analizan cada mensaje por separado, ya que individualmente pueden parecer comunicaciones completamente normales. 2. Suplantar al soporte técnico para conseguir acceso Cuando el empleado ya se encuentra desbordado por la cantidad de mensajes, llega la segunda parte del engaño. Los atacantes contactan con la víctima mediante una llamada o una herramienta de comunicación corporativa, como Microsoft Teams, y se identifican como integrantes del equipo informático. Bajo el pretexto de solucionar la incidencia, pueden solicitar credenciales de acceso, códigos de verificación o la instalación de aplicaciones de asistencia remota. La confianza que habitualmente se deposita en los departamentos internos de TI se convierte así en una vulnerabilidad que los delincuentes intentan explotar. Por qué los filtros antispam tradicionales pueden no ser suficientes Uno de los principales desafíos de esta modalidad de ataque es que los correos utilizados para saturar las bandejas de entrada no tienen por qué ser maliciosos por sí mismos. Por ello, la detección no puede depender exclusivamente de identificar enlaces peligrosos, archivos adjuntos sospechosos o remitentes fraudulentos. Retarus señala que las organizaciones necesitan una visión más amplia del tráfico de correo electrónico, capaz de detectar aumentos repentinos en el volumen de mensajes, comportamientos anómalos y posibles relaciones con otras actividades sospechosas. También resulta importante conectar la información procedente del correo corporativo con los registros de herramientas de colaboración, sistemas de identidad y dispositivos empresariales. De esta manera, los equipos de seguridad pueden relacionar una avalancha de mensajes con una posterior solicitud de asistencia sospechosa y tratar ambos acontecimientos como parte de un mismo incidente. Monitorización y respuesta: claves para frenar el ataque Para hacer frente a esta amenaza, Retarus destaca la importancia de contar con mecanismos que permitan detectar anomalías y actuar con rapidez. Entre las capacidades de su solución Email Security se encuentran la observación de variaciones en el tráfico entrante, las tasas de cuarentena y los errores de autenticación. Esta información puede integrarse con plataformas de monitorización como Grafana, Splunk, Dynatrace o Elastic, facilitando el análisis de posibles incidentes. Asimismo, herramientas como myEAS Email Live Search permiten examinar los mensajes por remitente, dirección IP, asunto o intervalo temporal. La integración con sistemas de gestión de información y eventos de seguridad (SIEM) también contribuye a identificar conexiones entre el bombardeo de correos y otras actividades anómalas. Una vez detectada la campaña, los equipos de TI pueden aplicar restricciones sobre remitentes y dominios para reducir el impacto de la saturación. El factor humano, en el centro de la estrategia de los atacantes Más allá de las herramientas tecnológicas, esta modalidad de fraude pone de manifiesto la importancia de los procedimientos internos de seguridad. Yeray Fraga, director general de Retarus España, advierte de que los atacantes utilizan el desorden generado por los correos masivos para presentarse como una solución y conseguir información o accesos que, en circunstancias normales, resultarían más difíciles de obtener. Por ello, las empresas deben establecer protocolos claros para que los empleados puedan verificar cualquier solicitud de asistencia, especialmente cuando implique compartir información sensible o permitir el acceso remoto a un dispositivo. Entre las principales recomendaciones destacan: Desconfiar de las llamadas de soporte no solicitadas, aunque coincidan con una incidencia real. Verificar la identidad del técnico a través de los canales internos oficiales de la empresa. No compartir contraseñas ni códigos MFA con ninguna persona que los solicite por teléfono o chat. Evitar instalar herramientas de acceso remoto sin autorización del departamento de TI. Comunicar inmediatamente los aumentos anormales de correos al equipo de ciberseguridad. Disponer de procedimientos de respuesta que permitan coordinar rápidamente a los equipos técnicos y a los empleados afectados. Una nueva forma de ingeniería social que aprovecha el caos La evolución de estas amenazas demuestra que los ciberdelincuentes no siempre necesitan recurrir a programas maliciosos sofisticados para comprometer una organización. En ocasiones, basta con combinar herramientas automatizadas, comunicaciones aparentemente legítimas y una historia convincente para manipular la reacción de los trabajadores. El inbox bombing representa precisamente esa evolución: un ataque que utiliza la saturación informativa como mecanismo de presión y la falsa asistencia técnica como vía para obtener acceso. Para las empresas, el reto ya no consiste únicamente en bloquear correos peligrosos, sino en reconocer cuándo una situación aparentemente cotidiana forma parte de una estrategia de ingeniería social. La detección temprana, la coordinación entre herramientas de seguridad y la formación de los empleados se convierten así en elementos esenciales para evitar que una bandeja de entrada desbordada termine comprometiendo toda una organización. Fuente: Retarus, 14 de octubre de 2026.
15 Octubre 2026
Rincón del CISO
Llevamos años contando la misma historia: la inteligencia artificial y los datos son el nuevo petróleo, el nuevo motor, la nueva electricidad. Y sin embargo, la mayoría de las organizaciones siguen atascadas en la misma rotonda: datos fragmentados, gobernanza inexistente, pilotos que nunca escalan y una brecha abismal entre las expectativas y la realidad operativa. El problema no es tecnológico. Tenemos mejores, más baratos y accesibles. El problema es organizativo, cultural y de gobierno. Las empresas han comprado Ferraris (LLM, plataformas Cloud y data lakes) para circular por calles de tierra (datos sucios, sin dueño, sin calidad, sin trazabilidad). Y cuando el coche no funciona como debería, culpan al motor. El espejismo de los datos: cantidad vs. Calidad Tener datos no es tener activos de datos. La mayoría de las organizaciones acumulan data swamps donde no hay dueño, ni calidad, ni linaje y, por tanto, no hay confianza. Y sin un gobierno efectivo del dato, la IA generativa no democratiza el acceso al conocimiento: democratiza la alucinación a escala. Un agente que alucina sobre datos basura no democratiza nada, tan solo ahonda en el error. Por otro lado, hay quien piensa que la IA generativa resuelve la calidad del dato, pero eso es falso. La IA generativa exige calidad a los datos. Un agente RAG sobre documentación obsoleta, sin dueño y sin versión certificada no "arregla" las cosas, amplifica el ruido. La calidad no se resuelve con prompt engineering; se resuelve con gobernanza, propiedad, contratos de datos y observabilidad. La IA generativa no es un sustituto del gobierno; es su examen de estrés más exigente. El espejismo del AI-first La adopción empresarial no es comprar licencias de Copilot ni desplegar un chatbot RAG sobre un SharePoint sin gobernar. La adopción es cambiar procesos, incentivos, roles y cultura. Es definir qué decisiones se delegan a un agente, con qué supervisión humana, qué trazabilidad exige el regulador y qué métricas de negocio validan el resultado. Sin eso, no hay adopción: hay shadow AI disfrazada de innovación. La regulación (AI Act, DORA, NIS2, GDPR) no pide modelos perfectos; pide trazabilidad, gestión de riesgo, supervisión humana y evidencia documental. Eso no se compra; se diseña: catálogo de modelos, registro de riesgos, model cards, data contracts, observabilidad en producción, human-in-the-loop real, etc. El gobierno del dato y el gobierno de la IA son la misma disciplina. Quien los separe, falla en los dos. Los retos: perfiles híbridos y ciberseguridad De este modo, no hace falta más gente que ajuste parámetros de los modelos. Hacen falta profesionales que sepan traducir los problemas de negocio en casos de uso viables, que definan acuerdos sobre el uso y la calidad de los datos, que establezcan mecanismos de control y supervisión para los agentes de inteligencia artificial, y que hablen el lenguaje del riesgo y del regulador. Ese perfil, híbrido entre negocio, datos, gestión del riesgo y tecnología, es el que realmente escasea. Y no se forma en un bootcamp de seis semanas. Por otro lado, nos encontramos con el reto de la ciberseguridad. La IA no es solo un punto de ataque; es superficie de ataque. Prompt injection, model extraction, supply chain de modelos abiertos, adversarial exámenes en clasificadores de seguridad, etc. La IA generativa amplía la superficie de ataque y exige explicabilidad y gobernanza de modelos como parte la postura de seguridad. Las organizaciones que escalen IA no serán las que tengan el modelo más grande, sino las que tengan datos con dueño, calidad certificada, contratos de datos vivos, gobernanza de modelos auditables y talento híbrido que hable negocio, riesgo y tecnología. Todo lo demás es comprar Ferraris para circular por calles de tierra. Autor: Daniel Diaz, Head of Data & AI Practice en Sopra Steria
14 Octubre 2026
Rincón del CISO
La seguridad, el precio de los servicios y la falta de talento especializado están impulsando un cambio en las estrategias de infraestructura tecnológica. Según un estudio de Forrester Consulting para Vultr, cuatro de cada diez organizaciones muestran insatisfacción con el rendimiento de sus actuales proveedores cloud. El dominio de los grandes proveedores de servicios en la nube comienza a enfrentarse a nuevas exigencias empresariales. Una de cada tres compañías tiene previsto incorporar alternativas a los hiperescaladores tradicionales, en un momento en el que la expansión de la inteligencia artificial está obligando a revisar los modelos de infraestructura tecnológica. Así lo recoge un estudio elaborado por Forrester Consulting para Vultr, que identifica un creciente interés por soluciones cloud más flexibles, con costes predecibles y mayor capacidad de adaptación a las necesidades específicas de cada organización. La seguridad, el control del gasto y la disponibilidad de profesionales especializados se han convertido en factores decisivos a la hora de evaluar proveedores, especialmente cuando las empresas necesitan desplegar aplicaciones de inteligencia artificial y gestionar volúmenes de datos cada vez mayores. Seguridad, costes y talento: los tres grandes obstáculos del cloud El informe señala que el 70% de las organizaciones encuestadas considera la seguridad y la gestión de riesgos entre sus principales preocupaciones respecto a los servicios cloud actuales. A esta inquietud se suma el coste de las infraestructuras, mencionado por el 66% de los participantes, mientras que un 52% identifica la escasez de profesionales capacitados para administrar entornos de inteligencia artificial y aprendizaje automático como otro de los principales desafíos. Estos resultados reflejan una transformación en los criterios de contratación tecnológica. Las empresas ya no valoran únicamente la capacidad de almacenamiento o la dimensión global de un proveedor, sino también su transparencia económica, facilidad de gestión y capacidad para responder a necesidades concretas. La tendencia apunta hacia estrategias multicloud y modelos de infraestructura más diversificados, con los que las organizaciones buscan reducir su dependencia de un único proveedor y ganar autonomía sobre sus operaciones digitales. La inteligencia artificial acelera la transformación de las infraestructuras La adopción de inteligencia artificial está intensificando la demanda de capacidad computacional y modificando las prioridades de inversión tecnológica. Según el estudio, las empresas prevén que el 38% de sus cargas de trabajo de IA y machine learning se ejecuten en la nube durante el próximo año, frente al 25% actual. Esto representa un incremento relativo del 52%. Este crecimiento plantea nuevas exigencias en términos de procesamiento, escalabilidad, latencia y eficiencia económica, especialmente para aquellas organizaciones que buscan llevar sus proyectos de IA desde las fases experimentales hasta su aplicación en entornos de producción. Kevin Cochrane, Chief Marketing Officer de Vultr, interpreta estos resultados como un cambio en la forma de seleccionar proveedores tecnológicos. Según el directivo, las compañías están comenzando a dar más importancia a la capacidad de respuesta ante necesidades específicas que al tamaño de los operadores. Desde Vultr defienden un modelo basado en infraestructuras distribuidas geográficamente, precios transparentes y acceso flexible a recursos de procesamiento avanzado, como las GPU, sin necesidad de asumir compromisos prolongados. Cuatro de cada diez empresas cuestionan el rendimiento de su proveedor Uno de los datos más relevantes del informe es el nivel de insatisfacción detectado entre los responsables de estrategia cloud. El 42% de los encuestados reconoce estar poco o nada satisfecho con el rendimiento de su proveedor actual para las cargas de trabajo convencionales. Una proporción similar, el 41%, expresa esa misma percepción cuando se trata de aplicaciones de inteligencia artificial y machine learning. A estas dificultades se añaden otras limitaciones operativas. El 48% de las organizaciones señala problemas de visibilidad sobre sus infraestructuras, mientras que el 46% identifica dificultades para ampliar rápidamente los recursos disponibles cuando aumenta la demanda. Esta combinación de factores está llevando a los departamentos de tecnología a replantearse sus arquitecturas y evaluar hasta qué punto sus plataformas actuales pueden acompañar el crecimiento del negocio. Los proveedores alternativos ganan protagonismo Aunque las organizaciones muestran interés por diversificar sus servicios cloud, el cambio de proveedor continúa generando incertidumbre. Las preocupaciones relacionadas con la seguridad, señaladas por el 70% de los participantes, y las dudas sobre el ahorro económico real, mencionadas por el 58%, figuran entre las principales barreras para adoptar nuevas plataformas. Sin embargo, las expectativas también son elevadas: 71% espera mejorar la seguridad y el cumplimiento normativo. 67% confía en reducir los costes asociados a la inferencia de inteligencia artificial. 61% busca una mayor capacidad de escalabilidad para sus aplicaciones de IA. Estas cifras evidencian que las empresas no están buscando únicamente alternativas más económicas, sino infraestructuras capaces de ofrecer mayor control, eficiencia y flexibilidad. Un nuevo escenario para los CIO y los responsables de tecnología La evolución del mercado cloud plantea un desafío estratégico para los CIO y los responsables de transformación digital: encontrar el equilibrio entre innovación, seguridad, rendimiento y sostenibilidad económica. La creciente importancia de la inteligencia artificial obliga a evaluar las infraestructuras desde una perspectiva más amplia, que contemple tanto las necesidades actuales como la capacidad de adaptación a futuros desarrollos tecnológicos. En este contexto, la diversificación de proveedores puede convertirse en una herramienta para mejorar la resiliencia operativa, optimizar recursos y evitar dependencias tecnológicas excesivas. No obstante, también exige gestionar la complejidad de operar en distintos entornos y garantizar una gobernanza coherente de los datos. El debate ya no gira únicamente en torno a qué proveedor cloud elegir, sino a qué arquitectura permitirá a las organizaciones innovar sin perder el control de sus costes, su seguridad y sus operaciones. Los resultados del estudio apuntan a un mercado en transformación, donde los grandes hiperescaladores deberán responder a unas empresas cada vez más exigentes y a una inteligencia artificial que está redefiniendo las reglas de la infraestructura digital.
13 Octubre 2026
Rincón del CISO
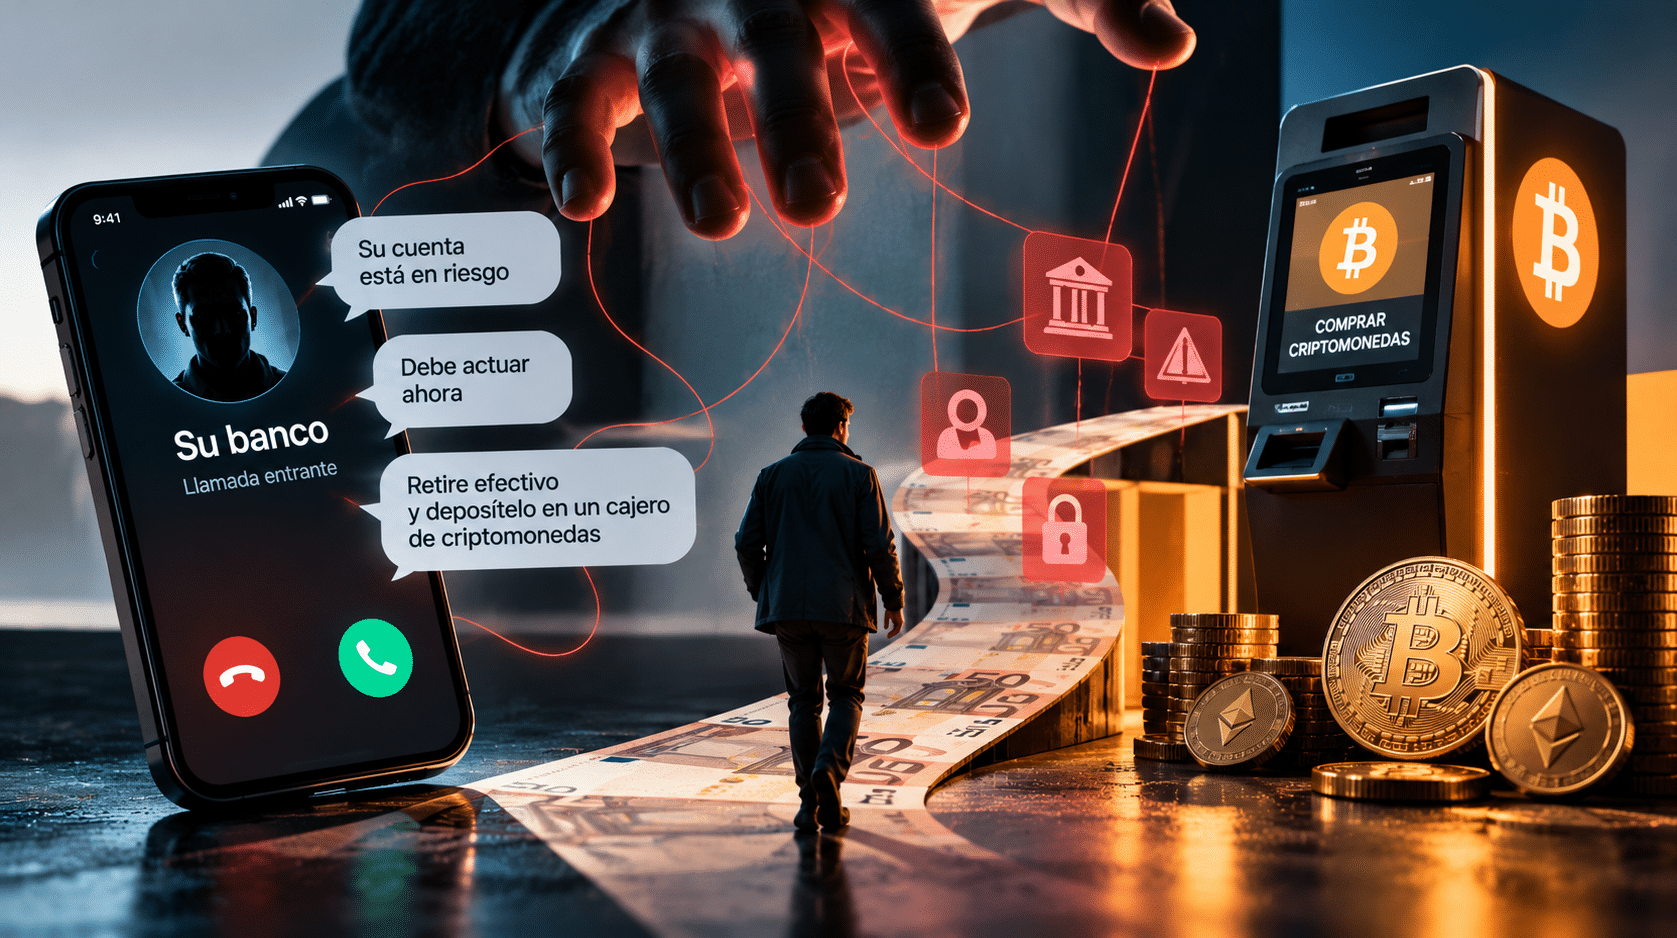
ESET alerta de una modalidad de fraude que combina llamadas telefónicas, suplantación de identidad y pagos en criptomonedas. En Estados Unidos, las pérdidas asociadas a estos dispositivos alcanzaron los 389 millones de dólares en 2025, mientras que en España ya se han registrado casos similares. No hace falta invertir en Bitcoin, disponer de una cartera digital ni conocer el funcionamiento de las criptomonedas para convertirse en víctima de una estafa relacionada con ellas. Basta con recibir una llamada convincente, creer que existe una emergencia y seguir las instrucciones de alguien que asegura querer proteger nuestro dinero. Este es el mecanismo detrás de una modalidad de fraude sobre la que ha alertado ESET, compañía especializada en ciberseguridad, y que utiliza los cajeros de criptomonedas como vía para transferir fondos a los delincuentes. A diferencia de otros engaños relacionados con falsas inversiones, en este caso los atacantes no intentan necesariamente convencer a sus víctimas de que obtendrán grandes beneficios económicos. Su estrategia consiste en generar miedo, urgencia o confianza para conseguir que una persona retire efectivo y lo convierta en criptomonedas. El problema es que, cuando la operación se completa, el dinero puede terminar directamente en una cartera digital controlada por los estafadores. Un fraude que ya mueve cientos de millones de dólares La expansión de los criptoactivos ha abierto nuevas oportunidades para los delincuentes, especialmente en países donde los cajeros que permiten comprar criptomonedas con efectivo tienen una presencia significativa. Según las cifras del FBI recogidas por ESET, en Estados Unidos se registraron 13.460 denuncias vinculadas a cajeros de criptomonedas durante 2025, con pérdidas económicas que ascendieron a 389 millones de dólares. Estas cantidades representan un incremento del 23% en el número de denuncias y del 58% en el dinero perdido respecto al ejercicio anterior. En España, aunque el uso de estos dispositivos es menos habitual, el contexto también está cambiando. De acuerdo con estimaciones recopiladas por Funcas, entre el 5% y el 8% de la población española posee algún tipo de criptoactivo. Para los ciberdelincuentes, sin embargo, el conocimiento financiero de la víctima es secundario: son ellos quienes explican cada paso de la operación. Josep Albors, responsable de Investigación y Concienciación de ESET España, señala que los atacantes acompañan a las víctimas durante todo el proceso, utilizando la presión psicológica para impedir que contrasten la información o soliciten ayuda. Además, el hecho de acudir a un cajero físico puede transmitir una apariencia de legitimidad que contribuye a reforzar el engaño. Así funciona la estafa: de una llamada inesperada a un código QR Aunque los argumentos utilizados pueden variar, el procedimiento suele seguir una secuencia similar. Todo comienza con una comunicación inesperada. La persona que llama asegura trabajar para una entidad bancaria, pertenecer a un organismo oficial, prestar asistencia técnica o representar a un directivo de la empresa de la víctima. A continuación, plantea un problema que aparentemente exige una solución inmediata: una cuenta bancaria comprometida, un supuesto delito cometido utilizando la identidad de la víctima, un incidente informático o un pago corporativo urgente. El siguiente paso consiste en impedir que la persona tenga tiempo para comprobar la historia. Los delincuentes pueden pedirle que mantenga la llamada activa, que no informe a sus familiares o compañeros y que siga sus instrucciones de forma estricta. Finalmente, le indican que retire dinero en efectivo y acuda a un cajero de criptomonedas. Una vez allí, la víctima recibe un código QR que debe escanear para completar la operación. Ese código no dirige el dinero a ninguna cuenta de seguridad: contiene la dirección de una cartera de criptomonedas controlada por los estafadores. De esta forma, una operación que la víctima interpreta como una medida de protección o un pago legítimo termina convirtiéndose en una transferencia a los delincuentes. España ya registra casos de suplantación empresarial mediante cajeros cripto Esta modalidad de fraude no es exclusiva de Estados Unidos. En Palma, una trabajadora fue engañada en 2024 por una persona que se hizo pasar por el director general de su compañía y le solicitó realizar distintos pagos mediante cajeros de criptomonedas. El caso llegó en 2026 al Tribunal Superior de Justicia de Baleares y puso de manifiesto hasta qué punto la suplantación de un superior jerárquico puede condicionar las decisiones de un empleado. Según la información difundida por ESET, la afectada llegó a continuar con las operaciones pese a haber recibido advertencias sobre la posibilidad de que estuviera siendo víctima de un engaño. El episodio refleja la eficacia de las técnicas de ingeniería social cuando los delincuentes consiguen combinar autoridad, urgencia y una aparente obligación profesional. ¿Por qué los estafadores utilizan criptomonedas? Una de las principales razones es la dificultad para revertir las operaciones. A diferencia de determinados pagos bancarios o con tarjeta, una transferencia de criptomonedas confirmada no dispone de un procedimiento ordinario que permita cancelarla unilateralmente. Esto facilita que los delincuentes puedan mover los fondos con rapidez y complicar su recuperación. Sin embargo, existe una diferencia importante entre la dificultad para recuperar el dinero y la imposibilidad de rastrearlo. Muchas redes blockchain mantienen registros públicos de las transacciones, lo que permite seguir los movimientos entre direcciones digitales. El verdadero desafío consiste en identificar a las personas que controlan esas carteras y actuar antes de que los fondos sean transferidos nuevamente. De hecho, la Policía Nacional logró recuperar en julio 40.500 euros relacionados con una estafa de falsas inversiones en criptomonedas investigada en Palma. La víctima había perdido inicialmente 270.000 euros, pero el análisis de las operaciones en blockchain permitió localizar y recuperar parte del dinero. Cinco señales que pueden ayudarte a identificar el engaño Desde ESET recomiendan prestar especial atención a determinados comportamientos que suelen repetirse en este tipo de estafas. 1. Una emergencia que no admite esperas. El interlocutor asegura que es necesario actuar inmediatamente para evitar pérdidas económicas, sanciones o problemas legales. 2. La petición de mantener el secreto. La persona que llama insiste en que no se debe consultar con familiares, compañeros de trabajo o empleados del banco. 3. La obligación de retirar efectivo. Se solicita sacar dinero de una cuenta bancaria y utilizarlo para comprar criptomonedas como supuesta solución a un problema. 4. El envío de un código QR. El presunto asesor proporciona una dirección digital o un código para indicar dónde debe enviarse el dinero. 5. La negativa a permitir verificaciones. Quien llama dice representar a una entidad conocida, pero intenta impedir que se contacte con ella mediante sus canales oficiales. La coincidencia de varias de estas señales debe activar las sospechas, especialmente cuando la comunicación no ha sido solicitada. Qué hacer si has realizado un pago a los estafadores Si una persona sospecha que ha sido engañada, la primera recomendación es interrumpir inmediatamente la comunicación. Después, debe contactar con su entidad bancaria y con el operador del cajero de criptomonedas para informar de lo sucedido y consultar las posibles medidas de actuación. También es fundamental conservar todas las pruebas disponibles: justificantes de pago, conversaciones, números de teléfono, mensajes, códigos QR y movimientos bancarios. Esta documentación puede resultar determinante para presentar una denuncia ante las Fuerzas y Cuerpos de Seguridad del Estado y facilitar el seguimiento de las transacciones. ESET advierte, además, de un segundo riesgo que aparece después del fraude: las denominadas estafas de recuperación. En estos casos, los delincuentes vuelven a dirigirse a las víctimas, en ocasiones haciéndose pasar por especialistas o intermediarios, y prometen recuperar el dinero perdido a cambio de un nuevo desembolso. La ingeniería social sigue siendo el verdadero motor del fraude Aunque las criptomonedas desempeñan un papel importante en estas estafas, la tecnología no es el elemento que inicia el ataque. El fraude comienza cuando una persona consigue hacerse pasar por alguien de confianza y utiliza una situación de aparente emergencia para influir en las decisiones de la víctima. Los cajeros de criptomonedas se convierten así en el instrumento para ejecutar una operación que ha sido preparada previamente mediante manipulación psicológica. Por ello, los especialistas insisten en que la mejor defensa es desconfiar de las solicitudes inesperadas de dinero y comprobar siempre la identidad de quien las realiza. Ni un banco, ni una autoridad, ni un supuesto responsable empresarial deberían convencerte de trasladar tus ahorros a un cajero de criptomonedas como respuesta improvisada a una emergencia. En un entorno donde las técnicas de fraude evolucionan constantemente, detenerse, colgar y verificar la información a través de canales oficiales puede ser la decisión que evite una pérdida económica difícil de recuperar.
9 Octubre 2026
Rincón del CISO
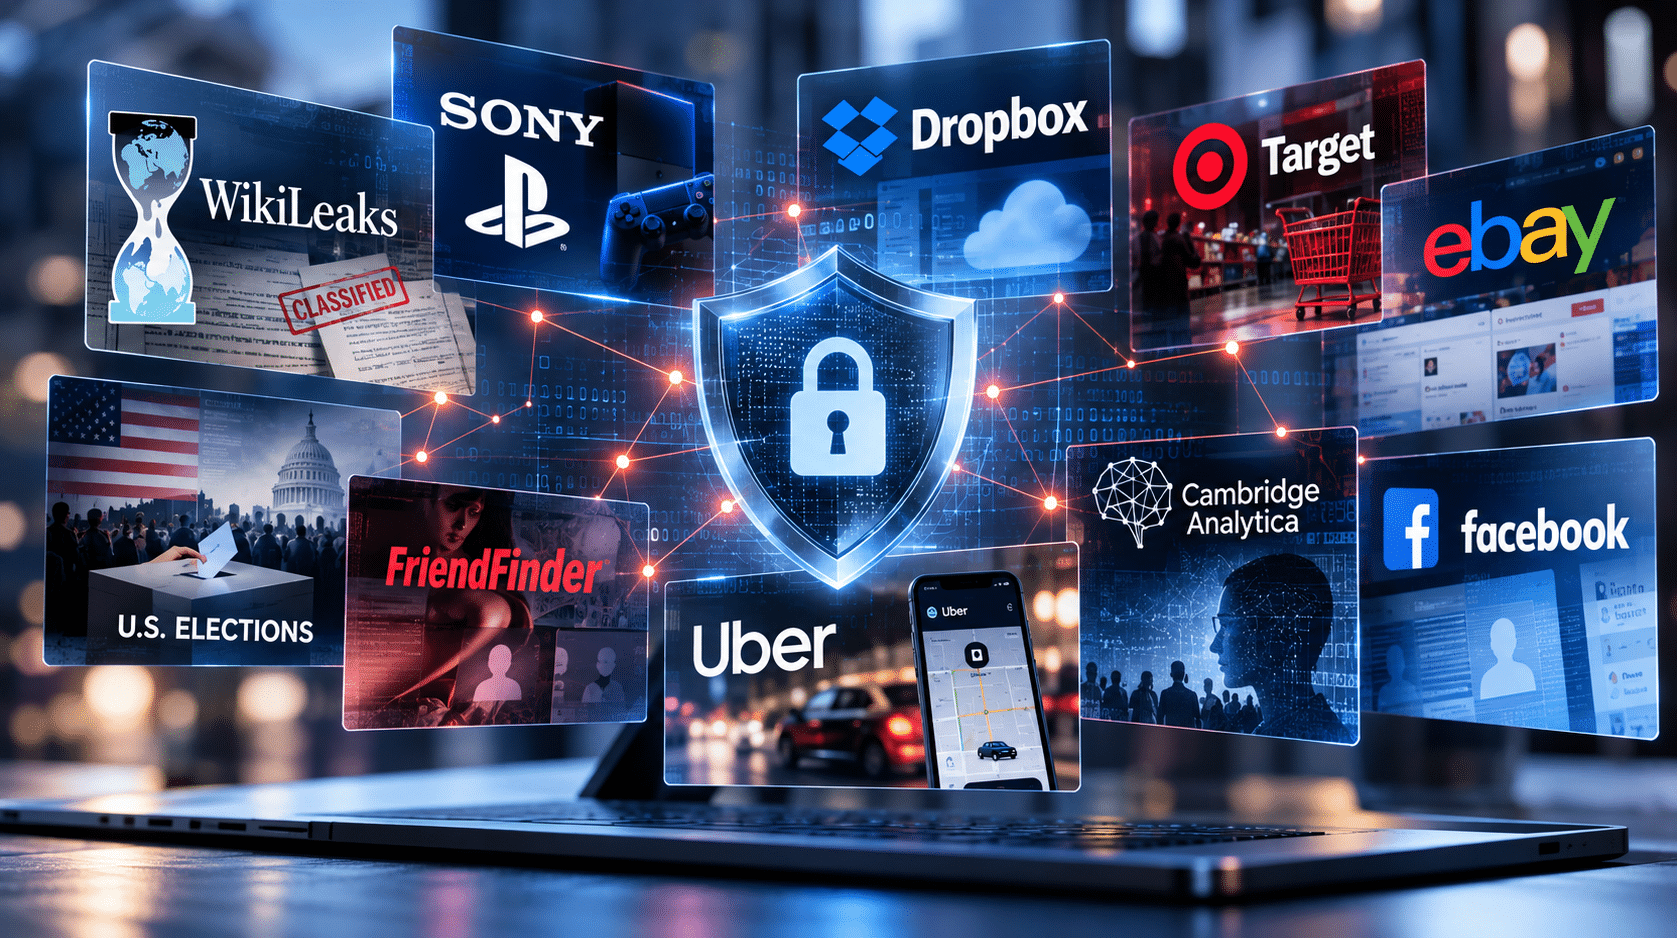
De Sony y Dropbox a Uber y Facebook, algunas de las mayores brechas de seguridad de las últimas décadas comparten un denominador común: vulnerabilidades conocidas, accesos mal gestionados y fallos de protección que podrían haberse reducido con medidas preventivas. La sofisticación de los ciberataques continúa aumentando, impulsada por la inteligencia artificial, la automatización y nuevas técnicas de intrusión. Sin embargo, detrás de algunos de los incidentes de seguridad más importantes de la historia se esconde una realidad mucho menos compleja: muchas de las grandes brechas de datos comenzaron con errores básicos de ciberseguridad. Contraseñas reutilizadas, sistemas sin actualizar, servidores mal configurados o proveedores con accesos excesivos han sido suficientes para comprometer la información de millones de personas y provocar importantes pérdidas económicas y reputacionales. Así lo pone de manifiesto un análisis de SDi, compañía tecnológica especializada en ciberseguridad y transformación digital, que repasa diez incidentes históricos para identificar las debilidades que facilitaron su impacto y las lecciones que las organizaciones pueden aplicar para reforzar su protección. Diez incidentes que cambiaron la forma de entender la ciberseguridad 1. WikiLeaks: el peligro de conceder más permisos de los necesarios La divulgación de documentos diplomáticos estadounidenses en 2010 evidenció los riesgos asociados a una gestión inadecuada de los permisos de acceso a información confidencial. El caso puso sobre la mesa una cuestión fundamental: no todos los empleados necesitan acceder a todos los datos de una organización. La lección: aplicar el principio de mínimo privilegio, limitar el acceso a información sensible y revisar periódicamente los permisos concedidos. 2. Sony PlayStation Network: 77 millones de cuentas comprometidas En 2011, PlayStation Network sufrió una intrusión que comprometió información de aproximadamente 77 millones de cuentas y obligó a suspender temporalmente sus servicios. El incidente se convirtió en una referencia sobre las consecuencias que puede tener una brecha de seguridad en plataformas con millones de usuarios. La lección: mantener los sistemas actualizados, reforzar la protección de los datos personales y disponer de mecanismos capaces de detectar actividades sospechosas. 3. Dropbox: una contraseña reutilizada puede abrir la puerta a millones de datos Una brecha sufrida por Dropbox puso de manifiesto cómo el uso de credenciales repetidas entre diferentes servicios puede comprometer la seguridad de toda una plataforma. Los atacantes aprovecharon una contraseña reutilizada por un empleado para obtener acceso a información que posteriormente quedó expuesta. La lección: implantar autenticación multifactor, evitar la reutilización de contraseñas y reforzar la protección de las identidades corporativas. 4. Target: cuando el ataque llega a través de un tercero La cadena estadounidense Target sufrió en 2013 una importante brecha de seguridad que afectó a millones de clientes. Los ciberdelincuentes consiguieron introducirse en su infraestructura utilizando credenciales relacionadas con un proveedor externo, demostrando que la seguridad empresarial no termina en los límites de la propia organización. La lección: evaluar los riesgos de terceros, restringir sus permisos y supervisar continuamente los accesos a los sistemas corporativos. 5. eBay: el robo de credenciales que puso en riesgo a 145 millones de usuarios En 2014, eBay tuvo que solicitar a aproximadamente 145 millones de usuarios que modificaran sus contraseñas tras detectar una intrusión en sus sistemas. El incidente estuvo relacionado con la utilización de credenciales de empleados comprometidas, lo que permitió acceder a información personal almacenada por la plataforma. La lección: combinar la autenticación multifactor con controles de acceso, supervisión de identidades y mecanismos de detección temprana. 6. Datos electorales en Estados Unidos: una configuración incorrecta puede exponer millones de registros La exposición de información personal de votantes estadounidenses demostró que no siempre es necesaria una intrusión sofisticada para provocar un incidente de grandes dimensiones. En este caso, una configuración insegura permitió que datos sensibles quedaran accesibles a través de Internet. La lección: realizar auditorías de configuración, identificar recursos expuestos y comprobar periódicamente la seguridad de las infraestructuras digitales. 7. Friend Finder: millones de cuentas afectadas por vulnerabilidades sin corregir La filtración de más de 400 millones de cuentas vinculadas a Friend Finder Networks evidenció las consecuencias de mantener debilidades de seguridad en sistemas que almacenan grandes cantidades de información personal. El incidente puso el foco en la necesidad de identificar y corregir vulnerabilidades antes de que puedan ser explotadas. La lección: establecer programas continuos de gestión de vulnerabilidades y priorizar las correcciones según su criticidad. 8. Uber: una brecha de seguridad que terminó convirtiéndose en una crisis de confianza En 2016, Uber sufrió un incidente que afectó a información de aproximadamente 57 millones de usuarios y conductores. El acceso no autorizado se vio facilitado por credenciales expuestas, pero las consecuencias fueron más allá de la dimensión técnica debido a la gestión posterior del incidente. La lección: proteger las credenciales y disponer de protocolos de respuesta, notificación y comunicación que permitan actuar con rapidez y transparencia. 9. Cambridge Analytica: la seguridad también depende del uso responsable de los datos El escándalo de Cambridge Analytica abrió un debate internacional sobre la utilización de información personal, el consentimiento de los usuarios y la responsabilidad de las plataformas digitales. A diferencia de otros incidentes, el problema no se centró en una intrusión informática convencional, sino en el acceso y utilización de datos para finalidades que generaron importantes cuestionamientos sobre privacidad. La lección: desarrollar políticas de gobierno del dato que garanticen transparencia, trazabilidad y cumplimiento normativo. 10. Facebook: millones de registros expuestos por una base de datos sin protección En 2019 se conoció la exposición de más de 400 millones de registros asociados a usuarios de Facebook, incluidos números de teléfono. La información quedó accesible debido a deficiencias en la protección de una base de datos conectada a Internet. La lección: mantener un inventario de activos digitales, revisar las configuraciones de seguridad y detectar posibles exposiciones antes de que sean aprovechadas por terceros. El verdadero desafío: cerrar las puertas que los ciberdelincuentes siguen encontrando abiertas Aunque los diez casos presentan características diferentes, el análisis de SDi identifica un patrón recurrente: las organizaciones siguen enfrentándose a riesgos que, en muchos casos, pueden mitigarse mediante controles de seguridad ampliamente conocidos. La protección de identidades, la gestión de permisos, las actualizaciones de software, la supervisión de proveedores y las auditorías periódicas constituyen elementos esenciales para reducir la superficie de ataque. La tecnología, por sí sola, tampoco garantiza la seguridad. Es necesario acompañarla de procedimientos claros, formación continua y una cultura organizativa en la que la protección de la información forme parte de las decisiones cotidianas. Inteligencia artificial y nuevas amenazas: ¿están las empresas descuidando lo esencial? La incorporación de inteligencia artificial a las estrategias de los ciberdelincuentes está transformando el panorama de amenazas. Los ataques pueden desarrollarse con mayor rapidez, personalización y capacidad de automatización. Sin embargo, esta evolución no elimina los riesgos tradicionales. Al contrario, puede amplificar las consecuencias de una contraseña comprometida, un acceso innecesario o una vulnerabilidad pendiente de corrección. Por ello, las empresas deben encontrar un equilibrio entre la adopción de soluciones avanzadas y el fortalecimiento de sus controles fundamentales. La prevención exige también asumir que ningún entorno es completamente invulnerable. Contar con capacidades de detección, respuesta y recuperación resulta tan importante como intentar impedir una intrusión. La ciberseguridad empieza mucho antes de que se produzca un ataque Las grandes brechas de seguridad han dejado consecuencias económicas, operativas y reputacionales que continúan sirviendo de referencia para los responsables de tecnología y ciberseguridad. Aunque no es posible asegurar que todos estos incidentes se hubieran evitado por completo, sí muestran cómo determinadas medidas preventivas podrían haber reducido significativamente su probabilidad o impacto. La conclusión es clara: proteger una organización no consiste únicamente en anticiparse a las amenazas del futuro, sino también en corregir las debilidades del presente. En un entorno donde los ciberataques evolucionan constantemente, la verdadera resiliencia digital comienza por hacer bien lo esencial.
8 Octubre 2026
Rincón del CISO
Un estudio de Cisco y Omdia apunta a un cambio de modelo en las operaciones de red: los agentes de IA comienzan a pasar de recomendar acciones a ejecutarlas directamente, mientras las compañías reclaman mayor trazabilidad, control y capacidad de supervisión. La inteligencia artificial está dejando de desempeñar un papel meramente consultivo en la gestión de las redes empresariales. El siguiente paso apunta hacia sistemas capaces de detectar incidencias, analizar su contexto, tomar decisiones y actuar sobre la infraestructura con un grado creciente de autonomía. El 84% de las organizaciones espera operar sus redes mediante un modelo dirigido por inteligencia artificial durante los próximos doce meses, según el informe The Impact of Agentic AI on Network Operations, elaborado por Omdia y presentado por Cisco. El estudio recoge las respuestas de 1.000 responsables de TI y operaciones de red de empresas con al menos 500 empleados de Norteamérica, Europa Occidental y Asia-Pacífico. Los resultados dibujan el avance de lo que el informe denomina AgenticOps: un modelo en el que las personas establecen objetivos, políticas y límites, mientras los agentes de IA pueden detectar problemas, razonar sobre ellos y ejecutar determinadas acciones. Las herramientas actuales no absorben la complejidad El crecimiento de la IA agéntica coincide con un problema cada vez más evidente para los equipos de operaciones de red: el volumen de información que deben gestionar. Una organización genera de media alrededor de 4.100 alertas y eventos de monitorización diarios, de los cuales más de la mitad están relacionados con la red. Según las estimaciones recogidas en el estudio, gestionar manualmente todas esas alertas requeriría aproximadamente un centenar de especialistas de TI. Además, cerca de la mitad de las alertas relacionadas con la red terminan cerrándose sin ser investigadas, mientras una parte importante del tiempo de los equipos se destina a analizar falsos positivos. Esta presión está poniendo en cuestión las herramientas tradicionales. El 95% de las compañías encuestadas considera que sus actuales soluciones de AIOps presentan carencias en al menos un área relevante. A ello se suma la fragmentación tecnológica. El 92% señala que los problemas de rendimiento suelen afectar a diferentes ámbitos y que, para resolverlos, es necesario correlacionar información procedente de diez o más herramientas. Al mismo tiempo, un 57% reconoce que sus actuales procesos de cambio no consiguen responder a la velocidad que exige el entorno. De recomendar acciones a intervenir directamente en la red La evolución no consiste únicamente en utilizar más inteligencia artificial. El cambio está en el nivel de responsabilidad que las organizaciones están dispuestas a delegar. Actualmente, el 75% de las compañías analizadas ya utiliza IA en sus operaciones de red, mientras que el 51% cuenta con sistemas basados en agentes funcionando en entornos de producción. El grado de confianza también resulta significativo. Cuatro de cada cinco organizaciones se muestran cómodas concediendo a estos sistemas un nivel elevado de autonomía o una autonomía completa. Un 24% aceptaría incluso que actuaran sin supervisión humana. De hecho, el 82% ya permite que la IA realice determinados cambios en redes de producción sin necesidad de obtener previamente una autorización humana. Estas intervenciones pueden abarcar desde redirigir tráfico y modificar parámetros inalámbricos hasta aislar dispositivos considerados sospechosos o gestionar determinados incidentes de principio a fin. La propia IA también aumenta las exigencias sobre las redes La automatización promete reducir parte de la carga que soportan los equipos de NetOps, pero al mismo tiempo está creando nuevas necesidades de infraestructura. Cisco estima, a partir del análisis de telemetría agregada, que el tráfico asociado a la inteligencia artificial podría duplicarse cada seis meses. Sus pruebas también apuntan a que determinadas tareas ejecutadas mediante agentes pueden llegar a generar hasta un 450% más de tráfico total de red. La expansión de los agentes introduce así patrones de tráfico más difíciles de anticipar y un mayor intercambio de información entre aplicaciones, modelos, sistemas y fuentes de datos. Este escenario obliga a las organizaciones a preparar sus redes no solo para soportar aplicaciones de IA, sino también para gestionar sistemas autónomos capaces de interactuar entre sí y ejecutar acciones a la velocidad del software. Más autonomía, pero también más explicabilidad El avance hacia redes cada vez más autónomas no implica que las empresas estén dispuestas a entregar el control sin condiciones. La visibilidad sobre las decisiones de los agentes, la capacidad de explicar sus acciones y la existencia de mecanismos de gobernanza aparecen como requisitos fundamentales para ampliar su utilización. El 69% de las organizaciones reclama explicaciones detalladas sobre las acciones ejecutadas por estos sistemas. Además, un 36% considera imprescindible disponer de observabilidad completa, incluyendo trazabilidad de las operaciones, justificación de las decisiones y capacidad de realizar auditorías posteriores. Por otro lado, el 86% considera que una plataforma integrada constituye la vía más eficaz para avanzar hacia este nuevo modelo operativo. Para Joe Vaccaro, vicepresidente senior y director general de Plataforma de Red en Cisco, el cambio supone evolucionar desde la ejecución directa de las operaciones hacia la “orquestación de la intención”. En este escenario, la confianza dependerá de que las organizaciones puedan comprender las decisiones tomadas por la IA y establecer salvaguardas suficientes para mantener el control. Desde Omdia, Jim Frey, analista jefe de Operaciones de Red y TI, señala que la velocidad con la que las empresas se preparan para este escenario resulta incluso más significativa que el propio crecimiento de la adopción. A medida que aumente la autonomía, apunta, la gobernanza, la visibilidad integrada y la medición de resultados serán elementos determinantes. AgenticOps, el siguiente paso de las operaciones de red Los datos reflejan una transición que va más allá de incorporar inteligencia artificial a las herramientas existentes. Las empresas comienzan a plantearse redes en las que los agentes puedan intervenir activamente y resolver situaciones con una participación humana cada vez más centrada en definir objetivos, límites y políticas. El reto estará en encontrar el equilibrio entre automatización y control. La capacidad de los agentes para actuar de forma autónoma puede ayudar a gestionar una complejidad que ya resulta difícil de abordar manualmente, pero también eleva la importancia de la trazabilidad, la seguridad y la explicabilidad. Con un 84% de las organizaciones esperando avanzar hacia un modelo operativo dirigido por IA en apenas un año, la IA agéntica empieza a perfilarse como uno de los principales cambios en la evolución de las operaciones de red.
7 Octubre 2026
Rincón del CISO
Un estudio global de GFT Technologies revela que los sistemas heredados se están convirtiendo en uno de los principales obstáculos para escalar la inteligencia artificial. Seguridad, retorno de la inversión, dependencia tecnológica y presión sobre los CIO aparecen entre las grandes preocupaciones. La ambición empresarial por acelerar la adopción de inteligencia artificial está chocando con una realidad mucho menos nueva: una parte importante de las organizaciones continúa dependiendo de infraestructuras tecnológicas diseñadas mucho antes de la actual revolución de la IA. El 84% de los CIO y CTO asegura que su compañía ha tenido que cancelar al menos un piloto o proyecto de inteligencia artificial debido a las limitaciones de sus sistemas legacy, según un nuevo estudio de GFT Technologies elaborado por Wakefield Research. La investigación recoge las respuestas de 945 responsables tecnológicos de 19 países, entre ellos España, pertenecientes a organizaciones con una facturación anual mínima de 500 millones de dólares. Los resultados reflejan una brecha cada vez más visible entre las expectativas depositadas en la inteligencia artificial y la capacidad tecnológica real de las compañías para desplegarla de forma segura y escalable. Una infraestructura que no avanza al ritmo de la IA Los sistemas heredados ya no representan únicamente un problema de eficiencia o costes. Su convivencia con nuevas aplicaciones de inteligencia artificial comienza a percibirse también como un riesgo para la seguridad. El 93% de los responsables tecnológicos consultados considera que desplegar IA sobre infraestructuras obsoletas sin modernizarlas previamente terminará provocando una crisis de seguridad con impacto en toda la organización. El dato evidencia hasta qué punto la modernización tecnológica está pasando de ser un proyecto paralelo a convertirse en una condición previa para las estrategias de IA. Marco Santos, CEO global de GFT Technologies, señala que las organizaciones están empezando a prestar más atención a los cimientos tecnológicos sobre los que construyen sus iniciativas. La infraestructura legacy, sostiene, puede limitar no solo la innovación, sino también la seguridad y la capacidad de escalar los proyectos. En España, esta preocupación también está ganando peso. Manuel Lavín, director ejecutivo de GFT Europa y CEO de GFT España, destaca que modernizar estos sistemas se está convirtiendo en una decisión estratégica para poder desplegar IA de forma segura, responder a las exigencias regulatorias y transformar la inversión tecnológica en resultados de negocio. ¿Está creciendo la inversión más rápido que el retorno? Las dudas no se limitan a la tecnología sobre la que se ejecutan los modelos. También empiezan a aparecer interrogantes sobre la velocidad y el volumen de inversión destinados a inteligencia artificial. El 89% de los CIO y CTO encuestados teme que el gasto global en IA esté creciendo a un ritmo superior al valor empresarial que esta tecnología puede generar de manera realista. El dato introduce una cuestión cada vez más presente en el mercado: si las enormes expectativas alrededor de la inteligencia artificial podrán traducirse en retornos sostenibles o si determinadas inversiones están avanzando antes de que las organizaciones tengan preparados sus procesos, infraestructura y modelos de gobernanza. Para las empresas, el desafío ya no consiste simplemente en adoptar IA, sino en identificar dónde puede aportar un valor medible y qué transformaciones deben realizarse antes para conseguirlo. La geopolítica entra en la estrategia de IA La dependencia de proveedores tecnológicos se ha convertido en otro elemento de preocupación. Prácticamente la totalidad de los responsables consultados —un 99%— considera que las posibles restricciones gubernamentales al acceso a tecnologías de inteligencia artificial hacen más importante evitar la dependencia de un único proveedor. Esta percepción está empezando a modificar las estrategias empresariales. Un 42% de los encuestados se inclina ahora por desarrollar internamente su infraestructura de IA en lugar de depender exclusivamente de soluciones adquiridas a terceros. La soberanía tecnológica, la continuidad del acceso a los modelos y la capacidad de cambiar de proveedor pasan así a formar parte de las decisiones que rodean a la arquitectura de IA empresarial. Los CIO también sienten la presión La transformación tecnológica está teniendo además consecuencias sobre quienes deben liderarla. El 89% de los CIO y CTO teme que una decisión equivocada relacionada con la plantilla durante el proceso de escalado de la IA pueda llegar a poner en peligro su propio puesto. Al mismo tiempo, solo un 20% considera que el resto de la alta dirección y los consejos de administración comprenden plenamente los riesgos de seguridad asociados a ejecutar inteligencia artificial sobre sistemas heredados. La combinación plantea un escenario complejo: los responsables tecnológicos reciben presión para acelerar la implantación de IA mientras consideran que parte de la organización todavía no comprende completamente los riesgos asociados. El estudio también refleja cierto escepticismo respecto al discurso empresarial sobre IA y empleo. El 91% de los encuestados cree que algunas compañías cotizadas utilizan la inteligencia artificial como argumento para justificar cambios de plantilla cuyo objetivo principal estaría relacionado con la cotización de sus acciones. Primero modernizar, después escalar Los resultados del estudio apuntan a una conclusión: incorporar inteligencia artificial sobre una arquitectura que no está preparada para ella puede trasladar los problemas existentes a una escala mayor. Modernizar los sistemas legacy, reforzar la gobernanza, diversificar dependencias tecnológicas y conectar las inversiones en IA con objetivos concretos de negocio aparecen como pasos fundamentales para reducir esa brecha. La velocidad de adopción seguirá aumentando, pero el éxito de los proyectos dependerá cada vez menos de quién incorpore antes una nueva herramienta y más de quién disponga de la infraestructura, la seguridad y la gobernanza necesarias para sostenerla. El dato del 84% resulta especialmente significativo: mientras las empresas compiten por acelerar sus estrategias de inteligencia artificial, la tecnología del pasado se está convirtiendo en uno de los principales límites para construir la empresa del futuro. Metodología El estudio fue realizado por Wakefield Research para GFT Technologies entre el 11 y el 31 de agosto de 2026. Participaron 945 CIO y CTO de 19 países, todos ellos pertenecientes a compañías con ingresos anuales iguales o superiores a 500 millones de dólares. La investigación establece un margen de variación global de ±3,2 puntos porcentuales con un nivel de confianza del 95%.
6 Octubre 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas