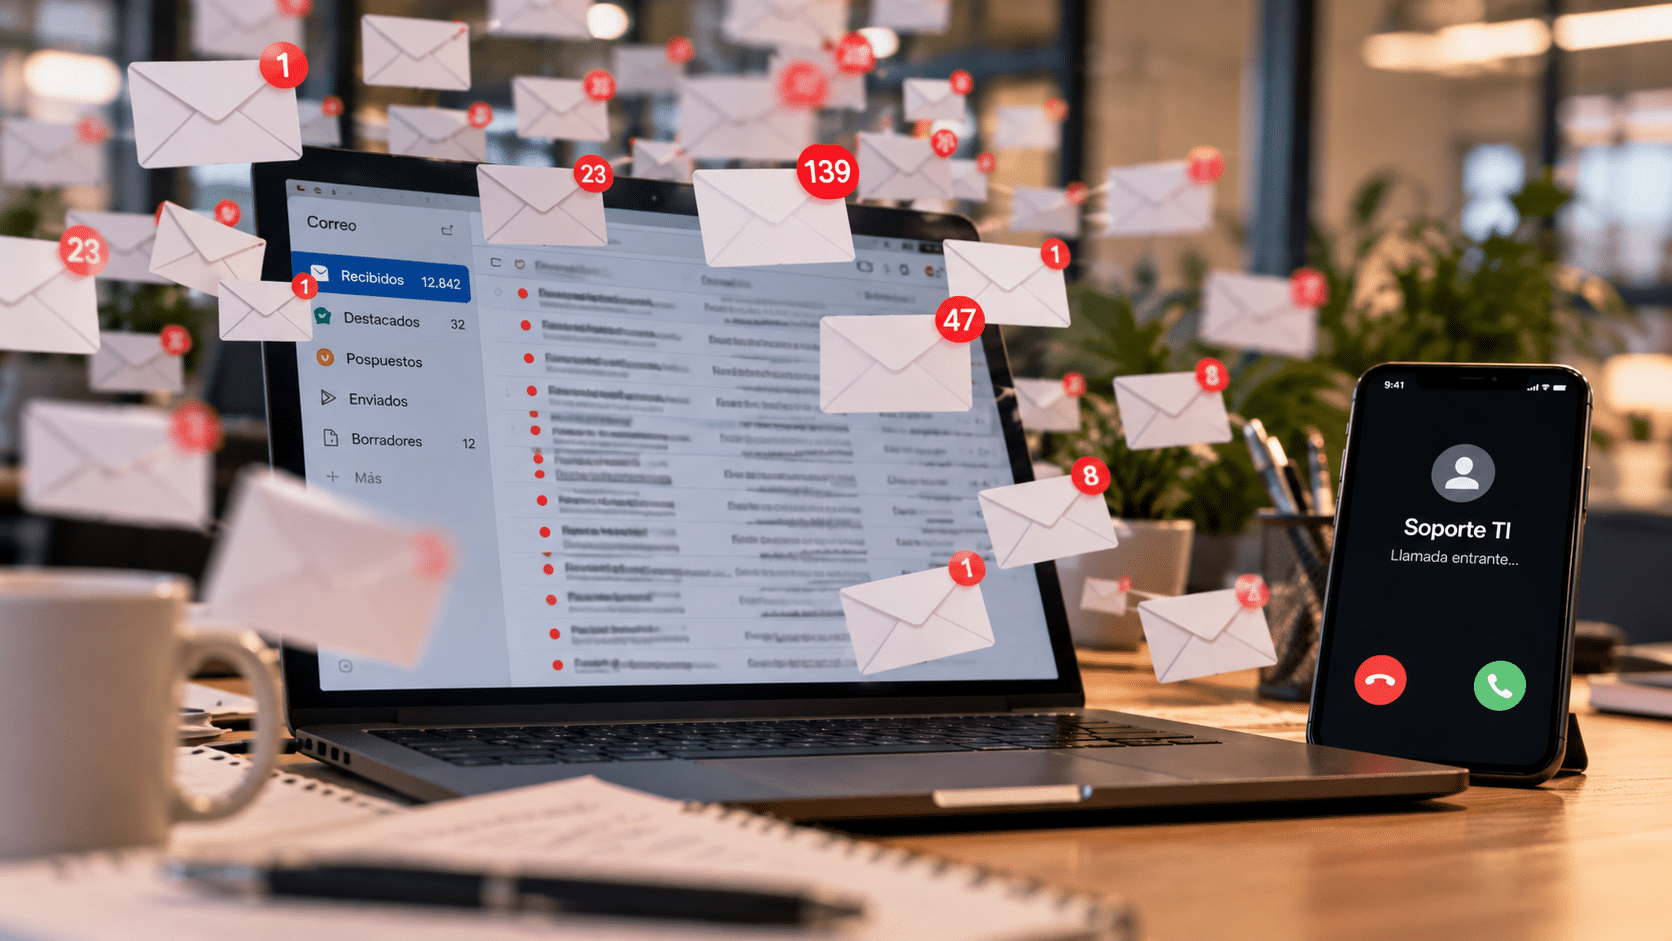
Los ciberdelincuentes están combinando el envío masivo de correos electrónicos con la suplantación de los equipos de soporte informático para engañar a los empleados y acceder a los sistemas corporativos. Retarus alerta del aumento de esta técnica, conocida como inbox bombing, que convierte una bandeja de entrada saturada en la puerta de entrada a un incidente de ciberseguridad.
Recibir miles de correos electrónicos en unas pocas horas puede parecer un fallo técnico o un problema de spam. Sin embargo, detrás de esta situación podría esconderse una estrategia de ciberdelincuencia mucho más elaborada.
La compañía especializada en comunicaciones empresariales seguras Retarus ha advertido sobre una modalidad de ataque que combina la saturación deliberada del correo electrónico con técnicas de ingeniería social. El objetivo es provocar una situación de caos y aprovechar la confusión para hacerse pasar por el departamento de soporte técnico de la empresa.
La amenaza no reside necesariamente en los mensajes recibidos, sino en lo que sucede después: una llamada telefónica o un contacto a través de Microsoft Teams en el que un supuesto técnico ofrece ayuda para solucionar el problema.
La magnitud de estos ataques puede llegar a ser considerable. Según los casos observados por Retarus, una organización llegó a registrar más de 30.000 mensajes en una jornada, después de que aproximadamente doce trabajadores recibieran entre 2.000 y 3.000 correos electrónicos cada uno.
Esta avalancha de comunicaciones no busca únicamente dificultar el trabajo diario. Su verdadera finalidad es generar una situación de urgencia que haga más probable que los empleados acepten ayuda sin comprobar adecuadamente quién se la está ofreciendo.
Los delincuentes aprovechan ese momento para solicitar información confidencial, como contraseñas corporativas o códigos de autenticación multifactor (MFA), e incluso convencer a las víctimas de que instalen programas que permiten controlar sus equipos a distancia.
La particularidad de esta amenaza es que los atacantes provocan primero el problema y después se presentan como quienes pueden resolverlo.
La estrategia se desarrolla principalmente en dos etapas.
Los ciberdelincuentes utilizan suscripciones automatizadas a boletines, notificaciones y otros servicios digitales para inundar las bandejas de entrada de determinados trabajadores.
A diferencia de las campañas tradicionales de phishing, muchos de estos mensajes no contienen archivos maliciosos ni enlaces fraudulentos. Incluso pueden superar correctamente los mecanismos habituales de autenticación del correo electrónico.
Además, los atacantes emplean distintas direcciones, dominios y subdominios para dificultar la identificación de un patrón común.
Esta combinación complica el trabajo de los sistemas de protección que analizan cada mensaje por separado, ya que individualmente pueden parecer comunicaciones completamente normales.
Cuando el empleado ya se encuentra desbordado por la cantidad de mensajes, llega la segunda parte del engaño.
Los atacantes contactan con la víctima mediante una llamada o una herramienta de comunicación corporativa, como Microsoft Teams, y se identifican como integrantes del equipo informático.
Bajo el pretexto de solucionar la incidencia, pueden solicitar credenciales de acceso, códigos de verificación o la instalación de aplicaciones de asistencia remota.
La confianza que habitualmente se deposita en los departamentos internos de TI se convierte así en una vulnerabilidad que los delincuentes intentan explotar.
Uno de los principales desafíos de esta modalidad de ataque es que los correos utilizados para saturar las bandejas de entrada no tienen por qué ser maliciosos por sí mismos.
Por ello, la detección no puede depender exclusivamente de identificar enlaces peligrosos, archivos adjuntos sospechosos o remitentes fraudulentos.
Retarus señala que las organizaciones necesitan una visión más amplia del tráfico de correo electrónico, capaz de detectar aumentos repentinos en el volumen de mensajes, comportamientos anómalos y posibles relaciones con otras actividades sospechosas.
También resulta importante conectar la información procedente del correo corporativo con los registros de herramientas de colaboración, sistemas de identidad y dispositivos empresariales.
De esta manera, los equipos de seguridad pueden relacionar una avalancha de mensajes con una posterior solicitud de asistencia sospechosa y tratar ambos acontecimientos como parte de un mismo incidente.
Para hacer frente a esta amenaza, Retarus destaca la importancia de contar con mecanismos que permitan detectar anomalías y actuar con rapidez.
Entre las capacidades de su solución Email Security se encuentran la observación de variaciones en el tráfico entrante, las tasas de cuarentena y los errores de autenticación.
Esta información puede integrarse con plataformas de monitorización como Grafana, Splunk, Dynatrace o Elastic, facilitando el análisis de posibles incidentes.
Asimismo, herramientas como myEAS Email Live Search permiten examinar los mensajes por remitente, dirección IP, asunto o intervalo temporal.
La integración con sistemas de gestión de información y eventos de seguridad (SIEM) también contribuye a identificar conexiones entre el bombardeo de correos y otras actividades anómalas.
Una vez detectada la campaña, los equipos de TI pueden aplicar restricciones sobre remitentes y dominios para reducir el impacto de la saturación.
Más allá de las herramientas tecnológicas, esta modalidad de fraude pone de manifiesto la importancia de los procedimientos internos de seguridad.
Yeray Fraga, director general de Retarus España, advierte de que los atacantes utilizan el desorden generado por los correos masivos para presentarse como una solución y conseguir información o accesos que, en circunstancias normales, resultarían más difíciles de obtener.
Por ello, las empresas deben establecer protocolos claros para que los empleados puedan verificar cualquier solicitud de asistencia, especialmente cuando implique compartir información sensible o permitir el acceso remoto a un dispositivo.
Entre las principales recomendaciones destacan:
La evolución de estas amenazas demuestra que los ciberdelincuentes no siempre necesitan recurrir a programas maliciosos sofisticados para comprometer una organización.
En ocasiones, basta con combinar herramientas automatizadas, comunicaciones aparentemente legítimas y una historia convincente para manipular la reacción de los trabajadores.
El inbox bombing representa precisamente esa evolución: un ataque que utiliza la saturación informativa como mecanismo de presión y la falsa asistencia técnica como vía para obtener acceso.
Para las empresas, el reto ya no consiste únicamente en bloquear correos peligrosos, sino en reconocer cuándo una situación aparentemente cotidiana forma parte de una estrategia de ingeniería social.
La detección temprana, la coordinación entre herramientas de seguridad y la formación de los empleados se convierten así en elementos esenciales para evitar que una bandeja de entrada desbordada termine comprometiendo toda una organización.
Fuente: Retarus, 14 de octubre de 2026.
Jarana
16 Octubre 2026
Actualidad
15 Octubre 2026
Jarana
15 Octubre 2026
Podcast de Cyberlideria MGZN.
Todos los jueves, a partir de las 22:00, estará disponible en CyberLideria MGZN una nueva entrevista, donde un prestigioso CISO colaborador charlará con una personalidad inspiradora, importante, y líder empresarial, tanto del ámbito privado como público.
Manténgase informado sobre la ciberseguridad, tecnología, las tendencias y las noticias que afectan a los líderes de TI.
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas