Rincón del CISO
El compromiso de credenciales asociadas a servicios de inteligencia artificial abre un nuevo frente para las empresas, especialmente cuando empleados utilizan estas plataformas para trabajar con código, documentos o información corporativa. Las credenciales de acceso a herramientas de inteligencia artificial están adquiriendo un valor creciente para los ciberdelincuentes. Las alertas sobre cuentas de Claude comprometidas mediante infostealers, programas maliciosos diseñados para robar información almacenada en los dispositivos, vuelven a demostrar cómo la rápida adopción empresarial de la IA está generando también nuevos activos que proteger. Tradicionalmente, estos programas han buscado contraseñas, cookies de sesión, credenciales bancarias, carteras de criptomonedas o accesos corporativos. La popularización de los asistentes de inteligencia artificial amplía ahora la superficie potencial. El riesgo no está únicamente en perder una cuenta. En determinadas plataformas, el historial puede contener consultas realizadas por empleados, fragmentos de código, documentos, instrucciones internas o información relacionada con proyectos empresariales. Una credencial comprometida puede convertirse, por tanto, en una puerta hacia información que el usuario quizá nunca habría considerado almacenada en un activo especialmente sensible. La IA necesita entrar en el inventario de seguridad Para los CISO aparece una nueva pregunta: ¿sabe realmente la empresa qué herramientas de IA están utilizando sus empleados? El crecimiento de la denominada Shadow AI dificulta responder. Un profesional puede crear por iniciativa propia una cuenta en una plataforma externa y comenzar a utilizarla para tareas laborales sin que seguridad tenga conocimiento de ello. La respuesta pasa por combinar políticas de uso, autenticación robusta, gestión de identidades, formación y visibilidad sobre las aplicaciones autorizadas. La inteligencia artificial ya no puede analizarse exclusivamente como una herramienta de productividad. También es una nueva superficie de ataque y un repositorio potencial de información corporativa.
14 Septiembre 2026
Jarana
Valentina Yañez ha asumido el cargo de subdirectora de Data & IA de Procesos Técnicos y Prestaciones de MAPFRE, dando un nuevo paso en su trayectoria profesional dentro de la compañía aseguradora. Desde su nueva posición, Yañez contribuirá a impulsar la aplicación de datos e inteligencia artificial en los procesos técnicos y de prestaciones, combinando el conocimiento del negocio asegurador con las nuevas capacidades tecnológicas. La directiva afronta esta etapa con el objetivo de evolucionar la forma de trabajar y generar un impacto real en el negocio, apoyándose en la transformación y el uso estratégico de los datos y la IA.
14 Septiembre 2026

Ofertas de Empleo
La Agencia de la Unión Europea para la Ciberseguridad (ENISA) ha abierto un proceso de selección para incorporar un Senior Cybersecurity Expert a su Policy Monitoring and Analyses Unit (PMA), con sede en Atenas (Grecia). La convocatoria, con referencia ENISA-TA-AD8-2026-14, contempla un contrato como Temporary Agent, grado AD8, con una duración inicial de cuatro años y posibilidad de renovación. El plazo para presentar candidaturas permanecerá abierto hasta el 12 de octubre de 2026 a las 23:59:59, hora de Grecia. ¿Cuál será su función? ENISA busca un perfil senior capaz de participar como experto de referencia en los proyectos desarrollados por la unidad, especialmente en ámbitos relacionados con el seguimiento y análisis de las políticas europeas de ciberseguridad. Entre sus principales responsabilidades estará el análisis y tratamiento de datos, la elaboración de informes dirigidos a diferentes audiencias y la mejora continua de los proyectos de la unidad. También deberá coordinar trabajos y entregables, supervisar su calidad y cumplimiento de plazos y colaborar estrechamente con otras áreas de ENISA. El puesto incluye además una importante dimensión institucional: el profesional seleccionado contribuirá a crear y dinamizar comunidades de stakeholders, así como a representar y promover el trabajo desarrollado por la unidad. La PMA trabaja, entre otras cuestiones, en el Informe sobre el Estado de la Ciberseguridad en la Unión Europea, el EU Cybersecurity Index, el seguimiento de la implementación de NIS2 y el apoyo a los Estados miembros en el desarrollo y evaluación de sus estrategias nacionales de ciberseguridad. ¿Qué perfil busca ENISA? La convocatoria está dirigida a profesionales con una trayectoria consolidada en ciberseguridad. Entre los requisitos de acceso se encuentra ser nacional de un Estado miembro de la Unión Europea o de un país de la EFTA y contar con formación universitaria y experiencia profesional suficiente. En concreto, se requiere una titulación universitaria de al menos cuatro años y nueve años de experiencia profesional posterior, o una titulación universitaria de al menos tres años y diez años de experiencia profesional. También se exige un conocimiento profundo —nivel C1— de una lengua oficial de la UE y un nivel mínimo B2 de otra. En cuanto a la experiencia específica, ENISA valorará especialmente perfiles con más de cinco años trabajando en proyectos o procesos de ciberseguridad, con conocimientos en ámbitos como: gestión del riesgo y gobierno de la ciberseguridad; cumplimiento normativo; panorama de ciberamenazas; gestión de vulnerabilidades e incidentes; concienciación y cultura de ciberseguridad; análisis de datos y elaboración de informes; seguimiento y evaluación de políticas públicas; marco regulatorio europeo de ciberseguridad; coordinación de proyectos y comunidades profesionales. La comunicación tendrá también un peso importante. Se exige un nivel mínimo C1 de inglés, capacidad para trasladar cuestiones complejas de forma clara y profesional, experiencia hablando en público y habilidades demostrables de negociación. Liderazgo, autonomía y trabajo internacional Más allá de los conocimientos técnicos, ENISA busca profesionales capaces de desenvolverse con autonomía, establecer prioridades, tomar decisiones, trabajar bajo presión y adaptarse a un entorno regulatorio en evolución. La capacidad de colaborar con equipos multidisciplinares y multiculturales, coordinar diferentes stakeholders y establecer relaciones profesionales efectivas será igualmente relevante en el proceso de selección. Condiciones y proceso de selección El puesto tiene como lugar principal de trabajo Atenas, aunque la convocatoria señala que las personas incluidas en la lista de reserva podrían recibir posteriormente ofertas con distinta duración o ubicación, incluida Bruselas, dependiendo de las necesidades de la Agencia. El periodo inicial de prueba será de nueve meses. Tras la evaluación inicial de las candidaturas, los perfiles con mayor puntuación podrán ser convocados a una prueba o ejercicio escrito y una entrevista, que se desarrollarán en inglés y que podrían realizarse online. El proceso está previsto inicialmente para el último trimestre de 2026. El proceso dará lugar a una lista de reserva válida hasta el 31 de diciembre de 2029. La inclusión en esta lista no supone automáticamente la contratación. ¿Cómo presentar la candidatura? Las solicitudes deben presentarse en inglés y exclusivamente a través del sistema electrónico de contratación de ENISA. La Agencia no admite candidaturas enviadas por correo electrónico, correo postal u otros medios. El plazo finaliza el 12 de octubre de 2026 a las 23:59:59, hora de Grecia. Puesto: Senior Cybersecurity ExpertOrganización: ENISA – Agencia de la Unión Europea para la CiberseguridadÁrea: Policy Monitoring and Analyses Unit (PMA)Ubicación: Atenas, GreciaCategoría: Temporary Agent – AD8Contrato: 4 años, renovableFecha límite: 12 de octubre de 2026Referencia: ENISA-TA-AD8-2026-14
11 Septiembre 2026

Rincón del CISO
Justificantes bancarios, reservas, conversaciones de WhatsApp o autorizaciones internas pueden falsificarse en cuestión de minutos. ESET advierte del riesgo de tomar decisiones basándose únicamente en una imagen y recomienda comprobar siempre la información en la plataforma de origen. Durante años, una captura de pantalla ha servido para demostrar casi cualquier cosa en Internet: que una transferencia se había realizado, que existía una reserva, que se había autorizado una operación o que determinada conversación había tenido lugar. Sin embargo, la evolución de las herramientas de edición y, especialmente, de la inteligencia artificial está poniendo en cuestión esa confianza. ESET alerta de que actualmente es posible modificar o generar desde cero imágenes cada vez más convincentes de justificantes bancarios, conversaciones, reservas, facturas o notificaciones. A simple vista, distinguir una captura auténtica de otra manipulada puede resultar extremadamente complicado. El problema está en la propia naturaleza de este tipo de archivos. Una captura muestra lo que supuestamente apareció en una pantalla en un momento determinado, pero por sí sola no permite comprobar quién la generó, si posteriormente fue modificada o, en el caso de una operación económica, si esta llegó realmente a producirse. “Nos hemos acostumbrado a aceptar una captura como confirmación de que un pago se ha realizado, una reserva existe o una conversación tuvo lugar, pero hoy esa confianza puede jugar en nuestra contra”, advierte Josep Albors, responsable de Investigación y Concienciación de ESET España. Según explica el experto, la proliferación de los deepfakes y de las herramientas capaces de manipular y generar imágenes está haciendo que las falsificaciones sean cada vez más convincentes y difíciles de detectar únicamente mediante una inspección visual. Falsos pagos, inversiones y devoluciones Uno de los escenarios donde este tipo de fraude puede resultar especialmente efectivo es el de las plataformas de compraventa de segunda mano. El engaño puede comenzar con un supuesto comprador que envía al vendedor una captura en la que aparentemente figura una transferencia realizada. Con esa “prueba”, intenta convencerle para que envíe inmediatamente el producto. El problema aparece después: el dinero nunca llega porque el justificante era falso. Otra variante consiste en mostrar una notificación manipulada que asegura que el pago se encuentra retenido y que, para recibirlo, es necesario abonar previamente una comisión o actualizar algún tipo de cuenta. Pero los usos fraudulentos van mucho más allá. En falsas oportunidades de inversión, los ciberdelincuentes pueden mostrar capturas de cuentas con importantes beneficios para generar confianza y animar a otras personas a invertir. También pueden falsificarse reservas, facturas o justificantes de devolución para intentar conseguir reembolsos o productos de manera ilícita. Incluso solicitar una captura puede convertirse en el primer paso para robar una cuenta. Si la imagen contiene un código de verificación o de recuperación de contraseña, un atacante podría utilizar esa información para intentar acceder posteriormente al servicio. El problema llega también a las empresas El riesgo no se limita al consumidor. Las capturas de pantalla forman parte del día a día de departamentos de atención al cliente, administración, finanzas o recursos humanos, donde en ocasiones se utilizan como documentación para justificar determinadas operaciones. Una imagen manipulada podría utilizarse para acreditar un pago inexistente y reclamar posteriormente una devolución. También podría simular la autorización de un responsable para ejecutar una transferencia urgente o alterar una conversación con el objetivo de respaldar una reclamación. Es precisamente aquí donde ESET sitúa uno de los principales riesgos: que una simple imagen termine provocando una acción con consecuencias económicas o de seguridad. “El verdadero riesgo aparece cuando una captura desencadena una decisión que después es difícil de revertir, como autorizar un pago, devolver dinero, entregar un producto o facilitar información sensible”, señala Albors. Por ello, cuando están en juego dinero, información confidencial o credenciales de acceso, la recomendación es clara: la verificación debe realizarse directamente en el sistema de origen y nunca depender exclusivamente de una captura enviada por otra persona. La captura puede ser una pista, pero no la prueba Ante este nuevo escenario, ESET propone cambiar la manera en la que particulares y organizaciones interpretan este tipo de imágenes. Una captura puede seguir siendo útil como documentación complementaria, pero no debería considerarse una prueba definitiva cuando existe la posibilidad de comprobar la operación directamente. Si se trata de un pago, por ejemplo, debe verificarse en la aplicación bancaria o en la plataforma de pago correspondiente. En una compraventa online, la información debería comprobarse dentro del propio marketplace, accediendo desde su aplicación o página web oficial y evitando los enlaces facilitados por terceros. El mismo principio puede aplicarse a reservas, devoluciones y facturas: números de referencia, registros de transacciones, comunicaciones originales o confirmaciones emitidas directamente por la compañía permiten añadir una capa de verificación que una imagen aislada no puede ofrecer. En el ámbito empresarial, la compañía de ciberseguridad recomienda contrastar las capturas con los registros internos antes de autorizar operaciones sensibles, solicitar documentación original cuando sea necesario investigar una incidencia y evitar decisiones irreversibles sustentadas únicamente en una imagen. La formación de los empleados también adquiere especial importancia. Comprender que una captura puede haber sido manipulada —por muy convincente que resulte— puede ayudar a detectar intentos de fraude antes de que desemboquen en una transferencia, un reembolso indebido o una brecha de seguridad. La automatización de las comprobaciones directamente contra los sistemas de origen puede contribuir igualmente a reducir la dependencia de documentos aportados manualmente. En un entorno en el que la inteligencia artificial permite crear evidencias visuales falsas con una facilidad creciente, el tradicional “mándame una captura” empieza a perder parte de su valor. Ver ya no significa necesariamente creer: cuando una imagen puede provocar una decisión importante, verificar su origen se convierte en una medida básica de seguridad.
11 Septiembre 2026

ESG
La búsqueda de alternativas gratuitas para ver el fútbol online puede terminar exponiendo datos personales, credenciales y dispositivos. ESET advierte especialmente sobre las aplicaciones no oficiales y los equipos modificados para acceder a contenidos de pago. Con el regreso de la Champions League, también aumenta la búsqueda en Internet de páginas, aplicaciones y dispositivos que prometen acceso gratuito —o a precios muy reducidos— a partidos que habitualmente se emiten a través de servicios de pago. Sin embargo, detrás de algunos de estos accesos pueden esconderse riesgos que van mucho más allá de la legalidad de las retransmisiones. ESET y su distribuidor oficial en España, Ontinet.com, alertan de que los ciberdelincuentes aprovechan el interés generado por las grandes competiciones deportivas para distribuir software malicioso, obtener información privada de los usuarios o comprometer dispositivos conectados al hogar. La dimensión del negocio ilegal tampoco es menor. Según recuerda la compañía de ciberseguridad, una operación internacional apoyada por Europol consiguió el pasado mes de junio desarticular nueve grupos de crimen organizado y retirar más de 27.000 URL relacionadas con retransmisiones ilegales. Para Josep Albors, director de Investigación y Concienciación de ESET España, el peligro comienza muchas veces cuando el usuario, en su intento por encontrar una retransmisión, termina instalando aplicaciones de origen desconocido, aceptando permisos innecesarios o incorporando a su red doméstica dispositivos cuya seguridad no puede garantizar. El riesgo de instalar aplicaciones fuera de las tiendas oficiales Uno de los principales focos de peligro está en las aplicaciones que prometen acceso gratuito a competiciones deportivas y que se distribuyen al margen de las tiendas oficiales. Instalar una app mediante archivos descargados desde páginas desconocidas o repositorios alternativos puede implicar saltarse parte de los controles de seguridad habituales. El problema se agrava cuando esas aplicaciones solicitan permisos que poco tienen que ver con la reproducción de vídeo. Una app destinada a ver fútbol que pide acceso a los contactos, las fotografías, los archivos, la ubicación o el micrófono debería generar desconfianza. Si el usuario concede estos permisos, una aplicación maliciosa podría utilizarlos para recopilar información confidencial, tratar de obtener credenciales o facilitar la llegada de nuevas amenazas al dispositivo. Y el riesgo no afecta únicamente a los smartphones. Tablets, televisores inteligentes y otros equipos conectados también pueden convertirse en una vía de entrada para los atacantes. Cuando el problema entra directamente en la red doméstica Otra fórmula utilizada para acceder a contenidos sin contratar los servicios correspondientes son los dispositivos multimedia o Set-Top Boxes configurados específicamente para reproducir canales y plataformas de pago. Algunos de estos equipos pueden incorporar firmware alterado, aplicaciones de procedencia poco fiable o configuraciones deficientes desde el punto de vista de la seguridad. Incluso un dispositivo aparentemente funcional puede llegar al usuario previamente comprometido o terminar infectado durante su configuración. La amenaza, además, puede extenderse más allá del propio aparato. Al permanecer conectado al mismo router que ordenadores, móviles, televisores y otros dispositivos domésticos, un equipo vulnerable podría convertirse en un punto desde el que intentar acceder a otros sistemas de la red. En determinados casos, los dispositivos infectados también pueden ser incorporados a botnets o utilizados como proxies residenciales. Esto permitiría a terceros aprovechar la conexión a Internet de la víctima para canalizar tráfico o desarrollar otras actividades sin que el propietario sea consciente de ello. Fútbol gratis, pero ¿a cambio de qué? El atractivo de acceder a una retransmisión sin pagar puede hacer que el usuario ignore señales que, en otras circunstancias, despertarían rápidamente sus sospechas. Páginas que exigen instalar un reproductor especial, extensiones del navegador, códecs desconocidos o aplicaciones adicionales son algunos de los indicios ante los que conviene extremar la precaución. Lo mismo ocurre cuando una web de dudosa procedencia solicita datos personales, credenciales o información bancaria. ESET y Ontinet.com insisten en que la forma más segura de seguir competiciones deportivas es hacerlo mediante servicios oficiales o debidamente autorizados. Entre las principales medidas de prevención se encuentran descargar aplicaciones únicamente desde fuentes fiables, revisar cuidadosamente los permisos antes de aceptarlos, comprobar la reputación de aplicaciones y dispositivos y mantener actualizados sistemas operativos, firmware y software. También resulta recomendable utilizar contraseñas robustas y diferentes para cada servicio, sustituir las credenciales que vienen configuradas por defecto en los dispositivos y analizar cualquier archivo descargado antes de ejecutarlo. La próxima vez que un enlace prometa ver un partido gratis en cuestión de segundos, quizá convenga hacerse otra pregunta antes de hacer clic: ¿qué puede estar obteniendo a cambio quien ofrece ese acceso?
11 Septiembre 2026
Jarana
José Vicente Toribio Guzmán asume una nueva responsabilidad como Customer Experience Center Lead en MasOrange / Orange España. Desde su nueva posición, trabajará en el desarrollo de un modelo de experiencia orientado a acercar las capacidades tecnológicas de la compañía a sus clientes de una forma práctica, comprensible y aplicada a las necesidades reales del negocio. Entre sus principales áreas de actuación estarán la inteligencia artificial, la conectividad avanzada, la ciberseguridad, el cloud, el IoT y las soluciones para el puesto de trabajo digital, con el objetivo de mostrar a través de experiencias y casos de uso cómo estas tecnologías pueden contribuir a optimizar procesos y mejorar la competitividad de las empresas.
11 Septiembre 2026
Rincón del CISO
El debate sobre cloud e inteligencia artificial enfrenta dos necesidades difíciles de conciliar: reforzar la autonomía tecnológica europea sin renunciar a las capacidades de los grandes proveedores estadounidenses. Europa quiere aumentar su soberanía digital, pero conseguirlo implica afrontar una realidad incómoda: buena parte de las tecnologías más avanzadas que necesita actualmente proceden de compañías extranjeras. El debate adquiere una dimensión especialmente sensible en defensa y seguridad. Responsables europeos han planteado dudas sobre hasta qué punto resulta viable reducir rápidamente la dependencia de proveedores estadounidenses de servicios cloud e inteligencia artificial cuando las alternativas europeas todavía no ofrecen, en determinados ámbitos, capacidades equivalentes. La discusión refleja uno de los grandes dilemas tecnológicos europeos. Por una parte, mantener una dependencia elevada de proveedores externos puede generar riesgos estratégicos, regulatorios y geopolíticos. Por otra, sustituirlos únicamente por criterios de procedencia podría implicar renunciar temporalmente a determinadas capacidades. Una decisión que también afecta al CISO Para los responsables de seguridad, soberanía y ciberseguridad empiezan a converger. Conocer dónde se almacenan los datos, bajo qué jurisdicción opera un proveedor, qué subcontratistas intervienen y qué posibilidades existen de migrar los servicios se está convirtiendo en parte del análisis de riesgo. La respuesta europea probablemente no pase por una desconexión inmediata, sino por construir progresivamente capacidades propias y reducir dependencias consideradas críticas. Porque la verdadera soberanía tecnológica no consiste simplemente en dejar de comprar tecnología extranjera. Consiste en disponer de alternativas suficientemente competitivas para poder elegir.
10 Septiembre 2026
ESG
La aplicación de las nuevas exigencias europeas está transformando la forma en la que las grandes empresas recopilan y presentan información ESG, llevando la sostenibilidad hacia modelos de reporting más estructurados y comparables. La sostenibilidad empresarial está entrando en una nueva fase: medir empieza a ser tan importante como comprometerse. Los primeros informes elaborados bajo las exigencias de la Corporate Sustainability Reporting Directive (CSRD) permiten observar cómo la normativa europea está modificando la manera en la que las organizaciones explican su impacto ambiental, social y de gobernanza. La tendencia apunta hacia documentos más estructurados, con indicadores definidos y una mayor conexión entre sostenibilidad, riesgos empresariales y resultados financieros. Uno de los cambios fundamentales es la denominada doble materialidad. Las organizaciones no solo deben analizar cómo las cuestiones ambientales y sociales pueden afectar económicamente a su actividad, sino también qué impacto genera la propia compañía sobre las personas y el medioambiente. Esto obliga a integrar información procedente de departamentos que tradicionalmente trabajaban de manera separada: finanzas, operaciones, recursos humanos, compras, riesgos, compliance o sostenibilidad. El dato ESG gana protagonismo La consecuencia es que el reporting deja progresivamente de ser una tarea concentrada únicamente en el departamento de sostenibilidad. Para producir información consistente y verificable, las empresas necesitan procesos de gobierno del dato, responsables claramente identificados y mecanismos que permitan rastrear el origen de cada indicador. La sostenibilidad comienza así a acercarse al nivel de exigencia tradicionalmente asociado a la información financiera. Y ese puede terminar siendo uno de los grandes legados de CSRD, incluso en un contexto de simplificación normativa: convertir el dato ESG en información empresarial que debe poder medirse, justificarse y utilizarse para tomar decisiones.
10 Septiembre 2026
Jarana
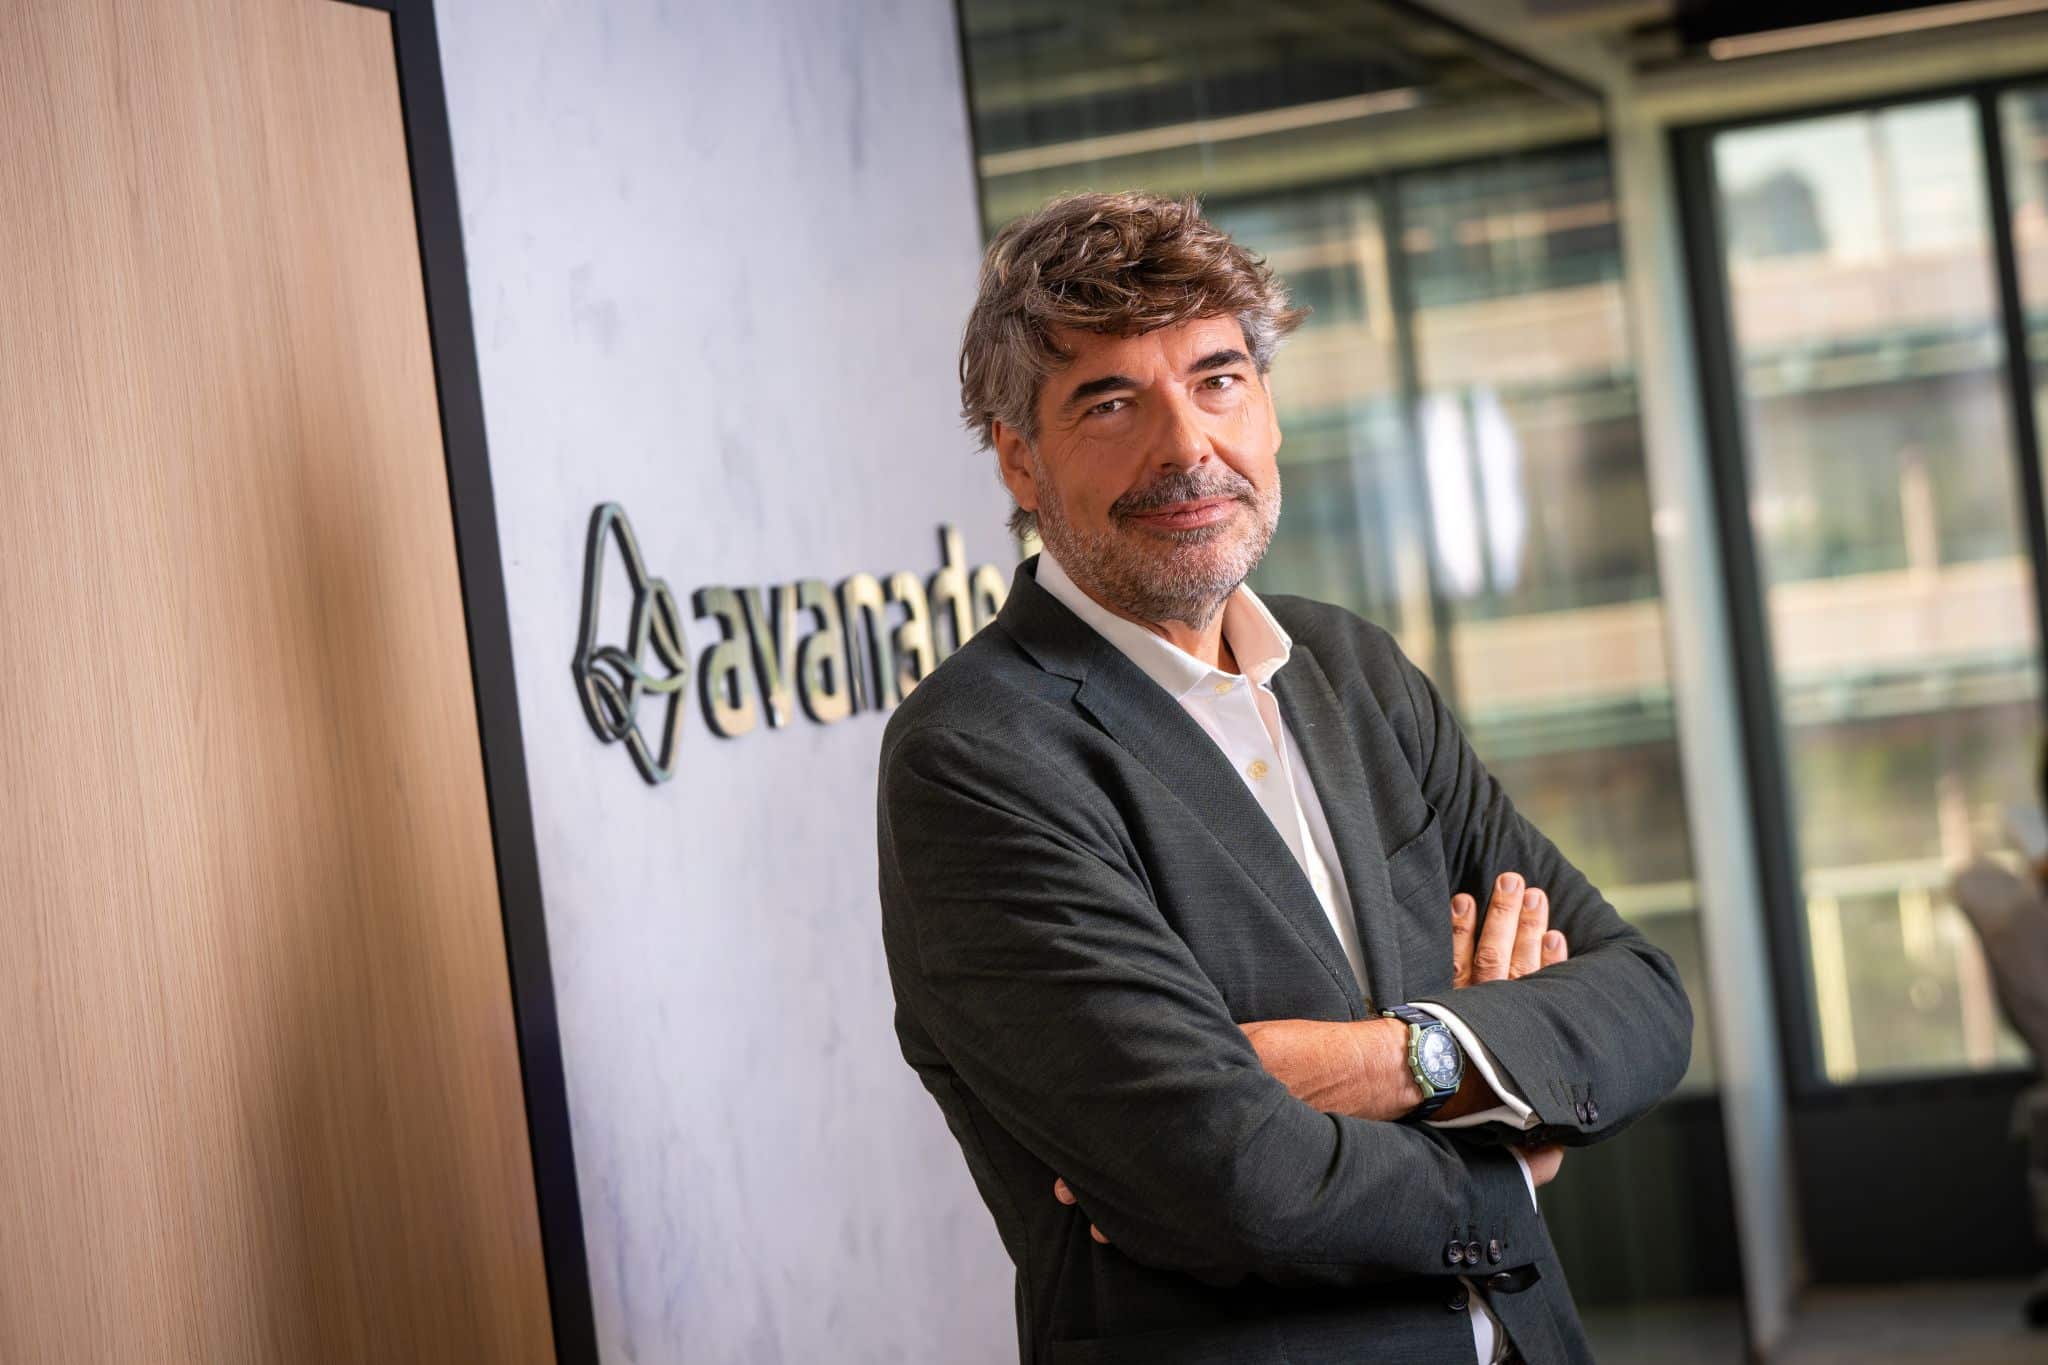
Juan Gutiérrez Botella ha sido nombrado General Manager de Avanade Iberia, asumiendo la dirección de la compañía en España y Portugal. Desde esta nueva posición, liderará la estrategia y el desarrollo del negocio de Avanade en ambos mercados, con el foco puesto en acompañar a las organizaciones en la generación de valor a través de la tecnología y en continuar impulsando el trabajo de sus equipos. Gutiérrez Botella toma el relevo de Teresa Oliva García, quien inicia una nueva etapa dentro de la compañía como EME AI Managed Service Lead.
10 Septiembre 2026
ESG
Los cambios introducidos en CSRD, CSDDD y Taxonomía buscan reducir la carga administrativa y concentrar las obligaciones en un número menor de compañías, abriendo una nueva etapa para la regulación europea de sostenibilidad. Después de años ampliando las obligaciones de sostenibilidad corporativa, Europa ha comenzado a revisar su estrategia. El proceso conocido como Omnibus de sostenibilidad ha introducido modificaciones relevantes en algunos de los principales pilares regulatorios europeos, entre ellos la Corporate Sustainability Reporting Directive (CSRD), la Corporate Sustainability Due Diligence Directive (CSDDD) y la Taxonomía europea. El objetivo es responder a una preocupación que ha ido ganando peso en Bruselas: que la transición sostenible avance sin imponer una complejidad administrativa que perjudique la competitividad de las empresas europeas. La consecuencia es un escenario en el que determinadas compañías pueden quedar fuera de algunas obligaciones o disponer de mayores plazos para adaptarse. Menos burocracia no significa el final del ESG La simplificación regulatoria no elimina, sin embargo, la necesidad empresarial de gestionar riesgos ambientales, sociales y de gobernanza. Grandes compañías continuarán solicitando información a proveedores; los inversores seguirán analizando riesgos climáticos y reputacionales; y las entidades financieras necesitan evaluar la exposición de las empresas a factores que pueden afectar a su capacidad de generar valor. El cambio podría incluso separar dos conceptos que durante los últimos años han aparecido excesivamente unidos: sostenibilidad y cumplimiento normativo. La primera responde a cómo una compañía gestiona riesgos y oportunidades a largo plazo. El segundo establece qué información está obligada legalmente a recopilar y comunicar. Europa entra así en una nueva etapa en la que el reto será conseguir simplificar sin perder transparencia y mejorar la competitividad sin renunciar a los objetivos de transformación sostenible.
9 Septiembre 2026
Rincón del CISO
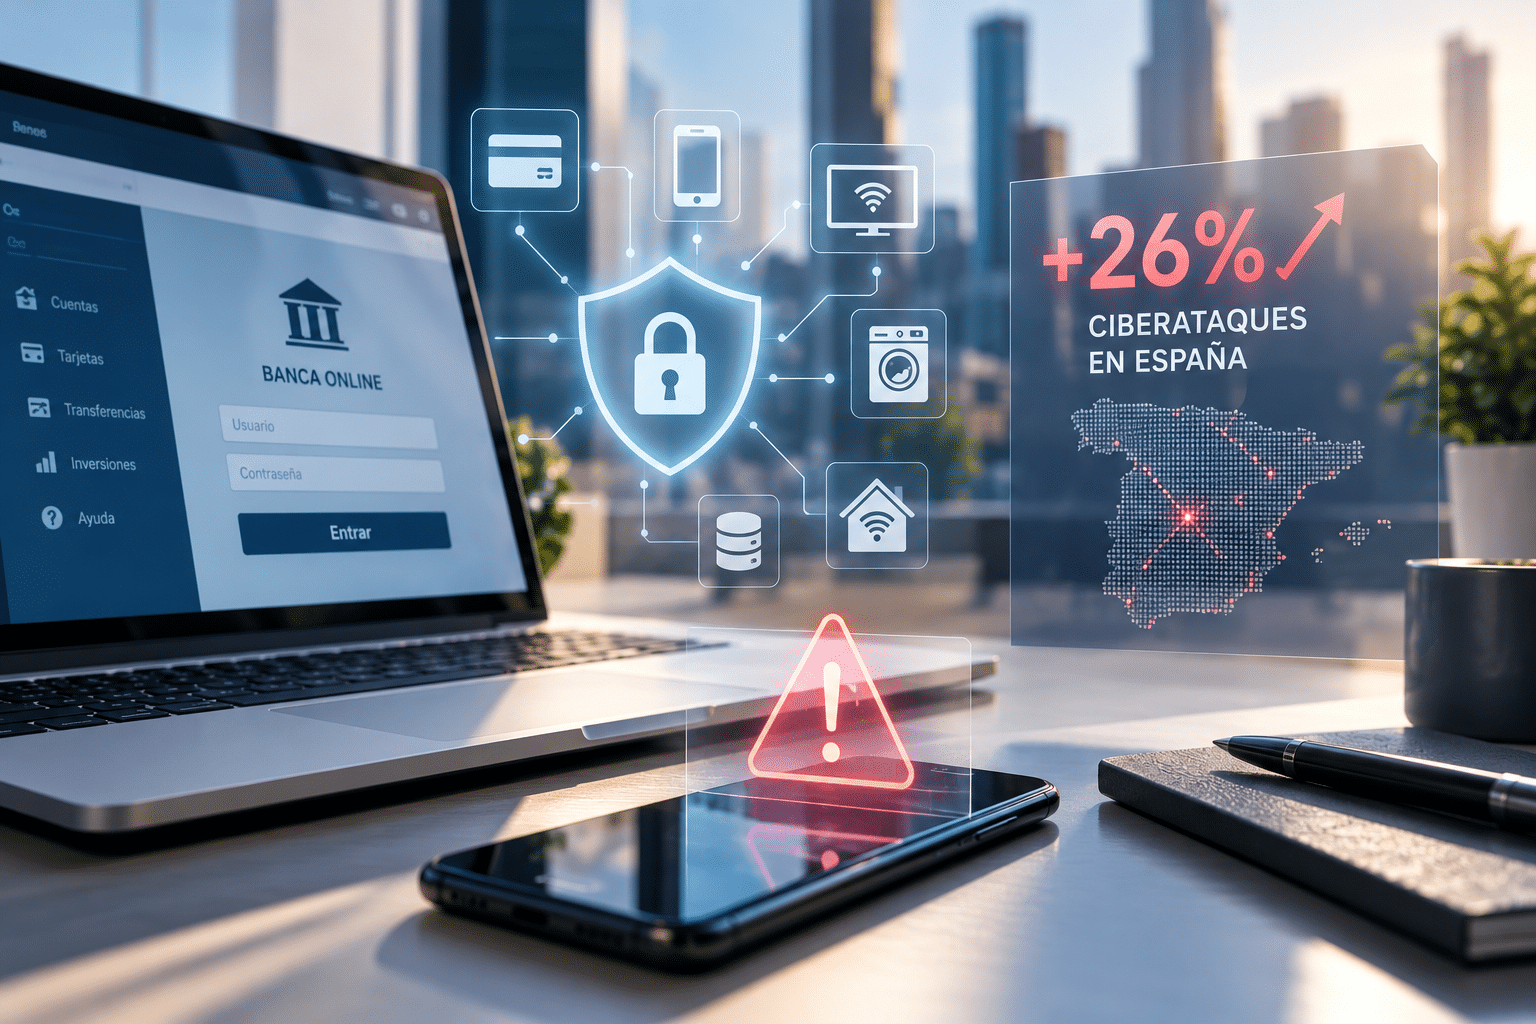
INCIBE gestionó 122.223 incidentes de ciberseguridad durante 2025, mientras aumentan con fuerza el fraude digital, el robo de datos y las amenazas contra dispositivos conectados. El servicio 017 recibió más de 142.000 llamadas. Los ciberataques aumentaron un 26% en España durante 2025, según los datos del último informe anual del Instituto Nacional de Ciberseguridad (INCIBE). El organismo gestionó 122.223 incidentes a lo largo del año, en un contexto en el que la banca se situó entre los sectores más afectados por las amenazas digitales. Dentro de los servicios esenciales, INCIBE detectó 401 incidentes. El sector bancario concentró el 34% de ellos, seguido del transporte, con un 14%, y la energía, con un 8%. Un escenario que vuelve a poner el foco sobre la protección de aquellas organizaciones cuya actividad resulta fundamental para el funcionamiento económico y social. El incremento de las amenazas coincide, además, con el crecimiento del propio mercado de la ciberseguridad. Según datos del Observatorio Sectorial DBK recogidos por RTVE, el sector facturó 2.500 millones de euros en España en 2024 y creció un 14% durante 2025. De mantenerse esta evolución, el mercado podría superar los 3.000 millones de euros en 2026. El malware y el fraude digital siguen creciendo Entre las amenazas que más aumentaron durante 2025 destaca el malware, con 55.411 incidentes, un 45% más que el año anterior. Dentro de esta categoría, se registraron 392 ataques de ransomware, en los que los ciberdelincuentes bloquean archivos o sistemas para posteriormente exigir un rescate. El fraude online también mantiene una evolución preocupante. Durante el pasado año se contabilizaron 45.445 incidentes, un 19% más que en 2024. El phishing continúa siendo una de las técnicas más utilizadas: INCIBE atendió 25.133 casos relacionados con correos electrónicos fraudulentos que suplantaban, entre otras, la identidad de bancos y compañías conocidas para obtener información personal o credenciales. Especialmente significativo es el incremento del robo de datos digitales y confidenciales. INCIBE intervino en 3.849 casos, lo que representa un crecimiento del 171% respecto al ejercicio anterior. Asimismo, en colaboración con Red.es, se cerraron 4.600 dominios potencialmente fraudulentos. Los dispositivos inteligentes, una nueva puerta de entrada Las amenazas ya no se limitan a ordenadores y teléfonos móviles. Los dispositivos conectados presentes en los hogares se están convirtiendo también en objetivos para los ciberdelincuentes. Según los datos recogidos por INCIBE, el 85% de los sistemas infectados detectados estaban relacionados con dispositivos IoT, entre ellos televisores, electrodomésticos, robots de limpieza o reproductores multimedia conectados a internet. Una vez comprometidos, estos equipos pueden pasar a formar parte de una botnet, una red de dispositivos controlados de manera remota por los atacantes y que puede utilizarse posteriormente para desarrollar nuevas actividades maliciosas. El 017 supera las 142.000 llamadas Ante el crecimiento de las amenazas digitales, conviene recordar la existencia del 017, la Línea de Ayuda en Ciberseguridad de INCIBE, un servicio nacional, gratuito y confidencial dirigido a ciudadanos, empresas, profesionales, menores y su entorno. Durante 2025, el servicio recibió 142.767 llamadas, un 45% más que en 2024. El 49% de las consultas estuvieron relacionadas con la prevención, mientras que el 51% correspondieron a personas que ya necesitaban ayuda ante un problema de ciberseguridad. Entre las consultas realizadas por ciudadanos destacaron las relacionadas con compras fraudulentas (17%), vishing (15%) y smishing (10%). En el ámbito empresarial, las principales preocupaciones fueron la suplantación de identidad (18%), el phishing (12%) y el fraude dirigido a ejecutivos (9%). El 017 también desempeña un papel especialmente relevante en la protección de los menores. Durante el pasado año intervino en 3.302 reportes relacionados con contenidos inadecuados vinculados al abuso sexual infantil, además de atender consultas sobre suplantación de identidad y ciberacoso. El aumento de los incidentes demuestra que la ciberseguridad ya no afecta únicamente a las grandes organizaciones. Desde una operación bancaria hasta un mensaje recibido en el teléfono o un dispositivo conectado en casa pueden convertirse en vías de entrada para el fraude. Ante una sospecha, incidente o duda relacionada con la seguridad digital, ciudadanos y empresas pueden recurrir al 017 para recibir orientación especializada.
9 Septiembre 2026
Jarana
Alejandro Roca Soto se incorpora a Cecotec como Director General Corporativo, posición desde la que liderará las áreas de Desarrollo Corporativo (M&A), Recursos Humanos, Tecnología, Legal y Finanzas del Grupo. Con más de 20 años de experiencia nacional e internacional en los sectores inmobiliario, retail, servicios y hotelero, asumirá responsabilidades sobre las tres divisiones de la compañía —Cecotec, Cecohomes e inHAUS—, así como sobre el resto de los negocios del grupo. En su nuevo cargo, trabajará estrechamente con César Orts, CEO de Cecotec, y con los directores generales de cada división con el objetivo de impulsar un crecimiento rentable y eficiente.
9 Septiembre 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

