Jarana
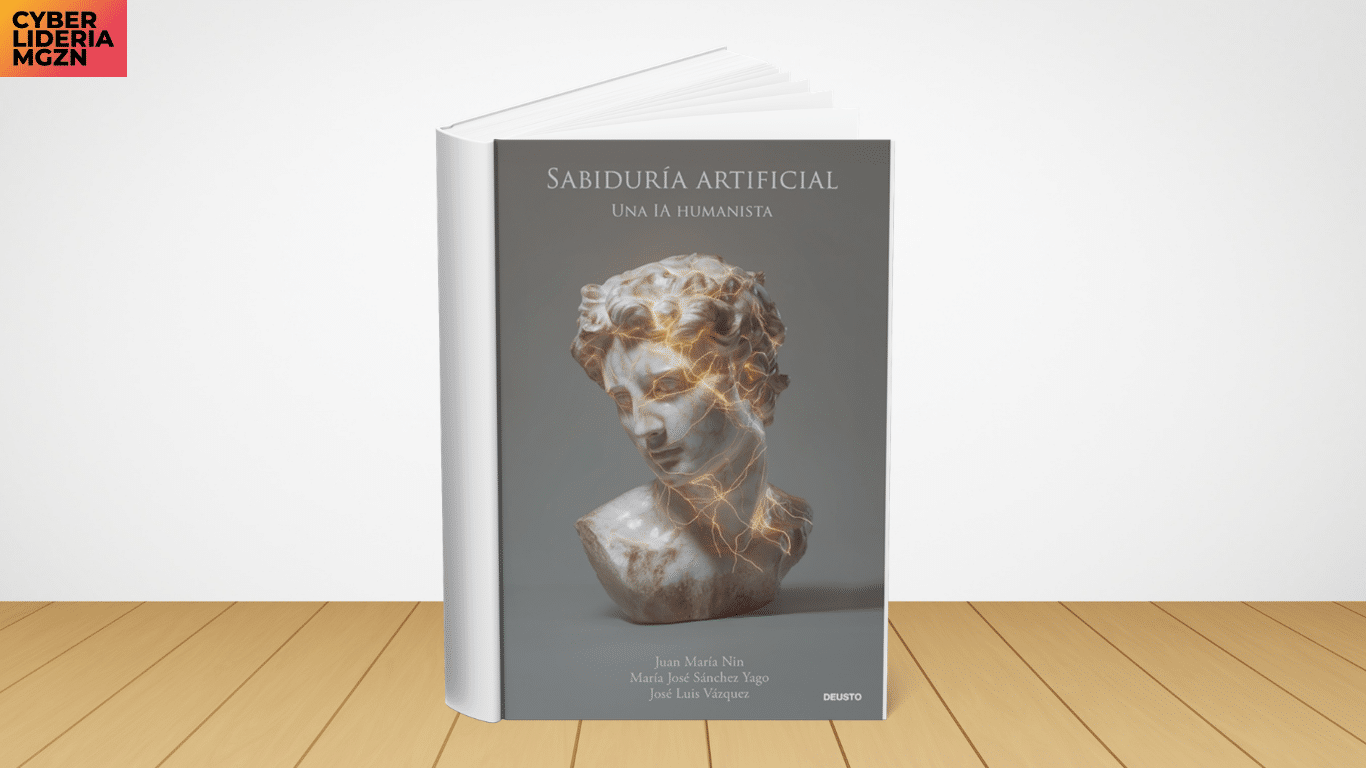
La inteligencia artificial ya está aquí: un nuevo tipo de intelecto que empieza a tomar decisiones con nosotros, sobre nosotros y, a veces, por nosotros. Pero ¿cómo evitamos que esto se traduzca en control, desigualdad y deshumanización? ¿Cómo ponemos ese progreso al servicio de la dignidad humana? Este libro parte de una convicción radical: necesitamos diseñar inteligencias artificiales con «sabiduría artificial», es decir que armonicen eficacia y sentido e integren en su ADN valores universales como verdad, justicia, libertad y cuidado de la vida. A medio camino entre el ensayo filosófico y la reflexión basada en la experiencia profesional, Sabiduría artificial nos invita a entender, sin tecnicismos, qué hay realmente detrás de la IA que ya usamos cada día. El resultado es una propuesta práctica: claves para actuar desde hoy —en la educación, la empresa, las instituciones y la gobernanza— y una hoja de ruta para orientar la inteligencia artificial hacia un objetivo decisivo: que no sólo sea más inteligente, sino también más humana, porque cada modelo que lanzamos al mundo lleva escrito, en cierto modo, nuestro legado. Autores: Juan María Nin, María José Sánchez Yago y José Luis Vázquez
4 Septiembre 2026
ESG
Un estudio internacional de Workiva revela una creciente brecha entre las expectativas depositadas en la inteligencia artificial y la capacidad real de las organizaciones para garantizar la calidad, trazabilidad y fiabilidad de los datos que la alimentan. Los inversores ya han comenzado a tomar nota. La inteligencia artificial ha pasado en apenas unos años de ser una tecnología experimental a convertirse en una pieza cada vez más integrada en las operaciones de las compañías. Ahora, sin embargo, comienza una etapa diferente: demostrar que además de ahorrar tiempo es capaz de generar resultados empresariales fiables, medibles y sostenibles. Y ahí aparece una brecha. El 84% de los ejecutivos encuestados por Workiva afirma sentirse al menos razonablemente seguro de la precisión de un contenido generado por inteligencia artificial que apareciera en un informe anual sin haber pasado previamente por una revisión humana. La cifra sería una importante muestra de confianza empresarial en la tecnología si no fuera acompañada por otro dato: el 26% asegura que las auditorías internas de IA de sus organizaciones ya han descubierto errores que llegaron hasta audiencias externas o incluso hasta el consejo de administración. Es una de las principales conclusiones del 2026 Midyear Executive Benchmark Survey de Workiva, que dibuja un escenario en el que las ambiciones de las organizaciones con la IA avanzan más rápido que los mecanismos creados para verificar sus resultados. Mucha confianza en la IA, pero muy poca en los datos La contradicción se vuelve todavía más evidente al analizar la materia prima que utilizan los sistemas de inteligencia artificial. Solo el 11% de los ejecutivos considera que la calidad de los datos de su organización es actualmente suficiente para utilizar IA. Además, el 71% afirma que una calidad deficiente de los datos ya ha afectado, al menos de manera moderada, al uso de inteligencia artificial en procesos de información financiera y sostenibilidad. Para algo más de una cuarta parte, el problema es todavía mayor: el 27% asegura que las deficiencias en los datos han bloqueado significativamente la implantación de IA en determinados procesos clave. La conclusión del informe apunta así hacia una de las cuestiones que marcará la siguiente fase de adopción de esta tecnología: implementar modelos cada vez más avanzados sirve de poco si la información sobre la que trabajan continúa fragmentada, resulta difícil de verificar o carece de una trazabilidad adecuada. Y la diferencia entre directivos y profesionales resulta especialmente significativa. Cuando Workiva pregunta si confiarían en un resultado generado mediante IA incluido en un informe anual o una presentación al consejo sin supervisión humana, el 39% de los ejecutivos se declara “muy confiado”, frente al 29% del resto de profesionales encuestados. Sumando quienes se consideran muy o bastante confiados, el porcentaje alcanza el 84% entre los ejecutivos y el 76% entre los profesionales. Cuanto mayor parece ser la responsabilidad dentro de la organización, mayor es también la confianza manifestada en la IA. Los inversores ya están buscando errores La cuestión ha dejado de ser exclusivamente tecnológica. Los inversores institucionales están comenzando a incorporar la fiabilidad de la inteligencia artificial a su evaluación de las compañías. Según el estudio, el 89% manifiesta preocupación por la precisión de la IA utilizada en las comunicaciones e informes corporativos. Y prácticamente la mitad ya no se limita a confiar en que las empresas tengan controles adecuados: el 47% reconoce que busca activamente indicios de errores generados mediante inteligencia artificial en la información publicada por las compañías. Esto introduce una nueva dimensión en la relación entre IA, reporting y confianza. Un error generado por un modelo que termina incorporándose a información financiera, de sostenibilidad o destinada al mercado puede dejar de ser simplemente un problema técnico para convertirse en una cuestión reputacional, regulatoria e incluso financiera. El propio informe conecta esta tendencia con el creciente impacto de la desinformación. El 26% de los profesionales y ejecutivos encuestados considera ya la información errónea una de las principales amenazas externas para el rendimiento financiero, frente al 23% registrado el año anterior. La IA ya tiene que demostrar que genera dinero La fase de experimentación también está dejando paso a la exigencia de resultados. Las compañías no solo quieren utilizar IA. Quieren medir qué retorno está produciendo. El 48% de los ejecutivos está totalmente de acuerdo en que espera obtener un retorno medible de sus inversiones en IA durante los próximos doce meses. Entre los resultados que esperan conseguir destacan especialmente el crecimiento de los ingresos, mencionado por el 58%, y el ahorro de tiempo, señalado por el 47%. Pero también aquí aparece un cambio relevante. Los inversores están empezando a observar indicadores concretos para determinar si la inteligencia artificial está teniendo un impacto real sobre el negocio. El 51% analiza la evolución de los ingresos de las compañías en cartera como indicador del retorno de sus inversiones en IA. Un 42% sigue las tasas de conversión de ventas, mientras que un 40% observa el retorno interno de los proyectos de inteligencia artificial. El mismo porcentaje analiza el tiempo ahorrado gracias a esta tecnología y el grado de automatización de tareas anteriormente realizadas por personas. La productividad, por tanto, empieza a dejar de ser suficiente como argumento. La siguiente pregunta será cuánto negocio genera realmente la IA. De acelerar procesos a rediseñar las empresas Precisamente por ello, Workiva plantea que el verdadero retorno no llegará únicamente incorporando inteligencia artificial sobre procesos ya existentes. La transformación más profunda consistirá en revisar cómo se realiza el trabajo. Las organizaciones tendrán que decidir qué tareas pueden delegarse en sistemas autónomos, cuáles requieren supervisión y en qué puntos el criterio humano debe continuar siendo obligatorio. Esta cuestión adquiere especial relevancia con la llegada de los agentes de IA, capaces de ejecutar determinadas actividades con una intervención humana cada vez menor. El informe identifica varios riesgos que ya preocupan a las organizaciones. El principal, señalado por el 35% de los participantes, es que los empleados compartan información propietaria mediante herramientas de inteligencia artificial no autorizadas. Le sigue, con un 34%, la posibilidad de utilizar información generada por IA sin haberla comprobado previamente. El 32% teme las consecuencias de decisiones tomadas con información procedente de IA que posteriormente resulte incorrecta, mientras que el 31% señala los fraudes dirigidos a empleados y potenciados mediante inteligencia artificial. Otro 30% menciona el uso no autorizado de estas herramientas dentro de la organización. No se trata, por tanto, únicamente de controlar qué hace la IA. También hay que controlar quién la utiliza, con qué información y bajo qué reglas. La gobernanza empieza a convertirse en una ventaja competitiva Uno de los mensajes más claros del estudio es que gobernar la inteligencia artificial no debería interpretarse necesariamente como un freno a la innovación. Puede ocurrir exactamente lo contrario. Una compañía capaz de conocer el origen de sus datos, seguir su transformación, documentar procesos y comprobar los resultados generados por la IA puede tener más capacidad para automatizar tareas sin multiplicar los riesgos. Y los inversores parecen compartir esa visión. El 96% considera importantes las políticas de gobernanza de la IA y supervisión humana a la hora de tomar decisiones de inversión. Para un 62% son incluso “muy importantes”. Workiva señala tres elementos especialmente relevantes: crear fuentes de información fiables y compartidas, documentar los flujos de trabajo y establecer capas de contexto suficientemente robustas para que los sistemas de IA puedan operar sobre los datos. La trazabilidad adquiere también una importancia creciente. A medida que los agentes sean más autónomos, el 55% de los encuestados considera que seguirá necesitando plataformas capaces de gestionar agentes y flujos de trabajo automatizados y documentados. El 49% cree que seguirán siendo necesarios sistemas que actúen como registros oficiales de información, mientras que un **45% apunta a la necesidad de mantener trazabilidad y pistas de auditoría sobre el origen y recorrido de los datos. La autonomía de la IA, por tanto, no elimina la necesidad de control. Puede aumentarla. La transparencia también se convierte en un activo El informe analiza además otro fenómeno relacionado con la confianza: la frecuencia con la que las compañías informan al mercado. En Estados Unidos se ha planteado la posibilidad de que determinadas compañías pasen de una presentación trimestral de resultados a un modelo semestral. Pero los inversores encuestados por Workiva muestran escaso entusiasmo ante una reducción de la información disponible. Si una empresa pasara de publicar resultados trimestralmente a hacerlo dos veces al año, el 66% afirma que aumentaría el uso de fuentes de información alternativas. Un 53% elevaría la prima de riesgo o la tasa de descuento aplicada a esa compañía, mientras que el 43% reduciría su posición inversora. Otro 37% solicitaría información adicional fuera del calendario habitual. Las propias empresas parecen haber interpretado ese mensaje. Entre los ejecutivos de compañías cotizadas o que prevén salir a bolsa, el 47% asegura que sería muy probable que siguiera comunicando resultados trimestrales incluso aunque dejara de ser obligatorio, mientras que otro 45% considera bastante probable hacerlo. Más información puede convertirse así en una forma de reducir incertidumbre y mantener la confianza. La gran batalla no será tecnológica Probablemente una de las conclusiones más interesantes del estudio es que la siguiente fase de la inteligencia artificial no dependerá únicamente de disponer de mejores modelos. Dependerá de las organizaciones. Será necesario modificar puestos de trabajo, establecer responsabilidades claras, formar a los equipos y determinar cuándo una decisión puede automatizarse y cuándo debe intervenir una persona. De hecho, el 88% de los líderes afirma estar priorizando la formación relacionada con IA, una señal de que las compañías comienzan a entender que la transformación no puede producirse únicamente desde los departamentos tecnológicos. Incluso el destino de los ahorros generados por la IA comienza a mostrar diferencias interesantes. Las compañías en las que existe un responsable específico de estrategia de IA son más proclives a utilizar parte de esos recursos para mejorar la remuneración de talento altamente demandado: el 39% lo hace cuando la estrategia está liderada por un Chief AI Officer, frente al 28% de media. La IA no necesariamente implica sustituir talento. En algunas organizaciones está empezando a servir para invertir más en él. La brecha de verificación El estudio de Workiva resume este escenario con un concepto: “verification gap”, la brecha de verificación. Las organizaciones confían en la inteligencia artificial, quieren acelerar su utilización y esperan resultados económicos en plazos cada vez más cortos. Pero esa confianza todavía no siempre está acompañada por la calidad de los datos, los mecanismos de control y la trazabilidad necesarios. El reto empresarial de los próximos años podría estar precisamente ahí. No será suficiente con disponer de modelos capaces de generar información o agentes capaces de ejecutar procesos. Las compañías deberán ser capaces de demostrar de dónde procede cada dato, cómo se ha transformado, qué decisiones ha tomado la IA y quién puede responder por ellas. Porque a medida que la inteligencia artificial gane autonomía, la confianza no dependerá de utilizar más IA. Dependerá de poder verificarla. Un estudio con más de 2.600 participantes El informe fue elaborado a partir de una investigación encargada por Workiva a Ascend2 durante mayo de 2026. La encuesta reunió a 2.272 profesionales de finanzas, riesgo, sostenibilidad y áreas legales, entre ellos 847 ejecutivos C-Level, pertenecientes a organizaciones de Norteamérica, Latinoamérica, Europa y Asia-Pacífico. Las compañías participantes contaban con al menos 250 empleados o unos ingresos anuales mínimos de 250 millones de dólares. El estudio incorporó además las respuestas de 367 inversores institucionales de Estados Unidos, Canadá y Reino Unido, lo que permite confrontar las expectativas de quienes están desplegando la IA dentro de las organizaciones con las de quienes evalúan sus resultados desde los mercados.
3 Septiembre 2026
Rincón del CISO
Actualizaciones pendientes, permisos que ya no deberían existir, copias de seguridad sin comprobar o nuevas herramientas de IA pueden convertirse en puntos débiles cuando las empresas recuperan su actividad habitual Septiembre supone para muchas organizaciones el regreso a la normalidad después del periodo vacacional. Vuelven las reuniones, los proyectos recuperan velocidad y los equipos retoman sus rutinas. Pero esa reactivación también plantea una cuestión menos visible: ¿en qué estado se encuentra la seguridad digital de la compañía después del verano? Durante las vacaciones, algunos dispositivos permanecen semanas sin conectarse a la red corporativa, determinados empleados trabajan desde otras ubicaciones y aparecen nuevas aplicaciones o servicios utilizados para resolver necesidades puntuales. Al mismo tiempo, los cambios de personal o de funciones pueden dejar activos permisos que ya no tienen sentido. Ante este escenario, ESET España recomienda aprovechar la vuelta a la actividad para realizar una revisión básica de los principales elementos de seguridad de la organización. No se trata necesariamente de poner en marcha una auditoría completa, sino de detectar pequeños desajustes antes de que puedan convertirse en una vía de entrada para los atacantes. Cinco comprobaciones para empezar septiembre con mayor seguridad 1. Poner al día los dispositivos El primer paso pasa por comprobar ordenadores, servidores, teléfonos móviles y cualquier otro equipo desde el que se acceda a información o servicios corporativos. Los dispositivos que han permanecido apagados o desconectados durante varias semanas pueden acumular parches y actualizaciones pendientes. Sistemas operativos, navegadores, aplicaciones y soluciones de protección deberían encontrarse al día antes de recuperar plenamente su uso. Además de corregir errores, estas actualizaciones solucionan vulnerabilidades conocidas que pueden ser aprovechadas por los ciberdelincuentes. Por ello, mantener el software actualizado continúa siendo una de las medidas más sencillas para reducir la exposición de una organización. 2. Revisar usuarios, permisos y accesos Septiembre también puede ser un buen momento para preguntarse quién puede acceder actualmente a qué información. Una baja, un cambio de puesto, una colaboración temporal o el acceso concedido a un proveedor pueden dejar tras de sí cuentas y privilegios que ya no son necesarios. La recomendación pasa por identificar usuarios inactivos, retirar permisos obsoletos y aplicar el principio de mínimo privilegio: cada profesional debería tener acceso exclusivamente a los sistemas y datos que necesita para desarrollar su trabajo. A ello se suma la conveniencia de utilizar autenticación multifactor, especialmente en aquellas cuentas que permiten acceder a información sensible, sistemas críticos o funciones administrativas. 3. Comprobar que el backup sirve para recuperar la información Tener copias de seguridad no garantiza, por sí solo, que una empresa pueda recuperarse ante un incidente. Además de verificar que los backups se están realizando correctamente, las organizaciones deberían comprobar periódicamente que contienen la información prevista y que los datos pueden restaurarse cuando sea necesario. La capacidad de recuperación resulta especialmente relevante frente al ransomware, una amenaza que continúa situándose entre las principales preocupaciones de seguridad para empresas de diferentes tamaños. Un backup que nunca se ha probado puede convertirse en una falsa sensación de seguridad. Por ello, tan importante como realizar las copias es disponer de un procedimiento claro para restaurarlas. 4. Examinar los equipos que han estado fuera de la oficina Portátiles y otros dispositivos corporativos pueden haber pasado buena parte del verano conectándose desde viviendas, hoteles, aeropuertos o redes distintas a las habituales. Esto no significa que hayan sido comprometidos, pero sí justifica una comprobación antes de reincorporarlos completamente al entorno empresarial. Entre los elementos que conviene revisar se encuentran las aplicaciones instaladas recientemente, extensiones del navegador, sesiones abiertas, actualizaciones pendientes y herramientas que hayan obtenido permisos para acceder a información corporativa. 5. Saber qué nuevas herramientas utilizan los empleados El último punto adquiere especial importancia ante la rápida adopción de servicios digitales y aplicaciones basadas en inteligencia artificial. Durante los últimos meses, muchos profesionales han incorporado este tipo de soluciones a sus tareas diarias. El reto para las empresas no consiste únicamente en conocer qué plataformas se utilizan, sino también qué información corporativa se está introduciendo en ellas y con qué finalidad. El ESET Threat Report H1 2026 refleja la dimensión que está alcanzando este ecosistema. Durante el primer semestre del año, los laboratorios de la compañía analizaron cerca de 900.000 AI skills, entre las que identificaron decenas de miles de instancias sospechosas y miles clasificadas como maliciosas. La cuestión, por tanto, no pasa necesariamente por bloquear cualquier herramienta nueva, sino por ganar visibilidad sobre su utilización y establecer criterios claros que permitan reducir los riesgos asociados. Septiembre, un punto de control para la seguridad empresarial La vuelta de vacaciones puede funcionar así como una especie de revisión técnica para las organizaciones. Muchas de las medidas necesarias no requieren inversiones extraordinarias ni grandes proyectos tecnológicos: actualizar un dispositivo, eliminar una cuenta antigua, probar una restauración o revisar los permisos de una aplicación pueden evitar problemas posteriores. Como señala Josep Albors, responsable de Investigación y Concienciación de ESET España, el objetivo es obtener una imagen actual del estado de la seguridad de la compañía y confirmar que las medidas fundamentales continúan funcionando. En un entorno en el que las amenazas evolucionan al mismo ritmo que las herramientas digitales utilizadas por las empresas, la visibilidad y las revisiones periódicas se convierten en una primera línea de defensa. Y septiembre, con el regreso de los equipos y la reactivación de la actividad, ofrece un momento especialmente oportuno para comprobar que ninguna puerta digital se ha quedado abierta durante el verano.
3 Septiembre 2026
Jarana
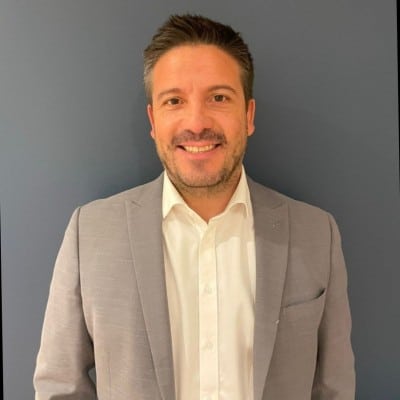
L’Oréal ha nombrado a Cristián Oyarzún como nuevo Chief Growth Officer (CGO), posición que asumió recientemente con el objetivo de impulsar nuevas oportunidades de crecimiento y reforzar la transformación de la gestión comercial de la compañía. Desde su nuevo cargo, Oyarzún trabajará junto a su equipo en la identificación de nuevas oportunidades de negocio, la optimización del P&L y la planificación de la demanda, con especial atención a la mejora de la cadena logística. Esta nueva etapa también buscará potenciar la inversión en las marcas de L’Oréal y continuar mejorando el servicio ofrecido a clientes y consumidores, manteniendo como objetivo el liderazgo de la compañía en la industria de la belleza.
3 Septiembre 2026

ESG
El desastre registrado en la frontera entre Nepal y el Tíbet vuelve a poner el foco en una transformación que va mucho más allá del medioambiente: el calentamiento de la alta montaña amenaza infraestructuras, recursos hídricos y comunidades de toda la región. El Himalaya está cambiando y, con él, también lo están haciendo los riesgos a los que se enfrentan millones de personas. El reciente colapso de una enorme masa de hielo y roca en la frontera entre Nepal y el Tíbet ha vuelto a evidenciar la vulnerabilidad de una de las regiones montañosas más importantes del planeta. El desastre comenzó el pasado 26 de agosto en las proximidades del Parque Nacional Langtang, en Nepal. Una gran masa de hielo y roca se precipitó unos 1.200 metros hacia el valle, generando una violenta corriente de agua, barro, rocas y hielo que avanzó rápidamente por los cauces situados aguas abajo. El impacto ha sido devastador, con cientos de fallecidos, numerosos desaparecidos y graves daños en comunidades e infraestructuras. Carreteras, puentes, instalaciones eléctricas y centros sanitarios se han visto afectados, mientras que la aparición de nuevos deslizamientos y acumulaciones temporales de agua ha complicado las labores de emergencia. Incluso las redes sísmicas registraron inicialmente el fenómeno como si se tratara de un terremoto. Los análisis posteriores apuntaron a que la señal había sido provocada por la propia magnitud del derrumbe. Los científicos continúan investigando las causas concretas del colapso y, por el momento, no existe evidencia suficiente para atribuir directamente este episodio al cambio climático. Sin embargo, el suceso se produce en una región donde las consecuencias del calentamiento global son cada vez más visibles. Los glaciares del Himalaya retroceden a mayor velocidad La denominada Asia de Alta Montaña alberga la mayor concentración de hielo del planeta fuera de las regiones polares y constituye una reserva de agua fundamental para buena parte del continente. Los datos muestran una tendencia preocupante. Los 23 glaciares monitorizados en la región durante el año glaciológico 2025 perdieron masa, en un contexto marcado por temperaturas superiores a la media y menores nevadas durante el invierno, según la Organización Meteorológica Mundial. El fenómeno no es puntual. Los glaciares de la región Hindu Kush-Himalaya retrocedieron un 65% más rápido entre 2011 y 2020 que durante la década anterior, de acuerdo con el Centro Internacional para el Desarrollo Integrado de las Montañas (ICIMOD). Al mismo tiempo, el calentamiento de Asia continúa acelerándose. La tendencia registrada entre 1991 y 2025 prácticamente duplica el ritmo observado entre 1961 y 1990. Pero la reducción del hielo es solo una parte del problema. Un efecto dominó en la alta montaña El aumento de las temperaturas modifica el equilibrio de ecosistemas extremadamente complejos. El deshielo del permafrost puede reducir la estabilidad de las laderas y de las formaciones rocosas, mientras que las precipitaciones intensas y el agua procedente del deshielo pueden incrementar todavía más la presión sobre el terreno. En este contexto, un único desprendimiento puede desencadenar una sucesión de fenómenos. El colapso de una masa glaciar o rocosa puede provocar una avalancha, bloquear temporalmente un río y crear un lago improvisado. Si esa barrera natural termina cediendo, puede producirse una nueva inundación aguas abajo. La emergencia de Nepal muestra precisamente esa capacidad de propagación del riesgo. Más de 90.000 personas se han visto directamente afectadas y la inestabilidad del terreno continúa suponiendo un desafío para las operaciones de rescate y recuperación. De este modo, un fenómeno inicialmente localizado en una zona remota de montaña puede transformarse rápidamente en una crisis humanitaria, económica y de infraestructuras. Más de 750 millones de personas dependen de estos sistemas La transformación de los glaciares del Himalaya también plantea una cuestión estratégica para Asia: el agua. Las montañas del Himalaya, Hindu Kush y Karakórum alimentan algunos de los principales sistemas fluviales del continente. Más de 750 millones de personas dependen de las cuencas de los ríos Indo, Ganges y Brahmaputra, abastecidas en parte por el hielo y la nieve de estas cordilleras. Su agua sostiene ciudades, agricultura, producción hidroeléctrica y millones de medios de vida. Por ello, cualquier alteración significativa en la cantidad de agua disponible o en el momento en el que llega a los ríos puede tener importantes consecuencias sociales y económicas. Además, el riesgo evoluciona con el tiempo. En una primera fase, un deshielo más intenso puede aumentar el caudal y favorecer inundaciones o la formación de lagos glaciares inestables. A largo plazo, sin embargo, unos glaciares cada vez más pequeños pueden reducir su capacidad para aportar agua precisamente durante los periodos más cálidos y secos. El Banco Mundial estima que entre 1.500 y 1.700 millones de personas del sur de Asia podrían encontrarse expuestas a situaciones de escasez de agua en 2050, aunque el retroceso glaciar es solo uno de los múltiples factores que determinarán ese escenario. El carbono negro también acelera el deshielo Los gases de efecto invernadero no son la única consecuencia de la actividad humana que afecta a los glaciares. El denominado carbono negro, formado por partículas de hollín procedentes, entre otras fuentes, de motores diésel, hornos industriales y combustión de biomasa, puede depositarse sobre la nieve y el hielo. Al oscurecer la superficie, disminuye su capacidad para reflejar la radiación solar y favorece una mayor absorción de calor, acelerando así el proceso de deshielo. Reducir estas emisiones podría ofrecer un doble beneficio: ralentizar parte de la pérdida de hielo y mejorar la calidad del aire en una región especialmente expuesta a la contaminación. Infraestructuras diseñadas para un clima que está dejando de existir El desafío para los gobiernos ya no consiste únicamente en proteger los ecosistemas. Buena parte de las carreteras, puentes, presas, centrales hidroeléctricas y asentamientos de las regiones montañosas fueron diseñados tomando como referencia registros históricos sobre precipitaciones, nieve, caudales y estabilidad del terreno. El problema es que esos patrones están cambiando. La adaptación obliga, por tanto, a revisar cómo se planifican y protegen las infraestructuras críticas. Tecnologías como la observación por satélite, las redes sísmicas, los sensores fluviales o la teledetección permiten detectar cambios en glaciares, lagos y laderas potencialmente inestables antes de que se conviertan en una emergencia. Los sistemas de alerta temprana y la capacidad de anticipación serán cada vez más importantes, pero también lo será la cooperación internacional. Los grandes ríos del Himalaya atraviesan diferentes países. Una inundación o un colapso producido en un territorio puede alcanzar comunidades situadas al otro lado de una frontera en cuestión de horas. Compartir información, coordinar sistemas de vigilancia y desarrollar protocolos conjuntos de respuesta se convierte así en una cuestión de seguridad regional. Del cambio climático a la gestión del riesgo El desastre ocurrido entre Nepal y el Tíbet no permite afirmar por sí solo que el cambio climático haya provocado este colapso concreto. La relación entre un episodio individual y el calentamiento global requiere análisis científicos específicos. La tendencia de fondo, sin embargo, resulta mucho más clara: la alta montaña asiática se está calentando, sus glaciares están perdiendo masa y los sistemas naturales que dependen de ellos están transformándose. Por eso, hablar del futuro de los glaciares ya no significa únicamente hablar de conservación medioambiental. Significa hablar de agua, energía, infraestructuras, prevención de desastres, economía y seguridad. Y, sobre todo, de la necesidad de prepararse para un escenario en el que las montañas más altas del planeta pueden dejar de comportarse como lo hicieron durante décadas.
2 Septiembre 2026
Rincón del CISO
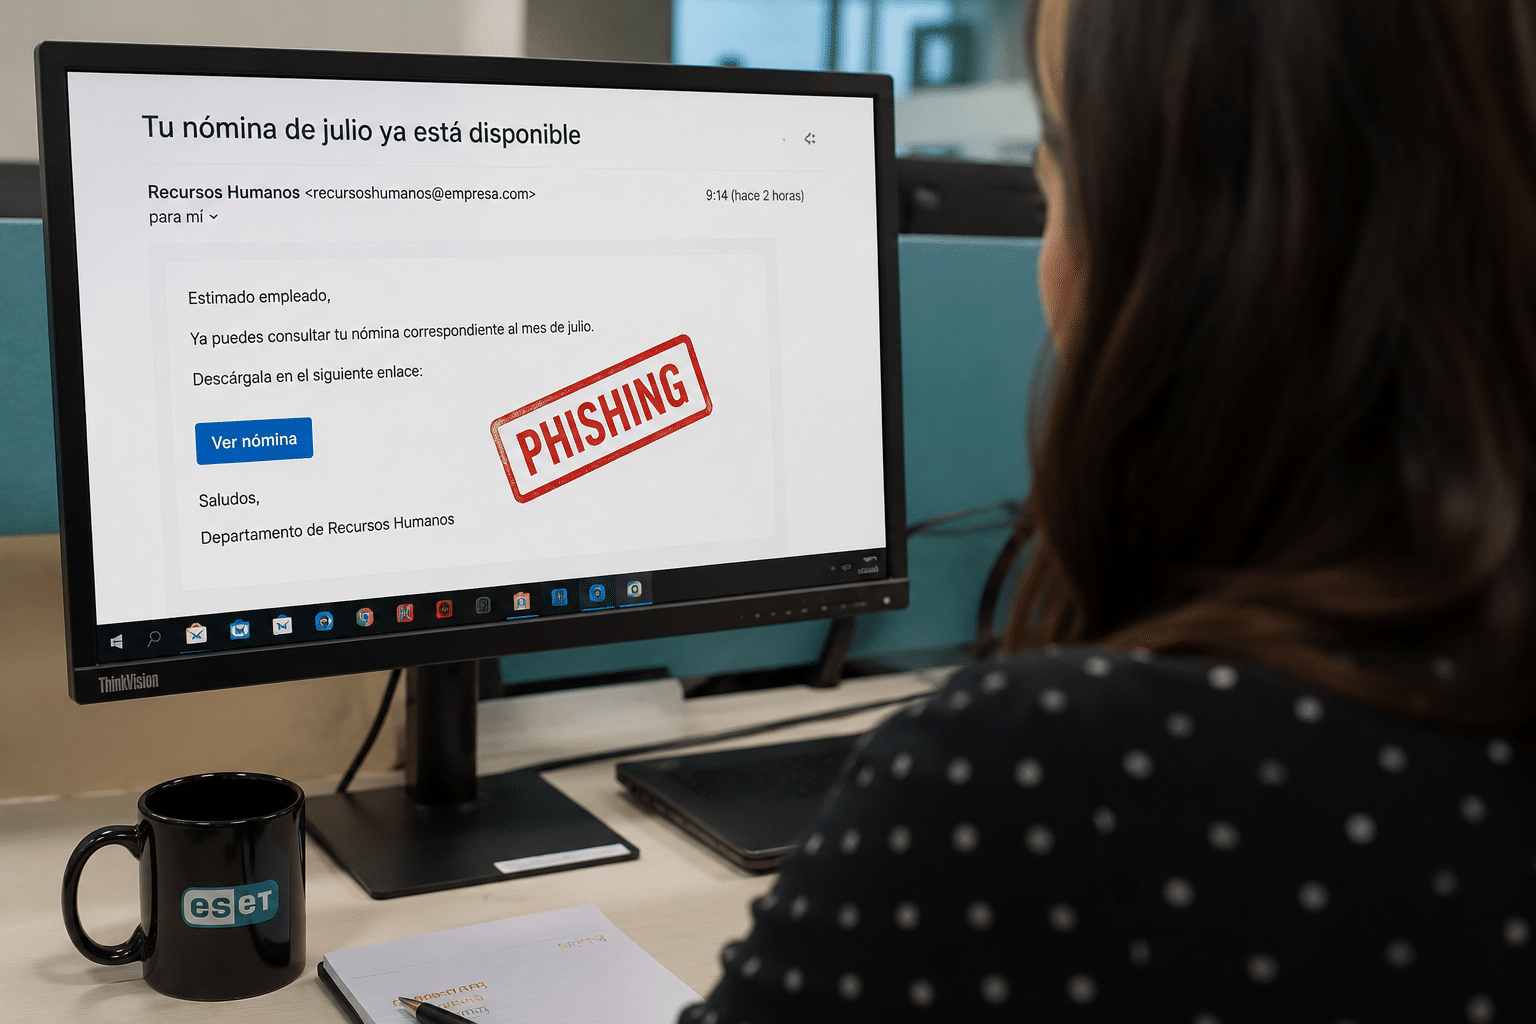
Una nueva campaña de phishing suplanta a los departamentos de Recursos Humanos para distribuir troyanos bancarios. Los atacantes aprovechan el final de mes y la expectativa de recibir la nómina para conseguir que los empleados bajen la guardia. El final de mes llega y, con él, uno de los correos que pocos trabajadores consideran extraño: “Tu nómina ya está disponible”. Precisamente esa familiaridad es la que están aprovechando los ciberdelincuentes para poner en marcha una nueva campaña destinada al robo de credenciales bancarias. Investigadores de ESET han identificado una nueva oleada de mensajes fraudulentos que se hacen pasar por comunicaciones de Recursos Humanos y utilizan la consulta de la nómina como reclamo. El objetivo final no es acceder a información laboral, sino conseguir que la víctima instale un troyano especializado en obtener datos relacionados con servicios financieros. La estrategia no es nueva. De hecho, campañas similares llevan meses circulando. Lo que está cambiando es la infraestructura y algunos elementos técnicos utilizados por los atacantes para intentar esquivar las herramientas de detección. Un correo aparentemente rutinario El ataque comienza con un mensaje que informa al empleado de que ya puede consultar su nómina. El correo incluye un enlace que, aparentemente, debería conducir al documento correspondiente. Pero la nómina nunca aparece. Al hacer clic, el usuario termina en una página fraudulenta desde la que se descarga un archivo comprimido presentado como si contuviera documentación laboral legítima. En su interior se mezclan diferentes elementos, incluidos instaladores de software legítimos y archivos HTA bautizados de manera que parecen estar relacionados con la nómina. Esta combinación ayuda a dar credibilidad al contenido y dificulta que una víctima sin conocimientos técnicos sospeche inmediatamente. El verdadero peligro aparece cuando se ejecutan esos archivos. Una falsa actualización mientras el malware trabaja en segundo plano La cadena de infección está diseñada para mantener la apariencia de normalidad. Mientras el usuario visualiza lo que parece ser una actualización de seguridad, el código malicioso actúa en segundo plano e instala el troyano bancario. Su finalidad es hacerse con información sensible y, especialmente, con credenciales relacionadas con servicios financieros. ESET ha observado además un cambio en la infraestructura utilizada en esta nueva campaña. Los atacantes están recurriendo a nuevas direcciones asociadas al dominio secureserver[.]net para conducir a las víctimas hasta las páginas desde las que se distribuyen los archivos maliciosos. Los investigadores también han encontrado comentarios escritos en portugués dentro del código y de las páginas empleadas durante el ataque. Este elemento podría apuntar hacia actores vinculados con el ecosistema de ciberdelincuencia brasileño, que desde hace años distribuye diferentes familias de troyanos bancarios tanto en España como en Latinoamérica. El análisis ha identificado, además, características similares a las observadas en amenazas como Grandoreiro, uno de los troyanos bancarios que ha tenido actividad en numerosos países. ¿Por qué siguen utilizando la nómina como cebo? Porque funciona. Frente a campañas que recurren a historias extraordinarias o mensajes alarmistas, la falsa nómina explota una situación completamente normal dentro de cualquier empresa. A finales de mes, recibir una comunicación relacionada con el salario no resulta extraño. El empleado reconoce el contexto, espera ese tipo de información y tiene un incentivo evidente para abrirla rápidamente. Ese componente psicológico convierte a la ingeniería social en una de las principales armas del ataque. “Los ciberdelincuentes llevan meses reutilizando el asunto de la nómina porque saben que es un mensaje que genera confianza y coincide con un momento en el que muchos trabajadores esperan recibir comunicaciones relacionadas con el cobro de su salario”, explica Josep Albors, director de Investigación y Concienciación de ESET España. Mientras la fórmula continúe consiguiendo víctimas, advierte Albors, es previsible que los atacantes sigan adaptándola y modificando determinados elementos para tratar de superar las medidas de protección. Antes de abrir tu próxima nómina, comprueba quién la envía La campaña vuelve a demostrar que un ciberataque efectivo no necesita comenzar necesariamente con una técnica especialmente sofisticada. En muchas ocasiones basta con conseguir que una persona confíe en el mensaje adecuado en el momento adecuado. Ante un correo relacionado con nóminas o documentación laboral, conviene comprobar cuidadosamente la dirección del remitente, desconfiar de enlaces o archivos inesperados y evitar ejecutar ficheros descargados desde páginas externas. Si existe alguna duda, lo más seguro es acceder a la nómina a través del portal corporativo habitual o confirmar directamente con Recursos Humanos que la comunicación es legítima. La tecnología de protección sigue siendo fundamental, pero hay una primera barrera que continúa dependiendo de las personas: pensarlo dos veces antes de hacer clic, incluso cuando el correo parece completamente rutinario.
2 Septiembre 2026
Jarana
Alvea Soluciones Tecnológicas ha incorporado a Fernando Cisneros Villa como nuevo Chief Data & AI Officer, reforzando su apuesta por el gobierno del dato y la Inteligencia Artificial aplicada al negocio. Cisneros se incorpora tras más de ocho años liderando iniciativas de digitalización, automatización y robótica en Prosegur, y cuenta con experiencia en sectores como seguros, banca y medios de pago, retail, transporte e industria. Desde su nueva posición, contribuirá a impulsar proyectos de Data & AI orientados a generar valor y mejoras de eficiencia medibles para los clientes de la compañía.
2 Septiembre 2026
Jarana
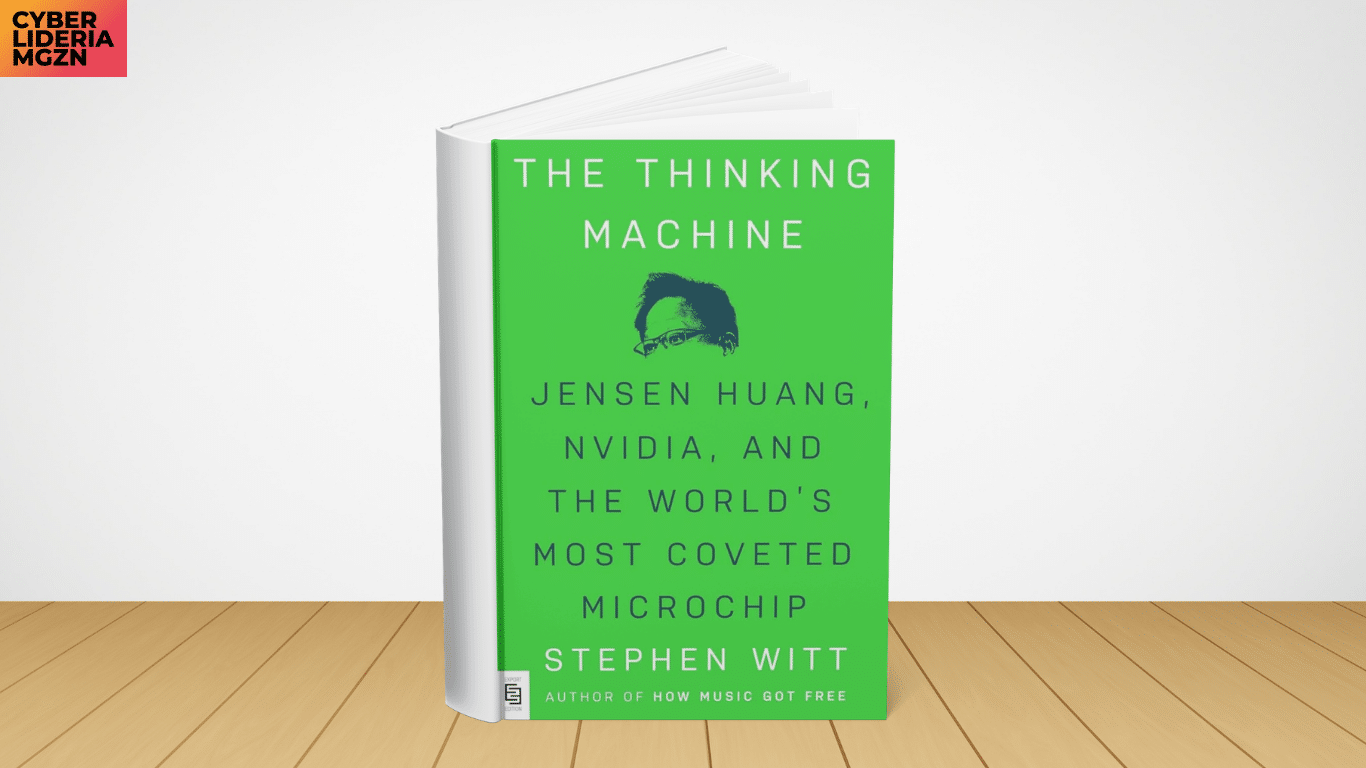
Stephen Witt recorre la historia de NVIDIA y de su fundador y CEO, Jensen Huang, para explicar cómo una compañía nacida en torno a los gráficos para videojuegos terminó convirtiéndose en una pieza fundamental de la revolución de la inteligencia artificial. El libro combina tecnología, estrategia empresarial y liderazgo para mostrar las decisiones, apuestas y riesgos que permitieron a NVIDIA adelantarse a una transformación que hoy está redefiniendo industrias enteras. Autor: Stephen Witt
2 Septiembre 2026
ESG
Si hace apenas unos años nos hubiesen dado una ventana a la actualidad para mostrarnos que terminaríamos preguntando a una máquina qué debemos escribir, dónde debemos viajar, cómo se puede resolver un problema empresarial o incluso qué debemos pensar sobre nosotros mismos pocos lo hubiésemos creído (al menos tan pronto). Nos encontramos entonando que “los tiempos adelantan que es una barbaridad”, tal como cantaban don Hilarión y don Sebastián en La verbena de la Paloma... ¡y no les faltaría razón! La inteligencia artificial ha irrumpido en nuestras vidas con una velocidad extraordinaria. De hecho, probablemente nunca una tecnología ha conseguido pasar en tan poco tiempo del laboratorio al bolsillo y de la investigación científica a la conversación cotidiana. Y esto, no nos confundamos, es una magnífica noticia. La IA amplía nuestra capacidad para conocer, analizar, crear y resolver problemas. Y negarlo sería tan absurdo como haber rechazado la imprenta porque podía utilizarse para publicar mentiras. Pero ahí comienza precisamente el problema. La pregunta relevante no es si la inteligencia artificial es buena o mala sino cómo la inteligencia artificial modifica las condiciones desde las que nosotros hacemos, conocemos y decidimos. Hemos dedicado enormes esfuerzos a conseguir que las máquinas aprendan, pero quizá deberíamos preguntarnos si estamos dedicando el mismo esfuerzo a evitar que el ser humano olvide. Olvide pensar; olvide contrastar; olvide dudar; olvide asumir la responsabilidad de sus decisiones… olvidemos quiénes somos y de dónde venimos. Y es que no podemos olvidar que los humanos mostramos una tendencia natural a economizar esfuerzo cognitivo y moral. Existe una tentación particularmente atractiva en esta nueva sociedad tecnológica para trasladar a los algoritmos aquello que nos resulta incómodo decidir. Si una máquina selecciona al candidato para un puesto de trabajo, concede un crédito, recomienda una inversión o determina qué información debemos leer, siempre podremos refugiarnos en una nueva versión tecnológica del conocido “yo solo cumplía órdenes” o “lo dijo el algoritmo” como fórmula para olvidar que la responsabilidad final sigue siendo nuestra. El algoritmo, naturalmente, no protesta y eso da origen a uno de los grandes problemas éticos de la inteligencia artificial. Estamos construyendo sistemas capaces de participar crecientemente en nuestras decisiones sin haber resuelto plenamente cómo atribuimos la responsabilidad por ellas y, quizá más grave todavía, creando las condiciones para diluirla o banalizarla. Un algoritmo puede calcular, clasificar y predecir, pero no tiene conciencia de las consecuencias humanas de aquello que recomienda. Puede disponer de logos (habitualmente traducido del griego como razón), si queremos utilizar el término con cierta generosidad tecnológica, pero carece de ethos (de carácter moral, de esa disposición que el ser humano va formando a través de sus hábitos, elecciones y decisiones). No deberíamos entonces confundir inteligencia con moralidad y es que una IA puede analizar millones de datos y seguir siendo incapaz de responder a una pregunta extraordinariamente sencilla: ¿debo hacer algo simplemente porque puedo hacerlo? Ese “debo” implícito en la capacidad de reflexión y análisis sigue perteneciendo al ser humano, y es quela máquina procesa, pero la persona se compromete existencialmente con aquello que hace. Paradójicamente, cuanto más potentes sean nuestras máquinas, más necesaria será nuestra ética. Cada incremento en nuestra capacidad tecnológica multiplica también nuestra capacidad de provocar consecuencias y de analizarlas. El problema nunca fue que Prometeo robara el fuego a los dioses. El problema comenzó cuando hubo que decidir qué hacer con él y, sobre todo, cuando descubrimos que el fuego no solo transformaba el mundo, sino también al hombre que lo utilizaba. Podemos usar la nueva técnica para mejorar la medicina, transformar la educación, aumentar la productividad, democratizar el conocimiento y resolver problemas que durante décadas parecieron irresolubles. Pero también podemos utilizarla para manipular, vigilar, discriminar, desinformar o simplemente sustituir el pensamiento por la comodidad de una respuesta inmediata, favoreciendo una auténtica atrofia moral por delegación. Por eso resulta insuficiente responder al desafío con otra montaña de códigos, normas y reglamentos que sin duda serán necesarios. Pero una sociedad no se convierte en ética porque produzca legislación sobre ética. La respuesta debe comenzar antes formando personas capaces de preguntar, contrastar y decir “no”. Personas dotadas de un pensamiento crítico sólido y fundamentado, capaces de reconocer que una respuesta técnicamente eficiente puede ser humanamente inaceptable. La inteligencia artificial será probablemente una de las mayores herramientas creadas por nuestra civilización, pero precisamente por eso debemos evitar convertirla en una nueva autoridad moral. Dejemos que las máquinas aprendan todo lo que puedan, pero procuremos que, mientras tanto, nosotros no olvidemos aquello que nos hace humanos que es nuestra capacidad de elegir, de juzgar y de hacernos responsables de nuestras decisiones. Porque el gran problema ético de la inteligencia artificial no será determinar si las máquinas pueden llegar a pensar como nosotros, sino evitar que nosotros terminemos aceptando vivir como si ya no necesitáramos pensar por nosotros mismos. El verdadero riesgo no está, por tanto, en que la máquina alcance una apariencia de autonomía, sino en que el ser humano renuncie progresivamente a la suya. Jose Antonio Vega Vidal Profesor de Economía, Universidad Pontificia Comillas (ICADE)
1 Septiembre 2026
Rincón del CISO
La estrategia conocida como ‘Harvest now, decrypt later’ plantea un nuevo desafío para las empresas: información cifrada que hoy resulta inaccesible puede ser interceptada y almacenada a la espera de que la computación cuántica permita romper sus protecciones. SAIMA SYSTEMS advierte de que la migración hacia la criptografía post-cuántica no debería esperar a que esa capacidad tecnológica sea una realidad. Hay ciberataques cuyo éxito se mide en minutos. Otros, sin embargo, pueden diseñarse pensando en la próxima década. La evolución de la computación cuántica está dando relevancia a una amenaza especialmente difícil de detectar por sus consecuencias diferidas: robar información cifrada hoy y conservarla hasta disponer de la tecnología necesaria para descifrarla. Esta estrategia recibe el nombre de Harvest now, decrypt later (HNDL) y cambia uno de los principios con los que las organizaciones han gestionado tradicionalmente la protección de sus datos. Que una información no pueda ser descifrada actualmente no significa necesariamente que vaya a permanecer protegida durante toda su vida útil. SAIMA SYSTEMS alerta de que esta amenaza obliga a las compañías a empezar a pensar en la seguridad de sus datos en función del tiempo durante el que seguirán siendo sensibles, y no únicamente de los ataques que pueden comprometerlos en el presente. El valor de un dato dentro de diez años El planteamiento de los atacantes es relativamente sencillo. En lugar de intentar romper inmediatamente una comunicación cifrada, pueden interceptarla, almacenarla y esperar. El riesgo aparece con el desarrollo de ordenadores cuánticos suficientemente avanzados. Su capacidad de cálculo podría poner en cuestión algunos de los sistemas criptográficos de clave pública utilizados actualmente, haciendo accesible en el futuro determinada información capturada años atrás. Por eso, no todos los datos presentan el mismo nivel de exposición. Propiedad intelectual, secretos empresariales, contratos estratégicos, diseños industriales, información financiera o determinados datos personales pueden conservar su carácter confidencial durante periodos muy prolongados. «Muchas organizaciones creen que todavía falta mucho para que la computación cuántica tenga un impacto en su actividad, pero el problema ya ha empezado. Si una información sigue siendo valiosa dentro de diez años, también debe estar protegida frente a las amenazas de dentro de diez años», explica Ignacio Marco, director comercial y cofundador de SAIMA SYSTEMS. Esta perspectiva introduce una cuestión relevante para los responsables de ciberseguridad: ¿durante cuánto tiempo necesita permanecer secreto cada dato de la organización? La criptografía post-cuántica entra en la agenda empresarial La respuesta tecnológica a este escenario pasa, entre otras medidas, por la criptografía post-cuántica (PQC), basada en algoritmos concebidos para resistir ataques procedentes tanto de sistemas convencionales como de futuros ordenadores cuánticos. Pero la transición no se limita a sustituir una tecnología criptográfica por otra. Las empresas tendrán que identificar dónde utilizan actualmente criptografía vulnerable al escenario cuántico, qué información necesita protección a largo plazo y qué aplicaciones, comunicaciones, dispositivos y proveedores dependen de esos mecanismos. SAIMA SYSTEMS considera que este proceso terminará afectando transversalmente a las infraestructuras corporativas, incluidas las comunicaciones, las redes empresariales y los sistemas de acceso. «La transformación no consistirá simplemente en cambiar un algoritmo de cifrado. Será una evolución completa de las infraestructuras digitales y las empresas que empiecen antes tendrán una ventaja importante cuando lleguen las nuevas exigencias regulatorias y tecnológicas», señala Marco. De protegerse del ataque de hoy a anticiparse al de mañana La amenaza cuántica introduce así un cambio de horizonte en la gestión del riesgo. Una organización puede contar actualmente con sistemas de cifrado adecuados y, aun así, tener información cuya confidencialidad futura esté en juego. El desafío resulta especialmente significativo para sectores que trabajan con activos de larga duración. Una patente en desarrollo, información estratégica sobre infraestructuras o documentación empresarial confidencial pueden continuar teniendo valor cuando la tecnología disponible sea muy diferente de la actual. Esto convierte la migración post-cuántica en un proceso que requiere planificación. Esperar a que exista un ordenador cuántico capaz de comprometer determinados sistemas criptográficos podría dejar poco margen para revisar infraestructuras complejas y grandes volúmenes de información. España busca ganar terreno en la carrera cuántica El desafío también tiene una dimensión de soberanía tecnológica. Mientras Estados Unidos, China y Europa avanzan en el desarrollo de capacidades cuánticas, España está impulsando proyectos destinados a reforzar su posición en este ámbito. Entre ellos se encuentra MareNostrum Ona, la iniciativa de computación cuántica vinculada al Barcelona Supercomputing Center (BSC), concebida para ampliar las capacidades nacionales de investigación y desarrollo en tecnologías cuánticas. Para SAIMA SYSTEMS, disponer de conocimiento, infraestructura y tecnología propia será especialmente relevante en un escenario en el que la computación cuántica tenga implicaciones directas sobre la ciberseguridad y las infraestructuras críticas. Las redes también tendrán que adaptarse El cambio llegará igualmente a las arquitecturas de red. Tecnologías empresariales como SD-WAN tendrán que incorporar progresivamente mecanismos criptográficos resistentes al escenario cuántico. Paralelamente, podrían ganar protagonismo modelos de acceso bajo demanda a capacidad de computación cuántica, conocidos como Quantum-as-a-Service (QaaS), que permitirían utilizar estos recursos sin necesidad de disponer físicamente de un ordenador cuántico. La cuestión, por tanto, ya no es únicamente cuándo llegará una computación cuántica suficientemente potente. Para las organizaciones que manejan información cuyo valor se mantiene durante años, el reloj de la seguridad post-cuántica ya ha empezado a correr. Y ahí reside la particularidad de Harvest now, decrypt later: cuando llegue el momento en el que determinados datos puedan descifrarse, el ataque podría llevar una década esperando para completarse.
1 Septiembre 2026
ESG
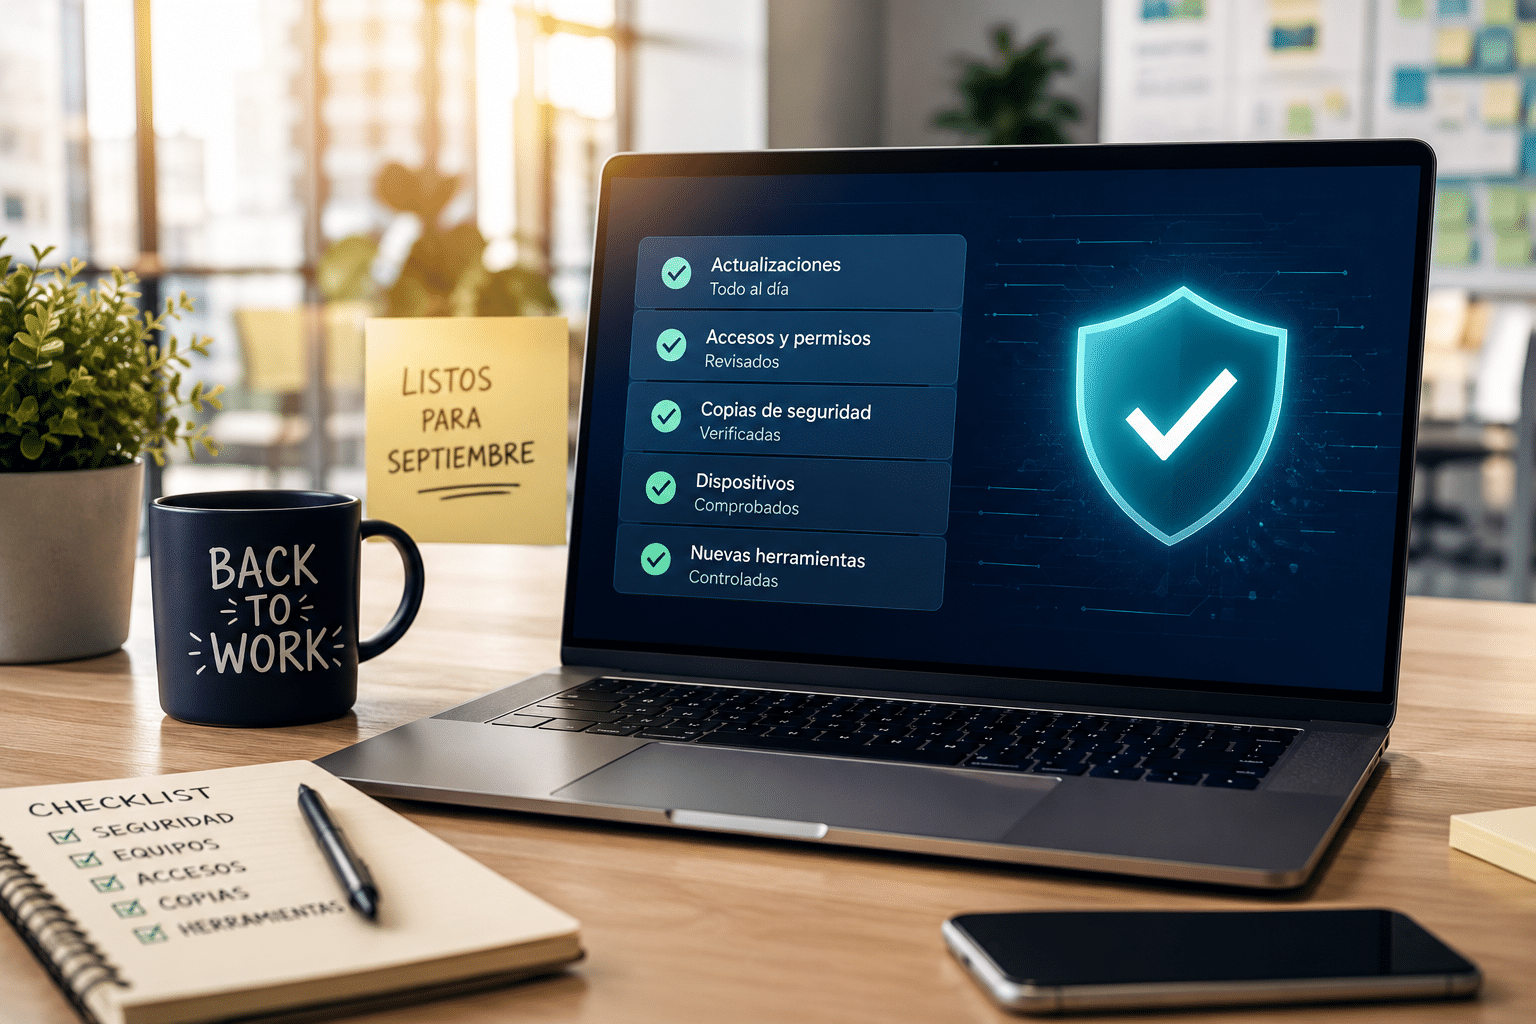
Septiembre supone para muchas empresas recuperar reuniones, proyectos, oficinas y ritmos de trabajo después del paréntesis vacacional. Pero la vuelta a la normalidad también puede ser un buen momento para comprobar algo menos visible: si la seguridad de la organización regresa en las mismas condiciones en las que se quedó antes del verano. Durante las vacaciones, algunos equipos han permanecido semanas apagados, otros han salido de la oficina, determinados empleados han trabajado desde ubicaciones externas y pueden haberse incorporado nuevas aplicaciones y servicios digitales a las rutinas de trabajo. Por ello, ESET España recomienda convertir el inicio del nuevo curso empresarial en una pequeña revisión de seguridad que permita localizar configuraciones obsoletas, accesos innecesarios o cambios que hayan pasado inadvertidos. «Septiembre puede ser un buen momento para hacer una fotografía del estado de la seguridad de la empresa», explica Josep Albors, responsable de Investigación y Concienciación de ESET España. El objetivo, señala, no es realizar una auditoría completa, sino verificar que las principales medidas de protección continúan funcionando correctamente. Equipos que llevan semanas sin actualizarse Uno de los primeros puntos de atención son los dispositivos corporativos. Ordenadores, móviles y servidores que hayan permanecido apagados o desconectados durante parte del verano pueden acumular actualizaciones pendientes. Antes de reincorporarlos plenamente a la actividad, resulta conveniente comprobar el estado de sistemas operativos, navegadores, aplicaciones y soluciones de seguridad. La actualización periódica sigue siendo una de las barreras básicas frente a los ciberataques, especialmente porque permite corregir vulnerabilidades conocidas antes de que puedan ser aprovechadas. ¿Quién tiene acceso a qué? Septiembre también ofrece una oportunidad para revisar las identidades digitales de la organización. Cambios de puesto, empleados que hayan abandonado la compañía, colaboradores temporales o permisos concedidos a proveedores para proyectos concretos pueden provocar que permanezcan activas cuentas o autorizaciones que ya no tienen una justificación. La recomendación pasa por revisar usuarios y privilegios aplicando el principio de mínimo privilegio: cada persona debería poder acceder únicamente a los recursos que necesita para desarrollar su trabajo. En aquellas cuentas especialmente sensibles, la autenticación multifactor añade además una barrera adicional frente al robo de credenciales. Tener un backup no significa poder recuperarlo Las copias de seguridad constituyen otro de los elementos que deberían comprobarse tras las vacaciones. La existencia de un sistema automático de backup no garantiza por sí misma que una organización pueda recuperar su información después de un incidente. Es necesario verificar que las copias se están ejecutando correctamente, que contienen los datos previstos y que el procedimiento de restauración funciona. Esta capacidad resulta especialmente relevante frente al ransomware, que continúa representando una amenaza significativa para organizaciones de diferentes tamaños. La pregunta que una empresa debería hacerse, por tanto, no es únicamente «¿tenemos copias?», sino «¿podríamos recuperar nuestros sistemas con ellas si mañana las necesitáramos?». Los dispositivos también vuelven de vacaciones Portátiles y teléfonos corporativos pueden haber pasado las últimas semanas conectándose desde viviendas, hoteles, aeropuertos y otras redes alejadas del entorno habitual de la empresa. Durante ese periodo también pueden haberse instalado aplicaciones, extensiones del navegador o herramientas para solucionar necesidades puntuales. Esto no implica que un dispositivo utilizado fuera de la oficina esté comprometido, pero sí justifica comprobar qué ha cambiado antes de devolverlo plenamente al entorno corporativo. Aplicaciones instaladas, sesiones abiertas, extensiones, permisos y actualizaciones pendientes son algunos de los aspectos que conviene revisar. La IA abre otro frente: saber qué están utilizando los empleados La última cuestión adquiere especial importancia en 2026: las herramientas digitales que están entrando en las empresas sin pasar necesariamente por los canales corporativos habituales. El fenómeno no es nuevo y suele asociarse al concepto de shadow IT, pero la popularización de la inteligencia artificial ha añadido una nueva dimensión al problema. Asistentes, plataformas generativas, extensiones y otras aplicaciones pueden comenzar a utilizarse por iniciativa de los propios trabajadores y terminar procesando información corporativa. Según datos recogidos por ESET en su Threat Report H1 2026, sus laboratorios analizaron cerca de 900.000 AI skills durante la primera mitad del año e identificaron decenas de miles de instancias sospechosas y miles clasificadas como maliciosas. Para Albors, la respuesta no pasa necesariamente por bloquear cualquier herramienta nueva. «El objetivo no debería ser prohibir por defecto las nuevas herramientas, sino saber cuáles se están utilizando, para qué se usan y qué información se está introduciendo en ellas». Septiembre como punto de control La vuelta de vacaciones puede servir así como un punto de control dentro de una estrategia de ciberseguridad que debería mantenerse durante todo el año. Actualizar los dispositivos, retirar permisos innecesarios, probar la recuperación de backups, revisar los equipos que han trabajado fuera y ganar visibilidad sobre las nuevas aplicaciones utilizadas por los empleados son actuaciones relativamente sencillas. Porque retomar la actividad no debería significar simplemente volver a encender los equipos, sino comprobar que todo aquello que vuelve a conectarse a la empresa continúa siendo seguro.
1 Septiembre 2026
Jarana
Fernando Matzkin ha sido nombrado Chief Operating Officer (COO) de Globant, asumiendo la dirección operativa de la compañía en un momento marcado por su evolución hacia un modelo de servicios AI-Native. Matzkin cuenta con 17 años de trayectoria en Globant y, antes de asumir esta nueva responsabilidad, ejercía como Chief Revenue Officer (CRO). Desde su nuevo cargo, tendrá entre sus principales objetivos acelerar la Visión 2030 de la compañía, evolucionar su modelo operativo y reforzar la integración de la inteligencia artificial en la generación de valor para los clientes, con iniciativas como Glob.AI y los AI Pods en el centro de esta estrategia. El nombramiento se produce en plena transformación de Globant hacia una nueva generación de servicios apoyados de forma nativa en inteligencia artificial.
1 Septiembre 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

