ESG
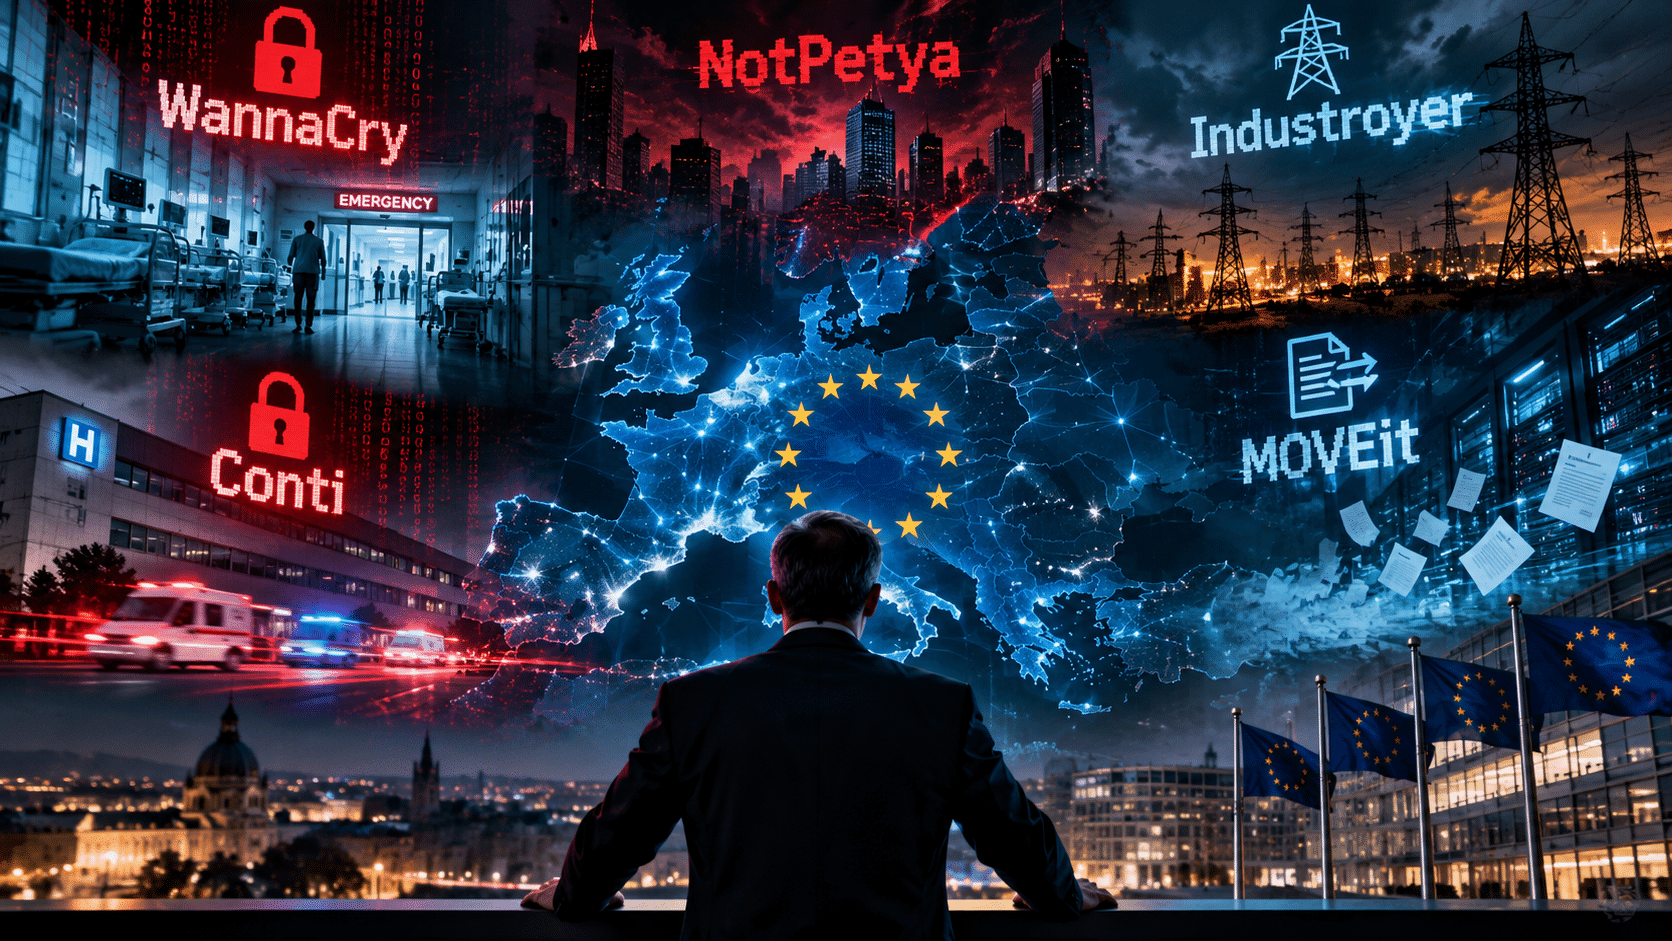
Hospitales paralizados, ciudades sin electricidad y millones de datos comprometidos. ESET España revisa cinco de los incidentes que marcaron un antes y un después en la ciberseguridad europea y advierte de una realidad incómoda: casi una década después, muchas de las vulnerabilidades que los hicieron posibles siguen abiertas. Europa ha vivido algunos de los ciberataques más devastadores de la historia reciente. Desde el colapso de servicios sanitarios hasta el sabotaje de infraestructuras energéticas, estos incidentes demostraron que una brecha de seguridad puede trascender las pantallas y poner en jaque el funcionamiento de países enteros. Sin embargo, el paso del tiempo no siempre se ha traducido en una mayor preparación. Con motivo del Mes Europeo de la Ciberseguridad, ESET España ha recuperado cinco ataques que transformaron la manera de entender el riesgo digital, poniendo el foco en las lecciones que dejaron y en las debilidades que, años después, siguen sin resolverse. El diagnóstico es preocupante: el phishing continúa siendo una de las principales puertas de entrada de los ciberdelincuentes, las vulnerabilidades sin corregir siguen facilitando intrusiones y el ransomware mantiene su capacidad de evolución. Como advierte Josep Albors, responsable de Investigación y Concienciación de ESET España, el verdadero problema no reside tanto en desconocer las soluciones como en la falta de aplicación sistemática de medidas fundamentales: actualizar los sistemas, restringir privilegios y comprobar que los procedimientos de recuperación funcionan cuando realmente se necesitan. 1. WannaCry (2017): el ataque que demostró que llegar tarde puede salir muy caro <text color="secondary" italic>La lección: tener una actualización disponible no sirve de nada si no se instala a tiempo.</text> En mayo de 2017, WannaCry se propagó a escala mundial aprovechando una vulnerabilidad de Windows y provocó una crisis especialmente grave en el sistema sanitario británico. En Inglaterra, al menos el 34% de las organizaciones hospitalarias del NHS sufrió interrupciones y se estima que más de 19.000 citas médicas tuvieron que cancelarse. Lo más llamativo es que la solución ya existía. Microsoft había publicado casi dos meses antes el parche de seguridad MS17-010, capaz de corregir la vulnerabilidad explotada por el malware. El incidente dejó al descubierto una debilidad estructural: la distancia entre disponer de herramientas de protección y aplicarlas eficazmente en toda una organización. ¿Qué sigue pendiente? Casi diez años después, la explotación de vulnerabilidades continúa siendo una vía habitual de intrusión. Identificar los activos críticos, eliminar sistemas obsoletos y actualizar con rapidez sigue siendo una asignatura pendiente para numerosas empresas. 2. NotPetya (2017): cuando una actualización de confianza se convirtió en una amenaza global <text color="secondary" italic>La lección: la seguridad de una empresa también depende de la de sus proveedores.</text> Apenas unas semanas después de WannaCry, NotPetya puso de manifiesto que una amenaza podía propagarse a través de herramientas aparentemente legítimas. Los atacantes comprometieron el mecanismo de actualización de M.E.Doc, un programa de contabilidad utilizado en Ucrania, e introdujeron código malicioso que terminó extendiéndose a organizaciones de distintos países. Aunque se presentaba como ransomware, NotPetya tenía un comportamiento esencialmente destructivo, que dificultaba enormemente la recuperación de los datos. Las pérdidas fueron millonarias. Solo la compañía logística Maersk estimó daños de entre 200 y 300 millones de dólares, mientras que el Gobierno británico calculó que el impacto económico en Europa ascendió a cientos de millones de libras. Este episodio transformó la percepción del riesgo asociado a la cadena de suministro tecnológica. ¿Qué sigue pendiente? La dependencia de terceros continúa siendo un punto vulnerable. El informe de ENISA publicado en septiembre de 2026 vuelve a señalar los ataques a proveedores y cadenas de suministro como una fuente de incidentes de gran alcance. La segmentación de redes, la limitación de privilegios y la supervisión del software externo siguen siendo esenciales. 3. Industroyer (2016): el malware que demostró que un ciberataque puede apagar una ciudad <text color="secondary" italic>La lección: proteger los sistemas industriales es también proteger la seguridad física.</text> En diciembre de 2016, una parte de Kyiv se quedó sin suministro eléctrico durante aproximadamente una hora. Detrás del incidente había una amenaza diseñada para interactuar directamente con los sistemas de control utilizados en infraestructuras eléctricas. Investigadores de ESET identificaron y bautizaron aquel malware como Industroyer, una de las amenazas más significativas conocidas contra redes eléctricas. El caso marcó un punto de inflexión: los ciberataques ya no solo podían comprometer información o interrumpir servicios digitales, sino también alterar infraestructuras físicas esenciales. La amenaza volvió a manifestarse en 2022, cuando ESET y CERT-UA descubrieron Industroyer2, una nueva variante preparada para atacar subestaciones de alta tensión en Ucrania. La operación pudo frustrarse antes de que se ejecutara la fase destructiva prevista. ¿Qué sigue pendiente? La separación entre tecnología de la información (IT) y tecnología operacional (OT) continúa planteando desafíos. Supervisar los entornos industriales, controlar las conexiones entre redes y preparar procedimientos de operación manual resulta fundamental para garantizar la continuidad de los servicios esenciales. 4. Conti (2021): el ransomware que puso contra las cuerdas a la sanidad irlandesa <text color="secondary" italic>La lección: tener copias de seguridad no garantiza que una organización pueda seguir funcionando.</text> En mayo de 2021, el sistema público de salud de Irlanda sufrió uno de los ataques de ransomware más graves de su historia. El grupo Conti consiguió comprometer la infraestructura tecnológica del Health Service Executive (HSE), obligando a desconectar buena parte de sus sistemas y provocando importantes alteraciones en la atención sanitaria. La intrusión había comenzado semanas antes mediante un correo de phishing. Los atacantes aprovecharon ese acceso inicial para avanzar por la red hasta desplegar el ransomware. El incidente evidenció que una crisis de ciberseguridad puede desarrollarse silenciosamente durante semanas antes de manifestar sus consecuencias más visibles. Tras el ataque, el organismo sanitario irlandés reforzó sus mecanismos de monitorización y aceleró la implantación de medidas como la autenticación multifactor. ¿Qué sigue pendiente? La preparación para recuperarse de un incidente debe comenzar mucho antes de que ocurra. La detección temprana, las copias de seguridad aisladas, la protección de credenciales y los planes alternativos de funcionamiento son tan importantes como las herramientas destinadas a bloquear amenazas. 5. MOVEit (2023): cuando robar información fue suficiente para extorsionar <text color="secondary" italic>La lección: los datos pueden convertirse en el objetivo principal sin necesidad de bloquear los sistemas.</text> En 2023, la campaña contra MOVEit Transfer evidenció una nueva evolución de las estrategias de extorsión digital. El grupo Cl0p explotó una vulnerabilidad de día cero en este software de transferencia de archivos para acceder a información confidencial de numerosas organizaciones. A diferencia de las campañas tradicionales de ransomware, el objetivo no era necesariamente cifrar los sistemas, sino sustraer grandes cantidades de datos y utilizar su posible divulgación como mecanismo de presión. El alcance de la operación afectó incluso a entidades cuyos sistemas internos no habían sido comprometidos directamente, pero que dependían de proveedores que utilizaban la plataforma vulnerable. Entre las organizaciones afectadas se encontraba el regulador británico de comunicaciones Ofcom, que confirmó la exposición de información a través de esta vía. ¿Qué sigue pendiente? Conocer dónde se almacena la información, quién tiene acceso a ella y qué proveedores intervienen en su tratamiento resulta indispensable. La gestión del riesgo ya no puede limitarse a los sistemas que una organización controla directamente. Europa ha reforzado sus normas, pero ¿ha mejorado realmente su capacidad de respuesta? Los grandes incidentes de la última década han contribuido a impulsar un marco regulatorio europeo cada vez más exigente. La directiva NIS2 ha ampliado las obligaciones de gestión del riesgo y ciberseguridad para sectores esenciales e importantes. Por su parte, DORA ha establecido requisitos específicos de resiliencia operativa digital para el sector financiero. A estas iniciativas se suma el Reglamento de Ciberresiliencia, conocido como Cyber Resilience Act, cuyas obligaciones de notificación de vulnerabilidades explotadas activamente e incidentes graves comenzaron a aplicarse el 11 de septiembre de 2026. Sin embargo, contar con nuevas normas no implica necesariamente haber resuelto las debilidades que facilitaron los grandes ataques del pasado. Los sistemas desactualizados, los accesos excesivos, la falta de visibilidad sobre terceros y los procedimientos de recuperación insuficientemente probados continúan formando parte del panorama de riesgo. Una década de ciberataques y una misma conclusión: prevenir ya no es suficiente WannaCry, NotPetya, Industroyer, Conti y MOVEit utilizaron técnicas diferentes y persiguieron objetivos distintos. Pero todos comparten un denominador común: aprovecharon debilidades que, en muchos casos, podían haberse reducido mediante una preparación más sólida. La evolución de las amenazas ha demostrado que ninguna organización puede garantizar una protección absoluta. Por eso, el debate sobre ciberseguridad ha dejado de centrarse exclusivamente en impedir los ataques para incorporar una pregunta mucho más decisiva: ¿qué ocurre cuando las defensas fallan? La respuesta pasa por detectar las intrusiones antes, contener su propagación, proteger los activos esenciales y mantener la actividad incluso en situaciones adversas. Porque, casi una década después de algunos de los ataques más importantes de la historia reciente, Europa sigue enfrentándose a una paradoja: dispone de más tecnología, más conocimiento y más regulación que nunca, pero todavía arrastra vulnerabilidades que los ciberdelincuentes conocen demasiado bien. La gran lección no es que los ciberataques hayan cambiado Europa, sino que Europa aún tiene que demostrar cuánto ha aprendido de ellos.
30 Octubre 2026
Rincón del CISO
El Informe sobre riesgos del ransomware 2026 de Semperis revela que la inteligencia artificial ya interviene en el 84% de los ataques analizados. La extorsión va mucho más allá del secuestro de datos: amenazas físicas, intimidación a familiares y ataques reiterados dibujan un escenario cada vez más preocupante para las organizaciones. El ransomware ya no se conforma con bloquear sistemas o robar información. Los ciberdelincuentes están llevando la extorsión a un terreno mucho más personal, utilizando la inteligencia artificial para potenciar sus ataques y recurriendo a amenazas contra empleados, directivos y sus familias para presionar a las organizaciones. Así lo advierte el Informe sobre riesgos del ransomware 2026 de Semperis, que pone de manifiesto una evolución inquietante de las tácticas de los atacantes. Según el estudio, elaborado a partir de organizaciones que han sufrido ataques de ransomware durante los últimos doce meses, el 84% de los incidentes analizados involucró el uso malicioso de inteligencia artificial, mientras que el 40% incluyó amenazas psicológicas o físicas contra el personal. El mensaje es claro: los daños de un ciberataque ya no se limitan a las pérdidas económicas, la interrupción del negocio o la exposición de información confidencial. La seguridad y el bienestar de las personas también están en juego. España, ante una amenaza persistente: el 81% de las empresas sufrió ataques repetidos Los datos correspondientes a España reflejan una realidad especialmente preocupante. El 81% de las compañías españolas participantes reconoce haber sufrido varios ataques exitosos de ransomware, mientras que el 29% terminó pagando un rescate. Las consecuencias para el negocio son significativas. Un 61% de las organizaciones experimentó interrupciones temporales de su actividad, el 48% afrontó la cancelación o el encarecimiento de sus pólizas de ciberseguro y el 41% sufrió robos o destrucción de información. Pero el impacto también se traslada a las personas. En otro 41% de los casos, los incidentes derivaron en dimisiones o despidos, evidenciando hasta qué punto una crisis de ciberseguridad puede alterar la estructura y estabilidad de una organización. Y hay cifras todavía más alarmantes: el 25% de los ataques registrados en España incluyó amenazas físicas y el 53% implicó amenazas contra familiares o amigos de las víctimas. Además, el 22% de las personas afectadas sufrió doxxing, es decir, la exposición maliciosa de información personal; el 16% fue víctima de falsas alertas destinadas a provocar intervenciones policiales, una práctica conocida como swatting; y el 18% necesitó atención médica o psicológica. En los casos más extremos, el 33% de los afectados tuvo que cambiar de domicilio, oficina o incluso de empleo. De secuestrar datos a intimidar personas: la nueva estrategia de extorsión Durante años, el ransomware ha evolucionado desde el cifrado de archivos hasta la doble extorsión, combinando el bloqueo de sistemas con el robo de información y la amenaza de divulgarla. Ahora, los atacantes están incorporando una nueva dimensión: la presión directa sobre las personas. El informe identifica tácticas de intimidación psicológica en casi una cuarta parte de los ataques estudiados en nueve países, entre ellos España, Estados Unidos, Reino Unido, Francia y Alemania. En el 53% de los casos denunciados en los que se produjeron estas amenazas, las víctimas aseguraron que los ciberdelincuentes llegaron a cumplirlas. Las consecuencias resultan especialmente graves: un 25% de los afectados necesitó tratamiento psicológico o médico y un 24% recurrió a servicios de protección personal. Esta evolución evidencia un cambio en la estrategia de los grupos criminales, que buscan aumentar la presión sobre las víctimas cuando las medidas tradicionales de recuperación y protección de datos dificultan el cobro de rescates. La identidad digital, en el punto de mira de los ciberdelincuentes Más allá de la creciente sofisticación de los ataques, el estudio señala otro frente crítico: la infraestructura de identidad. El 87% de los ataques de ransomware analizados tuvo como objetivo sistemas de identidad, como Active Directory, Microsoft Entra ID u Okta, mientras que cerca del 75% de los incidentes exitosos atacó o explotó directamente estos entornos. El problema es que muchas organizaciones todavía no están suficientemente preparadas para recuperarlos. Solo la mitad de las empresas encuestadas dispone de copias de seguridad específicas para sus sistemas de identidad, menos del 50% cuenta con procesos automatizados de recuperación y el 60% de los planes de respuesta ante crisis o recuperación ante desastres no contempla procedimientos específicos para restablecer esta infraestructura. Esta carencia puede resultar determinante. Cuando los sistemas que gestionan los accesos y las identidades dejan de funcionar, la capacidad de una empresa para mantener o recuperar sus operaciones puede quedar seriamente comprometida. La inteligencia artificial acelera una amenaza que no deja de reinventarse La incorporación de la inteligencia artificial al arsenal de los ciberdelincuentes está contribuyendo a transformar el panorama del ransomware. Según los resultados del informe, su utilización maliciosa estuvo presente en el 84% de los ataques estudiados, una cifra que pone de relieve la importancia que está adquiriendo esta tecnología en las operaciones criminales. A ello se suma la persistencia de los ataques. Cerca del 70% de las organizaciones afectadas sufrió múltiples incidentes y el 31% realizó varios pagos a los extorsionadores. Este escenario plantea una cuestión fundamental para los responsables de seguridad: no basta con impedir una intrusión, también es necesario garantizar que la organización pueda responder, recuperarse y seguir operando cuando las defensas fallen. La ciberresiliencia ya no es solo una cuestión tecnológica Las conclusiones del estudio dibujan un escenario en el que el ransomware se ha convertido en una amenaza que trasciende los departamentos de TI y ciberseguridad. La protección de las identidades digitales, la capacidad de recuperación de los sistemas críticos y la preparación de los equipos ante situaciones de crisis adquieren una relevancia cada vez mayor. Pero el informe también obliga a incorporar otra dimensión a las estrategias de ciberresiliencia: la protección de las personas. Porque cuando un ataque compromete no solo los datos y la continuidad del negocio, sino también la seguridad de empleados y familiares, la respuesta ya no puede limitarse a restaurar servidores o recuperar archivos. El desafío para las organizaciones es doble: anticiparse a unas amenazas cada vez más sofisticadas y construir mecanismos de respuesta capaces de proteger tanto su infraestructura tecnológica como a quienes la hacen funcionar. El Informe sobre riesgos del ransomware 2026 de Semperis puede consultarse en su página oficial.
30 Octubre 2026
Jarana
Elena Richart de la Torre se ha incorporado a Cyera como Strategic Account Manager, marcando su regreso al sector de la ciberseguridad tras cinco años dedicada al emprendimiento y al desarrollo del liderazgo empresarial. La directiva cuenta con una amplia trayectoria profesional en el ámbito de las ventas de tecnología, ciberseguridad y soluciones de TI, donde ha ocupado diferentes posiciones de responsabilidad antes de orientar su carrera hacia el coaching ejecutivo y la transformación organizacional. Durante los últimos cinco años, Richart ha liderado The Coach Plan, un proyecto propio centrado en el acompañamiento de líderes y organizaciones, promoviendo modelos de liderazgo más humanos, estratégicos y sostenibles. En su nueva etapa en Cyera, compañía especializada en seguridad de datos, aportará su experiencia comercial y su conocimiento del sector tecnológico, combinando una visión estratégica del negocio con un enfoque centrado en las personas y las relaciones con los clientes. Su incorporación coincide con una nueva fase de The Coach Plan, que evolucionará hacia una nueva marca y continuará desarrollándose de la mano de otros colaboradores. Con este movimiento, Richart retoma su carrera en la industria de la ciberseguridad, integrando su experiencia tecnológica con los conocimientos adquiridos en liderazgo, desarrollo del talento y transformación empresarial.
30 Octubre 2026
Jarana
BBVA ha anunciado el nombramiento de Manuel A. Muñoz como nuevo director global de Regulación, una posición desde la que asumirá la responsabilidad de coordinar y desarrollar la estrategia regulatoria de la entidad a nivel internacional. Muñoz sucede en el cargo a Santiago Fernández de Lis, quien se jubila tras más de 15 años al frente de esta área, durante los cuales ha liderado el equipo responsable de los asuntos regulatorios del grupo. El directivo se incorpora a la recién creada área de Global Institutional Engagement, dirigida por Mario Pardo, que integra cuatro ámbitos estratégicos: BBVA Research, bajo la responsabilidad de Jorge Sicilia; Relaciones Institucionales, liderada por John Rutherford; Supervisión, a cargo de Eduardo Ávila; y Regulación, que pasa a dirigir Manuel A. Muñoz. Esta nueva estructura organizativa busca reunir las principales funciones de análisis económico, relaciones institucionales, supervisión y regulación, favoreciendo una mayor coordinación entre las distintas áreas del grupo. Con este nombramiento, BBVA refuerza su estructura de liderazgo en materia regulatoria y su capacidad de interlocución institucional, en un contexto de constante evolución de las exigencias normativas del sector financiero.
29 Octubre 2026
ESG
Las tres multinacionales se comprometen a aclarar que sus afirmaciones sobre el reciclaje del 100% de las botellas de plástico no incluyen los tapones ni las etiquetas, después de una reclamación presentada por organizaciones de consumidores ante las autoridades europeas. Coca-Cola, Nestlé y Danone han aceptado modificar determinadas afirmaciones medioambientales utilizadas en sus envases de bebidas para ofrecer una información más precisa sobre su contenido reciclado y sus posibilidades de reciclaje. La decisión llega tras una denuncia impulsada por la Organización Europea de Consumidores (BEUC), que cuestionaba la claridad de algunos mensajes comerciales relacionados con la sostenibilidad de las botellas de plástico. Danone ha sido la última de las tres compañías en asumir estos compromisos, después de Coca-Cola y Nestlé, según ha comunicado la Comisión Europea. El acuerdo supone un nuevo avance en la vigilancia de las prácticas de comunicación ambiental de las grandes empresas y en la lucha contra el denominado greenwashing o blanqueo ecológico. El significado del «100% reciclado», en el centro de la controversia La reclamación se remonta a noviembre de 2023, cuando BEUC, junto con organizaciones de consumidores de trece países europeos y con el respaldo de ClientEarth y ECOS, trasladó sus preocupaciones a la Red de Cooperación para la Protección de los Consumidores (CPC) de la Unión Europea. El procedimiento, coordinado por las autoridades nacionales de Hungría y Suecia, puso el foco en expresiones como «100% reciclable» o «100% reciclado», que, según las organizaciones denunciantes, podían transmitir una percepción equivocada sobre el verdadero impacto ambiental de los envases. Uno de los principales argumentos de BEUC es que la posibilidad de reciclar una botella depende de factores como los sistemas de recogida, la separación de materiales y la capacidad de las instalaciones de tratamiento. Por tanto, que un envase sea técnicamente reciclable no garantiza que termine siendo reciclado. Asimismo, la organización cuestionó que las referencias al contenido reciclado del 100% pudieran interpretarse como aplicables a todos los componentes del envase, cuando los tapones, las etiquetas y el cuerpo de la botella pueden presentar composiciones diferentes. Tres compromisos para mejorar la transparencia ambiental Como resultado del procedimiento, las tres multinacionales han asumido una serie de medidas destinadas a evitar interpretaciones confusas por parte de los consumidores. En primer lugar, deberán especificar que las declaraciones relativas al 100% de reciclaje o contenido reciclado no comprenden los tapones ni las etiquetas. También se comprometen a evitar imágenes o representaciones gráficas que sugieran que las botellas forman parte de un circuito de reciclaje completamente cerrado, en el que todos los materiales regresan indefinidamente al mismo proceso productivo. Por último, las empresas deberán revisar sus comunicaciones comerciales para no exagerar los beneficios medioambientales asociados a los envases de plástico. Estas modificaciones buscan que las afirmaciones sobre sostenibilidad reflejen con mayor precisión las características reales de los productos y sus limitaciones ambientales. La distancia entre una botella reciclable y una botella reciclada La controversia también pone de manifiesto las diferencias entre las posibilidades técnicas de reciclaje y los resultados que realmente alcanzan los sistemas de gestión de residuos. Según los datos citados por BEUC, la tasa estimada de reciclaje de botellas de PET en la Unión Europea se sitúa en torno al 55%. Sin embargo, la probabilidad de que una botella utilizada vuelva a convertirse en otra botella es aproximadamente del 30%. Estas cifras, recogidas en la argumentación de la organización de consumidores, reflejan las dificultades existentes para alcanzar un modelo de economía circular en el que los materiales puedan reutilizarse de manera continuada. BEUC también ha cuestionado el uso de elementos visuales asociados a la naturaleza, símbolos verdes y representaciones circulares que puedan generar la impresión de que los envases de plástico carecen de impacto ambiental. Mayor vigilancia frente al greenwashing Desde BEUC han valorado positivamente que las tres compañías hayan aceptado revisar sus prácticas de etiquetado y comunicación. Su director general, Agustín Reyna, ha destacado la importancia de que los consumidores puedan confiar en las afirmaciones medioambientales de las marcas y comprendan con exactitud a qué componentes de los envases se refieren los mensajes sobre reciclaje. No obstante, la organización ha señalado que continuará supervisando la aplicación efectiva de los compromisos adquiridos y ha solicitado a las autoridades que intervengan si las empresas no cumplen lo acordado. Por el momento, el anuncio no establece públicamente un calendario concreto para la implantación de todos los cambios ni detalla posibles sanciones por incumplimiento. La sostenibilidad exige información verificable El caso de Coca-Cola, Nestlé y Danone refleja una tendencia creciente en el ámbito de la sostenibilidad corporativa: las declaraciones ambientales están sometidas a un escrutinio cada vez mayor por parte de consumidores, reguladores y organizaciones especializadas. Para las empresas, este escenario refuerza la necesidad de respaldar sus mensajes comerciales con información precisa, comprobable y comprensible, evitando afirmaciones generales que puedan inducir a interpretaciones erróneas. La transparencia en el etiquetado se consolida así como un elemento esencial de la responsabilidad empresarial y de la confianza de los consumidores. Porque comunicar sostenibilidad ya no consiste únicamente en destacar los beneficios ambientales de un producto, sino también en explicar con claridad sus límites.
28 Octubre 2026
Jarana
Solvo Global España ha anunciado la incorporación de Óscar González como nuevo CTO y responsable de la Dirección de Negocio de IT e Inteligencia Artificial, reforzando su equipo directivo y su apuesta por la innovación tecnológica. Desde esta posición, González será responsable de liderar la estrategia y el desarrollo de la unidad de negocio de IT e IA en España, impulsando soluciones que combinen tecnología, talento especializado y capacidades internacionales para responder a las necesidades de las organizaciones. Entre sus principales objetivos destacan fortalecer la oferta de servicios tecnológicos, promover la innovación y potenciar la integración de inteligencia artificial en las soluciones empresariales, aprovechando la experiencia de Solvo Global en la gestión de talento remoto. Su incorporación forma parte de la estrategia de la compañía para ampliar sus capacidades tecnológicas y acompañar a sus clientes en sus procesos de transformación digital, en un entorno empresarial marcado por la evolución constante de la tecnología y la creciente demanda de perfiles especializados.
28 Octubre 2026
Ofertas de Empleo
MAPFRE amplía su equipo de Ciberseguridad con la incorporación de un Experto en Operación de Identidades y Accesos Cloud, un perfil especializado en automatización, gestión de identidades y seguridad en entornos multicloud. La compañía ofrece la oportunidad de participar en proyectos tecnológicos internacionales, dentro de un entorno de trabajo flexible y orientado a la innovación. El puesto estará ubicado en Majadahonda (Madrid) y tendrá como principal responsabilidad garantizar el mantenimiento, la integración, el control y la evolución de las soluciones corporativas de identidad y acceso en la nube. El profesional seleccionado trabajará principalmente con Microsoft Entra ID y Azure, incluyendo su integración con AWS y otras plataformas cloud. Principales responsabilidades Entre sus funciones destacarán: Gestionar y automatizar el ciclo de vida de identidades humanas y no humanas, desde su creación hasta su eliminación. Mantener y evolucionar las integraciones de aprovisionamiento y gestión de accesos entre aplicaciones, directorios y plataformas cloud. Supervisar los controles de autenticación, autorización y acceso privilegiado mediante soluciones como MFA, Conditional Access, PIM y Microsoft Entra ID Governance. Desarrollar automatizaciones mediante PowerShell, Microsoft Graph y API REST para optimizar procesos y reducir intervenciones manuales. Detectar y corregir desviaciones de seguridad relacionadas con permisos, credenciales, roles y accesos. Colaborar con el SOC Global y otros equipos tecnológicos en la investigación y resolución de incidentes vinculados a identidades digitales. Requisitos del perfil MAPFRE busca profesionales con al menos cinco años de experiencia en ingeniería, automatización u operación técnica de soluciones de identidad, preferiblemente en grandes organizaciones o entornos corporativos complejos. Se requiere formación universitaria en Ingeniería Informática, Telecomunicaciones o disciplinas similares, así como un nivel alto de inglés para participar en proyectos internacionales. Entre los conocimientos técnicos necesarios destacan Microsoft Entra ID, Active Directory, Azure RBAC, PowerShell, Microsoft Graph, API REST y protocolos de autenticación y federación como SAML, OAuth 2.0, OpenID Connect y SCIM. También se valorará la experiencia en gestión de identidades no humanas, automatización de procesos IAM/IGA, integración con AWS y aplicación de principios de seguridad Zero Trust y mínimo privilegio. La compañía contempla certificaciones como SC-300, SC-100, AZ-500, AZ-104, CISSP, CISM y CISA, además de acreditaciones relacionadas con seguridad y arquitectura cloud. Condiciones y beneficios MAPFRE ofrece un modelo de trabajo que combina horario flexible y teletrabajo, junto con diferentes beneficios para sus empleados: Retribución flexible, seguro médico, seguro de vida y ayudas para comida y guardería. Plan de pensiones y descuentos en productos y servicios de la compañía. Jornada intensiva durante el verano. Servicio de autobuses desde Madrid hasta las oficinas. Acceso a recursos de formación y 1.100 euros anuales adicionales para desarrollo profesional. Participación en iniciativas de voluntariado corporativo. La compañía destaca su compromiso con la diversidad, la igualdad de oportunidades y el desarrollo del talento, promoviendo procesos de selección basados en las competencias y la experiencia profesional de las personas candidatas. Ubicación: Majadahonda, Comunidad de Madrid. Área: Ciberseguridad. Puesto: Experto en Operación de Identidades y Accesos Cloud. Experiencia requerida: Mínimo cinco años.
27 Octubre 2026
ESG
El incidente que afectó a los sistemas de refrigeración de varios supermercados en Francia pone de manifiesto cómo una brecha de ciberseguridad puede trascender el entorno digital y provocar graves consecuencias operativas y económicas. Desde Babel advierten de la necesidad de reforzar la protección de los sistemas industriales y garantizar la continuidad del negocio ante este tipo de amenazas. La ciberseguridad ha dejado de ser una cuestión limitada a la protección de datos y sistemas informáticos. La creciente digitalización de las infraestructuras industriales ha ampliado el alcance de los ataques, que ahora pueden comprometer procesos físicos esenciales para el funcionamiento de las organizaciones. Un ejemplo reciente es el incidente registrado el pasado 12 de octubre en Francia, cuando un ataque contra sistemas de refrigeración comercial afectó a varias cadenas de supermercados. La alteración de estos equipos obligó a retirar productos alimentarios de la venta y ocasionó importantes pérdidas económicas, evidenciando la dependencia de las empresas de sus tecnologías operativas. Este episodio representa una advertencia para las compañías españolas, especialmente aquellas que utilizan sistemas conectados para gestionar instalaciones, procesos productivos, cadenas logísticas o infraestructuras críticas. Desde la multinacional tecnológica Babel, su director de Ciberseguridad, Juan Francisco Cornago, destaca que los incidentes que afectan a tecnologías industriales pueden evolucionar rápidamente hacia problemas de continuidad empresarial. A diferencia de los ataques tradicionales, cuyas consecuencias suelen asociarse al robo de información o la interrupción de servicios digitales, las amenazas contra entornos industriales pueden paralizar actividades físicas, comprometer mercancías y alterar el funcionamiento de instalaciones completas. La conectividad industrial amplía la superficie de ataque Los sistemas de refrigeración comercial son solo una muestra de los numerosos procesos empresariales que dependen de tecnologías conectadas. La climatización, la automatización de fábricas, la gestión energética, el almacenamiento de productos y el control inteligente de edificios utilizan cada vez más dispositivos que permiten supervisar y modificar su funcionamiento a distancia. Esta conectividad aporta ventajas importantes, como la posibilidad de realizar tareas de mantenimiento remoto, detectar incidencias con mayor rapidez y optimizar recursos operativos. Sin embargo, también introduce nuevos riesgos cuando los equipos conectados no cuentan con medidas de protección adecuadas. Muchos de estos sistemas fueron diseñados para funcionar durante largos periodos y no necesariamente para operar en entornos expuestos a amenazas digitales. Con el paso del tiempo, se han incorporado capacidades de conexión sin que siempre se haya revisado su nivel de seguridad. El problema se agrava cuando los dispositivos utilizan versiones antiguas de software, carecen de actualizaciones o permiten accesos remotos insuficientemente controlados. Inventariar los activos industriales, el primer paso para protegerlos Uno de los principales desafíos de la ciberseguridad industrial es conocer con precisión qué dispositivos forman parte de la infraestructura tecnológica de una organización. En numerosas empresas, la gestión de estos equipos se encuentra repartida entre los departamentos de tecnología, operaciones y mantenimiento. Esta distribución de responsabilidades puede dificultar la identificación de los sistemas vulnerables y retrasar la respuesta ante posibles incidentes. Por ello, Babel considera fundamental disponer de un inventario actualizado de todos los activos industriales conectados, que permita conocer sus características, versiones de software, estado de mantenimiento y responsables. Esta información resulta especialmente relevante cuando fabricantes u organismos especializados publican alertas sobre vulnerabilidades. El Instituto Nacional de Ciberseguridad (INCIBE), por ejemplo, ha difundido en distintas ocasiones avisos relacionados con fallos de seguridad en sistemas de control industrial, incluidos los publicados en mayo de 2025. Sin una identificación clara de los dispositivos utilizados, las empresas pueden tener dificultades para determinar si una vulnerabilidad afecta a sus instalaciones y qué medidas deben aplicar para corregirla. En consecuencia, disponer de información precisa sobre los activos tecnológicos no solo facilita su mantenimiento, sino que también permite actuar con mayor rapidez ante nuevas amenazas. Los accesos remotos, uno de los puntos críticos de la seguridad industrial La posibilidad de supervisar y mantener instalaciones a distancia se ha convertido en una herramienta habitual para numerosas organizaciones. No obstante, cuando los accesos remotos no están correctamente protegidos, pueden convertirse en una vía de entrada para los ciberdelincuentes. El equipo francés de respuesta a incidentes informáticos, CERT-FR, recomienda evitar que los dispositivos industriales permanezcan expuestos directamente a Internet mediante direcciones IP públicas y utilizar conexiones protegidas, como redes privadas virtuales (VPN), para realizar tareas de mantenimiento. Pero estas medidas deben complementarse con una gestión rigurosa de los permisos. Las organizaciones necesitan identificar qué usuarios y proveedores pueden conectarse a sus instalaciones, qué operaciones tienen autorizadas y durante cuánto tiempo necesitan mantener esos privilegios. Limitar los accesos, supervisar las conexiones y eliminar los permisos que ya no resultan necesarios son prácticas esenciales para reducir las posibilidades de intrusión. Además, resulta especialmente importante controlar las cuentas con privilegios elevados, ya que su compromiso podría permitir a un atacante modificar parámetros de funcionamiento o intervenir sobre varios sistemas simultáneamente. La detección temprana puede evitar una crisis operativa Otro de los aprendizajes que deja el incidente francés está relacionado con la capacidad de identificar comportamientos anómalos antes de que provoquen consecuencias graves. En los entornos industriales, confiar exclusivamente en los datos proporcionados por los propios dispositivos puede resultar insuficiente. Si un controlador ha sido comprometido, la información que transmite podría no reflejar correctamente el estado de la instalación. Por este motivo, los especialistas recomiendan contrastar las señales del sistema con otras fuentes independientes, como sensores externos, registros de actividad o mecanismos adicionales de supervisión. Entre los indicios que pueden revelar una posible intrusión se encuentran las modificaciones inesperadas de configuración, las conexiones fuera del horario habitual o la aparición de comportamientos similares en distintas instalaciones. Sin embargo, para detectar estas anomalías es necesario conocer previamente cómo funciona cada proceso en condiciones normales. Establecer patrones de actividad y definir qué desviaciones deben generar alertas permite mejorar la capacidad de respuesta y reducir el tiempo transcurrido entre la aparición de una amenaza y su identificación. La centralización tecnológica también puede concentrar los riesgos La gestión centralizada de instalaciones industriales ofrece importantes ventajas en términos de eficiencia, supervisión y optimización de recursos. No obstante, también puede generar una dependencia excesiva de determinadas plataformas, cuentas o herramientas de administración. Cuando una única consola permite controlar equipos distribuidos en numerosas instalaciones, su compromiso podría facilitar que un incidente localizado se extendiera a otros centros operativos. Por ello, Babel subraya la importancia de diseñar arquitecturas que combinen las ventajas de la conectividad con mecanismos que limiten el alcance de posibles ataques. Entre las principales medidas destacan la segmentación de redes, la restricción de privilegios, la separación de entornos y la capacidad de mantener determinadas operaciones de forma local cuando los sistemas centrales dejan de estar disponibles. Juan Francisco Cornago defiende que el objetivo no debe ser renunciar a la conectividad industrial, sino implantarla de manera controlada y teniendo en cuenta las necesidades de seguridad y continuidad de cada organización. Este enfoque permite reducir las dependencias críticas y evitar que el fallo de una plataforma de supervisión termine afectando a todos los procesos conectados. La ciberseguridad industrial, una prioridad para la continuidad empresarial El incidente de los supermercados franceses demuestra que las consecuencias de un ciberataque pueden extenderse mucho más allá de los sistemas informáticos. Cuando las tecnologías digitales controlan procesos físicos, una vulnerabilidad puede traducirse en interrupciones productivas, pérdidas de mercancía, dificultades logísticas y daños económicos significativos. Ante esta realidad, las empresas necesitan integrar la protección de sus entornos industriales en sus estrategias generales de gestión de riesgos. La identificación de activos, la supervisión de accesos, la detección de anomalías y la preparación de planes de continuidad deben formar parte de una estrategia coordinada entre los equipos tecnológicos y operativos. La resiliencia empresarial ya no depende únicamente de recuperar los sistemas después de un ataque, sino también de garantizar que los procesos esenciales puedan seguir funcionando cuando la tecnología falla. En un escenario marcado por la creciente interconexión de dispositivos e infraestructuras, anticiparse a estos riesgos será determinante para evitar que una vulnerabilidad tecnológica termine desencadenando una crisis operativa.
27 Octubre 2026
Rincón del CISO
La Guía Salarial 2027 de Iwantic revela cómo la inteligencia artificial está transformando el mercado laboral tecnológico. Barcelona supera ligeramente a Madrid en remuneración, mientras que los especialistas en IA, cloud, SAP y ciberseguridad se consolidan entre los profesionales más demandados. La inteligencia artificial no solo está cambiando la forma de trabajar, sino también cuánto están dispuestas a pagar las empresas por determinados perfiles tecnológicos. En España, un profesional especializado en el desarrollo de agentes de IA puede ganar hasta un 39 % más que un programador con una experiencia equivalente, una diferencia que evidencia el creciente valor de las nuevas competencias digitales. Así lo recoge la Guía Salarial 2027 de Iwantic, firma especializada en selección de talento tecnológico y digital, que analiza 1.806 bandas salariales correspondientes a 103 perfiles profesionales en seis ciudades españolas. El informe anticipa un mercado laboral en el que las subidas salariales serán cada vez más selectivas. Aunque la remuneración tecnológica crecerá una media del 3,2 % en 2027, prácticamente la mitad de las bandas salariales permanecerá sin cambios. La especialización, por tanto, se convierte en uno de los principales factores para acceder a mejores condiciones económicas. Los expertos en agentes de IA, entre los grandes beneficiados La irrupción de la inteligencia artificial agéntica está generando nuevas oportunidades profesionales y elevando la remuneración de quienes dominan estas tecnologías. Según el estudio, un AI Agent Developer con entre dos y cinco años de experiencia puede alcanzar los 60.000 euros brutos anuales en Madrid, frente a los aproximadamente 43.000 euros que perciben los profesionales de programación con una trayectoria similar. La diferencia refleja el interés empresarial por incorporar especialistas capaces de diseñar e implementar sistemas inteligentes que ejecuten tareas, automaticen procesos y participen en flujos de trabajo complejos. El informe también identifica nuevas posiciones vinculadas a esta transformación, como AI Solutions Architect, AI Functional Specialist, Data Platform Engineer y MLOps Engineer. Entre ellas destaca el perfil de AI Solutions Architect, cuya remuneración puede alcanzar los 80.000 euros anuales en Madrid con entre dos y cinco años de experiencia. Estas cifras muestran cómo las empresas están comenzando a valorar especialmente las capacidades que permiten convertir la inteligencia artificial en soluciones aplicables al negocio. Cloud, marketing digital e inteligencia artificial lideran las subidas salariales Aunque la IA concentra buena parte de la atención, no es la única especialidad que experimentará una evolución positiva. Las previsiones de Iwantic para 2027 sitúan a IT & Cloud como el área con mayor incremento salarial medio, seguida del marketing digital y de IA & Data. Incremento salarial medio previsto por especialidad en 2027 Fuente: Guía Salarial 2027 de Iwantic Por su parte, Desarrollo y Programación y Ciberseguridad presentan avances más moderados, después de varios ejercicios marcados por el crecimiento de las remuneraciones. Sin embargo, estas medias esconden diferencias importantes entre puestos. Algunas especializaciones siguen registrando incrementos muy superiores al conjunto del mercado. Es el caso de los responsables de proyectos SAP especializados en determinados módulos, con una subida prevista del 13,5 %, o de los Growth Managers, cuya remuneración podría aumentar un 13,2 %. También destacan los IT Managers, con un crecimiento del 11 %, y los especialistas en DevSecOps y seguridad de aplicaciones, que registran un incremento estimado del 9,2 %. SAP y ciberseguridad: dos especialidades que siguen ganando valor La modernización de las infraestructuras empresariales está impulsando la demanda de profesionales con conocimientos avanzados en sistemas corporativos. Uno de los principales motores es la transición de SAP ECC a S/4HANA, favorecida por la proximidad del fin del mantenimiento estándar de SAP ECC en 2027. Esta situación está aumentando la competencia por especialistas capaces de gestionar migraciones, integrar sistemas y garantizar la continuidad de las operaciones. En Madrid, el salario de referencia de un SAP S/4HANA Integration Specialist sénior pasa de 65.000 a 85.000 euros, mientras que el de un SAP Enterprise Architect aumenta de 65.000 a 90.000 euros. La ciberseguridad también mantiene su relevancia dentro del mercado laboral tecnológico. Aunque el incremento medio del sector se sitúa en el 2 %, los perfiles especializados en seguridad de aplicaciones y DevSecOps destacan por encima de esa cifra. Esta evolución apunta a una demanda cada vez más orientada hacia profesionales capaces de integrar la seguridad en el desarrollo tecnológico y acompañar los procesos de transformación digital de las organizaciones. Barcelona supera a Madrid en salarios tecnológicos El informe también dibuja un nuevo escenario geográfico para el talento digital en España. Barcelona se sitúa ligeramente por delante de Madrid en remuneración tecnológica, con un índice salarial de 101,9 frente al 100 de la capital. La ciudad catalana destaca especialmente en las áreas de Ciberseguridad e IT & Cloud. En cambio, Valencia, Málaga y Bilbao mantienen diferencias salariales cercanas al 9 % respecto a Madrid, mientras que Sevilla presenta la mayor distancia entre las seis ciudades analizadas. CiudadDiferencia salarial respecto a MadridBarcelona+1,9 %MadridReferenciaValencia−8,6 %Málaga−8,8 %Bilbao−9,8 %Sevilla−12,2 % En Sevilla, la diferencia resulta especialmente significativa en IA & Data, donde las remuneraciones se sitúan aproximadamente un 16 % por debajo de las registradas en Madrid. No obstante, Valencia y Málaga destacan por ser las ciudades que más están reduciendo su distancia salarial con la capital respecto al ejercicio anterior. Estos datos también reflejan las oportunidades que ofrece la descentralización del talento tecnológico, tanto para las empresas que buscan ampliar sus equipos como para los profesionales que desarrollan su carrera fuera de los principales polos empresariales. La especialización redefine la competencia por el talento Para Raúl Romera, CEO de IwanTalent Group, grupo al que pertenece Iwantic, la inteligencia artificial está intensificando la competencia entre las empresas por incorporar profesionales altamente cualificados. El directivo considera que el mercado está dejando de recompensar únicamente la experiencia generalista para priorizar conocimientos especializados capaces de aportar resultados concretos a las organizaciones. Esta tendencia obliga a las compañías a anticipar sus necesidades de contratación, especialmente en áreas donde la disponibilidad de profesionales es limitada. La planificación salarial adquiere así un papel estratégico. Retrasar la incorporación de especialistas en IA o perfiles sénior de SAP puede traducirse en mayores costes y dificultades para cubrir posiciones esenciales. Al mismo tiempo, las diferencias territoriales abren nuevas posibilidades para construir equipos tecnológicos competitivos en distintas regiones españolas. Un mercado tecnológico que premiará el conocimiento especializado en 2027 La Guía Salarial 2027 de Iwantic dibuja un sector que continuará creciendo, pero en el que las oportunidades económicas no se repartirán de manera uniforme. La inteligencia artificial, la arquitectura cloud, la integración de sistemas empresariales y determinadas disciplinas de ciberseguridad se perfilan como áreas especialmente relevantes para la evolución del empleo tecnológico. Para las empresas, el desafío será identificar qué capacidades necesitan realmente y desarrollar estrategias que les permitan atraer y retener a estos profesionales. Para los trabajadores, el mensaje es igualmente significativo: actualizar conocimientos y adquirir competencias especializadas puede marcar una diferencia considerable en su evolución profesional. La nueva brecha salarial tecnológica ya no depende únicamente de los años de experiencia o de la ciudad en la que se trabaja. Cada vez está más vinculada a las tecnologías que se dominan y al valor que estas aportan al negocio. Fuente: Guía Salarial 2027 de Iwantic, publicada en octubre de 2026. Estudio basado en 1.806 bandas salariales de 103 perfiles tecnológicos en seis ciudades españolas. Las cifras de 2027 son estimaciones de referencia del estudio. Consulta la Guía Salarial 2027 completa de Iwantic.
27 Octubre 2026
Jarana
Grenergy refuerza su área de ciberseguridad con la incorporación de Eduardo S. como nuevo Head of Cybersecurity. El profesional inicia una nueva etapa en la compañía, en la que asumirá la responsabilidad de liderar el área de ciberseguridad y contribuir a la protección de sus sistemas y activos digitales. Eduardo ha compartido su entusiasmo por este nuevo reto profesional a través de LinkedIn, destacando que afronta esta etapa con nuevos desafíos, pero manteniendo la misma pasión por la ciberseguridad. Con este nombramiento, Grenergy incorpora un nuevo responsable para impulsar la seguridad digital en un entorno en el que la protección tecnológica y la resiliencia son cada vez más relevantes para el sector energético.
27 Octubre 2026
Sin categoría
MGZN ICONS nace para reconocer a las personas, organizaciones e instituciones que están definiendo el presente y el futuro del liderazgo tecnológico. Un MGZN ICON se distingue por el impacto que genera y su capacidad para impulsar el cambio. Representa el liderazgo de quienes inspiran y transforman, la visión de las organizaciones que convierten la innovación en progreso y el compromiso de las instituciones que impulsan la transformación digital y generan un impacto positivo en la sociedad.Categorías CEO Transformador: Reconoce al CEO que ha liderado una transformación empresarial apoyándose en la innovación, la tecnología y una visión de futuro. CIO Visionario: Reconoce al CIO que ha convertido la tecnología en un motor estratégico para el crecimiento, impulsando la innovación y la transformación de su organización. CISO Referente: Reconoce al CISO que ha impulsado una cultura de confianza, resiliencia y protección del negocio, convirtiendo la ciberseguridad en un elemento estratégico. CTO Innovador: Reconoce al CTO que ha destacado por desarrollar soluciones tecnológicas diferenciales, fomentando la innovación y la excelencia técnica. CDO Estratega: Reconoce al Chief Data Officer que ha transformado los datos en una ventaja competitiva mediante una estrategia basada en inteligencia y analítica avanzada. CDAIO Pionero: El liderazgo estratégico y pionero en la adopción, innovación y transformación empresarial mediante la inteligencia artificial y los datos. CAIO con Propósito: El liderazgo en el uso ético y responsable de la IA, con resultados positivos y tangibles para las personas, las organizaciones o la sociedad. Trayectoria Profesional: Reconoce a la persona cuya visión, liderazgo y contribución sostenida han marcado un antes y un después en el desarrollo del ecosistema tecnológico y empresarial, dejando un legado de referencia para las nuevas generaciones. Startup o Scaleup Tecnológica del Año: Reconoce al startup o scaleup que está impulsando la innovación mediante soluciones tecnológicas disruptivas, demostrando un crecimiento sobresaliente, capacidad de escalabilidad e impacto en el mercado. Iniciativa Pública digital destacada: Reconoce a la institución, organismo o iniciativa pública que ha liderado proyectos de transformación digital con un impacto significativo en la mejora de los servicios públicos, la eficiencia administrativa y la experiencia de la ciudadanía. [forminator_form id="16559"]
26 Octubre 2026
ESG
La gestora de inversiones sostenibles Mirova refuerza su apuesta por el capital natural tras movilizar más de 1.000 millones de dólares para financiar proyectos de restauración de ecosistemas, agricultura regenerativa y captura de carbono. Su estrategia busca demostrar que proteger la biodiversidad también es clave para impulsar la competitividad, la resiliencia climática y la estabilidad económica. La naturaleza está dejando de considerarse únicamente una cuestión medioambiental para convertirse en un activo estratégico dentro de las decisiones de inversión. En este contexto, Mirova ha superado los 1.000 millones de dólares captados desde el lanzamiento de su plataforma de capital natural, con los que ha respaldado más de 70 proyectos en diferentes regiones del mundo. Así lo recoge su informe Natural Capital Impact Report 2025, que analiza el impacto de sus inversiones en soluciones climáticas, conservación de la biodiversidad y sistemas de producción agrícola más sostenibles. La compañía parte de una premisa: la degradación de los ecosistemas no solo amenaza al medioambiente, sino también a la estabilidad de las economías y las cadenas de suministro globales. La naturaleza, una infraestructura esencial para la economía La pérdida de biodiversidad, el deterioro de los suelos y la reducción de los recursos naturales representan riesgos cada vez más relevantes para empresas, inversores y gobiernos. Según las investigaciones recogidas en el informe, más de la mitad del PIB mundial, aproximadamente 58 billones de dólares, depende de manera moderada o elevada de los servicios que proporciona la naturaleza. Ante esta realidad, Mirova propone abordar la conservación de los ecosistemas con una visión similar a la utilizada para financiar infraestructuras tradicionales: inversiones a largo plazo, mecanismos de seguimiento y resultados medibles. Gautier Quéru, responsable global de Capital Natural de Mirova, defiende que los recursos naturales constituyen la base sobre la que se sostiene la actividad económica y que su protección resulta fundamental para garantizar la prosperidad y la resiliencia de las próximas décadas. Más de un millón de hectáreas restauradas o protegidas Desde la creación de su plataforma especializada en 2015, Mirova ha desarrollado una estrategia de inversión centrada en la financiación climática, la restauración forestal, la agroforestería y la transformación de los sistemas alimentarios. Los resultados comunicados por la gestora reflejan el alcance de sus iniciativas: 4,9 millones de toneladas de CO₂ equivalente capturadas o cuyas emisiones se han evitado, según los datos disponibles de su cartera de soluciones de carbono. 1,1 millones de hectáreas restauradas o conservadas. 141.101 personas beneficiadas por los proyectos. 11.262 empleos creados o respaldados. No obstante, la compañía señala que las cifras actuales de impacto sobre las emisiones corresponden únicamente a dos proyectos de conservación, mientras que otras inversiones todavía se encuentran en fases iniciales de desarrollo. Esta diferenciación entre resultados obtenidos e impactos previstos adquiere especial importancia en un mercado donde los inversores exigen cada vez más transparencia y evidencias verificables. Transparencia y control para garantizar el impacto ambiental Uno de los pilares de la estrategia de Mirova es asegurar que las inversiones generen beneficios ambientales y sociales reales. Para ello, la gestora incorpora evaluaciones de riesgos ESG durante todo el ciclo de inversión, desde la selección inicial de los proyectos hasta su seguimiento posterior. Entre sus mecanismos de control destacan las revisiones trimestrales, las evaluaciones anuales de desempeño y los planes de acción destinados a corregir posibles riesgos ambientales y sociales. En el ámbito de los créditos de carbono, Mirova analiza aspectos como la capacidad de medición, la permanencia de la captura de carbono, la contribución a la biodiversidad y los beneficios para las comunidades locales. También examina los compromisos climáticos de los compradores de créditos, buscando que estos instrumentos complementen estrategias reales de descarbonización en lugar de sustituirlas. Perú, un ejemplo de conservación con impacto social Entre los proyectos respaldados destaca Nii Kaniti, una iniciativa desarrollada en colaboración con siete comunidades indígenas de Perú. El programa contribuye a proteger aproximadamente 114.863 hectáreas de selva amazónica, combinando conservación forestal y desarrollo de las comunidades locales. Durante 2025, un total de 256 miembros de estas comunidades participaron en actividades de vigilancia del bosque, reforzando la protección del territorio y su implicación directa en la gestión de los recursos naturales. Este modelo refleja la importancia de integrar a las poblaciones locales en las estrategias de conservación para favorecer resultados sostenibles a largo plazo. Europa, en el horizonte de una nueva estrategia de bioeconomía Además de sus inversiones actuales, Mirova estudia ampliar su actividad mediante una tercera línea estratégica centrada en la bioeconomía europea. La iniciativa buscaría financiar empresas, instalaciones productivas y proyectos que utilicen recursos biológicos renovables procedentes de sectores como la agricultura, la silvicultura y la energía. El objetivo es reducir la dependencia de materiales derivados de combustibles fósiles y fortalecer las cadenas de suministro regionales. En un escenario marcado por las tensiones geopolíticas y la vulnerabilidad de determinadas cadenas de abastecimiento, el aprovechamiento sostenible de los recursos naturales podría desempeñar un papel relevante en la autonomía industrial europea. Sin embargo, esta transición también plantea desafíos, especialmente la necesidad de garantizar que el crecimiento de la bioeconomía no genere nuevas presiones sobre los ecosistemas. El capital natural gana protagonismo en las decisiones empresariales La estrategia de Mirova refleja una transformación en la manera de entender la sostenibilidad dentro del mundo financiero. La protección de los ecosistemas comienza a integrarse en cuestiones directamente relacionadas con la gestión del riesgo, la seguridad de las materias primas, la productividad agrícola y la competitividad empresarial. Para las organizaciones, el desafío ya no consiste únicamente en financiar iniciativas ambientales, sino en garantizar que estas generen resultados duraderos, medibles y económicamente viables. La movilización de más de 1.000 millones de dólares por parte de Mirova evidencia que el capital natural está ganando espacio como una oportunidad de inversión estratégica, capaz de conectar sostenibilidad, innovación financiera y crecimiento económico a largo plazo.
26 Octubre 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

