Rincón del CISO
Tu número de móvil puede convertirse en el punto de partida de una estafa digital. Aunque disponer de este dato no permite acceder automáticamente a tus cuentas, los ciberdelincuentes pueden utilizarlo para recopilar información personal, suplantar identidades e intentar hacerse con el control de servicios como WhatsApp o aplicaciones bancarias. El teléfono móvil se ha convertido en una herramienta imprescindible en nuestra vida cotidiana, pero también en un elemento central de nuestra identidad digital. Más allá de las llamadas y los mensajes, nuestro número está asociado a plataformas sociales, aplicaciones de mensajería, servicios financieros y procedimientos de autenticación. Esta vinculación con numerosos servicios digitales lo convierte en un dato especialmente atractivo para los ciberdelincuentes, que pueden aprovecharlo para diseñar ataques personalizados y engañar a sus víctimas. La magnitud del problema queda reflejada en las estadísticas del Ministerio para la Transformación Digital y de la Función Pública. Durante los primeros seis meses de 2026, el 40 % de las consultas ciudadanas recibidas por el servicio 017 del Instituto Nacional de Ciberseguridad (INCIBE) estuvieron relacionadas con intentos de suplantación de identidad mediante llamadas telefónicas, mensajes SMS o correos electrónicos fraudulentos. No obstante, los especialistas recuerdan que conocer un número de teléfono no equivale a tener acceso al dispositivo ni a las cuentas vinculadas a él. Para conseguirlo, los atacantes necesitan combinar ese dato con otras informaciones, explotar vulnerabilidades o recurrir a técnicas de manipulación psicológica. Desde ESET, compañía especializada en ciberseguridad, advierten de que los delincuentes suelen utilizar información procedente de redes sociales y filtraciones de datos para elaborar fraudes más convincentes. Josep Albors, responsable de Investigación y Concienciación de ESET, señala que el verdadero peligro aparece cuando los atacantes consiguen que las propias víctimas revelen contraseñas, códigos de verificación u otra información que permita acceder a sus servicios digitales. Cuatro amenazas que pueden comenzar con un número de teléfono Los expertos de ESET identifican cuatro escenarios habituales en los que un número de móvil puede convertirse en una herramienta para cometer fraudes. 1. Recopilación de datos para crear engaños personalizados Un número de teléfono puede servir como punto de partida para localizar información adicional sobre su propietario. A través de buscadores, redes sociales, páginas de compraventa o bases de datos expuestas en filtraciones, los atacantes pueden intentar descubrir el nombre de la persona, su correo electrónico, sus perfiles digitales e incluso otros datos personales. Al reunir esta información, los delincuentes pueden construir un perfil más completo de la víctima y preparar comunicaciones fraudulentas adaptadas a sus circunstancias. Cuanto más específicos y creíbles sean los mensajes, mayores serán las posibilidades de que la persona confíe en ellos y termine proporcionando información confidencial. 2. Estafas mediante llamadas, SMS y aplicaciones de mensajería Otra de las amenazas más extendidas es la suplantación de empresas, entidades financieras y organismos públicos. Los ciberdelincuentes pueden utilizar llamadas telefónicas, mensajes de texto o conversaciones de WhatsApp para hacerse pasar por servicios conocidos y generar una falsa sensación de confianza. Entre los ejemplos más habituales se encuentran las notificaciones sobre supuestos problemas con entregas de paquetes, las alertas de movimientos bancarios sospechosos o las solicitudes urgentes para actualizar información personal. Estas técnicas, conocidas como vishing cuando se realizan mediante llamadas y smishing cuando utilizan SMS, buscan que la víctima facilite datos sensibles, introduzca sus credenciales en páginas fraudulentas o comparta códigos de seguridad. La urgencia es uno de los recursos más utilizados: los atacantes intentan provocar una reacción inmediata para evitar que la persona compruebe la autenticidad de la comunicación. 3. Secuestro de cuentas de WhatsApp y otros servicios digitales Muchas aplicaciones utilizan el número de teléfono como mecanismo de identificación y recuperación de cuentas. Los delincuentes pueden intentar aprovechar este sistema para registrar una cuenta de WhatsApp en un dispositivo diferente. Cuando lo hacen, el usuario legítimo recibe un código de verificación que no ha solicitado. Posteriormente, el atacante puede contactar con la víctima fingiendo ser un conocido o un representante del servicio técnico y solicitarle ese código mediante alguna excusa. Si consigue obtenerlo, podría completar el proceso de registro y apropiarse de la cuenta, especialmente si no existen medidas de seguridad adicionales. Una vez dentro, los ciberdelincuentes pueden utilizar la identidad de la víctima para solicitar transferencias de dinero a sus contactos, compartir enlaces maliciosos o desarrollar nuevas campañas fraudulentas. 4. Duplicación fraudulenta de la tarjeta SIM El denominado SIM swapping es una técnica que consiste en engañar al operador de telefonía para transferir el número de una persona a otra tarjeta SIM controlada por el atacante. Si la operación tiene éxito, el delincuente puede recibir las llamadas y los mensajes SMS destinados al verdadero titular de la línea. Esto supone un riesgo importante para los servicios que todavía utilizan mensajes de texto como método de verificación, ya que los atacantes podrían interceptar códigos de autenticación y combinarlos con otras credenciales previamente obtenidas. Una de las principales señales de alerta es la pérdida repentina de cobertura móvil sin una explicación aparente, especialmente cuando el dispositivo deja de recibir llamadas y mensajes de manera inesperada. Cómo proteger tu número de teléfono frente a posibles estafas Aunque no siempre es posible evitar que nuestro número termine circulando por Internet, existen medidas que ayudan a reducir considerablemente los riesgos asociados a su exposición. ESET recomienda incorporar determinados hábitos de seguridad a nuestra actividad digital: Proteger los códigos de verificación. Nunca deben compartirse las claves recibidas por SMS o aplicaciones de autenticación, independientemente de quién las solicite o de la explicación que ofrezca. Comprobar la autenticidad de las comunicaciones. Ante llamadas o mensajes inesperados que soliciten información confidencial, conviene contactar directamente con la empresa o entidad utilizando sus canales oficiales. Activar mecanismos adicionales de protección. La autenticación multifactor, las aplicaciones de verificación, las claves de acceso o las llaves físicas de seguridad ofrecen alternativas más robustas que depender exclusivamente de los SMS. En WhatsApp también es recomendable activar la verificación en dos pasos. Reducir la información personal disponible públicamente. Revisar la privacidad de los perfiles sociales y evitar publicar el teléfono junto a otros datos personales dificulta la elaboración de ataques personalizados. Responder rápidamente ante comportamientos sospechosos. Si desaparece la cobertura móvil de forma inesperada, es importante consultar con el operador. Ante posibles accesos no autorizados o movimientos bancarios fraudulentos, se debe informar a las entidades afectadas, asegurar las cuentas y denunciar los hechos. La ingeniería social, detrás de muchas de estas amenazas Uno de los aspectos más relevantes de estos ataques es que no siempre requieren vulnerar técnicamente los sistemas de seguridad. En numerosas ocasiones, los delincuentes recurren a la ingeniería social para manipular a las personas y conseguir que realicen acciones que comprometan su propia protección. Conocer el nombre, el teléfono o determinados datos personales de una víctima puede ayudar a construir una apariencia de legitimidad. Sin embargo, disponer de esa información no demuestra que quien establece el contacto sea realmente la persona o entidad que afirma representar. Por ello, desde ESET insisten en la importancia de desconfiar de las solicitudes inesperadas, verificar las comunicaciones por vías oficiales y reforzar los mecanismos de recuperación de cuentas. En un entorno en el que el número de teléfono funciona como identificador de numerosos servicios, la prevención resulta fundamental. Proteger las credenciales, limitar la exposición de datos personales y reconocer las señales de fraude puede marcar la diferencia entre recibir un intento de estafa y convertirse en víctima de un robo de identidad digital.
26 Octubre 2026
Jarana
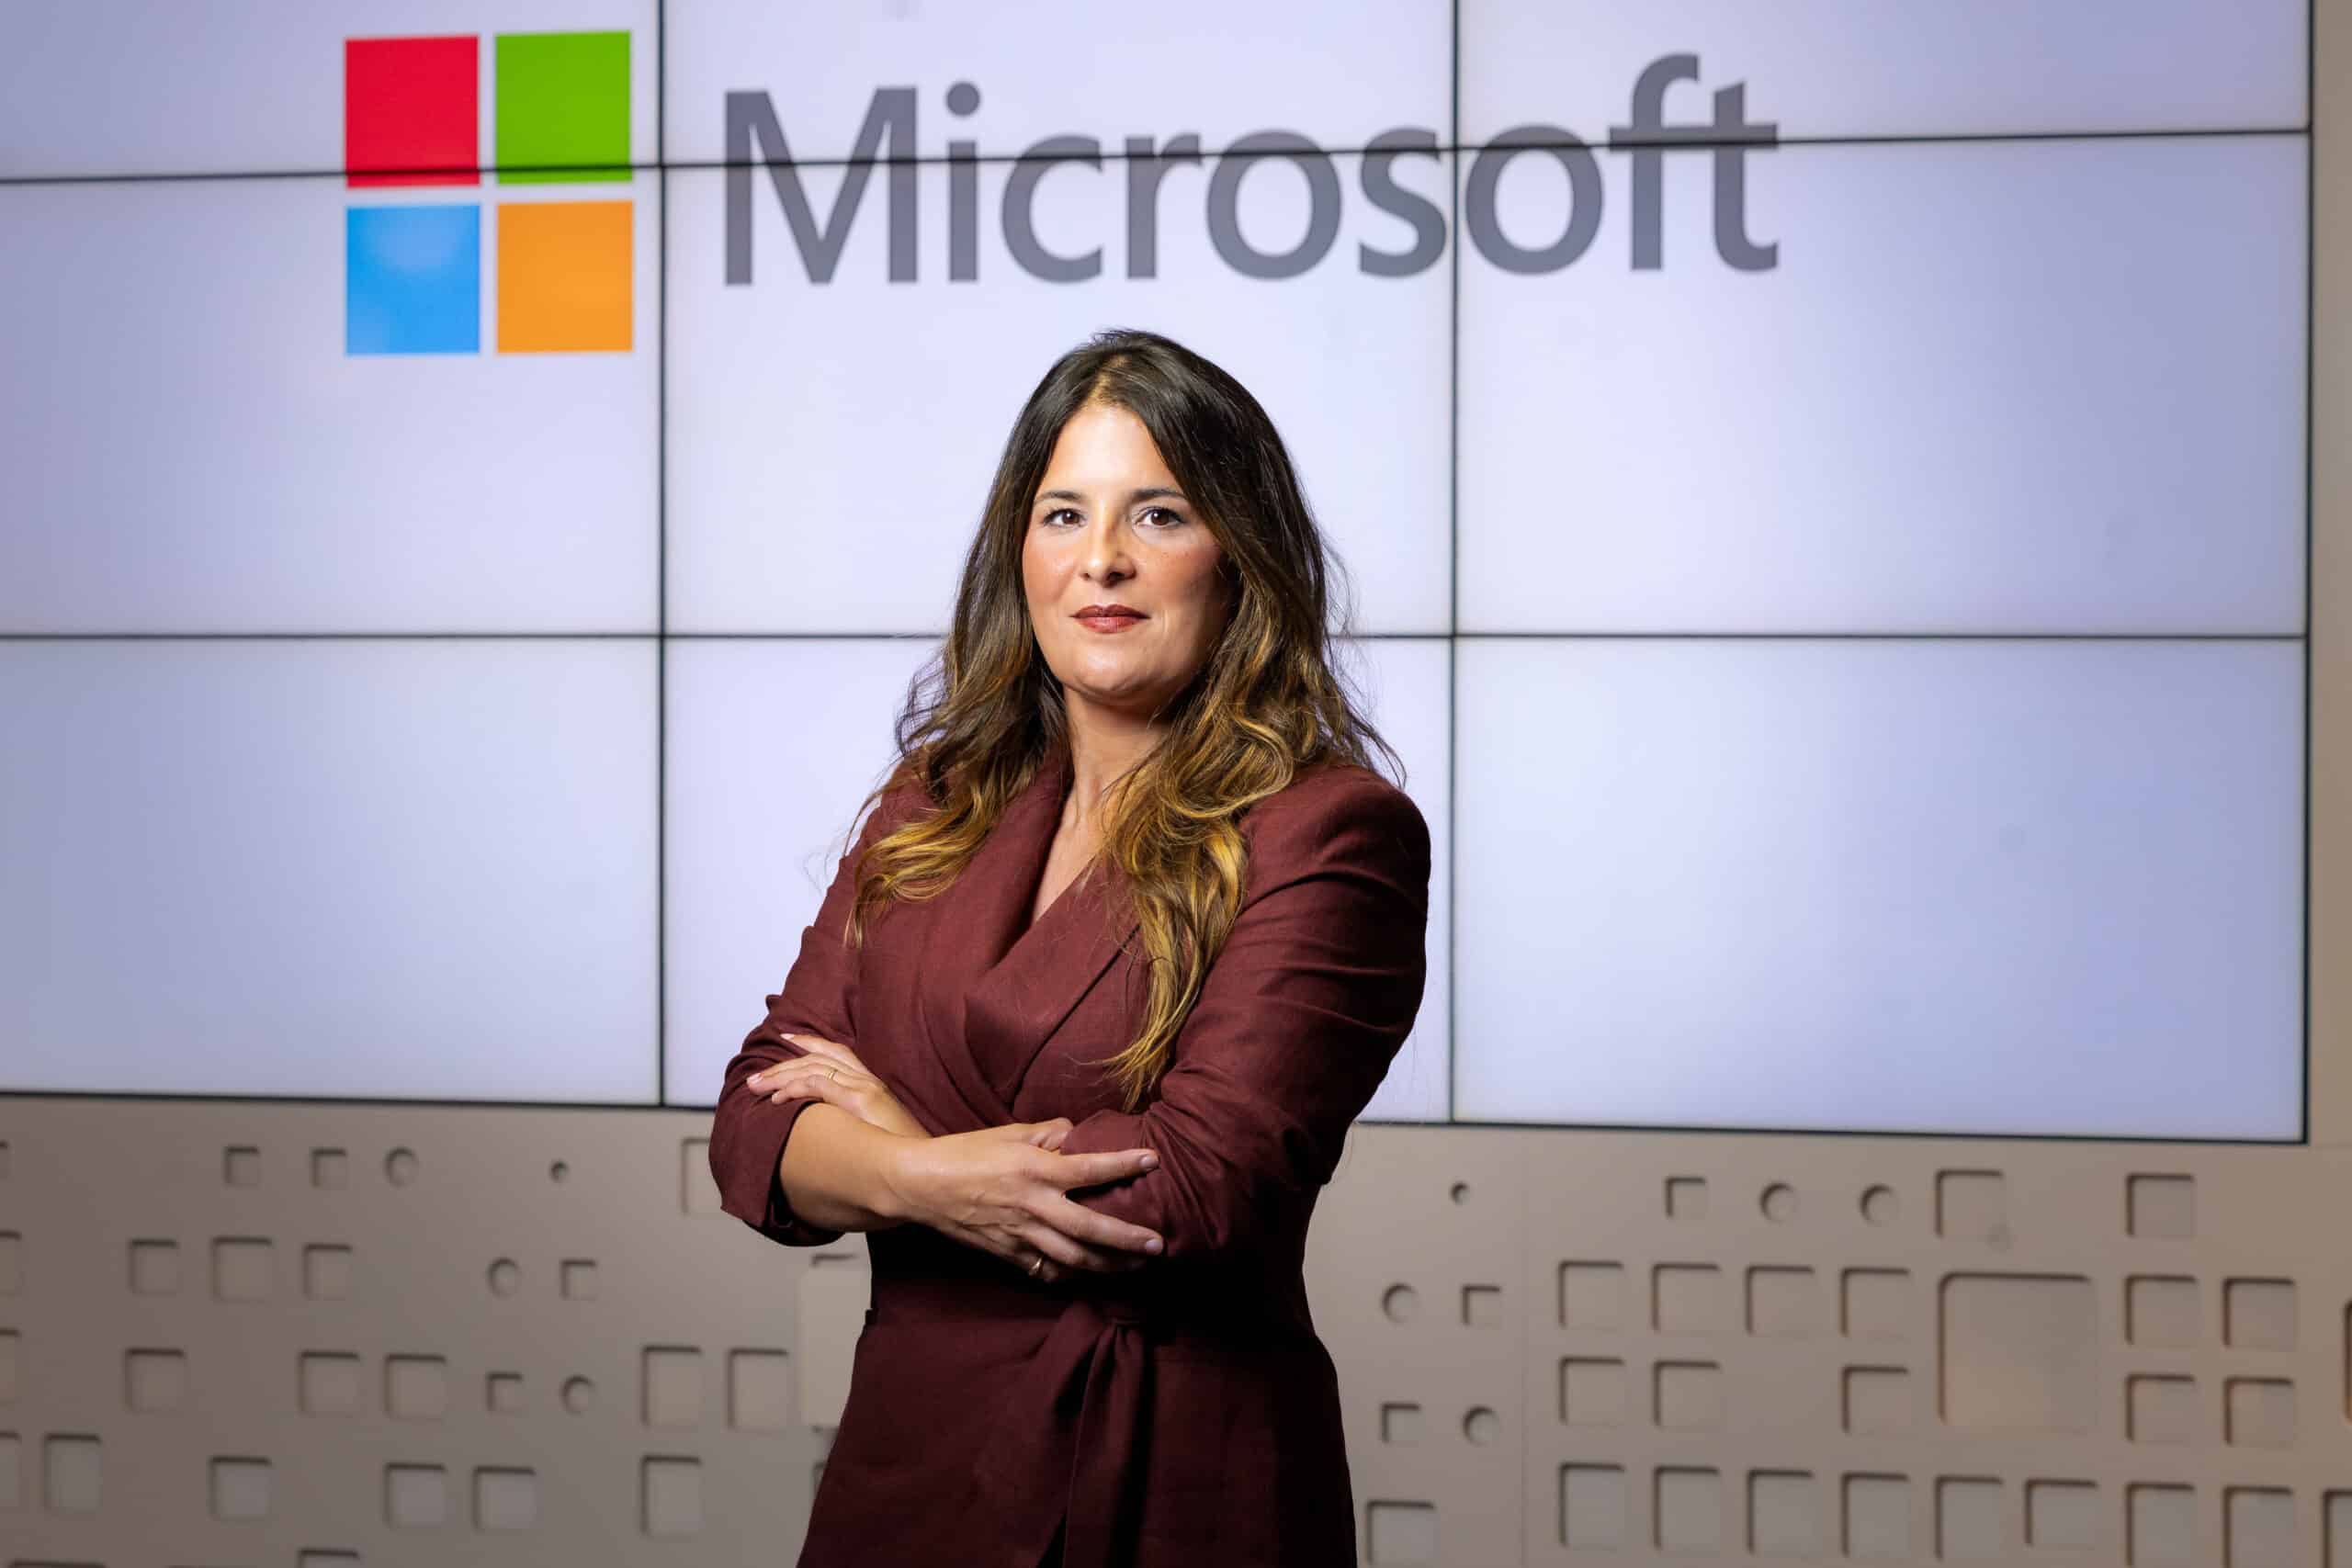
Microsoft ha anunciado el nombramiento de Natalia Maeso como nueva responsable de Estrategia de Regiones Cloud y Centros de Datos para el sur de Europa, una posición desde la que dirigirá la planificación estratégica de las infraestructuras digitales de la compañía en 17 países, entre ellos España, Italia y Portugal. En esta nueva etapa, Maeso tendrá como principal objetivo alinear el desarrollo de la infraestructura cloud con las necesidades de empresas, socios tecnológicos y administraciones públicas, en un contexto de creciente demanda de servicios en la nube e inteligencia artificial. Entre sus responsabilidades destacan la planificación y optimización de centros de datos, la anticipación de nuevas necesidades tecnológicas y el fortalecimiento de la resiliencia de los servicios digitales. En España, supervisará la estrategia comercial vinculada a la región cloud de Microsoft en Madrid y al futuro campus de centros de datos de Aragón, dos iniciativas estratégicas para ampliar la capacidad tecnológica del país e impulsar la innovación y la soberanía digital. Con más de 20 años de trayectoria en el sector tecnológico, Maeso ha desarrollado su carrera en compañías como Gartner, Deloitte y KPMG. Hasta ahora, ocupaba la dirección de la Zona Norte de Microsoft España, desde donde acompañó a grandes empresas y administraciones públicas en sus procesos de transformación digital. Su experiencia abarca ámbitos como la inteligencia artificial responsable, el gobierno del dato, la analítica avanzada y las tecnologías emergentes. Este nombramiento se enmarca en la estrategia de Microsoft para reforzar su infraestructura digital en Europa y responder al crecimiento de la demanda de soluciones cloud e inteligencia artificial.
26 Octubre 2026
ESG
Google y McKinsey refuerzan su compromiso con la sostenibilidad mediante un acuerdo para eliminar 320.000 toneladas de carbono durante la próxima década. La iniciativa, desarrollada en Brasil, combina restauración forestal, tecnología y ganadería sostenible para impulsar un nuevo modelo de recuperación ambiental. La lucha contra el cambio climático está impulsando nuevas alianzas entre grandes compañías y proyectos de restauración ambiental. En esta ocasión, Google y McKinsey & Company han acordado adquirir conjuntamente 320.000 toneladas de eliminación de carbono durante los próximos diez años, a través de una iniciativa promovida por Symbiosis Coalition y desarrollada por Working Trees. El proyecto busca transformar terrenos ganaderos degradados en ecosistemas más sostenibles mediante la silvopastura, un modelo que integra árboles, pastos y actividad ganadera en un mismo espacio, favoreciendo tanto la captura de carbono como la productividad del suelo. Tecnología y naturaleza: una nueva fórmula contra el cambio climático La iniciativa contempla la restauración de 8.700 hectáreas dentro de un proyecto de 50.000 hectáreas, localizado entre el sureste de la Amazonía y la región del Cerrado, dos territorios de gran importancia ecológica en Brasil. A diferencia de los modelos tradicionales de reforestación, Working Trees apuesta por combinar especies arbóreas autóctonas con otras de aprovechamiento comercial, como la caoba africana y la teca. Esta estrategia permite generar beneficios ambientales y económicos de manera simultánea. Mientras los árboles contribuyen a absorber carbono de la atmósfera, los ganaderos pueden mantener su actividad y obtener ingresos adicionales mediante la producción de madera. Además, el proyecto contempla aumentar progresivamente la presencia de especies nativas, pasando de un mínimo del 25 % hasta alcanzar el 50 % en 2030, con el apoyo de instituciones de investigación brasileñas. La digitalización también llega a la restauración forestal Uno de los elementos más interesantes de este modelo es la incorporación de herramientas digitales para mejorar el seguimiento de las actuaciones ambientales. Working Trees cuenta con una plataforma tecnológica que permite a los ganaderos registrar y supervisar los árboles plantados, facilitando la trazabilidad de las intervenciones realizadas sobre el terreno. Esta combinación de tecnología y restauración ecológica abre nuevas posibilidades para desarrollar proyectos de captura de carbono más transparentes, medibles y escalables. Antes de impulsar esta nueva iniciativa, la compañía ya había probado su modelo en más de 2.000 hectáreas, sentando las bases para extenderlo a territorios de mayor dimensión. Google y McKinsey impulsan un modelo de sostenibilidad a largo plazo La participación de ambas compañías refleja el creciente interés empresarial por financiar soluciones climáticas basadas en la naturaleza. Más allá de compensar emisiones, estos acuerdos permiten respaldar proyectos que buscan retirar carbono de la atmósfera y, al mismo tiempo, generar beneficios para las comunidades locales. Desde McKinsey destacan que ampliar las soluciones de eliminación de carbono basadas en la naturaleza constituye una parte importante de su estrategia de sostenibilidad. La consultora considera que el modelo de Working Trees puede replicarse en otros territorios y contribuir a fortalecer las economías rurales. Por su parte, Symbiosis Coalition subraya el potencial de la silvopastura como herramienta para recuperar ecosistemas y mejorar las condiciones de vida de las comunidades que dependen de ellos. Un modelo con potencial para transformar millones de hectáreas La ambición de Working Trees va más allá de este primer gran acuerdo. La compañía aspira a extender su modelo de silvopastura hasta alcanzar una escala de un millón de hectáreas. Para conseguirlo, considera fundamentales las alianzas a largo plazo entre propietarios de tierras, empresas y organizaciones comprometidas con la financiación climática. El acuerdo con Google y McKinsey supone así un nuevo impulso para demostrar que la restauración ambiental puede integrarse en actividades económicas tradicionales sin renunciar a la rentabilidad. La iniciativa pone de manifiesto una tendencia cada vez más relevante en las estrategias empresariales de sostenibilidad: combinar innovación tecnológica, inversión privada y soluciones basadas en la naturaleza para avanzar hacia una economía más resiliente y baja en carbono.
23 Octubre 2026
Rincón del CISO
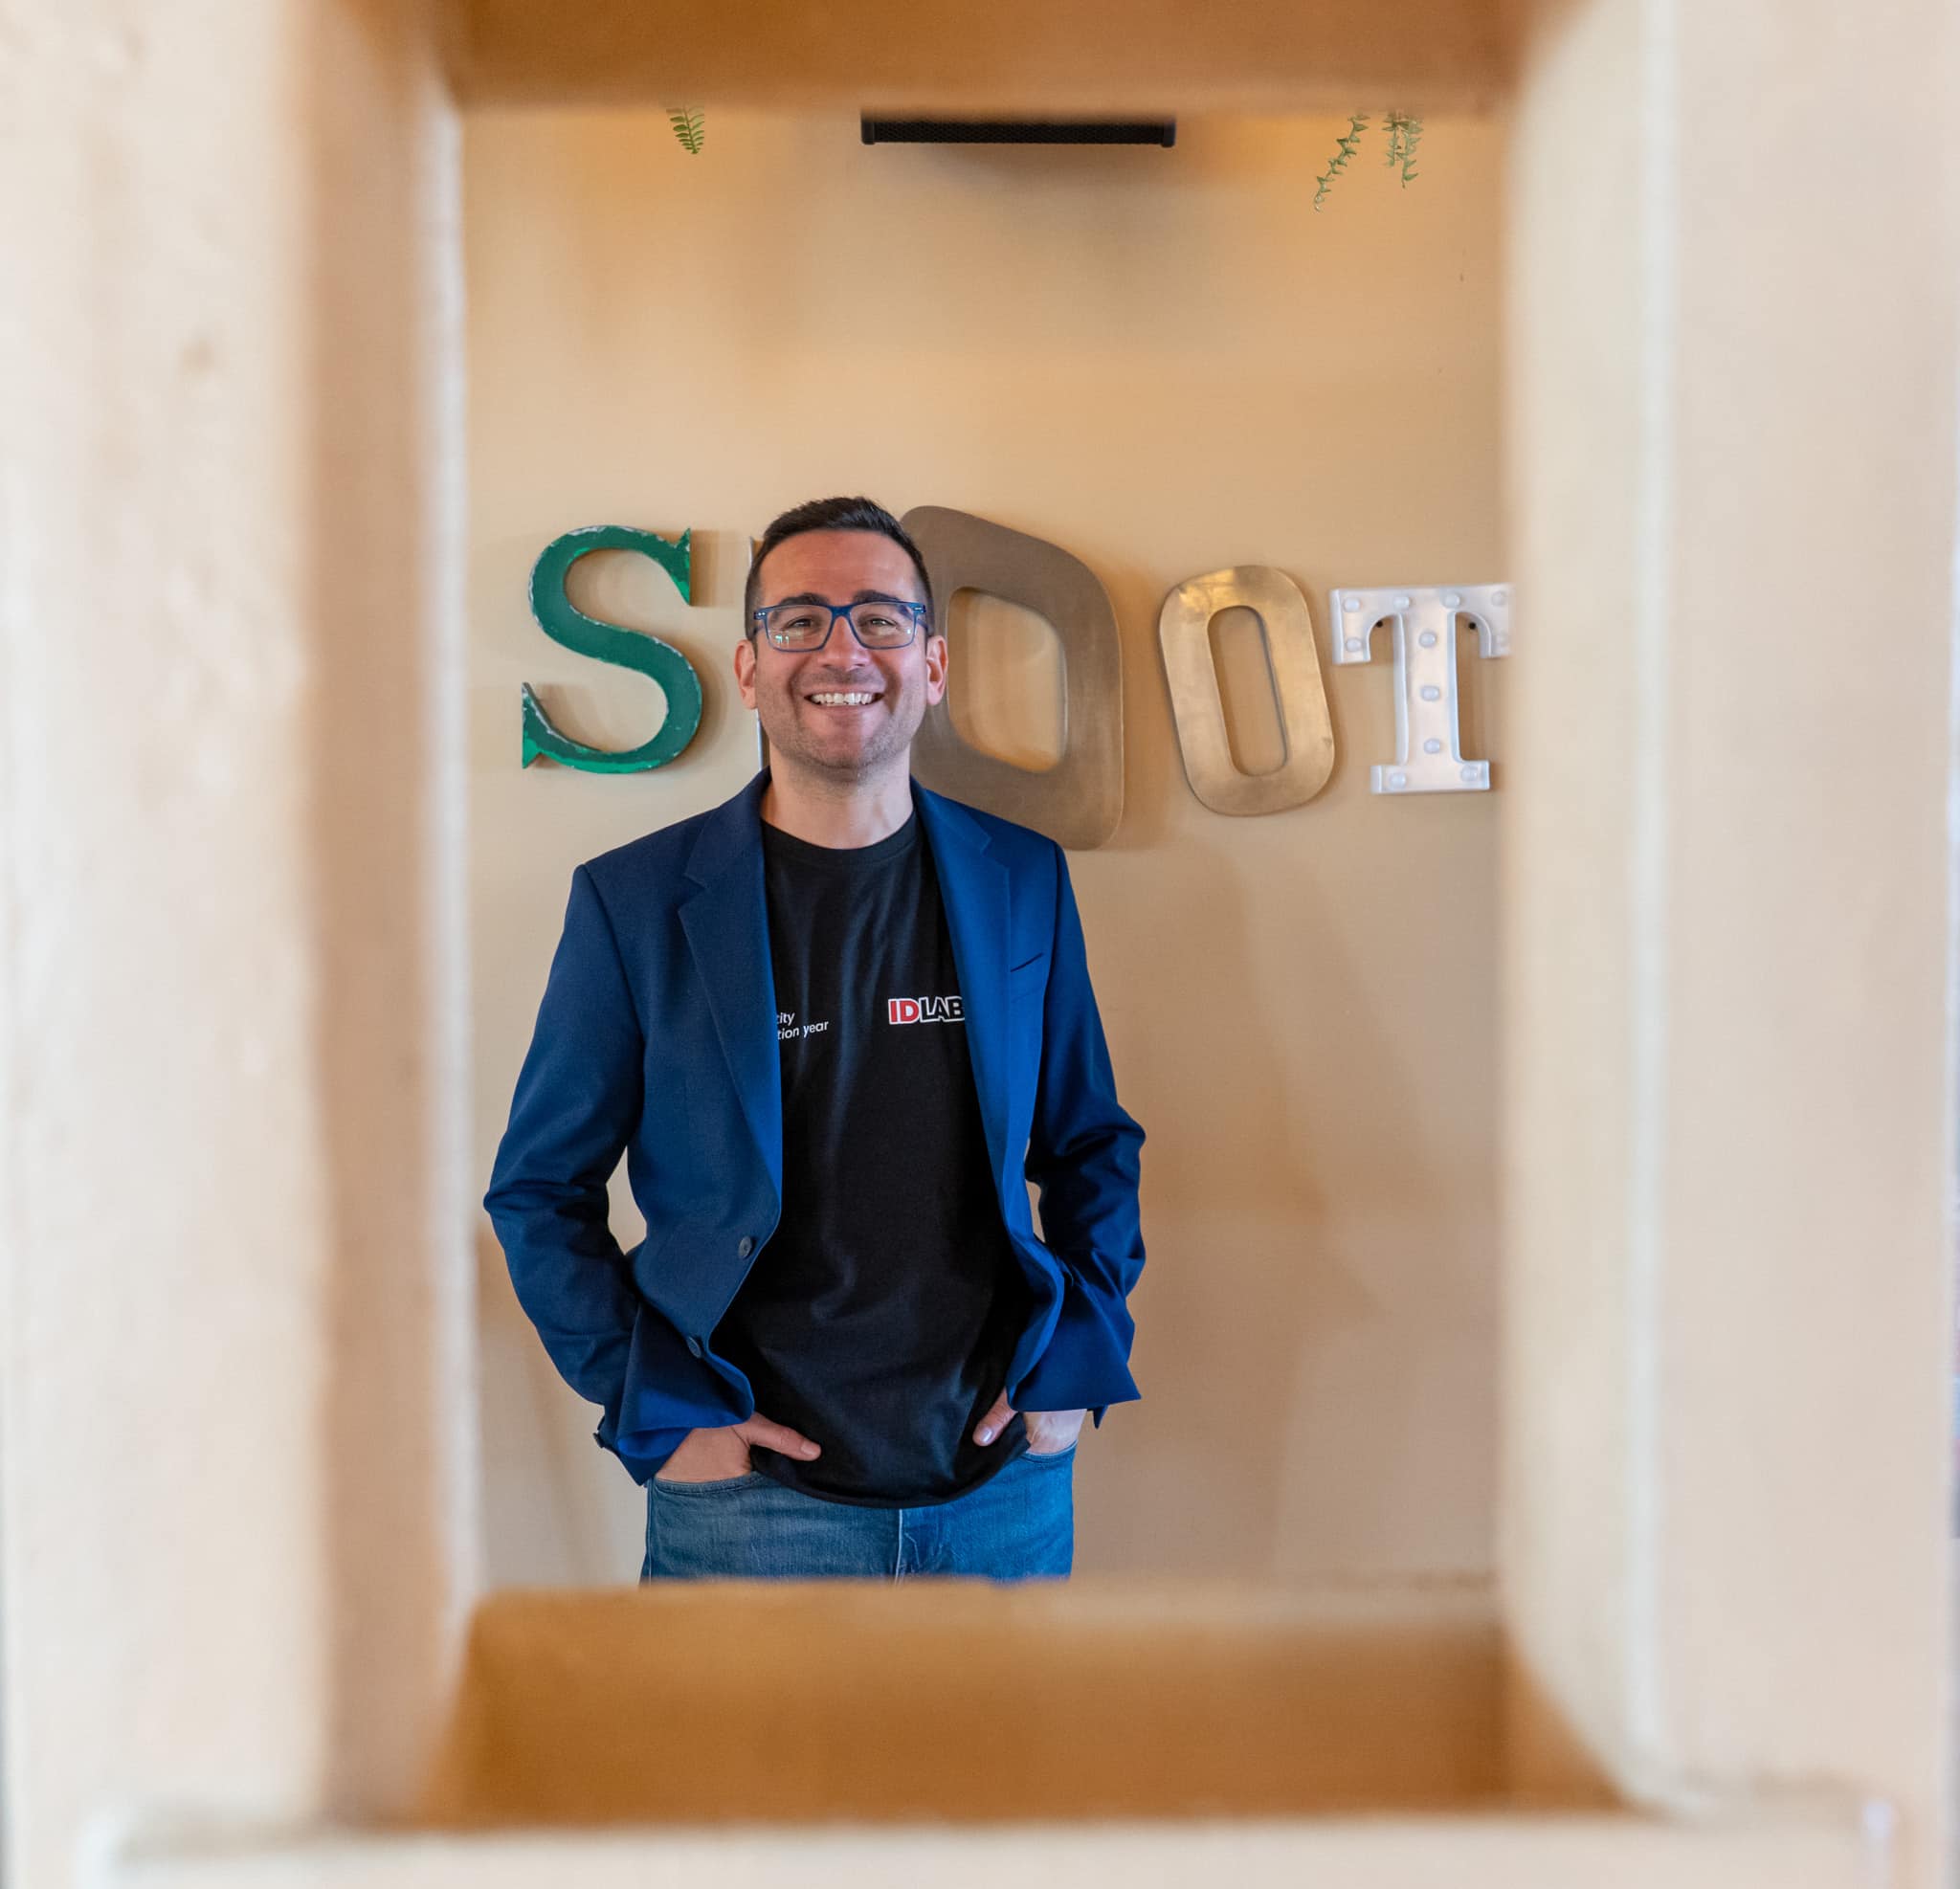
Restablecer los sistemas tras un incidente de ciberseguridad no siempre significa que la amenaza haya desaparecido. Si los ciberdelincuentes consiguen acceder a certificados digitales y sus claves privadas, pueden seguir suplantando la identidad de una organización incluso después de que esta haya recuperado su actividad. La recuperación de la infraestructura tecnológica es uno de los principales objetivos de cualquier empresa que sufre un ciberataque. Sin embargo, volver a la normalidad operativa no garantiza que todos los riesgos hayan sido eliminados. La compañía especializada en identidad digital Redtrust advierte de que el robo de certificados digitales puede dejar expuestas a las organizaciones mucho después de haber contenido una intrusión. Estos certificados son herramientas esenciales para acreditar la identidad de una empresa en entornos digitales, firmar documentos electrónicos y realizar gestiones ante organismos públicos y entidades privadas. Cuando un atacante obtiene tanto el certificado como su clave privada, puede intentar utilizar esas credenciales para actuar en nombre de su propietario sin necesidad de mantener el acceso a los sistemas inicialmente comprometidos. Esta situación puede derivar en operaciones fraudulentas, firmas electrónicas no autorizadas, accesos indebidos a plataformas corporativas o trámites realizados mediante suplantación de identidad. Además de las posibles consecuencias económicas, estos incidentes pueden afectar a la reputación y la confianza de clientes, proveedores y colaboradores. Daniel Rodríguez, director general de Redtrust, insiste en que las organizaciones deben ampliar su perspectiva a la hora de gestionar las consecuencias de un incidente. No basta con recuperar los dispositivos y servicios afectados: también es necesario comprobar si las credenciales digitales han quedado expuestas y si podrían continuar utilizándose de manera fraudulenta. La identidad digital, un riesgo que puede persistir tras la recuperación El impacto económico de los incidentes de seguridad continúa siendo considerable. Según el informe Cost of a Data Breach 2025, elaborado por IBM, el coste medio global de una brecha de datos alcanzó los 4,44 millones de dólares, lo que representa una reducción del 9 % respecto al ejercicio anterior. Aunque esta cifra corresponde al conjunto de filtraciones analizadas en el estudio y no específicamente a incidentes relacionados con certificados digitales, refleja la magnitud de las consecuencias que pueden tener las vulneraciones de seguridad para las organizaciones. Uno de los principales desafíos aparece cuando las credenciales digitales se encuentran distribuidas entre diferentes empleados, equipos y departamentos. En estos casos, determinar qué certificados podrían haberse visto comprometidos, identificar sus usuarios y establecer cuáles deben revocarse puede convertirse en un proceso complejo que se desarrolla paralelamente a la recuperación tecnológica. La falta de visibilidad sobre estos activos dificulta la respuesta ante incidentes y puede prolongar la exposición de la organización a nuevas actividades maliciosas. Los agentes de inteligencia artificial plantean nuevos desafíos de identidad La creciente incorporación de agentes de inteligencia artificial a los procesos empresariales añade una nueva dimensión a la gestión de las identidades digitales. A diferencia de las herramientas tradicionales, estos sistemas pueden desarrollar determinadas tareas de manera autónoma, interactuar con aplicaciones, consultar información corporativa e iniciar operaciones utilizando los permisos y credenciales que les hayan sido asignados. Esta capacidad introduce nuevas oportunidades de automatización, pero también exige reforzar los mecanismos de supervisión y control. Si un ciberdelincuente consigue apropiarse de las credenciales utilizadas por uno de estos agentes, podría intentar acceder a recursos empresariales o ejecutar acciones haciéndose pasar por él, incluso cuando los sistemas afectados por el ataque original ya hayan sido restaurados. Por este motivo, resulta fundamental que las empresas puedan identificar los agentes de IA que operan en sus entornos, conocer sus niveles de autorización y disponer de mecanismos para supervisar sus actividades y retirar sus permisos cuando sea necesario. Desde Redtrust consideran que establecer identidades digitales verificables para los agentes de IA será una pieza fundamental de la seguridad corporativa. Este enfoque permitiría conocer qué sistema ha ejecutado cada operación, cuáles eran sus autorizaciones y qué acciones ha llevado a cabo, facilitando la trazabilidad y la rendición de cuentas. Centralizar los certificados digitales para reducir la exposición Ante este escenario, la protección de los certificados digitales y sus claves privadas adquiere una importancia estratégica en los planes de ciberseguridad empresarial. Cuando estas credenciales quedan comprometidas, las organizaciones deben valorar su revocación y sustitución para impedir posibles usos fraudulentos. Sin embargo, esta medida también puede repercutir en la actividad cotidiana, especialmente cuando diferentes procesos administrativos, firmas electrónicas o servicios dependen de los certificados afectados. Para reducir este riesgo, Redtrust propone un modelo de custodia centralizada que evite almacenar las claves privadas directamente en los dispositivos de los trabajadores. Mediante este sistema, las credenciales permanecen protegidas en un entorno específico y no necesitan distribuirse entre los distintos equipos de la organización. De esta forma, si un ordenador resulta comprometido, el atacante no podría extraer de él las claves privadas que se encuentran almacenadas de manera centralizada. Este enfoque también facilita la asignación de permisos individualizados, tanto para empleados como para agentes de inteligencia artificial, y permite establecer controles sobre las operaciones que cada identidad puede realizar. Otra de sus ventajas es la posibilidad de detectar comportamientos anómalos, supervisar la utilización de los certificados y restringir accesos concretos sin tener que revocar necesariamente las credenciales utilizadas por otros procesos legítimos. Una estrategia de ciberseguridad que vaya más allá de los dispositivos La evolución de las amenazas digitales obliga a las organizaciones a contemplar la protección de su identidad corporativa como una parte esencial de sus estrategias de resiliencia. La recuperación de los sistemas afectados por un ciberataque sigue siendo prioritaria, pero debe acompañarse de una revisión de las credenciales, los certificados digitales y los permisos que podrían haber quedado expuestos. En este contexto, la gestión centralizada, la trazabilidad de las operaciones y el control de accesos se consolidan como elementos clave para evitar que una intrusión aparentemente resuelta siga teniendo consecuencias sobre la actividad empresarial. La protección de la identidad digital deja así de ser una cuestión exclusivamente técnica para convertirse en un componente fundamental de la continuidad del negocio, especialmente en un entorno en el que personas, organizaciones y agentes de inteligencia artificial comparten cada vez más procesos y recursos digitales. Daniel Rodríguez CEO de Redtrust
23 Octubre 2026
Jarana
Babel ha incorporado a Roberto Delgado como Director de Operaciones Internacional, una posición desde la que asumirá el reto de reforzar el crecimiento de la compañía fuera de España, con especial atención a Latinoamérica. El directivo cuenta con una amplia trayectoria en el sector de la consultoría y experiencia en entornos internacionales, un conocimiento que aportará a la gestión y coordinación de las diferentes operaciones de Babel en un momento de expansión de su negocio exterior. Entre sus principales responsabilidades estará trabajar junto a los equipos directivos de los distintos mercados para impulsar el desarrollo del negocio, mejorar la eficiencia operativa y favorecer una mayor coordinación entre geografías. También contribuirá a trasladar buenas prácticas y capacidades entre las diferentes operaciones de la multinacional. Su incorporación se produce en un contexto de crecimiento para Babel fuera de España. Durante 2026, la compañía señala haber registrado un crecimiento orgánico superior al 20 % en su negocio internacional, con una evolución especialmente positiva en mercados como México, Costa Rica y Colombia. Con este nombramiento, Babel busca reforzar la escalabilidad de su modelo y aumentar progresivamente el peso de su actividad internacional, manteniendo sus objetivos de calidad, eficiencia y rentabilidad. De cara a 2027, la tecnológica prevé continuar potenciando su presencia en los países latinoamericanos en los que ya opera y avanzar hacia una estructura más global y diversificada, combinando el crecimiento orgánico con nuevas oportunidades de expansión.
23 Octubre 2026
Jarana
The Fini Company ha nombrado a José Vicente Bermúdez Perea nuevo director general de España y Negocios Internacionales y Global Chief Revenue Officer (CRO), una posición desde la que asumirá responsabilidades vinculadas a la gestión del negocio y al desarrollo de la estrategia comercial de la compañía. Bermúdez Perea inicia así una nueva etapa profesional en The Fini Company, empresa especializada en el sector de la confitería, con una doble responsabilidad que combina la dirección del negocio en España y los mercados internacionales con la gestión global de los ingresos. Desde su nuevo cargo, el directivo tendrá entre sus principales ámbitos de actuación la coordinación de la actividad comercial, la identificación de oportunidades de crecimiento y el desarrollo de estrategias orientadas a fortalecer la presencia de la compañía en sus diferentes mercados. La figura del Chief Revenue Officer adquiere especial relevancia en las organizaciones internacionales, al integrar la visión comercial y los objetivos de crecimiento para favorecer una gestión coordinada del negocio. Bermúdez Perea ha anunciado su nombramiento a través de su perfil de LinkedIn, confirmando su incorporación a esta nueva responsabilidad ejecutiva. Con este nombramiento, The Fini Company incorpora a José Vicente Bermúdez Perea a su estructura directiva, en una posición que reúne la gestión de los negocios nacionales e internacionales y la estrategia global de ingresos de la compañía.
22 Octubre 2026
Jarana
MNEMO ha anunciado la incorporación de Mercedes Águeda como nueva directora de Transformación, una posición estratégica desde la que impulsará la evolución organizativa de la compañía, conectando estrategia, talento y marca para acelerar su crecimiento. Su nombramiento se enmarca en el proceso de transformación que está desarrollando MNEMO, con el objetivo de fortalecer su estructura interna, optimizar sus capacidades y avanzar hacia un modelo de negocio más ágil, innovador y escalable. Desde su nueva responsabilidad, Águeda trabajará de manera transversal con las diferentes áreas de la organización para alinear los objetivos estratégicos con el desarrollo del talento, la excelencia operativa y el posicionamiento corporativo. Entre sus principales retos destacan el impulso de iniciativas que favorezcan la transformación empresarial, la mejora de los procesos internos y el fortalecimiento de una cultura organizativa preparada para adaptarse a las nuevas exigencias del mercado. La compañía ha destacado que esta incorporación responde a su apuesta por una transformación integral, en la que las personas, la estrategia y la organización evolucionen de forma coordinada para generar valor y favorecer un crecimiento sostenible. Con el nombramiento de Mercedes Águeda, MNEMO refuerza su estructura directiva y su compromiso con la innovación y la transformación organizativa, dos elementos fundamentales para afrontar sus próximos desafíos empresariales.
21 Octubre 2026
ESG
Un informe de CDP revela que las pequeñas y medianas empresas están reforzando su compromiso ambiental, aunque todavía existen importantes diferencias entre las estrategias de sostenibilidad y las medidas reales para reducir su huella de carbono. España destaca entre los países europeos con mejores resultados. La sostenibilidad está ganando protagonismo entre las pequeñas y medianas empresas de todo el mundo. Sin embargo, convertir los compromisos ambientales en resultados medibles continúa siendo uno de los principales desafíos del tejido empresarial. Así lo refleja el informe SME Disclosure Data Insights 2026, elaborado por la plataforma internacional de divulgación ambiental CDP, que analiza la información reportada en 2025 por cerca de 11.000 pymes. Según sus conclusiones, más del 95% de las empresas participantes ha registrado avances en al menos un indicador de gestión ambiental, pero únicamente el 20% ha establecido objetivos concretos de reducción de emisiones. Además, solo el 32% cuenta con iniciativas en marcha para disminuir su impacto climático. Esta diferencia evidencia que, aunque las organizaciones están incorporando progresivamente la sostenibilidad a sus estrategias, todavía queda camino por recorrer para trasladar esos compromisos a sus operaciones diarias. Las pymes, una pieza clave para alcanzar los objetivos climáticos Las pequeñas y medianas empresas representan aproximadamente el 90% del tejido empresarial mundial y generan alrededor del 60% de las emisiones vinculadas a la actividad empresarial. Su participación resulta, por tanto, imprescindible para avanzar hacia una economía baja en carbono y cumplir los compromisos climáticos de las grandes organizaciones, especialmente en lo relacionado con sus cadenas de suministro. El informe señala que cerca del 40% de las pymes analizadas cumple la mayoría o la totalidad de los indicadores ambientales básicos. Estos avances incluyen aspectos como la identificación de riesgos climáticos, la mejora de los mecanismos de gobernanza y una mayor implicación de los grupos de interés. No obstante, contar con estructuras de gestión ambiental no garantiza por sí solo una reducción efectiva de las emisiones. El 63% de las pymes apuesta por planes de transición climática Uno de los datos más relevantes del estudio es el creciente interés por desarrollar estrategias empresariales alineadas con la transición ecológica. El 63% de las pymes consultadas ya dispone de un plan de transición climática o prevé elaborarlo durante los próximos dos años. Sin embargo, actualmente solo el 15% cuenta con uno implantado. Esta diferencia refleja que muchas compañías todavía se encuentran en una fase de preparación, centrada en evaluar riesgos, establecer responsabilidades y definir sus prioridades ambientales antes de acometer transformaciones operativas. Desde CDP insisten en que el siguiente paso debe ser convertir esta planificación en acciones concretas, mediante objetivos verificables, inversiones en tecnologías más eficientes y medidas que permitan reducir las emisiones de forma sostenida. Simon Fischweicher, director de Customer Success de CDP, destaca que las pymes desempeñan un papel esencial en la transición hacia una economía de emisiones netas cero. Aunque reconoce los progresos realizados en gobernanza y gestión de riesgos, subraya la necesidad de facilitar financiación, incentivos y apoyo práctico para que las empresas puedan materializar sus compromisos. España destaca entre los países europeos más avanzados El análisis también identifica diferencias significativas entre regiones. España, Francia y Suecia figuran entre los países con mejores resultados en los indicadores ambientales evaluados, situando a las pymes europeas entre las más avanzadas de la muestra. Este posicionamiento coincide con los esfuerzos de la Unión Europea por desarrollar marcos de información sobre sostenibilidad más accesibles y homogéneos para las pequeñas empresas. Entre estas iniciativas destaca el estándar voluntario de información sobre sostenibilidad para pymes, conocido como VSME, diseñado para facilitar la comunicación de datos ambientales a clientes, entidades financieras y otros agentes del mercado. Por el contrario, las empresas evaluadas en Singapur y Estados Unidos presentan resultados más limitados, ya que una parte importante cumple pocos o ninguno de los indicadores básicos considerados por CDP. Estas diferencias ponen de manifiesto la influencia que pueden tener los marcos regulatorios, las exigencias del mercado y la disponibilidad de herramientas de información ambiental. La financiación puede marcar la diferencia en la descarbonización Uno de los principales obstáculos para las pequeñas empresas continúa siendo el acceso a recursos económicos que permitan implantar mejoras ambientales. En este sentido, una investigación anterior de CDP realizada junto a HSBC revela que los proveedores tienen un 52% más de probabilidades de reducir sus emisiones anuales cuando reciben incentivos financieros de sus compradores, en comparación con aquellos que únicamente reciben formación. Este dato refuerza la importancia de que las grandes compañías colaboren activamente con sus proveedores para impulsar la sostenibilidad a lo largo de toda la cadena de valor. La financiación vinculada a objetivos ambientales, los incentivos económicos y el acompañamiento técnico pueden facilitar que las pymes adopten soluciones más eficientes y reduzcan su dependencia de procesos intensivos en carbono. Además, estas medidas pueden contribuir a mejorar las emisiones de alcance 3 de las grandes organizaciones, es decir, aquellas emisiones indirectas que se generan en su cadena de valor. Industria y transporte lideran los avances ambientales El informe también muestra diferencias entre sectores económicos. Las pymes vinculadas a la industria manufacturera, los materiales, el transporte y la generación de energía presentan algunos de los mejores resultados en materia de gestión ambiental. Se trata de actividades especialmente relevantes para la descarbonización debido a su consumo energético, su dependencia de recursos naturales y su contribución a las emisiones. En cambio, las empresas dedicadas al comercio minorista y a determinados servicios registran un desarrollo comparativamente menor en los indicadores analizados. Esta desigualdad plantea nuevos desafíos para las grandes compañías que necesitan reducir el impacto ambiental de sus cadenas de suministro de forma integral. Del compromiso ambiental a los resultados medibles Las conclusiones de CDP ponen sobre la mesa una cuestión fundamental: la sostenibilidad empresarial ya no puede limitarse a elaborar informes, identificar riesgos o establecer compromisos generales. Para avanzar hacia una economía más sostenible, las organizaciones necesitan transformar sus estrategias en actuaciones concretas, respaldadas por inversiones, objetivos cuantificables y mecanismos de seguimiento. En este proceso, la colaboración entre pymes, grandes empresas, entidades financieras y administraciones públicas será determinante para superar las barreras económicas y técnicas que dificultan la transición. El reto de los próximos años no será únicamente conseguir que más pymes incorporen la sostenibilidad a su estrategia, sino lograr que ese compromiso se traduzca en una reducción real y verificable de las emisiones.
20 Octubre 2026
Jarana
Izertis incorpora a Pedro Díaz Cuadra como nuevo director de Relaciones Institucionales, una posición desde la que asumirá responsabilidades vinculadas a las relaciones institucionales de la consultora tecnológica. El directivo ha anunciado su incorporación a través de su perfil de LinkedIn, confirmando el inicio de una nueva etapa profesional en la compañía. Desde su nuevo cargo, Díaz Cuadra se incorpora al área de Relaciones Institucionales de Izertis, una función orientada a la interlocución y al fortalecimiento de los vínculos entre la organización y su entorno institucional. Con este nombramiento, Pedro Díaz Cuadra inicia una nueva etapa profesional en Izertis, compañía especializada en consultoría tecnológica y transformación digital.
20 Octubre 2026
Rincón del CISO
El 70% de los líderes empresariales apuesta por un modelo en el que las personas supervisen el trabajo de los agentes de inteligencia artificial. Un informe de MIOTI anticipa la llegada de los «Agent Managers», un nuevo perfil profesional que transformará la gestión de equipos y la organización del trabajo. La inteligencia artificial está a punto de cambiar las reglas del juego en las empresas. Ya no se trata únicamente de utilizar herramientas capaces de generar contenidos o analizar información, sino de incorporar sistemas autónomos que puedan tomar decisiones y ejecutar tareas. Esta evolución abre la puerta a una nueva forma de trabajar en la que los profesionales dejarán progresivamente de asumir determinadas funciones operativas para centrarse en dirigir, supervisar y validar el trabajo de los agentes de IA. Así lo revela el informe «Agentic AI: La nueva alianza humano-máquina», elaborado por MIOTI Tech & Business School a partir de las opiniones de más de 70 responsables de Tecnología y Recursos Humanos de 25 sectores. Según sus conclusiones, el 75% de los líderes consultados afirma estar preparado para incorporar agentes inteligentes, mientras que siete de cada diez consideran que el futuro del trabajo estará marcado por la supervisión humana de estos sistemas. Del «People Manager» al «Agent Manager»: una nueva forma de liderar La llegada de la IA agéntica no implica necesariamente sustituir a los trabajadores, sino redefinir sus responsabilidades. A medida que los agentes asuman procesos cada vez más complejos, las personas tendrán que desarrollar nuevas habilidades relacionadas con la coordinación, la toma de decisiones y el control de los resultados. En este escenario surge la figura del «Agent Manager», un profesional capaz de gestionar equipos híbridos integrados por personas y agentes de inteligencia artificial. El estudio identifica dos grandes funciones para este nuevo modelo de liderazgo: un 37% de los directivos apuesta por la supervisión estratégica de los resultados, mientras que un 33% considera fundamental mantener profesionales que intervengan y autoricen las decisiones críticas. Esta transformación también plantea nuevos desafíos para el talento. De hecho, el 47% de los participantes destaca la importancia de impulsar programas de formación y actualización de competencias, especialmente en áreas como el prompting avanzado y la gestión de agentes autónomos. La confianza, el gran desafío de la IA autónoma Aunque las organizaciones muestran una clara disposición a adoptar esta tecnología, todavía existen importantes barreras para su implantación. Una de las principales preocupaciones es la fiabilidad de los sistemas. El 73% de los líderes teme que los errores o las respuestas incorrectas de la IA puedan desencadenar acciones reales, especialmente cuando los agentes operan sin una revisión humana previa. A esta inquietud se suman los riesgos relacionados con la información corporativa: el 69% manifiesta dudas sobre el destino y tratamiento de los datos utilizados por estos sistemas, mientras que un 59% advierte de las dificultades para seguir y comprender sus decisiones. Por ello, la gobernanza del dato, la transparencia y los mecanismos de control se perfilan como elementos imprescindibles para garantizar una adopción responsable. Como explica Fabiola Pérez, CEO y cofundadora de MIOTI, el verdadero cambio respecto a la inteligencia artificial generativa reside en la capacidad de los agentes para intervenir directamente en los procesos empresariales. Una autonomía que, según defiende, debe ir acompañada de límites claros, información fiable y supervisión. El 90% quiere agentes capaces de aprender y recordar Las expectativas de las compañías van mucho más allá de automatizar tareas repetitivas. El 90% de los ejecutivos considera prioritario disponer de agentes que puedan conservar información contextual y aprender de las interacciones para mejorar su desempeño. Además, siete de cada diez destacan el potencial de la multimodalidad, es decir, la capacidad de interpretar y combinar información procedente de textos, imágenes, audios o vídeos. Por su parte, aproximadamente la mitad de los encuestados concede especial importancia a la ejecución y coordinación de tareas. Estas capacidades podrían impulsar una nueva generación de procesos empresariales más ágiles, conectados y adaptables, siempre que las organizaciones consigan establecer estructuras tecnológicas y de gobierno adecuadas. Operaciones, finanzas y marketing liderarán la transformación La implantación de agentes de IA también está modificando las prioridades de inversión. Según MIOTI, el 75% de los directivos sitúa el rediseño de los flujos de trabajo entre sus principales apuestas, conscientes de que incorporar agentes autónomos requiere algo más que añadir nuevas herramientas tecnológicas. En cuanto a las áreas con mayor potencial, el 39% espera que los primeros resultados relevantes aparezcan en operaciones y finanzas, mientras que el 31% señala marketing y ventas como los departamentos mejor posicionados para aprovechar estas capacidades. El informe apunta hacia una adopción gradual, comenzando por procesos específicos en los que la tecnología pueda demostrar su valor antes de extenderse al conjunto de la organización. El futuro del trabajo será una colaboración entre humanos y máquinas La evolución hacia la IA agéntica representa un cambio profundo en la manera de entender la productividad y el liderazgo empresarial. El desafío ya no consiste únicamente en automatizar procesos, sino en determinar qué decisiones pueden delegarse, cuáles requieren validación y cómo garantizar que la tecnología actúe de acuerdo con los objetivos de cada organización. En este nuevo escenario, las capacidades humanas como el pensamiento crítico, el criterio estratégico y la responsabilidad adquieren una relevancia todavía mayor. La gran transformación no será que la inteligencia artificial trabaje por nosotros, sino que aprendamos a liderar organizaciones en las que personas y agentes inteligentes trabajen juntos.
19 Octubre 2026
ESG
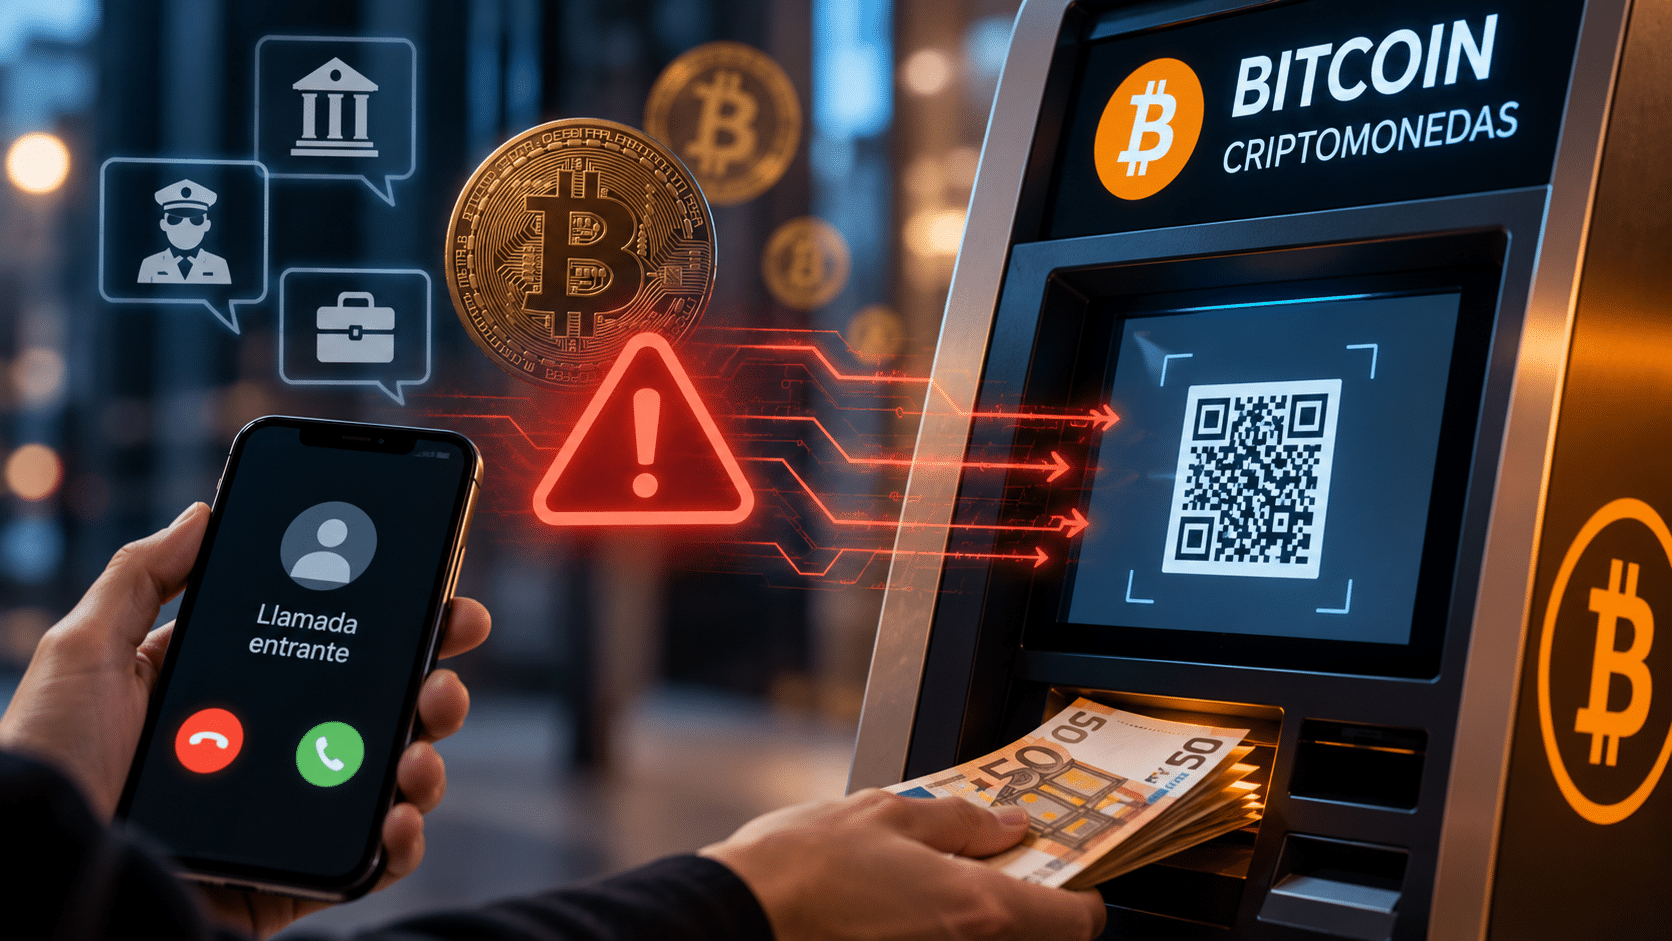
Los ciberdelincuentes suplantan la identidad de bancos, autoridades y directivos de empresas para conseguir que sus víctimas ingresen dinero en cajeros de criptomonedas. ESET alerta del crecimiento de este fraude, que en 2025 provocó pérdidas de 389 millones de dólares en Estados Unidos. No hace falta invertir en criptomonedas ni conocer su funcionamiento para convertirse en víctima de una estafa relacionada con ellas. Basta con recibir una llamada convincente, creer que existe una emergencia y seguir las instrucciones de alguien que, aparentemente, intenta ayudar. Esta es la estrategia que están utilizando los ciberdelincuentes en una modalidad de fraude sobre la que ha alertado ESET, compañía especializada en ciberseguridad. Los atacantes se hacen pasar por empleados bancarios, representantes de organismos oficiales, técnicos informáticos o incluso directivos empresariales para persuadir a sus víctimas de que retiren efectivo y lo depositen en cajeros de criptomonedas. El problema no está en el dispositivo, sino en el engaño que conduce hasta él. Mediante técnicas de ingeniería social, los estafadores generan una situación de urgencia para impedir que la persona compruebe la autenticidad de la llamada. Las cifras reflejan la dimensión de esta amenaza. Según los datos del FBI recogidos por ESET, en 2025 se registraron 13.460 denuncias relacionadas con cajeros de criptomonedas en Estados Unidos, con pérdidas que alcanzaron los 389 millones de dólares. Esto supone un incremento del 58% en el dinero defraudado respecto al año anterior. Una llamada, una falsa emergencia y un código QR El fraude suele comenzar con una comunicación inesperada. Al otro lado del teléfono, una persona asegura representar a una entidad de confianza y advierte de un supuesto problema que requiere una solución inmediata. Puede tratarse de un acceso no autorizado a una cuenta bancaria, una investigación policial, una incidencia informática o una transferencia empresarial que debe realizarse con urgencia. Una vez captada la atención de la víctima, el delincuente intenta mantener el control de la situación. Para ello, insiste en que no cuelgue, evita que consulte con otras personas y le proporciona instrucciones detalladas. El siguiente paso consiste en acudir a un cajero de criptomonedas, introducir dinero en efectivo y escanear un código QR enviado por el supuesto representante. Sin embargo, ese código dirige los fondos a un monedero digital controlado por los estafadores. La víctima cree estar protegiendo su patrimonio o resolviendo una incidencia, cuando en realidad está transfiriendo su dinero a los delincuentes. Desde ESET advierten de que la apariencia física y aparentemente oficial de estos terminales puede reforzar la credibilidad del engaño, especialmente entre quienes nunca han utilizado criptomonedas. España también registra casos de este fraude Aunque este tipo de estafas ha adquirido especial relevancia en Estados Unidos, España tampoco es ajena a esta amenaza. Uno de los casos conocidos ocurrió en Palma en 2024, cuando una empleada recibió instrucciones de una persona que se hacía pasar por el director general de su compañía. Convencida de que estaba atendiendo una petición legítima, realizó varias operaciones a través de cajeros de criptomonedas. La situación llegó al Tribunal Superior de Justicia de Baleares en 2026 y puso de manifiesto hasta qué punto la manipulación psicológica puede llevar a una persona a continuar realizando pagos incluso después de recibir advertencias sobre un posible fraude. Este episodio evidencia que los ataques no se limitan a usuarios particulares, sino que también pueden afectar a las organizaciones mediante técnicas de suplantación de identidad de altos cargos. ¿Por qué los estafadores utilizan criptomonedas? Una de las principales razones es la dificultad para revertir las operaciones una vez que se han confirmado. A diferencia de determinados pagos bancarios o con tarjeta, las transferencias de criptomonedas no cuentan con un procedimiento convencional de cancelación o devolución. Esto permite a los delincuentes mover rápidamente los fondos y complica las posibilidades de recuperarlos. No obstante, las operaciones no son necesariamente invisibles. Muchas redes blockchain permiten seguir el recorrido de las transacciones, aunque identificar a los responsables y recuperar el dinero continúa siendo un desafío. De hecho, en julio de 2026, la Policía Nacional logró recuperar 40.500 euros relacionados con una estafa de falsas inversiones en criptomonedas en Palma. La investigación permitió rastrear los movimientos digitales, aunque la víctima había sufrido pérdidas iniciales de 270.000 euros. Cinco señales que pueden ayudarte a identificar la estafa ESET señala varios comportamientos que deberían despertar sospechas ante una posible tentativa de fraude: Urgencia injustificada. Alguien exige realizar una operación inmediata para evitar una multa, un bloqueo bancario o una pérdida económica. Presión para mantener el secreto. El interlocutor insiste en que no se consulte con familiares, compañeros de trabajo o responsables de la entidad implicada. Solicitudes de pagos en criptomonedas. Se pide retirar efectivo y utilizar un cajero cripto como solución a un supuesto problema de seguridad. Envío de códigos QR desconocidos. La persona proporciona una dirección digital a la que debe enviarse el dinero sin ofrecer garantías verificables. Resistencia a la verificación. Quien llama asegura representar a una organización, pero intenta impedir que se contacte con ella a través de sus canales oficiales. Qué hacer si has sido víctima La principal recomendación es interrumpir la comunicación ante cualquier sospecha y contactar directamente con la entidad supuestamente implicada utilizando sus números de teléfono o canales oficiales. Si la transferencia ya se ha realizado, es fundamental actuar cuanto antes: guardar los justificantes, conservar las conversaciones y códigos QR, comunicar lo ocurrido al banco y al operador del cajero y presentar una denuncia ante las autoridades. También conviene extremar las precauciones después del incidente. Los delincuentes pueden volver a contactar con las víctimas haciéndose pasar por especialistas capaces de recuperar el dinero a cambio de nuevos pagos, dando lugar a una segunda estafa. La clave para prevenir este fraude no está en conocer el mercado de las criptomonedas, sino en reconocer las técnicas de manipulación. En un entorno donde los ciberdelincuentes perfeccionan sus métodos de suplantación, desconfiar de las urgencias inesperadas y verificar la identidad de quien solicita un pago puede marcar la diferencia entre detectar el engaño y sufrir una pérdida económica.
19 Octubre 2026
Jarana
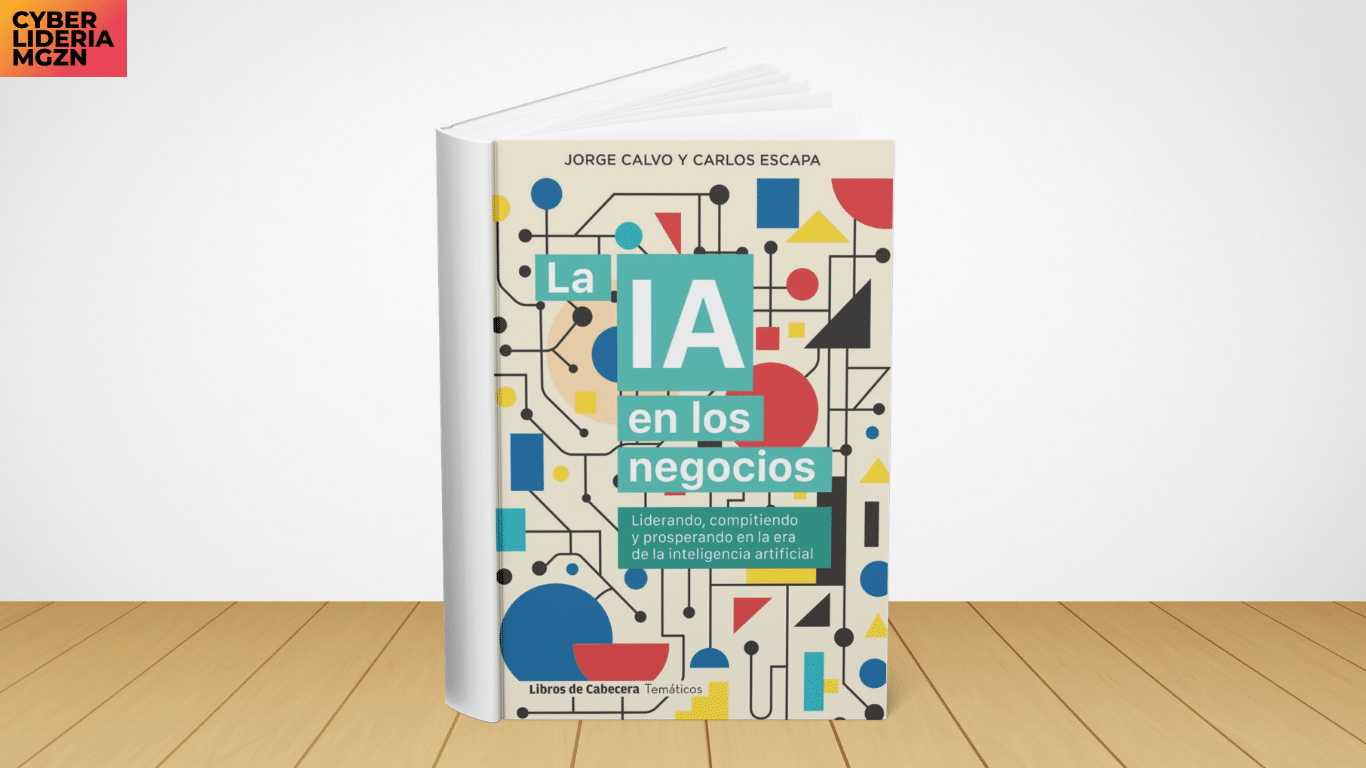
Ya estamos en la era de las empresas aumentadas por IA. La ventaja no está en la tecnología, sino en cómo tú, como líder, decides utilizarla. ¿Estás preparado para dirigir en un entorno donde la inteligencia artificial redefine la estrategia, la competencia y el futuro de tu negocio? Este libro no habla de algoritmos, sino de liderazgo y de visión. Es la hoja de ruta que necesitas para transformar tu organización y situarla al frente del cambio. Descubrirás cómo la inteligencia artificial multiplica el valor, abre oportunidades y convierte la incertidumbre en ventaja. A través de ideas claras, ejemplos inspiradores y marcos estratégicos, Jorge Calvo y Carlos Escapa, reconocidos expertos internacionales en la materia, muestran cómo integrar la IA en el núcleo del negocio. Con casos que abarcan profesionales, emprendedores, pymes y grandes corporaciones, ofrecen una visión realista y ambiciosa que conecta la estrategia con la acción. Este no es un libro para técnicos, sino para líderes que entienden que el mayor riesgo no es equivocarse con la IA, sino ignorarla. Aquí encontrarás las claves para construir una empresa más inteligente, resiliente y competitiva. Y, sobre todo, descubrirás cómo liderar con inteligencia aumentada, visión y audacia. El momento de dar el paso no es mañana: es ahora.
19 Octubre 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

