Jarana
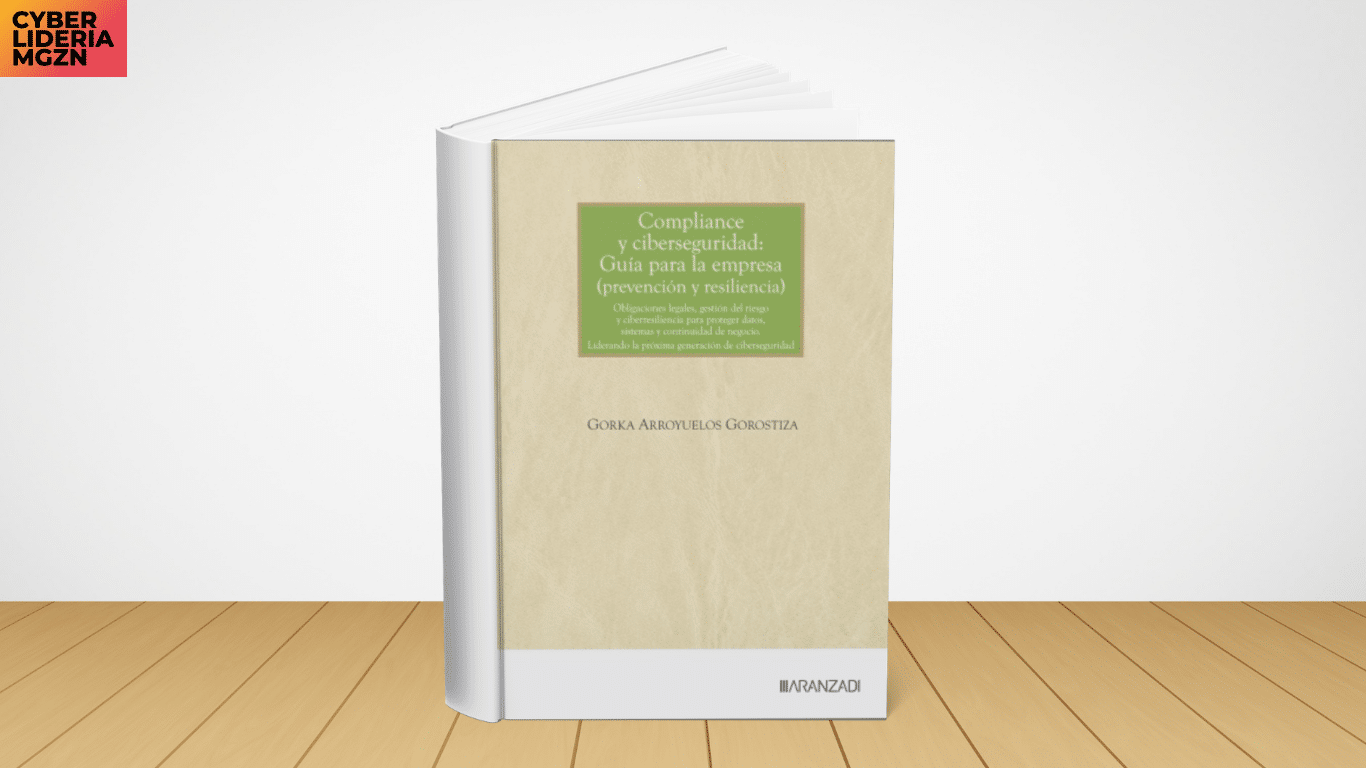
La obra examina la transformación de la ciberseguridad en el horizonte 2026 como problema jurídico de diseño organizativo. Bajo la Directiva NIS2, el Reglamento de Inteligencia Artificial, el Reglamento DORA y el Esquema Nacional de Seguridad, el riesgo digital se configura como vector de imputación estructural a la alta dirección. El libro propone la identidad operativa y las identidades artificiales como categorías para gobernar agentes no humanos con agencia algorítmica, articulando la responsabilidad sin abdicar de soberanía. Sobre la base del modelo Zero Trust y la arquitectura de la evidencia, se diseña un marco de controles verificables que vincula identidad, privilegios y supervisión humana significativa. El enfoque combina análisis normativo, taxonomías operativas con especial atención al sector público europeo y al nuevo estatuto del responsable de seguridad.
12 Octubre 2026
ESG
SISQUAL WFM identifica cinco claves para adaptar la planificación laboral a las nuevas exigencias de transparencia, en un contexto en el que los algoritmos y la automatización tienen cada vez más peso en la gestión de personas. La transparencia laboral se ha convertido en uno de los grandes desafíos para los departamentos de Recursos Humanos. Las nuevas exigencias normativas en materia de información sobre las condiciones de trabajo y retribución están impulsando a las organizaciones a revisar no solo qué comunican a sus empleados, sino también cómo gestionan sus horarios, turnos, horas extraordinarias y complementos salariales. En este escenario, SISQUAL WFM, compañía tecnológica especializada en soluciones de gestión de personal, advierte de que el cumplimiento normativo requiere una mayor conexión entre la información contractual, la planificación de las jornadas y los sistemas utilizados para administrar los recursos humanos. El objetivo es garantizar que las condiciones comunicadas a cada profesional se correspondan con su actividad real y que cualquier modificación pueda justificarse mediante registros claros y verificables. La automatización de los Recursos Humanos, bajo el foco de la transparencia La creciente utilización de herramientas digitales para organizar el trabajo añade una nueva dimensión a este desafío. Según datos de la Organización para la Cooperación y el Desarrollo Económicos (OCDE) recogidos por SISQUAL WFM, el 78% de los responsables encuestados en España asegura que su organización utiliza al menos una herramienta de gestión algorítmica. Estas soluciones permiten distribuir tareas, organizar cuadrantes, supervisar determinadas actividades o facilitar la evaluación del desempeño. Sin embargo, también plantean interrogantes sobre los criterios que utilizan y su influencia en las condiciones laborales. Para las empresas, el reto consiste en asegurar que las decisiones automatizadas respeten las normas aplicables, los convenios colectivos y los derechos de los trabajadores. En este sentido, Teresa Morales, directora general de SISQUAL WFM, destaca la importancia de mantener una relación coherente entre las condiciones laborales establecidas, la información facilitada a los empleados y la realidad de la operativa diaria. La compañía considera que disponer de datos actualizados, reglas bien definidas y sistemas conectados será fundamental para afrontar esta nueva etapa. Cinco claves para adaptar la gestión laboral a las nuevas exigencias 1. Incorporar las condiciones laborales a la planificación de horarios La organización de las jornadas debe contemplar desde el principio las particularidades de cada relación laboral. Aspectos como los descansos obligatorios, los turnos nocturnos, las rotaciones, las horas extraordinarias o las condiciones específicas de los convenios colectivos necesitan integrarse en los sistemas utilizados para elaborar los horarios. De esta manera, las empresas pueden identificar posibles incumplimientos antes de que se produzcan y reducir las modificaciones imprevistas que afectan tanto a los empleados como a la actividad empresarial. 2. Registrar y justificar los cambios de turno Las ausencias, los intercambios entre compañeros o las modificaciones de disponibilidad forman parte de la gestión cotidiana de cualquier organización. Sin embargo, estos ajustes pueden tener consecuencias sobre los descansos, la distribución de la jornada y la remuneración. Por ello, SISQUAL WFM recomienda mantener un historial de las modificaciones realizadas, incluyendo los motivos y criterios que han determinado cada cambio. No basta con conocer el horario definitivo: también es importante poder reconstruir cómo se ha llegado a él. 3. Contrastar los horarios planificados con las horas realmente trabajadas Uno de los puntos fundamentales es comprobar que existe correspondencia entre la jornada prevista y el tiempo efectivo de trabajo. Para conseguirlo, las organizaciones deben relacionar los cuadrantes con los registros horarios, las ausencias, las incidencias y las horas extraordinarias. Esta información permite detectar desviaciones y reconocer situaciones recurrentes, como ampliaciones de jornada o necesidades constantes de personal adicional. Además de facilitar el cumplimiento de las obligaciones laborales, este análisis puede contribuir a mejorar la planificación y optimizar los recursos disponibles. 4. Garantizar la trazabilidad de los conceptos salariales La transparencia retributiva va más allá de mostrar el importe final de una nómina. Los complementos asociados a nocturnidad, festivos, horas extraordinarias u otras circunstancias deben poder vincularse con los registros y condiciones que justifican su aplicación. Cuando intervienen herramientas automatizadas, también resulta importante conocer las reglas utilizadas para calcular o determinar determinados conceptos. El objetivo es que tanto la empresa como los trabajadores puedan comprender el origen de las cantidades abonadas y detectar posibles discrepancias. 5. Facilitar el acceso a información laboral actualizada La última recomendación se centra en la disponibilidad de los datos. Los empleados necesitan contar con información clara y actualizada sobre sus horarios, modificaciones de turno, registros de jornada y horas extraordinarias. Centralizar estos elementos en plataformas accesibles permite mejorar la comunicación interna y facilita la comprobación de las condiciones efectivamente aplicadas. Para las compañías, disponer de una visión integrada también simplifica las tareas de supervisión y reduce el riesgo de errores derivados de trabajar con información dispersa. El reto aumenta en las empresas con plantillas complejas La conexión entre planificación, registro horario y retribución adquiere especial importancia en organizaciones que operan en diferentes centros de trabajo, gestionan múltiples convenios colectivos o cuentan con sistemas de turnos variables. En estos entornos, una modificación aparentemente sencilla puede afectar a distintos elementos de la relación laboral, desde los periodos de descanso hasta los complementos salariales o los costes operativos. Por ello, la gestión aislada de horarios, nóminas y fichajes puede dificultar tanto la supervisión como la identificación de posibles inconsistencias. SISQUAL WFM apuesta por integrar estos procesos en sistemas capaces de mantener la información sincronizada y conservar un registro de las decisiones adoptadas. Transparencia, tecnología y confianza: una nueva prioridad para Recursos Humanos La evolución de las obligaciones de información laboral coincide con una transformación tecnológica de los departamentos de Recursos Humanos. La inteligencia artificial, la automatización y los sistemas de planificación avanzada permiten gestionar operaciones cada vez más complejas, pero su utilización también exige mayores garantías de control y explicabilidad. Para las organizaciones, el desafío ya no consiste únicamente en digitalizar procedimientos, sino en asegurar que las herramientas utilizadas sean coherentes con las condiciones laborales y permitan justificar sus resultados. Desde SISQUAL WFM insisten en que las compañías deben avanzar hacia modelos de gestión capaces de conectar las reglas laborales, la planificación, los cambios de jornada y su reflejo en la remuneración. La transparencia laboral deja así de ser una cuestión exclusivamente documental para convertirse en un elemento esencial de la gestión diaria de las personas. En un mercado donde la tecnología desempeña un papel creciente en las decisiones empresariales, disponer de información fiable, accesible y trazable será determinante para reforzar la confianza entre organizaciones y profesionales.
9 Octubre 2026
Rincón del CISO
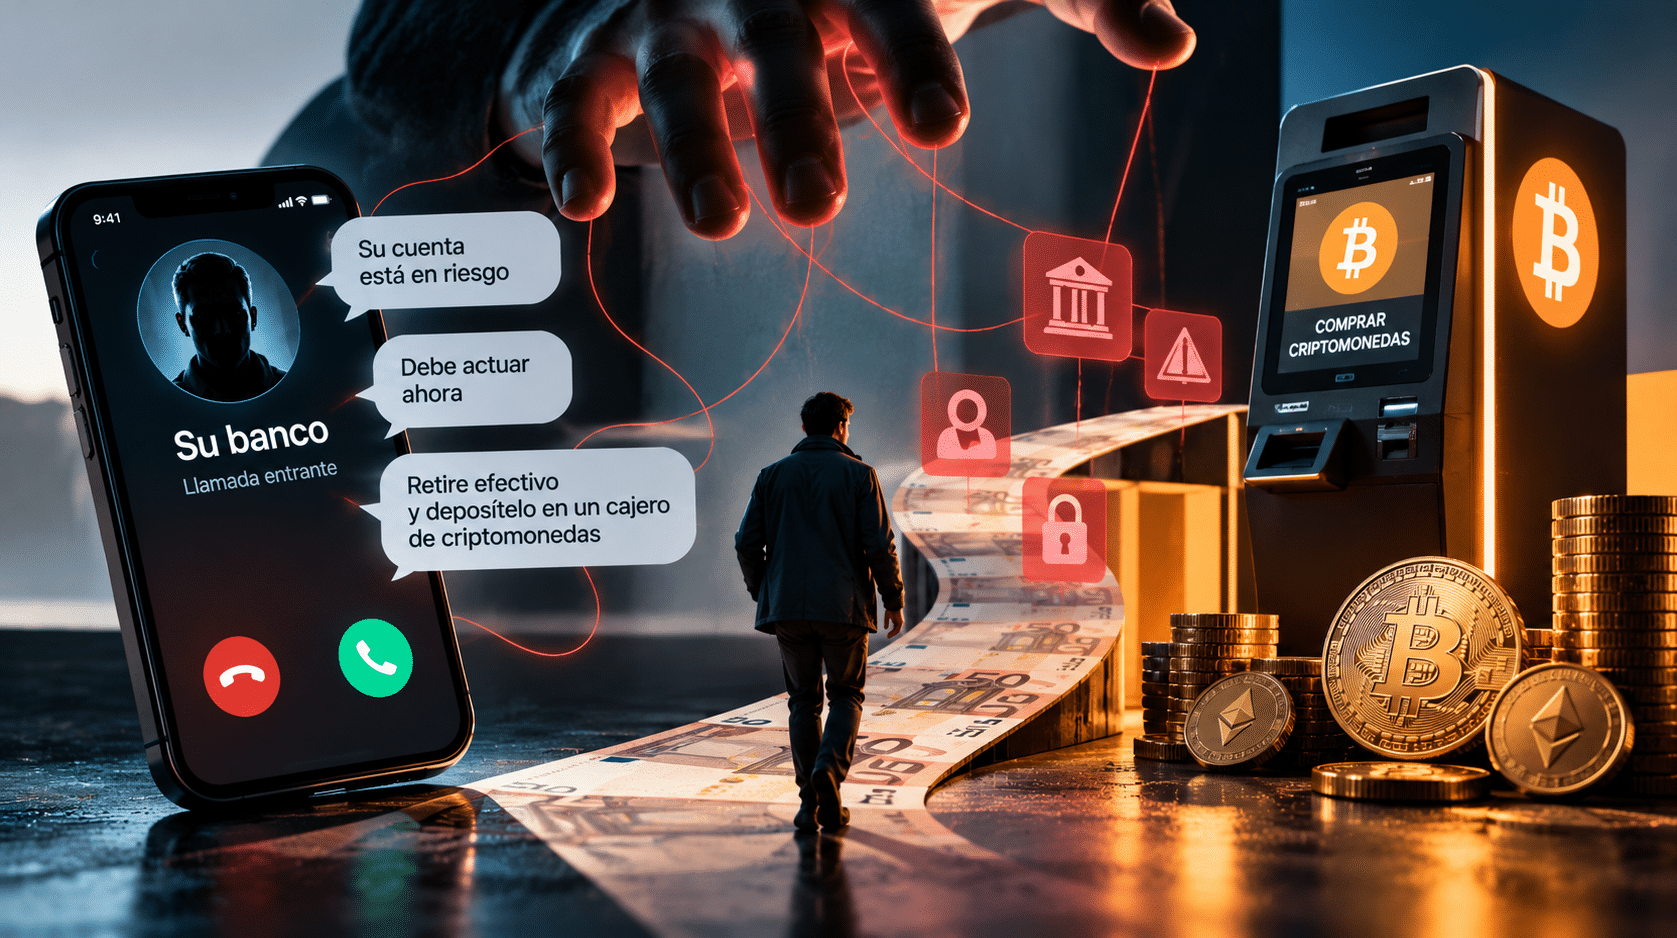
ESET alerta de una modalidad de fraude que combina llamadas telefónicas, suplantación de identidad y pagos en criptomonedas. En Estados Unidos, las pérdidas asociadas a estos dispositivos alcanzaron los 389 millones de dólares en 2025, mientras que en España ya se han registrado casos similares. No hace falta invertir en Bitcoin, disponer de una cartera digital ni conocer el funcionamiento de las criptomonedas para convertirse en víctima de una estafa relacionada con ellas. Basta con recibir una llamada convincente, creer que existe una emergencia y seguir las instrucciones de alguien que asegura querer proteger nuestro dinero. Este es el mecanismo detrás de una modalidad de fraude sobre la que ha alertado ESET, compañía especializada en ciberseguridad, y que utiliza los cajeros de criptomonedas como vía para transferir fondos a los delincuentes. A diferencia de otros engaños relacionados con falsas inversiones, en este caso los atacantes no intentan necesariamente convencer a sus víctimas de que obtendrán grandes beneficios económicos. Su estrategia consiste en generar miedo, urgencia o confianza para conseguir que una persona retire efectivo y lo convierta en criptomonedas. El problema es que, cuando la operación se completa, el dinero puede terminar directamente en una cartera digital controlada por los estafadores. Un fraude que ya mueve cientos de millones de dólares La expansión de los criptoactivos ha abierto nuevas oportunidades para los delincuentes, especialmente en países donde los cajeros que permiten comprar criptomonedas con efectivo tienen una presencia significativa. Según las cifras del FBI recogidas por ESET, en Estados Unidos se registraron 13.460 denuncias vinculadas a cajeros de criptomonedas durante 2025, con pérdidas económicas que ascendieron a 389 millones de dólares. Estas cantidades representan un incremento del 23% en el número de denuncias y del 58% en el dinero perdido respecto al ejercicio anterior. En España, aunque el uso de estos dispositivos es menos habitual, el contexto también está cambiando. De acuerdo con estimaciones recopiladas por Funcas, entre el 5% y el 8% de la población española posee algún tipo de criptoactivo. Para los ciberdelincuentes, sin embargo, el conocimiento financiero de la víctima es secundario: son ellos quienes explican cada paso de la operación. Josep Albors, responsable de Investigación y Concienciación de ESET España, señala que los atacantes acompañan a las víctimas durante todo el proceso, utilizando la presión psicológica para impedir que contrasten la información o soliciten ayuda. Además, el hecho de acudir a un cajero físico puede transmitir una apariencia de legitimidad que contribuye a reforzar el engaño. Así funciona la estafa: de una llamada inesperada a un código QR Aunque los argumentos utilizados pueden variar, el procedimiento suele seguir una secuencia similar. Todo comienza con una comunicación inesperada. La persona que llama asegura trabajar para una entidad bancaria, pertenecer a un organismo oficial, prestar asistencia técnica o representar a un directivo de la empresa de la víctima. A continuación, plantea un problema que aparentemente exige una solución inmediata: una cuenta bancaria comprometida, un supuesto delito cometido utilizando la identidad de la víctima, un incidente informático o un pago corporativo urgente. El siguiente paso consiste en impedir que la persona tenga tiempo para comprobar la historia. Los delincuentes pueden pedirle que mantenga la llamada activa, que no informe a sus familiares o compañeros y que siga sus instrucciones de forma estricta. Finalmente, le indican que retire dinero en efectivo y acuda a un cajero de criptomonedas. Una vez allí, la víctima recibe un código QR que debe escanear para completar la operación. Ese código no dirige el dinero a ninguna cuenta de seguridad: contiene la dirección de una cartera de criptomonedas controlada por los estafadores. De esta forma, una operación que la víctima interpreta como una medida de protección o un pago legítimo termina convirtiéndose en una transferencia a los delincuentes. España ya registra casos de suplantación empresarial mediante cajeros cripto Esta modalidad de fraude no es exclusiva de Estados Unidos. En Palma, una trabajadora fue engañada en 2024 por una persona que se hizo pasar por el director general de su compañía y le solicitó realizar distintos pagos mediante cajeros de criptomonedas. El caso llegó en 2026 al Tribunal Superior de Justicia de Baleares y puso de manifiesto hasta qué punto la suplantación de un superior jerárquico puede condicionar las decisiones de un empleado. Según la información difundida por ESET, la afectada llegó a continuar con las operaciones pese a haber recibido advertencias sobre la posibilidad de que estuviera siendo víctima de un engaño. El episodio refleja la eficacia de las técnicas de ingeniería social cuando los delincuentes consiguen combinar autoridad, urgencia y una aparente obligación profesional. ¿Por qué los estafadores utilizan criptomonedas? Una de las principales razones es la dificultad para revertir las operaciones. A diferencia de determinados pagos bancarios o con tarjeta, una transferencia de criptomonedas confirmada no dispone de un procedimiento ordinario que permita cancelarla unilateralmente. Esto facilita que los delincuentes puedan mover los fondos con rapidez y complicar su recuperación. Sin embargo, existe una diferencia importante entre la dificultad para recuperar el dinero y la imposibilidad de rastrearlo. Muchas redes blockchain mantienen registros públicos de las transacciones, lo que permite seguir los movimientos entre direcciones digitales. El verdadero desafío consiste en identificar a las personas que controlan esas carteras y actuar antes de que los fondos sean transferidos nuevamente. De hecho, la Policía Nacional logró recuperar en julio 40.500 euros relacionados con una estafa de falsas inversiones en criptomonedas investigada en Palma. La víctima había perdido inicialmente 270.000 euros, pero el análisis de las operaciones en blockchain permitió localizar y recuperar parte del dinero. Cinco señales que pueden ayudarte a identificar el engaño Desde ESET recomiendan prestar especial atención a determinados comportamientos que suelen repetirse en este tipo de estafas. 1. Una emergencia que no admite esperas. El interlocutor asegura que es necesario actuar inmediatamente para evitar pérdidas económicas, sanciones o problemas legales. 2. La petición de mantener el secreto. La persona que llama insiste en que no se debe consultar con familiares, compañeros de trabajo o empleados del banco. 3. La obligación de retirar efectivo. Se solicita sacar dinero de una cuenta bancaria y utilizarlo para comprar criptomonedas como supuesta solución a un problema. 4. El envío de un código QR. El presunto asesor proporciona una dirección digital o un código para indicar dónde debe enviarse el dinero. 5. La negativa a permitir verificaciones. Quien llama dice representar a una entidad conocida, pero intenta impedir que se contacte con ella mediante sus canales oficiales. La coincidencia de varias de estas señales debe activar las sospechas, especialmente cuando la comunicación no ha sido solicitada. Qué hacer si has realizado un pago a los estafadores Si una persona sospecha que ha sido engañada, la primera recomendación es interrumpir inmediatamente la comunicación. Después, debe contactar con su entidad bancaria y con el operador del cajero de criptomonedas para informar de lo sucedido y consultar las posibles medidas de actuación. También es fundamental conservar todas las pruebas disponibles: justificantes de pago, conversaciones, números de teléfono, mensajes, códigos QR y movimientos bancarios. Esta documentación puede resultar determinante para presentar una denuncia ante las Fuerzas y Cuerpos de Seguridad del Estado y facilitar el seguimiento de las transacciones. ESET advierte, además, de un segundo riesgo que aparece después del fraude: las denominadas estafas de recuperación. En estos casos, los delincuentes vuelven a dirigirse a las víctimas, en ocasiones haciéndose pasar por especialistas o intermediarios, y prometen recuperar el dinero perdido a cambio de un nuevo desembolso. La ingeniería social sigue siendo el verdadero motor del fraude Aunque las criptomonedas desempeñan un papel importante en estas estafas, la tecnología no es el elemento que inicia el ataque. El fraude comienza cuando una persona consigue hacerse pasar por alguien de confianza y utiliza una situación de aparente emergencia para influir en las decisiones de la víctima. Los cajeros de criptomonedas se convierten así en el instrumento para ejecutar una operación que ha sido preparada previamente mediante manipulación psicológica. Por ello, los especialistas insisten en que la mejor defensa es desconfiar de las solicitudes inesperadas de dinero y comprobar siempre la identidad de quien las realiza. Ni un banco, ni una autoridad, ni un supuesto responsable empresarial deberían convencerte de trasladar tus ahorros a un cajero de criptomonedas como respuesta improvisada a una emergencia. En un entorno donde las técnicas de fraude evolucionan constantemente, detenerse, colgar y verificar la información a través de canales oficiales puede ser la decisión que evite una pérdida económica difícil de recuperar.
9 Octubre 2026
Jarana
Carlos García Serrano se incorpora a ServiceNow como nuevo Client Director para el sector de Servicios Financieros en España, iniciando una nueva etapa profesional dentro de la compañía tecnológica. Desde su nueva posición, García Serrano trabajará junto a las organizaciones del sector financiero para impulsar la transformación de sus operaciones y generar valor a través de la tecnología, la automatización y la inteligencia artificial. El directivo asumirá la responsabilidad de fortalecer la relación con los clientes de banca, seguros y servicios financieros, acompañándolos en sus procesos de innovación y transformación digital.
9 Octubre 2026
Jarana
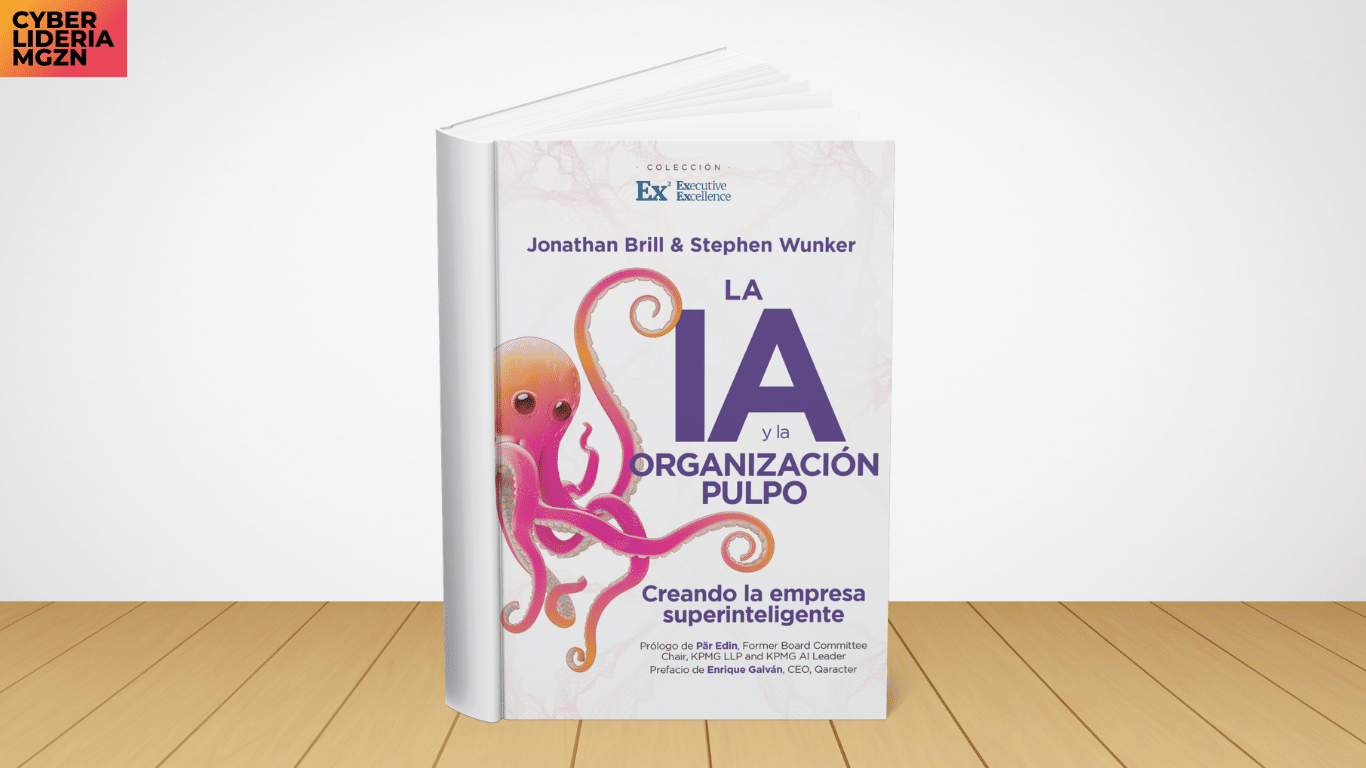
La próxima gran disrupción no va de tecnología. Va de cómo nos organizamos para aprovecharla. Para capturar la enorme oportunidad de la IA, tu equipo debe pensar y actuar como un pulpo: veloz, flexible e inteligente en cada nodo. En este revelador libro, Jonathan Brill, futurist-in-residence de Amazon, y Stephen Wunker, experto en innovación corporativa, muestran cómo la IA está reconfigurando no solo tareas, sino la propia forma de gestionar. La IA y la Organización Pulpo es tu hoja de ruta para los próximos cinco años —un periodo en el que los rezagados se hundirán y las empresas ágiles se adelantarán—. Aprende a convertirte en una firma superinteligente: fluida, basada en inteligencia distribuida y capaz de prosperar en la disrupción. Igual que un pulpo. No es otro libro sobre chatbots ni automatización. Es un plano, profundamente documentado y narrado con viveza, para transformar empresas y exprimir al máximo la IA. Entre las claves que aborda están qué habilidades cultivar, cómo sobresalir con combinaciones humano + IA, cómo organizar equipos para lograr el máximo impacto y cómo gestionar la dimensión emocional del cambio impulsado por la IA. El libro describe cómo la IA ya está remodelando crecimiento, coordinación y cultura, y ofrece una hoja de ruta práctica para navegar por el cambio que viene. Respaldado por más de dos millones de datos procedentes de encuestas a profesionales, insights de más de 50 líderes globales y casos reales de compañías como Procter & Gamble, Siemens y Stripe, La IA y la Organización Pulpo te permite liderar la transformación —antes de que te lleve por delante—.
9 Octubre 2026
Rincón del CISO
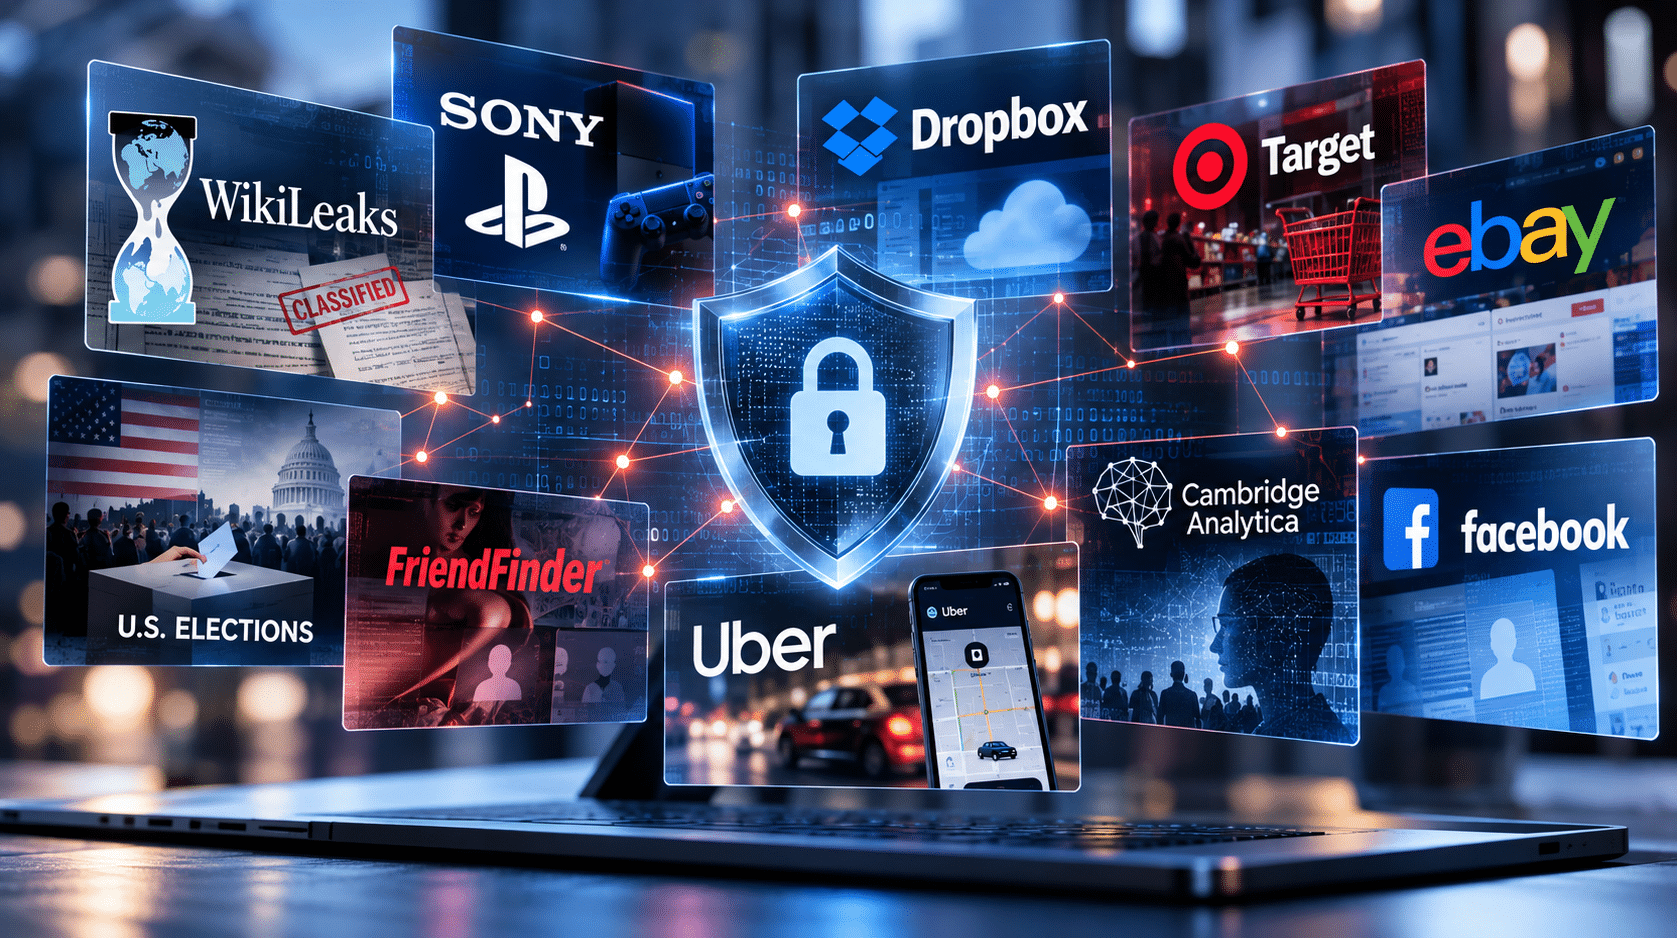
De Sony y Dropbox a Uber y Facebook, algunas de las mayores brechas de seguridad de las últimas décadas comparten un denominador común: vulnerabilidades conocidas, accesos mal gestionados y fallos de protección que podrían haberse reducido con medidas preventivas. La sofisticación de los ciberataques continúa aumentando, impulsada por la inteligencia artificial, la automatización y nuevas técnicas de intrusión. Sin embargo, detrás de algunos de los incidentes de seguridad más importantes de la historia se esconde una realidad mucho menos compleja: muchas de las grandes brechas de datos comenzaron con errores básicos de ciberseguridad. Contraseñas reutilizadas, sistemas sin actualizar, servidores mal configurados o proveedores con accesos excesivos han sido suficientes para comprometer la información de millones de personas y provocar importantes pérdidas económicas y reputacionales. Así lo pone de manifiesto un análisis de SDi, compañía tecnológica especializada en ciberseguridad y transformación digital, que repasa diez incidentes históricos para identificar las debilidades que facilitaron su impacto y las lecciones que las organizaciones pueden aplicar para reforzar su protección. Diez incidentes que cambiaron la forma de entender la ciberseguridad 1. WikiLeaks: el peligro de conceder más permisos de los necesarios La divulgación de documentos diplomáticos estadounidenses en 2010 evidenció los riesgos asociados a una gestión inadecuada de los permisos de acceso a información confidencial. El caso puso sobre la mesa una cuestión fundamental: no todos los empleados necesitan acceder a todos los datos de una organización. La lección: aplicar el principio de mínimo privilegio, limitar el acceso a información sensible y revisar periódicamente los permisos concedidos. 2. Sony PlayStation Network: 77 millones de cuentas comprometidas En 2011, PlayStation Network sufrió una intrusión que comprometió información de aproximadamente 77 millones de cuentas y obligó a suspender temporalmente sus servicios. El incidente se convirtió en una referencia sobre las consecuencias que puede tener una brecha de seguridad en plataformas con millones de usuarios. La lección: mantener los sistemas actualizados, reforzar la protección de los datos personales y disponer de mecanismos capaces de detectar actividades sospechosas. 3. Dropbox: una contraseña reutilizada puede abrir la puerta a millones de datos Una brecha sufrida por Dropbox puso de manifiesto cómo el uso de credenciales repetidas entre diferentes servicios puede comprometer la seguridad de toda una plataforma. Los atacantes aprovecharon una contraseña reutilizada por un empleado para obtener acceso a información que posteriormente quedó expuesta. La lección: implantar autenticación multifactor, evitar la reutilización de contraseñas y reforzar la protección de las identidades corporativas. 4. Target: cuando el ataque llega a través de un tercero La cadena estadounidense Target sufrió en 2013 una importante brecha de seguridad que afectó a millones de clientes. Los ciberdelincuentes consiguieron introducirse en su infraestructura utilizando credenciales relacionadas con un proveedor externo, demostrando que la seguridad empresarial no termina en los límites de la propia organización. La lección: evaluar los riesgos de terceros, restringir sus permisos y supervisar continuamente los accesos a los sistemas corporativos. 5. eBay: el robo de credenciales que puso en riesgo a 145 millones de usuarios En 2014, eBay tuvo que solicitar a aproximadamente 145 millones de usuarios que modificaran sus contraseñas tras detectar una intrusión en sus sistemas. El incidente estuvo relacionado con la utilización de credenciales de empleados comprometidas, lo que permitió acceder a información personal almacenada por la plataforma. La lección: combinar la autenticación multifactor con controles de acceso, supervisión de identidades y mecanismos de detección temprana. 6. Datos electorales en Estados Unidos: una configuración incorrecta puede exponer millones de registros La exposición de información personal de votantes estadounidenses demostró que no siempre es necesaria una intrusión sofisticada para provocar un incidente de grandes dimensiones. En este caso, una configuración insegura permitió que datos sensibles quedaran accesibles a través de Internet. La lección: realizar auditorías de configuración, identificar recursos expuestos y comprobar periódicamente la seguridad de las infraestructuras digitales. 7. Friend Finder: millones de cuentas afectadas por vulnerabilidades sin corregir La filtración de más de 400 millones de cuentas vinculadas a Friend Finder Networks evidenció las consecuencias de mantener debilidades de seguridad en sistemas que almacenan grandes cantidades de información personal. El incidente puso el foco en la necesidad de identificar y corregir vulnerabilidades antes de que puedan ser explotadas. La lección: establecer programas continuos de gestión de vulnerabilidades y priorizar las correcciones según su criticidad. 8. Uber: una brecha de seguridad que terminó convirtiéndose en una crisis de confianza En 2016, Uber sufrió un incidente que afectó a información de aproximadamente 57 millones de usuarios y conductores. El acceso no autorizado se vio facilitado por credenciales expuestas, pero las consecuencias fueron más allá de la dimensión técnica debido a la gestión posterior del incidente. La lección: proteger las credenciales y disponer de protocolos de respuesta, notificación y comunicación que permitan actuar con rapidez y transparencia. 9. Cambridge Analytica: la seguridad también depende del uso responsable de los datos El escándalo de Cambridge Analytica abrió un debate internacional sobre la utilización de información personal, el consentimiento de los usuarios y la responsabilidad de las plataformas digitales. A diferencia de otros incidentes, el problema no se centró en una intrusión informática convencional, sino en el acceso y utilización de datos para finalidades que generaron importantes cuestionamientos sobre privacidad. La lección: desarrollar políticas de gobierno del dato que garanticen transparencia, trazabilidad y cumplimiento normativo. 10. Facebook: millones de registros expuestos por una base de datos sin protección En 2019 se conoció la exposición de más de 400 millones de registros asociados a usuarios de Facebook, incluidos números de teléfono. La información quedó accesible debido a deficiencias en la protección de una base de datos conectada a Internet. La lección: mantener un inventario de activos digitales, revisar las configuraciones de seguridad y detectar posibles exposiciones antes de que sean aprovechadas por terceros. El verdadero desafío: cerrar las puertas que los ciberdelincuentes siguen encontrando abiertas Aunque los diez casos presentan características diferentes, el análisis de SDi identifica un patrón recurrente: las organizaciones siguen enfrentándose a riesgos que, en muchos casos, pueden mitigarse mediante controles de seguridad ampliamente conocidos. La protección de identidades, la gestión de permisos, las actualizaciones de software, la supervisión de proveedores y las auditorías periódicas constituyen elementos esenciales para reducir la superficie de ataque. La tecnología, por sí sola, tampoco garantiza la seguridad. Es necesario acompañarla de procedimientos claros, formación continua y una cultura organizativa en la que la protección de la información forme parte de las decisiones cotidianas. Inteligencia artificial y nuevas amenazas: ¿están las empresas descuidando lo esencial? La incorporación de inteligencia artificial a las estrategias de los ciberdelincuentes está transformando el panorama de amenazas. Los ataques pueden desarrollarse con mayor rapidez, personalización y capacidad de automatización. Sin embargo, esta evolución no elimina los riesgos tradicionales. Al contrario, puede amplificar las consecuencias de una contraseña comprometida, un acceso innecesario o una vulnerabilidad pendiente de corrección. Por ello, las empresas deben encontrar un equilibrio entre la adopción de soluciones avanzadas y el fortalecimiento de sus controles fundamentales. La prevención exige también asumir que ningún entorno es completamente invulnerable. Contar con capacidades de detección, respuesta y recuperación resulta tan importante como intentar impedir una intrusión. La ciberseguridad empieza mucho antes de que se produzca un ataque Las grandes brechas de seguridad han dejado consecuencias económicas, operativas y reputacionales que continúan sirviendo de referencia para los responsables de tecnología y ciberseguridad. Aunque no es posible asegurar que todos estos incidentes se hubieran evitado por completo, sí muestran cómo determinadas medidas preventivas podrían haber reducido significativamente su probabilidad o impacto. La conclusión es clara: proteger una organización no consiste únicamente en anticiparse a las amenazas del futuro, sino también en corregir las debilidades del presente. En un entorno donde los ciberataques evolucionan constantemente, la verdadera resiliencia digital comienza por hacer bien lo esencial.
8 Octubre 2026
ESG
Babel identifica el potencial de los agentes autónomos de inteligencia artificial para transformar la prevención del fraude bancario, automatizar investigaciones y detectar amenazas antes de que se materialicen. Sin embargo, la falta de gobernanza y los desafíos regulatorios siguen frenando su adopción. La lucha contra el cibercrimen financiero entra en una nueva etapa marcada por la inteligencia artificial agéntica. Mientras los ciberdelincuentes incorporan herramientas cada vez más sofisticadas para automatizar ataques y desarrollar nuevas modalidades de fraude, las entidades financieras buscan tecnologías capaces de responder con mayor rapidez, precisión y autonomía. En este contexto, Babel, multinacional tecnológica de origen español especializada en transformación digital, ha analizado las oportunidades y los desafíos que plantea la incorporación de agentes inteligentes a los sistemas de prevención del delito financiero. Su informe Babel Banking Radar: Agentic Financial Crime 2026, elaborado junto a Digit Institute, señala que esta tecnología podría transformar profundamente las operaciones de seguridad bancaria, al permitir que determinados procesos de detección, análisis, investigación y documentación se desarrollen de manera autónoma, manteniendo la supervisión humana en las decisiones críticas. El fraude financiero evoluciona más rápido que los sistemas de defensa La digitalización de los servicios bancarios ha facilitado el acceso de millones de personas a productos financieros, pero también ha ampliado las oportunidades de actuación de las organizaciones criminales. Las nuevas amenazas combinan automatización, suplantación de identidades, creación de perfiles sintéticos y operaciones fraudulentas coordinadas que pueden ejecutarse a gran velocidad. Según las estimaciones recogidas por Babel, el fraude facilitado por inteligencia artificial superó los 893 millones de dólares en 2025, mientras que las previsiones apuntan a que podría alcanzar los 40.000 millones de dólares anuales en Estados Unidos durante los próximos años. A ello se suma el impacto de las identidades sintéticas, una modalidad de fraude que combina información real y ficticia para crear perfiles aparentemente legítimos. De acuerdo con las cifras citadas en el análisis, estas prácticas generan pérdidas estimadas de entre 30.000 y 35.000 millones de dólares anuales en el sistema financiero estadounidense. El principal problema para las entidades no es únicamente la sofisticación de los ataques, sino también su volumen. Los departamentos especializados en prevención del fraude deben gestionar enormes cantidades de alertas, muchas de ellas irrelevantes, que requieren tiempo y recursos para su investigación. Marga García, managing director para Sector Banca en Babel, advierte de que algunas entidades registran tasas de falsos positivos superiores al 90%, mientras que determinadas investigaciones pueden prolongarse durante semanas. Esta situación evidencia las limitaciones de los modelos basados exclusivamente en la intervención humana y refuerza la necesidad de incorporar nuevas capacidades tecnológicas. De detectar operaciones sospechosas a anticiparse al delito Una de las principales aportaciones de la IA agéntica es su capacidad para ir más allá de la identificación de comportamientos anómalos. A diferencia de los sistemas tradicionales, que suelen generar alertas para su posterior revisión, los agentes inteligentes pueden analizar información procedente de distintas fuentes, relacionar acontecimientos, desarrollar investigaciones y preparar documentación de manera coordinada. El objetivo es que los profesionales de seguridad financiera dediquen menos tiempo a tareas repetitivas y concentren sus esfuerzos en los casos que requieren mayor criterio y supervisión. Pero el verdadero salto estratégico está en la anticipación. El informe identifica diferentes indicadores que podrían ayudar a los bancos a reconocer actividades fraudulentas antes de que se produzcan pérdidas económicas: Identidades sintéticas: detectar incrementos anómalos en la creación de perfiles que podrían formar parte de campañas de fraude. Evolución de los patrones delictivos: identificar cambios en las técnicas utilizadas por los atacantes respecto a comportamientos históricos. Redes de cuentas mula: descubrir conexiones entre cuentas utilizadas para transferir o encubrir fondos ilícitos. Relaciones sospechosas: analizar vínculos entre usuarios, dispositivos y operaciones mediante grafos de datos. Patrones compartidos entre entidades: reconocer señales de fraude que aparecen simultáneamente en diferentes organizaciones. Apertura masiva de cuentas: identificar aumentos inusuales en la creación de cuentas a través de canales digitales. Estas capacidades permitirían evolucionar desde un modelo de seguridad fundamentalmente reactivo hacia otro orientado a la prevención temprana. La adopción de agentes de IA todavía está lejos de generalizarse Pese a su potencial, la implantación real de sistemas agénticos en el sector financiero continúa siendo limitada. Según los datos de Deloitte TechTrends 2026 citados por Babel, solo el 11% de las organizaciones financieras dispone de agentes de inteligencia artificial operativos en entornos de producción, aunque el 74% prevé incorporarlos durante los próximos dos años. Esta diferencia refleja el interés creciente por la tecnología, pero también las dificultades que afrontan las entidades para trasladar sus proyectos experimentales a sistemas capaces de operar con garantías. La complejidad aumenta especialmente en un sector sometido a estrictas exigencias regulatorias, donde cualquier error puede tener consecuencias económicas, legales y reputacionales. Por ello, Babel considera que la implantación de agentes inteligentes debe abordarse desde una perspectiva integral que combine capacidades tecnológicas, protección de datos, trazabilidad y supervisión. Las claves para llevar la IA agéntica del laboratorio a la banca El análisis propone una arquitectura de despliegue basada en diferentes capacidades complementarias. Entre ellas destaca el razonamiento autónomo, que permite a los agentes interpretar situaciones y decidir qué acciones ejecutar dentro de los límites establecidos. También resulta fundamental incorporar sistemas de memoria y conocimiento que mantengan el contexto de las investigaciones, recuperen información relevante y establezcan relaciones entre diferentes operaciones o entidades. A estas capacidades se suma el acceso controlado a datos operativos, como transacciones, perfiles de clientes, listas de sanciones y otras fuentes utilizadas en la prevención del delito financiero. Otro componente esencial es la orquestación de múltiples agentes, que permite distribuir tareas especializadas y coordinar sus resultados dentro de un mismo proceso de investigación. El modelo debe completarse con mecanismos de privacidad, observabilidad y trazabilidad, capaces de registrar las decisiones adoptadas por los sistemas y facilitar su revisión. Asimismo, los agentes necesitan medidas de autoprotección que permitan detectar comportamientos anómalos, limitar sus propios permisos y detener determinadas operaciones cuando exista un riesgo de seguridad. Cuatro garantías para construir confianza en los agentes autónomos La autonomía de estos sistemas plantea nuevos desafíos para los responsables de ciberseguridad y cumplimiento normativo. Un agente de IA que opera en una entidad bancaria puede acceder a información confidencial, interactuar con diferentes plataformas y ejecutar acciones sin intervención humana constante. Por ello, su incorporación requiere controles especialmente rigurosos. Babel propone cuatro ámbitos de validación antes de autorizar su funcionamiento en entornos financieros: 1. Ciberseguridad. Garantizar que los agentes cuentan con mecanismos de protección adecuados, permisos restringidos y controles frente a accesos indebidos o comportamientos maliciosos. 2. Cumplimiento normativo. Verificar que su funcionamiento se ajusta a las obligaciones regulatorias aplicables, incluidas las exigencias europeas en materia de inteligencia artificial y protección de datos. 3. Evaluación continua. Someter los sistemas a pruebas de seguridad, fiabilidad y resistencia para identificar vulnerabilidades antes y después de su despliegue. 4. Seguridad operativa. Asegurar la monitorización permanente, la capacidad de recuperación y la continuidad de los servicios en entornos críticos. Estas garantías adquieren especial relevancia ante las dificultades actuales de gobernanza. Según los indicadores recopilados en el informe, el 63% de las organizaciones reconoce carecer de estructuras adecuadas para gobernar la IA generativa, mientras que el 95% de los CISO expresa dudas sobre su capacidad para identificar o contener un agente comprometido. Además, únicamente el 17% supervisa las interacciones entre agentes, una limitación que podría incrementar los riesgos a medida que estos sistemas ganen autonomía. Una nueva carrera tecnológica entre atacantes y defensores El desarrollo de la IA agéntica está modificando tanto las estrategias de protección como las capacidades de los ciberdelincuentes. Los atacantes ya exploran modelos basados en agentes coordinados que pueden crear identidades fraudulentas, abrir cuentas y ejecutar operaciones de forma automatizada. Frente a este escenario, las entidades financieras necesitan evolucionar hacia sistemas capaces de identificar amenazas emergentes, relacionar señales dispersas y actuar antes de que los incidentes alcancen una mayor dimensión. Sin embargo, la automatización no elimina la necesidad de supervisión humana. La gestión del riesgo, la interpretación de situaciones complejas y la responsabilidad sobre las decisiones siguen siendo elementos fundamentales. El verdadero valor de la IA agéntica no estará únicamente en investigar más operaciones en menos tiempo, sino en permitir que los equipos de seguridad financiera se anticipen a amenazas que hoy resultan difíciles de detectar. Para la banca, el reto ya no consiste solo en incorporar inteligencia artificial, sino en desplegarla con garantías suficientes para convertir su autonomía en una ventaja real frente al cibercrimen.
8 Octubre 2026
Jarana
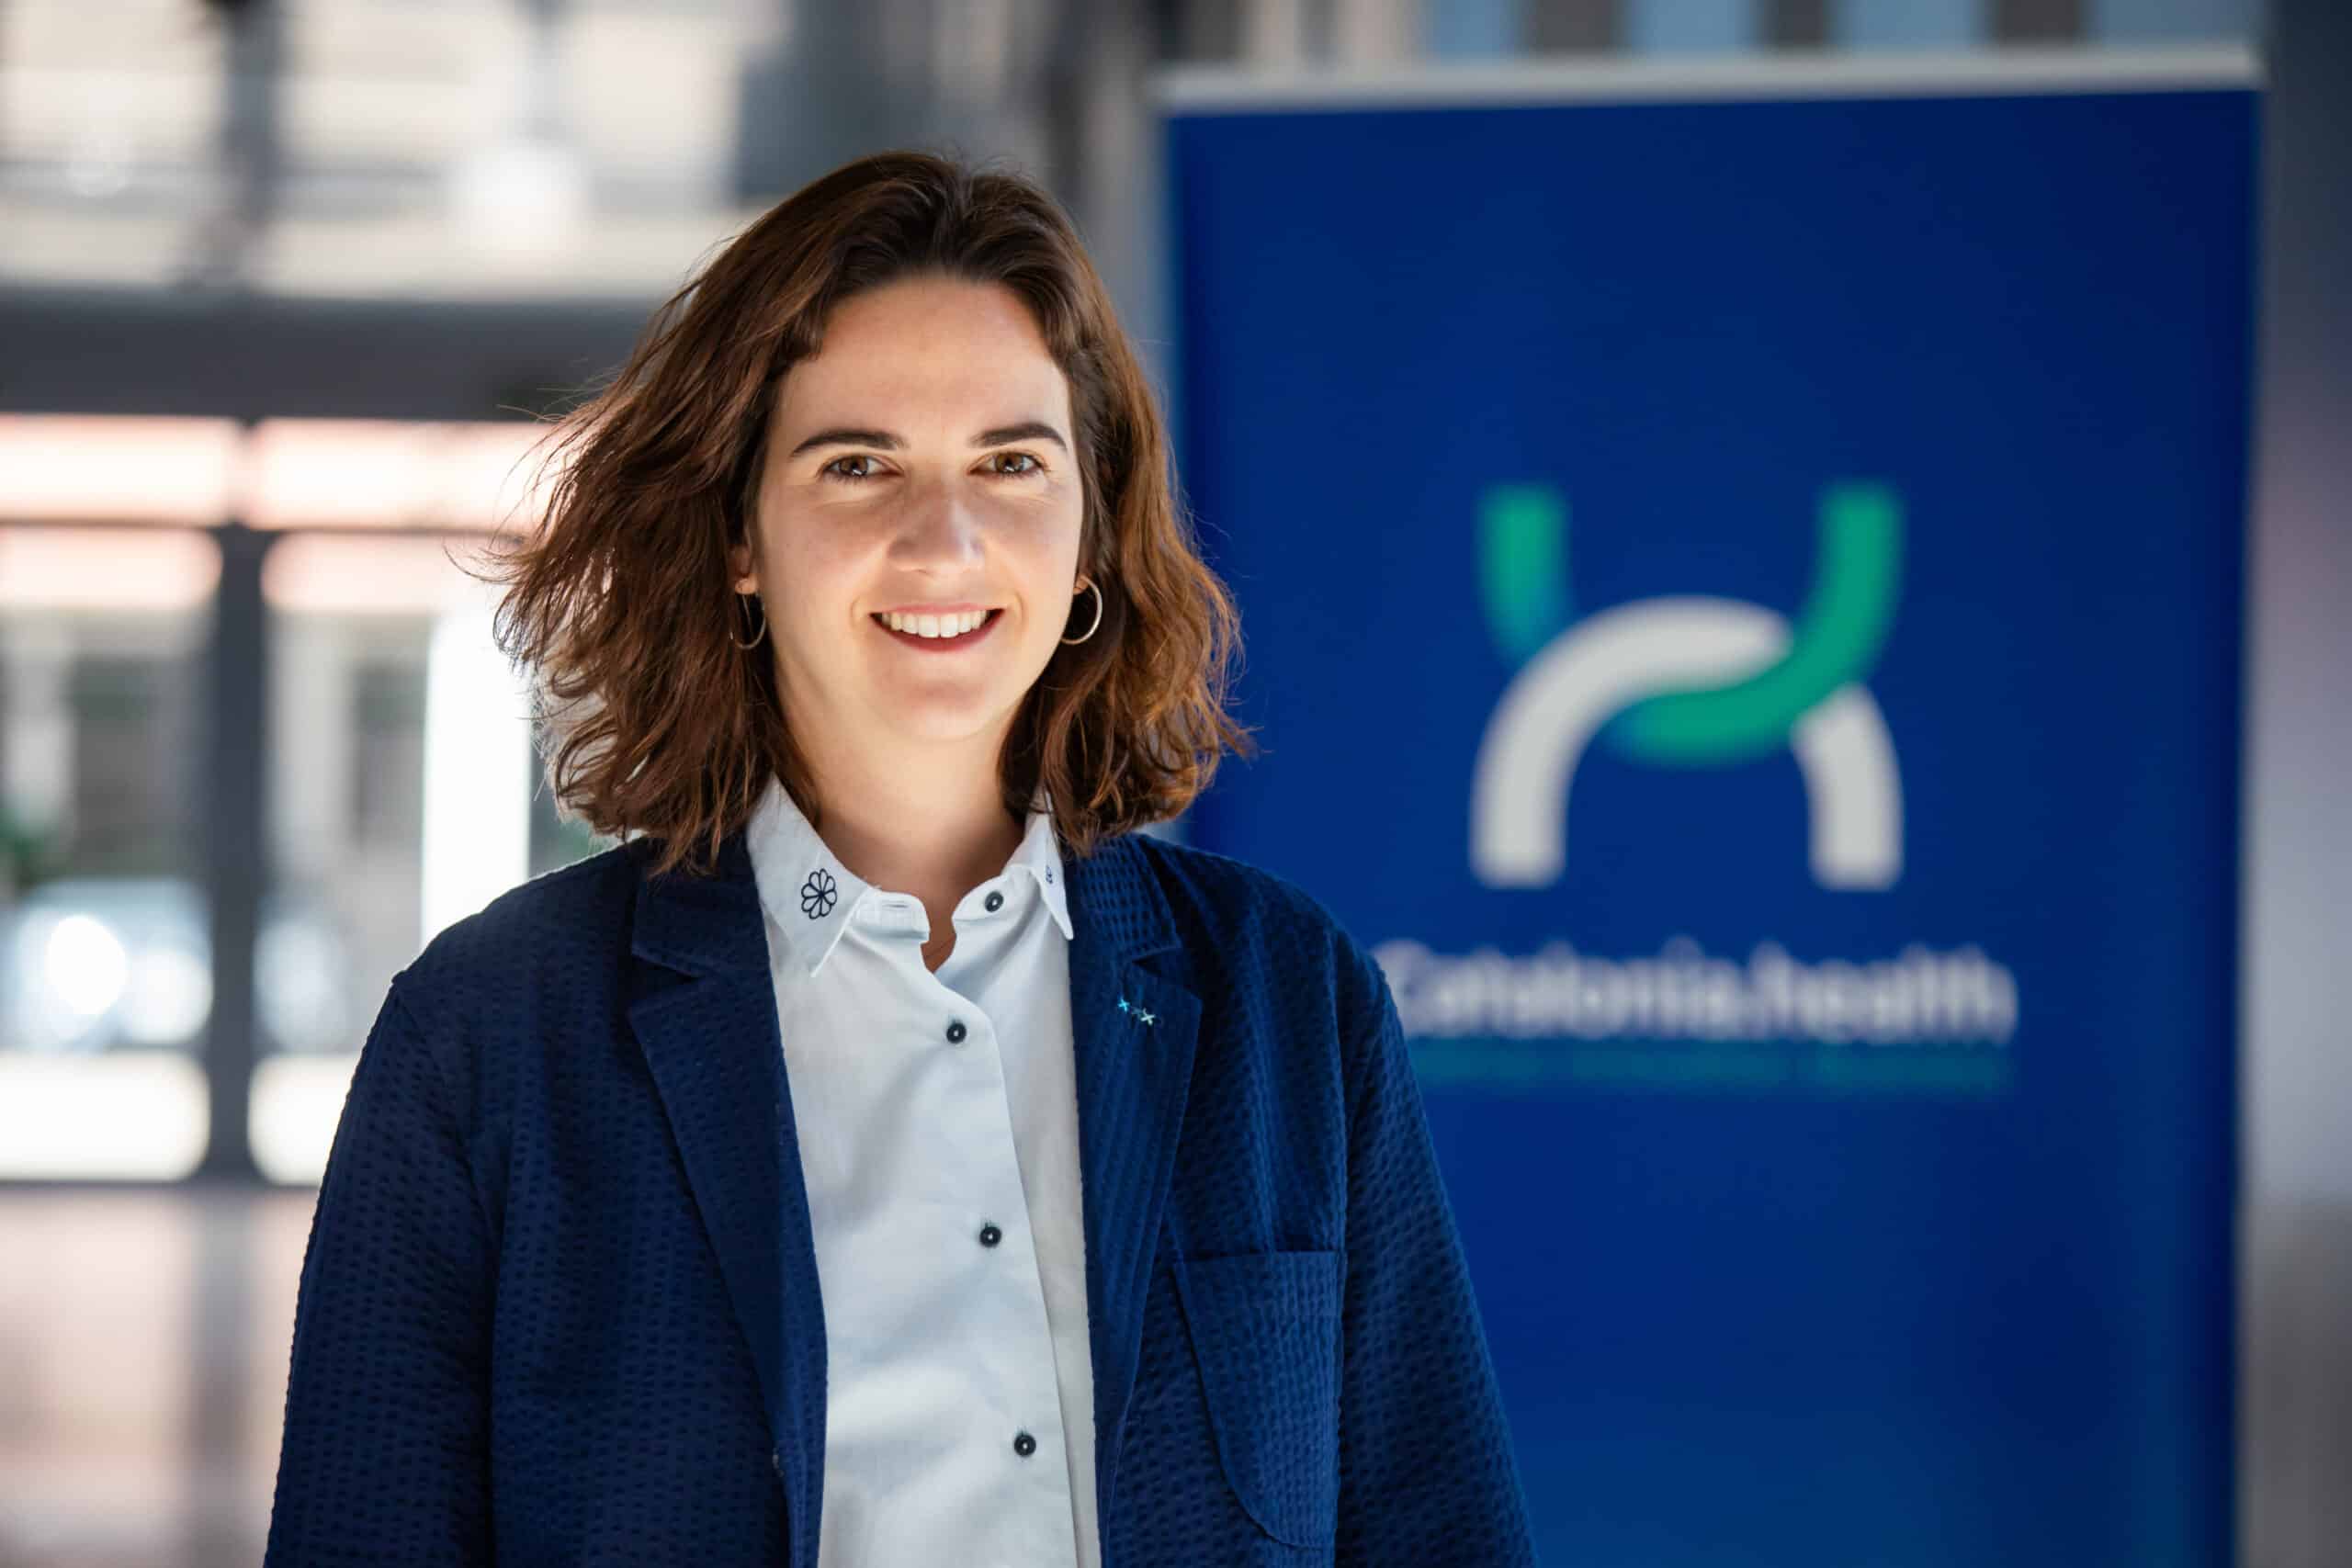
Catalonia.health ha nombrado a Laura Iglesias nueva directora general de la asociación, iniciando una etapa estratégica centrada en el crecimiento, la interconexión empresarial y la generación de mayor valor para sus socios. Iglesias es doctora en Biociencias Moleculares por la Universidad de Ginebra y licenciada en Genética por la Universidad Autónoma de Barcelona. Cuenta con más de siete años de experiencia en investigación traslacional y ecosistemas de innovación en salud, combinando conocimiento científico con experiencia en desarrollo de negocio y estrategia. Su trayectoria incluye proyectos de I+D en diagnóstico y biología de células madre, gestión de iniciativas europeas y desarrollo de acuerdos de colaboración en los sectores biotecnológico, farmacéutico y de salud digital. Iglesias forma parte de Catalonia.health desde marzo de 2024, donde comenzó como Business Development Manager y posteriormente asumió la posición de Head of Growth. Además, entre noviembre de 2024 y abril de 2025 ejerció como directora general interina de la asociación. Desde su nueva responsabilidad, tendrá entre sus prioridades reforzar el valor ofrecido a los socios, ampliar la proyección nacional e internacional de Catalonia.health y generar nuevas oportunidades de colaboración, innovación y crecimiento dentro del ecosistema de salud y ciencias de la vida.
8 Octubre 2026
Rincón del CISO
Un estudio de Cisco y Omdia apunta a un cambio de modelo en las operaciones de red: los agentes de IA comienzan a pasar de recomendar acciones a ejecutarlas directamente, mientras las compañías reclaman mayor trazabilidad, control y capacidad de supervisión. La inteligencia artificial está dejando de desempeñar un papel meramente consultivo en la gestión de las redes empresariales. El siguiente paso apunta hacia sistemas capaces de detectar incidencias, analizar su contexto, tomar decisiones y actuar sobre la infraestructura con un grado creciente de autonomía. El 84% de las organizaciones espera operar sus redes mediante un modelo dirigido por inteligencia artificial durante los próximos doce meses, según el informe The Impact of Agentic AI on Network Operations, elaborado por Omdia y presentado por Cisco. El estudio recoge las respuestas de 1.000 responsables de TI y operaciones de red de empresas con al menos 500 empleados de Norteamérica, Europa Occidental y Asia-Pacífico. Los resultados dibujan el avance de lo que el informe denomina AgenticOps: un modelo en el que las personas establecen objetivos, políticas y límites, mientras los agentes de IA pueden detectar problemas, razonar sobre ellos y ejecutar determinadas acciones. Las herramientas actuales no absorben la complejidad El crecimiento de la IA agéntica coincide con un problema cada vez más evidente para los equipos de operaciones de red: el volumen de información que deben gestionar. Una organización genera de media alrededor de 4.100 alertas y eventos de monitorización diarios, de los cuales más de la mitad están relacionados con la red. Según las estimaciones recogidas en el estudio, gestionar manualmente todas esas alertas requeriría aproximadamente un centenar de especialistas de TI. Además, cerca de la mitad de las alertas relacionadas con la red terminan cerrándose sin ser investigadas, mientras una parte importante del tiempo de los equipos se destina a analizar falsos positivos. Esta presión está poniendo en cuestión las herramientas tradicionales. El 95% de las compañías encuestadas considera que sus actuales soluciones de AIOps presentan carencias en al menos un área relevante. A ello se suma la fragmentación tecnológica. El 92% señala que los problemas de rendimiento suelen afectar a diferentes ámbitos y que, para resolverlos, es necesario correlacionar información procedente de diez o más herramientas. Al mismo tiempo, un 57% reconoce que sus actuales procesos de cambio no consiguen responder a la velocidad que exige el entorno. De recomendar acciones a intervenir directamente en la red La evolución no consiste únicamente en utilizar más inteligencia artificial. El cambio está en el nivel de responsabilidad que las organizaciones están dispuestas a delegar. Actualmente, el 75% de las compañías analizadas ya utiliza IA en sus operaciones de red, mientras que el 51% cuenta con sistemas basados en agentes funcionando en entornos de producción. El grado de confianza también resulta significativo. Cuatro de cada cinco organizaciones se muestran cómodas concediendo a estos sistemas un nivel elevado de autonomía o una autonomía completa. Un 24% aceptaría incluso que actuaran sin supervisión humana. De hecho, el 82% ya permite que la IA realice determinados cambios en redes de producción sin necesidad de obtener previamente una autorización humana. Estas intervenciones pueden abarcar desde redirigir tráfico y modificar parámetros inalámbricos hasta aislar dispositivos considerados sospechosos o gestionar determinados incidentes de principio a fin. La propia IA también aumenta las exigencias sobre las redes La automatización promete reducir parte de la carga que soportan los equipos de NetOps, pero al mismo tiempo está creando nuevas necesidades de infraestructura. Cisco estima, a partir del análisis de telemetría agregada, que el tráfico asociado a la inteligencia artificial podría duplicarse cada seis meses. Sus pruebas también apuntan a que determinadas tareas ejecutadas mediante agentes pueden llegar a generar hasta un 450% más de tráfico total de red. La expansión de los agentes introduce así patrones de tráfico más difíciles de anticipar y un mayor intercambio de información entre aplicaciones, modelos, sistemas y fuentes de datos. Este escenario obliga a las organizaciones a preparar sus redes no solo para soportar aplicaciones de IA, sino también para gestionar sistemas autónomos capaces de interactuar entre sí y ejecutar acciones a la velocidad del software. Más autonomía, pero también más explicabilidad El avance hacia redes cada vez más autónomas no implica que las empresas estén dispuestas a entregar el control sin condiciones. La visibilidad sobre las decisiones de los agentes, la capacidad de explicar sus acciones y la existencia de mecanismos de gobernanza aparecen como requisitos fundamentales para ampliar su utilización. El 69% de las organizaciones reclama explicaciones detalladas sobre las acciones ejecutadas por estos sistemas. Además, un 36% considera imprescindible disponer de observabilidad completa, incluyendo trazabilidad de las operaciones, justificación de las decisiones y capacidad de realizar auditorías posteriores. Por otro lado, el 86% considera que una plataforma integrada constituye la vía más eficaz para avanzar hacia este nuevo modelo operativo. Para Joe Vaccaro, vicepresidente senior y director general de Plataforma de Red en Cisco, el cambio supone evolucionar desde la ejecución directa de las operaciones hacia la “orquestación de la intención”. En este escenario, la confianza dependerá de que las organizaciones puedan comprender las decisiones tomadas por la IA y establecer salvaguardas suficientes para mantener el control. Desde Omdia, Jim Frey, analista jefe de Operaciones de Red y TI, señala que la velocidad con la que las empresas se preparan para este escenario resulta incluso más significativa que el propio crecimiento de la adopción. A medida que aumente la autonomía, apunta, la gobernanza, la visibilidad integrada y la medición de resultados serán elementos determinantes. AgenticOps, el siguiente paso de las operaciones de red Los datos reflejan una transición que va más allá de incorporar inteligencia artificial a las herramientas existentes. Las empresas comienzan a plantearse redes en las que los agentes puedan intervenir activamente y resolver situaciones con una participación humana cada vez más centrada en definir objetivos, límites y políticas. El reto estará en encontrar el equilibrio entre automatización y control. La capacidad de los agentes para actuar de forma autónoma puede ayudar a gestionar una complejidad que ya resulta difícil de abordar manualmente, pero también eleva la importancia de la trazabilidad, la seguridad y la explicabilidad. Con un 84% de las organizaciones esperando avanzar hacia un modelo operativo dirigido por IA en apenas un año, la IA agéntica empieza a perfilarse como uno de los principales cambios en la evolución de las operaciones de red.
7 Octubre 2026
ESG
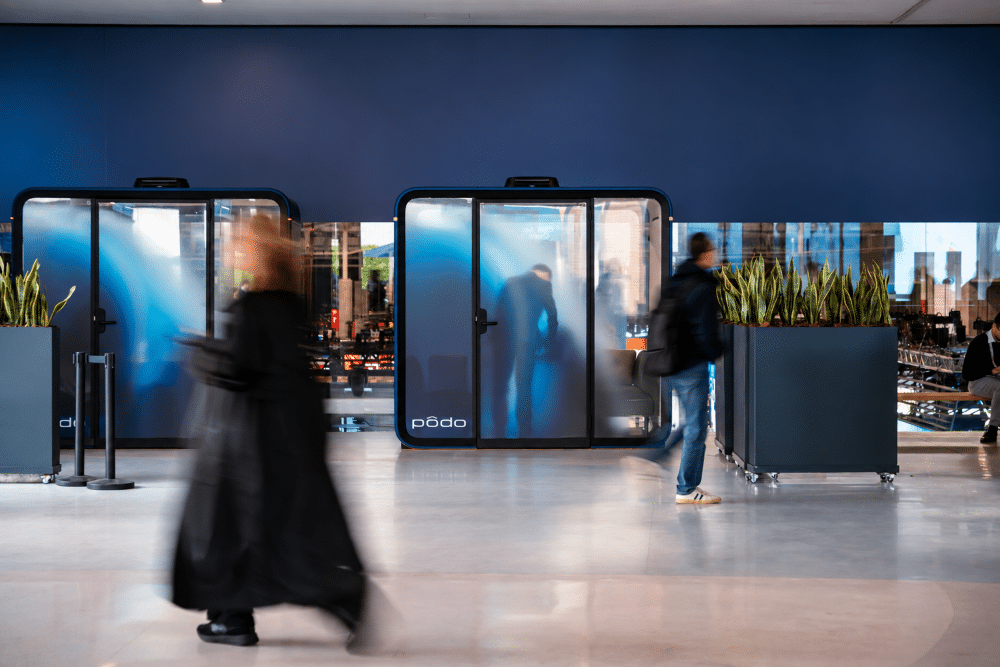
El aeropuerto empieza a convertirse también en oficina. La Terminal T4 del Aeropuerto Adolfo Suárez Madrid-Barajas incorpora desde ahora seis cabinas privadas e insonorizadas destinadas a pasajeros que necesiten trabajar durante sus desplazamientos. La instalación ha sido desarrollada por Pôdo y supone el primer arrendamiento realizado por Aena para la implantación de cabinas privadas de trabajo en un aeropuerto español. La iniciativa busca dar respuesta a una realidad cada vez más habitual entre profesionales que viajan: aprovechar escalas y tiempos de espera para conectarse a una reunión, responder correos, realizar una videollamada o simplemente disponer de un lugar tranquilo para concentrarse. Seis cabinas en la zona de embarque Los nuevos espacios se encuentran dentro de la zona de embarque de la T4 y están distribuidos en dos grupos de tres cabinas. El primero está ubicado entre las puertas J40 y J41, mientras que el segundo se encuentra entre las J58 y J59. Cada zona dispone de dos cabinas individuales y una de mayor capacidad para uso grupal, permitiendo adaptarse tanto al trabajo individual como a reuniones o conversaciones que requieren mayor privacidad. Las cabinas incorporan conexión wifi privada, ventilación continua, iluminación interior regulable y un sistema de bloqueo automático entre usos. El objetivo es crear un entorno aislado del movimiento y el ruido habitual de una terminal, especialmente para aquellas tareas en las que la privacidad o la concentración resultan importantes. El trabajo también se mueve La expansión del teletrabajo y de los modelos híbridos está modificando no solo cuándo se trabaja, sino también dónde. En España, más de 3,2 millones de personas teletrabajan, mientras que alrededor de una cuarta parte de los profesionales utiliza esta modalidad de manera total o parcial, según los datos recogidos por la compañía. Los viajes profesionales añaden una nueva dimensión a esta transformación. Aeropuertos, estaciones y otros grandes puntos de tránsito concentran cada día a miles de personas que continúan conectadas a su actividad laboral durante sus desplazamientos. Uno de los principales obstáculos es precisamente el entorno. Según los datos citados por Pôdo, el 59% de los trabajadores identifica el ruido como la mayor distracción cuando trabaja en espacios compartidos. Una terminal aeroportuaria puede disponer de zonas de descanso, restauración o salas de espera, pero encontrar un espacio adecuado para mantener una videollamada confidencial o participar en una reunión continúa siendo más complicado. Reservar una oficina durante una escala El funcionamiento de las cabinas sigue un modelo bajo demanda. Los pasajeros pueden acceder mediante la aplicación de Pôdo o utilizando un quiosco de pago. El proceso incluye reserva, pago digital y facturación automática, sin necesidad de disponer de una membresía o utilizar llaves físicas. El usuario puede así contratar una cabina cuando la necesite y únicamente durante el periodo que vaya a utilizarla. Este tipo de soluciones introduce un modelo similar al de otros servicios asociados a la movilidad: en lugar de disponer permanentemente de un espacio de trabajo, el profesional accede a él en función del momento y del lugar en el que lo necesita. Madrid-Barajas, un escaparate para el trabajo en movilidad La elección del Aeropuerto Adolfo Suárez Madrid-Barajas supone un paso relevante para este modelo debido al volumen de viajeros que concentra. El aeropuerto madrileño registró 68,2 millones de pasajeros durante 2025 y gestiona más de 1.100 vuelos diarios, convirtiéndose en uno de los grandes puntos de conexión aérea europeos y en un lugar especialmente relevante para viajeros de negocios. Para Ramón Pau Tomás, cofundador de Pôdo, la llegada a Madrid-Barajas permite trasladar este concepto a uno de los entornos donde la movilidad profesional resulta más evidente. La compañía busca que los usuarios puedan encontrar un espacio preparado para trabajar independientemente del lugar en el que se encuentren y sin depender de instalaciones permanentes. De la oficina fija al espacio bajo demanda La apertura en la T4 forma parte de una estrategia de expansión que ya ha llevado las cabinas de Pôdo a diferentes entornos de alta afluencia. Con Madrid-Barajas, la compañía alcanza ocho ubicaciones activas en España, repartidas entre Madrid, Barcelona, Málaga y Bilbao. Su red ya está presente en espacios como universidades, centros comerciales, clínicas y estaciones. La incorporación de los aeropuertos amplía ahora ese modelo a uno de los escenarios más vinculados al trabajo en movilidad. La oficina híbrida empieza así a trascender incluso al hogar y a la sede corporativa. Estaciones, aeropuertos y otros espacios de tránsito comienzan a formar parte de una nueva infraestructura laboral en la que el lugar de trabajo puede reservarse únicamente durante los minutos en los que se necesita.
7 Octubre 2026
Jarana
El CISO del Ajuntament de Barcelona se une al Consejo Asesor de CyberLiderIA para impulsar iniciativas vinculadas a la ciberseguridad, la inteligencia artificial, la innovación y el liderazgo tecnológico en Cataluña. CyberLiderIA continúa reforzando su presencia territorial con la incorporación de David Esteban, CISO del Ajuntament de Barcelona, a su Consejo Asesor. Desde esta nueva posición, asumirá el liderazgo del área de Cataluña, aportando su experiencia en ciberseguridad, transformación digital y gestión de los desafíos tecnológicos. Su nombramiento supone un paso más en la consolidación de CyberLiderIA como espacio de encuentro, conocimiento y colaboración entre profesionales y líderes del ecosistema tecnológico. La incorporación de Esteban aporta, además, una visión estratégica desde el ámbito de la administración pública, donde la protección de la información, la innovación tecnológica y la confianza de la ciudadanía desempeñan un papel fundamental. En su nueva responsabilidad, contribuirá al desarrollo de iniciativas, al intercambio de conocimiento y a la creación de espacios de diálogo que permitan abordar los principales retos de la ciberseguridad y la inteligencia artificial, favoreciendo la colaboración entre profesionales, empresas e instituciones. Su perfil destaca también por una visión colaborativa del liderazgo, orientada a conectar diferentes perspectivas y promover soluciones ante los desafíos de un entorno digital en constante evolución. Con este nombramiento, CyberLiderIA amplía su Consejo Asesor y fortalece su presencia en Cataluña, reafirmando su apuesta por el talento, la cooperación y el liderazgo tecnológico como motores de transformación.
7 Octubre 2026
Jarana
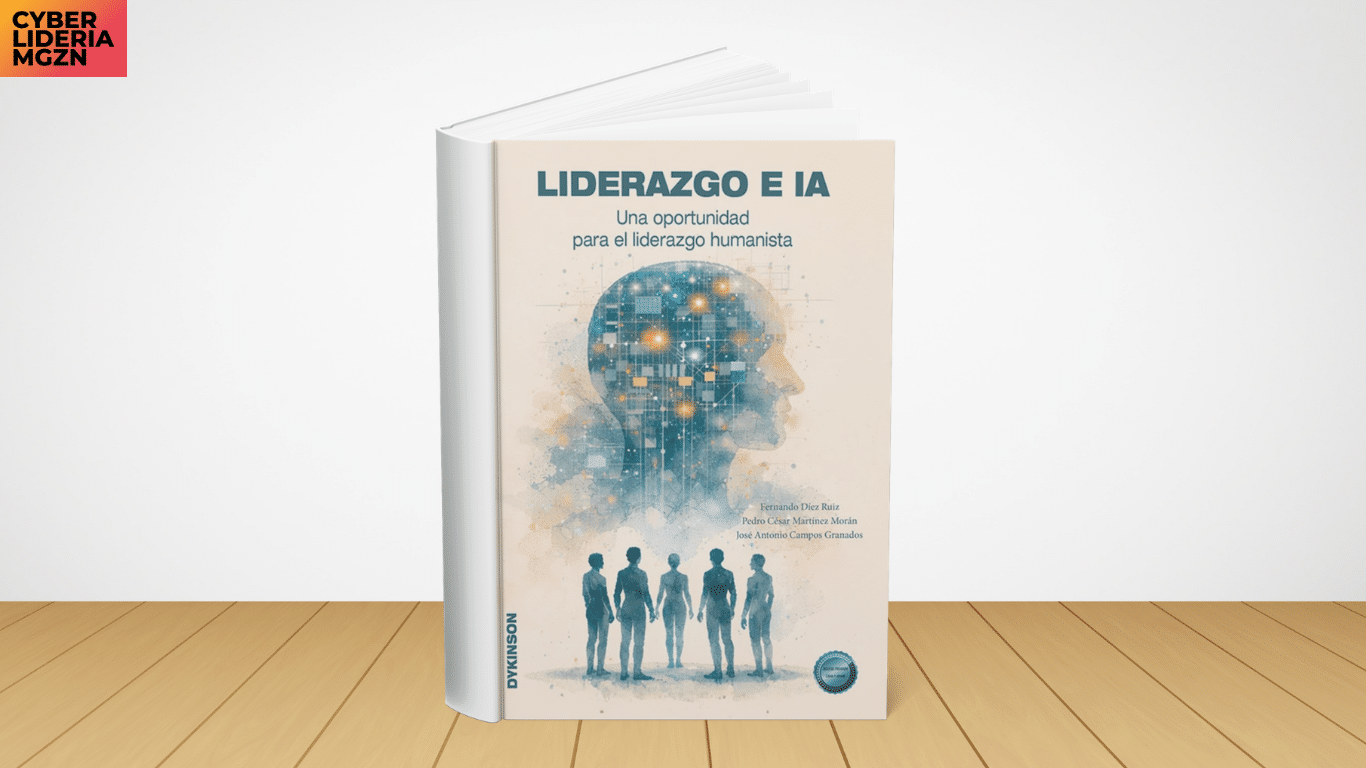
La inteligencia artificial está transformando de forma acelerada la manera en que las organizaciones toman decisiones, gestionan personas y ejercen el poder. Frente a discursos que oscilan entre el entusiasmo tecnológico acrítico y el alarmismo, Liderazgo e Inteligencia Artificial propone una mirada distinta: comprender la IA para liderar mejor, sin renunciar a la centralidad de la persona. Este libro sostiene una tesis clara y necesaria: la inteligencia artificial no sustituirá al liderazgo humano, pero sí obligará a redefinirlo. Cuanto más capaces sean los sistemas algorítmicos, más relevante será un liderazgo humanista, capaz de ejercer juicio moral, asumir responsabilidad, cuidar los vínculos y dar sentido a la acción colectiva. A lo largo de sus páginas, los autores combinan una reflexión histórica y conceptual sobre el liderazgo con un análisis riguroso y accesible de la inteligencia artificial, sus aplicaciones organizativas, sus riesgos éticos y su marco regulatorio. El texto se completa con casos reales, microcasos humanistas, indicadores de impacto y protocolos prácticos que ayudan a traducir los principios en decisiones concretas. Lejos de presentar la IA como una amenaza o una solución mágica, este libro invita a una pregunta más profunda: ¿qué tipo de liderazgo necesitamos cuando las máquinas aprenden más rápido que las personas? La respuesta apunta a un liderazgo más consciente, más responsable y, paradójicamente, más humano.
7 Octubre 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

