ESG
El 56 % de las infracciones de políticas vinculadas al uso de inteligencia artificial en el comercio minorista afecta a información regulada, mientras el porcentaje de empleados que utiliza activamente estas herramientas alcanza ya el 65 %. La inteligencia artificial está ganando terreno rápidamente en el comercio minorista, pero su integración en los procesos empresariales está abriendo también nuevos desafíos relacionados con la protección de la información. Según el último informe de Netskope Threat Labs, los datos regulados representan el 56 % de las infracciones de las políticas de datos relacionadas con herramientas de IA en el sector retail. Dentro de esta categoría se incluye información confidencial, datos personales y datos vinculados a pagos. A estos incidentes se suman aquellos relacionados con el código fuente, que representan un 20 %, y con contraseñas y claves API, que concentran otro 16 %. Los datos ponen de manifiesto uno de los grandes retos que acompaña a la adopción masiva de la inteligencia artificial: aprovechar sus posibilidades sin perder el control sobre la información que empleados y sistemas comparten con estas plataformas. Del experimento a una herramienta cotidiana La implantación de la IA en el retail se ha acelerado notablemente durante el último año. De acuerdo con Netskope, el porcentaje de empleados que utiliza activamente aplicaciones de inteligencia artificial ha pasado del 39 % al 65 % en apenas doce meses. La penetración es todavía mayor si se tienen en cuenta las aplicaciones que incorporan alguna funcionalidad basada en IA: el 97 % de los empleados analizados utiliza este tipo de soluciones. Además, un 90 % interactúa con sistemas capaces de entrenar modelos utilizando datos de clientes o usuarios, una circunstancia que incrementa la importancia de establecer mecanismos de control y gobierno de la información. Las propias organizaciones están intentando trasladar esta adopción hacia entornos corporativos supervisados. El uso de soluciones de IA gestionadas por las empresas ha crecido del 40 % al 73 %. Sin embargo, las cuentas personales siguen presentes. Un 44 % de los empleados continúa utilizando herramientas de IA de carácter personal, aunque el porcentaje ha descendido considerablemente desde el 70 % registrado el año anterior. Al mismo tiempo, aumenta el número de profesionales que combinan ambos entornos: quienes alternan entre cuentas personales y corporativas han pasado del 11 % al 18 %. El 85 % de las infracciones ocurre al introducir información en la IA El momento de mayor riesgo se produce precisamente cuando el usuario proporciona información a estas herramientas. El informe señala que el 85 % de las infracciones asociadas a la IA tiene lugar en la fase de entrada, es decir, cuando los datos se incorporan a las aplicaciones mediante consultas, documentos u otros contenidos. Por comparación, el 9,5 % de los incidentes identificados está relacionado con las respuestas generadas por los sistemas, mientras que otro 2,5 % corresponde al filtrado de contenidos. El desafío, por tanto, no reside únicamente en qué herramientas utilizan las organizaciones, sino también en qué información se introduce en ellas y cómo se gestiona posteriormente. Los agentes de IA añaden una nueva capa de complejidad El crecimiento de los agentes de inteligencia artificial está ampliando además la superficie que las organizaciones necesitan supervisar. Según Netskope, el número de agentes conectados a servidores MCP (Model Context Protocol) remotos ha aumentado cerca de un 400 %, mientras que la actividad vinculada con este protocolo ha crecido aproximadamente un 300 %. Estas conexiones permiten que los sistemas de IA interactúen con herramientas, aplicaciones y fuentes externas de información, aumentando sus capacidades pero también los posibles puntos de acceso a datos corporativos. Para las empresas del retail, esto implica avanzar hacia una supervisión que no se limite a identificar qué aplicaciones de IA están siendo utilizadas, sino que permita conocer qué sistemas están conectados, qué permisos poseen y a qué información pueden acceder. También crecen las amenazas que utilizan la IA como señuelo La popularidad de estas herramientas está siendo aprovechada igualmente por los ciberdelincuentes. Los señuelos maliciosos relacionados con inteligencia artificial crecieron un 400 % entre diciembre de 2025 y marzo de 2026, según el estudio. Los investigadores también detectaron accesos a enlaces maliciosos generados por aplicaciones de IA, con tasas que oscilaron entre 40 y más de 160 clics semanales por cada 100.000 usuarios. Las organizaciones están respondiendo mediante restricciones sobre determinadas aplicaciones. Particular Audience aparece como la herramienta más bloqueada entre las compañías minoristas analizadas, restringida por el 46 % de ellas, seguida de ZeroGPT (37 %), Landbot y DeepSeek (34 % cada una). En cuanto al uso corporativo, Anthropic Claude alcanza una penetración del 96 % entre las organizaciones analizadas, seguida de ChatGPT, con un 84 %, y Claude Code, con un 83 %. Gobernar la IA se convierte en una prioridad para el retail Para Gianpietro Cutolo, experto en amenazas en la nube de Netskope, el sector está dejando atrás la etapa puramente experimental para incorporar la inteligencia artificial a operaciones, procesos empresariales y experiencias de cliente. El desafío pasa ahora por encontrar el equilibrio entre velocidad de adopción y control. A medida que los sistemas de IA acceden a una mayor cantidad de información y se conectan con más herramientas corporativas, la visibilidad, la protección del dato y una gobernanza adecuada adquieren un papel cada vez más estratégico. El escenario que dibuja el informe muestra así una nueva fase en la adopción de la inteligencia artificial en el comercio minorista: la pregunta ya no es únicamente cómo incorporar la IA, sino cómo hacerlo sin convertir los datos más sensibles de clientes y empresas en el precio de esa transformación.
29 Septiembre 2026
Rincón del CISO
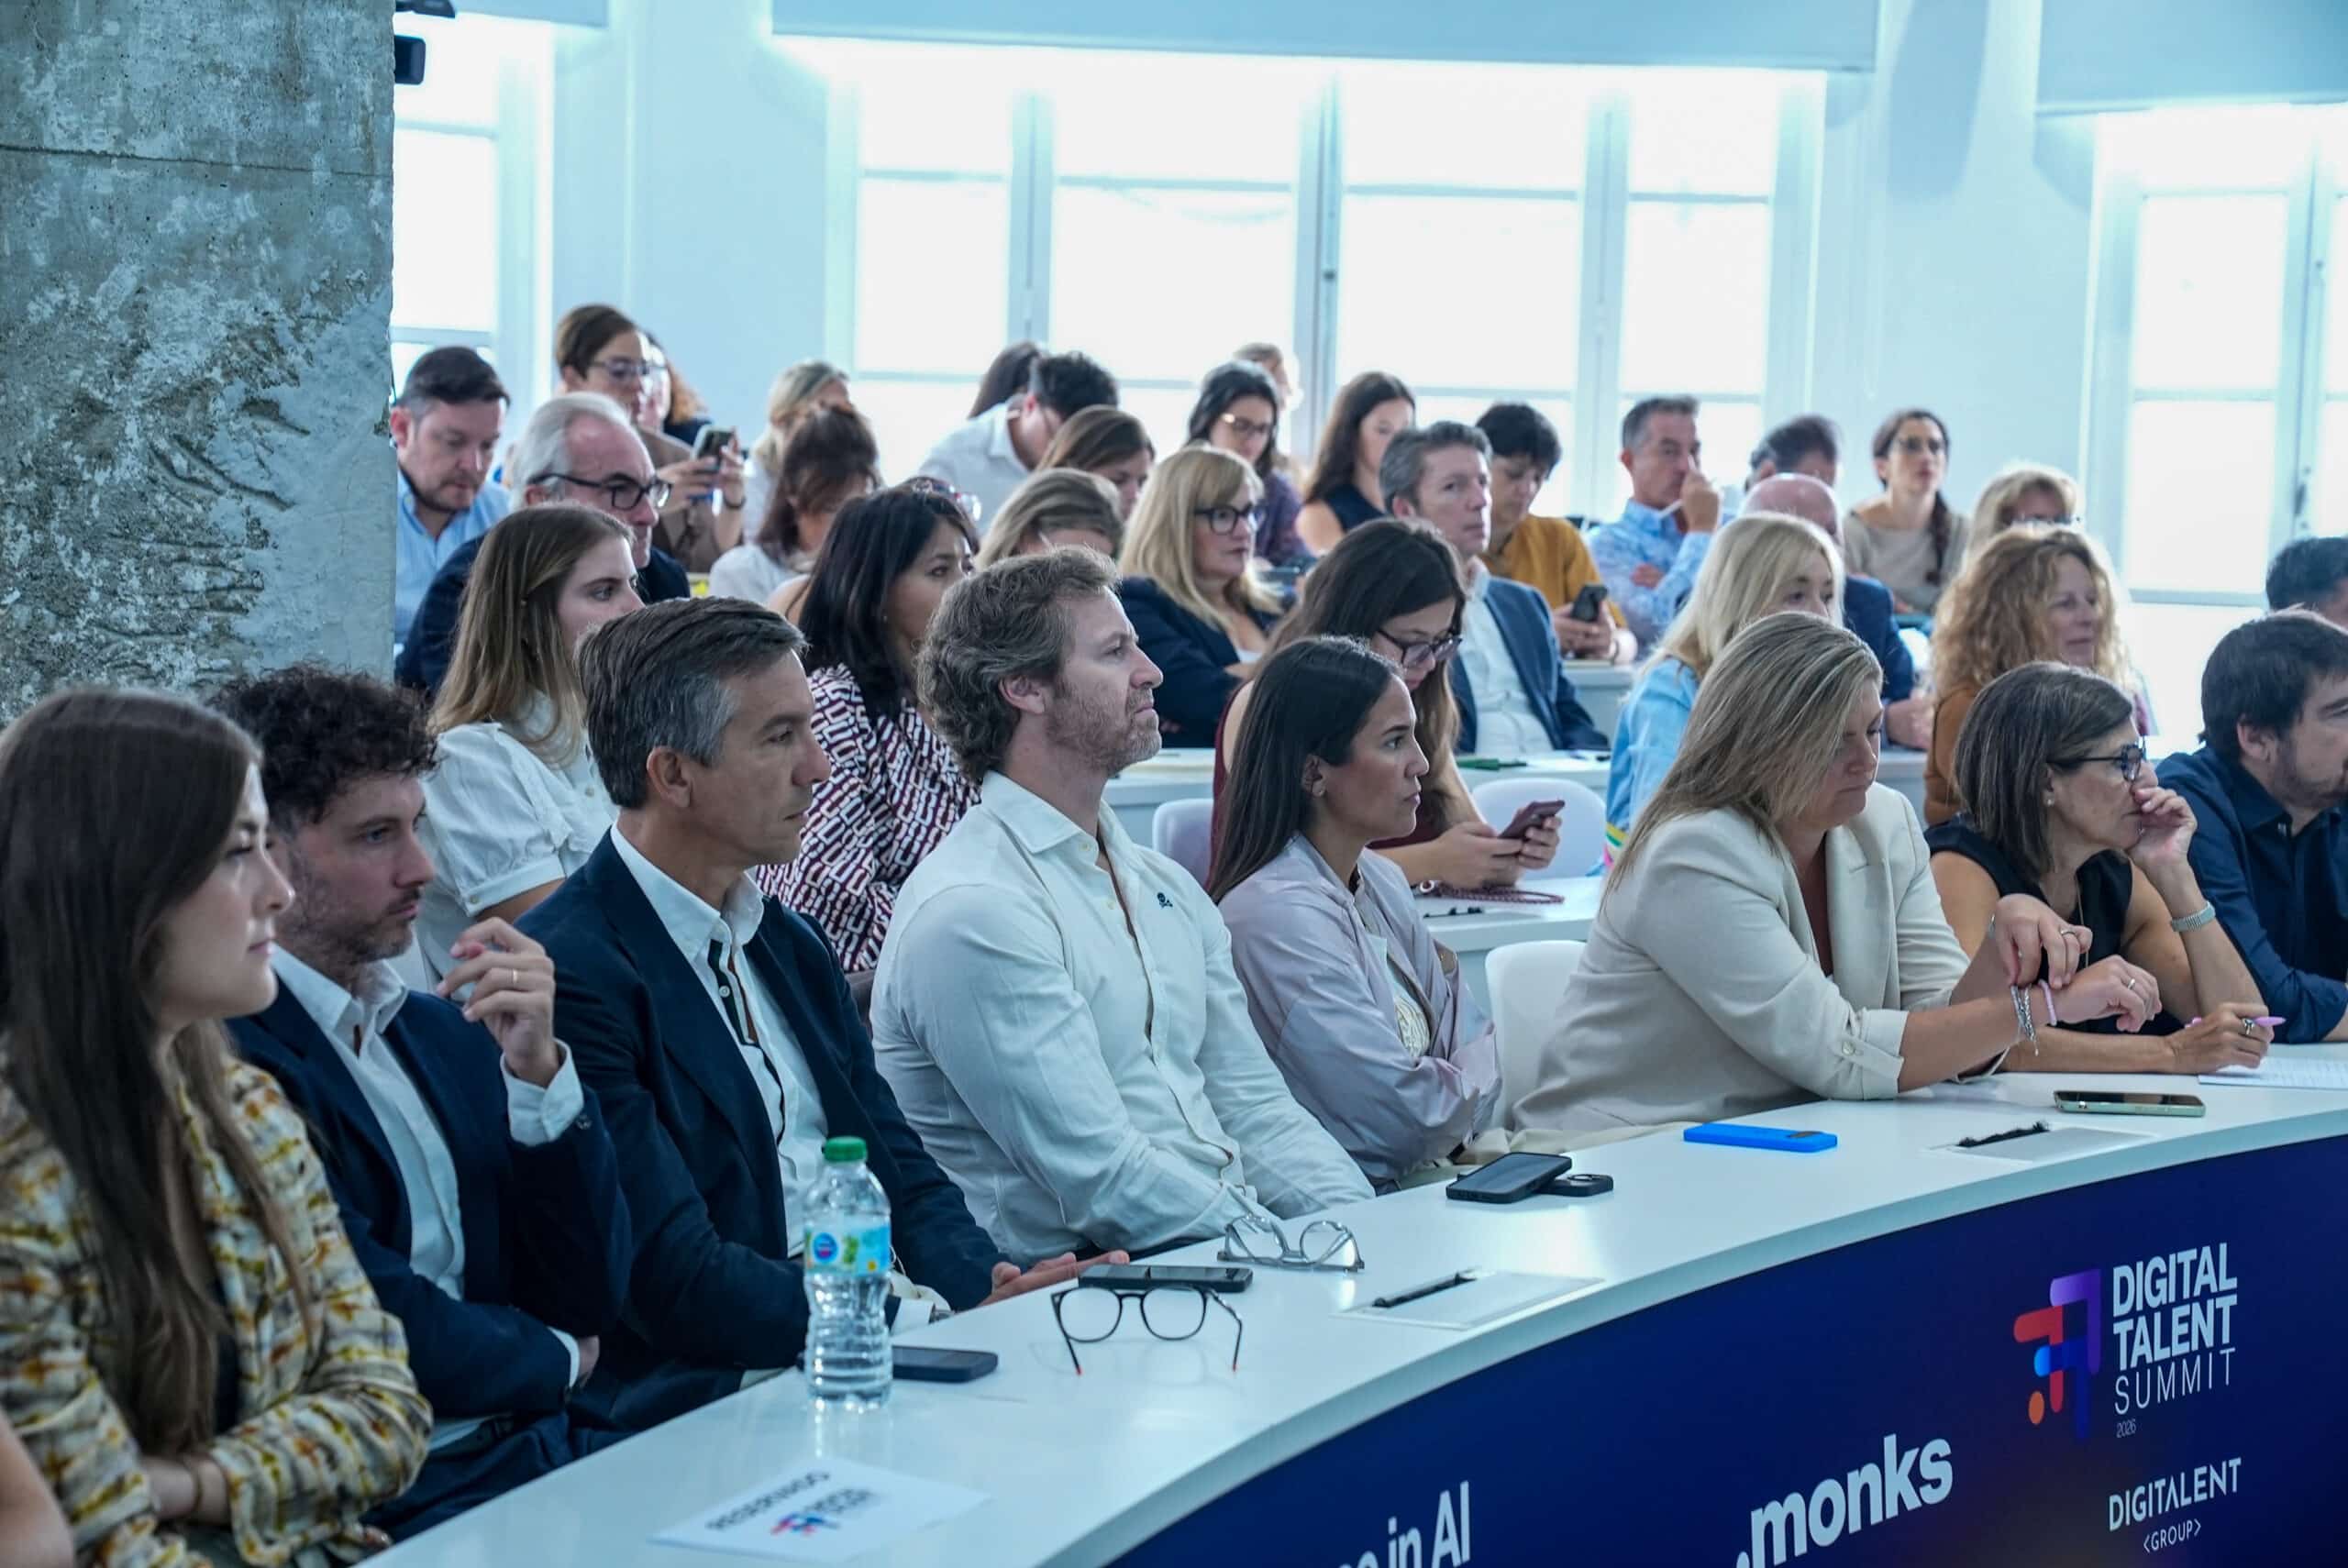
El Barómetro de Talento Digital 2026 de DIGITALENT Group apunta a un nuevo fenómeno laboral: la automatización empieza a afectar a las nuevas contrataciones antes que a las plantillas actuales, mientras la gobernanza y la formación avanzan por detrás de la adopción de la IA. La inteligencia artificial está empezando a transformar el mercado laboral sin necesidad de hacerlo, por ahora, mediante grandes recortes de plantilla. Su impacto comienza a percibirse en otro punto: las vacantes que dejan de crearse, las funciones que se automatizan y, especialmente, las oportunidades disponibles para quienes comienzan su carrera profesional. Así lo refleja el Barómetro de Talento Digital 2026, elaborado por el Observatorio del Talento Digital de DIGITALENT Group y presentado por Nacho de Pinedo, cofundador de ISDI y director del Observatorio, durante el Digital Talent Summit celebrado en Madrid. Uno de los datos más significativos es que el 51,7 % de las organizaciones espera una reducción de las oportunidades para los perfiles junior, mientras otro 31,4 % considera que las funciones desempeñadas por estos profesionales experimentarán cambios importantes. El ajuste comienza por contratar menos Aunque el 39,6 % de los encuestados anticipa una reducción neta del empleo en su sector durante el próximo año, el informe apunta a que el primer ajuste podría producirse principalmente mediante una menor incorporación de profesionales. Entre quienes esperan una contracción del empleo, el 35,4 % considera que se materializará reduciendo las contrataciones, frente al 17,1 % que señala directamente los recortes de plantilla. Esta tendencia da forma al denominado “junior squeeze”: una reducción de las oportunidades tradicionalmente utilizadas como puerta de entrada al mercado laboral. Los puestos administrativos aparecen como los más expuestos a la transformación provocada por la inteligencia artificial, señalados por un 50,7 % de los participantes, por delante de los perfiles técnicos y los mandos intermedios. El fenómeno plantea además una cuestión a largo plazo. Muchas de las tareas susceptibles de automatización han servido históricamente para que los profesionales más jóvenes adquirieran experiencia y conocimientos. Si desaparecen o se reducen, las organizaciones tendrán que buscar nuevas fórmulas para desarrollar a los especialistas y responsables que necesitarán en el futuro. La IA avanza más rápido que la preparación de los profesionales El estudio muestra también una diferencia significativa entre el ritmo de incorporación tecnológica y la preparación de las plantillas. Un 77,8 % de las organizaciones declara un nivel medio, alto o muy alto de adopción de inteligencia artificial, pero el 79,2 % reconoce que la preparación de sus profesionales sigue siendo desigual o insuficiente. De hecho, solo un 20,8 % considera que sus equipos están bastante o muy preparados para trabajar con estas tecnologías. La formación se convierte así en uno de los grandes desafíos. El informe apunta a la necesidad de evolucionar desde cursos aislados hacia modelos de aprendizaje continuo adaptados a las necesidades concretas de cada puesto. El pensamiento crítico gana terreno frente a la programación La expansión de la IA también está modificando qué capacidades consideran prioritarias las empresas. El pensamiento crítico y el criterio profesional, mencionados por el 39,6 %, aparecen como las competencias más relevantes ante el nuevo escenario. En cambio, únicamente un 2,4 % señala la programación como una capacidad prioritaria. La tendencia sugiere un cambio importante: a medida que las máquinas asumen una mayor parte de la ejecución, saber analizar, cuestionar, supervisar y validar los resultados generados por la IA adquiere mayor importancia. El 87 % anticipa el uso de IA personal si no existe una alternativa corporativa La gobernanza constituye otro de los grandes frentes abiertos. El 87 % de los participantes considera que los profesionales recurrirían a herramientas personales de IA si sus empresas no ponen a su disposición soluciones corporativas. Sin embargo, únicamente el 29,5 % de las organizaciones dispone actualmente de un marco de utilización de IA formalizado y comunicado. Esta distancia está favoreciendo el crecimiento del denominado Shadow AI, el uso de herramientas de inteligencia artificial al margen de las aplicaciones, controles y políticas establecidos por la compañía. El problema obliga a las organizaciones a ir más allá de decidir si permiten o prohíben estas tecnologías. El desafío pasa por proporcionar alternativas seguras, establecer normas comprensibles y formar a los empleados para utilizarlas de manera adecuada. Los agentes de IA obligarán a rediseñar las organizaciones El siguiente cambio podría producirse en la propia estructura de las compañías. Un 60,4 % espera que la inteligencia artificial obligue a rediseñar de manera significativa las estructuras empresariales, mientras que un 61,4 % anticipa la incorporación de agentes de IA directamente en los flujos de trabajo. El salto será, por tanto, desde la automatización de funciones concretas hacia la reorganización de procesos completos alrededor de una mayor colaboración entre profesionales y sistemas inteligentes. Para Nacho de Pinedo, el debate empresarial ha dejado de centrarse exclusivamente en decidir si adoptar o no la inteligencia artificial. La cuestión pasa ahora por determinar cómo gobernarla, cómo adaptar la contratación y el aprendizaje y qué capacidades deben desarrollar los profesionales. Una oportunidad que exige transformar también el modelo de trabajo Pese a los desafíos identificados, la percepción empresarial continúa siendo mayoritariamente positiva: el 69,1 % considera la inteligencia artificial una oportunidad. El Barómetro de Talento Digital 2026 apunta, sin embargo, a una transformación que va mucho más allá de incorporar nuevas herramientas. Las organizaciones tendrán que abordar simultáneamente la formación, la gobernanza, el diseño de puestos y la creación de nuevas vías de aprendizaje profesional. El reto será especialmente importante para las nuevas generaciones: si la IA empieza a asumir las tareas con las que tradicionalmente se aprendía un oficio, las empresas tendrán que reinventar también la forma en la que se construye la experiencia.
29 Septiembre 2026
Jarana
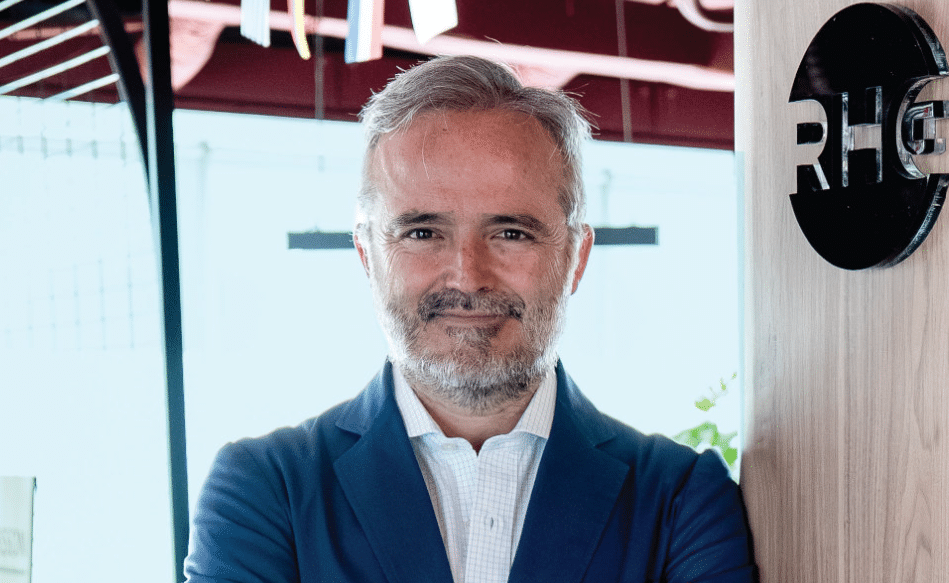
Iñigo Capell lidera desde Bruselas la estrategia global de Personas y Recursos de Radisson Hotel Group, un área que integra funciones clave para la compañía como Personas, Tecnología, Compras, Diseño, Sostenibilidad y Seguridad. Capell se incorporó a Radisson Hotel Group en 2017 y, desde entonces, ha participado activamente en el proceso de transformación organizativa de la compañía, contribuyendo a la integración de culturas, procesos y equipos dentro de un grupo con presencia internacional. Con una trayectoria estrechamente vinculada a la gestión de personas y al negocio, el directivo sitúa el engagement, el desarrollo profesional y la diversidad entre las principales palancas para impulsar la competitividad y afrontar los desafíos actuales de la industria hotelera. Desde su posición, Capell continúa trabajando en la evolución de una estrategia global que conecta personas, tecnología y transformación, con el objetivo de acompañar el crecimiento y desarrollo de Radisson Hotel Group.
29 Septiembre 2026
Jarana
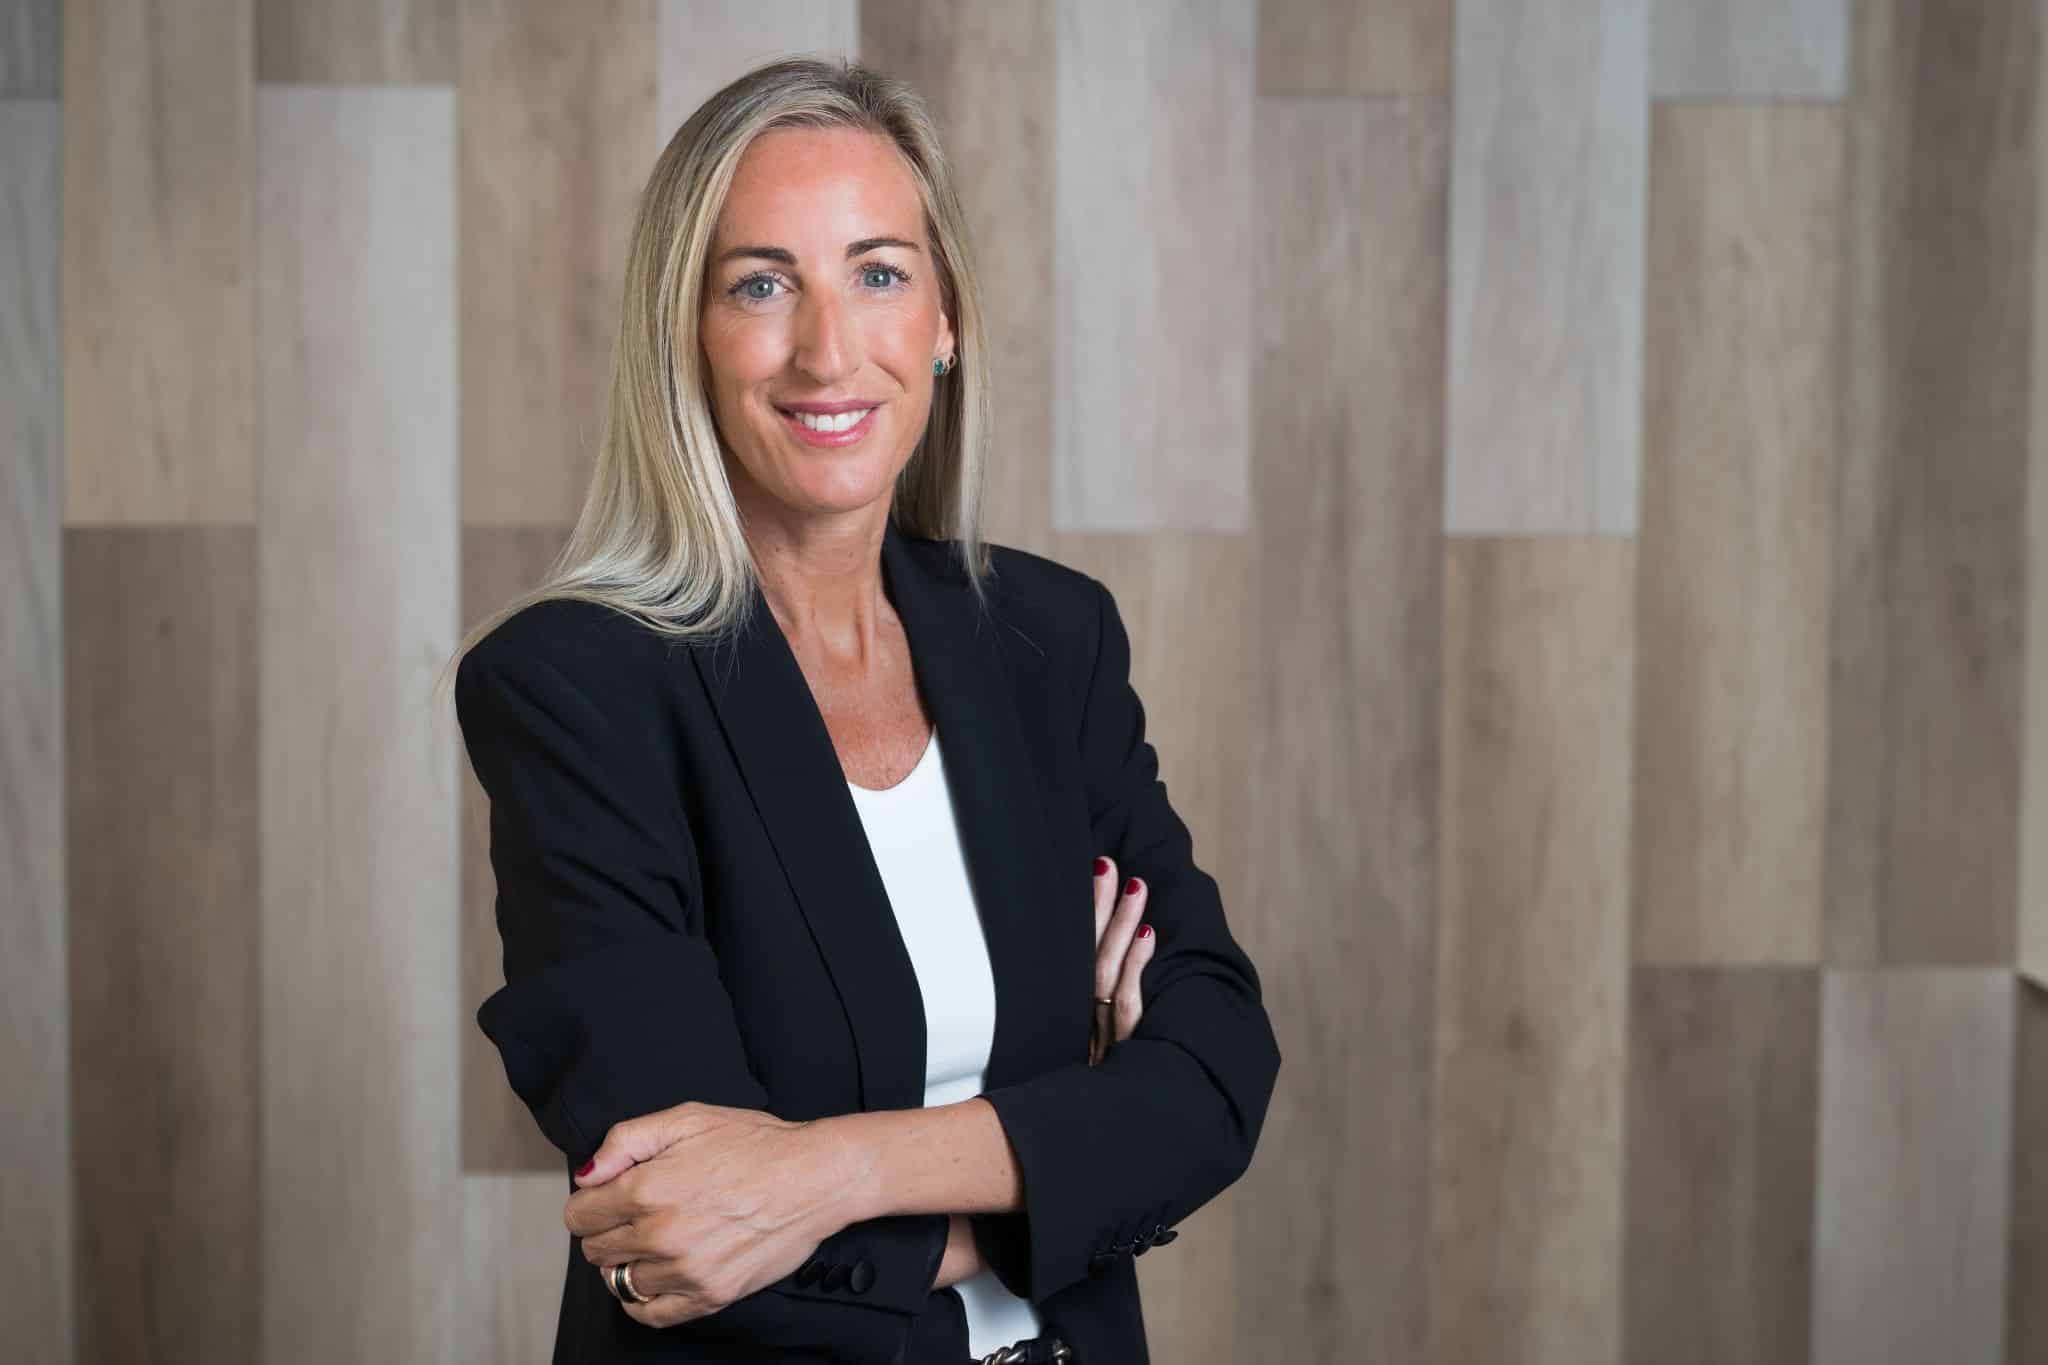
Alejandra Vidal se incorpora a Philip Morris España como nueva directora de Asuntos Corporativos y Comunicación, asumiendo una posición clave dentro de la estrategia y transformación de la compañía. Vidal llega a la organización en un momento de profunda evolución del sector, en el que la innovación, la ciencia y el diálogo desempeñan un papel relevante en la adaptación a los nuevos escenarios y desafíos. Desde su nueva responsabilidad, la directiva contribuirá a impulsar la estrategia de asuntos corporativos y comunicación de Philip Morris España, acompañando el proceso de transformación de la compañía y fortaleciendo su relación con sus diferentes grupos de interés.
29 Septiembre 2026
ESG
Un estudio de SAP y Oxford Economics revela que solo el 12 % de las organizaciones considera que dispone de capacidades suficientes para gobernar eficazmente la inteligencia artificial, mientras el uso de herramientas no autorizadas ya está provocando fugas de datos y problemas de seguridad. La rápida incorporación de la inteligencia artificial al entorno laboral está trasladando las preocupaciones de las empresas desde la tecnología hacia las personas. La pérdida de pensamiento crítico, el deterioro del aprendizaje adquirido en el puesto de trabajo y la capacidad para tomar decisiones aparecen ya entre los principales desafíos asociados a su adopción. Así lo refleja The Value of AI 2026, un estudio elaborado por SAP y Oxford Economics a partir de una encuesta a 2.600 directivos de organizaciones de 13 países. Los resultados dibujan un escenario en el que las empresas avanzan rápidamente en el uso de la IA, pero todavía encuentran dificultades para adaptar las competencias de sus profesionales y establecer mecanismos capaces de controlar cómo se utiliza esta tecnología. El pensamiento crítico gana importancia en la era de la IA Una de las principales conclusiones del estudio es que la transformación de la plantilla deberá ir más allá de aprender a manejar nuevas herramientas. El 79 % de las organizaciones considera necesario transformar su fuerza laboral para aprovechar plenamente el potencial de la inteligencia artificial. Al mismo tiempo, un 78 % reconoce que sus actuales programas de capacitación evolucionan a menor velocidad que la propia tecnología. Esta situación está aumentando el valor de capacidades tradicionalmente consideradas humanas. El 66 % de las empresas cree que competencias como el pensamiento crítico o la colaboración serán esenciales en un entorno laboral cada vez más apoyado en la IA. Las organizaciones señalan además otros desafíos, como las diferencias en el nivel de conocimiento sobre inteligencia artificial entre empleados, una posible reducción de la capacidad de decisión autónoma o la pérdida de determinados aprendizajes adquiridos mediante la experiencia profesional. Para responder a este escenario, tres de cada cuatro compañías ya desarrollan programas de actualización y reciclaje de competencias, mientras que el 69 % trabaja en identificar qué puestos pueden obtener un mayor beneficio de estas tecnologías. Shadow AI: cuando los empleados utilizan herramientas sin autorización Junto al impacto sobre las capacidades profesionales, el informe identifica otro problema creciente: el denominado Shadow AI, es decir, el uso de aplicaciones y servicios de inteligencia artificial que no han sido autorizados o supervisados por la organización. Las consecuencias ya son visibles. Según el estudio, el 54 % de las empresas asegura haber obtenido resultados inconsistentes o incorrectos como consecuencia del uso de estas herramientas. Más preocupante desde el punto de vista de la seguridad es que un 48 % afirma haber sufrido fugas de información o exposición de propiedad intelectual. Además, el 38 % ha detectado vulnerabilidades de seguridad relacionadas con estas prácticas y un 34 % señala haber afrontado problemas de cumplimiento normativo. El Shadow AI se convierte así en una nueva vertiente del tradicional problema de las tecnologías utilizadas fuera del control de los departamentos corporativos, con la particularidad de que estas herramientas pueden recibir y procesar grandes cantidades de información empresarial. Solo el 12 % cree estar preparado para gobernar eficazmente la IA El estudio señala una importante distancia entre la velocidad de adopción y la capacidad de control de las organizaciones. Aunque la IA se está integrando progresivamente en más procesos empresariales, solo el 12 % de las compañías encuestadas considera disponer actualmente de las capacidades y procesos necesarios para gobernarla de manera eficaz. El problema alcanza también al desarrollo tecnológico. Apenas un tercio de las organizaciones asegura disponer de controles sólidos para supervisar el código generado mediante inteligencia artificial. Para Jorge Pérez, director de Plataforma Tecnológica y Datos e Inteligencia Artificial para el Sur de Europa de SAP, las compañías están desarrollando proyectos piloto a una velocidad muy superior a aquella con la que están construyendo sus modelos de gobernanza. El desafío, sostiene, aparece especialmente cuando los proyectos pasan de la experimentación a los entornos productivos, donde resulta necesario determinar quién supervisa a los sistemas y con qué datos pueden trabajar. Los agentes de IA añaden un nuevo reto La aparición de la IA agéntica introduce otra capa de complejidad. Los agentes pueden ejecutar tareas y participar en procesos con un grado creciente de autonomía, lo que obliga a las organizaciones a establecer nuevas formas de supervisión. Entre las principales dificultades señaladas por los directivos aparecen el esfuerzo necesario para integrar estos sistemas, los problemas de fiabilidad que pueden surgir al ampliar su utilización y la complejidad de controlar el comportamiento de los agentes. SAP plantea en este contexto la evolución hacia un modelo de empresa autónoma, en el que la inteligencia artificial esté conectada con los datos y procesos empresariales, pero opere dentro de un marco definido de contexto, supervisión y gobernanza. Del “usar IA” al “saber gobernarla” Los resultados de The Value of AI 2026 muestran una nueva etapa en la transformación empresarial. La discusión ya no gira únicamente alrededor de qué tareas puede automatizar la inteligencia artificial, sino de cómo integrarla sin debilitar capacidades humanas esenciales ni generar nuevos riesgos para la información corporativa. Con herramientas cada vez más potentes y accesibles para los empleados, el reto para las organizaciones será encontrar un equilibrio entre innovación y control. Y en ese escenario, pensamiento crítico, formación, protección del dato y gobernanza pueden convertirse en factores tan importantes como la propia tecnología.
28 Septiembre 2026
Rincón del CISO
Un dashboard en verde tranquiliza. Pero no necesariamente protege. Durante años hemos medido la seguridad cloud contando controles: cuántos cumplen, cuántos fallan y qué porcentaje de compliance conseguimos alcanzar. Es una métrica útil. El problema aparece cuando empezamos a confundirla con el riesgo real. Porque un 95% de cumplimiento puede esconder una situación excelente o un desastre. Todo depende de lo que haya dentro de ese 5%. No tiene el mismo impacto una configuración deficiente sobre un recurso interno poco relevante que una mala configuración sobre un activo crítico, expuesto a Internet y con acceso a información sensible. Sin embargo, muchos modelos de cumplimiento siguen tratando ambos casos de una forma demasiado parecida: PASS o FAIL. El riesgo, por definición, no es binario. Esta simplificación genera además uno de los grandes problemas actuales de los equipos de seguridad: la saturación. Más herramientas, más controles, más findings y más alertas no significan necesariamente mejores decisiones. De hecho, puede ocurrir lo contrario. Cuando todo parece importante, nada lo es. Por eso creo que uno de los próximos grandes cambios en cloud security será dejar de obsesionarnos con detectar más y empezar a trabajar seriamente en entender mejor lo que ya detectamos. Eso implica añadir contexto. Contexto sobre la criticidad del activo. Sobre su exposición. Sobre los controles compensatorios que existen. Sobre las medidas ya implantadas. Y, sobre todo, sobre el riesgo que continúa existiendo después de aplicarlas. Es lo que conocemos como riesgo residual. La diferencia no es semántica. Cambia completamente la conversación. Un equipo de seguridad deja de decir: “tenemos 327 controles fallando” y puede empezar a decir: “estos tres problemas concentran una parte significativa de nuestra exposición y corregirlos reduce materialmente nuestro riesgo”. Eso sí es priorización. Otra consecuencia importante: cambia también la forma de explicar la seguridad fuera del equipo técnico. A un Comité de Dirección le aporta poco saber que existen cientos de controles fallando si no puede entender qué significan para el negocio. La conversación cambia cuando podemos explicar qué activos están realmente expuestos, dónde se concentra el riesgo y qué impacto tendría corregir primero unos problemas frente a otros. Al final, el CISO no solo necesita detectar y corregir. También necesita poder explicar dónde está el riesgo, cómo está evolucionando y si las decisiones tomadas están consiguiendo reducirlo. También obliga a replantearnos cómo medimos la madurez. Resolver un finding no convierte automáticamente a una organización en más madura. La madurez aparece cuando existe capacidad para mantener controles, detectar regresiones, entender tendencias y demostrar que la postura de seguridad mejora de forma sostenida. Porque la foto de hoy importa, pero importa todavía más saber si estamos mejor o peor que hace seis meses. En Vigimati estamos construyendo precisamente desde esa premisa: utilizar los frameworks y el compliance como punto de partida, pero añadir ponderación, contexto, riesgo residual y evolución de la madurez para transformar controles técnicos en información útil para tomar decisiones. Porque el reto ya no es saber si existe un problema. Tenemos herramientas de sobra capaces de decirnos eso. El verdadero reto es saber qué importa, cuánto importa y qué deberíamos corregir primero. Y quizá esa sea la evolución que necesita ahora mismo la ciberseguridad cloud: pasar de medir cuánto cumplimos a entender realmente cuánto riesgo tenemos. Yves Jiménez-Carrete CEO & Co-Founder de Vigimati
28 Septiembre 2026
Jarana
Elisa Alises Núñez inicia una nueva etapa profesional al incorporarse a Griz Cybersecurity como directora general, desde donde asumirá el liderazgo y desarrollo estratégico de la compañía. En su nuevo cargo, Alises afrontará el reto de construir y hacer crecer el proyecto desde sus primeras etapas, con una visión empresarial y global de la ciberseguridad. Entre sus prioridades estará consolidar una compañía basada en el talento, la confianza y la excelencia, con el objetivo de aportar valor a sus clientes y generar oportunidades de desarrollo para sus profesionales. La directiva cuenta con experiencia en el ámbito de la ciberseguridad, un conocimiento que trasladará ahora a una posición centrada en la estrategia, la gestión y el crecimiento empresarial. Alises compaginará esta nueva responsabilidad con su labor como directora del Grado en Ciberseguridad de UNIR, manteniendo así su vinculación con la formación y el desarrollo de nuevos profesionales especializados en seguridad digital.
28 Septiembre 2026
ESG
La compañía energética cerró 2025 con una reducción del 14,1 % de sus emisiones de alcance 1 y 2, más de 160 proyectos ejecutados y 17 iniciativas europeas de innovación activas. Cuerva ha presentado su Memoria de Sostenibilidad 2025, un documento en el que recoge los principales avances de la compañía en materia ambiental, social y de gobernanza durante el último ejercicio. Entre los datos más destacados figura la reducción de más de 19.000 toneladas de CO₂ gracias a su generación renovable. Se trata de la segunda memoria de sostenibilidad publicada por el ecosistema energético de origen granadino. Elaborada de manera voluntaria tomando como referencia los estándares de Global Reporting Initiative (GRI), refleja la estrategia de la compañía para integrar los criterios ambientales, sociales y de buen gobierno en su actividad y en sus procesos de decisión. Durante 2025, Cuerva desarrolló más de 160 proyectos y mantuvo activos 17 proyectos europeos de innovación, centrados en ámbitos que abarcan desde la inteligencia artificial y el aprovechamiento de los datos hasta el almacenamiento energético y la digitalización de infraestructuras. La compañía, fundada en Granada en 1939, opera además una red eléctrica que supera los 920 kilómetros. Un 14,1 % menos de emisiones directas y asociadas a la energía Uno de los principales capítulos de la memoria está dedicado al desempeño ambiental. Además de las más de 19.000 toneladas de CO₂ evitadas mediante generación renovable, Cuerva consiguió disminuir su propia huella de carbono. Las emisiones correspondientes a los alcances 1 y 2 pasaron de 487,50 toneladas de CO₂ equivalente en 2024 a 418,71 toneladas en 2025, lo que representa una reducción interanual del 14,1 %. La compañía señala también su intención de continuar ampliando progresivamente el alcance de la medición de su huella y profundizar en el análisis de los riesgos relacionados con el cambio climático. Los avances se trasladaron igualmente al uso de recursos. Durante el ejercicio, el 100 % de los residuos no peligrosos y el 97 % de los residuos peligrosos fueron destinados a procesos de reciclaje o valorización. Por su parte, el consumo de agua disminuyó un 13,48 %, mientras que el uso de papel registró una reducción del 38,43 % respecto al ejercicio anterior. Estas actuaciones forman parte del sistema de gestión ambiental y energética de la compañía, que cuenta con las certificaciones ISO 14001 e ISO 50001. Más formación y apoyo al entorno local La dimensión social constituye otro de los pilares de la estrategia. En 2025, Cuerva impartió 570 horas de formación a 65 profesionales, prácticamente duplicando el volumen registrado el año anterior. La compañía continuó desarrollando además iniciativas vinculadas con la prevención, la conciliación, la igualdad y el desarrollo profesional de su plantilla. Fuera de la organización, Cuerva colaboró con más de 25 entidades sociales, culturales y deportivas, destinando más de 76.000 euros a donaciones y colaboraciones, principalmente relacionadas con Granada y otros territorios donde desarrolla su actividad. 20,6 millones destinados a proveedores de Granada El impacto económico sobre el territorio ocupa también un espacio destacado en la memoria. Las compras realizadas a proveedores de la provincia de Granada alcanzaron los 20,6 millones de euros durante 2025, una cifra cercana a la mitad del volumen total de compras de Cuerva. En paralelo, la energética ha continuado desarrollando su estructura de gobernanza mediante la elaboración de un Código de Conducta, el fortalecimiento de su marco de compliance y la incorporación progresiva de criterios ambientales y sociales en la relación con sus proveedores. Entre los próximos pasos identificados por la organización se encuentran extender la formación a un porcentaje mayor de la plantilla y profundizar en la incorporación de criterios ESG a lo largo de la cadena de suministro. Innovación y sostenibilidad para avanzar en la transición energética La estrategia de Cuerva combina su actividad tradicional en generación, distribución y comercialización eléctrica con nuevas áreas relacionadas con las infraestructuras energéticas, las redes inteligentes y la digitalización. Con más de 85 años de trayectoria y actualmente dirigida por la tercera generación de la familia fundadora, la compañía busca trasladar la sostenibilidad al conjunto de su modelo de negocio mientras avanza en el desarrollo de nuevas soluciones para la transición energética. La publicación de esta segunda memoria permite, además, poner cifras a esa evolución: menos emisiones y consumo de recursos, mayor inversión en formación y un peso significativo de los proveedores locales, junto con una creciente actividad en proyectos europeos de innovación. Como señala Ignacio Cuerva, CEO de Cuerva, la memoria refleja el trabajo realizado por la organización para continuar construyendo un modelo energético más sostenible, próximo a las personas y vinculado al territorio.
25 Septiembre 2026
Rincón del CISO
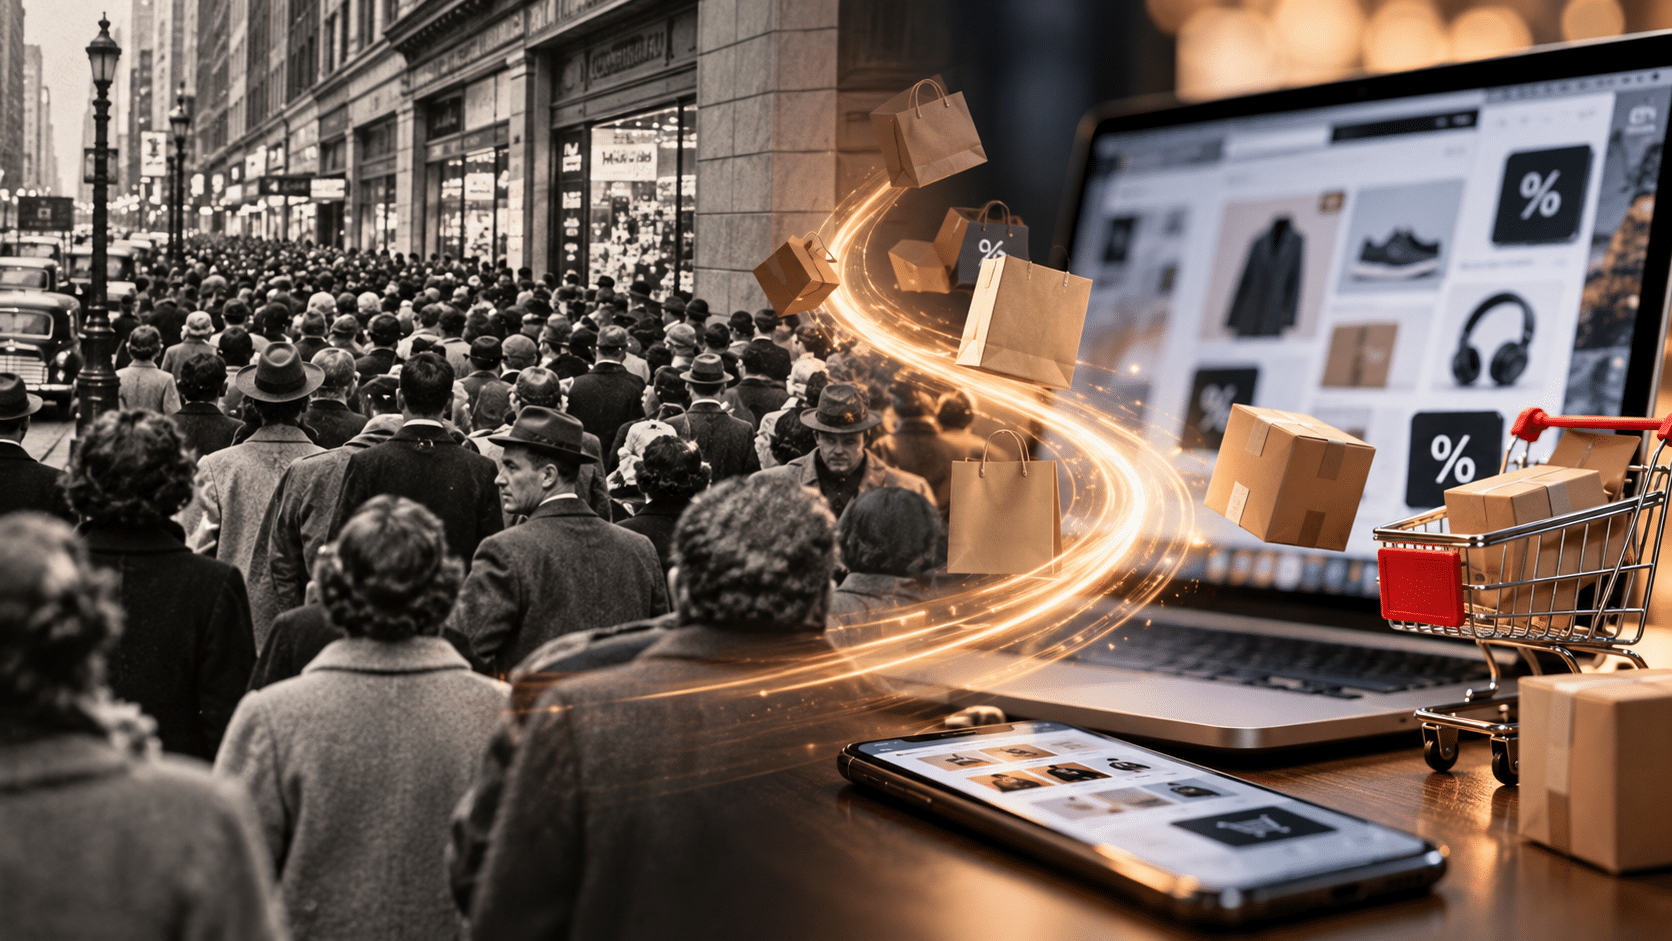
Lo que comenzó como una expresión utilizada para describir las aglomeraciones tras Acción de Gracias se ha convertido en un fenómeno comercial global que pone a prueba tecnología, logística, ciberseguridad y atención al cliente. El Black Friday es hoy una de las fechas más importantes del calendario comercial internacional. Millones de consumidores esperan la llegada de noviembre para aprovechar promociones y descuentos, mientras las marcas se preparan para uno de los mayores picos de tráfico y transacciones del año. Sin embargo, su origen está muy alejado del comercio electrónico y de las campañas que conocemos actualmente. La expresión comenzó a popularizarse en Filadelfia durante la década de 1950, cuando la policía local utilizaba el término Black Friday para describir las enormes aglomeraciones de vehículos y peatones que se producían el viernes posterior a Acción de Gracias, coincidiendo además con un importante partido de fútbol americano. Con el paso de los años, los comercios adoptaron el concepto y contribuyeron a darle un significado diferente. El "negro" pasó a relacionarse con las cuentas positivas y los beneficios, frente al rojo tradicionalmente asociado a las pérdidas. Décadas después, la expansión del eCommerce transformó aquella jornada local en un acontecimiento global, trasladando buena parte de la presión de las calles y tiendas físicas a las plataformas digitales. El Black Friday empieza mucho antes de noviembre Aunque el consumidor sitúe el Black Friday a finales de noviembre, para muchas compañías la campaña comienza varias semanas antes. Septiembre se convierte así en un momento estratégico para planificar promociones, anticipar la demanda y comprobar que la infraestructura tecnológica y logística puede soportar un crecimiento extraordinario de la actividad. Desde WAM, compañía especializada en la gestión de ecosistemas de comercio electrónico, señalan que competir durante esta campaña requiere ir más allá de aumentar la inversión publicitaria o aplicar grandes descuentos. La capacidad de una plataforma para mantenerse estable, la sincronización del inventario, los sistemas de pago, la logística o la atención al cliente pueden terminar siendo tan determinantes como la propia estrategia comercial. Tecnología preparada para soportar miles de compras Uno de los principales retos consiste en evitar que el incremento del tráfico termine afectando a la experiencia del usuario. Una web lenta, problemas durante el proceso de pago o información incorrecta sobre la disponibilidad de un producto pueden traducirse rápidamente en ventas perdidas precisamente durante las horas de mayor demanda. WAM, que gestiona más de 75 iniciativas de venta online en más de 12 países, identifica entre los puntos críticos la estabilidad y el rendimiento de las plataformas, la correcta sincronización del stock y la capacidad de los equipos para reaccionar rápidamente ante posibles incidencias. Los datos registrados durante la campaña anterior permiten dimensionar el desafío. En noviembre de 2025, los clientes gestionados por la compañía alcanzaron 560.000 pedidos, un 85,8 % más que el año anterior, y superaron los 50,8 millones de euros en ventas. En conjunto, se comercializaron más de 2,4 millones de artículos durante ese periodo. La ciberseguridad entra en la ecuación El crecimiento de las transacciones convierte también al Black Friday en un periodo especialmente sensible desde el punto de vista de la ciberseguridad. El elevado volumen de tráfico, pagos y datos intercambiados incrementa la necesidad de vigilar las plataformas y garantizar su disponibilidad. A ello se suma el avance de la inteligencia artificial, que está facilitando una mayor automatización y sofisticación de determinadas amenazas digitales. La preparación tecnológica, por tanto, ya no consiste únicamente en conseguir que una tienda online permanezca operativa ante miles de usuarios simultáneos. También implica proteger los procesos que sostienen cada transacción y disponer de capacidad de respuesta ante posibles incidentes. De una jornada de descuentos a una prueba para todo el negocio El Black Friday ha evolucionado hasta convertirse en mucho más que una campaña promocional. Para las empresas supone un auténtico test de estrés para todo el ecosistema de comercio electrónico: tecnología, inventario, pagos, logística, devoluciones, atención al cliente y seguridad deben funcionar de manera coordinada. Como explica Cristian Sanclemente, Technology Director de WAM, afrontar estos picos de demanda exige llegar preparados para absorber el incremento de actividad y conseguir transformarlo en crecimiento rentable. Más de siete décadas después de que el término comenzara a utilizarse para describir el caos de las calles de Filadelfia, el Black Friday mantiene parte de aquella esencia: la concentración masiva de compradores continúa poniendo a prueba al comercio, aunque ahora buena parte del desafío se libra detrás de una pantalla.
25 Septiembre 2026
Jarana
María del Castillo se incorpora a Grupo UAX para asumir una doble responsabilidad: directora general de Business & Tech y decana de la Facultad Business & Tech de la Universidad Alfonso X el Sabio (UAX). Desde la Dirección General de Business & Tech, Del Castillo liderará un ecosistema educativo que integra universidad, formación profesional, posgrado y executive education, y que engloba UAX Madrid, UAX Málaga Mare Nostrum, UAX Oviedo, The Valley Business & Tech School, XTART FP y la Escuela Universitaria UAX Rafa Nadal. En paralelo, como decana de la Facultad Business & Tech, tendrá el reto de continuar impulsando un modelo formativo multidisciplinar que conecta áreas como Derecho, Empresa y Relaciones Internacionales con Ingeniería, Matemáticas, Física, Data e Inteligencia Artificial.
25 Septiembre 2026
Eventos
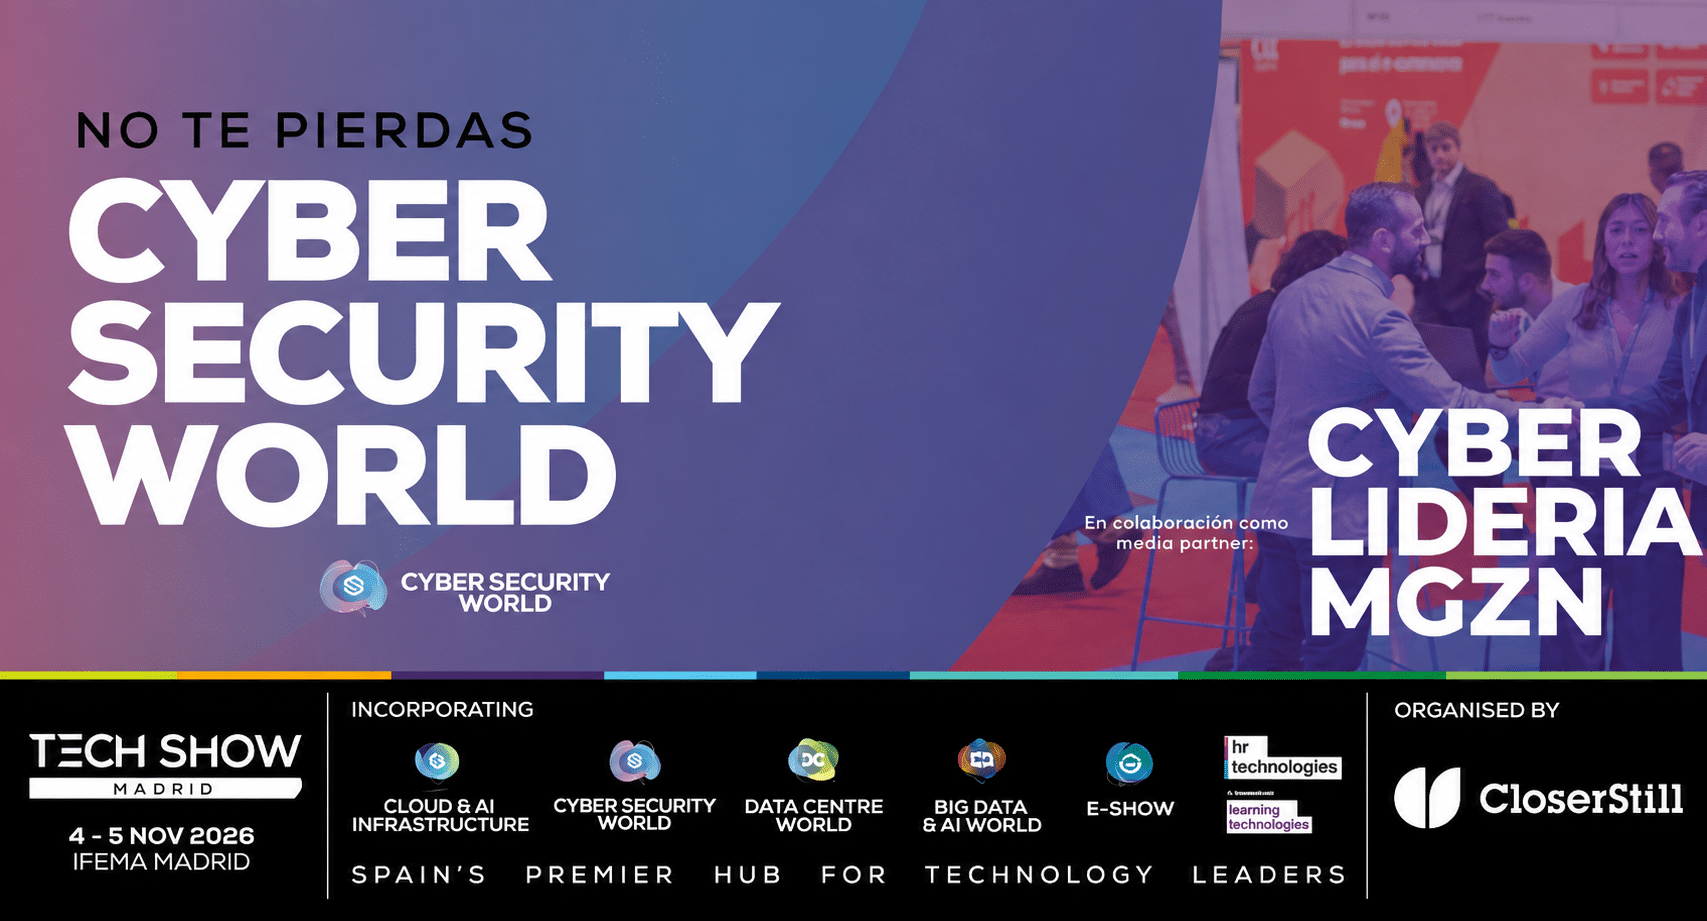
Los días 4 y 5 de noviembre, Cyber Security World Madrid regresará a IFEMA como uno de los grandes puntos de encuentro para profesionales, empresas y responsables de seguridad, con la inteligencia artificial, Zero Trust, identidad, protección del dato y resiliencia entre los grandes ejes de esta edición. Cyber Security World Madrid 2026 celebrará una nueva edición los próximos 4 y 5 de noviembre en IFEMA Madrid, dentro de Tech Show Madrid, el gran encuentro profesional dedicado a las tecnologías que están transformando las organizaciones. CyberLideria MGZN participará nuevamente como media partner, acompañando una cita que reúne a responsables de ciberseguridad, CIO, CISO, directivos, proveedores tecnológicos y especialistas para analizar los desafíos que están marcando la agenda de la seguridad digital. El evento se celebrará en los pabellones 3 y 5 de IFEMA Madrid, en horario de 10:00 a 19:00 horas durante ambas jornadas. Tech Show Madrid Ciberseguridad ante un nuevo escenario de amenazas Cyber Security World Madrid se plantea como un espacio para conocer las tecnologías, estrategias y soluciones con las que las organizaciones están respondiendo a un escenario de amenazas cada vez más complejo. La agenda abordará cuestiones como Zero Trust y acceso seguro, seguridad cloud y entornos híbridos, inteligencia artificial aplicada a la ciberseguridad, identidad y autenticación avanzada, protección de datos y cumplimiento, seguridad en infraestructuras críticas, protección de aplicaciones y APIs, observabilidad, gestión del riesgo y resiliencia digital. Tech Show Madrid Entre las tendencias que tendrán protagonismo aparecen también la protección de modelos de IA, identidad digital descentralizada, Confidential Computing, criptografía poscuántica y seguridad de entornos IoT, OT y Edge Computing. IA, soberanía digital y resiliencia, en el programa de 2026 La organización ya ha comenzado a desvelar parte del programa de esta edición. Entre las sesiones anunciadas figura una mesa dedicada a la industria financiera en la era de la IA, que abordará la relación entre ciberseguridad, soberanía digital y resiliencia. También están previstas sesiones sobre automatización y orquestación de centros de mando de seguridad, soberanía digital, ciberpsicología aplicada al riesgo humano y gestión de vulnerabilidades, entre otras cuestiones. El programa continúa actualmente incorporando contenidos y ponentes. Tech Show Madrid Entre los profesionales anunciados por la organización figuran perfiles como Ramón Ortiz González, Cybersecurity Manager de Rheinmetall Expal Munitions; Jesús Valverde Romero, especialista en seguridad del sector público y docente en el Máster de Ciberseguridad de la UC3M; y Enrique Miranda, CISO de Ferrovial Energy y Global Head of OT Cybersecurity de Ferrovial. Tech Show Madrid El ecosistema de Tech Show Madrid Cyber Security World forma parte de Tech Show Madrid, que en 2026 celebra su sexta edición. El encuentro integra diferentes áreas especializadas en Cloud & AI Infrastructure, Cyber Security, Big Data & AI, Data Centre, eCommerce, Recursos Humanos y tecnologías para el aprendizaje, concentrando en un mismo espacio diferentes ámbitos estratégicos de la transformación tecnológica empresarial. Tech Show Madrid Como referencia de la dimensión alcanzada por la cita, la organización señala que Tech Show Madrid 2025 reunió a más de 27.000 profesionales, más de 470 expositores y patrocinadores y más de 400 ponentes. Tech Show Madrid Además de las conferencias y Tech Talks, Cyber Security World contará con zonas de exposición y networking destinadas a conectar a proveedores de tecnología con responsables de seguridad y profesionales con capacidad de decisión dentro de sus organizaciones. CyberLideria MGZN, media partner CyberLideria MGZN estará presente como media partner de Cyber Security World Madrid 2026, reforzando su compromiso con la difusión de conocimiento, tendencias y experiencias en torno a la ciberseguridad, la tecnología y el liderazgo. Durante las dos jornadas, Madrid volverá a convertirse en punto de encuentro para una comunidad que afronta un mismo desafío: anticiparse a los nuevos riesgos digitales y construir organizaciones más seguras, resilientes y preparadas para el futuro. 📅 Fecha: 4 y 5 de noviembre de 2026📍 Lugar: IFEMA Madrid — Pabellones 3 y 5🕙 Horario: 10:00 – 19:00 h Regístrate aquí
24 Septiembre 2026
Rincón del CISO
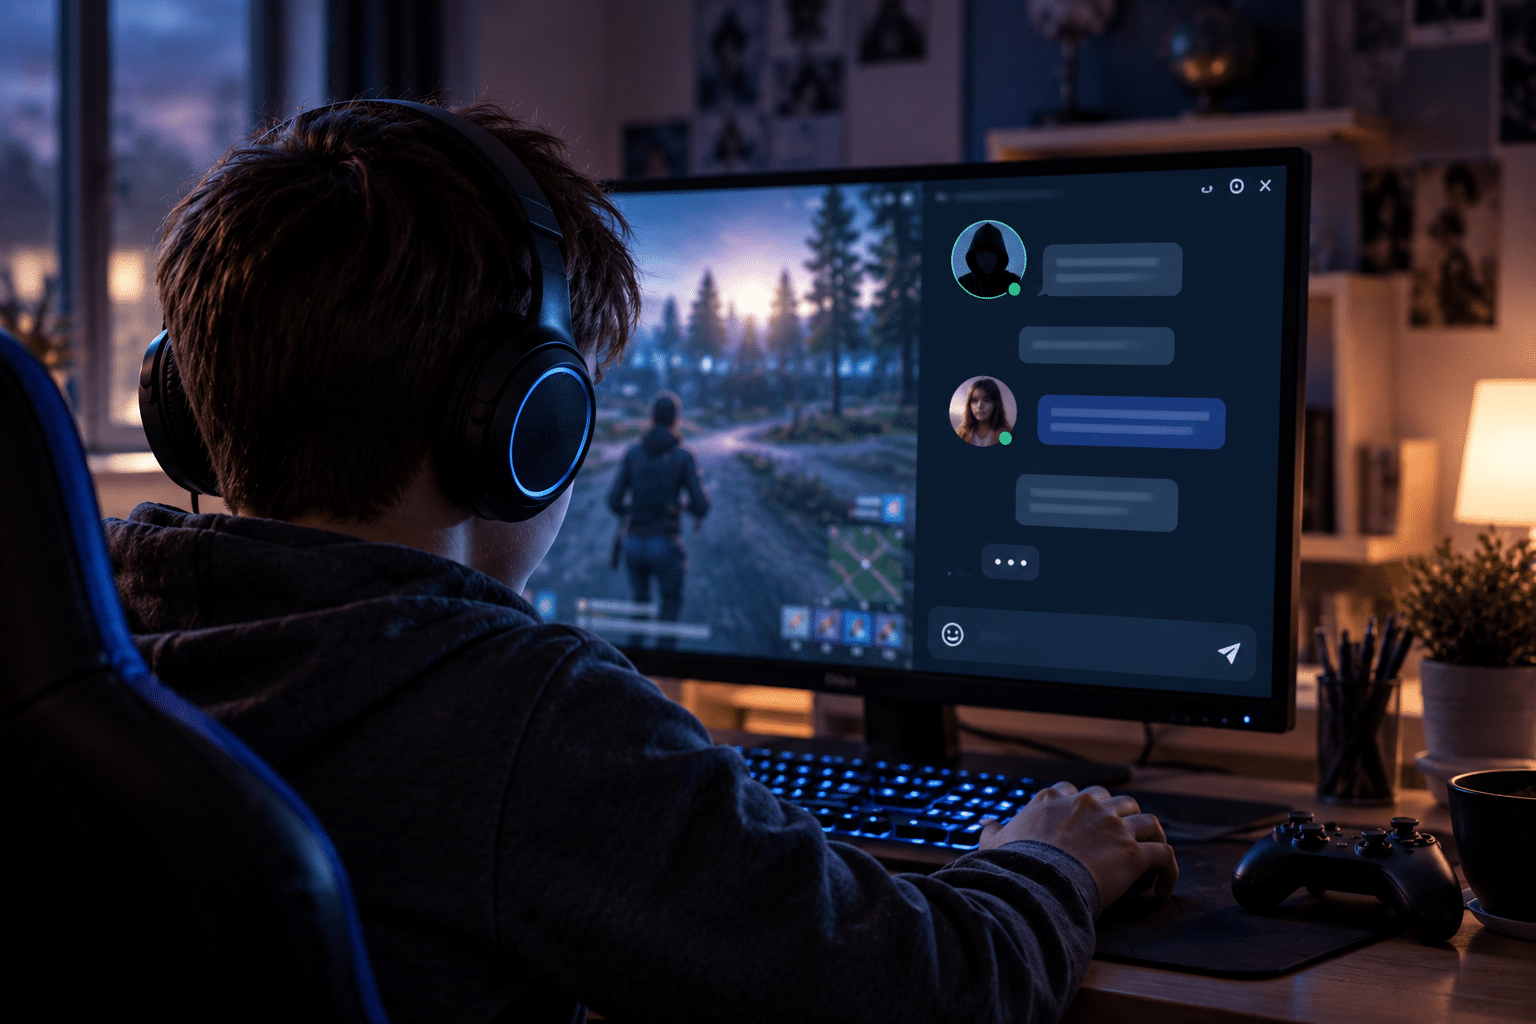
ESET advierte de que los agresores están aprovechando nuevos espacios digitales para acercarse a niños y adolescentes. La inteligencia artificial facilita identidades falsas más convincentes, mientras Europa refuerza el debate sobre la protección de los menores con la EU KIDS Act. El grooming ya no es un riesgo asociado únicamente a Instagram, TikTok u otras redes sociales. Videojuegos multijugador, aplicaciones de mensajería, chats privados y comunidades digitales se han convertido también en espacios habituales de relación para niños y adolescentes y, con ello, en posibles vías de entrada para adultos que buscan establecer contacto con menores con fines de manipulación o abuso. ESET alerta de esta evolución coincidiendo con el debate europeo en torno a la EU KIDS Act, que vuelve a situar la protección de los menores en Internet entre las prioridades de la agenda digital europea. Entre las cuestiones abordadas figura precisamente la posibilidad de limitar el contacto no autorizado de desconocidos con usuarios menores de edad. El problema adquiere una nueva dimensión con la expansión de la inteligencia artificial. Las herramientas actuales permiten construir perfiles falsos mucho más realistas y adaptados al lenguaje, aficiones e intereses de las potenciales víctimas, dificultando que un menor pueda detectar quién se encuentra realmente detrás de una conversación. Sin embargo, la tecnología cambia más rápido que las técnicas de manipulación. Según ESET, los mecanismos utilizados por los agresores continúan basándose fundamentalmente en generar confianza, ofrecer atención y aprovechar determinadas necesidades emocionales para establecer una relación cada vez más estrecha. De una partida online a una conversación privada El grooming es un proceso deliberado mediante el cual un adulto busca crear una relación de confianza con un menor para posteriormente manipularlo, explotarlo o abusar de él. En muchos casos, el agresor oculta su verdadera identidad, edad o intenciones. Internet amplifica considerablemente este riesgo al permitir contactar con numerosos menores simultáneamente y hacerlo desde prácticamente cualquier lugar. Además, el primer acercamiento puede resultar completamente inocente. Una conversación durante una partida online, un comentario sobre una afición compartida o un intercambio dentro de una comunidad digital pueden convertirse en el punto de partida. El proceso suele ser gradual. El agresor puede comenzar mostrando un interés especial por los gustos o problemas del menor, ofreciéndole atención y comprensión para generar rápidamente un vínculo emocional. Una vez establecida cierta confianza, puede intentar trasladar la conversación desde espacios públicos hacia canales privados, pedir que la relación se mantenga en secreto o comenzar a introducir progresivamente cuestiones personales e íntimas. Cuando el menor intenta poner distancia, pueden aparecer otras formas de manipulación, desde la culpabilización y la presión emocional hasta las amenazas. “Las plataformas cambian constantemente y aparecen nuevas tecnologías, pero el objetivo de los agresores sigue siendo el mismo: ganarse la confianza del menor para manipularlo”, explica Josep Albors, responsable de Investigación y Concienciación de ESET España. La IA añade una nueva dificultad La inteligencia artificial introduce además nuevas posibilidades para la creación de identidades digitales falsas. Generar imágenes, textos o conversaciones adaptadas a determinados perfiles resulta cada vez más sencillo. Esto puede ayudar a que una identidad ficticia parezca más coherente y convincente para un niño o adolescente. El riesgo no reside únicamente en la sofisticación tecnológica, sino en su combinación con técnicas de ingeniería social y manipulación emocional que existen desde hace años. Por ello, identificar un posible caso de grooming exige prestar atención al comportamiento de la persona que está al otro lado de la pantalla y no solo a si su perfil parece auténtico. Entre las señales que deberían despertar atención se encuentran el intento de establecer una relación emocional con demasiada rapidez, la insistencia en trasladar las conversaciones a canales privados, las peticiones de mantener el contacto en secreto o la solicitud de información personal e imágenes íntimas. Acompañamiento digital frente a la prohibición Ante este escenario, ESET considera que limitar o prohibir por completo las relaciones online no constituye una solución suficiente. La compañía apuesta por reforzar la educación digital desde edades tempranas y mantener una comunicación abierta entre adultos y menores, de manera que estos últimos puedan comunicar una experiencia incómoda o sospechosa sin temor a ser castigados. También resulta fundamental enseñarles a proteger sus datos personales, revisar las opciones de privacidad de sus cuentas y evitar compartir información que pueda revelar dónde viven, estudian o cuáles son sus rutinas. El acompañamiento implica, además, conocer mínimamente los entornos digitales que utilizan. No se trata necesariamente de controlar cada conversación, sino de entender qué videojuegos, aplicaciones y plataformas forman parte de su día a día y cómo funcionan sus sistemas de comunicación. “Es imposible anticiparse a cada nueva aplicación, videojuego o tendencia digital”, señala Albors, que defiende que el objetivo debe ser proporcionar a los menores herramientas para reconocer situaciones incómodas, cuestionar comportamientos sospechosos y recurrir a un adulto cuando algo les genere dudas. La aparición constante de nuevas plataformas y ahora también de herramientas de inteligencia artificial hace prácticamente imposible construir la protección alrededor de una lista cerrada de aplicaciones consideradas seguras o peligrosas. La prevención pasa cada vez más por enseñar a reconocer patrones de comportamiento y no únicamente determinadas tecnologías. En un ecosistema digital en permanente transformación, la confianza, la educación y el acompañamiento continúan siendo algunas de las principales barreras frente a un riesgo que también evoluciona con la tecnología.
24 Septiembre 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

