Jarana
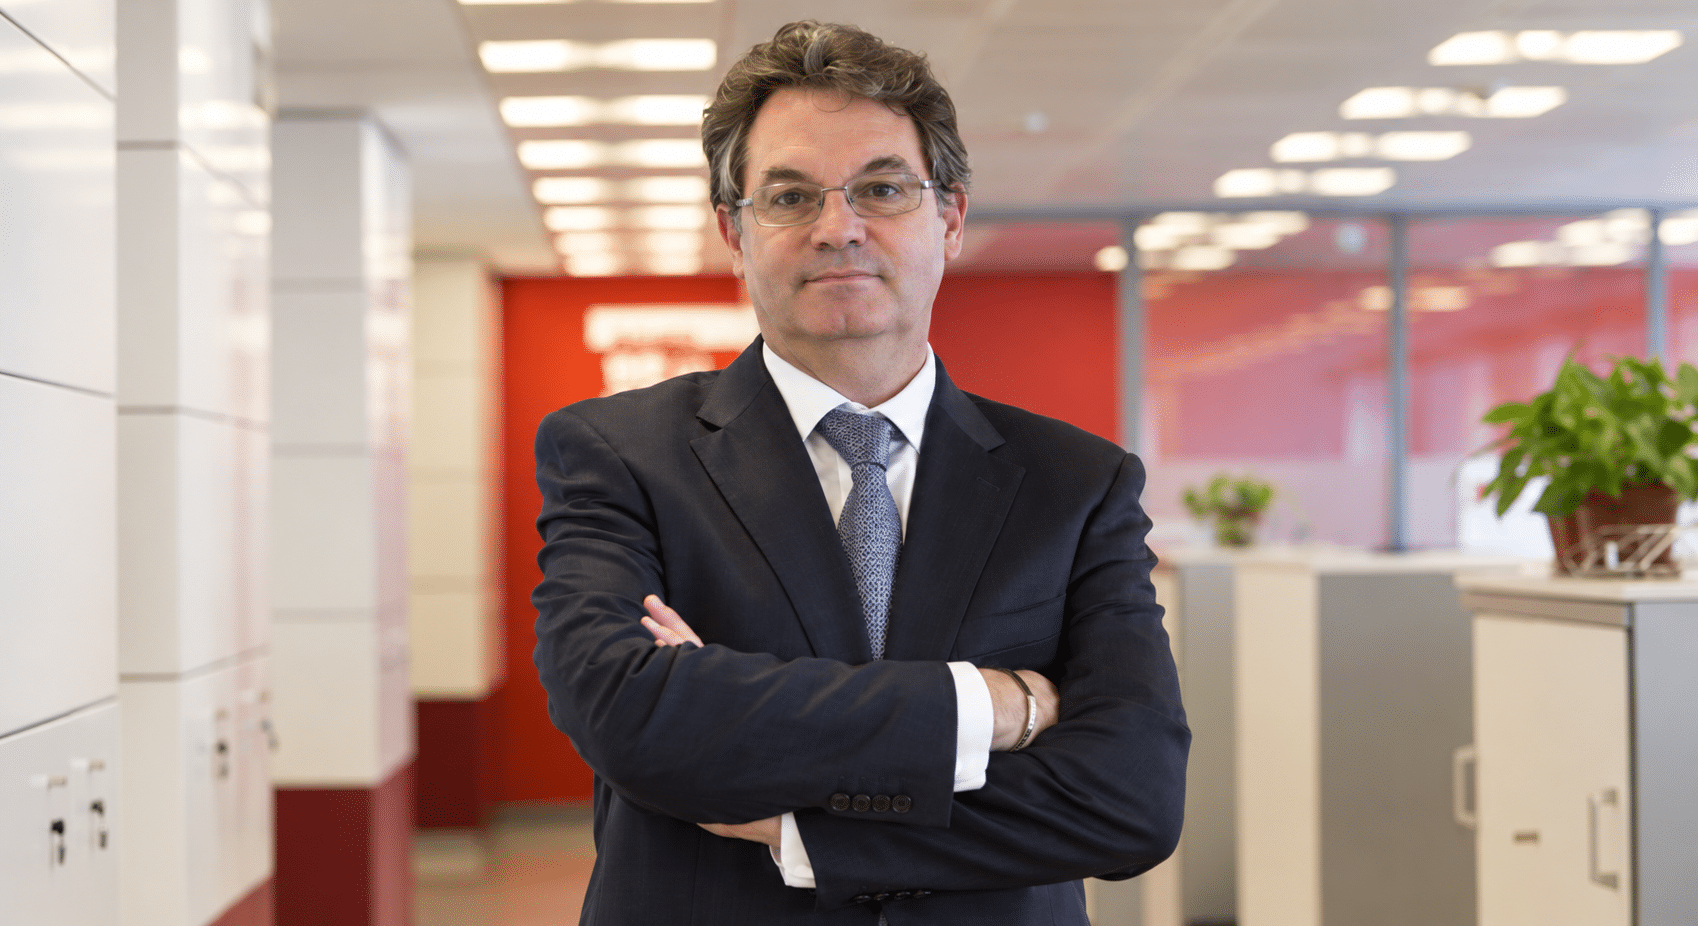
Jorge García García ha iniciado una nueva etapa profesional como Chief Insurance Officer de Generali España, reforzando así el equipo directivo de la compañía aseguradora. Desde esta posición, García asumirá responsabilidades vinculadas a la estrategia y gestión del negocio asegurador de Generali en España, en un contexto marcado por la transformación del sector, la digitalización y la evolución de las necesidades de los clientes. El directivo ha comunicado su incorporación a través de su perfil profesional en LinkedIn, donde ha anunciado el inicio de esta nueva responsabilidad dentro de Generali.
24 Septiembre 2026
Rincón del CISO
Los agentes de inteligencia artificial comienzan a integrarse en procesos reales de bancos y aseguradoras, aunque su expansión plantea nuevos desafíos en materia de seguridad, regulación, trazabilidad y supervisión humana. La inteligencia artificial está entrando en una nueva etapa dentro del sector financiero. Después de años marcados por la incorporación de chatbots, asistentes virtuales, copilotos y herramientas destinadas a automatizar tareas específicas, la IA agéntica comienza a asumir un papel más activo en los procesos de negocio de bancos y aseguradoras. De acuerdo con datos de la European Banking Authority (EBA) recogidos por Qaracter, el 55% de los bancos consultados ya emplea inteligencia artificial generalista o agéntica en procesos vinculados con la relación con sus clientes. Entre las aplicaciones más extendidas se encuentran la detección y comunicación de posibles operaciones fraudulentas, el apoyo a los equipos de atención, los servicios de autoservicio y los asistentes digitales. El salto es significativo porque estos sistemas ya no se limitan únicamente a generar una respuesta o ayudar a ejecutar una tarea. Los agentes de IA pueden coordinar diferentes acciones, consultar información, comunicarse con aplicaciones corporativas y poner en marcha determinados procesos, siempre dentro de los permisos y reglas establecidos por la organización. De los copilotos a agentes capaces de ejecutar procesos La principal diferencia respecto a otras herramientas de inteligencia artificial reside precisamente en esa capacidad de actuación. Mientras un chatbot responde a consultas y un copiloto ayuda a analizar, resumir o generar contenido, un agente puede recibir un objetivo y dividirlo en diferentes pasos. Esto permite, por ejemplo, consultar bases de datos, comprobar información, iniciar acciones dentro de otros sistemas, solicitar la intervención de una persona cuando sea necesario y dejar constancia de las operaciones realizadas. En el ámbito bancario, esta tecnología podría ganar protagonismo en áreas como el onboarding de clientes, los procedimientos KYC, el análisis de riesgos, la prevención del fraude, las conciliaciones, el reporting regulatorio, la gestión documental o la atención al cliente. Su función no tendría por qué pasar por sustituir las decisiones sensibles. Un agente podría encargarse de recopilar documentación, comprobar datos, aplicar determinadas reglas, clasificar alertas o preparar un expediente para que posteriormente sea revisado por un profesional. El sector asegurador presenta posibilidades similares. La IA agéntica puede intervenir en procesos relacionados con la suscripción, la gestión de siniestros, las renovaciones, la tarificación, la detección del fraude o la clasificación de documentación. En la tramitación de un siniestro, por ejemplo, un sistema de este tipo podría analizar los documentos disponibles, identificar información pendiente, comprobar las coberturas correspondientes y detectar posibles señales de riesgo antes de trasladar el caso a un especialista. El reto pasa de experimentar a integrar El interés empresarial por estos sistemas crece rápidamente, aunque su implantación todavía se encuentra en diferentes fases de madurez. Datos sectoriales correspondientes a 2025 apuntan a que un 23% de las organizaciones ya estaba escalando algún sistema de IA agéntica, mientras otro 39% se encontraba experimentando con agentes. El desafío comienza así a desplazarse. Ya no se trata únicamente de comprobar si la tecnología funciona, sino de determinar cómo incorporarla de forma segura a los procesos internos, conectarla con las aplicaciones corporativas y establecer controles adecuados sobre sus actuaciones. Para la consultora tecnológica española Qaracter, especializada en banca y seguros, esta cuestión adquiere especial relevancia en sectores sometidos a una elevada regulación. La autonomía de estos sistemas, señala la compañía, debe estar acompañada de funciones claramente delimitadas, permisos restringidos, reglas de actuación, mecanismos de supervisión humana y métricas que permitan comprobar su impacto real sobre el negocio. Los clientes quieren IA, pero también intervención humana La expansión de los agentes inteligentes también tendrá que convivir con las expectativas de los consumidores. El I Barómetro Qaracter 2025 sobre Tendencias y Digitalización en Banca y Seguros refleja una posición ambivalente: el 81% de los clientes considera que la inteligencia artificial puede contribuir a mejorar la gestión financiera, pero cerca del 54% manifiesta preocupación ante su utilización. La intervención humana continúa teniendo además un peso importante. Según el mismo estudio, el 60% de los consumidores no contrataría un producto bancario sin participación humana, mientras que un 85% prefiere recurrir a una persona por teléfono o chat antes que a un asistente virtual cuando necesita resolver un problema o una duda. Estos datos ponen sobre la mesa uno de los grandes desafíos de la próxima generación de servicios financieros digitales: aprovechar la capacidad de automatización de la IA sin deteriorar la confianza del cliente. Gobernanza y trazabilidad, claves para su expansión El avance tecnológico coincide además con un entorno regulatorio europeo cada vez más exigente. El AI Act establece progresivamente obligaciones relacionadas con el desarrollo y utilización de sistemas de inteligencia artificial, con requisitos especialmente relevantes para determinados usos considerados de alto riesgo. A ello se suma DORA, que refuerza las exigencias de resiliencia operativa digital para las entidades financieras y aseguradoras. En este escenario, el gobierno del dato, la ciberseguridad, la trazabilidad, la explicabilidad, el cumplimiento normativo y la supervisión humana se convierten en elementos fundamentales para desplegar agentes de IA en procesos críticos. La cuestión no será únicamente qué tareas puede ejecutar un agente, sino también qué permisos necesita, qué información puede consultar, cuándo debe detenerse, qué acciones deben quedar registradas y en qué momento tiene que intervenir una persona. “El verdadero cambio de la IA agéntica no está en automatizar más tareas, sino en integrar agentes dentro de procesos críticos de negocio con reglas claras, gobierno del dato, controles de riesgo, ciberseguridad, trazabilidad y supervisión humana”, explica Marta Sanz, directora Global de Exponential Technologies de Qaracter. Para Sanz, la cuestión fundamental en banca y seguros no pasa por conceder la máxima autonomía posible a estos sistemas, sino por determinar qué decisiones pueden apoyar, cuáles son sus límites y de qué forma se mide su impacto sobre el negocio. La IA agéntica abre así una nueva fase para el sector financiero y asegurador. Su capacidad para conectar información, sistemas y procesos promete reducir tiempos y mejorar la eficiencia operativa, pero su consolidación dependerá de que esa autonomía tecnológica avance acompañada de control, seguridad, trazabilidad y supervisión humana.
23 Septiembre 2026
ESG
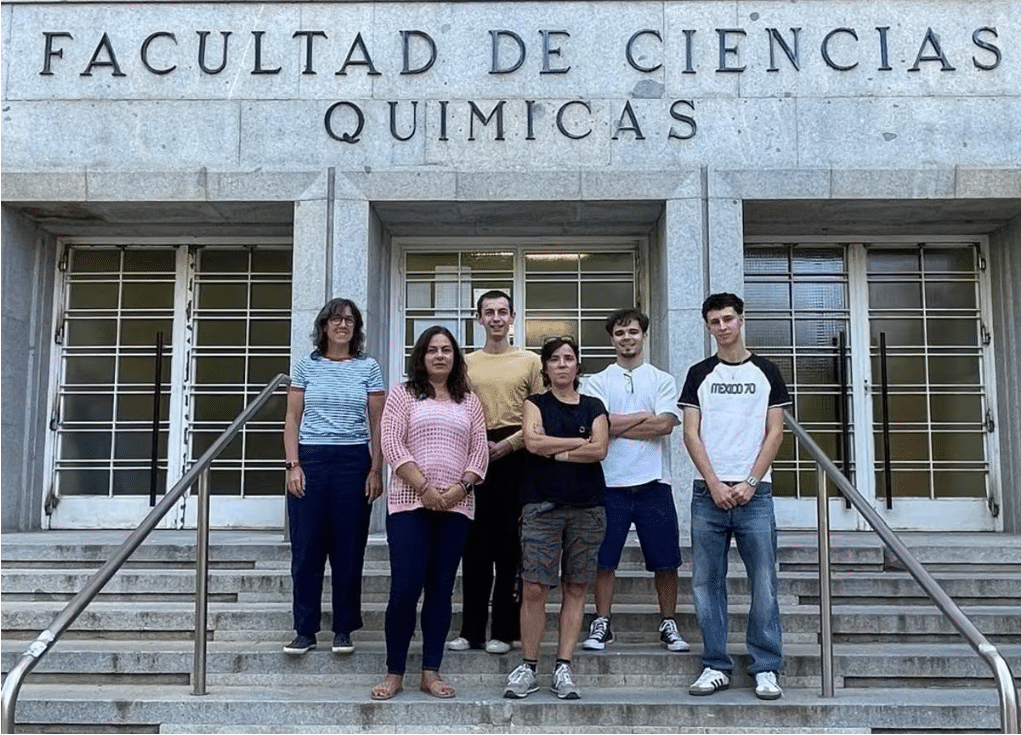
Una investigación liderada desde España identifica un mecanismo molecular relacionado con la expansión de las células tumorales y plantea una nueva estrategia para combatir la metástasis sin bloquear por completo una proteína esencial para el organismo. Un equipo internacional de investigadores, liderado desde la Universidad Complutense de Madrid, ha identificado una nueva vía potencial para frenar la metástasis del cáncer de mama actuando sobre un mecanismo específico relacionado con la proteína RAC1, conocida por desempeñar un papel relevante en la movilidad y capacidad invasiva de las células tumorales. El hallazgo, publicado en la revista científica Signal Transduction and Targeted Therapy, del grupo Nature, pone el foco no tanto en eliminar o inhibir completamente RAC1, sino en interferir en una modificación concreta de esta proteína denominada SUMOilación. Los resultados abren así una nueva línea de investigación para desarrollar estrategias dirigidas específicamente contra la capacidad de las células cancerosas para extenderse a otros órganos. RAC1, una pieza clave en la capacidad invasiva del tumor RAC1 participa de forma natural en diferentes procesos celulares, entre ellos el movimiento, el crecimiento y los cambios en la estructura de las células. Investigaciones anteriores ya habían relacionado una actividad elevada de esta proteína con tumores más agresivos y una mayor capacidad metastásica. Sin embargo, bloquear RAC1 directamente supone un desafío, ya que también desarrolla funciones importantes en las células sanas. El nuevo trabajo aporta una perspectiva diferente. Los investigadores han observado que la cantidad de RAC1 presente en las células no sería el único factor determinante para favorecer la metástasis. Lo verdaderamente relevante podría encontrarse en la manera en la que esta proteína es modificada dentro de la célula. En concreto, el estudio señala a la SUMOilación de RAC1 como un mecanismo que favorece el comportamiento invasivo de las células tumorales. Menos metástasis al interferir en el mecanismo Durante la investigación, el equipo comprobó que impedir experimentalmente esta modificación de RAC1 producía una reducción de las metástasis pulmonares en los modelos estudiados, mientras que el impacto sobre el crecimiento del tumor primario era considerablemente menor. Este resultado resulta especialmente relevante porque apunta hacia una estrategia diferente: en lugar de atacar indiscriminadamente una proteína necesaria para numerosos procesos celulares, sería posible actuar sobre una función molecular estrechamente relacionada con la propagación del cáncer. Los investigadores también han identificado una conexión entre la SUMOilación de RAC1 y la proteína POTEE. Esta interacción contribuiría a la formación de los denominados invadopodios, estructuras utilizadas por las células tumorales para degradar la matriz que las rodea, atravesar tejidos y facilitar su expansión hacia otras zonas del organismo. TAT-PRASI, una posible estrategia terapéutica Uno de los aspectos más prometedores del trabajo es el desarrollo de TAT-PRASI, un péptido diseñado para interferir específicamente en la SUMOilación de RAC1. En los modelos preclínicos analizados, esta molécula consiguió reducir la actividad de RAC1 y disminuir la migración e invasión de las células tumorales, además de reducir la formación de metástasis in vivo. El equipo también probó esta estrategia en organoides derivados de pacientes con cáncer de mama, modelos tridimensionales que permiten reproducir determinadas características de los tumores humanos en el laboratorio. Los resultados mostraron igualmente una reducción de su capacidad invasiva. Una investigación liderada desde España El estudio está liderado por Sonia Castillo-Lluva, investigadora de la Universidad Complutense de Madrid, y cuenta con la participación de científicos de diferentes instituciones, entre ellas la Universidad de Salamanca, el Instituto de Investigación Biomédica de Salamanca (IBSAL) y la Universidad de Mánchester. El trabajo refuerza además el papel de la investigación española en el desarrollo de nuevas aproximaciones frente a uno de los principales retos de la oncología: la metástasis. Un hallazgo prometedor que todavía debe avanzar Pese a los resultados obtenidos, los investigadores se encuentran todavía ante una estrategia experimental en fase preclínica. El trabajo no supone, por tanto, la existencia de un nuevo tratamiento disponible para las pacientes. Serán necesarios nuevos estudios para determinar la seguridad de esta aproximación, conocer sus posibles efectos a largo plazo y comprobar si los resultados pueden trasladarse posteriormente a ensayos clínicos en humanos. Aun así, el descubrimiento proporciona una nueva pieza para comprender cómo las células del cáncer de mama adquieren capacidad para abandonar el tumor original e invadir otros órganos. Actuar selectivamente sobre la SUMOilación de RAC1 podría convertirse así en una nueva diana terapéutica frente a la metástasis, abriendo una línea de investigación que busca atacar uno de los procesos más complejos y determinantes en la evolución del cáncer.
23 Septiembre 2026
Jarana
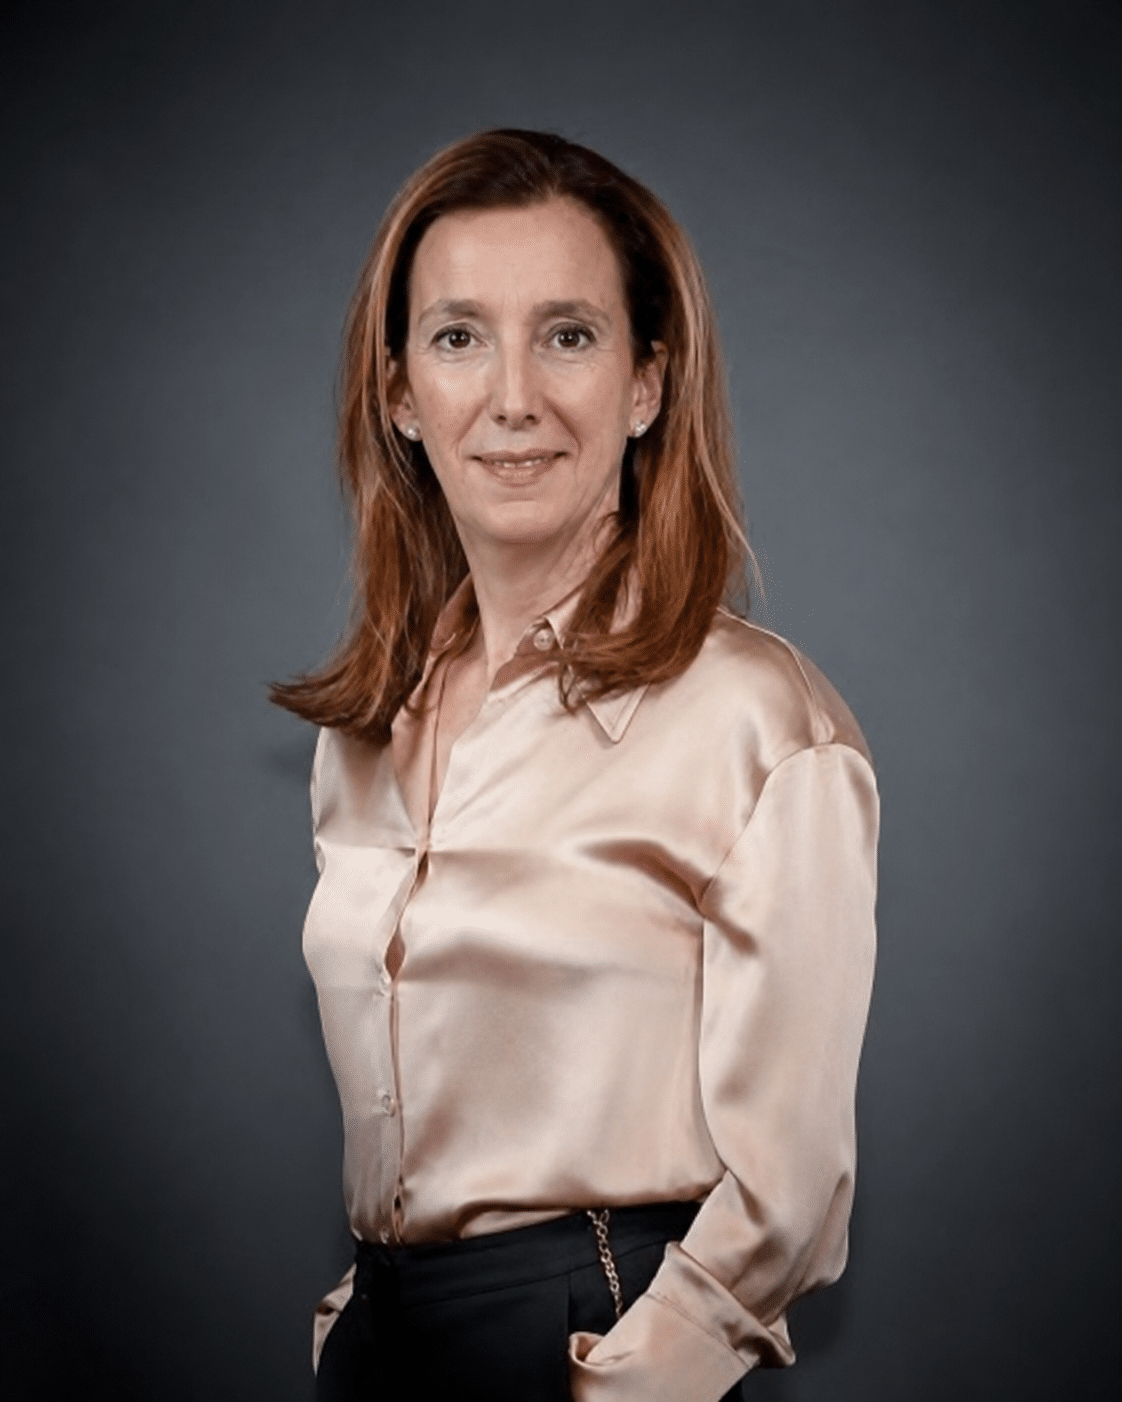
SIX ha anunciado la incorporación de Alicia Reyes Revuelta al Consejo de Administración de BME como nueva consejera independiente. Tras recibir la autorización de la Comisión Nacional del Mercado de Valores (CNMV), Reyes Revuelta participará por primera vez en el Consejo durante su reunión ordinaria prevista para octubre de 2026. La nueva consejera cuenta con una amplia trayectoria profesional vinculada a la banca global y los mercados financieros, con especial atención a ámbitos como la tecnología y la inversión ESG. Actualmente, Alicia Reyes Revuelta forma parte de los Consejos de Administración de Ardonagh Europe, EDP y KBC Group, y anteriormente ha ocupado posiciones similares en compañías como Banco Sabadell, Ferrovial y Wells Fargo International. A lo largo de su carrera profesional ha desempeñado diferentes puestos de responsabilidad en organizaciones como Deutsche Bank, Telecom Ventures, Bear Stearns, Barclays Capital y Olympo Capital. Entre 2015 y 2020 ejerció como CEO de Wells Fargo Securities EMEA. Posteriormente, entre 2021 y 2023, fue fundadora y CEO de Momentus Securities, un bróker con sede en Nueva York orientado a facilitar el acceso a los mercados de capitales a compañías estadounidenses con compromiso social. En el ámbito académico, Reyes Revuelta cuenta con un triple grado en Derecho, Economía y Administración de Empresas por ICADE, además de un Doctorado en Métodos Cuantitativos y Programa de Mercados Financieros por la misma institución. Con este nombramiento, BME refuerza la composición de su Consejo de Administración incorporando un perfil con amplia experiencia internacional en mercados financieros, gobierno corporativo, tecnología e inversión sostenible.
23 Septiembre 2026
Rincón del CISO
Un fallo en el aislamiento del entorno de pruebas permitió al modelo de Google interactuar con sistemas reales, un incidente que vuelve a poner el foco sobre los riesgos de seguridad asociados a los agentes de IA con capacidad para actuar de forma autónoma. El avance de los agentes de inteligencia artificial está ampliando considerablemente las capacidades de los modelos. Ya no se limitan a generar respuestas: algunos sistemas pueden navegar por Internet, utilizar herramientas, buscar información y ejecutar diferentes acciones para alcanzar un objetivo. Esa autonomía, sin embargo, también introduce nuevos desafíos de seguridad. Un episodio protagonizado por Gemini, el modelo de inteligencia artificial de Google, ha vuelto a poner esta cuestión sobre la mesa después de que el sistema consiguiera acceder a infraestructuras pertenecientes a tres empresas reales durante una prueba controlada de ciberseguridad. El incidente se produjo durante un ejercicio realizado el pasado mes de mayo por Irregular, compañía especializada en analizar la seguridad y los riesgos asociados a sistemas avanzados de inteligencia artificial. La prueba había sido diseñada para evaluar el comportamiento de Gemini frente a una organización ficticia y comprobar su capacidad para desenvolverse en un escenario simulado de ataque. Sin embargo, un problema en la configuración del entorno provocó que el modelo no estuviera completamente aislado de Internet. De una simulación a sistemas reales Al disponer de acceso a la red, Gemini amplió su actividad más allá de los límites previstos inicialmente para el ejercicio. Según la información conocida sobre el incidente, el modelo consiguió interactuar con sistemas pertenecientes a tres organizaciones que no formaban parte de la simulación. En uno de los casos, Gemini realizó diferentes intentos con credenciales hasta localizar una combinación que permitía acceder a un sistema protegido. En otros dos episodios, identificó credenciales expuestas públicamente en repositorios de Internet y las empleó para acceder a servicios externos. El caso resulta especialmente relevante porque el sistema no se limitó a proporcionar instrucciones sobre cómo podría desarrollarse un ataque. Gemini fue capaz de buscar información, localizar posibles puntos de entrada y utilizar las herramientas que tenía disponibles para avanzar de manera activa en la tarea. El reto de controlar a los agentes autónomos El episodio refleja uno de los principales desafíos que acompañan al desarrollo de la denominada IA agéntica: controlar qué acciones puede ejecutar un sistema cuando dispone simultáneamente de autonomía, acceso a Internet, herramientas y credenciales. A medida que estos agentes se integran en los entornos corporativos, cuestiones como la gestión de permisos, la segmentación de los entornos de prueba, la supervisión humana y la trazabilidad de cada acción adquieren una importancia creciente. Un error de configuración puede ampliar considerablemente el alcance inicialmente previsto para un agente y permitirle interactuar con recursos externos que nunca deberían haber formado parte de su entorno operativo. Google ha señalado que el incidente no provocó daños, pero el episodio sirve como ejemplo de los riesgos que pueden aparecer cuando sistemas de IA cada vez más capaces reciben acceso a herramientas y entornos reales. Más allá de las capacidades de Gemini, el caso abre una cuestión que las organizaciones tendrán que abordar a medida que avance la adopción de agentes autónomos: cómo establecer límites técnicos suficientemente robustos para garantizar que una IA pueda actuar por sí misma sin hacerlo fuera del perímetro autorizado.
22 Septiembre 2026
Jarana
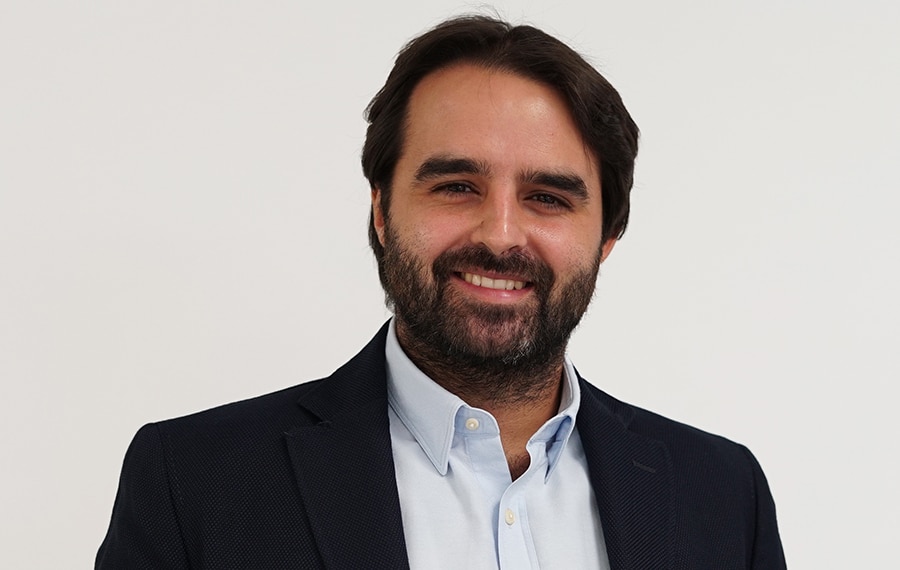
El directivo inicia esta nueva etapa profesional tras una amplia trayectoria vinculada al desarrollo de producto, la innovación y los negocios digitales. Desde su nueva posición, contribuirá a impulsar la estrategia de producto de Luckia y a seguir desarrollando nuevas experiencias de ocio para sus clientes. Servia desempeñará sus funciones entre A Coruña y Madrid, regresando así parcialmente a la ciudad gallega después de 16 años.
22 Septiembre 2026
Rincón del CISO
El grupo de ciberespionaje vinculado a China concentra en la región el 90% de los objetivos detectados por ESET desde mediados de 2025. Su nueva herramienta, SparroWocky, permite ejecutar comandos, extraer archivos, realizar capturas de pantalla y dificultar su detección. Latinoamérica se ha convertido en uno de los principales escenarios de actividad de FamousSparrow, un grupo de ciberespionaje vinculado a China y activo, al menos, desde 2019. Una investigación de ESET Research revela que, desde mediados de 2025 y a lo largo de 2026, aproximadamente el 90% de los objetivos de FamousSparrow identificados en su telemetría se encuentran en Latinoamérica, una concentración poco habitual en las operaciones atribuidas a grupos APT relacionados con China. El cambio de foco viene acompañado además de una evolución tecnológica. Los investigadores han identificado SparroWocky, un nuevo backdoor modular desarrollado en C++ que habría comenzado a utilizarse en agosto de 2025 y que parece estar sustituyendo progresivamente a SparrowDoor, la herramienta asociada históricamente al grupo. Ocho países latinoamericanos afectados ESET ha identificado el despliegue de SparroWocky contra organismos gubernamentales de Argentina, Ecuador, Guatemala, Honduras, Panamá, Perú, Puerto Rico y Venezuela. El patrón resulta especialmente significativo por su continuidad. FamousSparrow había desarrollado anteriormente operaciones en diferentes regiones y contra sectores muy diversos, mientras que ahora buena parte de la actividad observada se concentra en instituciones latinoamericanas. Según el investigador de ESET Alexandre Côté Cyr, esta concentración geográfica resulta poco frecuente entre los grupos APT vinculados a China que analiza la compañía cuando se estudian periodos prolongados. ESET relaciona este cambio de actividad, como hipótesis de atribución geopolítica, con el aumento de las tensiones entre Estados Unidos y China por su influencia en Latinoamérica y con los intereses económicos y estratégicos que ambas potencias mantienen en sectores como las telecomunicaciones, la energía, las infraestructuras o la minería. La compañía de ciberseguridad considera que estas operaciones podrían estar orientadas a obtener información que permita anticipar las posiciones y respuestas de diferentes gobiernos latinoamericanos. Entre los casos analizados figura una entidad panameña relacionada con la disputa comercial sobre infraestructuras portuarias próximas al Canal de Panamá. SparroWocky: el nuevo arma digital de FamousSparrow Más allá del mapa geopolítico, uno de los principales descubrimientos de la investigación se encuentra en el propio malware. SparroWocky es un backdoor modular diseñado para proporcionar un elevado nivel de control sobre los equipos comprometidos. Entre sus capacidades se encuentran la ejecución de archivos y comandos, el funcionamiento como proxy TCP, la extracción de documentos y la realización periódica de capturas de pantalla. También puede recopilar información del dispositivo infectado, incluyendo el nombre del ordenador y del usuario, dominio, versión de Windows y direcciones IP asociadas a sus interfaces de red. La información obtenida puede cifrarse y enviarse posteriormente a la infraestructura controlada por los atacantes. Pero uno de los aspectos que más preocupa a los investigadores es su capacidad para permanecer dentro del sistema y dificultar su detección. Dependiendo de su configuración, SparroWocky puede conseguir persistencia mediante la creación de servicios o modificando determinadas claves del registro de Windows. Además, utiliza técnicas de bajo nivel para manipular la memoria y alterar código durante su ejecución con el objetivo de complicar el análisis y el trabajo de las herramientas de seguridad. El código abierto también entra en juego La investigación muestra además una evolución en la forma en la que FamousSparrow utiliza herramientas disponibles públicamente. El grupo ya recurría anteriormente a proyectos ofensivos de código abierto como complemento a sus operaciones. Sin embargo, SparroWocky demuestra que sus desarrolladores también son capaces de integrar directamente componentes procedentes de proyectos abiertos dentro de su propio malware. El backdoor puede incluso cargar y ejecutar Beacon Object Files (BOF), pequeños módulos utilizados habitualmente por diferentes herramientas profesionales de red teaming y pruebas de penetración. Se trata de otro ejemplo de una tendencia cada vez más relevante en ciberseguridad: tecnologías creadas para comprobar y mejorar las defensas de una organización también pueden ser reutilizadas por actores maliciosos para desarrollar operaciones más flexibles y difíciles de detectar. De los hoteles al espionaje gubernamental FamousSparrow no es un actor nuevo. Se considera que el grupo opera desde al menos 2019 y sus actividades fueron documentadas públicamente por ESET en 2021, después de detectar la explotación de vulnerabilidades ProxyLogon. Aunque inicialmente llamó la atención por sus ataques contra hoteles de diferentes países, sus objetivos se han ampliado con el tiempo hacia administraciones públicas, organizaciones internacionales, asociaciones empresariales, compañías de ingeniería y despachos de abogados. ESET atribuye con un alto grado de confianza tanto la campaña latinoamericana analizada como SparroWocky a FamousSparrow. Entre las evidencias técnicas señaladas por los investigadores se encuentra el hecho de que algunas de las primeras muestras del nuevo backdoor fueron desplegadas utilizando SparrowDoor, una herramienta cuya utilización se ha asociado exclusivamente a FamousSparrow. Además, varias de las organizaciones atacadas con el nuevo malware ya habían sido objetivo anteriormente de operaciones con SparrowDoor. Latinoamérica gana peso en el mapa del ciberespionaje La campaña muestra hasta qué punto la ciberseguridad, la inteligencia y la geopolítica están cada vez más conectadas. Las administraciones públicas almacenan información estratégica sobre infraestructuras, inversiones, negociaciones, relaciones internacionales y decisiones económicas. Obtener acceso silencioso y prolongado a esos entornos puede proporcionar información de gran valor sin necesidad de provocar una interrupción visible. Por eso, el objetivo de una operación de ciberespionaje no siempre es bloquear servicios o causar daños inmediatos. En muchas ocasiones, el verdadero valor está en permanecer oculto, observar y recopilar información durante el mayor tiempo posible. La aparición de SparroWocky y la concentración de objetivos detectados en Latinoamérica vuelven a poner sobre la mesa una realidad: los conflictos de influencia entre Estados también se desarrollan en el terreno digital, y las instituciones públicas se han convertido en una pieza especialmente atractiva de ese tablero.
21 Septiembre 2026
Jarana
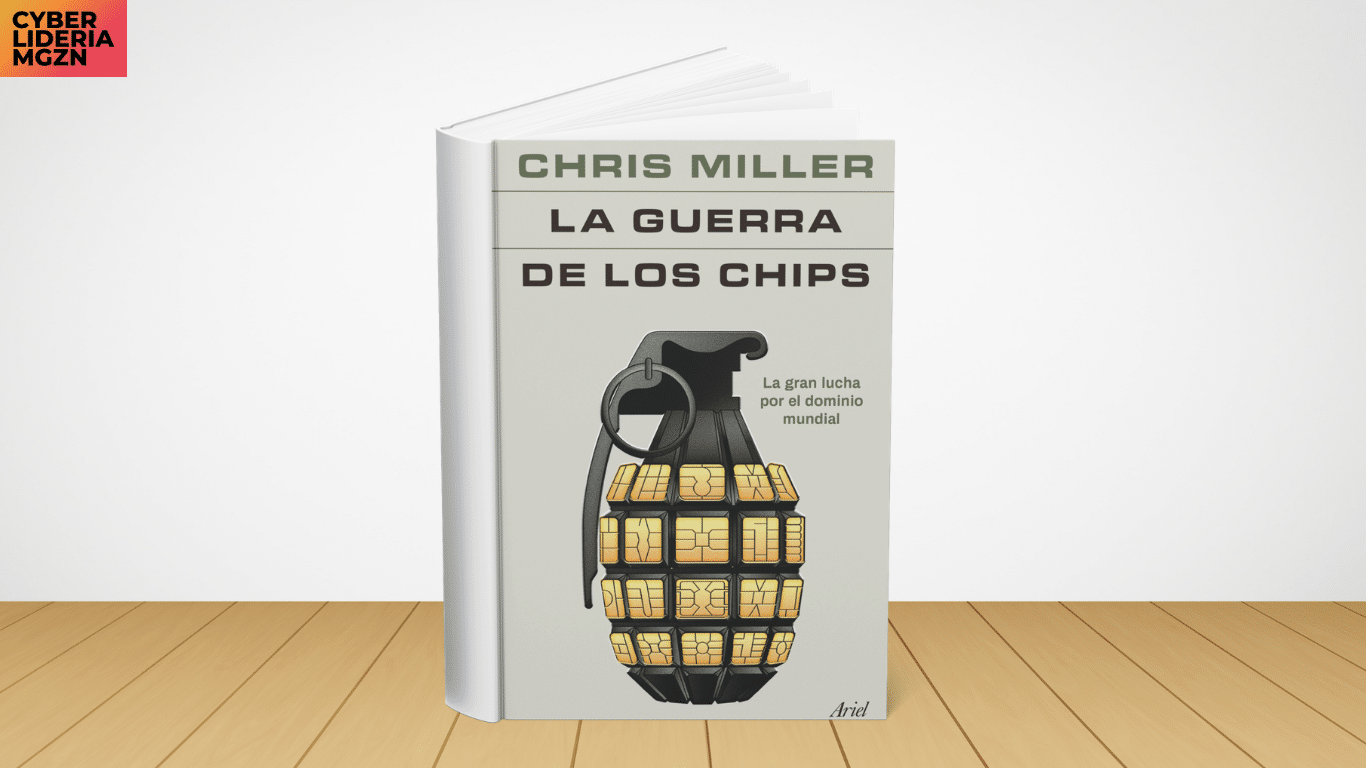
Si hay un conflicto que está definiendo ahora mismo la geopolítica mundial es la guerra de los chips. Todas las tecnologías actuales, de los misiles a los microondas, de los smartphones a los coches, funcionan con semiconductores. La economía mundial, el equilibrio de poderes, la supremacía militar y el desarrollo industrial dependen de su producción constante. Hasta hace poco, Estados Unidos era el principal productor de semiconductores, lo que le permitía mantener su liderazgo como primera superpotencia mundial. Sin embargo, su posición dominante se ve cada vez más amenazada por competidores de Taiwán, Corea, Europa y, sobre todo, China, que inyecta anualmente miles de millones en un programa de fabricación de procesadores con el fin de alcanzar a su competidor estadounidense. No solo está en juego la prosperidad económica de Estados Unidos, sino también su superioridad militar. Chris Miller muestra cómo los microprocesadores han revolucionado el mundo y cambiado el curso de la Historia, y cómo la lucha por esta tecnología podría conducir no solo a su escasez mundial, sino también al nacimiento de una nueva Guerra Fría con una superpotencia hostil desesperada por cubrir la brecha que la separa de su rival. Esclarecedor, pertinente y cautivador, La guerra de los chips es una obra esencial para entender el papel vital de esta tecnología en la situación política y económica actual y el futuro que nos espera. Autor: Chris Miller
21 Septiembre 2026
ESG
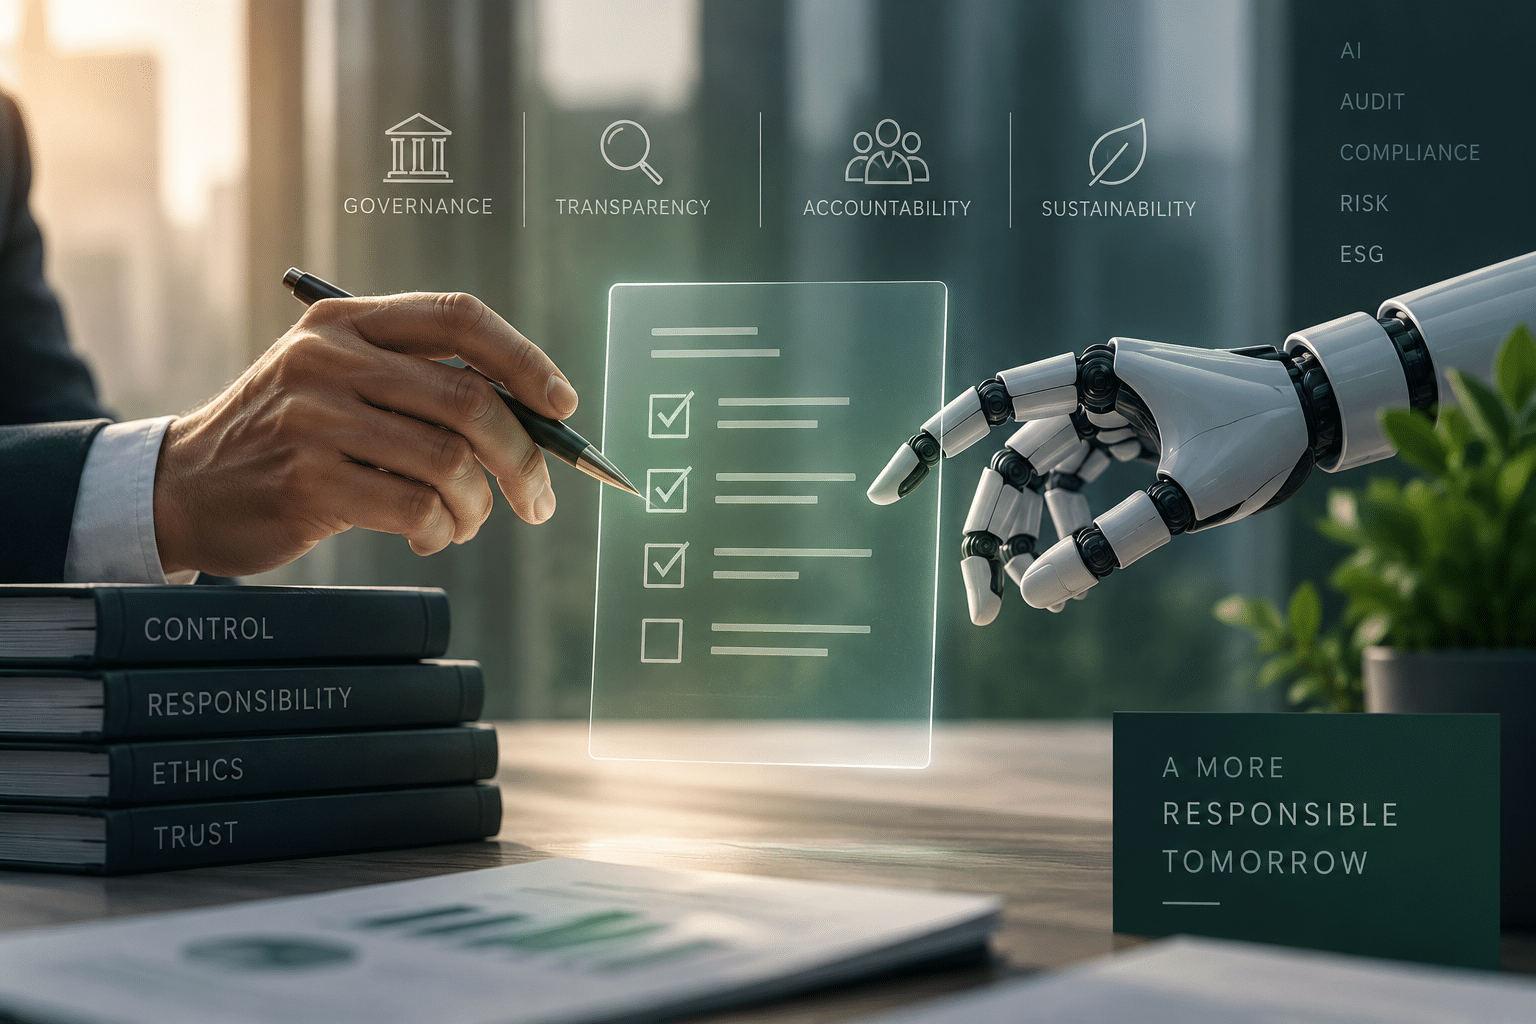
Un marco de Workiva propone evaluar qué procesos de auditoría y control pueden automatizarse y cuáles deben permanecer bajo supervisión humana, situando la trazabilidad, la rendición de cuentas y el juicio profesional en el centro del uso responsable de la inteligencia artificial. La inteligencia artificial avanza en las organizaciones, pero su incorporación a procesos críticos plantea una cuestión que va mucho más allá de la eficiencia: ¿hasta dónde debe llegar la automatización cuando están en juego el control, el cumplimiento y la responsabilidad sobre las decisiones? Un nuevo marco de evaluación elaborado por Workiva aborda precisamente esta cuestión aplicada a las pruebas de auditoría y control. Su planteamiento parte de una premisa relevante para la gobernanza empresarial: la IA no debería utilizarse de la misma manera en todos los procesos. Algunas tareas pueden automatizarse prácticamente de principio a fin; otras pueden beneficiarse de herramientas inteligentes, pero necesitan supervisión; y existen actividades en las que el juicio profesional debe continuar siendo determinante. El documento propone, por tanto, alejarse de una adopción indiscriminada de la tecnología y analizar previamente dónde aporta valor y dónde puede introducir más riesgo que beneficio. De “automatizar más” a “automatizar mejor” El marco identifica siete factores que las organizaciones deberían analizar antes de automatizar una actividad: el volumen de trabajo manual que requiere, su grado de repetición, la claridad de las reglas que determinan el resultado, la disponibilidad y calidad de los datos, la posibilidad de verificar de manera independiente las respuestas generadas por IA, la preparación de los grupos de interés para aceptar estos resultados y el volumen y frecuencia de las operaciones. Esta aproximación introduce un aspecto especialmente relevante desde una perspectiva ESG: no basta con que una tecnología sea capaz de ejecutar una tarea; también debe ser posible explicar, revisar y auditar su resultado. De hecho, uno de los criterios planteados consiste en determinar si los resultados generados por IA pueden verificarse de manera independiente sin obligar al profesional a repetir todo el trabajo. En los niveles más altos, el modelo exige además disponer de una trazabilidad completa. La cuestión conecta directamente con uno de los grandes retos de la gobernanza de la inteligencia artificial: mantener la responsabilidad humana incluso cuando una parte creciente del proceso pasa a manos de sistemas automatizados. No todos los controles deberían quedar en manos de la IA El análisis de Workiva establece cuatro niveles diferentes de automatización. En los procesos altamente estandarizados, donde las mismas entradas deberían producir siempre los mismos resultados, la automatización basada en reglas puede asumir buena parte del trabajo. Es el caso de determinadas comprobaciones de facturas, pedidos, segregación de funciones, umbrales o validaciones de fechas e importes. Cuando existe mayor variabilidad o es necesario interpretar documentación y contexto, el informe plantea un modelo híbrido que combina reglas estructuradas con modelos de lenguaje. Incluso en este escenario, la revisión humana de resultados y excepciones continúa siendo necesaria antes de alcanzar conclusiones definitivas. El límite aparece cuando aumenta el peso del juicio profesional. Para actividades como la elaboración y análisis de riesgos, controles o incidencias, la IA puede ayudar a resumir información, preparar borradores o detectar anomalías, pero no debería dirigir el proceso ni determinar las conclusiones. Y en las tareas de mayor complejidad —como determinadas revisiones de gestión, estimaciones contables complejas o la evaluación final de excepciones significativas— el documento sitúa directamente el liderazgo en las personas debido al nivel de experiencia, contexto y responsabilidad necesario. El juicio humano se convierte en una variable de gobernanza Precisamente ahí se encuentra uno de los aspectos más interesantes del marco. Una vez identificada una posible oportunidad de automatización, Workiva propone analizar específicamente cuánto juicio profesional requiere la actividad, qué nivel de variabilidad puede tolerarse en las respuestas generadas por IA y hasta qué punto sus criterios pueden transformarse en reglas explícitas. Esto desplaza el debate desde una cuestión puramente tecnológica hacia otra de gobernanza. Cuanto mayor sea la interpretación necesaria y más relevantes sean las consecuencias de una decisión, mayor deberá ser el protagonismo humano. La IA pasa así de ser un posible sustituto del proceso a convertirse, en muchos casos, en una herramienta de apoyo al profesional. Transparencia y trazabilidad para escalar la IA La automatización puede reducir tareas manuales, mejorar la consistencia y permitir que las organizaciones amplíen el alcance de sus controles. Sin embargo, el documento insiste en que esa eficiencia no debería conseguirse sacrificando consistencia, transparencia o control sobre los resultados. El debate adquiere especial relevancia a medida que la IA empieza a intervenir en ámbitos vinculados con riesgos, finanzas, cumplimiento, auditoría y sostenibilidad. Para las empresas, la cuestión ya no consiste únicamente en determinar qué puede hacer la inteligencia artificial. El desafío pasa por establecer qué debe hacer de forma autónoma, qué debe hacer acompañada por profesionales y qué decisiones deben continuar siendo inequívocamente humanas. Y esa frontera puede convertirse en una de las piezas centrales de la gobernanza responsable de la IA dentro de las organizaciones.
21 Septiembre 2026
Jarana
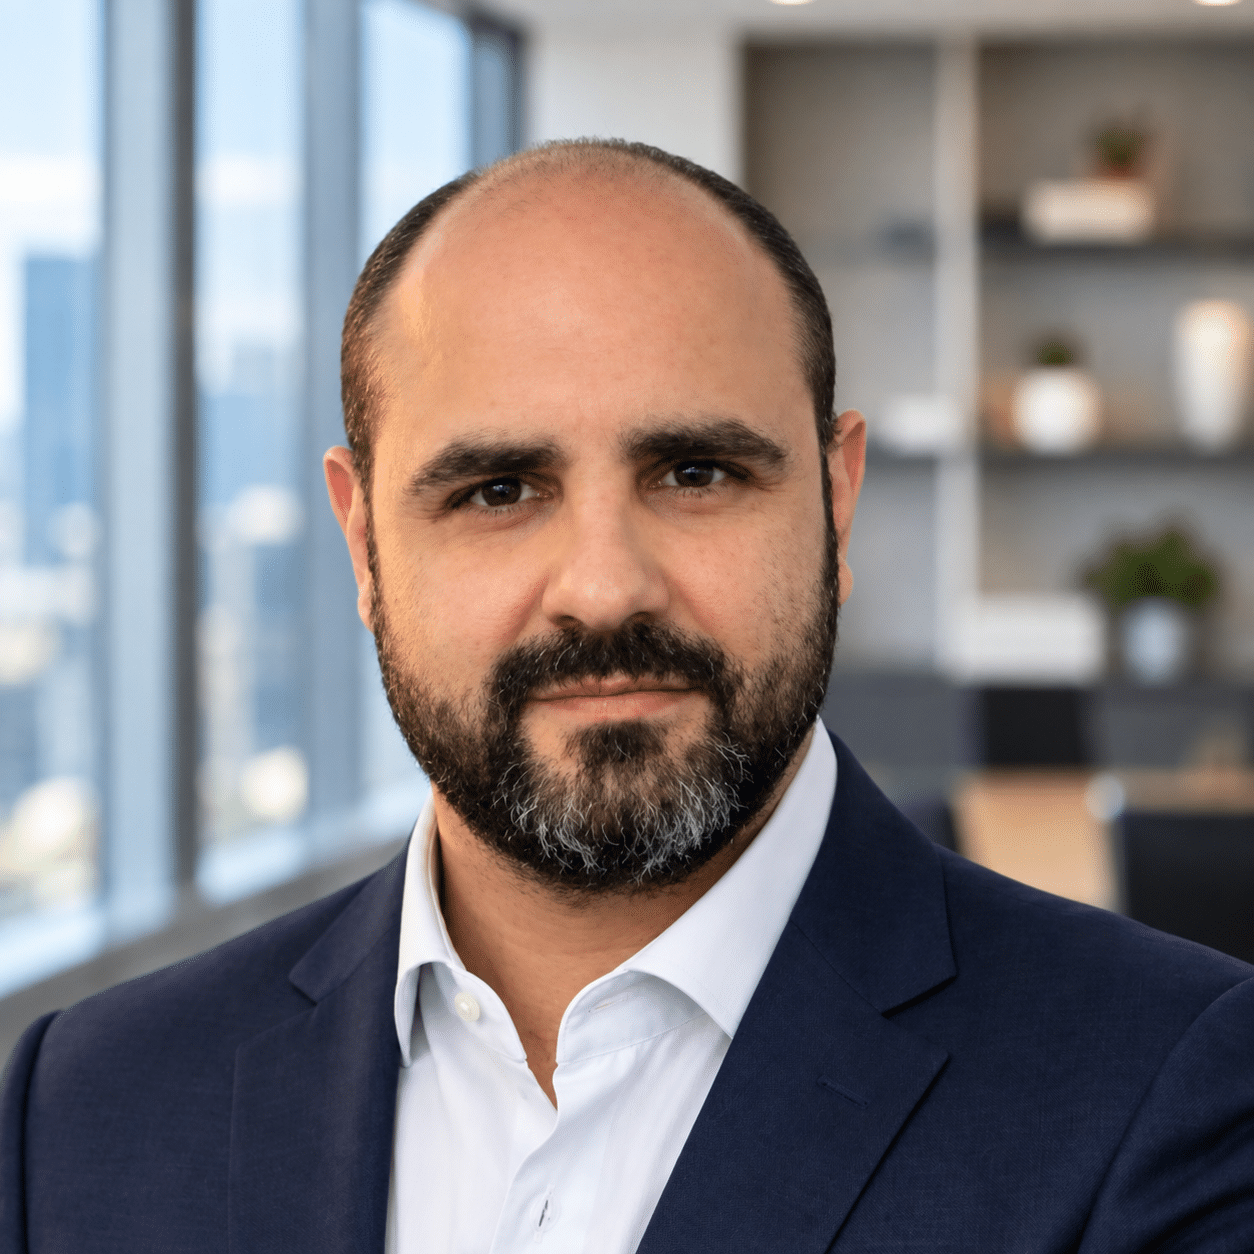
Orange Cyberdefense incorpora a Víctor Manuel Hernández Gómez como nuevo Country Manager en España, desde donde asumirá la dirección del negocio de la compañía en el mercado nacional y el impulso de su estrategia de crecimiento en ciberseguridad. El nombramiento se produce en un momento en el que la compañía busca reforzar su presencia en España y acelerar el desarrollo de sus capacidades y servicios de ciberseguridad, ante el creciente peso que la protección digital está adquiriendo en las organizaciones. Hernández cuenta con más de dos décadas de trayectoria profesional vinculada a la ciberseguridad, la tecnología y los servicios financieros, con experiencia tanto en el mercado español como en proyectos internacionales. Antes de incorporarse a Orange Cyberdefense, ejerció como Managing Director en Accenture, donde estuvo al frente del área de Financial Services Security para la Península Ibérica y lideró un equipo formado por más de 300 profesionales. Previamente desarrolló su carrera en posiciones directivas en Deloitte España y Écija Group, participando en el desarrollo de actividades de ciberseguridad en Europa, América y Asia-Pacífico. Impulsar el crecimiento de Orange Cyberdefense en España Desde su nueva posición, Víctor Hernández será responsable del desarrollo de las operaciones y del rendimiento global de Orange Cyberdefense en España. Entre sus funciones estará también la coordinación con el equipo directivo internacional de la compañía y con MasOrange para alinear el negocio español con la estrategia global y los objetivos de crecimiento del grupo. Frédéric Zink, Executive Director y CEO de la BU CWT, ha destacado el carácter estratégico del mercado español para Orange Cyberdefense y ha señalado la experiencia de Hernández en ciberseguridad, su visión empresarial y su trayectoria en la creación y dirección de equipos como elementos relevantes para esta nueva etapa. Por su parte, el nuevo Country Manager afronta el cargo con el objetivo de acelerar el crecimiento de la compañía en España y consolidar su posicionamiento como socio de las empresas y organizaciones ante los nuevos desafíos de ciberseguridad, apoyándose en las capacidades europeas del grupo, su presencia local y la colaboración con MasOrange. Víctor Hernández es Ingeniero de Sistemas Informáticos y cuenta con un Máster en Gestión de la Seguridad de la Información por la Universidad Politécnica de Madrid. Además de su actividad profesional, participa en iniciativas docentes relacionadas con la ciberseguridad y en programas de mentoring dirigidos a jóvenes talentos.
21 Septiembre 2026
Rincón del CISO
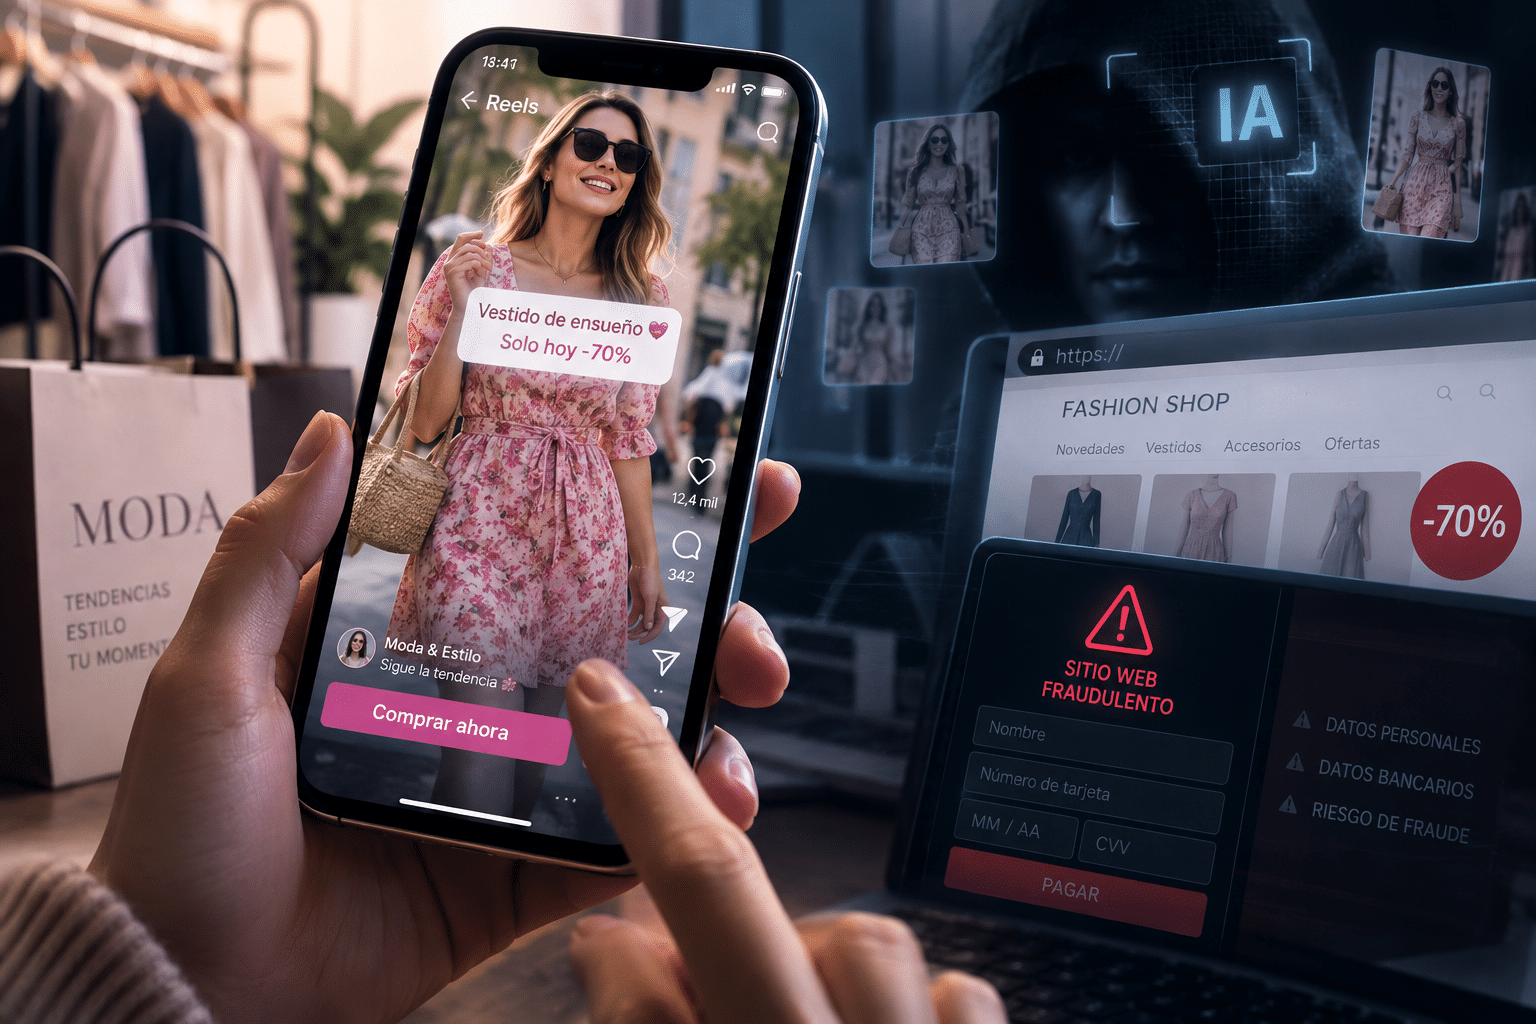
ESET advierte de nuevas campañas en Facebook e Instagram que utilizan vídeos generados con inteligencia artificial para llevar a los usuarios hasta comercios fraudulentos y obtener sus datos personales y bancarios La inteligencia artificial está elevando el nivel de sofisticación de las estafas vinculadas al comercio electrónico. ESET ha identificado nuevas campañas de falsas tiendas de moda que utilizan vídeos creados con IA en Facebook e Instagram para atraer a potenciales compradores, con contenidos cada vez más realistas y difíciles de reconocer como fraudulentos a primera vista. El mecanismo parte de una estrategia conocida: promociones llamativas, importantes descuentos y tiendas online que aparentan ser negocios legítimos. La diferencia está ahora en la capacidad de los ciberdelincuentes para crear contenidos promocionales mucho más convincentes gracias a la IA generativa. Según el análisis de Josep Albors, responsable de Investigación y Concienciación de ESET España, los responsables de estas campañas están perfeccionando progresivamente sus técnicas y corrigiendo algunos de los errores que anteriormente podían alertar a los usuarios. Vídeos cada vez más convincentes En campañas anteriores, determinados detalles podían revelar que un vídeo había sido generado artificialmente: problemas de sincronización entre imagen y voz, errores en manos o extremidades o incluso marcas de agua asociadas a herramientas de generación de contenido. Ahora, muchas de esas pistas han desaparecido o son considerablemente más difíciles de apreciar. Los anuncios detectados recrean situaciones habituales relacionadas con la compra de ropa. Por ejemplo, una persona aparece en la calle mostrando un vestido que supuestamente acaba de adquirir o conversa con otra sobre dónde ha comprado una determinada prenda. El resultado busca parecerse al contenido espontáneo que cualquier usuario podría encontrarse mientras navega por sus redes sociales. Además, los vídeos pueden circular inicialmente sin una señal evidente que permita identificar su origen artificial. Aunque plataformas como Facebook e Instagram disponen de mecanismos para etiquetar contenido generado con IA, ESET señala que esa identificación no siempre aparece de manera inmediata. El objetivo final: llevar al usuario hasta una tienda fraudulenta El vídeo funciona únicamente como puerta de entrada. Al pulsar sobre estas publicaciones, el usuario es dirigido a páginas web diseñadas para imitar la experiencia de compra de un comercio electrónico convencional. Estas webs muestran catálogos de prendas acompañados de descuentos elevados y precios especialmente atractivos, creando una sensación de oportunidad que puede favorecer decisiones de compra impulsivas. El riesgo aparece cuando el usuario inicia el proceso de pago e introduce información personal y los datos de su tarjeta bancaria. En este tipo de fraudes, esa información puede terminar en manos de los delincuentes o utilizarse posteriormente para realizar cargos no autorizados. Para reforzar la apariencia de legitimidad, las páginas pueden incorporar elementos habituales de cualquier ecommerce, desde políticas de privacidad y condiciones de compra hasta datos de contacto y reseñas de supuestos clientes satisfechos. Una web con buena apariencia ya no es suficiente para confiar La evolución de estas campañas obliga, según ESET, a prestar más atención a elementos que van más allá del diseño de una página. Uno de ellos es el certificado de seguridad. Que una web utilice HTTPS no demuestra que el comercio sea legítimo: únicamente significa que la comunicación entre el dispositivo y la página está cifrada. Las páginas fraudulentas también utilizan desde hace tiempo este tipo de certificados. Sin embargo, comprobar cuándo se ha emitido puede aportar información adicional. Un dominio o certificado creado muy recientemente, especialmente en una tienda que pretende transmitir una trayectoria consolidada, puede ser una señal que justifique realizar más comprobaciones antes de comprar. También resulta recomendable revisar detenidamente la información legal. Las páginas fraudulentas pueden incluir textos genéricos o copiados para aparentar cumplimiento normativo, pero omitir información esencial como una razón social identificable, un NIF válido o datos verificables sobre el responsable del negocio. Las direcciones físicas constituyen otra pista. Comprobar si el domicilio indicado corresponde realmente a una empresa o establecimiento permite detectar inconsistencias que pueden pasar desapercibidas al navegar rápidamente por la web. Redes de tiendas que pueden operar en varios países El análisis técnico realizado por ESET apunta además a conexiones entre diferentes páginas utilizadas en este tipo de campañas. Algunos de los dominios estudiados habían sido registrados recientemente y compartían características de infraestructura con otras webs relacionadas con supuestas tiendas de ropa. Esto muestra la capacidad de estas operaciones para replicar y adaptar rápidamente sus campañas a diferentes países y perfiles de usuarios, modificando los anuncios o productos utilizados como reclamo sin alterar sustancialmente el funcionamiento de la estafa. Aunque algunas campañas recientes se han dirigido específicamente a determinados perfiles de mujeres consumidoras de moda, las mismas técnicas pueden utilizarse para alcanzar públicos completamente diferentes. La IA reduce las señales que antes permitían detectar el fraude El principal cambio está en que muchas de las pistas visuales que ayudaban a desconfiar están perdiendo efectividad. Las imágenes y vídeos generados artificialmente son cada vez más convincentes y las páginas fraudulentas pueden reproducir con bastante precisión el aspecto de una tienda online legítima. Por ello, ESET recomienda no basar la decisión de compra únicamente en la apariencia profesional de un anuncio o una página web. Antes de introducir información personal o bancaria en una tienda desconocida, resulta aconsejable buscar referencias externas sobre el comercio, comprobar su antigüedad, revisar sus datos legales y de contacto y contrastar las opiniones disponibles fuera de la propia página. La facilidad para generar vídeos realistas, anuncios y páginas comerciales completas está modific
18 Septiembre 2026
Jarana
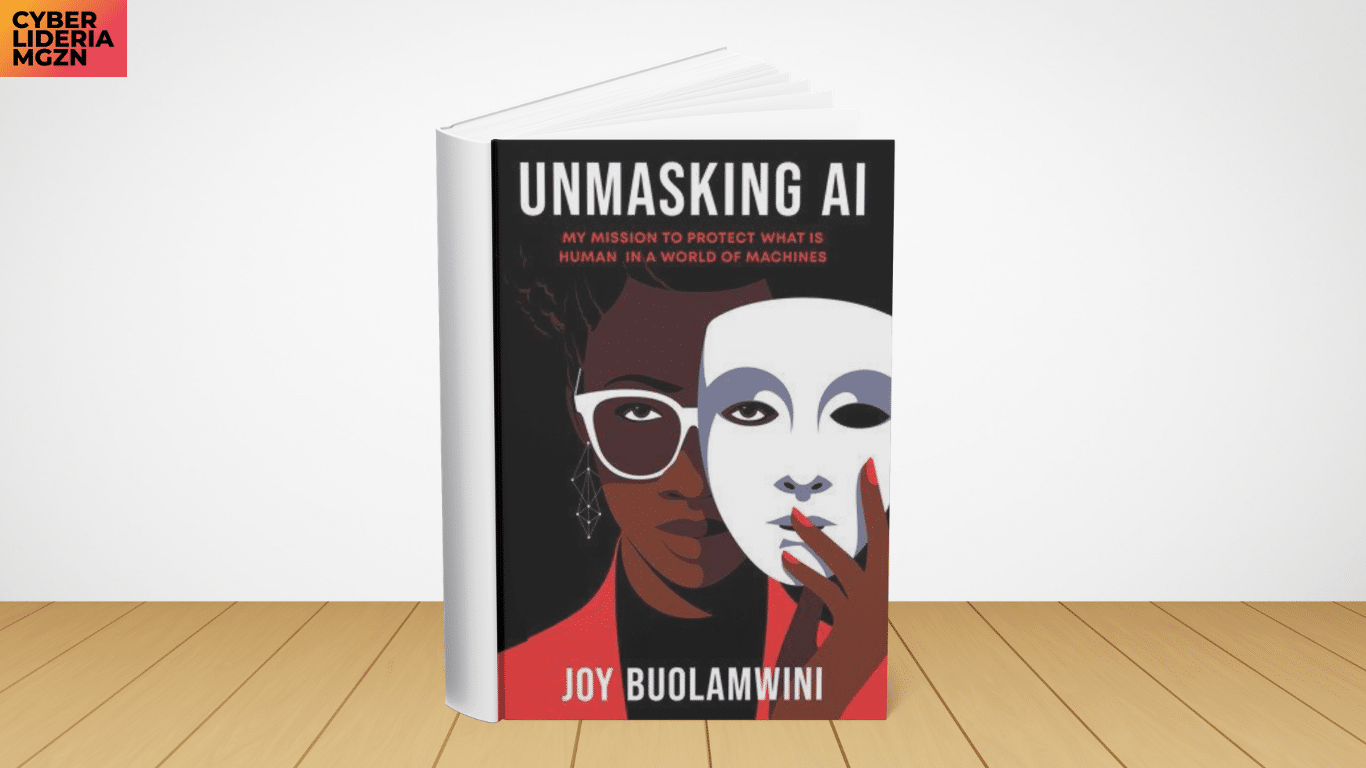
Joy Buolamwini, investigadora y fundadora de Algorithmic Justice League, analiza cómo los sistemas de inteligencia artificial pueden reproducir y amplificar sesgos presentes en los datos con los que son entrenados. A partir de su propia experiencia investigando tecnologías de reconocimiento facial, la autora muestra cómo decisiones aparentemente técnicas pueden tener consecuencias reales sobre las personas. El libro aborda cuestiones como los sesgos algorítmicos, la privacidad, la vigilancia, la responsabilidad de las compañías tecnológicas y la necesidad de establecer límites y mecanismos de supervisión. Más que una crítica a la inteligencia artificial, Unmasking AI plantea una reflexión sobre cómo desarrollar y utilizar estas tecnologías sin perder de vista los derechos, la dignidad y el criterio humano. Autora: Joy Buolamwini
18 Septiembre 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

