
Rincón del CISO
Justificantes bancarios, reservas, conversaciones de WhatsApp o autorizaciones internas pueden falsificarse en cuestión de minutos. ESET advierte del riesgo de tomar decisiones basándose únicamente en una imagen y recomienda comprobar siempre la información en la plataforma de origen. Durante años, una captura de pantalla ha servido para demostrar casi cualquier cosa en Internet: que una transferencia se había realizado, que existía una reserva, que se había autorizado una operación o que determinada conversación había tenido lugar. Sin embargo, la evolución de las herramientas de edición y, especialmente, de la inteligencia artificial está poniendo en cuestión esa confianza. ESET alerta de que actualmente es posible modificar o generar desde cero imágenes cada vez más convincentes de justificantes bancarios, conversaciones, reservas, facturas o notificaciones. A simple vista, distinguir una captura auténtica de otra manipulada puede resultar extremadamente complicado. El problema está en la propia naturaleza de este tipo de archivos. Una captura muestra lo que supuestamente apareció en una pantalla en un momento determinado, pero por sí sola no permite comprobar quién la generó, si posteriormente fue modificada o, en el caso de una operación económica, si esta llegó realmente a producirse. “Nos hemos acostumbrado a aceptar una captura como confirmación de que un pago se ha realizado, una reserva existe o una conversación tuvo lugar, pero hoy esa confianza puede jugar en nuestra contra”, advierte Josep Albors, responsable de Investigación y Concienciación de ESET España. Según explica el experto, la proliferación de los deepfakes y de las herramientas capaces de manipular y generar imágenes está haciendo que las falsificaciones sean cada vez más convincentes y difíciles de detectar únicamente mediante una inspección visual. Falsos pagos, inversiones y devoluciones Uno de los escenarios donde este tipo de fraude puede resultar especialmente efectivo es el de las plataformas de compraventa de segunda mano. El engaño puede comenzar con un supuesto comprador que envía al vendedor una captura en la que aparentemente figura una transferencia realizada. Con esa “prueba”, intenta convencerle para que envíe inmediatamente el producto. El problema aparece después: el dinero nunca llega porque el justificante era falso. Otra variante consiste en mostrar una notificación manipulada que asegura que el pago se encuentra retenido y que, para recibirlo, es necesario abonar previamente una comisión o actualizar algún tipo de cuenta. Pero los usos fraudulentos van mucho más allá. En falsas oportunidades de inversión, los ciberdelincuentes pueden mostrar capturas de cuentas con importantes beneficios para generar confianza y animar a otras personas a invertir. También pueden falsificarse reservas, facturas o justificantes de devolución para intentar conseguir reembolsos o productos de manera ilícita. Incluso solicitar una captura puede convertirse en el primer paso para robar una cuenta. Si la imagen contiene un código de verificación o de recuperación de contraseña, un atacante podría utilizar esa información para intentar acceder posteriormente al servicio. El problema llega también a las empresas El riesgo no se limita al consumidor. Las capturas de pantalla forman parte del día a día de departamentos de atención al cliente, administración, finanzas o recursos humanos, donde en ocasiones se utilizan como documentación para justificar determinadas operaciones. Una imagen manipulada podría utilizarse para acreditar un pago inexistente y reclamar posteriormente una devolución. También podría simular la autorización de un responsable para ejecutar una transferencia urgente o alterar una conversación con el objetivo de respaldar una reclamación. Es precisamente aquí donde ESET sitúa uno de los principales riesgos: que una simple imagen termine provocando una acción con consecuencias económicas o de seguridad. “El verdadero riesgo aparece cuando una captura desencadena una decisión que después es difícil de revertir, como autorizar un pago, devolver dinero, entregar un producto o facilitar información sensible”, señala Albors. Por ello, cuando están en juego dinero, información confidencial o credenciales de acceso, la recomendación es clara: la verificación debe realizarse directamente en el sistema de origen y nunca depender exclusivamente de una captura enviada por otra persona. La captura puede ser una pista, pero no la prueba Ante este nuevo escenario, ESET propone cambiar la manera en la que particulares y organizaciones interpretan este tipo de imágenes. Una captura puede seguir siendo útil como documentación complementaria, pero no debería considerarse una prueba definitiva cuando existe la posibilidad de comprobar la operación directamente. Si se trata de un pago, por ejemplo, debe verificarse en la aplicación bancaria o en la plataforma de pago correspondiente. En una compraventa online, la información debería comprobarse dentro del propio marketplace, accediendo desde su aplicación o página web oficial y evitando los enlaces facilitados por terceros. El mismo principio puede aplicarse a reservas, devoluciones y facturas: números de referencia, registros de transacciones, comunicaciones originales o confirmaciones emitidas directamente por la compañía permiten añadir una capa de verificación que una imagen aislada no puede ofrecer. En el ámbito empresarial, la compañía de ciberseguridad recomienda contrastar las capturas con los registros internos antes de autorizar operaciones sensibles, solicitar documentación original cuando sea necesario investigar una incidencia y evitar decisiones irreversibles sustentadas únicamente en una imagen. La formación de los empleados también adquiere especial importancia. Comprender que una captura puede haber sido manipulada —por muy convincente que resulte— puede ayudar a detectar intentos de fraude antes de que desemboquen en una transferencia, un reembolso indebido o una brecha de seguridad. La automatización de las comprobaciones directamente contra los sistemas de origen puede contribuir igualmente a reducir la dependencia de documentos aportados manualmente. En un entorno en el que la inteligencia artificial permite crear evidencias visuales falsas con una facilidad creciente, el tradicional “mándame una captura” empieza a perder parte de su valor. Ver ya no significa necesariamente creer: cuando una imagen puede provocar una decisión importante, verificar su origen se convierte en una medida básica de seguridad.
11 Septiembre 2026

ESG
La búsqueda de alternativas gratuitas para ver el fútbol online puede terminar exponiendo datos personales, credenciales y dispositivos. ESET advierte especialmente sobre las aplicaciones no oficiales y los equipos modificados para acceder a contenidos de pago. Con el regreso de la Champions League, también aumenta la búsqueda en Internet de páginas, aplicaciones y dispositivos que prometen acceso gratuito —o a precios muy reducidos— a partidos que habitualmente se emiten a través de servicios de pago. Sin embargo, detrás de algunos de estos accesos pueden esconderse riesgos que van mucho más allá de la legalidad de las retransmisiones. ESET y su distribuidor oficial en España, Ontinet.com, alertan de que los ciberdelincuentes aprovechan el interés generado por las grandes competiciones deportivas para distribuir software malicioso, obtener información privada de los usuarios o comprometer dispositivos conectados al hogar. La dimensión del negocio ilegal tampoco es menor. Según recuerda la compañía de ciberseguridad, una operación internacional apoyada por Europol consiguió el pasado mes de junio desarticular nueve grupos de crimen organizado y retirar más de 27.000 URL relacionadas con retransmisiones ilegales. Para Josep Albors, director de Investigación y Concienciación de ESET España, el peligro comienza muchas veces cuando el usuario, en su intento por encontrar una retransmisión, termina instalando aplicaciones de origen desconocido, aceptando permisos innecesarios o incorporando a su red doméstica dispositivos cuya seguridad no puede garantizar. El riesgo de instalar aplicaciones fuera de las tiendas oficiales Uno de los principales focos de peligro está en las aplicaciones que prometen acceso gratuito a competiciones deportivas y que se distribuyen al margen de las tiendas oficiales. Instalar una app mediante archivos descargados desde páginas desconocidas o repositorios alternativos puede implicar saltarse parte de los controles de seguridad habituales. El problema se agrava cuando esas aplicaciones solicitan permisos que poco tienen que ver con la reproducción de vídeo. Una app destinada a ver fútbol que pide acceso a los contactos, las fotografías, los archivos, la ubicación o el micrófono debería generar desconfianza. Si el usuario concede estos permisos, una aplicación maliciosa podría utilizarlos para recopilar información confidencial, tratar de obtener credenciales o facilitar la llegada de nuevas amenazas al dispositivo. Y el riesgo no afecta únicamente a los smartphones. Tablets, televisores inteligentes y otros equipos conectados también pueden convertirse en una vía de entrada para los atacantes. Cuando el problema entra directamente en la red doméstica Otra fórmula utilizada para acceder a contenidos sin contratar los servicios correspondientes son los dispositivos multimedia o Set-Top Boxes configurados específicamente para reproducir canales y plataformas de pago. Algunos de estos equipos pueden incorporar firmware alterado, aplicaciones de procedencia poco fiable o configuraciones deficientes desde el punto de vista de la seguridad. Incluso un dispositivo aparentemente funcional puede llegar al usuario previamente comprometido o terminar infectado durante su configuración. La amenaza, además, puede extenderse más allá del propio aparato. Al permanecer conectado al mismo router que ordenadores, móviles, televisores y otros dispositivos domésticos, un equipo vulnerable podría convertirse en un punto desde el que intentar acceder a otros sistemas de la red. En determinados casos, los dispositivos infectados también pueden ser incorporados a botnets o utilizados como proxies residenciales. Esto permitiría a terceros aprovechar la conexión a Internet de la víctima para canalizar tráfico o desarrollar otras actividades sin que el propietario sea consciente de ello. Fútbol gratis, pero ¿a cambio de qué? El atractivo de acceder a una retransmisión sin pagar puede hacer que el usuario ignore señales que, en otras circunstancias, despertarían rápidamente sus sospechas. Páginas que exigen instalar un reproductor especial, extensiones del navegador, códecs desconocidos o aplicaciones adicionales son algunos de los indicios ante los que conviene extremar la precaución. Lo mismo ocurre cuando una web de dudosa procedencia solicita datos personales, credenciales o información bancaria. ESET y Ontinet.com insisten en que la forma más segura de seguir competiciones deportivas es hacerlo mediante servicios oficiales o debidamente autorizados. Entre las principales medidas de prevención se encuentran descargar aplicaciones únicamente desde fuentes fiables, revisar cuidadosamente los permisos antes de aceptarlos, comprobar la reputación de aplicaciones y dispositivos y mantener actualizados sistemas operativos, firmware y software. También resulta recomendable utilizar contraseñas robustas y diferentes para cada servicio, sustituir las credenciales que vienen configuradas por defecto en los dispositivos y analizar cualquier archivo descargado antes de ejecutarlo. La próxima vez que un enlace prometa ver un partido gratis en cuestión de segundos, quizá convenga hacerse otra pregunta antes de hacer clic: ¿qué puede estar obteniendo a cambio quien ofrece ese acceso?
11 Septiembre 2026
Jarana
José Vicente Toribio Guzmán asume una nueva responsabilidad como Customer Experience Center Lead en MasOrange / Orange España. Desde su nueva posición, trabajará en el desarrollo de un modelo de experiencia orientado a acercar las capacidades tecnológicas de la compañía a sus clientes de una forma práctica, comprensible y aplicada a las necesidades reales del negocio. Entre sus principales áreas de actuación estarán la inteligencia artificial, la conectividad avanzada, la ciberseguridad, el cloud, el IoT y las soluciones para el puesto de trabajo digital, con el objetivo de mostrar a través de experiencias y casos de uso cómo estas tecnologías pueden contribuir a optimizar procesos y mejorar la competitividad de las empresas.
11 Septiembre 2026
Rincón del CISO
El debate sobre cloud e inteligencia artificial enfrenta dos necesidades difíciles de conciliar: reforzar la autonomía tecnológica europea sin renunciar a las capacidades de los grandes proveedores estadounidenses. Europa quiere aumentar su soberanía digital, pero conseguirlo implica afrontar una realidad incómoda: buena parte de las tecnologías más avanzadas que necesita actualmente proceden de compañías extranjeras. El debate adquiere una dimensión especialmente sensible en defensa y seguridad. Responsables europeos han planteado dudas sobre hasta qué punto resulta viable reducir rápidamente la dependencia de proveedores estadounidenses de servicios cloud e inteligencia artificial cuando las alternativas europeas todavía no ofrecen, en determinados ámbitos, capacidades equivalentes. La discusión refleja uno de los grandes dilemas tecnológicos europeos. Por una parte, mantener una dependencia elevada de proveedores externos puede generar riesgos estratégicos, regulatorios y geopolíticos. Por otra, sustituirlos únicamente por criterios de procedencia podría implicar renunciar temporalmente a determinadas capacidades. Una decisión que también afecta al CISO Para los responsables de seguridad, soberanía y ciberseguridad empiezan a converger. Conocer dónde se almacenan los datos, bajo qué jurisdicción opera un proveedor, qué subcontratistas intervienen y qué posibilidades existen de migrar los servicios se está convirtiendo en parte del análisis de riesgo. La respuesta europea probablemente no pase por una desconexión inmediata, sino por construir progresivamente capacidades propias y reducir dependencias consideradas críticas. Porque la verdadera soberanía tecnológica no consiste simplemente en dejar de comprar tecnología extranjera. Consiste en disponer de alternativas suficientemente competitivas para poder elegir.
10 Septiembre 2026
ESG
La aplicación de las nuevas exigencias europeas está transformando la forma en la que las grandes empresas recopilan y presentan información ESG, llevando la sostenibilidad hacia modelos de reporting más estructurados y comparables. La sostenibilidad empresarial está entrando en una nueva fase: medir empieza a ser tan importante como comprometerse. Los primeros informes elaborados bajo las exigencias de la Corporate Sustainability Reporting Directive (CSRD) permiten observar cómo la normativa europea está modificando la manera en la que las organizaciones explican su impacto ambiental, social y de gobernanza. La tendencia apunta hacia documentos más estructurados, con indicadores definidos y una mayor conexión entre sostenibilidad, riesgos empresariales y resultados financieros. Uno de los cambios fundamentales es la denominada doble materialidad. Las organizaciones no solo deben analizar cómo las cuestiones ambientales y sociales pueden afectar económicamente a su actividad, sino también qué impacto genera la propia compañía sobre las personas y el medioambiente. Esto obliga a integrar información procedente de departamentos que tradicionalmente trabajaban de manera separada: finanzas, operaciones, recursos humanos, compras, riesgos, compliance o sostenibilidad. El dato ESG gana protagonismo La consecuencia es que el reporting deja progresivamente de ser una tarea concentrada únicamente en el departamento de sostenibilidad. Para producir información consistente y verificable, las empresas necesitan procesos de gobierno del dato, responsables claramente identificados y mecanismos que permitan rastrear el origen de cada indicador. La sostenibilidad comienza así a acercarse al nivel de exigencia tradicionalmente asociado a la información financiera. Y ese puede terminar siendo uno de los grandes legados de CSRD, incluso en un contexto de simplificación normativa: convertir el dato ESG en información empresarial que debe poder medirse, justificarse y utilizarse para tomar decisiones.
10 Septiembre 2026
Jarana
Juan Gutiérrez Botella ha sido nombrado General Manager de Avanade Iberia, asumiendo la dirección de la compañía en España y Portugal. Desde esta nueva posición, liderará la estrategia y el desarrollo del negocio de Avanade en ambos mercados, con el foco puesto en acompañar a las organizaciones en la generación de valor a través de la tecnología y en continuar impulsando el trabajo de sus equipos. Gutiérrez Botella toma el relevo de Teresa Oliva García, quien inicia una nueva etapa dentro de la compañía como EME AI Managed Service Lead.
10 Septiembre 2026
ESG
Los cambios introducidos en CSRD, CSDDD y Taxonomía buscan reducir la carga administrativa y concentrar las obligaciones en un número menor de compañías, abriendo una nueva etapa para la regulación europea de sostenibilidad. Después de años ampliando las obligaciones de sostenibilidad corporativa, Europa ha comenzado a revisar su estrategia. El proceso conocido como Omnibus de sostenibilidad ha introducido modificaciones relevantes en algunos de los principales pilares regulatorios europeos, entre ellos la Corporate Sustainability Reporting Directive (CSRD), la Corporate Sustainability Due Diligence Directive (CSDDD) y la Taxonomía europea. El objetivo es responder a una preocupación que ha ido ganando peso en Bruselas: que la transición sostenible avance sin imponer una complejidad administrativa que perjudique la competitividad de las empresas europeas. La consecuencia es un escenario en el que determinadas compañías pueden quedar fuera de algunas obligaciones o disponer de mayores plazos para adaptarse. Menos burocracia no significa el final del ESG La simplificación regulatoria no elimina, sin embargo, la necesidad empresarial de gestionar riesgos ambientales, sociales y de gobernanza. Grandes compañías continuarán solicitando información a proveedores; los inversores seguirán analizando riesgos climáticos y reputacionales; y las entidades financieras necesitan evaluar la exposición de las empresas a factores que pueden afectar a su capacidad de generar valor. El cambio podría incluso separar dos conceptos que durante los últimos años han aparecido excesivamente unidos: sostenibilidad y cumplimiento normativo. La primera responde a cómo una compañía gestiona riesgos y oportunidades a largo plazo. El segundo establece qué información está obligada legalmente a recopilar y comunicar. Europa entra así en una nueva etapa en la que el reto será conseguir simplificar sin perder transparencia y mejorar la competitividad sin renunciar a los objetivos de transformación sostenible.
9 Septiembre 2026
Rincón del CISO
INCIBE gestionó 122.223 incidentes de ciberseguridad durante 2025, mientras aumentan con fuerza el fraude digital, el robo de datos y las amenazas contra dispositivos conectados. El servicio 017 recibió más de 142.000 llamadas. Los ciberataques aumentaron un 26% en España durante 2025, según los datos del último informe anual del Instituto Nacional de Ciberseguridad (INCIBE). El organismo gestionó 122.223 incidentes a lo largo del año, en un contexto en el que la banca se situó entre los sectores más afectados por las amenazas digitales. Dentro de los servicios esenciales, INCIBE detectó 401 incidentes. El sector bancario concentró el 34% de ellos, seguido del transporte, con un 14%, y la energía, con un 8%. Un escenario que vuelve a poner el foco sobre la protección de aquellas organizaciones cuya actividad resulta fundamental para el funcionamiento económico y social. El incremento de las amenazas coincide, además, con el crecimiento del propio mercado de la ciberseguridad. Según datos del Observatorio Sectorial DBK recogidos por RTVE, el sector facturó 2.500 millones de euros en España en 2024 y creció un 14% durante 2025. De mantenerse esta evolución, el mercado podría superar los 3.000 millones de euros en 2026. El malware y el fraude digital siguen creciendo Entre las amenazas que más aumentaron durante 2025 destaca el malware, con 55.411 incidentes, un 45% más que el año anterior. Dentro de esta categoría, se registraron 392 ataques de ransomware, en los que los ciberdelincuentes bloquean archivos o sistemas para posteriormente exigir un rescate. El fraude online también mantiene una evolución preocupante. Durante el pasado año se contabilizaron 45.445 incidentes, un 19% más que en 2024. El phishing continúa siendo una de las técnicas más utilizadas: INCIBE atendió 25.133 casos relacionados con correos electrónicos fraudulentos que suplantaban, entre otras, la identidad de bancos y compañías conocidas para obtener información personal o credenciales. Especialmente significativo es el incremento del robo de datos digitales y confidenciales. INCIBE intervino en 3.849 casos, lo que representa un crecimiento del 171% respecto al ejercicio anterior. Asimismo, en colaboración con Red.es, se cerraron 4.600 dominios potencialmente fraudulentos. Los dispositivos inteligentes, una nueva puerta de entrada Las amenazas ya no se limitan a ordenadores y teléfonos móviles. Los dispositivos conectados presentes en los hogares se están convirtiendo también en objetivos para los ciberdelincuentes. Según los datos recogidos por INCIBE, el 85% de los sistemas infectados detectados estaban relacionados con dispositivos IoT, entre ellos televisores, electrodomésticos, robots de limpieza o reproductores multimedia conectados a internet. Una vez comprometidos, estos equipos pueden pasar a formar parte de una botnet, una red de dispositivos controlados de manera remota por los atacantes y que puede utilizarse posteriormente para desarrollar nuevas actividades maliciosas. El 017 supera las 142.000 llamadas Ante el crecimiento de las amenazas digitales, conviene recordar la existencia del 017, la Línea de Ayuda en Ciberseguridad de INCIBE, un servicio nacional, gratuito y confidencial dirigido a ciudadanos, empresas, profesionales, menores y su entorno. Durante 2025, el servicio recibió 142.767 llamadas, un 45% más que en 2024. El 49% de las consultas estuvieron relacionadas con la prevención, mientras que el 51% correspondieron a personas que ya necesitaban ayuda ante un problema de ciberseguridad. Entre las consultas realizadas por ciudadanos destacaron las relacionadas con compras fraudulentas (17%), vishing (15%) y smishing (10%). En el ámbito empresarial, las principales preocupaciones fueron la suplantación de identidad (18%), el phishing (12%) y el fraude dirigido a ejecutivos (9%). El 017 también desempeña un papel especialmente relevante en la protección de los menores. Durante el pasado año intervino en 3.302 reportes relacionados con contenidos inadecuados vinculados al abuso sexual infantil, además de atender consultas sobre suplantación de identidad y ciberacoso. El aumento de los incidentes demuestra que la ciberseguridad ya no afecta únicamente a las grandes organizaciones. Desde una operación bancaria hasta un mensaje recibido en el teléfono o un dispositivo conectado en casa pueden convertirse en vías de entrada para el fraude. Ante una sospecha, incidente o duda relacionada con la seguridad digital, ciudadanos y empresas pueden recurrir al 017 para recibir orientación especializada.
9 Septiembre 2026
Jarana
Alejandro Roca Soto se incorpora a Cecotec como Director General Corporativo, posición desde la que liderará las áreas de Desarrollo Corporativo (M&A), Recursos Humanos, Tecnología, Legal y Finanzas del Grupo. Con más de 20 años de experiencia nacional e internacional en los sectores inmobiliario, retail, servicios y hotelero, asumirá responsabilidades sobre las tres divisiones de la compañía —Cecotec, Cecohomes e inHAUS—, así como sobre el resto de los negocios del grupo. En su nuevo cargo, trabajará estrechamente con César Orts, CEO de Cecotec, y con los directores generales de cada división con el objetivo de impulsar un crecimiento rentable y eficiente.
9 Septiembre 2026
Rincón del CISO
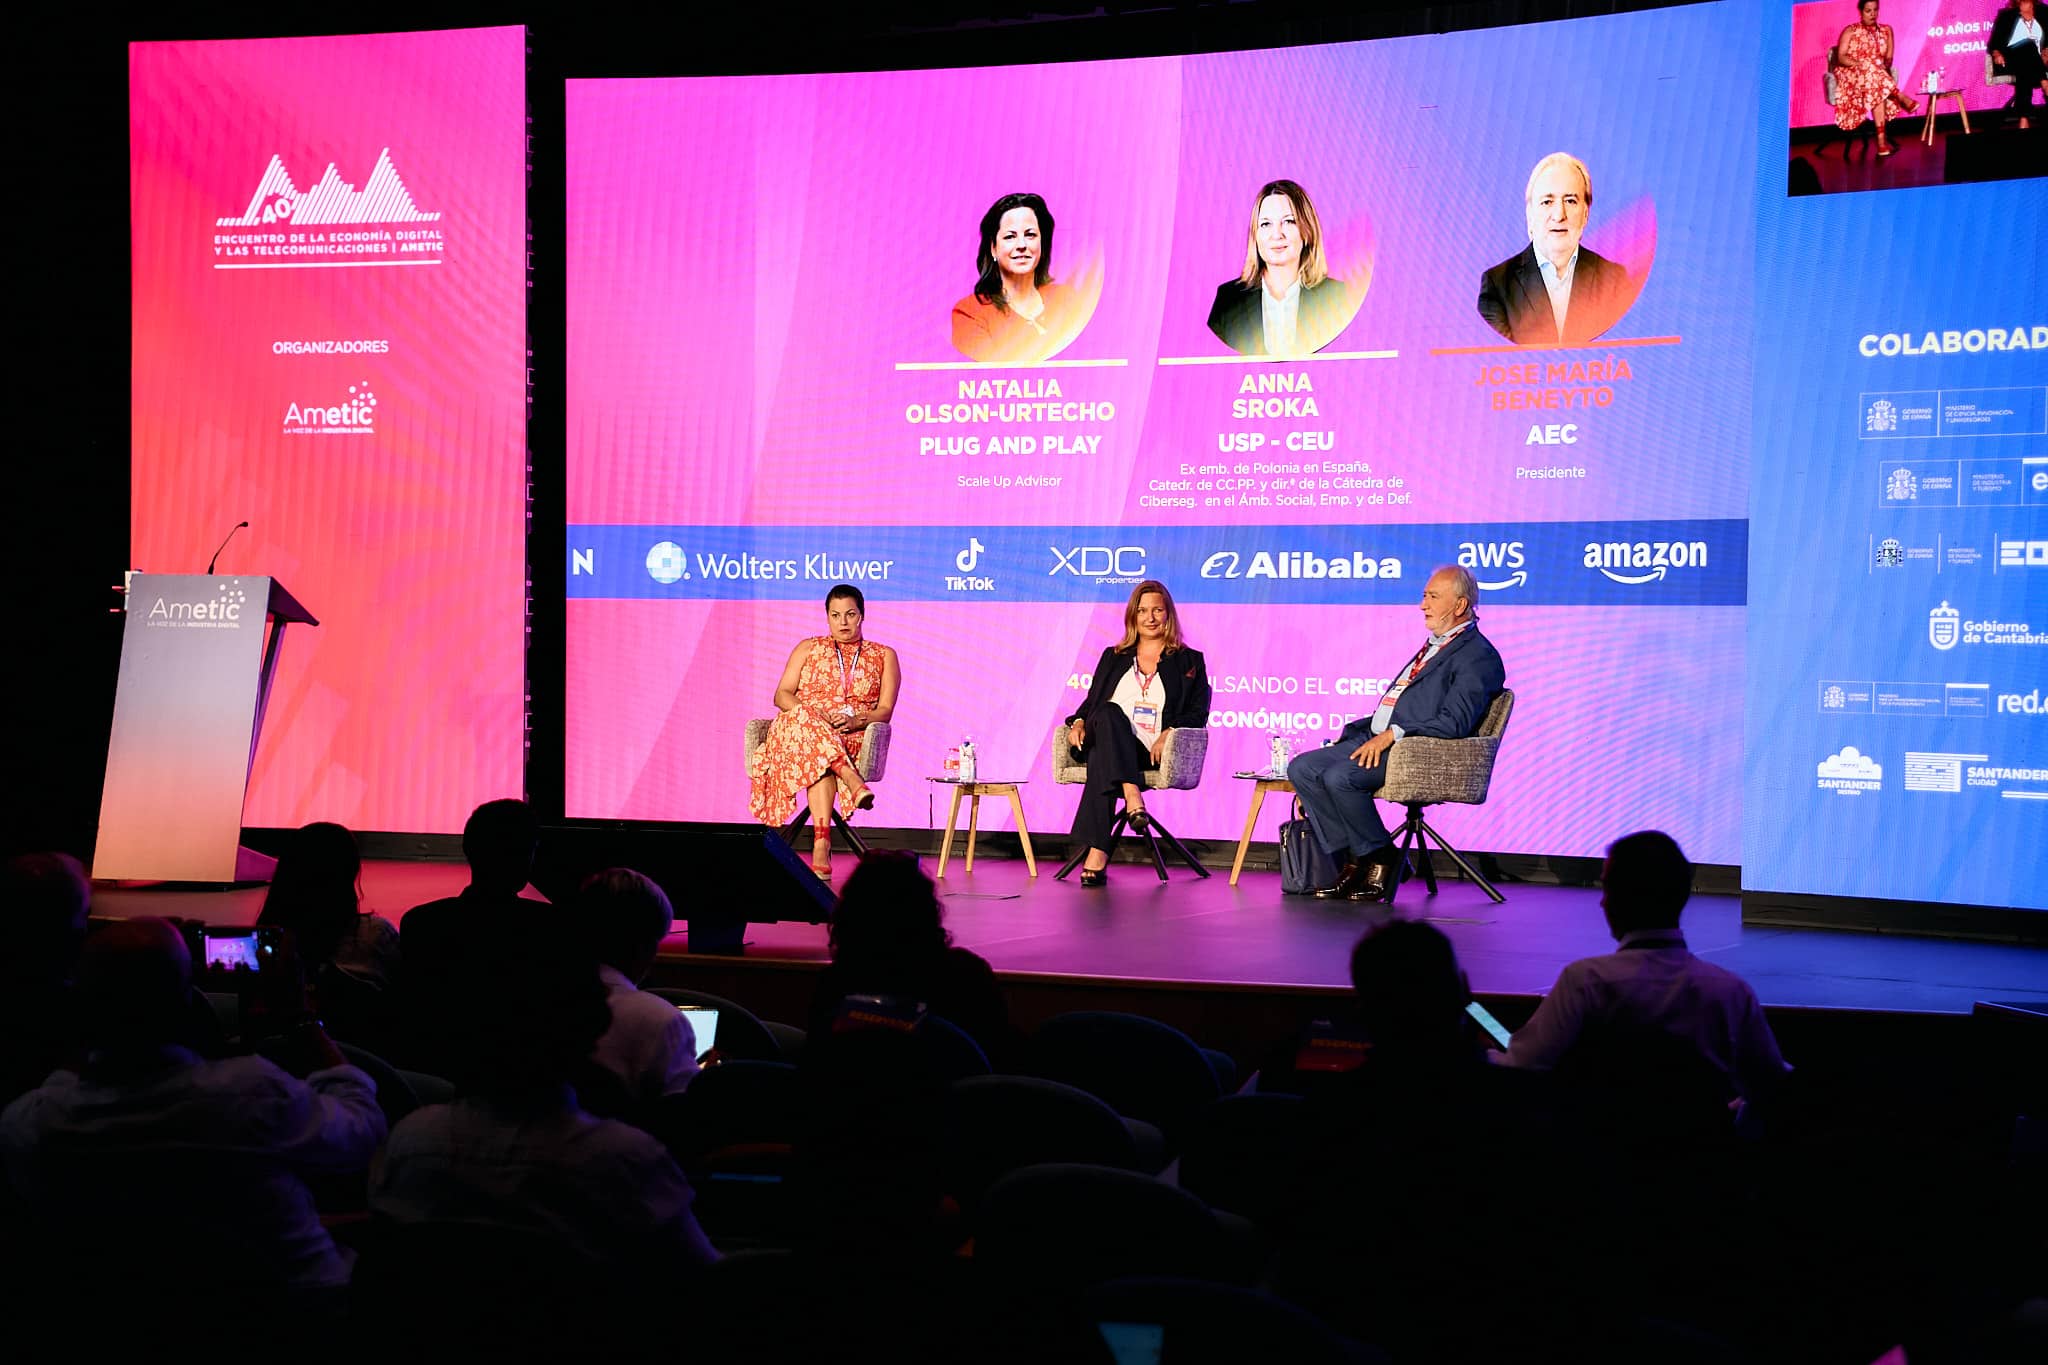
El aumento de la inversión y la entrada de capital privado abren una nueva etapa para la industria española de defensa. Sin embargo, la falta de talento especializado, la lentitud de la contratación pública y las dificultades de las pymes para acceder a los grandes programas amenazan con frenar su crecimiento. La industria española de defensa atraviesa uno de sus momentos de mayor transformación. El nuevo escenario geopolítico, el incremento de la inversión y el rápido desarrollo de tecnologías como la inteligencia artificial, la ciberseguridad, la robótica o los sistemas autónomos están generando nuevas oportunidades para el sector. Pero existe un recurso que puede convertirse en el principal cuello de botella: el talento. Así se puso de manifiesto durante el 40º Encuentro de la Economía Digital y las Telecomunicaciones de AMETIC, celebrado en Santander, donde representantes de las Fuerzas Armadas, Guardia Civil, industria tecnológica, asociaciones empresariales y fondos de inversión analizaron el papel de las tecnologías duales en la autonomía estratégica de España y Europa. La gestión y captación de profesionales especializados fue señalada como uno de los grandes desafíos de los próximos años, hasta el punto de ser definida como “el talón de Aquiles” de la industria de defensa española. Europa busca reforzar su autonomía tecnológica El debate parte de un escenario internacional en el que Europa trata de reducir dependencias y desarrollar mayores capacidades propias en ámbitos considerados estratégicos. Natalia Olson-Urtecho, Scale Up Advisor de Plug and Play, y Anna Sroka, exembajadora de Polonia en España y catedrática de Ciencias Políticas de la Universidad San Pablo CEU, analizaron las oportunidades que esta nueva realidad puede abrir para la industria europea. Entre ellas se encuentra el acceso de pequeñas y medianas empresas a la cadena de suministro de las grandes compañías de defensa. Sin embargo, las barreras administrativas, los requisitos de certificación y las dificultades para acceder a la contratación pública continúan limitando la participación de muchas pymes. Olson-Urtecho defendió, además, una visión más transversal de las tecnologías tradicionalmente denominadas duales y puso sobre la mesa la conveniencia de facilitar el acceso de las pequeñas empresas a los contratos públicos. IA, ciberseguridad y sistemas autónomos, entre las prioridades ¿Qué tecnologías necesita incorporar con mayor urgencia la defensa española? Representantes del Ejército de Tierra, la Armada, el Ejército del Aire y del Espacio y la Guardia Civil situaron entre las capacidades prioritarias la inteligencia artificial, la robotización, los sistemas autónomos, la ciberseguridad y las comunicaciones resilientes. Pero el debate no se limitó a identificar tecnologías. También se planteó la necesidad de transformar la propia relación entre la Administración y la industria. Frente al tradicional esquema de cliente y proveedor, los participantes apuntaron hacia un modelo más asociativo, en el que las empresas tecnológicas puedan conocer anticipadamente las necesidades de las Fuerzas Armadas y desarrollar conjuntamente capacidades adaptadas a unos ciclos de innovación cada vez más rápidos. Esta mayor colaboración resulta especialmente importante en un contexto en el que esperar varios años para incorporar una determinada tecnología puede significar que esta haya quedado obsoleta cuando finalmente llegue a desplegarse. La industria pide más velocidad Representantes de Acorde, GMV, Sapa y SIRT coincidieron en señalar varios obstáculos que dificultan convertir la innovación española en capacidades industriales reales. Entre ellos destacan la lentitud de determinados procesos de contratación, la falta de anticipación y el reducido tamaño del mercado nacional. La respuesta, según se expuso durante el encuentro, pasa por agilizar los procedimientos administrativos, ampliar la base empresarial vinculada a defensa y aprovechar tecnologías que ya están disponibles, evitando desarrollar desde cero soluciones cuando existen alternativas maduras en el mercado. Esta apertura permitiría además incorporar al ecosistema nuevas compañías tecnológicas procedentes de ámbitos civiles cuyas capacidades pueden tener aplicación en defensa y seguridad. El capital privado mira hacia la defensa El cambio también está llegando a la financiación. Fondos como Hyperion Fund, Nazca Capital y Sherry Ventures pusieron de manifiesto el creciente interés del capital privado por una industria que durante años estuvo alejada de buena parte de los inversores. Uno de los ejemplos abordados durante el encuentro fue Teltronic, compañía especializada en comunicaciones críticas cuya recompra ha permitido recuperar para España capacidad industrial y talento. El interés inversor, sin embargo, también encuentra barreras. Los largos ciclos comerciales propios del sector, la concentración de clientes, la demora de la contratación pública y el menor desarrollo del mercado español de capitales dificultan la financiación y posterior escalado de algunas compañías. Los participantes plantearon, por ello, la necesidad de avanzar hacia una mayor especialización de los inversores para comprender las particularidades de una industria muy diferente de otros mercados tecnológicos. Las pymes quieren dejar de ser actores secundarios Otro de los grandes asuntos sobre la mesa fue el papel de las pequeñas y medianas empresas. Carlota Sánchez Cuenca, directora general de AESMIDE, destacó el peso que tienen dentro del ecosistema y defendió la necesidad de facilitarles un acceso efectivo a los grandes programas industriales. Por su parte, Félix Pérez Martínez, presidente de la Fundación Círculo de Tecnologías para la Defensa y Seguridad, señaló tres grandes desafíos: evolucionar desde la competencia por recursos hacia una mayor colaboración, incorporar nuevas empresas al ecosistema y resolver el problema del talento. Precisamente este último aspecto puede convertirse en uno de los factores determinantes para que el aumento de la inversión se traduzca realmente en nuevas capacidades tecnológicas e industriales. Existe además otro reto: no toda tecnología que funciona en el mercado civil puede trasladarse directamente al ámbito militar. Los requisitos de seguridad, control, interoperabilidad y estandarización obligan en muchos casos a adaptar las soluciones antes de su utilización. Formar 600 profesionales cada año La necesidad de profesionales especializados ya está impulsando iniciativas concretas. Diego Crescente, director general de la Escuela de Organización Industrial (EOI), presentó un programa desarrollado junto a los ministerios de Defensa, Industria y Ciencia e Innovación para incorporar pymes y startups a la cadena de valor del sector mediante tres ejes: conocimiento, formación e innovación. La EOI ha reorientado parte de su oferta para responder a las nuevas necesidades y plantea formar a 600 profesionales al año en ámbitos como ciberseguridad, drones e inteligencia artificial aplicada a defensa. A ello se sumará una serie de hackatones de innovación abierta que recorrerán España para buscar soluciones a retos concretos planteados por el Ministerio de Defensa. Una oportunidad histórica que exige colaboración La industria española se encuentra así ante una combinación poco habitual: más inversión, mayor interés del capital privado, tecnologías en rápida evolución y una creciente necesidad de autonomía estratégica europea. El desafío será conseguir que esos recursos económicos se traduzcan en empresas capaces de escalar, tecnología desplegada y profesionales preparados para desarrollarla. Luis Fernando Álvarez-Gascón, presidente de la Comisión de Tecnologías Duales para la Defensa de AMETIC, planteó incluso la posibilidad de que el sector necesite una suerte de “momento PERTE” que contribuya a acelerar su transformación. Porque si algo quedó patente durante el encuentro es que la autonomía estratégica no dependerá únicamente de cuánto se invierta. La capacidad de atraer talento, integrar a las pymes, acelerar la contratación y construir una relación más estrecha entre Administración, Fuerzas Armadas, industria e inversores será igualmente decisiva para definir el futuro de la defensa tecnológica española.
8 Septiembre 2026
ESG
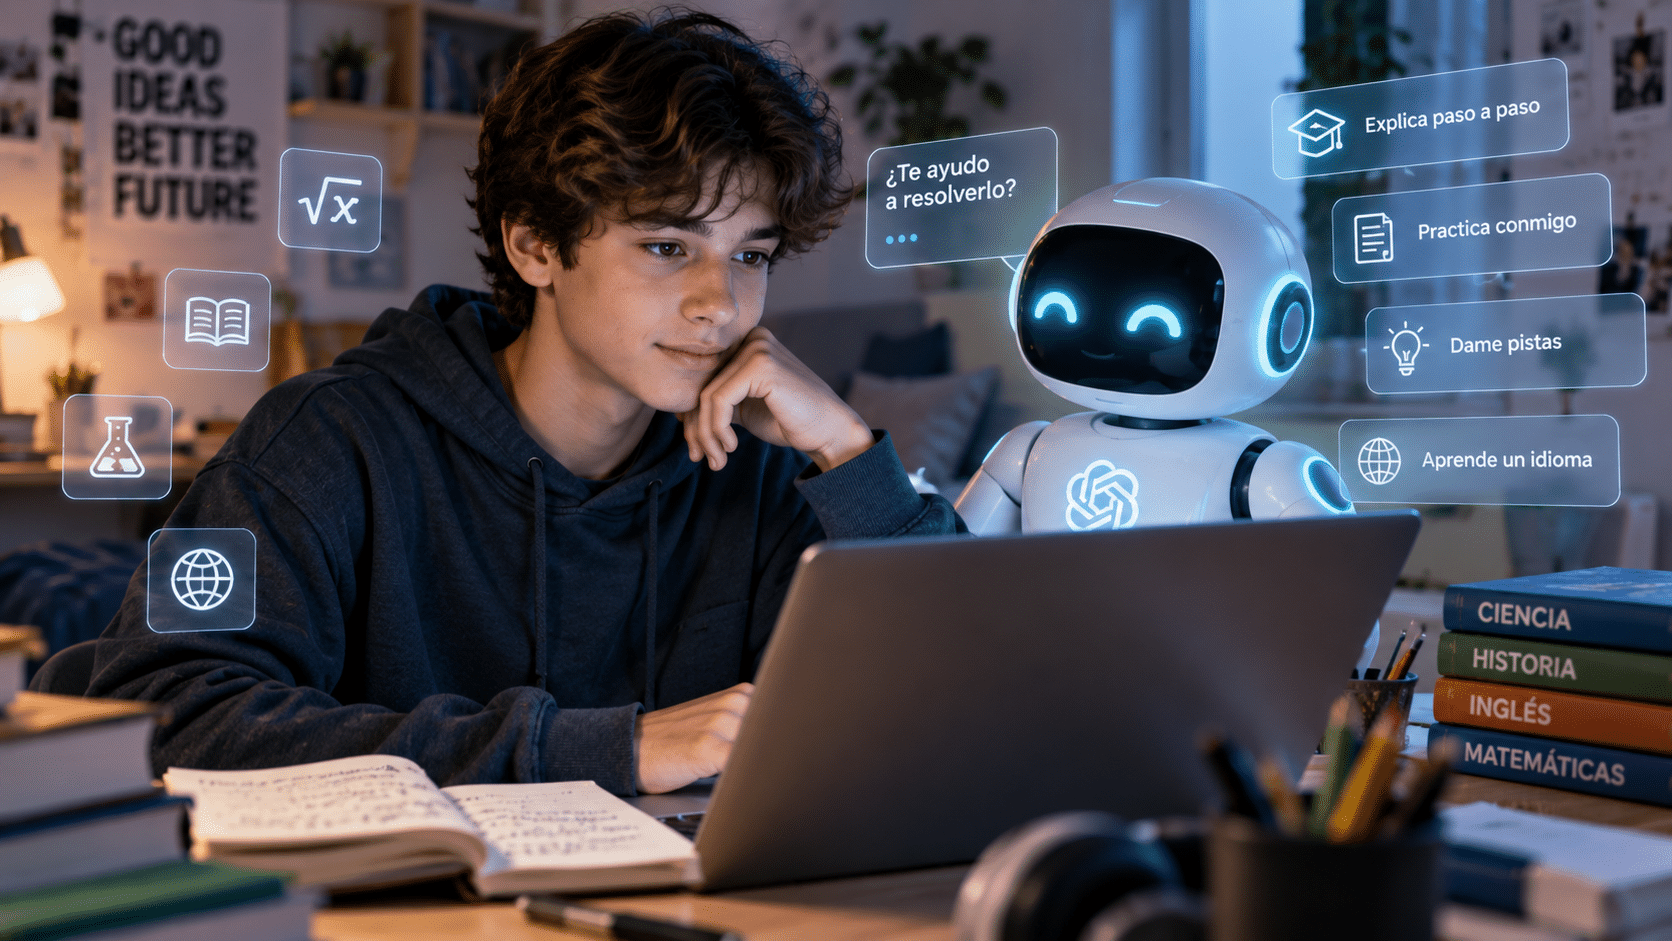
La inteligencia artificial empieza a consolidarse como una nueva herramienta de apoyo escolar para niños y adolescentes. Su capacidad para ofrecer ayuda personalizada y disponible a cualquier hora abre importantes oportunidades educativas, pero también plantea interrogantes sobre privacidad, pensamiento crítico, dependencia y seguridad. Resolver un problema de matemáticas, practicar inglés, preparar un examen o pedir que una explicación se adapte al nivel de un estudiante. La inteligencia artificial está transformando la manera en la que muchos menores estudian y acceden al conocimiento. Los llamados tutores de IA prometen una especie de profesor particular disponible las 24 horas y capaz de adaptar sus explicaciones a cada alumno. Una posibilidad que despierta interés entre familias, centros educativos y administraciones, pero cuyo crecimiento también obliga a preguntarse hasta qué punto estas herramientas son adecuadas para los menores. ESET advierte de que no todos los tutores basados en inteligencia artificial ofrecen las mismas garantías. La forma en la que enseñan, los datos que recopilan y las medidas de protección que incorporan pueden variar considerablemente entre unas plataformas y otras. El debate ha cobrado todavía más relevancia con la llegada de ChatGPT para adolescentes, una experiencia específica para menores de 18 años que incorpora mayores protecciones, controles parentales y herramientas destinadas a fomentar un uso más responsable de la inteligencia artificial. Entre sus funcionalidades se encuentran mecanismos orientados a evitar que la IA se convierta simplemente en una máquina de proporcionar respuestas, además de herramientas como el Modo de estudio y opciones relacionadas con los horarios y descansos. Un mercado educativo en plena expansión El fenómeno está lejos de ser minoritario. Según las estimaciones recogidas por ESET de Grand View Research, el mercado de tutores basados en inteligencia artificial podría pasar de alrededor de 2.000 millones de dólares en 2025 a más de 17.700 millones en 2033. España también comienza a prepararse para esta nueva realidad. El Consejo Escolar del Estado aprobó en 2026 un marco de referencia dirigido a impulsar una incorporación ética, segura y pedagógicamente fundamentada de la inteligencia artificial en los centros educativos. La cuestión, por tanto, empieza a desplazarse del “si” se utilizará inteligencia artificial en la educación al “cómo” debe utilizarse. Y aquí aparece una distinción importante. “Bajo el concepto de ‘tutor con IA’ se engloban soluciones muy diferentes”, explica Josep Albors, responsable de Investigación y Concienciación de ESET España. Mientras algunas herramientas funcionan esencialmente como chatbots generalistas adaptados al ámbito educativo, otras han sido específicamente desarrolladas para acompañar al estudiante durante el aprendizaje, formular preguntas y conseguir que llegue a una respuesta mediante el razonamiento. Cuando obtener la respuesta es demasiado fácil Uno de los principales temores es que la comodidad termine jugando en contra del propio aprendizaje. Si un estudiante puede obtener inmediatamente la solución de un ejercicio, redactar un trabajo o resolver una duda sin recorrer el proceso necesario para encontrar la respuesta, existe el riesgo de que determinadas capacidades terminen debilitándose. Una encuesta estatal de UGT Servicios Públicos realizada a 1.376 docentes reflejó precisamente esta preocupación: el 83,57% alertaba del riesgo de que la IA reduzca el pensamiento crítico del alumnado, mientras que un 86,70% mostraba preocupación por el plagio o la falta de esfuerzo. El desafío está en conseguir que la tecnología actúe como acompañante y no como sustituto del razonamiento. Una IA también puede equivocarse A ello se suma otro problema especialmente relevante cuando los usuarios son menores: la inteligencia artificial puede proporcionar información incorrecta y hacerlo de manera aparentemente convincente. Los modelos pueden generar respuestas falsas o imprecisas y presentarlas con una seguridad que dificulta identificar el error. Un adulto con experiencia en una determinada materia puede detectar más fácilmente que algo no encaja. Para un niño o adolescente que todavía está desarrollando su capacidad crítica y sus criterios para evaluar fuentes, esa distinción puede resultar mucho más complicada. Por ello, enseñar a utilizar estas herramientas implica también enseñar a cuestionar sus respuestas y contrastar la información. ¿Puede un adolescente desarrollar una relación emocional con una IA? El debate va más allá del rendimiento académico. ESET señala también el riesgo de que algunos menores depositen un grado excesivo de confianza en estos sistemas o comiencen a relacionarse con ellos como si fueran figuras humanas de apoyo. Por sofisticada que sea una herramienta, un tutor artificial no posee la empatía de un profesor ni puede sustituir las relaciones humanas que forman parte del proceso educativo. Un docente puede percibir frustración, desmotivación o inseguridad y modificar su manera de enseñar en función de esas señales. La IA puede simular determinados comportamientos conversacionales, pero eso no significa que experimente emociones o establezca vínculos reales. La privacidad, otro de los grandes interrogantes Las conversaciones mantenidas con estos sistemas pueden contener mucha más información de la que aparentemente parece. Trabajos escolares, intereses personales, dudas, rendimiento académico, datos sobre dispositivos o incluso grabaciones de voz pueden formar parte de la información gestionada por determinadas plataformas. Cuando los usuarios son menores, conocer qué información se recopila, durante cuánto tiempo se conserva, para qué se utiliza y si intervienen terceros resulta especialmente importante. Por ello, ESET recomienda a familias y centros educativos revisar las políticas de privacidad y comprobar el cumplimiento de la normativa de protección de datos antes de incorporar una herramienta al día a día de los estudiantes. De los contenidos inapropiados al prompt injection También existen riesgos estrictamente relacionados con la ciberseguridad. Los menores pueden intentar sortear voluntariamente las restricciones de una plataforma para acceder a determinados contenidos. Pero existen además ataques dirigidos a manipular el comportamiento de los propios sistemas de IA. Entre ellos se encuentra el denominado prompt injection, mediante el cual instrucciones maliciosas pueden intentar alterar el funcionamiento esperado de una herramienta. En determinados escenarios, este tipo de técnicas podría utilizarse para mostrar contenidos inseguros o tratar de dirigir al usuario hacia páginas fraudulentas. Es un riesgo que introduce una nueva variable en la elección de herramientas educativas: no basta con analizar qué puede enseñar una plataforma, sino también cómo protege a quienes la utilizan. Acompañar antes que prohibir Frente a estos riesgos, la recomendación no pasa necesariamente por excluir la inteligencia artificial de la educación. ESET apuesta por priorizar herramientas concebidas específicamente para el aprendizaje, especialmente aquellas recomendadas por los propios centros educativos o respaldadas por evidencias sobre su utilidad pedagógica. Para las familias, el acompañamiento inicial puede ser igualmente importante. Utilizar la herramienta junto al menor permite conocer cómo responde, qué información solicita y cómo se comporta ante determinadas preguntas. También resulta fundamental enseñar desde edades tempranas que no deben compartirse con una IA contraseñas, direcciones, teléfonos, credenciales u otros datos sensibles, así como explicar que una respuesta convincente no tiene por qué ser correcta. Los controles adaptados a la edad, los límites razonables de utilización y la supervisión periódica pueden completar esas medidas. La llegada de la inteligencia artificial a las aulas y a los hogares parece difícil de detener. La cuestión será conseguir que su enorme capacidad para facilitar el acceso al conocimiento no sustituya precisamente aquello que la educación pretende desarrollar: curiosidad, esfuerzo, autonomía y pensamiento crítico.
8 Septiembre 2026
Jarana
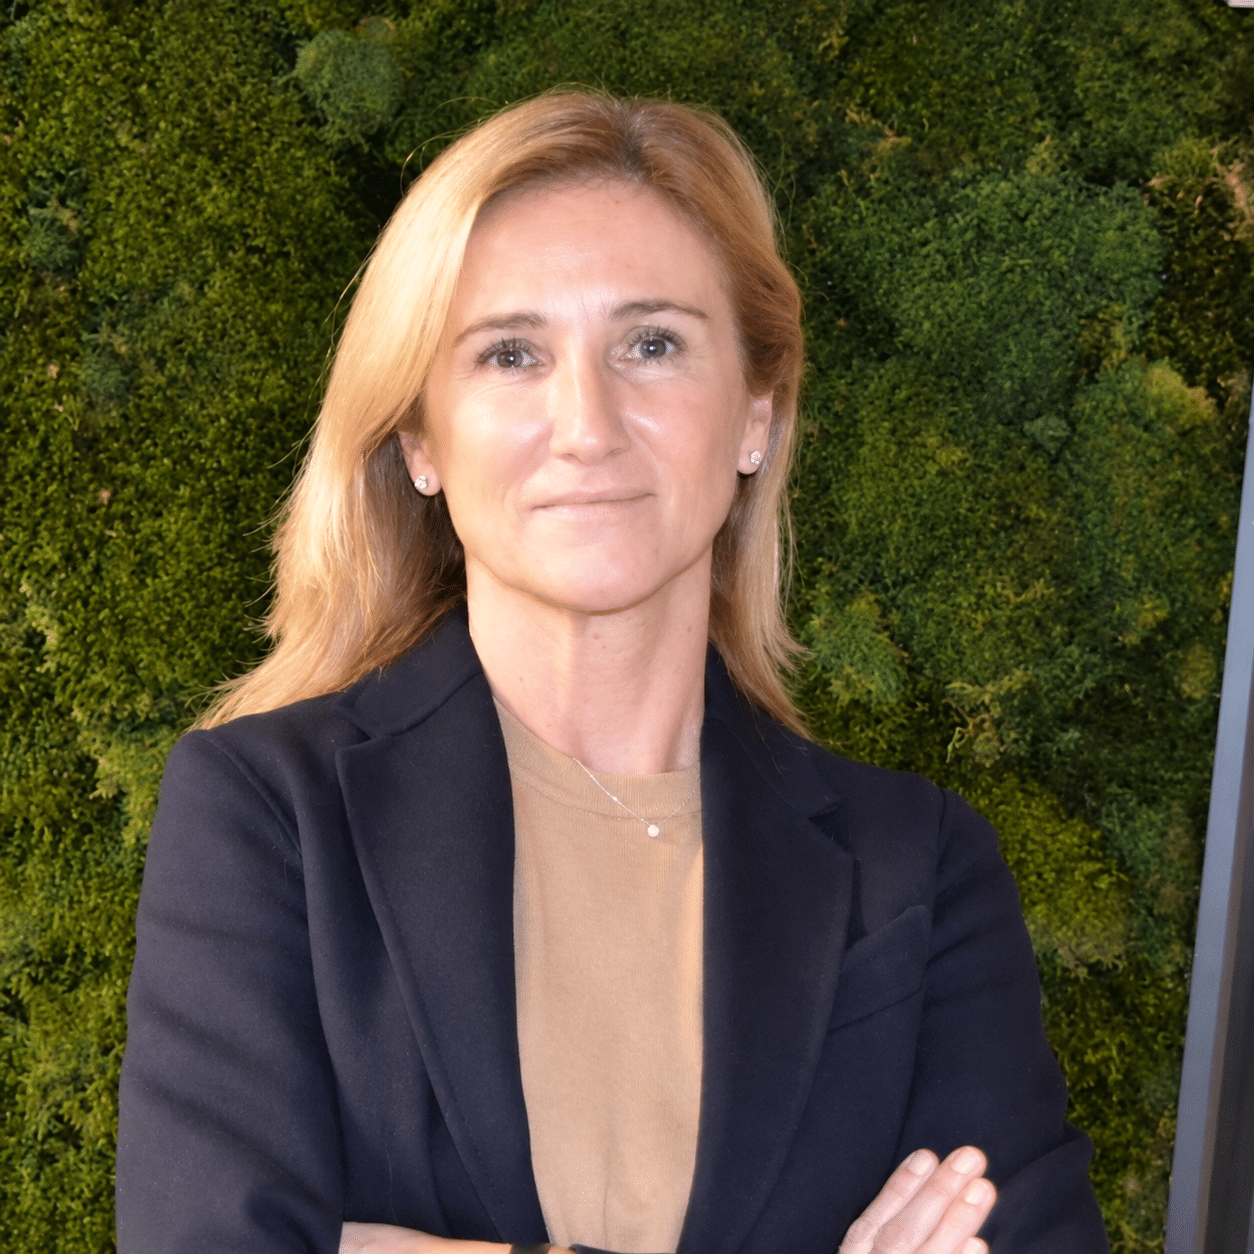
Mónica Rey Amado inicia una nueva etapa profesional como Strategy and Corporate Advisor en BIMBA Y LOLA, desde donde aportará su experiencia en estrategia, transformación empresarial y desarrollo corporativo. La directiva cuenta con una amplia trayectoria internacional en consultoría, dirección general y gobierno corporativo, con experiencia en compañías como General Electric, McKinsey & Company, Grupo PRISA, Atento y Nueva Pescanova. A lo largo de su carrera ha liderado procesos de transformación y ha desarrollado su actividad en ámbitos como estrategia, M&A, organización y mejora de procesos. Actualmente, además, es consejera independiente de Telefónica y miembro de su Comisión de Sostenibilidad y Regulación. Su incorporación a BIMBA Y LOLA supone un nuevo paso en una trayectoria marcada por la gestión de organizaciones en transformación y el asesoramiento estratégico.
8 Septiembre 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

