Rincón del CISO
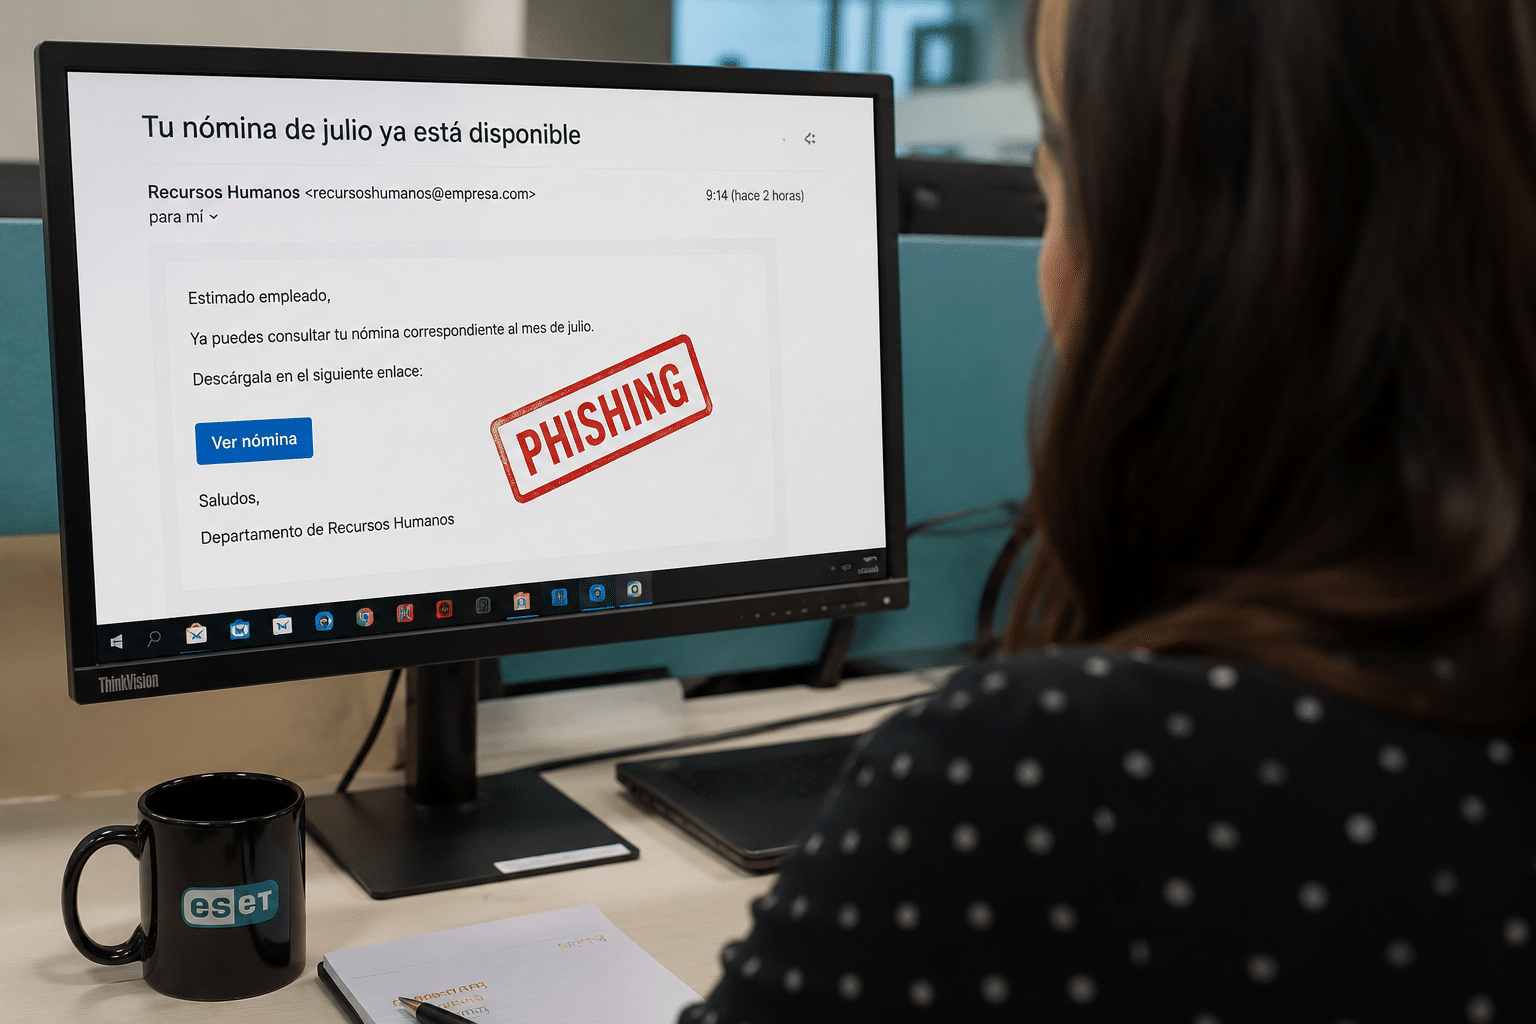
Una nueva campaña de phishing suplanta a los departamentos de Recursos Humanos para distribuir troyanos bancarios. Los atacantes aprovechan el final de mes y la expectativa de recibir la nómina para conseguir que los empleados bajen la guardia. El final de mes llega y, con él, uno de los correos que pocos trabajadores consideran extraño: “Tu nómina ya está disponible”. Precisamente esa familiaridad es la que están aprovechando los ciberdelincuentes para poner en marcha una nueva campaña destinada al robo de credenciales bancarias. Investigadores de ESET han identificado una nueva oleada de mensajes fraudulentos que se hacen pasar por comunicaciones de Recursos Humanos y utilizan la consulta de la nómina como reclamo. El objetivo final no es acceder a información laboral, sino conseguir que la víctima instale un troyano especializado en obtener datos relacionados con servicios financieros. La estrategia no es nueva. De hecho, campañas similares llevan meses circulando. Lo que está cambiando es la infraestructura y algunos elementos técnicos utilizados por los atacantes para intentar esquivar las herramientas de detección. Un correo aparentemente rutinario El ataque comienza con un mensaje que informa al empleado de que ya puede consultar su nómina. El correo incluye un enlace que, aparentemente, debería conducir al documento correspondiente. Pero la nómina nunca aparece. Al hacer clic, el usuario termina en una página fraudulenta desde la que se descarga un archivo comprimido presentado como si contuviera documentación laboral legítima. En su interior se mezclan diferentes elementos, incluidos instaladores de software legítimos y archivos HTA bautizados de manera que parecen estar relacionados con la nómina. Esta combinación ayuda a dar credibilidad al contenido y dificulta que una víctima sin conocimientos técnicos sospeche inmediatamente. El verdadero peligro aparece cuando se ejecutan esos archivos. Una falsa actualización mientras el malware trabaja en segundo plano La cadena de infección está diseñada para mantener la apariencia de normalidad. Mientras el usuario visualiza lo que parece ser una actualización de seguridad, el código malicioso actúa en segundo plano e instala el troyano bancario. Su finalidad es hacerse con información sensible y, especialmente, con credenciales relacionadas con servicios financieros. ESET ha observado además un cambio en la infraestructura utilizada en esta nueva campaña. Los atacantes están recurriendo a nuevas direcciones asociadas al dominio secureserver[.]net para conducir a las víctimas hasta las páginas desde las que se distribuyen los archivos maliciosos. Los investigadores también han encontrado comentarios escritos en portugués dentro del código y de las páginas empleadas durante el ataque. Este elemento podría apuntar hacia actores vinculados con el ecosistema de ciberdelincuencia brasileño, que desde hace años distribuye diferentes familias de troyanos bancarios tanto en España como en Latinoamérica. El análisis ha identificado, además, características similares a las observadas en amenazas como Grandoreiro, uno de los troyanos bancarios que ha tenido actividad en numerosos países. ¿Por qué siguen utilizando la nómina como cebo? Porque funciona. Frente a campañas que recurren a historias extraordinarias o mensajes alarmistas, la falsa nómina explota una situación completamente normal dentro de cualquier empresa. A finales de mes, recibir una comunicación relacionada con el salario no resulta extraño. El empleado reconoce el contexto, espera ese tipo de información y tiene un incentivo evidente para abrirla rápidamente. Ese componente psicológico convierte a la ingeniería social en una de las principales armas del ataque. “Los ciberdelincuentes llevan meses reutilizando el asunto de la nómina porque saben que es un mensaje que genera confianza y coincide con un momento en el que muchos trabajadores esperan recibir comunicaciones relacionadas con el cobro de su salario”, explica Josep Albors, director de Investigación y Concienciación de ESET España. Mientras la fórmula continúe consiguiendo víctimas, advierte Albors, es previsible que los atacantes sigan adaptándola y modificando determinados elementos para tratar de superar las medidas de protección. Antes de abrir tu próxima nómina, comprueba quién la envía La campaña vuelve a demostrar que un ciberataque efectivo no necesita comenzar necesariamente con una técnica especialmente sofisticada. En muchas ocasiones basta con conseguir que una persona confíe en el mensaje adecuado en el momento adecuado. Ante un correo relacionado con nóminas o documentación laboral, conviene comprobar cuidadosamente la dirección del remitente, desconfiar de enlaces o archivos inesperados y evitar ejecutar ficheros descargados desde páginas externas. Si existe alguna duda, lo más seguro es acceder a la nómina a través del portal corporativo habitual o confirmar directamente con Recursos Humanos que la comunicación es legítima. La tecnología de protección sigue siendo fundamental, pero hay una primera barrera que continúa dependiendo de las personas: pensarlo dos veces antes de hacer clic, incluso cuando el correo parece completamente rutinario.
2 Septiembre 2026
Jarana
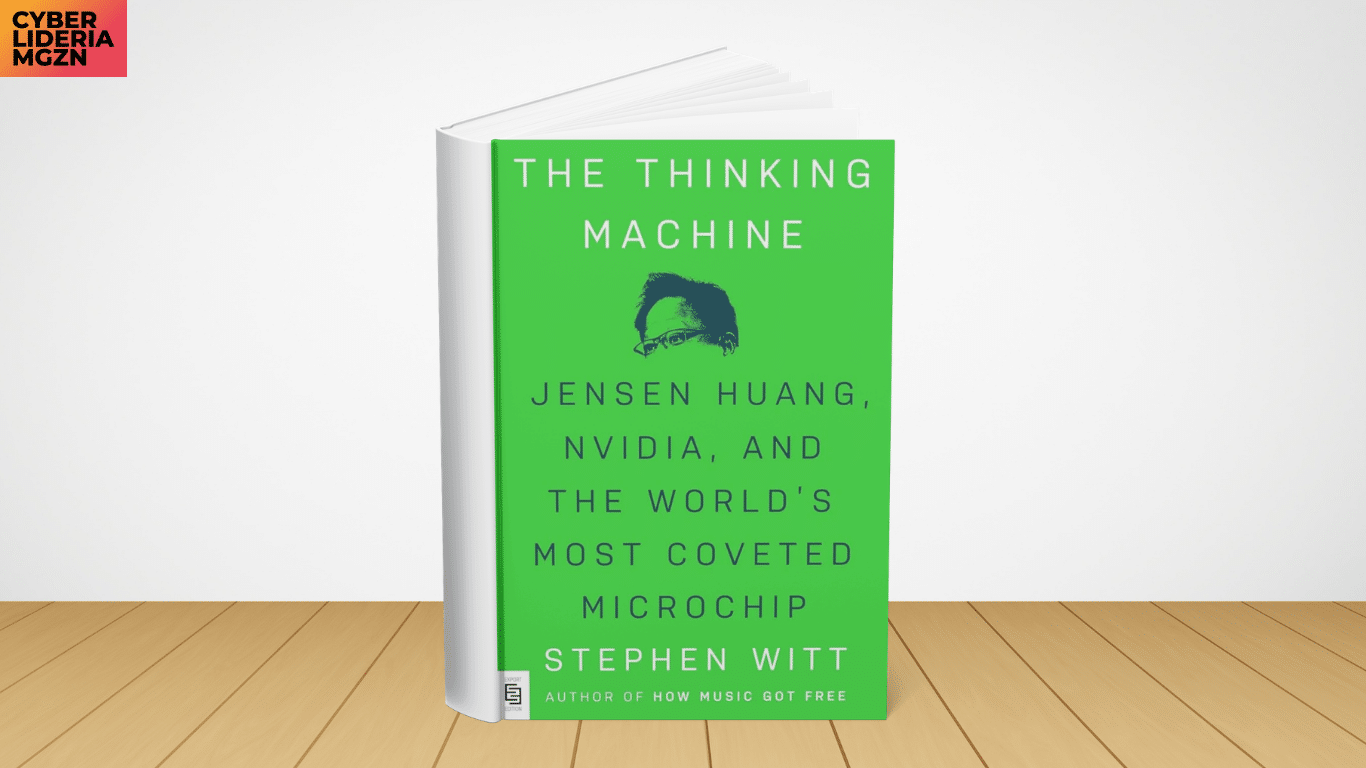
Stephen Witt recorre la historia de NVIDIA y de su fundador y CEO, Jensen Huang, para explicar cómo una compañía nacida en torno a los gráficos para videojuegos terminó convirtiéndose en una pieza fundamental de la revolución de la inteligencia artificial. El libro combina tecnología, estrategia empresarial y liderazgo para mostrar las decisiones, apuestas y riesgos que permitieron a NVIDIA adelantarse a una transformación que hoy está redefiniendo industrias enteras. Autor: Stephen Witt
2 Septiembre 2026
Jarana
Alvea Soluciones Tecnológicas ha incorporado a Fernando Cisneros Villa como nuevo Chief Data & AI Officer, reforzando su apuesta por el gobierno del dato y la Inteligencia Artificial aplicada al negocio. Cisneros se incorpora tras más de ocho años liderando iniciativas de digitalización, automatización y robótica en Prosegur, y cuenta con experiencia en sectores como seguros, banca y medios de pago, retail, transporte e industria. Desde su nueva posición, contribuirá a impulsar proyectos de Data & AI orientados a generar valor y mejoras de eficiencia medibles para los clientes de la compañía.
2 Septiembre 2026
ESG
Si hace apenas unos años nos hubiesen dado una ventana a la actualidad para mostrarnos que terminaríamos preguntando a una máquina qué debemos escribir, dónde debemos viajar, cómo se puede resolver un problema empresarial o incluso qué debemos pensar sobre nosotros mismos pocos lo hubiésemos creído (al menos tan pronto). Nos encontramos entonando que “los tiempos adelantan que es una barbaridad”, tal como cantaban don Hilarión y don Sebastián en La verbena de la Paloma... ¡y no les faltaría razón! La inteligencia artificial ha irrumpido en nuestras vidas con una velocidad extraordinaria. De hecho, probablemente nunca una tecnología ha conseguido pasar en tan poco tiempo del laboratorio al bolsillo y de la investigación científica a la conversación cotidiana. Y esto, no nos confundamos, es una magnífica noticia. La IA amplía nuestra capacidad para conocer, analizar, crear y resolver problemas. Y negarlo sería tan absurdo como haber rechazado la imprenta porque podía utilizarse para publicar mentiras. Pero ahí comienza precisamente el problema. La pregunta relevante no es si la inteligencia artificial es buena o mala sino cómo la inteligencia artificial modifica las condiciones desde las que nosotros hacemos, conocemos y decidimos. Hemos dedicado enormes esfuerzos a conseguir que las máquinas aprendan, pero quizá deberíamos preguntarnos si estamos dedicando el mismo esfuerzo a evitar que el ser humano olvide. Olvide pensar; olvide contrastar; olvide dudar; olvide asumir la responsabilidad de sus decisiones… olvidemos quiénes somos y de dónde venimos. Y es que no podemos olvidar que los humanos mostramos una tendencia natural a economizar esfuerzo cognitivo y moral. Existe una tentación particularmente atractiva en esta nueva sociedad tecnológica para trasladar a los algoritmos aquello que nos resulta incómodo decidir. Si una máquina selecciona al candidato para un puesto de trabajo, concede un crédito, recomienda una inversión o determina qué información debemos leer, siempre podremos refugiarnos en una nueva versión tecnológica del conocido “yo solo cumplía órdenes” o “lo dijo el algoritmo” como fórmula para olvidar que la responsabilidad final sigue siendo nuestra. El algoritmo, naturalmente, no protesta y eso da origen a uno de los grandes problemas éticos de la inteligencia artificial. Estamos construyendo sistemas capaces de participar crecientemente en nuestras decisiones sin haber resuelto plenamente cómo atribuimos la responsabilidad por ellas y, quizá más grave todavía, creando las condiciones para diluirla o banalizarla. Un algoritmo puede calcular, clasificar y predecir, pero no tiene conciencia de las consecuencias humanas de aquello que recomienda. Puede disponer de logos (habitualmente traducido del griego como razón), si queremos utilizar el término con cierta generosidad tecnológica, pero carece de ethos (de carácter moral, de esa disposición que el ser humano va formando a través de sus hábitos, elecciones y decisiones). No deberíamos entonces confundir inteligencia con moralidad y es que una IA puede analizar millones de datos y seguir siendo incapaz de responder a una pregunta extraordinariamente sencilla: ¿debo hacer algo simplemente porque puedo hacerlo? Ese “debo” implícito en la capacidad de reflexión y análisis sigue perteneciendo al ser humano, y es quela máquina procesa, pero la persona se compromete existencialmente con aquello que hace. Paradójicamente, cuanto más potentes sean nuestras máquinas, más necesaria será nuestra ética. Cada incremento en nuestra capacidad tecnológica multiplica también nuestra capacidad de provocar consecuencias y de analizarlas. El problema nunca fue que Prometeo robara el fuego a los dioses. El problema comenzó cuando hubo que decidir qué hacer con él y, sobre todo, cuando descubrimos que el fuego no solo transformaba el mundo, sino también al hombre que lo utilizaba. Podemos usar la nueva técnica para mejorar la medicina, transformar la educación, aumentar la productividad, democratizar el conocimiento y resolver problemas que durante décadas parecieron irresolubles. Pero también podemos utilizarla para manipular, vigilar, discriminar, desinformar o simplemente sustituir el pensamiento por la comodidad de una respuesta inmediata, favoreciendo una auténtica atrofia moral por delegación. Por eso resulta insuficiente responder al desafío con otra montaña de códigos, normas y reglamentos que sin duda serán necesarios. Pero una sociedad no se convierte en ética porque produzca legislación sobre ética. La respuesta debe comenzar antes formando personas capaces de preguntar, contrastar y decir “no”. Personas dotadas de un pensamiento crítico sólido y fundamentado, capaces de reconocer que una respuesta técnicamente eficiente puede ser humanamente inaceptable. La inteligencia artificial será probablemente una de las mayores herramientas creadas por nuestra civilización, pero precisamente por eso debemos evitar convertirla en una nueva autoridad moral. Dejemos que las máquinas aprendan todo lo que puedan, pero procuremos que, mientras tanto, nosotros no olvidemos aquello que nos hace humanos que es nuestra capacidad de elegir, de juzgar y de hacernos responsables de nuestras decisiones. Porque el gran problema ético de la inteligencia artificial no será determinar si las máquinas pueden llegar a pensar como nosotros, sino evitar que nosotros terminemos aceptando vivir como si ya no necesitáramos pensar por nosotros mismos. El verdadero riesgo no está, por tanto, en que la máquina alcance una apariencia de autonomía, sino en que el ser humano renuncie progresivamente a la suya. Jose Antonio Vega Vidal Profesor de Economía, Universidad Pontificia Comillas (ICADE)
1 Septiembre 2026
Rincón del CISO
La estrategia conocida como ‘Harvest now, decrypt later’ plantea un nuevo desafío para las empresas: información cifrada que hoy resulta inaccesible puede ser interceptada y almacenada a la espera de que la computación cuántica permita romper sus protecciones. SAIMA SYSTEMS advierte de que la migración hacia la criptografía post-cuántica no debería esperar a que esa capacidad tecnológica sea una realidad. Hay ciberataques cuyo éxito se mide en minutos. Otros, sin embargo, pueden diseñarse pensando en la próxima década. La evolución de la computación cuántica está dando relevancia a una amenaza especialmente difícil de detectar por sus consecuencias diferidas: robar información cifrada hoy y conservarla hasta disponer de la tecnología necesaria para descifrarla. Esta estrategia recibe el nombre de Harvest now, decrypt later (HNDL) y cambia uno de los principios con los que las organizaciones han gestionado tradicionalmente la protección de sus datos. Que una información no pueda ser descifrada actualmente no significa necesariamente que vaya a permanecer protegida durante toda su vida útil. SAIMA SYSTEMS alerta de que esta amenaza obliga a las compañías a empezar a pensar en la seguridad de sus datos en función del tiempo durante el que seguirán siendo sensibles, y no únicamente de los ataques que pueden comprometerlos en el presente. El valor de un dato dentro de diez años El planteamiento de los atacantes es relativamente sencillo. En lugar de intentar romper inmediatamente una comunicación cifrada, pueden interceptarla, almacenarla y esperar. El riesgo aparece con el desarrollo de ordenadores cuánticos suficientemente avanzados. Su capacidad de cálculo podría poner en cuestión algunos de los sistemas criptográficos de clave pública utilizados actualmente, haciendo accesible en el futuro determinada información capturada años atrás. Por eso, no todos los datos presentan el mismo nivel de exposición. Propiedad intelectual, secretos empresariales, contratos estratégicos, diseños industriales, información financiera o determinados datos personales pueden conservar su carácter confidencial durante periodos muy prolongados. «Muchas organizaciones creen que todavía falta mucho para que la computación cuántica tenga un impacto en su actividad, pero el problema ya ha empezado. Si una información sigue siendo valiosa dentro de diez años, también debe estar protegida frente a las amenazas de dentro de diez años», explica Ignacio Marco, director comercial y cofundador de SAIMA SYSTEMS. Esta perspectiva introduce una cuestión relevante para los responsables de ciberseguridad: ¿durante cuánto tiempo necesita permanecer secreto cada dato de la organización? La criptografía post-cuántica entra en la agenda empresarial La respuesta tecnológica a este escenario pasa, entre otras medidas, por la criptografía post-cuántica (PQC), basada en algoritmos concebidos para resistir ataques procedentes tanto de sistemas convencionales como de futuros ordenadores cuánticos. Pero la transición no se limita a sustituir una tecnología criptográfica por otra. Las empresas tendrán que identificar dónde utilizan actualmente criptografía vulnerable al escenario cuántico, qué información necesita protección a largo plazo y qué aplicaciones, comunicaciones, dispositivos y proveedores dependen de esos mecanismos. SAIMA SYSTEMS considera que este proceso terminará afectando transversalmente a las infraestructuras corporativas, incluidas las comunicaciones, las redes empresariales y los sistemas de acceso. «La transformación no consistirá simplemente en cambiar un algoritmo de cifrado. Será una evolución completa de las infraestructuras digitales y las empresas que empiecen antes tendrán una ventaja importante cuando lleguen las nuevas exigencias regulatorias y tecnológicas», señala Marco. De protegerse del ataque de hoy a anticiparse al de mañana La amenaza cuántica introduce así un cambio de horizonte en la gestión del riesgo. Una organización puede contar actualmente con sistemas de cifrado adecuados y, aun así, tener información cuya confidencialidad futura esté en juego. El desafío resulta especialmente significativo para sectores que trabajan con activos de larga duración. Una patente en desarrollo, información estratégica sobre infraestructuras o documentación empresarial confidencial pueden continuar teniendo valor cuando la tecnología disponible sea muy diferente de la actual. Esto convierte la migración post-cuántica en un proceso que requiere planificación. Esperar a que exista un ordenador cuántico capaz de comprometer determinados sistemas criptográficos podría dejar poco margen para revisar infraestructuras complejas y grandes volúmenes de información. España busca ganar terreno en la carrera cuántica El desafío también tiene una dimensión de soberanía tecnológica. Mientras Estados Unidos, China y Europa avanzan en el desarrollo de capacidades cuánticas, España está impulsando proyectos destinados a reforzar su posición en este ámbito. Entre ellos se encuentra MareNostrum Ona, la iniciativa de computación cuántica vinculada al Barcelona Supercomputing Center (BSC), concebida para ampliar las capacidades nacionales de investigación y desarrollo en tecnologías cuánticas. Para SAIMA SYSTEMS, disponer de conocimiento, infraestructura y tecnología propia será especialmente relevante en un escenario en el que la computación cuántica tenga implicaciones directas sobre la ciberseguridad y las infraestructuras críticas. Las redes también tendrán que adaptarse El cambio llegará igualmente a las arquitecturas de red. Tecnologías empresariales como SD-WAN tendrán que incorporar progresivamente mecanismos criptográficos resistentes al escenario cuántico. Paralelamente, podrían ganar protagonismo modelos de acceso bajo demanda a capacidad de computación cuántica, conocidos como Quantum-as-a-Service (QaaS), que permitirían utilizar estos recursos sin necesidad de disponer físicamente de un ordenador cuántico. La cuestión, por tanto, ya no es únicamente cuándo llegará una computación cuántica suficientemente potente. Para las organizaciones que manejan información cuyo valor se mantiene durante años, el reloj de la seguridad post-cuántica ya ha empezado a correr. Y ahí reside la particularidad de Harvest now, decrypt later: cuando llegue el momento en el que determinados datos puedan descifrarse, el ataque podría llevar una década esperando para completarse.
1 Septiembre 2026
ESG
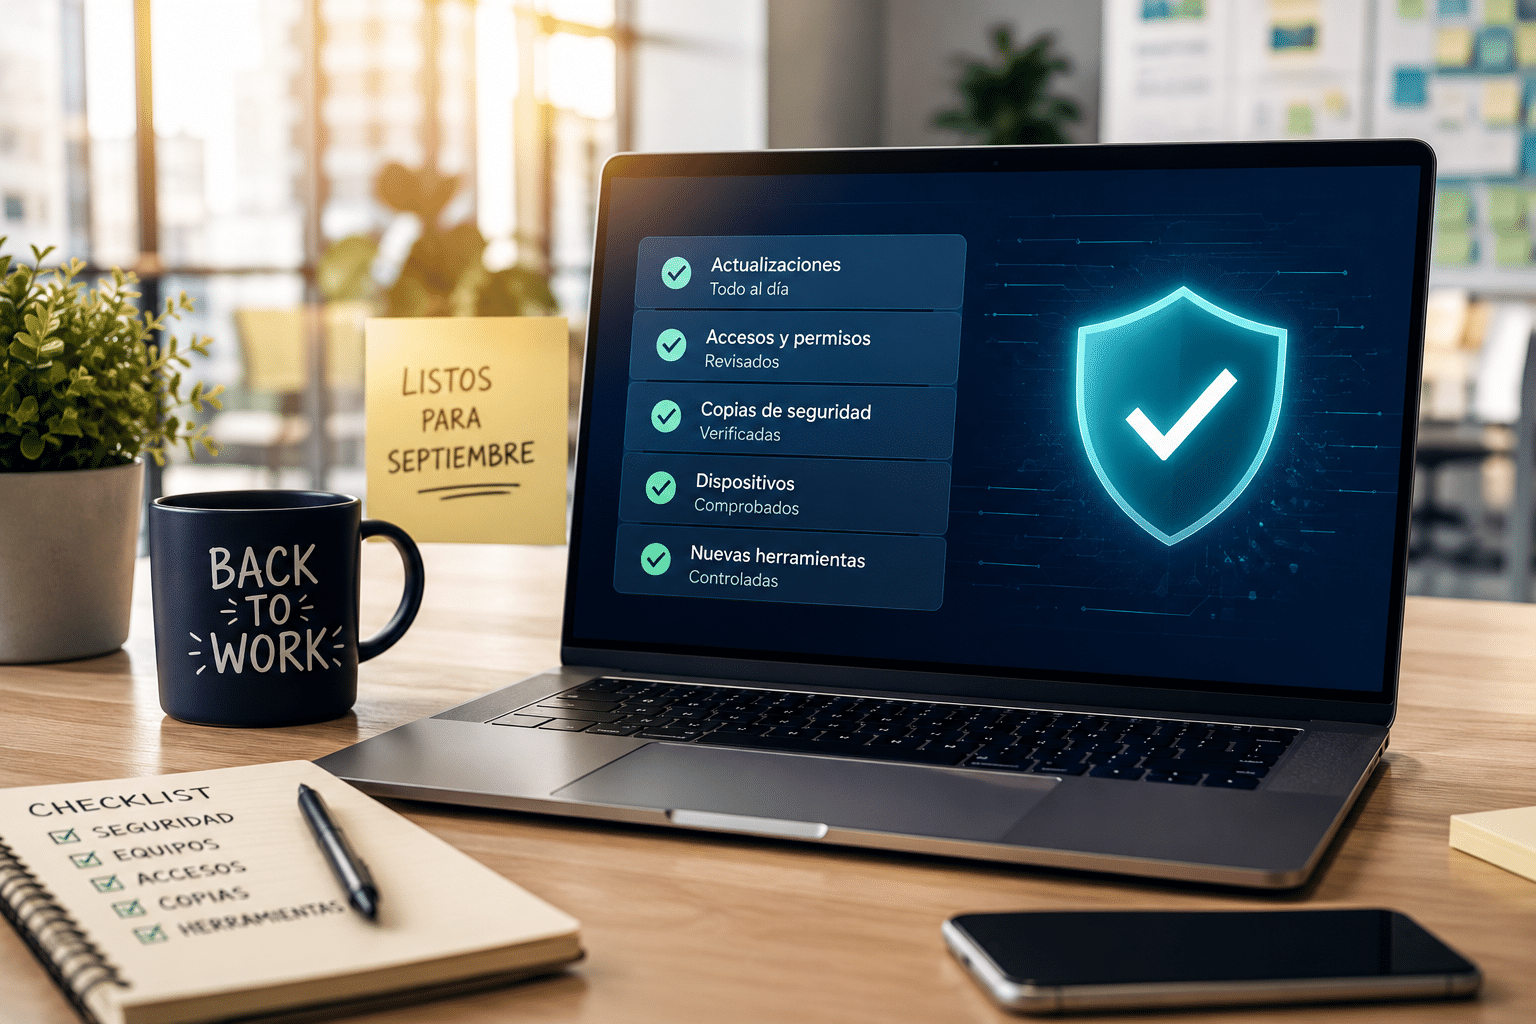
Septiembre supone para muchas empresas recuperar reuniones, proyectos, oficinas y ritmos de trabajo después del paréntesis vacacional. Pero la vuelta a la normalidad también puede ser un buen momento para comprobar algo menos visible: si la seguridad de la organización regresa en las mismas condiciones en las que se quedó antes del verano. Durante las vacaciones, algunos equipos han permanecido semanas apagados, otros han salido de la oficina, determinados empleados han trabajado desde ubicaciones externas y pueden haberse incorporado nuevas aplicaciones y servicios digitales a las rutinas de trabajo. Por ello, ESET España recomienda convertir el inicio del nuevo curso empresarial en una pequeña revisión de seguridad que permita localizar configuraciones obsoletas, accesos innecesarios o cambios que hayan pasado inadvertidos. «Septiembre puede ser un buen momento para hacer una fotografía del estado de la seguridad de la empresa», explica Josep Albors, responsable de Investigación y Concienciación de ESET España. El objetivo, señala, no es realizar una auditoría completa, sino verificar que las principales medidas de protección continúan funcionando correctamente. Equipos que llevan semanas sin actualizarse Uno de los primeros puntos de atención son los dispositivos corporativos. Ordenadores, móviles y servidores que hayan permanecido apagados o desconectados durante parte del verano pueden acumular actualizaciones pendientes. Antes de reincorporarlos plenamente a la actividad, resulta conveniente comprobar el estado de sistemas operativos, navegadores, aplicaciones y soluciones de seguridad. La actualización periódica sigue siendo una de las barreras básicas frente a los ciberataques, especialmente porque permite corregir vulnerabilidades conocidas antes de que puedan ser aprovechadas. ¿Quién tiene acceso a qué? Septiembre también ofrece una oportunidad para revisar las identidades digitales de la organización. Cambios de puesto, empleados que hayan abandonado la compañía, colaboradores temporales o permisos concedidos a proveedores para proyectos concretos pueden provocar que permanezcan activas cuentas o autorizaciones que ya no tienen una justificación. La recomendación pasa por revisar usuarios y privilegios aplicando el principio de mínimo privilegio: cada persona debería poder acceder únicamente a los recursos que necesita para desarrollar su trabajo. En aquellas cuentas especialmente sensibles, la autenticación multifactor añade además una barrera adicional frente al robo de credenciales. Tener un backup no significa poder recuperarlo Las copias de seguridad constituyen otro de los elementos que deberían comprobarse tras las vacaciones. La existencia de un sistema automático de backup no garantiza por sí misma que una organización pueda recuperar su información después de un incidente. Es necesario verificar que las copias se están ejecutando correctamente, que contienen los datos previstos y que el procedimiento de restauración funciona. Esta capacidad resulta especialmente relevante frente al ransomware, que continúa representando una amenaza significativa para organizaciones de diferentes tamaños. La pregunta que una empresa debería hacerse, por tanto, no es únicamente «¿tenemos copias?», sino «¿podríamos recuperar nuestros sistemas con ellas si mañana las necesitáramos?». Los dispositivos también vuelven de vacaciones Portátiles y teléfonos corporativos pueden haber pasado las últimas semanas conectándose desde viviendas, hoteles, aeropuertos y otras redes alejadas del entorno habitual de la empresa. Durante ese periodo también pueden haberse instalado aplicaciones, extensiones del navegador o herramientas para solucionar necesidades puntuales. Esto no implica que un dispositivo utilizado fuera de la oficina esté comprometido, pero sí justifica comprobar qué ha cambiado antes de devolverlo plenamente al entorno corporativo. Aplicaciones instaladas, sesiones abiertas, extensiones, permisos y actualizaciones pendientes son algunos de los aspectos que conviene revisar. La IA abre otro frente: saber qué están utilizando los empleados La última cuestión adquiere especial importancia en 2026: las herramientas digitales que están entrando en las empresas sin pasar necesariamente por los canales corporativos habituales. El fenómeno no es nuevo y suele asociarse al concepto de shadow IT, pero la popularización de la inteligencia artificial ha añadido una nueva dimensión al problema. Asistentes, plataformas generativas, extensiones y otras aplicaciones pueden comenzar a utilizarse por iniciativa de los propios trabajadores y terminar procesando información corporativa. Según datos recogidos por ESET en su Threat Report H1 2026, sus laboratorios analizaron cerca de 900.000 AI skills durante la primera mitad del año e identificaron decenas de miles de instancias sospechosas y miles clasificadas como maliciosas. Para Albors, la respuesta no pasa necesariamente por bloquear cualquier herramienta nueva. «El objetivo no debería ser prohibir por defecto las nuevas herramientas, sino saber cuáles se están utilizando, para qué se usan y qué información se está introduciendo en ellas». Septiembre como punto de control La vuelta de vacaciones puede servir así como un punto de control dentro de una estrategia de ciberseguridad que debería mantenerse durante todo el año. Actualizar los dispositivos, retirar permisos innecesarios, probar la recuperación de backups, revisar los equipos que han trabajado fuera y ganar visibilidad sobre las nuevas aplicaciones utilizadas por los empleados son actuaciones relativamente sencillas. Porque retomar la actividad no debería significar simplemente volver a encender los equipos, sino comprobar que todo aquello que vuelve a conectarse a la empresa continúa siendo seguro.
1 Septiembre 2026
Jarana
Fernando Matzkin ha sido nombrado Chief Operating Officer (COO) de Globant, asumiendo la dirección operativa de la compañía en un momento marcado por su evolución hacia un modelo de servicios AI-Native. Matzkin cuenta con 17 años de trayectoria en Globant y, antes de asumir esta nueva responsabilidad, ejercía como Chief Revenue Officer (CRO). Desde su nuevo cargo, tendrá entre sus principales objetivos acelerar la Visión 2030 de la compañía, evolucionar su modelo operativo y reforzar la integración de la inteligencia artificial en la generación de valor para los clientes, con iniciativas como Glob.AI y los AI Pods en el centro de esta estrategia. El nombramiento se produce en plena transformación de Globant hacia una nueva generación de servicios apoyados de forma nativa en inteligencia artificial.
1 Septiembre 2026
Rincón del CISO
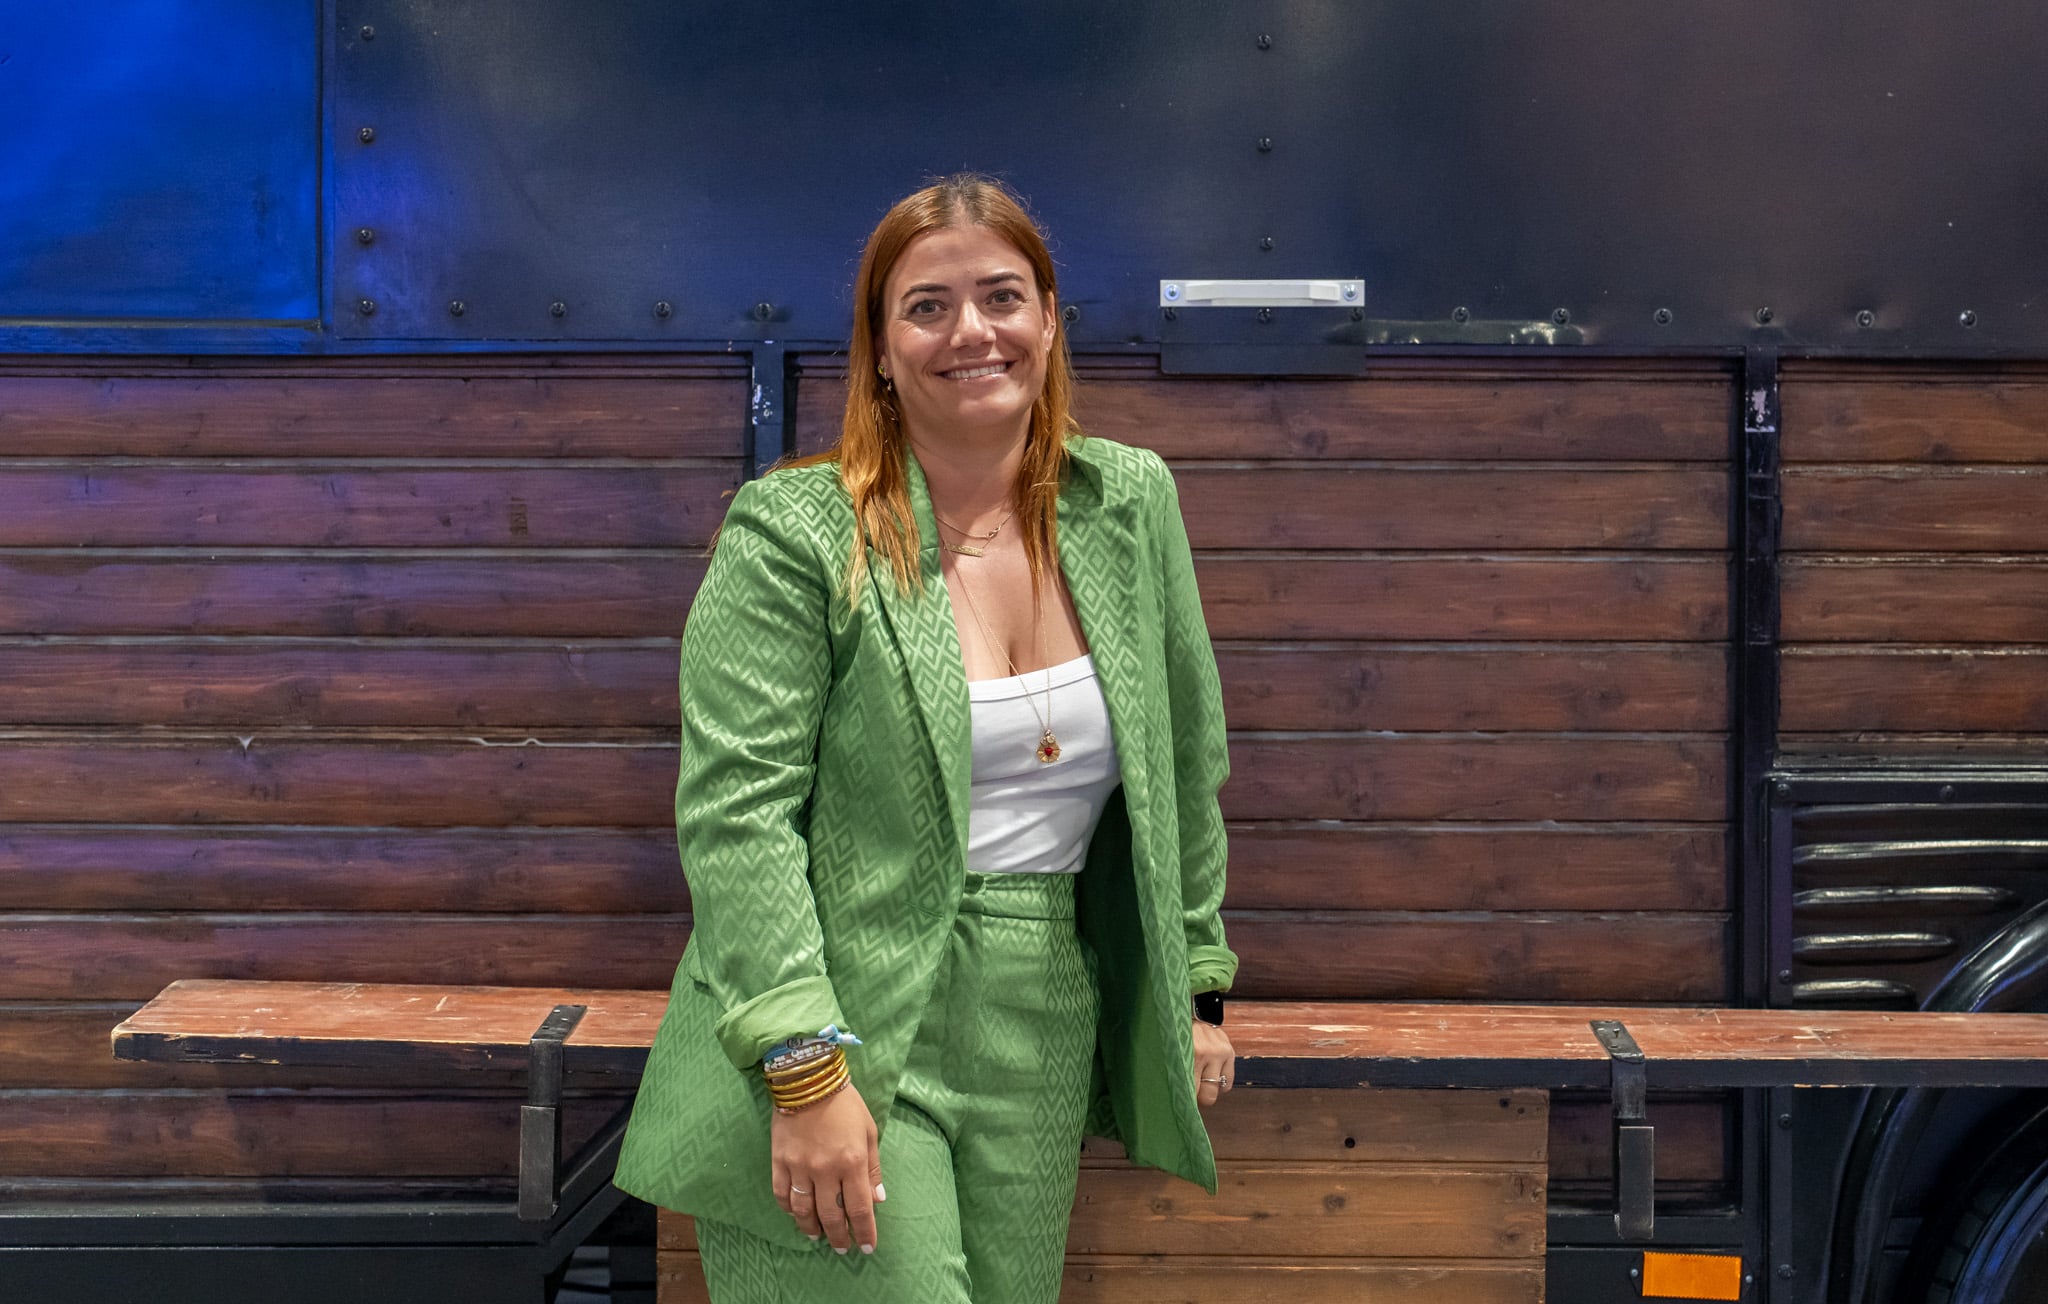
Sonia Pulgarín, directora de CyberLideria MGZN, entrevista a María Baeza, Information Security Director de Meliá Hotesl International Sonia Pulgarín: Has desarrollado tu carrera en un entorno tan complejo y global como el hospitality. ¿Qué aprendizaje profesional te ha cambiado más como líder? María Baeza: El aprendizaje más importante ha sido entender que la seguridad no trata de tecnología, sino de confianza. A lo largo de mi carrera he comprobado que las mejores herramientas y los mejores procesos son insuficientes si no consigues que las personas los entiendan, los compartan y los hagan suyos. Liderar no consiste en tener todas las respuestas, sino en crear un entorno donde las personas puedan aportar las mejores respuestas. Trabajar en dos compañía globales me ha enseñado que escuchar, generar confianza y construir equipos sólidos tiene un impacto mucho mayor que cualquier decisión técnica individual. S.P.: Cuando miras atrás, ¿hubo algún momento concreto en el que dijiste “quiero dedicarme a la ciberseguridad”, o fue una carrera que te encontró a ti? M.B.: Creo que, más que elegir yo la ciberseguridad, la ciberseguridad me encontró a mí. De pequeña mi obsesión era conectar el mundo, así que acabé estudiando Teleco – y ADE, porque al parecer no tenía suficiente con complicarme la vida una vez-. Con los años, me di cuenta de que lo que realmente me interesaba era que todo estuviera conectado, sí, pero de forma segura… Además, siempre me han atraído los entornos complejos, donde se mezclan tecnología, personas y negocio. Cuando descubrí la seguridad entendí que era una disciplina con impacto real: protege la operación de una organización, pero también algo mucho más delicado, la confianza. Lo que empezó como una evolución profesional terminó siendo una vocación. Y sigue siéndolo porque en ciberseguridad, si un día crees que ya lo sabes todo, probablemente ese mismo día te toca volver a estudiar. S.P.: En seguridad siempre se trabaja bajo presión. ¿Cuál ha sido el momento más desafiante de tu carrera y qué descubriste sobre ti misma al atravesarlo? M.B.: Gestionar incidentes críticos o situaciones de crisis ha sido, sin duda, uno de los mayores retos de mi trayectoria. Son situaciones donde la información es incompleta, las decisiones deben tomarse rápido y las consecuencias pueden ser muy relevantes para el negocio. En esos momentos descubrí que la serenidad es una herramienta de liderazgo tan importante como el conocimiento técnico. Aprendí que mi papel no es ser la persona que tiene todas las respuestas, sino ayudar al equipo a mantener el foco, priorizar adecuadamente y tomar decisiones con confianza incluso en escenarios de incertidumbre. También confirmé algo que sigo pensando hoy: ningún reto importante se supera en solitario. S.P.: Cuando desconectas del trabajo, ¿qué cosas te ayudan realmente a recargar energía? ¿Qué aficiones o rituales forman parte de tu equilibrio personal? M.B.: Mi principal fuente de energía son mi familia y mis amigos. Mis hijos, aunque obviamente son una gran responsabilidad, son también una de las mayores fuentes de aprendizaje y de realidad que existen: tienen una capacidad increíble para ponerme los pies en la tierra, sobre todo para relativizar los problemas del trabajo. Mi mayor afición es el esquí. Aunque solo pueda practicarlo en invierno, intento aprovecharlo al máximo; de hecho, casi todas mis vacaciones acaban teniendo nieve de por medio. Es una forma de desconectar de verdad, cambiar de ritmo, tomar aire y darte cuenta de que bajar una pista con control es bastante parecido a gestionar una crisis o un gran proyecto: foco, equilibrio, valentía y no mirar demasiado a la pendiente, si no, al siguiente paso. También me recarga mucho pasar tiempo con mis amigos, una cena, ir a un festival, o simplemente hablar de nuestras cosas y reírme sin que aparezcan siglas, riesgos o alertas en la conversación. Si bien es cierto, siempre he defendido que el equilibrio no consiste en separar por completo la vida profesional y persona, sino en encontrar espacios que te permitan recuperar perspectiva, respirar y volver con más energía y mejores ideas. S.P.: La IA está redefiniendo tanto la ciberseguridad como la experiencia del cliente. ¿Qué te entusiasma más de esta revolución y qué te preocupa especialmente? M.B.: Lo que más me entusiasma es su capacidad para potenciar el talento humano. La inteligencia artificial nos permite analizar más información, automatizar tareas repetitivas y dedicar más tiempo a actividades de alto valor. Tiene el potencial de transformar tanto la experiencia de cliente como la forma en la que protegemos nuestras organizaciones. Lo que más me preocupa es que la velocidad de evolución es extraordinaria. Los mismos avances que generan oportunidades también pueden ser utilizados para automatizar ataques, crear fraudes más sofisticados o manipular información a una escala nunca vista. Por eso creo que la conversación ya no es únicamente tecnológica. También es una conversación sobre responsabilidad, gobernanza y confianza. S.P.: ¿Qué cualidades valoras hoy en alguien que quiere crecer en seguridad digital, más allá del conocimiento técnico? M.B.: Como dice Víctor Küpper, la actitud multiplica. Y yo esto lo compro totalmente, dentro y fura de la seguridad. Puedes tener mucho conocimiento técnico, pero si no hay actitud, curiosidad y ganas de colaborar, el recorrido se queda corto. La tecnología cambia tan rápido que saber mucho de algo o aprender una herramienta concreta está bien, pero aprender a aprender y a colaborar con los demás es imprescindible. Hoy dominas una solución y mañana aparece otra con más siglas, más promesas y, normalmente, más documentación pendiente de leer. Por eso, cada vez valoro más la comunicación, la empatía y el pensamiento crítico. Los mejores profesionales de ciberseguridad son los que entienden que detrás de cada proceso, cada riesgo y cada sistema hay personas, decisiones de negocio y, muchas veces, alguien que necesita que se lo expliquen sin parecer que estamos hablando en otro idioma. La seguridad necesita grandes técnicos, por supuesto, pero también grandes comunicadores, buenos compañeros de viaje y personas capaces de construir soluciones con otros, no solo para otros. S.P.: Dirigir seguridad en una compañía hotelera implica proteger tecnología, pero también personas y confianza. ¿Cómo construyes una cultura de seguridad sin caer en el miedo o el exceso de control? M.B.: Estoy convencida de que la seguridad basada en el miedo tiene un recorrido muy corto. La cultura de seguridad se construye desde la comprensión y la confianza. Cuando las personas entienden por qué existe una medida de protección y cómo contribuye a proteger a clientes, compañeros y negocio, dejan de percibirla como una imposición. Mi objetivo siempre ha sido que la seguridad sea vista como un habilitador y no como una barrera. Escuchar, explicar, acompañar y generar contexto es mucho más efectivo que controlar. Al final, la seguridad madura aparece cuando cada persona se siente parte de la solución. S.P.: Si quienes trabajan contigo tuvieran que definirte en tres palabras fuera del organigrama, ¿cuáles crees que dirían? M.B.: Creo que dirían: cercana, justa y resolutiva. Y si alguien dice algo mejor, prometo no corregirle. Cercana, porque me gusta estar disponible, escuchar y entender bien lo que pasa antes de opinar o decidir. Justa, porque intento tomar decisiones con criterio, coherencia y respeto por las personas, incluso cuando la decisión no es fácil. Y resolutiva, porque me gusta resolver “fregaos”, me gusta convertir los problemas complejos en algo accionable. No siempre es fácil ni se puede simplificar todo, pero al menos intento que nadie necesite un mapa, una brújula y tres cafés para entender el siguiente paso. Si tuviera que añadir una cuarta palabra que, en este caso, me gustaría que asociaran conmigo, sería confianza, porque probablemente es lo que más intento construir cada día con las personas que me rodean, sean de mi equipo, de otros equipos o familiares y amigos.
31 Agosto 2026
Personaje del mes
Jesús García del Valle, CISO Santander España, entrevista a D. Clemente González Soler, fundador y presidente de Grupo Alibérico. Jesús García: Usted nació en Galicia, estudió Ingeniería Aeronáutica y acabó construyendo uno de los mayores grupos industriales del sector del aluminio en Europa. ¿Cuáles diría que han sido los momentos decisivos que marcaron su trayectoria empresarial? D. Clemente González: Llevo 55 años trabajando, 15 de ellos por cuenta ajena, primero en la Empresa Nacional del Aluminio (ENDASA) y después en la multinacional Alcan Aluminio, de la que fui presidente y consejero delegado en España. Los últimos 40 años los he dedicado a desarrollar mi propio proyecto empresarial, procurando aprender algo nuevo cada día. En diciembre de 1996, pusimos en marcha la primera fábrica, Alucoil, en Miranda de Ebro, en la provincia de Burgos, y ese fue el embrión de lo que hoy es Alibérico, un grupo familiar industrial y tecnológico formado por 17 fábricas en 9 Comunidades Autónomas y convertido en un referente mundial en el sector de aluminio. Nuestro lema es “Cada día contigo”, porque estamos presentes en multitud de productos de uso cotidiano: desde envases para alimentación y blísteres farmacéuticos hasta componentes estructurales para autobuses, trenes y barcos, fachadas de edificios, hospitales o quirófanos. Si tuviera que señalar el rasgo que mejor define a Alibérico sería la innovación. Para nosotros no es un departamento, sino una actitud compartida por toda la organización. De hecho, contamos con un programa interno, Innova, mediante el cual cada mes reconocemos a los empleados que proponen mejoras en productos, procesos o sistemas de trabajo. J.G.: Cuando mira hacia atrás, ¿qué valores o enseñanzas adquiridas en su infancia y juventud siguen guiando hoy su forma de liderar y tomar decisiones? Don C.G.: Mi padre, que ejerció como juez, me legó dos valores que me han guiado toda mi vida. El primero es el valor de la palabra dada. El segundo, la fuerza de la verdad. Cuando uno entiende que la palabra obliga y actúa siempre con la verdad por delante, acaba llegando mucho más lejos de lo que imagina. Llegué desde Santiago de Compostela a Madrid con apenas dieciocho años. Siempre digo que fue aquí donde, por primera vez en mi vida, me sentí verdaderamente libre e independiente. Recuerdo que lo primero que hice fue subirme al autobús de la línea 45 y recorrer varias veces su trayecto. Nadie me conocía y yo no conocía a nadie. Aquello, para mí, era la libertad. Esa experiencia también marcó mi forma de entender el esfuerzo, la independencia y la responsabilidad. Tengo 76 años y desde muy joven tuve claro que quería ser empresario. Ese propósito lo he alimentado cada día con ilusión, mucho trabajo, esfuerzo, sentido de la responsabilidad y algo que considero imprescindible, el deseo permanente de aprender, crear y seguir creciendo. J.G.: Emprender en la industria exige asumir riesgos importantes. ¿Cuál ha sido el mayor desafío o fracaso al que se ha enfrentado y qué aprendió de esa experiencia? Don C.G.: Yo hablaría más de desafíos y de experiencias que de fracasos. De todos ellos he procurado aprender siempre. Eso sí, partiendo de la premisa de que es necesario liderar con el ejemplo antes que con discursos. Uno de los momentos más complejos fue la crisis financiera de 2008. Necesitábamos salir de la espiral de pesimismo en la que se encontraba el país y escribí un artículo titulado "Ya está bien de llorar; hay futuro". Aquella reflexión fue el punto de partida de nuestro Plan Visión 5, cuyo objetivo era poner en marcha cinco fábricas en cinco años en cinco continentes. Como resultado de ese plan abrimos plantas en Marruecos, Estados Unidos, Brasil y Australia, y estuvimos muy cerca de hacerlo también en India. Después llegó la pandemia y alteró profundamente las cadenas globales de suministro. Aquello nos llevó a replantear nuestra estrategia y decidimos concentrar aproximadamente el 80% de nuestra capacidad industrial en España. Otro reto que tenemos por delante, esta vez tecnológico, es conseguir producir de una forma estable y homogénea “espuma de aluminio”, un material cien por cien ignífugo cuya patente mundial posee Alibérico. Espero ver consumado este proyecto en un futuro no muy lejano. J.G.: A lo largo de su carrera ha dirigido equipos muy diversos. ¿Qué características busca en las personas que incorpora a sus proyectos y cómo se construye una cultura de alto rendimiento y compromiso? Don C.G.: Para mí, lo importante en la vida, y también como empresario, es rodarte de personas buenas, en el sentido literal y profundo del término. Con gente buena se construyen buenas empresas. Y buenas empresas son aquellas que ponen al cliente en el centro y actúan con coherencia, constancia, comunicación, atención al detalle y respeto. Siempre digo que en una empresa solo hay dos tipos de personas: las que venden y las que ayudan a vender. Todas son igualmente necesarias. Al final, la diferencia la marca hacer cada día muchas pequeñas cosas mejor que la competencia. Ahí es donde empiezan la excelencia y el éxito. J.G.: En un entorno económico cada vez más incierto, la resiliencia se ha convertido en una competencia clave. ¿Cómo se entrena la resiliencia en una organización y qué papel juega el líder en los momentos difíciles? Don C.G.: El mercado es, por definición, cambiante. Por eso las empresas necesitan desarrollar la capacidad de adaptarse, superar las dificultades y salir fortalecidas. Los tropiezos deben afrontarse analizando sus causas y diseñando un plan de acción que permita corregir los errores y aprovechar el aprendizaje obtenido. En ese proceso el líder tiene una responsabilidad esencial: escuchar, inspirar con el ejemplo, transmitir confianza y fomentar una cultura de mejora continua. La clave está en no conformarse nunca, aspirar cada día a hacerlo mejor y mantener siempre la humildad y el sentido de la responsabilidad. J.G.: Se habla mucho de la guerra por el talento. Desde su experiencia, ¿qué esperan hoy los profesionales de una empresa y qué debe hacer una organización para atraer y retener a los mejores? Don C.G.: El mundo cambia a una enorme velocidad y eso también está transformando las prioridades de las personas. Aspectos que durante décadas fueron determinantes, como la posibilidad de promocionar, aprender o ganar más dinero, empiezan a compartir protagonismo con otros, especialmente con la disponibilidad de tiempo. Muchos jóvenes valoran hoy más la conciliación y la flexibilidad, lo que explica la creciente importancia del teletrabajo y de nuevas formas de organización. Si a eso añadimos el desarrollo de tecnologías disruptivas como la inteligencia artificial, creo que en pocos años asistiremos a una transformación profunda del mercado laboral. Probablemente, veremos cómo determinadas tareas desaparecen y muchas personas dejan de realizar el trabajo que hoy conocemos. Eso abrirá un debate de enorme trascendencia sobre cómo garantizar el bienestar y la cohesión de nuestras sociedades. J.G.: ¿Cuál cree que es la responsabilidad de los grandes empresarios en un momento en el que Europa necesita recuperar competitividad industrial y capacidad de innovación? Don C.G.: Durante los últimos veinte años Europa ha ido perdiendo peso industrial. Mientras China se ha concentrado en producir y Estados Unidos en innovar, Europa ha dedicado buena parte de sus esfuerzos a regular, en ocasiones hasta extremos excesivos. Tras la pandemia cada vez son más las voces que reclaman una verdadera política de reindustrialización. Espero que esa recuperación venga acompañada de una voluntad firme por parte de las instituciones de reconocer el papel esencial que desempeñan las empresas en el progreso económico y social. Siempre he entendido que ese compromiso también implica asumir responsabilidades cuando es necesario. Por eso acepté en 2016 la presidencia del Comité Ejecutivo de IFEMA, aunque lo hice bajo dos condiciones irrenunciables: no cobrar sueldo alguno y disponer de plena capacidad de decisión. Durante esa etapa vivimos desafíos extraordinarios, como la organización de la COP25 en apenas dieciocho días o la puesta en marcha del hospital provisional de IFEMA durante la pandemia. Pero también será imprescindible anticipar cuáles serán las necesidades de la industria europea durante la próxima década y adaptar los sistemas educativos y de formación profesional a esa realidad. J.G.: Si hoy tuviera 25 años y tuviera que empezar de nuevo, ¿qué harías exactamente igual y qué harías de forma diferente? Don C.G.: Seguiría apostando por desarrollar tecnología propia, tanto en maquinaria como en procesos industriales. Esa ha sido una de las claves de nuestro crecimiento y volvería a recorrer ese mismo camino. Quizá donde adoptaría un enfoque diferente sería en la gestión de las personas. Estoy convencido de que el trabajo y su transformación serán uno de los grandes debates de nuestras sociedades durante los próximos años, y las empresas tendremos que encontrar nuevas formas de atraer, motivar y desarrollar el talento.
31 Agosto 2026
Rincón del CISO
Septiembre puede borrar en pocos días la calma que conseguimos recuperar durante las vacaciones. El desafío es volver sin renunciar a lo aprendido y construir una forma de trabajar, liderar y vivir que sea sostenible durante todo el año. ¿Cuántos días tarda septiembre en borrar nuestras vacaciones? ¿La primera semana? ¿Los primeros 4 días? A veces, apenas tres días bastan para sentir que nada hubiera pasado. Regresamos con energía y con la intención de conservar algo de aquel ritmo más pausado. Pero basta con encender el ordenador para descubrir cómo la agenda comienza a llenarse. Muy pronto volvemos a responder mensajes mientras comemos, a enlazar reuniones y a repetir esa frase que durante el verano prometimos abandonar: “No tengo tiempo”. Septiembre tiene algo de comienzo, pero también mucho de cuenta atrás. Mientras se inicia un nuevo curso, se aproxima el cierre del año. Los proyectos se reactivan, los objetivos parecen más cercanos y todo adquiere una urgencia que no tenía antes de las vacaciones. La primera reacción suele ser acelerar. Queremos recuperar lo pendiente, responder a todos y demostrar que ya hemos vuelto. En pocos días, la calma desaparece y retomamos exactamente al mismo ritmo del que necesitábamos alejarnos. Pero quizá septiembre no nos esté pidiendo hacer más. Quizá nos esté pidiendo elegir mejor. No olvides lo que te prometiste durante las vacaciones Muy probablemente en esos días de descanso que ahora parecen lejanos, te prometiste trabajar con mayor calma, retomar aquel deporte abandonado o estar más presente con tu familia. O quizá te propusiste delegar más o dejar de reaccionar ante cada petición como si todo dependiera de ti. No eran simples pensamientos surgidos frente al mar. Eran conclusiones que aparecieron cuando tuviste la capacidad de ver a la distancia y observar al ritmo al que estabas viviendo. Al disminuir la presión cotidiana, el cerebro encuentra mejores condiciones para recuperar la atención, regular sus respuestas y establecer nuevas asociaciones. La distancia nos permite ver lo que la rutina oculta: el cansancio que habíamos normalizado, las reuniones que no aportan valor, la falta de prioridades o la dificultad para establecer límites. El problema es que no regresamos únicamente al trabajo. Regresamos también a nuestros hábitos. A la “normalidad” que llevábamos meses ejerciendo. Las mismas notificaciones, reuniones y demandas reactivan respuestas conocidas. El cerebro tiende a repetir los caminos que ya tiene entrenados, especialmente cuando vuelve a sentirse bajo presión. Por eso, no alcanza con recordar lo bien que estuvimos durante el verano. Aquello que nos prometimos necesita transformarse en decisiones concretas y determinantes antes de que la urgencia decida por nosotros. Dejar un espacio libre en la agenda. Reservar tiempo para pensar. Cuestionar una reunión antes de aceptarla. Preguntarnos si esa tarea necesita resolverse ahora o si simplemente nos hemos acostumbrado a prolongar la jornada laboral día tras día. No podemos evitar que septiembre acelere. Pero sí podemos decidir cómo queremos atravesarlo. Ni el trabajo es el enemigo ni las vacaciones son la salvación Trabajar no es algo malo. Además de ser nuestra fuente de ingresos, a muchos de nosotros nos relaciona con nuestro propósito, crecimiento, vínculos y la satisfacción de construir algo valioso. Tampoco estamos proponiendo vivir de vacaciones, aunque más de uno estará pensando: “¿Y por qué no?”. El problema aparece cuando convertimos ambos mundos en opuestos: el trabajo como un tiempo que debemos soportar y las vacaciones como el único momento en el que podemos descansar, disfrutar o recuperar nuestra vida. Muchas personas viven esperando el viernes, el próximo puente o el próximo verano. Esa espera permanente no es una forma saludable ni sostenible de relacionarnos con el trabajo. Necesitamos una conciliación más equilibrada durante todo el año: momentos de intensidad acompañados de espacios de recuperación; compromiso profesional sin disponibilidad permanente; buenos resultados sin relegar sistemáticamente nuestra vida personal. El agotamiento no se previene únicamente reservando unas pocas semanas de vacaciones al año. También exige revisar la carga de trabajo, la claridad de las prioridades, los límites, la autonomía y las posibilidades reales de recuperación durante el año. Y aquí nuestra forma de liderar resulta decisiva. La ausencia nos ofrece información que pocas evaluaciones de desempeño pueden mostrar con tanta claridad: ¿qué sucedió mientras no estábamos? ¿El equipo pudo avanzar? ¿Las decisiones continuaron? ¿Había criterios claros? ¿Existían personas preparadas para asumir nuestras responsabilidades? Desarrollar cuadros de reemplazo garantiza la continuidad del negocio y constituye, al mismo tiempo, una expresión de confianza y una responsabilidad esencial del liderazgo. Compartir conocimiento, entrenar el criterio y delegar decisiones permite preparar a las personas para asumir nuevos desafíos, ampliar su autonomía y crecer dentro de la organización. No se trata de conseguir que nadie nos necesite. Se trata de evitar que todos nos necesiten para todo. Un liderazgo maduro no se mide por cuánto nos necesitan, sino por cuánto pueden avanzar los demás cuando no estamos. Y es así que un líder que desarrolla a otros puede descansar, conciliar y estar presente en su vida sin sentir que todo puede derrumbarse. Quizá hayan quedado atrás las largas tardes en la playa, las sobremesas sin horarios y la sensación de que el tiempo avanzaba más despacio. Pero la perspectiva que recuperamos en esos momentos, en cambio, puede acompañarnos durante todo el año. Porque el trabajo no es el enemigo y las vacaciones no son la salvación. El verdadero logro es construir una forma de trabajar y de vivir de la que no necesitemos escapar constantemente. ¡Que tengas un feliz mes de septiembre! Silvina Ramos Mosquera Executive Coach y especialista en neurociencias aplicadas al liderazgo y al cambio
31 Agosto 2026
Rincón del CISO
Jose Seara, CEO de DeNexus, conversa con Rosa Kariger, presidenta de CyberLideria. Rosa Kariger: ¿Cómo llegas al mundo de la ciberseguridad, José? José Seara: Bueno, pues como casi todo en la vida, no es un camino recto. Yo soy ingeniero naval, y al poquito de salir de la universidad tuve una experiencia en el sector naval y vi que aquello no encajaba bien con mis expectativas y mis ilusiones de hacer ciertas cosas, pero me sirvió para entrar en el mundo de la energía. Poco a poco evolucioné de quemar combustible pesado a las energías renovables, primero viento, luego solar, luego baterías, y en un momento dado tuve la oportunidad de expandirme internacionalmente, irme a Estados Unidos, donde llevo desde el año 2006. R.K.: Pero ya no estás haciendo renovables, ¿cómo das el salto de las renovables a la ciberseguridad? J.S.: En Estados Unidos el encargo que tuve para ese grupo de inversores europeos fue montar una empresa de producción de energía eléctrica con fuentes renovables, viento y energía solar, y el ámbito de actividad era Estados Unidos y Canadá. Para llevar la energía a mercado nos metimos en el negocio de la transmisión, y acabamos teniendo el control sobre ciertas líneas de transmisión que conectaban Estados Unidos y Canadá. Y de ahí se produjo una derivada que fue que empezamos a hacer trading de energía. Para hacer todo eso, para hacer un poquito el cuento corto, nos acabamos convirtiendo en una mini eléctrica, y heredamos las responsabilidades que en España ejecuta Red Eléctrica Española, de mantener frecuencia, tensión bajo control en nuestra área de control. Y tuvimos que implementar muchísima tecnología, en un momento en el que el regulador del sector eléctrico en Estados Unidos no quería que eso ocurriera en la nube, tenía que estar todo en servidores locales, y por ahí empezó un problema que yo desconocía que era el de ciberseguridad, de que esas instalaciones nuestras que eran necesarias para operar todo en nuestro negocio, pues se vieran comprometidas. El problema de ciberseguridad de mi compañía pasó de tener que gestionar unos pocos laptops y unas poquitas impresoras, a gestionar un centro de datos del que dependía una facturación de 100 millones en nuestro caso, y la gestión de, en aquellos momentos, unos 600 o 700 megavatios de capacidad de generación. R.K.: ¿Y tú eras consciente en ese momento del impacto físico que podía tener la ciberseguridad sobre vuestros activos, o pensabas que era un tema de datos? J.S.: En absoluto, y no solo no era consciente, sino que además los actores que hemos nombrado, los reguladores y demás, no es que no lo fueran, pero lo eran todavía muy poquito. Hablo del año 2009, del año 2010. Lo que me ayudó a identificarlo fue el dinero. Nosotros invertimos cerca de un millón de dólares en aquella aventura, dos tercios de ese capital vino de bancos y cosas similares, y esos inversores fueron los que identificaron que nuestro riesgo podría poner a riesgo nuestros flujos de caja, que era con lo que nosotros le devolvíamos el dinero a esos bancos, y le dábamos el retorno esperado a los inversores y demás, y nos obligaron a gestionar ese riesgo. Yo era CEO de aquella compañía, y bueno, pues vamos a gestionar el riesgo, y lo primero que vamos a hacer es comprar un producto de seguros que limite el riesgo y ya está gestionado. Y cuando fui al mercado a comprar un producto de seguros, me di cuenta de que no había un producto de seguros. En aquel momento, traduciendo al español, las coberturas eran silenciosas. Entonces, pues me di cuenta de que, uno, el mercado de la ciberseguridad OT, de la ciberseguridad industrial, estaba muy, muy, muy incipiente. Y, por otro lado, me di cuenta de que el mercado del ciberseguro también estaba muy infradesarrollado para nosotros. R.K.: Y sin saber si las inversiones que estabais haciendo en la ciberseguridad, en principio por compliance, eran suficientes o no para cubrirte realmente el riesgo. J.S.: Así es, íbamos a ciegas. Era evidente que teníamos que hacer algo, pero no teníamos muy claro el qué. Y nosotros entonces experimentamos con muchas soluciones, experimentamos con tecnología, experimentamos con productos de seguros. El riesgo es de poca frecuencia. Y entonces, gracias a Dios, casi nunca pasa nada y no nos pasó. Pero eso no significa que no pueda pasar. R.K.: Cuando hablo con algunas compañías aseguradoras sobre por qué no ofrecen un tipo de productos, muchas me dicen que todavía no existe suficiente demanda. ¿Crees que falta conciencia entre las empresas industriales sobre el daño real que un incidente cibernético puede causar en sus activos y que esto está empezando a cambiar? J.S.: Nosotros tenemos la suerte de trabajar con los dos lados del riesgo. Nosotros trabajamos con compañías industriales y trabajamos con aseguradoras. Es cierto que en el mundo del seguro llega incluso a día de hoy la información de que no hay demanda del lado de los industriales. Yo veo el lado de los industriales y veo que hay necesidad de cubrir ese riesgo. Entonces es otro elemento más que pone de manifiesto la bisoñez del mercado y la ineficiencia. R.K.: A mí me da la sensación de que por fin estamos viendo las orejas al lobo, se está viendo ese riesgo y no solamente en industrias tradicionales como es energía o manufactura, sino también en los data centers porque tenéis bastante experiencia también en el riesgo ciberfísico de un activo físico, pero también digital tan importante como son los data centers. J.S.: Sin duda. Yo creo que hay dos elementos catalizadores. Uno, inteligencia artificial, que lo has mencionado, que dota de herramientas a los malos y a los buenos para hacer las cosas más deprisa. Y el segundo, la situación desgraciada que vive el mundo con guerras que ponen de manifiesto los riesgos adicionales sobre infraestructuras críticas porque son objetivo explícito de los malos. Y en el tema de data centers se está produciendo una tercera dimensión que es el ritmo desaforado al que esas infraestructuras se están creando que creo que impide que se preste atención a ciertos riesgos porque no ocupan el lugar correcto en el orden de prioridad. El orden de prioridad es necesitar cómputo. Para tener capacidad de cómputo tengo que construir centros de datos, tengo que construir infraestructuras eléctricas, no sé qué. Si el riesgo este ciber es un ruido que ya lidiaré con él el año que viene. R.K.: Si nos está escuchando algún responsable de alguna empresa industrial que a lo mejor se está dando cuenta ahora o enterando de que un evento ciber le puede hacer un daño material o dañar la continuidad de su negocio, ¿qué consejos les darías? ¿Cómo empiezan con este tema en esta época de expansión del riesgo? J.S.: Yo daría el consejo en tres dimensiones distintas. La primera dimensión es entender rápido que ciberseguridad y ciberriesgo, por consecuencia, tiene distintos sabores. Y un problema de ciberseguridad en un entorno IT donde lo que está a riesgo es la propiedad intelectual, los datos, el dinero que se puede robar en esas redes, es un problema completamente distinto de un riesgo en un entorno industrial. Los profesionales de ciberseguridad corporativa IT que son maravillosos y absolutamente necesarios, desgraciadamente, no se pueden extrapolar, o su conocimiento no se puede extrapolar fácilmente al entorno industrial. Entonces, necesitan apoyarse en profesionales que sepan de riesgo industrial. La segunda dimensión es visibilidad sobre los activos. Estas instalaciones industriales a veces se han construido hace mucho tiempo y no están correctamente documentadas. Entonces, hay que tener visibilidad sobre los activos, los dispositivos que son atacables, las vulnerabilidades que son atacables. Y lo tercero es qué hago con esa visibilidad. Es bueno saber que tengo 10.000 dispositivos que pueden ser comprometidos y cada uno tiene no sé cuántas vulnerabilidades. Pero, ¿qué hago con todo eso? Porque, primero, no voy a tener recursos para atacar todos esos problemas al unísono. Una vulnerabilidad en un dispositivo que puede ser atacable, pero que si se ataca no impacta en mi comercio productivo, pues desde el punto de vista de vulnerabilidades es muy crítica, desde el punto de vista de negocio no tiene ninguna criticidad. Y eso es aplicar analíticas sobre el dato de la visibilidad. Eso es lo que hacemos empresas como nosotros. R.K.: Estás a caballo entre Estados Unidos, España... No paras. ¿Qué haces para mantenerte cuerdo, digamos? ¿Qué haces para descargar? ¿Cómo gestionas tu estrés? J.S.: Necesito encontrar paz y encuentro paz yo personalmente en dos actividades. Una paz mental y otra paz física que me trae la paz mental. La paz mental con el paso del tiempo he aprendido a ciertas técnicas de meditación y cosas similares que me ayudan a encontrar ese momento de tranquilidad, apagar las neuronas o llevarlas a otro estado de ánimo. Y la paz física la encuentro haciendo deporte. Tengo varios proyectos en marcha, me encanta hacer deporte y además me encantan las derivadas positivas de hacer deporte y tengo varios proyectos abiertos y en concreto estoy intentando acabar el A6, que ya son ocho maratones principales del mundo. Y si Dios quiere haré la quinta en un par de meses.
31 Agosto 2026
Rincón del CISO
CyberLideria MGZN entrevista a Javier Sánchez Carranza, cofundador y Director General de Tindala CyberLideria MGZN: Has acuñado el concepto de salud mental directiva. ¿Por qué debería dejar de verse como un asunto de bienestar para convertirse en una prioridad estratégica para las organizaciones? Javier Sánchez: Porque el estado interno de quien dirige influye directamente en la calidad de sus decisiones. Afecta cómo interpreta la información, qué prioriza, cuánto escucha, cómo conversa y qué señales transmite al resto de la organización. La Salud Mental Directiva parte precisamente de ahí. Habla de la capacidad para preservar el juicio y sostener relaciones de calidad cuando aumenta la presión. Cuando entendemos su impacto sobre el desempeño, deja de ocupar un lugar periférico en la conversación empresarial y entra de lleno en el terreno del management. Las organizaciones invierten muchísimo en estrategia, procesos, tecnología y talento. Todo eso termina pasando por la mente de personas que tienen que decidir qué hacer con esos recursos. Entrenar esa mente me parece una de las grandes oportunidades que todavía tenemos por delante. C. MGZN.: Vivimos en una época en la que los líderes deben decidir cada vez más rápido y con más información que nunca. ¿Cómo puede un directivo evitar caer en el modo supervivencia y seguir tomando decisiones con criterio cuando la presión es constante? J.S.; El primer paso es entender qué sucede dentro de nosotros bajo presión. Nuestro sistema nervioso fue diseñado para detectar amenazas y reaccionar rápidamente. El entorno cambió mucho más rápido que nuestra biología y seguimos utilizando una versión de mente preparada para un mundo bastante distinto del actual. Hoy una amenaza puede ser una mala evaluación, una reunión difícil, una pérdida de presupuesto o un mensaje incómodo. El cuerpo puede activar respuestas muy parecidas a las que durante miles de años nos ayudaron a sobrevivir ante peligros físicos. En ese estado tendemos a defender antes de comprender, simplificamos, perdemos perspectiva y reaccionamos con mayor facilidad. Por eso resulta tan importante entrenar pequeños espacios entre el estímulo y la respuesta. A veces bastan tres respiraciones conscientes, unos segundos antes de contestar un mensaje o una pregunta deliberada que amplíe la perspectiva. Son gestos pequeños que nos permiten recuperar margen de elección justo cuando la presión intenta quitárnoslo. C. MGZN.: ¿Ha habido algún momento especialmente exigente en tu trayectoria profesional que cambiara para siempre tu manera de entender la resiliencia y de liderar? J.S.: Sí. Durante un proyecto de adquisición e integración de una empresa en Asia viví un periodo de enorme presión, exposición y responsabilidad. Estaba en pleno centro de una transformación muy compleja y, en algún momento, empecé a sentir una desconexión difícil de explicar. Seguía trabajando, tomando decisiones y cumpliendo, aunque internamente sentía que observaba mi vida detrás de un cristal. Me había desconectado de mí mismo y también de quienes me rodeaban. Aquella experiencia inició una búsqueda que duró años. Empecé a estudiar, practicar y comprender mejor la relación entre cuerpo, mente, atención y presión. También transformó mi manera de entender la resiliencia. Durante buena parte de mi carrera había asociado resiliencia con capacidad de aguante. Hoy la entiendo como una capacidad mucho más consciente. Implica saber recalibrar nuestra fisiología, gestionar nuestra mente y apoyarnos en nuestras relaciones para atravesar la dificultad de una manera sostenible y efectiva. C. MGZN.: En la era de los agentes de inteligencia artificial, ¿qué capacidades humanas seguirán marcando la diferencia en la toma de decisiones? J.S.: La inteligencia artificial está ampliando extraordinariamente nuestra capacidad para procesar información, identificar patrones, modelar escenarios y generar alternativas. Eso hace todavía más valioso aquello que corresponde al ser humano. El criterio será fundamental. También la capacidad de formular buenas preguntas, interpretar el contexto, comprender las consecuencias de una decisión y hacerse responsable de ella. A esto añadiría la regulación emocional, la empatía, la capacidad de escuchar y la calidad de las relaciones que construimos. La tecnología puede ayudarnos a saber mucho más. La responsabilidad de decidir qué merece nuestra atención, qué significa esa información y qué hacemos con ella seguirá recayendo en nosotros. En ese sentido, cuanto más potente sea la tecnología, más importante será la calidad de la mente que la utiliza. C. MGZN.: En tu libro Liderar sin enloquecer defiendes que la claridad mental puede ser una ventaja competitiva. Si una empresa quisiera construir una cultura organizativa más saludable, ¿por dónde debería empezar? J.S.: Empezaría por observar cómo se comportan quienes tienen mayor capacidad de influencia dentro de la organización, especialmente cuando aumenta la presión. La cultura se transmite en pequeñas señales cotidianas. Qué ocurre cuando alguien comete un error. Cómo se responde a una mala noticia. Si una urgencia reorganiza continuamente las prioridades. Si en las reuniones se escucha realmente. Si pedir ayuda se interpreta como debilidad. Si estar permanentemente disponible se convierte en una prueba implícita de compromiso. El estado interno de quien dirige termina propagándose. Un directivo acelerado genera aceleración. Uno reactivo multiplica defensividad. Una persona capaz de regularse, escuchar y conservar perspectiva abre esas mismas posibilidades para quienes trabajan con ella. Por eso la transformación cultural empieza también en prácticas muy pequeñas y visibles. La manera de dirigir una reunión, responder a un error, detener una reacción automática o crear espacio para pensar puede acabar teniendo mucho más impacto del que imaginamos. C. MGZN.: Después de más de dos décadas dirigiendo equipos, ¿qué idea sobre el liderazgo has tenido que desaprender? J.S.: Probablemente la idea de que capacidad y aguante eran prácticamente equivalentes. Pertenezco a una generación profesional que aprendió a valorar mucho la resistencia. Trabajar más horas, soportar más presión, mostrar menos vulnerabilidad y seguir adelante casi independientemente del coste podía interpretarse como una señal de fortaleza. Con los años entendí que la verdadera capacidad directiva incluye reconocer nuestro estado, regularlo y saber cuándo necesitamos cambiar la manera en que estamos operando. También incluye pedir ayuda, escuchar y aceptar que nuestra primera reacción puede ser una mala consejera. Hoy me interesa mucho más la capacidad de mantener criterio, presencia y vínculo en momentos difíciles que la capacidad de soportar indefinidamente. C. MGZN.: Si pudieras darle un único consejo a un directivo que acaba de asumir su primer gran reto, ¿cuál sería? J.S.: Que entrene desde el principio su capacidad para dirigirse hacia dentro. La formación directiva dedica mucho tiempo a estrategia, finanzas, operaciones, negociación y liderazgo de equipos. Todo eso es indispensable. A lo largo de la carrera también conviene aprender a reconocer qué sucede en nosotros cuando sentimos miedo, urgencia, frustración, ambición o necesidad de demostrar algo. Cuanto antes aprenda una persona a reconocer sus propios patrones bajo presión, mayor libertad tendrá para elegir cómo responder. Esa capacidad puede acompañarle durante toda su trayectoria y probablemente influirá tanto en sus resultados como muchas de las herramientas técnicas que aprenda. C. MGZN.: Cuando desconectas del trabajo, ¿qué actividad o momento consigue devolverte la claridad y recordarte qué es realmente importante? J.S.: La motocicleta cumple mucho esa función para mí. Cuando estás encima de una moto, especialmente en carretera, la presencia deja de ser una idea abstracta. Tienes que estar ahí. Leer el entorno, sentir el cuerpo, anticipar sin precipitarte y mantener la atención en lo que está ocurriendo. Me gusta precisamente porque me obliga a salir del ruido mental y volver al presente. Y además me recuerda algo muy sencillo que intento aplicar también fuera de la moto. Podemos pasar buena parte de la vida pensando en lo siguiente que tenemos que resolver y olvidar experimentar lo que está ocurriendo ahora. Al final, buena parte de lo que busco con mi trabajo tiene que ver con llegar a donde queremos llegar conservando nuestra integridad, nuestras relaciones y la capacidad de estar realmente presentes durante el camino.
31 Agosto 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

