Jarana
Fundación Telefónica ha nombrado a Marieta de Jaureguizar nueva directora de Comunicación, Marketing, Alianzas, Posicionamiento y Relaciones Institucionales. Desde su nueva posición, asumirá la definición e impulso de la estrategia global de comunicación de la organización, con especial atención al posicionamiento institucional, la reputación y las relaciones con sus principales grupos de interés. De Jaureguizar cuenta con más de 25 años de experiencia en comunicación corporativa, relaciones institucionales y gestión de la reputación. Desde 2019 ejercía como directora de Comunicación y Marca de la Fundación Universitaria San Pablo CEU, formando parte de su Comité de Dirección y del Comité de Presidencia del Grupo. Anteriormente, fue directora de Comunicación y Relaciones Externas de Opel España y desarrolló diferentes responsabilidades profesionales en General Motors, PONS, Tata Motors España y DaimlerChrysler España. Con su incorporación, Fundación Telefónica busca reforzar su estrategia de comunicación y su posicionamiento como organización de referencia en innovación tecnológica con impacto social, así como potenciar su papel en ámbitos como la educación, el empleo, la innovación, la cultura y el voluntariado corporativo.
18 Septiembre 2026
Jarana
Cristina Pitarch asumió el pasado mes de agosto el cargo de Country Manager de Anthropic en España, incorporándose a la compañía creadora de Claude para liderar su desarrollo y crecimiento en el mercado nacional. La directiva cuenta con una amplia trayectoria en el sector tecnológico y, especialmente, en el ámbito de la ciberseguridad. Antes de incorporarse a Anthropic, desarrolló cerca de 15 años de carrera en Google, donde ocupó distintas posiciones de responsabilidad hasta ejercer como directora general de Google Cloud Security para Europa, Oriente Medio y África (EMEA). Licenciada en Derecho y Administración de Empresas por la Universidad Pontificia Comillas-ICADE, completó su formación con un máster en Derecho Laboral y un MBA en la Haas School of Business de la Universidad de California, Berkeley. Su trayectoria profesional también incluye una etapa en Salesforce antes de su llegada a Google. Como Country Manager de Anthropic en España, Pitarch asume el reto de consolidar la presencia de la compañía en el país y acompañar la creciente adopción de sus soluciones de inteligencia artificial entre las organizaciones españolas. Su incorporación se produce en un momento de fuerte evolución de la IA generativa, en el que cuestiones como la seguridad, la gobernanza, la trazabilidad y el uso responsable de la tecnología están adquiriendo un papel cada vez más relevante en las estrategias empresariales. Con este nombramiento, Anthropic suma al frente de su actividad en España un perfil con experiencia en tecnología, negocio y ciberseguridad para impulsar una nueva etapa de crecimiento en el mercado nacional.
18 Septiembre 2026
ESG
Coordinar 15.000 deportistas y oficiales, 469 pruebas, 43 deportes y 53 sedes de competición durante apenas 16 días supone mucho más que un desafío deportivo. Detrás de cada resultado, acreditación, puntuación o gráfico que aparece en televisión existe una infraestructura tecnológica encargada de conseguir que toda esa información circule de forma precisa y prácticamente instantánea. Ese será uno de los grandes retos de los XX Juegos Asiáticos Aichi-Nagoya 2026, que se celebrarán en Japón del 19 de septiembre al 4 de octubre y contarán con participación tecnológica española. Bornan Sports Technology será Official Technology and Digital Data Partner de una competición que reunirá a representantes de los 45 Comités Olímpicos Nacionales que forman parte del Consejo Olímpico de Asia. El dato como pieza central de la competición En una competición de estas dimensiones, la tecnología comienza a trabajar mucho antes de que un deportista llegue a la línea de salida. Bornan proporcionará, entre otras soluciones, los sistemas de Timing, Scoring and Results (TSR), responsables de registrar tiempos y puntuaciones, generar los resultados oficiales y distribuir la información en tiempo real. A ellos se sumarán los Games Management Systems (GMS), desde los que se centralizarán procesos relacionados con inscripciones, acreditaciones y gestión de personal, voluntarios y uniformes. La infraestructura tecnológica abarcará también los gráficos destinados a las retransmisiones televisivas, los resultados disponibles a través de la web y la aplicación de los Juegos y los sistemas de información utilizados por los comentaristas. El desafío está en conseguir que una enorme cantidad de datos procedentes de disciplinas completamente diferentes pueda registrarse, procesarse y distribuirse de forma coordinada a organización, federaciones, deportistas, medios y aficionados. 469 pruebas en 16 días La escala ayuda a entender la complejidad tecnológica de Aichi-Nagoya 2026. El programa contempla 43 deportes y 71 disciplinas repartidas entre 53 sedes, con un total de 469 pruebas concentradas en poco más de dos semanas. Atletismo, natación y otras disciplinas internacionales compartirán calendario con deportes especialmente vinculados al continente asiático, como el kabaddi, kurash, wushu o sepaktakraw. Cada uno introduce sus propias reglas, tiempos, sistemas de puntuación y necesidades operativas. La plataforma tecnológica debe ser capaz de adaptarse a todas ellas y, al mismo tiempo, integrar sus datos dentro de una infraestructura común. Del pádel a competir mediante realidad virtual A esta diversidad se suma la incorporación de nuevas modalidades. El pádel debutará como deporte de medalla en los Juegos Asiáticos, mientras que las artes marciales mixtas también se incorporarán al programa. Uno de los casos más llamativos será el Virtual Taekwondo, una modalidad que sustituye el contacto físico directo por una competición apoyada en realidad virtual y tecnologías de seguimiento del movimiento. Aichi-Nagoya se convertirá así en un escenario en el que convivirán disciplinas con siglos de tradición y nuevas formas de competición digital. Y esa evolución del deporte también plantea nuevos desafíos para la tecnología encargada de medir, interpretar y distribuir lo que sucede durante cada prueba. Una infraestructura distribuida por Japón La complejidad no terminará en las instalaciones deportivas. Las delegaciones estarán distribuidas por diferentes puntos de la prefectura de Aichi, Nagoya y otros municipios. La organización utilizará además alojamientos temporales e incluso un crucero para albergar a parte de los participantes. La tecnología tendrá, por tanto, que conectar una operación descentralizada en la que interactúan deportistas, oficiales, voluntarios, organización, sedes y servicios repartidos geográficamente. Tecnología española en una de las grandes citas deportivas de Asia Para Bornan, fundada en España en 2017, será su segunda participación como proveedor tecnológico de unos Juegos Asiáticos. La compañía cuenta con experiencia en la infraestructura tecnológica de otras grandes competiciones internacionales, entre ellas los Juegos Asiáticos de Invierno de Harbin, los Saudi Games, los Juegos Panamericanos Juveniles de Asunción y los Juegos Asiáticos Juveniles de Baréin. Japón, por su parte, acogerá los Juegos Asiáticos por tercera vez en su historia, después de las ediciones celebradas en Tokio en 1958 e Hiroshima en 1994. Más de tres décadas después, el país vuelve a recibir una competición continental que muestra también hasta qué punto ha cambiado la relación entre deporte y tecnología. Porque detrás de cada centésima, cada puntuación y cada resultado que recibe un espectador en su pantalla existe ahora una compleja cadena de datos, software y sistemas conectados que también compiten contra el reloj.
17 Septiembre 2026
Rincón del CISO
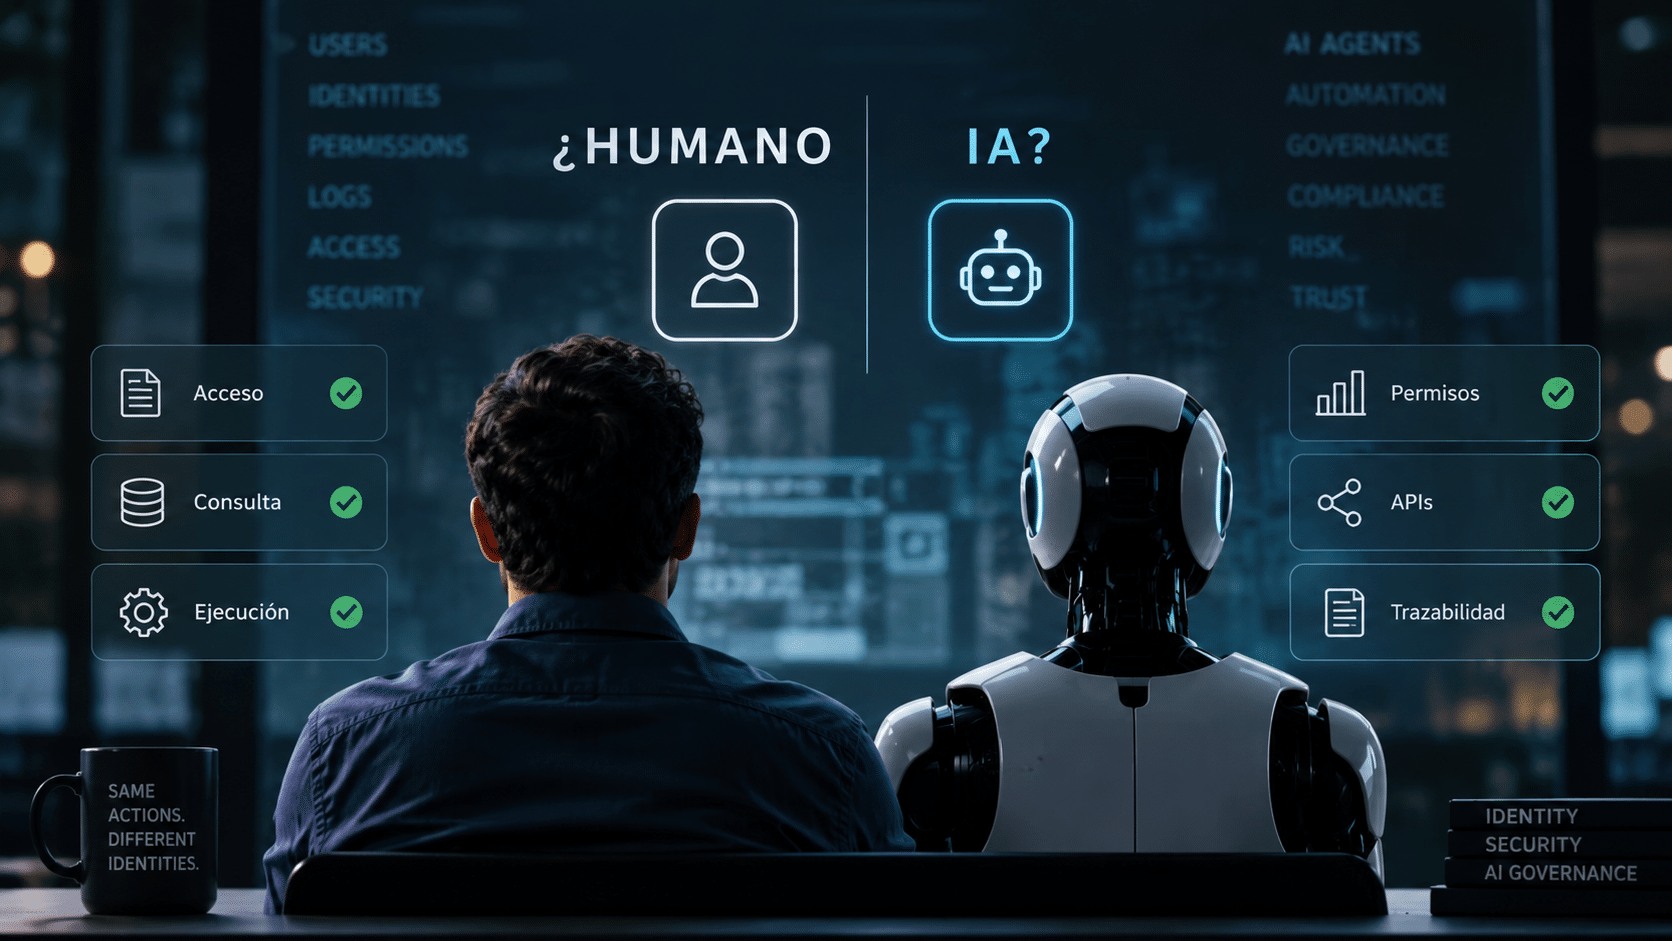
Los agentes de inteligencia artificial están dejando de ser simples asistentes. Ya pueden entrar en aplicaciones corporativas, consultar información, conectarse con APIs, utilizar credenciales y ejecutar determinadas acciones de manera autónoma. Pero esta capacidad está abriendo una nueva pregunta para los equipos de ciberseguridad: ¿quién —o qué— está realmente detrás de cada acción realizada dentro de los sistemas de una empresa? El problema comienza a adquirir dimensiones importantes. Según datos de Cloud Security Alliance (CSA) recogidos por Redtrust, el 85% de las organizaciones consultadas ya utiliza agentes de IA en entornos de producción, mientras que un 68% reconoce que no puede diferenciar claramente las acciones realizadas por personas de aquellas ejecutadas por agentes de inteligencia artificial. A ello se suma otro desafío: los privilegios. El 74% afirma que los agentes reciben con frecuencia más permisos de los que realmente necesitan, mientras que un 79% considera que estas tecnologías están generando nuevas vías de acceso difíciles de supervisar. Cuando una IA se convierte en una identidad Hasta ahora, buena parte de las estrategias de identidad digital corporativa se han construido alrededor de empleados, dispositivos, aplicaciones y servicios. La aparición de agentes capaces de actuar dentro de los sistemas introduce una nueva categoría: las identidades no humanas. Cuando un agente accede a una aplicación, utiliza unas credenciales, consulta una API o ejecuta una operación, resulta necesario poder determinar qué agente lo ha hecho, qué autorización tenía y quién le concedió esos privilegios. Para Redtrust, esta evolución implica aplicar a los agentes principios similares a los utilizados actualmente para gobernar otras identidades digitales: identificación, autenticación, control de privilegios, trazabilidad y gestión de todo su ciclo de vida. “Si una empresa no sabe qué agente realizó una operación, con qué identidad y permisos, ni quién se los concedió, tiene un problema de control y trazabilidad”, explica Daniel Rodríguez, director general de Redtrust en España. Un agente para cada identidad, no credenciales compartidas La cuestión también está entrando en el radar de organismos especializados en seguridad. El National Institute of Standards and Technology (NIST) ha puesto el foco en los riesgos que pueden surgir cuando el rápido despliegue de agentes prioriza la funcionalidad frente a determinadas medidas de seguridad. Uno de los puntos especialmente relevantes es el uso de credenciales compartidas. Si varios agentes utilizan una misma cuenta o heredan las credenciales de una persona, reconstruir posteriormente quién realizó una determinada acción puede convertirse en una tarea compleja. La alternativa pasa por proporcionar a cada agente identificadores, credenciales y privilegios propios, de manera que su actividad pueda diferenciarse del resto. Esta identificación también permitiría modificar o revocar sus permisos cuando cambie su función o cuando el agente deje de utilizarse. El principio de mínimo privilegio llega a los agentes de IA El aumento de la autonomía obliga también a replantear cómo se conceden los accesos. Que un agente esté autorizado para actuar dentro de una organización no significa que deba disponer de acceso permanente a todos los sistemas o datos relacionados con su actividad. El principio de mínimo privilegio cobra así especial importancia: cada agente debería contar únicamente con los permisos necesarios para realizar una función concreta y durante el tiempo necesario. Esta filosofía conecta directamente con los modelos Zero Trust, basados en verificar continuamente identidades, accesos y contexto en lugar de asumir confianza permanente. Redtrust identifica seis áreas que las organizaciones deberían empezar a considerar: asignar una identidad verificable a cada agente, establecer mecanismos sólidos de autenticación, controlar el ciclo de vida de esas identidades, garantizar la trazabilidad de sus operaciones, aplicar Zero Trust a las identidades no humanas e incorporar los agentes a los procesos corporativos de gobierno y auditoría. El problema de los agentes que nadie sabía que existían A todo ello se añade otro fenómeno: la aparición de agentes fuera del conocimiento de los departamentos responsables de la seguridad. Según otra investigación de Cloud Security Alliance citada por Redtrust, el 82% de las organizaciones encuestadas descubrió durante el último año al menos un agente o flujo de trabajo de IA cuya existencia desconocían previamente los equipos de TI o seguridad. Es una evolución que recuerda a otros fenómenos como el Shadow IT, pero trasladada ahora a sistemas capaces no solo de almacenar o procesar información, sino también de ejecutar acciones. Cuantos más agentes se incorporen a los procesos empresariales, mayor será la necesidad de mantener un inventario actualizado que permita saber cuáles están activos, quién es responsable de ellos y a qué recursos pueden acceder. ¿Y qué ocurre con el AI Act? La cuestión coincide además con el despliegue progresivo del Reglamento Europeo de Inteligencia Artificial (AI Act), que introduce obligaciones relacionadas con transparencia, supervisión y gestión del riesgo.
17 Septiembre 2026
Jarana
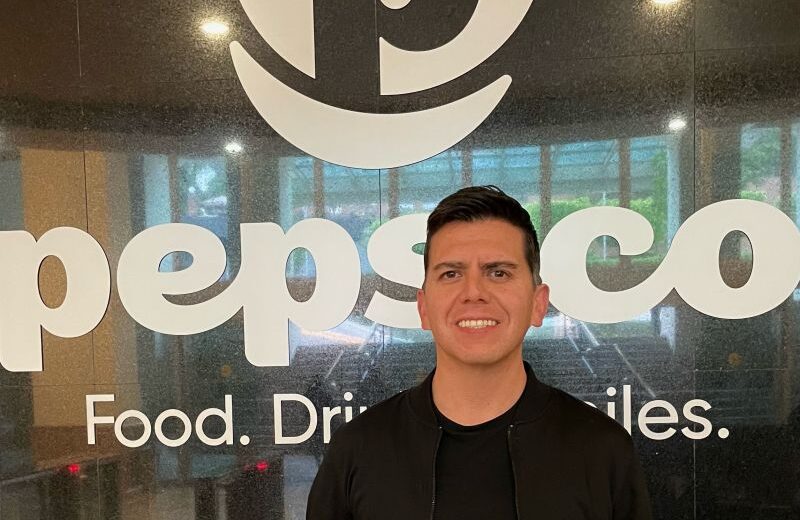
Alejandro Campos ha iniciado una nueva etapa profesional en PepsiCo como Senior Marketing Director de Gamesa. El directivo se incorpora a esta posición tras desarrollar su trayectoria profesional en algunas de las principales compañías del sector de gran consumo, con experiencia previa en empresas como Danone, AB InBev y Coca-Cola. Desde su nuevo cargo, Campos estará vinculado a la estrategia de marketing de Gamesa, una de las marcas del portfolio de PepsiCo, aportando su experiencia en gestión de marca y marketing dentro del sector de alimentación y bebidas.
17 Septiembre 2026
Jarana
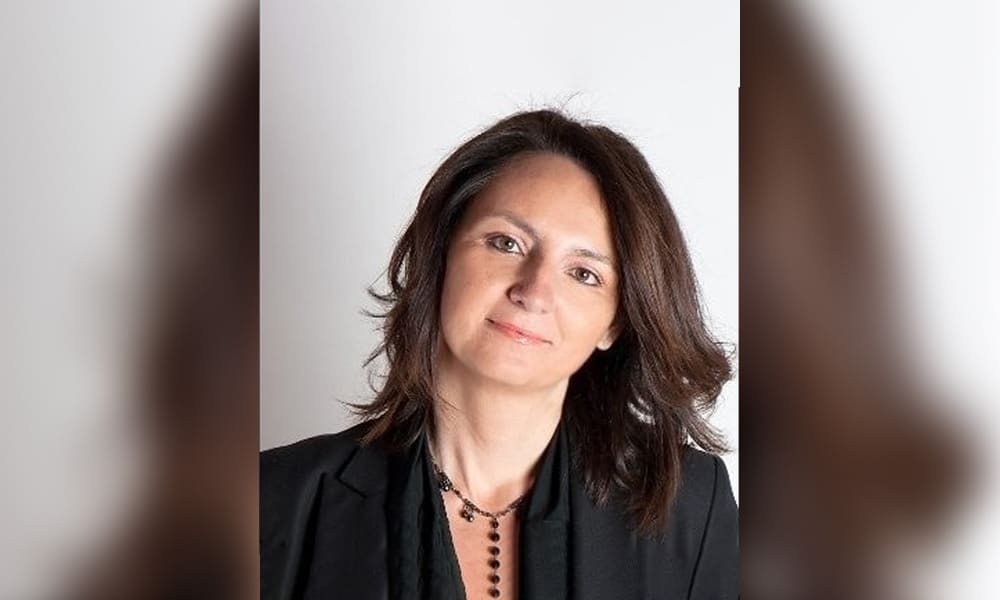
Airbus España ha nombrado a Soledad Muñoz Aranguren como nueva directora de Recursos Humanos en el país, desde donde asumirá la máxima responsabilidad sobre la gestión del talento y las relaciones laborales de la compañía en el mercado español. Muñoz Aranguren toma el relevo de Antonio Lasaga, quien ocupaba la Dirección de Recursos Humanos de Airbus en España desde 2015. Por su parte, Lasaga inicia una nueva etapa profesional dentro del grupo y pasa a asumir la responsabilidad de Recursos Humanos de Airbus en China. El nombramiento de Muñoz Aranguren se produce en un momento estratégico para la multinacional en España y sitúa bajo su responsabilidad áreas clave relacionadas con las personas, el talento y las relaciones laborales.
16 Septiembre 2026
Jarana
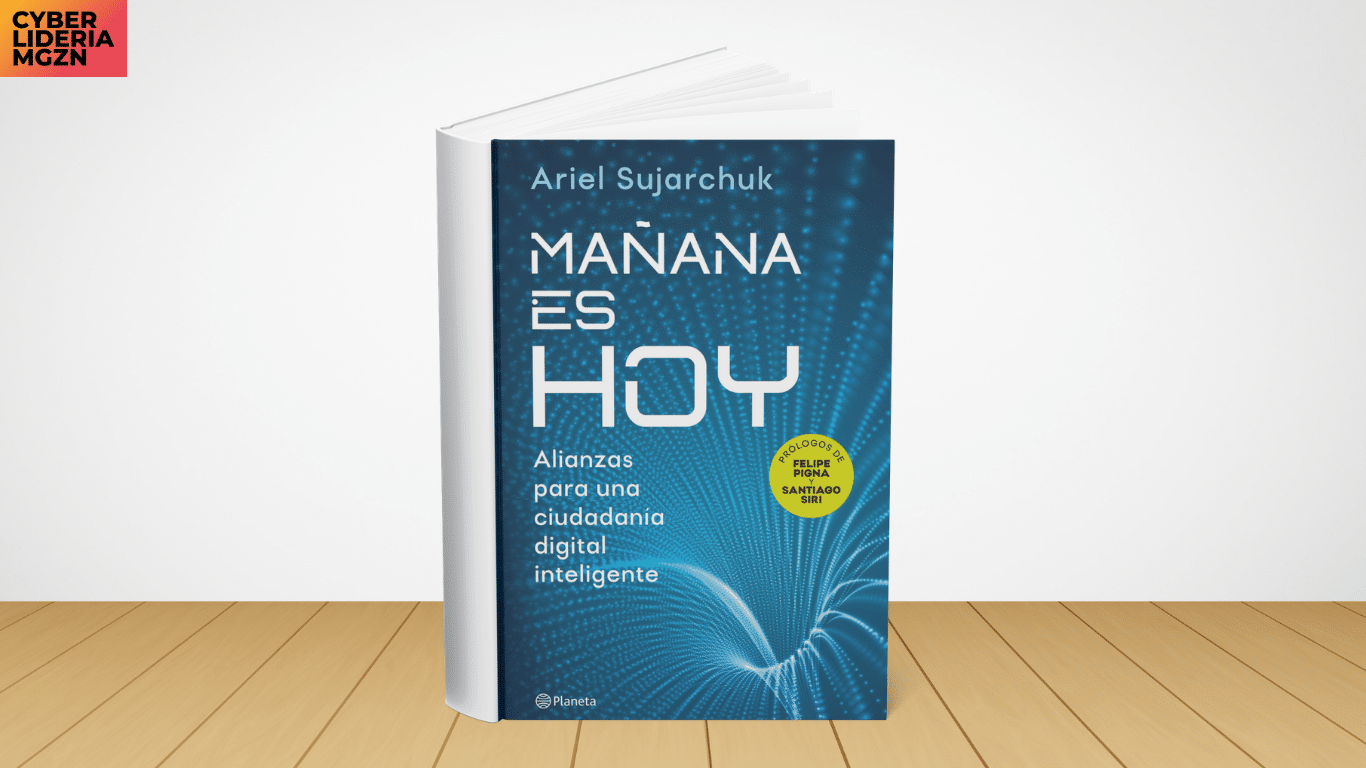
IA, big data, vigilancia, plataformas, automatización, educación y soberanía tecnológica confluyen en una reflexión sobre la sociedad digital que estamos construyendo. El libro propone mirar la transformación tecnológica desde la ciudadanía y preguntarnos cómo queremos vivir, trabajar y relacionarnos en un mundo profundamente digitalizado. Autor: Ariel Sujarchuk
16 Septiembre 2026
Jarana
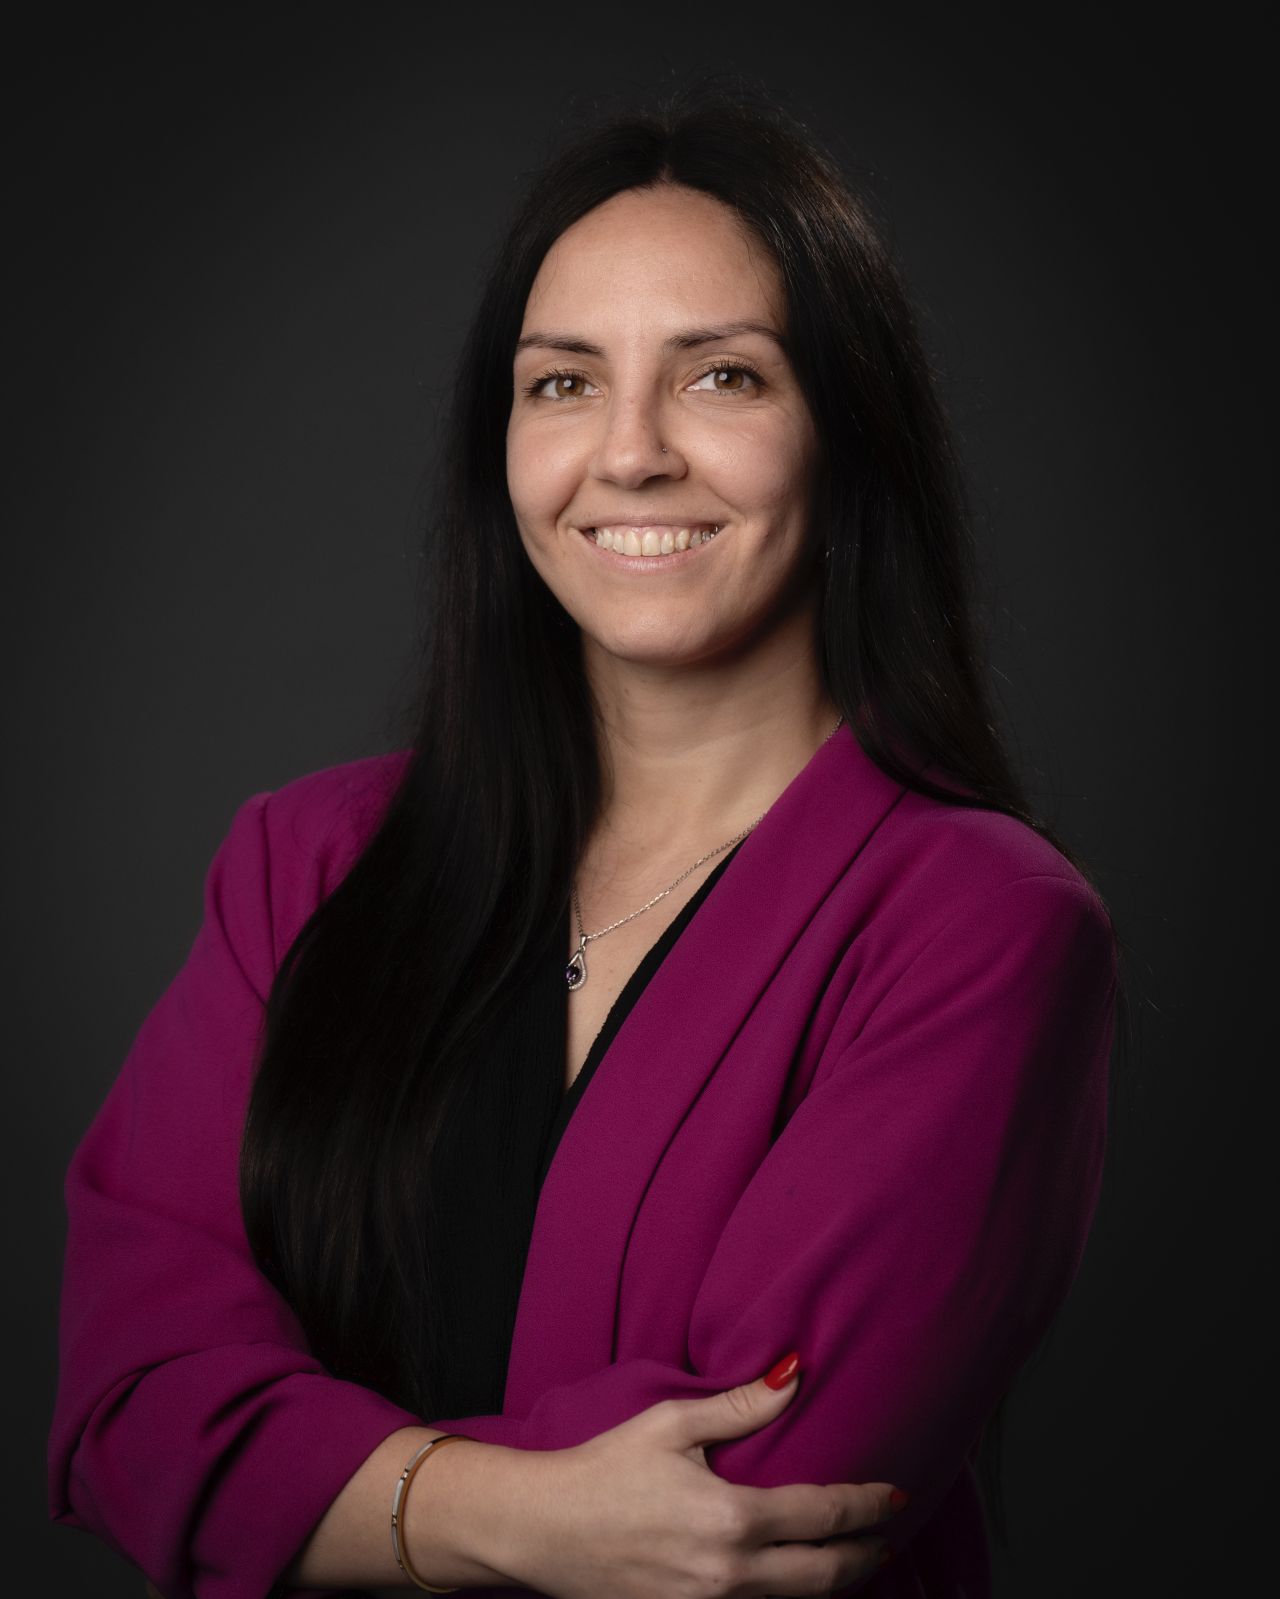
Ana González Manzano ha sido nombrada nueva PR Manager de Alpine España, cargo que asume con efecto inmediato y desde el que reportará a José Antonio León Capitán, director de Comunicación de Renault Group España. Licenciada en Publicidad y Relaciones Públicas por la Universidad Complutense de Madrid, González Manzano cuenta con más de 15 años de trayectoria profesional en el sector de la automoción, con especialización en comunicación, relaciones públicas y organización de eventos. A lo largo de su carrera ha ocupado diferentes posiciones de responsabilidad y ha participado en el desarrollo de estrategias de comunicación, lanzamientos de producto y experiencias de marca. Con esta incorporación, Alpine busca reforzar su posicionamiento premium en España y adaptar su estrategia de comunicación a la evolución del sector, del ecosistema mediático y de los nuevos canales de comunicación.
15 Septiembre 2026
ESG
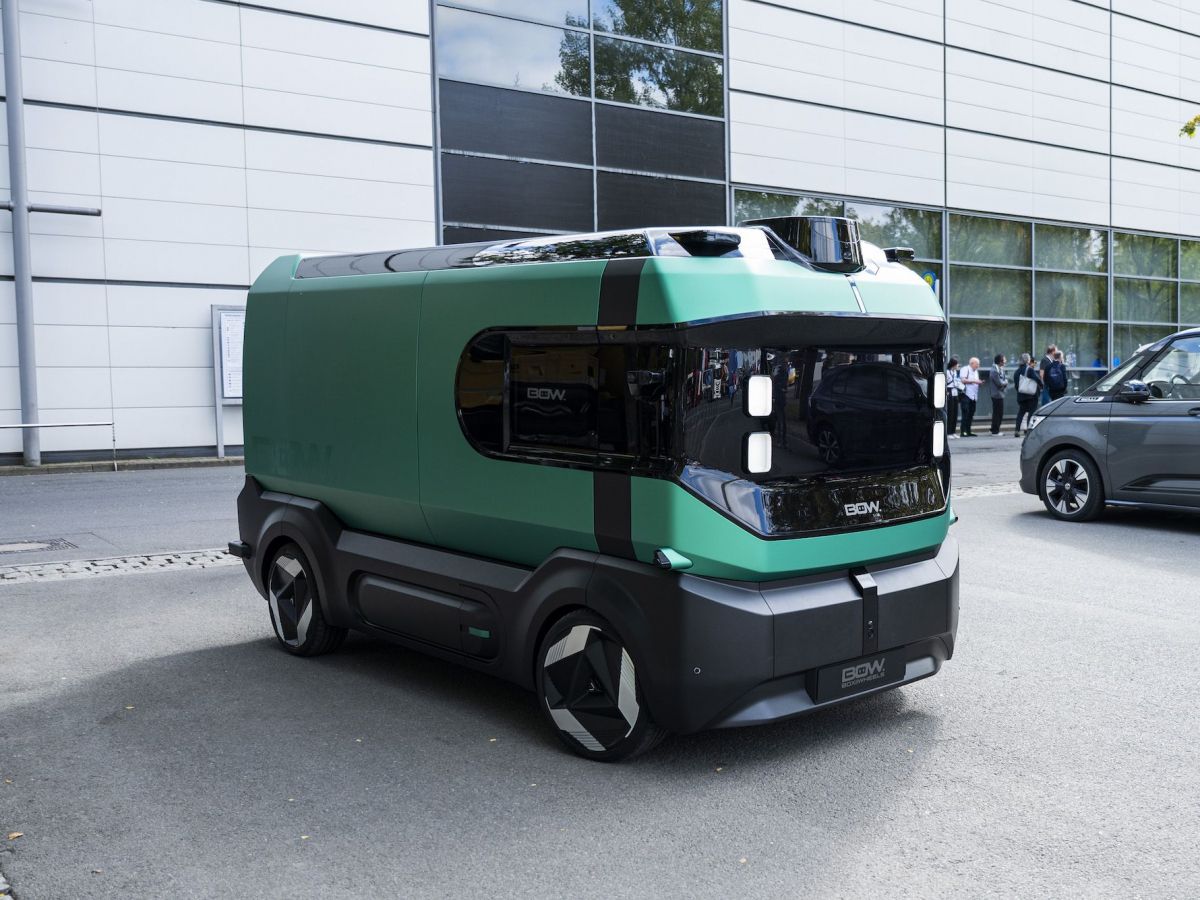
Electrificación, inteligencia artificial y conducción autónoma comienzan a converger en una nueva generación de vehículos concebidos específicamente para mover mercancías por la ciudad. BOW, una plataforma autónoma presentada en Hannover, anticipa cómo podría cambiar el reparto urbano en las Zonas de Bajas Emisiones. Las ciudades están cambiando sus reglas de movilidad. Las restricciones al tráfico más contaminante, el crecimiento del comercio electrónico y el aumento constante de las entregas a domicilio están obligando a replantear uno de los eslabones más complejos de la logística: la última milla. El siguiente salto tecnológico podría consistir en algo más que sustituir las furgonetas de combustión por vehículos eléctricos. La combinación de electrificación, conducción autónoma, inteligencia artificial y conectividad abre la puerta a pequeños vehículos capaces de transportar mercancías sin conductor y desenvolverse en entornos urbanos con menores emisiones y niveles de ruido. Uno de los últimos ejemplos de esta tendencia es BOW —Box on Wheels—, una plataforma autónoma para el transporte de paquetería presentada durante la IAA Transportation de Hannover. Su aparición permite observar hacia dónde comienza a dirigirse una industria en la que el vehículo deja progresivamente de ser únicamente un medio de transporte para convertirse en una plataforma tecnológica conectada. Un vehículo pensado desde cero para la última milla A diferencia de una furgoneta convencional adaptada a nuevas necesidades, BOW responde a un concepto diferente: una unidad eléctrica y autónoma concebida específicamente para transportar mercancías. El proyecto ha sido desarrollado por Stellantis junto a UQI Robotics, compañía especializada en inteligencia artificial, robótica y tecnologías de conducción autónoma. Pero la importancia de esta tecnología va más allá de un modelo concreto. Hasta ahora, buena parte de la transformación de la movilidad urbana se había centrado en electrificar los vehículos existentes. La autonomía introduce una segunda capa de cambio: permite reconsiderar cómo debe ser físicamente un vehículo cuando ya no necesita estar diseñado alrededor de una persona al volante. Desaparecen algunas de las limitaciones tradicionales de una cabina y el espacio disponible puede orientarse de forma mucho más directa hacia la carga y la eficiencia logística. Las Zonas de Bajas Emisiones pueden acelerar el cambio El contexto urbano juega un papel fundamental. Las Zonas de Bajas Emisiones están modificando progresivamente la forma en la que empresas de transporte, comercios y operadores logísticos acceden a determinadas áreas de las ciudades. Para el reparto, el desafío es especialmente importante: las mercancías tienen que seguir llegando incluso cuando aumenta la presión para reducir emisiones, ruido y congestión. Los vehículos autónomos eléctricos podrían convertirse en una de las respuestas. Al no producir emisiones directas durante su circulación y estar concebidos para desplazamientos urbanos relativamente cortos y repetitivos, podrían integrarse en redes logísticas donde grandes vehículos dejan las mercancías en centros periféricos y unidades autónomas realizan posteriormente los últimos kilómetros. El resultado sería una logística mucho más distribuida y potencialmente más eficiente. De la furgoneta al robot logístico La transformación también introduce un cambio conceptual. Estos vehículos están cada vez más cerca de ser robots móviles de transporte que automóviles tradicionales. Sensores, cámaras, sistemas de navegación, conectividad e inteligencia artificial pasan a ocupar un papel central. El software debe interpretar el entorno, planificar desplazamientos y responder ante situaciones imprevistas. Y eso hace que la revolución de la última milla no sea únicamente una cuestión de movilidad sostenible. También es una cuestión de datos, inteligencia artificial y ciberseguridad. Un vehículo autónomo conectado necesita intercambiar información constantemente y dependerá de sistemas digitales para realizar tareas que anteriormente ejecutaba una persona. La protección de las comunicaciones, las actualizaciones de software, la identidad de los dispositivos y la integridad de los sistemas de navegación se convierten así en elementos esenciales de la infraestructura logística. Más allá de las calles Otra de las posibilidades interesantes de esta nueva categoría de vehículos está precisamente fuera de la vía pública. Fábricas, aeropuertos, hospitales, centros logísticos o grandes instalaciones empresariales presentan entornos más controlados en los que la conducción autónoma puede resultar más sencilla de desplegar. Un vehículo puede trasladar materiales entre diferentes áreas de una fábrica, transportar suministros dentro de un complejo hospitalario o mover mercancías en instalaciones aeroportuarias sin necesidad de realizar cada recorrido con un conductor. Es precisamente en estos espacios donde muchas tecnologías autónomas podrían alcanzar antes una utilización a gran escala. Una nueva infraestructura para las ciudades La llegada de estos vehículos también plantea nuevas preguntas. ¿Cómo compartirán el espacio con peatones, bicicletas y automóviles? ¿Qué ocurrirá cuando decenas o cientos de unidades autónomas circulen simultáneamente? ¿Quién responderá ante un error del sistema? ¿Cómo se protegerán frente a un ciberataque? La regulación tendrá que evolucionar al mismo tiempo que la tecnología. Pero la dirección empieza a ser visible. Durante décadas, el reparto urbano ha dependido de una fórmula prácticamente invariable: una persona, una furgoneta y una ruta de entregas. La electrificación ya está modificando el motor de esa ecuación. La inteligencia artificial y la conducción autónoma podrían cambiar ahora todo lo demás. Y las Zonas de Bajas Emisiones pueden terminar convirtiéndose no solo en una herramienta para reducir la contaminación, sino también en el laboratorio donde empiece a construirse una nueva generación de logística urbana.
15 Septiembre 2026
Rincón del CISO
El compromiso de credenciales asociadas a servicios de inteligencia artificial abre un nuevo frente para las empresas, especialmente cuando empleados utilizan estas plataformas para trabajar con código, documentos o información corporativa. Las credenciales de acceso a herramientas de inteligencia artificial están adquiriendo un valor creciente para los ciberdelincuentes. Las alertas sobre cuentas de Claude comprometidas mediante infostealers, programas maliciosos diseñados para robar información almacenada en los dispositivos, vuelven a demostrar cómo la rápida adopción empresarial de la IA está generando también nuevos activos que proteger. Tradicionalmente, estos programas han buscado contraseñas, cookies de sesión, credenciales bancarias, carteras de criptomonedas o accesos corporativos. La popularización de los asistentes de inteligencia artificial amplía ahora la superficie potencial. El riesgo no está únicamente en perder una cuenta. En determinadas plataformas, el historial puede contener consultas realizadas por empleados, fragmentos de código, documentos, instrucciones internas o información relacionada con proyectos empresariales. Una credencial comprometida puede convertirse, por tanto, en una puerta hacia información que el usuario quizá nunca habría considerado almacenada en un activo especialmente sensible. La IA necesita entrar en el inventario de seguridad Para los CISO aparece una nueva pregunta: ¿sabe realmente la empresa qué herramientas de IA están utilizando sus empleados? El crecimiento de la denominada Shadow AI dificulta responder. Un profesional puede crear por iniciativa propia una cuenta en una plataforma externa y comenzar a utilizarla para tareas laborales sin que seguridad tenga conocimiento de ello. La respuesta pasa por combinar políticas de uso, autenticación robusta, gestión de identidades, formación y visibilidad sobre las aplicaciones autorizadas. La inteligencia artificial ya no puede analizarse exclusivamente como una herramienta de productividad. También es una nueva superficie de ataque y un repositorio potencial de información corporativa.
14 Septiembre 2026
Jarana
Valentina Yañez ha asumido el cargo de subdirectora de Data & IA de Procesos Técnicos y Prestaciones de MAPFRE, dando un nuevo paso en su trayectoria profesional dentro de la compañía aseguradora. Desde su nueva posición, Yañez contribuirá a impulsar la aplicación de datos e inteligencia artificial en los procesos técnicos y de prestaciones, combinando el conocimiento del negocio asegurador con las nuevas capacidades tecnológicas. La directiva afronta esta etapa con el objetivo de evolucionar la forma de trabajar y generar un impacto real en el negocio, apoyándose en la transformación y el uso estratégico de los datos y la IA.
14 Septiembre 2026
Ofertas de Empleo
La Agencia de la Unión Europea para la Ciberseguridad (ENISA) ha abierto un proceso de selección para incorporar un Senior Cybersecurity Expert a su Policy Monitoring and Analyses Unit (PMA), con sede en Atenas (Grecia). La convocatoria, con referencia ENISA-TA-AD8-2026-14, contempla un contrato como Temporary Agent, grado AD8, con una duración inicial de cuatro años y posibilidad de renovación. El plazo para presentar candidaturas permanecerá abierto hasta el 12 de octubre de 2026 a las 23:59:59, hora de Grecia. ¿Cuál será su función? ENISA busca un perfil senior capaz de participar como experto de referencia en los proyectos desarrollados por la unidad, especialmente en ámbitos relacionados con el seguimiento y análisis de las políticas europeas de ciberseguridad. Entre sus principales responsabilidades estará el análisis y tratamiento de datos, la elaboración de informes dirigidos a diferentes audiencias y la mejora continua de los proyectos de la unidad. También deberá coordinar trabajos y entregables, supervisar su calidad y cumplimiento de plazos y colaborar estrechamente con otras áreas de ENISA. El puesto incluye además una importante dimensión institucional: el profesional seleccionado contribuirá a crear y dinamizar comunidades de stakeholders, así como a representar y promover el trabajo desarrollado por la unidad. La PMA trabaja, entre otras cuestiones, en el Informe sobre el Estado de la Ciberseguridad en la Unión Europea, el EU Cybersecurity Index, el seguimiento de la implementación de NIS2 y el apoyo a los Estados miembros en el desarrollo y evaluación de sus estrategias nacionales de ciberseguridad. ¿Qué perfil busca ENISA? La convocatoria está dirigida a profesionales con una trayectoria consolidada en ciberseguridad. Entre los requisitos de acceso se encuentra ser nacional de un Estado miembro de la Unión Europea o de un país de la EFTA y contar con formación universitaria y experiencia profesional suficiente. En concreto, se requiere una titulación universitaria de al menos cuatro años y nueve años de experiencia profesional posterior, o una titulación universitaria de al menos tres años y diez años de experiencia profesional. También se exige un conocimiento profundo —nivel C1— de una lengua oficial de la UE y un nivel mínimo B2 de otra. En cuanto a la experiencia específica, ENISA valorará especialmente perfiles con más de cinco años trabajando en proyectos o procesos de ciberseguridad, con conocimientos en ámbitos como: gestión del riesgo y gobierno de la ciberseguridad; cumplimiento normativo; panorama de ciberamenazas; gestión de vulnerabilidades e incidentes; concienciación y cultura de ciberseguridad; análisis de datos y elaboración de informes; seguimiento y evaluación de políticas públicas; marco regulatorio europeo de ciberseguridad; coordinación de proyectos y comunidades profesionales. La comunicación tendrá también un peso importante. Se exige un nivel mínimo C1 de inglés, capacidad para trasladar cuestiones complejas de forma clara y profesional, experiencia hablando en público y habilidades demostrables de negociación. Liderazgo, autonomía y trabajo internacional Más allá de los conocimientos técnicos, ENISA busca profesionales capaces de desenvolverse con autonomía, establecer prioridades, tomar decisiones, trabajar bajo presión y adaptarse a un entorno regulatorio en evolución. La capacidad de colaborar con equipos multidisciplinares y multiculturales, coordinar diferentes stakeholders y establecer relaciones profesionales efectivas será igualmente relevante en el proceso de selección. Condiciones y proceso de selección El puesto tiene como lugar principal de trabajo Atenas, aunque la convocatoria señala que las personas incluidas en la lista de reserva podrían recibir posteriormente ofertas con distinta duración o ubicación, incluida Bruselas, dependiendo de las necesidades de la Agencia. El periodo inicial de prueba será de nueve meses. Tras la evaluación inicial de las candidaturas, los perfiles con mayor puntuación podrán ser convocados a una prueba o ejercicio escrito y una entrevista, que se desarrollarán en inglés y que podrían realizarse online. El proceso está previsto inicialmente para el último trimestre de 2026. El proceso dará lugar a una lista de reserva válida hasta el 31 de diciembre de 2029. La inclusión en esta lista no supone automáticamente la contratación. ¿Cómo presentar la candidatura? Las solicitudes deben presentarse en inglés y exclusivamente a través del sistema electrónico de contratación de ENISA. La Agencia no admite candidaturas enviadas por correo electrónico, correo postal u otros medios. El plazo finaliza el 12 de octubre de 2026 a las 23:59:59, hora de Grecia. Puesto: Senior Cybersecurity ExpertOrganización: ENISA – Agencia de la Unión Europea para la CiberseguridadÁrea: Policy Monitoring and Analyses Unit (PMA)Ubicación: Atenas, GreciaCategoría: Temporary Agent – AD8Contrato: 4 años, renovableFecha límite: 12 de octubre de 2026Referencia: ENISA-TA-AD8-2026-14
11 Septiembre 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

