Los agentes de inteligencia artificial están dejando de ser simples asistentes. Ya pueden entrar en aplicaciones corporativas, consultar información, conectarse con APIs, utilizar credenciales y ejecutar determinadas acciones de manera autónoma.
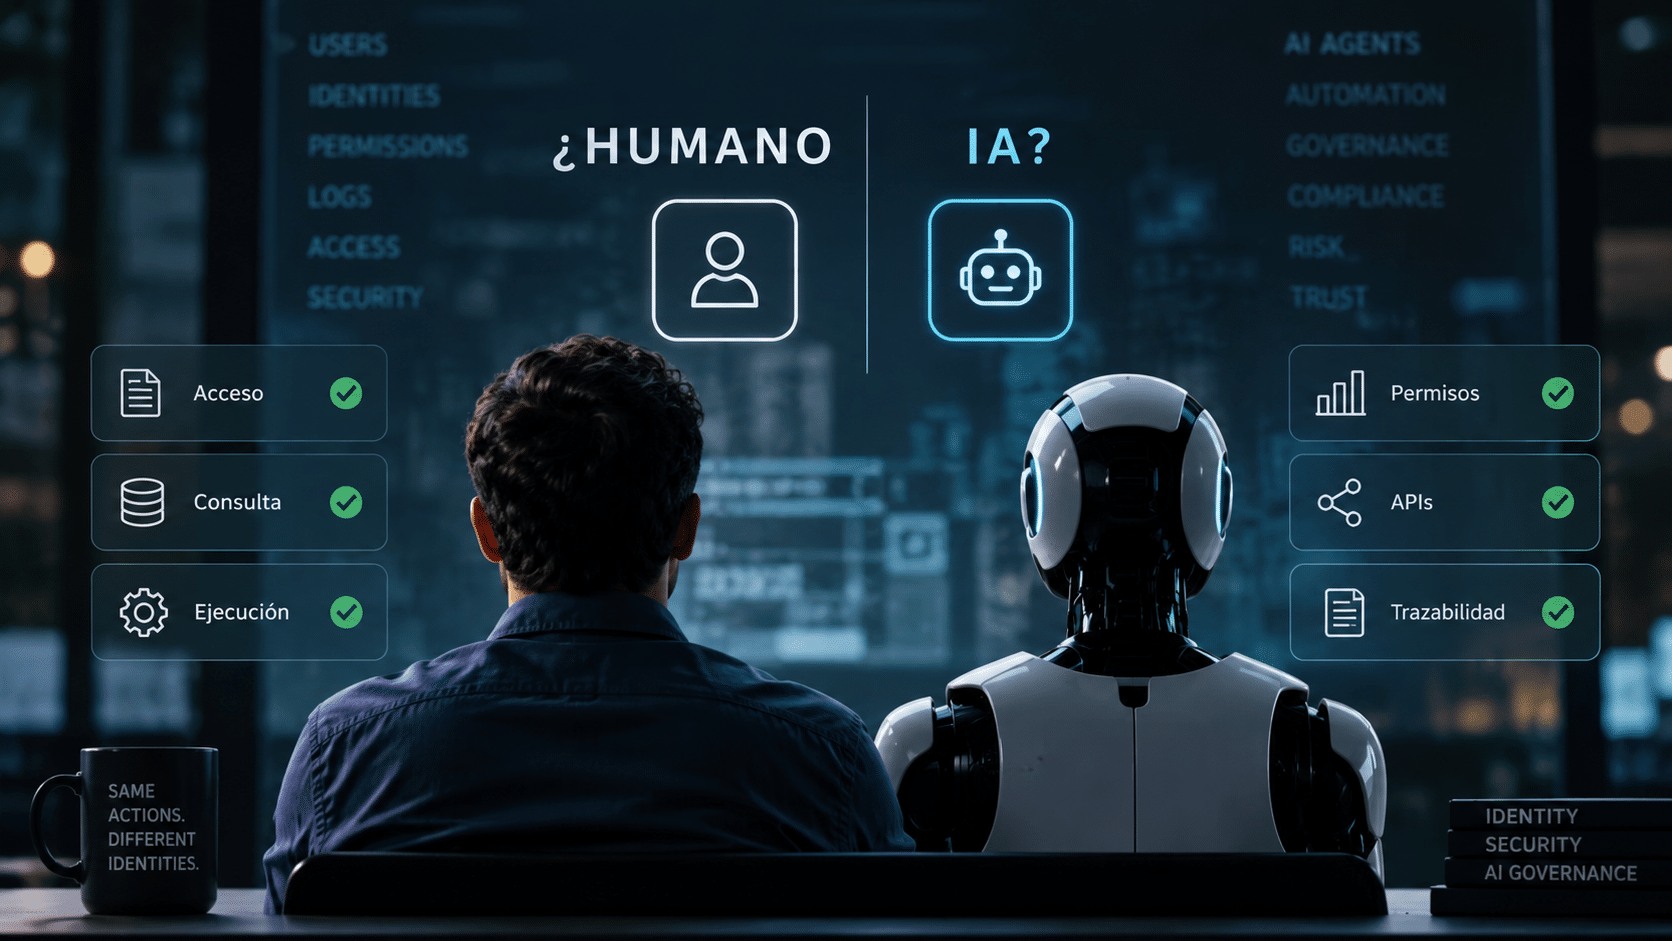
Pero esta capacidad está abriendo una nueva pregunta para los equipos de ciberseguridad: ¿quién —o qué— está realmente detrás de cada acción realizada dentro de los sistemas de una empresa?
El problema comienza a adquirir dimensiones importantes. Según datos de Cloud Security Alliance (CSA) recogidos por Redtrust, el 85% de las organizaciones consultadas ya utiliza agentes de IA en entornos de producción, mientras que un 68% reconoce que no puede diferenciar claramente las acciones realizadas por personas de aquellas ejecutadas por agentes de inteligencia artificial.
A ello se suma otro desafío: los privilegios.
El 74% afirma que los agentes reciben con frecuencia más permisos de los que realmente necesitan, mientras que un 79% considera que estas tecnologías están generando nuevas vías de acceso difíciles de supervisar.
Hasta ahora, buena parte de las estrategias de identidad digital corporativa se han construido alrededor de empleados, dispositivos, aplicaciones y servicios.
La aparición de agentes capaces de actuar dentro de los sistemas introduce una nueva categoría: las identidades no humanas.
Cuando un agente accede a una aplicación, utiliza unas credenciales, consulta una API o ejecuta una operación, resulta necesario poder determinar qué agente lo ha hecho, qué autorización tenía y quién le concedió esos privilegios.
Para Redtrust, esta evolución implica aplicar a los agentes principios similares a los utilizados actualmente para gobernar otras identidades digitales: identificación, autenticación, control de privilegios, trazabilidad y gestión de todo su ciclo de vida.
“Si una empresa no sabe qué agente realizó una operación, con qué identidad y permisos, ni quién se los concedió, tiene un problema de control y trazabilidad”, explica Daniel Rodríguez, director general de Redtrust en España.
La cuestión también está entrando en el radar de organismos especializados en seguridad.
El National Institute of Standards and Technology (NIST) ha puesto el foco en los riesgos que pueden surgir cuando el rápido despliegue de agentes prioriza la funcionalidad frente a determinadas medidas de seguridad.
Uno de los puntos especialmente relevantes es el uso de credenciales compartidas. Si varios agentes utilizan una misma cuenta o heredan las credenciales de una persona, reconstruir posteriormente quién realizó una determinada acción puede convertirse en una tarea compleja.
La alternativa pasa por proporcionar a cada agente identificadores, credenciales y privilegios propios, de manera que su actividad pueda diferenciarse del resto.
Esta identificación también permitiría modificar o revocar sus permisos cuando cambie su función o cuando el agente deje de utilizarse.
El aumento de la autonomía obliga también a replantear cómo se conceden los accesos.
Que un agente esté autorizado para actuar dentro de una organización no significa que deba disponer de acceso permanente a todos los sistemas o datos relacionados con su actividad.
El principio de mínimo privilegio cobra así especial importancia: cada agente debería contar únicamente con los permisos necesarios para realizar una función concreta y durante el tiempo necesario.
Esta filosofía conecta directamente con los modelos Zero Trust, basados en verificar continuamente identidades, accesos y contexto en lugar de asumir confianza permanente.
Redtrust identifica seis áreas que las organizaciones deberían empezar a considerar: asignar una identidad verificable a cada agente, establecer mecanismos sólidos de autenticación, controlar el ciclo de vida de esas identidades, garantizar la trazabilidad de sus operaciones, aplicar Zero Trust a las identidades no humanas e incorporar los agentes a los procesos corporativos de gobierno y auditoría.
A todo ello se añade otro fenómeno: la aparición de agentes fuera del conocimiento de los departamentos responsables de la seguridad.
Según otra investigación de Cloud Security Alliance citada por Redtrust, el 82% de las organizaciones encuestadas descubrió durante el último año al menos un agente o flujo de trabajo de IA cuya existencia desconocían previamente los equipos de TI o seguridad.
Es una evolución que recuerda a otros fenómenos como el Shadow IT, pero trasladada ahora a sistemas capaces no solo de almacenar o procesar información, sino también de ejecutar acciones.
Cuantos más agentes se incorporen a los procesos empresariales, mayor será la necesidad de mantener un inventario actualizado que permita saber cuáles están activos, quién es responsable de ellos y a qué recursos pueden acceder.
La cuestión coincide además con el despliegue progresivo del Reglamento Europeo de Inteligencia Artificial (AI Act), que introduce obligaciones relacionadas con transparencia, supervisión y gestión del riesgo.
Jarana
17 Septiembre 2026
Actualidad
16 Septiembre 2026
Podcast de Cyberlideria MGZN.
Todos los jueves, a partir de las 22:00, estará disponible en CyberLideria MGZN una nueva entrevista, donde un prestigioso CISO colaborador charlará con una personalidad inspiradora, importante, y líder empresarial, tanto del ámbito privado como público.
Manténgase informado sobre la ciberseguridad, tecnología, las tendencias y las noticias que afectan a los líderes de TI.
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas