Rincón del CISO
Un estudio global de GFT Technologies revela que los sistemas heredados se están convirtiendo en uno de los principales obstáculos para escalar la inteligencia artificial. Seguridad, retorno de la inversión, dependencia tecnológica y presión sobre los CIO aparecen entre las grandes preocupaciones. La ambición empresarial por acelerar la adopción de inteligencia artificial está chocando con una realidad mucho menos nueva: una parte importante de las organizaciones continúa dependiendo de infraestructuras tecnológicas diseñadas mucho antes de la actual revolución de la IA. El 84% de los CIO y CTO asegura que su compañía ha tenido que cancelar al menos un piloto o proyecto de inteligencia artificial debido a las limitaciones de sus sistemas legacy, según un nuevo estudio de GFT Technologies elaborado por Wakefield Research. La investigación recoge las respuestas de 945 responsables tecnológicos de 19 países, entre ellos España, pertenecientes a organizaciones con una facturación anual mínima de 500 millones de dólares. Los resultados reflejan una brecha cada vez más visible entre las expectativas depositadas en la inteligencia artificial y la capacidad tecnológica real de las compañías para desplegarla de forma segura y escalable. Una infraestructura que no avanza al ritmo de la IA Los sistemas heredados ya no representan únicamente un problema de eficiencia o costes. Su convivencia con nuevas aplicaciones de inteligencia artificial comienza a percibirse también como un riesgo para la seguridad. El 93% de los responsables tecnológicos consultados considera que desplegar IA sobre infraestructuras obsoletas sin modernizarlas previamente terminará provocando una crisis de seguridad con impacto en toda la organización. El dato evidencia hasta qué punto la modernización tecnológica está pasando de ser un proyecto paralelo a convertirse en una condición previa para las estrategias de IA. Marco Santos, CEO global de GFT Technologies, señala que las organizaciones están empezando a prestar más atención a los cimientos tecnológicos sobre los que construyen sus iniciativas. La infraestructura legacy, sostiene, puede limitar no solo la innovación, sino también la seguridad y la capacidad de escalar los proyectos. En España, esta preocupación también está ganando peso. Manuel Lavín, director ejecutivo de GFT Europa y CEO de GFT España, destaca que modernizar estos sistemas se está convirtiendo en una decisión estratégica para poder desplegar IA de forma segura, responder a las exigencias regulatorias y transformar la inversión tecnológica en resultados de negocio. ¿Está creciendo la inversión más rápido que el retorno? Las dudas no se limitan a la tecnología sobre la que se ejecutan los modelos. También empiezan a aparecer interrogantes sobre la velocidad y el volumen de inversión destinados a inteligencia artificial. El 89% de los CIO y CTO encuestados teme que el gasto global en IA esté creciendo a un ritmo superior al valor empresarial que esta tecnología puede generar de manera realista. El dato introduce una cuestión cada vez más presente en el mercado: si las enormes expectativas alrededor de la inteligencia artificial podrán traducirse en retornos sostenibles o si determinadas inversiones están avanzando antes de que las organizaciones tengan preparados sus procesos, infraestructura y modelos de gobernanza. Para las empresas, el desafío ya no consiste simplemente en adoptar IA, sino en identificar dónde puede aportar un valor medible y qué transformaciones deben realizarse antes para conseguirlo. La geopolítica entra en la estrategia de IA La dependencia de proveedores tecnológicos se ha convertido en otro elemento de preocupación. Prácticamente la totalidad de los responsables consultados —un 99%— considera que las posibles restricciones gubernamentales al acceso a tecnologías de inteligencia artificial hacen más importante evitar la dependencia de un único proveedor. Esta percepción está empezando a modificar las estrategias empresariales. Un 42% de los encuestados se inclina ahora por desarrollar internamente su infraestructura de IA en lugar de depender exclusivamente de soluciones adquiridas a terceros. La soberanía tecnológica, la continuidad del acceso a los modelos y la capacidad de cambiar de proveedor pasan así a formar parte de las decisiones que rodean a la arquitectura de IA empresarial. Los CIO también sienten la presión La transformación tecnológica está teniendo además consecuencias sobre quienes deben liderarla. El 89% de los CIO y CTO teme que una decisión equivocada relacionada con la plantilla durante el proceso de escalado de la IA pueda llegar a poner en peligro su propio puesto. Al mismo tiempo, solo un 20% considera que el resto de la alta dirección y los consejos de administración comprenden plenamente los riesgos de seguridad asociados a ejecutar inteligencia artificial sobre sistemas heredados. La combinación plantea un escenario complejo: los responsables tecnológicos reciben presión para acelerar la implantación de IA mientras consideran que parte de la organización todavía no comprende completamente los riesgos asociados. El estudio también refleja cierto escepticismo respecto al discurso empresarial sobre IA y empleo. El 91% de los encuestados cree que algunas compañías cotizadas utilizan la inteligencia artificial como argumento para justificar cambios de plantilla cuyo objetivo principal estaría relacionado con la cotización de sus acciones. Primero modernizar, después escalar Los resultados del estudio apuntan a una conclusión: incorporar inteligencia artificial sobre una arquitectura que no está preparada para ella puede trasladar los problemas existentes a una escala mayor. Modernizar los sistemas legacy, reforzar la gobernanza, diversificar dependencias tecnológicas y conectar las inversiones en IA con objetivos concretos de negocio aparecen como pasos fundamentales para reducir esa brecha. La velocidad de adopción seguirá aumentando, pero el éxito de los proyectos dependerá cada vez menos de quién incorpore antes una nueva herramienta y más de quién disponga de la infraestructura, la seguridad y la gobernanza necesarias para sostenerla. El dato del 84% resulta especialmente significativo: mientras las empresas compiten por acelerar sus estrategias de inteligencia artificial, la tecnología del pasado se está convirtiendo en uno de los principales límites para construir la empresa del futuro. Metodología El estudio fue realizado por Wakefield Research para GFT Technologies entre el 11 y el 31 de agosto de 2026. Participaron 945 CIO y CTO de 19 países, todos ellos pertenecientes a compañías con ingresos anuales iguales o superiores a 500 millones de dólares. La investigación establece un margen de variación global de ±3,2 puntos porcentuales con un nivel de confianza del 95%.
6 Octubre 2026
ESG
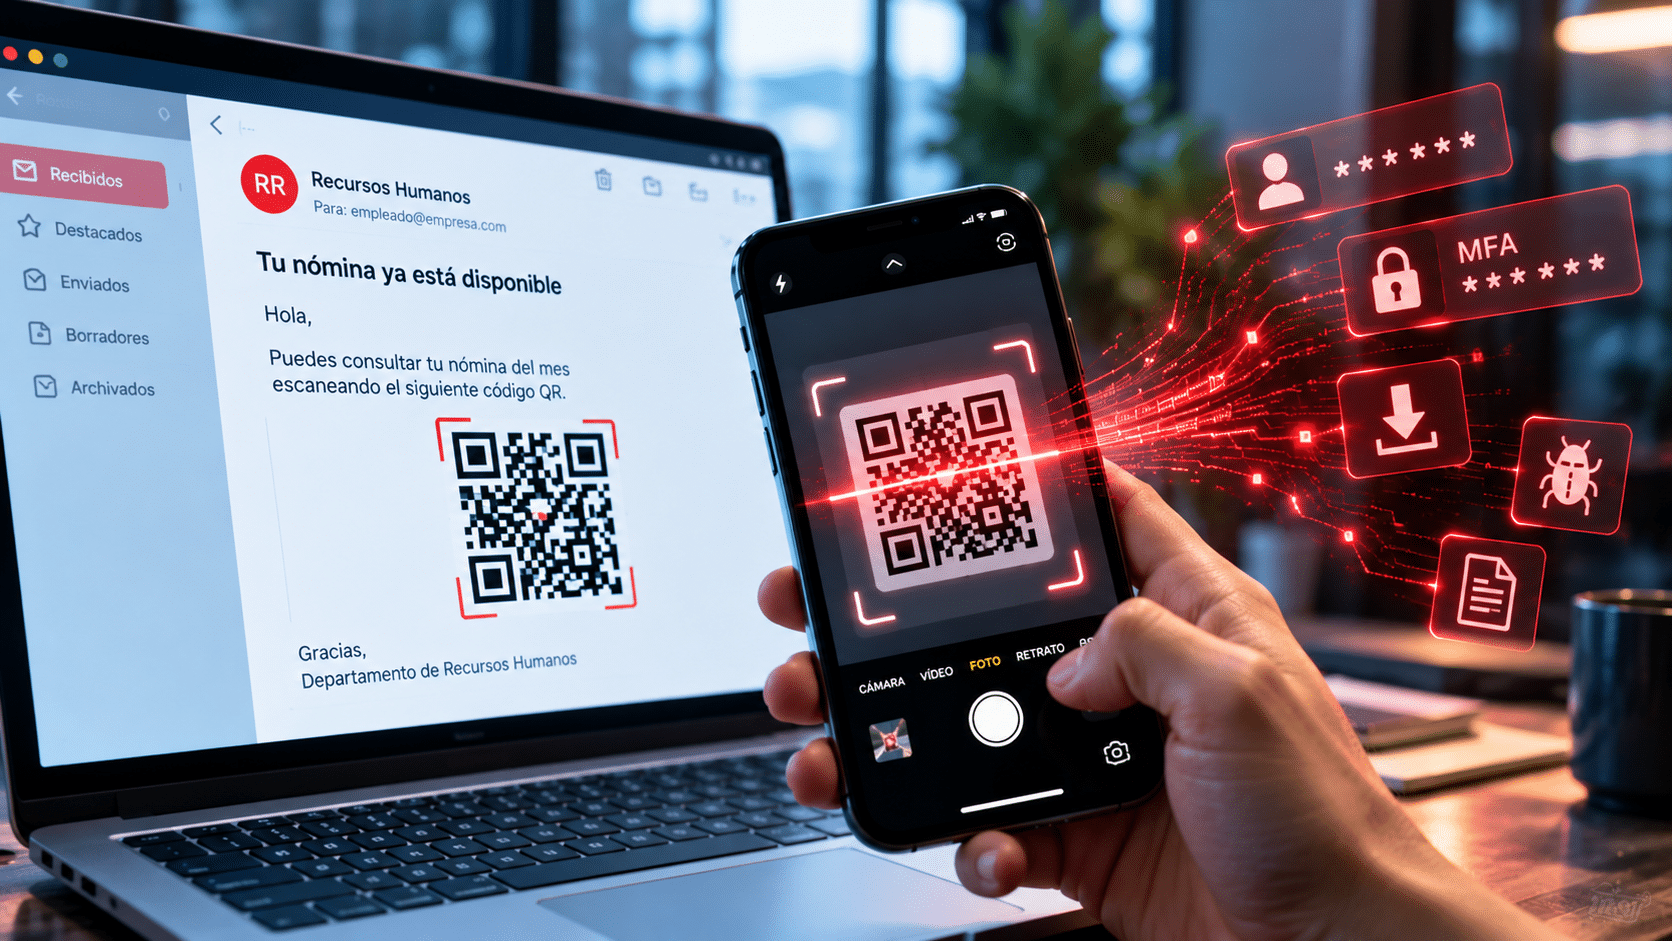
Los ciberdelincuentes utilizan códigos QR para trasladar el ataque desde ordenadores corporativos protegidos hasta teléfonos móviles, donde las empresas pueden tener menor capacidad de supervisión. ESET alerta del riesgo para las credenciales, las sesiones y los sistemas de autenticación. Los códigos QR se han convertido en una herramienta habitual para acceder rápidamente a documentos, realizar pagos, consultar información o iniciar diferentes procesos digitales. Esa normalización también está siendo aprovechada por los ciberdelincuentes para desarrollar campañas de phishing más difíciles de identificar. Durante la primera mitad de 2026, los códigos QR maliciosos estuvieron presentes en el 11% de los correos electrónicos de phishing detectados, según los datos recogidos en el ESET Threat Report H1 2026. Esta modalidad de ataque, conocida como quishing —QR phishing—, introduce además un problema particular para las empresas: permite que un ataque iniciado en un ordenador corporativo termine ejecutándose desde un teléfono móvil personal o no gestionado por la organización. Del ordenador de empresa al teléfono móvil El mecanismo puede resultar aparentemente inofensivo. Un empleado recibe un correo que le invita a escanear un QR para consultar una nómina, firmar un documento, actualizar una contraseña o completar una verificación de seguridad. Aunque el mensaje haya llegado a un equipo protegido por las soluciones de seguridad corporativas, el usuario normalmente utiliza la cámara de su smartphone para leer el código. Es en ese momento cuando la interacción abandona potencialmente el entorno controlado por la empresa y pasa al dispositivo móvil, que puede no disponer de las mismas herramientas de detección, monitorización y protección. Esta separación entre dispositivos ofrece a los atacantes una oportunidad para intentar esquivar algunas de las barreras desplegadas tradicionalmente alrededor del correo electrónico corporativo. El enlace desaparece detrás de una imagen Una de las particularidades del quishing es que el usuario no ve directamente la dirección a la que está siendo enviado. A diferencia de un correo de phishing convencional, donde puede aparecer un enlace sospechoso, en estos ataques la URL queda integrada en la información visual contenida en el código QR. Esto dificulta que la persona pueda comprobar de antemano el dominio de destino y también puede complicar su análisis por parte de determinados sistemas de seguridad. Los atacantes pueden añadir todavía más capas de ocultación. Los códigos pueden aparecer integrados en archivos PDF, fotografías u otros documentos, mientras que las direcciones de destino pueden pasar previamente por servicios de acortamiento de URL. Además, estos mensajes pueden contener muy poco texto, eliminando algunas señales tradicionalmente asociadas al phishing, como errores de escritura, direcciones web extrañas o enlaces fácilmente identificables. Josep Albors, responsable de Investigación y Concienciación de ESET España, advierte de que esta combinación permite a los atacantes mejorar el camuflaje de las campañas y reducir algunos de los indicios que históricamente han ayudado a reconocer comunicaciones fraudulentas. Mucho más que robar una contraseña El objetivo del quishing tampoco se limita a conducir al usuario hasta una página falsa para obtener sus credenciales. Según ESET, algunas campañas están diseñadas para capturar tokens de autenticación multifactor (MFA), lo que puede permitir a un atacante apropiarse de una sesión válida incluso cuando la cuenta dispone de una capa adicional de autenticación. Otros ataques buscan instalar malware o convencer al usuario para que descargue aplicaciones desde fuentes distintas a las tiendas oficiales. Existe incluso la posibilidad de que el QR no abra ninguna página fraudulenta. El código puede activar directamente una aplicación legítima ya instalada en el dispositivo —por ejemplo, relacionada con redes sociales, pagos u otros servicios— y aprovechar determinadas acciones configuradas previamente para desarrollar el engaño. Esta variedad convierte al código QR en algo más que un sustituto de los enlaces tradicionales: puede funcionar como puerta de entrada a diferentes tipos de acciones maliciosas. Las identidades corporativas, un objetivo especialmente valioso El impacto puede aumentar considerablemente cuando las credenciales comprometidas pertenecen a una cuenta profesional. Si el atacante consigue hacerse con una identidad corporativa o secuestrar una sesión activa, podría acceder, en función de sus permisos, al correo electrónico, plataformas cloud, documentos, aplicaciones empresariales y otros recursos internos. El compromiso de una cuenta también puede servir para ampliar el ataque. Una vez dentro de una dirección corporativa legítima, los ciberdelincuentes pueden utilizarla para dirigirse a compañeros, proveedores o clientes. Los nuevos mensajes llegan entonces desde una identidad conocida, aumentando las posibilidades de que sus destinatarios confíen en ellos. El quishing puede convertirse así en el primer paso de una cadena de ataques más amplia dentro y fuera de la organización. Cómo protegerse frente a los códigos QR maliciosos La creciente presencia de esta técnica obliga a ampliar las estrategias tradicionales de prevención del phishing. ESET recomienda que las empresas incorporen específicamente los códigos QR a sus programas de formación y simulaciones de phishing, especialmente cuando solicitan iniciar sesión, modificar una contraseña, autenticar una cuenta, consultar documentación o realizar una acción con carácter urgente. Ante una petición inesperada procedente aparentemente de un contacto conocido, resulta recomendable comprobar su legitimidad mediante otro canal y utilizando datos de contacto obtenidos independientemente del propio mensaje. La protección también debe extenderse a los smartphones utilizados para trabajar. Las herramientas de gestión de dispositivos móviles (MDM) permiten establecer políticas corporativas y verificar unos requisitos mínimos de seguridad, mientras que las soluciones específicas para dispositivos móviles pueden contribuir a bloquear páginas maliciosas y otras amenazas. A ello se suman otras medidas como disponer de herramientas de seguridad de correo capaces de analizar códigos QR, mantener sistemas y aplicaciones actualizados y utilizar métodos de autenticación multifactor resistentes al phishing para las cuentas especialmente sensibles. Aplicar el principio de mínimo privilegio, limitar los accesos únicamente al tiempo necesario y monitorizar comportamientos anómalos también puede reducir el alcance de una posible intrusión. El phishing salta de pantalla La evolución del quishing muestra cómo los ciberdelincuentes están adaptando técnicas conocidas a los hábitos digitales de los usuarios. El problema no reside únicamente en que un QR pueda esconder un enlace malicioso. El verdadero cambio está en la capacidad de hacer que un ataque abandone el dispositivo corporativo protegido y continúe en otro entorno sobre el que la empresa puede tener mucha menos visibilidad. Con los códigos QR ya presentes en el 11% de los correos de phishing detectados por ESET durante la primera mitad del año, proteger la identidad digital del empleado implica mirar más allá del ordenador: el teléfono móvil también forma parte de la superficie de ataque.
6 Octubre 2026
Jarana
Oriol Boira Ramal se incorpora a Banco Sabadell como nuevo director de Marketing de los segmentos de Empresas y Banca Privada, iniciando así una nueva etapa profesional en el sector financiero. Boira llega a la entidad después de 13 años de trayectoria en el sector de la salud, donde ha desarrollado su experiencia en áreas relacionadas con el marketing, la marca y la comunicación, tanto desde el ámbito corporativo como desde agencia. Desde su nueva posición, tendrá el reto de contribuir al desarrollo de la estrategia de marketing de Empresas y Banca Privada, aportando su experiencia en construcción de marca, comunicación, omnicanalidad e innovación. Su incorporación supone también un cambio de sector para el directivo, que afronta esta nueva etapa con el objetivo de trasladar su conocimiento y experiencia a una entidad con una identidad de marca consolidada y una apuesta destacada por la comunicación.
6 Octubre 2026
Jarana
WAM ha incorporado a Javier Alonso como nuevo VP de Commerce & Experience to Scale, desde donde liderará esta área con el objetivo de reforzar la capacidad de la compañía para ayudar a las organizaciones a convertir sus canales digitales en verdaderas palancas de crecimiento. Con más de 25 años de experiencia en comercio electrónico, marketing digital, tecnología y omnicanalidad, Alonso cuenta con una trayectoria que combina consultoría, gestión empresarial y desarrollo de negocio. Especializado en e-commerce desde 1997, antes de incorporarse a WAM desarrolló parte de su carrera en SEIDOR, donde fue Director del área de Commerce y Marketing & Commerce Senior Advisor. Previamente ejerció como Head of Digital en RICOH IT Services y fue fundador y CEO de B2B Group durante 14 años. Desde su nueva responsabilidad, trabajará en la evolución de la propuesta de Commerce & Experience to Scale, conectando ámbitos como producto, pricing, stock, experiencia de cliente, datos y operaciones para contribuir a que los ecosistemas digitales generen un mayor impacto en el negocio. Uno de los ámbitos que marcará esta nueva etapa será el comercio agéntico, ante el creciente papel de los agentes y asistentes de inteligencia artificial en procesos como el descubrimiento de productos, la recomendación y la compra. En este escenario, WAM busca ayudar a las compañías a preparar sus catálogos, datos y operaciones para interactuar con estos nuevos entornos digitales.
5 Octubre 2026
ESG
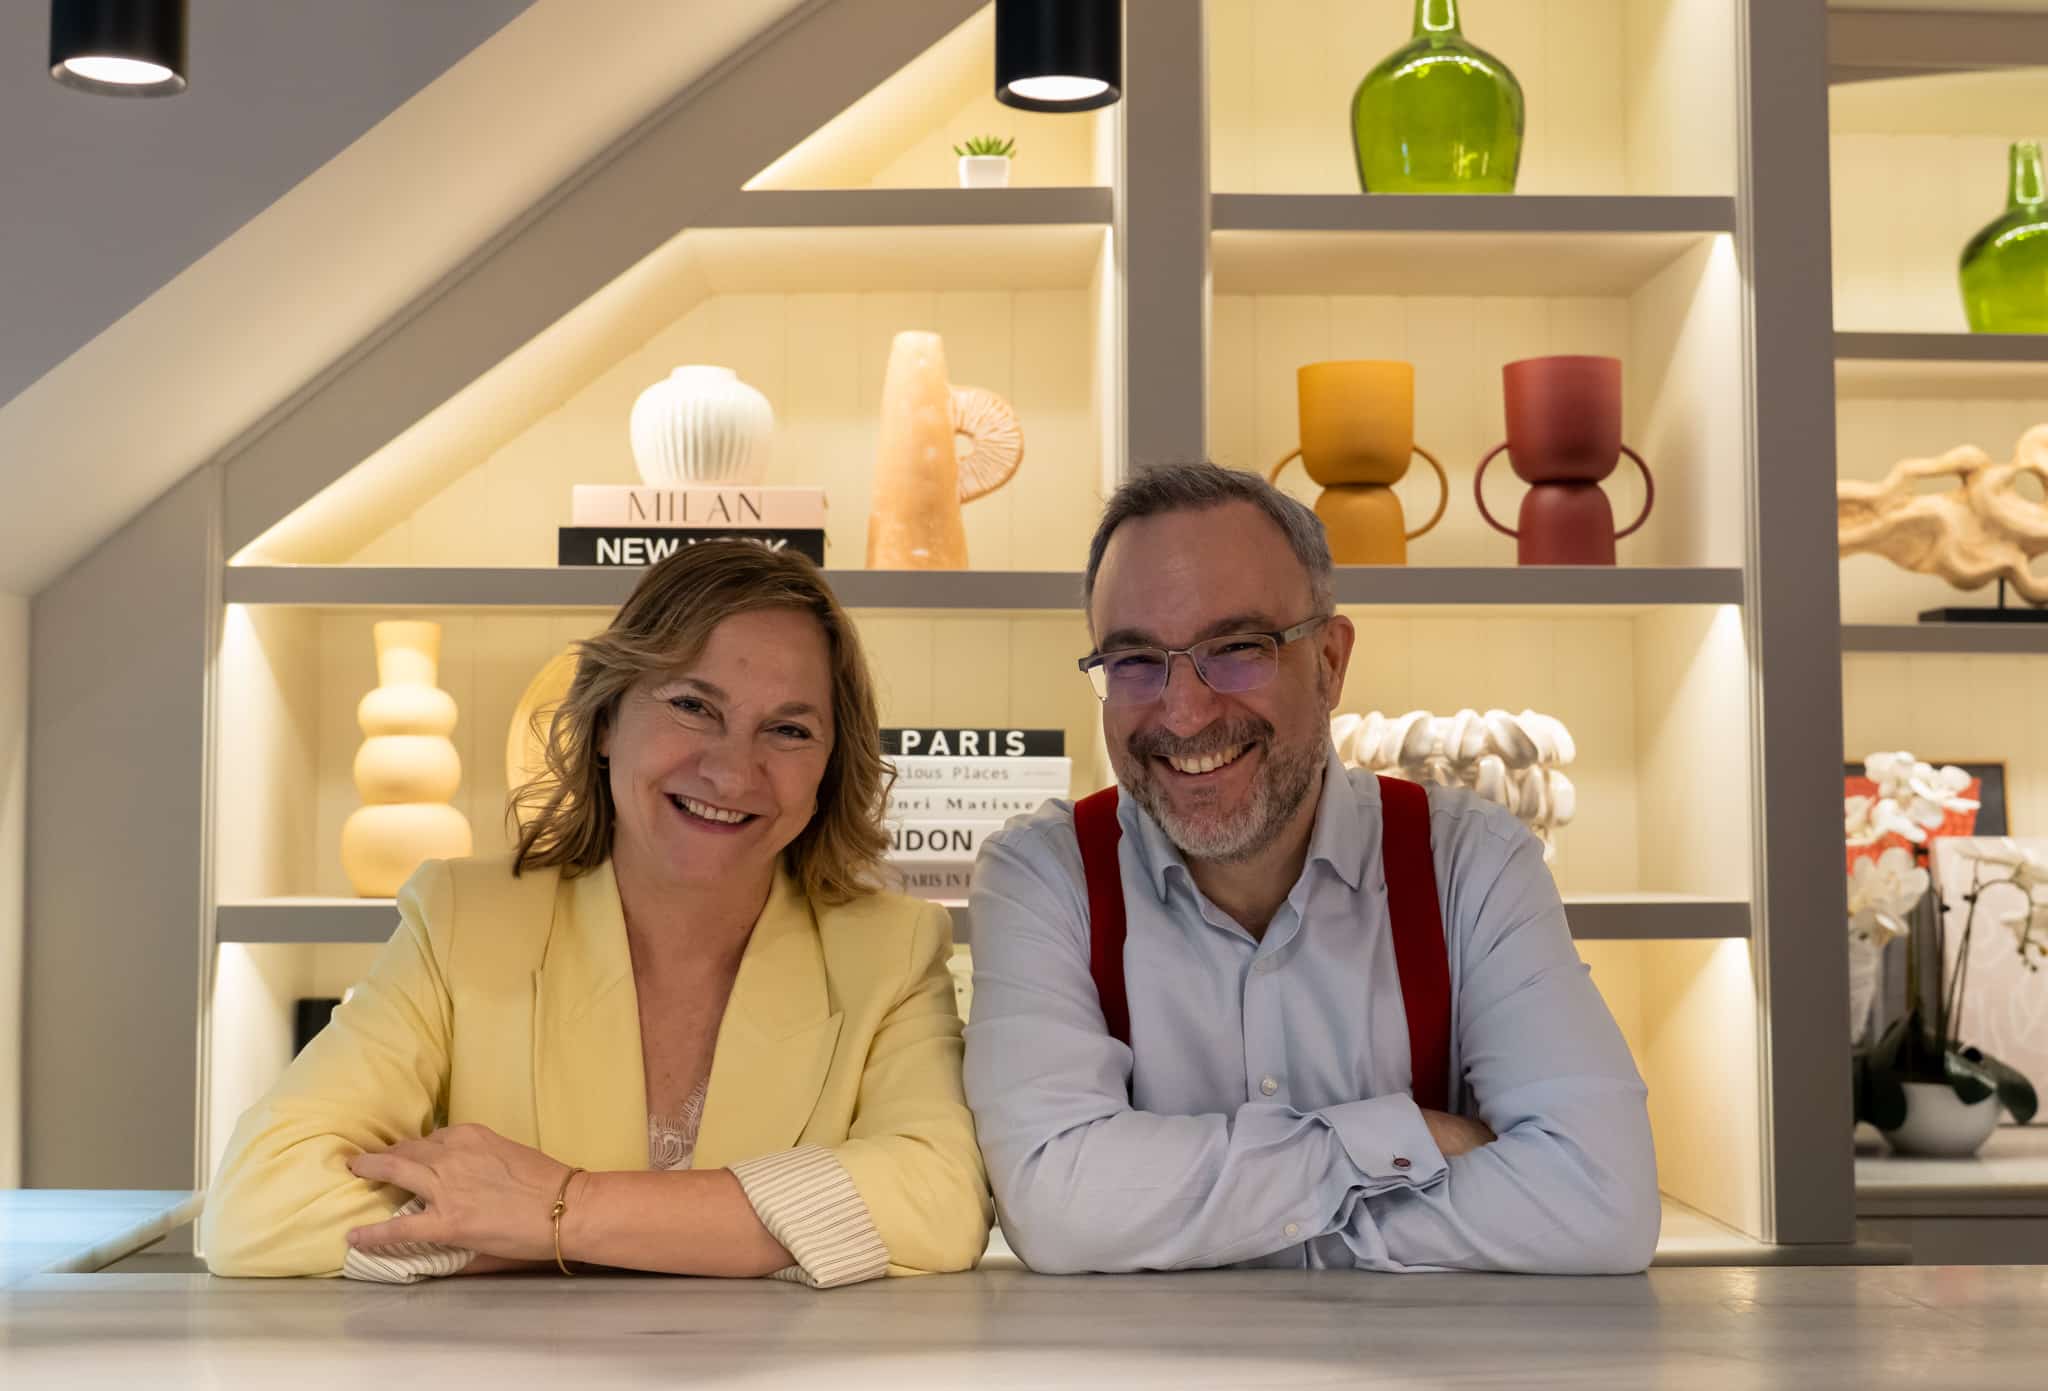
En esta nueva edición de Futuro del Trabajo, Mayte Valverde, presidenta de Women in Banking y directora académica del programa HR Business & Tech en The Valley, conversa con Juan Martínez, Senior Advisor, emprendedor y autor de Humanizar las organizaciones. Tras años acompañando a CEOs, equipos directivos y organizaciones, Juan defiende una idea especialmente relevante en plena revolución de la inteligencia artificial: cuanto más capaces seamos de delegar en la tecnología, más importante será cuidar aquello que nos hace humanos. En esta conversación, Mayte y Juan reflexionan sobre cultura, liderazgo, relaciones y compromiso, y sobre cómo construir organizaciones en las que la tecnología amplifique nuestras capacidades sin sustituir el valor de los vínculos humanos. Mayte Valverde: Llevas muchos años hablando de humanizar las organizaciones. Ahora que podemos delegar cada vez más cosas en la IA, ¿qué crees que vamos a valorar más de una persona? Juan Martínez: Gracias Mayte, pues precisamente aquello que no podemos delegar a la IA, lo que nos hace más humanos y que por mucho que la tecnología emule carecerá de la profundidad de una auténtica y genuina relación de calidad con significado y valor. La IA puede liberar tiempo en un contexto en el que las organizaciones vienen de vivir un déficit de tiempo de personas para las personas. Cuando converso con expertos en retail afirman que la relación con el cliente se basa en la empatía ante sus necesidades, en la construcción de confianza, de una relación que puede llevar a fidelizar y crear recurrencia. Ocurre lo mismo en los equipos, el compromiso se triplica cuando el manager tiene una conversación de calidad a la semana, la fidelización aumenta cuando el equipo tiene tiempo para conocerse, ayudarse, compartir y reconocerse. La IA emula y eso ayuda, sin embargo, el vínculo definitivo que nutre en profundidad y en calidad es humano. Respondiendo a tu pregunta, la respuesta al reto de ventas, de fidelización del talento, de atracción, de productividad, es humanizar. La tecnología, la IA, aumentará la capacidad, las personas son las que hacen la diferencia porque somos seres relacionales y nos nutrimos de ellas cuando tiene calidad. Humanizar es potenciarnos, sustituirnos será una pérdida de valor. M.V.: Parece que queremos aprender IA a toda velocidad. ¿Estamos dedicando el mismo esfuerzo a aprender a relacionarnos mejor con los demás? J.M.: En absoluto, sigue siendo una asignatura pendiente. Hemos avanzado en lo individual, que las personas necesitamos desarrollarnos en inteligencia emocional, en herramientas para un mejor equilibrio mental, en la actualidad es indiscutible. Sin embargo, la asignatura pendiente tanto en las políticas de gestión del talento como en bienestar son las relaciones. Piénsalo, un equipo de 7 personas genera 21 posibles relaciones. Es el entorno orgánico en el que normalmente una persona se desempeña durante la jornada; fíjate que hay más relaciones que personas y para que un equipo sea funcional necesitamos que colaboren, que se relacionen. Las relaciones son las grandes ignoradas en la gestión del talento, las relaciones de calidad crean confianza, seguridad psicológica, compromiso, fidelizan, aumentan la productividad y son la causa de una experiencia inclusiva. John Gottman, experto y referente en relaciones humanas, identificaba la admiración y el apoyo mutuos como los dos vectores que señalan la calidad de una relación. Álex Rovira habla de reconocerse, ayudarse e inspirarnos unos a otros. M.V.: La cultura de una empresa se construye muchas veces en pequeños gestos que nunca aparecen en un PowerPoint. ¿Qué deberíamos cuidar especialmente ahora que nuestra forma de trabajar está cambiando? J.M.: En relación con la pregunta anterior, podemos informar y sensibilizar acerca de los comportamientos sanos, aquellos que construyen relaciones, igual que aquellos comportamientos tóxicos. Podemos formar, comenzando por los roles de liderazgo sobre equipos. Porque me preguntas por la cultura y comienza por la ejemplaridad en los comportamientos, la cultura se construye más por imitación de lo que se permite y del modelo que establecen los líderes que por la newsletter corporativa. Tener comportamientos tóxicos no ayuda a nadie, consentirlos tampoco, solo mueve en el tiempo un problema que no queremos ver y lo agranda. La persona que los recibe pierde motivación, sentido y pertenencia, los compañeros que lo observan también porque identifican una cultura poco humana en el sentido de bienestar, desarrollo y florecimiento de las personas. Es incluso negativo para quien tiene es tipo de comportamientos, que vive en una espiral agotadora de insatisfacción y frustración, tenga un rol de mando o no. A nivel de gestión del talento podemos escuchar más y mejor, podemos preguntar por las relaciones con los compañeros, podemos medir la calidad de las relaciones. Podemos aprovechar los datos, la IA y analizar la red organizacional (ONA: Organizational Network Analysis) para identificar mejores colaboraciones, potenciales exclusiones y la calidad de las interacciones. En la actualidad tenemos herramientas, el coaching está al alcance de las empresas con costes más asequibles, podemos formar a managers y directivos en conversaciones difíciles y gestión de conflictos. Últimamente también se está formando a los líderes de equipos en primeros auxilios en salud mental. Datos, IA, analítica junto con políticas, formación y herramientas nos ayudan a lograr entornos laborales más sostenibles, más productivos e incluso más resilientes. Acompañar y reforzar mejores relaciones con compasión es vital, dar la responsabilidad a cada persona también. Si, con todo, una persona quiere persistir en comportamientos tóxicos, hazte la pregunta, ¿Cuánto cuesta al equipo y a la organización? M.V.: Acabas de escribir un libro después de muchos años trabajando con personas y empresas. ¿Qué necesitabas contar justo ahora? J.M.: Hace años que escucho a CEOs y directivos preguntar por los problemas de productividad, de talento, de desmotivación, sin recibir respuestas que actúen sobre las causas, sin un análisis que baje del mapa al territorio, que vaya más allá de los síntomas para comprender la raíz. Eso es lo que explico en el libro Humanizar las organizaciones, los lectores me dicen que se ven reflejados, hablo de lugares comunes que hemos vivido y explico las causas con investigaciones, con datos, con ciencia, sumando propuestas y acciones. Los comportamientos que tenemos las personas en el trabajo son, en gran medida, una respuesta adaptativa a las experiencias que vivimos. La adaptación es el mecanismo que nos conecta síntomas con causas. Lo que nadie lograba explicar es la pérdida de compromiso, del engagement. Martin Seligman descubrió la indefensión aprendida: experiencias frustrantes y dolorosas (emocionalmente) que se repiten y sobre las que no tenemos control. El cerebro nos lleva a una colaboración pasiva, trabajamos sin proactividad. Si comprendes las causas, ¿Será más efectivo actuar sobre ellas o sobre los síntomas? Sabemos que la experiencia de empleado es la causa, pues actuemos ahí porque la psicología positiva evidencia que la indefensión es reversible cuando vivimos mayor autonomía, participación o influencia sobre el entorno. Quería ofrecer una vía de continuidad a través de la humanización, porque la cultura y las personas son la causa de los resultados y las evidencias confirman que la humanización es la dirección de la mejora, de crear un círculo virtuoso entre experiencias, compromiso, productividad y resultados. M.V.: Quien te conoce sabe que disfrutas conectando personas y abriendo puertas a otros. ¿Crees que ayudar a los demás acabará siendo también una forma de entender el éxito profesional? J.M.: Lo creo y lo afirmo. Hay una competencia, que además se encuentra entre las fortalezas del modelo CliftonStrengths de Gallup, que es “desarrollar a otros” o “developer”. Es una competencia que debería estar presente en todos los perfiles de liderazgo, desde managers hasta directivos, porque, además, es la competencia que crea a un buen líder. Es quien siempre va a encontrar el momento para esa conversación, para apoyar, para sumar. Porque disfruta haciéndolo, le conecta con una satisfacción interna, una motivación intrínseca. Adam Grant en su libro “Dar y Recibir” nos explica que los contribuidores son precisamente el arquetipo de mayor éxito en las organizaciones. Actúan desde el servicio a los demás, crean una red social interna y externa sólida que les apoya y les impulsa y regulan bien el dar con generosidad con la gestión de su agenda y con el recibir de otros para aportar resultados diferenciales. A diferencia de los puramente altruistas que dan sin poner foco en resultados o los acaparadores que solo quieren recibir y contribuyen lo mínimo. La cooperación es la vía del éxito, de los resultados relevantes y de la confianza. Una empresa se basa en la economía y ésta crece desde la confianza. Lamentablemente seguimos perpetuando el paradigma de la competición cuando desarrollar a otros y el servicio son dos rasgos del talento que no suelen ser filtro a la hora de promocionar en puestos de liderazgo con ascendencia sobre equipos y personas. También explica, por el contrario, el bajo compromiso en las plantillas de las empresas por la baja reciprocidad y experiencias pobres en humanidad. M.V.: Y una última más personal. Tu agenda está llena de clases, eventos y conversaciones. Además siempre encuentras tiempo para contestar un mensaje o ayudar a alguien. Cuando termina una de esas semanas intensas, ¿qué haces para volver a Juan? J.M.: Es algo que necesito, sin duda. Me autoimpongo desconexión con una dieta de familia, escribir artículos o reflexiones, cocinar y poner en orden todo, en la medida de lo posible. Procuro vivir momentos conmigo mismo para contemplar, meditar y rezar. Me ayuda a volver a mí, a reconectar y a conectar con el servicio a algo más grande: más amor y vidas más plenas y florecientes. Nos puede parecer más o menos cercano, y considero que todos anhelamos lo mismo.
5 Octubre 2026
Rincón del CISO
El auge del quishing abre un nuevo frente para las empresas: el ataque puede comenzar en un ordenador corporativo protegido y continuar en segundos en un teléfono personal fuera del control de la organización. Los códigos QR se han convertido en una nueva puerta de entrada para los ciberdelincuentes. Durante la primera mitad de 2026 estuvieron presentes en el 11% de los correos electrónicos de phishing detectados, según datos del ESET Threat Report H1 2026. Una tendencia que preocupa especialmente por su capacidad para trasladar el ataque desde los sistemas corporativos hasta los teléfonos móviles. El mecanismo puede resultar aparentemente inofensivo. Un empleado recibe un correo que le invita a escanear un QR para consultar una nómina, firmar un documento, actualizar una contraseña o verificar su cuenta. El mensaje llega al ordenador de la empresa, pero el código se escanea habitualmente desde el móvil. Es precisamente ahí donde se produce el salto: el usuario abandona un entorno gestionado y protegido por la organización para continuar la interacción desde un dispositivo que puede no contar con los mismos controles de seguridad. Esta modalidad de ataque, conocida como quishing —la combinación de QR y phishing—, aprovecha además un elemento cotidiano con el que los usuarios se han acostumbrado a interactuar casi de manera automática. El enlace malicioso deja de estar a la vista A diferencia de un correo de phishing convencional, el QR permite ocultar visualmente el destino al que se pretende dirigir a la víctima. La dirección web queda integrada en la propia imagen y no aparece como un enlace fácilmente reconocible dentro del mensaje. Los atacantes pueden complicar todavía más su detección incorporando los códigos en imágenes, documentos PDF u otros archivos, además de recurrir a servicios para acortar las direcciones antes de generar el QR. Esto también permite construir correos extremadamente simples. Ya no hacen
2 Octubre 2026
Jarana
AFFLELOU Grupo incorpora a Jon Mielgo Iza como nuevo director de Marketing (CMO), desde donde asumirá el reto de reforzar la estrategia de captación, fidelización y construcción de marca de la compañía. En su nueva posición, Mielgo impulsará áreas como la innovación, la digitalización y el uso estratégico de los datos, con el objetivo de avanzar hacia experiencias cada vez más personalizadas y fortalecer la relación de la marca con sus clientes. El directivo cuenta con una amplia trayectoria profesional en marketing y gran consumo, desarrollada en compañías multinacionales como Procter & Gamble, Ferrero, Hero, Mondelēz International, GAES/Amplifon y Restaurant Brands Europe (RBE).
2 Octubre 2026
Rincón del CISO
Las dos compañías colaborarán en un sistema de «parches virtuales» capaz de proteger los dispositivos desde la propia red mientras las organizaciones prueban e implementan las actualizaciones de seguridad definitivas. La inteligencia artificial no solo está cambiando las herramientas disponibles para defender una organización. También está reduciendo el tiempo del que disponen los equipos de seguridad para reaccionar cuando aparece una nueva vulnerabilidad. Ante este escenario, Axis Communications se ha incorporado como socio fundador al Frontier AI Critical Defense Program de Palo Alto Networks, una iniciativa dirigida a reforzar la protección de infraestructuras críticas frente a amenazas cuyo desarrollo y explotación pueden verse acelerados mediante inteligencia artificial. La colaboración pondrá especialmente el foco en entornos con numerosos dispositivos conectados, donde detener un sistema para actualizarlo inmediatamente no siempre es una opción. El tiempo entre descubrir y explotar una vulnerabilidad se reduce Uno de los principales desafíos que plantea la incorporación de IA a las capacidades ofensivas es la velocidad. Herramientas cada vez más avanzadas pueden contribuir a identificar vulnerabilidades y acelerar determinadas fases necesarias para intentar explotarlas. Para los responsables de seguridad, esto supone disponer de ventanas de reacción más reducidas entre la detección de un fallo y la aparición de una amenaza asociada. El problema adquiere especial relevancia en infraestructuras críticas, instalaciones gubernamentales y otros entornos sensibles, donde los dispositivos conectados pueden formar parte de procesos que necesitan mantenerse operativos de manera continua. Además, cámaras, sensores y otros equipos IP ya no se limitan necesariamente a cumplir una única función. Muchos generan también datos y metadatos utilizados por otros sistemas y procesos en tiempo real, ampliando las consecuencias potenciales de una vulnerabilidad. Un «parche» que llega antes que el parche La respuesta que plantean Axis y Palo Alto Networks pasa por los denominados parches virtuales. A diferencia de una actualización convencional instalada directamente sobre un dispositivo vulnerable, estas medidas introducen protecciones en la capa de red destinadas a detectar y bloquear intentos de explotación mientras la vulnerabilidad todavía no ha sido corregida definitivamente en el equipo. No sustituyen, por tanto, al parche oficial. Su función es cubrir el periodo de exposición existente entre el descubrimiento de una vulnerabilidad y el momento en el que una organización puede probar, validar e instalar de forma segura la actualización definitiva. Esta diferencia puede ser especialmente importante en infraestructuras críticas. Una actualización inmediata sin las pruebas necesarias puede generar problemas de compatibilidad o afectar a la continuidad de determinados servicios, mientras que retrasarla puede prolongar la exposición a un posible ataque. El parcheo virtual busca proporcionar un margen intermedio: mantener una protección adicional mientras se prepara la solución permanente. Proteger sin detener las operaciones La colaboración permitirá que Axis y Palo Alto Networks coordinen el desarrollo de estas protecciones para sus clientes comunes y puedan desplegarlas directamente desde la red. El objetivo es que las organizaciones puedan mantener sus sistemas operativos mientras sus equipos técnicos evalúan las actualizaciones oficiales antes de llevarlas a producción. Para Axis, el intercambio de información derivado del programa también permitirá incorporar lo aprendido a sus propios procesos de gestión de vulnerabilidades y reforzar progresivamente la seguridad de sus dispositivos. Sebastian Hultqvist, director de Soluciones de Plataforma de Axis Communications, señala que la IA está acortando el periodo existente entre el descubrimiento de una vulnerabilidad y su posible explotación, lo que hace necesaria una mayor coordinación entre fabricantes y proveedores de ciberseguridad. Desde Palo Alto Networks, Qiang Huang, vicepresidente de Gestión de Productos, apunta igualmente a la velocidad como uno de los principales cambios del nuevo escenario y defiende la protección desde la propia red como una forma de ganar tiempo hasta poder desplegar una corrección permanente. La iniciativa refleja así uno de los desafíos que empieza a plantear la incorporación de la IA al panorama de amenazas: si los atacantes pueden reducir el tiempo necesario para encontrar y aprovechar una vulnerabilidad, las defensas también tendrán que ser capaces de reaccionar antes.
1 Octubre 2026
Jarana
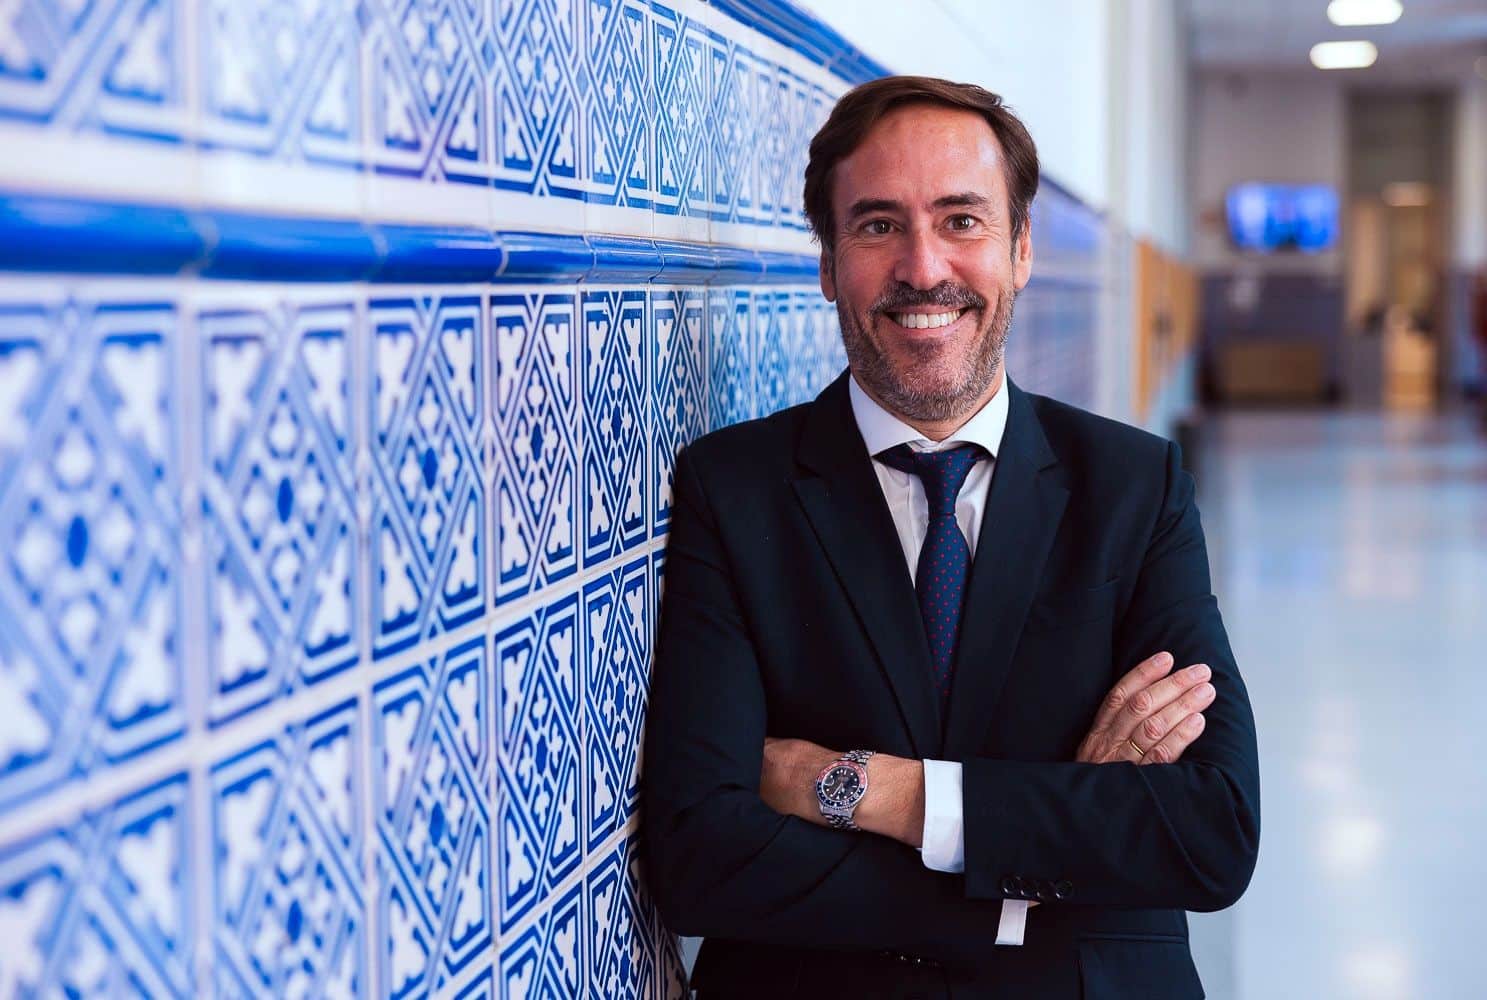
Juan Hevia-Aza se incorpora a la Universidad Pontificia Comillas ICAI-ICADE como nuevo director de Comunicación y Asuntos Públicos, desde donde contribuirá al desarrollo de la estrategia de comunicación y posicionamiento institucional de la universidad. Hevia-Aza inicia esta nueva etapa profesional en una institución con más de un siglo de historia y una trayectoria vinculada a la excelencia académica, la innovación y el compromiso social. Desde su nueva responsabilidad, acompañará los objetivos establecidos en el Plan Estratégico 2030 de la Universidad Pontificia Comillas, orientado a consolidar una universidad jesuita, social, innovadora y sostenible, referente tanto por su excelencia académica como por su compromiso con la sociedad y la justicia. Con su incorporación, Comillas refuerza su área de Comunicación y Asuntos Públicos en un momento marcado por los retos de transformación, innovación y posicionamiento que afronta el sector universitario.
1 Octubre 2026
Rincón del CISO
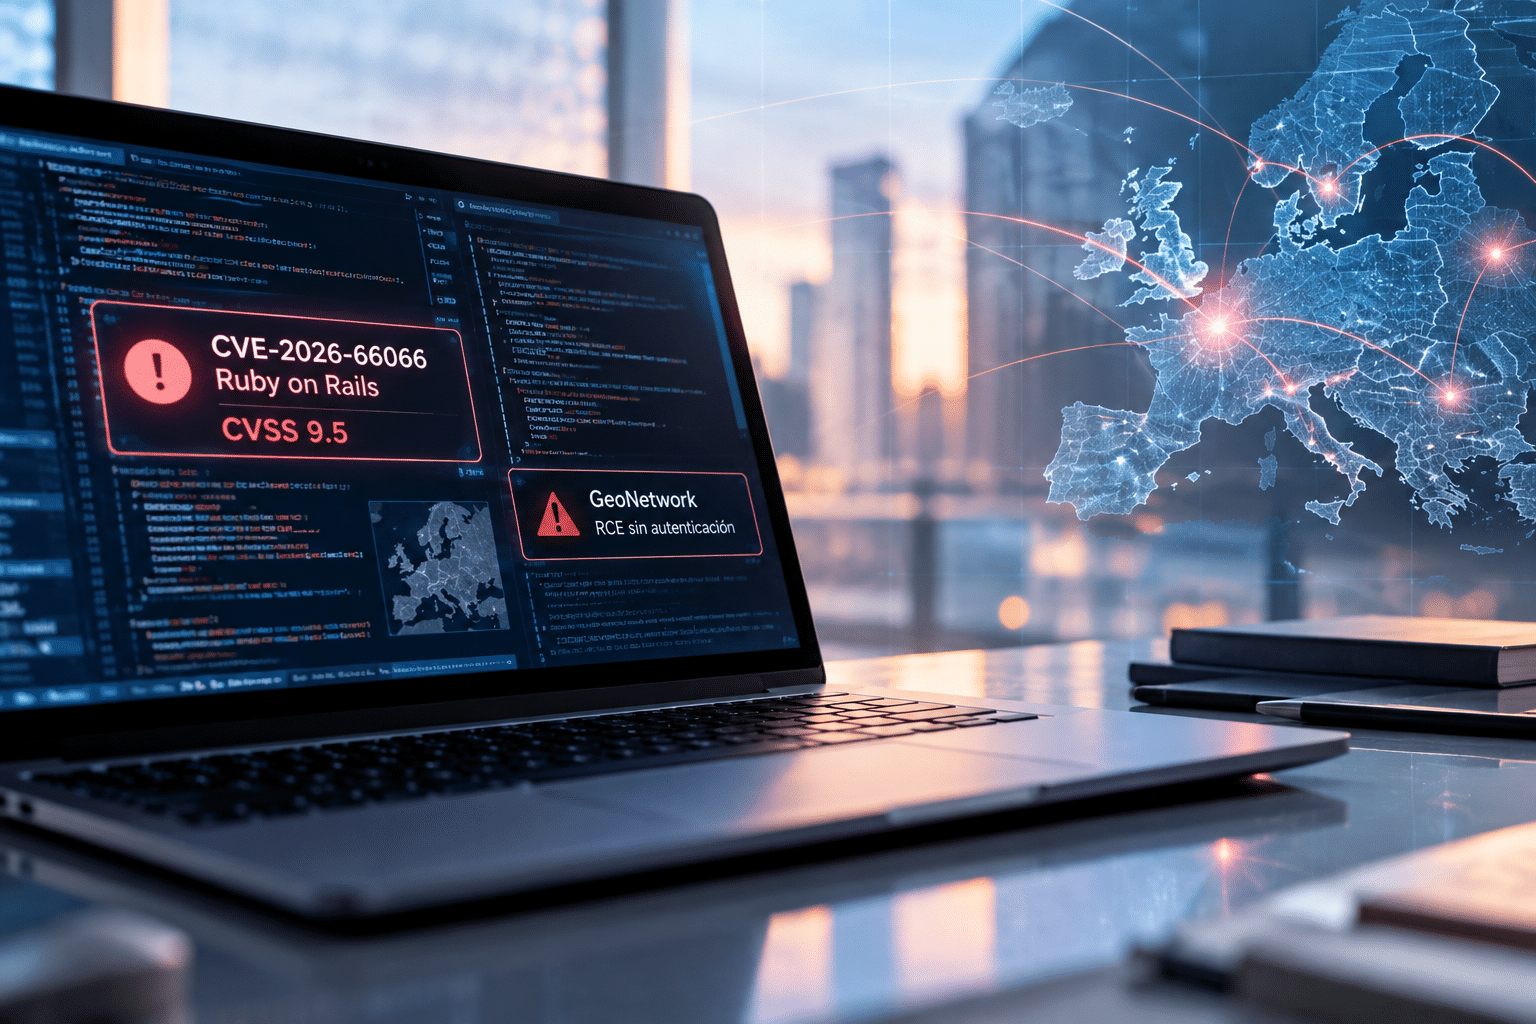
La detección de fallos graves en tecnologías ampliamente utilizadas como Ruby on Rails y GeoNetwork vuelve a poner el foco en el tiempo que transcurre entre la aparición de una vulnerabilidad y su corrección. La automatización y los agentes de inteligencia artificial comienzan a ganar peso en las estrategias de seguridad ofensiva. La velocidad con la que aparecen nuevas vulnerabilidades está obligando a las organizaciones a replantearse cómo evalúan su exposición digital. Frente a las auditorías puntuales y los análisis periódicos, la tendencia comienza a desplazarse hacia modelos capaces de comprobar de manera continua si una vulnerabilidad puede ser explotada realmente por un atacante. Dos investigaciones recientes ilustran este escenario. El equipo de la compañía portuguesa de ciberseguridad Ethiack ha identificado una vulnerabilidad crítica en Ruby on Rails, uno de los frameworks de desarrollo web más extendidos, así como varios fallos en GeoNetwork, una tecnología utilizada en infraestructuras públicas de datos geoespaciales. Un fallo crítico en Ruby on Rails El primero de los hallazgos, denominado KindaRails2Shell y registrado como CVE-2026-66066, alcanza una puntuación CVSS de 9,5. La vulnerabilidad afecta al procesamiento de imágenes y podría permitir que la subida de un archivo aparentemente convencional —como una fotografía de perfil, un avatar o una miniatura— terminase facilitando la lectura de archivos, la ejecución de código malicioso e incluso el control del servidor. El alcance potencial resulta especialmente relevante porque Ruby on Rails está presente en más de medio millón de aplicaciones web. Según la investigación, además, aplicar únicamente la actualización principal del framework podría no ser suficiente, ya que la mitigación completa requiere actualizar también una biblioteca externa utilizada para procesar imágenes. Infraestructuras públicas, también bajo la lupa Otra investigación puso el foco en GeoNetwork, el catálogo de metadatos geoespaciales utilizado por numerosas infraestructuras de datos y vinculado al geoportal europeo INSPIRE. Los investigadores documentaron cuatro vulnerabilidades, dos de las cuales podían combinarse para conseguir ejecución remota de código sin necesidad de disponer previamente de credenciales. El análisis localizó 121 instalaciones expuestas con versiones vulnerables en 39 países. De ellas, el 89% correspondía a organismos gubernamentales, militares o agencias nacionales, mientras que Europa concentraba el 77,7% de los sistemas identificados. De encontrar vulnerabilidades a demostrar cuáles son explotables Estos casos reflejan uno de los principales desafíos actuales de la ciberseguridad: las organizaciones no solo necesitan conocer qué vulnerabilidades existen en sus sistemas, sino determinar cuáles representan una vía de ataque efectiva. En este contexto están creciendo los modelos de pentesting continuo apoyados en inteligencia artificial, capaces de analizar superficies de ataque, probar diferentes rutas de intrusión y priorizar los riesgos que pueden ser explotados en condiciones reales. Es precisamente en este ámbito donde trabaja Ethiack, fundada en Coímbra en 2022. La compañía combina agentes autónomos de IA con el trabajo de hackers éticos y ha participado, entre otros proyectos, en una iniciativa de ciberdefensa de las Fuerzas Armadas portuguesas finalizada en junio de 2026. Ahora, la empresa ha iniciado formalmente su actividad comercial en España, donde ya trabaja con varias organizaciones. Su desembarco se produce en un momento en el que las compañías españolas afrontan un marco cada vez más exigente en materia de gestión del riesgo tecnológico y pruebas de seguridad. Más presión regulatoria y menos margen de reacción La evolución de las amenazas coincide además con un endurecimiento de las obligaciones regulatorias. Marcos como DORA, el Esquema Nacional de Seguridad (ENS), el Reglamento de Ciberresiliencia (CRA) y la futura aplicación completa de NIS2 están aumentando las exigencias relacionadas con la gestión, evaluación y comunicación del riesgo digital. El cambio de enfoque es significativo: ya no se trata únicamente de localizar vulnerabilidades y generar grandes volúmenes de alertas, sino de reducir el tiempo necesario para saber cuáles pueden convertirse realmente en una brecha. En un escenario en el que los atacantes también incorporan automatización e inteligencia artificial a sus capacidades, la velocidad para identificar, validar y corregir una vulnerabilidad empieza a convertirse en una variable tan importante como la propia detección.
30 Septiembre 2026
ESG
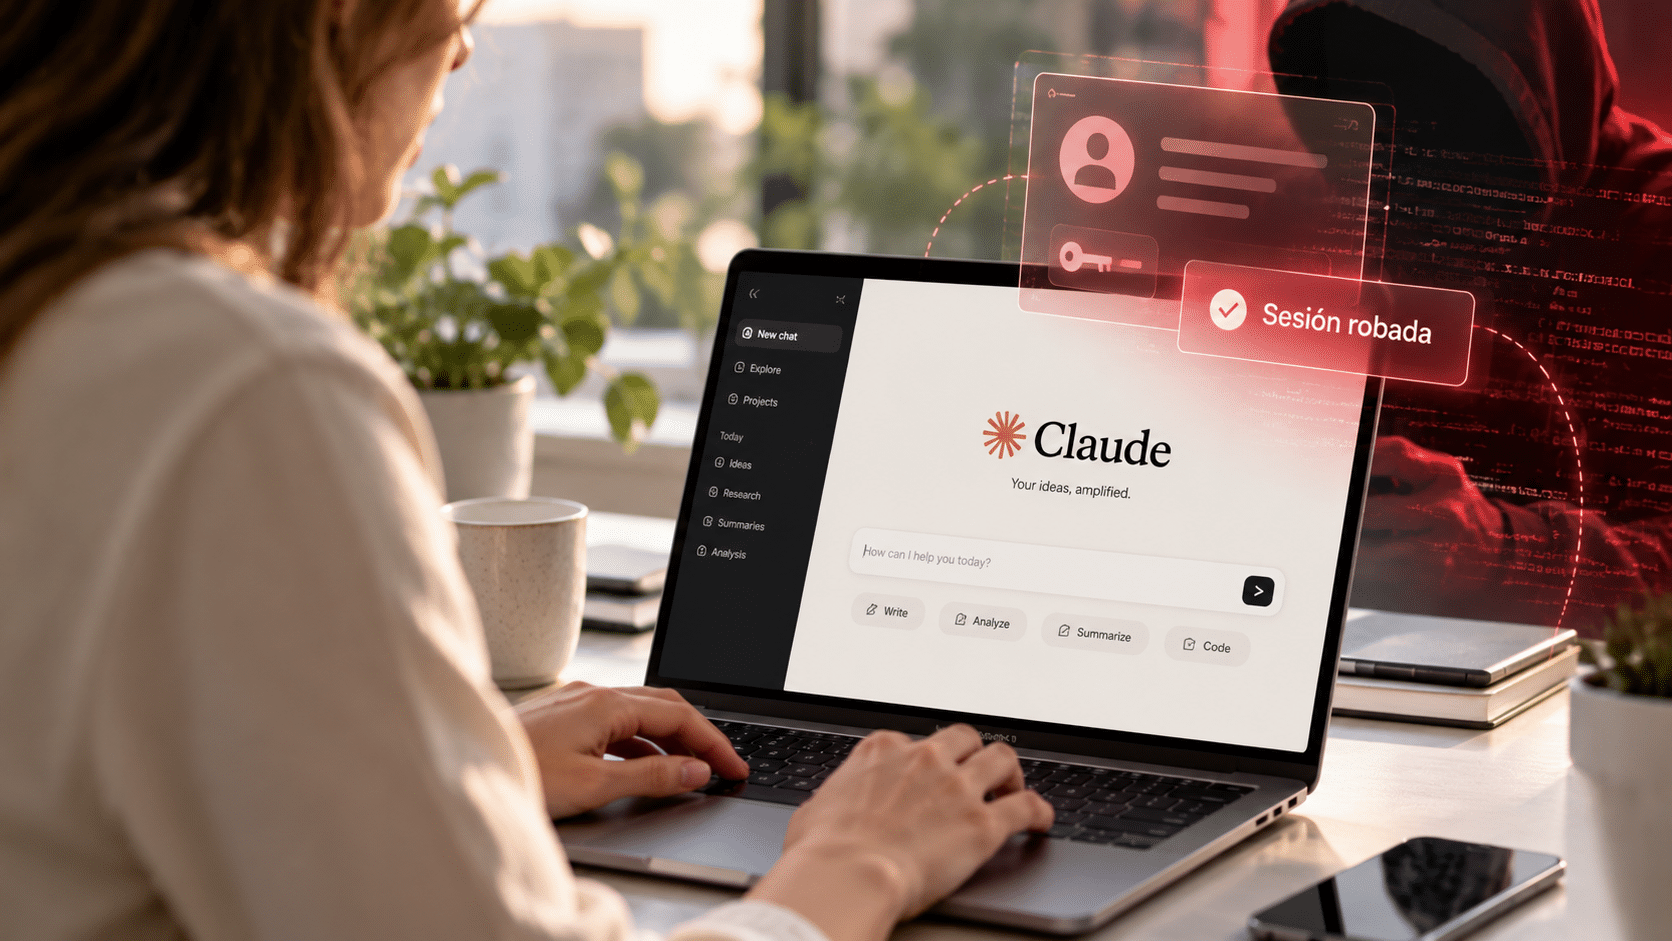
Los ciberdelincuentes están poniendo el foco en credenciales, claves API y sesiones ya autenticadas de servicios de inteligencia artificial. El robo de estos accesos permite utilizar cuentas ajenas sin necesidad de conocer la contraseña e, incluso, sortear en determinados escenarios una nueva autenticación de doble factor. Las cuentas de inteligencia artificial se están convirtiendo en un activo cada vez más atractivo para el cibercrimen. A medida que empresas y particulares incorporan estas herramientas a su actividad diaria, los atacantes han comenzado a buscar no solo información o contraseñas, sino también sesiones ya iniciadas y claves API que les permitan utilizar servicios de IA a costa de sus propietarios. El fenómeno supone un cambio importante en la forma de entender el robo de credenciales. Tener una contraseña robusta y autenticación en dos factores continúa siendo esencial, pero puede no ser suficiente cuando el dispositivo desde el que se accede a una plataforma está infectado por un infostealer. Entrar sin conocer la contraseña Este tipo de malware está diseñado para recopilar información almacenada en los dispositivos, desde contraseñas guardadas en el navegador hasta cookies, archivos y tokens de sesión. Estos últimos resultan especialmente interesantes para los atacantes porque permiten acreditar que un usuario ya ha iniciado sesión. Si consiguen hacerse con ellos, pueden tratar de reutilizarlos para acceder al servicio sin tener que introducir nuevamente las credenciales originales. Un caso reciente relacionado con Claude, el asistente de inteligencia artificial de Anthropic, ha puesto el problema sobre la mesa. Diferentes familias de infostealers consiguieron extraer sesiones activas de dispositivos previamente infectados y reutilizarlas para entrar en las cuentas y consumir cuota sin autorización. Entre las amenazas identificadas se encontraban Vidar, LummaC2, StealC, RedLine y Acreed en Windows, además de Atomic Stealer (AMOS) en algunos equipos Mac. Según la información divulgada, el origen del incidente no estuvo en una vulnerabilidad de Claude, sino en los propios dispositivos comprometidos. Anthropic procedió a cerrar las sesiones afectadas, retirar los métodos de pago almacenados y reembolsar los cargos indebidos. Las claves API también están en el punto de mira El problema no afecta únicamente a las cuentas de usuario. Las claves API utilizadas para conectar aplicaciones y sistemas con modelos de inteligencia artificial también están adquiriendo valor para los ciberdelincuentes. El último informe de amenazas de Anthropic recoge una campaña en la que los atacantes operaron durante aproximadamente un mes utilizando claves API robadas. En otro caso, el compromiso de las claves de producción de un proveedor de IA permitió utilizar su infraestructura para lanzar ataques contra cerca de 30 compañías del sector en apenas cuatro días. El atractivo es evidente: una credencial legítima puede permitir consumir recursos pagados por otra organización, mantener accesos no autorizados o esconder determinadas actividades detrás de una identidad aparentemente válida. Un nuevo mercado para las credenciales de IA A este escenario se suma la aparición de un ecosistema en el que los accesos a herramientas de inteligencia artificial pueden ser reutilizados o revendidos. ESET advierte también de la detección de falsos servicios que prometen acceso económico a plataformas de IA pero que, en realidad, buscan instalar software destinado a recopilar credenciales y sesiones de los usuarios. La expansión de estos ataques demuestra que el valor de una cuenta digital ya no reside únicamente en su contraseña. Una sesión abierta, una cookie de autenticación o una clave API pueden convertirse por sí mismas en una puerta de entrada. Cambiar la contraseña puede no ser suficiente Existe además otra dificultad: si el dispositivo continúa infectado, cerrar las sesiones comprometidas o cambiar las contraseñas puede solucionar el problema solo temporalmente. Cuando el usuario vuelva a identificarse, el malware podría capturar las nuevas credenciales o tokens generados y proporcionar de nuevo acceso al atacante. Por ello, ante cualquier indicio de compromiso, el primer paso debería ser comprobar y limpiar el dispositivo afectado antes de volver a introducir credenciales. También resulta recomendable cerrar sesiones desconocidas, revocar accesos activos, revisar las contraseñas almacenadas en el navegador y comprobar el consumo registrado en las cuentas de IA y los posibles cargos asociados. La autenticación multifactor continúa siendo una de las principales barreras frente al robo tradicional de contraseñas. Sin embargo, el auge de los infostealers recuerda que la seguridad de una cuenta depende también de la integridad del dispositivo desde el que se utiliza. Con la IA cada vez más integrada en procesos personales y corporativos, sus credenciales y sesiones se incorporan así a la lista de activos digitales que los ciberdelincuentes buscan monetizar.
30 Septiembre 2026
Jarana
Ramón Méndez ha iniciado una nueva etapa profesional con su incorporación a Iberia Tech como especialista en Ciberseguridad y GRC (Governance, Risk & Compliance). El profesional llega a la compañía tras cuatro años en Deloitte, una etapa en la que ha desarrollado su experiencia en el ámbito de la ciberseguridad y que finalizó el pasado mes de julio. En su nueva posición en Iberia Tech, Méndez continuará desarrollando su trayectoria en áreas relacionadas con la seguridad, la gestión de riesgos, el cumplimiento normativo y la gobernanza, aportando la experiencia adquirida durante los últimos años. Con este cambio, Ramón Méndez abre una nueva etapa profesional enfocada en seguir ampliando su especialización en ciberseguridad y GRC, así como en afrontar nuevos proyectos y retos dentro de Iberia Tech.
30 Septiembre 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

