Un dashboard en verde tranquiliza. Pero no necesariamente protege.
Durante años hemos medido la seguridad cloud contando controles: cuántos cumplen, cuántos fallan y qué porcentaje de compliance conseguimos alcanzar. Es una métrica útil. El problema aparece cuando empezamos a confundirla con el riesgo real.
Porque un 95% de cumplimiento puede esconder una situación excelente o un desastre. Todo depende de lo que haya dentro de ese 5%.
No tiene el mismo impacto una configuración deficiente sobre un recurso interno poco relevante que una mala configuración sobre un activo crítico, expuesto a Internet y con acceso a información sensible. Sin embargo, muchos modelos de cumplimiento siguen tratando ambos casos de una forma demasiado parecida: PASS o FAIL.
El riesgo, por definición, no es binario.
Esta simplificación genera además uno de los grandes problemas actuales de los equipos de seguridad: la saturación. Más herramientas, más controles, más findings y más alertas no significan necesariamente mejores decisiones. De hecho, puede ocurrir lo contrario.
Cuando todo parece importante, nada lo es. Por eso creo que uno de los próximos grandes cambios en cloud security será dejar de obsesionarnos con detectar más y empezar a trabajar seriamente en entender mejor lo que ya detectamos. Eso implica añadir contexto.
Contexto sobre la criticidad del activo. Sobre su exposición. Sobre los controles compensatorios que existen. Sobre las medidas ya implantadas. Y, sobre todo, sobre el riesgo que continúa existiendo después de aplicarlas.
Es lo que conocemos como riesgo residual. La diferencia no es semántica. Cambia completamente la conversación.
Un equipo de seguridad deja de decir: “tenemos 327 controles fallando” y puede empezar a decir: “estos tres problemas concentran una parte significativa de nuestra exposición y corregirlos reduce materialmente nuestro riesgo”. Eso sí es priorización.
Otra consecuencia importante: cambia también la forma de explicar la seguridad fuera del equipo técnico.
A un Comité de Dirección le aporta poco saber que existen cientos de controles fallando si no puede entender qué significan para el negocio. La conversación cambia cuando podemos explicar qué activos están realmente expuestos, dónde se concentra el riesgo y qué impacto tendría corregir primero unos problemas frente a otros.
Al final, el CISO no solo necesita detectar y corregir. También necesita poder explicar dónde está el riesgo, cómo está evolucionando y si las decisiones tomadas están consiguiendo reducirlo.
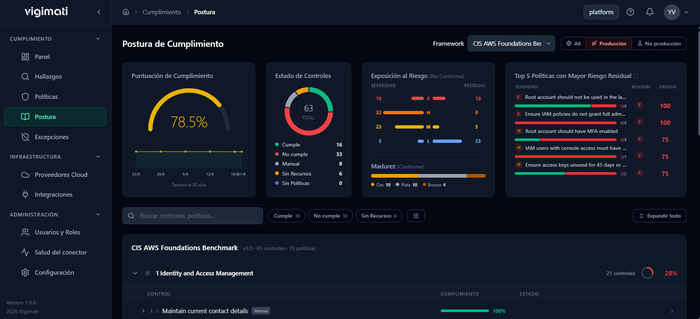
También obliga a replantearnos cómo medimos la madurez. Resolver un finding no convierte automáticamente a una organización en más madura. La madurez aparece cuando existe capacidad para mantener controles, detectar regresiones, entender tendencias y demostrar que la postura de seguridad mejora de forma sostenida.
Porque la foto de hoy importa, pero importa todavía más saber si estamos mejor o peor que hace seis meses.
En Vigimati estamos construyendo precisamente desde esa premisa: utilizar los frameworks y el compliance como punto de partida, pero añadir ponderación, contexto, riesgo residual y evolución de la madurez para transformar controles técnicos en información útil para tomar decisiones.
Porque el reto ya no es saber si existe un problema. Tenemos herramientas de sobra capaces de decirnos eso.
El verdadero reto es saber qué importa, cuánto importa y qué deberíamos corregir primero.
Y quizá esa sea la evolución que necesita ahora mismo la ciberseguridad cloud: pasar de medir cuánto cumplimos a entender realmente cuánto riesgo tenemos.
Yves Jiménez-Carrete CEO & Co-Founder de Vigimati
Actualidad
28 Septiembre 2026
Actualidad
28 Septiembre 2026
Podcast de Cyberlideria MGZN.
Todos los jueves, a partir de las 22:00, estará disponible en CyberLideria MGZN una nueva entrevista, donde un prestigioso CISO colaborador charlará con una personalidad inspiradora, importante, y líder empresarial, tanto del ámbito privado como público.
Manténgase informado sobre la ciberseguridad, tecnología, las tendencias y las noticias que afectan a los líderes de TI.
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas