Sin categoría
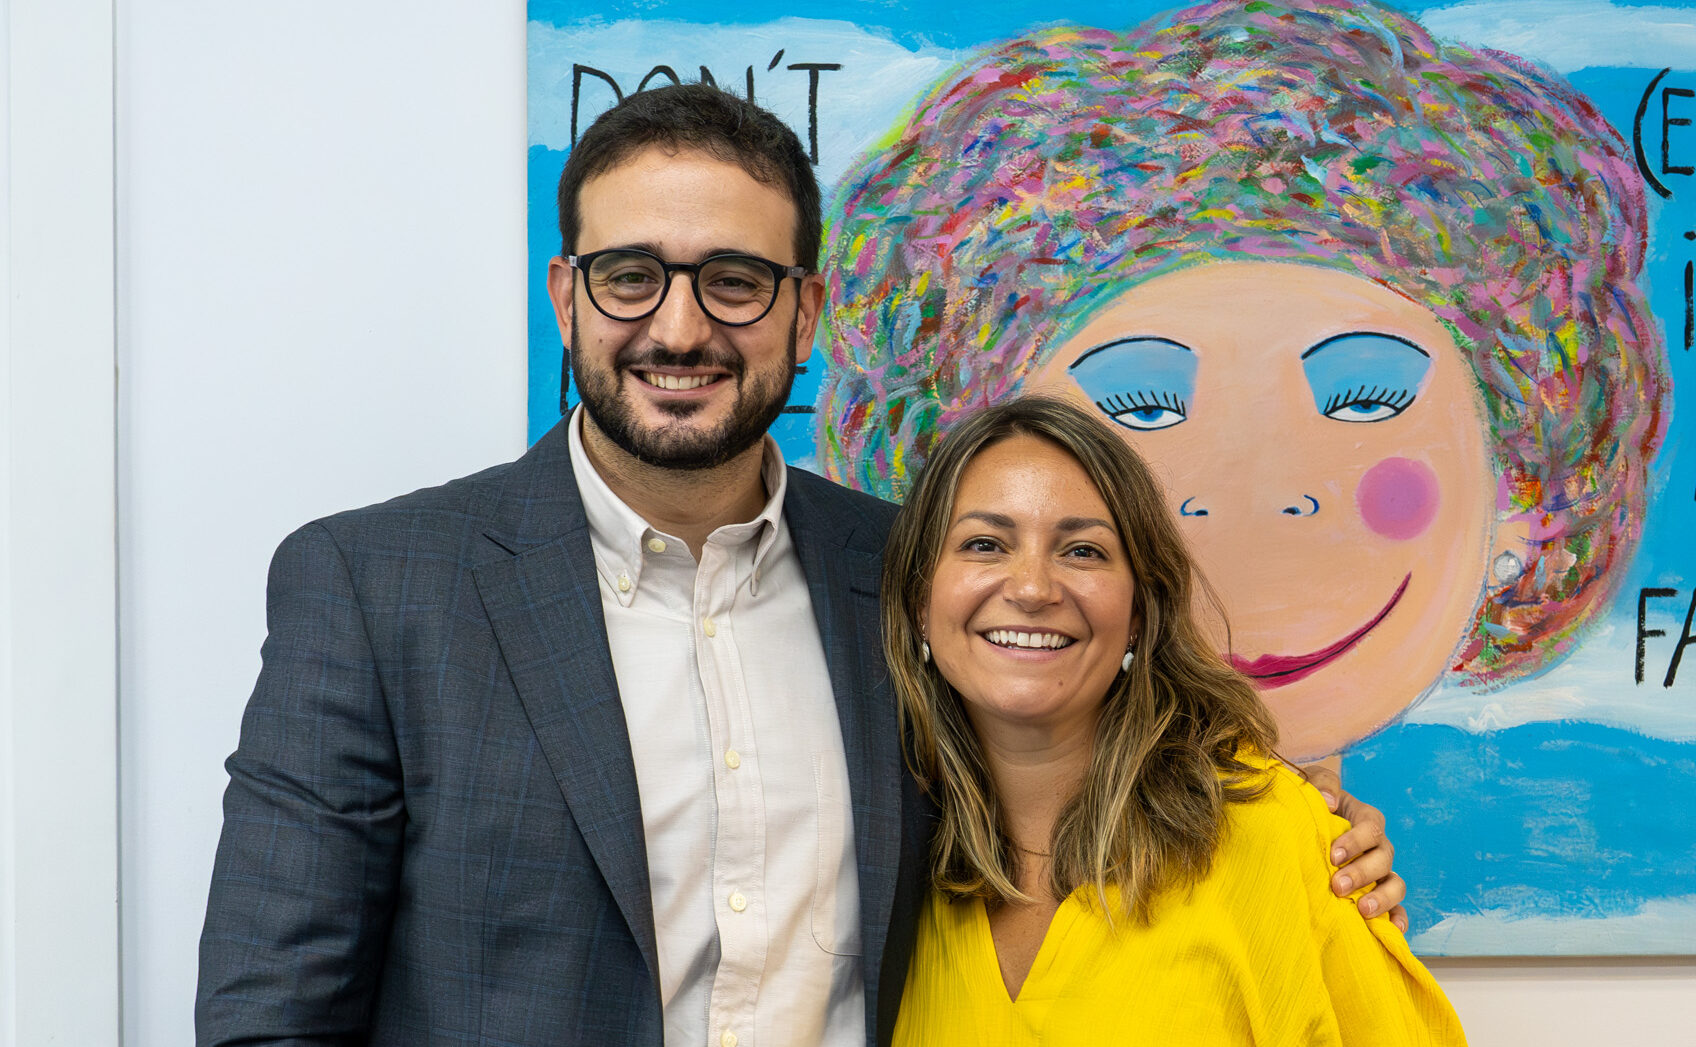
Enrique Cervantes, CISO de Cesce, entrevista a Elena Richart, Fundadora de The Coach Plan. Enrique Cervantes: Soy Enrique Cervantes, CISO de Cesce, y hoy tengo el privilegio, y sobre todo el placer, de entrevistar a Elena Richart, la fundadora de The Coach Plan. Muchas gracias por estar aquí hoy para hablar sobre una cuestión tan relevante como es la ciberseguridad y la ciberresiliencia. Hoy también vamos a hablar un poquito de ese aspecto humano detrás de todo esto. ¿Qué tal Elena? Elena Richart: Así es, muchas gracias Enrique, muchas gracias por la invitación. La verdad es que vengo muy contenta y un poco con síndrome del impostor, porque yo siempre digo que tendría que estar entrevistándote yo a ti. Enhorabuena por tu nuevo cargo en Cesce, te deseo mucho éxito, porque realmente yo creo que han fichado a una persona con gran talento y con un gran bagaje humano, que eso es lo importante, y de eso vamos a hablar hoy aquí. E.C.: Muchas gracias, muchas gracias, pero hoy entrevisto yo, y además estoy muy contento de hacerlo porque tenemos muy buena relación previa, y la verdad que me hace especial ilusión. En primer lugar, ¿qué es The Coach Plan? ¿Cuál es tu rol como fundadora? Entiendo que el rol es fácil de explicar, pero cuéntanos un poquito más de The Coach Plan. E.R.: The Coach Plan es una empresa en la que nos dedicamos al desarrollo de soft skills para altos ejecutivos y uno de nuestros focos es el sector tecnológico. Nació con una misión muy importante, la de humanizar las organizaciones. Yo he estado mucho tiempo en ciberseguridad, más en la parte de vendor y de desarrollo de negocio. Una de las cosas de las que nos dimos cuenta es que había un gap muy grande de soft skills que había que cubrir, sobre todo viendo cómo está evolucionando el rol del CISO, pasando a ser un rol mucho más estratégico y ya no tan técnico como lo era antes. Entonces, con esa misión y esa visión, trabajamos un poco en ese desarrollo. Tenemos programas de liderazgo para gente de tecnología, tenemos programa de desarrollo de soft skills para gente de ventas y luego nos focalizamos en el colectivo de recursos humanos también, una parte que está cogiendo mucho peso y que tiene que adoptar un papel muy estratégico en las organizaciones. Como fundadora creé este proyecto, pero tengo una serie de colaboradoras como María del Mar, que la conoces perfectamente, y alguna otra colaboradora más, como psicólogas y demás. Básicamente lo que hago es ver dónde está la necesidad en el mercado para sacar los programas de desarrollo y todo lo que es la labor comercial a partir de ahí. Realmente como fundadora soy todo eso, soy CMO, Product Manager, CEO… Menos CISO, lo soy todo, porque al final te toca hacerlo todo. Esto es lo que tiene emprender, pero es un proyecto bonito y lo estamos disfrutando, la verdad. E.C.: Vives mucho el día a día de los CISOs, sobre todo en estos planes de coaching que haces con ellos. ¿Cuáles son las piezas que crees que necesita una figura como la de un CISO? Teniendo en cuenta esta evolución que está teniendo que nos comentas, con mucha más exposición de cara a comité, siendo roles que ya dejan de ser tan técnicos para empezar a necesitar pues esas capacidades de gestión. ¿Cuál es el set de piezas que crees que necesita este rol ahora y en el futuro? E.R.: Pues mira, una cosa que me ha dado a mí mucha visión es mi paso por Gartner. Cuando estuve en Gartner tuve acceso a muchísima información, vas viendo muchos informes y puedes ver dónde están los gaps. También por la experiencia que yo tengo y lo que he ido viviendo. A partir de ahí decidimos crear un programa intentando cubrir ese gap, viendo dónde estaban las necesidades. ¿Dónde las detectamos? Vimos mucho a la hora de componer las piezas del puzzle, porque al final el CISO suele venir de una parte muy técnica en el que todo lo que es la parte más emocional y más humana, la ha trabajado menos a lo largo de su carrera, tanto profesional como universitaria. Sois perfiles muy técnicos y cuando empezáis a coger un rol mucho más estratégico empezamos a ver que se podrían mejorar ciertas herramientas, como la comunicación. La comunicación es algo que cuesta mucho, no sale de manera natural. Tenéis que gestionar muchos conflictos, por eso trabajamos mucho con vosotros la gestión de conflictos porque en momentos de crisis, la comunicación y la gestión de conflictos es muy importante. Lideráis y gestionáis equipos muy grandes, y los equipos están formados por personas. O sea, somos personas trabajando con personas. Da igual el contexto y el entorno. A mí me sorprende mucho que dentro de las organizaciones, cuando empezamos a llegar a nivel directivo y perfiles como los vuestros, el tema de las emociones no se ha trabajado nunca. Entonces es cuando nos damos cuenta de que tenemos que llevar la inteligencia emocional a las organizaciones, porque realmente muchos estudios avalan que esa es la clave del éxito de un ejecutivo. Entonces trabajamos mucho el acto liderazgo. Es muy difícil liderar a otros si no nos lideramos a nosotros mismos. Ahí es cuando vamos componiendo las piezas y el programa, viendo dónde están las necesidades y dónde están los gaps, a partir de ahí es donde trabajamos. Un programa para perfiles de recursos humanos es distinto al programa que trabajamos con CISOs. Las piezas del puzzle se componen de manera distinta, porque un perfil de recursos humanos tiende a tener esa orientación a las personas más clara, pero en cambio les falta otro tipo de habilidades. Entonces, en función de eso vamos construyendo y vamos sacando programas al mercado. E.C.: Generalizando completamente, viendo el ecosistema de CISOs que conoces, ¿crees que estamos preparados o tenemos las habilidades suficientes para hacer una gestión de crisis efectiva? Hablando tanto de crisis a nivel de una de la compañía que reciba un ataque o tenga un incidente en el que tenga que actuar de manera rápida, como de crisis más a nivel personal, de gestión de estrés muy importante para poder actuar también de cara al exterior. ¿Cómo de preparados ves que estamos ahora mismo todos los CISOs que conoces? E.R.: Honestamente creo que hay mucho por hacer. Por lo que he podido ver desde fuera, estáis muy preparados para la gestión interna de una crisis a nivel de los mecanismos que tenéis que activar cuando hay un incidente. A nivel técnico sois muy buenos, pero creo que lo que más falta son las habilidades humanas, las soft skills. A mí me gusta llamarlo “power skills” porque me parece que realmente son la clave. Muchas veces falta comunicar bien las crisis, sobre todo a nivel interno. Hay mucha tendencia a buscar culpables y no ver el panorama de una manera completa y decir: “oye, vamos a entonar la parte de la culpa y vamos a ver cómo entre todos encontramos una solución”, que es lo que hablamos muchas veces de la gestión de conflictos en los talleres. Y luego creo que a nivel personal la gestión del estrés está siendo una piedrilla en el zapato. Creo que todos nos manifestáis a nivel privado los niveles de estrés que tenéis, y yo vengo del sector, así que sé que no solo lo tiene el CISO, sino que lo tienen también los equipos, y lo tienen los que trabajan en la cadena de valor. Lo tiene el integrador, lo tiene el vendor… Es así, es una realidad. Yo creo que es muy importante esa gestión a nivel personal para poder dar tu mejor versión, porque cuando tú no gestionas bien el estrés es muy difícil tomar buenas decisiones de manera rápida, porque hay partes del córtex prefrontal que quedan inhibidas y que no nos permiten gestionar bien emocionalmente ni tener buenas respuestas cognitivas. Esa parte es un gap que está ahí y que es fuerte. Nosotras hemos sacado un programa que se llama Stress PDM que es de Etrés, Prevención, Detección y Manejo del estrés para llevarlo a los entornos organizativos, porque está siendo un problema a nivel social también, no es solo a nivel CISO. También lo está siendo a nivel ejecutivo, creo que ahí hay algo importante y hay mucho margen de mejora. E.C.: Me interesa esto último que dices, ¿el estrés del CISO es diferente al estrés de otro ejecutivo? ¿Tiene características específicas? ¿O el estrés es estrés y hay que gestionarlo drásticamente y de la mejor manera independientemente de tu puesto? E.R.: Buena pregunta, el estrés es el estrés y hay que gestionarlo independientemente del puesto. Además el estrés es algo subjetivo, hay gente que lo maneja mejor aunque tenga mucha presión y hay gente que con menos presión sufre más estrés. Son diferencias individuales que hay que tener en cuenta, pero sí que es verdad que el rol del CISO en concreto, tiende a sufrir más estrés que otros roles en la organización, porque no solo tenéis el estrés propio de un ejecutivo que tiene que tomar decisiones que ya impactan dentro de la organización y que impactan en las personas, sino que además tenéis el hándicap de que tenéis que ser muy resilientes. Cuando hay un ataque, hay una brecha o pasa cualquier cosa y hay un incidente necesitáis mucha velocidad de respuesta y eso a un director de marketing no le pasa tan a menudo. Entonces sí que tenéis un punto añadido en el que esa parte la tenéis que gestionar muy bien, eso son habilidades muy humanas que no nos han enseñado educativamente. Yo siempre digo que yo necesité de un burnout para empezar a gestionar el estrés, siendo una persona que ya era coach en aquel momento, y siendo psicóloga de formación. Como decía mi psicóloga en aquel momento: “tienes todas las herramientas y estás cayendo en esto”. Fue lo que me hizo decir: “si yo teniendo todas las herramientas caigo aquí, imagínate la gente que no ha estudiado, que no ha visto y que no tiene las herramientas que yo tengo”. Por eso decidimos hacerlo, porque es un problema real. Hay datos de Gartner que dicen que el 50% de los CISOs acabarán dejando su trabajo de aquí al año que viene por el estrés que supone su rol y acabarán cambiando a puestos distintos, entonces a mí me parece algo muy relevante. E.C.: Son puestos muy distintos a los que se dedican a cuidar vacas en el prado, por ejemplo. ¿Nos puedes dar algún tip o algún consejo para empezar a gestionar el estrés? ¿Hay alguna regla de oro? Para aquellos que no han tenido la suerte de asistir al programa de The Coach Plan todavía. E.R.: Hay un montón de cosas que se pueden hacer para gestionar el estrés, lo primero que a mí me gusta hacer es ponerle número y volumen al estrés, para ver un poco qué es lo que nos está generando ese estrés y a qué aspectos de nuestra vida se debe. Una vez tengamos eso claro yo creo que es muy importante intentar sacar tiempo, sé que es muy difícil porque a veces la vida profesional nos arrolla y nos convertimos un poco en workaholics, en adictos a nuestro trabajo, sobre todo cuando nos gusta. Creo que es muy importante que saquéis tiempo para hacer cosas que realmente os ayudan a generar dopamina, oxitocina y todas esas cosas que ayudan a bajar un poco el nivel de cortisol. Estas son las cosas que nos gustan. Cuando te preguntan qué cosas harías tú que te apasionen y sin cobrar. Cuando me preguntaban eso yo decía que me encanta cantar, y me di cuenta que había dejado de cantar. Por esto dije: “pero si a mí lo que me desestresa es cantar de toda la vida”. Entonces volví a cantar, volví a empezar en un grupo y volví a cantar góspel. Una de las cosas que me estaba generando ese estrés es haber dejado cosas que realmente me gustaban. Por eso yo siempre les recomiendo tener en cuenta lo que os gusta. Si te gusta estar con caballo, si te gusta correr, si te gusta ir al gimnasio, si te gusta tocar la guitarra, lo que sea, eso es lo que tienes que hacer. Hay que dar tiempo a las actividades que os desestresen y que os hagan olvidaros un poco del trabajo, que os hagan estar en momento “mindfulness”, como digo yo, en presencia. Luego también es muy importante aprender a priorizar, muchas veces una de las cosas que nos genera mucho estrés es la priorización de distinguir lo que es importante, lo que es urgente, el no saber delegar… Entonces esas cosas las trabajamos mucho en los talleres de gestión de estrés, como la matriz de Eisenhower, porque ayuda mucho a priorizar y a decir: “oye me voy a preocupar de lo que me puedo ocupar y de lo que no, pues, ¿para qué me voy a estar preocupando?”. Estos son tips importantes para reducir el nivel de estrés. E.C.: ¿Algún libro que nos recomiendes? E.R.: Pues así de memoria no me sale ninguno, pero hay un montón que me gustan. En los cursos os hemos recomendado muchos, pero así de repente no me sale ninguno que sea concreto para la gestión del estrés. Hay uno que me gusta mucho de una psicóloga con la que yo colaboro, que además es la hermana de un CISO, que conocéis bien, Ana Asensio. Ana tiene dos libros, uno que es “Vidas en Positivo”, que está muy bien, y otro que se llama “Neurofelicidad”. Ahí habla mucho de la química del estrés y de qué cosas se pueden hacer en el día a día para ser más feliz, que al final es de lo que se trata. Ese sí que es un libro que yo recomiendo mucho. Yo siempre digo que a ver cuándo llevamos la neurofelicidad a las organizaciones, porque lo explica explica muy bien cómo funcionan los químicos del cerebro y cómo afectan a nuestras emociones, a nuestra conducta y qué pequeñas cosas podemos hacer. E.C.: Relacionado con el estrés, este balance de vida personal y vida profesional, ¿cómo es de importante para ti? ¿Cómo lo gestionas tú en tu día a día también en tu cargo de Cosplat? E.R.: Efectivamente ese balance es súper importante, yo de eso me di cuenta cuando perdí el balance y el control y viví lo que era la ansiedad, viví lo que era somatizar todo eso. Yo creo que es muy importante tener claro para qué haces las cosas, eso es lo que me ayudó a hacer cambios. Ahora tengo un proyecto en el que me presiono lo justo, cuando veo que me estoy presionando demasiado y que estoy perdiendo el foco de lo que es importante para mí, digo: “a ver Elena, ¿para qué hiciste esto? Tu querías humanizar las organizaciones, querías generar mayor bienestar. La primera que tiene que tener bienestar eres tú”. Entonces yo intento sacar mucho tiempo para hacer las cosas que me gustan, mucho tiempo para mí, para darme autocuidado. Yo me había olvidado de eso. También ayuda mucho tener las expectativas claras y las ambiciones no tan altas. Yo tengo tendencia a la prisa, a querer llegar alto rápido, porque siempre he estado ahí en empresas con mucha presión de objetivos, por eso intento recordarme cada día todo esto. Además, me viene muy bien el mindfulness, yo intento sacar 20 minutos al día en pequeñas píldoras para hacer mindfulness, me viene muy bien para calmar un poco la velocidad de mi mente. Esto es muy importante para mí porque encima yo tengo TDAH, mi cabeza va a 300 por hora, entonces tengo más tendencia a gestionar peor el estrés que otras personas. Todas esas cosas a mí me han venido muy bien. E.C.: Entrando ya más en la parte más personal, Elena, y dejando un poco la parte de resiliencia o no, ¿cómo te definirías a ti misma en tres palabras? E.R.: Yo creo que diría que soy una persona muy empática, muy cercana y muy inquieta, porque es verdad que estoy todo el día haciendo, creando e ideando cosas, soy un poco polvorilla. Pero aparte de todo esto, sobre todo soy empática y cercana, me gustan mucho las personas y yo creo que así es como me definiría la gente que ha trabajado conmigo, sinceramente. E.C.: Basándote en tu experiencia a la hora de relacionarte con nosotros, ¿tú crees que la empatía es una de estas power skills de las que carecemos algunos CISOs o algunos profesionales? E.R.: Yo creo que sí, os cuesta un poco más empatizar y conectar, pero porque no estáis tan orientados a lo humano. Lo bueno es que la empatía es algo que se entrena, como la comunicación y como otras muchas habilidades, porque realmente el ser humano es empático por naturaleza. Nosotros tenemos las neuronas espejo, que son las que nos ayudan a conectar con el otro, por tanto todos tenemos esa habilidad de ser empáticos, lo que pasa que hay que entrenarlo. E.C.: Claro, yo creo que también tiene que ver mucho con nuestro día a día y con el enfoque que damos los CISOs. Ese pasar de ser “los que decimos siempre que no”, a intentar ser “los que decimos como sí”. También hay que pasar de entender esa empatía más de negocio, entender que la ciberseguridad no es todo y que es algo que tenemos que trabajar en conjunto y en equipo. Esto es algo importante y algunas de las cosas que sacamos de las sesiones contigo. E.R.: Sí, de hecho yo es donde veo más el gap. Creo que la calidad humana que hay en el colectivo de los CISOs en España es brutal. Yo ya os conocía y sabía de la calidad humana que había, porque he trabajado muchísimo con vosotros durante años, pero mi socia María del Mar se quedó sorprendida de que hubiera gente tan fantástica, tan buena gente con gran corazón. Tenéis esa habilidad, y con los equipos vuestros lo sacáis muchísimo. La clave es empatizar con otros peers dentro de la organización para desarrollar esa visión estratégica y empezar a empatizar también con las necesidades de comité de dirección, del de marketing, del de negocio… ese tipo de cosas. Pero no cabe duda de que el potencial está ahí, las capacidades las tenéis ahí, simplemente hay que entrenarlas. Tú lo has dicho, hay que cambiar un poco el foco a como estaba pensado el rol hace unos años, solamente es un tema de reenfoque, no hay otra cosa. E.C.: Qué importante es el ecosistema y lo bien que nos llevamos todos los CISOs aquí en España. Yo también he estado más como CIO, CTO, en mi anterior etapa profesional y es algo que cuando lo hablas con otros perfiles y dicen: “este fin de semana voy a estar con 10 CISOs tomando algo”. Probablemente sean empresas en teoría rivales o a nivel de negocio que puedan tener cierta incompatibilidad en compartir cierto tipo de información. Eso en ciberseguridad no pasa, yo creo que es un es un valor importante que hemos conseguido. E.R.: Yo creo que ha habido organizaciones que han hecho una labor muy importante para que hagáis piña y networking dentro del ecosistema, como puede ser el ISMS Forum, o como puede ser CyberLideria. Creo que eso ha venido muy bien y realmente el entorno ciber es muy guay, porque esto no sucede solo los CISOs. Cuando tú te vas al mundo vendor, que también son parte del ecosistema, todo el mundo se conoce y todo el mundo se lleva bien, es increíble. A pesar de la competencia hay buen rollo, se genera ese ecosistema guay, a mí me gusta mucho la verdad. Yo creo que favorece mucho nuestro día a día y ese intercambio de información y esa comunicación fluida hace que podamos ser mejores en nuestro trabajo. E.C.: Muchísimas gracias Elena por este ratito y por todo lo que haces, por todos los CISOs. Muchas gracias, de verdad. E.R.: Nada, gracias a vosotros, un placer. Muchas gracias.
27 Septiembre 2024

Jarana
David Villarino se incorpora a Svenson como nuevo director general. Cuenta con una amplia experiencia como director de operaciones, director de marketing y director de nuevos mercados y desarrollo de negocio, tanto en compañías nacionales (Indra Business Consulting) e internacionales del sector servicios y tecnológicas. Además, tiene experiencia en la industria turística, donde en los últimos años ejerció una posición similar de dirección general en Viajes Carrefour.
26 Septiembre 2024
Jarana
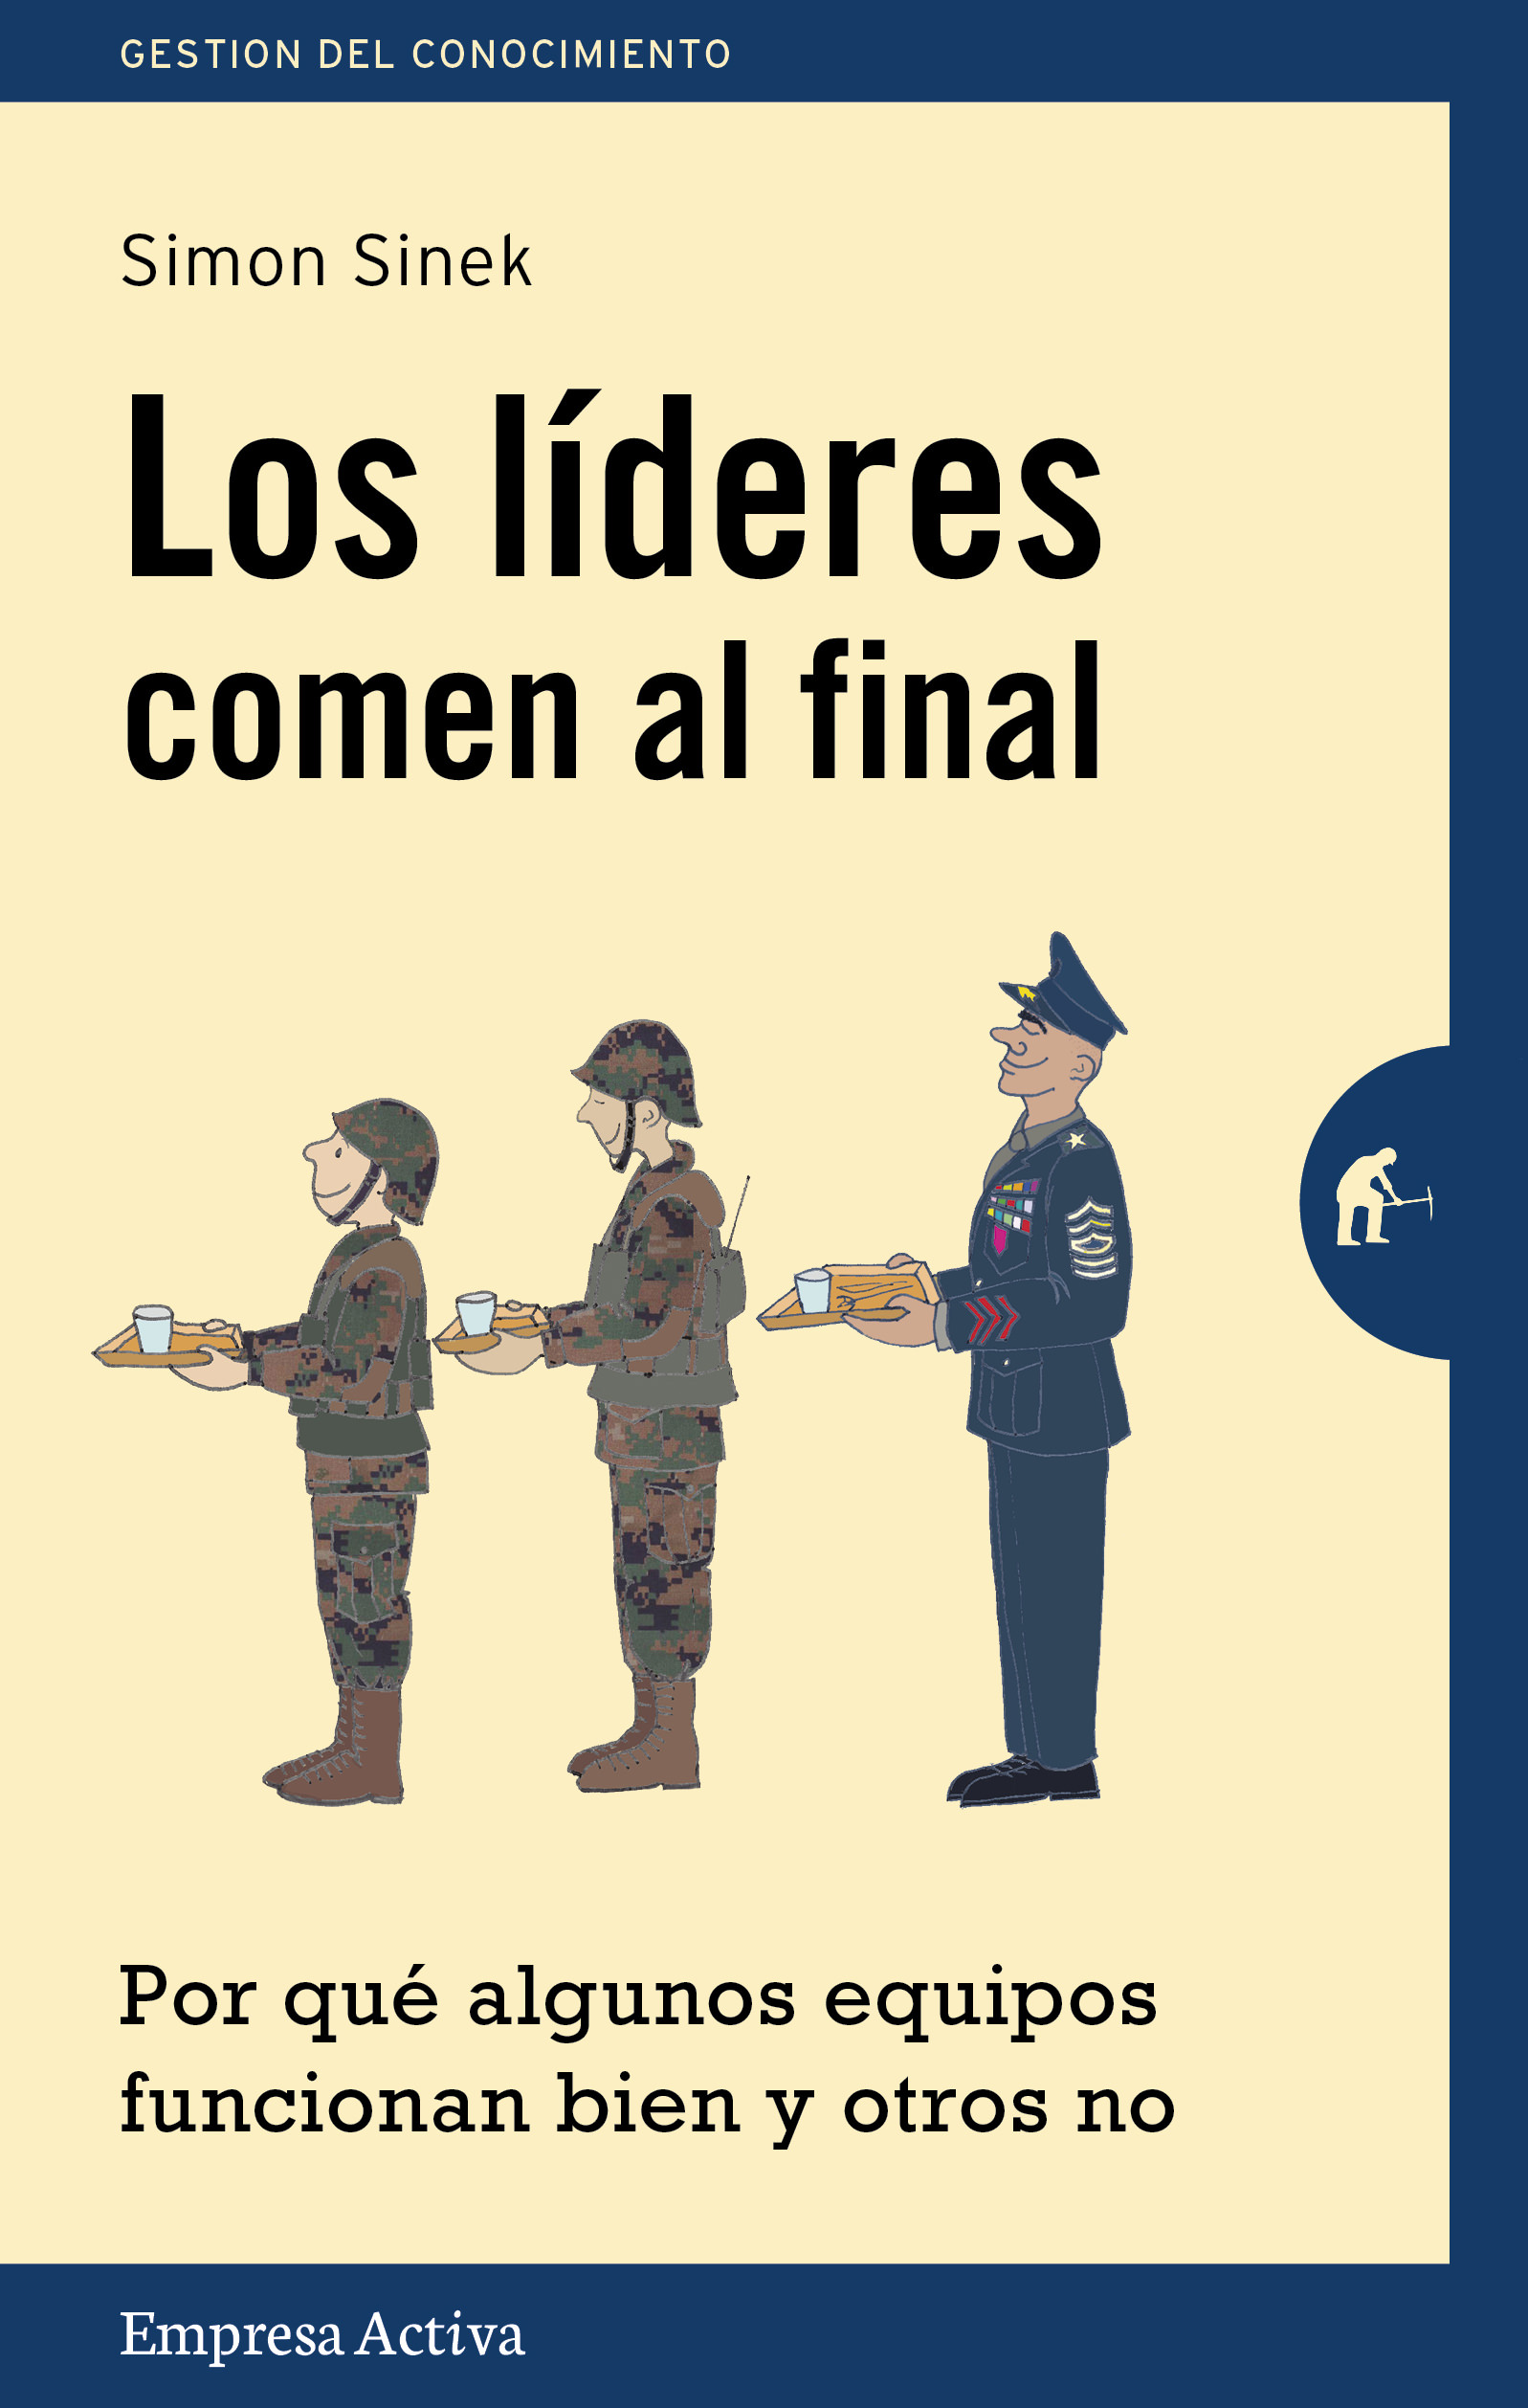
Esta aclamada obra del famoso autor y motivador Simon Sinek, "Los líderes comen al final", es un gran Gran Best Seller Mundial que nos enseña importantes lecciones acerca del liderazgo y la gestión de equipos. ¿Por qué tan pocas personas dicen "amo mi trabajo"? Imagina un mundo donde todas las personas se levantasen inspiradas y con ganas de ir a trabajar, se sintiesen valoradas durante el día y regresasen a sus hogares satisfechos. Simon Sinek lleva años recorriendo el mundo y observando que algunos equipos de trabajo podían confiar totalmente en sus compañeros, hasta arriesgar la vida, mientras que otros no importaba qué metodología se aplicara para incentivarlos, eran incapaces de evitar la fragmentación del equipo. La respuesta la encontró durante una conversación con un general que dijo que "Los oficiales comen al final". Sinek observó que quienes primero comen son los soldados y al final de la fila se pueden encontrar a los de mayor rango. Lo que resultaba simbólico en el restaurante era básico para la supervivencia en la batalla y en cualquier equipo. Este principio ha funcionado desde las más primigenias tribus humanas, no es una teoría de management, es biología y Sinek nos lo demuestra en este libro.
26 Septiembre 2024
Jarana
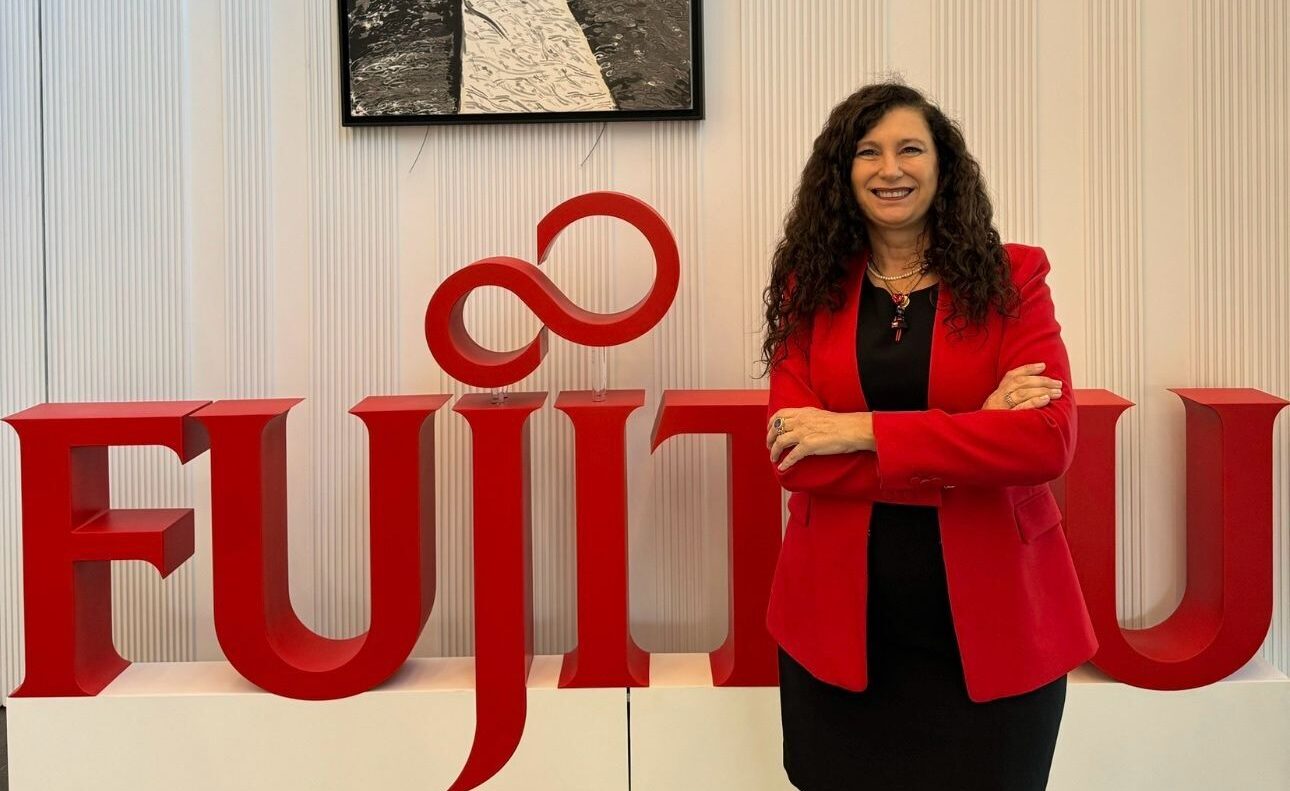
Silvia López se incorpora como Cybersecurity Sales Specialist en Fujitsu. Con una sólida carrera en el sector de la ciberseguridad, Silvia López se posiciona como una figura clave en la estrategia de Fujitsu para fortalecer su oferta de soluciones de seguridad digital. En su nuevo puesto, López será responsable de impulsar las ventas de soluciones de ciberseguridad, combinando su experiencia en gestión de riesgos y cumplimiento normativo con un enfoque innovador en tecnologías avanzadas, como la inteligencia artificial. Su misión será garantizar que los clientes de Fujitsu no solo estén protegidos frente a las amenazas más recientes, sino que también se alineen con los crecientes estándares de sostenibilidad y ESG que marcan la pauta en la industria.
26 Septiembre 2024
Rincón del CISO
La Inteligencia Artificial (IA) está experimentando una consolidación creciente, convirtiéndose en una práctica cada vez más habitual tanto en el ámbito social como empresarial. La Unión Europea ha sido la primera región del mundo en pactar la primera Ley de Inteligencia Artificial, en un acuerdo que aborda un desafío con el que fomentar el desarrollo y la adopción de esta nueva tecnología, al tiempo que se respetan los derechos fundamentales de los ciudadanos. Expertos abogados y consultores especialistas en tecnología, datos y negocios digitales como Legal Army, referentes en España en ALSP (prestadores alternativos de servicios legales) destacan el impacto de esta ley, especialmente, en sectores como la banca, seguros, salud y educación. Se prevé que este mes de febrero se disponga del texto definitivo. Este primer acuerdo de marco legislativo define controles y sanciones económicas elevadas para aquellas empresas que vulneren la normativa comunitaria. La aprobación está programada para la primavera de 2024, y se espera su entrada en vigor a finales de 2026, aunque algunas disposiciones lo implementarán antes. Riesgos y oportunidades a la hora de implementar la IA Ahora es el momento de analizar los riesgos y oportunidades que tienen las empresas de nuestro país a la hora de implementar la Inteligencia Artificial, ya que una vez aprobado este reglamento, las sanciones serán aplicables a partir de los 6 meses, y en el caso de los requisitos para los sistemas y modelos de IA generativa, a los 12 meses. Durante la negociación, los sistemas de identificación y vigilancia biométrica han sido sin duda el punto más crítico y complejo. En el ámbito empresarial, especialmente, para el sector bancario y de seguros, la normativa establece obligaciones específicas para sistemas de IA de alto riesgo que incluyen una evaluación obligatoria del impacto sobre los derechos fundamentales. Por ejemplo, la utilización de esta tecnología para la calificación crediticia que deniegue a los ciudadanos la oportunidad de obtener un préstamo. En el caso de departamentos de recursos humanos, se prohíbe expresamente el reconocimiento de emociones en el ámbito laboral o centros educativos. Será también considerado como alto riesgo la utilización de la IA, por ejemplo, en programas informáticos de selección de currículums para los procedimientos de contratación. Así mismo, en el ámbito de la salud, afectará a la aplicación de IA en cirugía asistida por robot. Los modelos basados en IA generativa Otro de los puntos de mayor controversia, y que más se ha extendido por su conocimiento y uso, tanto a nivel particular como empresarial, es la utilización de modelos basados en la Inteligencia Artificial generativa. Chat GPT, el chatbot que ha revolucionado la inteligencia artificial con tan solo un año desde su lanzamiento, es un ejemplo de ello. En este caso, no se prohíbe su uso y se tendrán que cumplir ciertos criterios de transparencia. Por ejemplo, especificar si un texto, canción o fotografía se ha generado a través de inteligencia artificial, garantizar que los datos que se han empleado para entrenar el sistema respetan los derechos de autor y elaborar resúmenes detallados sobre el contenido utilizado para su entrenamiento. Este acuerdo establece sanciones y aborda la laguna legislativa actual, ya que la Ley de Propiedad Intelectual no aborda el uso de acceso a contenidos para el entrenamiento de las compañías de Inteligencia Artificial. Esta nueva regulación, aunque aún está previsto ultimar algunos detalles técnicos, contempla sanciones y multas para estos casos, entre los 35 millones de euros o el 7% del volumen de negocios global de la empresa hasta los 7,5 millones de euros o el 1,5% del volumen de negocios global. Las sanciones de la nueva Ley de IA dependerán de la gravedad de la infracción y del tamaño de la empresa que la haya cometido. Expertos como Legal Army ayudan a las empresas a comprender cómo se aplican las disposiciones de la nueva ley a su sector y situación, y a asegurarse que sus políticas y prácticas, así como los trabajadores, estén actualizados con anterioridad a la entrada en vigor de esta nueva ley. Además, contar con expertos facilita a las empresas la búsqueda de nuevas oportunidades estratégicas, como por ejemplo, oportunidades comerciales o la optimización de estructuras empresariales. En definitiva, las empresas se encuentran en un terreno desconocido y se hace patente la necesidad de un asesoramiento antes de la aplicación de esta regulación, que aborde los riesgos generados por los distintos usos de la IA y en lo referido a la privacidad y protección de datos. El asesoramiento legal antes de la aplicación de una nueva ley es esencial para garantizar que la empresa opere dentro de los límites legales, mitigue riesgos, optimice procesos y mantenga su reputación.
26 Septiembre 2024
Jarana
Elena García Díez se incorpora como Chief Security Advisor de Microsoft, dejando atrás su anterior puesto como CISO de Indra. En esta nueva etapa, Elena será clave en la estrategia de seguridad de Microsoft, aportando su amplia experiencia en el desarrollo de soluciones de ciberseguridad a gran escala y liderando iniciativas que ayuden a las organizaciones a mejorar su resiliencia y a enfrentar las amenazas emergentes en el entorno digital. Su nombramiento refuerza el compromiso de Microsoft con la innovación en seguridad tecnológica y la implementación de soluciones robustas para sus clientes, permitiendo a las empresas operar de manera segura en un mundo cada vez más interconectado. Elena desempeñará un papel fundamental como asesora en temas de gestión de riesgos, cumplimiento normativo, y en la adopción de tecnologías avanzadas, como la inteligencia artificial, para reforzar la ciberseguridad. En este nuevo desafío, Elena seguirá impulsando la adopción de buenas prácticas en el ámbito de la ciberseguridad, asesorando a las empresas para que se mantengan a la vanguardia de las tendencias globales, y contribuyendo a la creación de un entorno digital más seguro.
25 Septiembre 2024
ESG
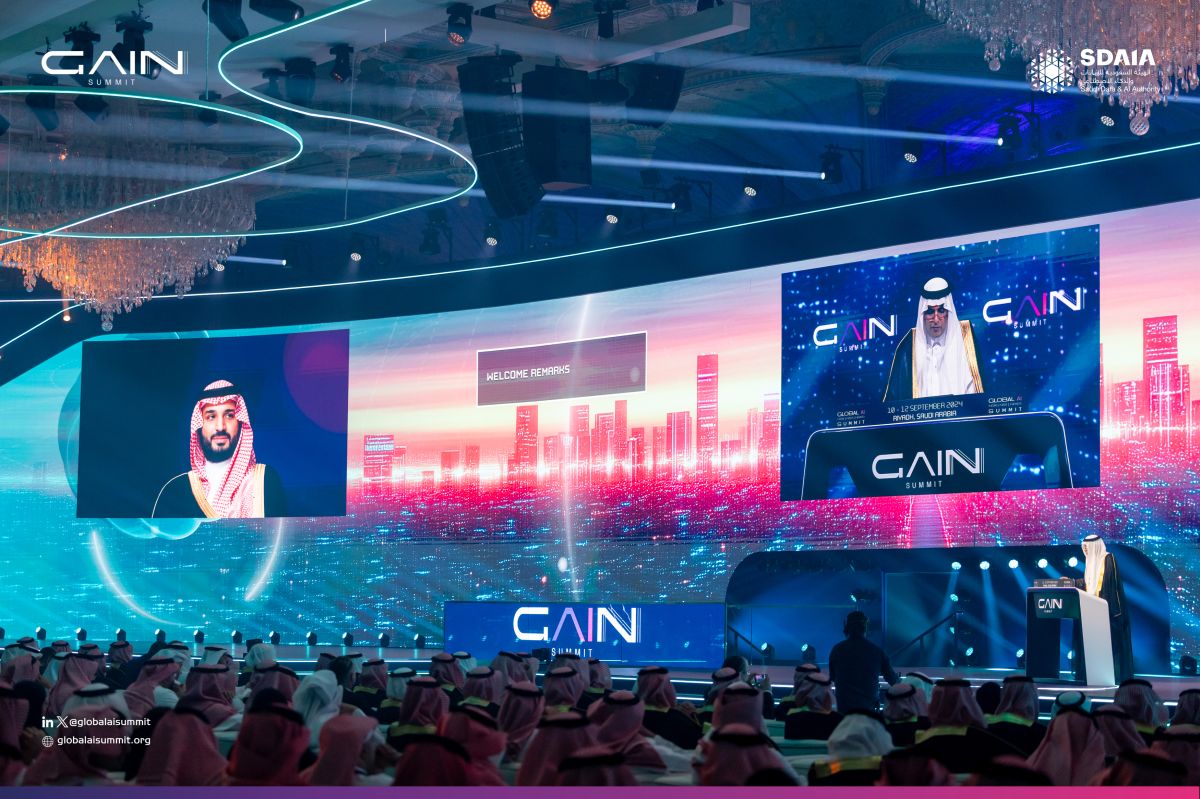
La Cumbre Mundial sobre Inteligencia Artificial (GAIN) de Riad ha concluido con gran éxito tras acoger durante tres días a más de 30.000 delegados de todo el mundo, y recibir 3,7 millones de visitas en su retransmisión en directo. Continuando con el éxito de ediciones anteriores, GAIN 2024 ha contado con más de 450 ponentes de 100 países que han participado en 150 sesiones. También ha sido el espacio para más de 25 lanzamientos y anuncios, y ha facilitado la firma de más de 80 acuerdos y memorandos de entendimiento (MoU). La cumbre, organizada por la autoridad saudí de datos e inteligencia artificial (Saudi Data and AI Authority - SDAIA), ha crecido exponencialmente desde su creación en 2020. Esta relevancia cada vez mayor es un reflejo del papel del Reino de Arabia Saudí en el avance de las capacidades de IA mientras se posiciona como líder mundial en este espacio. La principal conclusión de la cumbre es la necesidad de que los gobiernos y los responsables políticos tomen medidas a escala mundial para garantizar que la tecnología de la IA evolucione por el bien de la humanidad. Un marco ético y una gobernanza sólida son fundamentales para una evolución responsable. Para apoyar el avance de la ética y la gobernanza de la IA, la SDAIA anunció la creación de la Carta de Riad sobre la Inteligencia Artificial para el Mundo Islámico, en colaboración con la Organización Islámica para la Educación, la Ciencia y la Cultura (ICESCO). Esta Carta promueve una IA ética basada en los valores y principios islámicos, así como el desarrollo sostenible a través de la cooperación internacional. SDAIA ha sido fundamental para forjar colaboraciones claves para reforzar las soluciones locales y regionales de IA, firmando, por ejemplo, memorandos de entendimiento con Microsoft Arabia para desarrollar modelos en lengua árabe, con IBM para un Centro de Excelencia en Tecnologías de IA Generativa y con NVIDIA para ampliar la infraestructura de IA en todo el Reino de Arabia Saudí. La cumbre también ha vivido hitos importantes, como la presentación de ALLaM, el modelo de lengua árabe más avanzado del mundo, u otras iniciativas como la Comunidad Global de IA, la Plataforma THAKAI o las directrices para abordar la tecnología deepfake. Además, otras iniciativas como el lanzamiento del Centro de Excelencia de IA Generativa por la Organización de Cooperación Digital (DCO), o el acuerdo para abrir un Centro Internacional de Investigación y Ética de la IA (ICAIRE) como Centro de Categoría 2 de la UNESCO, subrayan aún más el impacto de GAIN 2024. La propia cumbre sirvió de plataforma para que empresas de todo el mundo presentaran las últimas tecnologías e innovaciones en IA, desde avatares generados por IA, hasta obras de arte generadas por IA e incluso personal de bar robotizado sirviendo bebidas. La cumbre se clausuró con un discurso inspirador del director del Centro Nacional de Información de Arabia Saudí, Su Excelencia el Dr. Esam Alwagait, en el que dio las gracias a los participantes: "Vuestras sinceras perspectivas no sólo nos han inspirado con la visión de lo que nos espera, sino que también nos han acercado a las realidades que debemos afrontar. Juntos, no sólo hemos imaginado el futuro de la IA, sino que también lo hemos hecho realidad abordando los retos e identificando lo necesario para liberar verdaderamente su potencial". "Ha sido increíblemente inspirador ver al mundo reunirse aquí en Riad, unidos por el impulso de hacer que la IA sea útil para todos. El compromiso con la acción colaborativa ha sido evidente durante toda la cumbre" añadió. El éxito de GAIN 2024 garantiza el refuerzo significativo de la infraestructura de IA del Reino de Arabia Saudí y consolida su posición en el centro de la IA mundial.
25 Septiembre 2024
Sin categoría
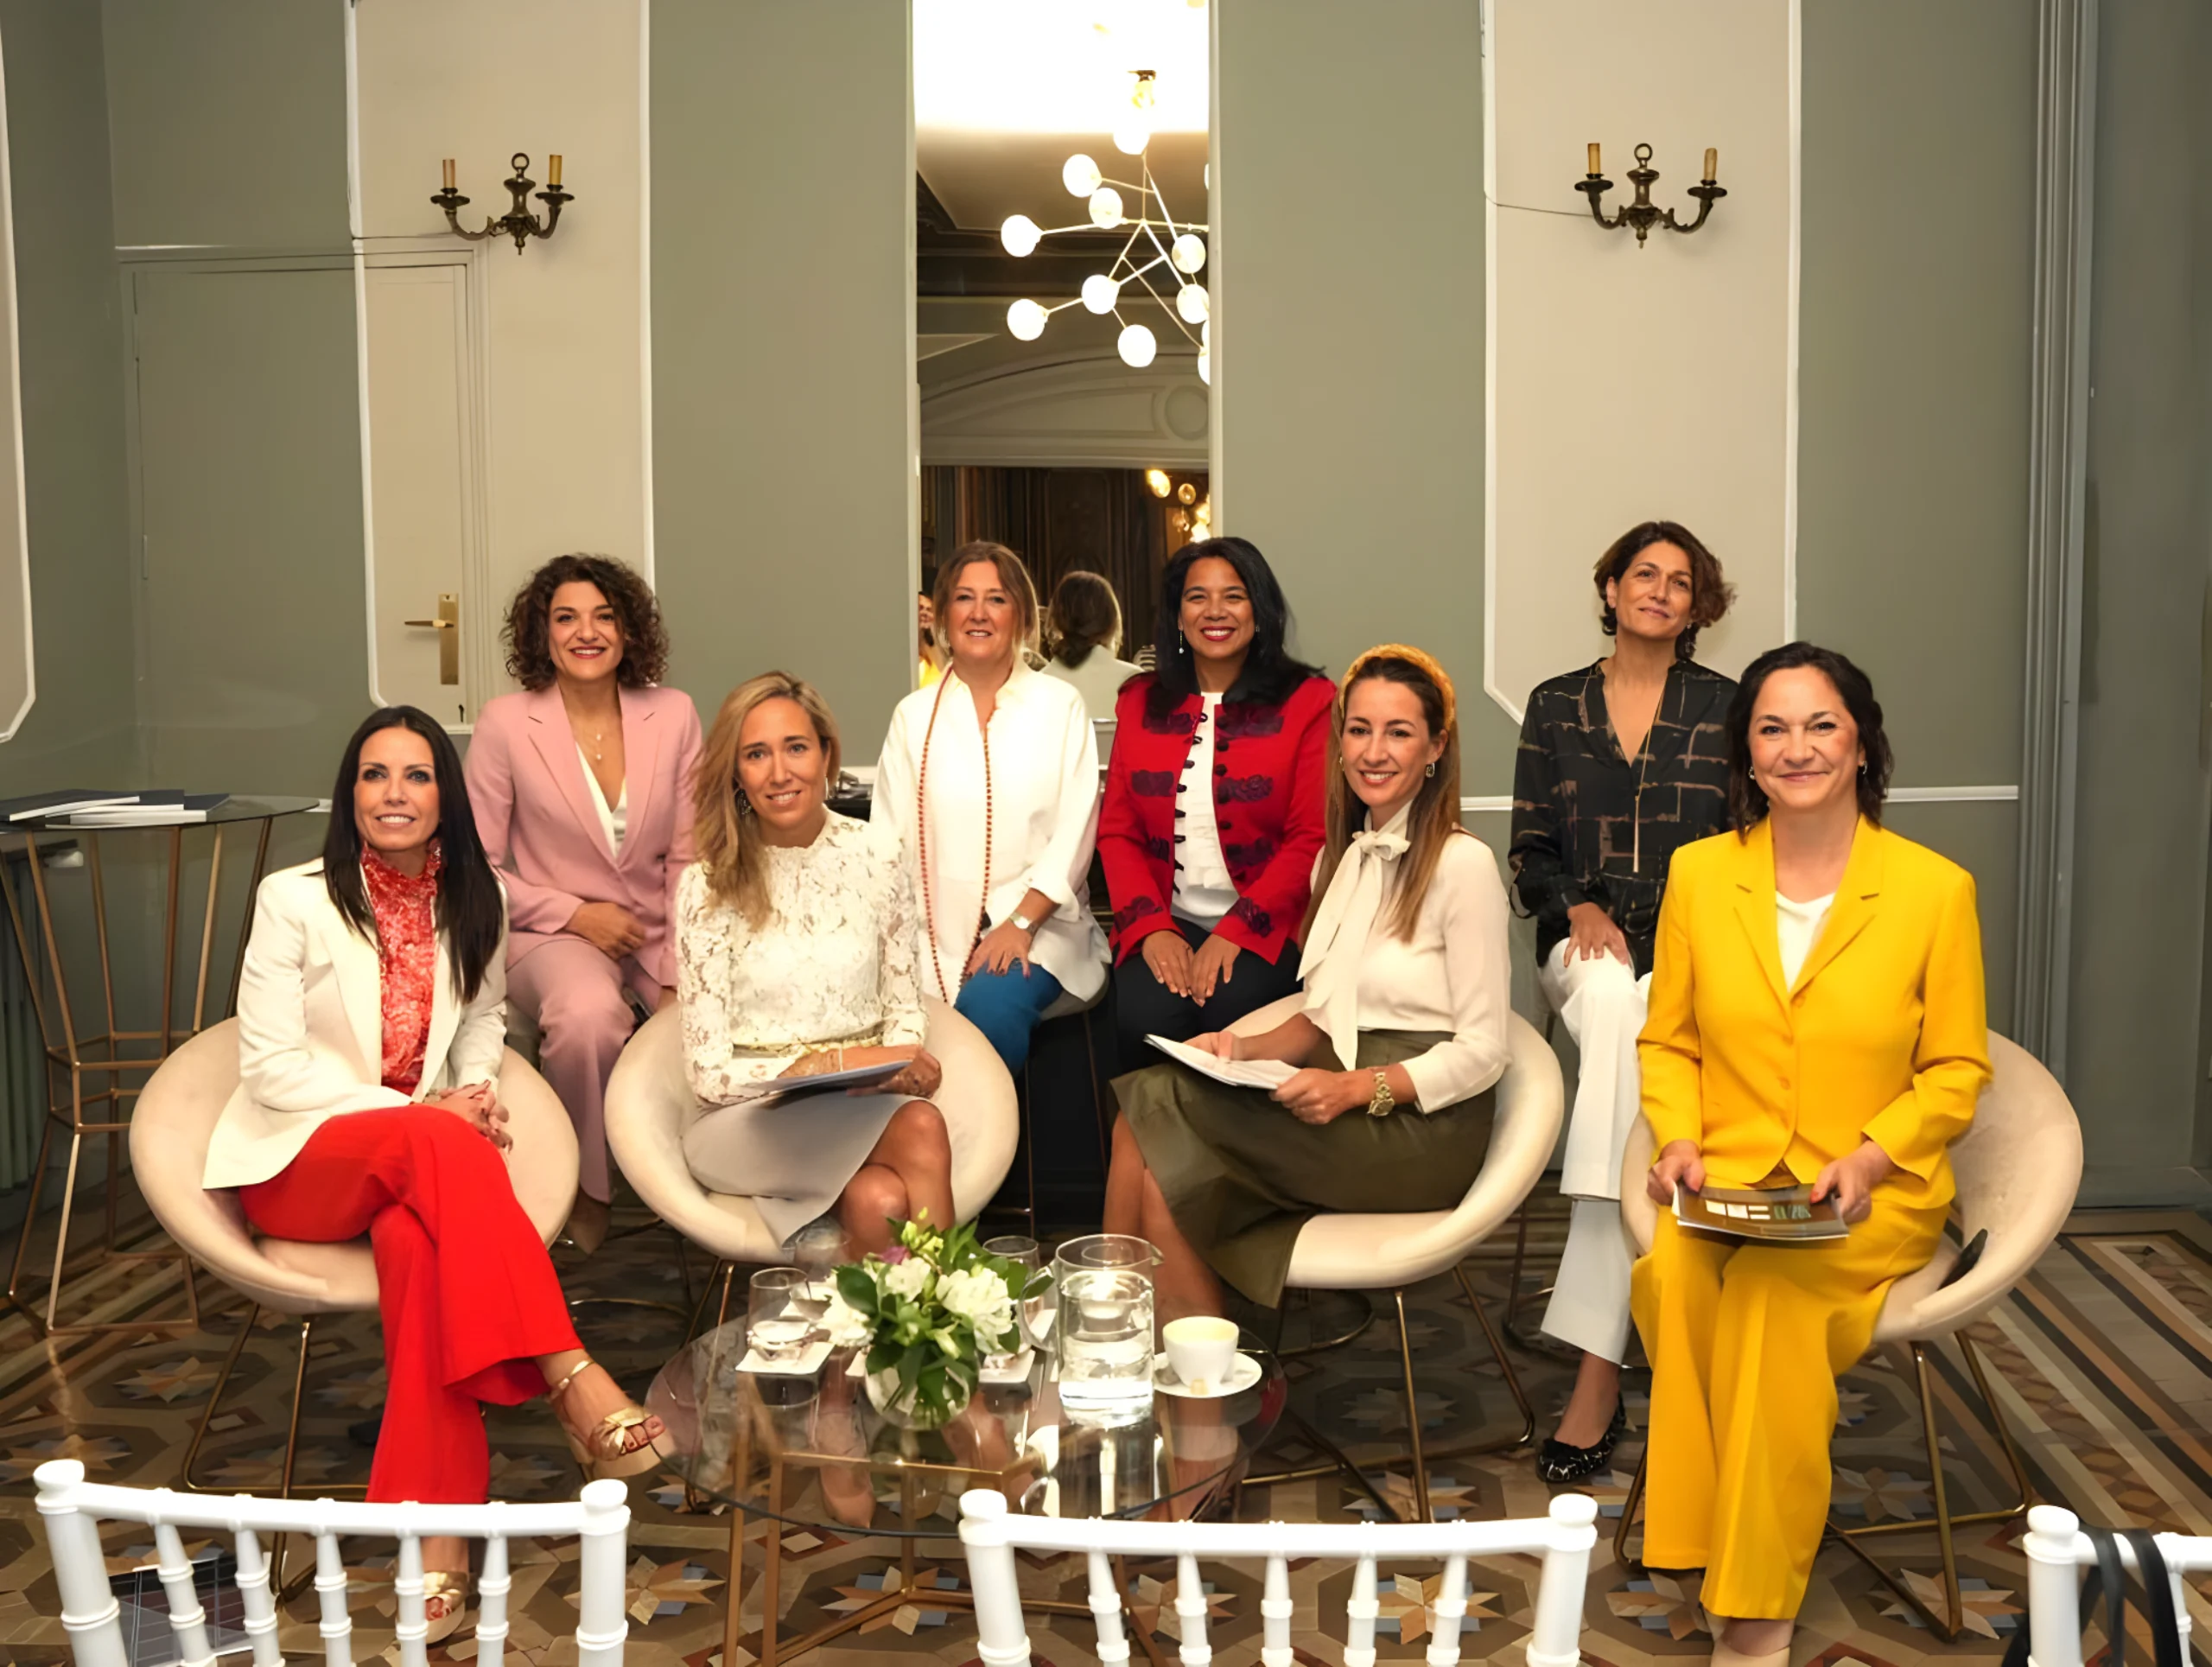
Mujeres lideres con una larga trayectoria laboral han constituido W8, la primera red de redes de mujeres profesionales, Que pretende crear referentes femeninos en sectores estratégicos y facilitar la participación activa de ellas en la vida política, laboral, económica y social. Ayer día 24 de Septiembre, de 9:30 a 11:30 horas, se llevó a cabo la presentación oficial de W8 en Espacio 1870 (Calle San Lorenzo, 20 de Madrid). Esta innovadora red aglutina a 8 comunidades de mujeres profesionales líderes en sectores clave para la economía española, con el propósito de conectar comunidades de mujeres de diferentes industrias creando un espacio de colaboración que potencie el liderazgo femenino e impulse iniciativas solidarias de impacto social. El encuentro marca el inicio de un nuevo camino para las mujeres profesionales en España. W8men, “red de redes”, reúne a ocho comunidades de mujeres profesionales líderes en industrias estratégicas como son retail, legal, farmacia, turismo, inmobiliario, ciberseguridad y deporte, salud & bienestar. Este foro tiene como objetivo la conexión, colaboración y alineamiento de intereses entre mujeres de diferentes industrias a través de la creación de alianzas estratégicas que impulsen el liderazgo responsable, el desarrollo profesional, la visibilización de referentes y la participación activa en causas sociales. Estas ocho industrias constituyen un 56,4% del PIB de nuestro país con una repercursión en el empleo directo de un 38,6%. La presentación ha contado con la participación destacada de las presidentas de las 8 comunidades: Cristina Delgado García, Presidenta de Women in Retail. Mayte Valverde Elices, Presidenta de Women in Banking. Marlen Estévez Sanz, Presidenta de Women in a Legal World. Elena Álvarez, Presidenta de Mujeres en Farma. Maribel Rodríguez, Presidenta de Women leading Tourism. Carmen Panadero, Presidenta de Women in Real Estate. Eduvigis Ortiz, Presidenta de Women4Cyber Spain. Ana Calderón, Presidenta de Las Mujeres Nos Movemos. Al término de la presentación de W8, se comunicó junto a Isabel Bauluz, Gerente de la AECC Madrid, la fecha y lugar del primer evento solidario en el que la red está trabajando: una cena de gala solidaria en apoyo contra el cáncer de mama que se celebrará el próximo 21 de Octubre en el Salón de Baile del Círculo de Bellas Artes en Madrid al que acudirán más de 450 asistentes. La recaudación del evento será donada por W8 a la AECC. W8 agradece a las marcas mecenas que se están sumando para colaborar con esta iniciativa solidaria, entre ellas la firma líder de consultoría estratégica Alvarez & Marsal. Asimismo, nuestro agradecimiento especial a Espacio 1870 y a NUBA por su colaboración, que ha hecho posible la realización de este evento. Bajo los hashtags de seguimiento #W8 y #W8menComprometidas, esta iniciativa promete ser una red de referencia en España que inspire y movilice a mujeres de distintas industrias para liderar el impacto positivo en nuestra sociedad, la solidaridad y el bienestar común.
25 Septiembre 2024
Jarana
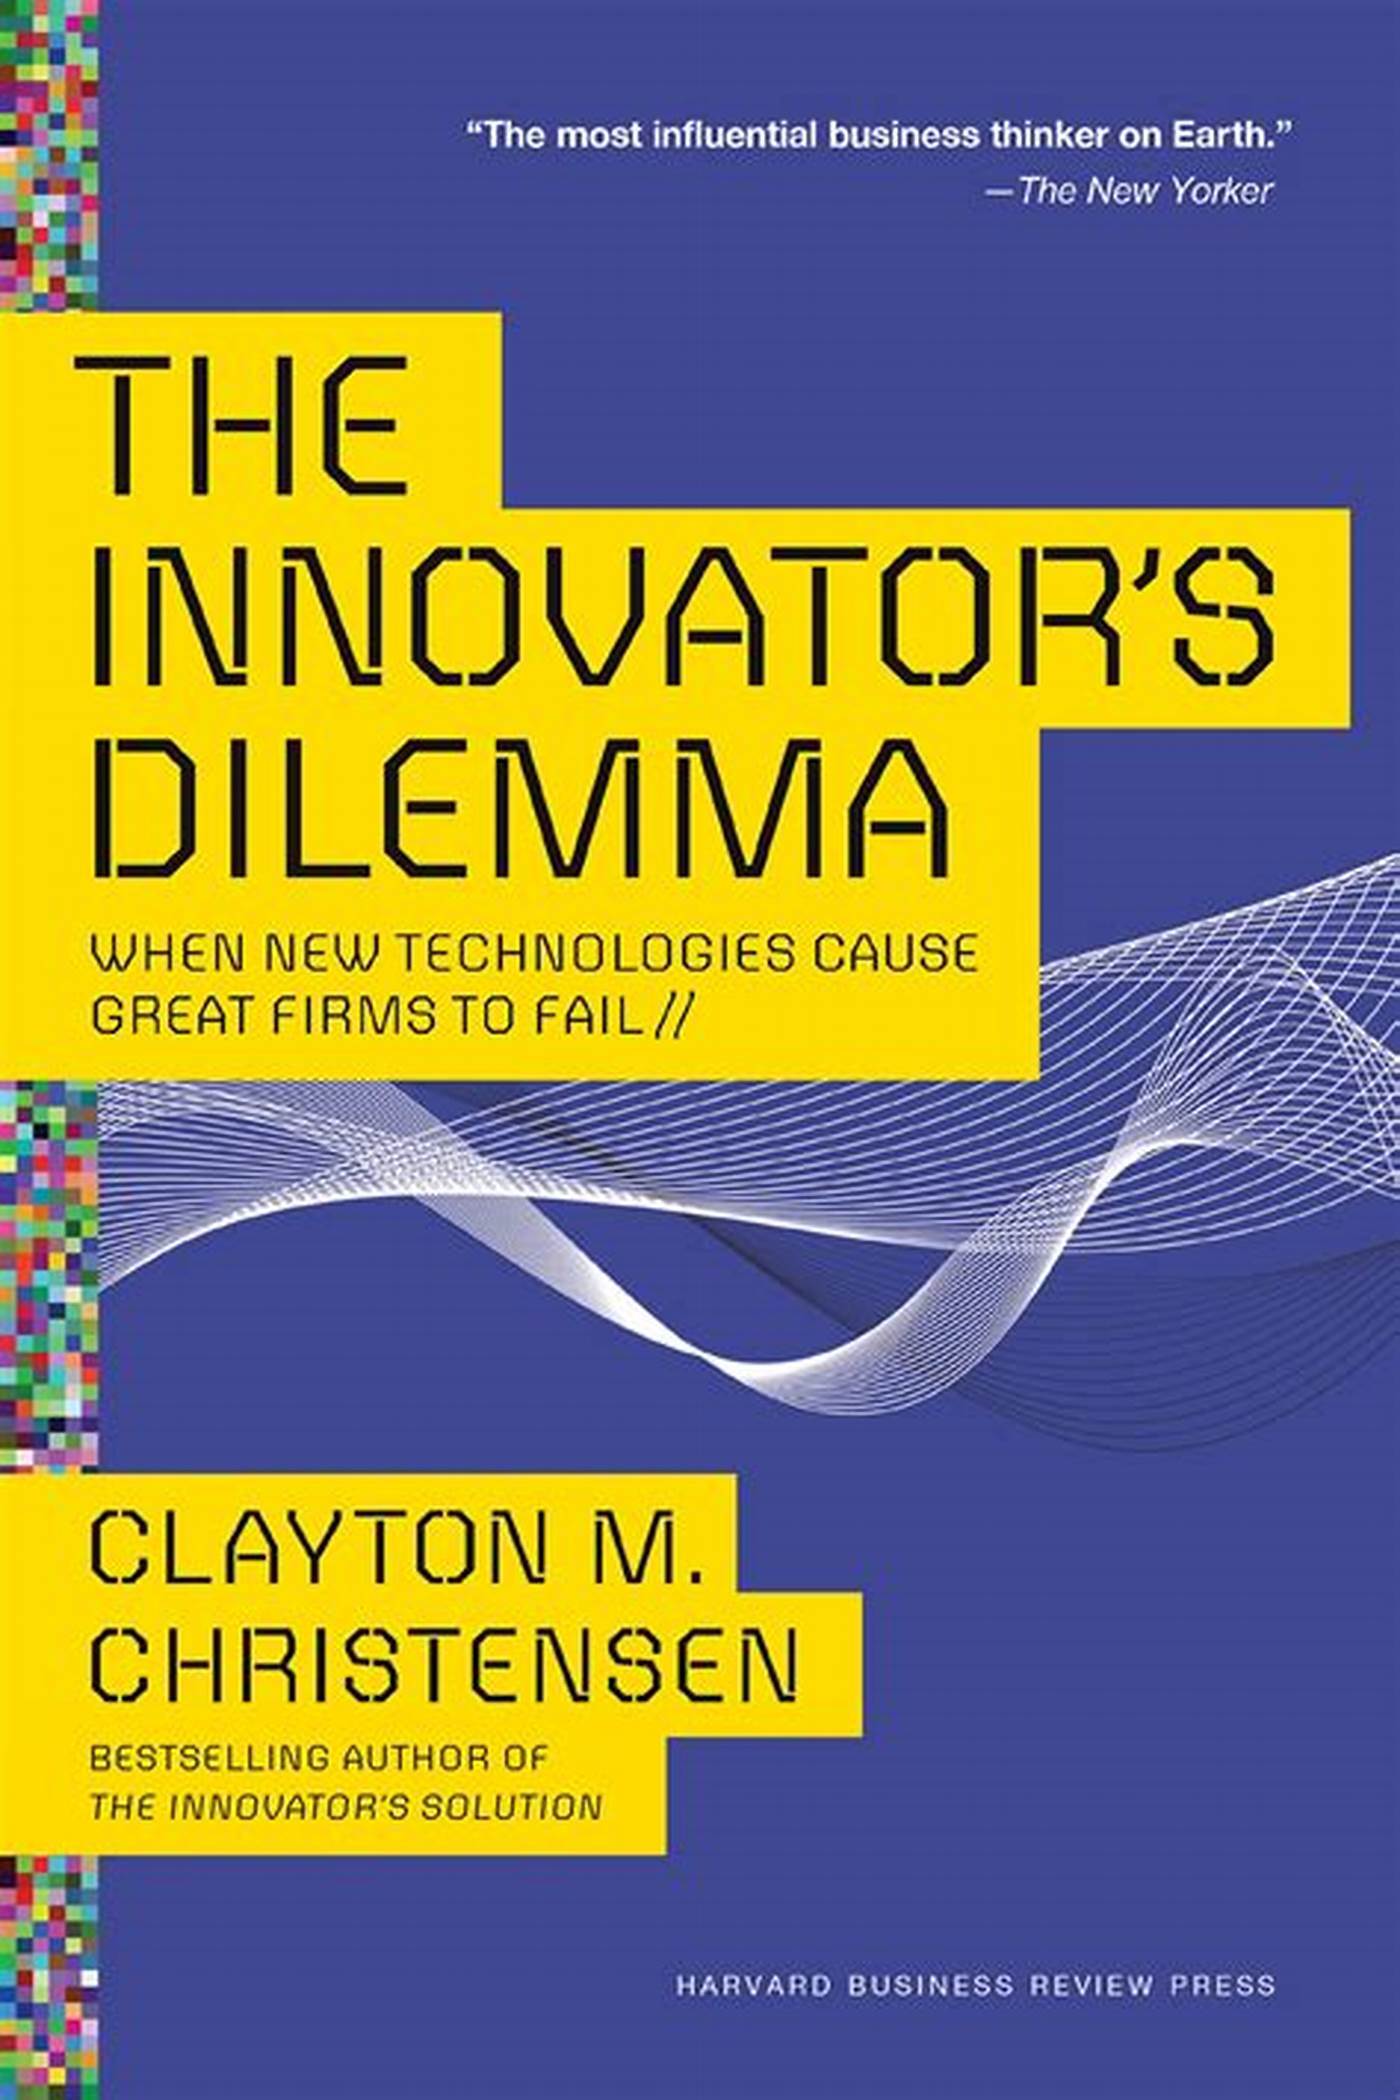
En un mundo donde la innovación es la clave para la supervivencia de cualquier empresa, "El dilema del innovador" de Clayton M. Christensen se ha convertido en una lectura esencial. Christensen, profesor de Harvard, ofrece un enfoque revelador sobre cómo las empresas líderes pueden caer en la trampa de su propio éxito al no adaptarse a las tecnologías disruptivas que irrumpen en el mercado. A través de ejemplos concretos, el autor explica cómo las organizaciones consolidadas, por enfocarse en mejorar sus productos y servicios para sus clientes más rentables, a menudo pasan por alto innovaciones más sencillas o accesibles que eventualmente transforman la industria. Este "dilema" muestra que, paradójicamente, el éxito puede ser la mayor amenaza para la sostenibilidad a largo plazo. Christensen no solo describe el problema, sino que también ofrece una hoja de ruta para que las empresas puedan adoptar una mentalidad disruptiva y crear espacio para la innovación radical sin dejar de lado su negocio principal. Este libro es imprescindible para líderes, empresarios y cualquier persona interesada en entender las dinámicas de la innovación en un entorno competitivo. Ideal para aquellos que buscan repensar sus estrategias y mantenerse a la vanguardia en un mundo en constante cambio.
25 Septiembre 2024
Jarana
Carrefour España ha nombrado a Javier Mallo Sánchez nuevo CIO de la compañía, un anuncio que hace apenas dos días realizaba el propio Mallo en su LinkedIn. Hasta ahora, el directivo ocupaba este mismo cargo en Leroy Merlin España. Con anterioridad, entre 2019 y 2023, el ejecutivo también desempeñó este puesto en Food Delivery Brands, compañía que gestiona marcas como Telepizza o Pizza Hut. Durante algo más de un año (entre octubre de 2018 y diciembre de 2019), Mallo formó parte de la cúpula de Puig, primero como director de IT Operating Technologies y posteriormente como Operating Technologies CIO de esta firma. El nuevo CIO de Carrefour España cuenta con más de 20 años de experiencia en definir, vender, liderar y dar forma a programas globales de negocio y transformación digital en empresas internacionales de los sectores de bienes de consumo y retail, principalmente. Su perfil combina la gestión, las relaciones con los clientes, el negocio y la tecnología con un enfoque en la venta, la definición y la entrega de valor a las empresas.
25 Septiembre 2024
Sin categoría
Sonia Pulgarín, Directora de CyberLideria MGZN, entrevista a Eduardo Sánchez Cristóbal, CISO de Atrys Health. Sonia Pulgarín: Eduardo, en medio de tus responsabilidades profesionales, ¿qué actividades o hobbies disfrutas para relajarte y desconectar? Eduardo Sánchez: Disfruto mucho con la montaña, me ayuda a relajarme y desconectar. El aire fresco y el entorno tranquilo me permiten recargar pilas. Como no, y el mar, soy del Norte y el Cantábrico siempre te refresca las ideas. S.P.: Si pudieras pasar una tarde con cualquier persona, ¿quién sería y por qué? E.S.: Sin duda, elegiría pasarla con mi mujer, ya que es la persona que más admiro. Su capacidad de ver lo positivo en cada situación y su manera de enfrentar los problemas son dignos de admiración. S.P.: ¡Qué maravilla! Y, ¿cuál ha sido la lección más valiosa que has aprendido en tu vida profesional que quisieras compartir con nosotros? E.S.: La lección más valiosa que he aprendido es la importancia de la humildad y el respeto. Tanto en el ámbito profesional como personal, es fundamental reconocer que siempre hay algo nuevo por aprender, y el respeto hacia los demás, tanto hacia amigos, compañeros o clientes. S.P.: ¿Cómo ves la ciberseguridad en la industria de salud? E.S.: Primero, por contextualizar, está habiendo varios detonantes tecnológicos en el sector salud como el Virtual care, los Wearables, los chatbots, el IoMT y la reciente IA, que están haciendo que el sector salud tenga una dependencia tecnología con el objetivo de mejorar los tratamientos de los pacientes. Y en ese sentido, la digitalización en la industria de la salud en términos de datos clínicos juega un papel fundamental en la asistencia a los pacientes ya que cualquier incidente de ciberseguridad puede interrumpir el tratamiento del mismo, teniendo como resultado consecuencias devastadoras. Además, la industria de la salud está llevando esa inercia, la HHS (Health Human Services), está potenciando el uso de los datos clínicos digitales bonificando a las compañías estadounidenses su uso, al mismo tiempo que se está exigiendo controles de seguridad para hacer de la interoperabilidad un mecanismo más seguro. S.P.: ¿Por qué crees que el sector salud está siendo un objetivo? E.S.: Es una industria crítica y estratégica, no solo por el valor de los datos clínicos que podrían ser utilizados con fines de inteligencia o contrainteligencia, sino por la tecnología médica y su propiedad intelectual que podrían tener objetivos de espionaje económico y sanitario – Sus altos costos en términos de desarrollo de dicha tecnología los convierten en un valor potencial para el beneficio de ciertos gobiernos y su seguridad nacional. S.P.: ¿Cuáles son los principales retos actuales que tenemos en ciberseguridad en cuanto al sector salud? E.S.: Hay unos cuantos, pero la IA, la Identidad y el SBOM son claramente algunos de los retos que tenemos en ciberseguridad. En cuanto a la IA, hay casos de uso muy potentes que vienen a mejorar y agilizar los procesos médicos, algunos como el análisis de imágenes médicas, diagnóstico y planificación de tratamientos, codificación clínica automatizada, descubrimiento en la literatura médica entre otros, y obviamente, este impacto positivo en la IA, tiene que ir acompañado por medidas de ciberseguridad ya que la gestión de grandes volúmenes de datos sensibles y la integración con otras conlleva riesgos considerables. Por otro lado, la identidad digital y todo lo que la rodea, se ha convertido en un aspecto esencial en ciberseguridad y la predicción en salud digital la convierte en un elemento crucial. Por último, el SBOM y la importancia de tener visibilidad todas las piezas que conforman un activo digital para poder proceder, por ejemplo, parchear una vulnerabilidad de una pieza que conforma el activo. S.P.: ¿Qué amenazas crees que están teniendo mayor impacto en la industria de la salud? E.S.: En realidad, el sector salud es muy sensible a los incidentes de ciberseguridad, y, principalmente, aquellos que tienen una relación directa con el tratamiento con el paciente. El más preocupante, quizás, es el Ransomware ya que es una de las amenazas más devastadoras en el sector salud, no solo porque está implicando fuga de datos, sino por las paradas operacionales dirigidas a hospitales, clínicas, laboratorios etc, que conllevan suspensión de tratamientos o monitorización de pacientes. Pero no solo eso, además, es una amenaza que se ha profesionalizado demasiado, volviéndose extremadamente eficaz, en parte, por la multitud de actores implicados orquestados para el éxito S.P.: ¿Y qué actores participan en la extorsión? E.S.: En el Big Game Hunting están actuando multitud de actores con diferentes roles, desde los Initial Acces Brokers que están especializados en obtener el acceso inicial, los Ransomware Afiliate que son los socios del esquema criminal, los Data Managers, que evalúan los datos robados e identifican la información sensible, el Ransomware Operator que básicamente es el cerebro de la operación, el Negociador con la víctima, el Chaser que se encarga del seguimiento del pago y el Accountant, el que lava el dinero y realiza los repartos. S.P.: Por último, si pudieras resumir en una frase la clave para construir organizaciones resilientes y preparadas para el futuro, ¿cuál sería? E.S.: Estrategia ‘Data Driven’: La privacidad y la seguridad de la información deben caminar juntos en todos los proyectos de la organización, en otras palabras, el qué ( qué está bajo regulación) y el cómo (cómo se protegen los datos) será crucial para ser competitivos en este mundo cada vez más digital. S.P.: Muchas gracias por compartir tus experiencias y conocimientos con nosotros Eduardo.
24 Septiembre 2024

Jarana
Tras una exitosa carrera de décadas en Nike, Elliot Hill ha sido designado como el nuevo CEO de la compañía, cargo que asumirá oficialmente en octubre de 2024. Hill, un veterano de la marca, ha sido una figura clave en el crecimiento y expansión global de Nike, desempeñando diversos roles de liderazgo a lo largo de los años. Su nombramiento llega como reconocimiento a una trayectoria marcada por la dedicación, visión estratégica y un profundo entendimiento de la cultura y los valores que han hecho de Nike un referente mundial. Elliot Hill se ha ganado el respeto de la industria y de sus trabajadores por su estilo de liderazgo inspirador y su capacidad para impulsar la innovación en cada etapa de su carrera. Este nombramiento refuerza la promesa de Nike de seguir desafiando los límites del deporte y la moda, y de mantenerse fiel a su esencia: "Just Do It".
24 Septiembre 2024
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

