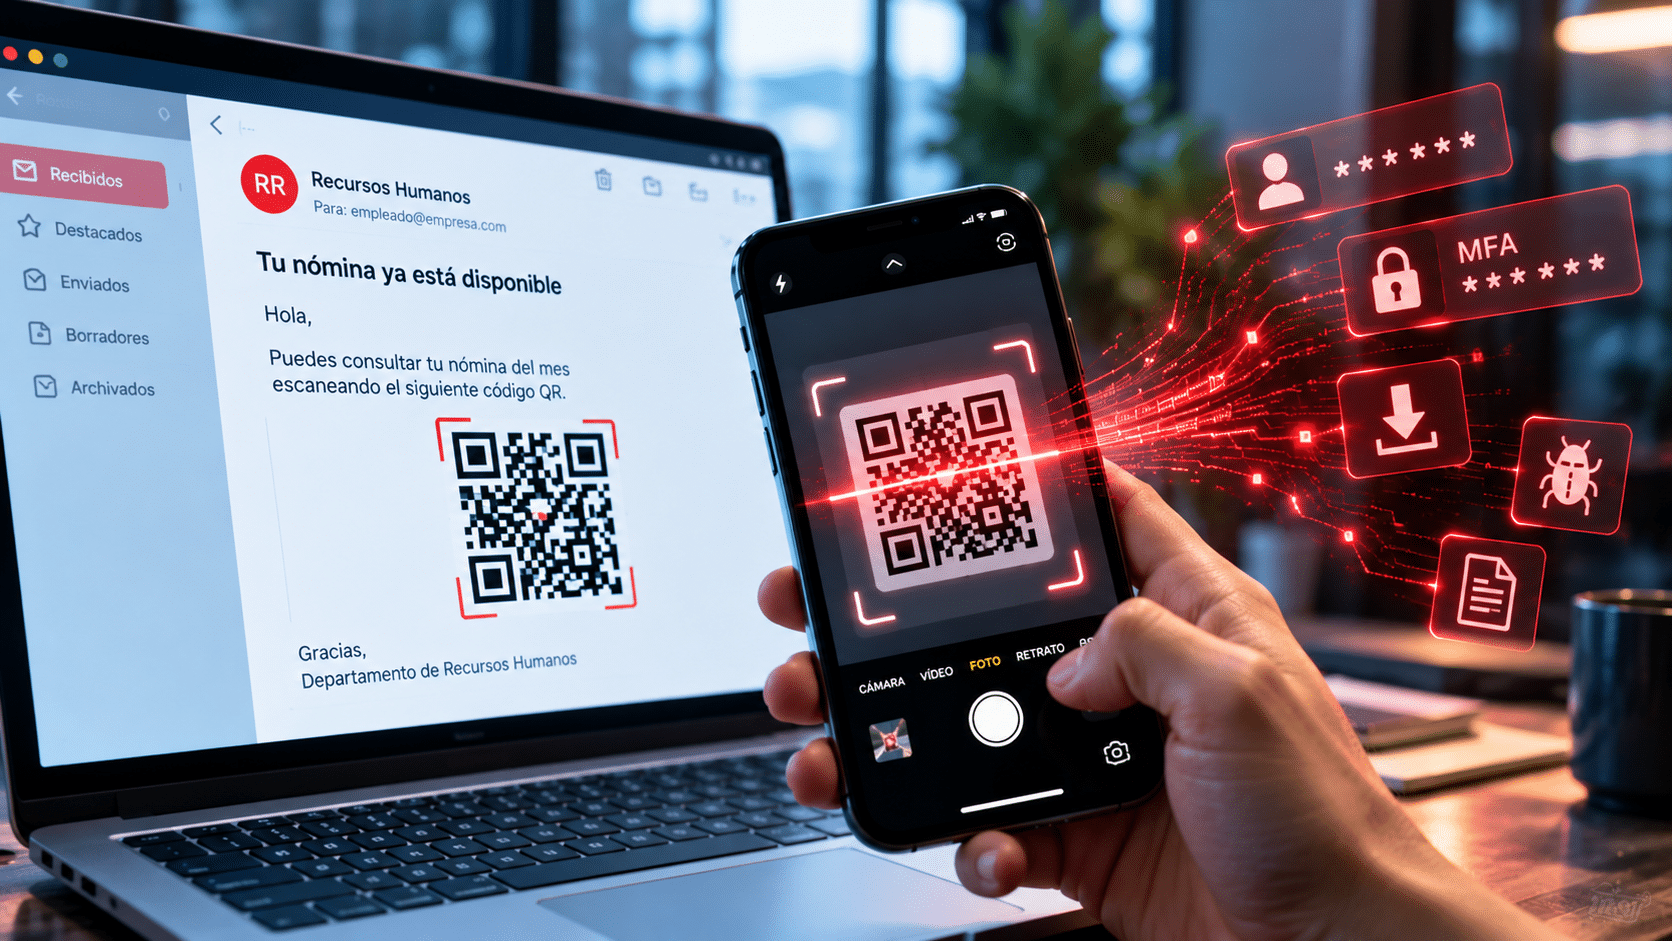
Los ciberdelincuentes utilizan códigos QR para trasladar el ataque desde ordenadores corporativos protegidos hasta teléfonos móviles, donde las empresas pueden tener menor capacidad de supervisión. ESET alerta del riesgo para las credenciales, las sesiones y los sistemas de autenticación.
Los códigos QR se han convertido en una herramienta habitual para acceder rápidamente a documentos, realizar pagos, consultar información o iniciar diferentes procesos digitales. Esa normalización también está siendo aprovechada por los ciberdelincuentes para desarrollar campañas de phishing más difíciles de identificar.
Durante la primera mitad de 2026, los códigos QR maliciosos estuvieron presentes en el 11% de los correos electrónicos de phishing detectados, según los datos recogidos en el ESET Threat Report H1 2026.
Esta modalidad de ataque, conocida como quishing —QR phishing—, introduce además un problema particular para las empresas: permite que un ataque iniciado en un ordenador corporativo termine ejecutándose desde un teléfono móvil personal o no gestionado por la organización.
El mecanismo puede resultar aparentemente inofensivo. Un empleado recibe un correo que le invita a escanear un QR para consultar una nómina, firmar un documento, actualizar una contraseña o completar una verificación de seguridad.
Aunque el mensaje haya llegado a un equipo protegido por las soluciones de seguridad corporativas, el usuario normalmente utiliza la cámara de su smartphone para leer el código.
Es en ese momento cuando la interacción abandona potencialmente el entorno controlado por la empresa y pasa al dispositivo móvil, que puede no disponer de las mismas herramientas de detección, monitorización y protección.
Esta separación entre dispositivos ofrece a los atacantes una oportunidad para intentar esquivar algunas de las barreras desplegadas tradicionalmente alrededor del correo electrónico corporativo.
Una de las particularidades del quishing es que el usuario no ve directamente la dirección a la que está siendo enviado.
A diferencia de un correo de phishing convencional, donde puede aparecer un enlace sospechoso, en estos ataques la URL queda integrada en la información visual contenida en el código QR. Esto dificulta que la persona pueda comprobar de antemano el dominio de destino y también puede complicar su análisis por parte de determinados sistemas de seguridad.
Los atacantes pueden añadir todavía más capas de ocultación. Los códigos pueden aparecer integrados en archivos PDF, fotografías u otros documentos, mientras que las direcciones de destino pueden pasar previamente por servicios de acortamiento de URL.
Además, estos mensajes pueden contener muy poco texto, eliminando algunas señales tradicionalmente asociadas al phishing, como errores de escritura, direcciones web extrañas o enlaces fácilmente identificables.
Josep Albors, responsable de Investigación y Concienciación de ESET España, advierte de que esta combinación permite a los atacantes mejorar el camuflaje de las campañas y reducir algunos de los indicios que históricamente han ayudado a reconocer comunicaciones fraudulentas.
El objetivo del quishing tampoco se limita a conducir al usuario hasta una página falsa para obtener sus credenciales.
Según ESET, algunas campañas están diseñadas para capturar tokens de autenticación multifactor (MFA), lo que puede permitir a un atacante apropiarse de una sesión válida incluso cuando la cuenta dispone de una capa adicional de autenticación.
Otros ataques buscan instalar malware o convencer al usuario para que descargue aplicaciones desde fuentes distintas a las tiendas oficiales.
Existe incluso la posibilidad de que el QR no abra ninguna página fraudulenta. El código puede activar directamente una aplicación legítima ya instalada en el dispositivo —por ejemplo, relacionada con redes sociales, pagos u otros servicios— y aprovechar determinadas acciones configuradas previamente para desarrollar el engaño.
Esta variedad convierte al código QR en algo más que un sustituto de los enlaces tradicionales: puede funcionar como puerta de entrada a diferentes tipos de acciones maliciosas.
El impacto puede aumentar considerablemente cuando las credenciales comprometidas pertenecen a una cuenta profesional.
Si el atacante consigue hacerse con una identidad corporativa o secuestrar una sesión activa, podría acceder, en función de sus permisos, al correo electrónico, plataformas cloud, documentos, aplicaciones empresariales y otros recursos internos.
El compromiso de una cuenta también puede servir para ampliar el ataque.
Una vez dentro de una dirección corporativa legítima, los ciberdelincuentes pueden utilizarla para dirigirse a compañeros, proveedores o clientes. Los nuevos mensajes llegan entonces desde una identidad conocida, aumentando las posibilidades de que sus destinatarios confíen en ellos.
El quishing puede convertirse así en el primer paso de una cadena de ataques más amplia dentro y fuera de la organización.
La creciente presencia de esta técnica obliga a ampliar las estrategias tradicionales de prevención del phishing.
ESET recomienda que las empresas incorporen específicamente los códigos QR a sus programas de formación y simulaciones de phishing, especialmente cuando solicitan iniciar sesión, modificar una contraseña, autenticar una cuenta, consultar documentación o realizar una acción con carácter urgente.
Ante una petición inesperada procedente aparentemente de un contacto conocido, resulta recomendable comprobar su legitimidad mediante otro canal y utilizando datos de contacto obtenidos independientemente del propio mensaje.
La protección también debe extenderse a los smartphones utilizados para trabajar. Las herramientas de gestión de dispositivos móviles (MDM) permiten establecer políticas corporativas y verificar unos requisitos mínimos de seguridad, mientras que las soluciones específicas para dispositivos móviles pueden contribuir a bloquear páginas maliciosas y otras amenazas.
A ello se suman otras medidas como disponer de herramientas de seguridad de correo capaces de analizar códigos QR, mantener sistemas y aplicaciones actualizados y utilizar métodos de autenticación multifactor resistentes al phishing para las cuentas especialmente sensibles.
Aplicar el principio de mínimo privilegio, limitar los accesos únicamente al tiempo necesario y monitorizar comportamientos anómalos también puede reducir el alcance de una posible intrusión.
La evolución del quishing muestra cómo los ciberdelincuentes están adaptando técnicas conocidas a los hábitos digitales de los usuarios.
El problema no reside únicamente en que un QR pueda esconder un enlace malicioso. El verdadero cambio está en la capacidad de hacer que un ataque abandone el dispositivo corporativo protegido y continúe en otro entorno sobre el que la empresa puede tener mucha menos visibilidad.
Con los códigos QR ya presentes en el 11% de los correos de phishing detectados por ESET durante la primera mitad del año, proteger la identidad digital del empleado implica mirar más allá del ordenador: el teléfono móvil también forma parte de la superficie de ataque.
Actualidad
9 Octubre 2026
Rincón del CISO
9 Octubre 2026
Podcast de Cyberlideria MGZN.
Todos los jueves, a partir de las 22:00, estará disponible en CyberLideria MGZN una nueva entrevista, donde un prestigioso CISO colaborador charlará con una personalidad inspiradora, importante, y líder empresarial, tanto del ámbito privado como público.
Manténgase informado sobre la ciberseguridad, tecnología, las tendencias y las noticias que afectan a los líderes de TI.
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas