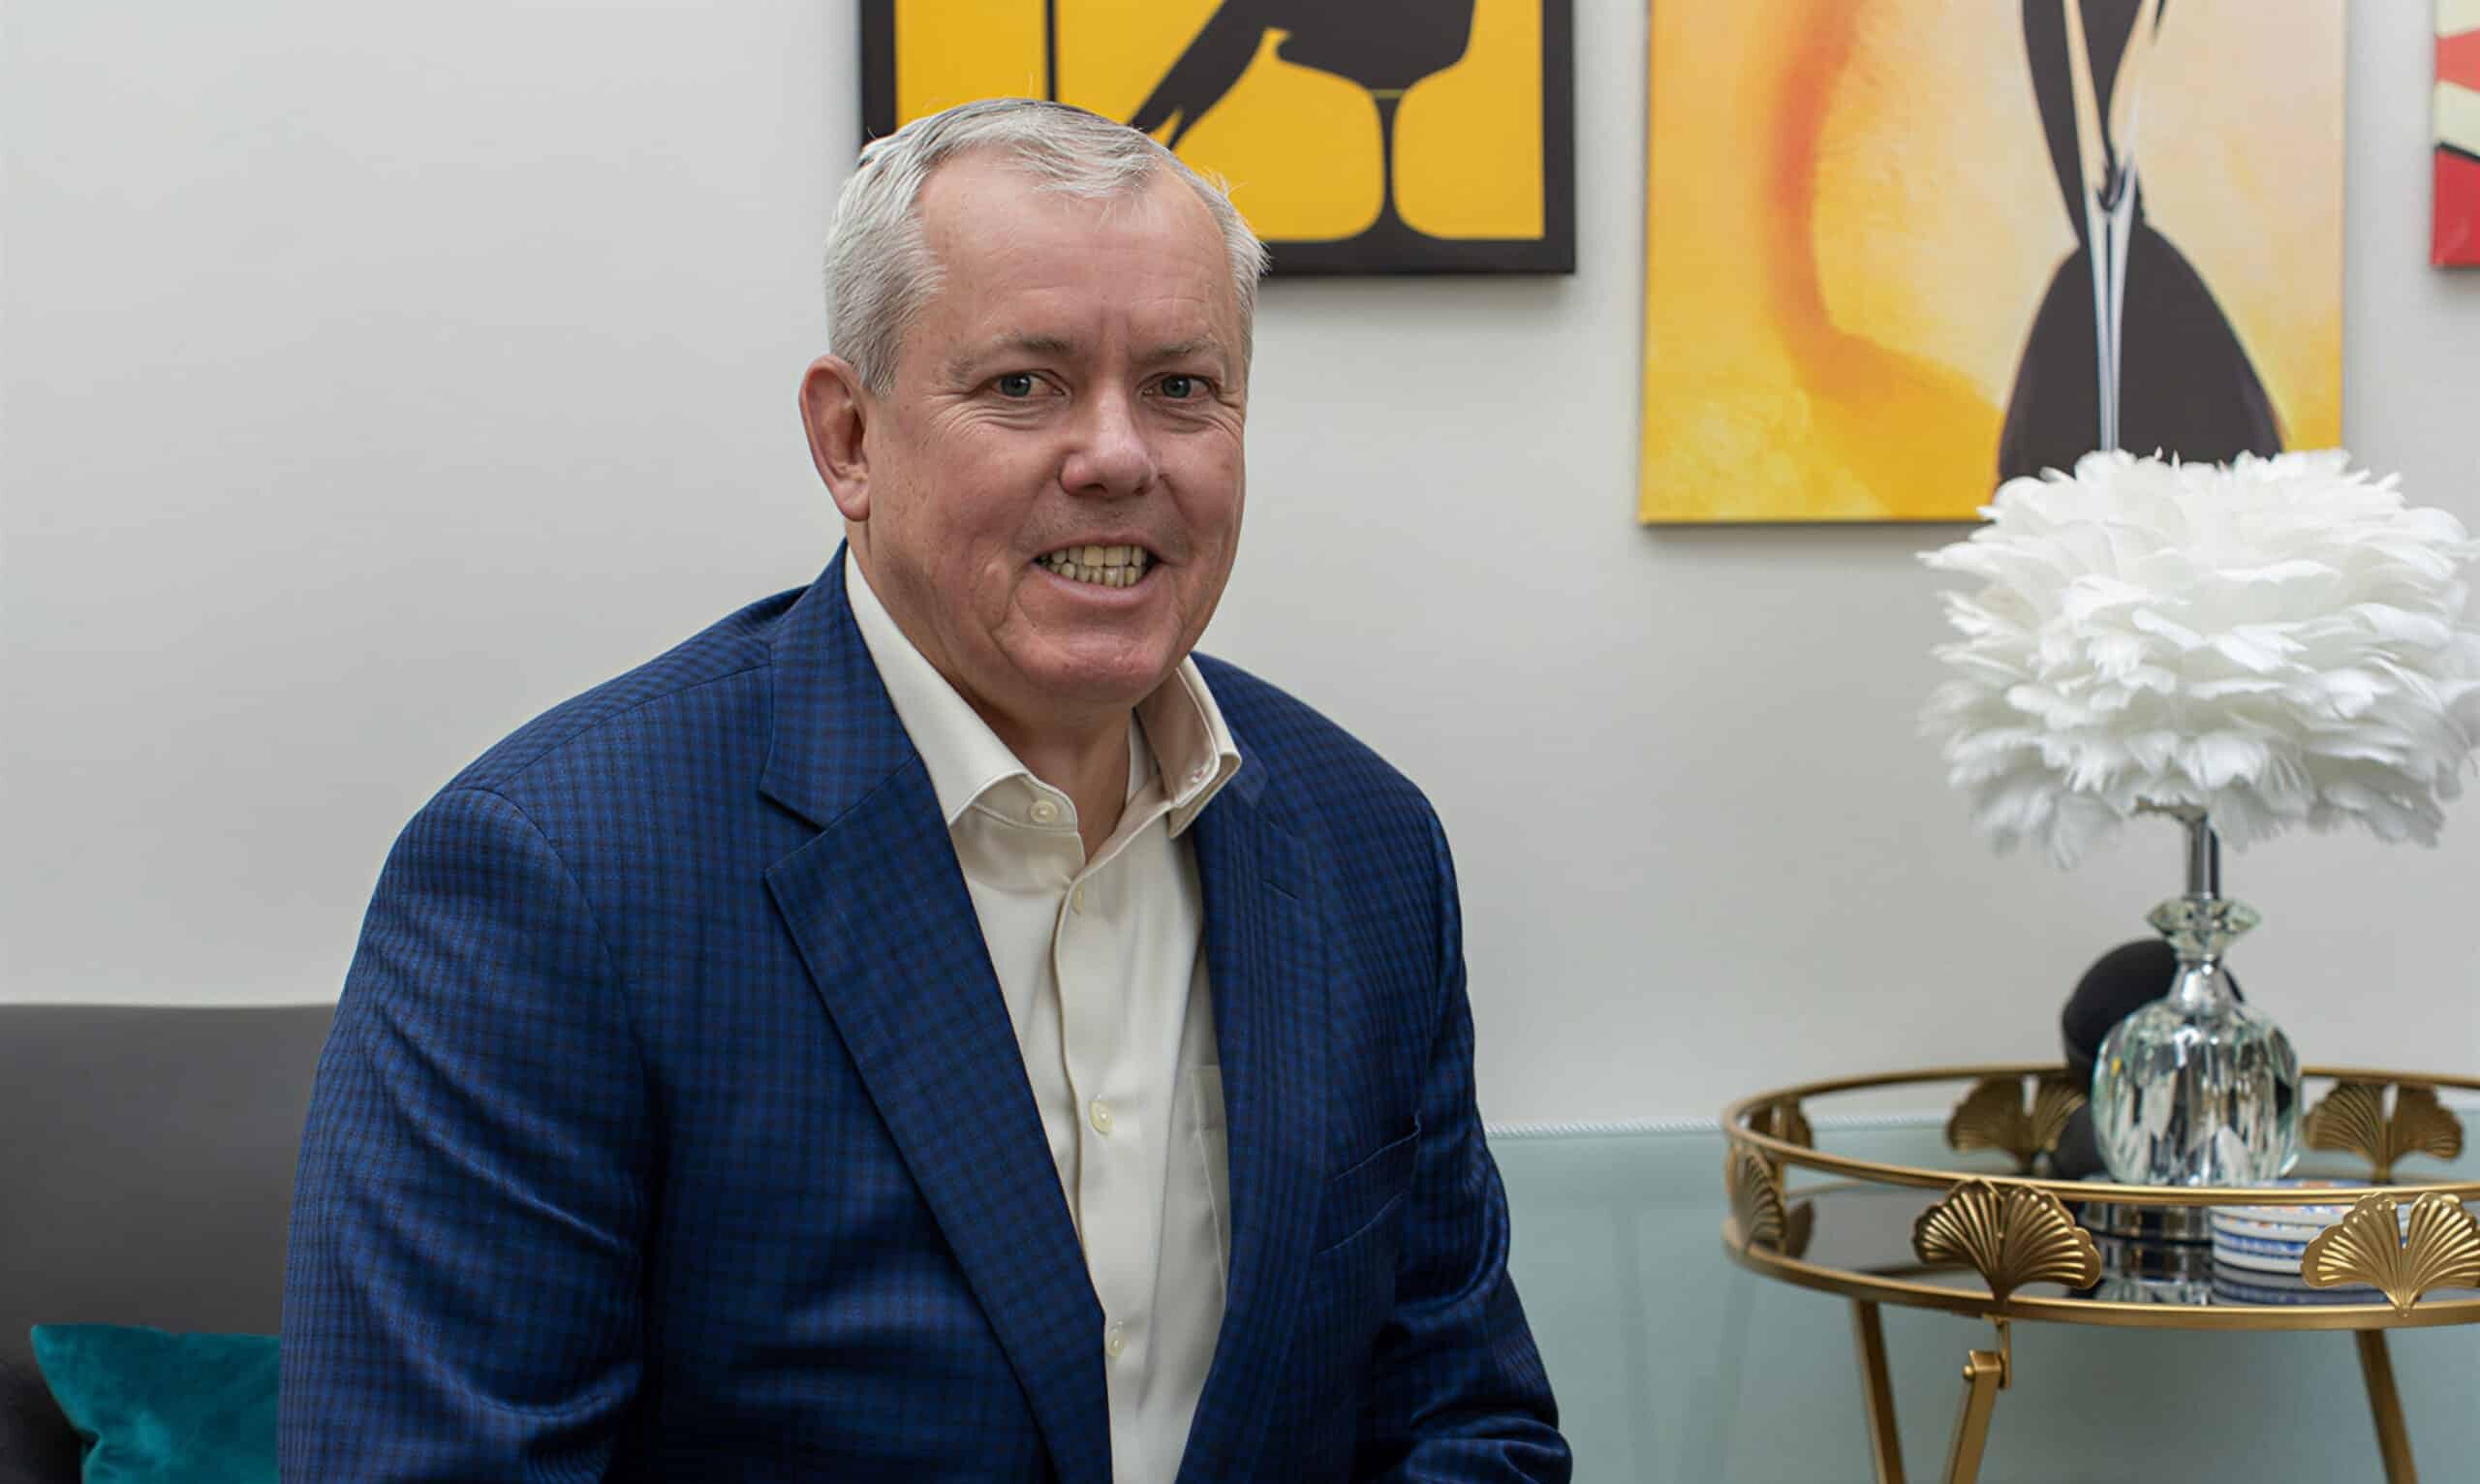
Sonia Pulgarín, Directora de CyberLideria MGZN, entrevista a Jim O’Boyle, Vicepresidente de Varonis
Sonia Pulgarín: Llevas una larga trayectoria en el ámbito de la ciberseguridad. ¿Qué momentos clave has visto transformar la industria?
Jim O’Boyle: El mayor momento de transformación en seguridad está ocurriendo justo ahora, con la IA.
Tradicionalmente, los usuarios humanos accedían a los datos a través de aplicaciones. Ahora, los agentes de IA acceden directamente a los datos y, en muchos casos, evitan por completo las aplicaciones. Y eso significa que también pueden esquivar controles de seguridad que hasta ahora ayudaban a mantener los datos protegidos.
Al mismo tiempo, estos agentes no son deterministas, por lo que nunca puedes estar completamente seguro de cómo actuarán. La revolución de la IA implica que la forma tradicional de abordar la seguridad ya no funciona y necesita evolucionar.
S.P.: En una era de amenazas cibernéticas constantes, ¿cómo definirías una verdadera resiliencia organizacional más allá de la tecnología?
J.O.: La resiliencia es como los frenos de un coche. Significa que una organización puede operar e innovar con IA sin perder el control, incluso cuando la tecnología y las amenazas evolucionan a velocidad de máquina.
Todo empieza con una gobernanza que documente claramente la intención. En la era de la IA, la resiliencia consiste en hacer cumplir esa intención cada día mediante límites claros, responsabilidad sobre el uso de los datos y la disciplina necesaria para mantener accesos ajustados a lo estrictamente necesario.
Y también implica ser honestos sobre cómo ocurren realmente las brechas de seguridad, porque la mayoría de las veces empiezan con ingeniería social y el compromiso de identidades.
S.P.: A menudo se dice que las personas son el eslabón más débil. ¿Cómo cambia esto con la IA?
J.O.: Las personas siempre han sido el eslabón más débil porque son impredecibles. Lo que hace la IA es multiplicar esa misma debilidad: los agentes leen correos electrónicos y Slack, siguen enlaces y lo hacen mucho más rápido que cualquier ser humano.
De repente, ya no tienes un problema de phishing uno a uno, sino una superficie de ataque exponencialmente mayor.
Y no se trata solo del volumen, sino de que hemos pasado de un mundo determinista, donde podías probar escenarios finitos, a otro en el que no puedes estar totalmente seguro de cómo actuará un agente.
La respuesta no es “formar más a las personas”, sino construir capas de control y límites que hagan cumplir la intención y mantengan a los agentes dentro de unos márgenes definidos.
S.P.: La brecha de talento en ciberseguridad sigue creciendo. ¿Qué estrategias han demostrado ser más eficaces para atraer y retener talento?
J.O.: Los puestos más atractivos son aquellos en los que las personas sienten que generan impacto y que su trabajo realmente importa.
La retención se vuelve mucho más sencilla cuando dejamos de pedir a los profesionales de seguridad que sean el pegamento humano entre herramientas y proyectos interminables de integración. En lugar de eso, debemos ayudarles a trabajar de forma más inteligente con IA.
Cuando la IA está presente en el entorno, gestionarla manualmente es imposible. Bien utilizada, la IA transforma trabajos llenos de tareas repetitivas —que terminan derivando en brechas porque los humanos no pueden seguir el ritmo del riesgo impulsado por IA— en trabajos de alto valor, donde los equipos pueden centrarse en resultados en lugar de ahogarse entre alertas y sistemas desconectados.
S.P.: ¿Cómo está redefiniendo el “nuevo orden digital” las prioridades de seguridad de los datos en las organizaciones?
J.O.: El nuevo orden digital está definido por una escala impulsada por IA, donde los datos ya no son estáticos, sino que se consumen, copian y reinterpretan constantemente.
La IA y la seguridad de los datos van de la mano: los datos siempre han sido el motor de las organizaciones y ahora también son el motor de la IA.
A esto se suma la presión por adoptar IA: todos los equipos directivos sienten que no pueden quedarse fuera, pero tampoco pueden permitirse implementarla de una forma que genere riesgos. De media, las organizaciones solo permiten que la IA acceda al 3% de sus datos. Esto limita enormemente lo que la IA puede hacer y el valor que realmente puede aportar.
S.P.: Mirando al futuro, ¿qué capacidades o mentalidades definirán a los líderes de ciberseguridad de los próximos cinco años?
J.O.: Durante los próximos cinco años, los líderes que marcarán la diferencia en ciberseguridad serán radicalmente data-centric.
Exigirán capas de control dinámicas y automatizadas que hagan cumplir la intención en tiempo real, detecten comportamientos anómalos a velocidad de máquina y ajusten continuamente los accesos.
Y, además, tendrán una visión muy pragmática de la amenaza: los atacantes ya están utilizando IA sin ningún tipo de límites, y la mayoría de las brechas siguen comenzando con ingeniería social y robo de identidades o sesiones. Los líderes invertirán en precisión, detección y respuesta basadas en comportamiento, y en límites que permitan al negocio avanzar rápido sin perder el control.
S.P.: A nivel más personal, ¿qué es lo que más te entusiasma de esta adopción masiva de IA por parte de las organizaciones?
J.O.: Estamos viviendo una enorme evolución en la ciberseguridad.
Los atacantes están utilizando IA para lanzar ataques mucho más dirigidos y escalables. Los copilots exponen datos, y esos mismos copilots también pueden utilizarse como armas para extraer información sensible.
Los agentes de IA pueden ejecutar tareas las 24 horas del día utilizando la información a la que acceden. Hace unos años, un insider malicioso necesitaba buscar activamente información valiosa. Hoy, esos mismos datos están a una simple consulta de distancia. En Varonis llevamos mucho tiempo diciendo que todo gira en torno a los datos: eso es lo que buscan los atacantes en cualquier brecha de seguridad.
El auge de la IA demuestra que la seguridad del dato sigue estando en el centro de todo. Y, a medida que las organizaciones adoptan IA, nunca había sido tan importante adoptar un enfoque de seguridad centrado en los datos.
Actualidad
15 Septiembre 2026
Podcast de Cyberlideria MGZN.
Todos los jueves, a partir de las 22:00, estará disponible en CyberLideria MGZN una nueva entrevista, donde un prestigioso CISO colaborador charlará con una personalidad inspiradora, importante, y líder empresarial, tanto del ámbito privado como público.
Manténgase informado sobre la ciberseguridad, tecnología, las tendencias y las noticias que afectan a los líderes de TI.
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas