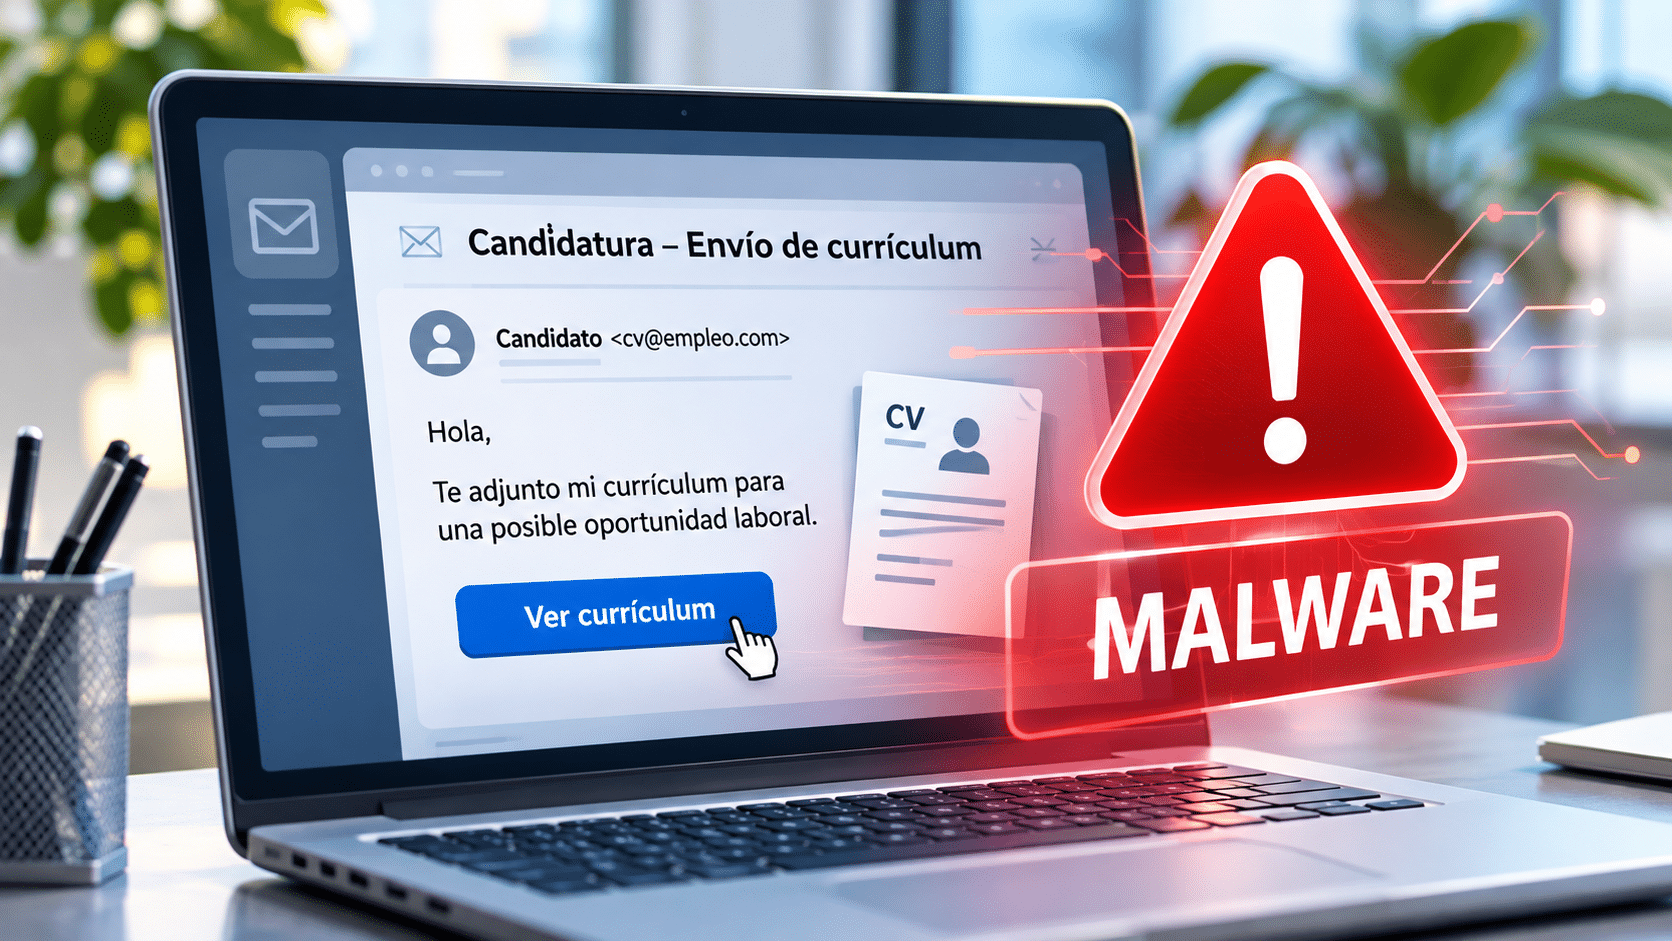
Una campaña de phishing utiliza supuestas candidaturas laborales para distribuir malware capaz de robar credenciales bancarias, contraseñas y otros datos sensibles. Los atacantes recurren a técnicas de evasión y herramientas legítimas de Windows para dificultar su detección.
Los procesos de selección de personal se han convertido en una nueva puerta de entrada para los ciberdelincuentes. Durante las últimas semanas, se ha detectado un incremento de correos electrónicos fraudulentos que simulan contener currículums de candidatos interesados en una oportunidad laboral. Sin embargo, detrás de estas aparentes solicitudes de empleo se esconde una campaña diseñada para infectar dispositivos y comprometer información confidencial.
Aunque la distribución de malware mediante falsas candidaturas no es una técnica desconocida, su reciente intensificación en España pone de manifiesto la capacidad de los atacantes para adaptar sus estrategias y aprovechar situaciones cotidianas dentro de las organizaciones.
La campaña comienza con un correo electrónico aparentemente inofensivo. Los mensajes, redactados de manera breve y directa, llegan tanto a cuentas particulares como a direcciones corporativas, incluidas las de departamentos de administración, ventas y otras áreas empresariales.
En lugar de incorporar un documento adjunto, los atacantes incluyen un enlace que invita al destinatario a consultar el supuesto currículum. Al acceder, el usuario es redirigido a una página web controlada por los ciberdelincuentes y alojada en un servidor privado virtual (VPS).
Este tipo de infraestructura permite desplegar rápidamente sitios maliciosos que, aunque puedan ser denunciados y desactivados en cuestión de horas, permanecen operativos el tiempo suficiente para alcanzar a numerosas víctimas.
Para reforzar la credibilidad del engaño, algunas de estas páginas muestran falsas verificaciones de seguridad antes de iniciar la descarga. En determinados casos, los atacantes también comprueban que el visitante utiliza un sistema Windows real, evitando ejecutar el contenido malicioso cuando identifican entornos virtualizados o herramientas de análisis de seguridad.
Una vez superadas las supuestas comprobaciones, comienza la descarga de un archivo VBS (Visual Basic Script), encargado de poner en marcha la primera fase de la infección.
El código incorpora mecanismos de ofuscación que dificultan su análisis y permiten ocultar parcialmente las acciones que ejecutará en el dispositivo comprometido.
Una de las particularidades de esta campaña es la utilización de Python como parte de la cadena de ataque. Mediante comandos de PowerShell, el malware descarga e instala silenciosamente una versión portátil de este lenguaje de programación, sin necesidad de que el usuario intervenga.
Posteriormente, incorpora componentes adicionales, como el gestor de paquetes pip y la biblioteca requests, que facilita la comunicación con servidores externos. A través de esta infraestructura, los delincuentes descargan nuevos scripts que preparan la ejecución de la amenaza definitiva.
Este procedimiento refleja la evolución técnica de grupos de ciberdelincuencia vinculados principalmente a Brasil, que han comenzado a sustituir herramientas desarrolladas tradicionalmente en Delphi por alternativas más actuales.
El objetivo final de la cadena de infección es instalar software espía asociado a familias de malware de origen brasileño, como Grandoreiro, Casbaneiro o Mispadu, entre otras amenazas similares.
Aunque estas familias fueron conocidas inicialmente por su especialización en el fraude bancario, sus capacidades han evolucionado considerablemente.
Actualmente, este tipo de software malicioso puede recopilar credenciales almacenadas en navegadores, aplicaciones de correo electrónico y otros programas, ampliando el alcance de los posibles daños tanto para particulares como para organizaciones.
El análisis también identifica intentos de eliminar determinados componentes mediante la herramienta legítima de Windows msiexec.exe, ejecutando instrucciones de desinstalación silenciosa. Esta técnica podría estar orientada a reducir los rastros de actividad maliciosa y complicar posteriores investigaciones forenses.
El uso de falsas candidaturas laborales demuestra cómo los ciberdelincuentes continúan explotando la confianza de los usuarios y las dinámicas habituales de las empresas.
Los departamentos que reciben comunicaciones externas de forma frecuente pueden resultar especialmente expuestos, ya que abrir documentos, revisar enlaces y gestionar solicitudes forma parte de su actividad diaria.
Ante esta situación, los especialistas en ciberseguridad recomiendan extremar la precaución con los mensajes inesperados, comprobar la procedencia de las candidaturas y evitar acceder a enlaces o descargar archivos cuya legitimidad no haya sido verificada.
También resulta fundamental disponer de soluciones de protección del correo electrónico y de los dispositivos corporativos, capaces de identificar comportamientos sospechosos y bloquear amenazas antes de que comprometan los sistemas.
La sofisticación de estas campañas recuerda que un gesto tan cotidiano como revisar un currículum puede convertirse en el primer paso de un incidente de ciberseguridad. La formación de los empleados, junto con una estrategia de prevención y detección, sigue siendo esencial para reducir los riesgos asociados al phishing.
Personaje del mes
2 Noviembre 2026
Rincón del CISO
16 Noviembre 2026
Podcast de Cyberlideria MGZN.
Todos los jueves, a partir de las 22:00, estará disponible en CyberLideria MGZN una nueva entrevista, donde un prestigioso CISO colaborador charlará con una personalidad inspiradora, importante, y líder empresarial, tanto del ámbito privado como público.
Manténgase informado sobre la ciberseguridad, tecnología, las tendencias y las noticias que afectan a los líderes de TI.
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas