Rincón del CISO
El 90% de las empresas del gran consumo ya integra en España la sostenibilidad en la toma de decisiones estratégicas de la empresa, mientras que el 74% de ellas amplía sus ejes de trabajo más allá de su propia actividad, incluyendo a proveedores y clientes en su estrategia de sostenibilidad. Estas son algunas de las conclusiones del tercer Informe de sostenibilidad de la patronal Aecoc, que señala que el 84% de las compañías cuenta con herramientas para medir la emisión de Gases de Efecto Invernadero (GEI), con el fin de identificar los puntos de mejora y, posteriormente, implementar medidas de mejora y reducción. De hecho, el informe detalla que el 93,3% de las compañías recoge los datos sobre las emisiones GEI de Alcance 1 y 2 -aquellas producidas de forma directa por la organización e indirectamente por el consumo energético importado-, mientras que el 60% también analiza las de Alcance 3 -aquellas que abarcan las producidas por los clientes que utilizan los productos de la empresa o por los proveedores que fabrican los productos empleados por la compañía. Otra de las conclusiones más relevantes del informe indica que el 77% de las empresas del sector cuenta con un plan de descarbonización y el 85% ya ha puesto en marcha medidas para minimizar su huella de carbono, logrando un descenso medio de un 31,1% en los últimos cinco años de las emisiones generadas, una cifra más de cinco puntos porcentuales superior a la última analizada. Además de la reducción de las emisiones, el 41,9% de las empresas cuenta con proyectos para compensar su huella de carbono, como planes de reforestación, de repoblación de especies u otras iniciativas. Los datos del informe de Aecoc, publicado con motivo del Día Mundial del Medio Ambiente, muestran que uno de los ejes de trabajo más consolidado entre las empresas es el de la reducción del impacto medioambiental de su actividad en base a la mejora de sus envases y embalajes. Así, el 86,7% de las empresas dispone de planes para reducir antes de 2030 los materiales utilizados en sus envases y embalajes, al mismo tiempo que 94,7% ha adoptado medidas para separar o recuperar los residuos generados con su actividad. Por otro lado, uno de los materiales más presentes en envases y embalajes es el plástico. Por eso, el 89,3% de las compañías afirma que ha adoptado medidas para reducir el packaging de sus productos o hacerlo más sostenible. Para constatar este compromiso, actualmente las empresas emplean un 65% de plástico reciclable o reutilizable en sus envases y embalajes, y el 79,7% tiene planes para incrementar ese porcentaje antes de 2030. Como resultado, las medidas implementadas han permitido una reducción media en los últimos cinco años del 19,5% del plástico destinado a envases y embalajes. Por otro lado, el 100% de las empresas consultadas afirma que disponen de proyectos para minimizar su consumo de energía. En este sentido, el 55,3% de la energía utilizada por las empresas proviene de fuentes renovables y, gracias a sus estrategias, en los últimos cinco años, las compañías han incrementado un 34,8% el uso de energías renovables. Con vistas al futuro, las compañías se marcan como objetivo para 2030 que el 68% de la energía empleada para su actividad provenga de fuentes renovables. En referencia al uso de agua, las empresas han tomado conciencia del actual contexto de crisis hídrica, y el 77,8% ha adoptado medidas para limitar su consumo, logrando una reducción del 15,7% en los últimos cinco años. Para seguir consolidando esta tendencia y como parte de su estrategia, de cara a 2030, las empresas plantean una reducción media del 23% en su consumo de agua.
7 Agosto 2024
Rincón del CISO
El Ministerio para la Transformación Digital y de la Función Pública ha anunciado la puesta en marcha de una batería de medidas para combatir las estafas de suplantación de identidad que se cometen mediante llamadas telefónicas o con envíos de mensajería móvil (SMS) para "aumentar la protección de los consumidores y de las empresas" ante el "creciente número de fraudes" de este tipo. En concreto, la cartera que dirige José Luis Escrivá ha iniciado el trámite de audiencia pública de una orden ministerial que incluye las modificaciones normativas necesarias para poner en marcha el plan.Las medidas que se implementarán incluyen la prohibición de la numeración móvil para la realización de llamadas comerciales, de forma que la ciudadanía "pueda detectar que es un fraude si reciben una llamada desde una numeración de este tipo". "Además, se permitirá con carácter general la utilización de números 800 y 900 por parte de las entidades que tengan asignados estos números para la realización de llamadas comerciales, de forma que, si un usuario tiene un número 800 o 900 guardado en su agenda como el servicio de atención de una empresa de la que es cliente, le aparezca como tal cuando esta le llame para realizar una oferta comercial", ha añadido el Ministerio para la Transformación Digital. Otra de las medidas que se llevarán a cabo en el marco de la estrategia del Gobierno para combatir las estafas de este tipo es el bloqueo por parte de los operadores de las llamadas que utilizan números que no hayan sido atribuidos a ningún servicio, asignados a ningún operador o adjudicados a ningún cliente.Los operadores también bloquearán las llamadas y los SMS de numeración nacional con origen internacional, "uno de los focos de fraude más habitual", ha destacado la cartera que dirige Escrivá.Asimismo, se creará una base de datos, que gestionará la Comisión Nacional de los Mercados y de la Competencia (CNMC), con los usuarios que utilizan alfanuméricos en sus mensajes (por ejemplo, el nombre de la compañía). "Aquellos mensajes procedentes de entidades no incluidas en esta base de datos quedarán bloqueados", ha añadido el ministerio. Transformación Digital ha subrayado que las estafas de suplantación de identidad suelen comenzar con una llamada (CLI Spoofing) o un mensaje de texto (SMS Smishing) en los que el emisor suplanta la identidad de una organización de confianza con la intención de defraudar, a través de un engaño al consumidor, para que proporcione información personal o financiera, facilite sus claves personales o realice alguna acción fraudulenta. Este tipo de fraudes se han incrementado en los últimos años, según los informes del Banco de España, el Ministerio del Interior o el Instituto Nacional de Ciberseguridad (INCIBE). "Estas estafas son relevantes ya que hacen disminuir la confianza de la ciudadanía en la fiabilidad y seguridad del contenido transmitido a través de las comunicaciones electrónicas, perjudicando a aquellas empresas y organismos que hacen uso de llamadas y mensajes de texto legítimamente y, además, causan importantes daños financieros y económicos a todos los sectores de la sociedad, incluidos los consumidores, las empresas y los organismos públicos", ha recalcado Transformación Digital. En ese sentido, algunos países europeos, como Finlandia, han puesto en marcha medidas similares a las del plan del Gobierno y han reducido las estafas por suplantación de identidad en casi un 90%, según el Ejecutivo.
7 Agosto 2024
Rincón del CISO
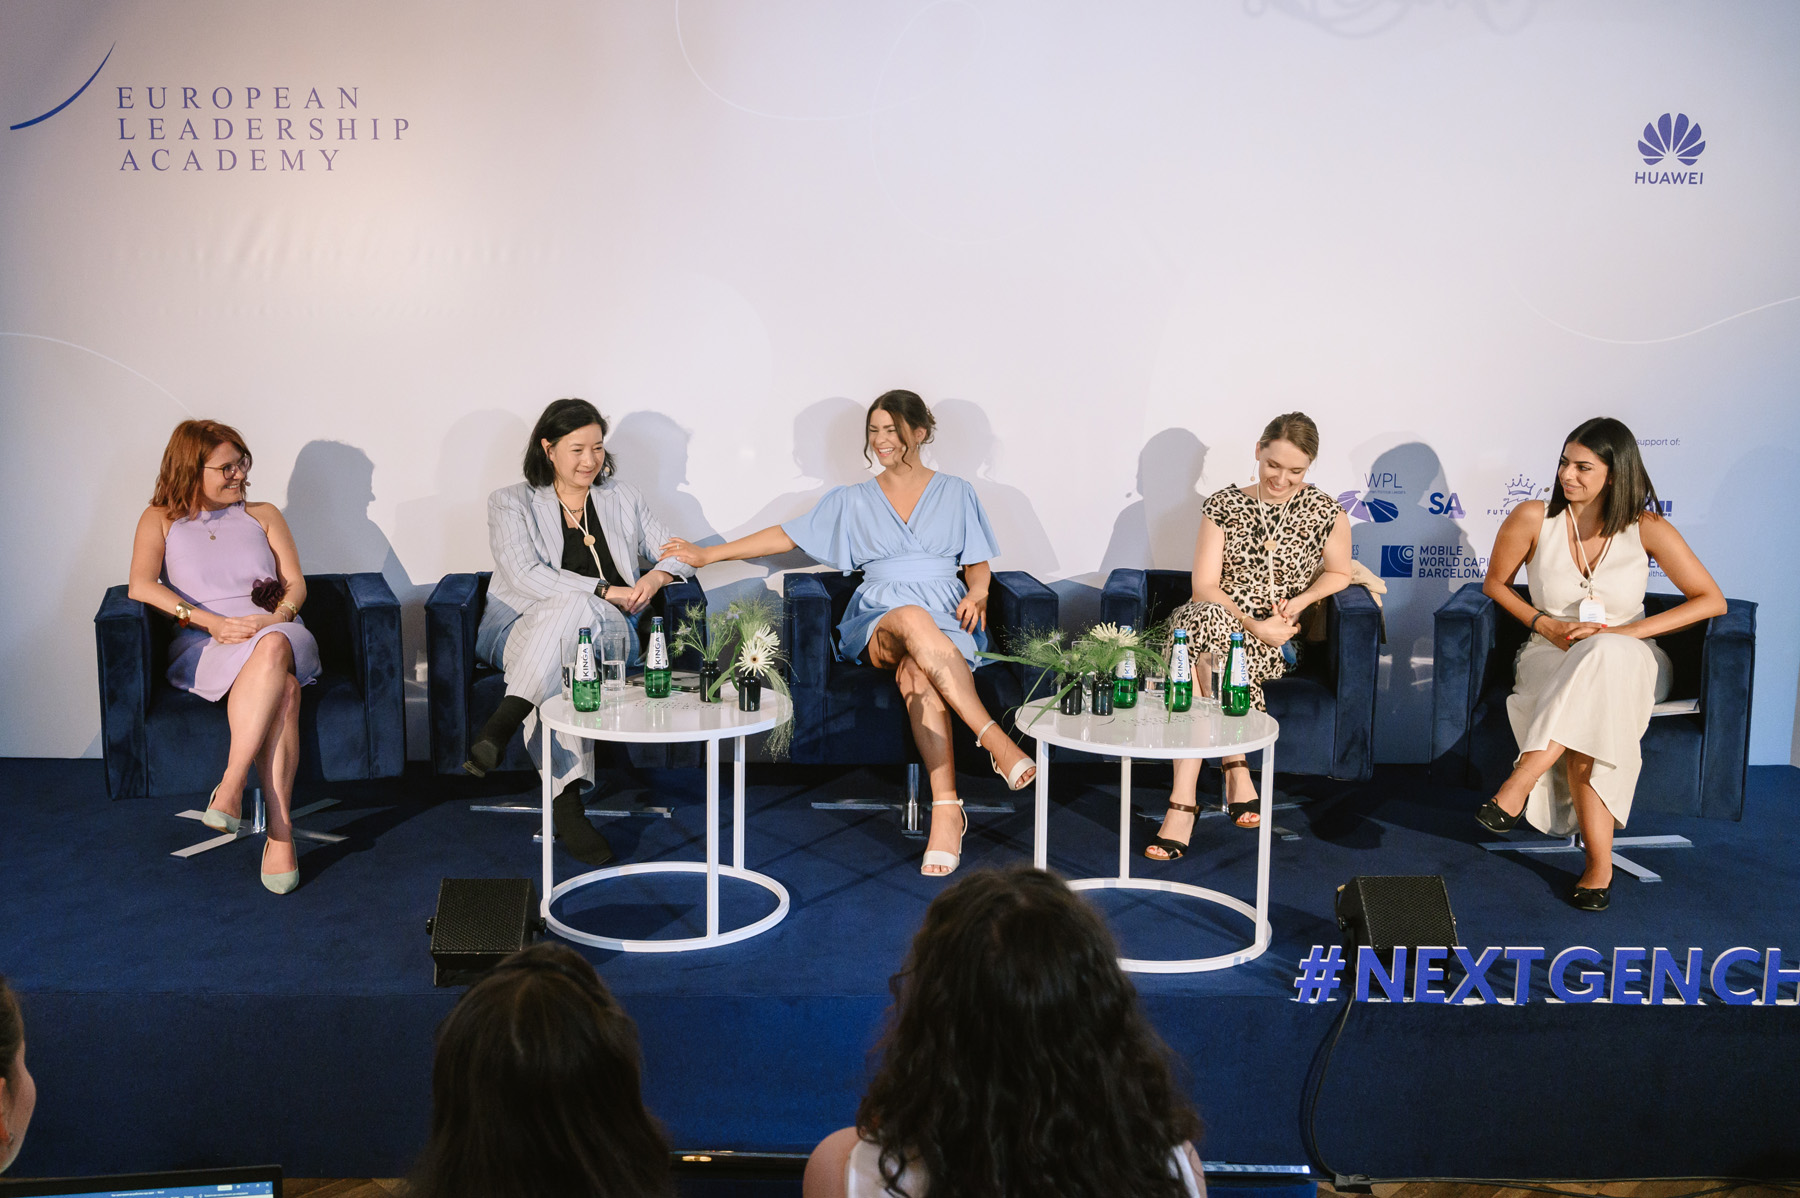
Jóvenes de toda Europa, que están llamadas a ser las líderes del mañana, se han reunido en Varsovia, del 21 al 26 de julio, con motivo de la cuarta edición de la Escuela de Verano para el Liderazgo Femenino en la Era Digital, promovida por la Academia Europa de Liderazgo. Se trata de un programa creado por Huawei con el objetivo de impulsar la formación y el talento femenino, en el que han participado 29 estudiantes de todo el continente europeo, Ucrania y los Balcanes Occidentales, marcando el camino a un futuro digital, inclusivo y sostenible. La ética detrás de la innovación y del desarrollo tecnológico han sido las claves de este encuentro dirigido a reforzar su posicionamiento en la sociedad e impulsar su capacitación en diferentes disciplinas dentro del ámbito digital. La representante principal de Huawei ante las instituciones europeas, Selina Wen, ha dado la bienvenida a las estudiantes y ha explicado cómo la compañía ha demostrado que es posible que las mujeres ocupen los puestos de liderazgo más importantes en la sociedad. "Nuestra directora financiera, nuestra presidenta rotatoria e incluso la directora mundial de I+D son magníficas mujeres líderes", ha afirmado Selina Wen en su discurso. "En Huawei, no dejamos apartados los retos existentes: los reconocemos y los afrontamos, y animamos a los demás a que también lo hagan. Como parte de la industria de las TIC, mantenemos nuestro compromiso: Tech for her, Tech with her y Tech by her". El programa comenzó con la ceremonia inaugural en el Antiguo Invernadero de Varsovia, donde mujeres líderes de alto nivel y mentores, entre ellas altos ejecutivas de empresas y responsables en el ámbito político, han actuado de referentes y han animado a las estudiantes a aprovechar las oportunidades en el ámbito de las TIC. Berta Herrero, directora de la Academia Europea de Liderazgo y Responsable de Diversidad, Equidad e Inclusión de Huawei Europa, ha recordado que "el liderazgo no consiste en ejercer poder sobre los demás, sino en inspirar", y ha añadido que, "en un mundo en el que puedes ser cualquier cosa, sé la persona que construye puentes". Con sus palabras, Herrero ha dejado clara una cosa: "Toda innovación pionera debe comenzar con una consideración ética", afirmando que necesitamos" personas éticas que encarnen la integridad y la responsabilidad". Asimismo, ha animado a las futuras líderes a "ser los arquitectos de un futuro en el que la tecnología esté al servicio de la humanidad". En esta línea, a las 29 estudiantes que ha reunido la Academia Europea de Liderazgo les une el deseo de marcar la diferencia. Seleccionadas por un jurado independiente, cada una de ellas ha recibido una beca de Huawei para asistir a la Escuela y representan el lema de la compañía de no dejar a nadie atrás. La Escuela, que ha recibido más de 12.000 solicitudes desde su inauguración en 2021, tiene como objetivo aprovechar el potencial que representan las mujeres para dar forma al futuro digital. Esta edición celebrada en Varsovia ha contado con la presencia de más de 70 expertos y conferenciantes destacados, así como de antiguas alumnas de la ELA, quienes analizaron la importancia del acceso a "Internet para todos". Durante su estancia, las estudiantes han recibido una amplia formación aprendiendo desde el impacto que la tecnología tiene en la vida de las personas y en las diferentes industrias hasta su potencial futuro y el valor de la colaboración a nivel mundial. Las sesiones incluyeron mesas redondas, conferencias, talleres y actividades de creación de equipos. Todas ellas diseñadas para inspirar a las mentes jóvenes más brillantes y animarlas a aprender y compartir sus puntos de vista en un entorno seguro y propicio. Para su próxima edición, La Academia Europea de Liderazgo de Huawei ha anunciado con gran entusiasmo sus planes de ampliar el alcance para reunir a candidatos de otros tres países. Entre ellos, Islandia, Suiza y Turquía. Tony Yong Jin, Vicepresidente Ejecutivo de Huawei para la Región Europea, ha afirmado durante su intervención que "el desarrollo del talento es una responsabilidad compartida por todos los países, empresas e instituciones académicas. Los programas de Huawei representan una oportunidad excepcional para que los futuros líderes adquieran conocimientos sobre las tecnologías de vanguardia. Estamos encantados de ver cómo su impacto positivo es reconocido por tantos pioneros europeos." Durante la ceremonia de entrega de premios de la Escuela de Verano 2024 se han reconocido a diferentes estudiantes por su compromiso y aspiración de liderazgo. Entre ellas se encuentran: Futura Líder (ganadora de la edición): Mylana Bulat, Ucrania Mejor comunicadora: Izidė Marcinkutė, Lituania Pensadora crítica: Aneta Migátová, Eslovaquia Campeona de la igualdad: Tesla Helena Visser, Países Bajos Resolutiva de problemas: Auriane Debache, Francia Reina de la presencia y el propósito: Cassandra Sowa Candela, España Futura CEO: Sabrina Steinberga, Irlanda Futura estrella de la tecnología: Malene Vistisen Faseth, Dinamarca Futuro heroína de la salud: Tatjana Kiseļova, Letonia Campeona de sostenibilidad: Irma Salkić, Bosnia y Herzegovina Estrella de la innovación juvenil: Inês Baptista, Portugal El reconocimiento de estas líderes durante el programa de Huawei es el principio de una gran carrera que les queda por delante, ya que seguirán manteniendo el contacto entre ellas y apoyándose mutuamente a través de la red de antiguas alumnas de ELA, que les brindará nuevas oportunidades para unirse a proyectos de gran repercusión y así aumentar su perfil profesional y experiencia personal.
5 Agosto 2024
Rincón del CISO
Casi el 75% de los españoles que viaja al extranjero tiene miedo de sufrir un intento de fraude, según un estudio realizado por Visa, ya que se sienten más vulnerables al realizar pagos digitales en una tienda cuando se encuentran fuera del país. En concreto, el miedo a ser estafados en el extranjero está presente en el 31% de los usuarios analizados, mientras que tan solo el 21% siente ese temor estando en España. Además, comer fuera (34%) y el alojamiento (36%) son los aspectos en los que los viajeros sienten mayor vulnerabilidad cuando pagan fuera de España. Por otro lado, los costes ocultos (41%), el robo de identidad (40%) y el cambio de divisas (39%) destacan como las mayores preocupaciones de los consumidores. Además, estos se sienten más indefensos ante un posible fraude cuando realizan pagos superiores a 300 euros. Como resultado de esta preocupación por sufrir un intento de fraude, los consumidores están ajustando sus hábitos de pago. Así, según el informe de Visa, comprar con tarjeta bancaria (33%) y seguir las recomendaciones de un guía (27%) son precauciones comunes que toman los turistas españoles. A pesar de estas medidas, el 30% de las personas encuestadas ha sido víctima de fraude mientras viajaba al extranjero. El 18% de los menores de 35 años ha sufrido un intento de estafa durante un pago, frente al 11% de los mayores de 35. El director de Riesgos y Servicios al Cliente de Visa, Paul Fabara, ha señalado que con el aumento de los viajes en verano se produce una afluencia de fraude en los pagos que afecta a viajeros de todo el mundo."Las estafas son cada vez más sofisticadas y tienen como objetivo a los consumidores que se encuentran lejos de casa", ha advertido, destacando que Visa trabaja para garantizar que todas las transacciones que se realicen en su red sean absolutamente seguras. A modo de consejo, la compañía ha recomendado a los consumidores que se tomen unos momentos extra antes de hacer una compra, incluyendo el tiempo necesario para entender la forma en que los estafadores utilizan el lenguaje. Entre las mejores prácticas están no revelar datos personales, no hacer clic en los enlaces antes de verificar que son seguros, activar las alertas de compra, llamar al número que aparece en las webs de las empresas o en el reverso de las tarjetas de crédito y débito si no se está seguro de que una comunicación sea válida y no limitarse a llamar al número que posiblemente haya proporcionado el estafador en el texto o correo electrónico. Visa ha invertido más de 9.000 millones de euros en tecnología para reducir el fraude y mejorar la seguridad de la red. El año pasado, las herramientas y capacidades de Visa bloquearon casi 37.000 millones de euros en transacciones fraudulentas antes de que afectaran a los consumidores.En los últimos 10 años, Visa ha emitido más de 10.000 millones de tokens, en los que la tecnología se incrusta en cualquier dispositivo, haciendo que los pagos digitales sean más seguros e inaccesibles para los estafadores. Actualmente, más del 40% de todas las transacciones procesadas por Visa en Europa utilizan tokens, lo que refleja su amplia adopción y la confianza que los consumidores depositan en este método de pago seguro.
1 Agosto 2024
Rincón del CISO
Mark Zuckerberg ha copiado lo mejor de TikTok y asegura que ya puede imaginarse a los influencers haciendo clones de sí mismos con la IA en las plataformas de Meta. Algunas redes sociales como TikTok han empezado a utilizar avatares creados con IA y actores de bancos de imágenes para crear contenido simulando a influencers. Meta no se quería quedar atrás en inteligencia artificial y Mark Zuckerberg podría estar cada vez más interesado en este formato. La mayoría de los influencers dedican más de 20 horas a la semana a crear contenido nuevo para sus respectivas cuentas en redes sociales. Los creadores de contenido aseguran que esto no les deja demasiado tiempo para interactuar con la audiencia. Zuckerberg se ha propuesto resolver este problema. El CEO de Meta ha asegurado en una entrevista con el analista Rowan Cheung que podría estar trabajando en la posibilidad de que los creadores tengan sus propios bots dentro de cada plataforma, recoge Tech Crunch. Los avatares con IA serían un clon de los usuarios y estarían entrenados para reflejar su personalidad. Estos bots con inteligencia artificial se podrían utilizar para realizar colaboraciones con marcas, lo que permitiría a los influencers dedicar tiempo a otras tareas más importantes. Meta seguirá la tendencia de otros gigantes tecnológicos La apuesta de Meta por la inteligencia artificial no es ninguna novedad, la empresa ya presentó las opciones de IA generativa con Meta AI. Esto se suma a otras medidas como las etiquetas de contenido creado con estas herramientas en Instagram y Facebook. Google ha seguido una línea similar con la apuesta por las herramientas impulsadas por IA para creadores de contenido. Estas funciones llegan hasta el buscador de Google, aunque no terminan de convencer a algunos usuarios. Meta acaba de anunciar el último lanzamiento de la familia de modelos Llama 3.1, pero aún tiene un largo trabajo por delante para resolver las típicas alucinaciones y los errores en razonamiento. Los creadores de contenido y los usuarios tienen el miedo de que los bots de IA no reflejen sus rasgos o su personalidad de manera fiel. Esto podría ser un gran problema a la hora de interaccionar con sus seguidores o con las marcas. Zuckerberg ha reconocido en la entrevista que aún tienen que ganarse la confianza de los usuarios.
29 Julio 2024
Rincón del CISO
En colaboración con el área de Internacionalización de empresas en ciberseguridad, INCIBE ha realizado este resumen ejecutivo destacando cómo las dinámicas macroeconómicas y las condiciones específicas del mercado han influido en las inversiones en ciberseguridad en España, ofreciendo insights valiosos para inversores y administración pública. El informe proporciona una base sólida para mejorar el entendimiento del contexto actual así como las oportunidades y desafíos futuros en este campo. En el siguiente se detallan las inversiones en el sector de la ciberseguridad en España, con un enfoque especial en el contexto macroeconómico actual y la evolución de estas inversiones desde el ejercicio 2018 hasta 2023. Los puntos clave abordados son los siguientes: Se analiza el sector de la ciberseguridad en España en el contexto de su importancia creciente en el panorama tecnológico global. Se revisan los cambios en los tipos de interés y su impacto en las inversiones en tecnología y ciberseguridad desde 2020 hasta 2023. Se discute el impacto de la situación económica global, incluyendo factores como la inflación y el crecimiento económico. Se ofrece un desglose detallado de las inversiones año por año, resaltando los principales actores y tendencias. Se profundiza en los eventos y rondas de financiación significativas por actor y geografía evaluando cómo las condiciones económicas y las nuevas amenazas han influido en las inversiones. Por último se presentan lecciones aprendidas y se proyectan tendencias futuras, proponiendo estrategias para fortalecer la resiliencia y la innovación en el sector. Se puede encontrar el informe completo aquí: https://www.incibe.es/sites/default/files/Emprendimiento/Informe%20ecosistema%20actores%20ciberseguridad.pdf
26 Julio 2024
Rincón del CISO
El caos generado por un problema informático relacionado con una actualización de ‘Crowdstrike‘ nos proporciona un ejemplo perfecto para reflexionar sobre algunos aspectos de la cultura de la seguridad, su marco legal y cómo está evolucionando en los últimos años. En primer lugar, el motivo. Gran titular: no hace falta un ciberataque para generar un problema. En un momento en el que todos estamos más o menos inmersos en teorías conspiranoicas de ciberataques provocados por hackers en la Dark Web u originados por motivos geopolíticos y de alta política internacional, si atendemos a las noticias que están apareciendo, hasta este momento, el motivo de este incidente no es más que una simple actualización informática, de las que se producen a centenares en cualquier departamento de IT de cualquier empresa. Normas de la UE Esta lección concuerda con el espíritu de las últimas normas sobre seguridad emanadas de la Unión Europea. Las últimas normas europeas ya no hablan de ciberseguridad sino de resiliencia operativa. La Directiva NIS2 y CER, el Reglamento DORA…, todas estas normas aluden a la resiliencia cada vez con más frecuencia (y mencionan menos a la ciberseguridad). Tanto es así que “The Information Commissioner’s Office” en su documento del Reino Unido “Guide to NIS” llega a afirmar que la Directiva NIS (refiriéndose a la primera Directiva NIS) no es una norma sobre ciberseguridad. El caos generado por un problema informático relacionado con una actualización de ‘Crowdstrike’ nos proporciona un ejemplo perfecto para reflexionar sobre algunos aspectos de la cultura de la seguridad “NIS está dirigida primordialmente a mejorar la ciberseguridad, pero no es en sí misma una norma sobre ciberseguridad. Se refiere a “cualquier incidente” que tenga un impacto en un servicio, cuando dicho impacto produce un efecto disruptivo significativo. Eso incluye los impactos de causas “no-ciber”, por ejemplo, cortes de suministro eléctrico o desastres naturales, como inundaciones”. En segundo lugar, la importancia de no despreciar los sistemas tradicionales. En un momento de crisis, como el que están viviendo muchas importantes empresas prestadoras de servicios esenciales e importantes (aeropuertos, medios de comunicación, aerolíneas, empresas financieras, etc), están salvando la continuidad de la operación por su capacidad de “volver a manual” y mantener los procesos a la manera tradicional: con personal formado que conoce las políticas y procedimientos. En la Fundación ESYS llamamos a esto seguridad integral, es decir, lo importante no es la vía de la disrupción, sino que, sea cual sea la causa, se mantenga la operación del negocio. Y para ello los departamentos encargados de la seguridad digital y la seguridad física deben colaborar hacia el objetivo común: que los servicios continúen. Quizá esta segunda lección daría lugar a una reflexión colateral sobre la experiencia de los empleados con más experiencia y el edadismo, pero será otro el momento de desarrollarlo. Seguimos. La figura de los proveedores En tercer lugar, la importancia de la cadena de suministro. Esta situación encarna el mejor ejemplo de que grandísimas empresas, que dedican muchos millones de euros a su seguridad, pueden verse afectadas porque un proveedor (uno de los miles que contratan y que hace 10 años era casi una Pyme) provoca, incluso sin intención, un incidente que, en primera instancia, les interrumpe los servicios de forma generalizada a empresas de medios de comunicación, tecnológicas, de aviación, financieras, etc. También la Directiva NIS2 recoge esta posibilidad y establece la obligación de vigilancia y diligencia debida (no de control y supervisión, que es diferente) de las empresas esenciales e importantes, no sólo en su propia operativa, sino también en la de su cadena de suministro. Y, por último, pero no menos importante, la relevancia de la diversificación como primera herramienta básica de minimización del riesgo. Cuanto mayor es la concentración de una economía en unos pocos proveedores, mayor es el riesgo de que el impacto de cualquier incidente se multiplique hasta el infinito, como está ocurriendo en estos momentos. Esto nos lleva a reflexionar sobre algunas de las decisiones adoptadas o en vías de adopción de la UE con respecto a temas de seguridad. La Directiva NIS2 establece la obligación de vigilancia y diligencia debida (no de control y supervisión, que es diferente) de las empresas esenciales e importantes En términos muy simplificados se podría decir que, antes de vetar, restringir o reducir el número de proveedores de algunos servicios imprescindibles por considerarlos “de algún/alto riesgo” debería sopesarse el efecto simétrico que se produce cuando se eliminan opciones de la lista: la concentración de riesgo en una lista corta de proveedores. Esto es aplicable a diversas piezas legislativas en diferentes grados de maduración: desde la Toolbox de ciberseguridad 5G al European Cybersecurity Certification Scheme for Cloud Services (EUCS) en el que trabaja ENISA, etc. Estándares de regulación Esta reflexión no induce necesariamente a descartar medidas de seguridad basadas en la exigencia de altos estándares (que naturalmente restringen el número de entidades acreditadas y estrechan las opciones de elección) o incluso de veto pero sí que, antes de tomar una decisión de este tipo, se debe hacer de manera inexcusable un análisis basado en los mínimos estándares de smart regulation, incluido un análisis de alternativas de medidas menos intervencionistas y menos gravosas. Entre esos costes de intervención, sin duda, a partir de hoy, todos tendremos en mente el coste de que si favorecemos que una gran parte de los servicios cotidianos de las sociedades desarrolladas descansen en la confianza de unos pocos proveedores, el riesgo de contagio es mucho mayor. Habrá situaciones en las que será necesario asumir ese riesgo y otras en las que encontraremos alternativas. Seguro. A partir de hoy, todos tendremos en mente el coste de que si favorecemos que una gran parte de los servicios cotidianos de las sociedades desarrolladas descansen en la confianza de unos pocos proveedores Y se puede avanzar más. Este análisis de riesgos a nivel de seguridad nacional, no sólo de empresa, sólo puede ser llevado a cabo por las autoridades públicas que disponen de una visión global y basada en el interés general. En ese sentido, desde la Fundación ESYS, reiteramos la propuesta de creación de una Agencia de Ciberseguridad que incluya, entre otras, estas funciones, y que se ponga en marcha aprovechando la iniciativa legislativa que dé respuesta a la necesaria trasposición de la NIS2, prevista para el 17 de octubre próximo. Maite Arcos, Directora General de la Fundación Empresa, Seguridad y Sociedad Digital (ESYS)
26 Julio 2024
Rincón del CISO
El uso de dispositivos digitales por parte de los menores de edad es una realidad cotidiana en la actualidad. Ante este escenario, es fundamental implementar medidas de control parental para garantizar una navegación segura y adecuada. Las herramientas de control parental son recursos que permiten a los padres supervisar y limitar el acceso de sus hijos a contenidos inapropiados en Internet, así como el tiempo de uso de los dispositivos y restringir el uso diario de las aplicaciones. Si el menor no posee un dispositivo propio, es crucial configurar los dispositivos compartidos del hogar con buscadores seguros y aplicaciones exclusivas para niños, como Google SafeSearch y YouTube Kids. En caso de que el menor tenga su propio dispositivo, se deben configurar las opciones de control parental disponibles en el sistema operativo para filtrar contenido, bloquear aplicaciones y limitar el tiempo de uso. Todos los sistemas operativos, ya sean Android, iOS o Xiaomi, ofrecen estas opciones. A pesar de todas las configuraciones y controles, los menores pueden estar expuestos a riesgos si acceden a dispositivos sin supervisión. Por ello, la educación y la concienciación son fundamentales. Es esencial que los padres hablen con sus hijos sobre los peligros de Internet y revisen regularmente los historiales de búsqueda y uso de los dispositivos. Un ejemplo reciente es que recientemente se ha descubierto que los menores están accediendo a contenido violento y explícito en YouTube utilizando emoticonos en las búsquedas, un método que el algoritmo de YouTube no detecta. Para prevenir esto, además de configurar correctamente el control parental, es vital que los padres revisen habitualmente los historiales de búsqueda de sus hijos. Con la aprobación del anteproyecto de ley destinado a proteger a los menores en el ámbito digital se eleva la edad mínima para acceder a las redes sociales de 14 a 16 años. Además, la ley tipifica como delitos la difusión no consentida de 'deep fakes' pornográficos y el 'grooming', que implica el engaño en línea a menores mediante identidades falsas. Otras medidas incluyen órdenes de alejamiento virtuales para impedir el contacto entre agresores y víctimas a través de redes sociales, y la integración de la alfabetización digital en el currículo educativo desde edades tempranas, abarcando temas como privacidad, propiedad intelectual y protección de datos. Herramientas para el control parental El anteproyecto de ley también impone que todos los dispositivos, incluyendo móviles, tabletas, ordenadores y televisores inteligentes, cuenten con sistemas de control parental integrados, cuya activación sea fácil y gratuita. A pesar de que esta medida se convierte ahora en obligatoria, ya existen numerosas aplicaciones y dispositivos que ofrecen estas funciones. Algunas de las herramientas más recomendadas para controlar el teléfono de los niños son: Google Family Link (Android y iOS): permite a los padres establecer reglas digitales para sus hijos mientras exploran Internet. Algunas de sus funciones incluyen: los padres pueden aprobar o bloquear aplicaciones que los niños quieran descargar de Google Play Store; configura límites diarios de uso y establece una hora de dormir para el dispositivo; consulta informes semanales o mensuales sobre el uso de aplicaciones; y visualiza la ubicación del dispositivo del menor. Qustodio (Android, iOS y Windows): es una herramienta integral que ofrece un control parental robusto y flexible. Restringe el acceso a determinadas categorías de sitios web y emite alertas si se intenta acceder a contenido no permitido. Permite bloquear el dispositivo o aplicaciones específicas según un horario establecido. Recopila datos sobre las aplicaciones más utilizadas y el tiempo dedicado a cada una. Y también tiene geolocalización y supervisión de llamadas y SMS. SecureKids (Android): es una aplicación enfocada en la seguridad y el control de los dispositivos móviles de los menores. Bloquea páginas web inapropiadas y controla el acceso a aplicaciones. Establece alarmas programadas y horarios de uso del dispositivo. Genera informes sobre las aplicaciones más utilizadas. Permite localizar el dispositivo y enviar alertas de ubicación. Además de las aplicaciones mencionadas, muchas operadoras de telefonía, como Vodafone y Movistar, ofrecen servicios de control parental que permiten bloquear contenido, definir períodos de conexión y desconexión, y limitar el acceso a determinadas aplicaciones. Las herramientas de control parental son una ayuda indispensable para proteger a los menores en el entorno digital. Sin embargo, la supervisión activa y la educación sobre el uso responsable de Internet son insustituibles. Implementar estas medidas contribuirá a crear un entorno digital más seguro y adecuado para los más jóvenes.
26 Julio 2024
Rincón del CISO
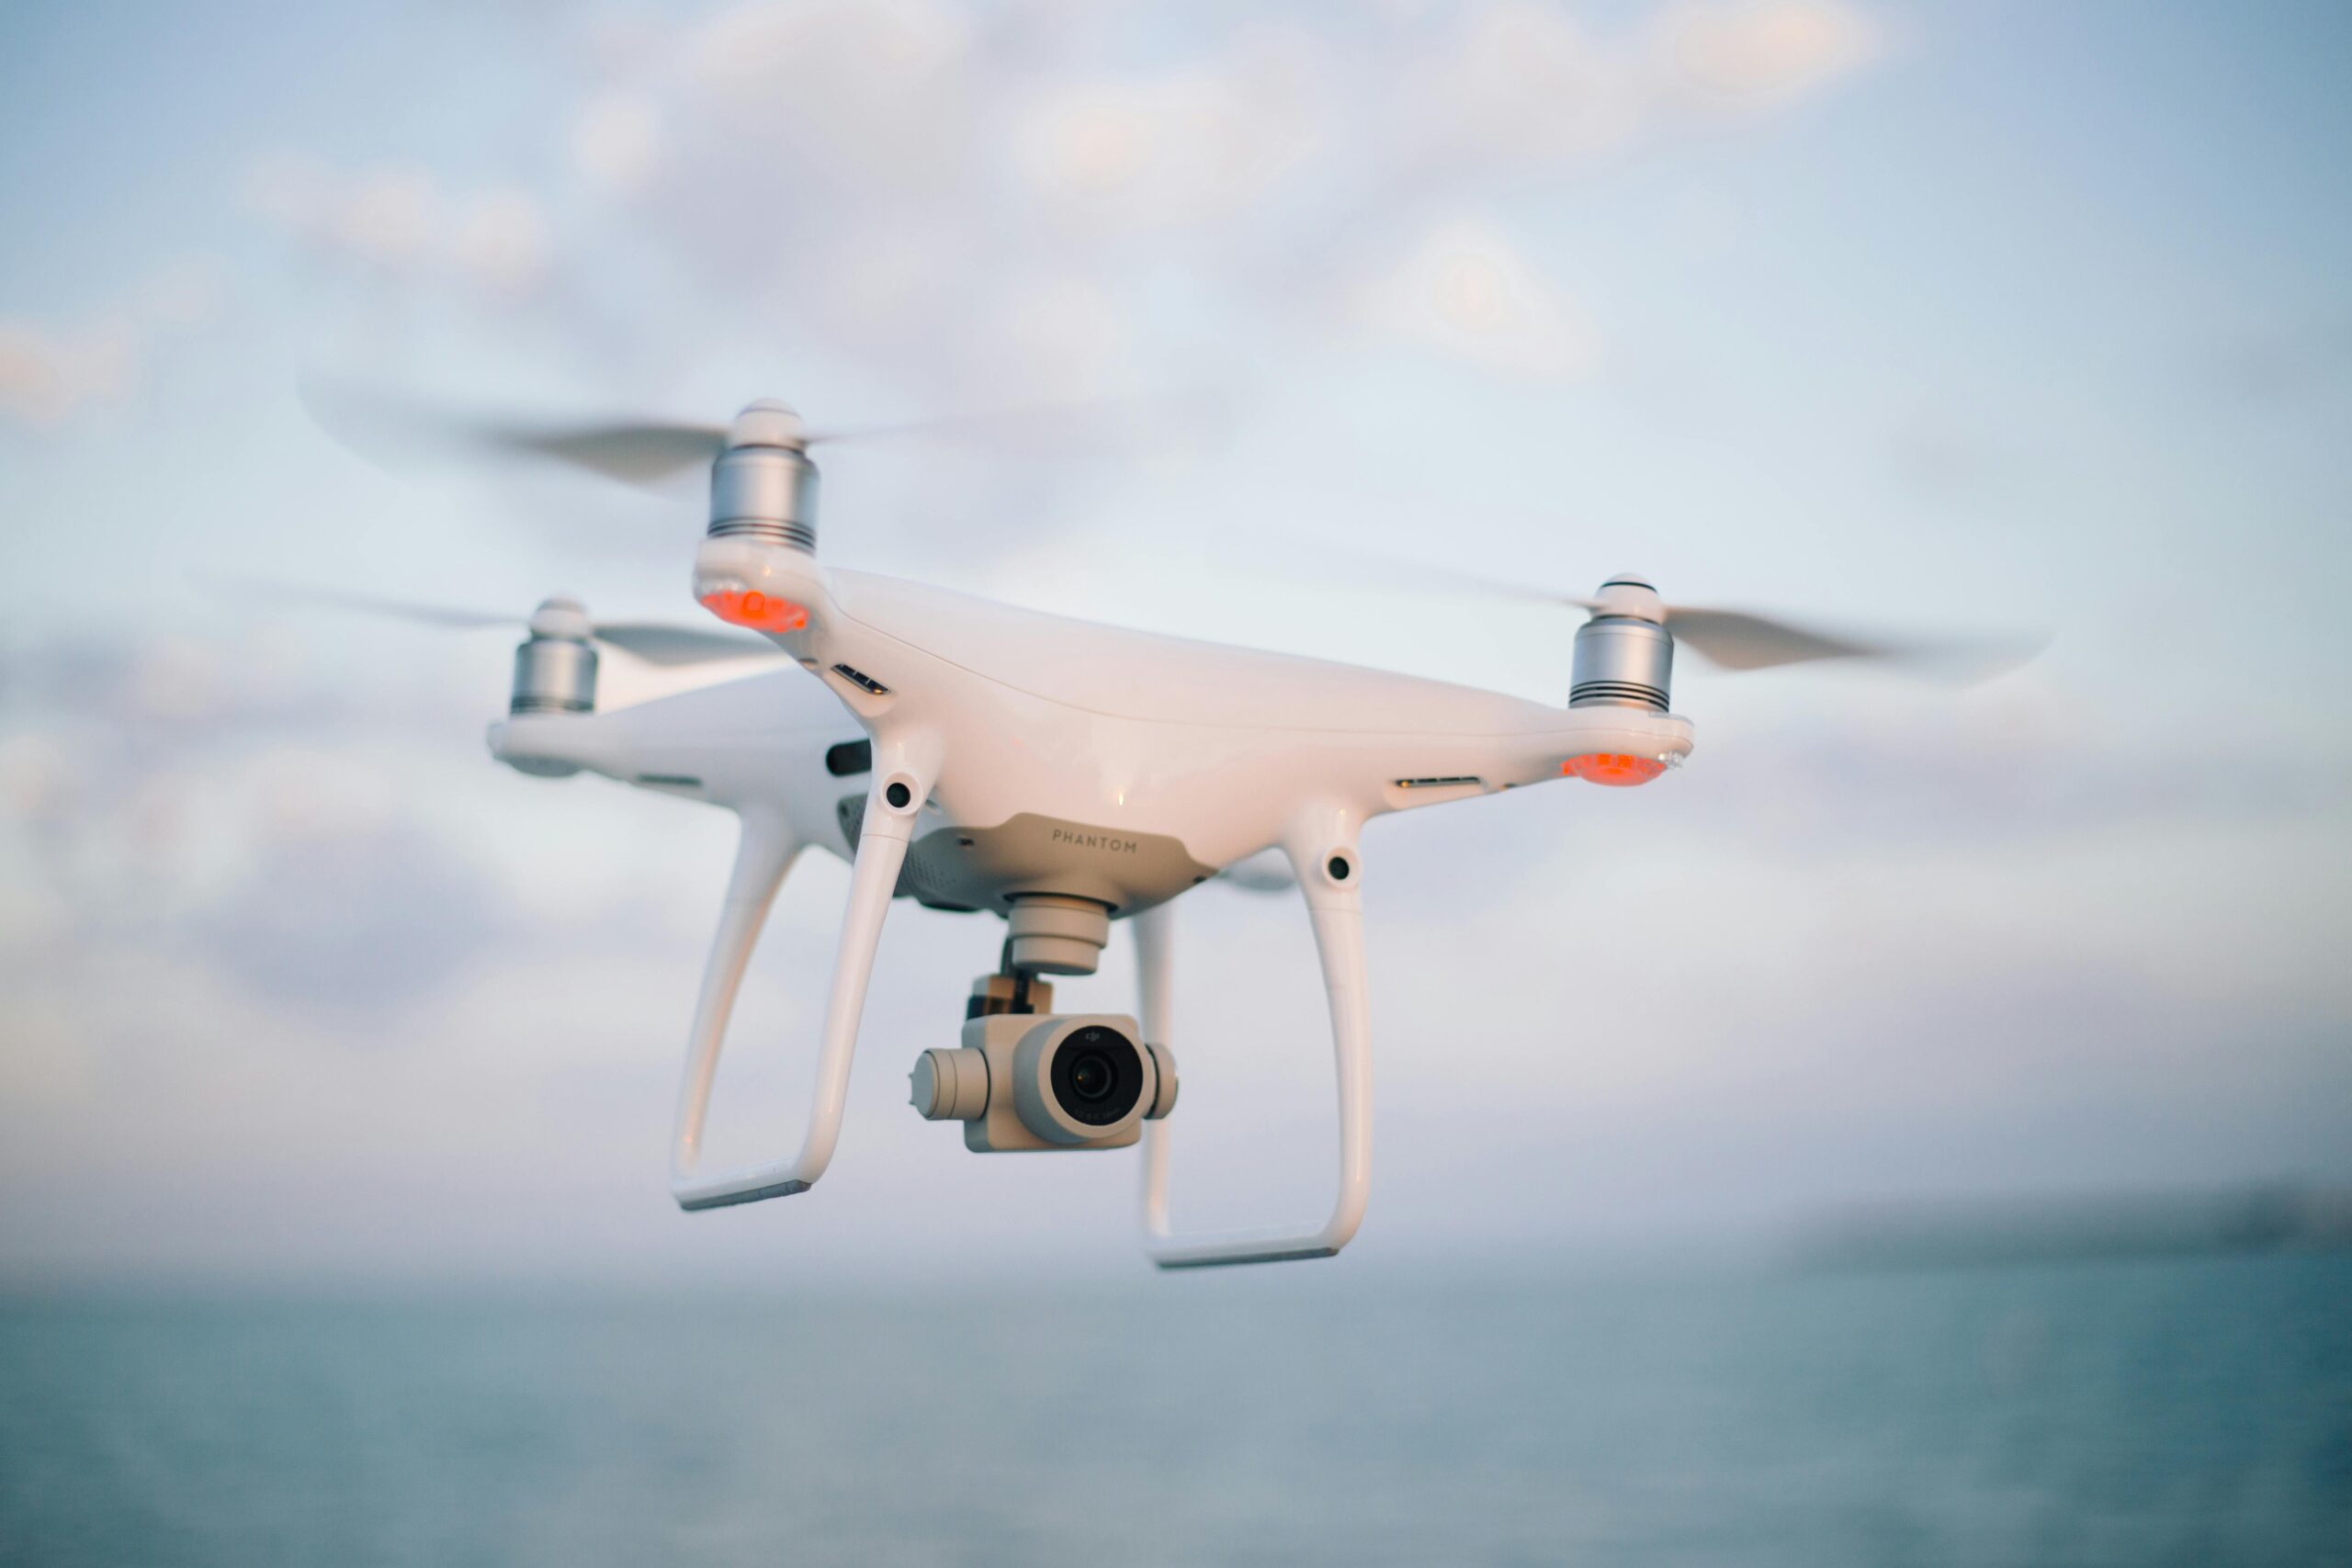
Expodronica se convertirá el próximo mes de septiembre en el punto de encuentro de los servicios aéreos más innovadores de Europa. Así por primera vez un evento reunirá todo el ecosistema de drones y aerotaxis europeos afrontando el reto de la integración del espacio aéreo teniendo en cuenta a todos los actores tanto en tierra como en aire, así como la colaboración civil-militar. El 24 al 25 de septiembre en Ifema Madrid y el 26 en el Aeropuerto de Cuatro Vientos se vivirán tres intensos días de exposiciones, demostraciones en vivo, programación de alto nivel, networking, talento y desarrollo profesional. La directora de Expodronica, Isabel Buatas esta convencida que esta edición supondrá un impulso para la industria por el alto nivel participantes de la industria y otros sectores, constituyendo el principal foro europeo de toma de decisiones en materia de movilidad aérea innovadora. IAM (Innovative Air Mobility) Madrid by Expodrónica contará con áreas de exposición en Ifema y en el Aeropuerto de Cuatro Vientos con varios espacios para compartir conocimientos incluyendo empresas de hardware, software y servicios, defensa, cuerpos y fuerzas de seguridad, organizaciones europeas, usuarios finales y ciudades entre otros actores. El evento cuenta con el apoyo de la Dirección General de Aviación Civil, Canso y Enaire, y supone, según sus organizadores, "un paso necesario más para la construcción del cielo digital y sostenible del futuro", reuniendo por primera vez a todo el ecosistema de la nueva movilidad como son los gestores de tráfico aéreo, telecomunicaciones, infraestructuras, energía, usuarios finales, las ciudades, defensa, seguridad, nuevos combustibles y nuevas aeronaves. ENAIRE, AIRBUS Y SESAR ESTARÁN PRESENTESOrganismos y empresas como Enaire, Airbus, Sesar Ju, Canso Bluenest o ITG son algunos de los expositors ya confirmados en el mayor escaparate de los servicios aéreos innovadores. Más de 50 expositores de diferentes países en una superficie de más de 8.000 metros cuadrados. En los foros previstos se analizarán de los retos en diferentes áreas como la importancia de la colaboración público-privado, la colaboración civil-militar y el nuevo talento "tan necesario para dotar de profesionales a esta nueva movilidad dirigido a los profesionales del mañana", como apunta Buatas. Otra de las actividades será la 'Mañana del Talento' en la que se acercará el ámbito universitario y los nuevos profesionales a la industria en colaboración con las grandes empresas de la industria y con Asociaciones Europeas de Ingeniería Aeroespacial entre otras. WORLD DIGITAL SKY SUMMIT, CONGRESO DE ALTO NIVELIAM Madrid by Expodronica albergará el World Sky Summit (WOSS), un congreso de alto nivel institucional y de la industria para analizar y dinamizar conjuntamente el mercado. La cita de Madrid contará con parlamentarios europeos, miembros de la Comisión Europea, del organismo europeo Eurocontrol, La Agencia Europea de Defensa (EDA) o SESAR JU reunidos en el mismo foro con la industria y de donde se plantearán conclusiones relevantes que aceleren esta nueva movilidad para que sea real y sostenible. Además, participarán los principales analistas de la industria a nivel internacional y muchos otros representantes del sector aeroespacial "para plantear soluciones a los retos del cielo digital del future", como apunta Isabel Buatas. El 26 septiembre en el aeródromo de Cuatro Vientos, además de las demostraciones de vuelos, reuniones con responsables de movilidad e innovación de diferentes ciudades con la industria y varias reuniones de proyectos europeos liderados por SESAR JU se podrá disfrutar, de la mano de Umiles, del espectáculo Drone Light Show que pondrá el broche final a un evento único.
25 Julio 2024

Rincón del CISO
Durante años, las redes de Tecnología Operativa (OT), tecnología enfocada a controlar y supervisar dispositivos físicos y procesos, y Sistemas de Control Industrial (ICS) no estuvieron conectadas con el mundo exterior. Pero la digitalización, la conectividad en la nube y las tecnologías emergentes han transformado estas redes aisladas en nodos de un vasto ecosistema interconectado ahora expuesto a amenazas externas. Por tanto, el desafío no consiste sólo en adoptar nuevas tecnologías; se trata de proteger estas redes de ciberdelincuentes que intentan penetrar en estas redes mediante DDoS (denegación de servicio distribuida) y ataques de ransomware, phishing y robo o compromiso de datos. Ante los últimos ataques ocurridos en 2024, como los siguientes: El 17 de enero de 2024, un incidente de ransomware afectó a la división de Negocios de Sostenibilidad de Schneider Electric. El ataque afectó a Resource Advisor y otros sistemas específicos de la división. (1) ThyssenKrupp, empresa siderúrgica que opera en varios sectores, se enfrentó a un ciberataque en su división automotriz, lo que llevó al apagado de sus sistemas informáticos para evitar mayores daños. La unidad de negocio Automotive Body Solutions descubrió el acceso no autorizado a su infraestructura de TI, desencadenando la activación de medidas de seguridad. (2) Se hace imprescindible que tengamos en cuenta algunas de las diferencias fundamentales entre las redes OT y las redes IT, lo que nos ayuda a comprender por qué el approach en materia de ciberseguridad debe ser diferente: Objetivos diferentesLas redes de IT corporativas están compuestas por sistemas cuyo principal objetivo en seguridad es proteger los datos en tránsito y en reposo. Por otro lado, el principal objetivo de un entorno ICS es mantener la integridad de su proceso productivo y la disponibilidad de sus componentes. Por tanto, el objetivo de seguridad de un sistema ICS es aislar la red industrial de la red corporativa. Segmentación de redesComo hablamos en el punto anterior, una de las medidas para el aislamiento de las redes OT es la segmentación de redes, ya sea por air gap físicos o por restricción de la comunicación entre ambas, por ello, las siguientes medidas son de vital importancia: Implementación de una zona desmilitarizada (DMZ) entre la Internet Pública y la red crítica que permita aislar esta última para protegerla de ataques directos procedentes de la red con acceso a tráfico no confiable. Se debe prestar especial atención a los sistemas de E/S y sus conexiones. Se debe garantizar una protección adicional a estos dispositivos de E/S que están instalados en ubicaciones geográficas remotas y que a menudo están conectados a las redes ICS a través de módems conectados a su vez a redes públicas, enlaces satelitales y redes públicas virtuales (VPN). Restringir el acceso a dispositivos controladores, como SCADAs y HMIs, limitándolo a determinadas estaciones de trabajo y servidores ya que pueden ejecutar sistemas operativos y software comerciales con vulnerabilidades que pueden ser explotadas. Además, estos dispositivos suelen situarse en el nivel inmediatamente inferior a la red corporativa, si pensamos en el modelo dePurdue, por lo que pueden tener más posibilidades de infectarse o verse comprometidos. Implementar políticas de seguridad dentro de la organización que sigan normativas especificas del sector industrial, como la IEC 62443 (ahora con un mapeo de requisitos desde la CRA (3) de ENISA) donde, entre otros muchos requisitos, se recomienda el escaneo de todos los dispositivos antes de ingresar a un entorno crítico. Cuentas de usuarioEstablecer un sistema de Administración de Identidad y Acceso (IAM) dentro del entorno de la organización, no solo en los equipos de redes sino en equipos como PLCs en accesos remotos, mediante la asignación de roles y permisos para usuarios y dispositivos en particular. Los operadores, ingenieros deprocesos y mantenimiento son ejemplos de estos roles. Parches y sistemas legacyLa aplicación de parches es mucho menos común en entornos OT que en sistemas de IT, ya que normalmente es necesario reiniciar los equipos y la producción no se puede detener sin un control cuidadoso. Cuando se requiera el uso de memorias externas o USBs en entornos aislados, se necesita una protección de perímetro extra mediante el escaneo de estos dispositivos, comprobando que están exentos de malware. Además, la mayoría de los parches para sistemas heredados ya no están disponibles. Esto debe compensarse a través de otros dispositivos, como los IDS/IPS industriales, situados antes de los equipos más críticos, que normalmente son los elementos de campo como PLCs o RTUs. Por último, si hablamos de IA, la IA está revolucionando la defensa de la ciberseguridad no solo de las redes IT sino también de OT, ofreciendo tanto oportunidades como retos. Es un aliado de confianza, pero su integración requiere un estudio de sus capacidades y limitaciones en estas redes. La colaboración entre los operadores humanos y la IA es clave. Sara Lasso de la Vega, Regional Sales Manager Iberia – OPSWAT (1) https://www.se.com/ww/en/about-us/newsroom/news/press-releases/sustainability-businessdivision-of-schneider-electric-responds-to-cybersecurity-incident-65b8035eb11dced626091019 (2,3) https://www.incibe.es/incibe-cert/publicaciones/bitacora-de-seguridad/ciberincidente-enthyssenkrupp
23 Julio 2024
Rincón del CISO
OpenAI ha mantenido conversaciones con diseñadores de chips, incluido Broadcom, para discutir la posibilidad de desarrollar un nuevo chip de servidor de IA. Según un informe de The Information, el CEO de OpenAI, Sam Altman, ha estado encabezando las conversaciones. Una fuente agregó que el chip de servidor se fabricaría para competir con el hardware de Nvidia, pero reconoció que cualquier producto de ese tipo está muy lejos de concretarse, mientras que su desarrollo corre el riesgo de molestar a Nvidia, que es el mayor proveedor de chips de OpenAI en la actualidad. The Information informa además que Altman está explorando planes para construir centros de datos para albergar los chips. Los centros de datos estarían respaldados por una o más empresas establecidas por Altman, y la financiación de los inversores se utilizaría para comprar los inmuebles, la energía y los servidores especializados en chips de IA necesarios, que OpenAI se comprometería a alquilar. El año pasado, DCD informó en exclusiva que OpenAI había contratado a Richard Ho, exdirector de ingeniería de chips de Lightmatter y director de TPU de Google, como director de hardware de la empresa de inteligencia artificial generativa. Broadcom estuvo muy involucrada en el desarrollo del chip de inteligencia artificial TPU de Google. En marzo de 2024, las ofertas de trabajo publicadas por OpenAI revelaron que buscaba contratar un equipo para "codiseñar hardware futuro de diferentes proveedores para lograr programabilidad y rendimiento". Anteriormente se había señalado que Altman estaba presionando para que OpenAI desarrollara sus propios chips de IA. Antes de que lo despidieran repentinamente y lo contrataran nuevamente en noviembre de 2023, Bloomberg informó que el director ejecutivo había estado buscando inversiones para construir una empresa de chips de inteligencia artificial con el nombre en código del proyecto "Tigris", posiblemente más centrado en el diseño de chips. El mes de enero siguiente, el mismo medio de comunicación afirmó por separado que Altman había estado contactando a individuos de alto patrimonio en el Medio Oriente para discutir el potencial de inversión, buscando obtener entre 5 y 7 mil millones de dólares en financiación para su empresa de chips de IA. También se informó que se acercó al fabricante de chips TSMC casi al mismo tiempo para entablar conversaciones sobre cómo poner en marcha el proyecto.
23 Julio 2024
Rincón del CISO
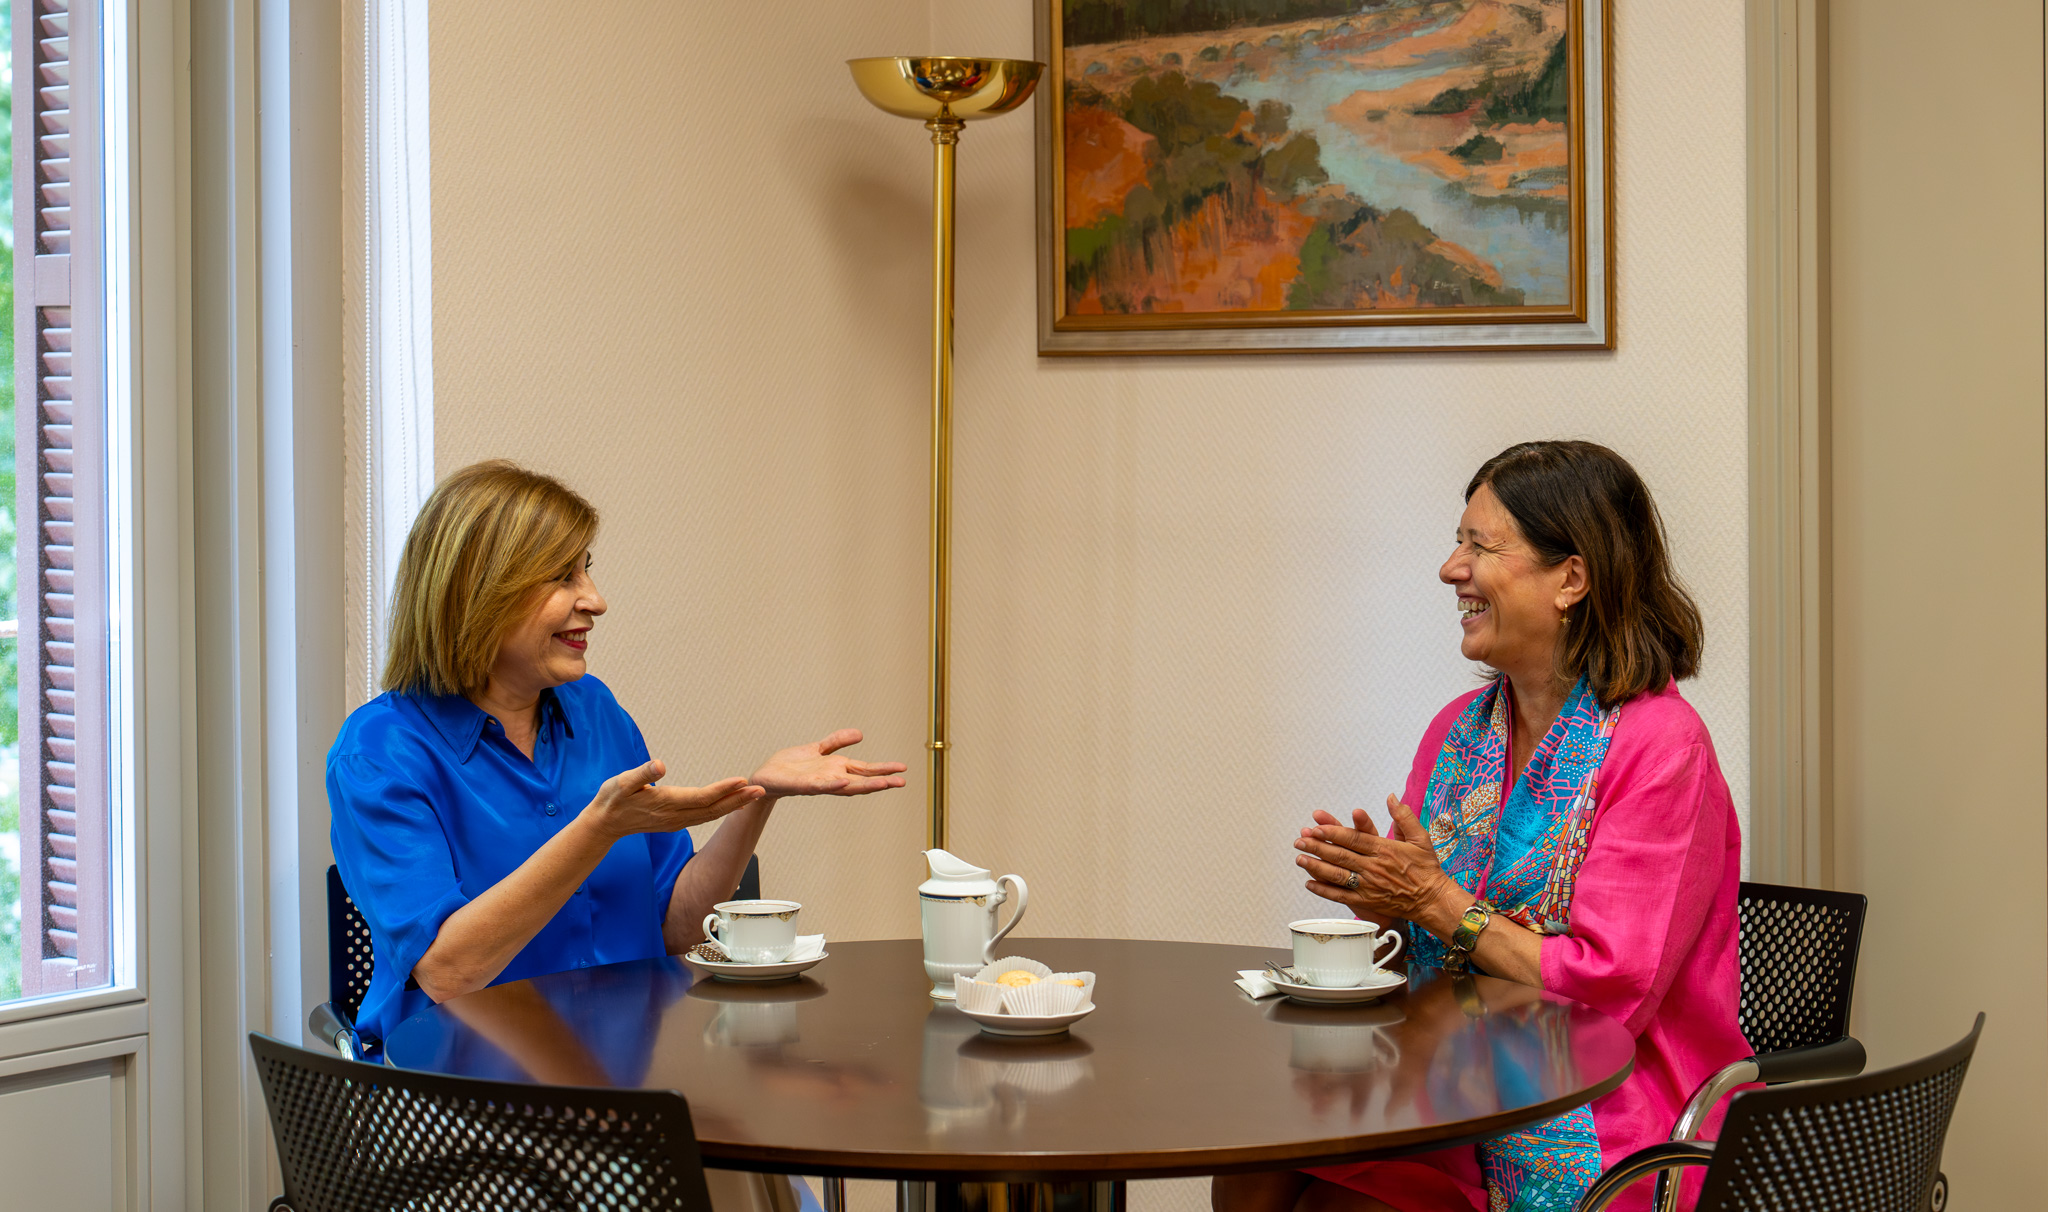
Samira Brigüech, Editora de CyberLideria MGZN y CEO y Fundadora de Samira&Sineb entrevista a Mar España, Directora de la Agencia Española de Protección de Datos (AEPD) Samira Brigüech: ¿Qué valores crees que son más importantes en tu vida personal y profesional? Mar España: El compromiso, la coherencia y la implicación. Es muy difícil diferenciar, porque los valores en la vida personal y profesional se entremezclan. Lo que una persona va construyendo a lo largo de su vida se irradia hacia fuera, tanto en lo personal como en lo profesional. S.B.: ¿Cómo te gusta desconectar y recargar energías? M.E.: Entre mis aficiones se encuentra la naturaleza, el yoga, la marcha nórdica y el esquí de fondo. Me gustaría destacar que es importante la desconexión: en estos tiempos en los que se tiende a estar conectado 24/7 es imprescindible dedicarnos tiempo a nosotros mismos, minimizando los estímulos externos y cuidando nuestra salud tanto física como emocional y mental. S.B.: ¿Tienes algún talento o habilidad especial que te gustaría compartir? M.E.: El talento o las habilidades son cualidades que deben ser valoradas por los demás. Sí me gustaría trasladar que, más allá de que se puedan tener de forma natural, la capacidad de trabajo, la ilusión, el esfuerzo y la dedicación, en cualquier aspecto de la vida, son elementos que nos hacen mejores y contribuyen al desarrollo de otras habilidades. S.B.: ¿Qué estrategias consideras claves para liderar con resiliencia en tiempos difíciles? M.E.: Creo que, por circunstancias vitales y por mi práctica personal de yoga, he desarrollado con el paso de los años una considerable resiliencia. Cuando estoy viviendo una situación difícil me ayuda pensar que esta situación pasará, como ocurre con todos los sucesos de la vida que no son permanentes: diferenciar si es algo de lo que me puedo ocupar porque depende de mi capacidad de acción y, si no está en mi círculo de influencia, aceptar la situación sin resistirme a ella. Me apasiona la neurociencia, el mindfulness y las técnicas de psicología positiva e intento aplicarlas en mi vida personal y profesional siempre que puedo. Además, cuando se lidera un equipo, el compromiso es doble, hay estudios científicos que muestran cómo el estrés del líder o su capacidad de gestionar las crisis afecta también en la regulación o desregulación de los sistemas nerviosos del equipo. S.B.: ¿Qué estrategias consideras claves para liderar con resiliencia en tiempos difíciles? M.E.: En primer lugar, disponer de una planificación estratégica que permita desarrollar y poner en marcha acciones tanto a medio como a largo plazo. Una dirección supone tener claros los objetivos finales pero también saber escuchar al equipo, dejarse asesorar y tener en cuenta el lado humano de las personas con las que se trabaja y no solo el plano profesional. El compromiso y la ética son también pilares que deben formar parte de nuestra actuación, valores que además permean a toda la organización. Es fundamental el compromiso y la ilusión y, al mismo tiempo, aceptar que no todos los resultados están bajo tu control. Lo importante es intentar al 100% mejorar la sociedad con los medios de los que dispones. S.B.: ¿Qué lecciones has aprendido de tu experiencia como Directora de la AEPD? M.E.: Han sido unos años de gran intensidad, tal y como el exigen los retos de un mundo hiperdigitalizado. Uno de los aspectos más positivos ha sido poder trabajar en temas preventivos, como contribuir a concienciar sobre la importancia de proteger a la infancia y adolescencia de los riesgos a los que se enfrentan en Internet sin disponer de una preparación adecuada que les permita hacer frente a situaciones límite. También poder ayudar a la gente cuando se produce un tratamiento ilícito de sus datos personales, sobre todo cuando nos enfrentamos a situaciones en las que se está generando un daño profundo en la vida de las personas. Se trata de cuestiones que no son fáciles de abordar, en gran medida por la gran resistencia a cambiar algunas estructuras que priorizan el interés económico sobre los derechos de las personas. No obstante, me gustaría pensar que la ciudadanía ha cambiado su percepción acerca de ciertos servicios de Internet. Las tecnologías no pueden ser sostenibles en el tiempo si se han desarrollado sin tener en cuenta los derechos de las personas. He aprendido que la privacidad tiene alma, que puede salvar vidas, que al ser un derecho fundamental transversal garantiza otros derechos fundamentales, que es al mismo tiempo un pilar del Estado de Derecho. También he aprendido mucho de mi excepcional equipo, de la lealtad y el compromiso institucional de las 200 personas que trabajan con gran dedicación en la Agencia. S.B.:¿Cuál es la parte más gratificante de tu trabajo? M.E.: Como comentaba, el hecho de trabajar en temas relacionados con la concienciación y la prevención; trasladar que la protección de datos es mucho más que aceptar o rechazar las cláusulas que nos facilitan las organizaciones. Se trata de un derecho fundamental en el que nos jugamos mucho y que impacta en nuestro libre desarrollo como personas. Teniendo en cuenta la ayuda que podemos prestar en situaciones muy graves, destacaría el lanzamiento del Canal prioritario para solicitar la retirada de contenido sexual o violento publicado sin consentimiento en Internet, y no puedo dejar de mencionar otro eje prioritario de nuestras actuaciones: la protección a la infancia y adolescencia en Internet, un colectivo especialmente vulnerable y cuya protección supone sentar las bases de la sociedad del futuro. Por otro lado, he tenido la suerte de liderar un equipo muy cohesionado y comprometido, que responde con esfuerzo y dedicación a unos desafíos de gran calado. A nivel profesional, me quedaría con todas las acciones que hemos desarrollados para proteger a los menores en un mundo digital y a nivel personal con el cariño y el compromiso de mi equipo. S.B.: ¿Qué medidas se están tomando para fomentar la igualdad? M.E.: En la Agencia hemos puesto en marcha un Plan de Igualdad que tiene una doble vertiente: una externa en la que fomentamos el derecho a la igualdad en un mundo digital, en la que ofrecemos herramientas pioneras y de gran utilidad como el Canal prioritario. El perfil mayoritario de las personas que presentan reclamaciones en este Canal son mujeres y niñas que piden retirar contenidos de carácter sexual de manera urgente que afectan gravemente a la privacidad. El porcentaje de efectividad en la retirada de esos contenidos cuando lo solicita la Agencia es de un 100% y, además, se retiran con gran celeridad. En la Agencia tenemos tolerancia cero contra el acoso y las formas de maltrato que se trasladan al mundo online. En el plano interno uno de nuestros compromisos era alcanzar el 50% de representación femenina en los puestos de trabajo de niveles superiores (26 a 30) en condiciones de igualdad de méritos antes de 2024, ya que esa cifra era menor del 30%. Lo hemos logrado en 2023, con el 51% de mujeres en dichos puestos. Por otro lado, organizamos periódicamente ponencias gratuitas sobre ‘Protección de Datos. Mujer y Ciencia’, con las que queremos visibilizar el talento femenino y mantener un debate riguroso sobre temas de actualidad. S.B.: ¿Qué medidas se están tomando para proteger a los colectivos más vulnerables en Internet? M.E.: Proteger a la infancia y adolescencia ha sido uno de los objetivos principales de la actuación de la Agencia en los últimos años. Los estudios e informes reflejan que los dispositivos, aplicaciones y servicios digitales proporcionan ventajas indudables, pero también son una fuente de riesgos con consecuencias que afectan negativamente a su salud (física y mental), a su neurodesarrollo, aprendizaje, y a sus relaciones familiares y sociales. Además, hay que tener en cuenta las situaciones de violencia digital que se producen. Además del lanzamiento del Canal prioritario, trabajamos en concienciar a las familias de que no deben entregar un teléfono móvil a sus hijos e hijas sin una formación y unas pautas claras de uso. Puede que sean nativos digitales y que sepan manejar las aplicaciones a la perfección, pero no son conscientes de los riesgos a los que se exponen. En la Agencia hemos dado pasos para concienciar a las familias sobre el uso responsable de internet (limitación de acceso y tiempo, espacios de desconexión, etc.), como ‘La guía que no viene con el móvil’, que incluye diez consejos básicos a las familias a la hora de dar el primer móvil a sus hijos. Hay que ser conscientes de que entregar un móvil a un menor de 9 o 10 años con acceso ilimitado a internet y sin control horario es como entregar un coche a un menor sin haber pasado las pruebas para obtener el carné de conducir. También colaboramos con la Asociación Española de Pediatría en el Plan Digital Familiar, que ofrece pautas a las familias desde la evidencia científica de cómo afecta el uso de las pantallas a los menores y el número de horas máximo, por edades, de uso de los dispositivos, sumando el tiempo en las aulas y el tiempo en casa. En paralelo, hemos dado criterios para pueda establecerse un sistema de verificación de edad para proteger a los menores del acceso a contenidos inadecuados a la vez que se garantiza el anonimato de los adultos en su navegación. Los sistemas de verificación de edad que se emplean actualmente en Internet, sobre todo la autodeclaración de ser mayor de edad, es absolutamente ineficiente. Verificar la edad de las personas que quieren acceder a páginas para adultos tiene como objetivo proteger al menor a la vez que esas páginas siguen siendo accesibles para aquellas personas que puedan demostrar su edad sin necesidad de hacer visible su identidad. El uso intensivo y sin control de los dispositivos digitales que realizan niños y adolescentes está generando efectos nocivos para su salud, educación, vida familiar y social, privacidad y, en general, para su desarrollo integral como personas. Se trata de un grave problema de salud pública, que se ve agravado por la exposición temprana a contenidos para adultos en Internet y la monetización de los datos personales de los menores. Creo que estamos a tiempo de adoptar las medidas regulatorias, institucionales y prácticas que sean necesarias para evitar que esta situación continúe causando daños sobre todo en los más jóvenes, en parte con el desarrollo de medidas trabajadas y compartidas en el ‘Grupo de salud digital, menores y privacidad’ y el grupo de privacidad, creados e impulsados por la AEPD en 2019. S.B.: ¿Qué mensaje te gustaría transmitir a las mujeres que aspiran a ocupar puestos de liderazgo? M.E.: Hemos mejorado mucho en materia de igualdad pero a las mujeres se nos sigue pidiendo un esfuerzo mayor que a los hombres. Con independencia del nivel de estudios o del trabajo que desempeñan, la realidad es que en la mayoría de los casos las mujeres cargan además con la organización familiar. Me gustaría transmitir un mensaje a las mujeres que ya ocupan puestos de liderazgo: que tengan presentes las barreras que tanto ellas mismas como muchas otras se encontraron con anterioridad y que, desde su ámbito de actuación, contribuyan a romperlas, fomentando una igualdad real. Se puede conseguir y se puede desarrollar un liderazgo más humano y comprometido con las personas, desde el cuidado. En la AEPD hemos introducido de forma pionera clases de yoga y de meditación, flexibilidad en el teletrabajo y este factor de cuidado al personal es uno de los grandes atractivos para venir a trabajar con nosotros. S.B.: ¿Cuáles consideras los principales retos en materia de ciberseguridad que enfrenta España? M.E.: La Agencia tiene competencia sobre las brechas de datos personales y estas son, generalmente, las que más impacto tienen por la cantidad de personas a las que afecta. El marco tecnológico actual, la explotación de datos y la carrera por el entrenamiento de modelos de Inteligencia Artificial está generando grandes concentraciones de datos personales en la nube con entidades intercambiando datos, con relaciones muy complejas. Entender el riesgo de este tipo de entornos complejos y saber protegerlos es el gran reto a nivel europeo y mundial. En buena parte de los casos, las grandes exfiltraciones de datos personales siguen ocurriendo por cuestiones sobradamente conocidas en el ámbito de la ciberseguridad: credenciales comprometidas, vulnerabilidades no parcheadas, sistemas desactualizados, inyecciones SQL, datos personales que se quedan en sistemas obsoletos o reemplazados por sistemas nuevos, datos personales reales en entornos de desarrollo o preproducción que habitualmente se protegen menos, etc. S.B.: ¿Cómo está la AEPD trabajando para combatir estas amenazas? M.E.: Trabajamos en facilitar a las organizaciones el cumplimiento de sus obligaciones con respecto a las brechas de datos personales. En primer lugar, para evitar que ocurran y, cuando ocurren, para que puedan gestionarlas adecuadamente en función del riesgo que puedan suponer para las personas. Estas obligaciones incluyen la notificación a la Agencia cuando puedan ser un riesgo, y la comunicación a los afectados cuando sea probable que puedan suponer un riesgo alto conforme al Reglamento General de Protección de Datos. La finalidad última es proteger los derechos y libertades de las personas. El análisis de las notificaciones que recibimos en la Agencia nos permite conocer qué brechas están ocurriendo, cómo, porqué y cómo están siendo gestionadas, y devolver este conocimiento a las organizaciones en forma de múltiples guías y herramientas que ponemos a su disposición. S.B.: ¿Qué papel jugarán las nuevas tecnologías como la inteligencia artificial y el blockchain en este ámbito? M.E.: Especialmente la inteligencia artificial ya juega un papel muy importante tanto en protección de datos como en ciberseguridad y además desde varias perspectivas. Por un lado, con respecto qué datos se utilizan para el entrenamiento de modelos y en qué condiciones podría ser lícita su utilización. Por otro lado, con respecto a los datos generados por las inteligencias artificiales y el riesgo que supone su utilización poco ética, malintencionada o incluso ilícita. Hoy en día ya vemos muchos ejemplos, generación de imágenes de desnudos de menores y adultos, su utilización para atacar organizaciones, generar desinformación, deepfakes, fraudes de todo tipo, generar documentos falsificados, etc. Hace poco tiempo no se trataba de algo tan generalizado porque requería una potencia de computación muy elevada, mientras que ahora estas ultrasuplantaciones pueden llevarse a cabo de forma relativamente sencilla. S.B.: ¿Qué medidas se están tomando para garantizar el cumplimiento de la normativa de protección de datos (GDPR)? M.E.: Son muchas y muy variadas las acciones que hemos realizado en los últimos años. Hemos desarrollado guías, recomendaciones, herramientas y acciones divulgativas, poniendo a disposición de las organizaciones del sector público y privado más de 130 herramientas y guías gratuitas para ayudarles en el cumplimiento de la norma. En el ámbito de las pymes, una de las herramientas más destacables es Facilita_RGPD, para facilitar el cumplimiento de la normativa de protección de datos. También Facilita_Emprende, que ayuda a los emprendedores y startups tecnológicas. Desde todas las áreas de la Agencia se está haciendo una extraordinaria labor con la puesta en marcha de herramientas de ayuda de todo tipo, también para grandes empresas y administraciones públicas. La Agencia está muy involucrada con el apoyo a la innovación ética. En 2016 creamos la División de Innovación Tecnológica con el objetivo de dar respuesta a los retos que plantean las tecnologías más innovadoras. Es imprescindible plantearse qué aportaciones pueden realizarse en este sentido, contribuyendo a la construcción de una sociedad innovadora, pero también sostenible y con pleno respeto a los derechos y libertades de los ciudadanos. La convergencia de tecnologías como la IA, el Big Data, el Internet de las Cosas, la biometría, el blockchain, el 5G o el uso de datos genéticos debe aplicarse de forma responsable y proactiva. Es fundamental que las compañías que incorporan tecnologías disruptivas, en particular Inteligencia Artificial, a sus modelos de negocio tengan en cuenta la privacidad, la ética digital y la transparencia. Y, de esta forma, prevenir impactos negativos en la ciudadanía que, además, pueden conllevar en problemas legales, de reputación y financieros. S.B.: ¿Qué desafíos plantea la aplicación de estas regulaciones en un entorno digital en constante evolución? M.E.: En primer lugar, requiere una actualización constante para dar respuesta a los desafíos, cada vez mayores y más complejos, que se plantean. Además, hay que trabajar en un plano supranacional porque los retos son globales. Es lo que hacemos en aplicación del Reglamento General de Protección de Datos, que establece la obligación de trabajar de forma coordinada cuando los tratamientos de datos personales los lleva a cabo una empresa establecida fuera de España pero en la Unión Europea. Además, la UE está trabajando en un paquete de medidas impulsadas por la Comisión Europea que afectan a las prácticas que desarrollan las grandes empresas tecnológicas y que van a repercutir en las actuaciones de las autoridades de protección de datos europeas. Por otro lado, está el denominado paquete digital (DSA, DMA, DA, DGA, AIA, Espacio Europeo de Datos de Salud,…) que está revolucionando el sector tecnológico en torno a los datos y especialmente a las grandes empresas tecnológicas, y que plantea numerosos desafíos en distintos ámbitos incluida la protección de datos. En este sentido, estas normas crean nuevos reguladores con los que las autoridades de protección de datos vamos a tener que coordinarnos de forma muy estrecha, como la coordinación que ya estamos llevando a cabo con la CNMC que ha sido designada como organismos coordinador de la DSA para España. S.B.: ¿Cómo integra la AEPD la sostenibilidad en su gestión y actividades? M.E.: La Agencia cuenta con un Marco plurianual y un plan anual de responsabilidad social. Nuestra Memoria de Responsabilidad Social 2023 recoge el balance anual de 132 acciones de sostenibilidad agrupadas en cuatro grandes ejes: compromisos con la sociedad (76,5% de las acciones); buen gobierno, ética, integridad pública, transparencia, rendición de cuentas y participación (4,5%); medidas relacionadas con el personal (11,5%) y compromisos con el medioambiente (7,5%). S.B.: ¿Qué medidas se están tomando para reducir el impacto ambiental? M.E.: La Agencia fue pionera en la implantación del teletrabajo, que no sólo permite la conciliación de la vida personal y familiar con la vida laboral sino que además permite reducir la huella de carbono de los desplazamientos. En 2017 iniciamos el programa de teletrabajo de modo que, a inicios de 2020, antes del comienzo de la pandemia, ya teletrabajaba el 80% de nuestra plantilla. Con el paso de los años hemos constatado que la productividad ha seguido incrementándose, lo que nos permite afirmar de manera fehaciente que el teletrabajo es una buena medida laboral que cumple con esa doble función. Además, hemos rediseñado nuestros procesos para reducir la utilización de papel. S.B.: ¿Cómo colabora la AEPD con las empresas y organizaciones para promover la protección de datos y la privacidad? M.E.: La Agencia despliega una actividad de promoción activa dirigida a empresas y organizaciones a través de varios cauces: como mencionaba con anterioridad, la propia web de la Agencia contiene más de un centenar de guías que ayudan al cumplimiento. Además, cuenta con una serie de herramientas prácticas que ayudan a las organizaciones y empresas a poner en marcha su negocio teniendo en cuenta las normas de protección de datos. A ello se suman los códigos de conducta aprobados por la AEPD en determinados sectores clave, ayudando a empresas a identificar buenas prácticas y la creación del Pacto Digital para la Protección de las personas, una iniciativa para promover el compromiso con la privacidad en las políticas de sostenibilidad y los modelos de negocio de las organizaciones y que en la actualidad cuenta con más de 500 adheridas. S.B.: ¿Qué iniciativas se están llevando a cabo para sensibilizar a la sociedad sobre la importancia de estos temas? M.E.: Tratamos de encauzar la sensibilización de forma accesible a través de la página web de la Agencia, informando sobre derechos, como ejercerlos, cómo reclamar, las novedades más destacadas y los asuntos de mayor interés para los ciudadanos. Además, el año pasado pusimos en marcha un sistema de respuestas inmediatas mediante un asistente virtual con un lenguaje sencillo y claro que utilizan más de 4.000 personas al mes con un alto grado de satisfacción. Por otro lado, desarrollamos actuaciones de sensibilización específicas en temas clave, como la protección a los menores y la concienciación a sus familias sobre la importancia de educar en el uso responsable de Internet y la tecnología.
22 Julio 2024
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

