Rincón del CISO
El equipo de investigación de amenazas de Proofpoint ha revelado datos de una campaña inusual en la que los ciberdelincuentes se hacen pasar por autoridades fiscales de Europa, Asia y Estados Unidos para distribuir un malware personalizado apodado “Voldemort”. Esta compañía líder de ciberseguridad y cumplimiento normativo considera que es probable que se trate de una amenaza persistente avanzada (APT) con fines de espionaje, dadas las capacidades de este malware en recopilación de información y entrega de payloads adicionales en vez de para obtener beneficios económicos como objetivo. Sin embargo, Proofpoint no dispone de información suficiente para atribuir con un alto grado de confianza estos mensajes a un agente de amenazas específico. Dicha actividad maliciosa se observó por primera vez a principios de agosto de 2024, incluyendo más de 20.000 mensajes que afectan ya a más de 70 organizaciones de todo el mundo, empleando una cadena de ataque con múltiples métodos de mando y control (C2) poco comunes actualmente, como el uso de las hojas de cálculo de Google Sheets y de un archivo de búsqueda guardado en un recurso compartido externo. Proofpoint detectó asimismo que la payload del malware Cobalt Strike se alojada en la infraestructura del agresor. Los mensajes, supuestamente procedentes de autoridades fiscales, notificaban a los destinatarios diversos cambios en sus declaraciones de impuestos. Cada señuelo estaba personalizado y escrito en el idioma de la autoridad suplantada. Se enviaron emails desde dominios presuntamente comprometidos en los que los ciberdelincuentes incluían el dominio real de la agencia tributaria en la dirección de correo electrónico. Por ejemplo, en un mensaje que se hacía pasar por el IRS de Estados Unidos aparecía como remitente: “Federal IRS <no_reply_irs[.]gov@amecaindustrial[.]com>”. El grupo de ciberdelincuencia detrás de “Voldemort” se ha dirigido a unos 18 verticales diferentes, pero casi una cuarta parte de los objetivos eran compañías de seguros. El 50% restante de los ataques se dirigía a entidades aeroespaciales, de transporte y universitarias. “Estos atacantes, aunque muestran algunas técnicas populares en ciberdelincuencia, utilizan malware personalizado con funciones inusuales de las que no se suele abusar en campañas generalizadas, además de apuntar a objetivos muy específicos que no se ven en actividades maliciosas con motivación financiera. Estamos ante una campaña inusual con una amalgama frankensteiniana de capacidades inteligentes y sofisticadas, junto con técnicas y funcionalidades muy básicas, lo cual dificulta evaluar las capacidades de los ciberdelincuentes y determinar los objetivos finales. Aunque su actividad parece alinearse con el espionaje, es posible que en un futuro las amenazas asociadas puedan cambiar”, señalan los investigadores de amenazas de Proofpoint.
11 Septiembre 2024
Rincón del CISO
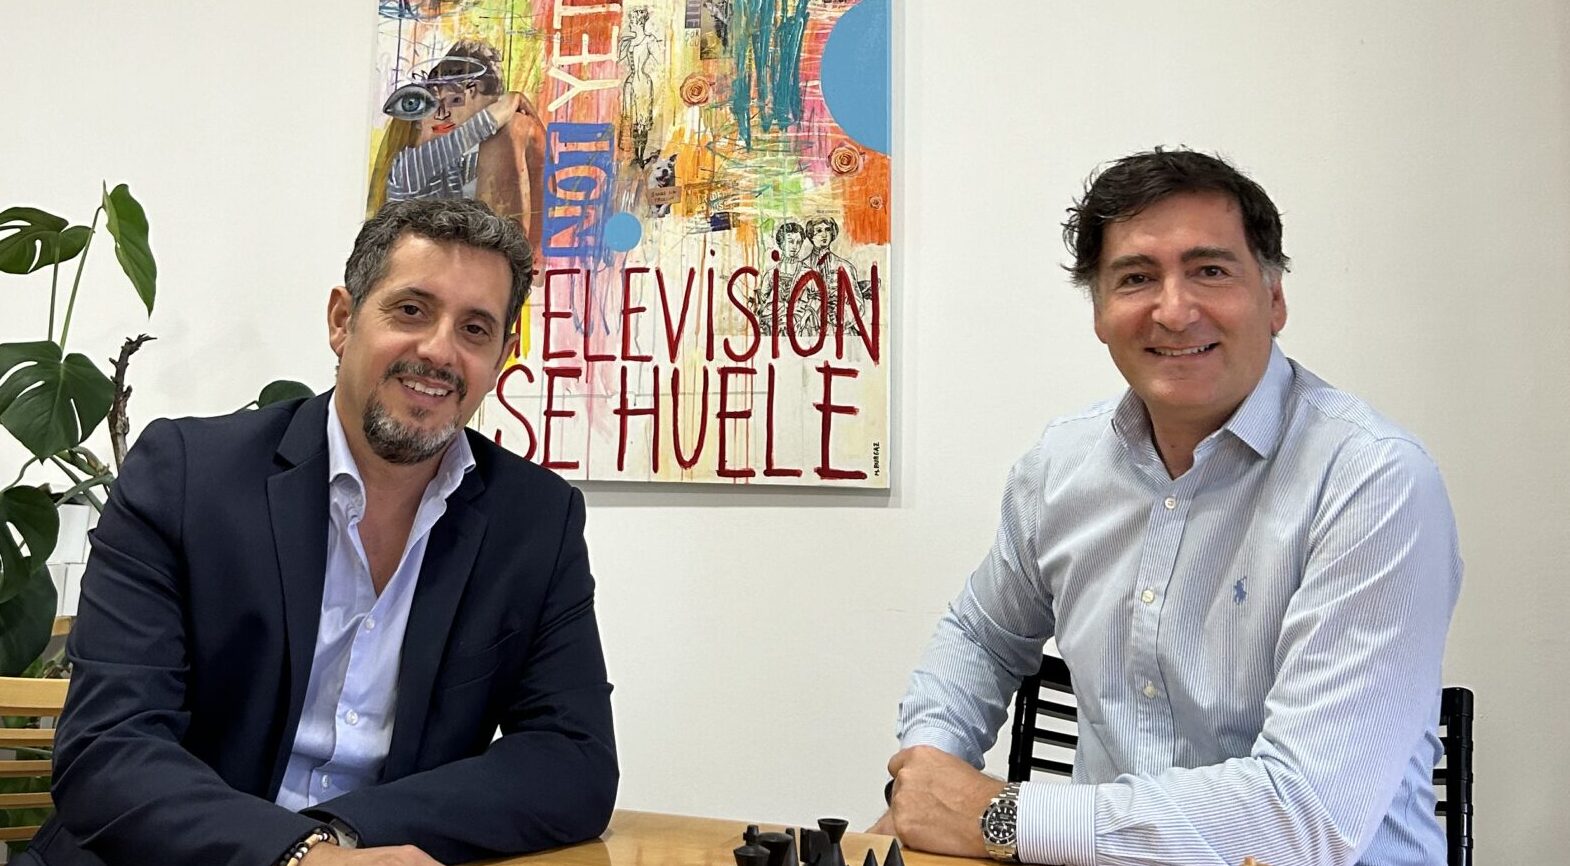
David Gallardo, Subdirector del Centro de Operaciones de Seguridad e Información en MAPFRE, entrevista a Miguel Ángel Fañanás, Director General de DigiCert. David Gallardo: Hola a todos, soy David Gallardo, Subdirector del Centro de Operaciones de Seguridad e Información en MAPFRE y hoy tengo el privilegio y el honor de entrevistar a Miguel Ángel Fañanás, Director General de DigiCert. Miguel Ángel Fañanás: Muchas gracias David, el placer es mío. Encantado de compartir contigo este espacio. D.G.: Me gustaría empezar preguntándote un poco sobre tu vida personal. Con más de 15 años de experiencia como líder comercial en empresas tecnológicas multinacionales, ¿cuál ha sido el mayor desafío que has enfrentado como directivo y cómo te has recuperado de él? M.A.F: Bueno pues la verdad es que después de tanto tiempo tengo unas cuantas anécdotas que contar, pero si tengo que pensar en la situación más desafiante, tiene que ver con aterrizar en un país nuevo a dirigir la operación del segmento de empresas en Telefónica en México, donde nos tocaba competir contra el incumbente. Allí Telefónica no era la líder, obviamente estábamos peleando en casa de Carlos Slim y la competición era un poco un combate como David y Goliath. Todo eso era completamente nuevo para mí y la verdad es que me encontraba con un equipo un poco desmoralizado y muchas cosas por hacer. Lo que recuerdo con bastante cariño es que nos tocó movilizar y activar un importante equipo de ventas, pasamos de ser 30-40 personas a ser más de 100 y teníamos que activar toda la maquinaria que había detrás. En aquella época pasamos de un crecimiento plano a un crecimiento de dos dígitos llevando innovación y soluciones que el mercado necesitaba y que no tenían. De esa época yo destacaría la agilidad, ya que ahí aprendí realmente lo que es estar pendiente de la marcha del negocio constantemente y estar activando todo el tiempo planes de incentivos, formación, ofertas comerciales, el equipo, etc. Todo el tiempo esto se actualizaba a la realidad del negocio, pero lo que recuerdo con más cariño es el alineamiento de todos los equipos para ayudar a la consecución del objetivo del equipo de empresas, del área de finanzas, de mesa de control, de servicios de postventa, de marketing, etc. Todo esto apoyando y entendiendo que todos los equipos estaban ahí para apoyar la consecución del objetivo final, que era traer clientes al segmento. Fue una época de mucho desgaste porque había que estar muy atento todo el tiempo y apoyando al equipo constantemente. Prácticamente peleábamos como comandos, negocio a negocio, cliente a cliente. Lo más desafiante a lo que me he enfrentado es aterrizar en un país nuevo, solo, buscar un sitio donde estar, un círculo social, etc. Es muy desafiante pero a la vez muy satisfactorio. D.G.: Una experiencia tremenda a nivel personal y a nivel profesional. M.A.F.: Bueno, a ti también te tocó pasar por algo parecido. D:G.: Exacto, también me tocó algo parecido. Bueno, continuando un poco con tu vida más privada, me gustaría saber ¿qué haces para mantener un buen equilibrio entre el trabajo y la vida personal? Entiendo que tu cargo actual tiene una alta responsabilidad y requiere mucha fuerza mental y mucha paciencia con el mercado. Imagino que tendrás trucos para desconectar y encontrar huecos para tu vida personal y social, por supuesto. M.A.F.: Es bueno que lo recalques, porque la verdad es que este tipo de responsabilidad exige atención diaria a decenas de asuntos pequeños. Verdaderamente tienes que estar pendiente de muchas cosas, porque obviamente te piden la visión de planificación y de acompañar el negocio. Entonces está la doble vertiente de tener que empujar ciertos temas todo el tiempo, apoyar al equipo, apoyar con el back office, con las áreas internas y a la vez hay que estar velando por la marcha o la consecución del plan. Además, yo te diría que esto nos afecta en todo y creo que tú también estarás de acuerdo. Los nuevos métodos de trabajo digitales en línea nos exigen mayores dosis de atención y una mayor disponibilidad, muchos días enlazamos una reunión tras otra. Y realmente exigen mucha atención. Con lo cual, para mantener el balance, a mí me gustaría aplicar lo que dice un proverbio indio: “Tenemos cuatro habitaciones, una física, una mental, una emocional y otra espiritual”, seguro que lo has escuchado. Yo intento seguir la máxima de que hay que visitar todas las habitaciones todos los días. También es importante buscar tiempo para hacer algo de actividad física, pasar tiempo de calidad con la familia y los más cercanos, porque cuidar las relaciones más cercanas es relevante. El tiempo vuela y luego te das cuenta que no has pasado suficiente tiempo con las personas importantes. Además, trato de mantener y desarrollar la creatividad. Yo cuando era joven tocaba la guitarra, así que recientemente retomé este hobby. Aunque todavía solo toco en casa, no me vas a ver actuar todavía, a menos que me cuelen alguna jam session jajaja. D.G.: ¡Te esperamos para una jam session! M.A.F.: Sí, sí, te aviso. Bueno, la primera será de incógnito, jajaja. Creo que es muy importante mantener una actividad, no sólo porque te distrae y te complementa, sino porque hay que entrenar el cerebro en ese área y mantenerlo activo. Si no, está estudiadísimo que se atrofian ciertas partes cuando dejas de practicar también esa faceta. Además, añadiría, la importancia de no dejar de aprender nunca. La verdad es que, como tenemos la fortuna de trabajar en un sector tecnológico, todos los días tenemos oportunidades de aprendizaje, pero, nunca está de más ampliar con la lectura de libros de aprendizaje, de crecimiento personal o propiamente de la industria. Hay muchas oportunidades de aprender muchas cosas, así que yo diría que esa es mi recomendación general, ser consciente de las cuatro habitaciones y ver cómo hacer cada día para visitarlas. D.G.: Escuchando tu extensa experiencia, ¿qué otro consejo o qué otra lección que has aprendido en esta experiencia nos puedes dar? Tanto en España como fuera, a nivel personal o a nivel de liderazgo, ya que te ha tocado dirigir una entidad en un país distinto al nuestro. M.A.F.: Bueno, ahí me gustaría resaltar los aspectos humanos de la trayectoria profesional de las personas. Somos más humanos que propiamente profesionales. Lo primero es que cuides a tu familia, tus amistades, que los lleves y que te acompañen. Cuídalos, que estén contigo a lo largo de esa trayectoria. No los descuides porque, al final, con la carrera profesional, a veces nos trasladamos de ciudad, y esto es algo que nos ha pasado a los dos. A veces en el trabajo, hay épocas de la vida que son más intensas, con largas jornadas. Hay que intentar recapacitar y estar seguro de que uno está poniendo el tiempo de calidad en cuidar estas amistades. A veces dejamos morir ciertas relaciones o cierta amistad, no por dejadez, simplemente porque no tenemos tiempo. Entonces, al cabo de un tiempo, dejamos de tener contacto. Esto no debe suceder, hay que involucrarse y evitar todo esto. Hay que mantener vivas esas relaciones. Es un aprendizaje que he traído de muchos años y muchos movimientos. Respecto a lo otro, como mencionaba antes, hay que cultivar la creatividad. A veces no prestamos suficiente atención por la vorágine del trabajo y de las obligaciones, al final vamos dejando cositas que nos relajaban, que nos distraían y, además, nos apasionaban. Y es otra recomendación, porque me pasa a mí con la música y, yo insisto mucho con mi hijo, por ejemplo, porque él también practica la producción musical y está iniciando su carrera profesional. Yo le recomiendo mucho que no lo deje. Él produce, graba temas, los sube a Spotify y va dejando unos temas que van quedando ahí, y eso es una gran satisfacción. Hacer cosas, pintar, escribir o lo que te guste, va quedando ahí. Es algo que mantiene vivas ciertas zonas del cerebro que van muy bien para tu actividad profesional también. Entonces, como es algo que yo he aprendido a lo largo del tiempo, me gustaría compartirlo aquí. D.G.: Viendo tu extensa experiencia con la gestión de equipos, ¿Cómo les ayudas a desarrollar la resiliencia de la que muchos están hablando en estos tiempos, con tantas presiones que existen en el mercado? M.A.F.: En mi experiencia, a mí lo que me ha funcionado muy bien es insistir mucho todo el tiempo en construir un modelo de trabajo que funcione. No es tanto confiar en la habilidad individual o en la buena fortuna, aunque siempre se agradece un poco de suerte. Se confía más en la consistencia. Es como lo que nos pasa cuando creamos buenos hábitos. Estos traen resultados y cuando te habitúas a hacer las cosas correctas, no te cuesta. Necesitas resiliencia a veces porque dudas de si estás haciendo las cosas correctas. Entonces, si trabajas en buenos hábitos o si trabajas en buenas prácticas, yo confío que el resultado se dé y que cuando no se dé, no pongas en duda todo lo que has hecho porque la fortuna no ha acompañado. Yo insisto mucho en los hábitos, tanto en la vida personal como en el trabajo. Todo el esfuerzo que invierte un equipo en formarse en un método de trabajo, está bien invertido. Porque, ya lo hemos visto con la selección española, permíteme que lo diga. En la realidad se ve el resultado de un excelente trabajo y lo mejor de todo es que empezamos perdiendo con Georgia, también empezamos perdiendo con Francia y el equipo siguió con su método, creyendo en lo que estaban haciendo y lo sacaron adelante. Yo soy de los que piensa que con la constancia, el método hay que cambiarlo y adaptarlo, hay que estar atento y actualizar un poco. Hay que buscar algo replicable y consistente en el tiempo ayuda mucho a construir una buena resiliencia. Adicionalmente, creo que es muy bueno acompañar a los equipos, y de esto tú sabes mucho. Por ejemplo, vi recientemente “The Boys in the Boat”, del equipo de remo de la Universidad de Washington que ganó la medalla olímpica en Berlín, la recomiendo mucho, pues veo el papel ahí del timonel. En la embarcación es clave como guía al equipo en liderazgo y es muy participativo. D.G.: Bueno, aquí poner en marcha el trabajo en equipo y tener un objetivo claro es muy importante para alcanzar tus objetivos, ¿no?. M.A.F.: Exacto, tener claro el cómo hacerlo también es importante. Por ejemplo, en los partidos de fútbol, cuando un equipo duda, es cuando deben tener fe en su manera de jugar, creer en su estrategia y seguir, ¿sabes? Una de las cosas que creo que también es importante es ubicar a las personas en los papeles que mejor rinden, a veces hay que dejar el egocentrismo. Se deben ubicar a las personas en los puestos que tienen que estar y donde sabemos que más rinden. Vemos muy buen ejemplo también en esta película que te comenté antes, porque ahí hay que colocar el remero, el primero, el segundo, al timonel, etc. Es espectacular, muy recomendable. D.G.: El liderazgo va de las personas, ¿no? De uno mismo. MA.F.: Así es. D.G.: Y la pregunta que nos hacemos todas las empresas y que les preguntamos a los proveedores y fabricantes sobre el tema de la inteligencia artificial generativa, ¿Qué avances futuros podrían hacer que aún sea más difícil diferenciar algo real de lo creado por la inteligencia artificial? M.A.F.: Bueno, ya es prácticamente imposible en muchos casos distinguir. Cuando estás habituado quizás ya ves los montajes, pero con su capacidad es imposible distinguir una foto trucada de una foto real o un vídeo con la cara en que se moviliza de alguien a través de una foto de la persona real. Claramente no te puedes creer nada. Eso traducido a nuestro negocio, hay que preguntarse si los datos que está procesando tu sistema son buenos, ya que ahí vamos a desplegar inteligencias artificiales para emisión crítica, para tomar decisiones de redes de telecomunicaciones, de centrales nucleares, de redes de transporte, de tráfico aéreo… Una muy buena forma de hackear tu inteligencia artificial es falsear los datos que le llegan para que sus cálculos sean erróneos y hacer que sus conclusiones sean erróneas. Entonces si los datos que están llegando son reales, en el caso de la foto ya no te puedes creer nada. Las preguntas son infinitas. Aquí tenemos que arbitrar métodos para distinguir lo auténtico de lo creado artificialmente, que no es que sea malo en sí mismo, pero es bueno saber que ha sido creado de esa manera. Aquí me permito hablar de que en los inicios de Internet ya pensamos en algo así, en este caso con la actividad que hace Digicert, con la criptografía. Se buscó un método de buscar sitios web y comunicaciones entre mi ordenador y el servidor, legítimas y protegidas. Las redes de telecomunicaciones son todas lo mismo, llevan un mecanismo para identificar legítimamente al móvil conectado y las comunicaciones con él. Seguramente vamos a conocer más y más mecanismos de identificación para distinguir qué es legítimo y qué no. Entonces, tenemos que ir pensando en eso. Hablamos de confianza digital, pero no podemos pensar en infraestructuras conectadas, vehículos conectados o trenes conectados a la infraestructura, si no ponemos esa capa de seguridad para identificar qué es legítimo. Es un área que todos tenemos que explorar, ¿cómo vamos a distinguir lo legítimo de lo no legítimo? Si unes a eso la criptografía, la computación cuántica y las capacidades que ofrece la IA, los que estamos en el mundo de la ciberseguridad lo tenemos difícil, pero es muy apasionante. D.G.: Tenemos un reto emocionante y tremendo, porque una de las cosas que estamos viendo es que “los malos” tienen más recursos que las empresas, y protegernos de este tipo de situaciones va a ser un trabajo titánico. M.A.F.: Es muy interesante, y esto no va a parar. Hablábamos antes de la necesidad de aprender constantemente, tenemos una profesión en la que tenemos que adaptarnos. D.G.: Hay que tener una adaptación continua. M.A.F.: Así es. D.G.: Y por último, con todo tu trajín diario y las presiones que tenéis como fabricantes, ¿cómo haces tú para recargar las pilas y cuáles son tus fuentes de energía? M.A.F.: Bueno, yo creo que para todo el mundo una fuente de energía es la actividad física, ya lo mencioné. Incluso si es de 10 o 12 minutos intensos, te genera endorfinas, y esto está ahí para todo el día. Hay que intentar meter todos los días alguna rutina, incluso un paseo en mitad de la mañana en tu oficina, o a la hora de comer, pero es muy importante hacerlo. También es importante el contacto con la naturaleza. Se habla de baños de árboles en algunos países, como en Japón. Bueno, pues el contacto con la naturaleza es algo de gran relevancia. En mi caso, alguna rodada en la motocicleta o en la playa. Obviamente a todos nos gusta pasear por el mar, ver la puesta de sol y pisar la arena. Yo aquí lo que añadiría, es disfrutar un buen concierto de música en vivo. D.G.: Bueno, Miguel Ángel, muchísimas gracias por tomarte el tiempo, por estar aquí hoy y contarnos parte de tu vida personal, y por compartir cosas tan importantes e interesantes. Gracias también al equipo de CyberLideria MGZN. Un placer.
10 Septiembre 2024
Rincón del CISO
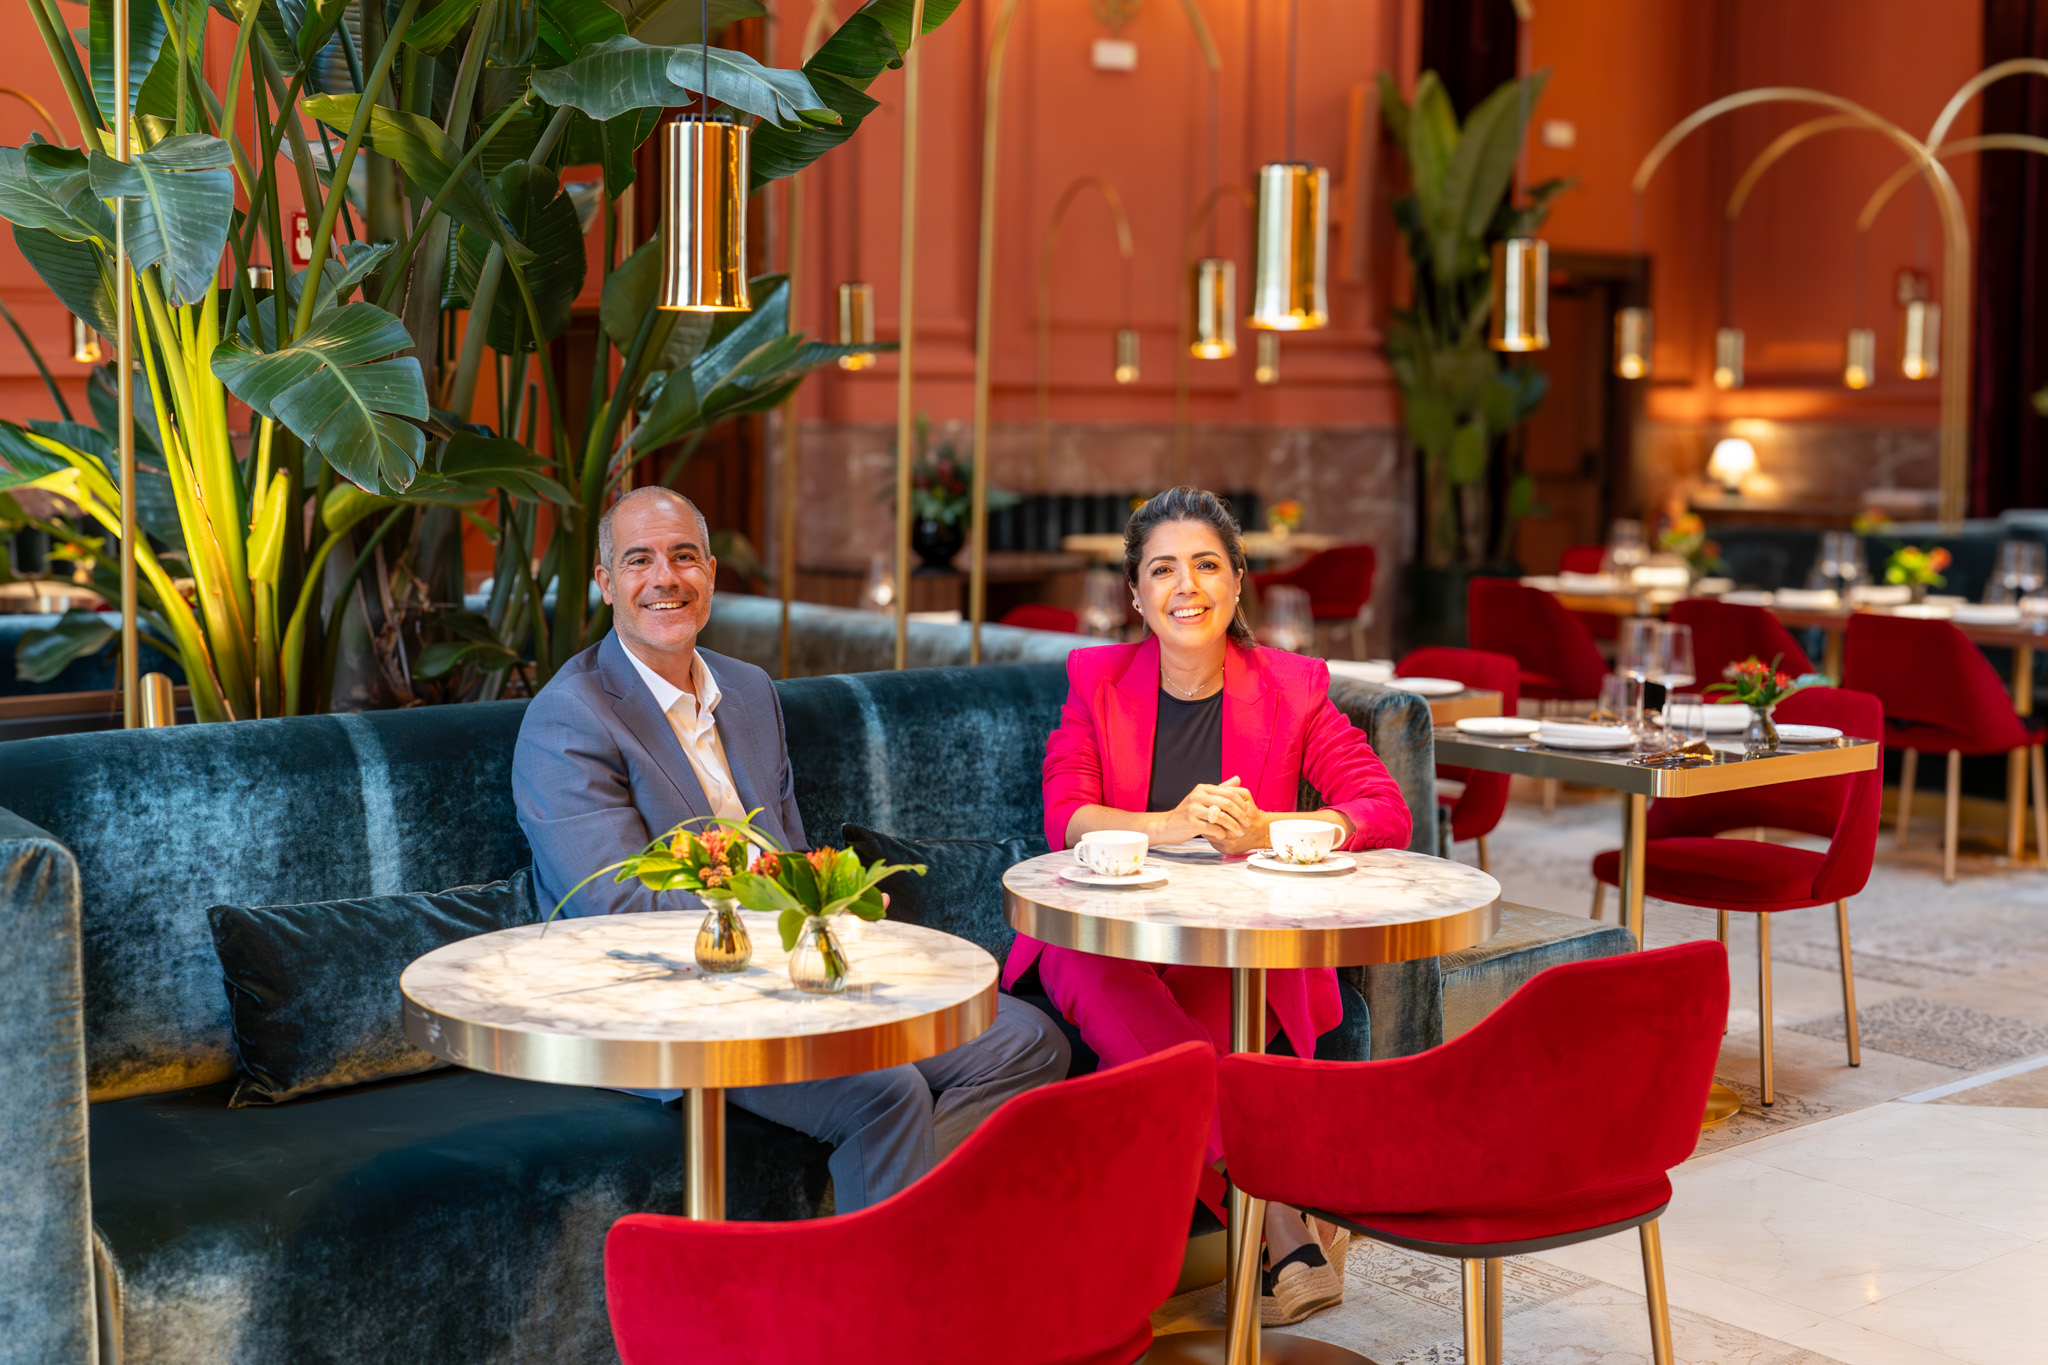
Milena Patiño, Global Corporate Security en BBVA, entrevista a Christian Palomino, Global IT Vicepresident de Meliá Hotels International Milena Patiño: Cuéntanos, ¿quién es Christian? Christian Palomino: Jajaja, empezamos con lo más difícil, que es hablar de uno mismo. Bueno, estoy aquí por mi papel como VP Global de IT en Meliá Hotels International. Es algo que me enorgullece mucho, ya que era lo que quería desde muy joven. Y no me refiero sólo a dirigir un área de sistemas, sino a hacerlo en esta cadena hotelera que tanto me ha dado. En un ámbito más general, creo que lo principal es que soy una persona muy entusiasta y cabezota en conseguir que lo que me propongo salga bien, algo exigente con los demás, pero sobre todo conmigo mismo. Dicen de mí que suelo pensar de manera diferente a la hora de resolver una situación o planificar. Para los que no sepan que buscar en internet hoy, según la teoría de las 16 personalidades, soy INTJ. A nivel personal, soy padre y me gusta mucho el deporte. He sido jugador de rugby, y ahora que lo tengo más abandonado, me consuelo practicando crossfit. M.P.: Eres la tercera generación de hoteleros en tu familia, historia que empezó con tu abuelo… ¿Cómo han influenciado tu padre y tu abuelo en tu carrera profesional y qué crees que te dirían hoy frente a los retos que tienes como VP Global de Tecnología? C.P.: Mi abuelo fue un gran hombre, que no sólo destacó dirigiendo varios hoteles, alguno de ellos de la marca Meliá, tuvo también una carrera militar de éxito y fue un gran escritor llegando a ganar el premio nacional de literatura Miguel de Cervantes en 1971, precisamente por una novela de nombre “Torremolinos, gran hotel”. Fue el primer Palomino que se dedicó y amó la industria hotelera. Sus pasos lo siguió mi padre que ha dedicado toda su carrera profesional de manera muy exitosa a esta industria, donde trabajó muchos años para Meliá y posteriormente para inversoras. A mi padre le gusta mucho la tecnología, y de hecho muchas veces dice que si hubiera nacido 20 años más tarde a lo mejor hubiera dedicado a la informática, así que yo soy casi como la consecuencia natural uniendo ambos mundos en esta tercera generación de vocación hotelera. Tengo la suerte de poder haber tenido la guía de ambos, y con mi padre hablo muchas veces sobre los retos de la tecnología y el turismo. M.P.: Llevas más de 20 años en Meliá, ¿cómo ha sido este viaje de crecimiento personal y profesional en la misma organización? C.P.: Efectivamente, ya he “cumplido” 25 años en Meliá donde empecé como técnico de sistemas con un contrato de media jornada que compatibilizaba con mis estudios. Meliá ha sido siempre una empresa con una visión muy digital, siendo ya pionera en la venta de habitaciones por internet en 1998, así que durante estos años no me he podido aburrir. No sólo he podido participar y liderar proyectos punteros y retadores desde el principio, sino que he podido hacerlo desde diferentes roles dentro del ámbito de la tecnología y la seguridad. Tenemos vocación de empresa formadora, así que cuando uno tiene “hambre” encuentra retos y medios para crecer. A mí me ha enriquecido mucho la formación directiva y humana de la que he disfrutado, así como la oportunidad de conocer el negocio en diferentes partes del mundo, con diferentes culturas, pero siempre con los valores de cercanía y vocación de servicio que caracterizan a nuestros colaboradores. Por otro lado, siempre he sido muy consciente de que el haber desarrollado prácticamente toda mi carrera aquí puede tener el riesgo de tener una visión limitada de cómo hacer las cosas. Por eso siempre he buscado el complementar mi experiencia participando en organizaciones transversales de tecnología. Por ejemplo, he estado varios años en grupos de trabajo y en el Board of Governors de HTNG, una organización que agrupa a las áreas de tecnología de casi todas las cadenas hoteleras a nivel mundial, también participo desde hacer 17 años en grupos de trabajo de ISACA y desde hace unos años en el Consejo Asesor de Madrid de CIONet. M.P.: Entiendo que has ocupado distintas posiciones en el área de tecnología, desde el nivel operativo hasta el estratégico, ¿cuáles han sido los mayores desafíos en la transformación digital de Meliá y cómo has vivido esa experiencia? C.P.: Efectivamente, desde Técnico de Sistemas, pasé a Jefe de Proyecto y después creé la función de Responsable de Seguridad de la Información. A esa función fui después agregando responsabilidades primero en las redes, infraestructuras, bases de datos y desde 2013 liderando ya las funciones de tecnología y seguridad, a las que añadí la de Data Officer en 2019. El impulso de nuestro presidente a la transformación con una visión muy clara de mejora de ingresos y búsqueda de eficiencia operativa ha ayudado mucho a facilitar la digitalización del grupo. Para que este tipo de transformación funcione es imprescindible un entendimiento y trabajo en equipo de las áreas de negocio, de tecnología y de data. Esto requiere de una transformación cultural y de un difuminado de las fronteras entre negocio y tecnología. El mayor reto es conseguir que toda la organización se pueda subir a ese carro, ya que no todos los perfiles y funciones son iguales y siempre hay áreas más tradicionales a las que puedes costar algo más. Contar con el equipo de Recursos Humanos es clave para acompañar y facilitar ese camino a los diferentes equipos y acabar integrando los equipos de IT y de Data trabajando integrados en cada una de las áreas. M.P.: Es fácil imaginar que ocurren miles de cosas en un hotel y sobre todo en una cadena tan grande e importante como Meliá… ¿Qué es lo más divertido y lo más agobiante de trabajar en tecnología en el sector turismo? ¿Alguna anécdota que puedas compartirnos? C.P.: Pues sí, te puedes imaginar que con tantas personas disfrutando en más de 350 hoteles en todo el mundo pasan muchas cosas. Es un negocio precioso, nos dedicamos a hacer que la gente disfrute, a que se sienta en casa fuera de su casa y salga con una sonrisa. Desde la tecnología y el dato, ayudamos a personalizar toda la experiencia de nuestros huéspedes. Eso lo hacemos directamente, a través de nuestros canales digitales tanto antes de su estancia, como en su relación con el hotel durante la misma en incluso tras su salida. También indirectamente poniendo a disposición de nuestros equipos la información necesaria para poder prestar el mejor servicio, así como automatizando las tareas más repetitivas o administrativas para que se puedan centrar en aportar el factor humano de cercanía y vocación de servicio que perciben nuestros clientes. Agobiante no sé si hay nada, pero sí que es un reto el poder hacer todo eso y a la vez estar al día en el cumplimiento de las diferentes regulaciones fiscales, de privacidad y otros ámbitos como la inteligencia artificial en todos los países donde tenemos presencia. En ocasiones esas normativas pueden ser hasta incompatibles entre sí en diferentes países, y hay que aplicar ingeniería para garantizar el cumplimiento. M.P.: ¿Cómo aborda la compañía su propia seguridad digital y la de sus huéspedes? C.P.: La ciberseguridad creo que está encima de la mesa de todos los equipos directivos y Consejos por el escalado en la exposición al riesgo durante los últimos 10 años. Dedicamos muchos esfuerzos a proteger la información de nuestros clientes y empleados, así como la información crítica del grupo. Tenemos un equipo dedicado de seguridad y nos apoyamos en grandes partners que nos aportan SOC de último nivel y capacidad de respuesta. En 2021 sufrimos un ataque de ransomware que nos puso a prueba y del que pudimos salir bastante bien, pero hay que ser consciente de que los ciberataques son muy rentables y de que hay profesionales muy capaces detrás y con muchos medios, por lo que la pregunta no es si va a volver a pasar, es cuándo va a volver a pasar. Por eso importante estar preparados y tener un plan de respuesta muy claro, así como aprender de los ataques, exitosos o no, que uno recibe y utilizarlos en un proceso de mejora continua. M.P.: ¿Por qué tantos hoteles mantienen configuraciones abiertas de sus conexiones para los huéspedes, que pueden parecer poco seguras, y qué debería hacer un cliente de un hotel cuando encuentra que el wifi es abierto? C.P.: La principal función de una red wifi para clientes es que estos puedan utilizarla. Por eso tanto en nuestros hoteles como en otros hoteles e incluso en cafeterías, aeropuertos, etc… las redes públicas son abiertas. Hay que tener en cuenta que a las mismas se conectan telefónos, tablets, portátiles, reproductores de TV, portátiles con diferentes sistemas operativos, de empresa, de particulares… y que el objetivo es que todos puedan hacerlo fácilmente. Eso no significa que no haya seguridad, las conexiones se aíslan y se separan en diferentes redes, para limitar la visibilidad, pero es cierto que la información circula por una red en la que no todos los elementos están bajo el control del usuario. Creo que es importante usar una VPN de confianza cuando nos conectemos a una red pública, tanto en el teléfono como en los portátiles y tablets. De esa manera, todos los datos que entran y salen de nuestros dispositivos lo hacen de manera cifrada. Forma parte de los estándares de seguridad de nuestros equipos cuando viajan, y yo también lo hago a nivel personal con mis dispositivos. M.P.: ¿Cómo actúa Christian frente a la gestión de una crisis? ¿y cuál es tu mantra, técnica, palabra, persona, lugar o práctica para volver a la calma? C.P.: Creo que la preparación es la clave del éxito. Es importante tener planes preparados para los escenarios de crisis que podamos prever, normalmente no es el mejor momento para improvisar. Parte de esa preparación es tener el equipo adecuado para gestionar esas crisis. No todos somos iguales, y donde algunos profesionales destacan en la estrategia y planificación, otros destacan en la gestión táctica y capacidad de reacción. Si sucede lo imprevisto y no hay plan, es importante saber con quién contar y que priorizar. La calma me cuesta perderla, soy una persona bastante tranquila, hace muchos años que practico meditación y siempre puedo recurrir a eso. En un momento de crisis, no puedo tener miedo a equivocarme, me recuerdo que estoy tomando la mejor decisión que soy capaz de tomar con los datos que tengo y ese es mi trabajo. M.P.: En pleno boom de la IA solemos olvidar que, en realidad, no es una tecnología completamente nueva. Particularmente el sector hotelero ha utilizado herramientas de inteligencia artificial hace tiempo y en ello llevan camino de ventaja frente a otros sectores. ¿Cómo está impactando la IA contextual y generativa la seguridad digital del sector y la relación con los clientes? C.P.: Como bien dices, usamos tecnologías de Inteligencia Artificial basadas en Machine Learning desde 2014. Las utilizamos para personalizar varios puntos de nuestros canales digitales, tanto en la web, como en la app y el Contact Center. También lo utilizamos para optimizar el precio de las habitaciones, prever la demanda e incluso la cuenta de resultados de los hoteles. Tenemos un equipo de Advanced Analytics que se integra en nuestros equipos de productos tecnológicos. La Inteligencia Artificial Generativa abre todo un nuevo mundo de apoyo a las creatividades y asistencia personal, tanto para clientes como empleados. Muchos clientes ya están usando diferentes sistemas para ayudarles a diseñar sus vacaciones o solicitarles información sobre qué tienen en el destino. Nosotros ya hemos empezado a utilizar Inteligencia Artificial Generativa para generar borradores de respuesta a los comentarios en las diferentes redes sociales, facilitando el trabajo a nuestros Social Media Managers, pero siempre de manera moderada, ya que queremos asegurar nuestra imagen de marca y el respeto a nuestros valores en las respuestas. Ese es uno de los grandes retos que tenemos por delante en cuanto a la calidad y la seguridad digital, el asegurar que cualquier potencial “alucinación” de un algoritmo no atente contra nuestra imagen y valores. Una cosa que ha traído este último boom de Inteligencia Artificial es la regulación en diferentes países, y queremos asegurarnos del cumplimiento en todo lo que probemos y pongamos en marcha No obstante, no podemos pararnos, ya que no estar trabajando en IA Generativa ahora supone no desarrollar las capacidades y experiencia necesarias para sacarle el máximo beneficio conforme vaya madurando. Estamos también pilotando el apoyo a diferentes equipos de negocio con asistentes personales para medir el impacto en sus eficiencias y poder tomar decisiones al respecto. También estamos desarrollando buscadores en lenguaje natural para nuestra web y app. M.P.: Algunos sociólogos han empezado a referirse a las generaciones Z y Alpha (los nacidos después del 97) como los Phygital Natives, aquellos que demandarán experiencias interactivas e inmersivas online y offline de forma natural y simultánea. ¿Crees que esto podría modificar o impactar en la relación lejana que existe hoy entre los mundos de la seguridad digital y la seguridad física? C.P.: Poco a poco todo en el mundo físico está conectándose de alguna manera. Desde las puertas y cerraduras, sensores, coches, grifos, interruptores… cada vez quedan menos cosas puramente mecánicas o analógicas. A eso se le está uniendo además una convergencia entre las redes OT (Operational Technolgies) con las redes IT (Information Technologies) con lo que las seguridades física y digital tienen cada vez más relación. Lo vemos incluso a nivel macro en las guerras entre países, donde la seguridad digital tiene una relevancia fundamental. Creo que al igual que en el resto de especialidades, la frontera se está difuminando. M.P.: Ciberseguridad y sostenibilidad parecen dos mundos completamente diferentes, pese a que los data centers -y toda la transformación hacia el mundo Cloud- son devoradores de energía. ¿Hay posibilidades reales de aportar a un mundo más sostenible desde la ciberseguridad? ¿cómo podríamos hacerlo? C.P.: Creo que se trata de aplicar una perspectiva de sostenibilidad en todo lo que hagamos. Por ejemplo, en el mundo de la ciberseguridad es cierto que se consume gran cantidad de recursos, pero también es cierto que no es lo mismo tener sistemas dedicados que compartidos en Cloud, donde se producen sinergias a la hora del consumo energético. También es importante tener en cuenta que la sostenibilidad se puede apoyar desde varios ángulos. Existen grandes profesionales de seguridad en países en vías de desarrollo, y el considerar la inclusividad a la hora de planificar los recursos o servicios que contratamos es otra forma de ayudar a que este mundo sea más sostenible. M.P.: Y para terminar, datos curiosos sobre ti: ¿Mar o montaña? C.P.: Mar, sin duda, he sido monitor de vela ligera muchos años. M.P.: ¿Desayuno de dulce o de sal? C.P.: Salado, no soy muy de dulces. M.P.: ¿Café, té o chocolate? C.P.: No me hagas elegir, por favor. Aunque tengo que decir que sin el café no se puede vivir, y sin el chocolate no merece la pena. Es mi vicio, pero tiene que ser amargo. M.P.: ¿Cuál es tu peli o serie favorita? C.P.: Me cuesta mucho elegir. Como series Suits y Breaking Bad creo que son las que más me han gustado. Cómo pelis, hay tantas obras maestras… pero no me pueden faltar el Padrino (las tres primeras), Pulp Fiction y Airbag. M.P.: ¿Tortilla de patatas con o sin cebolla? C.P.: Con! Aunque sin también me gusta M.P.: Si pudieras viajar en el tiempo, ¿irías al pasado o al futuro? C.P.: Ahora que han vuelto los 80 a estar de moda no me muevo de donde estoy, me quedo aquí que me gusta mi vida. M.P.: ¿Cuál es la frase que más te caracteriza? C.P.: “El que no hace no se equivoca” utilizada para tranquilizar a quien se ha equivocado (normalmente yo mismo), no como excusa para no hacer nada, claro. M.P.: ¿Qué hay en tu lista de deseos? C.P.: Casi todo tiene que ver con ser feliz con mi familia. Fuera de eso y por ir a algo más concreto, tener tiempo y energía para aprender más idiomas. Me resultan fascinantes. Reportaje fotográfico realizado en Meliá Collection, Casa de las Artes. Desde el Barrio de las Letras, el corazón literario del Siglo de Oro español, este hotel homenajea a la riqueza cultural y creativa de la época en un tributo moderno al arte en todas sus formas. Rodeado de historia y modernidad, se erige como el refugio perfecto para creadores y entusiastas de la expresión artística en cada uno de sus espacios. Casa de las Artes abarca una gama completa de disciplinas: desde pintura y escultura hasta música, danza, literatura, arquitectura y cine. Miguel de Cervantes, residente más distinguido del Barrio de Las Letras y paradigma de la novela moderna, es el protagonista de este hotel, pues representa una unión entre el esplendor artístico del pasado y las nuevas corrientes creativas del presente La PINTURA encuentra su espacio en cada rincón del hotel; no solo en los grabados de Gustave Doré para la edición de ‘El Quijote’ de 1869s, también a través de las 12 litografías de Dalí que adornan la espléndida recepción - encargadas en 1957 por Joseph Forest al pintor para ilustrar también la inmortal novela ‘Don Quijote de la Mancha’. La ESCULTURA también está presente en Casa de las Artes, a través de pequeños detalles como las miniaturas de las Meninas. La MÚSICA también tiene un lugar especial en la Casa de las Artes con sesiones de música en vivo. El CINE no es sólo una sala de proyección, es un lugar encantador inspirado en las screening rooms del Hollywood clásico. Un auténtico portal al pasado y al presente del séptimo arte. En Casa de las Artes, la DANZA no es sólo un espectáculo a admirar, sino una disciplina a vivir, practicar y disfrutar. El teatro albergará actuaciones de danza, y el gimnasio presume de un espacio dedicado a este arte, con una barra de ballet en una de sus áreas. Finalmente, la ARQUITECTURA es el marco que sustenta todo. Cada elemento, desde la fachada hasta los interiores, ha sido cuidadosamente diseñado para reflejar el enfoque en este arte. El restaurante Maché, alojado en la antigua Asociación de Ferrocarriles españoles, es una auténtica oda al estilo neoclásico del edificio.
9 Septiembre 2024
Rincón del CISO
Rubén Fernández, CISO de Exide, entrevista a Ricardo Maté, Regional Vicepresident South EMEA & Emerging de Sophos. Rubén Fernández: ¿Qué te llevó a especializarte en ciberseguridad y cómo llegaste a Sophos?Ricardo Maté: Llevo ya 7 años y medio en Sophos y estuve otros 3 años antes en F5 Networks, por lo que ya he pasado más de 10 años en el sector de la ciberseguridad.Con más de 39 años de experiencia en el sector de las TIC tengo que reconocer que la Ciberseguridad es uno de los sectores más fascinantes y con más rápida evolución.Con un crecimiento anual contante de más de un 11%, un mercado que llegará cerca de los 300B$ en el 2028, grupos cibercriminales cada vez más preparados y eficientes, innovación tecnológica como en casi ningún otro sector y noticias diarias de brechas de ciberseguridad en empresas y organizaciones de todo tamaño hacen que sea un sector muy atractivo para un profesional de las TIC. Hace poco más de 7 años y medio supe a través de un amigo del sector que Sophos buscaba un Country Manager para Iberia y me puse en contacto con el VP de EMEA que me dio la oportunidad de incorporarme a una empresa en crecimiento, tremendamente innovadora y comprometida con sus clientes y partners. Durante estos años Sophos Iberia ha podido multiplicar más de 5 veces la facturación y el número de clientes. R.F.: ¿Cuáles son los mayores retos que enfrenta la ciberseguridad en la región de EMEA y mercados emergentes y qué tendencia crees que seguirán en un futuro?R.M.: Los retos de la Ciberseguridad son los mismos para casi todas las Regiones y/o países.Los cibercriminales no diferencian por situación geográfica, idioma o tamaño de empresa. Ellos buscan las oportunidades, para poder entrar en una empresa u organismo público y si esta se da, extorsionan a su victima intentando sacar el máximo beneficio. Entre los retos más extendidos están: El crecimiento en las Vulnerabilidades en el Software que siguen aumentando a ritmos muy altos, y que son muy difíciles de parchear a tiempo. El robo de identidades, que es en estos momentos una de las mayores industrias del cibercrimen, y que permiten a los grupos de cibercriminales utilizar estas credenciales para llevar a cabo ataques difícilmente detectables. El incremento de utilización de herramientas de administración, gestión y/o hacking ético que de nuevo son difíciles de detectar como maliciosas por los equipos de ciberseguridad .Estos tres retos unidos a la especialización y profesionalización de los grupos cibercriminales están permitiendo lanzar los ataques en pocas horas por lo que la detención y respuesta suele llegar tarde.Por otro lado los cibercriminales están aprovechando esto, junto con una triple extorsión Cifrado de los datos, robo/extracción de los mismos y subasta al mejor postor (cliente, competidor, autoridades, etc) para solicitar rescates cada vez mayores y subiendo el coste de recuperación a más de 1,6m$ en España. Otro de los retos es la falta de recursos en Ciberseguridad de más de 40.000 profesionales en España y 3M en el mundo. Todo esto lleva a que las empresas deben de contratar servicios gestionados de Ciberseguridad 24/7 como el Managed Detection and Response de Sophos con 24.000 clientes en el mundo. R.F.: ¿Qué importancia tiene la sostenibilidad en la estrategia de Sophos? R.M.: La sostenibilidad es un elemento fundamental de la estrategia de Sophos. Nos dedicamos a minimizar nuestro impacto medioambiental y a promover prácticas empresariales responsables. Nuestras iniciativas incluyen la optimización del uso de la energía, la reducción de las emisiones de carbono y la implementación de productos y envases sostenibles. Al integrar los productos en nuestras operaciones principales, no sólo contribuimos a un futuro más sostenible, sino que también satisfacemos las crecientes expectativas de nuestras partes interesadas. Más allá del impacto de la comunidad de Sophos, reconocemos nuestro deber a la hora de llevar a cabo nuestras actividades empresariales de forma responsable. Con más de 4.000 empleados en más de 25 oficinas, es vital que mantengamos los más altos estándares de conducta. Sophos está comprometida con los principios recogidos en el Código de Conducta 7.0 (2021) de la Responsible Business Alliance (RBA). Nuestro compromiso es la clave de la estrategia empresarial, informa nuestra toma de decisiones a todos los niveles y es fundamental para los procedimientos operativos de la empresa. R.F.: ¿Cómo ves el impacto de las prácticas ESG en la reputación y funcionamiento de las empresas?R.M.: Las prácticas ambientales, sociales y de gobernanza (ASG o ESG según las siglas en inglés) son cada vez más importantes para la reputación y el desempeño de las empresas, y aunque la integración de las prácticas ASG puede requerir esfuerzo e inversión, los beneficios potenciales en términos de reputación, gestión de riesgos y eficiencia operativa hacen que el cambio a largo plazo merezca la pena. El aumento de los requisitos normativos se traduce en una gobernanza más sólida en materia de privacidad de los datos y ciberseguridad, lo que constituye un cambio positivo para proteger a las organizaciones frente a los avances en las amenazas y los incesantes ciberataques a los que asistimos hoy en día. Además, los inversores y los consumidores están cada vez más concienciados y preocupados por la privacidad de los datos. Las empresas que dan prioridad a este aspecto están generando confianza entre las partes interesadas, lo que constituye un componente clave del perfil ESG general de una empresa. R.F.: ¿Qué papel crees que jugará la IA en la ciberseguridad en los próximos años?R.M.: Aunque es cierto que ahora se ha pisado el acelerador, la IA lleva jugando un papel muy importante en ciberseguridad desde hace ya bastantes años, una prueba de ello la vivimos en Sophos allá por el año 2017 (compra de Invincea) cuando adquirimos una compañía que añadía a nuestro endpoint la capacidad de detectar malware gracias a un pequeño motor de inteligencia artificial que nosotros mismos podíamos entrenar en nuestros laboratorios y hacer funcionar sin necesidad de estar conectado a internet. Este avance fue sin duda uno de los principales motivos por los que hoy todo el mundo conoce Sophos como una de las mejores soluciones del mercado y, a la vez, es un muy buen ejemplo de lo que va a ocurrir de aquí en adelante solo que con un “pequeño” matiz. En el corto plazo a IA no será una ventaja, sino que quien no aproveche toda la velocidad y potencia de la IA estará en clara desventaja frente a competidores y, peor aún, frente a cibercriminales. ¿Quieres un ejemplo? Esta misma pregunta se la he hecho a ChatGPT para ver si teníamos la misma opinión, en 3 segundos tengo una respuesta completa con la que empezar a trabar en lugar de trabajar desde cero y con ello he ahorrado muchísimo tiempo. Ese será el principal papel de la IA, el de darnos a nosotros, a los usuarios y, por desgracia también a los ciberdelincuentes la capacidad de acelerar a niveles que hoy ni podemos imaginar los tiempos de aprendizaje, diagnóstico, desarrollo, adaptación, y un infinito etc. La buena noticia que tenemos en Sophos es que ya hay gran cantidad de proyectos en marcha que van desde asistentes gpt, que ayudan a los usuarios a sacarle todo el jugo a nuestras herramientas, aplicaciones que mejoran cada día nuestra capacidad de detección de malware y estafas o, incluso utilidades que ayudan a nuestro servicio de MDR a aprender cada día de las tácticas y técnicas que un delincuente pueda intentar en alguno de los más de 22.000 clientes que ya se protegen con nuestro servicio y que aprovechan así lo que se conoce como inteligencia de comunidad. Mas ejemplos en https://ai.sophos.com R.F.: ¿Qué medidas consideras esenciales para que las empresas se mantengan resilientes en el ámbito digital? R.M.: Me gustaría aprovechar la repuesta con las obligaciones que impone la Directiva NIS2 con aplicación a partir del año 2025 en la gran mayoría de empresas de más de 50 empleados. Estas se centran en las medidas de gestión de riesgos en ciberseguridad: políticas de seguridad de los sistemas de información y análisis de riesgos. gestión de incidentes. continuidad de las actividades, como la gestión de copias de seguridad y la recuperación en caso de catástrofe, y la gestión de crisis. seguridad de la cadena de suministro, incluidos los aspectos de seguridad relativos a las relaciones entre cada entidad y sus proveedores o prestadores de servicios directos. seguridad en la adquisición, el desarrollo y el mantenimiento de sistemas de redes y de información, incluida la gestión y divulgación de las vulnerabilidades. políticas y los procedimientos para evaluar la eficacia de las medidas para la gestión de riesgos de ciberseguridad. prácticas básicas de ciber higiene y formación en ciberseguridad. políticas y procedimientos relativos a la utilización de criptografía y, en su caso, de cifrado. seguridad de los recursos humanos, las políticas de control de acceso y la gestión de activos. uso de soluciones de autenticación multifactorial. Todas estás medidas que van por un lado a mejorar de una manera importante la resiliencia de las empresas también van a exigir una inversión importante de las empresas. Comentar que desde Sophos podemos ayudar en la mayor parte de estas, así como en la obligatoriedad de comunicar cualquier brecha de seguridad que se pudiera producir, con nuestros productos y servicios de ciberseguridad gestionados 24x7, Managed Detection and Response (MDR) los cuales ya han sido desplegados por más de 22.000 empresas a nivel mundial. R.F.: ¿Qué valores consideras fundamentales a la hora de afrontar el liderazgo en tu puesto?R.M.: Pues creo que estoy muy alineado a los Valores de Sophos como compañía: Simplicidad, comunicación directa y sincera. Objetivos alcanzables, pero siempre ambiciosos. Empowerment (Empoderamiento), confiamos en las personas a que hagan un gran trabajo, tienen que tomar la responsabilidad, tomar riesgos inteligentes y proporcionar resultados. Pasión, por el éxito y el impacto en aquello que hacemos, mantener estándares muy altos e intentar siempre mejorar. Inspirar a los demás. Orientación hacia el Cliente en su protección y satisfacción. Innovación, estar siempre por delante, si fallamos aprender la lección rápido, compartirla e ir hacia delante. Buscar siempre la mejor manera de hacer las cosas. Autenticidad, ser genuino, transparente y honesto. La ética y los valores por encima de todo. Admitimos los errores y decimos lo que pensamos, aunque sea difícil. Adicionalmente es muy importante dedicar tiempo de calidad a contratar, motivar y retener a los mejores profesionales del mercado para desarrollar un gran equipo. Una muy alta orientación hacia el Cliente, la acción y los resultados. R.F.: En una industria tan demandante, ¿cómo logras mantener un equilibrio entre tu vida profesional y personal? R.M.: Son ya muchos años trabajando y trabajando con responsabilidad en sectores muy demandantes de TI y el de la Ciberseguridad es probablemente de los que más, no solo por la necesidad de entregar resultados muy ambiciosos siempre de crecimiento doble digito, si no por ser un sector que avanza a una velocidad de vértigo y con una responsabilidad muy alta de proteger a tus clientes.Sin embargo esta experiencia te hace poder delegar las funciones en un equipo altamente profesional que asume su funciones y tan solo me escalan cuando es imprescindible.Por otro lado he aprendido a diferenciar entre lo urgente, lo importante y lo demás manteniéndome fiel a estos principios, más los valores éticos, personales y de Sophos se puede encontrar el equilibrio. R.F.: ¿Hay algún hobby que te haya ayudado en tu carrera profesional de alguna manera? R.M.: Sin duda es necesario disponer de algún hobby que te ayude no solo a despejar la mente si no a mantenerte en forma física y mental.A mi personalmente me gusta mucho jugar al Golf ya que me permite por un lado andar que es una practica muy sana, marcarme objetivos de mejora, compartir tiempo con amigos o conocer a nuevas personas y hacer networking.Intento ejercitar todos los días aunque tan solo sean 20-30 minutos.Como actividad o deporte me encanta la pesca, siempre que puedo intento pescar allí donde voy y en los últimos años he conseguido batir varios récords de atún azul.Me gusta la música tanto la clásica como el pop y el rock e intento ir a la ópera cuando puedo.Y algo que me han “pegado” mis hijos es jugar de vez en cuando a algún videojuego en la consola. R.F.: ¿Qué te motiva a seguir adelante en tu trabajo diario?R.M.: Lo primero es el compromiso con mi familia, después con Sophos y todos los empleados que me reportan y sus familias, y todos nuestros clientes y Partners.Por otro lado siempre he tenido un gran afán de superación y sana ambición de superar los objetivos y esto me genera mucha energía en mi trabajo diario.
9 Septiembre 2024

Rincón del CISO
El reciente incidente del 19 de julio, donde ordenadores y servidores con Windows en todo el mundo sufrieron fallos catastróficos debido a un fichero de configuración defectuoso del EDR de Crowdstrike, puso de manifiesto la vulnerabilidad de nuestro ecosistema tecnológico. Este incidente subraya una verdad incómoda: nuestra excesiva confianza en los proveedores es peligrosa y necesitamos reevaluar nuestras estrategias de seguridad. La cadena de errores que condujo a este fallo es compleja e involucra tanto a la empresa que distribuye el software como a la que lo recibe. A pesar de que los recursos de QA de ambas empresas probablemente hayan prevenido muchos incidentes previos, siempre recordaremos el incidente que arruinó nuestro viernes. La pregunta ahora es: ¿cómo evitamos que esto vuelva a suceder y cómo mejoramos nuestra respuesta? En el centro de esta problemática se encuentra la confianza, o mejor dicho, la confianza excesiva. Este evento es un recordatorio claro de que debemos adoptar un enfoque más crítico y meticuloso. Aunque pueda sonar como un “buzzword”, el enfoque del NIST sobre Zero Trust proporciona estrategias valiosas con su mantra de "Nunca confiar, siempre validar". Para empezar a aplicarlo al mundo real una buena aproximación sería validar y desplegar software crítico de manera gradual, controlada y con un proceso de respuesta automatizada, reconsiderando incluso los privilegios necesarios para su funcionamiento. Crear un entorno Zero Trust implica establecer un sistema de evaluación continua y capacidad de reacción. Para alcanzar este entorno ideal, la dependencia exclusiva de la intervención humana es insostenible; la automatización y la inteligencia artificial deben desempeñar un papel central en este proceso. Además, es fundamental recordar que ningún fabricante podrá vendernos la solución integral que muchos prometen. Este incidente ha puesto a prueba tanto nuestros sistemas de continuidad de negocio como nuestros procesos de respuesta ante incidentes, recordándonos que la resiliencia no solo implica recuperarse de ataques externos, sino también de errores internos. Incluso en las mejores organizaciones pueden ocurrir fallos, y debemos estar preparados para ellos. Antes era mucho más fácil identificar competidores, sinergias y aliados pero vivimos en una época en la que cada día tenemos más interdependencia y eso añade riesgos a la cadena de suministros, los propios y los ajenos. El episodio con Crowdstrike demuestra la importancia de la colaboración y el compromiso dentro del sector de la ciberseguridad. Equipos de proveedores y clientes trabajaron conjuntamente para mantener los negocios funcionando, compartiendo en redes sociales el minuto y resultado del incidente y sus parches. Adoptar estrategias robustas como el Zero Trust y aprender de los errores es esencial para avanzar hacia un entorno más seguro y resiliente. Aunque es un desafío, estos incidentes nos demuestran la importancia de estar preparados para lo inesperado y la necesidad de evolucionar constantemente nuestras prácticas de seguridad y gestión de riesgos. Al mismo tiempo, debemos evitar caer en la paranoia y aprender a distinguir entre lo probable y lo posible. El sector demostró su capacidad de respuesta y colaboración durante esta crisis, algo de lo que todos los profesionales de la ciberseguridad podemos sentirnos orgullosos. Pero no debemos dormirnos en los laureles, el mundo de la ciberseguridad requiere de constante I+D, mejorando y adaptándonos para proteger nuestras infraestructuras digitales de futuros desafíos. La automatización y la inteligencia artificial pueden ser componentes clave en esta evolución, asegurando que nuestras respuestas sean rápidas, eficientes y efectivas. Solo así podremos construir un entorno digital verdaderamente seguro y resiliente. Jose Manuel Rivera García, Security Officer, Fintonic
9 Septiembre 2024
Rincón del CISO
La inteligencia artificial (IA) ha avanzado rápidamente en las últimas décadas, transformando industrias y revolucionando la forma en que interactuamos con la tecnología. Sin embargo, a medida que los problemas que la IA intenta resolver se vuelven más complejos, las limitaciones de la computación clásica comienzan a manifestarse. Aquí es donde entra en juego la computación cuántica, prometiendo un futuro donde la IA pueda alcanzar nuevos niveles de eficiencia y capacidad. Este artículo explorará cómo la computación cuántica podría transformar la IA, sus posibles aplicaciones y los desafíos que enfrentamos en este camino. La computación cuántica es una rama emergente de la informática que se basa en los principios fundamentales de la mecánica cuántica, una teoría que describe el comportamiento de la materia y la energía a escalas muy pequeñas, como las de los átomos y las partículas subatómicas. A diferencia de la computación clásica, que utiliza bits como la unidad básica de información, donde cada bit puede ser un 0 o un 1, la computación cuántica utiliza qubits (o bits cuánticos). Los qubits tienen una característica especial llamada superposición cuántica, que les permite existir en múltiples estados al mismo tiempo. Es decir, un qubit puede representar simultáneamente 0 y 1, en lugar de estar en uno de esos estados de manera exclusiva como un bit clásico. Otra propiedad crucial de los qubits es el entrelazamiento cuántico, un fenómeno que ocurre cuando dos o más qubits se correlacionan de tal manera que el estado de uno está directamente relacionado con el estado del otro, sin importar la distancia que los separa. Esto significa que al cambiar el estado de un qubit entrelazado, se afecta instantáneamente el estado del otro qubit entrelazado, lo que permite una transferencia de información mucho más eficiente y rápida en comparación con los sistemas clásicos. El aprendizaje automático, una rama clave de la IA, se basa en el desarrollo de algoritmos que pueden aprender de los datos, identificar patrones y tomar decisiones de manera autónoma. Hoy en día, estos algoritmos, especialmente aquellos basados en redes neuronales profundas (deep learning), requieren una enorme cantidad de tiempo y recursos computacionales para entrenarse, ya que deben procesar y analizar conjuntos de datos masivos para ajustar sus parámetros y mejorar su precisión. Con la computación cuántica, este proceso de entrenamiento podría acelerarse drásticamente. Los ordenadores cuánticos pueden procesar múltiples estados simultáneamente gracias a la superposición cuántica, lo que les permite evaluar muchas posibilidades a la vez en lugar de hacerlo secuencialmente como en una computadora clásica. Esto significa que los algoritmos de aprendizaje profundo, que normalmente demoran horas o incluso días en entrenarse en grandes conjuntos de datos, podrían completarse en cuestión de minutos o segundos con un ordenador cuántico. Además, la computación cuántica podría permitir la creación de modelos de IA más complejos y precisos. Los algoritmos cuánticos, como los basados en el algoritmo de Grover o el algoritmo de búsqueda cuántica, pueden optimizar funciones objetivo de manera más eficiente que los métodos clásicos. Esto no solo mejora la velocidad, sino también la capacidad de estos modelos para manejar datos con una estructura y dimensionalidad más complejas, lo que resulta en predicciones y análisis más precisos. El impacto de la computación cuántica en la IA se extenderá a numerosas industrias. En el campo de la farmacología, por ejemplo, los modelos de IA potenciados por computación cuántica podrían simular interacciones moleculares a un nivel de detalle sin precedentes, acelerando el descubrimiento de nuevos medicamentos. Además, la computación cuántica podría mejorar la ciberseguridad mediante la creación de métodos de encriptación cuántica, que serían impenetrables para los ordenadores clásicos. El futuro de la IA con computación cuántica promete ser un campo revolucionario, con el potencial de resolver problemas que actualmente parecen insuperables. Sin embargo, la realización de este futuro depende de superar desafíos técnicos y de abordar las implicaciones éticas de manera proactiva. La computación cuántica podría llevar a la IA a nuevas alturas, pero es crucial que este poder se utilice de manera responsable para maximizar sus beneficios para la humanidad en su conjunto. Jacinto Velasco, PhD, Head of Studies in Mathematical Engineering and Physical Sciences,Universidad Alfonso X el Sabio
9 Septiembre 2024
Rincón del CISO
Hoy día, con el hype de la IA y su regulación reciente, el CDO aparece como el gran aventajado para ser, una vez más, quien asuma el desafío del potencial que tienen los datos como un activo de negocio, pero ¿lo está consiguiendo? En esta última década, tras el boom del big data, el auge del analytics y el hype de la Inteligencia Artificial, son cada vez más las compañías que incluyen en su hoja de ruta y plan estratégico una mejor gestión y explotación del dato, contando para ello con un Chief Data Officer (CDO) como capitán de barco. Sin embargo, este rol todavía es un gran desconocido. Gartner, uno de los principales analistas que lo ha estudiado en estos últimos años, habla de una edad media de menos de ocho años en este puesto, ha formulado algunas tipologías o encuadres canónicos (CDO 1.0, 2.0, 3.0 y 4.0) y marcado ciertos patrones conceptuales del mismo, pero sigue habiendo un gran desconocimiento sobre dicha figura y todo lo que le rodea. Tan desconocido como joven y heterogéneo, se trata de un puesto en el que la figura y proyección personal siguen estando muy presentes, por lo que es difícil encontrar dos CDO con los mismos reportes, objetivos, background académico o experiencia centrada en datos en relación con su experiencia total, entre otras. Por ello, desde EY y en colaboración con el Club Chief Data Officers Spain & Latam (Club CDO), asociación pionera y referente que cuenta con más de 400 CDO en sus filas, le han dado voz y cara a un rol tan relevante como desconocido y desdibujado en sus organizaciones. Además, con el ánimo de seguir contribuyendo a su análisis y complementar otros estudios y observatorios, realizaron un estudio que trate los temas que están en la mesa del CDO pero siguen quedando cautivos en conversaciones de café y pasillos, buscando reflejar la realidad de este rol y ponerlo en conocimiento de la sociedad, organizaciones y comunidad del dato. Con este Estudio se han podido podido identificar una serie de oportunidades a 3 niveles para el CDO: Nivel organizacional: en el que identificamos posibles oportunidades para organizaciones, tanto públicas como privadas, y Academia, relativas al máximo responsable del dato y la analítica. Nivel funcional: donde, dado el contexto actual y tras entender el camino recorrido y desafíos y retos pasados y presentes, afloran una serie de oportunidades para seguir profesionalizando la función. Nivel personal: son muchos los patrones y preocupaciones comunes que rodean hoy día al líder del Dato y la Analítica, así como más las similitudes y caminos que comparten, con este Estudio buscamos poder no sólo dar voz, sino también dar luz, a este líder a veces incomprendido pero llamado a transformar las organizaciones del mañana. Podrás acceder al informe completo aquí: https://www.ey.com/es_es/ey-insights/el-chief-data-officer-cdo-rol-desconocido-relevante
9 Septiembre 2024
Rincón del CISO
Eduvigis Ortiz, Presidenta y Fundadora de Women 4 Cyber Spain, entrevista a Nera González, Responsable de Innovación, Inteligencia Artificial y Desarrollo de Productos en Prosegur, en AVOS Tech. EDUVIGIS ORTIZ: Hola a todos, soy Eduvigis Ortíz, Presidenta y Fundadora de Women 4 Cyber Spain y hoy tengo el privilegio de entrevistar a una gran amiga y líder digital en España como es Nera González, Responsable de Innovación, Inteligencia Artificial y Desarrollo de Productos en Prosegur, en AVOS Tech, además de ser la embajadora regional de Technovation. Encantada de que estés aquí, Nera. NERA GONZÁLEZ: Muchísimas gracias, encantada. E.O.: Bueno, Nera, para comenzar esta entrevista de CyberLideria MGZN, me gustaría que nos contaras un poquito sobre ti. ¿Quién es Nera y qué te apasiona? N.G.: Nera, que además es un nombre que no es muy común, es Directora de Desarrollo de Producto, Inteligencia Artificial e Innovación en AVOS Tech, una compañía de Prosegur. Me gusta muchísimo el tema de la tecnología y trabajar con nuevas herramientas que puedan ir surgiendo. Ahora mismo, por ejemplo, en el tema de la inteligencia artificial, estoy desarrollando muchas cosas, pero anteriormente he trabajado en electrónica, robótica, y programación, y todo lo que tiene que ver con el mundo de las ingenierías me apasiona. También me gusta trabajar en temas de educación, es algo que me llena mucho y me permite aportar lo que voy recibiendo cuando estudio, cuando trabajo y cuando veo cosas nuevas, me permite devolverlo a la sociedad. Además, lidero el proyecto de Technovision Girls, en el que enseñamos a niñas entre 8 y 18 años a desenvolverse con herramientas y tecnología para resolver problemas sociales a través del emprendimiento. E.O.: Qué maravilla Nera, esto es una de las cosas que tenemos en común y donde nos hemos encontrado, porque desde Women 4 Cyber hemos firmado un acuerdo de colaboración para apoyar esta misión de incorporar todo el talento disponible al mundo de la tecnología, de la ciberseguridad, de la inteligencia artificial, donde necesitamos ese talento diverso y esas miradas. Hablando de talento, ¿qué métodos utilizas para identificar y nutrir ese talento que vemos que hay y que necesitas incorporar en tu día a día en la organización? N.G.: Lo más importante es escuchar, ver y fijarse bien, dando espacio a la gente para que pueda desarrollarse. Muchas veces si hablamos de liderazgos más fuertes, lo que nos estamos encontrando es con que la gente se ve más reprimida y no tiene autonomía para desarrollar sus propias ideas. Darles un confort, una seguridad mínima como en la pirámide de Maslow, es lo que permite que de repente nos encontremos con ganas, con capacidad y con ilusión para innovar y para pensar en cosas nuevas. Y yo creo que no se trata tanto de forzar ese re-skilling, sino de animar y de ilusionar. Siempre estoy animando a que hagamos dinámicas de design thinking y concursos de ideación, eso es algo que la gente valora mucho. Muchas veces es muy positivo, incluso más que las retribuciones económicas. Al final, si toda esa parte que decíamos ya está cubierta, el hecho de poder expresar tus ideas y que además se te tenga en cuenta es lo que hace que la gente crezca. Y es muy parecido también en Technovation, donde las auténticas protagonistas son las chicas, que son las que desarrollan su proyecto junto con sus mentores, muchos de ellos que vienen de Women 4 Cyber. Con estos mentores las chicas desarrollan todo su potencial porque se sienten capaces de hacerlo y es así, explorando cómo se va ganando y se va haciendo ese up-skilling que necesita la sociedad. E.O.: Así es, Nera, es importante capacitar, darle ese regalo a nuestros jóvenes, educar a nuestros hijos y ser también un agente de cambio en la sociedad, porque muchas veces eso es lo único que necesitamos. Necesitamos saber que somos capaces, saber que tenemos un entorno donde podemos desarrollarnos, donde nuestras ideas son valiosas, donde podemos ponerlas en marcha. Esto algunas veces a las organizaciones se les olvida un poco y es importante que perfiles como el tuyo están ahí para recordarlo y para hacer que seamos mejores. Cuando usas todo el talento de las personas, todas las soluciones y toda la rentabilidad y todo lo que necesitamos para servir a nuestros clientes desde las empresas, es otra cosa. Yo siempre digo que la felicidad es muy rentable y la gente no lo toma en cuenta como un indicador, pero es importante. N.G.: Tal cual, yo creo que la felicidad es muy rentable, una compañía en la que se fomente la innovación es desde luego diferencial, tanto para la gente que está dentro trabajando y que puede desarrollarse, como hacia afuera, genera una sensación de “compañía comprometida” que al final también anima a confiar en ella desde la sociedad y eso siempre hace que vaya a ir mejor. E.O.: Eso es así, eso enlaza con la siguiente pregunta que te tengo Nera, porque creo que es importante que todos trabajemos por lograr ese impacto positivo en la sociedad de desarrollo de talento, de ser esos agentes de cambio en una sociedad cada día más tecnológica, con más conexiones y en la que todo lo hacemos digitalmente, pues es necesario que también todas las personas, no solamente las empresas, sean competentes digitalmente. Además, parte del trabajo de Technovation, no solamente con las niñas, sino también con las familias, con los mentores y mentoras que participan, se hace como un ecosistema, ¿no? Cuéntanos un poquito cómo funciona eso. N.G.: Sí, al final es un programa en el que tanto las chicas que participan como sus familias y sus mentores se ven muy beneficiados. Es un mentoring en el que recibes mucho más de lo que das. Al final muchas veces incluso es un mentoring inverso, ¿no? Las chicas son una caja llena de ideas. Yo lidero equipos muy grandes y nunca me siento tan retada como cuando estoy trabajando con las chicas, con un equipo que piensa completamente diferente y que sale de la caja, para ellos todo es posible y realmente están ahí para hacerte crecer con ella. A mí me llena muchísimo como mentora trabajar en este proyecto, porque creo que al final se aprende mucho. Hay muchos materiales para poder también avanzar e ir creciendo cada día. Y bueno, yo creo que esto hace que cada vez haya más talento adaptado a lo que nos requiere la sociedad a día de hoy, que es la digitalización. Esto no se trata de que en un mundo digital los humanos desaparezcan, sino que en un mundo digital los humanos usen la tecnología para que esté a su lado. Por ejemplo, en Technovation yo siempre digo: “esto no se trata de sacar más ingenieros ni más ingenieras, se trata de que rompamos esa barrera entre lo tecnológico y no lo tecnológico”. Si tú quieres ser médico pero vas a usar la tecnología en tu desarrollo profesional, vas a ser un mejor médico. O si quieres ser abogado y tienes todos los modelos de lenguaje natural y de inteligencia artificial a tu lado, vas a ser un mejor abogado. Entonces, para mí es muy importante, romper con esa idea de que “yo no soy técnico, no me lo cuentes”. Se puede decir: “A lo mejor no soy tan técnico como tú, pero por favor, cuéntamelo, quiero aprender, quiero entenderte, quiero trabajar juntos”. Para mí la importancia de esto es crear perfiles multidisciplinares que se atrevan con todo, que puedan resolver problemas, que lideren iniciativas. Eso es lo que realmente busco en Technovation y también en mi día a día cuando trabajo con la gente con la que estoy y con la que deseo que vayan progresando en su carrera profesional. Nunca me da miedo que alguien que esté en mi equipo sea más inteligente o que vaya a aportar más ideas. Para mí es gratificante y es un regalo, es maravilloso contar con los mejores equipos y creo que en eso consiste ese momento o esa mejora de la digitalización de las compañías y de la sociedad. E.O.: Así es, Nera, la verdad es que es impresionante el trabajo que hacéis. Cuéntame cómo ha sido el Technovation este año, ya que ha sido espectacular y además los equipos han llegado bastante lejos, ¿no? N.G.: Estamos contentísimas. Este año han participado a nivel mundial más de 30.000 chicas, tan solo en España hemos tenido unas 2.000 chicas, de las cuales el 85% han terminado el programa. Es un programa de 40 horas para desarrollar una aplicación, un proyecto de inteligencia de primera persona. En la final regional, que además lo contamos aquí, tuvimos 220 equipos que todos presentaron su pitch, 850 niñas con más de 200 jueces evaluando en directo estos pitch en la Universidad de Carlos III. Tres equipos de estos han pasado a la final internacional que se celebrará en Estados Unidos, donde solo 15 equipos pasan. Es la primera vez que un país lleva tantos equipos, así que estamos súper orgullosos de nuestras chicas, que desde luego son todas unas campeonas. E.O.: ¡Qué inspirador, Nera! La verdad es que así hacemos el camino, así creamos el talento que queremos. Siempre hablamos de esos perfiles. Tienes que tener muchas competencias que son transversales, muchas competencias de las que hablamos, para poder tener luego esa especialización que tienes poder sacar beneficio y trabajar con el resto de los equipos. N.G.: Es muy importante, lo que yo aprendí en la universidad o en el colegio a día de hoy no lo uso más de un 20%. Todo lo que uso hoy es nuevo, son desarrollos e ideas nuevas. Nadie ha aprendido de ello estudiándolo en la universidad a día de hoy. Todos esos programas educativos van mucho más despacio de lo que está evolucionando últimamente la tecnología. Entonces hay que mantenerse siempre actualizado y hay que aprender a aprender, hay que resolver problemas, hay que enfrentarse a ellos. Para mí esa es la clave. E.O.: Exacto, esa es la clave, que siempre vamos a aprender. Yo siempre digo que el trabajo se aprende trabajando. Lo importante es que todos estos programas en la universidad y en los cursos formativos, lo que nos dan es un paraguas. Tenemos una cajita de herramientas que vamos sacando según lo necesitamos para enfrentarnos a los proyectos y para solucionar temas, pero hay muchísimos casos en los que la adopción de la tecnología es lo importante. Tanto en tu trabajo día a día en ProSegur, como a la hora de trabajar con las niñas, ¿cómo ves esa adopción? N.G.: Es complicado, estos cambios suponen un reto para la sociedad. La gente que está más acostumbrada a aprender y es más dinámica en esta parte, rápidamente lo coge, ya que es muy sencillo de utilizar, las interfaces son super user friendly. Lo que me preocupa es que dejemos a gente por el camino, gente menos preparada para adaptarse a estos cambios. Creo que aquí tenemos un reto como sociedad: el no dejar a nadie atrás. Cuando pensamos en las chicas de Technovation, siempre pensamos en niñas con una educación y demás, pero también vamos a colectivos que son más desfavorecidos y ahí a lo mejor hay casos de inmigración en los que no conocen bien el idioma. Entonces, llegar allí e implantar este proyecto es bastante complejo, con lo cual yo creo que siempre tenemos que reflexionar que no nos estemos dejando a nadie por detrás. E.O.: Es que tenemos grandes retos con la era digital, también con la consolidación del poder de las grandes tecnológicas. Esto también es algo que tenemos que plantearnos como humanidad, dejar esas brechas también a la tecnología, porque al final si ejerces la abogacía y tienes conocimientos para aplicar la inteligencia artificial generativa para que te ayude a hacer muchas cosas, serás mejor profesional, pero si no has tenido la oportunidad de tener acceso a esa tecnología vas a estar un paso más atrás. Entonces, como bien mencionas, es un reto importante llevar todo sin ir cerrando esas brechas que vamos encontrando por el camino, como la brecha digital o la brecha de género. N.G.: Sí, pero hay que llegar, porque muchas veces el programa de tecnología es gratuito y, sin embargo, no se llega a conocer, no se animan y no se interesan por ello, y en eso sí que tenemos que reflexionar como sociedad. E.O.: Entonces vamos a aprovechar esta plataforma. Cuéntanos cómo se puede participar, cómo podemos ser parte de esta transformación. N.G.: Pues, a partir de septiembre podéis conectar con nosotros a través de la web www.innovision.org, empezaremos en octubre a hacer el llamamiento para cualquiera que quiera apuntarse como mentor o quiera traer participantes, desde luego no os arrepentiréis de ello. E.O.: Así es, desde Women 4 Cyber estaremos ahí apoyando, llevando las noticias y el mensaje para que más personas lo conozcan. Nos gustaría antes de terminar esta entrevista que nos contaras un poco acerca de tu vida personal, aparte de todo esto que sé que te consume muchísimo tiempo de Technovation, ¿qué haces en tu tiempo libre y cómo desconectas un poco para también recargarte? N.G.: Pues, la verdad es que me queda poco tiempo libre, pero me gusta mucho aprender, leer, viajar, descubrir sitios nuevos, ir a la montaña, hacer paseítos con la familia, y también me gusta hacer puzzles, que yo creo que es algo que ya no está muy de moda, pero me encantan los puzzles y los legos. E.O.: Oye, pues, así se ve que también desatas esa creatividad y vas buscando, nuevas formas. Eres exploradora, yo soy también de esa línea. Me encanta conocer sitios nuevos, conocer culturas nuevas y leer, que te lleva a otros sitios también. Es muy interesante, yo creo que a los niños también les deberíamos dar ese regalo, que se despeguen un poco de las pantallas y se pongan a descubrir. Bueno, Nera, qué maravilla haber estado compartiendo este ratito contigo y que nos cuentes un poco más sobre Technovation y sobre tu trabajo. Así que muchísimas gracias por estar aquí. Muchísimas gracias también al equipo de CyberLideria MGZN por estar ahí y a nuestros oyentes por escucharnos siempre. Nos vemos en la próxima. Hasta pronto. N.G.: Hasta pronto.
9 Septiembre 2024
Rincón del CISO
La compañía Neuralink, propiedad del multimillonario Elon Musk, ya ha implantado el primer chip cerebral en un ser humano, un producto llamado Telepathy cuyos usuarios iniciales serán aquellos que hayan perdido el uso de sus extremidades. “El primer ser humano recibió un implante de Neuralink ayer y se está recuperando bien”, escribió Musk, “los resultados iniciales muestran una prometedora detección de picos neuronales”. La noticia del primer implante de Neuralink en humanos se da nueve meses después de que la Administración de Fármacos y Alimentos (FDA, en inglés) diera su aprobación para que la empresa comenzara a hacer estudios en humanos. La función del implante será la de “leer” la actividad cerebral para poder transmitir órdenes que ayuden a restaurar algunas funciones cerebrales gravemente dañadas tras un infarto o una esclerosis lateral amiotrófica, que derivan en graves daños en la capacidad comunicativa. Hasta ahora, los implantes cerebrales se han desarrollado en una sola dirección: desde el cerebro hacia el exterior (generalmente una computadora que procesa las señales), pero el proyecto de Neuralink aspira a poder trasladar información también en la otra dirección, hacia el cerebro. Neuralink desarrolla dos tipos de implantes Neuralink está desarrollando en paralelo dos tipos de implantes, uno para restaurar la visión “incluso en aquellos que nunca la han tenido” y otro para restablecer las funciones corporales básicas en personas con parálisis por daños en la médula espinal. Musk describió el producto en su red social, donde dijo: “Permite controlar tu teléfono o computadora, y a través de ellos casi cualquier dispositivo, con solo pensar”. Los usuarios iniciales serán aquellos que hayan perdido el uso de sus extremidades, señaló Musk, quien agregó: “Imagínese si Stephen Hawking pudiera comunicarse más rápido que un veloz mecanógrafo o un subastador. Ese es el objetivo”. Poco más se conoce del producto. En 2021 Neuralink publicó en YouTube un vídeo en el que aparecía un mono con un chip implantado en el cerebro jugando a un videojuego que controlaba desde la mente. En el vídeo, de tres minutos y medio de duración, el macaco Pager, de nueve años, juega a una versión del clásico videojuego Pong y cada vez que acierta recibe como compensación un batido de plátano que le es suministrado a través de una pajilla. Musk aseguró que el mono “está jugando al literalmente al videojuego de forma telepática usando un chip cerebral”. Unos meses antes, Neuralink probó con éxito en cerdos un chip que, implantado en el cráneo, permitía medir la actividad cerebral de los animales.
4 Septiembre 2024
Rincón del CISO
GESTIÓN CONTINUA DE EXPOSICIÓN A AMENAZAS Las superficies de ataque organizacionales se han expandido enormemente en los últimos años. Este crecimiento ha sido impulsado notablemente por la adopción acelerada de SaaS, la expansión de cadenas de suministro digitales, el aumento de la presencia corporativa en redes sociales, el desarrollo de aplicaciones personalizadas, el trabajo remoto y la interacción con clientes a través de internet. EXTENDER EL VALOR DE LA SEGURIDAD DE LA GESTIÓN DE IDENTIDAD Y ACCESO El papel de la gestión de identidad y acceso en la ciberseguridad ha ido aumentando de manera constante. A partir de 2023, está siendo el segundo tema más popular de discusión entre los líderes de seguridad y gestión de riesgos que utilizan el servicio de consultas de clientes de Gartner. GESTIÓN DE RIESGO DE CIBERSEGURIDAD DE TERCEROS La inevitabilidad de que terceros experimenten incidentes de ciberseguridad está presionando a los líderes para que se enfoquen más en inversiones orientadas a la resiliencia y se alejen de las actividades de debida diligencia iniciales. DESACOPLAMIENTO DE APLICACIONES Y DATOS IMPULSADO POR PRIVACIDAD Las empresas multinacionales que han confiado en aplicaciones de inquilino único durante décadas enfrentan crecientes demandas de cumplimiento y riesgos de interrupción del negocio. Esto se debe al aumento del nacionalismo en la protección de la privacidad y los datos, así como a los requisitos de localización, lo que resulta en una fragmentación forzada de las arquitecturas de aplicaciones empresariales y las prácticas de localización de datos. IA GENERATIVA Los líderes pueden mejorar la reputación y el rendimiento de la función de seguridad utilizando inteligencia artificial generativa (GenAI) en colaboración proactiva con los interesados del negocio. Esto ayudará a sentar las bases para un uso ético, seguro y protegido de esta tecnología disruptiva. PROGRAMAS DE EDUCACIÓN EN EL ENTORNO DIGITALLos programas de comportamiento y cultura de seguridad encapsulan un enfoque empresarial para minimizar los incidentes de ciberseguridad asociados con el comportamiento de los empleados. Un mayor enfoque en los elementos humanos sigue mostrando promesas en la misión de minimizar el impacto del comportamiento inseguro de los empleados. MÉTRICAS DE SEGURIDAD CENTRADAS EN RESULTADOSLas métricas de ciberseguridad orientadas a resultados son métricas operativas con propiedades especiales que permiten a los interesados en ciberseguridad trazar una línea directa entre la inversión en ciberseguridad y los niveles de protección que genera esa inversión. EVOLUCIÓN DE MODELOS OPERATIVOS DE CIBERSEGURIDAD La adquisición, creación y entrega de tecnología continúa trasladándose de las funciones centrales de TI a las líneas de negocio. Esto rompe los modelos operativos tradicionales de ciberseguridad. Los líderes están adaptando sus modelos operativos para satisfacer las necesidades de su negocio. RECAPACITACIÓN EN SEGURIDAD Las habilidades que necesitan los equipos de ciberseguridad están cambiando drásticamente, sin embargo, los líderes en ciberseguridad continúan contratando para roles y habilidades tradicionales. Los líderes deben recapacitar a sus equipos mediante la reentrenamiento del talento existente y la contratación de nuevos talentos con perfiles actualizados.
3 Septiembre 2024
Rincón del CISO
Proofpoint, empresa líder en ciberseguridad y cumplimiento normativo, ha identificado un ataque dirigido a una destacada figura religiosa por parte del grupo de ciberdelincuencia iraní TA453. Con el pretexto de una falsa invitación a un podcast, su estrategia consistía en un acercamiento inicial a través de un correo electrónico, generando conversación y consiguiendo la confianza del objetivo, para que posteriormente hiciera clic en un enlace malicioso de seguimiento. Con esta táctica, pretendían distribuir un nuevo conjunto de herramientas de malware llamado BlackSmith, que a su vez entregaba un troyano PowerShell denominado AnvilEcho. Este malware, que utiliza técnicas de cifrado y comunicación en red similares a las muestras de TA453 observadas por Proofpoint anteriormente, está diseñado para la recopilación y extracción de información. La principal diferencia es que en este caso se ha utilizado un único script de PowerShell en lugar del enfoque modular observado anteriormente. A finales de julio, el grupo TA453 se puso en contacto con varias direcciones de correo electrónico de una importante personalidad judía haciéndose pasar por el director de investigación del Institute for the Study of War (ISW). Tras recibir una respuesta de la víctima, le enviaron una URL de DocSend que estaba protegida por contraseña y conducía a un documento que contenía un enlace al podcast legítimo del ISW. Es probable que los atacantes buscaran con esto normalizar que el objetivo hiciera clic en un enlace e introdujera una contraseña para que hiciera lo mismo al entregar el malware. Tras otra respuesta de la víctima, el TA453 respondió con una URL de Google Drive que llevaba a un archivo llamado “Podcast Plan-2024.zip”. El ZIP contenía un LNK titulado “Podcast Plan 2024.lnk”, que a su vez contenía el conjunto de herramientas BlackSmith, que cargaba el troyano AnvilEcho. “Nuestro análisis de esta campaña del grupo TA453 nos hace pensar que los desarrolladores que trabajan para ellos no han renunciado a usar “backdoors” modulares en PowerShell. Su objetivo es complicar la cadena de infección para evitar las detecciones mientras recopilan información”, explican desde Proofpoint. “Creemos que el conjunto de herramientas observado es el sucesor de GorjolEcho/PowerStar, TAMECURL, MischiefTut y CharmPower. Llevamos detectando “backdoors” de este grupo desde 2021, la única novedad es que ahora intentan agrupar todo en un único script de PowerShell de gran tamaño que hemos denominado AnvilEcho”. AnvilEcho consta de múltiples funciones, muchas de las cuales son similares o están mejoradas con respecto a los módulos de malware utilizados por TA453 anteriormente. El script de aproximadamente 2200 líneas de PowerShell establece una serie de funciones para cifrar, codificar y filtrar información, y terminan con las dos funciones de nivel superior de Redo-It y Do-It. Aunque los investigadores de la compañía no han podido vincular directamente al TA453 con los miembros del Cuerpo de la Guardia Revolucionaria Islámica (IRGC), sí consideran que actúan en apoyo de sus intereses y de los del gobierno iraní. En la actualidad, Proofpoint considera que el TA453 se superpone con Mint Sandstorm de Microsoft (anteriormente PHOSPHORUS) y es aproximadamente equivalente a APT42 de Mandiant y Yellow Garuda de PWC, todos los cuales pueden considerarse en general Charming Kitten. “TA453 utiliza muchas técnicas diferentes de ingeniería social para tratar de convencer a los objetivos a participar con contenido malicioso. Al igual que la suplantación de múltiples personalidades, el envío de enlaces legítimos a un objetivo y la referencia a un podcast real de la organización pueden generar confianza en el usuario. Cuando un actor de amenazas establece una relación a largo plazo con un objetivo antes de entregar la carga maliciosa, aumenta sus probabilidades de éxito”, añaden desde la compañía. “Con BlackSmith, el TA453 ha creado un sofisticado conjunto de herramientas de recopilación de información y ha racionalizado sus funciones de malware, pasando de ser un conjunto de diferentes scripts individuales a un completo troyano PowerShell”.
30 Agosto 2024
Rincón del CISO
Este programa de la Consejería de Educación, Ciencia y Universidades potencia la curiosidad para impulsar las vocaciones en estas áreas. La Comunidad de Madrid introducirá por primera vez el próximo curso 2024/25 en los centros bilingües el proyecto STEMadrid, una iniciativa que ya acerca el estudio de la Ciencia, Tecnología, Ingeniería y Matemáticas a más de 35.000 alumnos de 135 colegios sostenidos con fondos públicos, institutos y centros para adultos (CEPA) de la región. Este programa, diseñado por la Consejería de Educación, Ciencia y Universidades, se puso en marcha hace seis años con el objetivo de potenciar la curiosidad de los alumnos impulsando las vocaciones en estas áreas de aprendizaje a través de la experiencia. Además, fomenta el trabajo en equipo, la utilización crítica de la información, el autoaprendizaje y el emprendimiento. Para incorporarse a esta iniciativa, los equipos directivos tienen que presentar las estrategias metodológicas de enseñanza-aprendizaje utilizadas en impartir las diferentes materias, así como las técnicas que utilizarán los docentes para plantear los contenidos y las actividades prácticas y experimentales que desarrollarán los alumnos. Además, deben explicar las actividades, utilizando el inglés como lengua vehicular, con el fin de potenciar el conocimiento del inglés científico. Una vez que comienzan a desarrollar el proyecto, los centros cuentan con una dotación de 3.000 euros, mientras que los que ya están en el programa reciben 1.000 cada año, además de los kits que se facilitan según los trabajos seleccionados. Proyecto AtchiT3D Asimismo, la Comunidad de Madrid implantará en 2024/25 ArchiT3D, un nuevo proyecto transversal en el que un arquitecto seleccionado anualmente ayudará a los estudiantes de Educación Secundaria Obligatoria de centros sostenidos con fondos públicos a desarrollar competencias STEM, así como sus habilidades comunicativas. Esta actividad se desarrollará a través de una aplicación que permitirá la creación de prototipos o el análisis y la transformación de espacios arquitectónicos
28 Agosto 2024
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

