Rincón del CISO
Con la llegada del verano, el buen tiempo, las jornadas reducidas y especialmente las vacaciones, son muchas las empresas que se relajan ligeramente en materia de seguridad, abriendo la puerta de entrada a los actores maliciosos. Es importante destacar que los cibercriminales no solo no se van de vacaciones, sino que durante esta época aumentan su actividad sabiendo que sus objetivos pueden tener la guardia más baja. Frente a un incremento muy relevante de los ciberataques, de los cuales únicamente en España se registraron el pasado año 40.000 diarios, las empresas deben hacer hincapié en sus estrategias de seguridad. El retorno a las oficinas tras las vacaciones presenta un momento crítico para la ciberseguridad en las empresas. Es muy recomendable realizar evaluaciones de vulnerabilidades y pruebas de penetración (pentesting) para identificar y remediar posibles brechas de seguridad, con el objetivo de mitigar riesgos y asegurar un retorno seguro a las operaciones normales. Desde nettaro siempre proponemos una serie de pasos que son clave fundamental para un regreso seguro a la oficina, que debe ser reforzado con otras medidas personalizadas. El primero de los pasos es la actualización de dispositivos, asegurando que todos los dispositivos estén actualizados con los últimos parches y medidas de seguridad. A su vez se deben evaluar y actualizar las políticas de seguridad de la empresa para adaptarlas a nuevas amenazas. Una de las puertas de entrada más frecuentes para los ciberataques es el error humano, hecho bien sabido por los ciberdelincuentes, ya que ocho de cada diez ataques que sufren las empresas están dirigidos a empleados, a través de malware o phishing. Por ello, otra recomendación clave es la capacitación continua de los trabajadores, implementando programas de formación y concienciación sobre prácticas seguras. Durante las vacaciones, tiempo de desconexión, es posible que se olviden algunas claves y contraseñas. Los ciberdelincuentes aprovechan este posible olvido de las claves para lanzar campañas de phishing. Estas campañas se enfocan en solicitar la actualización de contraseñas bajo el pretexto de que no se ha producido una conexión reciente. Se estima que un 25% de las víctimas caen en estas estafas, que son cada vez más sofisticadas. El regreso de las vacaciones es buen momento para realizar una puesta al día y actualización de las claves de acceso, que se debe realizar periódicamente. Es de especial relevancia la utilización de contraseñas seguras, cifrado robusto y autenticación multifactor para evitar accesos indeseados al material sensible de la empresa. En nettaro apostamos y recomendamos el uso de las últimas innovaciones en prevención y detección temprana de ciberataques, como es el uso de herramientas de ciberinteligencia. Se trata de la recopilación, análisis y difusión de información sobre amenazas, actores y vulnerabilidades cibernéticas. Su objetivo es comprender el panorama de las amenazas para favorecer la toma de decisiones informadas y proteger la información, los sistemas y la reputación de una organización. Y es que, para poder detectar los posibles ataques en fases tempranas de prevención es imprescindible conocer las motivaciones del atacante y las técnicas y tácticas que utilizan en cada fase. Con estas recomendaciones se puede realizar un regreso más seguro a la rutina, tomando un enfoque proactivo frente a estas crecientes amenazas, que según el Centro Criptológico Nacional (CNN-CERT) se registraron 940.776 cibercrímenes en los últimos nueve meses. Siguiendo las pautas marcadas se tomarán las medidas necesarias para defender la red, los dispositivos, las aplicaciones y los datos. Carlos Lillo, Director de Ciberseguridad de Nettaro
7 Octubre 2024
Rincón del CISO
1. ¿Cómo establezco una estrategia de IA? El 92% de los CIO creen que la IA será implementada en sus organizaciones para 2025 (más que cualquier otra tecnología), y los CIO enfrentan crecientes expectativas de sus CEO y juntas directivas sobre el impacto comercial de la IA. Sin embargo, convertir la promesa de la IA en realidad no es algo garantizado: el 49% de los líderes altamente involucrados en IA informan que sus organizaciones tienen dificultades para estimar y demostrar el valor de la tecnología. Esto plantea la pregunta no solo de cómo establecer una estrategia de IA, sino también de cómo comenzar con casos de uso que ayuden a determinar y alcanzar un valor comercial medible. Gartner recomienda hacer que tu estrategia de IA sea ejecutable al establecer prioridades para un portafolio de iniciativas de IA concretas y relacionadas con el negocio, y al establecer objetivos de planificación para construir y madurar un modelo operativo de IA. 2. ¿Cómo creo una estrategia realista y efectiva de análisis de datos? El 27% de los directores de datos y análisis (CDAOs) informan que su mayor desafío es la falta de participación y apoyo de los stakeholders del negocio. Esto presenta un dilema para los CIO, que a menudo deben gestionar las muchas piezas móviles de las plataformas digitales que se convierten en ecosistemas y el costo de los datos y el análisis, incluso cuando los casos de uso de D&A se expanden significativamente. Los CIO que buscan impulsar una estrategia de D&A moderna y accionable que ofrezca resultados comerciales deben establecer una conexión estrecha con su CDAO y: Alinear una visión y un alcance para D&A que maximice su impacto. Identificar desafíos compartidos, desarrollar colaboraciones afines y aprovechar las aspiraciones de innovación superpuestas. Colaborar enfocándose en la habilitación del negocio y la innovación tecnológica, donde los CDAOs son líderes del negocio y los CIO son líderes tecnológicos. Juntos, estos ejecutivos deben posicionar D&A como un activo clave de la empresa y evangelizar su impacto en los objetivos, procesos, decisiones y resultados comerciales críticos. 3. ¿Cómo protejo mi organización de amenazas de seguridad en constante evolución? El cibercrimen global ahora cuesta a las corporaciones más de $6 billones al año. Los CIO deben asegurarse de que la organización pueda responder a amenazas cada vez más avanzadas, que surgen como resultado de un conjunto cada vez mayor de factores globales. Los CIO deben trabajar con los directores de seguridad de la información (CISOs) para garantizar que su organización: Asegure una clara responsabilidad por el riesgo de ciberseguridad para permitir decisiones efectivas basadas en el control de riesgos. Construya un programa que refleje el contexto empresarial único de la organización, capitalizando en estándares generalmente aceptados y prácticas probadas. Diseñe el programa para la agilidad y la mejora continua al enfatizar principios clave y formalizar los procesos de seguridad. 4. ¿Cómo demuestro el valor comercial de las inversiones en tecnología? El 81% de las juntas directivas no ha avanzado o alcanzado sus objetivos de transformación digital empresarial. Estos resultados poco alentadores dejan a muchos CIO luchando por justificar las inversiones en tecnología, incluso cuando las demandas de más tecnología, incluida la inteligencia artificial, aumentan en todo el negocio. En resumen, muchos CIO tienen una mayor responsabilidad pero menos control directo sobre el gasto en tecnología. Los CIO que buscan mostrar el valor comercial de las inversiones en TI deben preguntarse: ¿Qué valoran mis stakeholders? El valor no reside en la tecnología en sí, sino en lo que la tecnología permite que el negocio haga. ¿Cómo construyo una historia de valor de TI? Diferenciar las historias de valor en "mantener" (mantener las luces encendidas) y "cambiar" (mejorar los resultados comerciales). ¿Cómo comunico eficazmente el valor? Utiliza métricas para respaldar la narrativa de la historia de valor y enfócate en los resultados, no en las tareas y procesos. 5. ¿Cómo diseño mi estrategia de organización y talento? El 69% de los CIO planean mejorar o reciclar las habilidades de los empleados actuales en 2024, en comparación con el 47% en 2023. La alta demanda de habilidades como IA generativa, IA/aprendizaje automático (ML), ciberseguridad, análisis y plataformas de datos ha llevado a las organizaciones a aumentar la compensación para superar a la competencia. Los CIO también necesitarán buscar multiplicadores de fuerza, como los tecnólogos empresariales que residen fuera del departamento de TI, para cumplir con la promesa de su transformación digital empresarial y otros objetivos de negocio. Los CIO que buscan atraer y reclutar el mejor talento en TI deben: Reimaginar las descripciones de trabajo de TI para ir más allá de enumerar solo las habilidades y experiencias necesarias. Desmentir las ideas preconcebidas de los candidatos sobre la industria al construir y mejorar la marca de sus departamentos de TI. Impulsar la implementación de nuevos patrones de trabajo, como la flexibilidad radical, el trabajo completamente remoto o híbrido, al menos para aquellos con habilidades críticas en TI, educando a sus colegas y socios de RRHH sobre los riesgos de talento asociados a los mandatos de regreso a la oficina.
4 Octubre 2024
Rincón del CISO
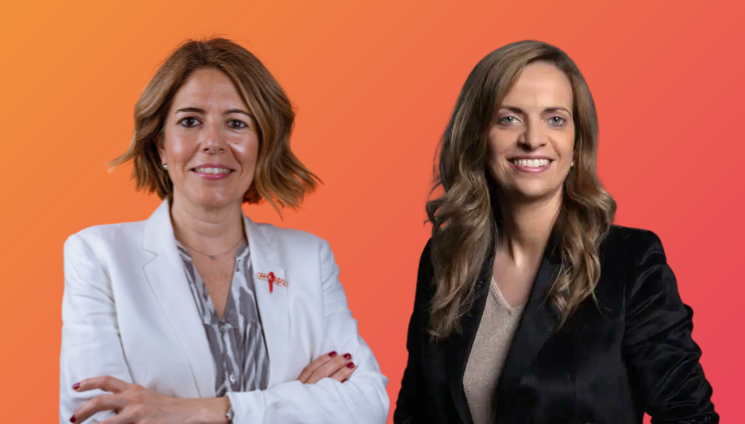
Esther Mateo, Directora General de Seguridad, Procesos y Sistemas Corporativos de Adif, entrevista a Ana Lorenzo, Directora de Asuntos Públicos, Comunicación y ESG del grupo IFA. Esther Mateo: Soy Esther Mateo, Directora General de Seguridad, Procesos y Sistemas Corporativos de Adif. Para quien no sepa lo que es Adif, el administrador de infraestructuras ferroviarias de España. Y hoy tengo el privilegio y el honor de entrevistar a Ana Lorenzo, directora de Asuntos Públicos, Comunicación e ESG del grupo IFA. Ana, muchísimas gracias por aceptar la invitación de CyberLideria MGZN a participar en este programa de radio para hablar de una cuestión muy relevante para nosotros y que queremos abrir a la opinión pública a todos, como es la ciberseguridad y la ciberresiliencia. Ana Lorenzo: Muy buenas noches Esther, el honor precisamente es mío, estar aquí a tu lado con un perfil tan tan interesante y con la trayectoria que tienes, estoy muy agradecida de poder compartir este espacio. También creo que es súper relevante agradecer a Samira Brigüech y su equipo que hayan apostado por este tipo de espacios. Creo que cada día es más relevante dar a conocer temas tan técnicos y que son tan importantes para las compañías, pero también para los ciudadanos, como tú bien sabes. Así que estoy muy contenta de poder estar aquí. Y luego, pues por último, aprovechar esas palabras que decía el filósofo Salvador Pániker, que decía que al final que le ha entrevistado quedaba reducido a los límites mentales de su entrevistador. Entonces yo creo que todo lo contrario, como tú no tienes límites mentales, pues muy agradecida poder comentar aquí todos los temas de este aspecto de ciberseguridad y que al revés, que sea este un espacio participativo y podemos conservar las dos. E.M.: Genial, pues fíjate que el enfoque que le queríamos dar justamente es no entrevistar a expertos en ciberseguridad, porque nuestra comunidad ya habla suficiente sobre el tema y precisamente lo que queremos es la opinión del resto de directivos para saber pues cómo veis nuestro mundo, incluso cómo afrontáis determinadas situaciones, etcétera. Y como nosotros somos, no sólo como comunidad, sino profesionales, estamos rodeados de riesgos. Hay un perfil o una característica que yo creo que nos une a todos y es que somos personas positivas, porque cuando te dedicas a la seguridad, o te tomas las cosas con un poco de humor y con mucha responsabilidad y te relacionas con el riesgo de una forma próxima, o al final te come. Entonces, yo te voy a preguntar, ¿en qué consiste exactamente tu posición y tu rol? Y, ¿qué es lo que más te gusta de tu trabajo? Queremos saber qué te apasiona de tu trabajo, porque seguro que ahí es donde más riesgo eres capaz de asumir. A.L.: Me parece muy interesante la pregunta, y además creo que justo uno de los roles que yo tengo en mi haber, que es la parte de asuntos públicos, tiene que ver muchísimo con la ciberseguridad, porque al final es ayudar a las compañías a detectar esos riesgos. Hay riesgos de toda índole, de ciberseguridad en vuestro caso, o regulatorios, como es el caso de las compañías. Pero también hay riesgos reputacionales, ¿no? Y quiero decir que es todo muy transversal en ese sentido y creo que ambas posiciones comparten mucho. Al final, principalmente, lo que me dedico es a hacer entender a las compañías el impacto que tiene la regulación en sus organizaciones, bien sea en sus procesos o bien sea en su cuenta de resultados. Yo creo que esto tiene mucho que ver con vuestro rol. El impacto puede ser un impacto positivo o negativo, ¿no? Y en el tema de ciberseguridad, mientras tienes todo controlado, pues es un impacto positivo. Todo el mundo está muy contento con lo bien gestionado que está un equipo de ciberseguridad hasta que llega el momento, ¿no? Y todos nos acordamos de él. Otro papel que desempeño y que creo que en el fondo también compartimos es generar engagement con los grupos de interés, bien sean internos o bien sean externos a la compañía. En vuestro caso yo creo que también compartís ese rol. Es verdad que tenéis una parte muy importante de prevenir hacia adentro de la compañía, generar esa cultura corporativa que nos hace entender mejor a las diferentes partes de la compañía, pero en el caso de los asuntos públicos o también la comunicación, ese engagement cada vez es más relevante. Por otra parte, hace referencia a la parte ambiental, medioambiental, social y de buen gobierno de las compañías, pues al final la principal función es ayudar a convertir a las organizaciones en buenas, no sólo en buenas compañías, sino buenas compañías para el mundo, para que, asuman un rol importante, pero que tengan esa parte tan relevante de convertir y tener un impacto positivo, tanto en lo medioambiental como en lo social, como en buen gobierno, que cada vez es más relevante. Y luego, por la parte de comunicación, también compartimos muchas cuestiones en común, como lograr comunicar quiénes somos y para qué estamos, y creo que la parte de ciberseguridad es ese gran reto que tenéis. Yo creo que ahí seguro que puedes complementar muchísimo esto, ¿no? E.M.: Sí, fíjate, has dicho comunicación, que es esencial. Muchas veces en la parte de ciberseguridad se nos echa en cara no ser capaz de explicar bien las cosas y trasladar verdaderamente, tanto al comité como al consejo de administración, la realidad de lo que esté pasando o cuando se quiere hacer una inversión, con lo cual ahí, yo creo que tenemos un, aunque se ha mejorado muchísimo, tenemos un ámbito de mejora. Yo creo que tú también vives, que al final vivimos a golpe de clic, vivimos en esta sociedad, queramos o no, y es muy importante compartirla. Y has dicho una cosa que parece que es una frase hecha, que es el buen gobierno, que en la revolución de la transformación digital que estamos viviendo y que hace que a su vez tengamos más disponibles tecnologías que nos protejan o que nos ayuden a protegernos de los malos, también es necesario ir incorporando en ese en ese buen gobierno todas estas cosas, con lo cual al final va a parecer que estamos mucho más cerca. Tu rol y el que nosotros tenemos me parece muy potente y me gusta la pasión que tienes porque la comparto, es una pasión parecida a la que yo tengo. Mira, hace no mucho leí un libro que me encantó. Es de Michelle Booker, que es la famosa escritora que adelantó el tema del rinoceronte gris, después del cisne negro… Y en ese libro, que es previo, habla de algo así como de que eres lo que arriesgas, más o menos. Y esto al final se ha impuesto en nuestra sociedad, porque al final todos tenemos que asumir riesgos donde estamos y esa resiliencia de la que ahora hablamos tanto, hace tiempo ya que se viene hablando. Con lo cual, todos nos tenemos que enfrentar a situaciones comprometidas y complicadas, de distintas índoles. Es falso que sólo el que está metido en ciberseguridad lo vive. Además, como tú has dicho, son temas transversales que afectan a la reputación de la organización, no sólo el hecho de tener debilidad y haber sido atacado, sino de cómo se gestiona luego la situación y cómo reacciona la empresa. Entonces, en este sentido, te quería preguntar, a lo largo de tu carrera profesional, entiendo que te has enfrentado a retos importantes de distintas índoles. ¿Recuerdas algún momento especialmente desafiante? Cuéntame lo que a ti te parezca, incluso qué aprendiste de esa situación o qué situación se dio que nos puedas contar que atravesaste en sentido positivo o negativo. A.L.: Bueno, yo creo que en realidad, la parte más desafiante que hemos tenido probablemente en nuestras carreras ha sido la pandemia. Yo, en mi caso, dirigía el área de transparencia y atención al ciudadano en la Comunidad Madrid y, por supuesto, fue un desafío como cualquier compañía o como parte del sector público del que tú formas parte. Fue un desafío, pero al mismo tiempo miro hacia atrás y lo veo con enorme gratitud de poder haber colaborado en una parte tan importante en nuestras vidas y haber tenido la oportunidad de colaborar de manera transversal, gracias al equipo que tenía, que trabajó sin descanso, pero también con las diferentes consejerías. Una vez más, para mí fue un tema muy importante la transversalidad y el trabajo en equipo, pero también, por supuesto, con la colaboración público-privada de un montón de empresas y personas anónimas ofreciéndose para colaborar, para traer respiradores, ofrecer donaciones de material sanitario... Para mí fue súper satisfactorio. Fue un momento de mi vida que durante una buenísima temporada dormía apenas cuatro horas, pero al mismo tiempo con esa gratitud de poder haber aportado un poquito de lo que yo podía hacer y tener ese equilibrio entre lo público y lo privado, dado que he estado en ambas posiciones y que, desde mi perspectiva, hay personas muy generosas, tanto lo privado como lo público, que cada vez que hay un problema pues arriman el hombro. Entonces yo creo que, como desafío, no creo que haya un momento en que todos hayamos trabajado más unidos. Y bueno, no sé si será tu caso, me imagino que ADIF también tendríais vuestros retos… E.M.: Nos están empezando a unir más cosas. Yo también he dormido muy pocas horas en esa época, por distintas circunstancias. Pues fíjate, de lo que cuentas, me quedo otra vez con otro detalle, que es la coordinación y la colaboración. No sólo la público-privada, que desde luego es esencial. Necesitamos partners y no contratistas, necesitamos colaborar entre todos, porque además en ciberseguridad no se compite. Pero quería hablarte de otro tema que has comentado, de esa coordinación. Yo creo que somos capaces de coordinarnos mejor y el COVID fue un ejemplo de lo no previsto que fuimos capaces de afrontar, sin duda alguna, con un coste alto en vida, irremediablemente en este caso. Sí me parece relevante, que cuanto más conciencia se tiene de los riesgos que hay, más fácil es que todos nos orquestemos de forma adecuada para poder colaborar. Creo que hay una muy buena lección del COVID, donde era algo que no estaba previsto y que fuimos capaces de afrontar, como lección aprendida, sacamos en claro que si vamos todos juntos es más sencillo, aunque el objetivo sea desconocido, porque lo fuimos descubriendo poco a poco. Ahora, a toro pasado, es fácil describir los pasos, pero había momentos de gran incertidumbre. Me viene muy bien ese comentario, porque, como sabes, en nuestro ámbito es muy importante la ciberresiliencia y que se tenga conciencia de los riesgos de la ciberseguridad a distintos niveles. No es habitual que personas como tú, en tu categoría y en tu sector, se presten a hablar de este tema, con lo cual ya sabemos lo valiente que eres, porque esto no es poco. A.L.: Dicen que la ignorancia es muy atrevida. E.M.: ¡No, no, no, claro que no! Entonces, lo que me gustaría que compartieras con todos nosotros, es qué significa para ti la ciberseguridad, un poco más allá de ser usuaria, ¿cómo lo ves? ¿Consideras que es uno de los riesgos relevantes que tiene la sociedad hoy en día? A.L.: Pues absolutamente, y muy ligado con lo anterior. Desde mi perspectiva, la ciberseguridad lo que te proporciona es la garantía para desempeñar cualquier posición. Si no tenemos cubierta esa ciberseguridad por parte de las compañías o por parte del sector público, no nos damos cuenta, pero no podemos operar en nuestros diferentes departamentos. También genera un espacio de confianza. Tienes la garantía de que esos datos que tú estás tratando, no salen del ámbito en el que tú te mueves. Y yo creo que la ciberseguridad lo que ha hecho también es entender que hay que romper un poco los hilos. Yo creo que cada vez en las compañías y en el sector público esto se entiende más. Probablemente la pandemia ha ayudado a entender departamentos tan importantes como el de ciberseguridad y todo lo relativo a IT. Creo que nos hemos dado cuenta, pues igual que los médicos, lo importante que son los departamentos de ciberseguridad, por toda la importancia que tienen para las compañías y para el sector público. Si bien se dice que los datos son el nuevo petróleo, tendremos que protegerlos y dotar a los departamentos de esa confianza y de esos recursos necesarios. Yo insisto, me parece un símil bastante parecido al tema de los médicos, que nos acordamos de ellos cuando estamos mal. Yo creo que la ciberseguridad es lo mismo. Creo que también, precisamente por la importancia que tiene, todos hemos entendido la importancia de prevenir y generar esa cultura corporativa, que yo a la verdad agradezco tanto en mi compañía como en posiciones anteriores. Y creo que es cada día más relevante, sin duda. E.M.: Pues fíjate, con este comentario que haces del símil, salvando las distancias con los médicos y con la medicina, en algunos casos denostada desgraciadamente la opinión que tienen algunos ciudadanos sobre los médicos, también pasa a veces en la ciberseguridad. ¿Cuál crees tú que son las cualidades más importantes que debe de tener alguien que lleva mucho tiempo trabajando? No hablo solamente del responsable, sino de su equipo, que de repente pasa a un primer plano porque empieza a ser más relevante. En tu opinión, ¿qué cualidades debe tener? A.L.: Por resumirlo muchísimo, pero yo creo que cada vez es más importante la capacidad de comunicación, tanto con los equipos, para hacer entender esa cultura corporativa que es tan relevante en ese ámbito, como con la alta dirección. También creo que es muy importante que estas personas del entorno de la ciberseguridad tengan una comunicación con otros grupos de interés, bien sea con sus empresas peers o con empresas del sector en general, porque creo que el hecho de compartir los mismos desafíos y los mismos retos hace poner en valor la importancia que tiene la ciberseguridad. E.M.: Estamos totalmente de acuerdo, además la comunicación es esencial, porque una de las cosas que nos dicen es que no nos sabemos explicar en muchas ocasiones y es fundamental. A.L.: Es muy técnico. E.M.: Hay que hacerlo más sencillo, hay veces que no hay que entrar tanto en el detalle, pero la comunicación está en todo, me parece fascinante la respuesta. Nos están escuchando muchos directivos, también muchas personas relacionadas con el mundo de la ciberseguridad y como sabes, estamos sometidos a estrés. Yo creo que ya no hay nadie que no esté sometido a estrés y ya vivimos casi en un bucle. ¿Qué consejo, según tu experiencia, puedes darle como directiva a la gestión del estrés que todos vivimos? A.L.: Yo creo que después de la pandemia hemos aprendido que la nueva normalidad es la crisis, entonces yo creo que todos hemos aprendido a gestionar el estrés de manera más eficiente. Bueno, yo creo que aquí esto es muy personal. Yo me considero una persona muy familiar y necesito a mis amigos cerca, así que para mí es el mecanismo que más necesito. Aquí se ha escrito muchísimo sobre los besos y los abrazos. Las personas que tenemos la suerte de que nos despidan en casa con besos, dicen que vamos a vivir más, y ojalá, toquemos madera. Y también se ha hablado mucho de dar abrazos, que libera oxitocina. Bueno, yo creo que desde luego desde el punto de vista químico a mí me funciona, así que bienvenidos los abrazos de los amigos y de la familia. Y por otro lado, si además lo acompañamos, de que yo que soy de Pamplona con buena comida, que en España tenemos la suerte de tener maravillosos supermercados, ya que yo trabajo en grupo IFA, pero también una excelente red de restaurantes. Todo lo que sea comer en casa o en restaurantes, creo que acompañados de buenos amigos y familia, no creo que haya nada mejor para combatir el estrés. Y luego, por otra parte, para mantener hábitos de vida saludable y contrarrestar esto, creo que es importante hacer deporte. En mi caso, me encanta salir en bici, entonces si puede ir por la naturaleza, me encanta, y en invierno en el esquí. O sea que esto para mí es la combinación perfecta. E.M.: Creo que también ayuda a gestionar un estrés asociado al hecho de que innegablemente vamos a seguir crisis tras crisis. O sea, no es nada que tengamos que acabar para entrar en una etapa dorada, sino que ya vamos a tener que gestionar este tipo de situaciones y mejorando la coordinación. En el tiempo de trabajo en el que no te pueden dar abrazos porque estaría mal visto, hasta que llegues a casa, hay que intentar llenarte de esa energía que da, que eso es otra oportunidad nueva para aprender y para probar. Porque antes has comentado una cosa que es muy muy importante. En todos los casos, en tu rol y desde luego en la parte de tecnología y ciberseguridad, siempre nos movemos en la terna de personas, procesos y tecnologías. Y no puedes mejorar una sin mejorar las otras dos. Y la parte de las personas es muy importante. Porque al final sufrimos ese estrés, como has contado antes, como pasó la pandemia y como pasa en cada crisis que tenemos. Con lo cual, los oyentes ya tienen una receta importante, los abrazos en casa. En el trabajo, por favor, abstengámonos de dar abrazos a gente que no conocemos, pero busquemos otras fórmulas de liberar ese estrés. Bueno, otra última pregunta, si me permites y no es mucho abuso, ¿cómo haces tú para recargar esas pilas? Porque el día es largo, el teléfono ahora mismo lo tenemos en silencio, pero el teléfono no para y nos hemos acostumbrado a estar constantemente conectados. Y nos da la sensación, incluso a veces, de que si no estamos conectados, a lo mejor perdemos el pulso de lo que esté pasando o no nos enteramos del minuto resultado. ¿Qué tienes tú de herramientas para recargar esas pilas? A.L.: Bueno, muy ligado a lo que hemos comentado anterior, a mí desde luego me llena de energía viajar. Pero viajar a cualquier lado, me da igual si es al pueblo de aquí al lado, que la Comunidad de Madrid tenemos pueblos maravillosos, pero por supuesto también Andalucía. Yo creo que viajar te hace abrir la mente, conocer personas nuevas, conocer su gastronomía, creo que a mí me llena de energía y te hace desconectar. En el momento que pongo el pie en otro sitio, mentalmente desconecto. No sé si te pasará a ti también, tú que eres de Andalucía y que seguro que tienes la suerte de ir por ahí. E.M.: Bueno, España es maravillosa, vayas donde vayas, la verdad que se disfruta muchísimo y como tú has dicho, comer bien ayuda a cargar también las pilas, a desconectar, porque además nosotros tenemos en España la sana costumbre de comer en grupo y eso ayuda a tener conversaciones. Creo que el diálogo también ayuda mucho, poder contar lo que nos pasa. Las mujeres en particular tenemos esa cualidad innata que creo que nos ayuda a liberar algún tipo de tensión, etcétera, etcétera. Bueno, querida Ana, muchísimas gracias. A.L.: Gracias a ti. E.M.: Ha sido un placer, lo dije al principio, pero ahora tengo que repetir que ha sido un honor tener la oportunidad de compartir opinión e inquietudes contigo. A.L.: Al revés, el honor ha sido mío.
2 Octubre 2024

Rincón del CISO
Sonia Pulgarín, Directora de CyberLideria MGZN, entrevista a Fernando Mairata, CEO de DLT Code y Presidente de PETEC. Sonia Pulgarín: Hola a todos, soy Sonia Pulgarín, Directora de CyberLideria MGZN, y hoy tengo el privilegio de entrevistar a Fernando Mairata, CEO de DLT Code y Presidente de PETEC. Bienvenido, Fernando. Fernando Mairata: Muchas gracias. S.P.: Gracias a ti por estar aquí con nosotros. Voy a empezar preguntándote si podrías compartir con nosotros tu trayectoria, ¿Cómo llegaste a la posición actual dentro de la empresa? F.M.: Yo empecé en este mundo de las tecnologías hace muchísimo tiempo ya. Soy informático de carrera, de cuando todavía existía solo una carrera de informática, o sea que ya te puedes imaginar el tiempo que hace. Luego la vida me ha llevado a trabajar en distintas empresas de informática. Trabajé en Canal Metro Madrid montando todo el sistema audiovisual de entretenimiento, tanto en las estaciones como dentro de los vagones. Después pasé a Telemadrid, donde he estado 19 años. Y finalmente, hace cuatro años, me llamaron de DLT Code y me hicieron una oferta irrechazable, que me dio la oportunidad de dar un cambio a la vida y de dedicarme a lo que me apasiona, que es el mundo de la ciberseguridad. S.P.: Fantástico. Menudo carrerón, qué barbaridad. Son muchos años ya. Eso está bien. Desde tu perspectiva, ¿cuál es el mayor reto que enfrentan los líderes hoy en día para garantizar la ciberresiliencia y la continuidad del negocio? ¿Puedes compartir algún ejemplo concreto de cómo tu organización ha superado algún desafío crítico? F.M.: Pues mira, yo creo que el desafío crítico que hemos superado, no solo del de DLT, sino del de la mayoría de las empresas españolas, ha sido enfrentarnos a una pandemia. El irnos todos a casa, el teletrabajar, el tener que llevar la empresa a seguir funcionando, a cuidar a nuestros clientes en remoto… Yo creo que eso ha sido un antes y un después. Y muchas empresas se han quedado por el camino. Entonces, yo creo que ese es el ejemplo más claro de resiliencia que tenemos ahora mismo. La mejor forma de afrontar las cosas es con un buen equipo. Nosotros decimos siempre, que cuando nos dan algún premio o algún reconocimiento, es de equipo. Para mí el que me den un premio significa que tengo tiempo para estar en eventos, gracias a que tengo un equipo detrás que es fantástico, a nivel profesional y a nivel personal. Hay que cuidar al equipo. Entonces, si cuidas a tu gente, si tienes un equipo fantástico en el que tienes confianza y en el que ellos confían en ti, el éxito está asegurado. Entonces, el pilar fundamental para que la empresa tenga continuidad y un futuro, y para que la empresa vaya como podemos decir que va la nuestra, que vamos fantástico, es gracias a esa gente que tenemos y a ese equipo humano que hace posible que podamos estar donde estamos. S.P.: Totalmente de acuerdo, la verdad. Y, ¿cómo ves el papel del talento humano en la innovación y en la construcción de una organización resiliente? F.M.: Es algo vital, ya que si tú tienes un equipo humano que está mentalizado, que está concienciado y que se involucra en el proyecto, ya lo tienes todo hecho. Luego pueden surgir problemas, pero cuando surgen problemas, si tienes un equipo que está unido, se va a poder salir de los problemas. Hay que invertir mucho en nuestro capital humano. Tenemos que estar muy contentos, porque en España tenemos muchísimo potencial con profesionales fantásticos en el mundo de la ciberseguridad y tenemos que cuidarlos más, porque en este mundo estamos acostumbrados a oír que hay falta de profesionales. Pues sí, faltan profesionales, pero también falta pagar lo que se merecen estos profesionales. Por eso tenemos la fuga que tenemos. Al final si tú a un profesional ya contratado con una experiencia fantástica y con contactos, si no le pagas bien se va a ir, porque al final no va a estar a gusto. Y sobre todo, ya no sólo es el tema económico, que es muy importante, es el tema personal, porque si no cuidamos a nuestra gente nada va bien. Hay que cuidar del primero al último, hay que cuidar a los directivos, porque son la cara visible de la empresa, pero también hay que cuidar a todos los que hay por debajo de los directivos, porque son los que realmente hacen que la empresa funcione. S.P.: Efectivamente, así es. Y, ¿qué obstáculos crees que enfrentan las empresas hoy en su camino hacia una verdadera era digital? F.M.: Yo creo que venimos arrastrando desde la pandemia el problema gordo, y es que no hubo una transformación digital. De un día para otro todas las empresas se fueron a “teletrabajar”. Lo pongo entre comillas porque lo que hicieron fue irse a trabajar en remoto. Eso significa que no había unos procesos definidos para esa transformación digital. S.P.: La mayor parte de las empresas no estaban preparadas. F.M.: No, no estaban preparadas. De hecho, la mayoría de las empresas preparaban un escritorio remoto para que tú desde tu casa te conectases al equipo del trabajo y trabajases como si estuvieses en tu silla de trabajo. No estábamos preparadas las empresas en España para el teletrabajo, porque el teletrabajo no es trabajar desde tu casa. El teletrabajo es que todos los procesos de la empresa estén preparados para que tú puedas trabajar estés donde estés. Entonces, sin esos procesos adecuados y sin esa filosofía, pues da igual que estés aquí o que estés en tu casa, porque no va a funcionar. Tienes que tener los procesos, los medios técnicos, los medios humanos y una filosofía. Vivimos en un mundo muy presencialista. Entonces, hay muchos jefes que no veían bien lo de que sus empleados estuviesen en casa, porque no les podían controlar. Al final nosotros en DLT Code tenemos más del 90% de empleados teletrabajando. A la oficina prácticamente solo vamos los directivos y sabemos perfectamente lo que hace la gente. El trabajo sale, hablas con la gente, tienes ese contacto y mientras el trabajo sale, pues se ve que la gente está haciendo su trabajo. Entonces, si tú puedes hacer tu trabajo en dos horas, ¿para qué te voy a obligar a que estés sentado en una silla delante de un ordenador ocho? Si al final te vas a aburrir. Prefiero que estés un día dos horas y que el día que necesite que estés diez, pues tú mismo seas el que digas: “tengo que estar más tiempo porque el trabajo tiene que salir”. S.P.: Claro, y tú mismo te organizas F.M.: Exacto, tú te organizas. Al final la conciliación familiar es mucho más sencilla y la gente está más contenta. Nuestros valores en DLT Code se basan en la familia, los estudios, y el trabajo, y lo llevamos a rajatabla, al final conseguimos que no haya rotación. S.P.: Perfecto. ¿Y cuáles son las oportunidades más prometedoras que visualizas tú para las organizaciones que adopten esta mentalidad digital? F.M.: Al final te abre unas puertas impresionantes, porque el ciberespacio te permite dar servicio a todos los países sin tener que desplazarte, con lo cual puedes ofrecer tus servicios mucho más allá de tu comunidad y mucho más allá de tu ayuntamiento. Teniendo tu sede en cualquier sitio del mundo, tú puedes trabajar para cualquier ciudad del mundo y para cualquier entidad del mundo. Eso abre unas capacidades y unas oportunidades impresionantes. Entonces ¿qué quiere decir esto? ¿Que no vamos a tener presencialismo? Sí, también lo tendremos. Al final tenemos que tener estos ratos en los que tenemos el contacto humano, que es necesario necesario, pero por ejemplo es muy útil para cuando haces auditoría de seguridad a una empresa, ya que no tienes que estar en la propia empresa, que lo puedas hacer en remoto. Vas a llegar a muchos más clientes y a mucho más potencial, pero desde tu casa o desde tu empresa. Con lo cual, esto del cibermundo nos abre unas capacidades impresionantes. S.P.: Sí, ayuda a optimizar tiempos, hay mucha eficacia, es una maravilla. Por último, te voy a hacer una pregunta ya muy importante. ¿Qué consejo le darías tú a los líderes emergentes que están entrando en roles de liderazgo en un mundo tan interconectado y dinámico como el actual? F.M.: Pues yo les aconsejaría que les den a sus empleados la importancia que se merecen. Los que estamos en la parte directiva somos la cara visible, pero hay que potenciar mucho a nuestros empleados, porque al final son el motor y son los que llevan la empresa a su buen funcionamiento. De esta manera podemos llegar a nuestros clientes y darles un buen servicio. Entonces hay que promover mucho a nuestros empleados, hay que ayudarles mucho con la formación. No pensemos que porque se formen se van a ir, porque no hay cosa peor a que se quede una persona solamente porque no está preparada. Hay que ayudarles a que estén actualizados, a que tengan sus inquietudes aseguradas y sobre todo mucho contacto humano, porque al final el contacto profesional sabemos que existe y que es necesario, pero si no contamos con la parte humana de la empresa, no vamos a conseguir nada. S.P.: De hecho, como comentabas antes el tema de la pandemia, estuvimos todos muy aislados, pasándolo fatal. A mÍ por suerte me sorprendió en Lanzarote, así que no me pilló tan mal. F.M.: Bueno, entonces te pilló bien. S.P.: Al principio me asusté mucho, tuve que pedir que me mandaran el equipo, pero se alargó cinco meses porque no podíamos volar y estuve teletrabajando allí en lugar de Madrid. Esos momentos de soledad, de gente que ha tenido que estar en unos pisos pequeños aquí en Madrid con los niños y todo, debieron ser unos momentos muy duros. Me acuerdo de las tremendas ganas que teníamos todos de volver a abrazarnos, a vernos, a socializar… El contacto humano es muy importante, estoy totalmente de acuerdo contigo en ese punto. F.M.: Aquello fue muy fuerte. Yo no me puedo quejar de mi piso, pero bueno, cuando empezó la pandemia, como mi mujer es médico de familia, el jueves anterior a encerrarnos a todos ya la mandaron con COVID a casa. La teníamos aislada, luego teletrabajo, telestudio, teletodo. Yo hacía mi vida en el salón de casa. Entonces, hay que saber adaptarse. S.P.: Hay que adaptarse, yo creo que sí, que esa es la clave, adaptarse a todo. Fernando, ha sido un auténtico placer tenerte aquí con nosotros, nos has aportado muchísimo conocimiento, mucha información y nos ha encantado conocerte un poquito más a ti como persona, que es lo que realmente nos gusta en CyberLideria MGZN. Muchísimas gracias y espero que volvamos a coincidir en otra ocasión. F.M.: Muchísimas gracias a vosotros.
30 Septiembre 2024
Rincón del CISO
La directora de tecnología de OpenAI, Mira Murati presentó su dimisión, alegando que quiere "tiempo y espacio para explorar por mi cuenta". Murati ha sido una de las tres ejecutivas más importantes de la empresa detrás de ChatGPT, y fue brevemente su líder el año pasado mientras los miembros del consejo de administración se debatían sobre el destino del CEO Sam Altman. "Nunca es el momento ideal para alejarse de un lugar que uno aprecia, pero este es el momento adecuado", escribió en un mensaje al personal de OpenAI que publicó en X. Altman respondió a la publicación de Murati en X escribiendo que "es difícil exagerar lo mucho que Mira ha significado para OpenAI, nuestra misión y para todos nosotros personalmente", y añadió que siente "gratitud personal hacia ella por el apoyo y el amor durante todos los tiempos difíciles". No se anunció quién la sustituye Murati, a través de un portavoz personal, declinó hacer más comentarios. OpenAI tampoco quiso hacer comentarios y remitió las consultas al tuit de Murati. Murati trabajó en Tesla y Leap Motion antes de unirse a OpenAI en 2018. En ese momento, OpenAI era un pequeño laboratorio de investigación sin fines de lucro centrado en desarrollar un sistema de IA capaz de reflejar una amplia gama de tareas humanas. Pero a raíz del asombroso éxito de ChatGPT, la organización se ha inflado y su enfoque se ha vuelto cada vez más comercial. La empresa se ha replanteado su estructura sin fines de lucro, mientras que los inversionistas se han mostrado cada vez más dispuestos a apostar miles de millones de dólares por su futuro. Murati llegó a OpenAI creyendo que la IA "sería el conjunto de tecnologías más importante que la humanidad haya construido jamás", declaró a Fortune el año pasado. "La misión de OpenAI realmente resonó conmigo: construir una tecnología que beneficie a las personas". ¿Abandono masivo? OpenAI se vio sacudida por un dramático golpe de la junta directiva el pasado mes de noviembre que vio cómo el CEO Sam Altman era destituido de su cargo y sustituido brevemente por Murati. Después de que la mayoría del personal amenazara con dimitir, y tras las peticiones de inversionistas como Microsoft, que había invertido miles de millones en la empresa, Altman fue restituido en su puesto con un consejo totalmente nuevo. En los meses siguientes, varios miembros de la dirección de OpenAI han abandonado la empresa, junto con altos cargos de ingeniería. Ilya Sutskever, uno de los primeros contratados de la compañía, cerebro técnico de gran parte de su trabajo anterior y miembro del consejo que había votado a favor de la destitución de Altman antes de retractarse, dimitió en mayo. La marcha de Sutskever fue seguida poco después por la de Jan Leike, un ingeniero que dirigió con él los trabajos sobre seguridad a largo plazo de la IA. John Schulman, el ingeniero que asumió la dirección de los trabajos de seguridad, dimitió en agosto. Greg Brockman, cofundador de OpenAI y miembro del consejo de administración junto a Altman, señaló que se tomaba un año sabático en la empresa hasta finales de año. Varios antiguos ejecutivos e investigadores de OpenAI han fundado nuevas empresas de IA. Sutskever lanzó este año Safe Superintelligence, centrada en el desarrollo de inteligencia artificial segura. El antiguo jefe de investigación de OpenAI, Dario Amodei, y su hermana Daniela, fundaron en 2021 Anthropic, que ahora es uno de los principales rivales de la empresa en la captación de clientes. Una fuente familiarizada con la situación sostiene que aún no se ha decidido el último día de Murati en OpenAI y que se están manteniendo conversaciones entre ella y la dirección de OpenAI para garantizar una transición fluida.
27 Septiembre 2024
Rincón del CISO
La Inteligencia Artificial (IA) está experimentando una consolidación creciente, convirtiéndose en una práctica cada vez más habitual tanto en el ámbito social como empresarial. La Unión Europea ha sido la primera región del mundo en pactar la primera Ley de Inteligencia Artificial, en un acuerdo que aborda un desafío con el que fomentar el desarrollo y la adopción de esta nueva tecnología, al tiempo que se respetan los derechos fundamentales de los ciudadanos. Expertos abogados y consultores especialistas en tecnología, datos y negocios digitales como Legal Army, referentes en España en ALSP (prestadores alternativos de servicios legales) destacan el impacto de esta ley, especialmente, en sectores como la banca, seguros, salud y educación. Se prevé que este mes de febrero se disponga del texto definitivo. Este primer acuerdo de marco legislativo define controles y sanciones económicas elevadas para aquellas empresas que vulneren la normativa comunitaria. La aprobación está programada para la primavera de 2024, y se espera su entrada en vigor a finales de 2026, aunque algunas disposiciones lo implementarán antes. Riesgos y oportunidades a la hora de implementar la IA Ahora es el momento de analizar los riesgos y oportunidades que tienen las empresas de nuestro país a la hora de implementar la Inteligencia Artificial, ya que una vez aprobado este reglamento, las sanciones serán aplicables a partir de los 6 meses, y en el caso de los requisitos para los sistemas y modelos de IA generativa, a los 12 meses. Durante la negociación, los sistemas de identificación y vigilancia biométrica han sido sin duda el punto más crítico y complejo. En el ámbito empresarial, especialmente, para el sector bancario y de seguros, la normativa establece obligaciones específicas para sistemas de IA de alto riesgo que incluyen una evaluación obligatoria del impacto sobre los derechos fundamentales. Por ejemplo, la utilización de esta tecnología para la calificación crediticia que deniegue a los ciudadanos la oportunidad de obtener un préstamo. En el caso de departamentos de recursos humanos, se prohíbe expresamente el reconocimiento de emociones en el ámbito laboral o centros educativos. Será también considerado como alto riesgo la utilización de la IA, por ejemplo, en programas informáticos de selección de currículums para los procedimientos de contratación. Así mismo, en el ámbito de la salud, afectará a la aplicación de IA en cirugía asistida por robot. Los modelos basados en IA generativa Otro de los puntos de mayor controversia, y que más se ha extendido por su conocimiento y uso, tanto a nivel particular como empresarial, es la utilización de modelos basados en la Inteligencia Artificial generativa. Chat GPT, el chatbot que ha revolucionado la inteligencia artificial con tan solo un año desde su lanzamiento, es un ejemplo de ello. En este caso, no se prohíbe su uso y se tendrán que cumplir ciertos criterios de transparencia. Por ejemplo, especificar si un texto, canción o fotografía se ha generado a través de inteligencia artificial, garantizar que los datos que se han empleado para entrenar el sistema respetan los derechos de autor y elaborar resúmenes detallados sobre el contenido utilizado para su entrenamiento. Este acuerdo establece sanciones y aborda la laguna legislativa actual, ya que la Ley de Propiedad Intelectual no aborda el uso de acceso a contenidos para el entrenamiento de las compañías de Inteligencia Artificial. Esta nueva regulación, aunque aún está previsto ultimar algunos detalles técnicos, contempla sanciones y multas para estos casos, entre los 35 millones de euros o el 7% del volumen de negocios global de la empresa hasta los 7,5 millones de euros o el 1,5% del volumen de negocios global. Las sanciones de la nueva Ley de IA dependerán de la gravedad de la infracción y del tamaño de la empresa que la haya cometido. Expertos como Legal Army ayudan a las empresas a comprender cómo se aplican las disposiciones de la nueva ley a su sector y situación, y a asegurarse que sus políticas y prácticas, así como los trabajadores, estén actualizados con anterioridad a la entrada en vigor de esta nueva ley. Además, contar con expertos facilita a las empresas la búsqueda de nuevas oportunidades estratégicas, como por ejemplo, oportunidades comerciales o la optimización de estructuras empresariales. En definitiva, las empresas se encuentran en un terreno desconocido y se hace patente la necesidad de un asesoramiento antes de la aplicación de esta regulación, que aborde los riesgos generados por los distintos usos de la IA y en lo referido a la privacidad y protección de datos. El asesoramiento legal antes de la aplicación de una nueva ley es esencial para garantizar que la empresa opere dentro de los límites legales, mitigue riesgos, optimice procesos y mantenga su reputación.
26 Septiembre 2024
Rincón del CISO
Crece la preocupación por la ciberseguridad en las empresas debido al aumento de los ciberataques, especialmente, en estos últimos años. Estos ataques se han incrementado hasta alcanzar un valor global cercano al 1,5% del PIB mundial, superando la suma de los otros tres grandes “motores” económicos en el mundo del crimen: el tráfico ilegal de armas, la trata de seres humanos y el mercado ilegal de drogas. Con estos datos, se espera que en 2024 se produzca un nuevo aumento en el número y la sofisticación de los ataques, pero, más allá del incremento numérico, lo más preocupante es la evolución de estos ciberataques. Ya no estamos hablando de ataques que vienen del extranjero y se lanzan de una manera arbitraria y sin criterio, sino que estos ciberataques están altamente localizados, con un conocimiento profundo de las políticas empresariales y de las operaciones internas de las organizaciones a las que se ataca. Factores como la situación geopolítica actual y el uso de la inteligencia artificial generativa van a jugar un papel clave en el aumento de estos ciberataques a lo largo del 2024. Conflictos como las guerras entre Ucrania y Rusia o Israel y Palestina, así como la tensión geopolítica global, están influyendo notablemente en la generación y dirección de los ataques. La utilización de la inteligencia artificial para perpetrar ciberataques también va a ser significativa. Los ciberdelincuentes emplearán la IA generativa (una rama de inteligencia artificial que puede crear contenido original a partir de datos existentes) para suplantación de identidad y, también, para elaboración de malware, altamente sofisticado, capaz de eludir las defensas de los sistemas de seguridad existentes. En este último año, hemos podido presenciar un aumento de los ciberataques en grandes empresas a nivel nacional e internacional. Durante el mes de mayo de 2024, tuvieron lugar varios ataques a dos de las compañías más importantes de España. Una de estas empresas afectadas fue el Grupo Santander, quien comunicó que hubo un acceso no autorizado a una base de datos alojada en uno de sus proveedores. Ante este hecho, el grupo implementó medidas para gestionar el incidente, como el bloqueo del acceso a la base de datos, además de reforzar la prevención contra el fraude para proteger a sus clientes. Iberdrola también fue atacada, en consecuencia, se dejaron descubiertos algunos de sus datos, como nombre, apellidos y DNI de 850.000 clientes. Los ciberataques a grandes compañías han seguido su curso, las últimas empresas en ser atacadas han sido Alcampo y Tendam. En el caso de la filial del grupo francés Auchan, sus actividades quedaron afectadas de forma parcial tras el ciberataque, aunque consiguieron gestionarlo y recuperar la normalidad. Tendam, el grupo textil que se encuentra detrás de marcas como Cortefiel y Pedro del Hierro, entre otras, aclaró que los ciberdelincuentes robaron más de 720 gigas de información que pertenece a la marca y, además, exigieron una recompensa de 800.000 euros por los datos. Ninguna organización, independientemente de su tamaño o del sector al que pertenezca, está libre de ser atacada. Pero, sectores como la sanidad, la industria y la administración pública, además de las empresas, están en el punto de mira de los ciberdelincuentes. Se espera que los sectores relacionados con la situación geopolítica (banca, aseguradoras, administraciones públicas, sanidad, fabricantes de armamento, infraestructuras críticas o líneas aéreas) sean también blanco de los ataques debido a su capacidad para poner en riesgo a un país. Francisco Valencia, Director General de Secure&IT
24 Septiembre 2024
Rincón del CISO
Sage, líder en tecnología de contabilidad, finanzas, RR.HH. y nóminas para pymes, desvela su visión de cómo la IA remodelará el sector de la contabilidad de aquí a 2030, con las conclusiones de su estudio junto a Forrester Consulting. Un nuevo estudio de Forrester Consulting, encargado por Sage y en el que han participado 2.339 líderes financieros de pymes, revela cómo la IA desbloqueará información en tiempo real, mejorará la gestión de riesgos y la capacidad de toma de decisiones estratégicas. A partir de esta información, Forrester ha elaborado cinco predicciones sobre cómo podría ser el desempeño financiero de las pymes en 2030. “Durante siglos, el sector de la contabilidad se ha basado en procesos que proporcionan una imagen fija de la salud financiera. La IA está marcando el comienzo de una nueva era de contabilidad, garantía e información continuas”, expresa Aaron Harris, director de Tecnología de Sage. “Este cambio empoderará a las empresas con una eficiencia operativa sin precedentes, un mejor cumplimiento, una sólida gestión de riesgos y una previsión financiera más precisa”. Predicciones para el panorama contable de 2030 impulsado por la IA: Predicción 1. El liderazgo ético en IA será prioritario. El uso ético de la IA no será negociable en 2030, con más del 80 % de las empresas habiendo adoptado fuertes políticas éticas en materia de IA. Sin embargo, las empresas no solo adoptarán políticas éticas de IA, sino que se convertirán en líderes a la hora de garantizar la ética de la Inteligencia Artificial. Predicción 2. Habrá una reforma total de la gestión de riesgos. Más del 90% de las pymes a nivel mundial aprovecharán la IA para la supervisión continua y la detección de anomalías, reduciendo los errores financieros y el fraude en más de un 95%. Esto representará una reinvención en la gestión de riesgos. Predicción 3. El fin del cierre mensual. Los datos en tiempo real sustituirán al tradicional cierre mensual, y el 75% de las pymes realizarán la transición a prácticas contables dinámicas y continuas. Esta transición dependerá del éxito de la verificación continuada. A medida que la IA revolucione la gestión de riesgos, será posible la conciliación en tiempo real y otras medidas de verificación. Predicción 4. Los datos en tiempo real impulsarán las decisiones financieras. Más del 70% de las pymes integrarán los datos en tiempo real en la toma de las decisiones financieras, lo que les permitirá impulsar el crecimiento y la innovación y les ayudará a prosperar en el competitivo panorama de 2030. Predicción 5. Mayor creación de nuevas funciones y oportunidades para los contables. La IA automatizará las tareas rutinarias, liberando a los contables para que se centren en el pensamiento estratégico y proporcionen conocimientos empresariales relevantes. Esta transición creará oportunidades para que los contables aprovechen su experiencia de nuevas formas, impulsando la estrategia empresarial y la innovación. “Aunque la IA se utilizará en última instancia para supervisar toda la actividad empresarial y descubrir oportunidades y riesgos en tiempo real, seguirá desempeñando un papel de apoyo en el sector, en el que los resultados y las decisiones siempre residirán en un humano”, añade Harris. “Aunque en última instancia la IA se utilizará para supervisar toda la actividad empresarial, así como para descubrir nuevas oportunidades o posibles riesgos en tiempo real, seguirá desempeñando un papel de apoyo en el sector de la contabilidad, ya que los resultados y las decisiones siempre dependerán de un ser humano”, añade Harris. España: Liderazgo ético con enfoque estratégico España está emergiendo como líder en la adopción ética de la IA, con un 74% de las pymes que llevan a cabo formación ética regular y un 69% que han establecido políticas éticas formales. Este fuerte compromiso subraya el interés de España por garantizar que la IA se despliegue de forma responsable y transparente en el sector de la contabilidad. En cuanto a la integración de la IA, España es muy prometedora: el 66 % de las pymes utiliza herramientas de IA para los procesos contables habituales. Esta integración está impulsando mejoras notables en la previsión y la planificación, donde el 26 % de las pymes informan de una mayor precisión gracias a la IA. Sin embargo, España se enfrenta a retos en la gestión de riesgos, ya que el 28% de las pymes aún no ha integrado plenamente las herramientas de IA para la detección de anomalías. Abordar esta brecha será clave para reforzar la seguridad financiera y el cumplimiento normativo ante la creciente adopción de la IA. A pesar de ello, la sólida base ética de España y su enfoque estratégico en la integración de la IA la posicionan como un líder creciente en el uso responsable de la IA en la contabilidad, con el potencial de establecer nuevos estándares en el sector. Otras conclusiones para España: Seguridad y privacidad de los datos. España lidera el uso de herramientas de IA que cumplen con las normas de seguridad con un 66%, el más alto entre los países encuestados, lo que refleja una sólida cultura de cumplimiento. Preocupaciones de los empleados en torno a la IA. La estrategia actual de España es equilibrada, con grandes esfuerzos en formación (57%) y el mayor uso actual de mecanismos de feedback (40%), promoviendo un entorno de feedback y mejora continuos La IA y el papel estratégico de la contabilidad. España se muestra especialmente optimista respecto a que la IA impulse nuevos modelos de negocio, con un 67% de acuerdo. La confianza en la IA para mejorar los ajustes estratégicos en tiempo real es fuerte, con un 71 % de acuerdo. “Existe un sentimiento permanente de optimismo en torno al potencial de la IA para mejorar las tareas contables complejas, y ese potencial se hace cada vez más patente con la experiencia práctica. También es positivo ver que las empresas están diseñando un enfoque estratégico y colaborativo para gestionar los retos éticos, lo que habla de algunas de las señas de identidad de la profesión. Existe una oportunidad real de subir el listón. Gracias a la garantía de las normas éticas, el criterio profesional y el enfoque humano, los profesionales contables y de finanzas pueden convertirse en fuentes fiables de datos y conocimientos. Al adoptar las tecnologías de IA de forma reflexiva y estratégica, la profesión contable puede mejorar sus capacidades, ofrecer un mayor valor a los clientes y desempeñar un papel aún más crucial a la hora de orientar la toma de decisiones empresariales”, afirma Alistair Brisbourne, director de Investigación Tecnológica, Políticas y Perspectivas de ACCA. La visión de Sage para el futuro de la contabilidad hace hincapié en la importancia de la integración ética de la IA y la creación de confianza en las soluciones impulsadas por la IA, como Sage Copilot. Sage se compromete a trabajar con las pequeñas empresas para navegar por este período de transformación y aprovechar todo el potencial de la IA para impulsar el éxito.
20 Septiembre 2024
Rincón del CISO
Nuevos datos de LinkedIn sobre el mercado laboral aplicado al sector de la ciberseguridad. Estos revelan el gran crecimiento de este sector y cómo nuestro país destaca en este área frente a otros países a nivel global. A continuación, detallamos las principales conclusiones de este informe del Economic Graph: España se ha convertido en uno de los mercados más dinámicos para los especialistas en ciberseguridad, que ya representan el 0,74% de los trabajadores en España tras haber experimentado un crecimiento del 6,18% en el último año. El 2,75% de todas las ofertas de empleo en España van dirigidas a estos perfiles, un 5,5% más que hace un año. Solo México (6,8%) ha registrado un mayor incremento en vacantes en el último año; por detrás quedan India (2,6%), Países Bajos (2,07%) o Australia (1,07%), entre otros. Es una rama de las TIC que puede crecer casi un 50% más, considerando la demanda de habilidades específicas en ciberseguridad que se está experimentando actualmente dentro de LinkedIn. España no supera la media del 19% de representación femenina en ciberseguridad con tan solo un 17% de mujeres especializadas. Incluso en los países con más mujeres especializadas en este sector, como Italia, Singapur y Canadá, las profesionales en este campo representan entre un 21% y un 26% del total, mientras que a la cola en igualdad se encuentran Alemania (14,6%), Países Bajos (15,9%) y Francia (16%). Puedes saber más acerca de este informe aquí: https://www.linkedin.com/posts/linkedin-noticias-espana_ciberseguridad-linkedinnoticiastecnologaeda-activity-7224669818979835904-EoaB/?utm_source=share&utm_medium=member_desktop
19 Septiembre 2024
Rincón del CISO
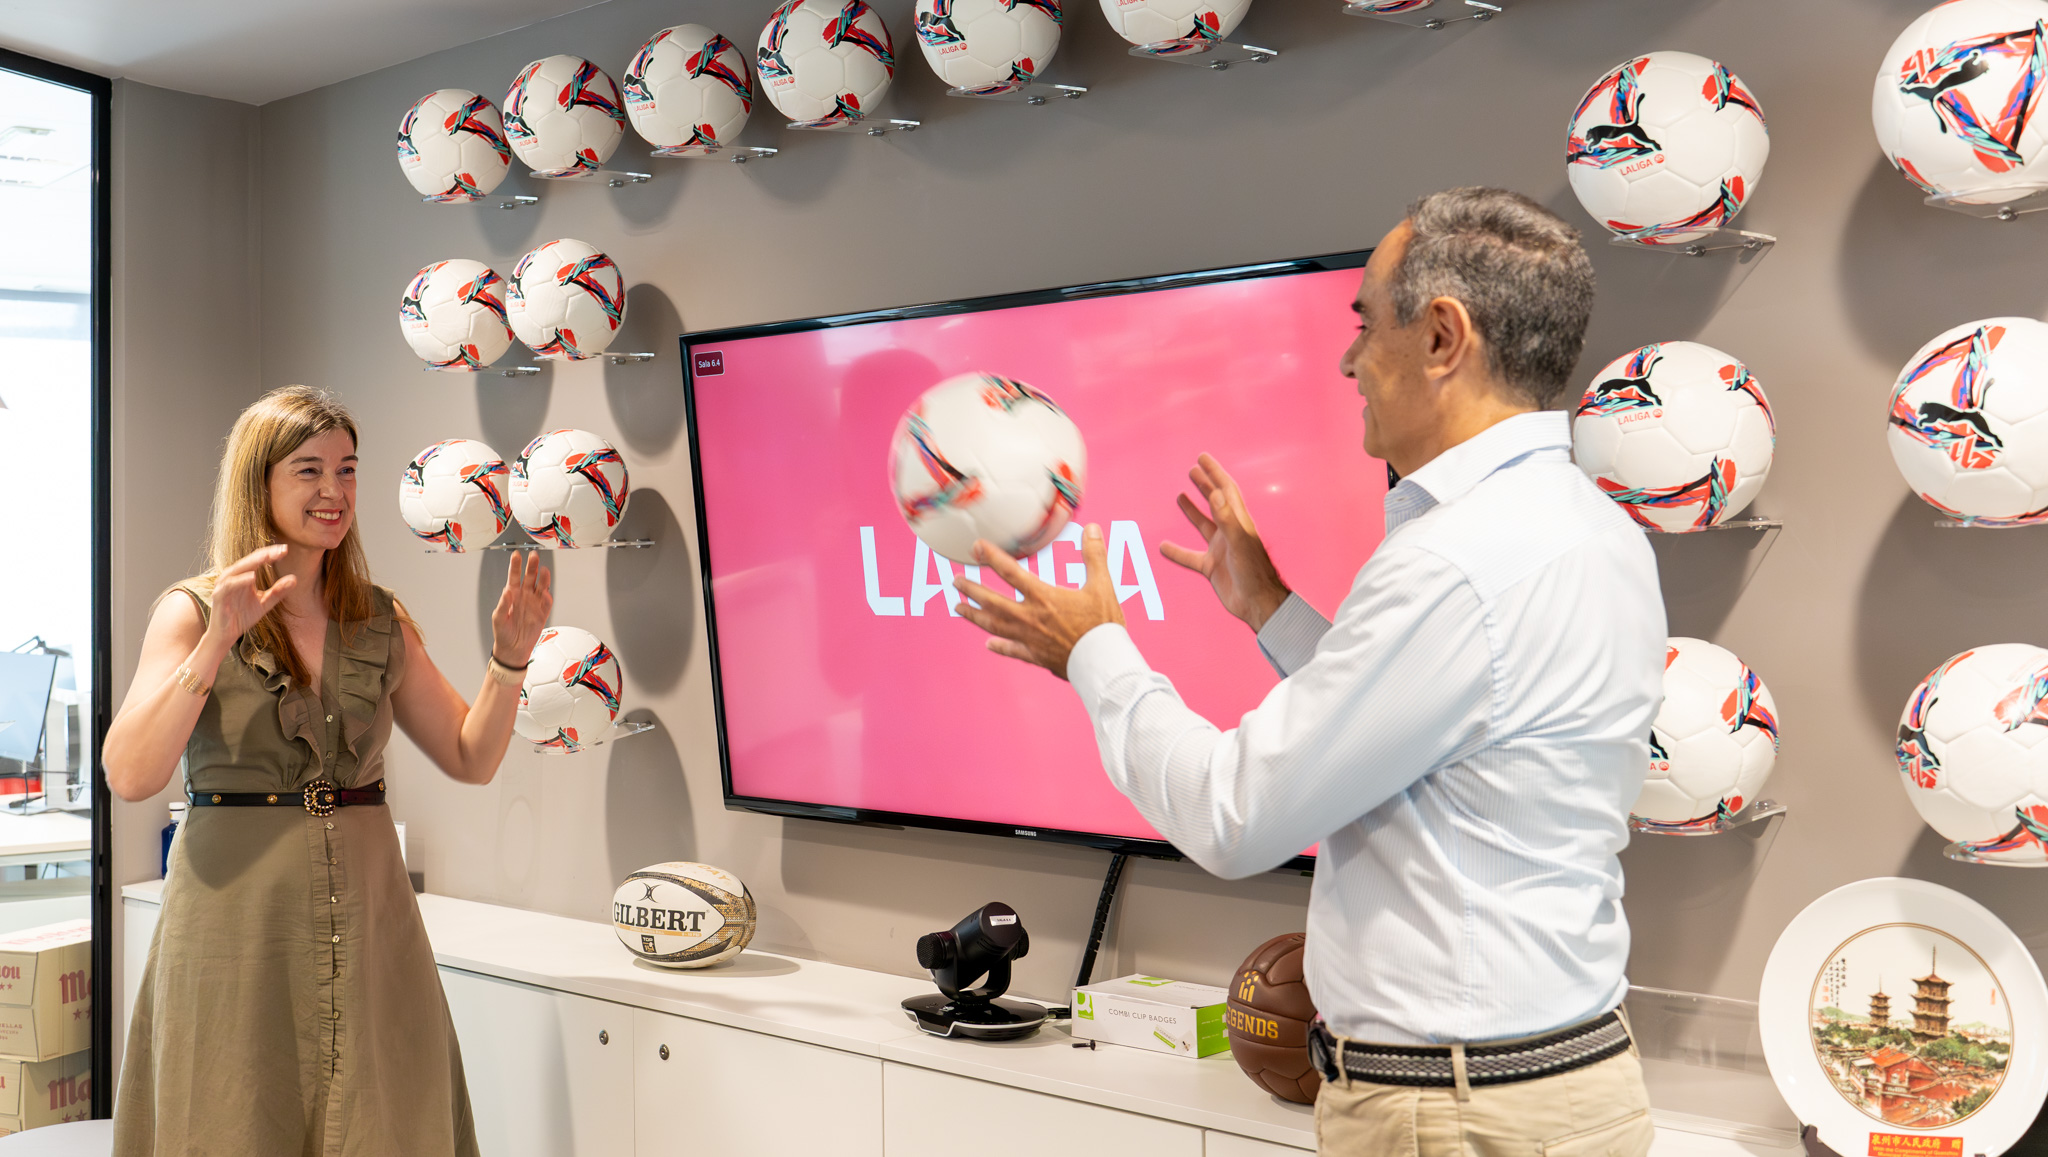
Rocío López, CIO de ING España y Portugal, entrevista a Miguel Ángel Leal, CTO de LaLiga. Rocío López: Sabemos que ser CTO es una tarea demandante. ¿Qué actividades te gusta hacer en tu tiempo libre para relajarte y desconectar del trabajo? Miguel Angel Leal: Me gusta mucho quedar con familia y amigos y disfrutar de una buena conversación si es posible tomando un vino. También soy un gran aficionado a la restauración, especialmente, la comida japonesa. A nivel deportivo me encanta jugar al pádel. Y la lectura, siempre ha de estar ahí. Es la mejor compañía en los momentos de tranquilidad y soledad. Como ves, son aficiones muy normales. Pero lo que proporciona la felicidad, son esas pequeñas cosas… R.L.: ¿Podrías compartir con nosotros cómo LaLiga está integrando los criterios ESG en su estrategia empresarial y qué iniciativas destacadas estáis llevando a cabo para promover la sostenibilidad ambiental, la responsabilidad social y una gobernanza ética dentro de la organización y entre sus clubes miembros? M.A.L.: El plan estratégico de sostenibilidad de LALIGA, se cimienta sobre cuatro pilares de aplicación que dan respuesta a cómo se gestionan los aspectos más materiales de LALIGA en cada una de las tres dimensiones de la SOSTENIBILIDAD: La dimensión del Buen Gobierno La dimensión Social (Capital humano + Capital social) La dimensión Medioambiental. LALIGA tiene como principal fin en su plan de SOSTENIBILIDAD, dotar de capacidades y recursos a los clubes para que la competición se convierta en un referente mundial, y los clubes crezcan al amparo de un plan de crecimiento económico-financiero ordenado, robusto, ético y responsable en materia de derechos humanos y medioambientales. En el caso de los clubes hemos realizado de forma progresiva desde los últimos 6 años, un plan de CULTURIZACION donde de forma ordenada hemos proporcionando los siguientes recursos: Manual de cómo se debe de elaborar un informe de sostenibilidad, junto con el Consejo General de Economistas de España. Guía de clubes sostenibles con un test de autodiagnóstico que permite identificar el grado de cumplimiento de cada club en materia de sostenibilidad, e identificando los riesgos y oportunidades de su actividad. Manual medioambiental, junto con una calculadora de huella de carbono. Se lanzó un primer curso integral de SOSTENIBILIDAD con la división formativa de LALIGA Business School para todos los clubes. Continuamos dentro del Plan Impulso de LALIGA orientando de forma particular a cada club con un programa Mentoring en sostenibilidad. El pasado ejercicio, acordamos con el Consejo General de Economistas de España crear una marca de reconocimiento para aquellos clubes que publicasen informes de sostenibilidad de forma voluntaria, al no tener los parámetros patrimoniales, en el presente ejercicio 2025, vamos a desarrollar un programa de adaptación a la nueva directiva europea en materia de sostenibilidad (CSRD). R.L.: ¿Qué papel juega la inteligencia artificial en la estrategia tecnológica de LALIGA? M.A.L.: La inteligencia artificial lleva años siendo una pieza clave en la estrategia tecnológica de LALIGA. A modo de ejemplo, la estamos utilizando para: Luchar contra la piratería, automatizando la detección de URLS desde las que se emite contenido ilegal y usando visión computacional para poder agilizar la generación de denuncias y retirada del contenido Prevenir el fraude de las apuestas deportivas Programar los partidos en cada una de las jornadas, buscando maximizar las audiencias Calcular la probabilidad de gol en menos de 4 segundos desde que se produce una oportunidad en el terreno de juego, para incorporarla en la repetición de la jugada y generar engagement con los fans Con la llegada de la IA generativa hemos incorporado Copilot y desarrollado nuestra propia instancia privada de ChatGPT, buscando la mejorar de productividad de los empleados. En definitiva, ponemos la inteligencia artificial al servicio de los objetivos de negocio de la organización y de la mejora de la productividad. R.L.: ¿Cómo se puede equilibrar el uso de IA con la necesidad de mantener la confianza y la privacidad de los clientes? M.A.L.: En nuestro caso existen iniciativas que hemos tenido que abandonar en su implantación, como consecuencia de ese necesario equilibrio. Ejemplo de ello es el uso de biometría facial como sistema de acceso a los estadios, o la clonación de voz para poder personalizar las entrevistas flash a pie de campo de los jugadores en el idioma de los broadcasters que nos compran el contenido. Es un equilibrio complicado, no sólo en nuestra industria sino a nivel global. Existe el riesgo de que Europa pierda aún mayor competitividad frente a Estados Unidos y China en este ejercicio de equilibrio y regulación. Por eso es tan importante que existan iniciativas globales que también equilibren los criterios y límites a nivel mundial. R.L.: ¿Podrías contarnos un poco acerca de qué estrategias y tecnologías se están implementando para proteger los datos de los clientes y la infraestructura de la empresa? M.A.L.: Por supuesto, es imprescindible adaptarse permanentemente al entorno cibernético cambiante y a las nuevas amenazas cibernéticas que no paran de surgir, y es precisamente por este motivo que LALIGA cuenta desde hace años con un equipo dedicado de forma exclusiva a la ciberseguridad liderado por el responsable de seguridad de la información. Sin ir más lejos, la disrupción de la Inteligencia Artificial está facilitando a los ciberdelincuentes la adopción de mejores formas de llevar a cabo sus ataques, pero también es una gran oportunidad que tenemos las organizaciones para protegernos de forma más eficiente y eficaz, dado que nos ayuda no solo a prevenir la materialización de ciber-incidentes de seguridad, sino también a detectarlos y responder más rápidamente, minimizando el impacto negativo de éstos. R.L.: ¿Cuál es el papel de la innovación tecnológica en la mejora de la resiliencia de la organización? M.A.L.: Evidentemente, en un mundo cada vez más digitalizado, la innovación tecnológica contribuye significativamente a una mayor resiliencia de las organizaciones. En este sentido, la adopción generalizada que se está produciendo en los últimos años de una innovación como ha sido la computación en la nube ha dotado de más flexibilidad y escalabilidad a las organizaciones, permitiéndoles ajustar rápidamente los recursos disponibles a la demanda y necesidades cambiantes. Asimismo, la nube facilita la implantación de soluciones de recuperación ante desastres, los cuales son indispensables para la continuidad de negocio, ya que aumentan las garantías de que los datos y aplicaciones críticas puedan recuperarse rápidamente en caso de una interrupción. R.L.: ¿Qué valores personales crees que han influido más en tu carrera profesional? Y, ¿cómo se reflejan estos valores en tu gestión diaria como CTO de LaLiga y anteriormente CEO de LaLiga Tech? M.A.L.: Los valores que más me han influido siempre han sido el respeto, la humildad y el esfuerzo. En mi gestión diaria intento llevarlos a la práctica creando en mis equipos el ambiente de trabajo que les permita sentirse escuchados y respetados, intentado hacerles mejores profesionales. La escucha activa, el expresar siempre tu opinión el último si eres el de mayor jerarquía en una reunión o el saber hacer las preguntas correctas para que tu equipo sea capaz de construir la solución a cualquier problema, deben de ser la base para liderar desde el ejemplo. R.L.: ¿Cómo manejas el equilibrio entre tu vida personal y tus responsabilidades profesionales? M.A.L.: Este punto es muy importante, porque vida sólo hay una. Intento en cada momento poner toda mi concentración en lo que hago. Si es trabajo, pues a por ello, pero si estás en un momento del ámbito personal, disfrútalo sin que un problema del trabajo te limite en ese momento. La realidad es que ser Directivo y tener mucho tiempo libre es muy poco viable. Por ello, busca ese tiempo de “calidad”, que te permita disfrutar y, sobre todo, “dar” a quienes te quieren, en esos momentos que compartes con ellos. R.L.: ¿Qué consejo le darías a las personas jóvenes que aspiran a roles de liderazgo en el sector tecnológico? M.A.L.: Les daría muchos, pero intento enunciar los que, a mi juicio, más me han servido a mí. El primero es que cuiden de sus valores y que sean buenas personas. El buen líder lo es siempre desde el ejemplo. El segundo es que se formen continuamente, algo imprescindible para continuar creciendo. Y el tercero y último es que cuiden su vida personal. Ningún éxito ni dinero da la felicidad si ésta no es compartida con personas que te quieren y a las que cuidas.
18 Septiembre 2024
Rincón del CISO
La renombrada empresa de estudios de mercado Forrester ha analizado y evaluado a doce proveedores de soluciones de comunicación segura para empresas. En un mundo donde la seguridad y la privacidad de la información son cada vez más cruciales, el informe «The Forrester Wave™: Secure Communications Solutions, Q3 2024» ha reconocido a Threema como una de las principales empresas en este ámbito. Forrester Research, conocido por sus rigurosas evaluaciones independientes, otorga en este prestigioso informe la máxima calificación posible a Threema en 11 de los 21 criterios evaluados, destacándose en áreas clave como seguridad, privacidad y gestión de metadatos, rendimiento y resiliencia, restricciones de administrador, innovación y ecosistema de partners. Los informes The Forrester Wave son ampliamente respetados en la industria y ofrecen una evaluación profunda de las soluciones de comunicación más seguras. El informe de 2024 señala que "Threema se distingue como una aplicación empresarial flexible, diseñada con un enfoque en la privacidad". Miguel Rodríguez, Chief Revenue Officer de Threema y responsable de la expansión en España y México, comentó: "Estamos muy satisfechos con los resultados obtenidos en este informe. Creemos que reflejan nuestra innovación, enfoque en el cliente y compromiso inquebrantable con la seguridad y la protección de la privacidad. Nuestras soluciones Threema Work y Threema OnPrem responden a la creciente demanda de comunicación empresarial segura".
17 Septiembre 2024
Rincón del CISO
Yolanda Ausín, Miembro de Comité Editorial de CyberLideria MGZN y Directora General de ARI, entrevista a Cristina Sancho, Presidenta de la Fundación Aranzadi LA LEY, Presidenta de la Asociación Española de Ejecutivas y Consejeras y miembro del Top 100 Mujeres Líderes. Yolanda Ausín: ¿Qué implica ser la Directora de Asuntos Corporativos de Aranzadi LA LEY y Presidenta de Fundación Aranzadi LA LEY? Cristina Sancho: Resumiendo mucho, la dirección de Asuntos Corporativos de Aranzadi LA LEY es una función estratégica que implica asumir responsabilidad en varias áreas interconectadas: la comunicación corporativa, las relaciones institucionales / asuntos públicos, y la sostenibilidad de la compañía. Al final se trata de velar por el cumplimiento del propósito y el respeto a los valores de la compañía protegiendo su reputación, generando la debida confianza en sus públicos de interés y asegurando que existe la máxima coherencia entre lo que decimos que hacemos y lo que realmente hacemos. Esta función exige una atención rigurosa a todo lo que sucede dentro y fuera de la empresa, y juega un papel fundamental en la construcción de una nueva marca, como es Aranzadi LA LEY, fruto de la fusión de los dos grandes proveedores históricos de información jurídica y soluciones tecnológicas del mercado legal español. La presidencia de nuestra fundación corporativa, la Fundación Aranzadi LA LEY, es casi un trasunto lógico de mi posición profesional respecto a la sostenibilidad de la compañía, dado que es a través de esta entidad sin ánimo de lucro como canaliza la empresa sus principales proyectos sociales, especialmente los relacionados con el acercamiento del Derecho y la Justicia a la sociedad. Supone además una exigencia especial contar en nuestro Patronato, además de con los primeros directivos de Aranzadi LA LEY, con personalidades muy relevantes del Tribunal Supremo, el Consejo de Estado, el sector público y la gran empresa. Trabajar con ellos, que nos apoyan con carácter voluntario y pro-bono, es un aprendizaje constante y un reto, porque son grandes expertos en sus respectivos campos, muy rigurosos, y hay que tratar de estar a la altura de su generosidad con la Fundación, pero también de sus expectativas. Y.A.: ¿Cuáles son tus mayores responsabilidades y desafíos como Presidenta de EJE&CON? C.S.: Como presidenta de la Asociación Española de Ejecutiv@s y Consejer@s tengo el gran reto de liderar un colectivo de más de dos mil personas que ocupan posiciones relevantes en comités de dirección y consejos de administración de empresas en todos los sectores económicos, todas ellas comprometidas con una visión muy concreta de cómo deben cambiar los órganos de gobierno de las organizaciones y qué valor les aportaría contar con una mayor diversidad en su composición. Afortunadamente cuento con el respaldo de una junta directiva compuesta por dieciséis profesionales de primer nivel que comparten conmigo el reto y, cada uno desde su área, contribuyen a materializar la misión de EJE&CON, que no es otra que la de conseguir el cambio cultural necesario para que el mejor talento, sin sesgos de género o de generación, acceda a las posiciones de mayor responsabilidad en la organizaciones, las de mayor poder e influencia, donde hasta ahora las mujeres han estado infrarrepresentadas. Y.A.: Desde tu punto de vista, ¿cómo ha cambiado la ciberseguridad en el ámbito legal y corporativo en los últimos años? C.S.: Dado que no soy experta en este ámbito, responderé a la pregunta como simple usuaria. Mi impresión es que cada día la ciberseguridad juega un papel más relevante en la actividad, no sólo de la compañías, sino también de los particulares, que muy a menudo se hallan indefensos ante el crecimiento exponencial de los ciber-riesgos y la falta de una formación adecuada para detectarlos y neutralizarlos. Las compañías tenemos más recursos para protegernos, aunque los ciberdelincuentes no dan tregua y nos obligan a mantener la guardia siempre alta. El impacto de un ciberataque puede ser la destrucción total de un negocio, y sus implicaciones pueden afectar a miles e incluso millones de personas vinculadas a él; ningún negocio puede permitirse no estar preparado. Y.A.: ¿Cómo se prepara Aranzadi LA LEY para enfrentar los desafíos en el ámbito de la ciberseguridad? C.S.: Dado que, además de formación e información legal, somos proveedores de soluciones tecnológicas, afortunadamente contamos en la compañía con un gran equipo de IT enfocado a la innovación y el desarrollo de soluciones digitales y de software enfocadas a la eficiencia y optimización de procesos de los profesionales jurídicos. Ese mismo equipo, que integra a más de doscientos profesionales, presta soporte a los procesos y operaciones internas no sólo de Aranzadi LA LEY, sino de todas las empresas de Karnov Group en Europa. Nuestro departamento de IT mantiene una estrecha vigilancia sobre nuestras infraestructuras, centros de datos, las plataformas sobre las que trabajamos y sobre las que desarrollamos nuestros productos, vela permanentemente por mantener actualizada la defensa de nuestros sistemas con las barreras adecuadas, y tiene un protocolo de actuación ante incidencias de eficacia demostrada. Paralelamente al trabajo de los tecnólogos, todas las personas que trabajamos en la compañía recibimos formación periódica para aprender a detectar las nuevas modalidades de ciberataques y refrescar las mejores prácticas para evitar correr riesgos innecesarios al utilizar los diferentes dispositivos tanto en la oficina como fuera de ella. Se trata de minimizar las vulnerabilidades involucrando a todos en la prevención de riesgos informáticos. Y.A.: ¿Cómo has visto evolucionar la importancia de ESG en el sector legal y corporativo? C.S.: Aunque la preocupación por los aspectos ESG nació en el ámbito financiero, por sus implicaciones regulatorias el sector legal ha sido una industria especialmente concernida por los temas relacionados con la gobernanza de las organizaciones y por los aspectos sociales de la sostenibilidad. Además, como en todos los sectores, la sobrerregulación que sufrimos en Europa en materia medioambiental (que en España es, si cabe, aún más intensa) ha tenido un impacto notable en el sector legal. Primero, porque ha dado lugar al nacimiento de nuevas especializaciones profesionales, inexistentes en el pasado, y segundo por la necesidad de que los propios operadores del sector (me refiero a los profesionales de la abogacía, los despachos y los departamentos legales de las empresas) son también sujetos obligados por la normativa medioambiental. Hace unos años ningún despacho se habría planteado qué impacto tiene su actividad en el entorno, y ahora muchos miden ya la huella de carbono de los desplazamientos y viajes de trabajo, separan y depositan sus residuos para su posterior reciclado, y buscan soluciones imaginativas para reducir el consumo de agua potable, papel y energía eléctrica. Y.A.: ¿Qué significa la resiliencia para ti? ¿Podrías darnos algún ejemplo de momentos en los que has tenido que mostrarte resiliente para superar desafíos? C.S.: En mi opinión la resiliencia se demuestra, sobre todo, en los momentos de dificultad tanto en el ámbito personal como en el profesional. Actuar con responsabilidad, foco en las prioridades y tranquilidad en la toma de decisiones se hace complicado cuando una tiene una preocupación personal grave al margen del trabajo, o cuando el contexto laboral es complejo. Personalmente, la madurez contribuye a encontrar herramientas que te permiten resistir situaciones coyunturales complejas, pero también tener muy clara tu propia escala de valores y ser humilde, pedir ayuda antes de que la situación te supere. La autenticidad, el respeto a uno mismo y la integridad para mí son una base importante para conseguir esa capacidad de resiliencia. Organizativamente, un liderazgo eficaz, una estructura bien asentada, una comunicación fluida entre todas las áreas corporativas, el compromiso auténtico de las personas con el proyecto, y una asunción de las propias responsabilidades, son todos ellos factores generadores de resiliencia. Y.A.: ¿Cómo manejas el equilibrio entre tu vida profesional y personal? C.S.: Hago malabares, como todo el mundo, y tengo épocas muy agitadas, pero creo que he logrado un equilibrio bastante sano. Lo primero de todo, he aprendido a delegar, a priorizar y a distinguir lo urgente de lo importante. Esto ya te da una cierta paz mental. Compatibilizar el trabajo con la presidencia ejecutiva de dos entidades sin ánimo de lucro tiene su miga, pero con el tiempo aprendes a encajarlo todo y a meter en la agenda hasta las horas de reflexión, no sólo las reuniones, desplazamientos o eventos. Tengo una vida social muy activa, a menudo coincido con gente muy interesante que me aporta muchísima información y me obliga a tener la cabeza siempre en funcionamiento. Y tengo una actividad formativa muy intensa; me he formado más en los últimos diez años que en toda mi vida anterior. Formarme profesionalmente ha pasado de ser una necesidad a ser una afición que disfruto muchísimo. En lo personal, ceno a diario con mi familia (incluso, si teletrabajo, a mediodía coincido con alguno de mis tres hijos, que son veinteañeros pero viven en casa) y no perdono los fines de semana, que paso sistemáticamente con mi marido en el campo. Trato de dormir ocho horas, camino a diario entre 45 y 60 minutos, y voy al gimnasio dos días por semana, a última hora. Y.A.: ¿Cuáles son tus hobbies o intereses fuera del trabajo y cómo contribuyen estos a tu bienestar en tu día a día? C.S.: Me interesa todo, la verdad. Intelectualmente soy muy curiosa porque no sé mucho de casi nada. Leo compulsivamente, aunque en esta fase de mi vida abandono lo que empiezo y no me convence. Antes me obligaba a acabar todos los libros que empezaba, pero ahora tengo tanto pendiente que ya no me compensa dedicar tiempo a lo que no me engancha. Después de cenar veo alguna serie y cuando salgo a caminar oigo la radio o podcasts. Me encanta el deporte, la vela, el esquí, el pádel y el kárate, aunque últimamente no les dedico tiempo. Cuando baje un poco el ritmo profesional entrenaré para conseguir el cinturón negro de kárate. Es una asignatura pendiente que no quiero dejar. Y lo que más me relaja, me llena el alma y me reconcilia con el mundo es pasar tiempo en el campo. Y.A.: ¿Qué mensaje te gustaría dar a quienes aspiran a seguir una trayectoria similar a la tuya? C.S.: Que no aspiren a tener una trayectoria similar a la de nadie. Que se conozcan muy bien, que detecten qué les diferencia de los demás, qué cualidades les hacen mejores que otros y las potencien. No hay nadie más tú que tú mismo/a. El valor de la originalidad es imbatible. Y.A.: ¿Algún proyecto a futuro o metas que tengas en mente para los próximos años? C.S.: En su momento trataré de encontrar un proyecto empresarial o solidario donde aportar valor más allá de una posición ejecutiva, como miembro de un consejo asesor o de un patronato. Llevo años formándome como consejera y poder aplicar todo lo aprendido en este tiempo desde una función más estratégica que ejecutiva será fantástico. Y me gustaría mucho estudiar una carrera universitaria (siempre quise ser arquitecta) sin la presión de tener que acabarla para ponerme a trabajar.
12 Septiembre 2024
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

