Rincón del CISO
Con la digitalización acelerada de la economía, el actual marco geopolítico y ataques cada vez más sofisticados, la ciberseguridad se ha vuelto esencial, erigiéndose en un pilar clave para la protección de las infraestructuras de todo tipo de empresas e instituciones. En este contexto, el papel del CISO, o director de seguridad de la información, ha dejado de ser meramente técnico para convertirse en un componente estratégico dentro de las organizaciones. "Su importancia se refleja en un aumento en la partida de inversión, a la que las empresas tienen previsto dedicar un 9,5% de su presupuestos TI. También en el aumento de relevancia en la Alta Dirección, donde la ciberseguridad es percibida como un must have (aunque en el 42% de las organizaciones se incluye bajo petición del CIO/CISO)", asegura el director general de Penteo Research, Toni Guerra. a este medio.Para conocer de primera mano el valor de estos directivos en la estructutra de las empresas, en DISRUTPORES - EL ESPAÑOL hemos hablado con cuatro CISO de sendas empresas en España: Fabián Vidal de Sanitas y Bupa ELA, Guillermo Llorente de Mapfre, Mari Paz Palomo de Sacyr y Rafael Pérez del Monte de DHL Express. Todas ellas pertenecientes a industrias donde la ciberseguridad es un punto crítico ante un futuro donde se prevén ataques más intensos. Un ecosistema en constante evolución El uso intensivo de la tecnología en las compañías ha traído consigo un cambio en sus perímetros de seguridad, que desde hace años han dejado de ser meramente físicos. “El teletrabajo y el uso de infraestructuras en la nube han expandido la superficie de ataque, exigiendo controles de seguridad más avanzados y adaptados a esta situación", apunta Vidal. Como máximo responsable de seguridad en Sanitas, menciona que esta evolución ha sido especialmente crítica en el sector sanitario “debido a la sensibilidad de los datos médicos que maneja, que pueden comprometer tanto la operativa de la organización como la seguridad de los pacientes”. Una evolución que ha obligado a estos directivos a desarrollar una visión estratégica que incluye a toda la cadena de suministro de la empresa. "La ciberseguridad ha pasado de ser un valor añadido a convertirse en una condición sine qua non para establecer relaciones comerciales y de confianza con clientes, socios y otros grupos de interés", apunta Llorente. En este sentido, uno de los aspectos que más preocupan a los CISO son las tensiones geopolíticas. “Uno de los principales factores del incremento de las ciberamenazas proviene de la actual inestabilidad global, como los conflictos entre Rusia y Ucrania o las tensiones en Oriente Medio”, señala el directivo de Mapfre. “Estos conflictos no solo son de naturaleza ‘física’, sino que también influyen en el ámbito cibernético, modificando la naturaleza y el tipo de ciberataques que se llevan a cabo”. Llorente menciona que los atacantes buscan brechas de seguridad en empresas pequeñas que sirven de proveedoras de grandes compañías para obtener acceso a sistemas más robustos y protegidos. “Hemos visto un incremento en los intentos de fraude dirigidos a nuestros clientes, donde los atacantes se valen de mil artimañas para suplantar la identidad de las compañías, tratar de engañarlos y conseguir así acceder a sus cuentas o a sus datos", apunta. Mari Paz Palomo, CISO de Sacyr, destaca asimismo que "los ataques basados en la identidad y en la ingeniería social constituyen una de las amenazas más habituales y frecuentes, aprovechando las debilidades intrínsecas al comportamiento y la psicología humana. La sofisticación de estos ataques no deja de crecer y de sorprendernos cada día, con el uso de tecnologías como la IA generativa que permite clonar la voz o la imagen de personas para realizar suplantaciones de identidad cada vez más difíciles de detectar". Al respecto, Palomo incorpora otra variable a la ecuación: "La táctica del bombardeo de autenticación multifactor es también habitual. Los actores maliciosos obtienen el usuario y la contraseña de un usuario y los introducen en la página de login legítima de una aplicación a lo largo de numerosos intentos. Como dicha aplicación tiene implementada la autenticación multifactor, por cada solicitud se le envía un mensaje al usuario legítimo para que valide el acceso. Mediante esta táctica, los delincuentes buscan que el usuario termine autorizando el acceso por error", indica a este medio. Por su parte, Rafael Pérez del Monte, CIO de DHL Express en España, sentencia que su grupo "invierte muchos recursos y sistemas de software de seguridad, cada vez más complejos, para identificar y prevenir cualquier tipo de ataque que pueda poner en peligro la seguridad de la compañía. Los riesgos han ido evolucionando en los últimos años y nuestros procesos y controles de la misma manera. Hemos puesto especial foco en la seguridad de los datos de carácter personal de nuestros clientes, necesarios para el desarrollo de nuestra actividad, reforzando nuestras medidas técnicas y organizativas para protegernos de brechas de seguridad, fuga de datos, infección de malware y suplantación de identidad, entre otros riesgos". Ransomware, phishing y ataques a infraestructuras Los cuatro CISO coinciden en que el ransomware y el phishing siguen siendo dos de las mayores amenazas actuales. "En Sanitas, una de las mayores amenazas es el ransomware, ya que cifrar datos médicos puede afectar gravemente la operatividad y la seguridad de los pacientes", señala Fabián Vidal. Sin embargo, apunta al phishing como uno de los riesgos más “significativos”, puesto que los atacantes se aprovechan del factor humano, “engañando a los empleados” para obtener credenciales y acceder a datos sensibles. De ahí, la necesidad de realizar una labor de concienciación y de trabajar la cultura de la seguridad entre los propios empleados para que entiendan que son “componentes esenciales para fortalecer la defensa contra los ataques”, añade Guillermo Llorente. En DHL Express son buenos conocedores de la problemática del phishing. "Es recurrente el uso fraudulento de nuestra marca para campañas masivas que, aunque no son ciberataques directos dirigidos a nuestra empresa, sí que impacta en nuestros clientes generando incluso desconfianza hacia nuestras propias notificaciones por estos medios. El prestigio de confianza que supone una marca como DHL resulta la técnica más usada por los atacantes para conectar con sus 'víctimas' Un hecho que, lamentablemente, con el paso de tiempo hacen que parezca más real", detalla Pérez del Monte. Volviendo al CISO de Mapfre, también añade los ataques a las infraestructuras de las compañías como una de las brechas de seguridad más vulnerables. "Los atacantes han perfeccionado sus técnicas y ahora también exploran funcionalidades legítimas en las aplicaciones y portales, tratando de abusar de ellas para sus propios fines. Esto es particularmente crítico en entornos en la nube, que ofrecen escalabilidad y rapidez, pero que también pueden representar una oportunidad para los atacantes si no se configuran correctamente", sostiene Llorente. Desde Sacyr, Palomo reconoce que "las amenazas no dejarán de aumentar y evolucionar, y podemos esperar un crecimiento de los ataques dirigidos a conseguir interrumpir la operación, especialmente de infraestructuras y procesos críticos. Modelos de negocio como el ransomware-as-a-service favorecerán este escenario". El miedo al ransomware es común a todas las empresas. "A pesar de no haber sufrido un ciberataque directamente si hemos podido observar como otras empresas, tanto de nuestro sector como en otros, han sufrido infecciones de ransomware, encriptando sus equipos informáticos y paralizado su actividad, generando un grave perjuicio tanto a estas empresas como a sus clientes. Esto nos hace permanecer alerta de forma continuada para evitar ataques dirigidos a la cadena de suministro, reforzando nuestros procedimientos para garantizar la continuidad del servicio y evitar a la vez el acceso no autorizado a nuestros sistemas y aplicaciones", admite el CIO de DHL. Métodos de defensa más sofisticados Para hacer frente a las crecientes amenazas, los CISO entrevistados para este reportaje ratifican que han invertido en estrategias defensivas avanzadas. Fabián Vidal explica que en Sanitas ha implementado sistemas de seguridad basados en DevSecOps, asegurando así que "la seguridad esté integrada en cada fase del ciclo de vida del desarrollo". Además, han logrado migrar el 90% de sus aplicaciones a la nube, lo cual "ha permitido una gestión más segura y eficiente de los datos médicos". En Mapfre, por su parte, ha adoptado un modelo de seguridad “integral” que permite “embeber la seguridad (y su gobierno) en todos los procesos de negocio del grupo”. "Mantenemos un proceso de planificación de seguridad que se nutre de las lecciones aprendidas de los ataques que recibimos, de la información de inteligencia sobre amenazas, de las buenas prácticas del mercado y de los cambios regulatorios”, afirma Llorente. Gracias a este enfoque, somos capaces de actualizar y adaptar su estrategia de manera continua. Por otra parte, la inteligencia artificial (IA) también ha llegado a este sector mejorando los métodos de defensa, permitiendo la creación de herramientas más potentes y una detección y respuesta más rápida y precisa a los incidentes. Algo que resulta esencial en sectores como sanidad o logística, no solo para mantener a salvo los datos, también para garantizar la continuidad de los servicios. "La IA está cambiando el panorama de la ciberseguridad en el sector salud. Nos permite analizar grandes volúmenes de datos en tiempo real, facilitando la detección de patrones inusuales que puedan indicar un ataque", comenta Fabián Vidal, destacando cómo la IA también ayuda a detectar y prevenir fraudes en la facturación y las reclamaciones. No obstante, esta tecnología plantea nuevos riesgos porque los atacantes también la emplean para perfeccionar sus tácticas. "La misma IA que utilizamos para protegernos también es aprovechada por los ciberdelincuentes para crear phishing mucho más personalizado, diseñar malware adaptable o generar contenido engañoso. Esto incrementa la dificultad para detectar y mitigar estos ataques", reconoce Llorente. También está trabajando en la IA como defensa en Sacyr: "La inteligencia artificial jugará un papel fundamental para detectar y responder a amenazas en tiempo real, automatizando la respuesta. Las técnicas de análisis de comportamiento se extenderán, permitiendo identificar actividades sospechosas, anticipar ataques y adaptar la respuesta". Sin olvidar la extensión al mundo IIoT y OT de soluciones de protección y defensa habituales en el mundo IT. "La escasez de profesionales especialistas en seguridad OT abrirá nuevas oportunidades para profesionales del ámbito IT que quieran ampliar sus horizontes", añade la directiva. En la parcela de DHL Express, consideran esencial "la seguridad por defecto y desde el diseño en todos nuestros proyectos lo que nos permite garantizar los mayores niveles de ciberseguridad". Igualmente, esta enseña cuenta con un Centro de Defensa Cibernética opera las 24 horas del día, los siete días de la semana, "utilizando un modelo de seguimiento continuo para monitorear constantemente nuestras redes globales y proporcionar una respuesta rápida ante incidentes. Además escaneamos de forma regular de nuestras infraestructuras (servidores, aplicaciones web y equipos de usuario final) en busca de vulnerabilidades". Lo que les depara el futuro De cara al futuro, los cuatro CISO señalan que las amenazas continuarán evolucionando y, por tanto, también deberán hacerlo los métodos de protección. "La ciberseguridad nunca será un proyecto terminado; siempre habrá amenazas nuevas que requerirán estrategias y soluciones innovadoras. La capacitación continua y la adopción de tecnologías avanzadas son imprescindibles", afirma Vidal. Llorente también enfatiza que las empresas deben seguir innovando "La clave está en mantener una capacidad de adaptación y resiliencia. La ciberseguridad ha pasado a ser una condición esencial para las relaciones de confianza con clientes y socios, y la inversión en nuevas tecnologías y en formación es una prioridad para asegurar nuestra continuidad operativa en un entorno en constante cambio". Prioridad estratégica que se materializa en presupuestos acordes con esa relevancia. Palomo destaca que "en el sector de infraestructuras es habitual operar en distintos modelos organizativos con socios y terceros, en el ámbito de cada contrato con cliente. Esto implica una alta exposición a amenazas derivadas de la interconexión de sistemas y de accesos externos. La gestión del riesgo de la cadena de suministro y la confianza en terceros es por ello un desafío importante. Para nosotros, la gestión de accesos remotos, la gestión de accesos privilegiados y la gestión de la seguridad en la nube son áreas de especial relevancia en nuestra estrategia de ciberseguridad". "Nuestra línea de actuación seguirá siendo la de mantener un sistema de seguridad robusto y efectivo, que proteja los datos y cuente con un mayor talento. Pero sin duda, se prevé que las tendencias tecnológicas en seguridad cibernética vengan marcadas por el uso de la IA. En el futuro, se espera que esta herramienta ayude ante cualquier amenaza emergente y en tres aspectos claves: detección de intrusiones, análisis de datos y automatización de la seguridad", sentencia a su vez el CIO de DHL Express.
22 Noviembre 2024
Rincón del CISO
Lucero Ramos, CISO de Idealista, entrevista a Carlos Ranz, Director Corporativo de Programas Estratégicos, Supervisión y Riesgo en Grupo Santalucía Lucero Ramos: Carlos, me gustaría que nos explicaras en qué consiste concretamente tu posición. Carlos Ranz: Dentro del Grupo Santalucía tenemos diferentes negocios, somos unas cuantas empresas que nos dedicamos a la prestación de servicios, evidentemente al ámbito asegurador, y mi rol, sobre todo, por resumirlo mucho, es traccionar la transformación de la Compañía a todos los niveles. Se oye mucho hablar de la transformación digital, pero creo que la transformación es casi más personal que digital, ¿no? Hablamos de unos 184 proyectos, más de 600 personas involucradas en estas iniciativas estratégicas y que a nosotros nos ayudan a ir creciendo y a ir transformándonos. Por supuesto, hay un plan de transformación digital dentro de ese plan estratégico muy ambicioso, y, por otro lado, también soy el responsable de transformar operativamente la Compañía. ¿Qué quiere decir esto? Pues que además de implantar soluciones tecnológicas, además de formar a las personas, también tenemos que ser capaces de cambiar nuestra operación en función de cómo vamos adquiriendo nuevas capacidades, tanto tecnológicas como humanas. Son dos roles diferentes, pero yo creo que con un camino único que es el de transformar la Compañía. L.R: Y dinos, ¿qué es lo que más te gusta de tu trabajo, qué es lo que más te ha motivado? C.R: De mi trabajo, yo siempre he tenido un sesgo muy relevante hacia la tecnología. He trabajado muchos años liderando áreas tecnológicas, siempre dentro del sector asegurador, muy focalizado en la tecnología, pero hubo un momento bueno que decidí que para mí lo más importante era, o lo más interesante y lo más retador, sin duda, eran las personas. El atractivo está ahí, cuando hablas de que estás gestionando proyectos donde intervienen 600, 650 personas cada año, es un reto mayúsculo. Al final, las máquinas más o menos hacen lo que uno les pide. Las personas son cada una diferente, tienes que ser empático, entender las circunstancias de cada uno y, sobre todo, el potencial de ellos. El hecho de trabajar con personas, sin lugar a dudas, es lo que más me atrae de mi trabajo. Porque el hecho de no tener una dependencia jerárquica sobre mí también hace que tengamos que compaginar su trabajo en el día a día con la atracción de los proyectos del Plan Estratégico, con lo cual es un reto todavía mayor. L.R.: Claro, yo creo que va un poco relacionado ya que al final, a lo largo de tu carrera profesional te has tenido que enfrentar a retos importantes. No sé si recuerdas algún reto así desafiante que nos puedas compartir. C.R: Particularmente he tenido la gran suerte en mi carrera de que cada vez que me he metido en alguna nueva aventura siempre ha sido un reto. Los retos, como te decía antes, siempre van en función de cualquier actividad que tengan las personas en el centro, yo creo que ese es el reto más importante, porque además en cada Compañía es diferente, en cada negocio es diferente y hay que saber entender las circunstancias de cada uno, precisamente para poder transformar la Compañía hay que transformar a las personas, básicamente, retos que yo recuerde más concretos. Recuerdo allá en el año 2008 cuando trabajaba en AIG, MetLife, y fuimos los primeros en tener una base de datos consolidada de todos los clientes que tenía la Compañía. Ahora la visión única de clientes es algo que todas las Compañías lo tienen en el centro de su estrategia. Unos los consiguen de una forma un poco más clara, otros todavía están en proceso. En aquel momento, para nosotros fue un hecho, yo no sé si lo valoramos en lo que conseguimos, pero con el paso del tiempo te das cuenta de que fue un reto y, por supuesto, una consecución muy buena. Formar y crear una oficina de transformación dentro del Grupo Santa Lucía, que era un órgano que antes no existía. Y que cuando llegué yo éramos un par de personas y yo, y ahora somos más de 20 personas traccionando la transformación dentro del Grupo Santalucía, también ha sido un reto importantísimo el traer gente nueva, capacitar a los que estaban, hacer ese mix para no perder el ADN, recordemos que Santalucía tiene más de 100 años y eso quiere decir que ha tenido mucho éxito, con lo cual, el hecho de transformar no significa cambiar radicalmente lo que hace una empresa. Compaginar ese ADN que ya estaba con nuevas capacidades y con ese impulso transformador también ha sido un reto muy importante. Te podría contar un montón, pero yo creo que esos dos son los que recuerdo con especial cariño. L.R: Sí, un poco también por mi parte, al final todo el reto, el crear tú mismo, el hacer algo tú, crearlo, verlo como va creciendo, es algo que te motiva y te alimenta, creo que te ayuda al siguiente paso que al final es siempre evolucionando, ir haciendo las cosas, la verdad que es bastante positivo. Como sabes, queremos hablar sobre un reto muy específico, la ciberseguridad. ¿Qué significa para ti ciberseguridad y cual consideras que es tu responsabilidad en la materia? C.R: Para mí la ciberseguridad ahora mismo es un facilitador indispensable en cualquier estrategia de la Compañía, yo creo que todos somos conscientes de que ahora están llegando nuevas tecnologías, hablar de Inteligencia Artificial, de GNI, etc. Yo creo que está incluso ya casi pasado de moda, hemos hablado tanto de ello y en tantos foros que casi parece que esto lleva 20 años con nosotros y apenas lleva dos. Yo creo que las nuevas tecnologías traen evidentemente nuevos riesgos. No puedes abordar ningún nuevo proyecto que tenga una nueva tecnología o una tecnología disruptiva, como puede ser la Inteligencia Artificial, dentro de una Compañía si no tienes una potente estrategia de ciberseguridad, sobre todo porque lo que más riesgo tiene ahora mismo con la absorción por parte de las Compañías de estas nuevas tecnologías, es que los riesgos son desconocidos. Entonces, el hecho de tener un órgano que vele, sobre todo por la prevención y por la concienciación de las personas, además de, por supuesto, temas más técnicos dentro de una Compañía y que sea un apoyo fundamental para tu estrategia, pues, evidentemente, es algo absolutamente indiscutible. Yo recuerdo cuando empezaban las áreas de seguridad, tú lo sabrás mejor que yo, Lucero, evidentemente hace muchísimos años que prácticamente eran consultores que venían una vez al año, nos daban como si fueran auditores un barniz de donde teníamos que poner el foco y se marchaban, pero ahora ya las áreas de seguridad generalmente dependen de la dirección general y eso, evidentemente, es por algo. No es por la importancia que tienen a la hora de traccionar cualquier estrategia y mi obligación, respondiendo a la segunda pregunta, primero es hacer sitio a estas iniciativas de ciberseguridad dentro de nuestro plan estratégico y, por supuesto, asegurar que la tracción y que la ejecución de estas iniciativas sea satisfactoria y, además, en tiempo. Porque aquí recordemos que peleamos contra unos que van más rápido que nosotros y que nos van a hacer afrontar riesgos que, como te decía al principio, no conocemos, con lo cual, cuanto antes tengamos nuestras medidas puestas en marcha, tendremos menos riesgos de sufrir un ciberataque o cualquier problema derivado de estas nuevas tecnologías. L.R: Al final un poco el objetivo es prepararnos para algo muchas veces desconocido, son situaciones que no sabes lo que te puede ocurrir, pero como tienes que estar preparado, tienes que hacer pruebas, realizar ciertas acciones para cuando suceda eso, es saber, por lo menos, cómo actuar y estar con la cabeza al 100%. Son situaciones bastante tensas en la dirección cuando realmente sucede un incidente. Yo, tomando línea de lo que comentas, al final, he tenido la oportunidad de estar en distintos sectores y ves, independientemente del sector, la importancia que le dan a la seguridad. Entonces, sí que es algo que está en mesa de todas las direcciones y más en el caso de Santalucía, por supuesto, al ser también un órgano regulado que necesita también el rol y todo un equipo por detrás que, al final, siempre se dice que la seguridad no es cosa solo de responsabilidad, el responsable o del equipo de seguridad es de todos y si la dirección está integrada y está concienciada, como es tu caso, al final, forma parte de la dirección, pues eso, la verdad que nos ayuda muchísimo. C.R: 100%. Algo que os comentaba ahora es que es fundamental que todos seamos conscientes que la seguridad es cosa de todos. De hecho, leí un análisis hace tiempo que decía que de los principales focos de riesgo en seguridad de la información, el ciberriesgo es otro tipo de seguridad, provienen de los propios empleos de la Compañía. La capacitación, la formación, la evangelización de las personas que tenemos, pero ya no tienen por qué estar en un equipo de proyectos, sino cualquiera que esté dentro de nuestro ámbito corporativo, es algo fundamental. L.R: Al final es la función que sale un poco del equipo de seguridad, pero luego en cada equipo tiene que haber un evangelizador, porque al final no llegamos a todo, pero sí es un poco la filosofía. También nos gustaría conocer un poco al Carlos fuera del ámbito laboral. Si nos puedes compartir algo como que hobbies tienes, qué es lo que la gente no conoce mucho de ti, que nos puedas compartir. C.R: ¿Seguro que quieres conocerlo? La gente que me conoce sabe que yo soy una persona muy transparente, ya lo sabes Lucero, pero creo que para mí el deporte es una cuestión fundamental dentro de mi vida, a la hora de compaginar la presión laboral, por supuesto la familiar, y las obligaciones, yo creo que en mi caso una de las mejores medicinas, si no la mejor, es el deporte, sin duda. Yo creo que el hecho de practicar deportes, sobre todo en equipo, al final puedes extrapolar este tipo de aprendizajes a tu ámbito laboral. Me gusta mucho hacer deporte, también me gusta mucho, por supuesto, estar con mis amigos, que para mí son fundamentales. Me gusta mucho salir a comer y a cenar. Yo creo que no te estoy contando nada que no hagamos cualquiera de nosotros, pero bueno, soy bastante friki del cine de los 80, por contarte algo un poquito más disruptivo pero bueno, a ese le tengo un poco abandonado últimamente, porque al final el día tiene las horas que tiene, y entre el trabajo, la familia y el deporte, pues ya prácticamente cumples con las horas. L.R: Justo te iba a preguntar por el equilibrio. ¿Cómo hacemos el equilibrio al final? Las posiciones, el trabajo te consume el día a día, cómo compaginas tu vida familiar, el padre, el marido, el hijo? ¿Cómo lo puedes mezclar y llevar a cabo? C.R: Creo que es una cuestión de prioridades, pero no genéricas, sino prioridades en momentos determinados. Hay momentos en los que mis hijos me demandan más, porque están en una época de estudiar más, de más responsabilidades en el colegio, y tengo que dedicarles más tiempo. Y, por ende, pues si me coincide con una alta presión o actividad laboral, con cuestiones que tengamos que sacar en el corto plazo, evidentemente el deporte se queda un poco desplazado. Pero en cualquier caso siempre trato de sacar, yo creo que es sano, primero, un tiempo para mí, no solo para hacer lo que sea, es decir, pensar fuera un poco de la caja más laboralmente hablando. Leyendo, haciendo deporte, o dando un paseo con amigos, eso es lo que de alguna manera también me ayuda a compaginar ambos mundos, incluso ir a buscar a los niños al colegio, que es una práctica que, en algunos momentos puedo hacer más, otras menos, pero que para mí es una liberación absoluta, aunque luego, está mal decirlo, pero luego está el niño entrenando y estás tú con el móvil trabajando, pero bueno, él como no lo sabe, te está viendo y piensa que su padre está ahí. La verdad es que hacemos un poco de todo, somos un poco trileros con el tiempo y con las actividades para poder compaginar todo. L.R: Intentar estar en todos los sitios, que al final, los pequeños momentos, el recoger al niño, el ir a acompañarlo, que para nosotros igual no es gran esfuerzo, pero para los niños como que sí que lo valoran mucho, en ese sentido, también lo compartimos. Algo que tengo mucha curiosidad, si el libro de tu vida, de tu biografía profesional, comenzara un día concreto, ¿cuál elegirías para empezar a contar tu historia? C.R: Fíjate, te digo el primer día que empecé a trabajar, porque una de las cosas que no he parado de hacer es aprender, entonces, cuando me preguntas eso, siento como que, si descarto alguna fase de mi vida profesional, pues me voy a perder algo, y no todas han sido buenas. Yo creo que el aprendizaje es algo que tenemos que tener encima de la mesa cada día. No sé a quién le escuchaba decir que si llevas en un trabajo mucho tiempo y te das cuenta que durante bastante tiempo no has aprendido nada, quizás es momento de cambiar. En mi caso, tengo la gran suerte de haber aprendido en circunstancias buenas, en muy buenas, pero también en no tan buenas, por lo tanto, no omitiría ningún capítulo de mi vida profesional, empezaría desde el día que empecé a trabajar, sin duda. L.R: Y volviendo un poco al tema de ciberseguridad. ¿Cómo entiendes el rol del responsable de ciberseguridad en una empresa, cuál consideras que puede ser la cualidad más significativa de un responsable de seguridad? C.R: Un rol muy complicado, tengo muchos amigos que son responsables de ciberseguridad y la verdad que los pobres sufren enormemente porque al final, esa percepción, muchas veces de ser un stopper de negocio o de cualquier actividad, para nada es justa, es todo lo contrario. Yo creo que son aceleradores de las operaciones desde el punto de vista de que las aceleran porque se pueden hacer desde el punto de vista que ellos están proponiendo. Creo que es un rol que cada vez va teniendo, como te decía antes, mucho más peso en las Compañías, también más presión, porque es el clásico rol del que pocas veces te acuerdas de él, hasta que no tienes una fuga de ciber. Todo el mundo va a mirarlo y nos preguntamos, pero esto tenía que haber estado, pero damos las cosas por hechas y somos realmente injustos con ellos, yo creo que, sin lugar a dudas, es un rol muy complicado, absolutamente necesario y crítico para el devenir de cualquier Compañía. Veremos Compañías, y ya estamos viendo alguna, que por temas de seguridad se han ido al traste y hay pocos roles en una Compañía que tengan esa responsabilidad, esa presión. ¿Y qué le pediría yo a un rol de responsable de ciberseguridad? Yo creo que la empatía y la adaptación, muchas veces, con algunos amigos que ocupan estas posiciones, siempre van ellos con una especie de librillo. Oye, se tiene que cumplir la A, la B, la C, la D y la E. Tenemos que ser conscientes al final de que hacer negocios es complicado, de que todos los negocios además tienen un nivel de madurez cada vez más alto y que ahí no solo es decir lo que no es seguro para la Compañía, sino que es importante también ofrecer alternativas, esto por aquí no lo puedes hacer, tiene un índice de riesgo muy alto. Pero si tienes opción A, opción B y opción C, donde a lo mejor no son 100% seguras, pero son riesgos, de alguna manera más asumibles para la Compañía y que te van a ayudar a traccionar el negocio que quieres hacer. L.R: Yo lo veo como un rol transformador, el Responsable de Seguridad tiene que transformar, tiene que hacer awareness, tiene que transformar a la Compañía, llevarle a un canal o que todos piensen en seguridad, involucren a seguridad. Al final sí que es una función que en principio depende de las situaciones, a veces no es muy valorada porque parece que siempre vienes a molestar o ya vienes a pedir, no ves un negocio ahí directamente, pero sí que es una necesidad al final. Como yo lo veo, como lo visualizo, es un poco que tienes tú el rol de transformar dentro de la organización, más desde el punto de vista de proyectos, pero al final nosotros también vamos un poco alineados y transformando a las personas en esa concienciación y en ese camino hacia la seguridad. C.R: Eso es importantísimo, insisto, y lo hemos comentado antes, el rol de transformar, de capacitar y de evangelizar a toda la Compañía, pero desde el Director General, quiero decir, esto no es un reto, claro, un perfil administrativo que de repente tengo miedo porque como éste tiene un perfil más administrativo… No, ahora mismo a la paginita de OpenAI, de ChapGPT puede acceder cualquiera y cualquiera puede meter datos que no tienes por qué meterlos porque son datos muy sensibles, sobre todo en nuestro caso son datos de salud, son datos de asegurados que evidentemente tenemos que velar especialmente por esta tipología de datos y que no viajen a sitios que no tienen que ir, por lo tanto, la concienciación es crítica. L.R: Hay muchos responsables de ciberseguridad que nos leen, ¿Qué consejos les darías para ayudarles a hacer mejor su trabajo? C.R: Primero, que no me escuchen a mí, que no soy responsable de ciberseguridad, ni mucho menos. L.R: De tu experiencia, ¿no? Al final, has tenido la oportunidad de ver distintas empresas, estar en distintos sitios, que yo creo que esa visión también puede ayudar. C.R: Sí, creo que la empatía, sobre todo, el hecho de bidireccionar, es algo absolutamente claro, no es empatía con el negocio, para ver cómo el negocio puede hacer las cosas saltándose todo a la torera. Es empatía también desde el núcleo corporativo de la Compañía hacia los diferentes roles que ocupan cada una de las posiciones dentro del ámbito de seguridad. Yo creo que también debe adecuarse a las tipologías de negocio, es decir, cuando antes decía yo, bueno, es que hay un librito, hay una serie de normas o unos principios directores de ciberseguridad que se tienen que aplicar. Creo que lo primero, pero no solo para ciberseguridad, para cualquiera que va a incluir una nueva función o un negocio entre una Compañía, lo primero es saber cuál es la Compañía a la que vas y cuál es su estado actual. Entender eso es importante porque nosotros que de alguna manera hemos tenido diversos viajes profesionales, para nosotros puede ser muy fácil entender por qué eso se tiene que aplicar, pero tenemos que entender que hay determinadas Compañías donde hay personas que llevan treinta, cuarenta años trabajando allí y que no tienen por qué entenderlo de la misma forma que lo entendemos nosotros. Con lo cual, a lo mejor lo que para nosotros, que ya estamos habituados en este tipo de procesos, son tres pasos, para ellos son treinta, eso no significa que no quieras, significa simplemente que tenemos que entenderlos y hay que explicarlo. L.R: Hay que buscar la forma de llegar a ellos, es importante el entender y llegar a ponerse en la posición de la otra persona, yo es algo que también siempre intento porque al final no llego y te cambio de la forma de trabajar de la noche a la mañana. Por último, Carlos, como te puedes imaginar, como muchos de los roles, los responsables de ciberseguridad, estamos sometidos a bastante estrés. ¿Qué consejos puedes darles en este sentido? ¿Cómo haces tú para recargar las pilas? C.R: Que hagan mucho deporte, manejar el estrés es difícil y para mí, la mejor forma de manejar el estrés es desconectar, aunque sea dentro del ámbito laboral, con otro proyecto completamente diferente al que estés haciendo. Para mí es una de las vías de escape que cuando yo paso por épocas estresantes, como cualquier rol corporativo, yo creo que es la vía quizás más fácil porque muchas veces el exceso de rumiar, el estar pensando de forma permanente en algo que te está atormentando y generando estrés, es difícil hacerlo. Pero yo creo que el desconectar, hacer otra actividad completamente diferente a la que te está generando ese momento de estrés, a mí por lo menos me resulta, y, de hecho, la toma de decisiones me la hace más sencilla porque el tomar decisiones de una forma precipitada en un momento de estrés, generalmente no es bueno. L.R: Carlos, muchísimas gracias, mi total agradecimiento por haber participado y compartido tus experiencias con nosotros.
21 Noviembre 2024
Rincón del CISO
Según los datos que revela un reciente informe, los directores de seguridad de la información, CISO por sus siglas en inglés, Chief Information Security Officer, en las organizaciones del sector de los servicios financieros, están mostrando actualmente más tolerancia al riesgo que cinco años atrás. Netskope, líder mundial en SASE, ha publicado un nuevo informe que analiza la evolución del papel del CISO del sector financiero. El informe «The Financial CISO: Bringing Balance» se basa en una consulta a más de 1.000 CISO de todo el mundo y explora la evolución del rol del CISO del sector financiero como miembro estratégico del equipo directivo, comparando el sector con las medias de otros sectores para identificar perspectivas únicas. Según el estudio, la función del CISO en el sector de los servicios financieros está en plena transformación. Así queda de manifiesto en la pregunta de la encuesta que revela que el 81 % de los CISO del sector financiero afirmaron que su rol estaba cambiando rápidamente (en comparación con el 65 % de todos los sectores). Más de tres cuartas partes (76 % ) de los CISO del sector financiero quieren desempeñar en el futuro un papel más activo como facilitador del negocio (en comparación con una media del 67 %). El 81 % de los CISO del sector financiero afirma que su tolerancia al riesgo ha aumentado en los últimos años (muy por encima de la media del 57 %). Sin embargo, la mayoría de los CISO dicen que hay un gran desconocimiento de su potencial entre sus compañeros de la alta dirección: Dos de cada tres CISO (65 %) creen que otros directivos no ven que el rol del CISO haga posible la innovación. El 89 % de los CISO de finanzas afirmaron que el hecho de que los distintos niveles de tolerancia al riesgo entren en conflicto es un problema en la dirección de la empresa. Pero para aportar a su organización un mayor equilibrio, los CISO creen que la tendencia emergente del sector a adoptar principios de confianza cero, les ayudará a conseguirlo: Más de dos tercios de los CISO del sector financiero (68 %) creen que un planteamiento «zero trust» les permitirá compaginar mejor las prioridades en conflicto (por encima de las medias intersectoriales del 55 %). El 78 % cree que permitirá a su organización avanzar más rápido, mientras que el 68 % cree que fomentará la innovación. El informe también señala que a medida que los CISO en el sector de los servicios financieros ganan confianza en la evolución de su papel, en los próximos años esperan tomar decisiones basadas en la creación de una organización más abierta y flexible, en lugar de una más cerrada y segura: • Anticipándose a priorizar una mayor flexibilidad para los empleados que la protección de la plantilla a la hora de tomar decisiones sobre productividad. • Adoptar enfoques más abiertos para facilitar a las personas adecuadas el acceso a la información, los datos y las herramientas que necesitan. • Se espera que se priorice la rapidez en la experimentación frente a la necesidad de minimizar los riesgos. James Robinson, CISO de Netskope, al comentar los resultados , dijo: "El informe demuestra claramente que, en general, los CISO del sector financiero están deseando desempeñar un papel más proactivo que facilite la innovación y, al mismo tiempo, proteja el negocio. En mi experiencia, la mejor manera de hacer que los CISO se conviertan en aliados proactivos en el consejo de dirección es conocer en profundidad los retos empresariales que los otros directores se centran en resolver y alinearlos con las estrategias de seguridad, en lugar de intentar imponer la estrategia de seguridad -o las opciones tecnológicas individuales- sobre lo que se percibe como disposición al riesgo de la dirección". "Con demasiada frecuencia esta adecuación no se produce entre los equipos. Pero los CISO que son capaces de definir las formas en que están ayudando a sus homólogos de dirección a adquirir nuevos ingresos, impulsar la eficiencia y navegar por las exigencias normativas, serán considerados como valiosos colaboradores del más alto nivel".
20 Noviembre 2024
Rincón del CISO
El impacto de la inteligencia artificial aumenta año tras año en el sector asegurador español. La mayoría de las entidades se encuentran actualmente trabajando con proyectos relacionados con la IA, y dos tercios ya los tienen implantados. Los más avanzados se están focalizando en facetas relacionadas con el cliente, con el fin de conocerle más a fondo e intentar mejorar su fidelización a la marca, así como la reducción tanto del riesgo de fuga como del fraude=. Así lo ha recogido el informe “IX Termómetro de Inteligencia Artificial y Data en el sector asegurador español” presentado por Minsait (Indra Group) en colaboración con ICEA esta semana, donde se ha contado con la participación de 57 entidades, una cuota de mercado del 70,7% del volumen de primas del sector asegurador que, en el año 2023, ascendió a 76.364 millones de euros, según estimaciones de ICEA. El estudio pretende analizar en profundidad el nivel de implementación de la IA en el sector asegurador español a través de un cuestionario dividido en cinco bloques: situación, recursos humanos, tecnología, aplicación y utilidad y modelos. En 2024, “ocho de cada diez aseguradoras en el país están trabajando en proyectos de Inteligencia Artificial, de las que dos tercios, ya tienen implantados proyectos de este tipo en el día a día del negocio o la operación del mismo, y muchas de ellas con presupuesto planificado recurrente para atender esta necesidad considerada estratégica por la mayoría”, subraya Andrés Duque, responsable de IA en Minsait para el mercado financiero y de seguros. Actualmente, según muestra el informe, el 68% de las entidades que están desarrollando proyectos de inteligencia artificial cuentan con un departamento específico dedicado exclusivamente a esta digitalización. El estudio también destaca, un año más, las dificultades que enfrentan las aseguradoras para atraer talento especializado en IA y datos. Los perfiles más difíciles de encontrar incluyen arquitectos de infraestructuras, expertos en legislación de IA (AI Legalists), profesionales en MLOPS y especialistas en ingeniería de aprendizaje automático (Machine Learning Engineers). El informe, recuerda Andrés Duque, constata cómo el sector asegurador es una industria que gestiona, que requiere, de grandes volúmenes de datos e información. Debido a ello tiene un gran potencial respecto a mejorar su eficiencia y personalización de productos gracias a la implementación de la Inteligencia Artificial. Su adopción, refleja el estudio, aumentará la competitividad de las aseguradoras, permitiéndoles reducir costes, disminuir el fraude y mejorar procesos en tiempo y experiencia del cliente y en operaciones como la tarificación, suscripción o la gestión del siniestro en cualquier ramo. Entre los retos más relevantes identificados por las compañías participantes destacan “la necesidad de la alineación más estrecha de negocio y tecnología para este ámbito, y la necesidad de capacitación amplia en todos los perfiles en las aseguradoras, así como la disponibilidad de perfiles especializados”. Ley de IA y su impacto en el sector En cuanto a la regulación, aunque se trata de un aspecto inherente al propio sector asegurador, no es percibido por las firmas consultadas como el reto más relevante a superar. Ocho de cada diez entidades involucradas en proyectos de esta tecnología ya están implementando diversas medidas o gestionando planes específicos para cumplir con los nuevos requisitos normativos. Estas iniciativas abarcan desde la revisión de sus procesos de desarrollo hasta la actualización de políticas internas y de gestión de datos, con el fin de alinearse con los estándares de seguridad, transparencia y ética de los nuevos requisitos. Según Leticia Gómez, responsable de Estrategia y Gobierno de la IA en Minsait, con la entrada en vigor de la normativa AI Act este pasado agosto, “las aseguradoras encuentran el reto de traducir la normativa a prácticas. Para ello, buenas prácticas a destacar son la auditoría de sistemas de IA, un inventariado coherente con los requerimientos legislativos y establecer itinerarios según exigencias de AI Act, siempre con atención a la idiosincrasia de cada caso de uso para dosificar esfuerzos. Esto impacta a numerosos actores internos de las aseguradoras, así como a sus procesos: por esto, un reparto inteligente de responsabilidades y el traslado de buenas prácticas a herramientas cotidianas se hacen muy necesarios”. El estudio revela que las plataformas de Big Data Framework (sistemas para manejar grandes volúmenes de datos) más utilizadas por el sector siguen siendo, en orden de preferencia, Spark, Apache Kafka y Hadoop. Asimismo, las aplicaciones de visualización de Business Intelligence, que se encargan de extraer valor a los datos, están ampliamente adoptadas en las empresas, destacando un año más a Power BI como la herramienta preferida. En cuanto a la inteligencia artificial, ocho de cada diez organizaciones que ya tienen implementada la IA están utilizando plataformas de Data Science para poder analizar esas cantidades de información, mientras que el uso de plataformas de Deep Learning (que promueven el aprendizaje automático de los sistemas) se reduce al 68,1%. Por otro lado, los servicios en la nube mantienen una fuerte presencia en el sector asegurador, con nueve de cada diez haciendo uso de ellos, siendo Microsoft Azure y AWS las opciones más populares. El cliente en el centro de la inteligencia artificial Los proyectos de inteligencia artificial están enfocándose cada vez más en áreas relacionadas con el cliente, con el objetivo de comprender mejor sus necesidades y mejorar su fidelización hacia la marca, además de reducir riesgos como la fuga de clientes y el fraude. En el caso de los seguros para el sector automovilístico, el uso de video peritaje basado en IA sigue en ascenso año tras año, consolidándose como una herramienta esencial para las empresas que implementan esta tecnología. Aunque los departamentos de Marketing, Operaciones y Actuarial son los que muestran mayor interés en la IA, no son los que lideran estos proyectos, lo que pone de relieve la importancia de la inteligencia artificial en otros aspectos estratégicos como la fidelización, la eficiencia operativa y la retención de clientes. El número promedio de modelos de IA Implementados sigue aumentando año tras año, alcanzando una media de 17 por entidad. Los algoritmos de inteligencia artificial continúan alimentándose principalmente de datos estructurados, aunque se observa un crecimiento en el porcentaje de organizaciones que están incorporando datos semiestructurados y no estructurados en sus modelos. Además, la supervisión automatizada de modelos cobra cada vez más relevancia, con un 87% de las entidades ya implementándola en al menos uno de sus procesos. Los datos presentados hoy por Minsait e ICEA con respecto a las aseguradoras coinciden con el despegue mostrado por este sector en el Informe Ascendant, que Minsait presentó hace unos meses y donde la compañía digital, bajo el título "IA: radiografía de una revolución en marcha", analizó el grado de adopción de la IA en más de 900 organizaciones de España y otros países procedentes de 15 sectores de actividad. En el mismo, la industria del seguro se posicionaba como una de las pioneras en incorporar la IA, muy por delante de otros ámbitos como los industriales o las administraciones públicas, por sus capacidades de integración y el uso intensivo de datos inherentes al negocio (cálculos de riesgo actuarial, análisis predictivo, inversión, entre otros). El informe Ascendant apuntaba que, hoy en día, la IA ya se aplicaba en toda la cadena de valor del seguro, algo que ahora se pone de nuevo de manifiesto.
18 Noviembre 2024
Rincón del CISO
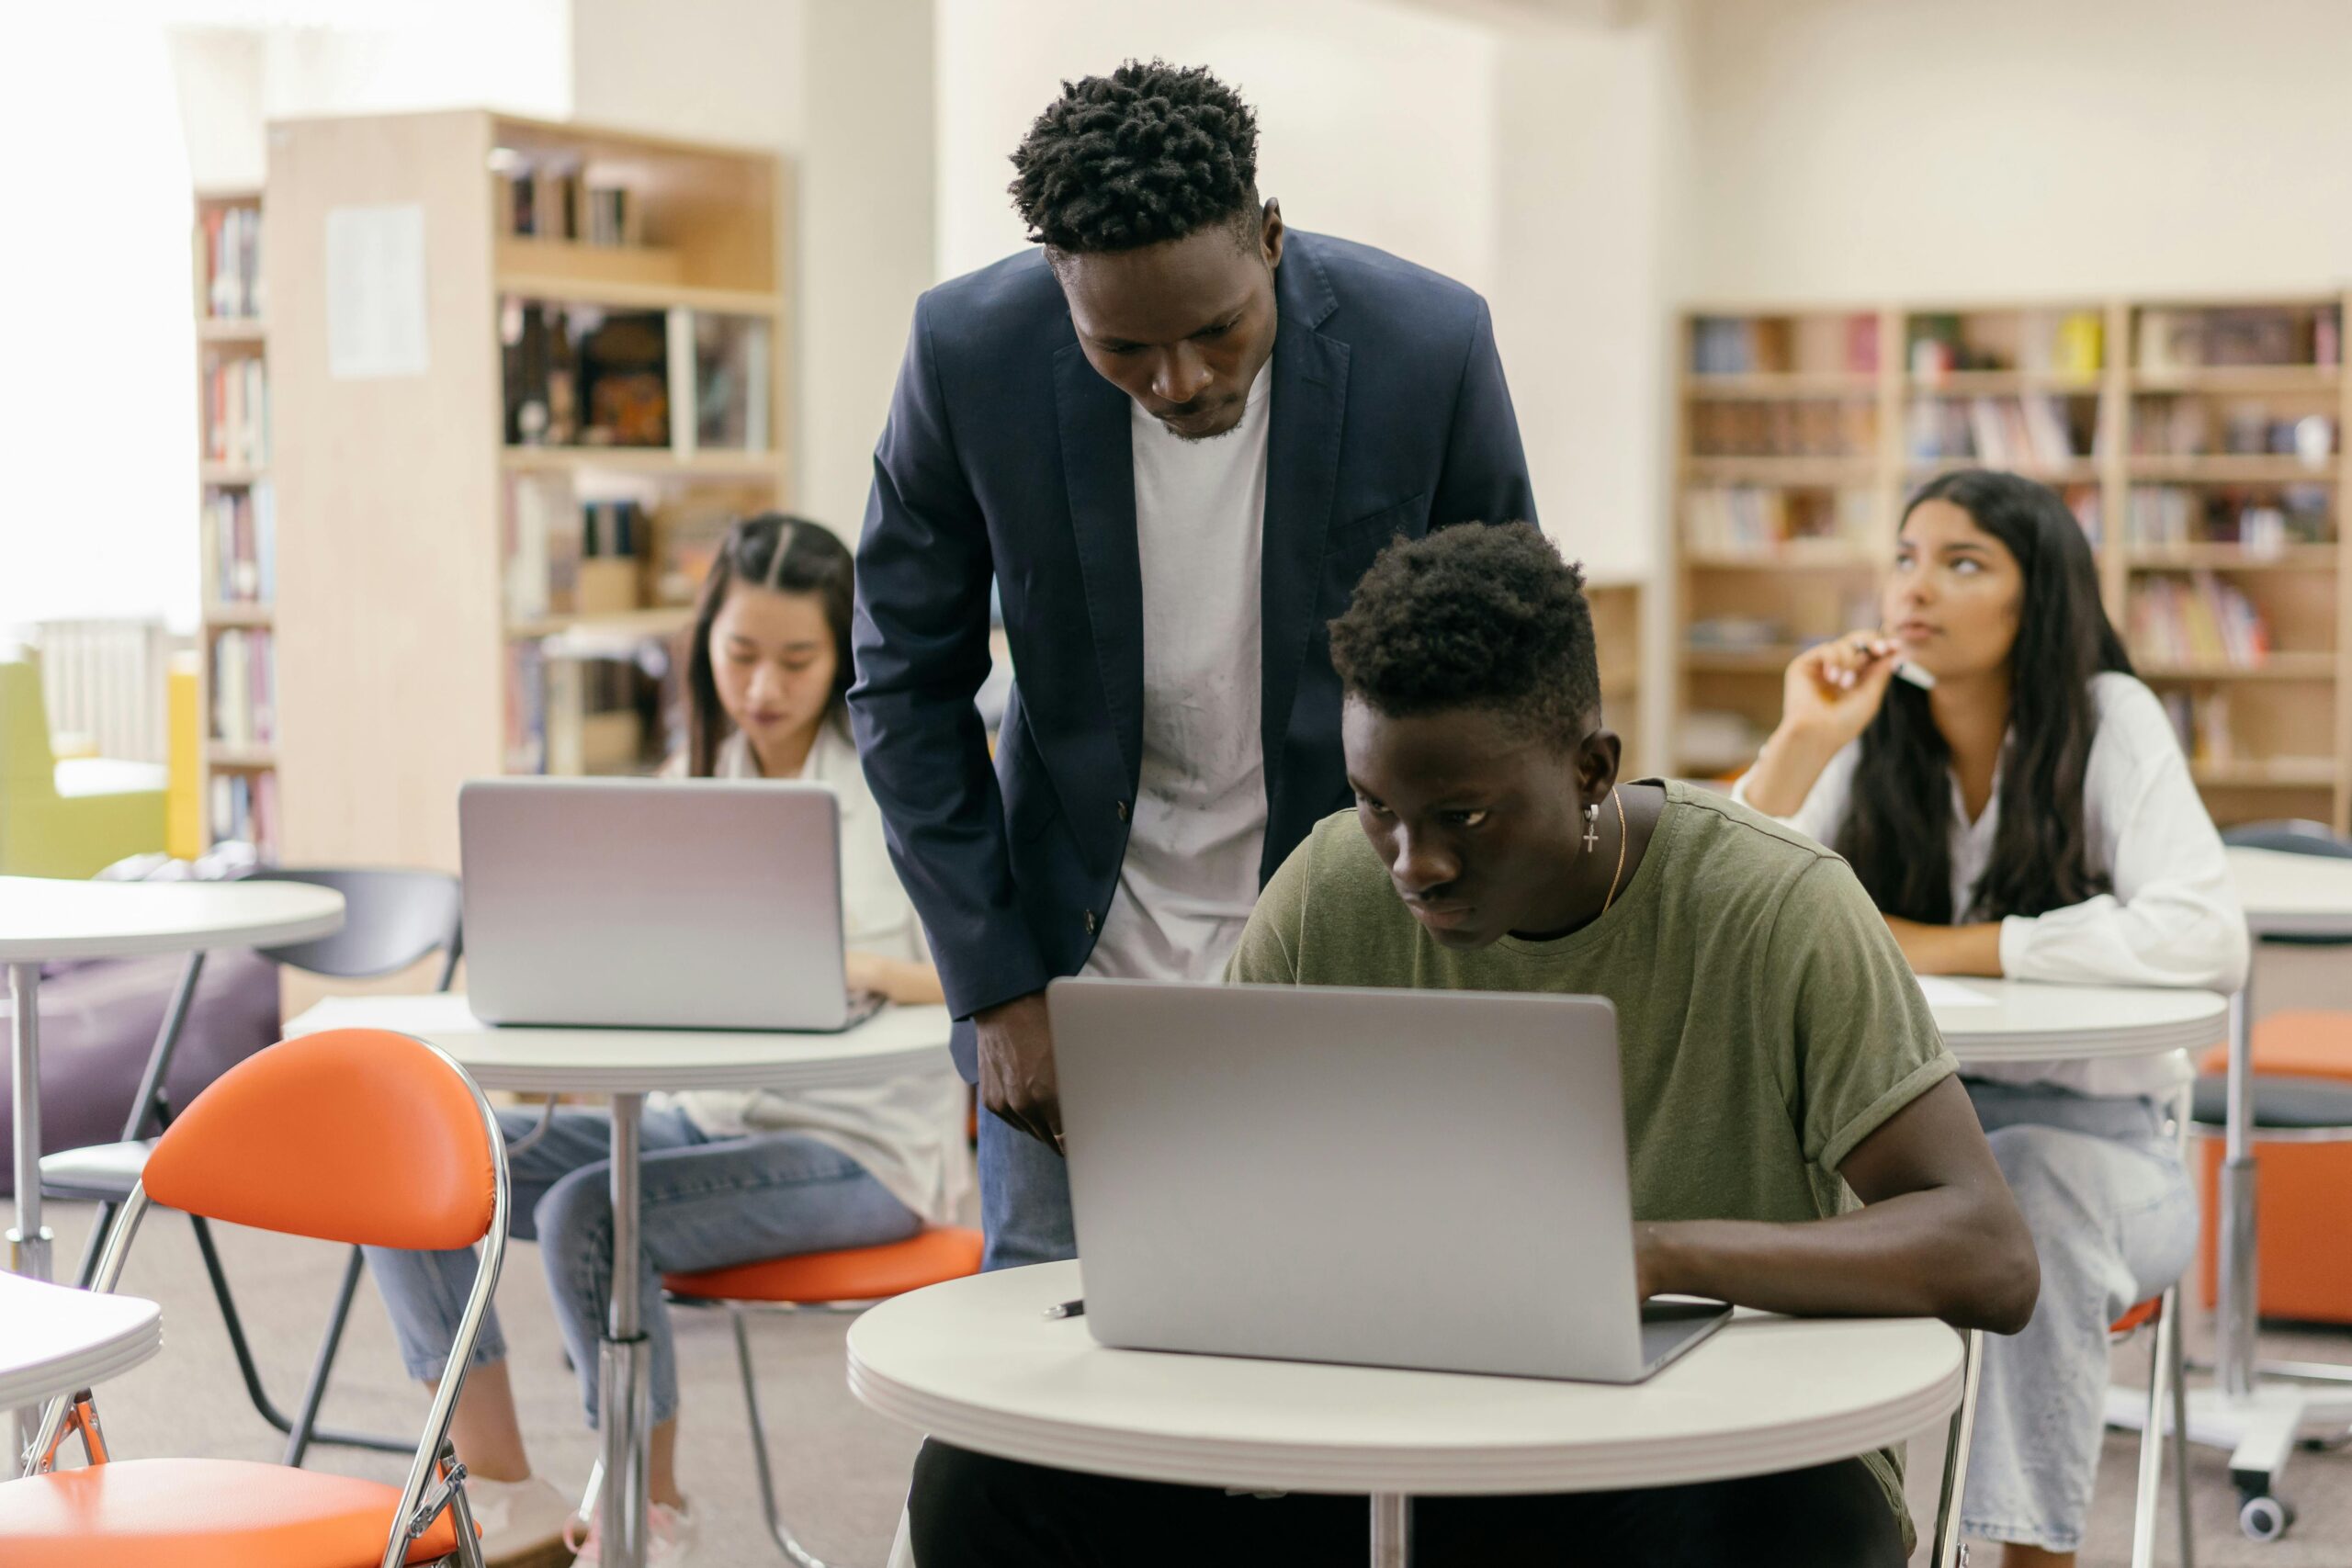
La ciberseguridad se ha convertido en un desafío crítico para las instituciones educativas, ya sean públicas o privadas. A pesar del aumento de la superficie de ataque por el uso de redes para gestionar las administraciones, los datos, las admisiones o los exámenes, además del auge de la educación online a distancia, una investigación de Gartner señala que el gasto promedio en ciberseguridad en el sector educativo es un 60% menor que en otros sectores. En el caso concreto de las universidades, su condición de centros de investigación de vanguardia convierte la información confidencial que gestionan, en objetivo prioritario de sofisticadas amenazas cibernéticas como la suplantación de identidad, accesos no autorizados, robo de dato y ataques de malware y ransomware. Sin embargo, solo el 39% de las universidades cuentan con un plan integral de ciberseguridad , según datos de IBM. En consecuencia, tal y como explican desde Armatum, la plataforma del grupo ABAI para la cuantificación económica del impacto por ciberincidentes, ninguna universidad es inmune a los ciberataques, independientemente de su tamaño ubicación, por lo que la falta de inversión en ciberseguridad puede tener consecuencias devastadoras. Los ataques son cada vez más comunes y costosos para las instituciones educativas, donde el costo promedio de una brecha de datos, según IBM, ya supera los 3 millones de dólares, y para las universidades el particular; el Ponemon Institute determinó que el costo promedio de un ataque de denegación de servicio (DDoS) para una universidad es de 40.000 dólares por hora. “Los ciberataques recientes a universidades a nivel global nos han enseñado una lección contundente: la ciberseguridad ya no puede ser una idea tardía en el sector educativo. Hemos aprendido que la inversión en medidas preventivas, como la formación en concienciación, la actualización constante de sistemas y la colaboración con expertos en ciberseguridad, no son un gasto, sino una inversión crucial para proteger la integridad de nuestras instituciones, la privacidad de nuestra comunidad y la continuidad de nuestra labor académica”, analiza Manuel Carpio, director de ciberseguridad de Armatum. ¿Cuáles son las principales consecuencias de un ciberataque a una universidad? A la vista del panorama actual de ciberamenazas, la plataforma de Armatum utiliza una IA específicamente para recabar, investigar y derivar los datos estadísticos sobre incidentes, en cada país, y por cada sector de actividad, las 24 horas del día y los 365 días del año. Esta tecnología ha posibilitado la creación la primera base de datos actuarial mundial en ciberseguridad con estadísticos normalizados publicados por entes oficiales y organizaciones de reconocido prestigio, que Armatum adopta y detalla en 38 escenarios de riesgo sobre activos tangibles e intangibles, con el objetivo de traducir a dinero cualquier pérdida que se produzca sobre dichos activos. A partir de este análisis, los expertos en ciberseguridad de la compañía han identificado los principales riesgos a los que se enfrenta el sector educativo, desde daños a la infraestructura hasta la reputación, pasando por el robo de información, contaminación de bases de datos, o incluso el abuso de sistemas: Interrupción de la actividad: los ataques de ransomware pueden paralizar sistemas completos, lo que afecta a la continuidad de proyectos de investigación, la gestión de expedientes estudiantiles y la administración general. Esta situación puede paralizar una institución al convertir los sistemas en inaccesibles o inoperables, interrumpir significativamente las operaciones diarias y, en definitiva, ocasionar pérdidas financieras significativas Daño reputacional: la percepción de inseguridad puede afectar negativamente la imagen de la universidad, disuadir a futuros estudiantes y dificultar la captación de fondos para investigación o donaciones. Robo de propiedad intelectual: universidades son centros de investigación de vanguardia, y el robo de datos de investigación puede tener graves consecuencias económicas y científicas. El robo de información confidencial, como patentes o descubrimientos científicos, para su venta en el mercado negro puede generar pérdidas millonarias. Pérdida financiera: el impacto de un ciberataque puede persistir durante años debito a los costes significativos que acarrea la respuesta y recuperación de procesos, desde la implementación de nuevas medidas de seguridad a la reparación de sistemas dañados o enfrentar sanciones legales por incumplimiento. “Los ciberataques representan una amenaza real y creciente para las universidades. Es fundamental que las instituciones educativas cuenten con un sistema de monitorización continuo y de detección de potenciales vulnerabilidades, sean capaces de analizar su desempeño frente a otros actores de la industria y de crea planes de mejora con inversiones eficaces de los recursos disponibles con el fin de cuantificar y reducir las debilidades y riesgos de sus activos más valiosos: sus datos, su comunidad y su reputación”, concluye Carpio.
15 Noviembre 2024
Rincón del CISO
Eva Puerta, CISO de Caceis Bank en España y Latinoamérica, entrevista a Eduvigis Ortiz, Presidenta y Fundadora de Women4Cyber Spain. Eva Puerta: Soy Eva, CISO de Caceis Bank en España y Latinoamérica y hoy estoy súper contenta porque tengo la oportunidad de entrevistar a Eduvigis Ortiz, Presidenta y Fundadora de Women4Cyber. En primer lugar quería agradecer la invitación de CyberLideria MGZN por darme la oportunidad de verme con Edu y de hacerle preguntas. La primera pregunta que quiero hacerte es: ¿quién es Edu? ¿Quién es la presidenta de Women for Cyber? Eduvigis Ortiz: Antes que nada, muchísimas gracias a CyberLideria MGZN por esta oportunidad, dar voz a los diferentes líderes digitales y de la industria para conocer su visión es muy innovador y me encanta estar aquí entrevistada por ti, Eva. Yo para llegar a ser presidenta de Women 4 Cyber he tenido una trayectoria muy larga, llevo más de 30 años trabajando en el mundo de las tecnologías, y no lo parece, pero sí que llevo una gran trayectoria con una experiencia en distintos ángulos de las empresas, trabajando en consultoras, trabajando en la manufactura, en la industria y trabajando en lanzar unidades de negocio. Ya desde el principio me daba cuenta de que hay mucho que comunicar y mucho que evangelizar en la tecnología. Como bien dijo Rosa Kariger: “Las personas son clave para hacer todos los cambios y todos los ajustes que hacen nuestras empresas más resilientes, más eficientes y más rentables”, que es de lo que se trata. Yo siempre he tenido esa curiosidad por estar en lo último, por seguir a la tecnología, y por eso considero que soy una evangelizadora, porque siempre he estado en lo último. Cuando era Business Intelligence, cuando era la nube, cuando es la inteligencia artificial, cuando es la ciberseguridad… Cuando me doy cuenta que todos estos datos tienen que estar asegurados de alguna forma, todas estas conexiones en la nube, es necesario tener esa conciencia. Por eso me comencé a interesar por la ciberseguridad, desde el primer día que me senté en la Universidad y miré a ambos lados y me di cuenta de que era una minoría como mujer, entonces comencé a tener esa inquietud de decir: “hoy esto no se conoce, no se sabe lo que hacemos en el mundo de las ingenierías, en el mundo técnico”. Tenemos que contar más, hasta ahora en todos los trabajos siempre he sido parte de la minoría, y en eso es en lo que trabajo, trato de cambiarlo. De ahí nace la inquietud y el origen de Women4Cyber, donde somos un grupo de mujeres que nos damos cuenta que hay mucho que trabajar, mucho que hacer, mucho que contar y mucho que comunicar para que la ciberseguridad y la tecnología sean una opción más para nuestras jóvenes y nuestras mujeres. E.P.: Yo tengo una pregunta y es: ¿En qué momento fue esa primera conversación en la que decidiste lo que querías hacer? ¿Cómo fue ese momento de decidir si montabas una asociación? Porque hasta llegar a fundar Women4Cyber, tiene que haber un primer momento de cambio. ¿Cuál fue ese estallido, esa chispa o esa conversación? Y, ¿dónde y hace cuánto? E.O.: Las mujeres siempre nos hemos dado cuenta de que en ciberseguridad somos pocas, y éramos menos todavía en aquel entonces. Siempre lo comentábamos cuando nos juntábamos en eventos, cuando íbamos decíamos: “oye, deberíamos hacer algo, deberíamos juntarnos”. Al final fue Karen Gaines la que tomó la iniciativa cuando estaba en Microsoft y convocó a distintas mujeres del sector, entonces allí nos juntamos con el apoyo de Pilar López, que en ese tiempo era la directora general de Microsoft. Esto fue en julio del 2018, porque luego la fundación de Women4Cyber, lo lanzó la "European Cyber Security Organization" en el 2019. Fue posterior, porque ellos también se dieron cuenta de que no mejorábamos ese 11% de mujeres que representábamos la fuerza laboral de la ciberseguridad desde que se comenzaron a hacer las encuestas en el 2010. Años posteriores seguíamos siendo un 11% de la fuerza laboral, entonces dijeron: “como no pongamos ninguna medida, esto no va a acelerarse y no va a cambiar”. Eso fue en paralelo, aquí en España teníamos esta comunidad que comenzamos a crear más formalmente a raíz de ese pistoletazo que dio Karen en Microsoft. Luego a nivel europeo, se comenzaron a dar cuenta de que en la "European Cyber Security Organization" también tenían que tomar medidas, entonces lanzaron la fundación Women4Cyber en Bruselas. Me contactaron, me llamaron a través también de Eva Román de Korn Ferry, y yo hablé con Rosa Díaz y con Mar López, que en ese tiempo también era la jefa de ciberseguridad del Departamento de Seguridad Nacional. Rosa ya estaba trabajando en el INCIBE, y justo era cuando pasó a ser la Directora General. Entonces, les encantó la idea de tener ese apoyo Europeo. Tenemos el orgullo en España de ser el primer capítulo de la Fundación, ahora somos 30 capítulos en toda Europa, 30 países y la verdad es que somos el referente donde se nos mira. Ya con la comunidad que teníamos en España, habíamos lanzado un programa de mentoring, que ahora tenemos el quinto programa, con lo cual hemos hecho muchas cosas antes que la misma Fundación. La Fundación ahora tiene un programa de mentoring a nivel europeo, pero nosotros la tuvimos primero en España y con muchísimo éxito. Este año tenemos 60 parejas, tú formas parte tanto como mente y como mentora. Eres de nuestras máximas exponentes. Hay programas que se han lanzado primero en España y luego los otros países los han seguido, y de repente al darte cuenta dices: “Ostras, hemos creado algo importante aquí”, deja de ser una reunión informal y empieza a ser una Asociación. Desde el principio nacimos con esa vocación de decir: “vamos a hacer un impacto, somos una asociación que puede hacer el cambio”. Porque ya solamente con la junta directiva que tenemos, que es espectacular, de muchísimas mujeres con muchísima experiencia y con mucha generosidad y muchas ganas, ya solamente nosotras con lo que generamos y lo que queremos hacer, dijimos: “oye, aquí tenemos mucho que decir y vamos a trabajar para sacarlo adelante”. Inmediatamente las empresas comenzaron a adherirse a ser empresas colaboradoras, la gente quería firmar con nosotros acuerdos para apoyar. En ese sentido somos muy afortunadas porque es verdad que hay mucho apoyo de todo el ecosistema y de todos los actores del mundo de la ciberseguridad. E.P.: También quería preguntarte, ¿qué es ser presidenta de Women4Cyber? ¿Cómo es tu día a día? E.O.: Depende, porque es muchísimo trabajo, como te podrás imaginar. Somos un equipo en el que todas ponemos de nuestra parte todo lo que podemos, cuando podemos. Ya sabes que esto lo hacemos “pro bono” como dicen los americanos. Incluso por las noches o en el fin de semana intentamos hacer todo lo que está en nuestra mano, con lo que te permite también tu trabajo, porque también tenemos que ganarnos el pan, y esto es una organización sin ánimo de lucro. Los fondos los conseguimos para hacer las actividades para nuestras asociadas, que ahora somos un poco más de 300, entre delegadas de empresas y asociadas profesionales. En el día a día surge muchísimo que hacer, porque tenemos la suerte de que los foros y los eventos ya consolidados nos piden que organicemos mesa, que presentemos temas, que propongamos expertas… Cuentan con nosotras para eso, y al final ya sabéis que detrás hay mucho trabajo. Hay mucho que organizar. Es mucho trabajo de hacer comunidad, hay programas que llevamos, como la Escuela de Emprendimiento, que es un trabajo en sí mismo, que también llevan Daniela Kominsky y Julia Perea. Es muchísimo trabajo, porque hay que organizarlo todo, lanzar, cuadrar las fechas, luego ver si tenemos participación en el ENISE o tenemos participación en el Cybertech World, todo hay que coordinarlo, buscar las personas, hacer el seguimiento… Tenemos un tema también interno de mucha gestión, porque somos una Asociación. Ahora, por ejemplo, estamos cambiando y nos estamos profesionalizando. Tenemos un CRM para poder incluir toda la información de las empresas, de las asociadas, de las entidades colaboradoras… Si se pudiera, al final sería un trabajo en sí mismo para cinco o seis personas. Ahora mismo solamente tenemos una Program Manager, que es Adriana Albarracín, que es un cielo. Ya la conoces, ella trabaja muchísimo y se esfuerza, tenemos muchas actividades. Se organizan cybertalks todos los primeros miércoles de mes, también ahora estamos haciendo con las becas de Google, una serie de webinars para las becadas y para nuestras asociadas. Se organiza también el evento de lanzamiento del programa de mentoring, donde hay mucha coordinación con las empresas, también la Asamblea General del año… Es muchísimo trabajo, más toda la facturación, todo lo que tenemos que hacer de gestión interna… es un trabajo que algunas veces nos sorprendemos de que lo podamos llevar adelante con las que somos, el poco tiempo que tenemos y los pocos recursos con los que contamos. Por eso, una de las cosas que queremos lograr es que haya ese paso que nos falta dar de profesionalizarse, de poder tener una o dos personas ya sería un sueño que pudieran estar dedicadas 100% a Women4Cyber para que podamos realmente aprovechar todas las oportunidades que tenemos. E.P.: Y ya como persona, ¿Cómo consigues equilibrar todo esto con la vida personal? Con todo este orden, toda esta información en la cabeza, todos estos eventos… ¿Cómo eres tú para poder llegar a todo y poder conseguir esto? E.O.: Ya sabes que esto son habilidades que se desarrollan con los años. A mí siempre me gusta hacer muchas cosas, yo siempre digo que cuanto más hago, más tiempo tengo, porque me apasionan las cosas. Me gusta la gente, me gusta sentir que causo impacto y que el mundo es un poquito mejor porque yo estoy trabajando para ello, siempre he tenido esa inquietud. Desde pequeñita he sido siempre de estar en muchos grupos. Yo estaba de pequeña en grupos en servicio, que es “no vivo para ser servido, vivo para servir”. Siempre me ha gustado ayudar y colaborar, tengo mucha energía. Yo siempre digo que soy muy fan del jengibre. Yo ni tomo café ni tomo coca cola o sea que al final el jengibre es como mi gasolina, es lo que yo pienso que me da mucha energía, pero yo creo que lo que realmente me da la energía, me la da la pasión y las ganas es el pensar que la vida es muy corta y que todas las horas tienen que ser aprovechadas, ya sean las de trabajo, las de la familia, las de la Asociación… Cualquier hora que tengas es una hora de tu vida, y la tienes que aprovechar. La vida se nos va y es importante que la vivamos a tope, intensamente. Algunas veces me dicen que soy un poco intensa, pero a mí me parece que eso es un piropo. E.P.: Hemos empezado con un tema de seguridad y a lo mejor acabamos con una charla de filosofía jajaja. Yo me voy con una lección aprendida hoy. Si pudieras conseguir lo que quieras sin límites, por ejemplo, de aquí a 10 años, ¿dónde quieres posicionar a Women4Cyber? E.O.: Me gustaría que nuestra labor para incorporar más talento femenino no fuera necesaria, en el sentido de que desapareciera la necesidad de atraer y desarrollar este talento porque hay escasez, sino trabajar para hacernos más fuertes y para potenciar, no porque necesitemos que realmente ese talento diverso esté en las organizaciones, porque ya no es necesario. Hemos trabajado muchísimo, de ese 11% con el que empezamos, que nos sentimos que lo hemos hecho con nuestras propias manos, en España somos un 31% de mujeres trabajando en el mundo de la ciberseguridad, que está bastante mejor que en el resto del mundo, donde ahora mismo se calcula que es un 24% o 25%, dependiendo del estudio que leas. Yo creo que ese 9% que nos falta para llegar a un 40%, que es cuando consideramos que no hay ya ninguna brecha y que no nos falta ese talento diverso, nos va a costar más. Sin embargo, me encantaría que no tuviéramos que estar hablando todavía de que nos falta talento diverso, sino de que Women4Cyber exista para apoyar, para desarrollar las carreras y para hacer una comunidad donde podamos compartir todas estas nuevas tecnologías. Entre el mundo de la ciberseguridad, el impacto de la Inteligencia Artificial en la ciberseguridad, el impacto de la computación cuántica también… Me gustaría que nuestra labor sea para desarrollarnos y no para incorporarnos porque somos escasas. Me encantaría que eso ocurriese el año que viene, pero no vamos a ser tan ambiciosas, a ver si llegamos a conseguirlo en tres años, por ejemplo. E.P.: ¡Claro! Y dime Edu, ¿tienes alguna persona en mente que te encantaría que fuera Embajadora de Women4Cyber que sea como más “inaccesible”? Alguien que quisieras que estuviera, no digo sólo de España, sino de todo el mundo. E.O.: ¡Christine Lagarde, me encantaría! También puestos a pedir, Kamala Harris. Al final cuando vemos más mujeres en el liderazgo también se va haciendo el camino y esa es una de las misiones de Women4Cyber, visibilizar y ser referentes que ayudan a que las jóvenes y mujeres que están en otros sectores digan: “qué interesante, me gustaría estar ahí”. Por eso me encanta tu historia, Eva, si tienes ganas, si quieres formarte y si quieres aprender… Este es un mundo apasionante con muchos referentes. ¡Al igual, mañana veo también a la Reina Leticia! E.P.: ¡La Reina Letizia! Madre mía, tampoco me extrañaría verte dentro de un año en Linkedin anunciando nuevas Embajadoras y que aparezcan Kamala Harris y Christine Lagarde, jajaja. E.O.: Bueno, yo soy perseverante. Ya nos lo dijo Carme Artigas también, que nos gustó que estuviera también en una cybertalk y al final lo conseguimos. Porque con perseverancia y con ganas se consigue todo. E.P.: Es que son referentes, yo por ejemplo, la charla de Carme Artigas la recuerdo como súper referente, de decir: “ostras, ¡por ahí es el camino!”. E.O.: Bueno, tú también, porque tu cybertalk también ha sido una de las más inspiradoras y de la que muchas personas, e incluso muchos hombres, se han sorprendido. En tu charla comentaste que pensabas que tu gran debilidad era el ser periodista, estando en un mundo mucho más técnico, pero luego resulta que es de tus mayores fortalezas. Eso es algo que muchas veces no pensamos, que se pueden transformar las cosas y que con nuestras ganas en nuestro trabajo se puede lograr todo. E.P.: Te voy a dar las gracias por esto que me acabas de decir que es un piropazo. Yo ahora te voy a decir lo que tú dices siempre en cada evento al que vamos cuando va a terminar y eres moderadora, cuando nos dices a los ponentes: “¡hay que terminar con un tweet!”. Te voy a pedir un tweet, pero te voy a pedir que lo enfoques a qué tenemos que hacer como individuos para que esto cambie, para aportar y para trabajar uno de Women4Cyber. E.O.: Una cosa que llevo muy dentro y que nos podemos llevar de esta charla, y no solamente para Women4Cyber sino para todo, es “seamos el cambio que queremos ver en el mundo”. Yo creo que eso es súper importante, porque si nosotros vemos algo que queremos que cambie y nos ponemos con nuestras propias manos a ser agentes de cambio, el mundo será un poquito mejor, o un poquito más como lo queremos ver. E.P.: ¡Qué bonito! Nos lo apuntamos. ¿Qué vas a hacer ahora cuando salgas de aquí? ¿Qué tiene que hacer la Presidenta de Women4Cyber? E.O.: Tengo que organizar un CISO Summit, luego tengo una comida con alguna de las entidades colaboradoras que tenemos de Women4Cyber y luego tengo que preparar una mesa redonda que tenemos del impacto de la Inteligencia Artificial en la ciberseguridad que tenemos mañana con una de nuestras empresas colaboradoras. E.P.: Volver al cole despacio y volver progresivamente a la actividad no existe, ¿no? ¡De repente todo de golpe! E.O.: ¡Hay que vivir la vida intensamente, que es muy corta! E.P.: Muchísimas gracias Edu, y muchísimas gracias a CyberLideria MGZN por darnos la oportunidad de hablar aquí. E.O.: Ha sido un placer este ratito contigo Eva, como siempre. Un gran abrazo y hasta siempre.
14 Noviembre 2024
Rincón del CISO
El informe “Pacific Rim” de Sophos detalla su operación defensiva y contraofensiva con múltiples adversarios interconectados con sede en China. Sophos, líder mundial en soluciones de seguridad innovadoras que derrotan a los ciberataques, publica “Pacific Rim”, un informe que detalla la operación defensiva y contraofensiva llevada a cabo por Sophos durante los últimos cinco años contra múltiples adversarios de estados-nación interconectados con sede en China y que tenían como objetivo dispositivos perimetrales, incluidos los firewalls de Sophos. Los atacantes utilizaron una serie de campañas con nuevos exploits y malware personalizado para integrar herramientas de vigilancia, sabotaje y ciberespionaje, así como tácticas, herramientas y procedimientos (TTP) que se solapaban con conocidos grupos de estados-nación chinos, como Volt Typhoon, APT31 y APT41. Los adversarios atacaron infraestructuras críticas y objetivos gubernamentales, tanto grandes como pequeños, ubicados principalmente en el sur y sudeste de Asia, incluidos proveedores de energía nuclear, el aeropuerto de una capital nacional, un hospital militar, el aparato de seguridad de Estado y ministerios del gobierno central. A lo largo de la operación Pacific Rim, Sophos X-Ops, la unidad de ciberseguridad e inteligencia de amenazas de Sophos, ha trabajado para neutralizar los movimientos de los adversarios, evolucionando continuamente las defensas y contraofensivas. Después de que Sophos respondiera con éxito a los ataques iniciales, los adversarios intensificaron sus esfuerzos y trajeron a operadores más experimentados. Posteriormente, Sophos descubrió un gran ecosistema de adversarios. Aunque Sophos comenzó a publicar detalles de la operación desde el año 2020 sobre campañas asociadas, incluyendo Cloud Snooper y Asnarök, la compañía comparte ahora el análisis general de la investigación para concienciar sobre la persistencia de los adversarios de los estados-nación chinos y su hiperenfoque para comprometer dispositivos perimetrales, sin parches y al final de su vida útil (EOL), a menudo a través de exploits zero-day que están siendo creados para esos dispositivos. Sophos también anima a todas las instituciones a aplicar urgentemente parches para las vulnerabilidades descubiertas en cualquiera de sus dispositivos conectados a Internet y a migrar cualquier dispositivo antiguo no compatible a los modelos actuales. Sophos actualiza regularmente todos sus productos compatibles en función de las nuevas amenazas e indicadores de peligro (IoC) para proteger a sus clientes. Los clientes de Sophos Firewall están protegidos mediante actualizaciones rápidas que ahora se activan por defecto. “La realidad es que los dispositivos periféricos se han convertido en objetivos muy atractivos para los grupos estatales chinos como Volt Typhoon y otros, que buscan construir redes ORB (Operational Relay Boxes) para ocultar y respaldar su actividad. Esto incluye atacar directamente a una institución con fines de espionaje, o aprovechar indirectamente cualquier punto débil para ataques posteriores, convirtiéndose en daños colaterales. Incluso las instituciones que no son objetivo están siendo atacadas. Los dispositivos de red diseñados para las empresas son objetivos naturales para estos fines: son potentes, están siempre encendidos y tienen conectividad constante”, afirma Ross McKerchar, CISO de Sophos. “Cuando un grupo que pretendía construir una red global de ORBs atacó algunos de nuestros dispositivos, respondimos aplicando las mismas técnicas de detección y respuesta que utilizamos para defender nuestros endpoints y dispositivos de red corporativos. Esto nos permitió detener múltiples operaciones y aprovechar un valioso flujo de inteligencia sobre amenazas que aplicamos para proteger a nuestros clientes tanto de futuros ataques generalizados como de operaciones muy selectivas”.
14 Noviembre 2024
Rincón del CISO
CyberLideriaMGZN entrevista a César Romera, Vicepresidente de Marketing y Desarrollo de Negocio en Kyndryl España y Portugal. CyberLideria MGZN: ¿Qué te motivó a escribir El arte de renacer? ¿ hay un momento específico que te inspirara a plasmar tus ideas en el libro? César Romera: Siempre he tenido en la cabeza compartir el tesoro de la vida que había descubierto. Mi descubrimiento era como teniendo paz interior adquieres una gran libertad ante los acontecimientos de la vida que te hacen ser una persona mucho más disfrutona a la vez que serena y feliz ya que eres consciente que no eres dueño al 100% de tu destino pero si eres dueño de cómo vivir todo lo que te ocurre sacando de todo un aprendizaje. Es pasar del por qué al para qué de los acontecimientos. Entender esto cambia tu vida y tenía la necesidad de compartir esta experiencia. Creo que parar e interiorizar esta forma de vivir te ayuda a salir de la rueda del hámster donde es muy fácil meterse y pasar tu existencia C.M.: ¿Cómo ha sido tu experiencia como escritor? ¿ pensabas antes en escribir un libro o fue una idea reciente? C.R.: Mi experiencia ha sido muy bonita. Ha sido un proceso que ha fluido de una forma muy natural y relajada. Yo tenía mis pensamientos y experiencias escritas desde hace tiempo y las iba actualizando. En la presentación del libro de un amigo, a principio de año conocí a mi editor y compartí con el mis ideas, le gustaron y se ofreció a editarme. En 8 meses salió publicado el libro C.M.: Como Vicepresidente de Marketing y Desarrollo de Negocio de Kyndryl y padre de familia numerosa tu vida debe ser muy intensa. ¿Cómo lograste equilibrar esta faceta profesional y personal con el proceso creativo de escribir un libro? C.R.: Tenía todo en mi cabeza y en mi corazón. Me gustaba escribir y estructurar mis ideas. El día tiene 24 horas y es perfecto. Es claramente un tema de prioridades. Te diré que no veo pantallas por la noche e intento minimizar mi tiempo con pantallas el fin de semana. Me acuesto pronto y madrugo, esto te regala mucho tiempo de calidad para hacer cosas que te gusten. Mi esposa es mi inspiración por su hábitos, estilo de vida y gestión mental, ella escribió un libro hace tres años, tenerla cerca me ha ayudado mucho la verdad. C.M.: ¿Qué papel juegan tus propias experiencias de vida en los temas que trata el libro? C.R.: Juegan todo el papel. No podría hablar de cosas que no he vivido. He intentado hablar de aspectos vitales de nuestro día a día con un fondo académico o científico , pero sobre todo existencial con hechos concretos de mi vida. Me abro bastante a la hora de compartir temas profesionales y sobre todo personales. Ahí es donde creo puedo dar más valor. C.M.: Mencionas cuatro inteligencias clave (física, social, mental y espiritual) para alcanzar una vida plena. ¿Podrías contarnos más sobre cómo llegaste a identificar estas cuatro como esenciales? C.R.: Se trata del Mente, Cuerpo y Alma de toda la vida explorado por filósofos, humanistas, religiosos y eruditos de distinta índole. Leí hace unos años un proverbio indio que dice que cada persona es una casa con cuatro habitaciones: una física, una mental, una emocional y una espiritual. La mayoría de nosotros tendemos a vivir en una habitación la mayor parte del tiempo, pero, a menos que entremos en todas las habitaciones todos los días, aunque solo sea para ventilarlas, no somos una persona completa. Esta visión del ser humano me inspiró y conectó mucho con mis hábitos y me di cuenta de que las visitas a estas habitaciones eran mi estilo de vida. Este recorrido por tu interior y tus potenciales capacidades te hace ser más libre y más inteligente y de ahí fluyó la narrativa de mi libro. C.M.: ¿Cómo crees que los cambios en el entorno laboral y personal de las personas afectan su capacidad para conectar con estas inteligencias? C.R.: Justamente los cambios en tu entorno laboral y personal son los que nos llevan al caos diario, entendiendo por caos todo aquello que no controlas. Ejercitar las 4 inteligencias te ayudan a tener una adaptabilidad magistral ante los cambios, sobre todo los que no te gustan. Adaptarse a un cambio que te gusta es muy fácil pero las 4 inteligencias te ayudan a integrar y aprender con sabiduría de lo que acontece en tu vida, pero no te gusta o no entiendes. La dificultad natural del ser humano para aceptar lo que no le gusta es un motor maravilloso para buscar ayuda en las 4 inteligencias. C.M.: ¿Qué papel crees que juega el desarrollo personal en el éxito profesional, según la filosofía que propones en el libro? C.R.: Pienso que hay un vaso comunicante fuerte y directo entre tu vida profesional y personal. Una vida personal rica, plena y llena te hace ser un profesional coherente, alegre, libre e inspirador. Esta conexión cuanto más directivo eres pienso que es incluso más fuerte y relevante. C.M.: ¿Has visto ejemplos de personas o equipos en el ámbito empresarial que aplicaron estos conceptos y experimentaron una transformación significativa? C.R.: Sí, he visto muchos, pero desgraciadamente he visto esta transformación de forma reactiva . Personas que han buscado crecer espiritualmente, familiarmente o que han buscado las bondades del deporte cuando han tenido algún problema o cuando han descubierto que centrarse solamente en aspectos de su vida materiales o exclusivamente profesionales, no les hacía felices o dejaban muchas cosas por el camino. En mi libro invito a descubrir la belleza de todas nuestras capacidades de forma proactiva. Nunca es tarde, se trata de creer que puedes renacer todos los días. Me encantaría que mi libro active alguna tecla para descubrir las múltiples facetas de la vida que te pueden ayudar a vivir de otra forma mucho más serena, en paz y feliz. C.M.: ¿Qué recomendación le darías a alguien que quiere empezar un proceso de transformación personal pero no sabe por dónde comenzar? C.R.: Primero le felicitaría por querer empezar. Esto es lo más importante y lo más difícil porque se requiere un acto de humildad profundo y reconocer que algo de tu vida es mejorable. Una vez hecha esta reflexión, mi recomendación sería empezar poco a poco. Una pequeña acción transformada en un hábito puede tener un efecto increíble. He intentado escribir un libro muy práctico donde te propongo varias pequeñas acciones para desatar cada inteligencia. Escoge pequeños cambios y disfruta del viaje apasionante del arte de renacer. https://amzn.eu/d/0OqudPV
13 Noviembre 2024
Rincón del CISO
CyberLideriaMGZN entrevista a Gorka Jiménez, CEO en Wise Security y CEO en Var Group España Foto de Nina Prodanova CyberLideria MGZN: VAR Group ha sido parte fundamental del desarrollo de la Cartera Ciudadana de Identidad Digital para el Gobierno de Andorra. ¿Podrías explicarnos en qué consiste esta solución? Gorka Jiménez: La Cartera Ciudadana de Identidad Digital es una herramienta que permite a los ciudadanos de Andorra gestionar de manera segura y eficiente su identidad digital. Se trata de un wallet digital que almacena y facilita el uso de credenciales verificables con diversas instituciones, tanto públicas como privadas. Estas credenciales pueden incluir desde carnés de identidad hasta permisos y titulaciones, y su manejo es totalmente controlado por el usuario. La solución no solo optimiza la seguridad, sino también la facilidad de uso, ya que es compatible tanto con Android como con iOS y está alineada con la normativa europea eIDAS 2. C.M ¿Qué ventajas ofrece esta herramienta frente a otros sistemas de gestión de identidad digital? G.J.: Una de las principales ventajas es el enfoque en la autosoberanía digital. Esto significa que el control de los datos personales permanece en manos del ciudadano, quien decide qué información compartir y con quién. Además, la Cartera Digital simplifica la interacción con las instituciones al centralizar las credenciales en un único lugar, eliminando la necesidad de presentar documentos físicos repetidamente. Esta tecnología tiene un impacto directo en la reducción de la burocracia y la mejora de la seguridad en los procesos administrativos. C.M: ¿Cómo impacta este proyecto en la ciudadanía de Andorra? G.J.: La Cartera Ciudadana de Identidad Digital representa un avance significativo en la transformación digital de Andorra. A nivel público, facilita a los ciudadanos la gestión de trámites con la Administración, como el acceso a servicios públicos, reduciendo tiempos y errores. Al incluir credenciales como el NIA o el carné de la Seguridad Social, se centraliza la información esencial en una única plataforma, lo que simplifica mucho el día a día de los usuarios. Gorka Jimenez, CEO de Var Group España, Marta Osuna, responsable de la OSCEPA (Oficina de Servicios de Confianza Electrónica del Principado de Andorra), y Andreu Tomàs, Leader de VAR Group en Andorra. C.M.: Andorra ya contaba con una infraestructura digital avanzada, pero ¿qué necesidad específica motivó el desarrollo de esta solución? G.J.: Efectivamente, Andorra ha sido pionera en el uso de certificados digitales, pero con el tiempo, se identificaron limitaciones en la gestión y actualización de la información personal de los ciudadanos. La fragmentación de los datos entre diferentes entidades públicas y privadas dificultaba el manejo de la información. De ahí surgió la necesidad de una solución más integrada y segura, que permita a los ciudadanos no solo gestionar sus credenciales de manera más eficiente, sino también compartirlas de forma controlada. La Cartera Digital Ciudadana aborda precisamente estos retos, y además aumenta la privacidad y el control sobre los datos personales. C.M.: ¿Cuáles son los próximos pasos para este proyecto? G.J.:En el corto plazo, planeamos introducir nuevas credenciales, como tarjetas de crédito o permisos especiales, que facilitarán aún más la interacción de los ciudadanos con las instituciones públicas y privadas, consolidando a Andorra como un referente en transformación digital en Europa. C.M.: ¿Cómo ve el futuro de este tipo de soluciones en Europa y en el mundo? G.J.: Creo firmemente que estamos ante un cambio irreversible hacia la autosoberanía digital. Las personas exigen mayor control sobre sus datos personales, y soluciones como la Cartera Digital Ciudadana de Andorra son el futuro en la gestión de la identidad digital. Con las regulaciones europeas, como la eIDAS 2, avanzando hacia la unificación y estandarización de los servicios de identificación digital, es solo cuestión de tiempo antes de que otros países adopten sistemas similares. C.M.: Muchas gracias Gorka, y suerte con el proyecto.
7 Noviembre 2024
Rincón del CISO
No puede haber dos palabras que me gusten más y que tengan más sentido que estén juntas. Hablamos de "Humanismo Digital". Vivimos en una época donde la tecnología avanza a una velocidad de vértigo, y la inteligencia artificial se ha convertido en un protagonista indiscutible en múltiples sectores. Desde la automatización de procesos en fábricas hasta el uso de chatbots en atención al cliente, el impacto es innegable. Pero, a pesar de toda esta innovación, hay algo que sigue siendo irremplazable: las personas. Aquí es donde entra en juego el Humanismo Digital, una visión que nos invita a poner a la tecnología al servicio del ser humano, y no al revés. Sí, la IA es increíble y puede facilitarnos la vida de maneras que antes parecían ciencia ficción, pero es esencial no perder de vista que, detrás de todo, lo más importante sigue siendo el talento humano. Porque, al final, no se trata solo de lo que la IA puede hacer, sino de cómo podemos aprovecharla para potenciar nuestras habilidades. Talento en la era de la IA Si algo ha quedado claro en estos últimos años es que el talento humano no ha perdido valor; de hecho, podríamos decir que está más valorado que nunca. La IA y la automatización han reemplazado tareas rutinarias, pero han abierto las puertas a nuevas oportunidades para los trabajadores. Ahora, el reto no es competir contra las máquinas, sino aprender a colaborar con ellas. En este contexto, el talento del futuro ya no se mide solo en términos de conocimientos técnicos o habilidades duras. Hoy, más que nunca, las habilidades blandas –como la creatividad, la empatía, el pensamiento crítico y la capacidad de resolución de problemas– son las que realmente marcan la diferencia. Y, ¿qué tiene que ver esto con el Humanismo Digital? Mucho. En una sociedad cada vez más tecnológica, es crucial que no perdamos nuestra humanidad. La tecnología puede facilitarnos el trabajo, pero la empatía y la creatividad son exclusivas de los seres humanos. Sostenibilidad del talento Otro aspecto a tener en cuenta es cómo el Humanismo Digital puede contribuir a la sostenibilidad del talento. Las organizaciones ya no buscan solo resultados inmediatos, sino que están empezando a comprender la importancia de un desarrollo más equilibrado y sostenible del capital humano. El “burnout” o agotamiento profesional ha aumentado en la última década, y aquí es donde la tecnología puede ser un aliado para mejorar las condiciones laborales. Automatizar tareas repetitivas no solo permite a las personas centrarse en lo que realmente importa, sino que también puede ayudar a encontrar un mejor equilibrio entre vida laboral y personal. Gracias a la IA, podemos diseñar entornos de trabajo más flexibles, personalizados y enfocados en el bienestar del empleado. En definitiva, estamos hablando de un futuro donde el talento no se queme, sino que florezca. La resiliencia digital: una cualidad clave La era digital también exige una nueva habilidad: la resiliencia digital. Vivimos en un mundo donde los cambios tecnológicos pueden ser vertiginosos, y el talento debe ser capaz de adaptarse con rapidez. Las personas que no solo entienden la tecnología, sino que también saben utilizarla en su favor, serán las más exitosas en esta nueva realidad. Aquí, el Humanismo Digital tiene otro papel crucial: en lugar de temer a la tecnología, debemos verla como una aliada que nos permite ser más ágiles y adaptativos. IA y humanismo, un equilibrio necesario El futuro del talento en la era de la IA no consiste en una dicotomía entre humanos y máquinas. Todo lo contrario. El Humanismo Digital nos invita a encontrar el equilibrio. No se trata de deshumanizar el trabajo, sino de darle un toque más humano que nunca, potenciando nuestras capacidades naturales mientras dejamos que las máquinas hagan lo que mejor saben hacer: procesar datos a la velocidad de la luz, automatizar lo tedioso y ayudarnos a ser más productivos. Así que, en lugar de temer que las máquinas nos reemplacen, abracemos la idea de que, gracias a ellas, podemos ser más humanos. Con la tecnología a nuestro servicio, tenemos una oportunidad única de redescubrir lo que realmente nos hace especiales: nuestra creatividad, empatía y capacidad para soñar con un futuro mejor. Silvia Roldán Senior Mobility & Technology Advisor
4 Noviembre 2024

Rincón del CISO
Vivimos en la plenitud de la era del emprendimiento digital, donde ya no basta con tener un sitio web, una dirección de correo electrónico o incluso una aplicación para comercializar productos y servicios. Las empresas ahora necesitan nuevas tecnologías como servidores en la nube, chatbots para comunicarse con los clientes y análisis de datos para obtener métricas de rendimiento de sus negocios. En este sentido, el consejo directivo de las empresas ya no está ajeno a la realidad digital de los negocios, pero todavía comete serios errores en la conducción de sus estrategias en línea, siguiendo modas de innovación sin una comprensión clara de las capacidades de su red, lo que crea vulnerabilidades al preocuparse únicamente por proyectar una imagen de empresa disruptiva en las redes sociales. Sucede que, para que todo esto funcione bien, es necesario manipular una enorme cantidad de datos que circulan por sistemas corporativos o de terceros, lo que genera un gran riesgo digital para su seguridad y demanda una fuerte protección contra acciones criminales, como ataques de ransomware. Lamentablemente, en el uso de estas tecnologías tampoco hay una preocupación efectiva por la protección de los datos personales de los clientes que transitan por los sistemas, a pesar de las numerosas leyes de privacidad que ya están en vigor en varios países, como la LGPD en Brasil, que impone multas severas por fallas en el manejo y almacenamiento de esta información, utilizada en varios recursos tecnológicos como el metaverso, plataformas de blockchain e inteligencia artificial (IA). Es importante destacar que, además de las leyes de protección de datos personales, ya existe un estándar de orientación sobre la gestión de riesgos de privacidad, la ISO 27557, que establece directrices aplicables a diversas tecnologías que ya son una realidad. También cabe señalar que los miembros del consejo directivo son conscientes de los peligros que conlleva la innovación, pero los ven solo como un riesgo inherente al negocio, sin dar al CISO las herramientas adecuadas ni contratar equipos especializados para atender las demandas de ciberseguridad derivadas de los nuevos proyectos, como es el caso del uso masivo actual de la nube corporativa, a pesar del aumento de las filtraciones de datos personales almacenados en la nube, desde 2023. Con respecto a la IA, el peligro es aún mayor, ya que requiere el uso de grandes cantidades de datos, especialmente en su modalidad generativa, lo que aumenta el riesgo de vulnerabilidades en los sistemas. Por ello, debe haber una responsabilidad doble en su uso dentro de las empresas, lo que ya está siendo objeto de varios proyectos de regulación para proteger igualmente la privacidad de los ciudadanos. Así, no es aceptable que una empresa se preocupe solo por sus ingresos, ampliando su presencia digital en el mercado con nuevas tecnologías, pero sin cumplir con el uso de datos personales, lo que demuestra su indiferencia hacia el cliente al permitir que su información caiga en manos de criminales, quienes la usarán para llevar a cabo diversos fraudes financieros. Por lo tanto, en tiempos de ataques cibernéticos con IA y el uso de computación cuántica, es esencial proporcionar al CISO las condiciones necesarias para que su actuación también se centre en la protección de datos personales, de acuerdo con las necesidades del negocio. Esto también requiere la ayuda de profesionales de otras áreas, como abogados, estadísticos, entre otros, para alcanzar estos objetivos. Para que esto sea posible, debe haber una comunicación adecuada entre el consejo directivo de la empresa y sus CISOs para comprender las demandas más relevantes, con el fin de implantar realmente una cultura de Compliance Digital en el ámbito de la seguridad cibernética, tan importante como la ética en los negocios. Esto incluye definir buenas prácticas y acciones de prevención de incidentes, como la capacitación de los empleados para mitigar el riesgo del factor humano en la ciberseguridad en el uso de datos. Claudia Da Costa Bonard De Carvalho Abogada penal en Río de Janeiro - Brasil, especializada en la atención a empresas en compliance digital y delitos cibernéticos, autora de libros, conferencista y profesora, fundadora de la Criminal Compliance Business School.
4 Noviembre 2024
Rincón del CISO
Un proyecto de TechHeroX, Ticsmart y Softcom en colaboración con INCIBE, para la sociedad. Ya es posible conocer con un test cuál de tus rasgos de personalidad tiene el control de tus reacciones ante un ciberataque. Este test es parte de la fase de entrenamiento del algoritmo E.V.E. (por sus siglas en inglés: Emotions and Vulnerabilities Exposed and Protected) y es un adelanto sobre cómo funciona este innovador proyecto de ciberseguridad personalizada y predictiva. EVE: La Herramienta Predictiva para la Ciberseguridad Personalizada La colaboración entre TechHeroX, Ticsmart, Softcom y el Instituto Nacional de Ciberseguridad (INCIBE) ha dado lugar a uno de los desarrollos más innovadores en ciberseguridad: el algoritmo EVE (Emotions and Vulnerabilities Exposed and Protected). Este proyecto multidisciplinario se centra en un objetivo ambicioso y necesario: fortalecer la defensa interna, mediante el uso de los factores del comportamiento humano. Con el respaldo de la IECPI del INCIBE, en el marco del Plan de Recuperación, Transformación y Resiliencia (PRTR) con la financiación de los Next Generation EU, EVE surge como respuesta a la creciente necesidad de una ciberseguridad proactiva, que no solo identifique amenazas técnicas, sino que comprenda las vulnerabilidades humanas que los atacantes buscan explotar. 1. ¿Cómo funciona EVE? El algoritmo EVE se basa en el análisis de múltiples variables psicológicas y contextuales que influyen en las decisiones que los usuarios toman frente a un ciberataque. Factores como la inseguridad, curiosidad o impulsividad son evaluados a través de un test que ofrece un perfil de vulnerabilidad de cada usuario. Según María Laura Mosqueda, CEO de TechHeroX, este test se integra en una plataforma de Neurociberseguridad, orientada a empresas, para prevenir incidentes, al analizar los puntos débiles de sus colaboradores. Es un proyecto que busca transformar la ciberseguridad en una práctica personalizada. Esta plataforma representa una revolución en la forma de entender la protección digital, transformando a cada usuario en su propio “auto-antivirus”, actualizado en tiempo real en función de su perfil emocional y las amenazas del entorno. 2. La Ciencia tras el Algoritmo EVE se apoya en conceptos científicos consolidados, integrando el Sistema de Inhibición Conductual (BIS) y el Sistema de Activación Conductual (BAS). Ambos sistemas reflejan el nivel de impulsividad o cautela de cada persona frente a estímulos externos. También contempla la necesidad de cognición, las variables contextuales, es decir, cómo afecta el entorno; las variables tecnológicas; y por último el modelo de procesamiento de la información. La predicción tiene una base científica, que ha elaborado Lucía Halty, Directora de la Cátedra de Innovación y Salud Mental Digital de la Universidad Pontificia Comillas, en colaboración con Eugenia Hernández (Directora de la UNINT Unidad de Análisis de Inteligencia de la Universidad Autónoma de Madrid). Como explican las expertas, si, por ejemplo, detectamos que tenemos un factor de inhibición conductual muy alto, ¿esto qué significa? El BIS es el freno, es lo que me lleva a no actuar impulsivamente, a ser cauteloso. Esto puede ser un factor de protección ante un ciberataque, es decir, te protege de tomar decisiones precipitadas. Pero si la forma del ciberataque está planteada como un castigo, y yo tengo un BIS alto, las personas con un BIS alto son particularmente sensibles a señales de advertencia o a la posibilidad de resultados negativos. Esta sensibilidad puede llevar a tomar acciones rápidas para evitar a toda costa cualquier consecuencia negativa, por ejemplo, a hacer click para evitar un supuesto bloqueo de tu cuenta bancaria. El cerebro en ese momento no diferencia entre amenazas reales o falsas. Intentamos explicar a las personas qué significa tener un BIS alto, medio o bajo. Que el BAS, sistema de activación conductual te hace ser impulsivo. Eres capaz de hacer click muy rápidamente a cierto estímulo: por ejemplo, te llega una oferta particularmente atractiva a tu bandeja de entrada. El mensaje perfecto para que tu BAS se active, como eres muy impulsivo vas a caer en el ciberataque, no vas a buscar contrastarlo, no vas a tener calma, y esto lo conocen los hackers. Ellos saben cómo manipularnos psicológicamente, cómo manipular nuestros recuerdos, cómo hacer que tomemos decisiones de una forma apresurada. De esta manera, EVE logra un enfoque predictivo, ayudando a los usuarios a identificar patrones de comportamiento que podrían exponerles a riesgos digitales. Este conocimiento se retroalimenta constantemente, ya que el algoritmo se actualiza con cada nueva decisión, integrando el aprendizaje de los usuarios para perfeccionar sus predicciones. 3. Un Proyecto Colaborativo EVE es el resultado de una colaboración multidisciplinar entre expertos en tecnopedagogía, tecnología, psicología y seguridad digital, que aportan conocimientos en perfilado, análisis forense y ciberseguridad. El equipo, aborda la ciberseguridad como un desafío integral en el que confluyen aspectos tecnológicos, emocionales y de conducta humana. 4. La Neurociberseguridad en las Empresas El proyecto se implementará en una plataforma de Neurociberseguridad accesible a empresas que deseen fortalecer su defensa contra amenazas internas. Con esta herramienta, cada organización detectará posibles vulnerabilidades en sus colaboradores, brindándoles herramientas de autoconocimiento que les permitan mejorar su resistencia frente a ciberataques. Este enfoque resulta innovador porque transforma la ciberseguridad en una disciplina personal. Los usuarios ya no son considerados únicamente eslabones débiles, sino actores informados que pueden reforzar su conducta online, previniendo errores derivados de impulsos emocionales. EVE te protegerá de ti mismo, de cómo eres, para que intentes evitar los peligros. En el ámbito digital, los humanos no tenemos factores de supervivencia, no hemos generado una respuesta instintiva a las amenazas, como sí ocurre cuando oímos el rugido de un león, aunque nunca hayamos estado en la sabana. EVE es capaz de predecir si vamos a caer en un tipo de ciberataque o en otro dependiendo de todas estas variables. 5. Proyecciones y Lanzamiento Se espera que EVE esté disponible en el mercado a mediados de 2025. Actualmente se está perfeccionando el sistema de alerta que conecta los perfiles de vulnerabilidad de los usuarios con un semáforo de riesgo para la organización. Este sistema guía tanto a usuarios como a empresas para que se anticipen a ciberamenazas mediante simulaciones personalizadas y microhistorias que ilustran cómo y por qué se toman ciertas decisiones. Conclusión El algoritmo EVE redefine el concepto de ciberseguridad al introducir la dimensión emocional y cognitiva en el análisis de riesgos. A través de una comprensión profunda de las vulnerabilidades personales, EVE convierte el autoconocimiento en un escudo digital, cambiando el paradigma de una ciberseguridad reactiva a una proactiva y personalizada. Con EVE, cada usuario tiene la oportunidad de conocerse mejor y así prevenir ataques, protegiendo no solo a las organizaciones, sino también a la persona detrás del perfil digital. 6. Escaneando este código QR podrás descubrir qué personaje tienes al mando y cómo te podrán hackear. Además, no solo estarás mejorando tu ciberseguridad, sino que con tu participación ayudas a la investigación y entrenamiento del algoritmo que permitirá que otras personas puedan tomar también el control de su protección. María Laura Mosqueda Tablante, CEO y Founder de TechHeroX
4 Noviembre 2024
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

