Rincón del CISO
En un mundo donde la tecnología está cada vez más integrada en la vida cotidiana, los juguetes inteligentes se han convertido en un elemento habitual en muchos hogares. Estos dispositivos, equipados con micrófonos, cámaras y conexiones a Internet, ofrecen experiencias innovadoras y educativas para los niños, pero también pueden representar riesgos significativos para su seguridad y privacidad si no se emplean correctamente. Según información de Europa Press, los ciberdelincuentes pueden explotar vulnerabilidades en estos dispositivos para acceder a información sensible, como grabaciones de voz, imágenes y datos personales de los menores. Además, la falta de medidas de seguridad adecuadas en algunos juguetes los convierte en objetivos fáciles para posibles ataques. La Agencia de Ciberseguridad y otras instituciones han emitido una serie de recomendaciones clave para que los padres y tutores puedan proteger a los niños mientras disfrutan de estos dispositivos conectados. Principales medidas para garantizar la ciberseguridad de los juguetes inteligentes: Investigar antes de comprar: Optar por marcas reconocidas que ofrezcan garantías de seguridad y buenas prácticas en la protección de datos. Revisar las políticas de privacidad: Informarse sobre qué datos recopila el juguete y cómo se gestionan o almacenan. Mantener el software actualizado: Instalar las actualizaciones de firmware y software que los fabricantes proporcionen para corregir posibles vulnerabilidades. Configurar contraseñas seguras: Cambiar las claves predeterminadas por contraseñas únicas y complejas. Desactivar funciones innecesarias: Apagar cámaras, micrófonos o Bluetooth cuando no se estén utilizando. Supervisar el uso del dispositivo: Asegurarse de que los niños lo empleen de manera adecuada y bajo vigilancia. Evitar redes Wi-Fi públicas: Conectar los juguetes únicamente a redes seguras y protegidas. Eliminar los datos antes de desechar o regalar el juguete: Restablecer los valores de fábrica para borrar cualquier información almacenada. Recomendaciones adicionales desde La Moncloa: Además de estas precauciones, desde La Moncloa destacan otras medidas como el uso de herramientas de control parental, la verificación de certificaciones de ciberseguridad del fabricante y la consulta de reseñas de otros usuarios antes de adquirir un producto. También se recomienda cubrir cámaras no utilizadas, desactivar funciones como el emparejamiento automático de Bluetooth y limitar el acceso a Internet en aquellos juguetes con comunicación remota. Proteger la privacidad y seguridad de los niños en un entorno digital comienza con la concienciación y la implementación de estas buenas prácticas. Adoptar estas medidas garantizará que la experiencia con los juguetes inteligentes sea segura y libre de riesgos.
30 Diciembre 2024
Rincón del CISO
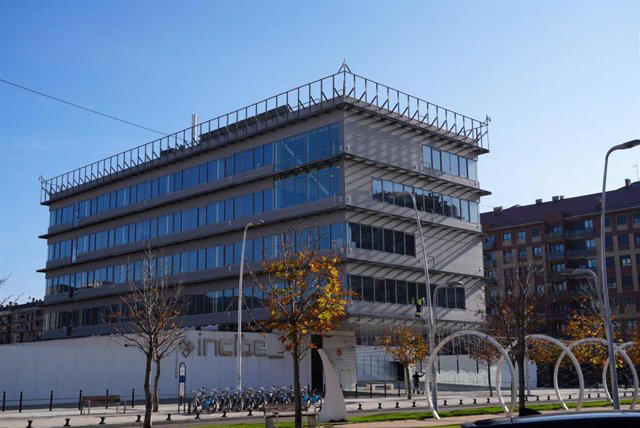
Sede del Incibe en León. © INCIBE El Instituto Nacional de Ciberseguridad (INCIBE), con sede en León, ha puesto en marcha una iniciativa estratégica destinada a mejorar la ciberseguridad en las empresas y profesionales del sector de los medios de comunicación en España. Este plan, comunicado a través de una nota oficial, busca abordar los retos actuales en materia de seguridad digital, identificando como prioridad la formación, la sensibilización y la concienciación en ciberseguridad. La iniciativa está dirigida tanto a los empleados de los medios como a sus usuarios finales, quienes pueden beneficiarse de estas acciones formativas. De la inversión total de 15 millones de euros asignada al proyecto, 10 millones se destinarán a iniciativas que fortalezcan y mejoren las capacidades en ciberseguridad a través del desarrollo de nuevos recursos. Los 5 millones restantes se emplearán para implementar programas de formación que promuevan el talento en ciberseguridad, con especial atención a los profesionales del sector. El plazo para la presentación de propuestas comienza este jueves y estará vigente hasta el 30 de junio de 2025. Los proyectos destinados al fortalecimiento de capacidades deberán completarse antes del 30 de junio de 2026, mientras que los orientados a la formación deberán finalizar antes del 31 de diciembre de 2025. Podrán participar en esta convocatoria empresas del ámbito de los medios de comunicación, así como asociaciones empresariales, federaciones y entidades sin ánimo de lucro que representen a este sector. Los participantes pueden incluir editores, organizaciones de prensa escrita, emisoras de radio y cadenas de televisión, entre otros. El desarrollo de los proyectos se formalizará mediante convenios de colaboración entre el INCIBE y las entidades seleccionadas. Estas alianzas estarán orientadas a crear y distribuir recursos específicos, como herramientas, materiales didácticos y programas formativos diseñados para aumentar la sensibilización y fortalecer las competencias digitales en ciberseguridad a distintos niveles educativos. Además de estos objetivos principales, las propuestas podrán incluir el diseño de soluciones tecnológicas específicas para ciberseguridad, así como la promoción de una cultura de seguridad digital en el sector. También se incentivará la generación de recursos de sensibilización destinados tanto a los profesionales de los medios como a la ciudadanía en general, a través de materiales educativos, cursos especializados y eventos de concienciación. Con esta iniciativa, el INCIBE busca consolidar su papel como referente en la mejora de la ciberseguridad a nivel nacional, aportando herramientas y conocimientos clave para que el sector de los medios de comunicación esté mejor preparado frente a las crecientes amenazas en el entorno digital.
27 Diciembre 2024
Rincón del CISO
Durante 2024, la ciberseguridad volvió a ser un tema destacado en América Latina debido a diversos incidentes que afectaron a organizaciones de distintos sectores en la región. ESET, empresa especializada en la detección proactiva de amenazas, realizó un análisis de los siete incidentes más relevantes del año y compartió perspectivas para el futuro. Camilo Gutiérrez Amaya, jefe del Laboratorio de Investigación de ESET Latinoamérica, comentó que, aunque la lista podría ser mucho más extensa, el propósito es destacar casos recientes que ilustren las tácticas más comunes utilizadas por los atacantes, los tipos de entidades afectadas y el impacto generado. Principales incidentes de 2024: 1. Banco do Brasil:En marzo, este importante banco brasileño sufrió un ataque que involucró la colaboración de empleados internos, permitiendo a los ciberdelincuentes insertar scripts maliciosos en los sistemas. Esto derivó en el robo de datos de más de 2 millones de clientes y pérdidas financieras de 40 millones de reales. La intervención de las autoridades permitió identificar a varios sospechosos. 2. Interbank:En octubre, un ciberdelincuente apodado kzoldiyck accedió a servidores de Interbank utilizando credenciales internas. Esto expuso datos sensibles de más de 3 millones de clientes. A pesar de las amenazas y una exigencia de rescate de 4 millones de dólares, el banco no cedió. 3. Coppel:En abril, la cadena mexicana Coppel fue víctima de un ataque atribuido al ransomware Lockbit 3.0. Esto paralizó operaciones durante tres meses y generó pérdidas de aproximadamente 15 millones de dólares. La empresa aseguró haber activado sus protocolos de protección. 4. Air-e:En septiembre, la compañía colombiana Air-e enfrentó un ataque de ransomware que afectó sus sistemas y provocó problemas operativos. Aunque la empresa garantizó la seguridad de sus métodos de pago, los clientes enfrentaron dificultades para acceder a servicios clave. 5. Consejería Jurídica del Poder Ejecutivo Federal (CJEF):En noviembre, el grupo RansomHub secuestró 300 GB de información sensible de esta institución mexicana. Ante la negativa de pagar el rescate, los atacantes liberaron más de 200 GB de datos en la Deep Web. 6. Registro Nacional de las Personas (RENAPER):Aunque el robo de datos ocurrió en 2021, en 2024 se publicaron en Telegram más de 100 mil fotografías de ciudadanos argentinos. Este hecho destacó cómo los datos robados pueden circular durante años, exponiendo a las personas a riesgos como phishing o suplantación de identidad. 7. Grupo Bimbo:En febrero, el ransomware Medusa atacó al Grupo Bimbo, afectando bases de datos, información financiera y otros datos confidenciales. Los atacantes exigieron un rescate de 6,5 millones de dólares. Reflexión y medidas hacia 2025 Estos incidentes subrayan la urgencia de incluir la ciberseguridad como prioridad estratégica. Las consecuencias de los ataques pueden ser devastadoras, desde pérdidas económicas hasta daños a la reputación y confianza de los clientes. ESET recomienda medidas como la actualización constante de sistemas, la capacitación del personal en buenas prácticas de seguridad y la implementación de soluciones efectivas de respaldo y recuperación de datos para minimizar los riesgos y el impacto de futuros ataques.
26 Diciembre 2024
Rincón del CISO
Google está dando un paso importante en la lucha contra el fraude en línea, planeando integrar la inteligencia artificial (IA) en su navegador Chrome para identificar y bloquear sitios web fraudulentos. Utilizando modelos de lenguaje avanzados (LLM, por sus siglas en inglés), la nueva herramienta podrá analizar en profundidad el contenido y la intención de las páginas web, con el fin de detectar aquellas que intentan engañar a los usuarios o comprometer su seguridad. Este sistema de IA tiene como objetivo mejorar la precisión de la detección de sitios web maliciosos, similar a las soluciones de seguridad como el bloqueador de 'scareware' de Microsoft, que alerta a los usuarios de contenidos engañosos. La implementación de esta tecnología por parte de Google busca fortalecer aún más la protección de los usuarios de Chrome, ayudando a prevenir fraudes y promoviendo una experiencia de navegación más segura y confiable. Este avance se enmarca dentro de los esfuerzos continuos de Google para mejorar la ciberseguridad en línea y ofrecer una mayor protección frente a las amenazas cibernéticas cada vez más sofisticadas.
24 Diciembre 2024
Rincón del CISO
Qualys, Inc. (QLYS), líder en soluciones de seguridad en la nube, ha compartido su visión sobre las principales tendencias en la gestión de riesgos cibernéticos para 2025. Sus directivos destacan las prioridades más relevantes que las organizaciones deberán abordar para protegerse de las crecientes amenazas. Incremento de ataques persistentes a entornos cloud y filtraciones de datos.Los ciberataques en la nube seguirán creciendo en frecuencia e intensidad, con tiempos de permanencia más largos. Además, errores humanos y la implementación de tecnologías sin medidas de seguridad adecuadas continuarán siendo causas comunes de filtraciones de datos. Ransomware más sofisticado y accesible.El modelo de Ransomware-as-a-Service (RaaS) seguirá facilitando herramientas a delincuentes con escasas habilidades técnicas, obligando a las empresas a fortalecer sus políticas de ciberresiliencia, seguridad en la nube y privacidad. Mayor énfasis en la gestión estratégica de riesgos.Los CISOs adoptarán enfoques más centrados en los riesgos críticos para el negocio, midiendo su impacto financiero para justificar inversiones en controles adecuados y gestionando los riesgos residuales mediante seguros especializados. La IA: clave en defensa y ataque.La inteligencia artificial desempeñará un papel dual: mejorará las defensas al identificar patrones complejos que superan la capacidad humana, pero también potenciará ataques más sofisticados, como phishing o malware inteligente. Las organizaciones responderán con tecnologías de monitorización continua y aprendizaje adaptativo. Plataformas de seguridad unificadas.La consolidación de herramientas será esencial para simplificar la gestión de riesgos, aumentar la eficiencia y reducir costes, al integrar capacidades clave dentro de ecosistemas más completos y contextuales. Automatización para centralizar datos de riesgos.Las empresas integrarán telemetría de riesgos de múltiples entornos (TI, OT y nube) en un único sistema, utilizando inteligencia de amenazas y datos centralizados. La automatización también permitirá implementar políticas basadas en código y medir la efectividad operativa. Cuantificación del riesgo cibernético (CRQ).La madurez de la ciberseguridad impulsará el uso de métricas financieras integradas con datos técnicos, lo que permitirá a los CISOs evaluar los riesgos de manera más tangible y mejorar la toma de decisiones estratégicas. Sergio Pedroche, Country Manager de Qualys Iberia, asegura: “La actualización de las estrategias de gestión de riesgos será clave, con tecnologías como la IA liderando tanto los ataques como las defensas. La cuantificación del riesgo cibernético y las plataformas integradas cambiarán cómo las organizaciones abordan la resiliencia y el cumplimiento.”
23 Diciembre 2024
Rincón del CISO
Sophos, líder mundial en innovación y ciberseguridad, presentó su informe “The Bite from Inside: The Sophos Active Adversary Report”, en el que analiza las tendencias y técnicas empleadas por los atacantes durante la primera mitad de 2024. Este reporte, basado en casi 200 casos investigados por los equipos de Respuesta a Incidentes (IR) y de Detección y Respuesta Gestionada (MDR) de Sophos X-Ops, destaca un alarmante aumento en el abuso de aplicaciones legítimas de Windows, comúnmente denominadas binarios "living off the land" o LOLBins. Según el informe, el uso de estas herramientas confiables, diseñadas para funciones legítimas en entornos Windows, ha crecido un 51% en comparación con 2023 y un 83% desde 2021. Entre las 187 herramientas LOLBins identificadas, el Protocolo de Escritorio Remoto (RDP) lidera como la más explotada, involucrándose en el 89% de los casos investigados. Esto consolida una tendencia ya observada en 2023, cuando el abuso de RDP representó el 90% de los casos analizados. John Shier, CTO Field de Sophos, explica que estas técnicas permiten a los atacantes pasar desapercibidos, ya que muchas de estas herramientas son componentes esenciales de Windows, dificultando su detección. Sin una comprensión detallada de cómo deberían usarse en cada entorno, los equipos de TI corren el riesgo de ignorar señales cruciales de actividades maliciosas, lo que frecuentemente deriva en ataques como el ransomware. A pesar de los esfuerzos gubernamentales por desmantelar las operaciones de LockBit, incluyendo la interrupción de su infraestructura en febrero, este grupo de ransomware sigue siendo el más activo, responsable del 21% de los casos de infecciones detectadas en la primera mitad de 2024. Hallazgos clave del informe de Sophos: Credenciales comprometidas como causa principal: Aunque las credenciales robadas siguen siendo el principal origen de los ataques, representando el 39% de los casos, este porcentaje es menor al 56% registrado en 2023. Brechas en redes dominan en MDR: Los casos gestionados por el equipo de MDR de Sophos indican que los incidentes más comunes son las brechas en las redes. Reducción de tiempos de permanencia: En los casos de respuesta a incidentes, el tiempo medio de permanencia (desde el inicio del ataque hasta su detección) se mantiene en ocho días. Sin embargo, con el equipo MDR, el promedio se reduce a un día para incidentes generales y tres días en ataques de ransomware. Compromiso de servidores Active Directory: Las versiones de servidor 2019, 2016 y 2012 de Active Directory, que están cerca o ya han alcanzado el final de su vida útil (EOL), fueron las más afectadas. De hecho, el 21% de estas versiones comprometidas ya se encontraban en estado EOL, lo que significa que ya no reciben actualizaciones sin soporte adicional. El informe enfatiza la necesidad de que los administradores de sistemas supervisen y comprendan el uso de herramientas dentro de sus entornos para evitar que los atacantes sigan explotándolas. Para conocer más detalles sobre los hallazgos y recomendaciones, el informe completo está disponible en el sitio web de Sophos. Ver informe completo
19 Diciembre 2024
Rincón del CISO
Tom Savage, Vicepresidente Senior y Asesor General de Red Hat La ciberseguridad en Europa está avanzando hacia un nuevo capítulo con la Ley de Ciberresiliencia, que entrará en vigor el próximo 10 de diciembre de 2024 y será de aplicación plena a partir del 11 de diciembre de 2027. Esta normativa supone un cambio significativo para las empresas que operan en la Unión Europea, y resulta esencial comprender su impacto tanto para las organizaciones como para los usuarios finales. Desde Red Hat, estamos preparados para ayudar en esta nueva realidad y facilitar el cumplimiento de los requisitos establecidos. Un marco legislativo para fortalecer la ciberseguridad La Ley de Ciberresiliencia es un marco sólido cuyo objetivo es reforzar la ciberseguridad de productos con componentes digitales, abarcando desde dispositivos domésticos inteligentes hasta sistemas complejos en infraestructuras críticas nacionales. Esta legislación establece exigentes requisitos de seguridad para los productos que se comercialicen en la UE, asegurando que fabricantes, importadores y distribuidores garanticen ciberresiliencia integral durante todo el ciclo de vida de sus productos. Gracias a estas medidas, el ecosistema digital será más seguro y resiliente, minimizando vulnerabilidades y reduciendo los riesgos para empresas y clientes. Sin embargo, esta normativa también introduce nuevas responsabilidades para las organizaciones que utilizan software de código abierto en sus productos. Implicaciones para las empresas Las organizaciones deberán garantizar que los productos en el mercado europeo cumplan con los estándares y requisitos establecidos por la ley. Esto exigirá procesos de adquisición más rigurosos y verificaciones de seguridad tanto en hardware, software como en servicios de soporte en la nube. Para aquellas empresas que dependen del código abierto en sus productos, esto implica una mayor responsabilidad en la verificación de seguridad y una colaboración más estrecha con proveedores que puedan respaldar el cumplimiento normativo. En este sentido, Red Hat está comprometido con el código abierto como impulsor de una innovación resiliente. Más allá de asegurar que productos como Red Hat Enterprise Linux, Red Hat OpenShift Container Platform y Red Hat Ansible Automation Platform cumplan con los requisitos de la ley, colaboramos activamente con legisladores europeos y organismos de normalización para incorporar las mejores prácticas del código abierto y proteger a las comunidades upstream del alcance de esta legislación. Apoyo al ecosistema de código abierto El 97% de la infraestructura informática actual se apoya en software de código abierto, cuya evolución depende de comunidades descentralizadas de desarrolladores voluntarios. Sin embargo, estas comunidades pueden no disponer de los recursos necesarios para cumplir con las exigencias de la Ley de Ciberresiliencia o garantizar el cumplimiento en las etapas posteriores (downstream). Como resultado, existe el riesgo de fragmentación o abandono de proyectos esenciales. En Red Hat, trabajamos para proteger y apoyar estas comunidades. Junto a organizaciones líderes como Open Forum Europe, Linux Foundation, Eclipse Foundation, Open Source Initiative y Apache Software Foundation, promovemos medidas que salvaguarden los proyectos upstream y el ecosistema de código abierto de los efectos adversos de requisitos normativos demasiado estrictos. Colaboración y compromiso Creemos que la colaboración es clave para fortalecer el ecosistema de código abierto. Invitamos a las organizaciones a participar activamente en comunidades upstream, a contribuir en proyectos que desarrollen herramientas y prácticas orientadas al cumplimiento de la normativa y a apostar por soluciones empresariales basadas en código abierto seguro y compatible con la ley. Nuestro compromiso con la excelencia y la seguridad del código abierto garantiza que las organizaciones puedan confiar en plataformas robustas y resilientes, cumpliendo con la Ley de Ciberresiliencia sin sacrificar la flexibilidad ni la innovación. En un entorno donde la ciberseguridad es cada vez más prioritaria, Red Hat se posiciona como el nexo entre el código abierto y la seguridad empresarial, ayudando a las organizaciones a liderar en un mundo donde la ciberresiliencia ya no es opcional, sino una necesidad ineludible.
17 Diciembre 2024
Rincón del CISO
Con un alarmante 44% de los españoles que han sido víctimas de intentos de fraude en el último año, siendo evidente que el fraude digital se ha sofisticado enormemente. La Inteligencia Artificial generativa ha permitido a los ciberdelincuentes lanzar ataques más dirigidos y difíciles de detectar. Estos ataques incluyen el spear phishing, que utiliza la IA para crear correos electrónicos falsificados que imitan perfectamente el estilo de comunicación de una empresa, engañando a los empleados para obtener información confidencial. Esto ha generado una mayor preocupación tanto entre empresas como consumidores, ya que los ataques son cada vez más efectivos. El 84% de los españoles se muestra preocupado por ser víctimas de fraude, especialmente en las compras navideñas, y un estudio revela que el 29% de los consumidores no está seguro de qué medidas de seguridad adoptan las entidades financieras para protegerlos de fraudes. A pesar de los esfuerzos por mejorar las medidas de seguridad, las empresas han experimentado un aumento del 78% en los intentos de fraude reportados y un 61% más de fraudes consumados. Esto subraya que las estrategias de protección deben seguir evolucionando, especialmente en un entorno donde los ciberdelincuentes aprovechan tecnologías como el fraude de identidad sintética y los deepfakes para burlar los sistemas de seguridad. El reto se intensifica aún más debido a la globalización de los ataques, que involucra operaciones transnacionales y amplía la dificultad de detección y respuesta. Además, las organizaciones deben adaptarse a la presión regulatoria, como el Reglamento General de Protección de Datos (GDPR), que exige cumplir con normativas estrictas y garantizar la seguridad de los datos personales de los usuarios. En cuanto a la protección del consumidor, la tecnología avanzada juega un papel crucial. Según el estudio de SAS, el 64% de los españoles prefieren utilizar reconocimiento facial y biometría en lugar de contraseñas tradicionales. El 74% está dispuesto a adoptar soluciones basadas en IA para una mayor seguridad, y un 83% apoyaría más comprobaciones en sus transacciones y compras para mejorar la protección. Las organizaciones deben contrarrestar los avances de los delincuentes utilizando también tecnologías punteras. Entre ellas destacan el machine learning (ML) y el análisis predictivo, que permiten identificar patrones anómalos en tiempo real; la IA generativa, que crea datos sintéticos para mejorar la efectividad de los algoritmos de prevención de fraude; la biometría avanzada y la autenticación multifactorial, para una verificación de identidad más segura; el blockchain, que asegura la integridad de las transacciones; y el internet de las cosas (IoT), que monitorea dispositivos y detecta comportamientos sospechosos. SAS ha destacado como uno de los principales proveedores de soluciones en esta lucha contra el fraude. Su plataforma SAS Fraud Decisioning permite gestionar y monitorear en tiempo real todo el proceso de detección de fraude, desde la integración con diferentes sistemas hasta la toma de decisiones a través de análisis avanzados. La plataforma aplica IA y IA generativa para identificar patrones de fraude de forma temprana y precisa, optimizando la detección y reduciendo los falsos positivos. Además, su capacidad para integrar datos en tiempo real y su arquitectura cloud-native brindan una gran flexibilidad, lo que permite escalar y tomar decisiones más rápidas, reduciendo significativamente los costes operativos. En definitiva, las empresas y organizaciones deben adaptarse a las nuevas amenazas utilizando las mismas tecnologías avanzadas que los delincuentes, como la IA generativa, para proteger mejor a los consumidores y reducir los riesgos asociados al fraude digital. La combinación de soluciones tecnológicas avanzadas y estrategias proactivas es crucial para combatir esta creciente amenaza.
17 Diciembre 2024
Rincón del CISO
La transformación digital está impulsando el desarrollo de sistemas inteligentes de control y automatización en sectores como la industria, las infraestructuras críticas (red eléctrica, transporte público) y edificios inteligentes. No obstante, esta evolución también aumenta la exposición a ciberataques, lo que ha convertido a la ciberseguridad en una prioridad fundamental para evitar incidentes que puedan generar pérdidas económicas, poner en riesgo la seguridad o causar daños medioambientales. Los avances en tecnología han permitido que estos sistemas sean más flexibles, escalables y conectados, gracias a la integración de tecnologías IT y OT. Sin embargo, muchos de estos sistemas fueron originalmente diseñados para operar de manera aislada, sin contar con mecanismos de protección frente a amenazas externas. La transición hacia ecosistemas interconectados ha aumentado su vulnerabilidad, exponiendo aspectos clave como la integridad, confidencialidad, autenticación y disponibilidad, lo que es especialmente crítico en infraestructuras esenciales, donde un ciberataque podría tener consecuencias graves. En respuesta, Europa ha puesto en marcha un plan de acción para reforzar la ciberseguridad en los países miembros y en los dispositivos comercializados dentro de la Unión Europea. Este plan incluye la implementación de normativas obligatorias para dispositivos inteligentes, promoviendo el diseño de tecnología con un enfoque en seguridad desde su creación, así como el desarrollo de laboratorios que certifiquen estas capacidades. Dentro de este marco, el Instituto Tecnológico de la Energía (ITE) está liderando el proyecto HEIMDAL, que se centra en identificar vulnerabilidades de ciberseguridad en dispositivos utilizados en Smart Cities e Industria 4.0. Este proyecto evalúa los riesgos asociados tanto a manipulaciones de hardware como a ataques a las comunicaciones, analizando cómo estos podrían comprometer los sistemas críticos. El proyecto HEIMDAL, financiado por la Generalitat Valenciana a través del Instituto Valenciano de Competitividad e Innovación (IVACE+i), incluye la creación de un laboratorio de ciberseguridad para evaluar la protección de sistemas OT, especialmente en redes eléctricas y sistemas energéticos. En este laboratorio se simulan ataques reales para identificar puntos débiles, extraer datos sensibles o generar fallos que puedan desencadenar emergencias en las infraestructuras críticas.
16 Diciembre 2024
Rincón del CISO
Kemba Walden, Presidenta de Paladin Global Institute y ex directora nacional cibernética en funciones de Estados Unidos Un nuevo estudio de la compañía de ciberseguridad muestra que los grupos de ransomware prefieren atacar a las empresas fuera del horario laboral, en vacaciones y fines de semana y durante acontecimientos importantes, cuando las defensas son más débiles y el personal de seguridad es más reducido. Semperis, compañía pionera en ciberresiliencia basada en identidad, ha publicado los resultados de un estudio mundial sobre ransomware que muestra sorprendentes lagunas en las defensas contra estos ataques relacionadas con la reducción del personal de seguridad durante las vacaciones y los fines de semana. Los atacantes esperan este comportamiento y llevan a cabo ataques de ransomware durante estos periodos, así como durante eventos corporativos importantes, cuando la distracción de los empleados es alta. El informe, titulado “2024 Ransomware Holiday Risk Report”, revela que el 86% de las organizaciones encuestadas en Estados Unidos, Reino Unido, Francia y Alemania que fueron atacadas, lo fueron en un día festivo o fin de semana. Sin embargo, el 85% de las empresas encuestadas (el 90% en Estados Unidos) reducen su personal de seguridad hasta en un 50% durante esos periodos. Además, el 63% de las empresas atacadas lo fueron durante un acontecimiento corporativo importante, como una fusión, una adquisición o una salida a bolsa. En el sector de finanzas, esa cifra se disparó hasta el 76%, lo que resulta alarmante, dada la presencia de mecanismos de seguridad más estrictos, como los impulsados por las leyes Sarbanes-Oxley y Gramm-Leach-Bliley. En nueve de cada diez ataques de ransomware, los hackers ponen en peligro el sistema de identidad de una organización, con mayor frecuencia Microsoft Active Directory (AD) o Entra ID. Sin embargo, los resultados del estudio muestran que el 35% de las organizaciones no presupuestan la defensa de AD o Entra ID. Además, el 61% de las empresas no dispone de sistemas de copia de seguridad dedicados a AD o Entra ID. “Viendo lo vulnerable que es AD, los líderes corporativos deberían reevaluar el riesgo desde una perspectiva de resiliencia operativa para comprender mejor la exposición de su infraestructura de TI”, ha señalado Mickey Bresman, CEO de Semperis. “Todos los consejos de administración de las empresas deberían preguntar a su CISO cuál es su nivel de riesgo y qué sistemas, en caso de ser eliminados, paralizarían por completo su negocio. Se darán cuenta de que los compromisos de AD derriban redes enteras, dejando a la mayoría de las organizaciones luchando por recuperarse”. Mickey Bresman CEO Semperis En general, las organizaciones sobreestiman sus defensas de identidad. El 81% de los encuestados cree tener la experiencia necesaria para protegerse contra los ataques relacionados con la identidad, y sin embargo el 83% sufrió un ataque de ransomware con éxito en los últimos 12 meses. “Los responsables de las amenazas son calculadores y persistentes en sus métodos de ataque, por lo que la concienciación y la operatividad de la seguridad no debería aumentar y disminuir según las fechas”, ha afirmado Chris Inglis, Asesor Estratégico de Semperis y primer director nacional de Ciberseguridad de Estados Unidos. “En todo caso, las organizaciones deberían aumentar su persistencia en materia de seguridad durante los días festivos y los fines de semana, sabiendo que los actores de amenazas no se cogen vacaciones. Las organizaciones no pueden nunca tomarse un momento libre a la hora de hacer su entorno defendible, especialmente durante la próxima temporada de vacaciones de Navidad”. “Los ciberataques, incluido el ransomware, suelen producirse en las grietas, durante fusiones, adquisiciones, despidos y en las costuras que encuentran los atacantes en las relaciones entre proveedores y vendedores. Para combatir los interminables ataques de ransomware, las organizaciones deben centrarse en aumentar la resistencia de las redes”, ha indicado Kemba Walden, presidenta de Paladin Global Institute y ex directora nacional cibernética en funciones de Estados Unidos. El estudio completo sobre ransomware, que incluye desgloses de respuestas por mercado vertical y por país, está disponible aquí: https://www.semperis.com/es/ransomware-risk-report-2/
12 Diciembre 2024
Rincón del CISO
A medida que las empresas integran cada vez más la inteligencia artificial (IA) y los grandes modelos lingüísticos (LLM) en sus operaciones, el enfoque en la seguridad de estas aplicaciones nunca ha sido más crítico, especialmente para los sectores que manejan información sensible como la sanidad o la banca. Las herramientas de IA se utilizan para diversas tareas: desde la automatización o revisión del código en el desarrollo de aplicaciones, a la atención al cliente mediante chatbots. Sin embargo, la integración de la IA y la LLM en funciones empresariales críticas ha abierto nuevas vulnerabilidades. Las empresas están ansiosas por desplegar estas tecnologías, pero se encuentran con el reto de asegurarlas de forma eficaz. Retos del uso de la IA en las empresas Synack, la plataforma líder en soluciones de pruebas de penetración (pentesting), repasa los desafíos de ciberseguridad que deben abordarse para garantizar la seguridad de los datos confidenciales: Privacidad y confidencialidad de los datos. Los sistemas de IA se basan en grandes cantidades de datos para aprender y tomar decisiones. Estos datos pueden incluir información muy sensible de los pacientes, en el caso de sector sanitario, o de clientes en sectores como la banca. Proteger estos datos de accesos no autorizados, brechas o filtraciones es fundamental para mantener la privacidad y confidencialidad. Las empresas deben aplicar mecanismos sólidos de cifrado de datos, control de acceso y técnicas de preservación de la privacidad para salvaguardar los datos de los usuarios. Algoritmos de IA y sesgos. Los algoritmos de IA son tan buenos como los datos con los que se entrenan. Si los datos de entrenamiento contienen sesgos o errores, el sistema de IA puede heredar y amplificar esos sesgos. En el caso de los hospitales, por ejemplo, esto puede dar lugar a diagnósticos inexactos, decisiones de tratamiento injustas y discriminación de determinados grupos de pacientes. Las empresas deben asegurarse de que sus algoritmos de IA se desarrollen utilizando datos de alta calidad e imparciales y realicen pruebas y validaciones exhaustivas para minimizar el riesgo de sesgo. Vulnerabilidades de ciberseguridad en los sistemas de IA. Los sistemas de IA, como cualquier otro software, pueden contener vulnerabilidades que pueden ser explotadas por atacantes. Estas vulnerabilidades podrían permitir a usuarios no autorizados acceder a datos confidenciales, manipular predicciones de IA o interrumpir el funcionamiento del sistema de IA. Las empresas deben realizar evaluaciones periódicas de la seguridad de sus sistemas de IA, aplicar prácticas de codificación seguras y desplegar sistemas de detección y prevención de intrusiones para protegerse contra los ciberataques. Amenazas internas y errores humanos. Los profesionales y empleados que trabajan con sistemas de IA pueden introducir inadvertidamente riesgos de ciberseguridad. Los errores humanos, como el manejo incorrecto de datos confidenciales, la mala gestión de contraseñas o ser presa de ataques de ingeniería social, pueden dar lugar a violaciones de datos o accesos no autorizados. Las empresas deben ofrecer a sus empleados una formación completa en ciberseguridad, aplicar políticas de seguridad estrictas y realizar un seguimiento continuo para detectar y abordar las amenazas internas. Cumplimiento de la normativa y gestión de datos. Las empresas que almacenan datos de sus usuarios están sujetas a varias regulaciones, como el GDPR en la Unión Europea, que rigen la recopilación, uso y divulgación de datos personales. La integración de la IA en las operaciones debe cumplir estas normativas para evitar sanciones legales y mantener la confianza de los clientes. Las empresas deben establecer políticas claras de gobernanza de datos, aplicar medidas sólidas de protección de datos y asegurarse de que sus sistemas de IA cumplen la normativa pertinente. Cómo abordar estos retos con seguridad El pentesting de Synack ha evolucionado para probar los modelos LLM desplegados dentro de su superficie de ataque, utilizando las habilidades del Synack Red Team, un equipo de más de 1.500 investigadores de todo el mundo con una amplia experiencia. Este equipo es capaz de detectar y abordar los siguientes problemas relacionados con la IA y los LLM: 1. Prompt Injection: la inyección de avisos describe un escenario en el que una entrada concreta al LLM produce una respuesta no deseada. Esto puede ir desde respuestas inapropiadas de un chatbot a la exposición de datos sensibles de un bot de búsqueda. 2. Manejo inseguro de la salida: si la respuesta de un LLM interactúa con un plugin susceptible a vulnerabilidades comunes como cross-site scripting o ejecución remota de código, el LLM puede ser aprovechado por un atacante como una herramienta para explotar la brecha. 3. Envenenamiento de datos de entrenamiento: si un LLM aprende de los comentarios y entradas de los usuarios, un atacante puede envenenar a propósito el modelo proporcionando entradas falsas o dañinas. 4. Cadena de suministro: una implementación de un LLM puede implicar llamadas a bibliotecas o servicios que son vulnerables, por ejemplo, una biblioteca Python obsoleta. 5. Divulgación de información sensible: los LLM pueden filtrar información sensible en una respuesta o maltratar la información sensible que se introduce en el modelo. 6. Diseño inseguro de plugins: los plugins LLM son llamados por los modelos durante la interacción. Si un atacante sabe que se está llamando a un plugin vulnerable, puede crear una entrada específica para explotar vulnerabilidades conocidas en ese plugin. 7. Agencia excesiva: un LLM tiene permisos innecesarios en un entorno. Por ejemplo, un LLM puede necesitar leer documentos pero puede erróneamente tener permisos de escritura/edición para los mismos documentos. 8. Robo de modelos: un modelo individual puede ser entrenado con información propietaria, haciendo que el modelo en sí mismo sea único. No debería existir una copia del modelo, sin embargo, los atacantes pueden ser capaces de abusar del modelo de tal manera que sean capaces de hacer una copia funcional.
12 Diciembre 2024
Rincón del CISO
Alerta de los riesgos de incumplir el Esquema Nacional de Seguridad en las administraciones. Logicalis, proveedor de servicios de TI, advierte sobre los riesgos de incumplir el Esquema Nacional de Seguridad en el sector público español, lo que podría comprometer la protección de información crítica y la confianza ciudadana. Según los últimos datos, el 34% de los ciberataques registrados en España han tenido como objetivo alguna administración pública A pesar de que el ENS establece un marco normativo obligatorio para garantizar la ciberseguridad en las administraciones públicas y en las entidades que colaboran con ellas, el nivel de certificación en el sector público queda rezagado frente al privado. 66 “Según datos del Centro Criptológico Nacional hasta el 26 de noviembre de 2024, solo una fracción de las certificaciones bajo el ENS corresponde a entidades públicas, representando aproximadamente la mitad de las alcanzadas por las empresas privadas” explica Juan Tárrega, CISO & GRC Head Manager en Áudea. De esta forma, desde la compañía destacas que esta situación evidencia una falta de recursos, planificación estratégica y adaptación tecnológica en muchas instituciones públicas. En un contexto donde la ciberseguridad es crítica para la continuidad de los servicios esenciales, estas brechas pueden aumentar la vulnerabilidad frente a ciberataques y generar incumplimientos normativos con consecuencias graves. De hecho, solo en los primeros meses de 2024, el sector ya había sufrido 25.000 ciberataques. “La diferencia en certificaciones refleja una realidad preocupante: mientras el sector privado avanza rápidamente en el cumplimiento del ENS, el sector público enfrenta desafíos estructurales y presupuestarios que dificultan su adecuación”, afirma Tárrega. Un buen ejemplo de ello es el reciente ataque a la Agencia Tributaria que podría haber comprometido un volumen superior a los 560 GB de datos. Para mitigar estas deficiencias, desde Áudea, unidad especializada en ciberseguridad de Logicalis, recomiendan priorizar la implementación de planes de gestión del ENS, reforzar los planes de continuidad de negocio y establecer auditorías periódicas. Estas acciones son fundamentales para alinear las políticas de ciberseguridad de las instituciones públicas con los estándares requeridos. Asimismo, Áudea subraya que las tecnologías emergentes como la inteligencia artificial y el blockchain, aunque ofrecen oportunidades para modernizar sistemas, también introducen nuevos riesgos que requieren una gestión proactiva desde la etapa de diseño. En un entorno digital en constante evolución, el sector público debe asumir un papel de liderazgo en la implementación del ENS, no solo para cumplir con la normativa, sino también para garantizar la seguridad y la confianza en los servicios ofrecidos a los ciudadanos.
10 Diciembre 2024
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

