Rincón del CISO
Por Héctor Kaschel, Head de Ciberseguridad Horizontal en Coasin Logicalis. La inteligencia artificial (IA) ha revolucionado la ciberseguridad al ofrecer herramientas avanzadas para la detección de amenazas, la respuesta ante incidentes y la optimización de sistemas de defensa. Sin embargo, con la llegada de la inteligencia artificial generativa, se ha añadido una nueva capa de complejidad y oportunidades, al mismo tiempo que surgen desafíos que requieren atención urgente. A diferencia de la IA tradicional, que se basa en el análisis de patrones y la detección de anomalías, la IA generativa permite la creación de contenido y la simulación de escenarios de manera más avanzada. Esta capacidad de generar respuestas personalizadas y adaptativas en tiempo real ofrece a las organizaciones una herramienta poderosa para anticiparse a las amenazas y reaccionar rápidamente ante ellas. Los modelos de lenguaje de gran tamaño (LLM), combinados con técnicas como Retrieval Augmented Generation (RAG) y Fine-Tuning, han permitido personalizar las soluciones de seguridad según contextos específicos. A su vez, el uso de agentes autónomos (Agents) y la ingeniería de prompts (Prompt Engineering) facilita respuestas más precisas y autónomas, lo que marca un punto clave en las defensas avanzadas contra ciberamenazas. Un Espacio con Oportunidades y Riesgos La IA generativa puede transformar positivamente las capacidades defensivas al proporcionar nuevos métodos para probar y simular amenazas. Sin embargo, también puede convertirse en una herramienta peligrosa si se usa con fines maliciosos. La creación de ataques avanzados que son difíciles de detectar plantea un riesgo significativo para la seguridad digital. Por ello, se prevé que el desarrollo de la IA esté acompañado de regulaciones más estrictas y políticas públicas enfocadas en el uso responsable de la tecnología, para prevenir su explotación indebida. La proliferación de herramientas maliciosas basadas en IA generativa, como WormGPT, FraudGPT, DarkBART, WolfGPT y DarkLLAMA, ya está elevando las amenazas cibernéticas, pues permiten a los ciberdelincuentes generar contenido malicioso y llevar a cabo ataques de forma automatizada, sin la necesidad de experiencia técnica avanzada. Estas tecnologías maliciosas, disponibles en la dark web mediante suscripciones, han simplificado la creación de correos de phishing, malware y otros ataques, reduciendo las barreras de entrada para los atacantes menos experimentados. La Inteligencia Artificial Generativa: Un Desafío en la Ciberseguridad En este contexto, surge el concepto de Adversarial Machine Learning (AML), que estudia cómo los modelos de IA pueden ser manipulados a través de datos de entrada engañosos. En ciberseguridad, AML se presenta como una herramienta tanto defensiva como ofensiva: puede utilizarse para identificar vulnerabilidades en los modelos de IA, pero también es una técnica utilizada por los atacantes para eludir los sistemas de detección. Cuando los ciberdelincuentes combinan IA generativa con técnicas de AML, los ataques se vuelven más sofisticados y difíciles de detectar, lo que representa una amenaza crítica para la ciberseguridad. Este panorama exige una respuesta integral y multifacética para contrarrestar estos riesgos. Es fundamental entrenar adecuadamente los modelos de IA, implementar monitoreos continuos y generar concienciación en todas las partes involucradas. Para enfrentar estos desafíos, las organizaciones deben adoptar un enfoque proactivo, que incluya la formación en IA responsable y la implementación de prácticas éticas en el desarrollo y el uso de esta tecnología. El fortalecimiento de las defensas y la mejora de las capacidades de detección permitirán proteger mejor los sistemas digitales y garantizar una mayor seguridad frente a amenazas emergentes. Los retos son evidentes: los ataques son cada vez más sofisticados y las capacidades de los atacantes están evolucionando rápidamente. En este escenario, las empresas deben trabajar de manera urgente para reducir la brecha entre las defensas y las amenazas. Adotar un enfoque de IA responsable y educar a los profesionales de la ciberseguridad es crucial para garantizar que las herramientas tecnológicas se utilicen de manera adecuada, protegiendo los sistemas y asegurando la resiliencia frente a las amenazas del futuro.
9 Enero 2025

Rincón del CISO
Semperis ha lanzado Lightning Intelligence, una nueva solución SaaS diseñada para evaluar la seguridad en entornos híbridos de Active Directory (AD) y Entra ID. Esta herramienta fácil de implementar proporciona una visibilidad sin precedentes de las vulnerabilidades de seguridad, lo que ayuda a reducir el riesgo de ciberataques. Está orientada principalmente a organizaciones de todos los tamaños, desde pequeñas empresas hasta entornos más complejos con múltiples bosques de AD y varios usuarios de Entra ID. Según Darren Mar-Elia, vicepresidente de productos de Semperis, las organizaciones a menudo tienen dificultades para identificar configuraciones arriesgadas en sus entornos híbridos de AD y Entra ID, lo que puede permitir a los atacantes aprovechar estas debilidades. Este tipo de ataques, que pueden trasladarse de la nube a las instalaciones locales, son cada vez más comunes, ya que eluden las soluciones tradicionales de monitorización. Lightning Intelligence ofrece una visión clara y detallada de la postura de seguridad, lo que permite a las organizaciones corregir rápidamente cualquier vulnerabilidad. La herramienta proporciona un escaneo automatizado, lo que es especialmente útil para pequeñas y medianas empresas, y es una mejora de la herramienta gratuita Purple Knight, que ha sido descargada por más de 30,000 organizaciones. Lightning Intelligence también permite obtener puntuaciones claras sobre la postura de seguridad a través de un panel de control fácil de leer, lo que agiliza la solución de problemas y mejora la eficiencia de los equipos de TI y de seguridad. Además, la herramienta incluye un cuadro de mandos que cubre tanto los entornos multi-bosque de AD como los multiusuario de Entra ID, lo que proporciona visibilidad en entornos de identidad complejos, incluso en grandes organizaciones. Entre sus funcionalidades, Lightning Intelligence permite realizar escaneos programados o a demanda de los indicadores de exposición (IOE), que se mantienen actualizados gracias al equipo de investigación de seguridad de Semperis. Su fácil despliegue como una solución SaaS permite a las organizaciones empezar rápidamente, sin complicaciones, y generar informes de seguridad a demanda, proporcionando puntuaciones detalladas para cada bosque y usuario. Esta herramienta forma parte de la plataforma Semperis Lightning, que abarca una ciberresiliencia integral para la postura de seguridad de identidades, incluyendo detección y respuesta ante amenazas de identidad (ITDR), auditoría de cambios y análisis forense. Semperis también lanzó Lightning Identity Runtime Protection en mayo, una solución que utiliza machine learning para detectar patrones de ataques, como el password spraying. El CEO de Semperis, Mickey Bresman, destacó que la expansión de la plataforma Lightning continuará ofreciendo soluciones innovadoras que aborden los desafíos persistentes de seguridad que enfrentan las grandes organizaciones, especialmente los ataques que se desplazan entre los sistemas de identidad en la nube y locales, que son difíciles de detectar y mitigar. Lightning Intelligence ofrece una forma sencilla de hacer un seguimiento continuo de la postura de seguridad global, con un modelo de despliegue flexible que permite tanto la implementación SaaS como la local.
8 Enero 2025
Rincón del CISO
Samira Brigüech, Editora CyberLideria MGZN entrevista a Luis Samper, Responsable de Seguridad de un Organismo Constitucional. Samira Brigüech: Luis, muchas gracias por concedernos esta entrevista. Para comenzar, ¿Cómo describirías tu trayectoria profesional hasta llegar a tu posición actual como Responsable de Seguridad de un Organismo Constitucional? Luis Samper: Gracias a ti Samira, pues para contestar a esta pregunta tendría que remontarme a cuando mis padres me regalaron mi primer ordenador en 8º de EGB allá por el año 84 quiero recordar, un flamante ZX Spectrum de 16K, con lo que puedes hacerte a la idea que viene de bastante lejos. Después de acabar mis estudios de Informática en la Universidad Politécnica, (cuando eran 6 años de carrera) y justo en el año en que España se conectó a una incipiente red llamada “Internet”, todavía sin web, solo texto en fósforo verde. Más tarde, aprobé la oposición del grupo A de la AGE y empecé a administrar los primeros Firewalls Checkpoint por el 1998, fue entonces cuando comencé a interesarme por la seguridad informática como tal. Esto hizo que decidiera dar el salto a empresas privadas especializadas en Seguridad, y algún tiempo después, ya de vuelta de nuevo por la administración, pasé por varios Ministerios, pero ya sin desvincularme nunca de la Seguridad. S.B.: La seguridad en instituciones de alto perfil requiere una fortaleza mental y emocional considerable. ¿Puedes compartir un momento en el que tu capacidad de resiliencia fue puesta a prueba? ¿Cómo lo manejaste? L.S.: Cualquier incidencia que afecte al funcionamiento de cualquier institución de alto nivel puede traer consecuencias graves, desde el punto de vista funcional como del punto institucional y sobre todo del reputacional, por lo que no queda otro remedio que hacer de la necesidad virtud, sin olvidar que esta profesión tiene una vertiente muy vocacional en mi opinión. Como dijo Confucio “Elige un trabajo que te guste y no tendrás que trabajar ni un día más de tu vida.” S.B.: ¿Qué prácticas recomiendas a otros líderes para desarrollar resiliencia en entornos de alta presión? L.S.: Saber desconectar si es que llega a ser físicamente posible, y en mi opinión, lo más importante sería poder crear un entorno de trabajo agradable en el equipo de seguridad que haga que el compromiso con el trabajo no sea solo en base al sueldo. S.B.: En un puesto con tanta responsabilidad, ¿Qué papel juega tu familia en mantenerte centrado? L.S.: Supongo que como para la mayoría de las personas, mi familia, mis amigos y mis compañeros de trabajo son el pilar fundamental para no perder el norte. S.B.: ¿Qué actividades o aficiones disfrutas en tu tiempo libre que te ayudan a desconectarte y recargar energías? L.S.: Actualmente practico el buceo recreativo con botellas, tiro con arco, toco un poco la guitarra eléctrica y también colecciono figuras de Playmobil diseñando mundos en los que evadirme supongo S.B.: La ciberseguridad no solo es crítica para cualquier organismo público, sino también para cualquier ciudadano. ¿Qué consejos básicos darías para protegerse digitalmente en la vida cotidiana? L.S.: Parafraseando a Gandhi podríamos decir que “No hay caminos para la seguridad, la seguridad es el camino”, por lo que siempre deberíamos evitar dar las cosas por sentado, dudar de todo, e intentar verificar siempre la información que nos llega dentro de nuestras posibilidades, ya que hemos llegado a un punto que no puedes confiar en nada ni nadie, por ejemplo, ¿realmente esto es una entrevista de verdad o algún tipo de phising social avanzado? ;-) S.B.: ¿Qué amenazas cibernéticas percibes como las más relevantes para las familias comunes en la actualidad? L.S.: Actualmente el nivel de intentos de estafas de todo tipo en el ámbito doméstico, como las estafas telefónicas, por correo electrónico, SMS, whatsapp o cualquier otro medio o red social está llegando a límites preocupantes y se deberían tomar cartas en el asunto para atajar este tipo de situaciones cuanto antes. S.B.: Sin comprometer la confidencialidad, ¿hay alguna anécdota que puedas compartir que ilustre los retos o curiosidades de trabajar en un entorno tan singular como el vuestro? L.S.: Podría comentar que se recibió por parte de una embajada un correo haciéndose pasar por un alto cargo del estado con un dominio muy parecido al original y con un gran despliegue de medios para que pareciese del todo real, y todo esto sin que el damnificado pueda ser consciente de ello a no ser que alguien con sentido común intente verificar la información antes de realizar algún tipo de acción. S.B.: ¿Qué ha sido lo más inesperado o curioso que has enfrentado en tu rol actual? L.S.: Me he encontrado con bastante gente que piensa que los conocimientos de seguridad se pueden obtener de manera rápida, sin experiencia previa en tecnología y que basta con ver algún tutorial en YouTube, comprarse un gorrito de lana a rayas y una sudadera negra con capucha. S.B.: Para cerrar, ¿qué mensaje le darías a los lectores de CyberLideria MGZN que están interesados en seguir carreras en ciberseguridad o simplemente en vivir de manera más consciente y segura en el mundo digital? L.S.: Para los que quieran seguir carreras en ciberseguridad o tienes una parte vocacional muy fuerte y unos cimientos sólidos adquiridos primero académicamente y después basados en una larga experiencia como técnico o mejor dedicarse a otra cosa, será mejor para todos. Para el resto recomendaría leer el libro el “Arte de la Guerra” de Sun Tzu y aplicarlo a la ciberseguridad, solo hay que cambiar la palabra “Guerra” por “Gestión de la Ciberseguridad” y “Batalla” por “Ciberincidente”. S.B.: Luis, ha sido un verdadero honor tener esta conversación contigo. Gracias por tu tiempo y tus valiosas perspectivas.
7 Enero 2025
Rincón del CISO
El ransomware se ha convertido en una de las principales amenazas a las que se enfrentan las organizaciones hoy en día y se está desplegando de una forma sin precedentes. La realidad es que el ransomware está en todas partes, incluso en las propias copias de seguridad que se supone que son la última línea de defensa contra un ataque, y las brechas se están convirtiendo rápidamente en la norma. Además de la frecuencia acelerada de los ataques, el tiempo medio de recuperación es cada vez mayor: un ataque con éxito puede paralizar una empresa durante semanas, con efectos devastadores. Atrás han quedado los días en los que los ataques podían prevenirse de forma eficaz; hoy en día, es realmente una cuestión de cuándo se producirá un ataque, no de si se producirá, y la respuesta y la recuperación son primordiales. La preparación para la recuperación y la realización de pruebas son fundamentales para ser ciberresiliente y capear un ataque sin una interrupción crítica de la actividad habitual. Retos para lograr la ciberresiliencia Aunque la capacidad de recuperarse de un ataque es vital, la situación actual a menudo se queda corta. Las pruebas de recuperación son complejas y caras, y crear un entorno de recuperación físico o virtual para probar la recuperación de aplicaciones críticas es un objetivo inalcanzable para la mayoría de las empresas. Además, existe una gran brecha entre los planes de respuesta y la capacidad real de probar de forma fiable la recuperación cibernética para garantizar la preparación. La capacidad de ensayar una recuperación es un componente vital para garantizar la capacidad de recuperarse de forma segura y rápida, lo que a su vez es un elemento esencial para alcanzar el nivel de ciberresiliencia necesario. Sin embargo, debido al coste y la complejidad que ello implica, muchas organizaciones confían en sus planes de recuperación ante desastres (DR), simulaciones y listas de comprobación, que no permiten a las personas implicadas en una recuperación practicar el evento. Resolver el enigma Es fundamental que las organizaciones evalúen su resistencia a los ciberataques y desarrollen planes de continuidad de negocio robustos para minimizar el impacto en el negocio en caso de un incidente. Para asegurarse de que todo funciona como es debido, la recuperación debe probarse con frecuencia y durante varios ciclos. Sin embargo, hasta ahora esto ha resultado casi imposible de conseguir. Pero, ¿y si hubiera una forma de garantizar la recuperación de aplicaciones limpias y seguras, con un procedimiento fiable y en todo momento? Las asociaciones entre proveedores están ofreciendo soluciones que permiten la recuperación segura y rápida de aplicaciones cuyos datos residen en «salas limpias» en la nube bajo demanda, para garantizar una ciberrecuperación fiable. Este tipo de recuperación en cleanroom ofrece un proceso de automatización de extremo a extremo que puede aplicarse sin problemas no sólo a las pruebas de preparación, sino también al análisis forense y al failover de la producción. Cuenta con las bases de las mejores prácticas de recuperación de datos, incluido el backup inmutable, el air gapping y la arquitectura de confianza cero, pero aporta una capa adicional de elección y flexibilidad, lo que permite recuperar cualquier aplicación en cualquier lugar, desde cualquier sistema, en la nube. Además, todo el proceso está automatizado, y la recuperación puede ser tan fácil como pulsar un botón. Mediante el uso de una nueva tecnología innovadora, las empresas pueden aprovechar la potencia de los objetivos de recuperación listos para la nube para obtener una resiliencia sin precedentes utilizando un entorno en la nube seguro, libre de malware con capacidades únicas para identificar y garantizar una recuperación rápida y limpia. Juan Esquivel Sales Engineer de Commvault
7 Enero 2025
Rincón del CISO
Iván Sánchez, CISO de RSI entrevista a Vesku Turtia, Senior Regional Sales Manager Iberia de BioCatch Iván Sánchez: Vesku, cuéntanos un poco sobre tu trayectoria profesional. ¿Qué te llevó a especializarte en tecnología y desarrollo de negocios, y cómo han evolucionado tus motivaciones a lo largo del tiempo? Vesku Turtia: Mi trayectoria comienza en Finlandia, en mi pequeña ciudad natal. Siempre he sido muy curioso y he tenido esa inquietud de querer conocer más y explorar nuevos horizontes. Esa curiosidad me llevó a España, donde tuve la oportunidad de estudiar. Ese paso fue un cambio total para mí: me abrió la mente y despertó aún más mis ganas de crecer y aprender. Después, un buen amigo mío de mi pueblo natal, Lappeenranta, optó por empezar a trabajar en una empresa finlandesa “Stonesoft” en Estados Unidos. Hablamos de finales de 1999. Yo propuse al CEO de Stonesoft abrir la sucursal de Stonesoft Iberia en Madrid…. Y el resto es historia. A lo largo de mi trayectoria, he trabajado en varias startups, siendo muchas veces el primer empleado en España. Algunas experiencias fueron exitosas, otras no tanto, pero todas me enseñaron algo. Nunca he dejado de proponerme retos, y en los últimos años me he enfocado completamente en el mundo de la tecnología, y en especial en la ciberseguridad, un ámbito que no para de evolucionar. Con cada innovación tecnológica, siento que también he crecido personalmente, enfrentándome a desafíos nuevos. Ahora estoy encantado de explorar un mundo nuevo para mí: el de combatir el fraude y las estafas bancarias. I.S.: El talento digital es clave para innovar en la industria. ¿Qué estrategias te parecen efectivas para atraer y retener profesionales que se destacan en la innovación tecnológica? V.T.: Creo que hay tres pilares fundamentales. El primero es el reconocimiento. Es esencial valorar y dar crédito al trabajo de cada profesional, porque ese reconocimiento no solo motiva, sino que también refuerza su compromiso con la empresa. El segundo, y quizás más importante, es escuchar. Los profesionales tienen mucho que aportar, y sus ideas pueden ser de un valor incalculable. Crear un entorno donde se sientan escuchados fomenta un clima de confianza y colaboración que beneficia a toda la organización. Por último, la innovación. Si una empresa trabaja con fórmulas innovadoras y está abierta al cambio, es mucho más fácil que los profesionales se sientan bien en ese entorno. La creatividad y la frescura no solo atraen talento, sino que también lo retienen, porque las personas quieren ser parte de algo que rompe moldes. I.S.: El fraude es una preocupación creciente en la era digital. Desde tu experiencia, ¿cuáles son las mejores prácticas para prevenir el fraude en las organizaciones, y cómo pueden los equipos tecnológicos contribuir a una cultura de seguridad? V.T.: El fraude siempre ha existido, aunque los métodos hayan evolucionado. Si quisiéramos evitarlo por completo, tendríamos que retroceder 50 años y usar solo libretas bancarias, pero está claro que eso no es viable hoy en día. Algo que admiro de la banca española es lo avanzada que está a nivel mundial en seguridad online. Cada vez que hablo con ellos, aprendo algo nuevo. Desde BioCatch, ayudamos analizando el comportamiento de los usuarios para identificar patrones sospechosos y emitir alertas en caso de comportamiento anómalo/raro. Es un trabajo conjunto entre nuestros analistas de amenazas, científicos de datos y los equipos de fraude de nuestros clientes. Es crucial mejorar la comunicación sobre las estafas. En otros mercados colaboramos directamente con los bancos en campañas informativas, y creo que ese tipo de iniciativas podría marcar una gran diferencia aquí en España también. I.S.: El desarrollo de tecnologías avanzadas abre nuevas posibilidades para combatir el fraude, pero también plantea desafíos. ¿Qué papel crees que juegan la Inteligencia Artificial y el Big Data en la detección y prevención de fraudes? V.T.: La Inteligencia Artificial y el Big Data son herramientas poderosas, pero también presentan grandes retos, especialmente en términos de privacidad y regulación. Es como caminar sobre una línea pintada en el agua: debemos investigar lo suficiente para proteger a los clientes sin vulnerar su privacidad. Además, la regulación bancaria juega un papel importante. En algunos mercados, los bancos tienen que devolver el dinero estafado al cliente, lo que genera un nuevo tipo de problema: personas que intentan simular estafas para beneficiarse. La IA está disponible tanto para los buenos como para los malos, y esa es una gran lucha. Los atacantes solo necesitan acertar una vez, mientras que nosotros debemos prevenir cada intento. Aquí es donde entra el Big Data, que nos permite identificar patrones en tiempo real, entender comportamientos y estar un paso por delante, aunque nunca sea fácil. I.S.: La resiliencia es crucial en un entorno de constante cambio. ¿Qué prácticas consideras importantes para construir y mantener esta resiliencia tanto en ti mismo como en los equipos con los que trabajas? V.T.: Para mí, la resiliencia comienza con ser agradecido. Agradecer a los compañeros, los partners y todo el entorno que nos rodea es fundamental. Decir "gracias" desde el corazón tiene un poder increíble; puede animar a cualquiera y mejorar el ambiente en cualquier situación. También creo que es esencial tratar a las personas como te gustaría que te traten a ti. En los momentos difíciles, intento mantener la calma, evitar buscar culpables y centrarme en encontrar soluciones. La transparencia total siempre ha sido mi enfoque, porque solo así se construye la confianza en el equipo. I.S.: A lo largo de tu carrera, ¿Qué situaciones te han permitido desarrollar tu resiliencia? ¿Podrías compartir alguna experiencia clave que haya moldeado tu enfoque profesional? V.T.: Bueno, prefiero no entrar en demasiados detalles, pero lo que sí puedo decir es que mantener la calma en los momentos difíciles siempre ha sido mi prioridad. También intento ser lo más transparente posible. Como sabes, soy finlandés, y allí no solemos decorar mucho las palabras; vamos directos al grano. Aunque me considero también español, creo que ser directo y honesto en momentos de incertidumbre es crucial para que los equipos confíen en ti y trabajen juntos hacia la solución. Cuando las cosas van bien, las ventas fluyen y todos están contentos. Sin embargo, es en los tiempos complicados donde realmente se pone a prueba nuestra resiliencia. Mi enfoque ha sido siempre mirar hacia adelante, aprender de cada situación y seguir avanzando. I.S.: Sabemos que el equilibrio personal es importante, ¿qué hobbies o actividades disfrutas fuera del trabajo? ¿Te ayudan estas actividades a desconectar y recargar energías? V.T.: Antes de venir a España, tenía un background como deportista “semi-élite”, así que sé que si estás físicamente en forma rindes mejor. Dicho esto, en los últimos años mi actividad deportiva ha pasado por ciclos: desde etapas de cero actividades hasta otras en las que hacía demasiado, lo que terminó en lesiones, algo que definitivamente no es ideal. Ahora mismo estoy disfrutando de la bici de carretera y complemento con sesiones de yoga para mantener la flexibilidad y la mente sana. Además, una práctica que recomiendo a todos son los baños fríos. Aunque es incómodo al principio, pasar 3-5 minutos en agua muy fría despierta todos tus sentidos y da un subidón de energía increíble para empezar el día. Mis intereses personales de superación en el deporte también se han reflejado en mi carrera profesional. Cuando sufres físicamente para llegar a una meta, aprendes a gestionar mejor los esfuerzos y desafíos en la vida laboral. Esa disciplina y resistencia me han ayudado a mantenerme enfocado en los momentos más exigentes del trabajo. I.S.: ¿Crees que tus intereses personales han influido en tu carrera o en tu estilo de liderazgo? ¿De qué manera aportan valor a tu enfoque profesional? V.T.: No estoy completamente seguro, pero siempre he intentado mantener una separación clara entre lo profesional y lo personal. Para mí, el tiempo libre es un territorio muy personal. Dicho esto, creo que estar físicamente en forma sí aporta algo: "cuerpo sano, mente sana", como dicen. Cuando me siento mejor físicamente, es probable que mi rendimiento también sea mejor. Mis intereses personales de superación en el deporte sí que se han visto reflejados en mi carrera. Cuando haces esfuerzos físicos para alcanzar una meta, se vuelve más fácil hacer sacrificios en el trabajo. Otro aspecto importante es mi curiosidad. Salir de mi zona de confort, dejar mi país y viajar me ha permitido ver oportunidades donde otros solo ven riesgos. Este enfoque me ha ayudado a abordar proyectos como las startups con más ganas que miedo, adoptando una mentalidad de crecimiento constante. I.S.: ¿Qué habilidades o actitudes deberían cultivar los nuevos profesionales para destacar y hacer una diferencia en sus futuros roles en tecnología? V.T.: Creo que casi al revés: a mí me encanta aprender de la gente joven. Ellos traen ideas nuevas, perspectivas frescas y otras formas de trabajar. En mi equipo actual, trabajo con personas mucho más jóvenes que yo y es algo que disfruto muchísimo. La experiencia nos da tranquilidad, y trato de compartir esa calma con los más jóvenes, pero al mismo tiempo me mantengo con los ojos y oídos bien abiertos para aprender de ellos. Sin embargo, algo que considero crucial para ellos es estar realmente actualizados. Aunque se asocia ser joven con estar al día, no siempre es así. Es importante que los nuevos profesionales hagan un esfuerzo consciente por mantenerse al tanto de las últimas tendencias y tecnologías. Esto les permitirá aportar valor desde el principio, porque es exactamente lo que buscamos cuando salen al mundo laboral: frescura de ideas y conocimientos relevantes.
7 Enero 2025
Rincón del CISO
Rosa Kariger, Directora de Análisis y Prospectiva de Seguridad en Iberdrola entrevista a María Antonia Rodríguez, Directora General de DELL Technologies en España Rosa Kariger: Buenos días, María Antonia y muchas gracias por concedernos esta entrevista. Desde principios de 2023, estás al frente de la dirección general de Dell Technologies en España, empresa en la que llevas más de 25 años, y que además te ha reconocido como líder inspiradora. Sin duda una carrera admirable. ¿Cuáles dirías que son las claves de tu éxito y de tu liderazgo? María Antonia Rodríguez: Hola Rosa, gracias a vosotros por contar conmigo. Fíjate, creo que la clave de mi éxito ha sido el no buscarlo. Sé que puede parecer extraño, porque en lugar de pensar en nuevas posiciones, mi planteamiento ha sido siempre alcanzar la excelencia en la posición que he ocupado y, también, estar preparada para actuar en lugar de mi manager. Gracias a ello he tenido muy buen apoyo siempre, probablemente porque me lo haya ganado, aunque yo no fuera consciente de que lo estaba teniendo. Me han ido surgiendo muchas oportunidades y he ido aprovechando cada una de ellas. Y en cada una de esas oportunidades, además, he ido aprendiendo y aportando. Esto es una frase que repito muchísimo, lo de aprender y aportar. Algo que comparto en las sesiones de mentoring en las que participo, tanto cuando he sido mentee como mentora, es la importancia de tener buenos contactos y desarrollar esas relaciones. Un buen networking. A lo largo de mi carrera profesional lo he ido construyendo de forma natural, sin ser consciente. Puede que sea por mi forma de ser, mi educación, o el entorno en el que he crecido que lo ha favorecido, no sabría decirte. Lo que sí que sé es que en el momento en el que me dí cuenta del valor que eso tenía, lo tenía ya construido, no tuve que forzarlo. Y, a partir de ahí, vas progresando porque alguien de toda esa red, alguien que te conoce, alguien que puede opinar sobre ti o puede tomar decisiones sobre ti, tiene ese buen conocimiento sobre tus capacidades y, gracias a eso, te apoya en esas decisiones o en esas oportunidades de promoción. Así es como veo yo mi evolución. R.K.: Efectivamente es fundamental que, además de ser buena, los demás lo sepan. Y no cualquiera, sino aquellos que en un momento dado van a tener una capacidad de decisión sobre tu carrera. No es fácil. Aunque parece que en ti esa capacidad es innata. ¿Cómo te definirías a nivel personal? M.R.: Es una pregunta difícil… Al final soy el resultado de ser hija de mis padres, madre de mis hijos y mujer de mi marido. Soy muy familiar, vaya eso por delante. Pero soy muy responsable y, aunque la prioridad la tenga mi familia, soy capaz de separar. Creo que la clave está en la responsabilidad, en la constancia y en poner el foco en lo que estás haciendo. Estar presente. Que, cuando estás trabajando, no tengas que estar pendiente de lo que tienes en casa o, cuando estás en casa, no tengas que estar pendiente del trabajo. Y eso no significa estar desconectado, también lo he defendido siempre. No soy partidaria de desconectar el móvil, prefiero estar al tanto. No pasa nada, tendré que organizarme para estar en un sitio o para estar en el otro. R.K.: Ese sentido de la responsabilidad y querer estar pendiente de todo es algo muy habitual en las mujeres profesionales y especialmente en las madres. Y sin duda, tú eres un referente para muchas mujeres que quieren abrirse camino en el mundo de la tecnología, que es aún bastante masculino. ¿Cómo has vivido tú este reto? ¿Crees que están cambiando las cosas? ¿Y qué consejos les darías a esas mujeres? M.R.: Lo he vivido con mucha ayuda, con mucho apoyo de mi marido. Si yo no hubiera tenido resuelta mi vida familiar, no hubiera sido capaz de dedicarme a mi vida profesional con la responsabilidad y dedicación que exige ser comercial. No digo ya en puestos de liderazgo, sino en un puesto comercial. Mi vida profesional se ha desarrollado siempre en el mundo comercial. Nunca lo hubiera pensado, pero lo cierto es que empecé y sigo en una posición absolutamente comercial, lo cual exige mucha dedicación pero, como te decía, he podido hacerlo gracias a tener la situación en casa resuelta. Y a partir de ahí, ¿Qué es lo que me he ido encontrando en la vida laboral? Pues lo primero, una ceguera absoluta frente a las cuestiones de género. Y te lo cuento tal cual, porque yo no era consciente de que yo podía ser una minoría. Yo iba lo mío, avanzaba, no veía que pudiera ser un problema e iba adelante, superando cualquier obstáculo, sin darme cuenta de si eran obstáculos por el hecho de ser mujer o no. Hasta que un día, cuando ya tenía una posición de responsabilidad, unas compañeras me dijeron lo importante que era para ellas saber que yo, como mujer y madre, había podido progresar como lo había hecho. Yo las escuché sorprendida pero no era ninguna tontería. Fue lo que hizo darme cuenta de la responsabilidad que tenía para abrir camino, para ayudar y para ser ese referente que tú has comentado. Y al principio, no sé si por humildad o falsa humildad, piensas ¿Cómo voy a ser yo un referente? Pero luego lo pienso objetivamente y digo: “soy la directora general de la mayor compañía de infraestructura tecnológica del mercado, ¡sí!, ¿Cómo no voy a ser un referente?, y lo tengo que rentabilizar hacia todas mis compañeras”. Es muy importante para las mujeres jóvenes, porque están viendo que es posible, que tú puedes tener una carrera de éxito, que además puedes ser madre, que además puedes tener tu vida. R.K.: Así es, y creo que es importante que esos referentes no sean supermujeres perfectas en todo o mujeres que lo sacrifican todo, sino mujeres normales que tienen talento y se esfuerzan. Debemos normalizar la diversidad de género. M.R.: Sin duda, y yo lo fomento mucho, soy defensora de la diversidad, con más sensibilidad en la diversidad de género, pero fomento la diversidad en general y de hecho en mi compañía trabajamos mucho en ello. También te digo una cosa, lo que no me gusta es irme al extremo de participar en foros donde solo hay mujeres por el hecho de ser mujeres. Debemos hablar de igualdad y diversidad en todos los sentidos. En este sentido, me gustaría comentarte una iniciativa preciosa que tenemos en Dell y que es parte de las iniciativas de voluntariado de diferentes temáticas en las que participamos los miembros de Dell Technologies, que son una maravilla. Perdona, pero si me pongo a hablar del equipo, no paro de presumir, tenemos un equipazo tremendo, de verdad, es lo mejor de esta compañía. Una de estas iniciativas, que ponemos en marcha con Women in Action, consiste en colaborar con colegios para dar a conocer el mundo de la tecnología. Recibimos aquí a muchas clases, tanto chicos como chicas, no necesariamente solo chicas, para dar a conocer y fomentar las vocaciones STEM (Science, Technology, Engineering & Mathematics). Y les explicamos que no necesariamente tienen que estudiar carreras técnicas, que ahora, no solo es STEM, sino más STEAM, que incorpora disciplinas del ámbito del arte. Fíjate, ¿cuándo íbamos a pensar que la lengua iba a tener tanta importancia en la tecnología? R.K.: Y tú eres un ejemplo, porque te licenciaste en empresariales, y siempre te has dedicado al sector de la tecnología, donde has triunfado. ¿Cuáles crees que son las claves del talento necesario para poder abordar la tremenda complejidad que entraña la creciente disrupción tecnológica a la que nos enfrentamos? M.R.: El talento es fundamental, no solo atraerlo, sino especialmente desarrollarlo. Es una de mis principales preocupaciones y es algo que hemos abordado en profundad en nuestro gran evento anual, el Dell Technologies Forum en Madrid. Creo que el desarrollo del talento es una preocupación que deberíamos compartir todos. ¿Cómo nos podemos preparar ante un mundo tan cambiante y desarrollar un talento que sea atractivo para las organizaciones? En mi opinión, la clave está en tres aspectos: Lo primero es tener una gran capacidad de adaptación y ser capaces de gestionar la incertidumbre; hoy, más que nunca, son capacidades fundamentales para triunfar en un entorno tan cambiante. Lo segundo es tener mucha curiosidad y capacidad de aprendizaje continuo o el ansia de estar continuamente formándonos. Y, finalmente, hay una cosa que no siempre gusta, pero que considero importante: las buenas maneras. Esto, al final, va de relaciones entre personas, yo soy una firme creyente de que a los resultados se llega a través de las personas, del trabajo en equipo, y para eso hay que mantener las formas, relacionarse con educación y saber estar. R.K.: Además de infraestructura informática, en DELL también ofrecéis soluciones de IA para las empresas. ¿Puedes contarnos los avances que estáis haciendo en este campo? M.R.: Nuestra visión en la inteligencia artificial, es incorporarla en todos los ámbitos de nuestro negocio. Ya la hemos incorporado en nuestros propios procesos, tanto para optimizarlos como para generar eficiencias. Nuestro CTO y Chief AI Officer, John Roese, lo ha compartido recientemente en Madrid en nuestro Dell Technologies Forum. También nuestras soluciones utilizan ya inteligencia artificial para su operación, para el mantenimiento predictivo, para mejorar el rendimiento de los equipos, para incorporar características de seguridad, etc. Por otra parte, desarrollamos soluciones sobre las que la inteligencia artificial va a correr para nuestros clientes. Me refiero a la infraestructura que combinamos con las soluciones y servicios de nuestro ecosistema de partners y alianzas. Especialmente después del estallido de la inteligencia artificial generativa en el último año y medio, se necesita mucha más infraestructura, me da igual que sea propia o siguiendo una estrategia multicloud, esa nube pública y privada tendrá también detrás infraestructura. Por último, permíteme destacar que la inteligencia artificial se alimenta de datos y, después de la integración entre Dell y EMC, Dell Technologies es la compañía líder en gestión del dato. La calidad de tus datos es lo que va a marcar cuál es la calidad de tus aplicaciones o casos de uso en tu estrategia de inteligencia artificial. R.K.: Vuestro negocio es muy global, pero ¿a qué oportunidades y retos específicos te enfrentas como directora general de tu empresa en España? ¿Están nuestras empresas preparadas para abordar el reto de la digitalización? M.R.: En cuanto a digitalización, aunque aún hay oportunidad en todo el mundo, en España no estamos por detrás. Y me agrada decirlo porque, además, lo digo con datos. Me baso en un estudio que hacemos todos los años; empezó siendo un estudio de transformación, luego el índice de transformación digital de las empresas y después el índice de innovación. Este año, el último estudio que hemos hecho es cómo los líderes en innovación están utilizando la inteligencia artificial como un acelerador de negocio. Y este estudio lo hacemos en distintos países del mundo y entrevistando a miles de decisores de negocio. Decisores de negocio y no necesariamente decisores de TI. Y tras estas entrevistas analizamos cuáles son las mejores prácticas de los líderes para poder compartir las conclusiones. Cuando hacemos la comparativa, los resultados que tenemos a nivel mundial y los resultados que tenemos en España son muy similares. En España hay un espíritu muy innovador. Para seguir siendo competitivos, debemos preocuparnos por fomentar la formación en habilidades digitales desde la infancia. Y sensibilizar constantemente en materia de ciberseguridad a toda la población. Por otra parte, hay que tener en cuenta que España es un país de medianas empresas y, en este sentido, debemos apelar a la colaboración público-privada para seguir avanzando. R.K.: Como hemos visto en casos recientes de ciberataques a empresas de tecnología, el impacto reputacional puede ser muy relevante. ¿Cómo abordáis en DELL Technologies los aspectos de ciberseguridad y de resiliencia digital? M.R.: Nuestra aproximación responde a las conversaciones y al feedback que hemos escuchado de nuestros clientes. Para nuestros clientes, la ciberseguridad es de una complejidad enorme y lo que nos han dicho es, “por favor, no más productos de seguridad, ayudadnos a simplificar; incorporad la seguridad en los productos y soluciones que nos proporcionáis”. Este es un aspecto muy importante desde el punto de vista de la tecnología. No podemos estar hablando de iniciativas tecnológicas sin hablar de ciberseguridad en todas ellas, sea de forma transversal a todas o sea embebida en cada una de ellas, y esa es la visión que tenemos. Te voy a contar nuestra visión desde distintos ángulos. Por una parte, estamos liderando un consorcio en Estados Unidos para definir un marco de referencia de arquitectura Zero Trust, extremo a extremo. Estamos incorporando esa filosofía en el diseño de nuestros productos y nuestras soluciones. Por otra parte, más que en la prevención, ofrecemos soluciones para la detección temprana y para la reacción y recuperación ante incidencias. Y esto, tanto desde el punto de vista de servicios, con servicios gestionados de detección y respuesta, como desde el punto de vista de recuperación, una vez que los malos ya han entrado. Porque tenemos que asumir que van a lograr entrar siempre. Y tenemos que estar preparados para ayudar a nuestros clientes, desde el punto de vista de los servicios y desde el punto de vista de las soluciones de infraestructura. Hay un dato claro, y es que la mayor parte de los ataques, cerca del 90%, entra a través de los dispositivos de usuario final. Por eso es importante elegir dispositivos de usuario final seguros Pero hay otra realidad, ¿qué es lo primero que hace cualquier empresa cuando tiene un ataque y secuestran o cifran sus datos, su información?, ir a buscar el backup. Y eso lo saben los malos, que ahora también dirigen sus esfuerzos a comprometer las copias de seguridad. Tenemos la mejor solución del mercado, una solución de Cyber Recovery, que está diseñada con las “tres íes” por sus siglas en inglés: aislada, inmutable e inteligente, y que constituye una solución de último recurso cuando ya han entrado y te han cifrado hasta tu copia de backup. Es un recurso que tienes aislado, con los datos mínimos para poder reactivar tu negocio y con los que la empresa puede seguir adelante. ¿Cuántas empresas han cerrado después de un ciberataque? Es la parte de resiliencia de la que tanto se habla, que es fundamental. R.K.: Así es, la resiliencia del negocio es clave. Y también es importante la resiliencia personal. ¿Cómo gestionas tú el estrés? ¿Cuáles son tus fuentes de energía? M.R.: La verdad es que el estrés no es una preocupación para mí, en el sentido de que mucha actividad no es un problema. Desde mi punto de vista, el estrés no es tanto un problema de tener demasiadas cosas que hacer sino de no llegar a todo lo que quieres hacer. Te voy a confesar algo que, a lo mejor, no es políticamente muy correcto pero a mi me gusta no hacer nada. Hay que ser capaz de no hacer nada y a mí me gusta. Tengo esa capacidad aunque no es común. Ahora lo llaman “mindfulness”, le han tenido que poner etiqueta, pero en el fondo es decir: “oye, intenta relajarte y no hacer nada”. R.K.: Jaja, a mí también me encanta no hacer nada, y tu sentido del humor, María Antonia. Para finalizar esta entrevista, ¿hay algo más que te gustaría comentar? M.R.: Me encanta destacar siempre que es un orgullo trabajar para una compañía como Dell Technologies en la que se mantiene la misma misión desde que Michael Dell, nuestro presidente, la fundase hace 40 años. Michael Dell fundó esta compañía con la misión y con la pasión de hacer llegar la tecnología a cualquier lugar del mundo y hacerla asequible para cualquier persona con independencia de donde se encontrase. Porque es un firme creyente, lo era y lo sigue siendo, de que la tecnología es la base del progreso de la humanidad. Y tengo que presumir de ello. Si me preguntas por DELL, te podría hablar de nuestra oferta extremo a extremo, de todas nuestras capacidades en las que somos número uno, de los reconocimientos que hemos recibido… pero no, de lo que te voy a hablar es de que nuestro éxito lo medimos por cómo progresamos en nuestros objetivos ESG. Tenemos objetivos de sostenibilidad, superimportante, en los que medimos cómo contribuimos a la economía circular, tanto dentro de nuestra oferta, como dentro de nuestras iniciativas. Objetivos para promover la diversidad. Y te lo decía antes, no solo de género, pero también. Objetivos muy específicos que vamos cumpliendo. Te cuento un ejemplo de objetivos de diversidad de género, y es que en 2030 el 50% de la plantilla de DELL Technologies esté compuesta por aquellos que se identifican como mujeres, y así lo tenemos escrito. Y que el 40% de los managers de la compañía sean personas que se identifican como mujeres. Objetivos de inclusión y, en particular, la inclusión digital. Es un orgullo cuando ves que Dell Technologies está contribuyendo a esa inclusión digital, y tenemos ejemplos muy bonitos en diversas colaboraciones con Unicef. El cuarto gran bloque dentro de los objetivos de ESG es la parte de privacidad, en el sentido de respetar la confidencialidad de los datos que gestionamos de nuestros clientes y de nuestros colaboradores, y de promover, defender y respetar la protección de esa información. En España vamos más avanzados que en la mayoría de los países del mundo en el cumplimiento de estos objetivos ESG, pero no hay que bajar la guardia, porque esto puede cambiar de un día para otro. Lo más difícil no es avanzar, lo más difícil es mantenerse y seguir creciendo en cualquiera de estos objetivos. R.K.: Muchas gracias, María Antonia. Me ha gustado especialmente esa sensibilidad por la inclusión digital, que compartimos en CyberLideria, donde hemos desarrollado un banco de tecnología para luchar contra la brecha digital. ¡Enhorabuena por ese liderazgo tan humano!
7 Enero 2025
Rincón del CISO
Sonia Pulgarín, Directora de CyberLideria MGZN entrevista a Ildefonso Vera Gómez, Director de Innovación, Procesos y Transformación Digital en ISDEFE. Sonia Pulgarín: Ildefonso, cuéntanos un poco sobre tu trayectoria profesional. ¿Qué te ha motivado a lo largo de los años y cómo ha evolucionado tu visión del trabajo y del liderazgo? Ildefonso Vera: Desde muy joven siempre me sentí atraído por imaginar y construir cosas. Creo que en ese momento despertó mi interés por la labor que desempeñaban los ingenieros.Cursé estudios de ingeniería industrial y, sin pretenderlo, acabé en el mundo de la construcción. Me gustaba participar en proyectos que ayudaran a las personas.Después opté por la tecnología, para lo cual estudié, me formé y descubrí un mundo que, bien utilizado, es de gran utilidad para todos. En mi opinión, el trabajo es colaboración; es la búsqueda de un objetivo común. A lo largo del tiempo, el trabajo ha evolucionado. Ha pasado de ser una actividad individual y artesanal a una en la que la aportación colectiva se vuelve fundamental. Hoy en día no se entiende el trabajo sin el aporte común, sin la colaboración de todos. En definitiva, sin un equipo detrás. En ese equipo, el líder desempeña un papel clave. A lo largo de mi trayectoria profesional he conocido todo tipo de líderes. Al principio, muchos se dedicaban más a "mandar" que a inspirar. Sin embargo, en los últimos tiempos he comprobado que esta situación ha cambiado. Las personas que nos dirigen ahora se preocupan más por sus equipos y por todo aquello que les interesa. En mi opinión, no solo se preocupan por obtener resultados y cumplir objetivos; también consideran el entorno profesional y personal de las personas. S.P.: La ética en la tecnología es un tema clave hoy en día. ¿Cuáles crees que son los mayores desafíos éticos que enfrentan las organizaciones en la era digital y cómo deberían abordarlos? I.V.: La ética en el desarrollo tecnológico implica reflexionar y actuar sobre las implicaciones sociales, económicas y medioambientales de las tecnologías que creamos. El objetivo no es solo innovar, sino hacerlo de manera responsable, considerando cómo los avances de la era digital afectarán a la sociedad y, en particular, a las personas más vulnerables. Debemos trabajar para lograr un equilibrio entre progreso y bienestar humano. El gran desafío al que nos enfrentamos los líderes tecnológicos, y por ende las organizaciones, es asegurarnos de que todo avance tecnológico esté al servicio de las personas, y no al revés. En lugar de priorizar únicamente la eficiencia o la rentabilidad, debemos poner por delante valores como la equidad, la inclusión y la dignidad. Este es un tema crucial en un mundo donde la tecnología modera nuestras interacciones, el acceso a recursos y nuestra forma de vida. Nuestro objetivo debe ser siempre poner a las personas en el centro. Otros desafíos importantes incluyen la privacidad de los datos, la discriminación algorítmica, el impacto ambiental de la tecnología y el acceso desigual. Resolver estos problemas requiere un esfuerzo colectivo y una visión ética clara. S.P.: En tiempos de cambio constante, ¿qué estrategias crees que ayudan a las organizaciones y a sus equipos a mantenerse resilientes y adaptables frente a los desafíos? I.V.: Una constante en este tiempo es el cambio, que además ocurre a una velocidad altísima. Esto afecta profundamente a las estrategias que las organizaciones deben desarrollar. Una de las primeras acciones que deben tomar las organizaciones es fomentar una cultura de aprendizaje continuo, cuya piedra angular sea la gestión del cambio. Hay que apostar por las personas, acompañándolas y ayudándolas en esta situación de disrupción tecnológica y, me atrevería a decir, social, en la que nos encontramos. Una organización que priorice la formación, el aprendizaje y la gestión del conocimiento podrá adaptarse a los desafíos actuales y futuros. Otro elemento importante es la flexibilidad. Estrategias flexibles permiten a las empresas ajustarse rápidamente a las oportunidades y riesgos emergentes. Por tanto, cultura y flexibilidad son los elementos clave para ser resilientes. En resumen, una empresa resiliente es aquella que enfrenta los desafíos de un entorno cambiante sin perder de vista su propósito. S.P.: A nivel de liderazgo, ¿qué valores consideras esenciales para guiar a un equipo y crear un ambiente de trabajo saludable y comprometido? I.V.: En mi opinión, hay tres valores fundamentales que considero esenciales: transparencia, respeto y colaboración. La transparencia, a través de la claridad en la comunicación y las decisiones, genera confianza entre los miembros del equipo. Un ambiente respetuoso permite que cada miembro se sienta valorado, independientemente de su rol o experiencia. Y, por último, sin colaboración no se pueden alcanzar los objetivos para los que se forman los equipos. Los equipos más fuertes son aquellos que trabajan juntos hacia un propósito común, apoyándose mutuamente. S.P.: Fuera del ámbito profesional, ¿qué hobbies o actividades disfrutas en tu tiempo libre? ¿Cómo crees que esos intereses personales te han ayudado a mantener un equilibrio en tu vida? I.V.: Entre mis hobbies se encuentran el deporte (que descubrí hace poco), la lectura de novelas históricas y ver Fórmula 1, un deporte que me apasiona. También disfruto mucho salir a correr o realizar grandes paseos. Vivo en un entorno que invita a este tipo de actividades y, cada vez más, soy un fan de la sierra de Madrid.Sin embargo, la “actividad” que considero más importante es dedicar todo el tiempo que puedo a mi familia. S.P.: La creatividad y la innovación a menudo se inspiran en aficiones y pasiones personales. ¿Hay algún pasatiempo o interés que haya influido en tu forma de pensar y de trabajar? I.V.: Sin duda, el equilibrio en mi vida personal, el desarrollo de mi vida familiar y tener una profesión deseada han influido positivamente en mi forma de pensar y trabajar. De entre todo, destacaría a mi familia, especialmente a mi mujer e hijos. Sin su apoyo y comprensión, no habría alcanzado la mayoría de mis objetivos profesionales. S.P.: A lo largo de tu carrera, ¿hay alguna lección o experiencia que consideres fundamental en tu crecimiento personal? I.V.: No haber tenido miedo al cambio ha sido clave. Esa actitud me ha permitido crecer y afrontar con éxito los retos de la vida. Además, mi espíritu inquieto y mi curiosidad me han llevado a no dejar de formarme. Por ejemplo, recientemente he comenzado un máster en Inteligencia Artificial. La formación continua y la apertura al cambio han sido fundamentales para mi desarrollo personal y profesional. S.P.: Para finalizar, ¿Cómo visualizas el futuro del humanismo digital en las organizaciones y qué papel esperas desempeñar en este proceso? I.V.: El humanismo digital debe equilibrar la relación entre tecnología y personas. Su objetivo es poner a las personas en el centro, asegurándose de que el desarrollo y uso de la tecnología sirvan a la humanidad y sus valores fundamentales. Las organizaciones deben priorizar la dignidad, la equidad y el bienestar de sus empleados en todas las decisiones relacionadas con la tecnología. Las empresas que adopten este enfoque no solo innovarán, sino que lo harán de forma ética, considerando el impacto social, ambiental y cultural de sus acciones. En este escenario, el liderazgo es clave. Debemos preocuparnos por las personas, guiarlas, inspirarlas y crear confianza. El humanismo digital no es un obstáculo para la innovación; es su complemento ideal. En este proceso, es donde me veo aportando.
7 Enero 2025
Rincón del CISO
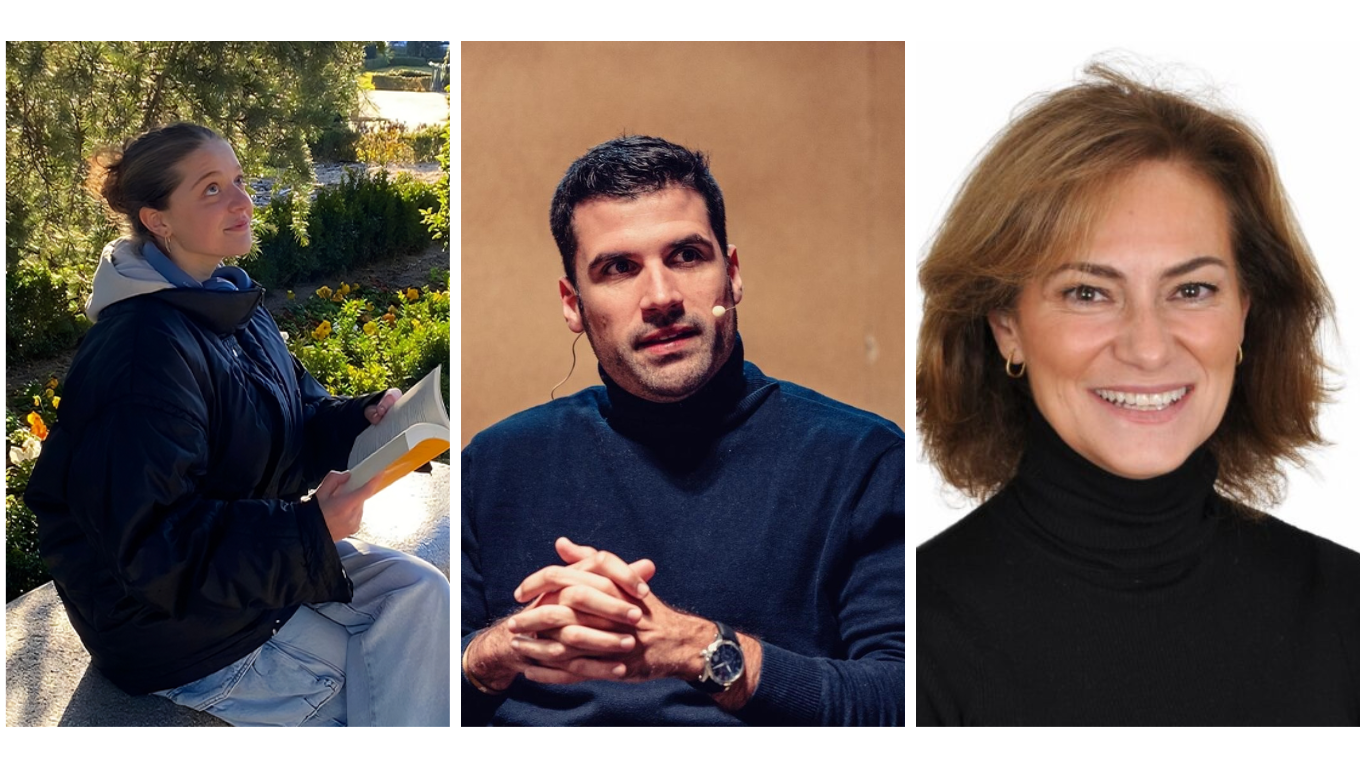
Abrimos el año con un buen propósito: recordar la importancia de la ciberseguridad en nuestra vida cotidiana, pero sin perder el empuje de las nuevas posibilidades que nos traerá el 2025. En este reportaje entrevistamos a tres perfiles diferentes para reflexionar sobre este tema: una estudiante, un emprendedor y una directiva y consejera comparten con CyberLideria MGZN sus perspectivas sobre cómo llevar un estilo de vida más cyber y más seguro. Ana de Póo Kariger, Estudiante y Generación Z. “En estos momentos soy aún estudiante, estoy terminando mi carrera de Diseño Gráfico Multimedia e Interactivo”, explica animadamente Ana de Póo Kariger a CyberLideria MGZN. “A mí lo que más me motiva es el proceso creativo: me resulta fascinante partir de una idea y ver cómo se convierte en un producto; además, me atraen mucho los proyectos que combinan funcionalidad, emoción, sostenibilidad y que buscan tener un impacto significativo en la sociedad, en el mundo”, describe. Para ella, de la misma manera en que se pueden reconocer los privilegios de la época actual, afirma que también existen nuevos riesgos con los que hay que aprender a convivir. “La ciberseguridad es algo que tengo bastante presente en nuestro día a día, ya sea de manera consciente o inconsciente. Las medidas clave que uso yo son: proteger mis cuentas y dispositivos a través de contraseñas seguras, mantener copias de seguridad de mis trabajos para evitar pérdidas importantes y cultivar mi capacidad de adaptarme a los cambios tecnológicos y superar los desafíos que puedan surgir”. LA RESILIENCIA 'ZETA' En sus propias palabras, es muy interesante comprobar cómo desde la Generación Z existe un claro compromiso con ese equilibrio entre el respeto que nos produce lo nuevo y la necesidad de novedad constante, como si se tratase de un ejercicio diario que debe cultivarse en esta era. “Eso implica poder gestionar el impacto emocional de estar constantemente conectados y encontrar un equilibrio saludable entre el mundo digital y el personal, todo esto sin perder nuestra esencia creativa. Hablo desde una visión de diseñadora, ya que la tecnología cambia constantemente y es fundamental ser flexible para seguir creando sin perder la autenticidad”. Asimismo, comparte la sensación doble como diseñadora de ‘nuevas posibilidades’ frente al ‘todo ya está hecho’. “Yo pienso que en nuestra era el talento se define por la capacidad de adaptarse, aprender constantemente y utilizar la tecnología como una herramienta creativa, pero sin perder nuestra esencia humana, eso nos permite aportar un toque único y auténtico a todo lo que hacemos. TECNO-OPTIMISMO (Y LÍMITES) De Póo, que está iniciando su carrera profesional, describe una visión optimista, pero con una base fuerte de realidad. “Imagino un futuro digital más accesible, inclusivo y sostenible en todos sus aspectos (social, económico y ambiental), con avances que permitan a más personas tener acceso a la tecnología de forma equitativa, y en el que los diseñadores y creativos podamos seguir generando soluciones que no solo sean efectivas, sino también responsables con el medio ambiente. Creo que la sostenibilidad en un futuro digital también se verá reflejada en la creación de productos y servicios que ayuden a reducir el impacto negativo sobre el planeta”. Por otro lado, De Póo destaca que, “en nuestra era, el talento se define por la capacidad de adaptarse, aprender constantemente y utilizar la tecnología como una herramienta creativa, pero sin perder nuestra esencia humana, eso nos permite aportar un toque único y auténtico a todo lo que hacemos”. ¿QUÉ PERSONAS LE INSPIRAN MÁS EN SU DÍA A DÍA? “Me inspiran muchos diseñadores y artistas que, aunque este tiempo parece que ‘todo está inventado’, logran encontrar nuevas soluciones y crear productos innovadores, esas personas son las que realmente me estimulan, las que constantemente empujan los límites, son una gran fuente de inspiración para mí y para otras personas”. Emilio Froján, CEO y Co-fundador de Velca El joven gallego, que apareció en la lista Forbes 30 under 30, uno de los más conocidos emprendedores españoles, explica que “construir es mi principal objetivo”. En primer lugar, argumenta que “este objetivo es algo egoísta porque busco construirme y la empresa es un medio para ello. Quiero aprender, disfrutar y generar valor mediante la creación de productos de alta calidad tecnológica”. Por otro lado, continúa, “quiero construir equipo y relaciones; el viaje del emprendedor es duro y largo por lo que considero que hay que tener una red de talento y apoyo muy bien tejida. Por otro lado, quiero construir valor social y ambiental: aquellos proyectos en los que me involucro o productos que construimos tienen que tener la capacidad de mejorar la vida de las personas o de proteger el medio ambiente”. LA PRIMERA EMPRESA CRIPTO+ZERO Sin duda, los nuevos medios digitales suponen una grandísima oportunidad, pero también tienen riesgos asociados, ¿Cómo balancea él ambos vectores?, ¿Cómo cree que esto cambiará en términos de la llegada masiva de la IA? Él mismo responde. “Nosotros, junto a una empresa de realidad virtual y aumentada, decidimos aplicar realidad aumentada a nuestra tienda de calle Piamonte de Madrid: se podía interactuar en web con los vehículos y los complementos, pero tampoco era algo que utilizasen en gran medida los interesados en nuestros productos. Quizá los que mejor nos han funcionado hayan sido los vídeos interactivos e incluso algún streaming para hablar del lanzamiento de un nuevo producto”. ¿La razón? “Tenemos una comunidad de usuarios e interesados en nuestros productos bastante elevada y esto hace que cada lanzamiento genere expectación, porque siempre sorprendemos con alguna novedad”. En relación al blockchain concretamente, Froján describe cómo “fuimos la primera empresa en vender un vehículo con criptomonedas en Europa en el año 2021 y en el año 2022 fuimos los primeros en el mundo en vender un vehículo con una moneda cero emisiones. Actualmente seguimos permitiendo el pago con criptomonedas de cualquiera de nuestros vehículos”. ¿Cómo gestiona la parte contraria de este vector de innovación? “En las startups muchas veces nuestra preocupación es mantenernos vivos y no solemos dar la suficiente importancia a la ciberseguridad. Con el tiempo nos vamos dando cuenta de los riesgos, amenazas y vulnerabilidades a las que nos enfrentamos y que en casos graves podrían ser determinantes para la continuidad de la startup”. Bajo su experiencia, la clave de un estilo de vida cyberseguro está en la previsión. “Se trata de prevenir. Al igual que existe la prevención de riesgos laborales existe la prevención de riesgos digitales. Evitar ciberataques, prevenir pérdidas económicas y proteger la reputación son solo algunos de los fines en los que la ciberseguridad puede contribuir positivamente. Obviamente al empezar un negocio intentas cumplir en la medida de lo posible toda la normativa, pero el foco lo hemos puesto siempre en la protección de datos sensibles: clientes, proveedores, empleados”.En su experiencia, la ciberseguridad es clave sobre todo “para evitar robos, filtraciones y evitar daños de reputación o multas”. LAS CUATRO CARACTERÍSTICAS DEL EQUIPO RESILIENTE Para Emilio Froján, esta capacidad de resiliencia de los equipos no es sólo individual sino colectiva y “nos ayudará a conseguir beneficios en tiempos difíciles. También a cosechar éxitos en los buenos momentos gracias a una mejor gobernanza, al uso de las nuevas tecnologías y a un mayor conocimiento de los clientes”.Para crear su equipo, busca que los perfiles tengan características específicas, algunas que están en común para crear ese día a día cyberseguro y cyberproductivo:1. Autonomía: “Quiero un equipo autosuficiente, con capacidad de exploración, autodidacta, resolutivo”.2. Compromiso: “Equipos colaborativos para con el propósito de la empresa pero también con sus compañeros, que tengan la generosidad de empoderar a los otros miembros del equipo y también la ambición de crecer con la empresa”.3. Optimismo: “Me encanta la gente que, con los pies en la tierra, siempre me hace imaginar el mejor escenario posible”.4. Resiliencia digital: “Esta habilidad es una gran aliada del CEO ya que nos ayuda a prepararnos ante crisis y aprovechar las nuevas condiciones de mercado” y los posibles cambios a los que sea necesario enfrentarse. “¿Quién no quiere prosperar incluso en época de alta incertidumbre?”. En su opinión, en esta época “la clave está en invertir en tecnologías de automatización de tareas para que los errores humanos desaparezcan. A su vez, se trata de emplear este talento en actividades que den mayor valor, como, por ejemplo, la aplicación de procesos y estrategias, las relaciones personales con clientes y proveedores o desarrollo de negocio, entre otras funciones”, recalca. María Segimon, Consejera independiente y Presidenta de la CNR y GC Mergers & Acquisitions (M&A). Una abogada con más de 30 años de experiencia en derecho mercantil y en asesoramiento a empresas españolas y extranjeras en estrategia de negocio, jurídica, y compliance. En este reportaje entrevistamos a María Segimon en CyberLideria MGZN, que en su trayectoria destaca el mérito como socia del área mercantil en Clifford Chance y DLA Piper y responsable del área de Mercado de Capitales. Asimismo, sigue ejerciendo como abogada interna de grandes empresas en la función Directora de la Asesoría Jurídica Corporativa para Ferrovial, siendo responsable, entre otras cuestiones, de la relación con CNMV y General Counsel, Compliance Officer y Consejera Ejecutiva de CBRE en la actualidad, CBRE Investment Management para España y Portugal y miembro de su comité de dirección. UNA VOCACIÓN FAMILIAR “Por otro lado, y por mi experiencia en Gobierno Corporativo y Mercado de Capitales, también he sido Consejera Independiente de Hispania Activos Inmobiliarios Socimi, Presidenta de su CNR, vocal de su CAC y miembro de su comisión”, cuenta sobre su extraordinario currículum, a lo que suma ser “Consejera independiente de Axiare Patrimonio Socimi y Presidenta de su CNR, así como Consejera de Moove Cars Sustainable Transport y en la actualidad Consejera independiente de Minor Hotels Europe & Americas, S.A., (anteriormente, NH Hotel Group) y Presidenta de su CNR”. “Pero debo confesar que si de algo estoy orgullosa ha sido de mi tiempo como Diputada y Presidenta de la CAC y vocal de la CNR del Ilustre Colegio de la Abogacía de Madrid”, subraya, “y de ejercer como Vicepresidenta de su Fundación durante 5 años, porque ha sido la manera que he encontrado de devolver a la abogacía madrileña que tanto me ha dado durante estos más de 30 años, al menos un poco de mi experiencia y tiempo para mejorar en la medida de lo posible el trabajo de los abogados y abogadas de Madrid, tanto los que empiezan como los que, como yo, ya estamos en otra etapa de la vida profesional”. En su opinión, “estoy muy orgullosa de decir que tanto la motivación como los valores que han guiado siempre mi vida profesional y personal son la excelencia profesional, la integridad y la honestidad, para lo que he tenido los mejores profesores posibles: mi padre, gran abogado mercantilista durante muchísimos años en un gran banco, y mi madre, trabajadora incansable fuera de casa hasta que tuvo el séptimo hijo, y más incansable todavía dentro de casa, que nos han inculcado estos valores a los 7 hermanos desde que nacimos”. CONSEJOS PARA ESTA ERAEn su opinión de gran experiencia, “la digitalización ofrece grandes ventajas, como mayor eficiencia, escalabilidad y personalización de procesos, lo que puede transformar la productividad de una empresa. Sin embargo, también abre puertas a riesgos como vulnerabilidades cibernéticas, pérdida de privacidad y exposición a ataques sofisticados”. Para balancear estas oportunidades y riesgos, en su experiencia, “es esencial mantenerse actualizado sobre tendencias y amenazas, implementar medidas de seguridad robustas y fomentar una cultura organizacional basada en la ética y la capacitación constante”. “La llegada de la IA”, continúa explicando a este medio la directiva, “exacerbará los beneficios y desventajas de la digitalización, porque, por una parte, la escalabilidad y personalización de procesos será mucho más eficiente gracias a herramientas basadas en inteligencia artificial. Además, las soluciones de ciberseguridad evolucionarán y se sofisticarán mucho más, utilizando Inteligencia Artificial para detectar y prevenir amenazas con mayor precisión y en tiempo real”. Por otro lado, “el uso masivo de IA también incrementará la complejidad de los riesgos asociados. Los atacantes podrán usar tecnologías similares para desarrollar amenazas más avanzadas, como deepfakes, phishing altamente personalizado y ataques automatizados. La Unión Europea ya está trabajando en armonizar, mediante una Directiva recientemente aprobada, el control de estos riesgos, pero me temo que siempre vamos a ir por detrás del rápido desarrollo de la IA, por lo que toda prudencia es poca”, aconseja. El nuevo liderazgo, en su visión experta, “se basa en una combinación de habilidades técnicas y blandas. No solo es importante tener conocimientos técnicos sólidos, sino también la capacidad de adaptarse rápidamente a los cambios tecnológicos, nuevas oportunidades y riesgos, y trabajar en equipo de manera efectiva. La resiliencia digital per se implica la capacidad de una organización para resistir y recuperarse rápidamente de incidentes cibernéticos”. A modo particular, confiesa, “nunca dejo de lado el uso de contraseñas fuertes y la autenticación de múltiples factores. También recomiendo encarecidamente la realización de copias de seguridad periódicas para proteger la información crítica, en mi caso, no solo la mía, sino y, sobre todo, la de mis clientes”. La clave de esa ciberseguridad diaria, en este caso para las empresas e instituciones, radica en su opinión en un consejo muy claro dado por la experta, “Se debe tener una cultura de seguridad sólida, así como la implementación de políticas y procedimientos robustos, que permitan una respuesta rápida y efectiva ante cualquier amenaza. Por ello, considero que todas las compañías deberían tener un departamento muy consolidado para hacer posible esa rápida respuesta ante las múltiples amenazas que ya conocemos que existen, y, desde luego, que esta materia sea comentada de forma regular en el Consejo de Administración de las Sociedades”. Rubén Fernández-Costa O’Dogherty Periodista, Asesor y Miembro del Comité Editorial de CyberLideria MGZN
7 Enero 2025
Rincón del CISO
Desde su apertura en octubre, el centro de innovación Digitaliza Madrid, impulsado por la Comunidad de Madrid, se ha consolidado como un espacio clave para dinamizar la transformación tecnológica en la región. En tan solo dos meses de funcionamiento, este innovador proyecto ha conseguido atraer la participación de casi 1.000 ciudadanos, empresas y startups. Diseñado como un laboratorio de ideas, catalizador de proyectos y plataforma de colaboración público-privada, el centro ha desarrollado ya 25 eventos y tiene programadas más de 100 actividades de tipo colaborativo hasta junio de este año. La iniciativa tiene como objetivo principal dar protagonismo a los madrileños mediante un enfoque participativo a través de su Citizen Lab. Este espacio fomenta el diálogo directo con ciudadanos, empresas emergentes y pequeñas y medianas empresas (pymes), para identificar sus necesidades tecnológicas y mejorar su relación con la Administración pública. Además, busca promover el uso ético y eficiente de tecnologías avanzadas como la Inteligencia Artificial (IA), ayudando a estas entidades a potenciar su competitividad en un mundo cada vez más digitalizado. Actividades destacadas y encuentros de colaboración Desde su inauguración, Digitaliza Madrid ha sido el epicentro de una amplia variedad de actividades, muchas de ellas centradas en áreas clave como la innovación, la ciberseguridad y el emprendimiento tecnológico. Por ejemplo, en colaboración con el Clúster de IA, se llevó a cabo un reto para explorar aplicaciones prácticas de la inteligencia artificial y analizar los desafíos éticos y técnicos que enfrenta el sector público. El centro también acogió la visita de una delegación argentina interesada en casos de éxito en digitalización y posibles colaboraciones internacionales en IA. Además, fue sede del primer Encuentro de Equipos TIC, un foro regional que reunió a responsables autonómicos de digitalización, así como de representantes de Corea del Sur, quienes exploraron oportunidades de cooperación en innovación tecnológica, transformación digital y tecnologías verdes. Otras actividades destacadas incluyen encuentros para fomentar la colaboración entre startups, inversores y la administración pública; la definición de prioridades para el European Digital Innovation Hub en áreas como la sostenibilidad digital y la IA; un hackathon de ciberseguridad organizado por Airbus; y un evento enfocado en líderes de startups del ámbito de la salud. Infraestructura innovadora para un ecosistema dinámico El centro, ubicado en la ciudad de Madrid, cuenta con una moderna infraestructura de más de 1.200 metros cuadrados distribuidos en 11 áreas multifuncionales. Entre estas se incluyen un Citizen Lab; un amplio lucernario para eventos, presentaciones y conferencias; una Sala Invernadero para reuniones privadas de alta confidencialidad; dos salas de crisis destinadas a dinámicas de trabajo ágil; y una sala de reuniones de tamaño medio. También dispone de una zona de coworking con 21 puestos de trabajo, un espacio de proyectos con 12 plazas y tres showrooms dedicados a la Inteligencia Artificial, la Ciberseguridad y la Salud Digital. Todo el espacio está equipado con alta conectividad y recursos técnicos de última generación para garantizar el éxito de las iniciativas que allí se desarrollen. Hacia una transformación digital ética y sostenible El centro de innovación Digitaliza Madrid se posiciona como un actor clave en la transformación tecnológica de la región, promoviendo un enfoque colaborativo y ético que beneficia tanto a ciudadanos como a empresas. Con una agenda cargada de actividades y un espacio diseñado para la creatividad y la innovación, este proyecto pionero aspira a convertirse en un referente nacional e internacional en digitalización.
7 Enero 2025
Rincón del CISO
El Ilustre Colegio de la Abogacía de Madrid (ICAM) ha publicado su primera Guía de Ciberseguridad para la Abogacía, destacando la vulnerabilidad de la información altamente sensible manejada por los despachos de abogados, como datos personales, documentos confidenciales y secretos empresariales, frente a las ciberamenazas. Riesgos como el phishing, el ransomware y el espionaje digital no solo comprometen la confidencialidad, sino que también afectan la reputación de los despachos y la confianza de sus clientes. Además, una brecha de seguridad puede acarrear pérdidas económicas, sanciones legales y daños irreparables a la relación abogado-cliente. En este escenario, la guía establece que, ante una brecha de seguridad, los despachos deben notificar cualquier vulnerabilidad a la Agencia Española de Protección de Datos (AEPD) dentro de las 72 horas siguientes al incidente, a través del formulario electrónico que la Agencia pone a disposición. Este procedimiento asegura que los despachos cumplan con las exigencias del Reglamento General de Protección de Datos (RGPD), demostrando una diligencia proactiva al documentar el incidente, sus consecuencias y las medidas adoptadas para mitigarlo. Herramientas y técnicas clave para la protección de datos La guía de ciberseguridad del ICAM también presenta recomendaciones prácticas para proteger la información confidencial. Entre estas, se destaca la importancia de seleccionar proveedores de almacenamiento en la nube que ofrezcan cifrado de datos y cumplan con los estándares de seguridad. Asimismo, se sugiere implementar controles de acceso basados en roles para garantizar que solo el personal autorizado acceda a información sensible. Otra medida fundamental es la eliminación de datos innecesarios o archivos obsoletos mediante herramientas de borrado seguro que imposibiliten su recuperación. Además, se recomienda realizar auditorías periódicas de los datos almacenados para identificar información que ya no es relevante. Los despachos de abogados también deben contar con herramientas de seguridad esenciales, como antivirus, antimalware y políticas de gestión de dispositivos. Estas herramientas resultan cruciales para prevenir ataques como spyware, troyanos o ransomware. Si los empleados trabajan de forma remota o acceden a redes Wi-Fi públicas, es imprescindible el uso de una VPN para garantizar la seguridad de las comunicaciones. El desafío del teletrabajo y los equipos personales En el ámbito legal, el cifrado de datos sensibles es esencial para proteger la información de los clientes frente a posibles ciberataques. Además, la guía subraya la importancia de establecer una política de gestión de dispositivos que limite el acceso a sistemas internos y datos sensibles solo a dispositivos autorizados. En el caso de que los empleados utilicen equipos personales, estos deben cumplir con medidas estrictas de seguridad, como antivirus actualizado, cifrado y mantenimiento regular. El uso de una VPN es especialmente relevante para proteger las comunicaciones remotas, sobre todo al emplear redes públicas. Además, la guía aboga por la formación continua en ciberseguridad para los empleados de los despachos, incluyendo simulacros y protocolos específicos, con el fin de concienciar sobre las amenazas del cibercrimen y reducir los riesgos de seguridad. En definitiva, la Guía de Ciberseguridad del ICAM ofrece un marco integral para que los despachos de abogados se adapten a los desafíos digitales y refuercen su compromiso con la confidencialidad, la protección de datos y la confianza de sus clientes.
3 Enero 2025
Rincón del CISO
Daniela Kominsky, codirectora del programa W4C Startup School y Country Manager (España, Portugal e Italia) en Cymulate En el sector de la ciberseguridad, uno de los más dinámicos y de mayor crecimiento, surge una oportunidad única para el desarrollo profesional de las mujeres. Este mercado global, que busca talento constantemente, se presenta como el espacio ideal para que más mujeres aporten su visión y habilidades en la lucha contra los desafíos de la era digital. A día de hoy, solo el 25% de los profesionales en ciberseguridad a nivel mundial son mujeres, según el informe Women in IT and Cybersecurity. En España, la representación femenina es aún menor, con solo el 14% de las analistas de ciberseguridad y el 7% en ingeniería de ciberseguridad. La situación empeora en cargos directivos como el de CISO (Chief Information Security Officer). Sin embargo, estas cifras no deben verse como un obstáculo, sino como un enorme potencial aún por explorar. Europa, en particular, tiene una oportunidad única para liderar a nivel mundial en innovación en ciberseguridad, impulsando la diversidad y atrayendo talento femenino. Al hacerlo, no solo se reduciría la brecha de género, sino que se convertiría en un motor clave para la transformación del sector, compitiendo con potencias como Estados Unidos o China. Este es el momento de dar visibilidad a las mujeres emprendedoras que ya están trabajando por soluciones innovadoras en el ámbito de la seguridad digital. La ciberseguridad, un campo complejo y multidisciplinar, requiere equipos capaces de abordar los problemas desde diferentes perspectivas. Estudios han demostrado que los equipos diversos toman decisiones más acertadas y son más efectivos a la hora de resolver desafíos complejos. Incluir a más mujeres no es solo una cuestión de equidad, sino una clara ventaja competitiva para las organizaciones que quieren anticiparse a las ciberamenazas. El talento femenino puede ofrecer enfoques frescos, creativos y disruptivos, esenciales en un mundo digitalizado y en constante evolución. La diversidad no solo refuerza a las empresas, sino que también contribuye a aumentar la resiliencia del sector en su conjunto. Además, la formación continua es esencial en la ciberseguridad, lo que ofrece a las mujeres una oportunidad única para sobresalir combinando sus habilidades técnicas con una visión inclusiva y estratégica. El mercado de la ciberseguridad no solo está buscando más profesionales, sino que también ofrece trayectorias profesionales emocionantes y bien remuneradas, con un abanico de opciones que va desde roles técnicos hasta posiciones de liderazgo. Las mujeres que se adentren en este sector encontrarán un entorno lleno de retos estimulantes y una oportunidad de dejar su huella en un ámbito crucial para la sociedad. El auge de startups lideradas por mujeres en España y Europa refuerza no solo la equidad, sino también el papel del continente como un hub de innovación tecnológica. Estas iniciativas no solo contribuyen al avance de la igualdad, sino que posicionan a Europa como un referente global en ciberseguridad, atrayendo inversión y consolidando su liderazgo en este sector estratégico. Impulsar el talento femenino en ciberseguridad no es solo un acto de justicia social, sino una estrategia inteligente para el crecimiento sostenible y la competitividad global. Las mujeres tienen mucho que aportar en un sector que necesita todas las mentes brillantes para enfrentar las amenazas, tanto actuales como futuras. Como señala Kominsky, la diversidad es la clave de la innovación, y el futuro de la ciberseguridad depende de nuestra capacidad para aprovechar su potencial. Es hora de actuar, invertir y creer en el talento femenino. Las mujeres están listas para liderar este camino lleno de oportunidades. ¿Te sumas al desafío?
2 Enero 2025
Rincón del CISO
La industria de la ciberseguridad se enfrenta a una serie de desafíos que se agravan año tras año, según el informe de ISACA sobre el estado de la ciberseguridad en 2024. Los expertos predicen que estos problemas continuarán, afectando tanto a grandes corporaciones como a pequeñas empresas en el sector. Entre los mayores retos se encuentran la escasez de profesionales cualificados, la reducción de presupuestos en medio de un contexto económico incierto, y el papel creciente de la inteligencia artificial (IA), que trae consigo tanto oportunidades como riesgos. Escasez de Personal: Un Problema CrecienteLas pequeñas empresas de ciberseguridad, como la mencionada en el ejemplo, se ven obligadas a luchar por mantener sus infraestructuras de seguridad en un contexto de amenazas cibernéticas en constante evolución. Según el informe de ISACA, solo el 35% de las empresas europeas creen que tienen suficiente personal de ciberseguridad, y un 61% asegura que su equipo es insuficiente. Esta escasez es más notoria debido a la jubilación de trabajadores experimentados y la baja tasa de reclutamiento de talento joven, lo que deja a las empresas con una importante brecha de habilidades. Recortes Presupuestarios: La Amenaza de la Incertidumbre EconómicaLos recortes en los presupuestos, a raíz de la recesión económica global y otros factores, complican aún más la situación. Las organizaciones, presionadas por la inflación y otras crisis económicas, están reduciendo gastos en áreas no esenciales, incluida la ciberseguridad. El informe de ISACA revela que el 51% de las organizaciones considera que sus presupuestos en seguridad cibernética son insuficientes, lo que pone en riesgo la capacidad de las empresas para protegerse adecuadamente contra las amenazas. La IA: Una Espada de Doble FiloLa inteligencia artificial se está consolidando como una herramienta fundamental en la lucha contra las amenazas cibernéticas. El informe destaca que el 25% de las organizaciones europeas ya emplean IA para detectar y responder a amenazas, y el 24% la utiliza en soluciones de seguridad de puntos finales. Sin embargo, la implementación de la IA no está exenta de dificultades. Un 47% de las empresas aún no participan en el desarrollo ni implementación de esta tecnología en sus estrategias de seguridad, lo que podría dejarlas vulnerables a amenazas más sofisticadas. Además, las tensiones geopolíticas y la desconfianza hacia tecnologías extranjeras complican aún más su adopción, especialmente en pequeñas empresas que dependen de alianzas internacionales. El Camino hacia la Adopción y AdaptaciónPara las pequeñas empresas de ciberseguridad, como la descrita en el inicio, navegar este panorama tan desafiante exige una adaptación estratégica. Abordar la escasez de personal y los recortes presupuestarios será crucial, pero al mismo tiempo es esencial aprovechar el potencial de la IA para fortalecer las defensas. Según el informe de ISACA, las organizaciones deben aumentar sus inversiones en ciberseguridad, atraer talento joven y desarrollar soluciones basadas en IA para hacer frente a las tensiones geopolíticas y la volatilidad económica que afectan a la industria. A medida que los desafíos continúan evolucionando, la capacidad de las organizaciones para adaptarse será decisiva. Si bien el camino hacia la ciberseguridad del futuro es complejo, con las estrategias adecuadas y una inversión inteligente, las empresas pueden superar estas dificultades y salir fortalecidas en el largo plazo.
31 Diciembre 2024
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

