Rincón del CISO
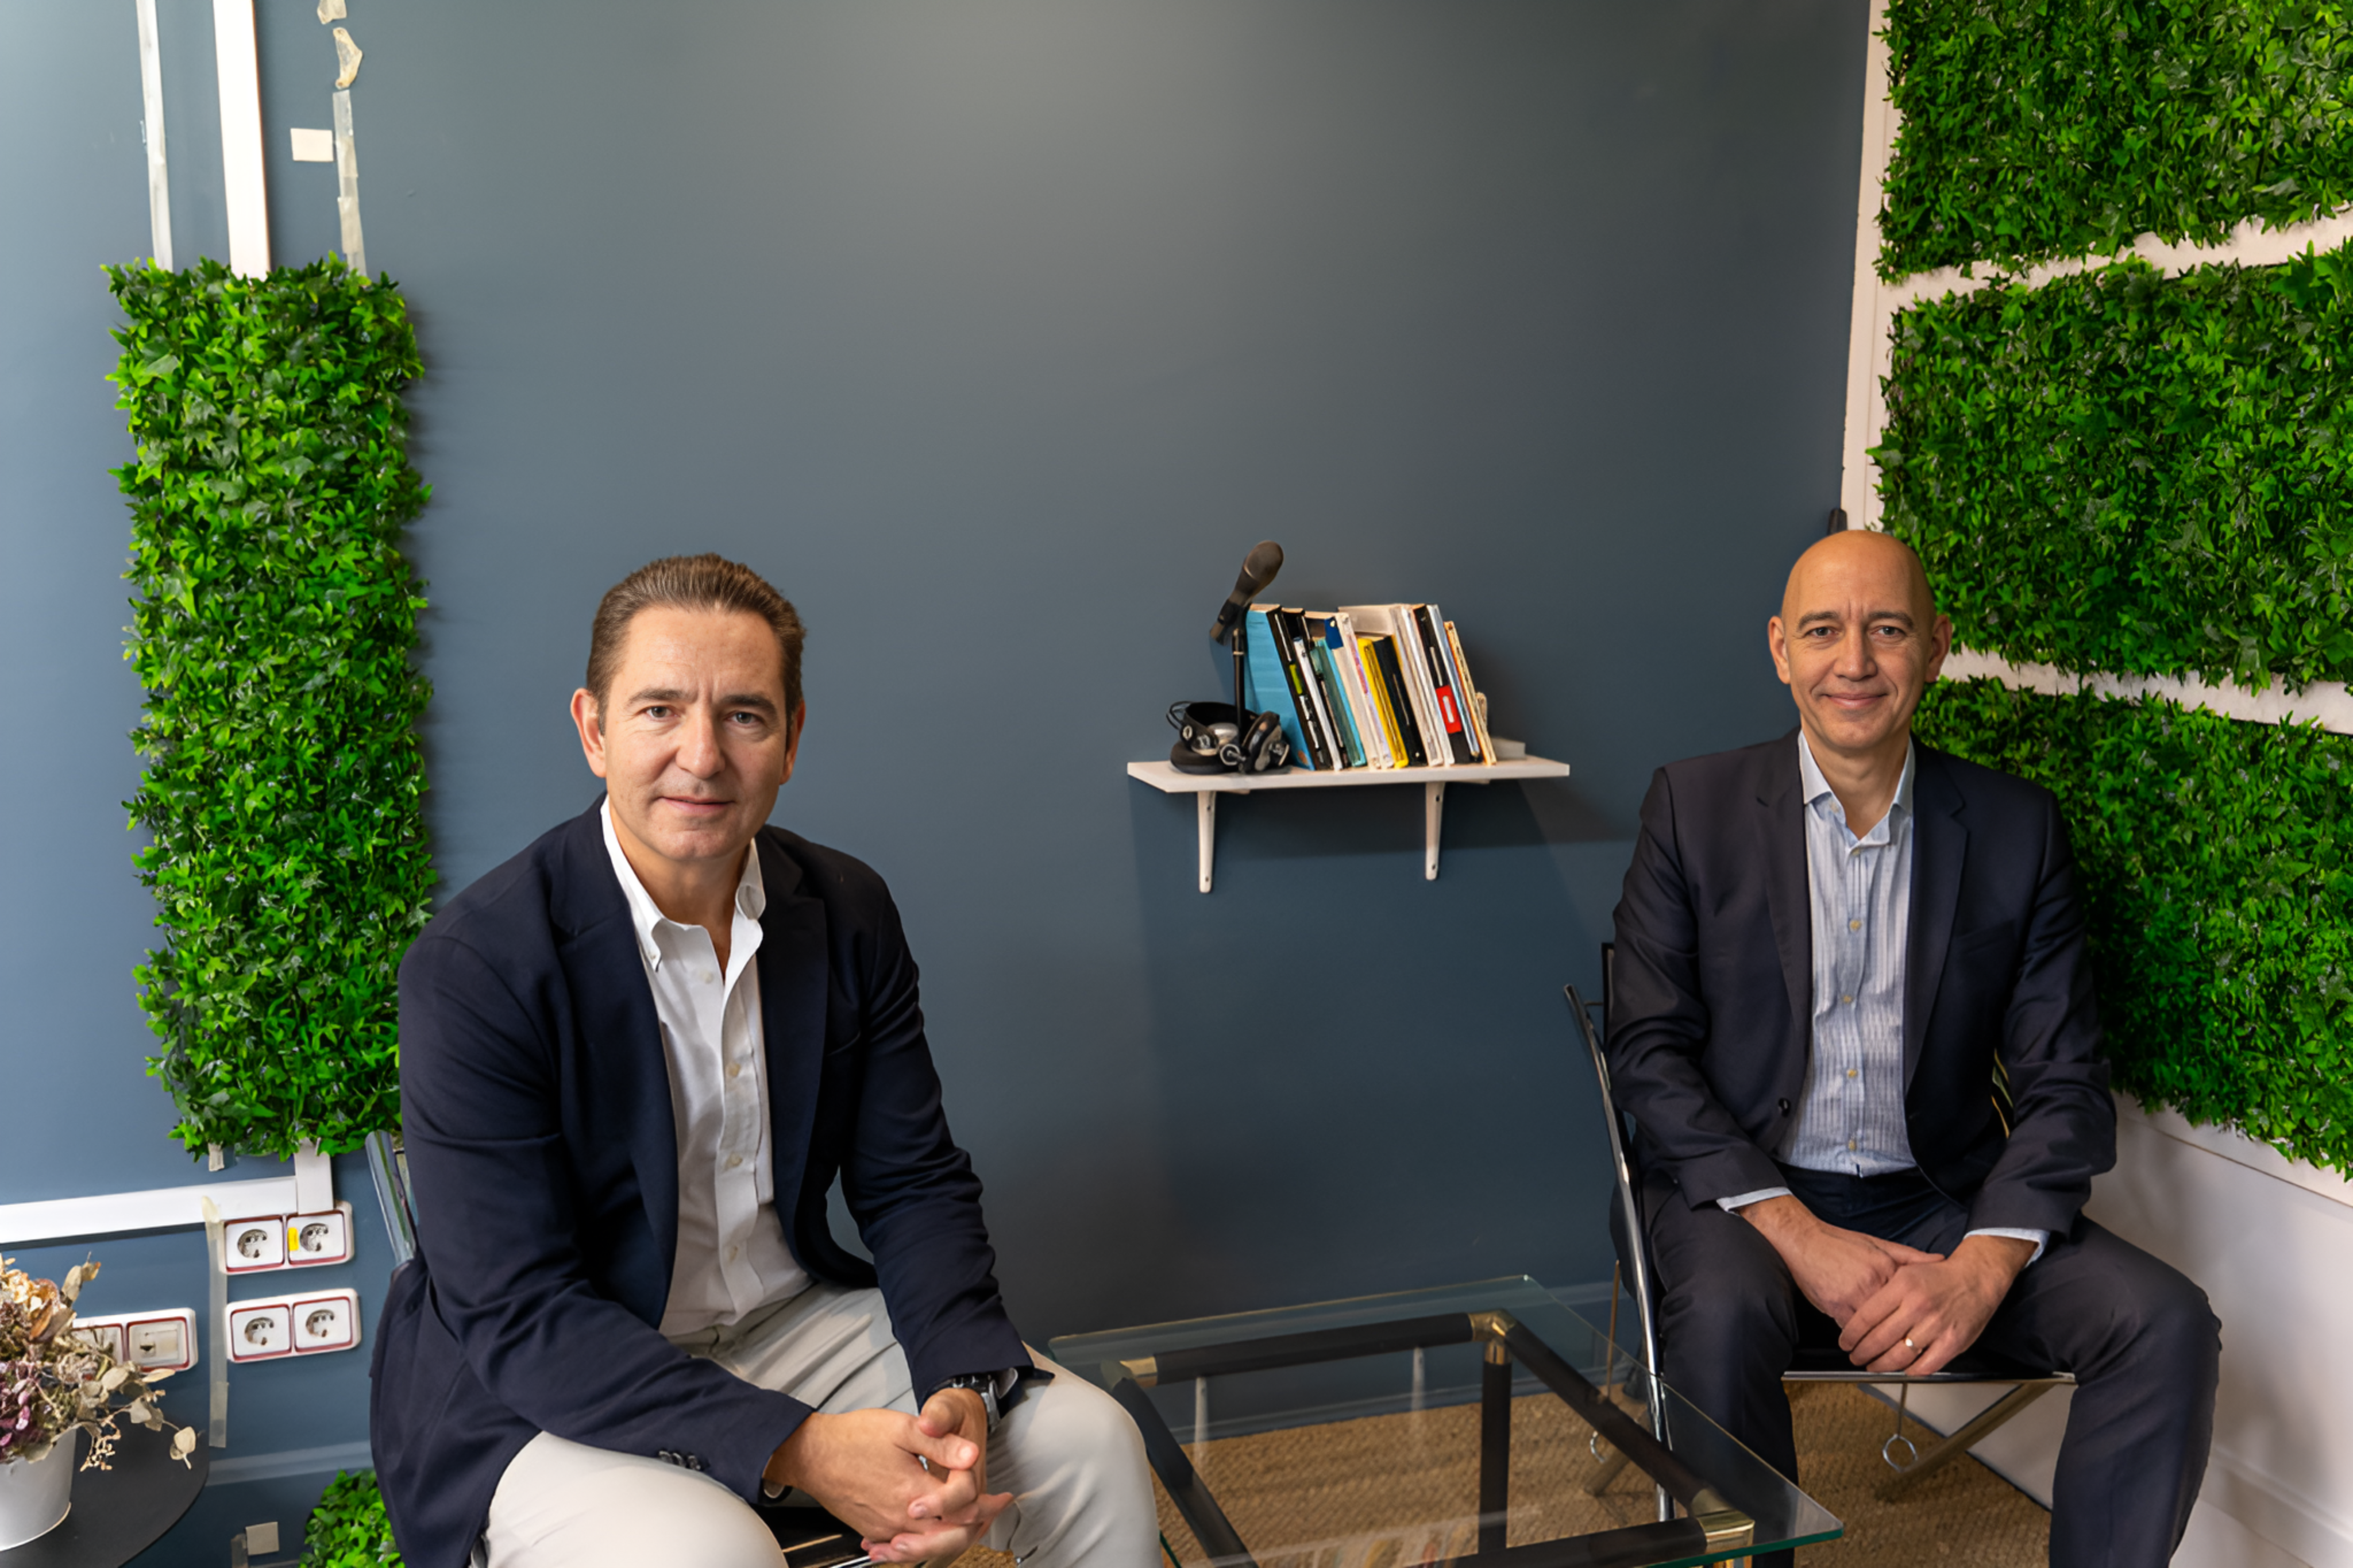
Vicente Escorihuela, CIO y CISO de Diner's Club España, entrevista a Javier Sierra Sopranis, General Manager de AresBank. V.E.: Empecemos por conocerte un poco más. ¿Cómo ha sido tu trayectoria hasta llegar a AresBank? J.S.: He trabajado 32 años en banca, un camino que comencé por casualidad. Me he centrado en dos áreas clave: desarrollo de negocio y gestión de personas. He tenido la suerte de trabajar en algunas de las principales entidades bancarias a nivel mundial, como BBVA, ING y Royal Bank of Scotland. He trabajado en distintas ciudades, como Barcelona, Sevilla, Madrid, Fráncfort, Múnich y Nueva York, en el sector de banca de inversión y financiación. Esta experiencia me ha dado una visión muy completa y gratificante. V.E.: Cuéntanos un poco sobre AresBank. J.S.: AresBank es un banco especializado en facilitar el negocio entre Europa y el norte de África, principalmente la región MENA. Ofrecemos seguridad y facilitamos la comunicación entre Europa y el norte de África. Somos una entidad española registrada y supervisada por la Autoridad Bancaria Europea, con presencia en más de 23 países a través de nuestros socios, lo que nos convierte en un socio natural para empresas europeas que operan en la región. V.E.: ¿Cuál es tu rol en la transformación digital de AresBank? J.S.: Mi rol se puede dividir en tres partes: facilitador, catalizador y financiador. Primero, debo impulsar que la transformación digital sea una prioridad en toda la compañía, no solo una función del CIO. Luego, debo poner ritmo y agilidad a los procesos, y, finalmente, asegurarme de que el CIO y su equipo cuenten con los fondos necesarios, apoyándome en el consejo de administración. V.E.: ¿Qué entiendes por resiliencia digital y por qué es tan importante hoy en día? J.S.: Las plataformas digitales han dejado de ser herramientas y se han convertido en el entorno mismo en el que operamos. En el sector bancario, es esencial que los sistemas funcionen de manera continua las 24 horas del día, los 7 días de la semana. Además, se debe garantizar un respaldo fiable de la información sensible y protegerla adecuadamente. V.E.: ¿Ha cambiado la visión sobre la innovación tecnológica en relación al liderazgo empresarial? J.S.: Claro que sí. Antes, la tecnología era solo un área más dentro de la empresa, pero hoy en día es el canal principal. El líder debe entender que los sistemas son esenciales para el funcionamiento del negocio. Si los sistemas no funcionan, el banco no puede operar. V.E.: En cuanto al liderazgo y la transformación, ¿qué habilidades o cualidades debe tener un líder en esta era de constante cambio? J.S.: La capacidad de adaptación es clave, ya que el entorno cambia constantemente. Además, un líder debe tener visión estratégica y la capacidad de tomar decisiones para apoyar al CIO en la implementación de estrategias. Finalmente, es importante saber delegar, confiar en las personas correctas y contar con un equipo competente, ya que el conocimiento especializado es fundamental en áreas como la transformación digital. La cultura también juega un papel crucial en esto. V.E.: ¿Cómo describirías tu rol en la transformación digital de tu organización? J.S.: Mi rol tiene tres grandes áreas. Primero, soy un facilitador, impulsando que la transformación digital sea prioridad para toda la compañía. En segundo lugar, soy el catalizador, aportando ritmo y agilidad al proceso. Y, finalmente, soy el financiador, asegurándome de que el equipo de tecnología tenga los recursos necesarios y gestionando la relación con el consejo para obtener apoyo. V.E.: ¿Qué es para ti la resiliencia digital y por qué se ha vuelto esencial hoy en día? J.S.: Las plataformas digitales son ahora el entorno principal en el que operamos, especialmente en el sector bancario. La resiliencia digital es clave porque nuestros sistemas deben funcionar de manera continua, 24/7, y garantizar la seguridad de la información, que es extremadamente sensible. V.E.: ¿Ha cambiado la visión sobre la innovación tecnológica y su relación con el liderazgo empresarial?J.S.: Claro, antes la tecnología era una función más del negocio, pero ahora es esencial. Es como el aire para las aerolíneas; los líderes deben entender que la tecnología es la base de todo. Sin sistemas funcionando, el banco no abre.V.E.: ¿Qué cualidades debe tener un líder en la era de transformación constante J.S.: Destaco tres cualidades clave: adaptabilidad, visión estratégica y capacidad para delegar. El entorno cambia rápidamente, por lo que un líder debe tener una mentalidad flexible, tomar decisiones estratégicas e identificar y confiar en las personas adecuadas para llevar a cabo la estrategia. V.E.: ¿Cómo influye la cultura organizacional en el manejo de crisis tecnológicas?J.S.: Las crisis tecnológicas son una prueba de la cultura de la organización. Es crucial tener planes preparados y flexibles para abordar problemas imprevistos. Además, la gestión de estas crisis debe ser un esfuerzo conjunto del comité de dirección, no solo del CIO. V.E.: ¿Qué papel juegan tecnologías como la inteligencia artificial y el blockchain en la estrategia digital de tu organización? J.S.: La inteligencia artificial es una gran oportunidad para diferenciarse y mejorar la eficiencia. Blockchain también tiene aplicaciones claras, especialmente en sectores como el transporte marítimo, y avanzaremos con el regulador cuando sea posible para aprovechar sus beneficios. V.E.: ¿Cómo ves el papel del talento humano en la innovación y construcción de una organización resiliente? J.S.: El talento humano sigue siendo esencial. La tecnología facilita y optimiza el trabajo, pero no reemplaza a las personas. Es importante tener equipos con mentalidad abierta, dispuestos a adaptarse y entender que la tecnología es un facilitador del cambio. V.E.: ¿Qué estrategias habéis implementado para atraer y retener talento en vuestro banco? J.S.: Atraer y retener talento requiere una comunicación efectiva sobre la estrategia y visión de la empresa, así como ofrecer oportunidades de desarrollo y crecimiento. Además, invertimos en los recursos necesarios para que el talento se sienta apoyado, no solo con un salario justo, sino también con beneficios y formación. V.E.: ¿Cómo gestionas el equilibrio entre la innovación tecnológica y la protección de la seguridad de los datos? J.S.: La seguridad es fundamental, especialmente en nuestro sector. A pesar de estar enfocados en la innovación, la base de nuestra estrategia es la resiliencia y la seguridad. Trabajamos con proveedores confiables y tecnologías aprobadas para garantizar que la innovación no ponga en riesgo los datos sensibles. V.E.: ¿Cuáles son los obstáculos para lograr una verdadera transformación digital? J.S.: La regulación es un desafío porque puede ralentizar el proceso. Además, la resistencia al cambio es común, especialmente en organizaciones con estructuras tradicionales. La integración de sistemas también es un reto importante en la transformación digital del sector financiero. V.E.: ¿Qué oportunidades tienen las organizaciones que adoptan una mentalidad digital? J.S.: La digitalización es clave para mejorar la eficiencia operativa, ofrecer nuevos modelos de negocio y mejorar la experiencia del cliente. Además, permite mantener una cultura de apertura y búsqueda constante de la excelencia, algo crucial para mantenerse competitivo. V.E.: ¿Cómo visualizas el futuro digital en las empresas dentro de cinco o diez años? J.S.: En el futuro, la ciberseguridad será aún más importante, ya que los riesgos aumentarán con el paso a plataformas digitales. Las empresas deberán adaptarse a una clientela cada vez más segmentada y con diferentes niveles de conocimiento digital. Las empresas deben encontrar modelos tecnológicos que respondan a estas diferencias. V.E.: ¿Qué papel jugarán las personas y el liderazgo en el éxito futuro de las empresas digitales?J.S.: Las organizaciones reflejan a sus líderes, quienes deben ser adaptables y desbloquear el talento dentro de sus equipos. La comunicación, el trabajo en equipo y el enfoque en el cambio y aprendizaje continuo son fundamentales para tener éxito en el entorno digital. V.E.: ¿Qué amenazas cibernéticas ves en el futuro y cómo te preparas para ellas? J.S.: Las amenazas cibernéticas se dividen en dos tipos: fallos en los sistemas y vulneración de bases de datos. Es esencial tener un equipo capacitado para proteger los datos y mantener la continuidad del servicio. Además, invertir en tecnología es clave para proteger lo que es nuestro y el de nuestros clientes. V.E.: ¿Qué consejos darías a los nuevos líderes en un mundo tan dinámico? J.S.: Los líderes deben asegurarse de valorar a todas las áreas de la organización. Deben tener un conocimiento amplio y ser capaces de soltar la especialización para apoyar a otros departamentos. El liderazgo efectivo pasa por delegar y priorizar el bienestar del equipo, ayudando a que los demás logren lo mejor. V.E.: ¿Cómo deben los líderes afrontar la innovación constante?J.S.: Los líderes deben confiar en los expertos en tecnología, ser humildes y abiertos a nuevas ideas. Es fundamental apoyar las decisiones de los expertos y estar dispuestos a actualizarse constantemente y tomar decisiones rápidas. V.E.: ¿Cómo ves el futuro de los bancos pequeños en un mundo dominado por bancos grandes? J.S.: Los bancos pequeños tienen un nicho importante. Si se especializan en un segmento, geografía o tipo de cliente, pueden ser muy competitivos. La clave es encontrar tu especialización y mantenerte firme en tu estrategia. V.E.: ¿Cuál es la clave para construir organizaciones resilientes y preparadas para el futuro? J.S.: La clave es adaptarse al entorno actual, siempre estar al día y ser flexibles ante los cambios. La tradición debe combinarse con la capacidad de adaptarse para sobrevivir y prosperar.
2 Febrero 2025
Rincón del CISO
David Moreno, Responsable de Sistemas y Seguridad en Tendam entrevista a Ignacio Sierra, Director General corporativo de Tendam. D.M.: Bueno, vamos a empezar un poco poniendo en contexto a la gente sobre tu persona. Nosotros nos conocemos hace muchísimos años, hemos pasado por muchas “batallitas”. ¿Podrías compartir con nosotros un poco tu trayectoria?, ¿Cómo llegaste a tu posición actual dentro de la empresa?, ¿a qué te dedicas? I.S.: Empecé en el mundo de la moda, con el Grupo Cortefiel, en el año 2000, en el área de mercados de capitales, gestionando la relación con inversores y aspectos de la bolsa. A lo largo de mi carrera, trabajé en la comunicación corporativa, la responsabilidad social (ahora sostenibilidad), y en fusiones y adquisiciones. También participé en el cambio de nombre del Grupo Cortefiel a Tendam en 2018, alineando todo esto con la visión estratégica de la empresa. D.M.: Tú no tienes una relación directa con la tecnología, pero evidentemente la tecnología forma parte de nuestro día a día, y en ese sentido, a mí me gustaría saber cómo ha cambiado la visión que tienes de la innovación de la tecnología para conseguir un buen liderazgo digital, es decir, ¿cómo estás relacionado la tecnología con la empresa y en qué punto es importante? I.S.: La tecnología es un facilitador, no un fin. Es el vehículo adecuado para alcanzar los objetivos y siempre debe estar alineada con la estrategia empresarial. Es el soporte que permite que los procesos de negocio funcionen, pero la visión estratégica no debe centrarse exclusivamente en la tecnología. D.M.: Desde tu perspectiva, ¿cuál es el mayor reto al que se enfrentan los líderes hoy en día para garantizar, en el ámbito de la ciberseguridad y la resiliencia, la ciberresiliencia y la continuidad del negocio en situaciones de riesgo? I.S.: El mayor reto es encontrar el equilibrio entre la creatividad y la seguridad. Las empresas deben fomentar la innovación, pero sin descuidar la formación continua y la alerta constante sobre los riesgos asociados con la tecnología. Sin estos elementos, es difícil implementar una ciberresiliencia efectiva. D.M.: ¿Podemos hablar de algún caso concreto? Yo tengo uno muy, muy, muy clavado. I.S.: Uno que recuerdo muy bien fue durante la pandemia. A pesar de estar aislado en el campo, en cuestión de dos días, toda la organización estaba operativa. Tuvimos dispositivos portátiles, herramientas como Teams y OneDrive, y estábamos conectados globalmente, gestionando nuestras operaciones en más de 80 países. Pudimos reorganizar recursos y contribuir a la causa sanitaria, todo gracias a la tecnología. D.M.: Tú por tu rol también entiendo que estás involucrado en la gestión de crisis, no solamente tecnológica, sino cualquier tipo de crisis que pueda afectar a la continuidad de negocio. Y en un escenario de crisis, ¿para ti cuál es la clave para que se gestione de forma adecuada? I.S.: Primero, tener un árbol de decisiones bien entrenado. Luego, la conectividad es esencial; un equipo disperso puede seguir funcionando si está bien preparado. Y por último, la formación es fundamental para saber cómo actuar ante una crisis. Si las personas tienen claro el proceso, la reacción será más eficiente. D.M.: Muy bien, hablemos ahora de innovación. Vivimos en un mundo donde cada día surgen nuevas tecnologías y soluciones. Además, la tecnología está cada vez más democratizada. ¿Cómo decide la compañía qué tecnologías aplicar y cuándo es el momento adecuado para hacerlo? I.S.: La clave es tener una visión estratégica clara. Primero, debes saber qué quieres lograr, qué es lo más importante para tu empresa. A partir de ahí, la tecnología se convierte en un facilitador que ayuda a alcanzar esos objetivos, pero siempre alineado con las prioridades estratégicas de la empresa. D.M.: Muy bien. ¿Y cómo ves el talento? Evidentemente estas cosas por sí solas no funcionan de momento. ¿Qué papel juega el talento en esa parte de innovación y construcción? I.S.: El talento es clave porque aporta visión y capacidad para elegir las apuestas tecnológicas correctas. Además, la tecnología impulsa el talento, amplificando sus capacidades. Por ejemplo, en el diseño sostenible, la tecnología permite a los diseñadores trabajar más eficazmente y a menor costo. D.M.: Muy bien. Hablemos de ciberseguridad y privacidad, un tema en el que me siento más cómodo. La seguridad por defecto suele ser incómoda. Proteger los datos pone trabas al trabajo diario y lo impacta. Desde tu punto de vista, ¿cómo se equilibra la protección de la información y la funcionalidad de los usuarios? Porque, desde el área de seguridad, desconectaríamos todo para garantizar una seguridad absoluta. I.S.: La seguridad no puede impedir la operatividad. Es necesario encontrar un equilibrio. La tecnología es fundamental para nuestra infraestructura, pero debemos mantenerla en forma, como si fuera un ejercicio físico. Si no entrenamos adecuadamente, no estaremos preparados ante un ciberataque. D.M.: ¿Coincides en que el aumento de ataques, como el supuesto ataque a la Agencia Tributaria, obligará a las empresas a reforzar la seguridad incluso a costa de la funcionalidad? ¿Es algo que las empresas ya consideran? I.S.: Sin duda, es un tema preocupante. A medida que la tecnología se democratiza, los ataques se multiplican. Las empresas deben adaptarse, crear defensas y generar “anticuerpos” para reaccionar a estos ataques. Es un proceso continuo que nos obliga a evolucionar con el caos y la incertidumbre. D.M.: ¿Cuál crees que es el mayor obstáculo para las empresas en su transformación digital? I.S.: El mayor desafío es encontrar el balance entre libertad creativa y seguridad. Además, enfrentamos el miedo a lo desconocido. Tecnologías como la inteligencia artificial, que son nuevas y poderosas, pueden suponer riesgos y oportunidades enormes. La democratización de la tecnología también presenta nuevos desafíos, ya que todos tienen acceso a herramientas avanzadas. D.M.: Totalmente fascinante. ¿Qué papel tendrán las personas en esta transformación? I.S.: Las personas serán las que marquen la diferencia. Las herramientas y tecnologías pueden estar disponibles para todos, pero la forma en que las personas las utilicen determinará el éxito o fracaso en la transformación. D.M.: Estamos en la parte final de la entrevista. ¿Cuál sería, en una frase, la clave para construir una organización resiliente y preparada para el futuro? I.S.: La clave está en gestionar la libertad creativa, respaldada por formación, entrenamiento y alerta. Solo así podremos actuar con claridad cuando surjan retos y aprovechar las oportunidades.
2 Febrero 2025
Rincón del CISO
La compañía especializada en detección y respuesta a amenazas de Active Directory híbrido supera el 3.000% de crecimiento en cinco años Semperis, compañía pionera en ciberresiliencia basada en identidad, ha anunciado que ha superado los 100 millones de dólares de ingresos recurrentes anuales (ARR), un hito que alcanza menos de una de cada 1.000 empresas de software empresarial respaldadas por capital riesgo, según la firma de capital riesgo Greylock Partners. La solución integral de Semperis para que las empresas combatan la amenaza cada vez mayor de los ataques basados en la identidad en entornos de Active Directory y Entra ID impulsa el rápido crecimiento de los clientes y el ascenso de la compañía a la categoría de “centauro”, que sirve para denominar a aquellas empresas que han cruzado el umbral de los 100 millones de dólares de ingresos recurrentes anuales. La identidad en el centro de la ciberresiliencia Semperis entra en su siguiente fase de crecimiento a medida que el sector de la ciberseguridad pasa de centrarse principalmente en la prevención de ataques a dar prioridad a la cobertura ampliada del ciclo de vida de los ataques con ciberresiliencia. Este cambio está siendo provocado en parte por nuevas normativas como la Digital Operational Resilience Act (DORA) y marcos populares como el NIST. Además, CISA, NSA y otras agencias mundiales de ciberseguridad colaboraron recientemente en un informe que da la voz de alarma sobre las amenazas de Active Directory, obligando a las organizaciones a tomar medidas correctivas para eliminar las vulnerabilidades que los atacantes explotan como puntos de entrada para llevar a cabo objetivos maliciosos. “La resiliencia de la identidad se ha convertido en el nuevo perímetro de seguridad, haciendo que cada aspecto de la existencia digital de una organización dependa existencialmente de su sistema de identidad, muy a menudo Active Directory”, ha afirmado Chris Inglis, Asesor Estratégico de Semperis y ex Director Nacional Cibernético de Estados Unidos. “Cuando Active Directory y otros sistemas de identidad se ven comprometidos, los cimientos de un negocio que depende de ellos corren un riesgo inaceptable. Al reconocer la relación esencial entre la identidad y la resistencia empresarial, los productos y servicios de Semperis están a la vanguardia de los casos de uso cibernético, lo que diferencia a la compañía de la competencia. No se puede simplemente reforzar la seguridad de la identidad, porque es fundamental para las operaciones empresariales y crítica para mantener la defensa contra grupos de amenazas sofisticados y motivados respaldados por estados-nación. Al igual que la resiliencia empresarial, la resiliencia de la identidad debe abordarse desde el núcleo”, ha señalado Inglis. La misión de Semperis de ser una fuerza del bien Según el Informe de Semperis sobre el riesgo de ransomware de 2024, el 83% de las organizaciones encuestadas sufrieron ataques de ransomware el año anterior, y el 78% de las víctimas pagaron el rescate, algunas varias veces. Ayudar a los clientes a decir no a las demandas de ransomware es fundamental para la misión de Semperis de ser una fuerza del bien. La empresa ha creado varias herramientas gratuitas para la comunidad, como Purple Knight, de la que se han beneficiado 30.000 usuarios para evaluar las vulnerabilidades de Active Directory, Entra ID y Okta en entornos empresariales, y Forest Druid, que permite descubrir rutas de ataque de nivel 0. “Desde nuestros inicios en 2015, hemos estado insistiendo en la importancia de poner la identidad en el centro de la estrategia de resiliencia cibernética”, ha indicado Mickey Bresman, CEO de Semperis. “Las marcas más grandes del mundo confían en nosotros para salvaguardar sus entornos híbridos de AD, que están siendo atacados a niveles sin precedentes. Estoy orgulloso de ofrecer a las organizaciones una alternativa a ceder a las peticiones de rescate, retomando el control a través de una protección integral, desde la detección y respuesta, hasta la recuperación completa de la crisis. Cubrimos todo el ciclo de vida de los ataques a la identidad y proporcionamos soporte especializado de respuesta a incidentes”, ha añadido Bresman. “Alcanzar un crecimiento anual superior al 100% en España durante los dos últimos años, junto con el alarmante aumento de los ciberataques basados en la identidad, subraya aún más el valor de nuestras soluciones, las mejores de su clase”, ha explicado Antonio Feninno, Vicepresidente del Área de Ventas para el Sur de Europa. “Superar los 100 millones de dólares en ingresos recurrentes anuales es un claro testimonio del papel fundamental que desempeñamos en la protección de los sistemas de identidad, el nuevo perímetro de seguridad. Estamos ilusionados por ampliar nuestro apoyo a más organizaciones en España, ayudándoles a identificar, mitigar y recuperarse rápidamente de las amenazas dirigidas a los sistemas de identidad como Active Directory, Entra ID, Okta y otros”, ha concluido Feninno. Detección y respuesta a las amenazas de identidad: categoría en auge Semperis fue uno de los primeros pioneros en la detección y respuesta a amenazas de identidad (ITDR), una de las categorías de ciberseguridad de más rápido crecimiento. En la actualidad, Gartner clasifica la ITDR como una de las “principales tendencias de los CISO” a medida que las organizaciones adoptan modelos de confianza cero y reconocen la creciente frecuencia con la que los atacantes atacan con éxito las vulnerabilidades de los sistemas de identidad. Con un enfoque en la resiliencia cibernética, Semperis proporciona la plataforma de defensa de sistemas de identidad más completa del sector, en la que confían las mayores empresas y agencias gubernamentales del mundo, para reducir drásticamente la tasa de éxito del ransomware y otros ataques destructivos. El “Informe Forrester sobre el Impacto Económico Total” de Semperis de 2024 detalla el ahorro potencial de millones de dólares para las empresas después de desplegar Semperis, reduciendo el tiempo de inactividad en un 90%, dedicando un 40% menos de tiempo a la supervisión manual de amenazas y disminuyendo el riesgo cibernético general antes, durante y después del ataque. “KKR se enorgullece de respaldar la misión de resiliencia de identidad híbrida de Semperis y un número creciente de las mayores organizaciones del mundo confían en la compañía para defender sus sistemas de identidad críticos de los ciberataques”, ha apuntado Ben Pederson, Director de KKR y miembro del Consejo de Administración de Semperis. “Hoy en día, la gran mayoría de los ataques se basan en la identidad, apuntando a las credenciales para infiltrarse en las empresas. La tecnología líder de protección de identidad y la experiencia en respuesta a incidentes de Semperis están proporcionando una innovación que define la categoría, no alcanzada por los competidores”. Ampliación de la dirección con expertos en OPV y otras novedades Semperis ha anunciado recientemente las incorporaciones de Jeff Bray, Director Financiero, Mike DeGaetano, Director de Ingresos y Annabel Lewis, Directora Jurídica, procedentes de ciberempresas de alto crecimiento, todos ellos con experiencia de primera mano en OPV y empresas cotizadas. En junio de 2024, Semperis anunció su última ronda de financiación estratégica de crecimiento, que captó 125 millones de dólares de JP Morgan y Hercules Capital. Otras actualizaciones recientes incluyen su inclusión en la lista novedades en productos, como la introducción de una nueva oferta SaaS para pequeñas y medianas empresas y la ampliación de sus capacidades de detección y respuesta a amenazas impulsadas por IA. Acerca de Semperis Para los equipos de seguridad encargados de defender entornos híbridos y multicloud, Semperis garantiza la integridad y disponibilidad de los servicios de directorio empresariales críticos en cada paso de la cadena de ciberataques y reduce el tiempo de recuperación en un 90%. Diseñada específicamente para proteger entornos de identidad híbridos, incluidos Active Directory, Entra ID y Okta, la tecnología patentada de Semperis protege más de 100 millones de identidades frente a ciberataques, filtraciones de datos y errores operativos. Las principales organizaciones del mundo confían en Semperis para detectar vulnerabilidades en los directorios, interceptar ciberataques en curso y recuperarse rápidamente de ransomware y otras emergencias relacionadas con la integridad de los datos. Semperis tiene su sede en Hoboken, Nueva Jersey, y opera internacionalmente, con su equipo de investigación y desarrollo distribuido por Estados Unidos, Canadá e Israel. Semperis organiza la galardonada serie de conferencias y podcasts Hybrid Identity Protection (www.hipconf.com) y ha creado las herramientas comunitarias de ciberdefensa híbrida de Active Directory, Purple Knight (https://www.semperis.com/es/purple-knight/) y Forest Druid. La empresa ha recibido el más alto nivel de galardones del sector, y recientemente ha sido incluida en la lista de las mejores empresas para trabajar de Inc. Magazine de los mejores lugares de trabajo para 2023 y clasificada como la empresa de ciberseguridad de más rápido crecimiento en Estados Unidos por el Financial Times. Semperis es un socio de Microsoft Enterprise Cloud Alliance y Co-Sell y es miembro de Microsoft Intelligent Security Association (MISA).
31 Enero 2025
Rincón del CISO
El programa Cyber Talent ofrecerá actividades de captación, incubación y aceleración de proyectos en ciberseguridad hasta 2026. La iniciativa, que inicia el 30 de enero, recorrerá diversos puntos de la comunidad hasta el 26 de febrero. El Instituto Nacional de Ciberseguridad (INCIBE), dependiente del Ministerio para la Transformación Digital y de la Función Pública a través de la Secretaría de Estado de Digitalización e Inteligencia Artificial, y IMMUNE Technology Institute, un hub de talento tecnológico, han lanzado en Madrid el programa Cyber Talent. Esta iniciativa tiene como objetivo promover soluciones tecnológicas avanzadas y el desarrollo de empresas emergentes en el ámbito de la ciberseguridad, a través de talleres, eventos y actividades enfocadas en la captación, incubación y aceleración de startups. Cyber Talent es una iniciativa dentro del programa INCIBE Emprende, que se desarrolla en el marco del Plan de Recuperación, Transformación y Resiliencia, con la financiación de los Fondos Next Generation-EU. Las actividades formativas comenzarán el 30 de enero y continuarán hasta el 26 de febrero, con el objetivo de formar a más de 400 madrileños mediante una serie de actividades gratuitas. Este proyecto forma parte de un esfuerzo estratégico para impulsar el emprendimiento y la innovación en ciberseguridad en España, con un objetivo total de formar a 9.000 personas de forma gratuita hasta 2026. Además de su actividad en Madrid, el programa recorrerá otras comunidades autónomas como Asturias, Cantabria, Galicia, País Vasco, Valencia, Murcia, Navarra, Castilla-La Mancha y Castilla y León, centrándose especialmente en las regiones con menos empresas de ciberseguridad. De hecho, se desarrollará el 50% de las acciones en áreas con menos de 10 compañías especializadas en este sector. Según datos de la Guardia Civil, se prevé un incremento de los ciberdelitos, alcanzando las 150.000 denuncias por delitos cibernéticos. Además, según S21sec, España se posicionó como el quinto país más afectado por ciberataques a nivel global, registrando 58 incidentes de ransomware en los primeros seis meses del año, un aumento del 38% en comparación con el mismo período de 2023. La ciberseguridad se ha convertido en una prioridad clave en la toma de decisiones estratégicas de alto nivel. Juan Riva, CEO y fundador de IMMUNE Technology Institute, comenta: "Generar vocaciones en tecnología es uno de los principales objetivos de IMMUNE desde su fundación. Este proyecto, en colaboración con INCIBE Emprende, tiene como propósito identificar, fomentar y desarrollar el talento en ciberseguridad que existe en España, brindando una oportunidad única para hacerlo". Apoyo a los emprendedores INCIBE Emprende fue creado con el fin de impulsar el emprendimiento en ciberseguridad. Este programa busca fortalecer las capacidades de ciberseguridad de ciudadanos, pymes y profesionales, además de fomentar el ecosistema del sector. Durante el periodo 2023-2026, INCIBE continuará acompañando a los emprendedores y startups españolas de ciberseguridad en todo el proceso emprendedor, desde la fase inicial de captación de ideas hasta la incubación y aceleración. En este contexto, INCIBE ha apoyado durante más de 7 años el emprendimiento en ciberseguridad, reflejando su impacto en la red de Alumni, que incluye algunas de las startups más relevantes del sector a nivel nacional e internacional. Las actividades e iniciativas de INCIBE Emprende se enmarcan dentro del Programa de Impulso a la Industria de la Ciberseguridad Nacional, parte del Plan de Recuperación, Transformación y Resiliencia (PRTR), en el Componente 15, Inversión 7: Ciberseguridad, para fortalecer las capacidades de ciudadanos, pymes y profesionales, e impulsar el sector. Sobre INCIBE El Instituto Nacional de Ciberseguridad (INCIBE) es una entidad dependiente del Ministerio para la Transformación Digital y de la Función Pública, bajo la Secretaría de Estado de Digitalización e Inteligencia Artificial. Se ha consolidado como una entidad referente en ciberseguridad y confianza digital para ciudadanos y empresas, siendo también un motor de transformación social y de innovación, promoviendo la I+D+i y el talento. Sobre IMMUNE Technology Institute IMMUNE Technology Institute es un hub generador de talento tecnológico europeo, fundado en 2019. Su enfoque educativo, basado en la resolución de casos prácticos y un enfoque humano de la tecnología, ofrece una amplia variedad de programas formativos, que incluyen grados, másters, cursos de actualización y programas de verano para jóvenes. Además de contar con un profesorado de alto nivel, IMMUNE TECHNOLOGY INSTITUTE tiene una red de partners educativos, empresariales, institucionales y tecnológicos de primer nivel, que incluyen Amazon, Google, Banco Santander y HP.
31 Enero 2025
Rincón del CISO
La cibercriminalidad sigue en aumento, y las empresas españolas no son ajenas a esta amenaza. La digitalización, junto con la facilidad de acceso y el uso creciente de herramientas basadas en inteligencia artificial para ejecutar ciberataques, ha impulsado la actividad delictiva en este ámbito. De hecho, en 2024, el 96% de las organizaciones españolas fueron víctimas de algún tipo de ciberataque, según datos de Hiscox. El informe de Hiscox revela que el mayor riesgo para las empresas españolas en 2025 sigue siendo el incremento de los ciberataques, señalado por el 70% de las compañías encuestadas. Este aumento incluye ataques impulsados por inteligencia artificial, así como amenazas provenientes de terceros y proveedores, lo que pone de manifiesto la necesidad urgente de mejorar la protección de la cadena de suministro. Además, el creciente número de empleados que trabajan de forma remota (51%) ha generado nuevas vulnerabilidades, exponiendo los sistemas y datos corporativos a un mayor riesgo. En cuanto a los principales desafíos que enfrentan las empresas para mejorar su ciberresiliencia, el informe subraya la rápida evolución de las amenazas, mencionada por el 19% de las empresas encuestadas. Otros desafíos clave incluyen la complejidad de las infraestructuras tecnológicas existentes (15%), los presupuestos limitados para inversiones en ciberseguridad (13%) y la falta de conciencia y comprensión de la importancia de la ciberseguridad entre los empleados (13%). El estudio también identifica la escasez de profesionales cualificados en ciberseguridad (12%), la falta de comprensión de los directivos sobre el tema (10%), el insuficiente apoyo de la alta dirección (9%) y la dificultad para encontrar profesionales autónomos en el sector (9%) como problemas relevantes. En cuanto a los riesgos más significativos, la preocupación por la tecnología heredada, que no puede recibir actualizaciones de seguridad adecuadas, es destacada por el 25% de las compañías. El 25% también expresa su preocupación por el ritmo acelerado de las actualizaciones de seguridad y la necesidad de aplicar parches a los sistemas existentes. Además, un 24% de las empresas señalan el uso de dispositivos personales para trabajar, y un 21% la falta de concienciación sobre ciberseguridad entre los empleados como factores de riesgo. De cara a 2025, las tendencias que se perfilan incluyen un estado de alerta más intenso ante posibles ciberamenazas, el refuerzo de enfoques más robustos de ciberseguridad, como la estrategia Zero Trust, y una mayor concienciación sobre la ciberseguridad. También se espera un cumplimiento más riguroso de las normativas, especialmente aquellas que afectan a sectores como la banca y los seguros, en respuesta a una creciente presión regulatoria. Ana Silva, responsable de Suscripción de Producto Ciber en Hiscox Iberia, concluye: "La ciberseguridad no es solo una responsabilidad técnica, sino un factor esencial para la continuidad y el crecimiento de las empresas. Nuestro informe resalta los riesgos y desafíos que enfrentan las organizaciones españolas en este entorno digital, subrayando la importancia de destinar los esfuerzos y recursos necesarios para fortalecer la ciberresiliencia y proteger los intereses empresariales a largo plazo".
29 Enero 2025
Rincón del CISO
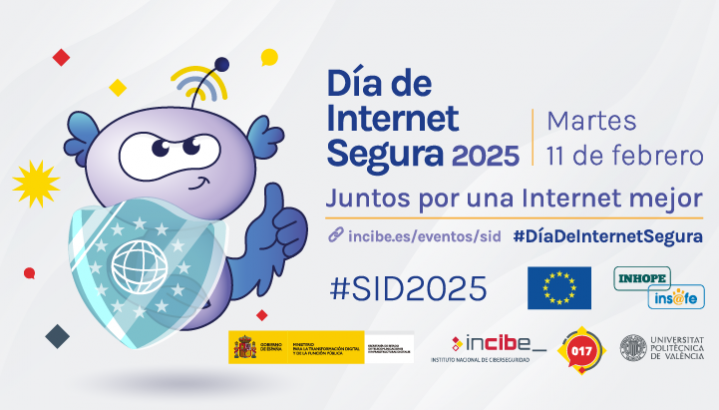
El Instituto Nacional de Ciberseguridad (INCIBE) celebrará el próximo 11 de febrero de 2025 el Día de Internet Segura, una jornada dedicada a promover el uso seguro y responsable de Internet entre niños, niñas y jóvenes. Este evento, de alcance internacional y conocido como Safer Internet Day (SID), está impulsado por la red INSAFE/INHOPE con el respaldo de la Comisión Europea. La programación de actividades, organizada por INCIBE en colaboración con el Ministerio para la Transformación Digital y de la Función Pública, a través de la Secretaría de Estado de Telecomunicaciones e Infraestructuras Digitales, tendrá lugar en formato presencial y online desde la Universidad Politécnica de Valencia (UPV). Las actividades comenzarán a las 10:00 horas en el edificio Nexus de la UPV y podrán seguirse en directo a través de la web oficial: www.incibe.es/eventos/sid. Entre las principales actividades destaca un taller didáctico interactivo dirigido al alumnado desde 4º de primaria hasta la ESO. Este taller, diseñado en colaboración con el Instituto Nacional de Tecnologías Educativas y de Formación del Profesorado (INTEF), lleva por título “Piensa, conecta y elige tu camino en Internet” y busca fomentar la toma de decisiones inteligentes frente a situaciones como el ciberacoso, los contenidos perjudiciales o los retos virales. Los participantes trabajarán con casos prácticos para reflexionar sobre las consecuencias de sus decisiones y aprender a gestionarlas de forma responsable. Este taller no requiere inscripción previa. Los docentes únicamente deberán conectarse a la retransmisión en directo desde las aulas a través de la web www.incibe.es/eventos/sid, un poco antes de las 10:30 horas, para seguir la actividad en tiempo real. Además del taller interactivo, el programa incluye tres espacios de debate titulados “La juventud pregunta”, en los que jóvenes pertenecientes a la Plataforma de Infancia entrevistarán a representantes de diferentes operadores de servicios digitales. El objetivo de estos debates es reflexionar sobre los pasos necesarios para lograr un equilibrio saludable en el uso del entorno digital. Por otro lado, se ofrecerá una charla informativa titulada “017, el botiquín de la ciberseguridad”, presentada por el servicio Tu Ayuda en Ciberseguridad de INCIBE, en la que se explicará cómo el número 017 puede ser un recurso esencial para resolver dudas o problemas relacionados con la ciberseguridad. Durante el evento, también se celebrará la entrega de premios de la tercera edición del concurso “¿Qué es para ti el 017?”, reconociendo las mejores contribuciones de los participantes. El Día de Internet Segura 2025 será una oportunidad única para involucrar a estudiantes, docentes y familias en la construcción de un entorno digital más seguro y consciente, a través de actividades educativas y reflexivas diseñadas para fomentar el aprendizaje y la participación activa.
28 Enero 2025
Rincón del CISO
Qualys, Inc. (NASDAQ: QLYS), proveedor líder de soluciones de cumplimiento y seguridad en la nube, ha anunciado el hallazgo de una nueva y extensa campaña en curso, denominada Murdoc_Botnet, que forma parte de la famosa botnet Mirai. Esta variante muestra capacidades mejoradas para comprometer dispositivos y crear redes botnet más amplias. El descubrimiento fue realizado por la Unidad de Investigación de Amenazas (TRU) de Qualys, que identificó más de 100 conjuntos de servidores y más de 1.300 direcciones IP comprometidas. Mirai, un malware persistente descubierto en 2016, se infiltra en dispositivos IoT (Internet de las Cosas) y los convierte en una red de bots controlados a distancia, llamados "zombis". Estos dispositivos luego se utilizan para realizar ataques de denegación de servicio distribuidos (DDoS). Tras un análisis de rutina, el equipo de investigación de Qualys detectó una campaña activa que afecta a cámaras AVTech y routers Huawei, especialmente el modelo HG532. Mediante el sistema de detección y respuesta de endpoints (EDR) de Qualys, así como a través de inteligencia de amenazas y fuentes abiertas (OSINT), se confirmó que Murdoc_Botnet es una variante de la botnet Mirai. La nueva campaña utiliza vulnerabilidades conocidas (como CVE-2024-7029 y CVE-2017-17215) para inyectar cargas maliciosas en los dispositivos comprometidos. Además, los análisis han identificado más de 100 servidores encargados de gestionar las IPs infectadas. El proceso de infección se lleva a cabo mediante archivos ELF y ShellScript. Primero, el archivo malicioso se carga en el dispositivo afectado y, a continuación, el servidor de control y comando (C2) se encarga de instalar la botnet. Sergio Pedroche, Country Manager de Qualys Iberia, explicó: "El malware Mirai se aprovecha de las vulnerabilidades de seguridad en los dispositivos IoT, lo que le permite crear botnets masivas con un alcance global". Además, destacó que "solo el uso de tecnologías avanzadas puede garantizar una defensa proactiva contra estos ataques". Para protegerse contra esta nueva variante de la botnet, desde la Unidad de Investigación de Amenazas de Qualys se recomiendan las siguientes medidas: Monitorear periódicamente los procesos sospechosos, los eventos y el tráfico de red generado por la ejecución de cualquier binario o script no confiable. Ejecutar scripts de shell con precaución, especialmente si provienen de fuentes desconocidas. Mantener los sistemas y el firmware actualizados con las últimas versiones y parches de seguridad. Para más información sobre la botnet Murdoc_Botnet, se puede consultar el blog de Qualys.
27 Enero 2025
Rincón del CISO
La ciberseguridad es más crucial que nunca en un mundo hiperconectado. Los años 2024 y 2025 fueron testigos de ataques cibernéticos devastadores que expusieron la fragilidad de infraestructuras críticas, corporaciones globales y plataformas tecnológicas. Desde violaciones masivas de datos hasta interrupciones en servicios esenciales, estos incidentes no solo desafiaron los sistemas de seguridad existentes, sino que también impulsaron el debate sobre la protección digital y la privacidad de los usuarios. En esta noticia, repasamos los casos más destacados y sus implicaciones para el futuro. 1.Violación de datos en Facebook (2024): Facebook enfrentó una de las mayores brechas de seguridad de su historia, en la que información personal de 500 millones de usuarios quedó expuesta. Los datos filtrados incluían números de teléfono, direcciones de correo electrónico, fechas de nacimiento y otros detalles confidenciales. Este incidente subrayó las deficiencias en las medidas de seguridad de la plataforma y reavivó el debate sobre la privacidad y el manejo de datos de los usuarios. 2. Interrupción de Amazon AWS: Amazon Web Services, el mayor proveedor de servicios en la nube, sufrió un ciberataque que interrumpió numerosos servicios críticos en línea. Empresas de diferentes sectores experimentaron pérdidas económicas significativas debido a la caída de plataformas clave que dependen de AWS. Este ataque puso en evidencia la dependencia global de estas infraestructuras y los riesgos asociados. 3. Ciberataque a la red eléctrica de EE. UU. (2025): Un sofisticado ataque cibernético afectó la red eléctrica de Estados Unidos, causando cortes prolongados de energía en varios estados. Este incidente resaltó la vulnerabilidad de las infraestructuras críticas frente a amenazas cibernéticas y sus posibles repercusiones económicas y sociales, incluidas interrupciones en hospitales y servicios esenciales. 4. Phishing a Microsoft Teams: Con el auge del trabajo remoto, los ciberdelincuentes dirigieron sus esfuerzos a plataformas colaborativas como Microsoft Teams. Un ataque de phishing masivo comprometió cuentas de numerosos usuarios, afectando la productividad de empresas en todo el mundo. Este incidente destacó la importancia de educar a los empleados sobre prácticas seguras en línea. 5. Secuelas de SolarWinds: Aunque el ataque inicial ocurrió en 2020, sus efectos se prolongaron hasta 2024 y 2025. Hackers explotaron el software comprometido para infiltrarse en agencias gubernamentales y grandes corporaciones, accediendo a información sensible. Este caso continúa siendo un ejemplo clave de los riesgos asociados a los ataques a la cadena de suministro. 6. Hackeo a MyGov (Australia): El portal gubernamental MyGov fue objeto de un ataque que expuso datos privados de millones de australianos. Información confidencial, como números de identificación y detalles bancarios, fue filtrada, dejando a los ciudadanos vulnerables al robo de identidad y fraudes financieros. El gobierno australiano se vio obligado a reforzar sus sistemas de seguridad. 7. Robo en Binance (2025): Uno de los mayores intercambios de criptomonedas del mundo, Binance, sufrió un ataque en el que se robaron 100 millones de dólares en activos digitales. Este hackeo destacó los riesgos asociados al mercado de criptomonedas y subrayó la necesidad de fortalecer la ciberseguridad en esta industria en crecimiento. 8. Ransomware hospitalario: Varios hospitales en el Reino Unido fueron atacados por un ransomware que paralizó sus sistemas informáticos, afectando servicios vitales como la atención a pacientes. Los ciberdelincuentes exigieron grandes sumas de dinero para desbloquear los sistemas, lo que generó preocupación sobre la protección de la infraestructura sanitaria. 9. Ataque a Twitter: Hackers obtuvieron acceso no autorizado a cuentas verificadas de alto perfil, incluyendo las de políticos y celebridades. Estas cuentas fueron utilizadas para publicar mensajes engañosos y generar confusión pública. El incidente puso en evidencia la necesidad de implementar medidas más estrictas de autenticación y protección. 10. DDoS a Cloudflare (2025): Cloudflare, una empresa clave en la protección contra ciberataques, fue blanco de un ataque de denegación de servicio (DDoS) a gran escala. Este ataque interrumpió el acceso a múltiples sitios web y servicios dependientes de la empresa, afectando tanto a empresas como a usuarios de todo el mundo.
23 Enero 2025
Rincón del CISO
A pesar de que la autenticación multifactor (AMF) ha sido vista como una herramienta fundamental de defensa, un estudio reciente realizado por Proofpoint revela que casi la mitad de las cuentas que fueron comprometidas por ciberdelincuentes ya contaban con este sistema de protección. Esto pone en evidencia una desconexión importante, ya que, según el mismo estudio, el 89% de los profesionales de la seguridad global consideran que la AMF es una protección prácticamente infalible contra la apropiación de cuentas. Los investigadores de Proofpoint subrayan que, a pesar de la creencia común de que la AMF es una piedra angular de la ciberseguridad moderna, las tácticas cada vez más sofisticadas de los atacantes han encontrado formas de eludirla. En su opinión, esto resalta la necesidad de una defensa en profundidad. Este enfoque multicapa puede ayudar a mitigar los efectos de estas tácticas avanzadas y disminuir las posibilidades de que una brecha importante ocurra debido a la toma de control de cuentas. El problema de confiar exclusivamente en la AMF radica en que los atacantes siempre buscan maneras de superar las medidas de seguridad ampliamente desplegadas, y la AMF no es una excepción. Para los expertos de Proofpoint, la AMF no debe considerarse una defensa definitiva, sino como un componente dentro de un programa de seguridad más amplio que implemente diversas capas de protección, para minimizar las probabilidades de éxito de un ataque, incluso si una de estas capas es vulnerada. Aunque la AMF parece una medida de seguridad sólida, dado que combina varios factores (como contraseñas, aplicaciones, tokens o biometría), los atacantes han desarrollado diferentes formas de evadirla. Entre las técnicas más comunes se incluyen ataques de phishing, en los que los usuarios introducen códigos AMF o credenciales en páginas de inicio de sesión controladas por los ciberdelincuentes, secuestro de sesiones para robar cookies después de la autenticación, ataques de fatiga por notificaciones push de AMF tras un robo de contraseñas, ingeniería social para intercambiar SIM y comprometer la autenticación SMS, o ataques de intermediario para interceptar tokens de sesión. Por ello, los expertos recomiendan un enfoque de defensa en profundidad, creando redundancias para que los atacantes tengan menos oportunidades de explotar cualquier vulnerabilidad. Algunas recomendaciones incluyen fortalecer la protección de los puntos finales con herramientas para detectar y mitigar el acceso no autorizado, invertir en defensas contra phishing de credenciales a través del correo electrónico, adoptar una AMF resistente con claves de seguridad hardware (FIDO2) o biometría, contar con sistemas de seguridad especializados para prevenir apropiaciones de cuentas antes de que causen daños, desarrollar planes de respuesta ante incidentes y recuperación, y educar a los usuarios para que reconozcan intentos de ataque dirigidos a sus credenciales AMF. Desde Proofpoint afirman que las tácticas de evasión de la AMF son un reflejo de la naturaleza dinámica de las ciberamenazas actuales. Invertir en medidas proactivas y completas permite adelantarse a los atacantes. Además, si una capa de seguridad falla, las otras pueden mitigar los daños. En definitiva, la ciberseguridad no se trata de construir un muro infranqueable, sino de dificultar cada paso que los atacantes intenten dar.
21 Enero 2025
Rincón del CISO
Principales conclusiones del estudio: Este análisis recoge las perspectivas de directores, responsables y expertos en marketing de empresas de ciberseguridad españolas o multinacionales con sede en España. Marketing de contenidos en 2024: El 80 % de las empresas considera que este enfoque ha sido clave para el éxito de sus estrategias. Tendencias para 2025: Se priorizará la personalización basada en IA, la automatización y el crecimiento del Account-Based Marketing (ABM). Estudio elaborado por Zinkup: Agencia de marketing y comunicación especializada en ciberseguridad y tecnología. El marketing continúa consolidándose como un elemento esencial en cualquier estrategia empresarial, y en el sector de la ciberseguridad no es una excepción. Según un informe de Zinkup, agencia especializada en marketing y comunicación para ciberseguridad y tecnología, la adopción de inteligencia artificial y automatización será clave para mejorar la eficacia de las campañas en 2025. Un análisis detallado de las tendencias en 2024 Basado en una encuesta realizada a más de 20 directores y expertos en marketing de empresas de ciberseguridad en España, el informe identifica las estrategias más efectivas de 2024 y anticipa las prioridades de cara a 2025. En 2024, el marketing de contenidos se consolidó como la base de las estrategias de marketing en el sector. Herramientas como blogs corporativos, contenido para redes sociales y documentación técnica especializada jugaron un papel fundamental en la construcción de marca y la mejora de la experiencia del cliente. De hecho, 9 de cada 10 empresas destacaron el marketing de contenidos como el pilar de sus planes. Además, estrategias como el inbound marketing y la generación de leads ayudaron a captar tráfico cualificado, mientras que el storytelling y una identidad corporativa sólida permitieron a las empresas diferenciarse en un mercado competitivo. Claves del marketing en ciberseguridad para 2025 El informe también anticipa que las estrategias de marketing en 2025 estarán marcadas por: Inteligencia artificial y automatización: Estas tecnologías optimizarán campañas, mejorarán la personalización y permitirán una mayor escalabilidad en las iniciativas de marketing. Decisiones basadas en datos: La analítica será clave para diseñar estrategias más efectivas y conectadas con las necesidades del público objetivo. Branding con propósito y ABM: La construcción de una identidad de marca orientada a valores será fundamental, al igual que el Account-Based Marketing para fortalecer relaciones con perfiles clave como CISOs y responsables de TI. Eventos presenciales: Aunque el entorno digital domina, los eventos físicos seguirán siendo relevantes para establecer conexiones sólidas y generar confianza. Una visión respaldada por grandes nombres del sector El informe se basa en las aportaciones de destacados expertos de empresas como Grupo A3Sec, Áudea, Axis Communications, Bitdefender, BOTECH, CounterCraft, Delinea, Factum, ISACA Madrid Chapter, Mnemo, Smartfense, Stormshield, Synack, Wise Security Global, Zerolynx, Zscaler, entre otras. Si deseas profundizar en estas tendencias, el estudio completo está disponible para descargar en la web de Zinkup.
16 Enero 2025
Rincón del CISO
La ciberseguridad se ha convertido en una prioridad crucial para todas las empresas, especialmente para las pequeñas y medianas. A medida que los ataques cibernéticos se vuelven más frecuentes y sofisticados, contar con certificaciones especializadas en ciberseguridad se está convirtiendo en una herramienta esencial para prepararse y defenderse contra estas amenazas. A continuación, presentamos algunas de las certificaciones más destacadas que pueden potenciar tu carrera en este campo. Certificación en Seguridad de la Información Certificada (CISM)La certificación CISM se enfoca en la gestión de la seguridad de la información y es ideal para los profesionales que buscan un enfoque más administrativo de la ciberseguridad. Con un enfoque en la gestión de incidentes, riesgos y cumplimiento, esta certificación es altamente reconocida en la industria y requiere al menos cinco años de experiencia en el campo. Certificación en Analista de Ciberseguridad de IBMEste curso de IBM está diseñado para prepararte para un rol de analista de ciberseguridad, con un enfoque práctico para identificar y gestionar vulnerabilidades en sistemas reales. La certificación incluye temas como seguridad de redes, protección de puntos finales, pruebas de penetración y respuesta a incidentes. Certificación Mastertrack de Ciberseguridad de la Universidad Estatal de Arizona (ASU)El Mastertrack de Ciberseguridad de ASU es un curso avanzado que prepara a los profesionales de TI para gestionar vulnerabilidades en empresas. El programa ofrece una comprensión profunda de temas como criptografía, seguridad de redes y software, y es impartido por la universidad número uno en innovación en EE. UU. Liderazgo en Ciberseguridad de la Universidad de NorthwesternDirigido por Todd Fitzgerald, este curso corto proporciona una visión estratégica de la ciberseguridad en grandes empresas. El curso cubre cómo gestionar vulnerabilidades organizacionales y liderar equipos en la defensa contra amenazas cibernéticas. Certificación en Ciberseguridad de EdurekaEste curso está diseñado para enseñarte a pensar como un hacker ético y proteger sistemas informáticos contra ataques. A lo largo del curso, aprenderás sobre criptografía, gestión de identidades y acceso, y pruebas de seguridad. CompTIA Security+Ideal para aquellos que están comenzando en ciberseguridad, CompTIA Security+ es una certificación básica que cubre aspectos fundamentales como la protección contra ataques, la gestión de riesgos y la encriptación. Es una excelente opción para quienes buscan ampliar sus conocimientos en seguridad informática. Profesional Certificado en Seguridad en la Nube (CCSP)El CCSP es perfecto para los profesionales que se especializan en la seguridad de infraestructuras en la nube. Cubre temas como la arquitectura de la nube, la seguridad de los datos y la gobernanza, y está diseñado para quienes tienen experiencia en IT y en la ingeniería de seguridad en la nube. Investigador Forense de Piratería Informática (CHFI)El CHFI es ideal para aquellos interesados en la investigación forense digital. Este curso proporciona las habilidades necesarias para analizar incidentes de seguridad y presentar pruebas en procedimientos judiciales. Ciberseguridad VPAL de HarvardEste curso, dirigido por Eric Rosenbach, te enseña a elaborar estrategias para mitigar riesgos cibernéticos y responder adecuadamente a los ataques. Además de recibir un certificado de Harvard, tendrás acceso a una red global de profesionales de la ciberseguridad. Profesional de Ciberseguridad del NIST (NCSP)El marco de seguridad cibernética del NIST es una referencia esencial para diseñar, implementar y gestionar programas de seguridad. Las certificaciones del NCSF cubren desde aspectos básicos hasta avanzados en el diseño de sistemas de seguridad y gestión de riesgos. Las certificaciones de ciberseguridad son esenciales para fortalecer las competencias técnicas y de gestión necesarias en un mundo cada vez más vulnerable a las amenazas digitales. Dependiendo de tus intereses y nivel de experiencia, puedes optar por certificaciones que van desde lo básico hasta las más avanzadas, lo que te permitirá estar preparado para defender la infraestructura digital de tu organización.
14 Enero 2025

Rincón del CISO
La colaboración combinará la Cyber Defense Platform de BlueVoyant con el VSOC de BOTECH para ofrecer una ciberseguridad de última generación. La alianza permitirá a las empresas identificar y gestionar la situación de todas las entidades que prestan servicios a un cliente final, cumpliendo con los requisitos de DORA. BOTECH, líder en ciberseguridad, ciberinteligencia, cumplimiento normativo y prevención del fraude, ha firmado un acuerdo de colaboración estratégica con BlueVoyant, una empresa reconocida en el sector de la ciberseguridad por su avanzada plataforma de ciberdefensa nativa en la nube. Esta alianza se centra en ayudar a los clientes de ambas compañías a abordar los requisitos establecidos por DORA (Reglamento de Resiliencia Operativa Digital), que entra en vigor este mes de enero de 2025, permitiendo a las organizaciones monitorizar y gestionar la seguridad de toda su red de proveedores y socios. En el contexto actual, implementar estrategias de ciberseguridad proactivas no solo protege los activos digitales y la información confidencial, sino que también refuerza la reputación corporativa y asegura la continuidad operativa de las empresas. La Cyber Defense Platform de BlueVoyant se integra perfectamente con el vSOC de BOTECH, un sistema que centraliza la información de las defensas internas, externas y de la cadena de suministro de una organización. Esto posibilita la elaboración de informes personalizados y completos que son fundamentales para tomar decisiones estratégicas en el ámbito de la seguridad. Esta colaboración destaca por ofrecer una identificación anticipada de riesgos a través de un análisis detallado realizado por expertos, quienes proporcionan recomendaciones personalizadas para una protección continua y eficaz. El servicio, diseñado como una solución integral, incluye alertas que transforman los riesgos detectados en acciones concretas, asegurando una respuesta ágil y efectiva. Cada informe generado por el sistema ofrece métricas clave que reflejan el estado de la ciberseguridad de la organización y permiten: Visión clara de riesgos: Indicadores cuantificables del impacto de las amenazas sobre la seguridad. Mejora continua: La implementación de las recomendaciones mejora progresivamente el índice de riesgo. Decisiones informadas: Priorización de recursos y estrategias basadas en los riesgos más críticos detectados. BlueVoyant, que cuenta con más de 1.000 clientes a nivel global y fue reconocido como Socio Mundial del Año de Microsoft en 2024, establece un referente en soluciones de ciberdefensa moderna. La ciberseguridad como necesidad estratégica En el entorno actual, la ciberseguridad no es opcional, sino esencial para prevenir ataques que pueden generar daños irreparables en las organizaciones. Esta alianza reúne el conocimiento y liderazgo de BlueVoyant con la experiencia de BOTECH, creando una propuesta única para satisfacer las necesidades de sus clientes. Juntas, estas compañías implementan estrategias proactivas para proteger activos digitales, garantizar la seguridad de la información, preservar la reputación corporativa y asegurar la continuidad operativa en un mundo cada vez más digitalizado.
13 Enero 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

