Rincón del CISO
La cibercriminalidad sigue aumentando en España, con un incremento del 21,5% en 2023, según los últimos datos del Ministerio del Interior. Sin embargo, no existe información precisa sobre las estafas románticas, un fenómeno creciente que muchas víctimas no denuncian por la vergüenza de haber sido engañadas de esta manera. Con motivo del próximo Día de San Valentín, Proofpoint advierte que los ciberdelincuentes aprovechan las emociones de las personas para atraerlas a relaciones falsas, con el fin de manipularlas y hacerlas participar en estafas de inversión fraudulentas cada vez más sofisticadas y costosas. Los ciberdelincuentes no solo roban corazones, sino también cuentas bancarias, creando una falsa confianza durante meses antes de atacar a sus víctimas. En muchos casos, se dirigen a personas más vulnerables financieramente, utilizando estafas que incluyen falsas ofertas de trabajo. La llegada de chatbots basados en IA generativa también ha facilitado la tarea de los atacantes, permitiéndoles entender el contexto de sus víctimas y manipularlas con mayor facilidad. Una vez que la víctima ve que una pequeña inversión genera rendimientos, los estafadores aumentan la presión para que se inviertan mayores cantidades de dinero. Lamentablemente, cuando la víctima pierde su dinero, la ilusión se desvanece al darse cuenta de que ha sido engañada. “Estos ataques son llevados a cabo por organizaciones criminales con los recursos, tiempo y personal necesarios para establecer relaciones durante meses, haciéndose pasar por amigos o algo más, para finalmente robar dinero. No se trata de un problema técnico, sino emocional y social. Los ciberdelincuentes son expertos en ingeniería social, es decir, en manipular las emociones de las personas para que tomen decisiones imprudentes”, explica Selena Larson, investigadora de amenazas en Proofpoint. Los expertos en ciberseguridad aconsejan estar alerta, ya que rara vez un asesoramiento financiero legítimo se encuentra vinculado a una proposición romántica. Es importante mantener una actitud vigilante e informarse sobre las amenazas. Las señales más claras de una estafa romántica incluyen el contacto inesperado de una persona desconocida, educada y atractiva, que luego sugiere cambiar de plataforma para continuar la conversación de manera más segura. Sin embargo, si esta persona invita a la víctima a un chat de criptomonedas, se recomienda salir inmediatamente de la conversación. Desde Proofpoint aseguran que lo más importante es educar a las personas sobre este tipo de amenazas, mostrándoles empatía y comprensión. Las víctimas de este tipo de estafas a menudo sienten vergüenza y no denuncian lo ocurrido, lo que puede hacer que la experiencia sea traumática. Cuanto más se hable sobre estas estafas, más personas estarán al tanto de los riesgos y podrán evitar que sus amigos y familiares caigan en ellas.
14 Febrero 2025
Rincón del CISO
Según un estudio realizado por Trend Micro sobre los errores y hábitos online de los consumidores, se ha revelado que el 45% de los consumidores cree que pueden identificar las estafas online simplemente por la presencia de errores ortográficos. Sin embargo, este mito ha quedado obsoleto, ya que los ciberdelincuentes ahora emplean herramientas de inteligencia artificial generativa para crear mensajes falsos que no presentan errores evidentes. La investigación también destaca que muchos consumidores subestiman otros riesgos, como el compartir información personal en línea. Más de un tercio de los encuestados piensa que solo pueden ser víctimas de estafas si divulgan demasiada información en internet, pero la realidad es más alarmante. Los ciberdelincuentes pueden acceder a datos privados mediante filtraciones y utilizar esta información para llevar a cabo fraudes sin que la víctima se dé cuenta. La Global Anti-Scam Alliance (GASA) informa que, en el último año, los consumidores perdieron más de mil millones de dólares debido a estafas. Sin embargo, solo el 15% de las personas consultadas han hablado con amigos o familiares sobre cómo actuar si caen en fraudes como los de inversiones o estafas amorosas. Russell Slater, director de Asociaciones Corporativas del Consejo Nacional sobre el Envejecimiento, advierte que las estafas online representan uno de los mayores peligros actuales, no solo para los adultos mayores, sino para personas de todas las edades. Por ello, la organización valora la colaboración con Trend Micro para proteger a los consumidores a través de iniciativas educativas. Para abordar este problema, Trend Micro ha implementado innovadoras soluciones tecnológicas, como la última versión de Trend Micro ScamCheck, una herramienta que ayuda a los usuarios a identificar posibles estafas, incluyendo amenazas emergentes como los deepfakes. A pesar de los avances tecnológicos, la educación sigue siendo un pilar clave en la prevención de fraudes. Desde 2008, Trend Micro ha formado a más de 5 millones de personas, reconociendo que la concienciación es esencial para que los consumidores protejan su seguridad online. La colaboración con organismos internacionales también es fundamental para reforzar la ciberseguridad global. Estas alianzas permiten fortalecer el ecosistema de defensa y tomar medidas conjuntas para frenar el avance de las estafas. Ante la creciente sofisticación de los ciberdelincuentes, Trend Micro continúa siendo líder en la lucha contra el fraude, proporcionando herramientas, educación y colaboraciones estratégicas para proteger a los consumidores a nivel mundial.
12 Febrero 2025
Rincón del CISO
Por tercer año consecutivo, el ransomware es la amenaza más preocupante para las empresas, seguido por la exfiltración de datos y el phishing. Un 64,3 % de las organizaciones cree que la situación geopolítica impacta directamente en la ciberseguridad de sus empresas. Debido a la creciente sofisticación de los ciberataques y los cambios en las regulaciones, la ciberseguridad se ha convertido en una prioridad estratégica para empresas de todos los tamaños y sectores a lo largo de 2024. Aunque los sectores más afectados por los ciberataques en el último año siguen siendo la administración pública, la industria y la sanidad, la situación geopolítica actual ha generado un riesgo para prácticamente cualquier empresa que opere en mercados sensibles. Francisco Valencia, director general de la empresa especializada en seguridad de la información, Secure&IT, señala: “Es probable que experimentemos un aumento de los ataques derivados de las tensiones geopolíticas. Las empresas que operan en mercados marcados por conflictos entre países, diferencias ideológicas, religiosas o culturales pueden convertirse en el objetivo de ciberataques”. En este contexto, el Estudio de la Ciberseguridad en España 2024, elaborado por Secure&IT, revela que un 64,3% de las organizaciones considera que la situación geopolítica afecta directamente a la ciberseguridad de sus empresas, exponiéndolas al foco de ciberdelincuentes, o bien generando una amenaza a nivel social más general. Informe de Secure&IT Principales preocupaciones de las empresas El estudio muestra que, por tercer año consecutivo, el ransomware sigue siendo la principal preocupación para las empresas en términos de ciberseguridad. Un 95,4% de los encuestados considera que este tipo de ciberataque representa un grave riesgo debido a la pérdida de datos, los elevados costes financieros y la posible interrupción de la actividad que pueden generar estos ataques. Informe de Secure&IT Aparte del ransomware, las empresas también están muy preocupadas por los ataques que explotan la ingeniería social, como el phishing (52,6%) y la exfiltración de datos (53,1%). Estos ataques se basan en engañar a los usuarios para obtener acceso a sistemas o información confidencial. La normativa europea de ciberseguridad genera incertidumbre En 2024, la UE ha expresado una fuerte preocupación por el nivel de cibercriminalidad que ha afectado a los últimos años, lo que ha tenido consecuencias negativas tanto para las organizaciones como para la sociedad, especialmente en los sectores más críticos. Para abordar esta situación y actualizar el marco europeo con el fin de armonizar la normativa a nivel de la UE, se han aprobado varias normativas relacionadas con la ciberseguridad. Estas regulaciones no solo se enfocan en la ciberseguridad, sino que también hacen constantes referencias a la ciberresiliencia. “Se han dado avances importantes en la regulación en Europa con el Reglamento de Resiliencia Operativa Digital (DORA), la Ley de Ciberresiliencia (CRA) y, en particular, con la Directiva NIS2, que es la que más está impactando. Esta normativa será probablemente la que más transformará la manera en que las organizaciones abordan la seguridad en los sectores más críticos de la sociedad”, explica Francisco Valencia. El Estudio de la Ciberseguridad en España 2024 de Secure&IT muestra que, aunque muchas empresas reconocen la necesidad de cumplir con las normativas y estándares internacionales de seguridad como DORA, CRA o NIS2, persiste cierta incertidumbre acerca de su implementación en las organizaciones y la falta de acción en cuanto a su ejecución efectiva. Inversión de las empresas en ciberseguridad Respecto a las inversiones futuras en tecnologías de seguridad, las empresas españolas han reconocido la necesidad de fortalecer sus defensas. Los datos del estudio muestran un enfoque particular en la protección de datos en la nube y el cumplimiento normativo. El proyecto más destacado es la consultoría de cumplimiento y procesos de seguridad (45,8%), lo que resalta la importancia de alinear las estrategias de seguridad con las regulaciones vigentes. Esto refleja una creciente preocupación por los riesgos legales y la necesidad de proteger adecuadamente los datos. Un 42,3% de las compañías también prioriza invertir en proyectos relacionados con la seguridad en la nube, además de la segmentación y protección de la red (38,7%). Finalmente, se observa una creciente preocupación por la ciberseguridad industrial (32,8%), lo que refleja un enfoque más integral que incluye la protección de sistemas críticos. Informe de Secure&IT Fortalecimiento del gobierno de la ciberseguridad El Estudio de la Ciberseguridad en España 2024 también destaca que las organizaciones están realizando una fuerte inversión en fortalecer el gobierno de la ciberseguridad. En particular, se subraya la importancia de la concienciación y formación de los usuarios (85,3%) y, nuevamente, la gestión de la privacidad y el cumplimiento normativo (82,3%). Además de estas áreas, otras iniciativas adoptadas significativamente por las organizaciones incluyen la implementación de un Plan Director de Seguridad (56,3%) y la formación especializada (58,3%), lo que demuestra el esfuerzo de las compañías por construir una cultura de seguridad sólida.
11 Febrero 2025
Rincón del CISO
La irrupción de la inteligencia artificial generativa china ha causado un gran impacto en el sector tecnológico debido a su eficiencia y bajo consumo energético. Sin embargo, el sector de la ciberseguridad ha analizado esta nueva tecnología y, por el momento, no se recomienda su uso en el entorno corporativo. La inteligencia artificial generativa, al ser capaz de trabajar con muchos menos recursos, es una noticia positiva. Además, la competencia que surge con nuevos modelos, como el de la empresa china DeepSeek, también es bienvenida. Sin embargo, como se mencionó la semana pasada, DeepSeek ya ha sufrido un ataque malicioso a gran escala, lo que ha atraído la atención de los atacantes. Ahora, las empresas de ciberseguridad han comenzado a analizar los riesgos que puede conllevar esta inteligencia artificial. Los laboratorios contra amenazas de Netskope (Netskope Threat Labs) han detectado que, en apenas 48 horas, el número de usuarios de DeepSeek en su base de clientes aumentó un 1052%. El equipo de investigación de amenazas Unit42 de Palo Alto Networks publicó una investigación en la que afirman que "DeepSeek es preocupantemente vulnerable al jailbreaking y puede generar contenido perjudicial con poco o ningún conocimiento o experiencia especializada". La empresa probó el modelo utilizando diferentes métodos de jailbreaking. Sam Rubin, vicepresidente senior de Consultoría e Inteligencia de Amenazas de Unit42, considera que su investigación "demuestra que no siempre podemos confiar en que los LLM (modelos de lenguaje de gran tamaño) funcionarán como se espera: pueden ser manipulados. Es crucial que las empresas consideren estas vulnerabilidades al integrar LLM de código abierto en sus procesos empresariales. Debemos asumir que las barreras de seguridad de los LLM pueden ser vulneradas y que se necesitan medidas de protección a nivel organizacional". Por su parte, Sam Curry, vicepresidente global y CISO residente de Zscaler, señala que "DeepSeek probablemente tendrá un efecto democratizador en la IA, demostrando que el grupo cerrado de empresas de Silicon Valley ya no es el único capaz de moldear el futuro de esta tecnología. Sin embargo, el hecho de que DeepSeek sea una plataforma de código abierto debe ser examinado detenidamente, ya que las fuentes de datos utilizadas para su entrenamiento siguen siendo en gran medida opacas, lo que dificulta la identificación de posibles sesgos o riesgos de seguridad". Check Point Software también ha analizado las políticas de privacidad de DeepSeek y considera que presenta riesgos significativos. "La plataforma almacena y procesa todas las interacciones de los usuarios, incluidos mensajes, archivos, historiales de chat, entradas de voz, imágenes e incluso patrones de pulsaciones de teclas. Además, DeepSeek se reserva el derecho de revisar y utilizar estos datos para el entrenamiento de modelos de IA".
7 Febrero 2025
Rincón del CISO
En un informe reciente de Proofpoint, se destaca el creciente uso de clientes HTTP en los ciberataques dirigidos a la apropiación de cuentas en plataformas como Microsoft 365. Durante la segunda mitad de 2024, el 78% de los usuarios de Microsoft 365 fueron víctimas de al menos un intento de toma de control de cuentas a través de estos clientes HTTP. Esta cifra representa un aumento significativo del 7% con respecto a los seis meses anteriores. Los clientes HTTP son herramientas de software utilizadas para enviar solicitudes HTTP a servidores web, y los atacantes las están reutilizando para eludir sistemas de seguridad. Utilizando estas aplicaciones, los ciberdelincuentes emplean técnicas como ataques de fuerza bruta y adversarios en el medio (AitM) para comprometer las cuentas de los usuarios. Muchas de estas herramientas provienen de repositorios públicos, como GitHub, y son fácilmente accesibles para los atacantes. La campaña más destacada en 2024 ha sido la que utiliza el cliente HTTP Axios, que ha demostrado una tasa de éxito mensual del 38%, incluso sorteando medidas de seguridad como la autenticación multifactor. Los objetivos de estos ataques son principalmente ejecutivos, responsables financieros y personal clave de industrias como el transporte, la sanidad, las finanzas y la tecnología. Desde junio hasta finales de noviembre, más del 51% de las organizaciones objetivo fueron atacadas, y el 43% de las cuentas de usuario fueron comprometidas. Aunque la mayoría de estos ataques son intentos de fuerza bruta con baja tasa de éxito, las técnicas de ataque están mejorando. Proofpoint predice que los atacantes seguirán adaptando sus estrategias para maximizar la efectividad de sus campañas, mejorando sus herramientas y minimizando la exposición para evitar ser detectados. Esta tendencia plantea una creciente amenaza para la seguridad de las cuentas en plataformas clave como Microsoft 365, y se espera que los ataques basados en HTTP continúen ganando terreno en 2025. Para ver el informe completo, haz click aquí
6 Febrero 2025
Rincón del CISO
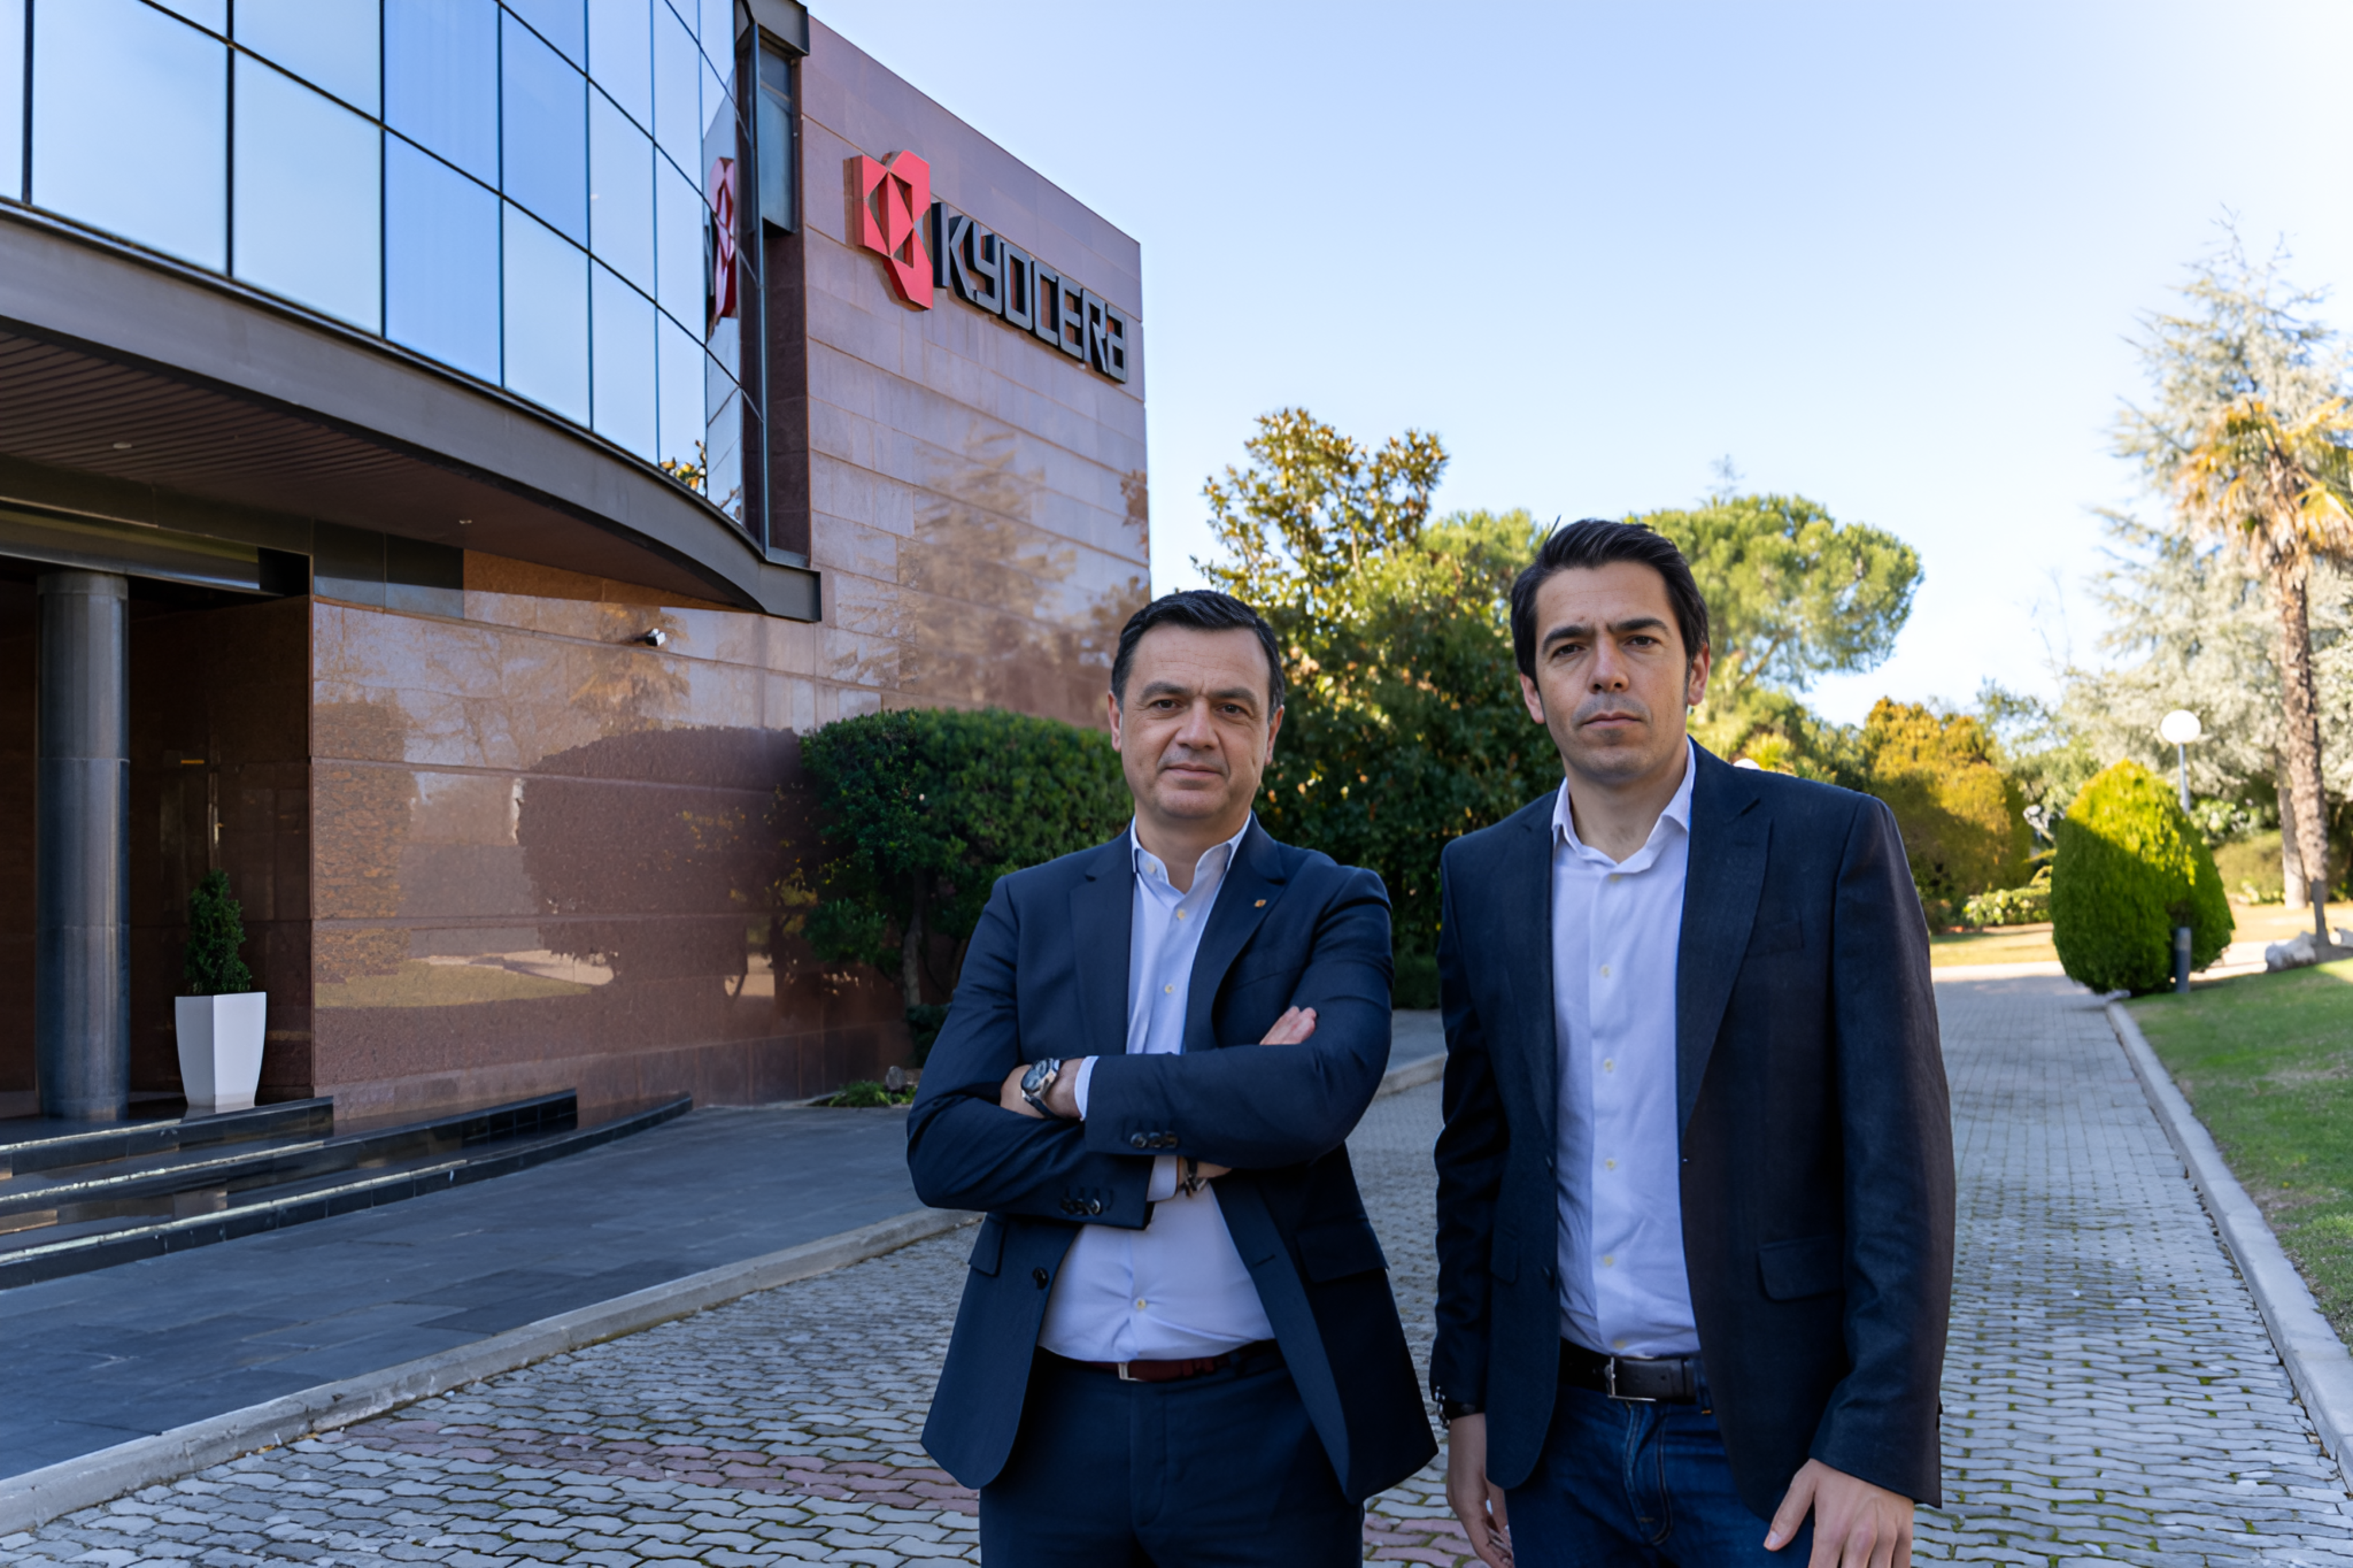
Kiko León, Customer Director España de Decathlón entrevista a Jose Luis Alonso, CEO de Kyocera Kiko León: Para comenzar, me gustaría que nos contaras un poco sobre tu trayectoria. ¿Qué te llevó a asumir el rol de CEO de Kyocera y cuáles han sido los momentos clave que han marcado tu carrera? Jose Luis Alonso: Cuento con una trayectoria profesional de más de 20 años en el sector TIC, habiendo desempeñado distintas posiciones directivas en diversas multinacionales. Sin duda, el papel de CIO es una escuela incomparable en términos de adaptación y visión, donde la capacidad para comprender tanto el panorama tecnológico como su impacto en las personas y los procesos ha sido fundamental. Siempre he sentido una gran pasión por la tecnología y por su capacidad para transformar las organizaciones. En Kyocera, he tenido la oportunidad de liderar proyectos de transformación e innovación que han impactado directamente en nuestro negocio y en la satisfacción de nuestros clientes. Creo que mi transición a CEO en 2018 fue natural, ya que me permitió ampliar esta visión y enfoque, impulsando una transformación integral de la compañía desde una perspectiva de liderazgo. Además, el apoyo de todo el equipo de Kyocera y el respaldo de la dirección en Europa y Japón han sido fundamentales para dar este paso. Sin duda, he enfrentado grandes desafíos en la evolución de mi rol. Pasar de gestionar áreas tecnológicas a dirigir toda la compañía requiere una visión más amplia y transversal. Como CEO, es esencial equilibrar múltiples prioridades, como el crecimiento financiero, la cultura corporativa y la diversificación comercial. En cuanto a momentos clave en mi carrera, no puedo dejar de mencionar el periodo de la pandemia, que puso a prueba nuestra capacidad de resiliencia. Siempre insisto en que los problemas técnicos tienen soluciones técnicas, pero gestionar situaciones que afectan a las personas conlleva múltiples enfoques y decisiones más complejas, que requieren altas dosis de empatía y capacidad de escucha. Visto con perspectiva, fue una oportunidad extraordinaria para fortalecernos como equipo, aportar valor y generar un impacto positivo. También destacaría el proceso de transformación que estoy liderando en la compañía, donde el enfoque en la diversificación y las sinergias ha sido esencial. Nos gusta decir que somos nuestro primer caso de éxito, como reflejo de nuestra capacidad de anticipación al cambio y nuestro modelo de gestión. K.L.: Desde tu perspectiva, ¿cuál crees que es el mayor reto para los CIOs que aspiran a desarrollarse profesionalmente hasta alcanzar el cargo de CEO? J.L.A.: Vivimos tiempos de transformaciones a gran escala, donde la velocidad y magnitud de los cambios dificultan la toma de decisiones. Esto ha generado nuevos desafíos para las organizaciones, que deben adaptarse para garantizar la continuidad del negocio y sus operaciones. En este contexto, la transición de CIO a CEO implica un cambio de enfoque: pasamos de gestionar tecnología y optimizar operaciones a crear una visión y estrategia global que abarquen cada aspecto de la organización. El mayor reto es desarrollar una visión de negocio integral, anticiparse y saber trasladar el valor de la tecnología a todas las áreas, no solo como una herramienta operativa, sino como un habilitador de nuevos modelos de negocio capaces de absorber estos cambios. Además de su conocimiento profundo en soluciones tecnológicas, el CEO debe enfocarse en el crecimiento sostenible y la alineación estratégica. Este cambio requiere preparación, pero también una gran capacidad para delegar en un equipo sólido y de confianza, como el que tengo la suerte de liderar en Kyocera. Desde mi experiencia, recomendaría a los CIO que aspiran a convertirse en CEO que aprovechen cada oportunidad para aprender más allá del ámbito tecnológico, desarrollen sus habilidades de comunicación y, sobre todo, adopten una visión humana y empática del liderazgo. El éxito como CEO no se mide solo en resultados financieros, sino en la capacidad de inspirar a las personas y generar un impacto positivo en la sociedad. K.L.: El concepto de "humanismo digital" pone a las personas en el centro de la tecnología. Como CEO de una compañía tecnológica, ¿cómo logras equilibrar tu rol con esta visión más humanista? J.L.A.: En Kyocera, nuestra filosofía se basa en el principio de "hacer lo correcto como seres humanos", lo que refleja una visión profundamente humanista en todo lo que hacemos. Este enfoque ha guiado mi liderazgo y ha sido clave en mi transición de CIO a CEO. Como CIO, entendí que la tecnología debe ser un habilitador, no un fin en sí misma. Ahora, como CEO, mi responsabilidad es asegurar que las soluciones tecnológicas que ofrecemos no solo impulsen la productividad, sino que también mejoren la vida de las personas y fomenten un entorno de trabajo más humano. K.L.: ¿Cómo fomentas una cultura empresarial que priorice el bienestar de los empleados mientras promueves la innovación tecnológica? J.L.A.: Fomentar una cultura empresarial que priorice el bienestar de los empleados es esencial para que la innovación tecnológica florezca de manera sostenible. En Kyocera, entendemos que las personas son el motor detrás de cualquier avance, por lo que trabajamos para crear un entorno donde puedan desarrollarse tanto profesional como personalmente. Esto implica promover un equilibrio entre la vida laboral y personal, ofrecer programas de formación continua y mantener un diálogo abierto que permita a los empleados expresar sus ideas y necesidades. El concepto de "humanismo digital" es clave en este enfoque, ya que nos recuerda que la tecnología debe ser una herramienta al servicio de las personas. Aplicamos esta lógica tanto en nuestras soluciones para clientes como en nuestra propia organización. Cuando los empleados sienten que trabajan en un lugar que valora su bienestar y su potencial, se convierten en agentes del cambio y la innovación. Este equilibrio entre bienestar e innovación no es solo una estrategia de negocio, sino una forma de liderar con propósito y humanidad. Nuestro modelo de gestión, basado en nuestra filosofía corporativa, busca brindar oportunidades para el crecimiento material e intelectual de nuestros empleados y contribuir al avance de la sociedad. K.L.: Como líder, ¿cuáles son los valores más importantes en tu vida personal y cómo los aplicas a tu manera de dirigir la empresa? J.L.A.: Estoy convencido de que la conversación y la escucha activa son las mejores herramientas, tanto en el ámbito personal como en la dirección de una empresa. Al asumir el rol de CEO en Kyocera, quise preservar y fortalecer el espíritu de equipo, respetando el legado de la compañía, pero también adaptando nuestra cultura al contexto actual. Ser un líder accesible y fomentar el desarrollo de cada persona es clave para que esa cultura siga creciendo. Trabajo desde la transparencia, creando espacios de comunicación directa y motivando a los empleados a expresar sus ideas y colaborar más allá de sus roles. Un ejemplo de ello es nuestra reunión mensual de plantilla, donde compartimos los resultados de la compañía, los desafíos y también los logros. Con nuestros partners, he impulsado foros de escucha donde son protagonistas y aportan su visión. En ellos analizamos el estado del negocio y del mercado, debatimos sobre diversificación y estrategias de crecimiento, y buscamos fortalecer tanto nuestras compañías como nuestra relación. K.L.: En un mundo tan conectado, ¿cómo logras desconectar y qué hobbies practicas para mantener el equilibrio entre el trabajo y la vida personal? J.L.A.: En un entorno tan acelerado, equilibrar la vida profesional y personal es una prioridad para mí. Practico hobbies que me ayudan a desconectar y ver las cosas desde otra perspectiva. El golf, por ejemplo, es una gran escuela de concentración, precisión y superación. También disfruto cocinar con buena música y un aperitivo, especialmente cuando puedo compartirlo con mi familia y amigos. Intento – y recomiendo – sacar tiempo a diario para hacer ejercicio o leer. Estas actividades me ayudan a mantener la claridad mental y a generar nuevas ideas desde una óptica distinta. K.L.: Para finalizar, ¿cómo imaginas el futuro de Kyocera ante los nuevos retos tecnológicos desde tu perspectiva de CIO transformado en CEO? J.L.A.: El futuro próximo de Kyocera estará marcado por nuestra capacidad de adaptarnos a un entorno tecnológico y sociodemográfico en constante evolución, pero siempre manteniendo nuestra esencia: ofrecer soluciones que generen valor real para las personas y las empresas. Desde la perspectiva de alguien que ha sido CIO y ahora es CEO, veo este futuro como una oportunidad para combinar lo mejor de la tecnología con una visión estratégica y humana. Uno de los principales retos será continuar impulsando la transformación digital de nuestros clientes, liderando en áreas clave como la sostenibilidad, las soluciones cloud y la automatización inteligente. Queremos ser más que proveedores; queremos ser socios estratégicos en su camino hacia la modernización. Al mismo tiempo, internamente trabajaremos en desarrollar talento, fomentando una cultura que abrace la innovación sin perder de vista la importancia del bienestar y la diversidad en nuestros equipos. Creo firmemente que este enfoque dual, tecnológico y humano, es lo que garantizará que Kyocera siga siendo relevante y competitiva en el futuro. Mi experiencia como CIO me ha dado una base sólida para entender las tendencias tecnológicas y sus implicaciones, mientras que mi rol como CEO me permite traducir esas ideas en una visión. Kyocera tiene un gran potencial para seguir transformándose y mi objetivo es que esa esencia se mantenga sólida, impulsando una evolución más allá de las cifras, asentada en el impacto positivo que generamos en nuestros clientes, empleados y en la sociedad.
5 Febrero 2025
Rincón del CISO
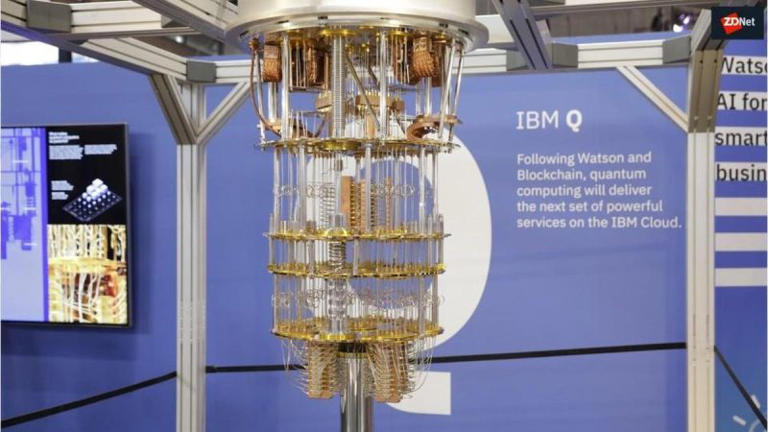
Telefónica, a través de su unidad de negocios digitales, Telefónica Tech, da un gran paso en ciberseguridad al anunciar que incorporará la tecnología de criptografía cuántica de IBM en sus servicios de protección contra ciberdelincuencia. La operadora española ha firmado un acuerdo con la multinacional estadounidense, líder en investigación cuántica junto con Google, para desarrollar y ofrecer soluciones de seguridad que aborden los desafíos que los futuros ordenadores cuánticos podrían suponer para la criptografía. Ambas compañías explican que la computación cuántica, con ordenadores lo suficientemente potentes como para romper la criptografía actual, permitirá realizar cálculos más avanzados en el futuro. Sin embargo, esto también presenta un desafío importante: garantizar la seguridad de los datos en un mundo donde los algoritmos tradicionales de cifrado podrían volverse vulnerables. La infraestructura de IBM ya se ha desplegado en la sede de Telefónica Tech en Madrid, para fomentar el desarrollo comercial de estas soluciones. Aunque aún no existe un ordenador cuántico capaz de descifrar criptografía de manera relevante, Telefónica e IBM advierten que los datos podrían estar ya en riesgo, ya que los ciberdelincuentes podrían recopilarlos y descifrarlos en el futuro una vez los ordenadores cuánticos sean una realidad, tal como ya ocurre con la inteligencia artificial, que los criminales usan para mejorar su eficacia en la red. IBM, además de desarrollar seis ordenadores cuánticos en diversas ubicaciones a nivel mundial, ha creado un software empresarial centrado en la seguridad cuántica. Este software incluye el ‘IBM Guardium Quantum Safe’, parte del sistema ‘IBM Guardium Data Security Center’, que está diseñado para ayudar a las empresas a gestionar la criptografía, abordar vulnerabilidades, priorizar soluciones y mejorar la seguridad. También incluye herramientas como ‘IBM Guardium Key Lifecycle Manager’, que permite una gestión segura y escalable de claves de cifrado, así como otras herramientas de investigación cuántica, como IBM Quantum Safe Explorer y IBM Quantum Safe Remediator, para detectar vulnerabilidades criptográficas en el código y probar el rendimiento de nuevos algoritmos. El acuerdo entre Telefónica e IBM establece que ambas compañías trabajarán juntas para combinar la tecnología ‘quantum-safe’ de IBM con la experiencia de Telefónica Tech en ciberseguridad, con el fin de desarrollar soluciones robustas que protejan a las empresas y administraciones públicas frente a los nuevos riesgos que plantea el futuro mundo post-cuántico. Estas soluciones, adelantadas al futuro, están diseñadas específicamente para proteger los datos críticos de las organizaciones de la amenaza de ser descifrados por los ordenadores cuánticos. Para ello, se han implementado los nuevos estándares de criptografía ‘quantum-safe’, definidos por el Instituto Nacional de Estándares y Tecnología (NIST) de Estados Unidos. IBM ha sido clave en el desarrollo de dos de los tres algoritmos ya publicados como estándares de criptografía post-cuántica, que protegerán los datos en la era cuántica que se avecina. El acuerdo también contempla la creación de una oficina conjunta para abordar casos de uso centrados en áreas como el cifrado de comunicaciones, la adaptación a nuevos algoritmos seguros y la protección de entornos críticos. La infraestructura de IBM ya está instalada en las oficinas de Telefónica Tech en Madrid para apoyar el desarrollo de estas soluciones comerciales. Además, IBM sigue avanzando en la tecnología cuántica en España, donde ha comenzado a construir un ordenador cuántico en Donosti, que se espera esté listo para finales de este año. También ha impulsado encuentros, como el IBM Innovation Studio en Madrid, para discutir el futuro de la seguridad digital frente a los avances en computación cuántica, donde se analizó cómo los qubits, al trabajar en múltiples estados simultáneamente, cambian radicalmente las capacidades de cálculo, lo que, a su vez, pone en riesgo la seguridad de los sistemas actuales. Este esfuerzo de Telefónica e IBM para afrontar los retos de ciberseguridad del futuro busca garantizar que las organizaciones puedan adaptarse a los nuevos estándares de seguridad cuántica y estar preparadas para las amenazas que los ordenadores cuánticos traen consigo.
5 Febrero 2025
Rincón del CISO
El 4 de febrero de 2025, en Fráncfort, Alemania, QuoIntelligence GmbH, una destacada startup europea en Inteligencia de Amenazas, ha recibido un contrato de 1,4 millones de euros de la Agencia de Ciberseguridad de la Unión Europea (ENISA) para ofrecer servicios de inteligencia de amenazas cibernéticas durante los próximos cuatro años. ENISA es fundamental en la protección del marco de ciberseguridad de la UE frente a las amenazas digitales, y QuoIntelligence jugará un papel crucial en su capacidad para detectar riesgos. La empresa se encargará de ofrecer un componente esencial de los servicios de Ciberinteligencia de Amenazas (CTI) de ENISA, que incluirá tareas como la planificación estratégica de recopilación de datos, la identificación de fuentes de información y el monitoreo avanzado de amenazas. Estos servicios permitirán a ENISA anticiparse a los actores maliciosos y fortalecer la seguridad en toda la UE. QuoIntelligence, mediante su experiencia y tecnología avanzada, permitirá a ENISA tomar decisiones estratégicas informadas para enfrentar las amenazas cibernéticas. Lola Rebollo, experta en ciberseguridad, destacó la relevancia de este acuerdo para fortalecer la resiliencia de la ciberseguridad en Europa. Marco Riccardi, CEO de QuoIntelligence, expresó su orgullo por esta colaboración y destacó que refuerza el liderazgo de la empresa en el ámbito de la inteligencia de amenazas. Además, mencionó que esta adjudicación es un hito para la compañía en su camino hacia una futura ronda de inversión Serie A.
5 Febrero 2025
Rincón del CISO
El 3 de diciembre de 2024, la Agencia de la Unión Europea para la Ciberseguridad (ENISA) presentó el primer informe sobre el estado de la ciberseguridad en la región, de acuerdo con lo establecido en el artículo 18 de la directiva NIS2. Este informe proporciona una visión detallada basada en evidencia sobre la madurez y las capacidades de ciberseguridad en la Unión Europea, además de ofrecer una serie de recomendaciones para abordar las deficiencias detectadas y fortalecer el nivel de seguridad cibernética en el bloque. El análisis realizado se fundamenta en diversas fuentes, incluyendo el Índice de Ciberseguridad de la UE, los informes sobre inversiones en NIS2, la prospectiva 2030, el panorama de amenazas de ENISA y una consulta amplia con los 27 Estados miembros de la UE y la Comisión Europea. Hallazgos clave del informe: Durante el período de referencia, el nivel de amenaza a la ciberseguridad en la UE fue clasificado como “sustancial”. Esto significa que las entidades europeas corren un alto riesgo de ser blanco de ataques cibernéticos o podrían sufrir brechas de seguridad a través de vulnerabilidades recientemente descubiertas. Estas brechas podrían ocasionar perturbaciones graves en las entidades críticas e importantes de la región, así como en las instituciones de la Unión Europea. En cuanto a las capacidades de ciberseguridad en la UE, los Estados miembros han desarrollado estrategias nacionales que muestran una alineación general en sus objetivos. Sin embargo, los sectores críticos de la Unión presentan una considerable diversidad en cuanto a tamaño y nivel de importancia, lo que hace más complejo implementar y supervisar medidas de ciberseguridad de manera uniforme. Otro aspecto destacado es que ha habido un aumento general en la concienciación sobre ciberseguridad entre los ciudadanos europeos. En relación con las generaciones más jóvenes, el informe señala que tienen mayores competencias digitales, aunque existen variaciones significativas en la disponibilidad de programas educativos y en la madurez de la educación en ciberseguridad entre los distintos Estados miembros. Áreas prioritarias identificadas en el informe: El informe hace hincapié en cuatro áreas clave de prioridad para mejorar la ciberseguridad en la región: Implementación de políticas Gestión de cibercrisis Seguridad de la cadena de suministro Desarrollo de habilidades cibernéticas Recomendaciones clave del informe: A partir de los análisis, el informe presenta seis recomendaciones fundamentales para fortalecer la ciberseguridad en la Unión Europea, abarcando las cuatro áreas prioritarias mencionadas anteriormente, así como las capacidades de los operadores de sectores críticos, la concienciación sobre ciberseguridad y las mejores prácticas en ciberhigiene: Reforzar el apoyo técnico y financiero: Se recomienda aumentar el apoyo técnico y financiero para las instituciones, órganos y agencias de la UE, así como para las autoridades nacionales competentes y las entidades que entran en el ámbito de aplicación de la Directiva NIS2. Revisión del marco para la respuesta coordinada a ciberincidentes: Es necesario revisar y mejorar el marco europeo para la respuesta coordinada a ciberincidentes de gran escala, tal como ha solicitado el Consejo de la UE. Fortalecimiento de la mano de obra cibernética: El informe subraya la importancia de reforzar la mano de obra en ciberseguridad mediante la creación de la Academia de Competencias en Ciberseguridad de la UE, además de establecer un enfoque común para la formación en ciberseguridad, identificar las futuras necesidades de capacidades y crear un sistema europeo de certificación de habilidades cibernéticas. Seguridad de la cadena de suministro: Se recomienda intensificar las evaluaciones de riesgos a nivel de la UE sobre la seguridad de la cadena de suministro y desarrollar un marco político horizontal que aborde los desafíos cibernéticos tanto para el sector público como el privado. Mejorar la comprensión sectorial de las necesidades de ciberseguridad: Es crucial mejorar el nivel de madurez en ciberseguridad de los sectores cubiertos por la Directiva NIS, así como hacer uso del futuro Mecanismo de Emergencia de Ciberseguridad de la Ley de Cibersolidaridad para preparar y fortalecer la resiliencia sectorial, especialmente en los sectores más vulnerables. Promoción de una mayor concienciación sobre ciberseguridad: Es necesario implementar un enfoque armonizado a nivel de la UE para aumentar la conciencia sobre ciberseguridad y ciberhigiene entre profesionales y ciudadanos, contribuyendo a una cultura de seguridad en toda la región. Estas recomendaciones están orientadas a mejorar tanto la capacidad de respuesta ante ciberincidentes como la preparación frente a ciberamenazas a gran escala, asegurando una mayor cohesión en la estrategia de ciberseguridad en toda la Unión Europea. Ver informe aquí
3 Febrero 2025
Rincón del CISO
David Eladio García , Head of sSDLC in BBVA CIB, entrevista a Sergio López Chicheri, Country Manager Iberia en Commvault David Eladio: Sergio, cuéntanos cómo ha sido tu trayectoria hasta llegar a ser Country Manager de Commvault. ¿Qué factores fueron determinantes en tu camino hacia el liderazgo? Sergio López: Mi carrera comenzó hace más de 30 años, cuando supe que quería desarrollarme en el sector tecnológico. Tras roles en marketing, ventas y alianzas, llegué a Commvault hace siete años. Empecé como comercial de territorio, luego fui Director de Grandes Cuentas y ahora soy Country Manager. Para mí, el liderazgo se basa en dos elementos clave: inspirar a otros y construir relaciones sólidas, tanto con socios como con equipos internos. Liderar no es solo tomar decisiones, sino entender y conectar con las personas. Y tú David Eladio, ¿Cuáles fueron los factores que te han guiado hacia el camino del liderazgo? D.E.: Gracias por preguntar. Desde pequeño, siempre tuve una curiosidad por entender cómo funcionan las cosas. Llevo casi 18 años trabajando en seguridad, primero en GMV y luego en BBVA, donde he enfrentado diversos retos y aprendido a comprender mejor el negocio que protejo. Mi enfoque no ha sido ser un experto técnico, sino entender las personas detrás de la tecnología, inspirar y motivar equipos. Los "síes" que he dado, han sido los que me han permitido crecer y llegar a donde estoy. La vida son retos, y hablando de retos, ¿Cuál ha sido el mayor reto en tu carrera profesional y cómo lo enfrentaste? S.L.: Durante mis 30 años de trayectoria, uno de los momentos más decisivos fue mi incorporación a Commvault en 2017. En este rol, asumí la responsabilidad de gestionar directamente a los clientes, lo que representó un cambio importante en mi carrera. Tuve que ayudar a diversas compañías a definir y ejecutar estrategias efectivas de protección de la información, enfrentando desafíos constantes y cumpliendo con ambiciosos objetivos. A pesar de las exigencias, los resultados fueron muy positivos, lo que contribuyó a mi crecimiento tanto personal como organizacional, y me llevó a la posición en la que me encuentro hoy. D.E.: Entiendo completamente lo desafiante que puede llegar a ser la incorporación en una nueva empresa. Eso me recuerda que, un viernes a la salida del trabajo, mi responsable me indicó cómo a partir del lunes siguiente debería cubrir una posición responsabilizándose del SRE de una gran plataforma de analítica avanzada. Al principio no entendía mucho, pero me adapté rápidamente, aprendiendo tanto sobre la parte técnica como sobre gestión del tiempo y estrés. Fue un gran desafío, del cual me llevo grandes aprendizajes. En otro orden de ideas, quisiera preguntarte, ¿Qué valores fomentas para construir un equipo fuerte y resiliente en un sector tan dinámico? S.L.: En Commvault, la motivación del equipo proviene de trabajar con personas comprometidas. Fomentamos un ambiente basado en valores como pasión, honestidad y confianza. La adaptabilidad es clave para mantenerse al día con las tecnologías y amenazas emergentes, mientras que la colaboración y la confianza entre los miembros son esenciales para construir equipos fuertes y resilientes. En resumen, todo se trata de las personas. D.E.: Totalmente, además es imprescindible la comunicación. Cuando los problemas, retos o necesidades se comunican a tiempo y de manera honesta, suelen tener solución. Si se retrasan o no se comunican, la solución se vuelve más difícil o incluso inalcanzable. Siguiendo con un tema más técnico: La protección de datos es fundamental en la ciberseguridad, ya que todo, desde procesos internos hasta datos de clientes, depende de ellos. Es crucial gestionar bien los datos antes de intentar analizarlos o explotarlos. ¿Cómo ves el papel de la protección de datos en el contexto de la ciberseguridad empresarial actual y futura? S.L.: La ciberseguridad y la ciberresiliencia se están entrelazando. La primera, liderada por el CISO, intenta prevenir y evitar los ciberataques; mientras que la segunda, liderada por el CIO, los asume y busca una recuperación lo más rápida posible. En Commvault estamos tendiendo un puente entre ambos roles corporativos, que son clave para garantizar la supervivencia del negocio en caso de una brecha. Definir una estrategia completa no es sencillo: las organizaciones actuales tienen una IT híbrida, donde la nube pública está centralizando las inversiones en innovación. Esto conlleva unos riesgos nuevos: las estratégicas tradicionales que antes aplicábamos al entorno on-premise, ahora deben revisarse en la nube, donde la agilidad y la automatización son la norma. De hecho, esas capacidades de la nube que pueden utilizarse para desplegar entornos muy rápidamente, se están empleando también por los atacantes para destruirlos. Nosotros en Commvault proponemos automatizar como código la recuperación ante un ciberataque en la nube, para rebobinar en el tiempo a un momento previo a la brecha y hacer a esta irrelevante. Por cierto, esta aproximación es también muy útil ante los errores humanos, que también son frecuentes. D.E.: ¿Cómo gestionas el estrés y te mantienes enfocado? ¿Tienes alguna afición o actividad que te inspire? S.L.: El estrés, en su justa medida, puede ser un aliado positivo que me mantiene alerta y enfocado en el cumplimiento de mis objetivos. Considero que, cuando se gestiona adecuadamente, puede convertirse en una fuente de motivación que me impulsa a dar lo mejor de mí en los momentos clave. Aunque gestionar este equilibrio es un desafío constante, estoy comprometido a seguir mejorando. Por ello, procuro apoyarme en actividades que me permitan relajarme y recargar energías. Una de estas actividades es la música, una constante en mi vida que me ayuda a cerrar el día con serenidad. ¿Cómo sueles gestionar tú el estrés, David Eladio? D.E.: Mi válvula de escape son las zapatillas de correr, mis pies de gato y mi bolsa de magnesio. Si no puedo pasear por Madrid con música y cámara, un buen escape es viajar con mi pasaporte. Me gustaría también preguntarte, ¿Qué consejo le darías a alguien que aspira a ocupar un rol de liderazgo en tecnología y datos? S.L.: Mi consejo para quienes aspiran a un rol de liderazgo en tecnología y datos es nunca dejar de aprender y entender las necesidades de los clientes. La dedicación y el esfuerzo constante son clave para lograr el éxito. Además, un buen líder debe tener habilidades interpersonales, como la comunicación efectiva, la empatía y la capacidad de inspirar y escuchar a su equipo. D.E.: Sí, definitivamente, para liderar en tecnología y datos, debes entender que lideras personas, no solo tecnologías ni datos. Es crucial conocer la misión de la organización y cómo tus acciones impactan a equipos y stakeholders. Siguiendo con el tema de protección de datos, ¿Qué es lo que más te motiva de trabajar en un campo tan vital como la gestión y protección de datos? S.L.: Lo que más me motiva de trabajar en un campo tan vital como la gestión y protección de datos es la dinámica constante de cambio. La rapidez con la que evolucionan las necesidades y las tecnologías, junto con la lucha constante entre los malos actores y las empresas, crea un desafío único: estar siempre un paso por delante para ganar cada batalla. En un mundo hiperconectado, donde los datos son esenciales para casi todas las actividades económicas, sociales y tecnológicas, garantizar su seguridad no solo es una responsabilidad crítica, sino también una contribución directa a la estabilidad y el progreso de nuestra sociedad. Proteger lo más valioso que tienen las empresas —su información— es una tarea que exige compromiso, estrategia y una visión innovadora, y eso es lo que hace que este trabajo sea tan apasionante y significativo para mí. D.E.: En un mundo donde los datos son el nuevo oro, ¿qué mensaje le darías a las personas sobre cómo proteger su información personal en su día a día? S.L.: Les diría que sean plenamente conscientes del valor de sus datos personales y que adopten hábitos sencillos pero muy efectivos para protegerlos. Entre ellos, usar contraseñas fuertes y únicas, habilitar la autenticación en dos pasos, evitar compartir información sensible en redes sociales y estar siempre alerta ante intentos de phishing o mensajes sospechosos. Además, es fundamental confiar únicamente en soluciones y empresas que prioricen la seguridad de tus datos y ofrezcan tecnologías avanzadas para protegerlos. Por ejemplo, la app del BBVA incluye medidas como el doble factor de autenticación, reconocimiento biométrico y muchas otras características que garantizan la protección de la información personal de los usuarios. Este es solo un ejemplo de lo que se puede exigir a cualquier servicio o herramienta que maneje tus datos. En un mundo donde los datos son el nuevo oro, mi consejo es claro: no te conformes con menos. La protección de tus datos personales debe ser una prioridad tanto para ti como para las herramientas y servicios que decidas utilizar. D.E.: Me parece un gran consejo. La protección de nuestros datos personales debe ser una prioridad, y debemos ser conscientes de nuestra huella digital. Los ciberdelincuentes invierten mucho en robar información sensible, por lo que es crucial protegerla. Necesitamos más formación en este ámbito; así como aprendemos a cruzar la calle, deberíamos educarnos en seguridad digital, phishing y en la importancia de proteger nuestros datos.
2 Febrero 2025
Rincón del CISO
Joaquina Garrido Socia fundadora de Governance Lab entrevista a Susana Quintás, Consejera Independiente y Miembro de EJE&CON Joaquina Garrido: ¿Cómo describirías tu trayectoria profesional hasta ahora? Susana Quintás: Mi trayectoria ha sido un viaje emocionante, lleno de aprendizaje constante y reinvención. Empecé como auditora en Deloitte, donde adquirí una base financiera sólida. Luego, me adentré en el mundo bancario, ocupando roles clave en estrategia, relaciones con inversores y operaciones en Banco Pastor, Popular y Santander. A lo largo de mi carrera, también he creado empresas desde cero y trabajado en su transformación, lo que me permitió conocer sectores como el inmobiliario, gestionando una cartera de 30.000 millones y 83.000 activos. En 2016, me enamoré del mundo digital al involucrarme en un proyecto de inteligencia artificial con el apoyo de McKinsey. Este fue el impulso para dar el siguiente paso: unirme al ecosistema de las start-ups como Senior Advisor en Metrikus, una PropTech especializada en edificios inteligentes. Desde ahí, combiné mi experiencia en finanzas con mi pasión por la innovación y la sostenibilidad. Hoy, tengo la suerte de ser Consejera Independiente en varias empresas, como Sofinco y Reale Seguros Generales, donde participo activamente en comisiones de auditoría y presido la comisión de nombramientos y retribuciones. J.G.: Qué hitos destacarías en el camino? S.Q.: Creo que te voy a sorprender: mi primera decisión profesional de trascendencia la tomé con 11 años cuando mis padres me ofrecieron la posibilidad de irme a estudiar a un internado inglés y dije sí. Entonces no lo sabía, pero esta decisión, fue determinante para que liderara el proyecto de sacar a mercado de capitales en Londres la primera emisión de deuda senior de Banco Pastor con 27 años. Esto me puso en el foco de Presidencia y me dio responsabilidades adicionales. En 2011 lideré la operación corporativa de venta de Banco Pastor donde, de nuevo, tuve que tomar decisiones personales y profesionales importantes. Hace unos años decidí replantearme mi trayectoria y dar un giro hacia una segunda carrera profesional que me permitiera aprovechar todo lo aprendido en mis experiencias anteriores. Este cambio me llevó de vuelta al mundo de los consejos de administración, donde encontré un entorno ideal para poner en valor mi bagaje en estrategia, transformación y finanzas, combinándolo con una visión innovadora y sostenible. Además, en esta fase vital, he vuelto a escribir de forma asidua publicando habitualmente en La Voz de Galicia y soy co autora de tres libros sobre gobierno corporativo, el último “Cómo transformar desde el Consejo” editado por LID Editorial y presentado el pasado otoño. J.G.: ¿Cuál ha sido el reto más significativo que has enfrentado en tu carrera como consejera independiente y cómo lo has superado? S.Q.: Más que un reto mío personal, en los consejos de administración enfrentamos retos colectivos únicos en una época de transformación sin precedentes. La ciberseguridad ha pasado de ser un tema técnico a una prioridad estratégica. Asimismo, los cambios geoestratégicos, las disrupciones energéticas y la revolución digital exigen una visión integral y adaptativa. Mi reto como consejera es contribuir a que las empresas prosperen, trabajando con los equipos para identificar oportunidades, mitigar riesgos y mantener una visión a largo plazo. J.G.: ¿Cómo ha evolucionado tu rol al pasar de ejecutiva a consejera y qué nuevas habilidades has desarrollado a lo largo del tiempo? S.Q.: Es una transición más profunda de lo que parece. Como directiva, te centras en la ejecución diaria; como consejera, tu enfoque es estratégico, buscando aportar visión, análisis crítico y diversidad de perspectivas, "ya no eres el que ejecuta". Este cambio de mentalidad requiere habilidades como escuchar, construir consensos e influir sin autoridad formal. J.G.: ¿Cómo podrían los líderes actuales fomentar una cultura organizacional que integre tanto el humanismo digital como la innovación? S.Q.: Integrar humanismo digital e innovación es esencial, ya que el éxito de los proyectos tecnológicos depende de las personas. Hoy en día, el liderazgo debe ser diferente: necesitamos líderes "todo terreno" que no solo tengan experiencia en resultados financieros, sino que también puedan inspirar, movilizar y transformar con agilidad. Es crucial conectar con las expectativas de generaciones como los millennials y Gen Z, que tienen visiones muy distintas. Un estudio de PwC señaló que muchos líderes creen que sus empresas perderán relevancia en 10 años si no se transforman. Las organizaciones necesitan tanto al "granjero", que optimiza lo existente, como al "explorador", que busca nuevos caminos. Además, la adopción de la inteligencia artificial puede mejorar la productividad, pero es vital educar sobre sus beneficios y garantizar que nadie quede atrás en este proceso. J.G.: ¿Qué importancia crees que tiene la resiliencia en el liderazgo de hoy, y cómo la incorporas en tu rol como consejera? S.Q.: La resiliencia es una cualidad clave en el liderazgo de hoy. Los constantes cambios, la incertidumbre y los desafíos que enfrentamos exigen líderes capaces de adaptarse rápidamente, mantener la calma ante la adversidad y motivar a los equipos, incluso, en momentos complejos. Para mí, la resiliencia significa encontrar aprendizaje en cada obstáculo y mantener el enfoque en las soluciones sin perder la empatía. Para lo bueno y para lo malo, me ha tocado vivir situaciones únicas: estaba en Londres de roadshow el día que cayó Lehman, he vivido dos fusiones, varias crisis económicas, y la crisis financiera de principio a fin. Con 50 años me reinventé apostando por lo que me apasionaba (el mundo digital) y me convertí en startapera en la década en la que muchos piensan en la prejubilación. Todas estas experiencias me han enseñado que la resiliencia no es solo resistir, sino transformarse. Como consejera, la incorporo al fomentar una mentalidad de crecimiento en quienes me rodean, apoyándolos para que vean los retos como oportunidades de mejora y fortaleza. Además, trato de predicar con el ejemplo: gestiono el estrés, mantengo la perspectiva en situaciones difíciles y refuerzo la importancia de mantener el equilibrio emocional. Un liderazgo resiliente no solo inspira confianza, sino que también permite construir equipos sólidos y preparados para el futuro. J.G.: ¿Qué cualidades y habilidades buscas en los nuevos talentos y qué crees que es imprescindible en el contexto actual? S.Q.: El trabajo está inmerso en plena revolución, cada vez más vamos a capacidades aumentadas por la inteligencia artificial y nuevas formas de trabajar. Precisamente esto, hace que para mí sea todavía más necesario incorporar apersonas con capacidades humanas únicas, como empatía, curiosidad, pensamiento crítico, inteligencia emocional, y agilidad, en lugar de solo habilidades técnicas. Estas capacidades son cruciales en un mundo laboral en constante cambio. Dicho esto, también es evidente que el avance tecnológico requiere perfiles técnicos altamente especializados, capaces de dominar herramientas digitales y desarrollar soluciones innovadoras. Sin embargo, creo firmemente que el verdadero valor surge al combinar estas habilidades técnicas con las capacidades humanas, creando profesionales completos y resilientes. J.G.: ¿Qué métodos o enfoques te parecen más efectivos para detectar, nutrir y retener talento en las organizaciones? S.Q.: Detectar, nutrir y retener talento requiere una estrategia integral basada en compromiso, planificación y comunicación alineada con los objetivos organizativos. Lo primero es que la empresa tenga un propósito genuino, no solo un discurso vacío, sino algo que se perciba en la práctica diaria: en la toma de decisiones, el trato a las personas, las promociones, etc. La gente quiere formar parte de algo significativo, donde su esfuerzo tenga un impacto real. El liderazgo debe ser coherente entre lo que se dice y lo que se hace. Si hay divergencia, los empleados lo notan rápidamente. Por ello, un liderazgo auténtico genera un efecto positivo en toda la organización. Además, así como cuidamos la experiencia del cliente, debemos construir una experiencia del empleado que los atraiga y motive, ayudándoles a ser la mejor versión profesional de sí mismos. J.G.: ¿Cómo influye tu vida personal y tus hobbies en tu enfoque profesional y en tu toma de decisiones? S.Q.: Yo soy por definición curiosa, me encanta aprender, intento aprender algo nuevo todos los días. Tengo un perfil muy explorador tanto en mi vida personal como profesional y también me gusta entender las cosas en profundidad, por ejemplo, acabo de volver de Egipto y en vez de ir en el clásico crucero me he ido con un grupo de arqueólogos. Me gusta viajar y conectar con los sitios que visito. Esa energía de descubrimiento es lo que me impulsa a crecer y a buscar soluciones creativas en los retos que me toca afrontar. J.G.: ¿Existe alguna actividad o hábito personal que consideres crucial para tu desarrollo profesional y tu bienestar emocional? S.Q.: Cuando estás en puestos de primer nivel, la exigencia es alta, la dedicación también por lo que es importante encontrar una actividad que te ayude a desconectar y a mantener tu bienestar personal. A mi me funcionó el Bikram yoga que es un yoga que se hace a 40 grados y cuando sales estás como una rosa. J.G.: ¿Qué legado te gustaría dejar en el ámbito empresarial y en los equipos con los que colaboras? S.Q.: Si algo quiero que quede como legado en mi vida, es ser recordada como la mejor madre, una gran persona y una profesional competente e íntegra. En el ámbito profesional, me gustaría que mi paso por las empresas y los equipos haya dejado huella como una persona a la que le gustaban los retos, que nunca se rendía y que se apasionaba por la innovación, inspirando a quienes trabajaron conmigo. Para mí, el verdadero impacto no reside solo en los resultados, sino en la capacidad de dejar una huella positiva y duradera en las personas, impulsándolas a crecer, a creer en sus propias posibilidades y a perseguir sus sueños con valentía y por eso, parte de mi tiempo lo dedico, al mentoring tanto en el Club de Consejeros de ESADE como en WIRES, mi objetivo es ayudar a otras mujeres a enfocar su segunda carrera, en el primer caso y en el segundo a impulsar el talento de las nuevas generaciones. J.G.: Si pudieras definir en una frase tu filosofía de vida o de trabajo, ¿cuál sería? S.Q.: La filosofía que intento transmitir a mis hijos es “Nunca dejéis de aprender” y “Por ti que no quede” en el trabajo y en la vida.
2 Febrero 2025
Rincón del CISO
En un mundo donde los datos son considerados el "oro del siglo XXI", la ciberseguridad ya no es “solo” una ventaja competitiva para las empresas. Ha pasado de ser una necesidad estratégica a convertirse en una obligación marcada por un marco normativo cada vez más riguroso. Directivas como la NIS2 y DORA son claros ejemplos de cómo la legislación está definiendo un punto de inflexión en la protección de datos y la resiliencia digital. En la última década, hemos visto cómo los ciberataques se han convertido en una amenaza sistémica, donde los casos de ransomware, robo de datos sensibles y ataques dirigidos contra infraestructuras críticas han puesto de manifiesto las graves consecuencias que una brecha de seguridad puede tener para las organizaciones, sus clientes y, en última instancia, la economía global. Una realidad que ha llevado a que la ciberseguridad no solo se considere un asunto técnico, sino una prioridad estratégica en la agenda de los consejos de administración. Pero, además, la ciberseguridad va inexorablemente ligada al dato. Y es que, los ciberdelincuentes ya no buscan solo interrumpir operaciones o infiltrarse en sistemas por simple notoriedad; ahora, su objetivo principal es acceder a los datos empresariales, que representan un recurso clave para actividades ilícitas como el fraude, la extorsión o la comercialización en mercados clandestinos. De esta manera, el ransomware se ha consolidado como la principal amenaza que, llevado a cabo mediante tácticas de ingeniería social o phishing, utiliza métodos cada vez más sofisticados para engañar a los empleados y explotar vulnerabilidades, convirtiendo a cualquier organización en un blanco potencial. En el tejido empresarial, la ciberseguridad ha competido con otras prioridades corporativas, quedando relegados a un segundo plano hasta que tenía lugar un incidente grave. Este enfoque reactivo ha sido, en muchos casos y por desgracia, la norma. La puesta en marcha de directivas como, RGPD, DORA o NIS2 ha cambiado las reglas del juego, ya que, no solo elevan los estándares de ciberseguridad, sino que también establecen consecuencias claras para quienes no cumplan con ellas. Este marco regulador no solo aborda los ciberriesgos de forma integral, sino que también empujan a las empresas a implementar sistemas de protección más robustos, obligando a las organizaciones a desarrollar estrategias de seguridad optimizadas, no solo desde una perspectiva técnica, sino también desde la gobernanza y la gestión integral de riesgos. Para los CISO, estas normativas representan una oportunidad clave para hacer las cosas bien, empoderarse y utilizar herramientas y metodologías que respalden su trabajo. Ahora, cuentan con un mandato claro para exigir recursos, implementar políticas de seguridad y elevar las preocupaciones sobre ciberseguridad al nivel estratégico. Un aspecto diferenciador de NIS2 es que pone un énfasis significativo en la gestión de riesgos y en la implicación de la alta dirección. Ya no basta con delegar la ciberseguridad en departamentos técnicos; las juntas directivas y los altos ejecutivos tienen la responsabilidad directa de supervisar y fomentar una cultura organizacional basada en la seguridad digital. Este cambio cultural es fundamental para construir organizaciones resilientes frente a las amenazas cibernéticas. Promover esta cultura de ciberseguridad implica reconocer que los riesgos no están aislados en silos tecnológicos. Las empresas deben considerar la seguridad desde una perspectiva holística, donde cada área de la organización entienda su rol en la protección de los datos y sistemas. Además, la formación continua y la concienciación de los empleados son pilares esenciales en la construcción de este enfoque integral, ya que, son el vector más vulnerable. Solo a través de una combinación de tecnología avanzada, formación eficaz y liderazgo comprometido se puede afrontar el complejo panorama actual. La resiliencia cibernética, más allá de ser un requisito normativo, se convierte en una ventaja competitiva que inspira confianza entre los clientes, socios y empleados. Las empresas que abracen el cambio no solo estarán mejor preparadas para enfrentar las amenazas actuales, sino que también contribuirán a construir un ecosistema digital más seguro para todos. Raúl Guillén Cybersecurity Strategy Evangelist en Trend Micro
2 Febrero 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

