Rincón del CISO
El Impacto del Teletrabajo Tras la Pandemia: Un Equilibrio Más Justo, Pero con Nuevos Desafíos El mundo laboral ha cambiado drásticamente en los últimos cinco años, y, sin duda, uno de los mayores cambios que hemos presenciado es el auge del teletrabajo. Según Richard Gadd, vicepresidente sénior y director general de EMEAI en Commvault, la pandemia de la COVID-19 aceleró una transformación que ya se venía gestando. Debido al confinamiento, el teletrabajo no solo se consolidó como una opción viable, sino como la nueva norma para millones de empleados a nivel mundial. Este cambio no solo ha impactado la forma en que trabajamos, sino que ha transformado profundamente la cultura laboral. El teletrabajo ha abierto la puerta a un equilibrio más justo entre la vida profesional y personal, permitiendo que las personas puedan administrar mejor su tiempo y sus responsabilidades. La flexibilidad que ofrece trabajar desde casa ha permitido a muchos empleados superar barreras que antes eran insuperables, como las que enfrentan los padres al cuidar a sus hijos. Richard Gadd menciona que “tras tener un hijo, volver al trabajo puede ser difícil”, y el teletrabajo ha brindado a los padres una opción más flexible y accesible, ya sea para llevar a los niños al colegio o simplemente estar en casa cuando sus hijos llegan de la escuela. Este nuevo modelo de trabajo también ha permitido a las empresas reducir costos, con muchas organizaciones cerrando oficinas o trasladándose a espacios más pequeños. Sin embargo, hay que reconocer que este cambio no está exento de desafíos. Si bien el trabajo remoto ha sido una bendición para muchos, especialmente aquellos que buscan un equilibrio con su vida personal, el contacto cara a cara ha disminuido, afectando la capacidad de los equipos para innovar y colaborar de manera eficiente. Según Gadd, “la innovación y el liderazgo se construyen a partir de reuniones en las que el personal se reúne”. Las videollamadas de Zoom o Teams, aunque útiles, no generan el mismo nivel de interacción espontánea o creatividad que un encuentro físico en la oficina. Este es un desafío crucial para las organizaciones que buscan mantener una cultura colaborativa fuerte. Para los nuevos empleados, el teletrabajo permanente también puede dificultar la mentoría y la formación, que son esenciales para un crecimiento profesional efectivo. Por eso, el modelo híbrido parece ser el camino a seguir. Gadd sugiere que el equilibrio entre el trabajo en oficina y el teletrabajo está tomando fuerza como la opción preferida. Este enfoque permite a los empleados disfrutar de la flexibilidad del trabajo remoto, pero también fomenta el contacto en persona, fundamental para la cohesión del equipo y el desarrollo de nuevos proyectos. La Revolución de la Nube: Oportunidades y Responsabilidades Desde una perspectiva operativa, la tecnología ha sido uno de los motores de esta transformación. Gadd destaca cómo la nube ha sido crucial para permitir que el trabajo flexible prospere. La nube ha proporcionado la flexibilidad y escalabilidad necesarias para que los equipos dispersos geográficamente puedan seguir colaborando de manera efectiva. Sin embargo, con la flexibilidad que ofrece la nube, también viene una gran responsabilidad. Las empresas deben garantizar que sus soluciones de seguridad sean lo suficientemente robustas para proteger sus datos y aplicaciones en un entorno digital cada vez más complejo y vulnerable. "Un gran poder conlleva una gran responsabilidad", dice Gadd, y en el caso de la nube, esto es aún más relevante. Para que el trabajo flexible siga siendo una opción viable, los líderes empresariales deben priorizar la seguridad y asegurarse de que sus empleados estén educados sobre los riesgos cibernéticos. Desde redes inseguras hasta ataques de phishing, las amenazas digitales están en constante evolución, y la falta de medidas preventivas puede costar caro a las empresas. El Futuro del Trabajo: Prepararse para el Cambio y la Seguridad Así que, mientras celebramos las ventajas del teletrabajo, también debemos ser conscientes de los desafíos que esto implica. Las empresas no solo tienen que gestionar la flexibilidad de los modelos de trabajo, sino también garantizar la seguridad en la era digital. Como bien señala Gadd, el trabajo flexible no es solo una cuestión de adaptarse a las nuevas demandas de los empleados, sino de hacerlo de manera segura y responsable. En resumen, la pandemia ha cambiado para siempre la forma en que trabajamos. El teletrabajo ha permitido una mayor equidad y ha abierto nuevas oportunidades para muchos empleados, pero también ha introducido nuevos desafíos, tanto en términos de colaboración como de seguridad cibernética. El modelo híbrido parece ser la opción más equilibrada, y la clave del éxito será combinar esta flexibilidad con una estrategia de seguridad sólida para proteger lo que más importa: nuestros datos y las personas que hacen posible el trabajo de las organizaciones.
21 Marzo 2025
Rincón del CISO
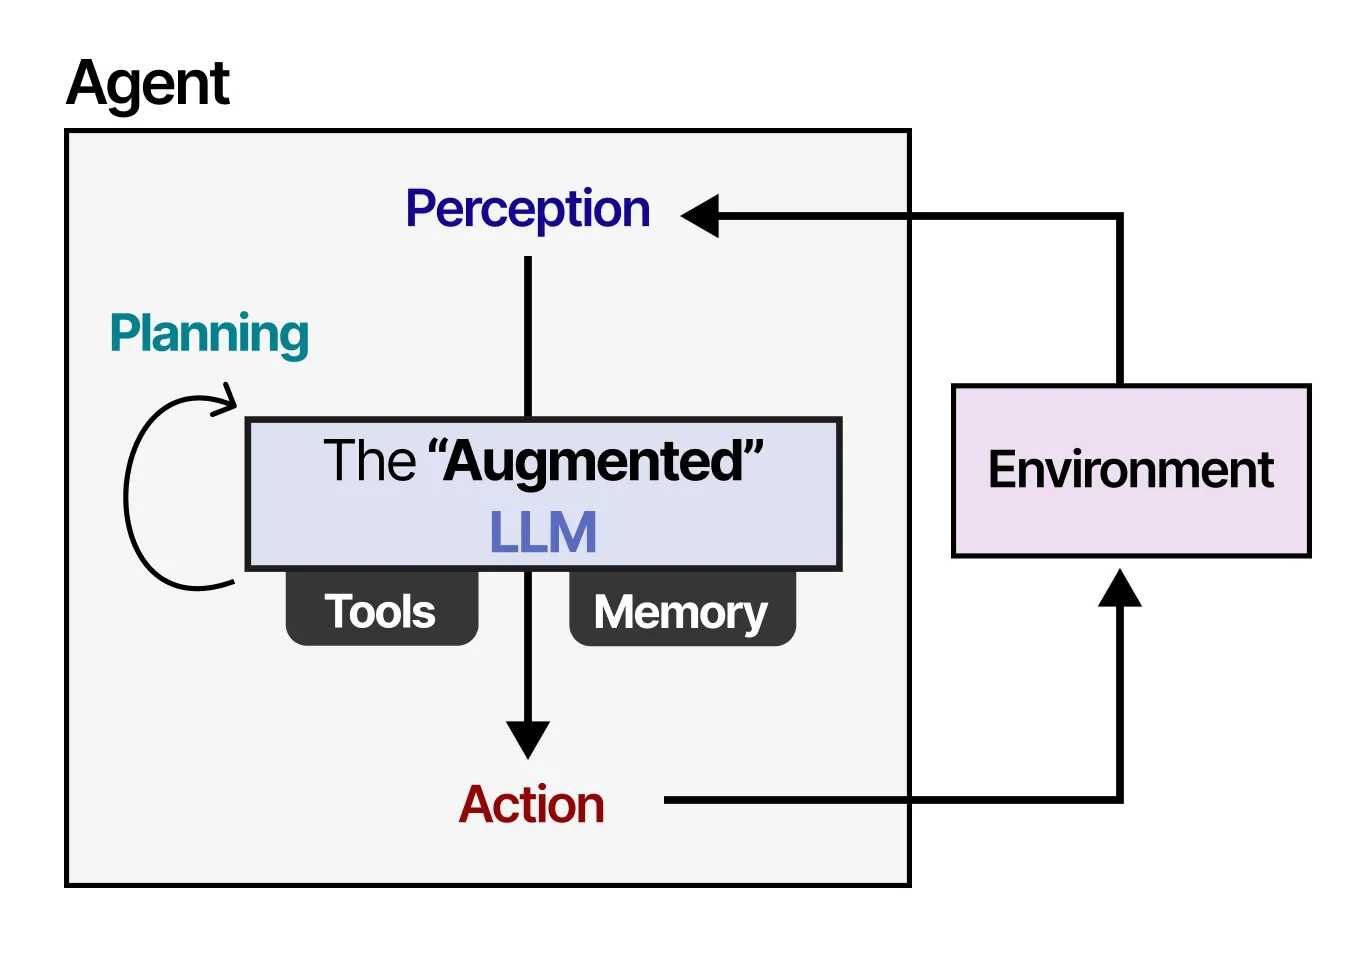
Los agentes LLM (Modelos de Lenguaje de Gran Tamaño) están redefiniendo las capacidades de la inteligencia artificial. En su última publicación, Maarten Grootendorst ofrece una guía visual profunda que desglosa cómo funcionan estos sistemas, explicando sus componentes como la memoria, las herramientas y la planificación. Con más de 60 visualizaciones, es un recurso esencial para quienes buscan comprender la complejidad de los agentes LLM. Para aprender más, accede a la guía completa aquí.
20 Marzo 2025
Rincón del CISO
La ciberseguridad es una de las áreas más críticas y dinámicas del mundo digital, y mantenerse al tanto de sus desarrollos es fundamental para proteger nuestra información y nuestras infraestructuras. Desde guías para principiantes hasta textos más avanzados, estos libros ofrecen valiosas lecciones sobre cómo defenderse contra amenazas cibernéticas y cómo comprender las tácticas que los ciberdelincuentes utilizan. Si deseas mejorar tus habilidades, entender los desafíos actuales de la ciberseguridad y descubrir enfoques innovadores, esta selección de los mejores libros te sorprenderá y te proporcionará el conocimiento necesario para avanzar en este campo vital. ¡Prepárate para sumergirte en el fascinante mundo de la seguridad digital! Ciberseguridad - Lester Evans (Inglés)Una guía esencial sobre seguridad informática y ciberseguridad para principiantes. En este libro se tratan temas como el hacking ético, la evaluación de riesgos, la ingeniería social, las estrategias de ataque y defensa, y la guerra cibernética. Haga clic aquí para matar a todos - Bruce Schneier (Español)Este libro aborda cómo Internet ha penetrado el mundo físico, desde automóviles autónomos hasta dispositivos inteligentes. Bruce Schneier explora los riesgos y las implicaciones de la ciberseguridad en una era hiperconectada, planteando políticas de sentido común para aprovechar los beneficios de la tecnología sin caer en sus peligros. Blue Team Field Manual (BTFM) - Alan J. White, Ben Clark (Inglés)El BTFM es una guía para responder a incidentes de ciberseguridad, alineada con el Marco de Ciberseguridad NIST. El manual ofrece pasos tácticos y comandos útiles para las fases de preparación, trabajo y recuperación de un incidente de ciberseguridad. Es la guía para quienes integran el Blue Team en un entorno de seguridad. El arte de la invisibilidad - Kevin Mitnick (Español)Kevin Mitnick, uno de los hackers más famosos del mundo, nos enseña cómo proteger nuestra privacidad en la era del Gran Hermano y el Big Data. El libro ofrece tácticas y métodos económicos para protegernos, así como técnicas avanzadas para maximizar nuestra privacidad en un mundo donde cada paso es vigilado. Aprendizaje análisis de malware - Monnappa KA (Inglés)Este libro se enfoca en los conceptos clave del análisis de malware y la investigación forense de la memoria. Proporciona un enfoque detallado sobre cómo detectar, analizar e investigar las amenazas de malware, así como las tácticas y técnicas de los adversarios. A través de ejemplos reales, el libro enseña cómo entender el comportamiento y las características del malware, y cómo responder a los incidentes relacionados con él 21. Hacking & Cracking: Redes Inalámbricas WiFi - Luis Angulo (Español)Este libro se adentra en el mundo del pentesting de redes WiFi, desde el uso de herramientas en la interfaz de Kali Linux hasta el crackeo de las redes más comunes, como WEP y WPA/WPA2. Ideal para quienes quieren iniciarse en el hacking ético de redes inalámbricas, cubriendo desde los ataques a los puntos de acceso hasta los usuarios conectados. Con un enfoque práctico, es perfecto tanto para estudiantes como expertos en ciberseguridad. Ingeniería Social: El Arte del Hacking Personal - Hadnagy (Español)La ingeniería social es uno de los campos más fascinantes y peligrosos de la ciberseguridad. Este libro de Hadnagy explora cómo los hackers utilizan el engaño para explotar el comportamiento humano y obtener acceso a información confidencial. En lugar de atacar sistemas, se centran en manipular a las personas, un enfoque invisible para la mayoría de las medidas de seguridad. Hadnagy revela las técnicas utilizadas para engañar incluso al personal de seguridad más experimentado y cómo podemos protegernos de estas amenazas. Metasploit para Pentesters - Pablo González (Español)Metasploit es una de las herramientas más poderosas en el mundo del pentesting, pero puede ser un desafío para los principiantes. Este libro se enfoca en enseñar cómo utilizar el Framework Metasploit de manera efectiva. Desde su introducción hasta su uso avanzado, Pablo González llena un vacío importante para los hispanohablantes interesados en aprender sobre esta herramienta esencial para la ciberseguridad. RTFM: Red Team Field Manual - Ben ClarkEl RTFM es una guía esencial para los profesionales del Red Team, aquellos que se encargan de simular ataques para evaluar las defensas de un sistema. Con instrucciones rápidas sobre las herramientas más comunes de línea de comandos en Linux y Windows, este manual es una referencia invaluable para situaciones de emergencia. Además, ofrece nuevas técnicas de Red Team, ayudando a ahorrar tiempo en situaciones donde no hay espacio para consultar manuales detallados. Hacking: The Art of Exploitation - Jon Erickson (Inglés)Este libro se adentra en los fundamentos del hacking desde un enfoque técnico y detallado. A diferencia de otros libros, Jon Erickson no solo muestra cómo ejecutar exploits existentes, sino que enseña cómo funcionan realmente los métodos de hacking. Es una obra para aquellos interesados en entender la programación en C desde la perspectiva de un hacker, por lo que está dirigido a lectores con una base sólida en programación y ciberseguridad.
18 Marzo 2025
Rincón del CISO
El 2024 ha sido un año marcado por una serie de ataques cibernéticos devastadores que han afectado a empresas de todos los tamaños y sectores, revelando la vulnerabilidad a la que están expuestas las organizaciones frente a las crecientes amenazas de ransomware. Entre los casos más sonados, destaca el reciente ciberataque sufrido por Infortisa, un importante mayorista valenciano de tecnología, justo antes del Black Friday, una de las campañas comerciales más cruciales del año. A la par, se suma la historia de Paul Abbott, un ex-directivo de la empresa logística Knights of Old, que perdió su negocio debido a un ataque de ransomware en 2023, en un suceso que se ha convertido en una advertencia sobre las graves consecuencias de no estar completamente preparado para enfrentar este tipo de incidentes. El Ataque a Infortisa: La Amenaza en Pleno Black Friday El 27 de noviembre de 2024, la empresa Infortisa sufrió un ataque de ransomware que encriptó sus servidores y equipos justo antes de la crucial campaña de Black Friday. Andrés Pastor, director general de la compañía, alertó rápidamente a clientes y colaboradores de que algunos de los equipos afectados contenían datos sensibles, incluidos números de cuenta bancaria, información fiscal y detalles de facturación. Aunque la compañía desconectó inmediatamente los sistemas comprometidos, los ciberdelincuentes podrían haber tenido acceso a dicha información, lo que generó una considerable preocupación entre sus clientes. A pesar del golpe inicial, Infortisa trabajó sin descanso con expertos en ciberseguridad y autoridades para restaurar sus sistemas. En un comunicado emitido pocos días después del ataque, Pastor tranquilizó a los clientes, asegurando que los servicios de la empresa continuarían con algunos retrasos en el proceso de pedidos, pero que las operaciones se restablecerían rápidamente. Y así fue: apenas una semana después, Infortisa informó que sus sistemas estaban completamente operativos, alentando a los clientes a realizar compras con "total tranquilidad y seguridad". Sin embargo, el impacto de este ataque ha dejado una marca indeleble en la empresa, que se vio obligada a lidiar con la crisis durante un período ya complejo debido a los efectos de la DANA (Depresión Aislada en Niveles Altos) que asoló la región meses antes. El Testimonio de Paul Abbott: Un Desgarrador Recordatorio de las Consecuencias del Ransomware l caso de Infortisa no es aislado, y es parte de una tendencia creciente de ataques de ransomware que han afectado a empresas a nivel global. Paul Abbott, ex-director de la empresa logística Knights of Old, comparte una historia aún más devastadora. En 2023, la compañía que cofundó y dirigió durante años fue desmantelada por un ataque de ransomware orquestado por el grupo de hackers Akira, uno de los más prolíficos del mundo. A través de un ataque de "fuerza bruta", los ciberdelincuentes lograron adivinar la contraseña de un empleado y acceder a sistemas internos clave de la empresa, lo que les permitió cifrar toda la infraestructura tecnológica de la organización. A pesar de que Abbott había tomado medidas preventivas, como contratar un seguro de ciberseguridad y cumplir con las normativas internacionales de protección de datos, la empresa no pudo evitar la caída. Los atacantes pidieron un rescate millonario en criptomonedas, pero después de no pagar, Akira publicó los registros internos de la empresa en la dark web, lo que hizo imposible que Knights of Old pudiera seguir operando. En tan solo tres meses, la empresa se fue a la quiebra, y 730 empleados perdieron sus empleos, incluyendo Abbott, quien perdió no solo su puesto sino también su participación en la empresa. ¿Deberían las Empresas Pagar a los Ciberdelincuentes? Ambos casos, el de Infortisa y el de Knights of Old, muestran la fragilidad de las empresas ante los ataques de ransomware y ponen sobre la mesa una cuestión crucial: ¿deberían las empresas pagar el rescate exigido por los ciberdelincuentes? El caso de Infortisa no llegó a una resolución tan drástica como el de Knights of Old, pero plantea la pregunta de si pagar el rescate realmente garantiza que los atacantes devolverán la información o, peor aún, que no la publicarán o la usarán para extorsionar de nuevo. En muchos casos, las empresas que pagan no reciben lo que esperan, y el ciclo de ataques podría continuar. Además, la decisión de pagar solo fomenta la actividad delictiva y alimenta el crecimiento de grupos como Akira. Por otro lado, como demuestra la experiencia de Abbott, no pagar el rescate también conlleva enormes riesgos. Sin acceso a sus sistemas y con la presión de la insolvencia, las empresas pueden perder no solo sus datos, sino también la capacidad de operar, lo que podría llevarlas a la quiebra, dejando a los empleados y clientes en una situación precaria. Algunos expertos en ciberseguridad, como Paul Cashmore, director de Solace Global Cyber, advierten que las organizaciones deben estar mejor preparadas, con estrategias claras de prevención y respuesta. “Las empresas necesitan entender la ferocidad de estos ataques. No se trata solo de protegerse, sino de actuar con rapidez cuando ocurre el ataque. Además, deben asegurarse de contar con expertos que sepan cómo negociar con los atacantes y, sobre todo, minimizar el daño a largo plazo”, señaló Cashmore.
17 Marzo 2025

Rincón del CISO
Europa está trazando un plan para distanciarse de Elon Musk y Starlink, con España en la primera línea de esta estrategia. Recientemente, se produjeron caídas en X, la red social anteriormente conocida como Twitter, las cuales fueron atribuidas por Elon Musk a un masivo ciberataque de gran escala. El grupo de hackers conocido como Dark Storm Team reivindicó este ataque poco después. Sin embargo, expertos en ciberseguridad han cuestionado esta versión, sugiriendo que la causa podría estar relacionada con fallos internos en la configuración de los servidores de la plataforma, lo que habría facilitado el ataque. Según reportes del medio The Wired, Elon Musk afirmó que la interrupción del servicio fue producto de una ofensiva ejecutada por "un gran grupo coordinado y/o un país", mencionando después direcciones IP procedentes de Ucrania. Sin embargo, los expertos en análisis de tráfico de red consultados han desestimado esta teoría, apuntando que la infraestructura de la red social estaba expuesta debido a una protección insuficiente contra los ataques de denegación de servicio (DDoS). Un error en la seguridad expuso los servidores Investigadores de Cisco ThousandEyes y Zayo descubrieron que varios servidores de X no estaban protegidos adecuadamente por la capa de seguridad de Cloudflare, lo que permitió a los atacantes enviar tráfico malicioso directamente a la plataforma. Aunque la compañía ya ha corregido estas vulnerabilidades, la falta de previsión ha generado preocupación en la comunidad tecnológica. El análisis de los expertos indica que la ofensiva fue realizada a través de una botnet, formada por dispositivos comprometidos como cámaras y grabadores digitales. Además, alertan que la atribución de un ataque basándose únicamente en las direcciones IP es poco fiable, ya que los ciberdelincuentes suelen emplear redes de proxys y VPN para ocultar su origen real. No es la primera vez que Musk atribuye problemas en X a un ciberataque. A finales de 2024, tras la caída de una retransmisión en vivo con Donald Trump, Musk declaró que un ataque DDoS había sido la causa, aunque más tarde se demostró que no hubo tal ofensiva. Ahora, con el nuevo colapso de la plataforma, las sospechas recaen sobre una deficiente gestión interna de la ciberseguridad.
14 Marzo 2025
Rincón del CISO
El impacto financiero de los ciberataques sigue en aumento, impulsado por la adopción de nuevas tecnologías y la sofisticación de las amenazas. En lo que va de 2024, los costes relacionados con la ciberseguridad han experimentado un incremento del 35%, con proyecciones que apuntan a un 40% durante campañas críticas como las de Navidad. Así lo revela el informe de tendencias y ciberamenazas del segundo semestre de 2024, elaborado por el Departamento de Cyber Threat Intelligence de NTT DATA. El estudio detalla cómo el crecimiento sostenido de los ciberataques y la evolución de los vectores de amenaza están generando un impacto económico cada vez mayor en las empresas. Factores clave del aumento de costes El informe destaca que la adopción de tecnologías emergentes, como el Metaverso y la integración de sistemas OT e IoT, ha elevado los costes de contención en un 40% para las empresas que han implementado estas herramientas, en comparación con aquellas que no lo han hecho. Esta situación refleja la complejidad añadida que implica la protección de infraestructuras digitales interconectadas y la necesidad de medidas de seguridad avanzadas. Además, la aceleración digital derivada de la pandemia, el auge de nuevas tecnologías y la evolución de las amenazas cibernéticas han contribuido a un incremento constante en sanciones, pagos de rescates, disrupciones de negocio y refuerzo cibernético desde 2020 hasta la actualidad. Principales amenazas y sectores afectados El estudio señala un crecimiento alarmante en la frecuencia y sofisticación de ataques como el ransomware, phishing y el uso de deepfakes, lo que pone en jaque a sectores estratégicos como la salud, la manufacturación y los servicios financieros. Estos sectores, debido a sus debilidades estructurales y la alta dependencia de dispositivos interconectados, han sido especialmente vulnerables al alza de ataques de denegación de servicio (DoS) y brechas de datos. El informe proyecta que los presupuestos destinados a ciberseguridad seguirán aumentando entre un 20% y un 30% anual hasta 2025, presionando a las organizaciones a reforzar sus estrategias de mitigación y respuesta ante incidentes. Tendencias y retos para el futuro De cara a los próximos meses, el informe de NTT DATA advierte sobre la consolidación de nuevos vectores de ataque y la creciente sofisticación de las amenazas. En este contexto, las empresas deberán priorizar inversiones en soluciones de ciberseguridad más robustas, mejorar sus estrategias de respuesta ante incidentes y fortalecer la colaboración con entidades especializadas para minimizar los riesgos y costos asociados a las amenazas digitales en constante evolución.
13 Marzo 2025
Rincón del CISO
La actividad de ciberintrusión vinculada a China crece un 150 % en 2024, con sectores estratégicos en el punto de mira Las amenazas digitales patrocinadas por el Estado han aumentado exponencialmente en el último año. Los sectores financiero, de medios de comunicación, manufacturero e industrial han experimentado un incremento de hasta un 300 % en ataques vinculados a China, según el Informe Global de Amenazas 2025 de CrowdStrike. Una expansión global con nuevas tácticas de evasión El espionaje digital con origen en China ha alcanzado niveles sin precedentes, con siete nuevos grupos especializados en tácticas avanzadas de intrusión detectados en 2024. Entre ellos, destacan LIMINAL PANDA, LOCKSMITH PANDA y OPERATOR PANDA, que se centran en comprometer redes de telecomunicaciones, infraestructuras tecnológicas y entidades estratégicas en Asia y otras regiones. Mientras tanto, VAULT PANDA ha dirigido su actividad al sector financiero global, y ENVOY PANDA ha incrementado su presencia en entidades gubernamentales en África y Oriente Medio. Más allá del aumento en la cantidad de ataques, los ciberdelincuentes han evolucionado su modus operandi, alejándose de operaciones rápidas de "smash-and-grab" para adoptar enfoques más específicos y dirigidos. La respuesta a los esfuerzos de rastreo y desarticulación por parte de gobiernos y fuerzas de seguridad ha llevado a estos grupos a sofisticar sus métodos, empleando redes de dispositivos comprometidos para anonimizar su tráfico y dificultar su rastreo. Un panorama de amenazas en constante evolución Las tácticas de estos grupos no se limitan a la explotación de vulnerabilidades técnicas. El informe de CrowdStrike destaca que los ataques de phishing e ingeniería social basados en inteligencia artificial generativa han crecido de manera alarmante, con un aumento del 442 % en los intentos de vishing (phishing por voz) en la segunda mitad de 2024. Además, los ataques sin malware, basados en el robo de credenciales y accesos legítimos, han aumentado significativamente, representando el 79 % de las intrusiones iniciales. Esto demuestra un cambio de estrategia en los actores de amenazas, que ahora evitan herramientas maliciosas fácilmente detectables y optan por infiltraciones más sutiles y difíciles de rastrear. Con la acelerada evolución del ciberespionaje y la creciente sofisticación de los ataques, las organizaciones de todo el mundo se enfrentan a una amenaza cada vez más difícil de mitigar. La combinación de inteligencia artificial, tácticas avanzadas de anonimización y una presencia global consolidada refuerzan la necesidad de estrategias de seguridad más ágiles y resilientes frente a este panorama de amenazas en constante cambio. Editado por CyberLideria MGZN, En Madrid, 10 de Marzo de 2025.
11 Marzo 2025
Rincón del CISO
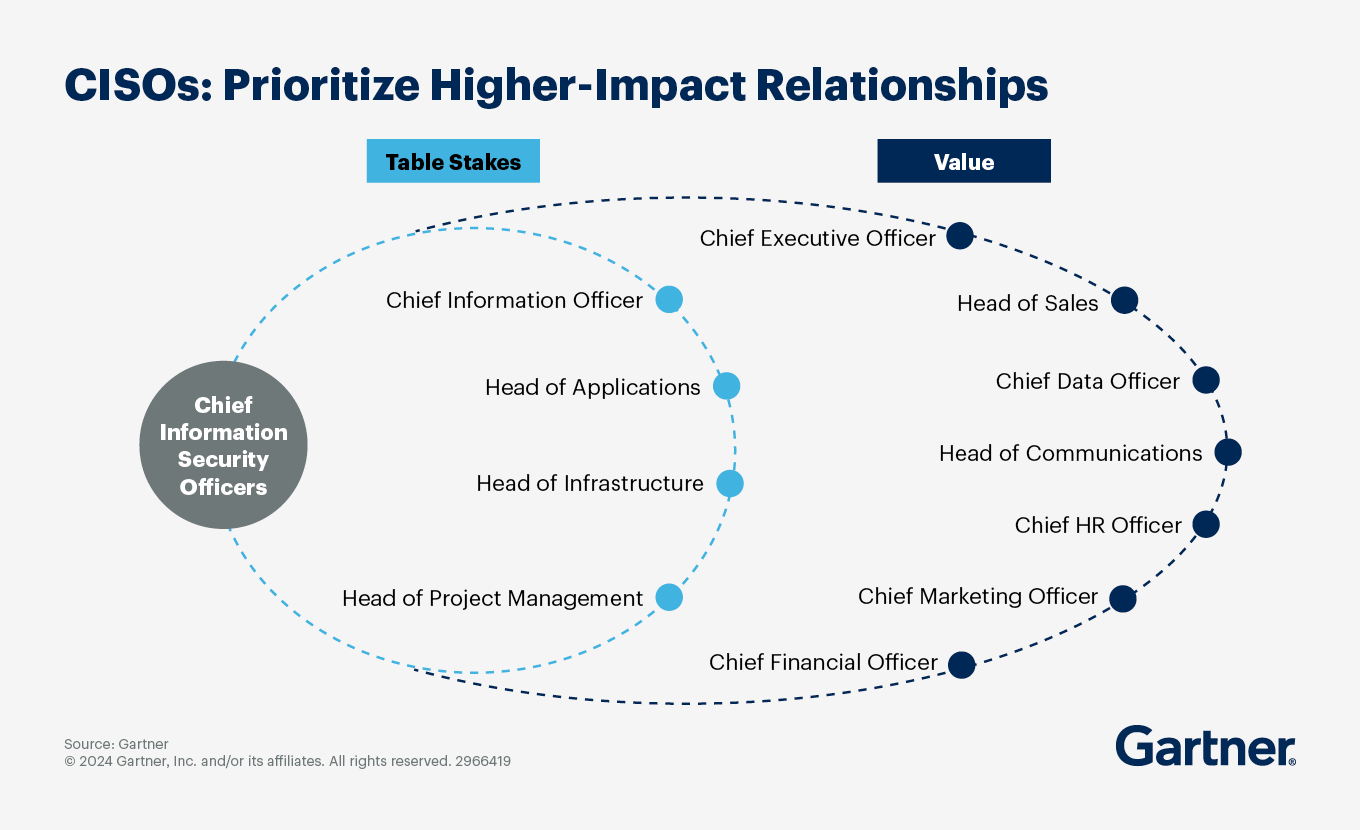
La colaboración entre CIOs y CISOs será vital en la evolución del modelo operativo de ciberseguridad en la empresa Los directivos de ciberseguridad se enfrentan a una avalancha de riesgos cibernéticos, los cuales tienen un crecimiento exponencial, en volumen, complejidad y alcance. Estas labores chocan con las labores de los CEOs y los empleados fuera del sector de la tecnología de la información de la empresa, que están tomando decisiones, buscando soluciones tecnológicas y haciendo peligrar la seguridad cibernética de la empresa. La mejor defensa que pueden adoptar actualmente para evitar estos posibles escapes dentro de la misma empresa, por decisiones personales de empleados sin conocimiento de ciberseguridad, es la centralización con un enfoque de descentralización. El equipo de IT bajo los mandos del CIO y del CISO debe tener un control global sobre la seguridad de la empresa, e imponer una serie de estándares, requisitos o políticas. Pero a su vez, permitir flexibilidad para que cada equipo tome decisiones operativas y ajuste sus prácticas de acuerdo con su contexto. Otro paso de gran importancia para los directivos de ciberseguridad es alejarse de la metodología Waterfall para acercarse a la metodología Agile, es decir pasar de un enfoque tradicional y lineal a un enfoque más flexible y colaborativo. La integración de nuevos roles, como el puesto de BISO, es decir, alguien responsable de actuar como nexo entre el equipo de IT y el área de negocio, La adaptación de nuevas formas de trabajo con nuevos procesos, como los cloud-first, teniendo claro el tipo de nube que se está contratando, ya sea privada, híbrida o multicloud y asegurarnos de que es la opción correcta para nuestros datos. Los CIOs deben colaborar estrechamente con los CISOs para garantizar que la estrategia y el programa de ciberseguridad estén alineados con los objetivos del negocio y el nivel de riesgo que la organización está dispuesta a asumir. Esta cooperación es clave para identificar nuevas tecnologías que no solo fortalezcan la seguridad, sino que también impulsen los resultados empresariales y respalden la transformación digital de la compañía. Además, es fundamental que ambos trabajen en conjunto con los principales líderes de la organización para establecer un consenso sobre el nivel de riesgo aceptable. A partir de esta alineación, deben definir un plan estructurado para gestionar esos riesgos de manera efectiva, asegurando que la ciberseguridad se integre como un pilar estratégico dentro de la empresa.
10 Marzo 2025
Rincón del CISO
El nuevo estudio ayuda a los profesionales de la seguridad a ir por delante y vencer a los ciberdelincuentes Akamai Tecnologies ha publicado su “Defenders’ Guide 2025: Fortalezca sus defensas para el futuro” . Este informe sobre el estado de Internet (SOTI) es el primero en incluir investigaciones prácticas, con novedades sobre puntuaciones de riesgos, abuso de VPN y técnicas avanzadas de malware, para que las empresas puedan reforzar su estrategia de ciberseguridad. También resulta especialmente interesante para los CISO, pues expone un marco de seguridad exhaustivo con medidas proactivas como base firme de unas estrategias de ciberseguridad basadas en los resultados de los estudios. "Esta guía sirve para recordar a los CISO la importancia que tiene la investigación en sus estrategias de ciberseguridad. Al disponer de análisis técnicos innovadores sobre los ataques e integrar esta información en sus procesos, tecnologías y equipos, las organizaciones pueden mitigar correctamente los riesgos de este panorama digital, cada vez más complejo. Todo esto permite hacer mejores inversiones en seguridad, reducir el riesgo de incidentes costosos y, en definitiva, reducir los costes", destaca Francisco Arnau, vicepresidente regional de Akamai para España y Portugal. "Con una estrategia cimentada en las investigaciones y los estudios, los equipos de seguridad pueden trabajar conforme a los últimos descubrimientos y enfrentarse de manera pragmática y certera a las amenazas actuales". Los profesionales encontrarán en este informe la visión de expertos en ciberseguridad y científicos de datos que se enfrentan a amenazas diarias en primera línea de batalla. La Guía tiene un enfoque eminentemente práctico. En palabras de Arnau: "Se suelen publicar informes sobre grandes ciberamenazas orientados a los directores de seguridad y otros responsables. Y son buenos informes, pero también es importante que aquellos que batallan en primera línea tengan unas orientaciones específicas. Esta guía es exactamente eso, y es la primera del sector. Es una herramienta completa y unificada que incluye los nuevos hallazgos y las prácticas recomendadas para ir un paso por delante de las amenazas emergentes". "Al sintetizar las mejores investigaciones, no solo dotamos a los profesionales de la ciberseguridad de información crucial, sino que también les ayudamos a gestionar mejor su tiempo y recursos para lograr los mejores resultados en esta lucha". Aspectos destacados de la Guía de Seguridad 2025: Gestión de riesgos Se incluye un nuevo modelo de puntuación de riesgos que cuantifica las vulnerabilidades de una organización según la importancia de la aplicación, la complejidad de la red y la probabilidad de riesgos para la seguridad. Las recomendaciones incluyen: Análisis del impacto sobre terminales, estrategias de segmentación y métodos para mitigar los riesgos internos y externos. La sección sobre metamorfosis del malware tratasobre arquitectura peer-to-peer y malware sin archivo, algunas de las técnicas avanzadas que emplean botnets como NoaBot y RedTail. También se recomiendan acciones concretas para mitigar estas amenazas, como la gestión de parches y la capacitación de los empleados. Arquitectura de red Una nueva investigación sobre el abuso de VPN revela las vulnerabilidades en dispositivos VPN que están siendo explotadas por atacantes avanzados. Las soluciones incluyen: Adoptar protocolos ligeros de acceso a directorios (LDAP) seguros; realizar cifrados personalizados; y actualizar el firmware. Una investigación sobre filtro de scripts de sitios (XSS) pone en relieve la innegable necesidad de implementar defensas por capas para abordar las vulnerabilidades en el procesamiento de información introducida por usuarios. Seguridad del host El análisis de seis vulnerabilidades de Kubernetes entre 2023 y 2024 expone los riesgos de ataques de inyección de comandos. Se recomienda utilizar parches de manera proactiva y vigilar los entornos contenerizados contra amenazas emergentes. Acceda al informe completo Esta Guía de Seguridad 2025 es un recurso vital para las organizaciones que quieren anticiparse a las amenazas de un panorama digital cada vez más complejo. Para leer la investigación en profundidad y descubrir las diferentes recomendaciones, descargue el informe completo en español.
7 Marzo 2025
Rincón del CISO
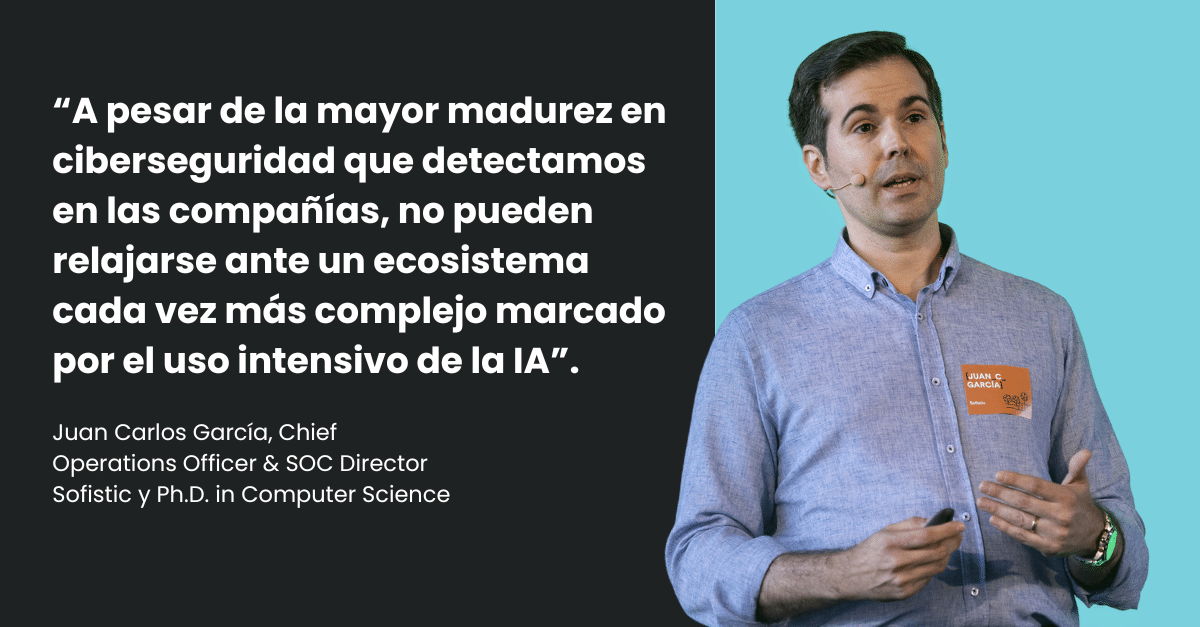
El Informe de tendencias en ciberseguridad 2025, realizado por Sofistic, la división de ciberseguridad de Cuatroochenta, concluye que una mayor monitorización de las organizaciones ha logrado reducir la gravedad de las vulnerabilidades encontradas. No obstante, el análisis resalta la necesidad de seguir implementando medidas para abordar fallos de menor riesgo, que aunque no representan una amenaza inmediata, podrían facilitar ataques de mayor impacto debido a la creciente profesionalización de los ciberdelincuentes. SOC (Centro de Operaciones de Seguridad) de Sofistic en España. Los cibercriminales suelen iniciar sus ataques utilizando sistemas automatizados para detectar brechas en las organizaciones y esperan a explotarlas en momentos específicos como los fines de semana o festivos, cuando las empresas están más vulnerables. Esta es una de las principales conclusiones del Informe de tendencias en ciberseguridad 2025, que analiza los resultados obtenidos en auditorías y la monitorización realizada a través de sus centros de operaciones de seguridad (SOC) en España y Latinoamérica durante el año 2024. El estudio indica que durante los días laborables, de lunes a viernes, la cantidad de alertas y casos registrados es mayor. Esto se debe a que en esos días la "superficie de ataque" suele ser más amplia, debido a que más personas están trabajando y se encuentran conectadas más plataformas y sistemas. En este contexto, los ciberdelincuentes aprovechan la automatización para realizar ataques de fuerza bruta, como intentos de acceso o registro en cuentas, con el fin de encontrar brechas. Luego, esperan hasta los fines de semana o festivos para llevar a cabo los ataques, cuando hay menos personal disponible, la concentración es más baja y se emplean dispositivos con menor protección, como teléfonos móviles. A pesar de esta tendencia, el informe subraya que el cibercrimen sigue evolucionando y se está volviendo cada vez más sofisticado y profesionalizado. Mayor monitorización frente a ataques de menor criticidad El informe señala que los ciberdelincuentes están aprovechando las tensiones geopolíticas, los conflictos comerciales y las rivalidades económicas, sumado a las tecnologías emergentes, la creciente dependencia de las cadenas de suministro y la sofisticación de los ataques basados en IA. Todo esto está aumentando la complejidad del panorama de la ciberseguridad. Con respecto a las auditorías, se observa un incremento del 2% en el número de vulnerabilidades detectadas, pero también una disminución del 8% en la severidad de las mismas. Esta tendencia también se refleja en la monitorización del SOC, donde se gestionaron un 27% más de casos durante 2024. Si bien ha habido una ligera disminución de los casos más críticos y de alta seguridad, los casos de severidad media han aumentado en 7 puntos. Estos casos no suelen comprometer directamente la operativa de las empresas, pero pueden ser la base de ataques más complejos en el futuro. Los fallos más comunes detectados en las auditorías son aquellos relacionados con el control de acceso, que representan un 26% del total. Estas vulnerabilidades suelen estar motivadas por autorizaciones incorrectas o restricciones de acceso mal implementadas, lo que permite a usuarios o sistemas no autorizados acceder a datos, aplicaciones o recursos restringidos. Este tipo de fallos también genera el mayor número de casos gestionados por el SOC (29%), lo que se atribuye a la implementación de políticas de seguridad más detalladas, gracias a la madurez de las empresas en cuanto a ciberseguridad. Más interacción con el phishing, pero con menos víctimas El informe también destaca que ha aumentado la cantidad de personas que abren correos electrónicos maliciosos, alcanzando casi la mitad de los empleados. Sin embargo, lo positivo es que ha disminuido el número de personas que finalmente caen en la trampa del phishing: un 39% menos las que acceden a los enlaces maliciosos y un 31% menos las que proporcionan sus datos personales. Esta mejora se debe a las campañas de formación y concienciación, que han incrementado la capacidad de los empleados para identificar estos correos fraudulentos. A pesar de los avances, aún existe un porcentaje significativo de personas que caen en estas trampas, lo que puede comprometer los sistemas de las organizaciones y generar repercusiones graves. Recomendaciones de ciberseguridad para 2025 De acuerdo con las previsiones de McKinsey, el gasto mundial en productos y servicios de ciberseguridad aumentará un 13% en 2025, como respuesta a la creciente complejidad de las ciberamenazas. En este contexto y tras el análisis de las auditorías y la monitorización del SOC, el informe propone una serie de recomendaciones clave: Adoptar una estrategia integral de ciberseguridad para acelerar la detección y respuesta. Un enfoque global que permita identificar vulnerabilidades mediante auditorías, fortalecer la seguridad con tecnologías específicas y monitorizar continuamente los entornos de las empresas. Prestar especial atención a los modelos basados en inteligencia artificial, dado que los ataques impulsados por IA están siendo cada vez más sofisticados y personalizados. Además, la inteligencia artificial puede ser útil para prever posibles ciberataques y guiar a las empresas en sus investigaciones y respuestas. Evaluar los riesgos de los proveedores para involucrar a toda la cadena de suministro en las estrategias de ciberseguridad. Los ciberdelincuentes exploran todos los posibles vectores de ataque, incluidas las debilidades del entorno externo y de los colaboradores. Fortalecer la cultura de seguridad mediante el uso de controles tecnológicos, procesos administrativos sólidos y programas continuos de formación y concienciación para todos los empleados. El Informe de tendencias en ciberseguridad 2025 se basa en una muestra representativa de las auditorías realizadas por Sofistic en 2024, con 1.350 vulnerabilidades detectadas en 140 auditorías de seguridad y los resultados de la monitorización de 100.000 alertas y 1.500 casos gestionados a través de los SOC ubicados en Panamá, Colombia y España. El estudio abarca principalmente infraestructuras críticas (como compañías energéticas, distribución de agua, aeropuertos y hospitales), así como sectores como banca y finanzas, servicios, retail y telecomunicaciones en Latinoamérica y España. Las conclusiones y recomendaciones son aplicables a cualquier tipo de organización. El informe ha sido realizado por Manu Ginés, Jefe de I+D en Sofistic, y Juan Carlos García, Director de Operaciones y SOC y Ph.D. en Ciencias de la Computación.
5 Marzo 2025
Rincón del CISO
CrowdStrike ha publicado su Informe Global de Amenazas 2025, que revela un aumento en los ataques cibernéticos provenientes de China, el uso creciente de IA generativa y más ataques a la infraestructura en la nube. El mensaje para los líderes empresariales es claro en el exhaustivo Informe Global de Amenazas 2025 de CrowdStrike: subestimar a tus adversarios es un riesgo que no se puede permitir. Los atacantes se están volviendo más eficientes, enfocados y profesionales en su enfoque de lanzar ataques maliciosos, aprovechando tecnologías avanzadas como la IA y el aprendizaje automático. Estas tecnologías están siendo comercializadas para los ciberdelincuentes tanto como para las organizaciones que atacan. En el caso de la IA generativa, los adversarios más efectivos, provenientes de todas las categorías principales (naciones-estado, delitos cibernéticos y hacktivistas), se han convertido en adoptantes entusiastas, explotando el impacto de herramientas empresariales comúnmente utilizadas, como los chatbots. En particular, la actividad relacionada con China ha experimentado un aumento del 150% en ataques cibernéticos, según CrowdStrike, lo que representa una de las muchas amenazas de rápido crecimiento que las empresas deben abordar para mantenerse un paso adelante, reforzando y fortaleciendo sus posturas de ciberseguridad en 2025. El avance de China en los ciberataquesCrowdStrike expone la creciente agresividad de las operaciones cibernéticas de China. Mientras que los adversarios vinculados a China han escalado los ataques patrocinados por el estado en un 150%, el informe también muestra que los ataques dirigidos a sectores como servicios financieros, medios de comunicación, manufactura e industrial aumentaron hasta un 300%. La investigación de CrowdStrike identificó siete nuevos grupos de amenazas persistentes avanzadas (APT) relacionados con China en 2024, cinco de los cuales destacaron por su especialización y sofisticación. El informe menciona que "la aparición de adversarios con tácticas, comercio y alcance de objetivos únicos representa un cambio continuo en las intrusiones relacionadas con China, pasando de operaciones de ‘robo rápido’ a intrusiones cada vez más enfocadas y específicas". Adam Meyers, vicepresidente senior de Inteligencia en CrowdStrike, comentó:“La ciberespionaje agresivo de China, combinado con la rápida armamentización de la IA impulsada por el engaño, está obligando a las organizaciones a repensar su enfoque de seguridad”. “Los adversarios explotan brechas de identidad, aprovechan el ingeniería social y se mueven entre dominios sin ser detectados, lo que hace que las defensas tradicionales sean ineficaces. Para detener las brechas, se necesita una plataforma unificada potenciada por inteligencia en tiempo real y caza de amenazas, correlacionando la actividad de identidad, la nube y los puntos finales para eliminar los puntos ciegos donde se esconden los adversarios". Paisaje de amenazas multifacéticasVarios otros tipos de amenazas y áreas de vulnerabilidad dentro de las empresas dominan los hallazgos de CrowdStrike. Los entornos en la nube, que están creciendo rápidamente dentro de las organizaciones, enfrentan un número creciente de ataques. En 2024, las intrusiones nuevas y no atribuibles en la nube aumentaron un 26% en comparación con 2023, lo que demuestra el creciente interés de los actores hostiles por explotar los servicios en la nube. Los ataques exitosos a menudo comienzan con el acceso interno a través de cuentas válidas, aprovechando las herramientas de gestión de entornos en la nube para moverse lateralmente y explotar vulnerabilidades. El uso indebido de cuentas válidas representó el 35% de los incidentes en la nube en la primera mitad de 2024. Los ciberdelincuentes también explotan configuraciones incorrectas, controles de acceso inadecuados y vulnerabilidades dentro de las infraestructuras de la nube para obtener acceso no autorizado a datos sensibles y sistemas críticos. Un hallazgo importante del informe es el aumento de los ataques basados en identidad. Los adversarios están explotando cada vez más las credenciales robadas para acceder inicialmente a los sistemas, con un 75% de los ataques siendo libres de malware. Los atacantes utilizaron credenciales comprometidas para infiltrarse en los sistemas como usuarios legítimos, moviéndose lateralmente sin ser detectados a través de actividades manuales. Este cambio hacia intrusiones basadas en credenciales resalta la necesidad de medidas robustas de protección de identidad. Una vez dentro, los atacantes pueden moverse lateralmente dentro de las redes, a menudo eludiendo los métodos tradicionales de detección. La mercantilización de identidades robadas ha exacerbado aún más este problema, con un aumento del 20% en los anuncios de credenciales válidas en foros subterráneos. Relacionado con el robo de identidad, hay un aumento de las tácticas de suplantación y el phishing impulsado por IA, lo que alimentó un aumento del 442% en el phishing de voz en la primera mitad de 2024. Según CrowdStrike, grupos sofisticados de eCrime como CURLY SPIDER, CHATTY SPIDER y PLUMP SPIDER utilizaron la ingeniería social para robar credenciales, establecer sesiones remotas y evadir la detección. Velocidad en aumento y el uso de la IA generativaPreocupantemente para las organizaciones, la rapidez con que los atacantes pueden explotar una red ha aumentado significativamente. El informe destaca que el tiempo de ruptura (el tiempo que tarda un adversario en comenzar a moverse lateralmente dentro de una red) alcanzó un mínimo histórico en 2025, cayendo a un promedio de 48 minutos. El tiempo más rápido observado fue de 51 segundos. La IA generativa jugó un papel fundamental al permitir muchos de estos diferentes vectores de ataque. Uno de los ejemplos más conocidos fue la creación de falsos candidatos a puestos de trabajo para infiltrar grandes organizaciones por parte del grupo Famous Chollima, así como el trabajo de los atacantes vinculados a China, Rusia e Irán que interfirieron en elecciones con desinformación impulsada por IA. A la luz de estos desarrollos, los líderes empresariales deben adoptar un enfoque proactivo y completo para la ciberseguridad. Esto incluye la implementación de plataformas de seguridad unificadas mediante soluciones de seguridad integradas que ofrezcan visibilidad en todos los entornos. Fortalecer la gestión de identidad y acceso (IAM) es crucial, particularmente debido al aumento de los ataques basados en identidad. Las organizaciones deben imponer autenticación multifactor (MFA), realizar auditorías regulares de los privilegios de los usuarios y monitorear continuamente los patrones de acceso anómalos. Otras áreas clave a enfocarse en 2025 y más allá incluyen la inversión en tecnologías de seguridad impulsadas por IA, la mejora de la capacitación y concientización de los empleados, y el desarrollo y actualización periódica de planes de respuesta ante incidentes.
4 Marzo 2025
Rincón del CISO
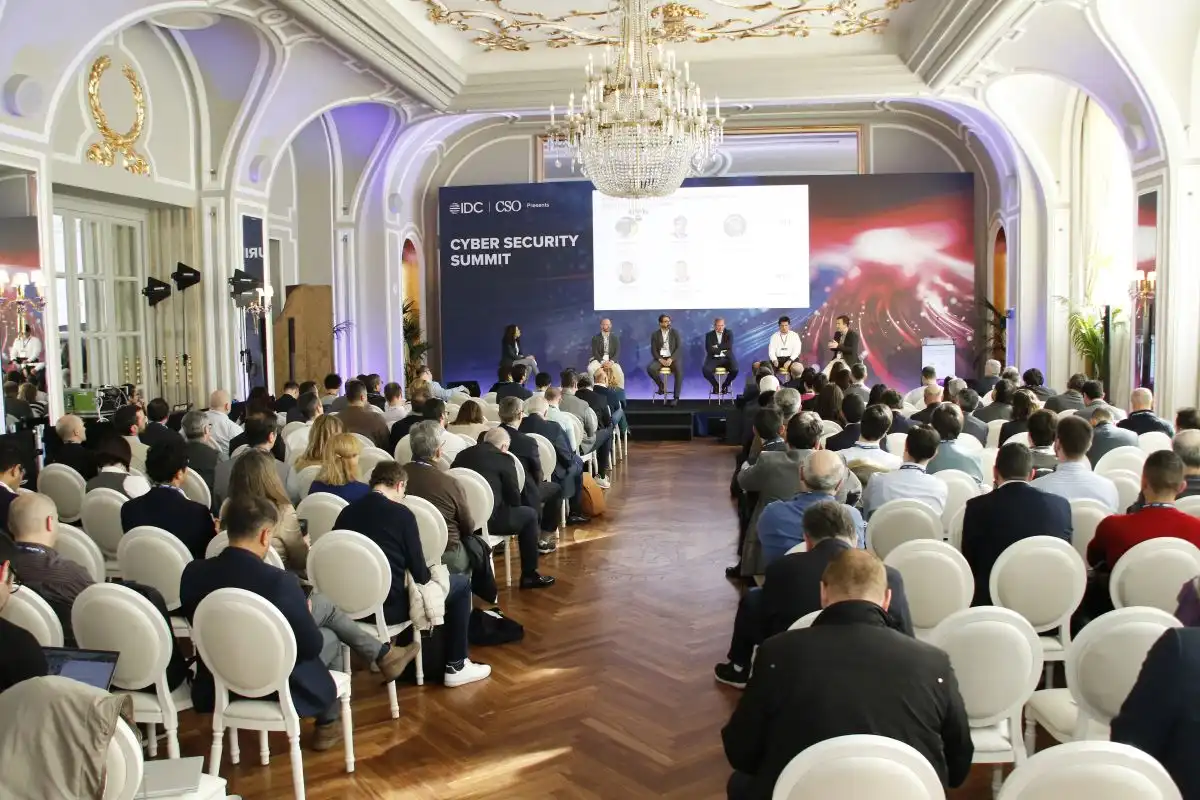
Expertos en ciberseguridad y CISOs de destacadas empresas españolas se reunieron en el Cybersecurity Summit 2025, organizado por CSO e IDC, para analizar los principales desafíos del sector. Uno de los debates centrales giró en torno a la evolución del Centro de Operaciones de Seguridad (SOC), que se enfrenta a retos como la alineación con los objetivos empresariales, la irrupción de la IA y el cumplimiento de nuevas regulaciones europeas. Los ponentes coincidieron en la necesidad de automatización, eficiencia y contextualización de alertas para gestionar mejor el creciente volumen de amenazas. En cuanto a la escasez de talento en ciberseguridad, los expertos destacaron la urgencia de fomentar la formación especializada, la diversidad y la atracción de nuevos perfiles, además de integrar habilidades no técnicas. También subrayaron el impacto de la IA en la automatización de tareas, permitiendo que los profesionales se enfoquen en la estrategia y la inteligencia humana. La confianza cero se consolida como estándar en ciberseguridad El enfoque de ‘confianza cero’ (Zero Trust) y el auge de tecnologías emergentes como firewalls de última generación, perímetro de acceso seguro (SASE) y detección extendida de amenazas (XDR) fueron los temas clave de un panel de debate moderado por Mario Moreno, coordinador editorial de COMPUTERWORLD y CSO en España. Jesús Mérida, CISO de Iberia, destacó que la idea de que el perímetro de seguridad tradicional ha desaparecido y que ahora la identidad es el nuevo perímetro no es nueva, pero finalmente ha sido asimilada por el mercado. En su sector, clave para el transporte aéreo, han apostado completamente por esta estrategia. Mérida subrayó que los CISO deben asumir que los incidentes de ciberseguridad son inevitables y centrarse en garantizar que los usuarios tengan acceso seguro a lo que necesitan, asegurando que todos los procesos y sistemas operen correctamente. Por su parte, José Carlos Herrera, CISO para Europa de Sigma, recordó que la confianza cero no es solo una tecnología, sino una estrategia que involucra múltiples procesos. Implementarla requiere definir una meta y simplificar la integración de diversas tecnologías. Herrera aconsejó a las empresas diseñar su estrategia en función de sus recursos y riesgos, priorizando los aspectos más críticos para avanzar de manera efectiva. Mérida insistió en la importancia de identificar los casos de uso más relevantes para el negocio y evitar la complejidad innecesaria. “Es clave que no haya zonas oscuras sin monitorizar y que el concepto de confianza cero se integre desde la fase de detección hasta la respuesta”, señaló. Además, advirtió que la llegada de la IA obligará a evolucionar las arquitecturas de seguridad. Enrique Cervantes, director de seguridad e infraestructura tecnológica en Cesce, resaltó que el concepto de ‘confianza cero’ ha permitido a las organizaciones centrarse en lo realmente importante. Recordó que la ciberseguridad nació en un entorno de ‘full trust’ (confianza total), que debía ser regulado, y que, gracias a Zero Trust, ahora existe un marco estructurado de buenas prácticas y tecnologías que ya se aplicaban en cierta medida. Cervantes explicó que la pandemia aceleró la adopción de estos nuevos modelos debido a la descentralización del puesto de trabajo. Su equipo tuvo que adaptar rápidamente los perímetros y desplegar nuevas soluciones de seguridad, evolucionando hacia procesos basados en el comportamiento y el riesgo. “La desaparición del perímetro tradicional nos obligó a evolucionar”, concluyó. Proteger los activos críticos en la nube y la cadena de suministro En un coloquio moderado por Fernando Muñoz (CIO Executive Council), se discutió sobre cómo proteger las aplicaciones y entornos en la nube, identificar vulnerabilidades y gestionar la seguridad con proveedores externos en un entorno interconectado. Enrique Miranda, CISO de Ferrovial Energy, destacó que la migración a la nube ofrece ventajas como la escalabilidad, pero también implica riesgos, especialmente en la cadena de suministro. Subrayó la importancia de asegurarse de que los proveedores cumplan con las normativas y garantizó que el acceso seguro a las nubes es esencial. Alberto López, responsable global de TI y ciberseguridad de Solaria, agregó que la democratización del acceso a la tecnología puede traer riesgos, como la falta de visibilidad sobre los servidores en la nube. Insistió en la necesidad de una formación robusta en ciberseguridad y un entendimiento claro del modelo de responsabilidad compartida en la nube. Antonio Fernandes, CISO de Financiera Maderera, mencionó los retos de la migración a la nube y alertó sobre los riesgos derivados de la falta de soberanía digital en Europa. Rafael Ceres, CISO global de Iberdrola, comparó el viaje a la nube con las fases de un duelo, recomendando una mentalidad adaptada al cloud y un gobierno sólido. Elena Cerrada, de SailPoint, remarcó que la transformación a la nube no es un proceso lineal, sino una evolución continua, con un énfasis particular en la gestión de identidades. Por último, Carlos Tortosa, de Eset, resaltó la importancia de contar con un presupuesto adecuado y una estrategia clara en el camino hacia una mayor ciberseguridad en la nube. IA, Datos y Automatización para Combatir Amenazas Cibernéticas En un panel moderado por Mario Moreno (COMPUTERWORLD/CSO), se discutió sobre cómo la inteligencia artificial (IA), los datos y la automatización son claves para responder a amenazas cibernéticas, pero también conllevan riesgos. Javier Tobal, CISO de Astara, destacó que la IA puede ser útil, pero es necesario aplicar controles y gestión experta. Sin embargo, reconoció que la rápida adopción de IA por parte de departamentos sin el control del equipo de seguridad es un desafío. Jesús Abascal, CISO de Plenitude, también observó que los empleados están adoptando herramientas como ChatGPT sin el control adecuado, por lo que están desarrollando un plan para gestionar su uso de forma segura. Marcelo Castro, de Devo, enfatizó que la IA no es una solución universal, pero puede mejorar los tiempos de respuesta y complementar el trabajo humano. Advirtió que la industria de ciberseguridad está quedándose atrás en comparación con el uso de IA por parte de los cibercriminales, lo que hace que la lucha contra el crimen cibernético sea cada vez más compleja. Devo y Plenitude ya enfrentan ataques que utilizan IA, incluyendo deepfakes, lo que aumenta la preocupación por la creciente sofisticación de los ataques. Gestión de Crisis Ante Ciberataques En una mesa redonda moderada por Fernando Muñoz (CIO Executive Council), se discutió la importancia de tener planes de gestión de crisis para recuperarse rápidamente de un ataque. David Moreno de Tendam relató su experiencia con un ataque de ransomware que afectó algunos procesos, pero destacó la importancia de la gestión emocional del equipo y la comunicación clara durante una crisis. David González, de Coren, coincidió en que los planes de emergencia deben adaptarse rápidamente ante un ataque, y aunque no han enfrentado un ransomware, han experimentado otras amenazas pequeñas. También destacó la importancia de aumentar el presupuesto para ciberseguridad. Francisco Javier Farfán, de Burger King, señaló que el mayor riesgo proviene de los proveedores externos, ya que los atacantes suelen ingresar a través de sus sistemas. También insistió en que la alta dirección debe comprender la ciberseguridad. Javier Sánchez, de Engie, destacó que, como empresa de infraestructura crítica, están expuestos a ataques debido a su presencia en múltiples países. Subrayó la importancia de adaptarse a la hiperconectividad y madurar hacia el mundo de la tecnología operacional (OT).
3 Marzo 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

