Rincón del CISO
Semperis, líder en seguridad de identidades y ciberresiliencia basada en IA, ha publicado los resultados de un nuevo estudio sobre ciberataques contra compañías de agua y electricidad en Estados Unidos y Reino Unido. El 62% de los operadores han sido objeto de ciberataques en el último año y la gran mayoría (80%) lo han sido varias veces. Los recientes ciberataques perpetrados por grupos de estados-nación contra empresas de suministro de agua y electricidad ponen de manifiesto la vulnerabilidad de las infraestructuras críticas. Un reciente aviso de la EPA, la Agencia de Protección del Medio Ambiente de Estados Unidos, a las empresas de suministro de agua recomendaba medidas para detectar, responder y recuperarse de los ciberataques. Recientemente, un grupo vinculado a Volt Typhoon, el grupo de amenazas patrocinado por el estado chino, vulneró una empresa de servicios públicos en Littleton, Massachusetts. Además, American Water Works, la mayor empresa de suministro de agua y aguas residuales de Estados Unidos, detectó recientemente actividad no autorizada en su red informática, lo que provocó la interrupción del servicio al cliente y la facturación. Los expertos del sector de la ciberseguridad consideran preocupante el hecho de que más de un tercio (38%) de las empresas de servicios públicos crean que no han sido objeto de ciberataques. Según los expertos, es probable que buena parte de estos operadores simplemente no dispongan de la tecnología o los conocimientos necesarios para detectar actividades maliciosas. “Es probable que muchas empresas de servicios públicos no se hayan dado cuenta de que China se ha infiltrado en sus infraestructuras. Por ejemplo, se sabe que los actores de amenazas patrocinados por China, como Volt Typhoon, prefieren los ataques Living off the Land, que son difíciles de detectar y pueden permanecer latentes, introduciendo puertas traseras, recopilando información o esperando para atacar durante meses o incluso años”, ha señalado Chris Inglis, Asesor Estratégico de Semperis y primer Director Nacional de Ciberseguridad de Estados Unidos. El informe Estado de la resistencia de las infraestructuras críticas, evaluación de las ciberamenazas a los servicios de agua y electricidad revela que casi el 60% de los ataques fueron perpetrados por grupos de estados-nación. Además, el 54% de los servicios públicos sufrieron la corrupción o destrucción permanente de datos y sistemas en el ataque. En el 67% de los ciberataques, los atacantes pusieron en peligro los sistemas de identidad, como Active Directory, Entra ID y Okta. Además, un 15% de las empresas afirman no estar seguras de si esos sistemas se vieron afectados. El impacto potencial de quedarse sin electricidad, calefacción o agua potable incluso durante un breve periodo de tiempo puede ser considerable. El estudio indica que los clientes de servicios públicos de EE.UU. y el Reino Unido han sido relativamente afortunados, por el momento. La era de la resiliencia “Los sistemas que dan servicio a nuestras redes eléctricas y nuestra red de agua potable limpia son la base de todo lo que hacemos. Y, sin embargo, nos dedicamos a otros asuntos confiando en que otro se encargará de ello. Pero no es así. Tenemos que reforzar nuestros sistemas y extraer de inmediato los elementos delictivos”, ha añadido Inglis. Lo que diferencia a las compañías de servicios públicos de muchos otros sectores es la naturaleza crítica de su trabajo. Si un operador de electricidad o agua se ve comprometido, los riesgos potenciales para la salud y la seguridad públicas pueden poner en peligro a toda una nación. Los expertos de Semperis señalan que la resistencia a los ciberataques que amenazan las operaciones debe ser la máxima prioridad para todas las organizaciones implicadas en infraestructuras críticas. “Si no se mejora la resistencia, los atacantes van a seguir llegando. Las empresas de servicios públicos tienen la oportunidad de afrontar este reto. Han de asumir que se van a producir violaciones y, mediante ejercicios prácticos, pueden ensayar escenarios de ataque que podrían hacerse realidad en el futuro”, ha afirmado Mickey Bresman, CEO de Semperis. Para mejorar la resistencia operativa frente a los ciberataques, las empresas de servicios públicos deben: - Identificar los componentes de infraestructura de nivel 0 que son esenciales para la recuperación tras un ciberataque. - Priorizar la respuesta a incidentes y la recuperación de estos sistemas, siguiendo con las funciones de misión crítica (nivel 1), las funciones críticas para la empresa (nivel 2) y, a continuación, el resto de funciones (nivel 3). - Documentar los procesos de respuesta y recuperación y ponerlos en práctica utilizando escenarios reales que impliquen a personas y procesos más allá del departamento de TI. - Centrarse no sólo en la recuperación rápida, sino también en la recuperación segura. Los atacantes a menudo intentan comprometer las copias de seguridad para mantener la persistencia en el entorno, incluso después de los intentos de recuperación. Implante soluciones que favorezcan la rapidez, la seguridad y la visibilidad en situaciones de crisis. El estudio completo sobre ciberamenazas, que incluye desgloses de las respuestas por países, está disponible aquí: https://www.semperis.com/es/the-state-of-critical-infrastructure-resilence/
4 Abril 2025
Rincón del CISO
Hornetsecurity, líder global en soluciones de ciberseguridad, ha publicado su informe anual en el que analiza las principales amenazas que marcarán el panorama digital en 2025. Con el auge de la inteligencia artificial, la evolución de la computación cuántica y el aumento de los ataques a dispositivos conectados, las empresas deberán reforzar sus estrategias de protección para hacer frente a estos desafíos emergentes. “Cada año, nuestro equipo de expertos del Security Lab estudia en profundidad el sector para detectar tendencias de ataque y ayudar a las organizaciones a anticiparse a las amenazas”, explica Daniel Hofmann, CEO de Hornetsecurity. “Un ejemplo claro es el aumento alarmante de los ataques a dispositivos IoT, que solo en los primeros cinco meses de 2024 crecieron un 107% en comparación con el mismo período de 2023, consolidándose como el punto más vulnerable en las redes empresariales”. Las principales amenazas de ciberseguridad en 2025 según el informe de Hornetsecurity La proliferación de deep fakes impulsados por IALa inteligencia artificial ha llevado la creación de videos y audios falsos a un nivel de realismo sin precedentes. Esta tecnología permitirá a los ciberdelincuentes diseñar mensajes de phishing mucho más convincentes y manipular la opinión pública con facilidad. Como consecuencia, la confianza en lo que vemos y oímos en Internet se verá seriamente afectada. Los modelos de lenguaje (LLM) en la mira de los atacantesLos sistemas de inteligencia artificial basados en modelos de lenguaje masivo, como los chatbots, presentan nuevas vulnerabilidades que los ciberdelincuentes pueden explotar. Desde el robo de datos hasta los llamados jailbreaks (técnicas para manipular el comportamiento del modelo), estos ataques ponen en riesgo tanto la seguridad de la información como la confianza en estas herramientas. El responsable de cumplimiento, una figura clave en las empresasCon la creciente llegada de nuevas regulaciones (NIS2, DORA, CRA, KRITIS, entre otras), las compañías necesitarán expertos que aseguren su implementación y cumplimiento. El rol del responsable de cumplimiento adquirirá una importancia crítica, ya que gestionar estos marcos regulatorios exigirá un esfuerzo significativo y una inversión de recursos cada vez mayor. Computación cuántica: la amenaza que se acerca en el horizonteAunque aún estamos a una década de distancia del temido “Q-Day” (el día en que los ordenadores cuánticos sean capaces de romper la criptografía actual), las empresas ya deben prepararse para este escenario. Una vez que la computación cuántica alcance su madurez, los algoritmos de cifrado convencionales podrían quedar obsoletos, comprometiendo la seguridad de los datos a nivel global. Cibercriminales más sofisticados gracias a la IASi bien en 2024 la inteligencia artificial ha sido más útil para los defensores que para los atacantes, el panorama podría cambiar en 2025. Los ciberdelincuentes aprovecharán el análisis de datos basado en IA para seleccionar el momento exacto y el método más eficaz para ejecutar sus ataques. Esta evolución podría hacer que los ataques sean más difíciles de detectar y prevenir. El informe anual de Hornetsecurity ofrece una visión detallada de cómo las empresas pueden fortalecer su postura de seguridad ante estas amenazas emergentes. Para más información y acceder al informe completo, visita: Cybersecurity Report 2025 de Hornetsecurity 📊
4 Abril 2025
Rincón del CISO
Un análisis sobre la creciente amenaza de los trabajadores de TI de la RPDC y su impacto en Europa y más allá, elaborado por Jamie Collier del Grupo de Inteligencia de Amenazas de Google Desde el informe de septiembre de 2024 sobre la amenaza de los trabajadores de TI de la República Popular Democrática de Corea (RPDC), el alcance y la escala de sus operaciones han seguido expandiéndose. Estos individuos se hacen pasar por trabajadores remotos legítimos para infiltrarse en empresas y generar ingresos para el régimen. Esto pone en riesgo a las organizaciones que contratan a estos trabajadores de TI, exponiéndolas a espionaje, robo de datos y posibles interrupciones operativas. En Marcha: Los Trabajadores de TI se Expanden Globalmente con un Enfoque en EuropaLa actividad de los trabajadores de TI de la RPDC ahora establece su amenaza como global. Si bien Estados Unidos sigue siendo un objetivo clave, en los últimos meses, los trabajadores de TI de la RPDC han encontrado dificultades para conseguir y mantener empleo en el país. Esto probablemente se deba al aumento de la conciencia sobre la amenaza a través de informes públicos, acusaciones del Departamento de Justicia de EE. UU. y desafíos relacionados con la verificación del derecho al trabajo. Estos factores han provocado la expansión global de las operaciones de los trabajadores de TI, con un enfoque notable en Europa. Actividad de los Trabajadores de TI en EuropaA finales de 2024, un trabajador de TI de la RPDC operaba al menos 12 personas falsas a través de Europa y Estados Unidos. Este trabajador de TI buscó activamente empleo con varias organizaciones dentro de Europa, especialmente aquellas dentro de los sectores de defensa y gubernamentales. Mostró un patrón de proporcionar referencias falsas, construir una relación con los reclutadores y utilizar otras personas bajo su control para dar credibilidad a su identidad. Por otro lado, investigaciones adicionales descubrieron otras personas falsas buscando empleo en Alemania y Portugal, junto con credenciales de inicio de sesión de cuentas de usuarios en sitios web de búsqueda de empleo de Europa y plataformas de gestión de capital humano. El Grupo de Inteligencia de Amenazas de Google (GTIG) también ha observado un portafolio diverso de proyectos en el Reino Unido realizados por trabajadores de TI de la RPDC. Estos proyectos incluyen el desarrollo web, desarrollo de bots, desarrollo de sistemas de gestión de contenido (CMS) y tecnología blockchain, lo que indica una amplia gama de experiencia técnica, desde el desarrollo web tradicional hasta aplicaciones avanzadas en blockchain e IA. Proyectos Específicos Identificados Incluyen: Desarrollo de una plataforma de hosting de tokens Nodexa utilizando Next.js, React, CosmosSDK y Golang, así como la creación de un mercado de trabajo utilizando Next.js, Tailwind CSS, MongoDB y Node.js. Proyectos adicionales relacionados con blockchain que involucraron el desarrollo de contratos inteligentes en Solana y Anchor/Rust, y un mercado de trabajo basado en blockchain construido con la pila MERN y Solana. Contribuciones a sitios web existentes añadiendo páginas utilizando Next.js y Tailwind CSS. Desarrollo de una aplicación web de inteligencia artificial (IA) aprovechando Electron, Next.js, IA y tecnologías blockchain. En sus esfuerzos por conseguir estos puestos, los trabajadores de TI de la RPDC emplearon tácticas engañosas, reclamando nacionalidades de diversos países, como Italia, Japón, Malasia, Singapur, Ucrania, Estados Unidos y Vietnam. Las identidades utilizadas eran una combinación de personas reales y falsas. Los trabajadores de TI en Europa fueron reclutados a través de diversas plataformas en línea, como Upwork, Telegram y Freelancer. El pago por sus servicios se facilitó mediante criptomonedas, el servicio TransferWise y Payoneer, lo que subraya el uso de métodos que ocultan el origen y destino de los fondos. Facilitadores que Apoyan las Operaciones EuropeasLos facilitadores utilizados por los trabajadores de TI para ayudarles a conseguir empleos, eludir la verificación de identidad y recibir fondos fraudulentos también han sido encontrados en Europa. Un incidente involucró a un trabajador de TI de la RPDC utilizando facilitadores ubicados tanto en EE. UU. como en el Reino Unido. De manera destacada, se descubrió que una computadora portátil corporativa, destinada originalmente para su uso en Nueva York, estaba operativa en Londres, lo que indica una cadena logística compleja. Una investigación sobre la infraestructura utilizada por un facilitador sospechoso también destacó un interés creciente en Europa. Los recursos descubiertos contenían personas falsas, incluidos currículums que mencionaban títulos de la Universidad de Belgrado en Serbia y residencias en Eslovaquia, además de instrucciones para navegar por sitios de empleo europeos. También se encontró información de contacto de un corredor especializado en pasaportes falsos, lo que sugiere un esfuerzo coordinado para adquirir documentos de identificación fraudulentos. Un documento proporcionó orientación específica sobre cómo buscar empleo en Serbia, incluida la recomendación de utilizar la zona horaria de Serbia en las comunicaciones. El Extorsionismo Está en AumentoJunto con la expansión global, los trabajadores de TI de la RPDC también están evolucionando sus tácticas. Según datos de múltiples fuentes, el GTIG evalúa que desde finales de octubre de 2024, los trabajadores de TI han incrementado el volumen de intentos de extorsión, dirigiéndose a organizaciones más grandes. En estos incidentes, trabajadores de TI recientemente despedidos amenazaron con divulgar los datos sensibles de sus antiguos empleadores o entregarlos a un competidor. Estos datos incluían información propietaria y el código fuente de proyectos internos. El aumento de las campañas de extorsión coincide con las intensas acciones de la ley estadounidense contra los trabajadores de TI de la RPDC, incluidas interrupciones y acusaciones. Esto sugiere una posible relación, donde la presión sobre estos trabajadores puede estar impulsándolos a adoptar medidas más agresivas para mantener sus fuentes de ingresos. El Espacio de Trabajo Virtual: El Riesgo de BYODPara evitar la distribución de computadoras portátiles corporativas, algunas empresas operan con políticas de bring your own device (BYOD), lo que permite a los empleados acceder a los sistemas de la empresa a través de máquinas virtuales. A diferencia de las computadoras portátiles corporativas, que pueden ser monitoreadas, los dispositivos personales operando bajo una política de BYOD pueden carecer de medidas de seguridad y herramientas de registro tradicionales, lo que dificulta el seguimiento de las actividades y la identificación de posibles amenazas. Esta falta de medidas de seguridad convencionales significa que las evidencias típicas vinculadas a los trabajadores de TI, como las derivadas de direcciones de envío de computadoras portátiles corporativas e inventarios de software de puntos finales, no están disponibles. Todo esto aumenta el riesgo de actividad maliciosa no detectada. El GTIG cree que los trabajadores de TI han identificado los entornos BYOD como susceptibles a sus esquemas, y en enero de 2025, comenzaron a realizar operaciones contra sus empleadores en estos escenarios. ConclusiónLa expansión global, las tácticas de extorsión y el uso de infraestructuras virtualizadas destacan las estrategias adaptables empleadas por los trabajadores de TI de la RPDC. En respuesta a la creciente conciencia sobre la amenaza dentro de Estados Unidos, han establecido un ecosistema global de personas fraudulentas para mejorar su agilidad operativa. Junto con el descubrimiento de facilitadores en el Reino Unido, esto sugiere la rápida formación de una infraestructura y red de apoyo global que respalda sus operaciones continuas. Para obtener estrategias detalladas de mitigación y detección, visita el informe anterior de Google sobre los trabajadores de TI.
3 Abril 2025

Rincón del CISO
Sonia Pulgarín, Directora de CyberLideria MGZN entrevista a Javier Puertas, Alliance Director Iberia de Workiva Sonia Pulgarín: ¿Cómo definirías tu estilo de liderazgo y cómo ha evolucionado a lo largo de tu carrera?Javier Puertas: Tras casi 20 años en el sector de la consultoría tecnológica y los servicios profesionales, y habiendo pasado por diferentes etapas dentro de las Big 4, he aprendido a adaptarme no solo en mi estilo de liderazgo, sino también en la forma de relacionarme con mis colegas. Al principio de mi carrera, tenía una visión más individualista, pero a medida que fui progresando, entendí que el verdadero éxito radica en construir y rodearse de un equipo sólido. Creo firmemente en la colaboración y en apoyarme en las personas que tienen más conocimiento o experiencia que yo. Así, potenciamos las capacidades de cada miembro, haciendo el entorno más enriquecedor. Como dice el dicho: "Si quieres llegar rápido, ve solo; si quieres llegar lejos, ve acompañado”. S.P.: Has estado muchos años en empresas de Consultoría, ¿cuál consideras que ha sido tu mayor desafío y cómo lo superaste?J.P.: Sin duda, el mayor desafío de mi carrera ha sido gestionar proyectos globales con múltiples stakeholders, plazos ajustados y la constante necesidad de demostrar valor en un entorno competitivo. La clave para superar estos retos ha sido gestionar de manera efectiva tanto a las personas como a los equipos. Aprendí a priorizar tareas, delegar y fomentar una comunicación clara y continua entre todos los involucrados. Además, contar con equipos talentosos y con confianza en sus capacidades ha sido esencial para afrontar estos desafíos con éxito. S.P.: En tu opinión, ¿cuál es la habilidad más importante que un profesional debe tener en la era digital para tener éxito en la industria del riesgo y cumplimiento?J.P.: La capacidad de adaptación es, sin duda, la habilidad más crucial en la era digital. En el ámbito del riesgo y cumplimiento, la industria está experimentando una constante transformación debido a los avances tecnológicos, los cambios regulatorios y las nuevas amenazas. Un profesional exitoso debe ser capaz de aprender de forma continua, comprender cómo las nuevas tecnologías impactan los procesos de negocio y, lo más importante, trasladar esos cambios de manera efectiva a los roles que desempeña, ya sea en consultoría, auditoría o gestión de riesgos. S.P.: ¿Qué estrategias utilizas para atraer talento diverso y mantener equipos motivados dentro de un sector tan técnico?J.P.: Mi enfoque se centra en atraer perfiles polivalentes, personas con una amplia gama de habilidades y experiencias que puedan aportar diferentes perspectivas y enfoques al equipo. Esto incluye tanto habilidades técnicas como interpersonales, creatividad y la capacidad de adaptarse rápidamente a los cambios. En un sector tan técnico como en el que nos movemos, contar con personas que vean los problemas desde distintas ópticas puede ser la clave para resolver desafíos de manera efectiva y proponer soluciones innovadoras. También es fundamental crear un ambiente donde cada miembro del equipo se sienta valorado y motivado a seguir desarrollándose. S.P.: A lo largo de tu carrera, ¿qué evento o mentor te ha marcado más y cómo esa influencia ha dado forma a la forma en que lideras equipos y gestionas proyectos hoy en día?J.P.: A lo largo de mi carrera, he tenido la suerte de trabajar con personas excepcionales que me han enseñado mucho, tanto líderes a los que he reportado como equipos que he liderado. Los momentos más decisivos han sido aquellos en los que he enfrentado grandes presiones de trabajo, proyectos complejos y plazos ajustados. Estos desafíos me enseñaron la importancia de pensar a largo plazo, mantener la calma bajo presión y confiar plenamente en el equipo. Hoy en día, trato de aplicar esas lecciones en cada interacción con mis colaboradores, clientes y partners. S.P.: Después de tantos años en el mundo de la gobernanza y el riesgo, y ahora formando parte de un proveedor tecnológico como Workiva, ¿qué cambios en las estrategias empresariales o en la gestión de riesgos crees que veremos en los próximos años, y cómo te gustaría ser parte de esos cambios?J.P.: Estamos viendo una transición hacia modelos de gestión de riesgos más dinámicos, impulsados por datos en tiempo real e inteligencia artificial. La sostenibilidad y la transparencia están ganando protagonismo en las estrategias empresariales. Este ha sido precisamente el motivo por el cual me uní a Workiva: creo que nuestra solución está perfectamente alineada con las necesidades actuales de las empresas, ayudándolas a integrar de manera más efectiva los modelos de GRC con la transparencia en el reporting de información financiera y de sostenibilidad. Me gustaría seguir siendo parte de estos cambios, ayudando a las organizaciones a ser más ágiles, eficientes y resilientes ante los riesgos emergentes. S.P.: Desde tu experiencia en consultoría tecnológica y ahora como proveedor de software, ¿qué importancia tiene contar con un ecosistema adecuado, tanto en términos de partners como de soluciones, para maximizar el valor global que se ofrece a los clientes?J.P.: Contar con un ecosistema adecuado es crucial, ya que permite una integración fluida de soluciones que maximicen el valor para el cliente. Un ecosistema robusto, compuesto por partners estratégicos y soluciones complementarias, facilita la implementación de innovaciones alineadas con las necesidades específicas de cada cliente. En mi experiencia, un ecosistema bien estructurado no solo acelera la entrega de proyectos, sino que garantiza soluciones escalables y sostenibles, mejorando el rendimiento y reduciendo los riesgos a largo plazo. Esto no solo incrementa el retorno de inversión de los clientes, sino que también les otorga una ventaja competitiva S.P.: Ya sabemos sobre tu trayectoria en el mundo de la tecnología y las alianzas estratégicas, pero fuera del ámbito profesional, ¿qué actividad o afición te apasiona y cómo influye en tu vida diaria?J.P.: Soy una persona sencilla y disfruto mucho pasar tiempo con mi familia y amigos. Creo que estos momentos son esenciales para desconectar y mantener un buen equilibrio entre el trabajo y la vida personal. Además, me apasiona viajar. Explorar nuevos lugares y culturas me permite enriquecerme personalmente y mantenerme activo mentalmente, aunque no soy deportista. Viajar me ofrece una forma de mantenerme fresco, regresar con nuevas perspectivas y energía, lo que a su vez me permite afrontar con más motivación los desafíos profesionales. S.P.: Si pudieras elegir un libro, película o experiencia que haya marcado tu forma de ver el mundo, ¿cuál sería y por qué?J.P.: En relación con lo que hemos discutido sobre gestión de equipos y liderazgo, un libro que me enseñó bastante y que me recomendaron en un curso es El Príncipe de Maquiavelo. Este libro me proporcionó una comprensión profunda de los juegos de poder, las dinámicas de influencia y cómo gestionar equipos en entornos complejos. Aunque algunas de las enseñanzas pueden parecer directas o incluso provocativas, El Príncipe ofrece lecciones valiosas sobre cómo navegar en el liderazgo, tomar decisiones difíciles y gestionar relaciones dentro de una organización.Es importante tener en cuenta el contexto y la época en la que fue escrito, así como las circunstancias que lo rodean. Por eso, aunque sus lecciones sobre poder y control pueden ser útiles en ciertos contextos, es crucial complementarlas con enfoques más colaborativos, transparentes y éticos. Entender la visión maquiavélica puede ser relevante para reconocer las dinámicas de poder, pero en la práctica moderna de liderazgo, la empatía y la cooperación suelen ser más eficaces.
2 Abril 2025
Rincón del CISO
Apple ha sido multada con 150 millones de euros por la Autoridad de la Competencia de Francia debido a la forma en que implementó su sistema App Tracking Transparency (ATT), que obliga a las aplicaciones a solicitar el consentimiento explícito de los usuarios para realizar un seguimiento a través de sus dispositivos iOS, iPadOS y tvOS. Este sistema, lanzado en 2021 con iOS 14.5, tiene como objetivo mejorar la privacidad de los usuarios, limitando el uso de su identificador único para la publicidad (IDFA) sin su consentimiento. Sin embargo, la multa impuesta a Apple se debe a la manera en que la compañía utilizó este sistema. La Autoridad de la Competencia considera que, aunque el objetivo del ATT es proteger los datos personales, la forma en que Apple lo implementó no es proporcional y crea una complejidad innecesaria. En particular, el regulador identificó dos prácticas problemáticas. La primera crítica importante es que Apple requería un doble consentimiento de los usuarios para permitir el seguimiento en aplicaciones de terceros, mientras que para sus propias aplicaciones, bastaba con una sola confirmación. Esto genera una asimetría en el proceso de consentimiento que, según las autoridades francesas, socava la neutralidad del sistema. Los usuarios debían confirmar su consentimiento en dos ocasiones cuando se trataba de aplicaciones de desarrolladores externos, pero solo necesitaban dar una única respuesta en el caso de las aplicaciones de Apple. La segunda preocupación es que, hasta la implementación de iOS 15, Apple no exigía el mismo tipo de consentimiento para sus propias aplicaciones. Esto contraviene las normativas de protección de datos, en particular el artículo 82 de la Ley de Protección de Datos de Francia, que establece que las plataformas deben tratar de manera equitativa los consentimientos de seguimiento de todas las aplicaciones, tanto internas como externas. A pesar de que la multa de 150 millones de euros es una suma considerable, para Apple, que reportó un beneficio neto de 36.3 mil millones de dólares en el último trimestre de 2024, la sanción es relativamente baja en comparación con sus ganancias. No obstante, el fallo marca un precedente en la regulación de las prácticas de seguimiento de datos y pone de manifiesto los desafíos que enfrentan las grandes empresas tecnológicas en cuanto a cumplir con las normativas de privacidad y protección de datos, especialmente en un contexto donde la transparencia y el control por parte de los usuarios son cada vez más relevantes. Además de la sanción económica, la Autoridad de la Competencia subrayó que Apple debe revisar y modificar la implementación de su sistema ATT para alinearse con los requisitos legales y garantizar que todos los usuarios, independientemente de si la aplicación es de Apple o de un tercero, reciban el mismo trato en cuanto a la obtención del consentimiento para el seguimiento de sus datos. Este tipo de decisiones refuerza la importancia de las normativas de privacidad, especialmente en un entorno digital donde las grandes plataformas tienen un poder significativo sobre la información personal de los usuarios.
2 Abril 2025
Rincón del CISO
Fernando Maldonado, Analista de la Industria, entrevista a Pedro Diaz Yuste, Director General de Savia (MAPFRE) Fernando Maldonado: Hola Pedro, gracias por aceptar esta entrevista. Empecemos cogiendo el toro por los cuernos. La OMS (Organización Mundial de la Salud) nos advierte sobre una crisis global de salud mental, un problema silencioso del que nos cuesta hablar, pero con enormes implicaciones. ¿Crees que realmente estamos entendiendo la magnitud de esta crisis? Pedro Díaz: Gracias a vosotros por invitarme. La crisis de salud mental es real y profunda. Según la OMS, los trastornos de salud mental han aumentado un 25% desde la pandemia, afectando a más de 1.000 millones de personas en el mundo. En España, el 35% de los trabajadores sufre estrés crónico (InfoJobs, 2023). Sin embargo, sigue habiendo un estigma asociado a buscar ayuda, lo que retrasa la detección y el tratamiento. Es fundamental no solo aumentar la concienciación, sino también proporcionar recursos accesibles y soluciones tecnológicas que faciliten la gestión del bienestar mental. Necesitamos normalizar el cuidado de la salud mental igual que cuidamos la física, y esto requiere una transformación cultural profunda en el ámbito laboral, educativo y sanitario. F.M.: Cada vez más empresas están lanzando programas de bienestar para sus empleados. ¿Es un cambio real en la cultura corporativa o simplemente una moda pasajera? ¿Cómo podemos distinguirlo? P.D.: No es una moda pasajera, es un cambio real. Cada vez hay más empresas que apuestan por el bienestar de sus empleados, porque aparte de ser bueno para los empleados, realmente mejora la productividad y la rentabilidad de la empresa. Por ejemplo, según nuestro estudio de “ROI de Servicios de Bienestar en la empresa”, cada euro invertido en psicología online genera 11 euros de retorno. ¿Por qué? Porque reduce el absentismo y mejora el rendimiento de los empleados. Y si hablamos de telemedicina, los datos son igual de claros: los trabajadores ahorran hasta 8 horas laborables al año en desplazamientos y esperas, lo que impacta directamente en la eficiencia del negocio. Las compañías más avanzadas integran el bienestar de sus empleados dentro de su estrategia, miden el impacto con datos reales (menos bajas, más satisfacción, mayor productividad), y dan continuidad a las acciones a lo largo del tiempo. Las compañías que entienden que un equipo sano y motivado rinde mejor están haciendo del bienestar un pilar estratégico. Y eso ya no tiene vuelta atrás. F.M.: En Savia habláis de salud 360, un concepto ambicioso que va más allá de la atención médica tradicional. ¿Qué significa en la práctica? ¿Cómo lo hacéis tangible para las personas? P.D.: Salud 360 significa que la salud no es sólo curar enfermedades, sino prevenirlas y mejorar la calidad de vida de manera integral. En Savia lo hacemos combinando tecnología y atención personalizada: consultas médicas online, planes de bienestar adaptados a cada persona, asesoramiento en nutrición, salud mental y física. Un ejemplo claro es nuestra plataforma de telemedicina, que permite hablar con un médico en menos de un minuto o recibir recomendaciones basadas en hábitos personales. Pero vamos más allá, incorporando herramientas de seguimiento, programas de prevención y análisis de datos que permiten anticiparnos a problemas de salud antes de que se conviertan en patologías graves. Queremos empoderar a las personas para que tomen el control de su salud de forma proactiva y personalizada. F.M.: Habéis sido pioneros en una nueva forma de entender la atención médica. ¿Cómo surgió esta iniciativa? ¿Fue una idea más bien espontánea o el resultado de un proceso más largo y meditado? P.D.: Desde el principio, sabíamos que el modelo tradicional de atención sanitaria tenía muchas barreras: largas esperas, dificultades de acceso, falta de flexibilidad... y queríamos ofrecer una alternativa más ágil y digital. La idea no surgió de la noche a la mañana. Fue el resultado de un análisis profundo de las necesidades del usuario y de la evolución del sector salud. Nos dimos cuenta de que la digitalización podía cambiar radicalmente la experiencia sanitaria, permitiendo que cualquier persona pudiera acceder a un médico en minutos, sin desplazamientos y con la comodidad de elegir cómo y cuándo ser atendido. Además, no solo queríamos mejorar la experiencia del paciente, sino también aportar valor a las empresas. Según nuestro estudio de ROI, la telemedicina y la salud digital pueden ahorrar hasta 8 horas laborables por empleado al año y reducir el absentismo más de un 20%. Eso demuestra que la digitalización no solo mejora la salud de las personas, sino que también tiene un impacto directo en la productividad y en la eficiencia empresarial. F.M.: Te he oído decir que en Savia utilizáis “la IA de las pequeñas cosas”. ¿Cuáles son esas pequeñas cosas que marcan la diferencia? ¿Puedes dar algunos ejemplos concretos? P.D.: La IA no solo debe usarse para grandes descubrimientos, sino también para mejorar el día a día de las personas, en muchas pequeñas cosas. En MAPFRE Salud la utilizamos, por ejemplo, para ayudarte a elegir especialidad para una consulta médica, cuando no tienes muy claro cuál es la especialidad adecuada, para agilizar la tramitación de un reembolso, o para darte una orientación sobre cuál puede ser tu problema de salud en función de los síntomas que tengas. Son pequeñas cosas, que, sumadas, te facilitan la gestión de tu salud. F.M.: Imagina un asistente personal de salud, que nos observe y nos ayude a comer bien, a dormir mejor… en definitiva, a cambiar nuestros hábitos para hacerlos más saludables. ¿Cuánto falta para algo así? ¿Crees que realmente sería útil? P.D.: No falta tanto, de hecho, estamos más cerca de lo que parece. Hoy en día, con wearables, inteligencia artificial y apps de salud digital, ya tenemos herramientas que monitorizan nuestra actividad, el sueño, la alimentación y hasta nuestros niveles de estrés en tiempo real. Lo que falta es integrarlo todo de forma inteligente y personalizada. Si pensamos en asistentes de salud verdaderamente avanzados, podríamos estar a menos de 5 años de ver sistemas que no solo recopilan datos, sino que nos dan recomendaciones hiper-personalizadas en tiempo real. Por ejemplo, un smartwatch que no solo mide tus pasos y tu pulso, sino que, basándose en tu historial de sueño y estrés, te sugiera descansar antes de una reunión clave, te recomiende ajustar tu alimentación según tus niveles de glucosa y actividad física, o te agende una cita con el cardiólogo porque tu actividad cardíaca últimamente está algo descompensada. Sin duda sería muy útil. Un asistente así podría ayudarnos a prevenir enfermedades antes de que aparezcan. Y aquí es donde los datos lo confirman: ● Según el Informe de ROI de Savia, el estrés laboral afecta al 45% de los trabajadores en España y está directamente relacionado con el absentismo. Un sistema que ayude a reducirlo con hábitos saludables tendría un impacto enorme en la productividad y el bienestar. ● Una investigación del MIT reveló que la IA aplicada a la detección de patrones en la salud puede predecir enfermedades hasta 5 años antes de que aparezcan síntomas. ● La telemedicina ya está reduciendo visitas presenciales en un 21,5% según los datos de nuestro estudio de Savia, lo que significa que la salud digital ya está cambiando nuestra manera de cuidarnos. F.M.: Si tuvieras acceso a todos los datos de salud de una persona (con su permiso, por supuesto), ¿qué intervención consideras que sería la más sencilla y efectiva para mejorar su calidad de vida? P.D.: Si tuviera acceso a todos sus datos de salud de una persona, podrían personalizarse mucho las recomendaciones en función de su perfil genético, y sobre todo en función de sus hábitos de vida. Y en este sentido, si tuviera que elegir una única acción de mejora de hábitos de vida con mayor impacto, ésta sería mejorar el sueño y reducir el estrés. ¿Por qué? Porque el sueño y el estrés están en la raíz de muchísimos problemas de salud: desde el sistema inmunológico hasta la salud mental y el riesgo de enfermedades cardiovasculares. La American Heart Association ha actualizado su lista de verificación de salud cardiovascular para incluir la duración del sueño como un factor esencial. Recomiendan que los adultos duerman entre 7 y 9 horas por noche para mantener una salud óptima del corazón. Y el estrés laboral, según datos del Informe de ROI de Savia, es responsable de hasta un 1,9% de aumento en el absentismo y puede reducir la productividad hasta un día de trabajo al mes por empleado. F.M.: Hace poco coincidimos en un tren… Tú ibas camino a un evento sobre e-Health. ¿Cómo ves este sector en España? ¿Hubo algo que realmente te sorprendiera? P.D.: España tiene un ecosistema de e-Health en pleno crecimiento. La digitalización sanitaria avanza rápido, con startups innovadoras, hospitales dispuestos a validar dichas innovaciones clínicas y empresas abiertas a nuevos modelos de atención. Un buen ejemplo de esta evolución es el caso de Savia. En Savia trabajamos con más de 10 start-ups de e-Health, lo que nos permite ofrecer de forma ágil nuevos servicios a nuestros clientes. F.M.: Dentro de 5 años ¿qué tendencia (ej. envejecimiento de la población) crees que tendrá el mayor impacto en la transformación de la atención sanitaria? P.D.: El envejecimiento de la población y la digitalización del colectivo sénior están transformando la atención sanitaria. En España, más de 16 millones de personas mayores de 55 años están cada vez más conectadas, usando banca online (75%) y redes sociales (53%). Además, priorizan el gasto en vivienda y salud, reduciendo el consumo de alcohol y tabaco. Este cambio impulsa un sistema de salud más digital, accesible y preventivo, con video consultas, aplicaciones de seguimiento y plataformas de bienestar. La Silver Economy crecerá, generando nuevos servicios adaptados a sus necesidades. En respuesta, han surgido iniciativas como Savia Silver, que ofrece atención médica a domicilio y apoyo en la gestión de ayudas a la dependencia. F.M.: Dime un mito sobre la salud digital que te gustaría desmontar ahora mismo. P.D.: Uno de los mitos más extendidos es que la inteligencia artificial sustituirá a los médicos. Esto no tiene por qué ser así. En realidad, estas herramientas permiten potenciar la labor del médico, por ejemplo, liberando tiempo administrativo de los profesionales sanitarios, para que puedan centrarse en casos más complejos, en la toma de decisiones clínicas, o sencillamente en dedicar más tiempo a hablar con los pacientes. El criterio clínico y la empatía humana siguen siendo insustituibles. La tecnología es un facilitador, no un reemplazo. La clave es integrar lo mejor de ambos mundos. F.M.: En un mundo donde la IA y los datos están cada vez más presentes en la medicina, ¿qué papel crees que jugarán los médicos en el futuro? P.D.: El rol del médico evolucionará, disminuyendo las tareas más mecánicas y administrativas en aras de tareas relacionadas con la toma de decisiones, la personalización del tratamiento y la relación con el paciente. La IA ayudará a procesar enormes volúmenes de datos (historiales médicos, estudios clínicos, patrones de enfermedades) y dará a los médicos información más precisa para un diagnóstico y tratamiento más efectivo. En el informe "Perspectivas del sector sanitario mundial para 2024", Deloitte señala que se prevé que la IA desempeñe un papel fundamental en la racionalización de los procesos sanitarios y promete precisión y eficiencia en la administración, las operaciones, la cadena de suministro y la atención al paciente. F.M.: Para terminar, dejemos el futuro y volvamos al pasado. Hace años que nos conocemos, en tus tiempos como director del 11888, un servicio de información telefónica que los que tenemos cierta edad recordamos por sus “pelochos”. Mi pregunta es: ¿los echas de menos? P.D.: ¡Jajaja! Los pelochos fueron el alma del 11888, y yo los sigo llevando en el corazón. Fue una de mis mejores experiencias profesionales. En su momento fue un fenómeno publicitario increíble y aún hoy sigue siendo recordado por las personas que tenemos cierta edad. Y el 11888 fue un ejemplo de cómo una buena estrategia de marca, acompañada de una calidad de servicio excelente, son claves para el éxito. También para mí es una lección descubrir que la revolución tecnológica cambia los hábitos de los consumidores, en todas las industrias. Desde el presente de un 2025 en el que vivimos conectados 24/7, es difícil hacerse a la idea de que hace 15 años muchísimas personas llamábamos al 11888 y a servicios similares para obtener información de números de teléfono, y además pagábamos por ello. Sinceramente, creo q esta lección se puede trasladar a todas las industrias y mercados. F.M.: Pedro, un placer haber conversado contigo. Una última pregunta antes de terminar: ¿cómo cuidas de tu salud mental, algo que crees que podría ser útil para los demás? P.D.: Supongo que cada uno tiene que encontrar su forma de cuidarse. En mi caso, algo que me ayuda mucho es salir a correr. Es bueno como ejercicio físico, pero también para despejar la mente. Yo suelo correr escuchando podcast de historia, y al terminar, me siento más ligero de cuerpo y de mente. Y con mejor humor, ¡es una auténtica gozada! Otra forma de cuidar mi salud mental es la constancia, ponerme retos a largo plazo, conseguibles e ir por ellos. Por ejemplo, cuando cumplí 40 años corrí mi primer maratón. Y desde entonces me propuse correr un maratón al año, ni más ni menos. Y ya llevo 16 ¿adivinas la edad que tengo? Por último, creo que ayudar a los demás es una magnífica y universal manera de cuidar nuestra salud mental, pues ayudar a los demás te saca de ti mismo, de tus neuras y tus egoísmos, y produce una satisfacción tremenda. ¡Pura endorfina! Y cada uno debemos encontrar la forma de hacerlo que mejor nos encaje. En mi caso, yo colaboro habitualmente con las actividades de mi parroquia.
1 Abril 2025
Rincón del CISO
En el mundo de la ciberseguridad, anticiparse a las amenazas se ha convertido en una necesidad indispensable para muchas organizaciones. Esta preparación conlleva un modelo de recogida de información y toma de decisiones de forma continua que, bien llevadas, pueden atenuar el impacto de ataques imprevistos. Continuous Threat Exposure Management En este contexto, un nuevo concepto denominado Continuous Threat Exposure Management (CTEM) ha tomado protagonismo. Se trata de un enfoque que permite a las compañías gestionar su exposición frente a ciber-amenazas imprevistas. CTEM se centra en la identificación y evaluación de amenazas antes de que los atacantes puedan explotar las vulnerabilidades que permiten materializarlas. Una definición atractiva. Sin embargo, ¿cómo se traduce esto en una estrategia que sea práctica y efectiva? La monitorización como punto de partida Imaginémonos una compañía que emplea herramientas como Tenable.io, Qualys o Splunk. Hablamos de plataformas que permiten la recolección de datos relacionados con la ciberseguridad al tiempo que escanean la red con objeto de detectar posibles vulnerabilidades en sus arquitecturas TI o en las configuraciones de sus equipos. Pero no solo se quedan ahí, también priorizan los riesgos identificados, en función de su impacto potencial, permitiendo que los ingenieros tomen decisiones de acuerdo con la importancia de los eventos analizados. Una visión práctica El modelo resulta atractivo. Sin embargo, este tipo de soluciones en ocasiones adolecen de la visión práctica que soporta un ciberataque real, es decir, una medida de su verdadero impacto en la organización. Una propuesta innovadora en el ámbito de CTEM, y que incide en este aspecto, es Pentera. Se trata de un entorno que permite a las organizaciones realizar pruebas reales de pentesting automatizadas y continuas en el tiempo. Este enfoque no solo consigue identificar vulnerabilidades, sino también completar ataques reales, proporcionando una visión clara de cómo un atacante explota las debilidades de una compañía en función de las medidas de protección desplegadas. Mix de tecnología y procesos en CTEM La combinación de estas soluciones de tecnologías con un enfoque proactivo de CTEM permitiría a las organizaciones adaptarse rápidamente a un contexto de amenazas en cambio constante. Pero los tecnológicos no son los únicos aspectos que considerar. Por ejemplo, la importancia de la exposición a amenazas a la que se enfrentan los empleados requiere también de no poca atención. Entre esas amenazas están la ingeniería social o el incumplimiento, por ejemplo, de normas y procedimientos de actuación definidos por la compañía. Herramientas de concienciación en ciberseguridad entran así a formar parte de esta ecuación de la proactividad, ayudando a las compañías en la identificación y reporte de otras posibles amenazas. Finalmente, y no menos importante, cabe recordar que cuando hablamos de CTEM no solo lo hacemos de tecnología y de comportamiento de usuarios. CTEM se conforma como una estrategia robusta de acciones proactivas que incorpora también ejercicios y aplicación de procedimientos de respuesta ante potenciales incidentes. CTEM: una estrategia de ciberseguridad proactiva En definitiva, CTEM recoge un enfoque proactivo de ciberseguridad a través de herramienta, procedimientos de trabajo y acciones de respuesta que coordinados pueden marcar la diferencia entre ser víctima real de un ciberataque o combatirlo desde la predisposición de contramedidas previamente planificadas. La conclusión principal pues es que, en el futuro, aquellas compañías que integren CTEM en su estrategia global de ciberseguridad no solo estarán mejor preparadas frente a futuras amenazas, sino que también podrán innovar y crecer en un entorno digital que resulta cada vez más dinámico y desafiante. Juanjo Galán, Business Strategy de All4Sec
1 Abril 2025
Rincón del CISO
Milena Patiño, former CISO entrevista a Ignacio Cabrera, SVP and managing director Iberia and LATAM de CAST Milena Patiño.: Nacho, para empezar, ¿cómo describirías tu rol en la transformación digital de tu organización? Ignacio Cabrera.: CAST siempre ha operado en el mundo digital, pero la rápida evolución del sector nos obliga a adaptarnos continuamente. Hace cuatro años llegué a la compañía como agente de cambio ante una transformación clave en la estrategia regional, que abarcaba desde cambios en modelos de licenciamiento hasta una redefinición profunda de nuestra propuesta de valor. Pasamos de enfocarnos solo en calidad a liderar proyectos de transformación digital, como la migración a la nube y el uso de servicios PaaS para optimizar costes y mejorar capacidades. También impulsamos la modernización de aplicativos legacy, muchas veces obsoletos y con poca documentación. Internamente, esto supuso grandes cambios en la forma de desplegar equipos y en la creación de un modelo de canal para fortalecer alianzas con integradores y proveedores clave como Microsoft, AWS y Google. Todo este cambio se realizó sin frenar el negocio ni el crecimiento. Cuatro años después, hemos implantado con éxito esta nueva estrategia, con una gran acogida por parte de nuestros clientes. Me enorgullece enormemente, sobre todo por el equipo excepcional con el que cuento en CAST. M.P.: Has mencionado muchas tecnologías relevantes, muchos campos que requieren dedicación y transformación. Parece que cuando hablamos de esos cambios o de ese camino hacia la digitalización, nos enfocamos mucho en los temas tecnológicos y nos olvidamos, a veces, de la gente. Has mencionado dos cosas, desde mi punto de vista, muy relevantes: las personas, cómo se acompaña esto, y el negocio. ¿Qué habilidades crees que los líderes deben tener? ¿Qué deben mostrar? ¿Con qué se deben comprometer para que un proceso de transformación digital sea exitoso? I.C.: En lo específico de la pregunta, te voy a dejar mis cinco céntimos. Es algo que he visto y que he vivido en mis carnes, tanto en puestos de liderazgo como en puestos en los que yo era más seguidor de otras figuras de líderes, y es que la forma más exitosa de acometer esto es a través del ejemplo. El liderazgo no es algo que se asigna ni de lo que se te dota, sino que te lo tienes que ganar de alguna manera, y la mejor manera de hacerlo es estar el primero en la fila y predicar con el ejemplo, como digo. Ir más allá y empezar a listar características y capacidades sería un poco pecar de falta de modestia. Es muy difícil para mí decir todas las características que tiene que tener un líder en organizaciones en las que, a menudo, se requieren diferentes cosas y se deben adaptar las capacidades del líder a lo mismo. Lo que sí que me puedo permitir decir con conocimiento de causa es que, igual que en línea de negocio se asume desde hace mucho tiempo la existencia de herramientas que dan soporte al proceso de toma de decisiones con información objetiva, no pasa así tanto en áreas ejecutivas de tecnología. Tanto CIOs como CTOs, a menudo, toman decisiones en base a información muy escasa y con un tamiz muy, muy subjetivo. En CAST estamos ahí para proporcionar estas herramientas que traten de dar esta objetividad y eliminen las posibles fricciones que generan estos procesos de transformación relacionados con la tecnología, tanto a la interna en las organizaciones como en el modelo de negocio que ofrecemos a los clientes. M.P.: Has mencionado una cosa muy interesante. Cuando hablamos de liderazgo, nada mejor que el ejemplo. El ejemplo enseña. Teniendo en mente nuevas tecnologías, hablamos mucho de blockchain, hablamos mucho de inteligencia artificial, por supuesto es el tema de inteligencia artificial generativa, pero en realidad no son tan nuevas. ¿Qué hace la diferencia en que unas compañías, unas organizaciones, lo adopten rápidamente y hagan un antes y un después en el mercado y otras no? I.C.: Bueno, esto va en la cultura organizativa. La realidad es que organizaciones que están acostumbradas a la innovación adoptan estas tecnologías mucho más rápido o que tienen una visión de hacia dónde va el mercado. Por otro lado, hemos adoptado la inteligencia artificial. Como te decía, proporcionamos herramientas que soportan la toma de decisión, con lo cual es natural para nosotros incorporar herramientas que faciliten la conversación de áreas ejecutivas sin conocimiento técnico, con la enorme cantidad de insights e información que producimos. Pero también le hemos dado la vuelta a esta flecha de entrega de valor y hemos decidido también proporcionar o cubrir ciertos gaps que encontramos en estas tecnologías de inteligencia artificial, como son la comprensión y el contexto de evolución de sistemas críticos con arquitecturas muy complejas. La realidad sobre estos sistemas es que tienen una volumetría y unas características que hacen que su código no esté expuesto en repositorios de código públicos, con lo cual no han sido objeto de entrenamiento para los modelos de inteligencia artificial a día de hoy. Esto hace que no tengan el conocimiento suficiente para acometer una modernización sobre un sistema de este tipo, y es ahí donde la tecnología de CAST se coloca como nodo de comprensión de este tipo de aplicativos tan complejos y tan poco documentados para, a partir de ahí, generar un pipeline de mejoras necesarias en diferentes contextos... M.P.: Me das introducción a la siguiente cosa que estaba pensando. CAST lleva una historia exitosa de transformación digital y acompañamiento a sus clientes, pero no todo sale siempre tan bien. Este camino de transformarse, de asumir nuevas tecnologías, de adaptarse, de entrenar a la gente, tiene dificultades. ¿Cuáles crees que son los principales retos que afrontan las compañías, además del miedo a lo desconocido que ya mencionas? I.C.: Bueno, me lleva un poco a la relación con lo de antes. La gestión del cambio es clave, y aunque el factor humano es fundamental, también falta información objetiva para reducir la incertidumbre en proyectos transformacionales. Muchas veces, se trabaja con escasa documentación y poco conocimiento real sobre los activos involucrados. El software es esencial para las empresas; sin ciertas aplicaciones, el negocio se detendría. Por ello, tecnologías que brinden información validada y real son cruciales para afrontar estos proyectos con mayor seguridad y establecer benchmarks. Un buen símil es la medicina: nadie se sometería a una cirugía sin pruebas previas. Del mismo modo, las organizaciones realizan intervenciones críticas sobre activos clave con información limitada, casi a ciegas. Ya no estamos en la época de “abro y veo”, sino que podemos actuar con mayor conocimiento. M.P.: Nacho, para ir terminando, la resistencia al cambio es una de las cosas que nos hace más humanos y, a veces, olvidamos que, aunque tengas la mejor tecnología a disposición, esa tecnología debe estar al servicio de las personas. Además, para que esa tecnología llegue a su máximo potencial, es una cosa que permiten o no las personas. ¿Con qué dificultades se ha encontrado CAST y qué tip nos podrías dar cuando tienes un equipo que no está del todo convencido de que la transformación es importante y que hay que ir a por ello? I.C.: Volvemos a la parte de liderazgo que decíamos antes y a la parte de predicar con el ejemplo. La realidad es que nos estamos moviendo en un mundo donde la tecnología avanza tan, tan rápido que llega casi a curvas asintóticas. Antes podías prever lo que pasaba de aquí a 10 años, ahora mismo casi no sabemos lo que nos va a traer la tecnología de aquí al año que viene, con todo esto que hablábamos: IA, blockchain, etcétera. Pero la realidad es que, en este contexto tecnológico donde la tecnología acelera tanto, pero también se va democratizando el acceso a la misma a través de proveedores cloud y demás, el factor diferencial para las organizaciones es el capital humano. Al final, tanto en el éxito del modelo de negocio que trasladamos a los clientes como en el funcionamiento interno de la organización, como también en algo tan importante y que, a menudo, se le presta poca atención, que es la identificación que tienen los empleados con la propia organización, al final, son las personas las que van a hacer la diferencia. Hago este llamamiento: en este mundo tan tecnologizado, donde la tecnología avanza tanto, la parte del liderazgo humano, este predicar con el ejemplo, esta parte de entender las relaciones entre las personas, el tener la empatía de entender cómo es la relación entre los humanos, va a ser el factor que haga la diferencia. Sobre todo en estos procesos de transformación tan dramáticos que vamos a vivir todas las organizaciones en los próximos años. M.P.: Nacho, en una frase, ¿qué deberían tener las organizaciones para ser resilientes en un mundo de cambio frenético como el que estamos viviendo? I.C.: Yo creo que no se deberían permitir a sí mismas afrontar procesos de cambio tan dramáticos, a menudo traumáticos y claves para su modelo de negocio y subsistencia, sin la información necesaria. Antes no era una alternativa, teníamos que lanzarnos, taparnos la nariz y tirarnos al agua, pero ahora ya podemos hacer este tipo de cambios con información suficiente para garantizar el éxito de los cambios que acometemos.
1 Abril 2025
Rincón del CISO
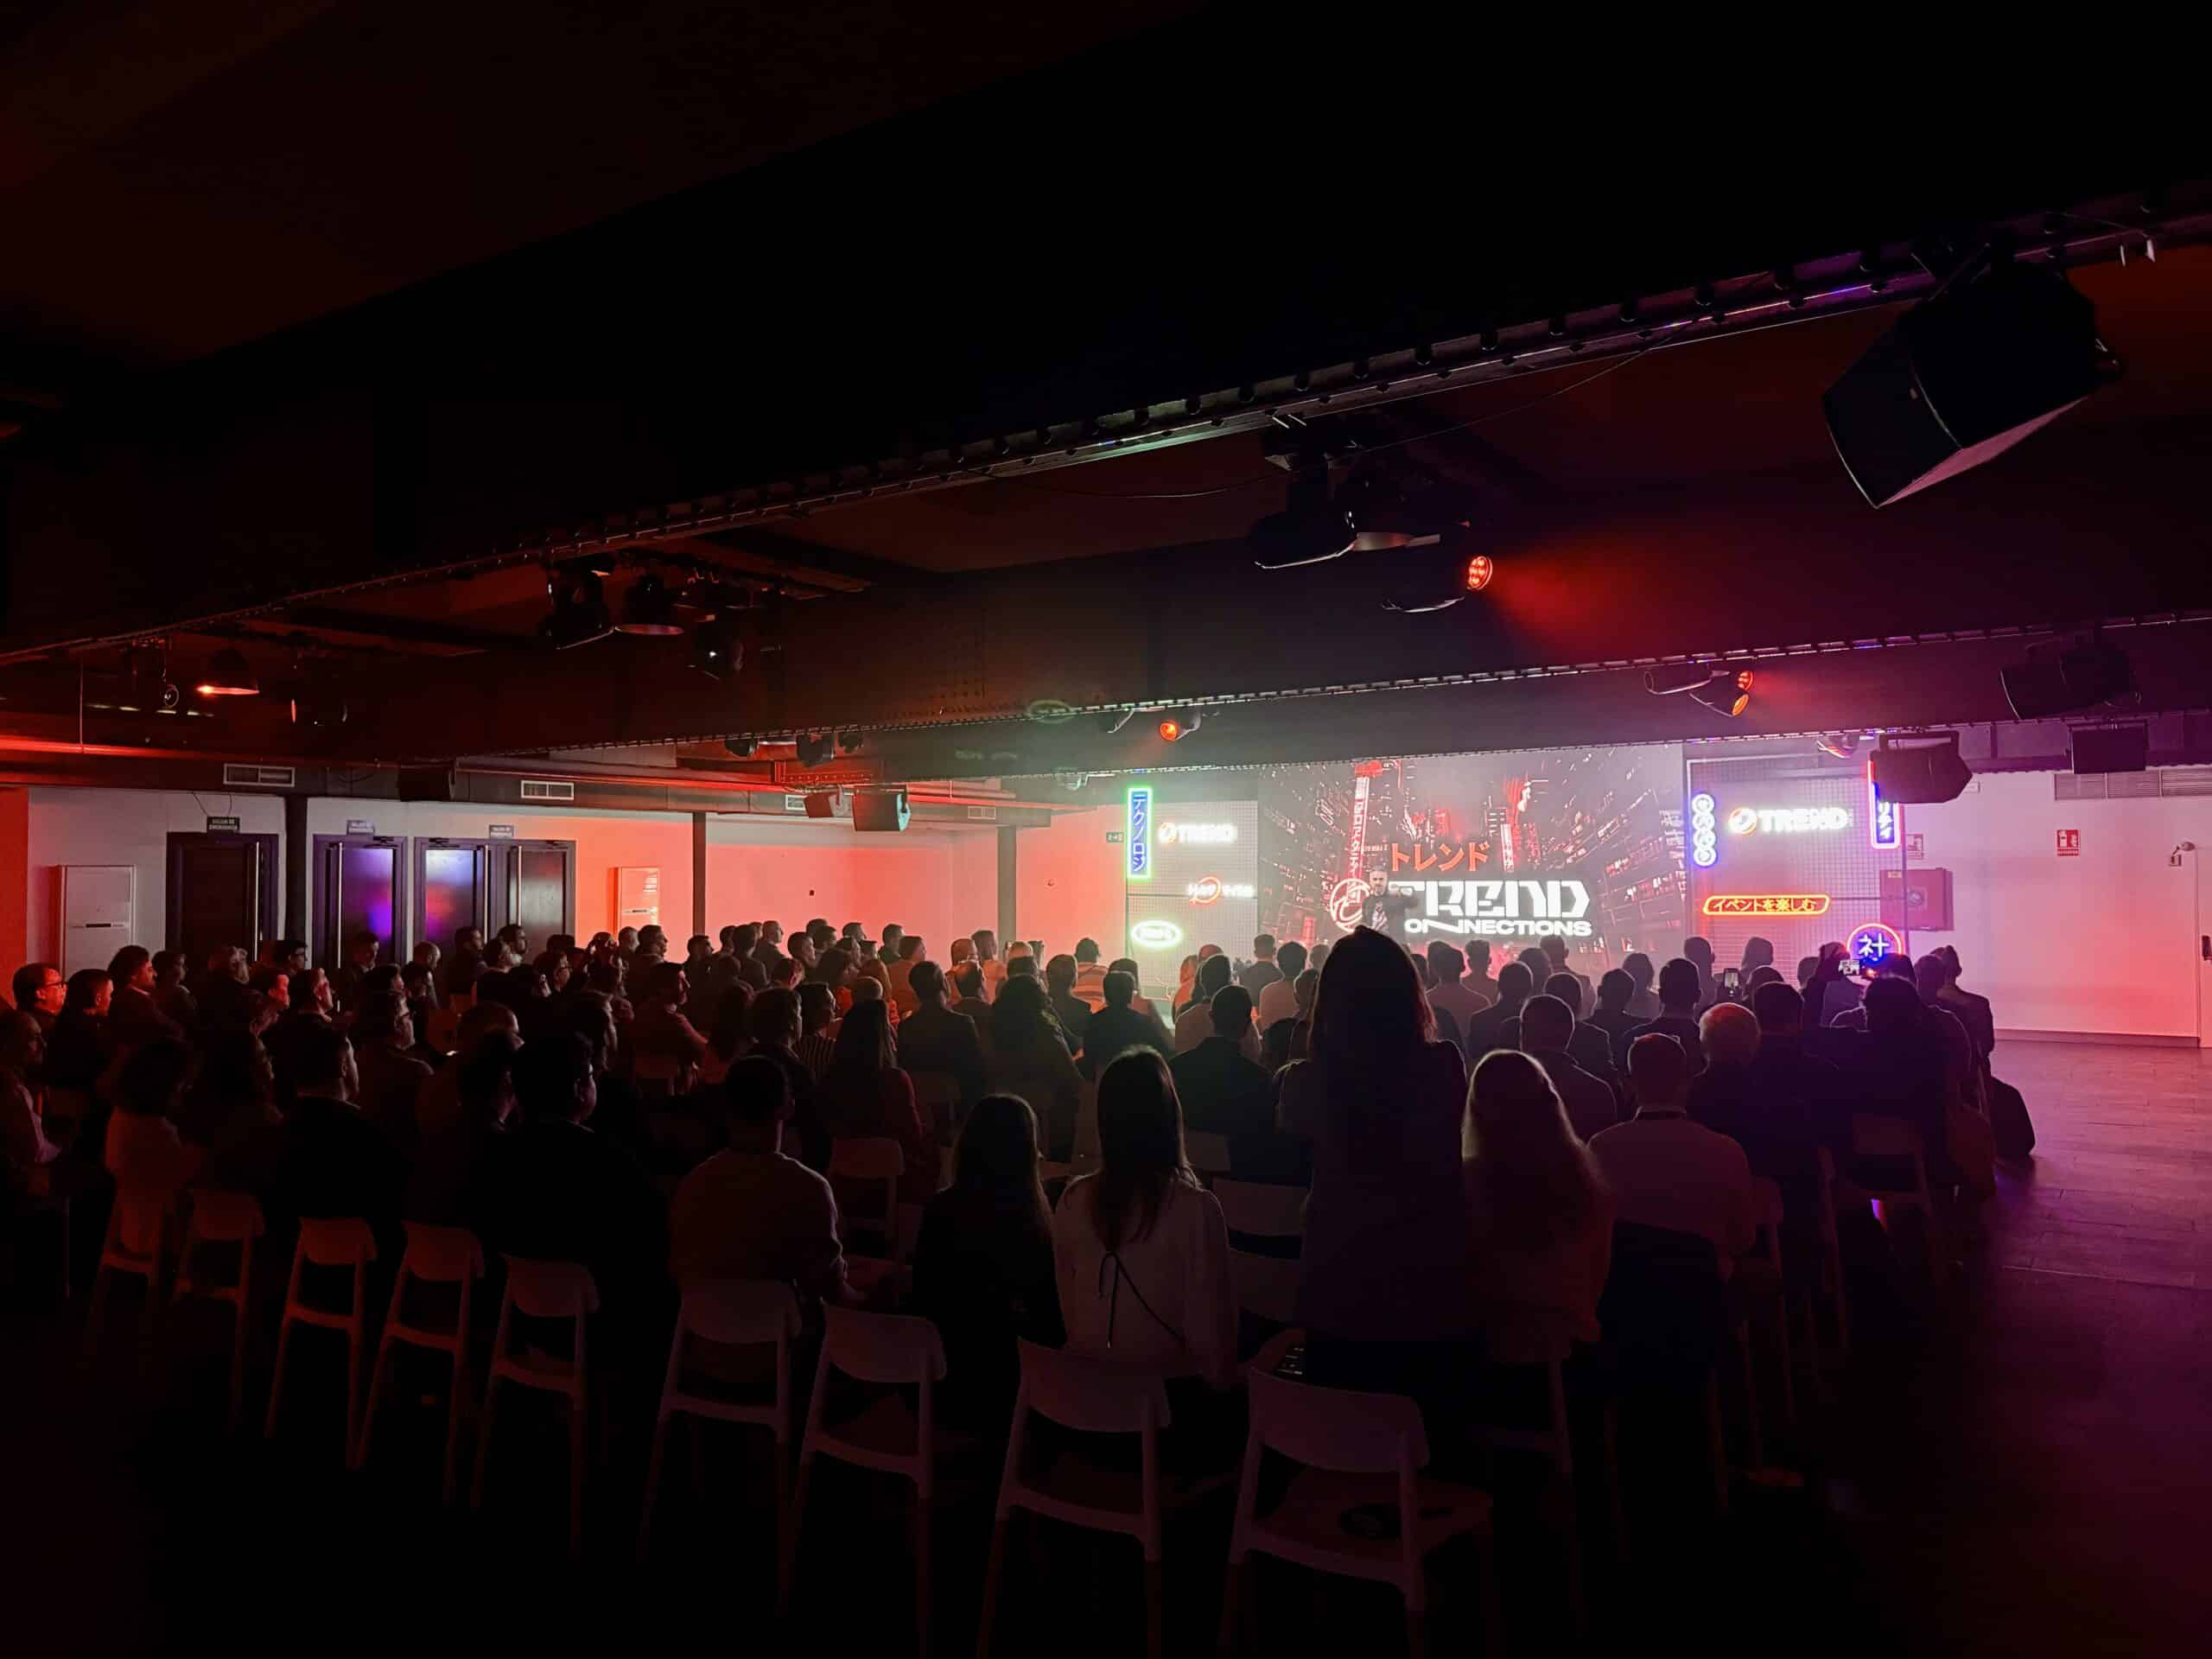
Tras conocer que España es el país más ciberatacado, por delante de Estados Unidos, con un aumento del 750% en las últimas semanas con el foco en entidades gubernamentales y grandes empresas Trend Micro Incorporated, ha reunido a expertos en ciberseguridad de todos los sectores del tejido empresarial español en un evento exclusivo, al que han acudido más de 200 personas de la comunidad de canal, para debatir y explorar las estrategias y soluciones de cara a enfrentar los desafíos de la ciberseguridad en un entorno de amenazas en constante evolución. La creciente sofisticación del cibercrimen, el uso extensivo de nuevas tecnologías por parte de los atacantes y la escasez de talento en ciberseguridad exigen un enfoque renovado y proactivo en la protección digital. Un cambio de paradigma que cobra aún más relevancia tras los últimos datos publicados por HackManac, firma que recopila ciberataques en todo el mundo, que señala a España como el país más ciberatacado del mundo, por delante de Estados Unidos. En concreto, nuestro país sufrió la semana pasada el 22,6% de todos los ciberataques registrados globalmente, con un aumento del 750% en las últimas semanas. Gran parte de estos ataques provienen de Rusia y han afectado especialmente a entidades gubernamentales y grandes empresas, con ataques dirigidos de ransomware, phishing e inteligencia artificial maliciosa. En este contexto de alta amenaza, Trend Micro ha desgranado su visión estratégica y el papel clave de su plataforma de ciberriesgo en la transformación del negocio. En este sentido, Raúl Guillén, Evangelizador Ciberseguridad en Trend Micro Iberia, ha sido el encargado de iniciar el evento destacando la creciente profesionalización del cibercrimen y el uso intensivo de tecnologías avanzadas por parte de los atacantes, complicando cada vez más la respuesta a incidentes. “Estamos ante un paradigma extremadamente complejo, donde debemos cambiar los modelos de trabajo y evolucionar hacia un enfoque de seguridad proactiva”, ha subrayado Guillén. Asimismo, ha alertado de la escasez de talento en el sector, una brecha que podría superar los 100.000 profesionales en los próximos años. EVOLUCIÓN DEL MODELO TRADICIONAL En la mesa redonda, en la que participaron expertos de la talla de Jesus Muñoz, CISO y Head of Global Protection Security de Viajes El Corte Ingles; Jesús Escoredo, CISO de Indra; Daniel Largacha, Global Security Operation Centre Director de Mapfre; yJavier Galindo, CISO de Moeve han advertido de la necesidad de un cambio de paradigma para abordar los desafíos de ciberseguridad durante 2025. Los expertos han coincidido en la apuesta por la evolución del modelo tradicional, centrado únicamente en la protección, hacia un enfoque holístico, proactivo e integral. La prevención y la anticipación de incidentes deben extenderse a toda la cadena para minimizar riesgos y mitigar el impacto de posibles ataques. Por su parte, Toni Abellán, director general de Trend Micro Iberia, ha resaltado el papel del CISO dentro de las organizaciones. “El CISO ya no solo es el responsable de la seguridad, sino un actor clave en la estrategia de negocio. Ahora sube al consejo de dirección, solicita inversión en ciberseguridad y muestra resultados concretos sobre cómo la protección impacta en el éxito de la empresa”, ha explicado. También ha enfatizado la necesidad de que el canal evolucione de un modelo transaccional a uno más estratégico, aprovechando herramientas y formación para impulsar su desarrollo. CANAL, PIEZA CLAVE PARA EL ÉXITO MUTUO Juan Antonio Denia, responsable de Canal de Trend Micro Iberia ha remarcado el papel del canal de distribución como una pieza clave para el éxito de la lucha contra los ciberataques. “En Trend Micro, estamos comprometidos en trabajar codo a codo con nuestros socios para ofrecer soluciones de ciberseguridad cada vez más avanzadas. Este 2025, uno de nuestros enfoques principales será la capacitación continua de nuestros partners, asegurándonos de que estén completamente preparados para hacer frente a los desafíos de seguridad del futuro. Solo a través de la colaboración estrecha y el fortalecimiento de las competencias en ciberseguridad podremos avanzar en la evolución de la protección y garantizar un entorno más seguro para nuestros clientes”, ha enfatizado Denia. Harold Nelissen, director de estrategia, programas y ecosistema de socios de Trend Micro Europe, ha remarcado el compromiso de la compañía con la innovación y el crecimiento del ecosistema de partners a nivel global. Sin ir más lejos, Christina Decker, directora de canal de Trend Micro Europe, ha destacado que el especialista de ciberseguridad ha sido nombrado por tercer año consecutivo como líder global en Canalys Global Cybersecurity Leadership Matrix 2025. “En 2025, seguiremos expandiendo nuestras capacidades en el canal, apostando por la inteligencia artificial y fortaleciendo nuestras alianzas estratégicas en sectores clave. Juntos continuaremos impulsando una ciberseguridad proactiva y efectiva para las empresas en todo el mundo”, ha afirmado Decker. TENDENCIAS DEL CIBERCRIMEN José de la Cruz, director técnico de Trend Micro Iberia, ha detallado la evolución del cibercrimen, que ha pasado a convertirse en un verdadero motor económico, superando incluso al mercado del tráfico de drogas en términos de ingresos. Además, ha señalado el ransomware como la mayor amenaza actual. Y es que los ataques han evolucionado desde el bloqueo de sistemas hasta el robo y la publicación de información sensible para extorsionar a las víctimas. “El rescate medio ha pasado de 185.000 euros en 2023 a más de un millón en 2024, con casos extremos que superan los 69 millones de euros”, ha señalado. Además, ha expuesto la proliferación de nuevas tácticas como el hacktivismo, el infostealer, ataques mediante QR y el phishing avanzado, impulsadas por la inteligencia artificial. Uno de los puntos más preocupantes es el uso de Inteligencia Artificial por parte de los ciberdelincuentes para la suplantación de identidad y fraudes altamente sofisticados. “Desde crear perfiles falsos en redes sociales hasta clonar voces y engañar a empleados, los atacantes están llevando el fraude digital a un nuevo nivel”, ha advertido De la Cruz. Actualmente, muchas organizaciones utilizan múltiples soluciones de seguridad desconectadas para identificar riesgos, inventariar activos y detectar amenazas en correos electrónicos, dispositivos, servidores, infraestructura en la nube y redes. Esto genera visibilidad limitada y una sobrecarga de alertas no correlacionadas. Para securizar el entorno empresarial, Álvaro De Miguel y Jorge Villaescusa, Ingenieros preventa de Trend Micro Iberia, han puesto en valor Trend Vision OneTM como solución holística que proporciona visibilidad total, detección temprana, respuesta automatizada y análisis avanzado con inteligencia artificial. Además de permitir evaluar los riesgos empresariales, detectar vulnerabilidades y ofrecer recomendaciones de mitigación inteligentes.
31 Marzo 2025
Rincón del CISO
Gonzalo Asensio, reconocido experto en ciberseguridad y Global CISO de Bankinter, ha compartido recientemente una interesante reflexión en LinkedIn sobre la importancia del factor humano en la seguridad digital. En su publicación, Asensio destaca que, a pesar de la sofisticación tecnológica y las arquitecturas avanzadas, el eslabón más fuerte —o más débil— en la ciberseguridad sigue siendo la persona. Basándose en el Verizon Data Breach Report 2023, señala que el 74 % de los incidentes de ciberseguridad no son resultado de ataques extremadamente sofisticados, sino de errores humanos. Falta de atención, automatismos, estrés y decisiones mal tomadas son factores que pueden comprometer la seguridad de una organización. Asensio plantea una cuestión clave: ¿cómo proteger eficazmente una organización si no comenzamos por entendernos mejor a nosotros mismos? Para ilustrar su punto, recurre a la etimología de la palabra “seguridad”, que proviene del latín securus, es decir, “libre de preocupaciones”. Según su perspectiva, para lograr una verdadera seguridad, primero debemos comprender qué nos preocupa, qué nos hace dudar y qué influye en nuestras decisiones. Citando un estudio de Harvard Business Review, Asensio refuerza su argumento al señalar que los líderes con mayor autoconciencia pueden reducir hasta un 30 % los errores operativos. En este sentido, sostiene que un CISO que maneja bien la presión toma mejores decisiones, un analista consciente de sus sesgos reacciona con mayor precisión y un equipo con un alto nivel de autoconocimiento minimiza los errores. Su conclusión es clara: antes de proteger un sistema, es fundamental protegerse a uno mismo. Antes de monitorizar el tráfico, es necesario observar cómo funciona nuestra propia mente. Y antes de invertir en tecnología, conviene invertir en la conciencia y en el desarrollo de habilidades personales que permitan responder de manera efectiva a las amenazas digitales. Esta reflexión marca el inicio de una serie de publicaciones en las que Asensio abordará la conexión entre la ciberseguridad y el mundo personal, con el objetivo de ofrecer un enfoque más estratégico e integral sobre la protección digital.
27 Marzo 2025
Rincón del CISO
La Nueva Amenaza Digital: Cómo las Grandes Corporaciones se Convierten en Protagonistas de la Criminalidad Corporativa Las grandes corporaciones tecnológicas se han convertido en los nuevos gigantes de la criminalidad digital. Escándalos recientes como los de Facebook y Google han revelado cómo estas empresas, bajo la apariencia de innovadores legítimos, han manipulado datos personales y afectado a millones de usuarios en todo el mundo. En lugar de proteger la privacidad de los individuos, estas compañías han sacado provecho de su información con fines comerciales, creando una nueva forma de fraude que desafía las normas tradicionales de la criminalidad corporativa. En 2021, la filtración de documentos internos de Facebook mostró cómo sus algoritmos estaban diseñados para manipular las emociones y comportamientos de los usuarios, explotando su adicción a la plataforma. Esto generó una gran preocupación sobre el uso ético de los datos, levantando preguntas sobre la responsabilidad de las empresas tecnológicas en la protección de la privacidad. Aunque la compañía ha prometido cambios, las consecuencias son profundas: la desconfianza global en las redes sociales y una creciente presión para que se implementen regulaciones más estrictas. En paralelo, Google ha enfrentado múltiples investigaciones por prácticas monopolísticas, como las multas impuestas por la Comisión Europea, acusándola de distorsionar el mercado de búsquedas. El poder que tiene sobre la información y los datos personales de los usuarios no solo le ha permitido dominar el mercado, sino también influir en la opinión pública a una escala nunca antes vista. Pero no se trata solo de manipulación. El caso de Apple con su monopolio en la App Store, que obliga a los desarrolladores a ceder comisiones de hasta el 30%, revela una faceta diferente de la criminalidad corporativa: la explotación económica. Si bien no es un fraude directo, el impacto en los pequeños desarrolladores y la falta de opciones para competir en su plataforma ha desatado protestas y demandas legales. Manipulación y Monopolio: La Cara Oscura de los Gigantes Tecnológicos Estos casos evidencian que la criminalidad corporativa ha evolucionado con el avance de la tecnología. La ambición empresarial, combinada con la falta de regulación, ha llevado a que las grandes corporaciones operen al borde de la legalidad. Mientras tanto, los consumidores quedan atrapados en un sistema donde la privacidad y la ética se han convertido en un lujo en lugar de un derecho. El futuro de la ciberseguridad y la ética digital está en juego. Para frenar esta creciente ola de fraude digital y manipulación, es urgente una regulación más estricta y una mayor transparencia en las prácticas empresariales. Si no se actúa con firmeza, la criminalidad corporativa digital solo seguirá expandiéndose, afectando no solo a los usuarios, sino también la confianza en el sistema económico global.
25 Marzo 2025
Rincón del CISO
Según Gartner, el 33% de las organizaciones con funciones de seguridad internas intentarán sin éxito crear un SOC eficaz debido a restricciones de recursos, como presupuesto, experiencia y personal especializado El centro de operaciones de seguridad (SOC) es el espacio responsable, dentro de la mayoría de medianas y grandes empresas, de detectar y responder a las amenazas en tiempo real, a la vez que mejora continuamente su postura aseguradora. El SOC es el nexo de todas las operaciones de seguridad de una organización. Sus actividades básicas de ciberseguridad comprenden las siguientes funciones: identificar, proteger, detectar, responder y recuperarse. Todas estas acciones estarán dirigidas a posibles amenazas, es decir, sucesos que se salgan fuera de lo común y que hagan saltar las alertas del equipo. Los tres factores clave a la hora de desarrollar un centro de operaciones de seguridad son las personas, un modelo operativo y la tecnología. A su vez, encontrar un equilibrio adecuado entre estos componentes y en el capital invertido es fundamental. La selección de un modelo poco adaptado a las necesidades de la compañía puede paralizar los objetivos de ciberseguridad, aumentar el riesgo y esforzar en vano a los equipos de IT. Por eso, la división de capital debe adecuarse siempre a las necesidades de la empresa. Los 3 Modelos Principales de SOC SOC Interno Cuenta con una gran cantidad de analistas a tiempo completo, dedicados a ofrecer una detección de amenazas centralizada y responder enfocándose en un entorno autónomo y en una sola organización. Sin embargo, las pruebas de penetración deberían ser contratadas en compañías externas, para asegurarse de la efectividad de sus activos. Este modelo es ideal para grandes empresas con capacidad y presupuesto para desarrollar su propio SOC, sin embargo, esto es un desafío costoso, y según Gartner, se recomienda, como mínimo, una docena de analistas para ofrecer una cobertura continua, y tener un equipo totalmente operativo podría llegar a costar un millón de dólares anuales solo en el equipo humano, si se cuenta con el equipo material, formaciones y otros recursos, estos costos podrían tener un crecimiento desbocado, con un máximo de siete millones de dólares. Además, este modelo presenta un reto adicional: la construcción de un SOC interno no es algo que se haga de la noche a la mañana. Requiere tiempo y esfuerzo significativo para crear una infraestructura sólida, lo cual deja a la empresa expuesta a amenazas mientras el equipo de IT está ocupado en otras tareas. Por todo esto, Gartner estima que, a lo largo de 2025, un tercio de las organizaciones que actualmente tienen funciones de seguridad internas intentarán y fracasarán en la creación de un SOC eficaz debido a limitaciones de recursos, como falta de presupuesto, experiencia y personal capacitado. SOC por Niveles Está pensado para las grandes empresas multinacionales o que operan en varios países o regiones. Cuenta con una comandancia central, desde donde se gestionan las herramientas, los procesos y los analistas que coordinan las acciones de seguridad. Y a su vez se comunica con otros SOCs independientes ubicados en diferentes oficinas o filiales. El modelo es adecuado para la gestión de la seguridad en oficinas físicas y múltiples entornos, dando lugar a una estructura más compleja. . Sin embargo, debido a su alta especialización y coordinación, el modelo por niveles suele ser costoso y solo se implementa en empresas con grandes necesidades de seguridad y recursos financieros. SOC Híbrido Es una opción ideal para pequeñas y medianas empresas que necesitan protegerse contra ciberataques sin asumir los altos costos de mantener un equipo de seguridad propio funcionando las 24 horas. En este modelo, las empresas combinan sus recursos internos con el apoyo de proveedores especializados en ciberseguridad. Estos proveedores ofrecen herramientas avanzadas para detectar y responder a amenazas, generalmente bajo un sistema de suscripción más accesible que la contratación de un equipo completo. Muchas empresas optan por este enfoque porque les permite ahorrar costos sin renunciar a una protección de calidad. La seguridad cibernética requiere profesionales capacitados, pero la falta de expertos en el mercado hace que externalizar parte del trabajo sea una solución práctica. Además, al contar con el respaldo de especialistas, las empresas pueden acceder a tecnología de última generación sin necesidad de hacer grandes inversiones. El SOC híbrido no solo se encarga de la monitorización y respuesta ante amenazas, sino que también puede incluir servicios adicionales como el análisis de vulnerabilidades y la gestión de riesgos. Gracias a este modelo, las empresas pueden reforzar su seguridad sin la complejidad de gestionarlo todo por su cuenta.
24 Marzo 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

