Rincón del CISO
Durante una entrevista con The Indian Express, Bill Gates, cofundador de Microsoft, compartió una reflexión provocadora: "No nacimos para trabajar; el trabajo es un artificio derivado de la escasez". Según Gates, históricamente, las personas trabajaban para satisfacer necesidades básicas como la alimentación y el refugio. Sin embargo, con el avance de la inteligencia artificial (IA), muchas de estas tareas podrían automatizarse, liberando a las personas de estas obligaciones. Gates sostiene que la IA busca replicar la inteligencia humana para ofrecer una amplia gama de servicios, lo que podría llevar a una sociedad con más tiempo libre. No obstante, reconoce que adaptar nuestra mentalidad a esta nueva realidad será un desafío significativo. En cuanto al futuro laboral, Gates identifica tres profesiones que podrían perdurar en la era de la automatización: biólogos, expertos en energía y programadores. Curiosamente, mientras algunos líderes tecnológicos, como Jensen Huang de NVIDIA, sugieren que la programación podría ser una de las primeras profesiones en ser automatizadas, Gates mantiene que seguirá siendo esencial. Empresas como Meta, Salesforce y Shopify ya están reconsiderando sus estrategias de contratación, evaluando el papel que la IA desempeñará en sus operaciones futuras. Figuras como Mark Zuckerberg y Marc Benioff han mencionado que las decisiones de contratación en 2025 dependerán en gran medida de las capacidades de la IA. A pesar de los desafíos, Gates se muestra optimista. Visualiza un futuro en el que la semana laboral se reduzca a solo dos días en la próxima década, permitiendo a las personas enfocarse en actividades creativas, educativas o de ocio. Para él, la innovación es la clave para resolver problemas globales y mejorar la calidad de vida. Esta visión plantea una pregunta fundamental: ¿Qué haríamos con nuestro tiempo si el trabajo dejara de ser necesario para sobrevivir?
13 Mayo 2025
Rincón del CISO
La transformación digital ya no es opcional. En un entorno empresarial en constante evolución, las organizaciones que logren integrar la tecnología de forma estratégica serán las que lideren el futuro. Pero ¿cómo garantizar que cada euro invertido en innovación genera valor real? Según el KPMG Global Tech Report 2024, estas son las siete acciones clave que pueden marcar la diferencia. 1. Alinea la inversión tecnológica con los objetivos del negocio Invertir por moda no es estrategia.Toda decisión tecnológica debe estar conectada con la visión a largo plazo de la empresa. Evalúa si cada inversión contribuye a tus metas corporativas Usa datos concretos, no intuiciones Refuerza la competitividad adaptándote a los cambios del mercado El 53% de las empresas españolas ya aplica este enfoque estratégico en sus inversiones tecnológicas. 2. Mide resultados para decidir con criterio No se puede mejorar lo que no se mide.Implementar métricas claras permite justificar la inversión y tomar decisiones basadas en valor. Usa KPIs actualizables y comparables Evalúa impacto financiero y operativo Asegura una toma de decisiones ágil y basada en evidencias El 53% de las organizaciones en España ha incrementado sus ingresos un 11% o más gracias a la transformación digital. 3. Elimina la deuda técnica para ganar agilidad Los sistemas heredados frenan el progreso.Actualizar la infraestructura tecnológica es clave para asegurar resiliencia y escalabilidad. Sustituye sistemas legacy por soluciones modernas Reduce fallos operativos y costes Involucra a todas las áreas en la planificación del cambio Casi el 50% de las organizaciones sufre interrupciones semanales por problemas técnicos. 4. Refuerza la colaboración en un entorno interconectado La innovación no ocurre en aislamiento.Explorar alianzas externas permite compartir riesgos y acceder a nuevas capacidades. Amplía tu red de socios tecnológicos Fomenta proyectos colaborativos Aprovecha ideas y recursos globales El 93% de las organizaciones más innovadoras planea fortalecer su ecosistema de colaboración. 5. Prioriza la confianza y la ciberseguridad Sin seguridad, no hay transformación.Integrar la privacidad y la ética desde el diseño es vital para construir entornos digitales fiables. Incorpora la ciberseguridad desde el inicio de cada proyecto Diseña tecnologías con enfoque ético Refuerza la confianza de clientes y equipos La ciberseguridad está entre los tres mayores retos de la transformación digital, según los líderes encuestados. 6. Toma decisiones basadas en datos relevantes Los datos son el nuevo activo estratégico.Gestionarlos correctamente permite anticiparse y adaptarse con precisión. Crea un marco robusto de gobierno del dato Usa datos en tiempo real y predictivos Fomenta una cultura de decisiones basadas en evidencias El 50% de las organizaciones más maduras revisa constantemente sus indicadores para adaptarse al mercado. 7. Cierra la brecha de conocimiento con formación continua La IA y las tecnologías emergentes generan incertidumbre, pero también grandes oportunidades.Invertir en talento es tan importante como invertir en software. Evalúa competencias digitales actuales Promueve el aprendizaje continuo Impulsa una cultura abierta al cambio El 60% de los encuestados afirma que la IA ha mejorado la productividad y conocimientos de sus plantillas. Tecnología + Estrategia + Talento = Crecimiento sostenible Las empresas que logren combinar agilidad, confianza y valor en su estrategia tecnológica estarán mejor preparadas para afrontar los retos del futuro. Invertir con inteligencia hoy es construir la ventaja competitiva de mañana.
12 Mayo 2025
Rincón del CISO
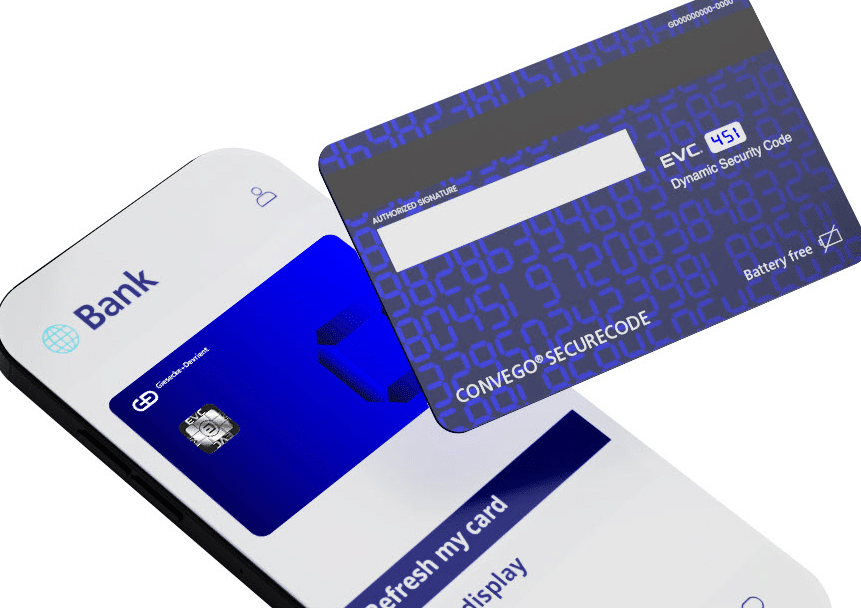
La compañía tecnológica Giesecke+Devrient (G+D) ha presentado Convego SecureCode, una nueva tarjeta de pago con tecnología antifraude avanzada que revoluciona la seguridad en transacciones digitales. ¿La gran innovación? Un código de verificación dinámico (CVV) que se genera automáticamente en cada operación y que el usuario puede ver directamente en una pantalla de tinta electrónica (e-ink) integrada en la propia tarjeta. Seguridad avanzada sin complicaciones A diferencia de las tarjetas tradicionales con CVV estático impreso, Convego SecureCode utiliza un sistema de código dinámico que cambia constantemente, dificultando el uso indebido de datos robados. Esta funcionalidad se activa de forma automática o puede actualizarse manualmente desde la aplicación de banca móvil, sin necesidad de apps adicionales, baterías ni dispositivos complementarios. Además, el uso de un módulo EMV sin batería alarga la vida útil del producto, haciendo que esta solución sea tanto eficiente como sostenible. ¿Cómo combate el fraude online (CNP)? Esta innovación responde directamente al auge del fraude sin tarjeta presente (Card Not Present, CNP), responsable de cerca del 70% de las actividades fraudulentas con tarjetas a nivel mundial, según datos del Nilson Report. Se estima que este tipo de fraude podría alcanzar pérdidas globales de 50.000 millones de dólares para 2030. El fraude CNP ocurre cuando los ciberdelincuentes utilizan datos robados para realizar compras online sin tener la tarjeta física. Esto afecta tanto a consumidores como a entidades financieras y comercios, erosionando la confianza en el sistema de pagos y generando fricción en la experiencia del usuario. Una solución lista para el futuro de los pagos digitales Para Mikko Kähkönen, responsable del Portafolio de Tarjetas de Pago en G+D, “Convego SecureCode representa un paso inteligente hacia la protección del ecosistema digital, ofreciendo seguridad reforzada sin sacrificar comodidad”. Añade que esta tarjeta permite a los bancos reducir el riesgo de fraude online mientras garantizan una experiencia fluida que responde a las expectativas de los usuarios actuales. Convego SecureCode no solo redefine el estándar de seguridad en pagos digitales, sino que se posiciona como una solución estratégica para bancos, fintechs y emisores de tarjetas que buscan anticiparse a los retos del ciberfraude sin comprometer la experiencia del cliente.
9 Mayo 2025
Rincón del CISO
El nuevo informe de Fortinet alerta sobre amenazas emergentes, el auge del Cibercrimen como Servicio y el uso masivo de IA para automatizar ataques La automatización, la inteligencia artificial y los mercados de la darknet están transformando el panorama de la ciberseguridad a una velocidad sin precedentes. Así lo advierte el Informe Global de Amenazas 2025 publicado por FortiGuard Labs, que analiza en profundidad las tácticas empleadas por los ciberatacantes durante 2024. ¿La conclusión? Las reglas del juego han cambiado, y las organizaciones deben responder con estrategias más proactivas, inteligentes y automatizadas. El auge de la ciberdelincuencia como servicio: la darknet, un mercado en expansión Uno de los principales hallazgos del informe es el crecimiento del Cibercrimen como Servicio (CaaS), que convierte la darknet en un auténtico bazar de exploits, accesos y credenciales robadas. En 2024: Se detectaron más de 1.700 millones de registros de credenciales robadas, un 500% más que el año anterior. Las credenciales corporativas, accesos RDP y web shells son los activos más comercializados. Se compartieron más de 100.000 millones de registros comprometidos, impulsando campañas de robo de identidad y espionaje corporativo. Escaneos automatizados: 36.000 intentos por segundo Los atacantes están acelerando su actividad con técnicas de escaneo automatizado a gran escala. En 2024, Fortinet registró un aumento del 16,7% en escaneos globales, con picos de 36.000 por segundo, orientados a detectar vulnerabilidades en servicios como SIP, RDP y protocolos OT/IoT. IA ofensiva: de generadores de texto a armas cibernéticas La inteligencia artificial se ha convertido en aliada del cibercrimen. Herramientas como FraudGPT, BlackmailerV3 o ElevenLabs permiten lanzar campañas de phishing hiperrealistas, sin restricciones éticas ni técnicas. Esto hace que los ataques sean más difíciles de detectar, más creíbles y más escalables. El informe de FortiGuard Labs confirma una tendencia que viene consolidándose en los últimos años: los ciberataques ya no son aleatorios, sino cada vez más dirigidos a sectores críticos con alto valor económico, operativo y estratégico. En 2024, los cibercriminales diseñaron campañas específicas para maximizar el impacto, tanto financiero como reputacional, afectando de forma significativa a las siguientes industrias: 1. Industria manufacturera (17% de los ataques globales) El sector manufacturero encabeza la lista por segundo año consecutivo. Su digitalización acelerada, la interconexión de sistemas OT e IoT, y la falta de segmentación adecuada entre redes industriales y corporativas, lo convierten en un objetivo ideal.Principales amenazas: Ransomware que paraliza líneas de producción. Sabotaje digital de sistemas SCADA o PLC. Exfiltración de propiedad intelectual (diseños, procesos, datos de patentes). Además, los ataques a fábricas suelen tener un efecto en cadena, afectando proveedores, clientes y cadenas de suministro enteras. 2. Servicios empresariales (11%) Consultoras, despachos legales, firmas de auditoría y outsourcing se han convertido en objetivos de alto valor, ya que manejan grandes volúmenes de datos confidenciales de terceros.Amenazas destacadas: Ataques dirigidos para comprometer credenciales y contratos. Phishing avanzado y técnicas BEC (Business Email Compromise). Espionaje corporativo a través de vulnerabilidades en la nube. Los atacantes no solo buscan robar información, sino también aprovechar el acceso lateral a otras organizaciones cliente, elevando así el riesgo sistémico. 3. Construcción y retail (9% cada uno) En la construcción, la adopción de herramientas digitales para gestión de obra, BIM, drones y sensores IoT ha abierto nuevas superficies de ataque. Además, muchas empresas del sector carecen de políticas de ciberseguridad maduras. En retail, el foco sigue siendo la intercepción de pagos, robo de datos personales y fraudes en plataformas e-commerce. Las campañas de malware y ransomware continúan siendo comunes, junto con ataques a terminales de punto de venta (POS) y fraude en apps móviles. Estados Unidos concentra el 61% de los ataques registrados, seguido por Reino Unido (6%) y Canadá (5%). La nube e IoT: vulnerabilidades persistentes Los entornos cloud siguen siendo uno de los blancos principales. El 70% de los incidentes observados implicaron accesos desde ubicaciones geográficas sospechosas. Los errores de configuración y los permisos excesivos siguen siendo una brecha crítica. ¿Qué deben hacer los CISO ante este nuevo escenario? Fortinet propone una hoja de ruta clara para reforzar la postura de ciberseguridad empresarial. Algunas de las recomendaciones clave incluyen: Pasar de la detección a la gestión continua de la exposición a amenazas (CTEM). Simular ataques reales con ejercicios Red Team y frameworks como MITRE ATT&CK. Reducir la superficie de ataque expuesta, detectando activos y credenciales filtradas. Priorizar vulnerabilidades activamente explotadas, usando sistemas de puntuación como CVSS y EPSS. Vigilar la darknet para anticiparse a campañas de ransomware, ataques DDoS o campañas de desinformación. Conclusión: adaptarse o quedar expuestos La ciberseguridad ya no puede depender de respuestas reactivas. La combinación de automatización, IA ofensiva y mercados ilegales está llevando a los cibercriminales a operar con la eficiencia de una startup tecnológica. La defensa debe ser igual de ágil, basada en inteligencia y resiliente.
8 Mayo 2025
Rincón del CISO
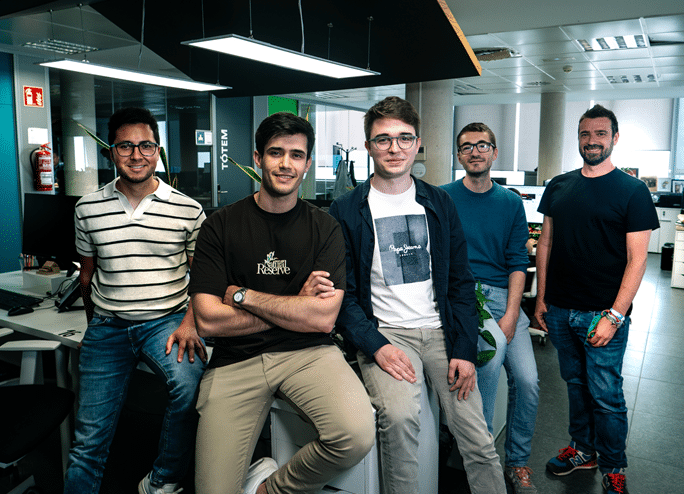
De izquierda a derecha: Nicolás Betancourt (Data Scientist), Sergi Fuster (Data Scientist), Jaume Barrios (Head of AI), Nicolás Manero (Head of Applied Innovation) y Manuel Ginés (Head of R&D de Sofistic). La empresa tecnológica Cuatroochenta, en colaboración con su filial especializada Sofistic, ha desarrollado un modelo propio de inteligencia artificial que alcanza un 95% de acierto en la clasificación de alertas de ciberseguridad. Este avance forma parte del proyecto AI4CYBERSOC, impulsado junto al Instituto Nacional de Ciberseguridad (INCIBE) y con la participación de la Universitat Jaume I de Castelló. Tecnología basada en LLM y redes neuronales El modelo combina Large Language Models (LLM) con redes neuronales profundas, y ha sido entrenado con datos del Centro de Operaciones de Seguridad (SOC) de Sofistic. Este SOC cuenta con una trayectoria de 18 años en España y Latinoamérica, y está especializado en sectores críticos como el bancario y las infraestructuras esenciales. Gracias a una base de datos anonimizada y actualizada constantemente, el sistema analiza datos no estructurados, identifica patrones relevantes y clasifica automáticamente las alertas según su nivel de criticidad, agilizando notablemente los tiempos de respuesta ante incidentes. Priorización automática y eficiencia operativa La herramienta está diseñada para priorizar alertas de alta severidad, permitiendo a los analistas centrar sus esfuerzos en los incidentes más urgentes. Así, se optimiza la operativa diaria del SOC sin reemplazar plataformas existentes, sino complementándolas. Como explica Jaume Barrios, responsable de IA en Cuatroochenta: «Nuestro modelo no quiere sustituir a las plataformas ya existentes, sino complementarlas. Después de pasar ese primer filtro cuando llegan al SOC, las alertas son clasificadas por nuestro sistema de manera que facilita y optimiza el trabajo de los analistas. El tiempo de respuesta es clave en la gestión de las alertas de ciberseguridad para minimizar su posible impacto», Jaume Barrios, responsable de IA de Cuatroochenta y uno de los desarrolladores del modelo. Inteligencia artificial con propósito estratégico Este desarrollo se enmarca dentro de la Iniciativa Estratégica de Compra Pública de Innovación (IECPI), financiada por los Fondos Next Generation-EU, como parte del Plan de Recuperación, Transformación y Resiliencia (PRTR). La iniciativa busca fomentar la innovación pública en sectores estratégicos como la ciberseguridad, mediante contratación pública orientada a I+D+i. El proyecto también cuenta con el respaldo del grupo de investigación Temporal Knowledge Bases Group (TKBG) de la Universitat Jaume I, liderado por el catedrático Rafael Berlanga. Hacia una gestión de alertas predictiva AI4CYBERSOC no solo automatiza la clasificación: también se orienta a predecir ataques y a guiar la respuesta frente a incidentes mediante machine learning y procesamiento de lenguaje natural. Una solución diseñada para integrarse con múltiples fuentes de datos y hacer frente a uno de los mayores retos del sector: la escasez de talento técnico, especialmente en la administración pública. Un modelo alineado con los objetivos estratégicos de país La solución de Cuatroochenta se alinea con los objetivos del Componente 15, Inversión 7 del PRTR, que promueve el fortalecimiento de las capacidades digitales de ciudadanos, pymes y profesionales, y el impulso de un sector ciberseguro y competitivo. El programa busca transformar la contratación pública en un motor de desarrollo tecnológico y soberanía digital en España y Europa.
7 Mayo 2025
Rincón del CISO
Apple se enfrenta a una de las decisiones más estratégicas de su historia reciente: adquirir Anthropic. Lo que ahora parece una colaboración técnica con la integración del modelo de IA Claude Sonnet en Xcode, podría transformarse en una operación clave para asegurar su posición en el futuro del software inteligente. La compañía de Cupertino, que históricamente ha destacado por su enfoque cerrado y autosuficiente, parece reconocer sus limitaciones en la carrera de la inteligencia artificial. Prueba de ello es que proyectos como Swift Assist nunca llegaron a ver la luz, lo que ha dejado claro que su capacidad de innovación en este campo no va al ritmo que exigen los tiempos actuales. La IA está en pleno crecimiento Mientras gigantes como OpenAI, Google o la propia Anthropic avanzan a gran velocidad, Apple corre el riesgo de quedar fuera de juego en la mayor disrupción tecnológica desde el iPhone. La compra de Anthropic no sería simplemente una ampliación de capacidades, sino una decisión estratégica de supervivencia a largo plazo. Para Apple, esta adquisición supondría la incorporación de uno de los modelos lingüísticos más avanzados, especialmente eficaz en tareas de desarrollo de software. Y para Anthropic, sería una oportunidad única de escalar su tecnología a nivel global gracias a los recursos financieros, de distribución y de integración que solo una empresa como Apple puede ofrecer. Esta posible compra recuerda a movimientos pasados de Apple, como la adquisición de P.A. Semi, que allanó el camino para los chips Apple Silicon, o la de Beats, que fue clave para el nacimiento de Apple Music. Integrar tecnologías punteras en momentos críticos ha sido siempre parte de su ADN innovador. Aunque el coste de adquirir Anthropic podría alcanzar cifras astronómicas —de decenas de miles de millones de dólares—, Apple dispone de una liquidez superior a los 150.000 millones. La magnitud del desafío justifica la inversión. Más que una compra tecnológica, se trata de asegurar el futuro del ecosistema Apple frente a la competencia. Mientras Tim Cook mantiene un discurso de enfoque híbrido con modelos propios y externos, el verdadero poder residirá en quién posea los modelos fundacionales más potentes y escalables. Apple ya colabora con Anthropic para desarrollar herramientas inteligentes para Xcode, orientadas a programar, editar y probar código mediante IA. Pero todo apunta a que una alianza puntual no bastará: si quiere seguir liderando la innovación, Apple necesita que Anthropic forme parte integral de su estrategia de futuro.
6 Mayo 2025
Rincón del CISO
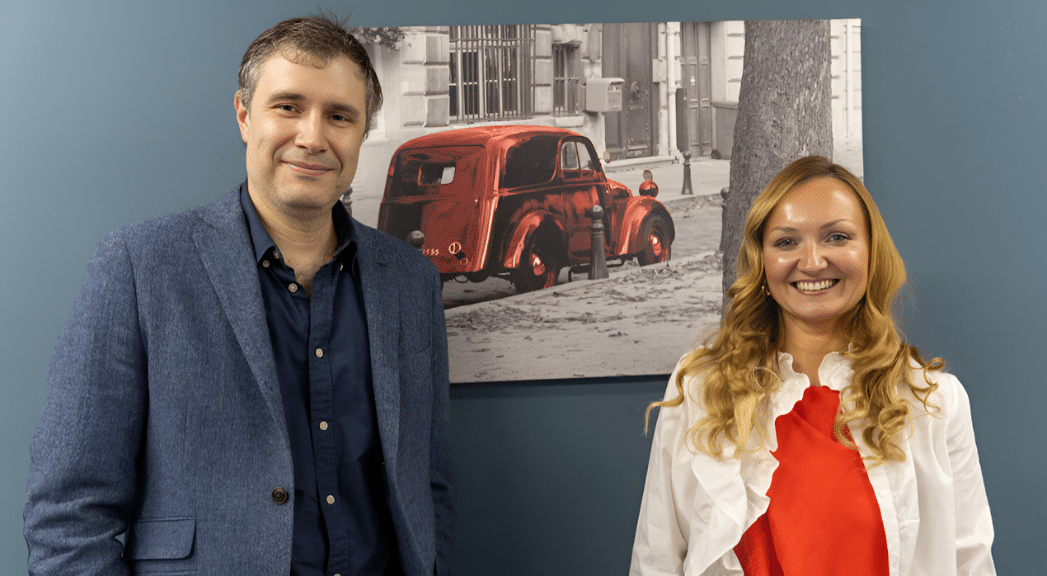
David González, CISO de Coren entrevista a Julia Sizova Granero, Country Manager South EMEA de Comscore. David González: ¿Podrías compartir con nosotros un poco tu trayectoria y cómo llegaste a tu posición actual en Comscore? Julia Sizova: Mi vida actualmente está muy ligada a la medición de las audiencias. Al final las audiencias son algo apasionante, que tiene que ver con los datos, con la publicidad. En Comscore medimos en concreto las audiencias digitales, es la parte más innovadora de lo que es el mundo de las audiencias ¿Cómo llegué hasta ahí? Pues la verdad es que pasé por varias empresas antes. Empecé, de hecho, en una empresa de ciberseguridad, que en aquel entonces no existía el concepto de ciberseguridad. Hablamos de antivirus, antispam, era una pequeña startup americana que se hizo muy grande. De hecho, fue fundada por los ingenieros de McAfee y éramos tan buenos que nuestros clientes principales eran los ministerios de defensa de los bancos. Nos compró Microsoft y me quedé unos años y decía “yo necesito algo diferente”. Y por ahí en 2006, fue el boom digital, de internet, el boom de Google y yo recuerdo que nuestro ambiente era muy internacional y decíamos “¿Ahora qué hacemos? ¿Nos quedamos en la tecnología o nos vamos a dedicar a otras cosas?” Y en mi caso, me dediqué al mundo digital, pasé por el campo de la analítica web, web analytics, es decir, toda esta parte también de tecnología, que sí que tenía que ver con la tecnología, pero más, digamos, más con internet. Y he acabado al 100% defendiendo las audiencias. Soy la gran defensora de las audiencias y, sobre todo, de la medición cross media que ya nos hace falta a nivel mundial. D.G.: Está bastante de moda el empezar a hablar justo de ese tipo de mediciones, ¿puedes explicarnos eso? ¿Qué significa eso y qué implica tanto a nivel vuestro, de poder medir todo lo que necesitáis, y a nivel privacidad de la gente, hablando ya un poco así de ciber y de privacidad? J.S.: Sí, bueno, sí que tiene que ver con la privacidad. Te voy a contar la anécdota del porqué de la privacidad, porque nos remontamos realmente al año 2017, cuando Safari, AES, empieza a hablar de la privacidad por primera vez. Pero es muy gracioso porque ellos lo utilizaban como una ventaja competitiva en contra de los demás navegadores, porque era la gran guerra de los navegadores, decían: “nosotros somos los más seguros, vamos a introducir este protocolo de privacidad” y fueron los primeros. Y a partir de ahí, ya todo el mundo empezó a hablar de la privacidad, se unió a Firefox, etcétera. Y esto realmente empujó a todo el mercado a tener que hablar de la privacidad de los usuarios, “tenemos que defender la privacidad de los consumidores, hay demasiada información abierta, cómo podemos encriptarla”, y surgen una serie de iniciativas que seguro que las conocéis como GDPR en Europa, o CCPA en California para proteger estos derechos de los usuarios en Internet. ¿Quiero aceptar la cookie, sí o no? Tú tienes que decidir si quieres aceptar que te traqueen o no. Google en aquel entonces también se pronunciaba: “Yo voy a ir con la industria y voy a eliminar las cookies de tercera parte. Eso de eliminar las cookies de tercera parte fue: “¿y ahora qué hacemos?”, “¿cómo vamos a medir?”. Recuerdo que en 2019 recibimos un RFP que nos pedía una solución de medición cross-media en 22 mercados. Fue entonces cuando nos sentamos con Kantar para explorar qué podíamos ofrecer al mercado. La reacción fue contundente: ‘No existe un estándar global de medición cross-media’. Esto nos llevó directamente a la WFA, la Asociación Mundial de Anunciantes. A partir de ahí, se desencadenó una gran conversación global. Se organizó una conferencia con los anunciantes más importantes del mundo —P&G, Coca-Cola, Unilever, entre otros— junto con medidores como Comscore, Kantar, y asociaciones como la ANA (EE. UU.) o ISBA (Reino Unido). Todos nos unimos con un objetivo común: desarrollar una nueva metodología de medición que respete la privacidad del usuario, represente a todos los medios y establezca un estándar internacional. Hasta ese momento, cada agencia creaba su propia fórmula para medir campañas cross-media, como si fuera una coctelera improvisada. Así nació lo que llamamos la ‘carta a los Reyes Magos’, un manifiesto conocido como No Star, que recogía nuestras necesidades colectivas: una medición basada en privacidad, unificada, y verdaderamente cross-media. Es decir, que incluya digital, televisión, radio, exterior, prensa… todos los medios utilizados en planificación publicitaria.” De ese movimiento global surgió un proyecto muy potente: Halo. como el halo de santo, muy brillante. Un marco cooperativo que busca generar consenso en el mercado, desde anunciantes hasta agencias y medios. Porque nos interesa a todos contar con una medición robusta, confiable y respetuosa con los derechos del consumidor. La metodología detrás de Halo es puro data science. Está desarrollada por equipos de ingeniería de Amazon, Meta, TikTok, Google, Comscore… Está basada en virtualización, en la construcción de poblaciones virtuales partiendo del censo, no de paneles como en la medición tradicional. En el modelo clásico, comenzábamos con un panel —una muestra— y extrapolábamos los datos. Así nació Comscore, de hecho. Los fundadores, Gian Fulgoni y Magid Abraham, en los años 90, decidieron que era hora de medir audiencias en internet, cuando ni siquiera existía la analítica web como tal. Apostaron por replicar el modelo de la televisión: panel, muestra y extrapolación. Ya en 2009, Comscore introdujo la medición unificada, combinando datos de panel con datos censales —los etiquetados—. Y sí, el dato censal puede sonar técnico, pero es fundamental: es la base sobre la que medimos la realidad digital hoy. Lo ideal ahora es justamente eso: partir del censo y humanizarlo a través de los paneles. ¿Por qué cuento todo esto? Porque en esta nueva medición cross media la base es el censo, lo que son los etiquetados. D.G.: Hemos hablado justo de innovación y transformación en todo el tema de las mediciones y de las audiencias y has hablado incluso un poco de liderazgo. Porque al final todas las empresas se sentaron y decidieron hablar. Entonces, hablando un poco justo de liderazgo en esta época de transformación y de cambio, ¿cómo crees que debe ser un líder o qué habilidades o cualidades debe tener para estar siempre sin transformación constante? J.S.: Tienes que estar preparado para todo, absolutamente para todo. Tener esta capacidad de adaptación, adaptación continua, porque obviamente pues estás en un micro entorno, con muchas cosas que están sucediendo. Estamos sentados como encima de un volcán continuo, mira lo que está pasando con geopolítica ahora mismo: lo que te funcionaba ayer ya no te funciona hoy. En la tecnología es más de lo mismo, las cosas que te funcionaban ayer ya no te funcionan hoy. A nivel de empresa, tienes que tener pulmón suficiente para dar una respuesta súper rápida. Desde el punto de vista de liderazgo, también, un poco encabezar estos cambios. “Está pasando esto, está ocurriendo esto, vamos a intentarlo, vamos a hacerlo, vamos a mover todo lo posible para adaptarnos a lo que está sucediendo”. Porque si te quedas quieto, al final te mueres. Es así, tienes que seguir avanzando. Es avanzar, avanzar, avanzar y luego tener la mente hiper abierta. Un buen líder tiene que tener la mente súper abierta, porque a veces yo creo que nos estancamos un poco en lo que pensamos y pensamos, “bueno, lo que me está sucediendo a mí, le tiene que suceder a todo el mundo”. Pues no, abre un poco la mente, mira lo que está alrededor. Nunca extrapoles lo que tú piensas al resto. D.G.: ¿Y cómo ves el papel de la gente, del talento humano en la innovación y en la construcción de una organización y de una organización resiliente, sobre todo hoy en día? J.S.: Lo de la resiliencia, yo lo vivo, lo sigo viviendo en primera persona. Pero yo creo que es muy importante contar con personas que estén motivadas, que lo vivan. Y esto también es un poco el rol del líder, de transmitir esta motivación y de esta inspiración. Yo veo a mi equipo y digo: “es que les encanta lo que están haciendo, lo viven”. Y yo creo que es lo más importante, que estén inspirados, que estén motivados, que quieran hacer cosas, que no les importe echar horas. Sobre todo la gente joven, yo lo disfruto un montón con cómo llegan, con esa garra, que si yo quiero hacer cosas, quiero hacer esto, quiero probar lo otro, quiero aprender y es lo bonito. Eso es precioso. Y luego muchas veces por el ritmo, por el día a día y tal, se van apagando un poco esas ansias y eso no, hay que intentar que sigan así. D.G.: ¿Y qué obstáculos crees que tienen a los que se enfrentan las empresas hoy en día en su camino a una verdadera digitalización, a una verdadera era digital? J.S.: Yo creo que lo que se nos viene encima es sobre todo esta digitalización y la introducción de IA, de la inteligencia artificial en todos los entornos. Es necesario, yo he participado en algunas mesas que me decían: “está prohibido decir la palabra IA”. Pero es que es nuestra realidad hoy en día. Yo estoy en la investigación de mercados y fíjate, desde la asociación de la investigación de mercados, que es InsightsMath Analytics, damos muchas formaciones. Damos todo tipo de formaciones, pero las formaciones que se llenan son las de IA. ¿Por qué? Porque todos tenemos que aprender cómo va a funcionar la investigación utilizando a la inteligencia artificial, al final es una herramienta y todo el mundo tenemos que saber cómo utilizarla. Entonces, luego me gusta hablar mucho del humanismo digital. De hecho, yo creo que en CyberLideria se publicó un artículo muy interesante, lo publicó Rubén Fernández, hizo unas entrevistas a diferentes personas. Y a mí, bueno, pues me interesa este tema, lo del humanismo digital. Es verdad que estás en una encrucijada que dices, ¿qué te va a pasar? ¿Qué va a pasar con los puestos de trabajo? Seguro que van a desaparecer muchos puestos de trabajo. Pues un mundo que me toca más de cerca: la planificación ¿los planificadores serán planificando?, ¿seguirán planificando en las agencias de medios o serán las máquinas que utilizando diferentes inputs, directamente harán las planificaciones perfectas? Puede pasar de todo. A mí sí que me interesa este tema. Siempre hablo de Jeremy Bailenson, para mí es un súper gurú de la realidad virtual. Y él experimentó muchísimo con virtual reality. Creo que sigue teniendo sus laboratorios de realidad virtual y los proyectos que más le llenaban no eran los proyectos de entretenimiento, sino los proyectos sociales. Cuando podía ayudar, pues mira, vamos a utilizar VR en la unidad de cuidados intensivos, de quemados, porque cuando les hacen las curas, se sumergen en esta realidad virtual y la gente sufre menos.Se utilizó en los afectados de 11S. Es decir, la tecnología es muy buena, pero tenemos que saber cómo utilizarla. Por eso es tan importante, más importante que nunca hablar del humanismo digital. Y es una herramienta, todos tenemos que aprender cómo funciona. Todos tenemos que saber que tiene sesgos, tiene muchos sesgos hoy en día. Contar con ellos, educar la inteligencia artificial para que tenga menos sesgos y aplicarla en nuestros entornos, pero como una herramienta, insisto. Y no tener este miedo, va a quitarme mi puesto de trabajo, no. Yo voy a ser el manager y voy a utilizar mis skills para utilizar esta herramienta de IA,y lo mismo con todas estas tecnologías. Yo creo que pecamos a veces de pensar que esto es entretenimiento. Pues no, es que hay muchas otras aplicaciones de estas tecnologías que son serias. En el sector sociosanitario, por ejemplo, ahora ya te analiza los resultados de tropecientos pacientes en milésimas de segundos y te puede dar un diagnóstico, lo que antes hubiéramos tardado bastante más. Con lo cual, yo sí apoyo la tecnología, pero obviamente tenemos que encauzar bien y legislar, obviamente. En Europa lo estamos haciendo. D.G.: Y ahora yo creo que es la pregunta más complicada hoy en día: El futuro. ¿Cómo visualizas tú el futuro digital? Ya no te voy a poner más de aquí a cinco años, ya no más, porque ya eso ya es complicado en el mundo y en las empresas. J.S.: Yo creo que van a pasar muchas cosas. Realmente cinco años es mucho tiempo. Yo creo que veremos cosas incluso antes. Dos años, tres años, viviremos cosas que ni nos lo hubiéramos imaginado. Porque ahora mismo el desarrollo de la tecnología es brutalmente exponencial. Es decir, con la Inteligencia Artificial como una herramienta, todo se está acelerando. Entonces, ¿cuál va a ser nuestro futuro digital en las empresas? Pues lo que estábamos hablando, seguramente va a haber algunos puestos que se van a eliminar, se van a sustituir por otros puestos. Es decir, tendremos más papel de manager todos para controlar estas nuevas herramientas digitales. ¿Que todo va a ser digital?Yo estoy convencida que en muchos entornos, sí, vamos a ver unas experiencias mucho más digitales. A mí me interesa muchísimo el mundo del e-commerce, yo estoy convencida que va a llegar un momento que tú te vas a poner tus gafas de realidad virtual y vas a comprar a través de las gafas de realidad virtual. Pero también creo que todas estas tecnologías se tienen que democratizar más todavía. Porque de momento son tan hipercaras, fíjate, las gafas Apple todavía no han llegado a España, y los contenidos molan un montón, me encantan. Pero claro, tienes que ir más allá de los contenidos. Es decir, hay muchas más aplicaciones de esta futura realidad virtual. Entonces, yo creo que van a ir por ahí los tiros. Vas a Los Ángeles y ya hay coches sin conductor, taxis sin conductor, esto llegará y está llegando. Pero sobre todo, fíjate, yo creo que en el mundo de e-commerce, de fashion viviremos más historias de realidad virtual. Y acuérdate, cuando nació el Metaverso y luego todo el mundo enterró Metaverso diciendo “eso no tiene futuro”. ¿Por qué pasó esto? Porque no estábamos preparados, cuando una tecnología llega demasiado pronto, sin posibilidades de democratización rápida, se entierra un poco, pero yo de verdad creo que todos viviremos estas realidades virtuales. D.G.: Tengo cierta incertidumbre de cómo puede afectar todo eso, justamente lo que hablábamos antes: la privacidad de la gente, porque tanta capacidad de cómputo y tanta capacidad de control sobre la gente, dependiendo en qué manos, puede ser bastante peligroso. Si puedes resumir en una frase muy breve la clave para construir organizaciones resilientes y preparadas para el futuro, ¿cuál sería? J.S.: Organizaciones resilientes y gente resiliente también. Estar preparados para el cambio, tener la mente abierta y nunca dejar de aprender, sentir siempre estas ganas de aprender cosas nuevas y enfrentarse a estas cosas nuevas. Con fuerza, con potencia y con ganas.
5 Mayo 2025
Rincón del CISO
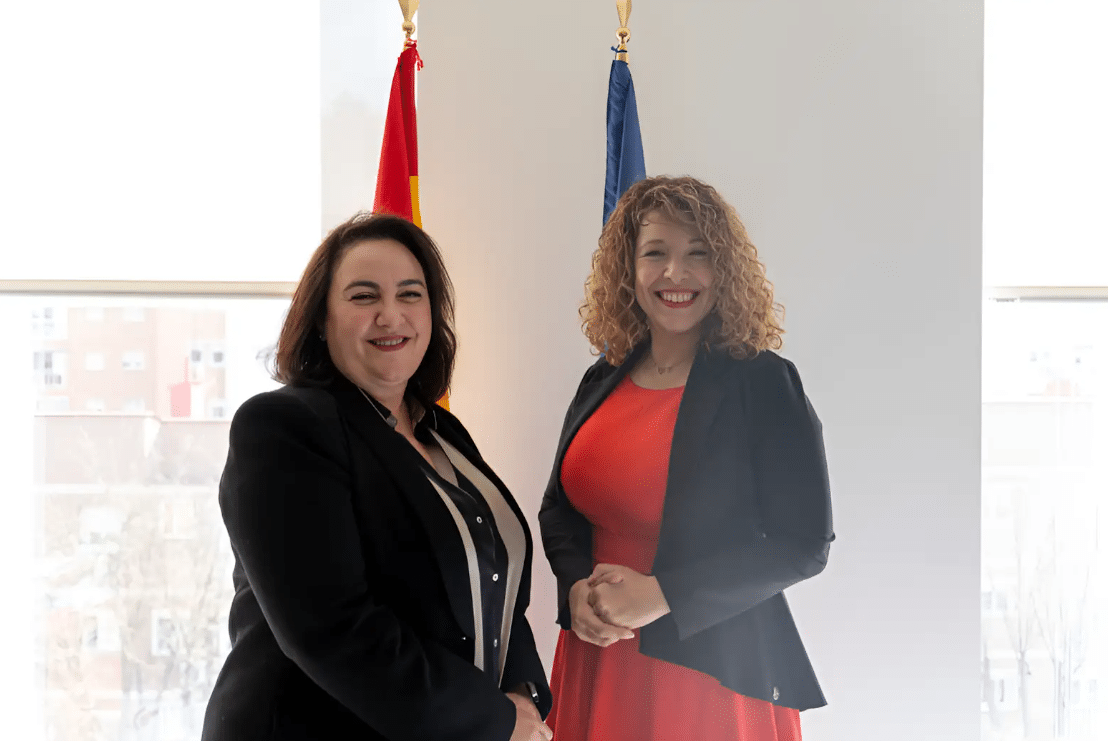
Maite Arcos, Directora General de ESYS entrevista a Carla Redondo Galbarriatu, Directora general de Ordenación de los Servicios de Digitalización y Comunicación Audiovisual de SEDIA (Secretaría de Estado de Digitalización & Inteligencia Artificial). Gobierno de España. Maite Arcos: A pesar de tu juventud no es el primer puesto directivo que ocupas en la Administración. No es muy habitual encontrar mujeres directivas en ámbitos tecnológicos. ¿Cómo llegaste a tu rol actual? ¿Qué te motivó a elegir una carrera profesional en el ámbito digital? ¿Qué retos personales y profesionales has enfrentado al llegar a posiciones de liderazgo? Carla Redondo: Afortunadamente, cada vez es más habitual ver a mujeres liderando en el ámbito tecnológico y aportamos una visión distinta de gran valor para la toma de decisiones. Un claro ejemplo de ello es la Secretaría de Estado de Digitalización e Inteligencia Artificial, dirigida por María González Veracruz, de quien dependen tres directoras generales, entre ellas yo. Siempre me ha interesado el impacto que los cambios tecnológicos tienen en nuestras vidas y cómo debemos adaptarnos a ellos: integrándolos en nuestro día a día, aprovechando sus oportunidades y mitigando sus riesgos. Esa ha sido y sigue siendo mi vocación: desde lo público, me dedico a diseñar políticas que impulsen una sociedad digital avanzada, inclusiva y preparada para el futuro. Los retos son muchos, pero destacaría los deconstruir una ciudadanía consciente de las oportunidades que le brinda la digitalización mediante la adquisición de competencias digitales, garantizar el respeto de los derechos fundamentales en el entorno digital y el fomentar un emprendimiento tecnológico e innovador que genere soluciones disruptivas. Además, trabajamos para seguir impulsando el liderazgo de España en el ámbito audiovisual. Otro de los retos que me he encontrado en el sector tecnológico es el de hacer frente a lo único constante de la transformación digital, que es el cambio. Lo que nos exige actualizarnos día a día. M.A.: Recientemente has realizado importantes cambios en tu vida, nueva posición directiva y hasta un traslado a otra ciudad. ¿Qué te inspira a seguir evolucionando y aprendiendo? C.R.: La pasión. Me involucro plenamente en mi trabajo porque tengo la convicción de que estoy contribuyendo a la creación de políticas públicas que impactan directamente en la vida de la ciudadanía. Esa certeza me impulsa a crecer, aprender continuamente y seguir desarrollándome tanto personal como profesionalmente. Y, si para ello tengo que mudarme a otra ciudad, bienvenidos sean los cambios. Tener que cambiar o asumir nuevas responsabilidades nuca me ha frenado. M.A.: Has asumido tu nuevo rol en un momento en el que la necesidad de hacer respetar los Derechos Digitales en Internet está en los primeros puestos de la agenda política en España y en el mundo. ¿Cuáles crees que son los principales retos en este camino y cómo los quieres enfocar desde tu Dirección General? C.R.: Nuestra labor en la Dirección General de Ordenación de los Servicios de Digitalización y Comunicación Audiovisual se centra en garantizar que los avances tecnológicos se desarrollen de manera compatible con los derechos fundamentales. Desde la Dirección General asumimos con responsabilidad los desafíos que plantea el creciente protagonismo de los derechos digitales en España y en el mundo. El Gobierno ya ha definido un marco institucional y normativo sólido: nuestro país fue pionero en la adopción de una Carta de Derechos Digitales, que incluía aspectos entonces disruptivos como los neuroderechos. No queremos quedarnos ahí, y por ello seguimos evaluando actuaciones para garantizar que la ciudadanía es consciente y ejerce eficazmente sus derechos en el entorno digital, con más ahínco si cabe en el complejo contexto actual En esta línea, desde la Secretaría de Estado de Digitalización e Inteligencia Artificial, junto a Red.es, hemos puesto en marcha el Programa Derechos Digitales, con un presupuesto de 10,8 millones de euros procedente de los fondos Next Generation EU. Asimismo, se ha creado el Observatorio de Derechos Digitales, un espacio orientado a garantizar la protección de los derechos de la ciudadanía en el entorno digital, combatir la desigualdad y discriminación online, y adaptar el marco jurídico a los desafíos actuales. También tenemos competencias clave en la ejecución de la normativa digital europea, en un momento de gran intensidad legislativa en la UE. Nuestro trabajo abarca la supervisión de normas como: el Reglamento platform-to-business, el Reglamento de Gobernanza de Datos o el Reglamento eIDAS. Mención especial merece el Reglamento de Servicios Digitales (DSA), esencial para asegurar el respeto a los derechos fundamentales en el entorno digital, dada la creciente relevancia de las plataformas y redes sociales. Desde la Dirección General, queremos impulsar las modificaciones legislativas necesarias que garanticen su correcta supervisión y aplicación. En resumen, pretendemos que la transformación digital avance con un enfoque humano y socialmente responsable, tal como demandan la Carta de Derechos Digitales y la Estrategia España Digital 2026. M.A.: ¿Puedes compartir un momento de adversidad o de tener que tomar decisiones importantes bajo presión y cómo lograste superarlo? C.R.: Cuando, en medio de un intenso torrente de trabajo, llega de repente una noticia adversa o un revés sobre algo en lo que has invertido mucho esfuerzo, y has implicado a tu equipo, es natural sentirse abatido. Surge la necesidad urgente de hacer algo, pero lo mejor es respirar hondo, 3 segundos, confiar en que tomarás la mejor decisión posible y apoyarte en tu gente de confianza. Muchas veces no se dispone de tiempo para pensar demasiado, pero confiar en lo que ya has logrado en el pasado y en los profesionales que te acompañan suele ser la clave para salir adelante. M.A.: ¿Qué actividades disfrutas fuera del trabajo? ¿Has encontrado aprendizajes en tus hobbies que apliquen en tu vida profesional? C.R.: Por mucho que disfrutes tu trabajo hay que saber desconectar. A mí encanta leer, pasear y viajar. Desconectar me sirve también para pensar y coger perspectiva de mis responsabilidades y, muchas veces, me sirve para ver enfoques que no veía cuando estaba inmersa en la vorágine del trabajo. M.A.: Si pudieras enviar un mensaje a mujeres que aspiran a asumir roles de liderazgo como los que tú has ocupado en tu carrera, ¿Qué les dirías? C.R.: Confía en ti. No tengas miedo a decidir. No tengas miedo a equivocarte. De los errores se aprende, pero no hay que regocijarse en ellos: si te caes te levantas y sigues. Es tan importante decir sí como decir no. Arriésgate. Y nunca pierdas la curiosidad, siempre sigue aprendiendo. M.A.: ¿Hay alguna lección reciente que te gustaría compartir? C.R.: Liderar implica dar ejemplo, mantener una visión clara y actuar con integridad. He aprendido que la confianza de un equipo y de la ciudadanía se gana con hechos, no solo con intenciones. Y para hacer bien tu trabajo tienes que creer en lo que haces.
5 Mayo 2025
Rincón del CISO
Juan De La Torre, Marketing & Alliances Director de Devoteam entrevista a Aiert Azueta Director Cyber Trust Spain and Head of IAM de Devoteam Global Juan De La Torre: Comparte con nosotros tu trayectoria profesional y cómo has llegado a tu posición actual en Devoteam. Aiert Azueta: Estudié Ingeniería Informática y mi carrera profesional comenzó en una compañía de retail como administrador de bases de datos. A partir de ahí, pasé a una pequeña empresa de reciente creación para desarrollar todo el negocio a nivel de sistemas. En 2011 fundé una compañía llamada Big Clever junto con varios compañeros, con mucho esfuerzo, interés y ganas. En 2022 nos integramos dentro del grupo Devoteam. Desde entonces, mi objetivo ha sido liderar el negocio de gestión de identidad a nivel de grupo. Devoteam es una multinacional francesa presente en 25 países, mayoritariamente en Europa, pero también en Oriente Medio y África, con un enfoque en la transformación digital. Su negocio gira en torno a la nube y a plataformas como Amazon, Google, ServiceNow y Microsoft. Además, tiene dos unidades principales: data y ciberseguridad, que es el área que represento en esta charla. J.D.L.T.: Me gustaría conocer tu perspectiva sobre cuál es el mayor reto que afrontan los líderes hoy en día para garantizar la ciber resiliencia y la continuidad del negocio. ¿Cómo lo ves? A.A.: Desde mi rol como director de la unidad de ciberseguridad en Devoteam, nuestro principal desafío es comprender el contexto en el que operan nuestros clientes y también nosotros mismos. Nadie está exento de sufrir ataques y, en la actualidad, estos provienen de múltiples frentes. La clave es encontrar el equilibrio entre garantizar una buena seguridad en nuestros sistemas y apoyar el negocio. Es fundamental conocer nuestro punto de partida: evaluar nuestra seguridad, comprender nuestras vulnerabilidades y definir una estrategia clara para abordarlas. Pero no basta con definir una estrategia; hay que implementarla y ser proactivos en la aplicación de medidas de seguridad tecnológicas. La seguridad tiene múltiples enfoques: la prevención, que busca dificultar al máximo los ataques; la detección temprana de amenazas, ya que la evolución de la inteligencia artificial y la automatización ha hecho que los ataques sean más sofisticados y eficientes; y la respuesta ágil ante cualquier incidente de seguridad. Hoy en día, los atacantes pueden simular la voz de una persona o personalizar ataques con información detallada, lo que aumenta su efectividad. Para mitigar estos riesgos, las organizaciones deben trabajar en la gestión de vulnerabilidades, auditorías de seguridad y en la implementación de sistemas sólidos de gestión de identidad. La identidad es el punto de acceso a todos los recursos y aplicaciones de una organización, por lo que debe ser una de las principales barreras de protección. Sin embargo, más allá de la tecnología, también es clave contar con talento humano capacitado, ya que son las personas quienes finalmente hacen posible la ciber resiliencia. La seguridad no solo debe ser un elemento protector, sino una herramienta alineada con los objetivos del negocio. J.D.L.T.: En un mundo de innovación constante, ¿cómo decides qué tecnologías utilizar y en qué momento aplicarlas? A.A.: Te contaré un ejemplo personal para ilustrarlo mejor. Fundé Big Clever cuando tenía alrededor de 30 años, en plena crisis económica. Soy de Bilbao y la compañía nació allí en 2011. En el País Vasco, la crisis llegó más tarde que al resto del país, pero también duró más tiempo. En ese contexto, cuando visitaba clientes, muchos ni siquiera me recibían porque no tenían presupuesto para inversión. Tenía que presentar un mensaje distinto, con servicios innovadores que aportaran un valor real y diferencial. Big Clever comenzó como un integrador de sistemas desde cero, sin reconocimiento en el mercado. Para destacar, nos enfocamos en detectar oportunidades de negocio y adaptar nuestros servicios a lo que realmente necesitaban las empresas. En cinco años, nuestra oferta evolucionó completamente. Dejamos de ofrecer ciertos servicios porque empresas más grandes ya los cubrían y nos especializamos en nuevas áreas. Unos años después, decidimos enfocarnos en la ciberseguridad, concretamente en la gestión de identidad, porque en ese momento las compañías apenas tenían medidas de seguridad en este ámbito. Vimos una gran oportunidad para mejorar la postura de seguridad de nuestros clientes y nos especializamos en ello. En pocos años nos convertimos en líderes nacionales en proyectos de identidad digital, lo que nos dio reconocimiento entre fabricantes y clientes, permitiéndonos consolidar un portafolio de servicios ajustado a sus necesidades. Cuando nos integramos en Devoteam, un grupo con más de 10,000 empleados, el reto fue mantener la agilidad y flexibilidad que teníamos en Big Clever. Afortunadamente, en Devoteam contamos con herramientas que nos permiten seguir innovando y adaptándonos a las necesidades del mercado. Nos apoyamos en la relación con fabricantes, tanto los establecidos como los emergentes, buscando siempre aquellos que prioricen la innovación y nos permitan ofrecer soluciones alineadas con los retos futuros, no solo con los del presente. En este sentido, un ejemplo de nuestro enfoque es el evento de gestión de identidad que organizamos en Devoteam Cybertrust. Llevamos tres años realizando un tour por varias ciudades, y este año tendremos la tercera edición en mayo, con paradas en Bilbao, Barcelona y Madrid. En estos eventos reunimos a fabricantes y expertos para debatir sobre los retos actuales y las innovaciones en identidad digital. También identificamos nuevas oportunidades para mejorar la seguridad de nuestros clientes y ayudarlos a afrontar futuros desafíos. En definitiva, la clave es entender que lo que hoy funciona puede no ser válido mañana. Debemos estar atentos al cambio y dispuestos a evolucionar constantemente. J.D.L.T.: Devoteam es un grupo fundamentalmente europeo, presente en la región EMEA, con más de 12,000 empleados, y en España ya superan los 1,100. Mencionas el tour de identidad digital que se realizará en la segunda mitad de mayo. Además, participas como experto en la guía tecnológica que Devoteam lanza en marzo, en su cuarta edición, cubriendo diversas áreas, incluida la ciberseguridad. En esta línea, ¿cuáles son las oportunidades más prometedoras para las organizaciones que adopten una mentalidad digital? A.A.: La mentalidad digital es una herramienta clave para la innovación. Y la innovación no es opcional: las empresas deben evolucionar para seguir siendo competitivas. Adoptar una actitud continuista sin cambios significativos puede frenar el crecimiento. Innovar no significa únicamente incorporar nuevas tecnologías, sino también transformar procesos de negocio y aprovechar mejor el talento interno. La tecnología nos permite acceder a nuevos mercados, optimizar operaciones y mejorar la eficiencia. Por ejemplo, en ciberseguridad, la inteligencia artificial y la automatización han sido disruptivas y seguirán evolucionando. Hoy en día, las empresas se enfrentan a la presión de hacer más con menos presupuesto. La innovación permite optimizar recursos y mejorar la eficiencia. Sin embargo, el cambio debe gestionarse adecuadamente, porque no siempre es sencillo. Pero los cambios bien gestionados son oportunidades de crecimiento y mejora. Es fundamental tener la mente abierta para aprovechar las oportunidades que ofrece el avance tecnológico. El mundo digital evoluciona a gran velocidad y nadie puede prever con certeza qué tendremos dentro de cinco o diez años. Sin embargo, si nos mantenemos atentos y dispuestos a adaptarnos, podremos seguir mejorando procesos, tecnología y, sobre todo, el papel de las personas dentro de nuestras organizaciones. J.D.L.T.: ¿Qué consejo le darías a los líderes emergentes que están asumiendo posiciones y roles de liderazgo en este mundo tan interconectado y dinámico? ¿Qué crees que es importante que tengan en cuenta? A.A.: El liderazgo es una palabra tan sencilla y, al mismo tiempo, tan compleja. Para mí, uno de los aspectos fundamentales de cualquier persona que ejerza un liderazgo es rodearse de un buen equipo. Y cuando hablo de un buen equipo, no me refiero solo a reunir a los mejores talentos, sino a rodearse de personas con potencial y, sobre todo, ser capaz de hacerlas crecer. Para mí, eso es lo esencial. Hacer crecer a tu equipo significa darles oportunidades, acompañarlos en su desarrollo y, lo más importante, permitirles equivocarse. Es fundamental. Hay que dejar que las personas cometen errores. Yo mismo he cometido muchos errores, pero al final, es lo que nos hace evolucionar. ¿Por qué? Porque de los errores se aprende muchísimo. También es crucial que los líderes tengan la humildad de reconocer cuando se equivocan, porque si no, el error no sirve para nada. Entonces, rodearte de un buen equipo y ayudarlo a crecer requiere, además, que sientan tu confianza, que practiques la empatía y que comprendas su situación tanto a nivel laboral como personal. Es clave valorar y reconocer a las personas, porque nuestro trabajo como líderes es hacer que los equipos avancen, y ellos son, en última instancia, los que impulsan nuestras compañías. Dentro de ese acompañamiento, debemos proporcionarles herramientas, tanto tecnológicas como de crecimiento personal, porque ambas son fundamentales en cualquier ámbito. Por eso, escuchar, colaborar y generar un ambiente de confianza es esencial. J.D.L.T.: Es importante que comprendan que el liderazgo es un camino largo, que requiere esfuerzo, caídas y aprendizaje. Tú, como ciclista sabes muy bien que el deporte nos enseña mucho sobre la resiliencia. Creo que la clave es la coherencia: si tienes una visión, debes mantenerte firme, aprender en el proceso y seguir adelante a pesar de las dificultades. A.A.: Sí, sin duda. Ese es el espíritu emprendedor: puedes equivocarte, puedes caerte, pero lo importante es levantarte y continuar. Me ha pasado muchas veces en el ciclismo; me he caído, me he golpeado, pero aunque esté sangrando, me levanto y sigo pedaleando hasta llegar a casa. Luego ya me ocuparé de las heridas. Estoy totalmente de acuerdo. Además, es fundamental poner en valor lo que las organizaciones aportan a las personas que forman parte de sus equipos y a sus líderes. Esto empieza por los valores de la propia compañía. En nuestro caso, dos de nuestros valores clave en Devoteam son el espíritu emprendedor y la franqueza. Queremos que nuestros equipos sientan que les acompañamos con claridad, que sepan exactamente qué les pedimos y qué no, y, sobre todo, darles oportunidades para crecer y volar. J.D.L.T.: Muy bien. Ya estamos en la recta final. Para terminar, Asier, déjanos una frase que resuma las claves para construir una organización resiliente y preparada para el futuro. A.A.: Voy a utilizar una frase que me dijo un compañero hace unos días. No la recordaré palabra por palabra, pero transmitiré la idea: Lo más importante es ser capaces de adaptarnos constantemente al cambio, contar con talento empoderado que ponga la maquinaria en marcha y construir una organización que crezca de forma sostenible. Y todo esto, siempre desde una perspectiva de ciberseguridad, que es clave para seguir evolucionando sin comprometer la estabilidad y el futuro del negocio.
5 Mayo 2025

Rincón del CISO
Arturo Navarro, Subdirector de Seguridad de TIREA, entrevista a José Manuel (Chema) Rivera García,CISO de Iberia Cards y Miembro del CTO CSA-ES Arturo Navarro: José Manuel, tu carrera en ciberseguridad y tecnología ha sido notable. ¿Qué te inspiró a seguir esta carrera y qué desafíos encontraste al principio? José Manuel Rivera: Desde joven me fascinaron los ordenadores, creo que mi primer programa sencillo lo escribí con 13 años en visual basic y poco más tarde estaba desmontando y montando ordenadores para mí y mis amigos. Mi trabajo de fin de grado fue implementar un sistema de IoT para domótica y los primeros retos llegaron ahí, la integración con el hardware, pensar en sistemas distribuidos y microservicios y, sobre todo, securizarlos para no tener fuga de datos o intrusiones me dejó totalmente enganchado. Llegué a la profesión por vocación, convertí mi afición en un trabajo y descubrí que no solo seguía disfrutando, sino que además tenía oportunidades para ampliar mi frontera de conocimientos un paso más cada día, todos los días tenía alguien de quien aprender a hacer las cosas mejor. He tenido la gran suerte de siempre tener un referente al que seguir muy cerca, desde mis profesores de programación hasta tú mismo Arturo. A.N.: Dado tu rol como miembro del Comité Técnico Operativo de la Cloud Security Alliance (CSA-ES), ¿cómo ves la evolución de las mejores prácticas de seguridad en la nube y qué iniciativas o estrategias consideras clave para que las empresas puedan adaptarse a los retos de seguridad que plantea el cloud computing? J.M.R.: La nube presenta un campo en el que la seguridad puede ser mucho más robusta, pero lleva asociados esfuerzos adicionales o al menos cambiar la mentalidad de cómo se aplica seguridad. La migración hacia el FaaS, el serverless y el uso generalizado de contenedores simplifica mucho cómo aplicar seguridad pudiendo aplicarla desde los estados más iniciales de desarrollo. Adicionalmente estas estrategias habilitan una gestión de parches más dinámica, muchas veces delegada en grandes proveedores como AWS o GCP que reducen costes operativos. En la otra cara de la moneda está el tratar de seguir trabajando con la infraestructura cloud como si fuera un CPD tradicional. El perímetro se desdibuja considerablemente y la adecuada gestión de la identidad gana mayor peso por lo que un acercamiento tradicional a estas áreas puede llevar a crear un entorno cloud caro de mantener, de operar y poco seguro. Por cerrar el bloque, me gustaría resaltar 3 puntos: la importancia de construir una identidad sólida, promover el uso de entornos de infraestructura modernos y no tratar el perímetro de forma tradicional fomentando la microsegmentación. A.N.: Eres un firme defensor del trabajo en equipo y de las metodologías ágiles. ¿Cómo estas metodologías han influido en tus proyectos más recientes y qué impacto han tenido en los resultados? J.M.R.: Creo que son herramientas prácticas para gestionar el caos. Cada equipo acaba siguiendo su esquema particular muy vinculado a la cultura que crean las personas y la empresa, pero lo principal es saber identificar las fortalezas del equipo y atenderlas. El mundo técnico está lleno de personas que son geniales haciendo, pero no tanto planificando. He tenido buenas experiencias acortando este proceso, haciendo pensar a las personas en que tareas son importantes para la semana que viene no para dentro de 6 meses y ofreciendo guía para ellos mismos sean los que decidan cual es el siguiente paso para aportar valor. Implantando esta forma de trabajo, se gana foco y se permite al equipo centrarse en la entrega constante. Los stakeholder perciben más fácilmente la evolución y permite a los técnicos ganar una exposición como positiva como habilitadores y dueños de la tarea. A.N.: Si pudieras tomarte un café con un líder inspiracional o alguien que haya marcado tu camino, ¿quién sería y por qué? J.M.R: Para mí más que una sola persona fue muy inspiracional una comunidad entera. Empecé a programar pronto y en youtube acabé cayendo en unos videos de la Defcon allá por 2011 o 2012 donde auténticos magos de la tecnología que eran capaces de retorcer los fundamentos más lógicos de los sistemas construidos con una mentalidad bienintencionada y los obligaban a hacer barbaridades. En ese momento algo me hizo “click” en la cabeza, quería hacer innovación y quería llegar a los límites de la tecnología. Me encantaría tomar un café con estos estrafalarios personajes que a través del ingenio fueron capaces de construir a través de sus demos, la concienciación de la que es heredera la seguridad como la entendemos a día de hoy. A.N.: En tu opinión, ¿La inteligencia artificial es una ayuda o un problema para la seguridad de los sistemas? J.M.R.: Es una herramienta, para mí a día de hoy la IA tiene mucho de artificial y poco de inteligente. Sigo prefiriendo la Inteligencia Natural (IN) aunque es una realidad que la IA es un catalizador para enfrentarte a retos que no requieren un razonamiento profundo, pero sí tener un contexto de muchos datos simultáneamente. De todas formas, es irrebatible que es una herramienta que hace que los buenos profesionales sean más eficientes y nosotros, los CISOs, como habilitadores de negocio, tenemos que velar porque la tecnología pueda ser adoptada de forma segura e informando sobre los riesgos que conlleva. También tengo claro que las empresas o los propios cibercriminales ya la usan y los que no seamos capaces de subirnos a ese tren de la adopción de la IA, aunque esté en pañales, perderemos una importante ventaja a explotar. A.N.: Se nota que tienes un enfoque muy proactivo y siempre estás buscando mejorar. ¿Cómo enfrentas esos días en los que sientes que no podrás lograr lo que te propones? ¿Qué te motiva a seguir adelante en esos momentos? J.M.R.: Siempre hay días duros, de mucho trabajo o en los que las cosas no salen como te gustaría o en los tiempos en los que a uno le gustaría, pero en ese momento trato de hacer recap de lo conseguido y mirar al objetivo por el que se trabaja. Hace poco me he unido a un reto realmente ilusionante y sobre todo de la mano de profesionales excelentes de los que aprender y a los que aportar. Es importante ganar perspectiva, uno de mis profesores en su momento me dijo “Programar es una suma de infinitesimales”. El desarrollo de software y la ciberseguridad avanzan con pasos muy pequeños dados en una misma dirección con constancia, si eres capaz de levantar la vista es mucho más fácil llevar esos días en los que el paso parece más corto que de costumbre. A.N.: Dado tu recorrido, ¿qué consejos les darías a las nuevas generaciones interesadas en llegar a ser líderes? ¿Qué habilidades crees que deben desarrollar para tener éxito? J.M.R.: Bueno, de momento mi recorrido es corto, soy joven y prefiero tratar esto con la humildad que merece. Me queda mucho por aprender, mucho por mejorar, mucho en lo que referenciarme de mis mayores. A los que vienen detrás de mí, aunque sea por poco, les recomiendo constancia y centrarse en las personas. Para liderar es necesario entender que la tecnología va de la gente que la construye y que no siempre se necesita ser “jefe”. Si puedo dar otro consejo es poner foco, el avance es mucho más obvio cuando tienes foco y eres capaz de liderarte primero a ti mismo. A.N.: En el contexto de las "Amenazas invisibles y resiliencia”, ¿cuál es la clave para mantener una postura resiliente en un mundo digital en constante cambio? J.M.R.: Vivimos en una carrera de 400 metros a relevos constante en la que el enemigo es invisible. No sabemos cuántos son, si han salido antes, si han llegado ya a la meta y no nos hemos dado ni cuenta o si estamos corriendo solos. Para afrontar esto sólo queda asumir que las cosas van a fallar, hay que acompañar al negocio para habilitar que todo vaya lo mejor posible y simultáneamente prepararnos para lo peor. La primera resiliencia que hay que preparar es la tecnología, obviamente. En este sentido, movernos a entornos cloud como he comentado antes con una estrategia de despliegue agnóstica puede permitirnos ser muy resilientes, pero a la hora de la verdad lo importante es que las personas que tienen que intervenir los sistemas cuando hay un incidente y los que deben tomar las decisiones de negocio en momentos de estrés estén entrenados confíen en ti como director de la orquesta.
5 Mayo 2025
Rincón del CISO
José Fernando Gómez Arbaizar, fundador y CISO de Ironchip entrevista a Joxe Mari Aizega, director general de Basque Culinary Center José Fernando Gómez Arbaizar: ¿Podrías compartir con nosotros tu trayectoria y cómo llegaste a tu posición actual dentro de la compañía? Joxe Mari Aizega: Hace 16 años un grupo de cocineros se acercaron a la Universidad Mondragón, donde yo era vicerrector y nos preguntaron si nosotros estaríamos interesados en crear un nuevo centro, porque ellos llevaban más de una década queriendo hacer algo. En aquel tiempo ya yo diría el País Vasco, España en general, era una potencia culinaria mundial, pero no había un centro de formación a la altura de ese posicionamiento. Entonces, me invitaron a comer y yo empecé a conocer ese mundo y a escuchar lo que había detrás, porque lo obvio es lo que ves en un restaurante, el plato, la cocina, pero empecé a ver lo que había detrás en términos de, conocimiento, ciencia, innovación, y empezamos a ver que ahí había un sector súper interesante y dimos forma a un proyecto, a una idea, que era crear la primera facultad universitaria en ciencias gastronómicas a nivel europeo; crear, un nuevo centro dedicado a la gastronomía, a las ciencias gastronómicas, y empezamos de cero. Nosotros somos una non-profit, que se creó en el 2009, se puso en marcha en el 2011, construimos un edificio icónico en San Sebastián, y empezamos de cero, y en estos 14 años, ya tenemos un grado, 13 masters, un programa de doctorado, un centro tecnológico, un living lab dedicado a la digitalización y en el ámbito de la restauración, organizamos al año más de 200 eventos. Por lo que podríamos decir que 14 años más tarde, jugamos en la liga mundial, somos unos líderes en lo nuestro a nivel mundial y ha sido un viaje apasionante, la verdad. J.F.G.A.: ¡Qué bueno, Joxe Mari, súper interesante! Y dentro de esta organización, el Basquet Culinary Center, ¿cuál es el rol que tú desempeñas dentro? ¿Qué es lo que haces en tu día a día? J.M.A.: Yo soy formalmente el director general y mi rol principal es apoyar a los equipos para que consigan sus objetivos. Hemos creado una entidad con una cultura de trabajo moderna, contemporánea, basada en equipos autogestionados, basado en la flexibilidad y la confianza, eso fue un eje de trabajo al principio, y ahora es nuestra cultura, y mi labor es tener una mirada siempre en la estrategia, en la misión y en el propósito de futuro, y a la vez, apoyar a los equipos en que cumplan sus objetivos. Hoy en día gestionar significa estar pendiente de muchas cosas, muchos detalles, porque al final, gestionar y alcanzar objetivos ambiciosos significa superar muchos obstáculos, mantener siempre un espíritu positivo, una pasión y una motivación importante. J.F.G.A.: Has hablado un poquito de flexibilidad, has hablado de confianza, de comunicación positiva, ¿qué habilidades o cualidades crees que debe tener un líder, precisamente, para poder llevar bien a cabo este papel? Además es complicado, Porque cuando hablas de personas siempre es algo nada fácil de llevar. J.M.A.: Sí, yo creo que en cualquier organización es complicado y además, si te marcas objetivos ambiciosos, es todavía más exigente, además yo creo que, pienso que en positivo, las culturas de las organizaciones han cambiado. Lo que significa ser un director general, un director, un jefe, eso ha cambiado, ¿no? Y sabemos que ahora, se suele decir que somos más facilitadores que otra cosa. Yo creo que el objetivo es tener claro los retos de cada equipo, cuáles son sus dificultades, sus competencias, estar en un permanente diálogo para facilitar que alcancen esos objetivos, para mí, eso es fundamental. Segundo, dar ejemplo, yo creo que hoy en día se lidera desde el ejemplo, se lidera desde la escucha y desde la confianza, y eso las personas lo notan, los empleados y las empleadas lo notan ¿no? Uno tiene que ser muy consciente de lo que transmite y del ejemplo que da, y eso a veces es muy exigente porque te lleva a tener que dar ejemplo, pero a la vez tú tienes que estar bien, no puedes ser artificial. Si tú lideras una organización, tienes que estar bien, tienes que estar en equilibrio, tienes que estar enfocado, centrado, y a partir de ahí, trabajar con los equipos y facilitar su trabajo para que consiga los logros que tiene que conseguir. J.F.G.A.: Desde tu perspectiva, ¿cuál es el mayor reto que enfrentan los líderes hoy en día para garantizar lo que es la ciber resiliencia y la continuidad de negocio? Pienso que el mundo siempre ha estado en cambio y la economía, la sociedad y las empresas siempre han estado inmersas en la transformación y en el cambio, pero es verdad que ahora la velocidad es tremenda. Yo diría que el desarrollo tecnológico, la digitalización, la inteligencia artificial, más todo el movimiento a nivel mundial y la globalización han cambiado la velocidad de esa transformación, de ese cambio, y eso significa estar alerta todo el rato. Es decir, nos rodea tanta transformación que tenemos que estar permanentemente pensando: “Bien, esto me afecta, me interesa, tengo que integrarlo en mis estrategias y en mis operaciones” y hay que estar muy al día, muy pendiente, porque los cambios son rápidos y, claro, nosotros queremos ser líderes en lo nuestro y eso te hace que sea más exigente. Estar al día, monitorizar, reflexionar, estar conectado con expertos que te ayudan, que dialogas con ellos, que te ayuden a entender. J.F.G.A.: Con este mundo tan cambiante y tan rápido, los puestos se transforman de manera muy veloz también, y cuesta a veces conseguir talento y retenerlo. Me gustaría saber un poquito, en Basque Culinary Center, ¿qué estrategias tenéis para atraer y retener talento? J.M.A.: Sí, comparto que es un desafío grande, tanto atraerlo, fidelizarlo, y que ese talento se sienta en un entorno propicio para trabajar. Yo diría, lo principal nuestro creo que es haber creado una cultura de trabajo donde prima la confianza y donde prima la autonomía y la flexibilidad. Eso hace que quizás en el día a día, las personas que están trabajando y que están implicadas en el Basque Culinary Center, se sienten que se realizan, consiguen sus propósitos, trabajan… y yo creo que están conectadas con una entidad que ha sido pionera y sigue siendo pionera en nuestro ámbito, que le damos mucha importancia a la gastronomía como un sector de escala humana. La tecnología y la digitalización tienen esto, ¿no?, que a veces te da una distancia de grandes sistemas, grandes corporaciones, y yo creo que si pensamos que la tecnología es una herramienta para nosotros, para gestionar, para vivir en esta sociedad, ¿cómo mantenemos que las personas que estén trabajando estén comprometidas en una organización? Mantengamos esa escala humana y esa confianza y esa capacidad de que esas personas se realicen a través de sus trabajos. J.F.G.A.: Hablando ya un poquito más de tecnología, ¿qué obstáculos crees que enfrentan las empresas en su camino hacia la verdadera era digital? J.M.A.: Hace ya seis años, creamos un laboratorio que se llamó Digital Gastronomy Lab, porque ya veíamos que se estaba generando una transformación digital. En los últimos años, tanto en el back office como en el front, ha entrado muchísima digitalización, cómo se gestiona hoy en día en restaurantes modernos, contemporáneos, de personas que se han formado, no tiene nada que ver con cómo se gestionaba hace veinte años. Para mí las dificultades, mira, yo te diría tres retos. Primero, entender qué transformación digital necesitas integrar, necesitas abrazar y aplicar, porque hoy en día ocurren tantas cosas que necesitas discriminar. “Esto me sirve, esto me podría servir, pero quizás el esfuerzo de implementarlo no merece la pena”. Segundo, yo creo que hay que vencer un poco esas capas de resistencia, porque lo que está viniendo ahora muchas veces son soluciones radicales a un puesto de trabajo. Y tercero es la inversión necesaria. Al final, muchas veces integrar nueva tecnología, nuevas soluciones digitales implican nuevas inversiones y necesitas priorizar. Creo que la capacidad inversora puede ser también un freno muchas veces en esa implementación rápida que quisiéramos, pero que quizás tiene que acompasarse con las posibilidades reales de las empresas. J.F.G.A.: ¿Me podrías decir algún beneficio claro que os haya aportado la tecnología dentro de lo que es el Basque Culinary Center? J.M.A.: La tecnología te hace ser más eficiente y más productivo en la gestión. Hoy en día estamos tan inmersos en soluciones tecnológicas y digitales que, para gestionar más eficientemente el mundo logístico, nosotros, un centro dedicado a la formación y a la investigación en gastronomía, la logística interna es súper compleja; además, con equipos autogestionados y con diferentes unidades, sin la tecnología eso sería prácticamente imposible, ¿no? Es importante gestionarlo con la eficiencia que lo hacemos, con el control económico que lo hacemos, porque también la tecnología te permite llevar un control económico. J.F.G.A.: ¿Qué consejo les darías a los líderes emergentes que están entrando en roles de liderazgo en un mundo en el que las redes sociales hacen que esté tan interconectado y dinámico? J.M.A.: Yo creo en la formación permanente, es decir, en la capacitación permanente. Lo creo, lo practicamos y nos dedicamos a ello. Y, por tanto, actualización permanente de capacidades. Y esa actualización permanente también te hace pensar que hay que tener una visión estratégica a largo plazo, pero luego la estrategia se hace todos los días. Está bien tener un propósito, ¿para qué hacemos las cosas? Tener esa visión de futuro, pero luego irlo ajustando permanentemente, porque el mundo va cambiando y tú tienes que ir ajustando tu propuesta de valor, escuchar lo que dicen los empleados, cómo el equipo evoluciona... Yo diría unas pocas ideas claras de futuro, capacitación permanente y gestión permanente, porque creo que la experiencia nos dice que las ideas están bien, pero la clave es la ejecución. Y esa ejecución está condicionada por muchos elementos de contexto que hace que tienes que ir todo el rato ajustándola. Un líder tiene que hacerlo él en su posición de liderazgo y a la vez con sus equipos. J.F.G.A.: Como punto y broche final, si pudieras resumir en una frase la clave para construir organizaciones resilientes y preparadas para el futuro, ¿cuál sería? J.M.A.: Yo creo que la clave es la innovación. Hay que tener un espíritu innovador y emprendedor y estar permanentemente en ese foco. Y a partir de ahí vendrá el resto. Vendrá la resiliencia digital, toda la atracción de talento, la respuesta a los mercados, el conectar con tu comunidad de consumidores o de clientes. Entonces, yo creo que innovación y espíritu emprendedor.
5 Mayo 2025
Rincón del CISO
Oscar López Portillo, Responsable operaciones de seguridad en DIA Group entrevista a Santiago Bayo Correal, Global CISO DIA Group Oscar López: Santiago, has pasado del sector bancario privado al retail manteniendo el mismo puesto, ¿qué factores has tenido en cuenta para poder adaptarte en entornos tan dispares? Santiago Bayo: Es un desafío y todos los días aprendo algo, pero creo que lo más importante en esta posición es entender el modelo de negocio para adaptarte a las amenazas. Además, son sectores que comparten elementos: desde los sistemas de medios de pago, algunas plataformas transaccionales, la protección de la cadena de suministro o la gestión de riesgos de terceros, hasta temas más específicos como la protección de la gran cantidad de datos que tratamos. La existencia de estos elementos comunes entre ambos sectores ha facilitado la adaptación. O.L.: En un sector tan competitivo como la ciberseguridad, las nuevas generaciones priorizan la salud mental. ¿Cómo lideras con propósito sin comprometer el bienestar de tu equipo? S.B.: La salud física y mental de un equipo debe ser la prioridad para todo líder. El campo de la ciberseguridad exige dedicación, no podemos bajar la guardia, siempre debemos trabajar con empatía y entender que es importante conciliar vida personal y laboral. O.L.: ¿Cómo defines tu estilo de liderazgo y qué habilidades consideras esenciales? S.B.: A nivel de comunicación me gusta ser claro, directo y específico con lo que espero del equipo. Es esencial predicar con el ejemplo, valorar las opiniones de los demás, confrontar y resolver conflictos buscando un clima laboral positivo. O.L.: ¿Qué es lo que un buen líder nunca debería hacer?S.B.: En mi opinión, un líder nunca debe generar expectativas que claramente no se puedan cumplir. Los líderes deben ser modelos a seguir que siempre empaticen con su equipo, por lo que nunca deben ignorar los logros o atribuirse el trabajo de los demás. Por último, y no menos importante, deben evitar el micromanagement. O.L.: Los ataques pueden surgir en cualquier momento. ¿Puedes compartir alguna experiencia donde tuviste que manejar una crisis importante y qué aprendizajes sacaste de ella? S.B.: A lo largo de mi carrera he gestionado varios incidentes de ciberseguridad significativos y he aprendido que son situaciones de alto estrés que requieren acción rápida y una estrategia sostenida. Sin entrar en detalles, por cuestiones de confidencialidad, puedo decir que para mi es clave no precipitarse, mantener una comunicación clara y continua con los involucrados, confiar plenamente en el equipo y evitar que las presiones externas afecten a su trabajo. O.L.: Para quienes aspiran al éxito en su carrera, ¿qué habilidades técnicas y blandas consideras imprescindibles y que tú uses en tu día a día? ¿Qué consejo les darías a quienes están comenzando? S.B.: El éxito no llega solo, hay que trabajar y estudiar mucho. Deben tener unas bases robustas en tecnología y entender muy bien la gestión de servicios y equipos. Para mi la curiosidad debe estar siempre ahí, junto con el hambre de seguir aprendiendo. Deben ser jugadores de equipo, tanto hacia arriba como hacia abajo y siempre mantener una buena relación con los pares. Mi consejo fundamental es que hagan lo que les gusta, que salgan de su zona de confort y siempre trabajen con ética, pensando en el servicio a la organización y no al revés. O.L.: La seguridad informática es un campo demandante. ¿Cómo equilibras tu vida profesional con tus intereses personales? S.B.: Me ha costado entenderlo, ya que he dedicado muchas horas a hacer lo que hago, porque me gusta y lo disfruto. Sin embargo, en ocasiones he cometido el error de no buscar ese balance entre vida laboral y personal. En este punto de mi vida, me he dado cuenta que si alimento mi vida personal, mi vida laboral mejora exponencialmente, por lo que, en cuanto me despisto y la balanza no está bien equilibrada, inmediatamente trato de volver a alinearlas. O.L.: ¿Tienes algún hobby que te ayude a desconectar? S.B.: ¡Tengo varios! Jugar videojuegos con mis hijos, ir al cine y me encanta montar en bici. O.L.: ¿Cómo crees que la inteligencia artificial impactará el futuro de la ciberseguridad? S.B.: En el presente ya observamos un doble impacto. Es una herramienta de utilidad para ayudar a mejorar la defensa y a resolver problemas que surgen en la monitorización, detección, análisis forense y documentación, entre otros. Y, al mismo tiempo, es un gran reto: el uso pernicioso de la IA está derivando en ataques cada vez más sofisticados. O.L.: ¿Qué tendencias y desafíos ves en los próximos años? S.B.: En cuanto a las tendencias, trabajar con la IA generativa para mejorar nuestra productividad y eficiencia en líneas generales y también para mejorar las capacidades de detección y monitorización con el objetivo de mejorar a nivel de respuesta en el SOC. En cuanto a desafíos, tenemos muchos, pero me gustaría destacar la suplantación de identidad, la generación de código malicioso, los sesgos de los modelos, el gobierno, la sostenibilidad, la dependencia excesiva en la tecnología, etc.. Es un hecho, que si la tecnología da un paso hacia delante, nosotros debemos dar dos y estar ahí. O.L.: Has trabajado en Latinoamérica y también en España, ¿qué diferencias y similitudes ves a la hora de gestionar equipos en cada lado del charco? S.B.: España y Latinoamérica comparten elementos culturales y tienen rasgos propios que hay que tener en cuenta a la hora de gestionar equipos en cada región. La forma de comunicarnos es distinta y toma especial relevancia la capacidad de mantener diálogos directos y constructivos, siempre buscando un clima laboral positivo. Es fundamental entender esas diferencias culturales e incluso idiomáticas para establecer objetivos, tiempos de entrega y que las expectativas de ambas partes estén claras para evitar malentendidos. Gestionar un equipo, independientemente de su ubicación, siempre tiene sus desafíos. Estoy muy agradecido de las oportunidades que he tenido de compartir y conocer a profesionales tan diversos de los que aprender nuevas habilidades.
5 Mayo 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

