Rincón del CISO
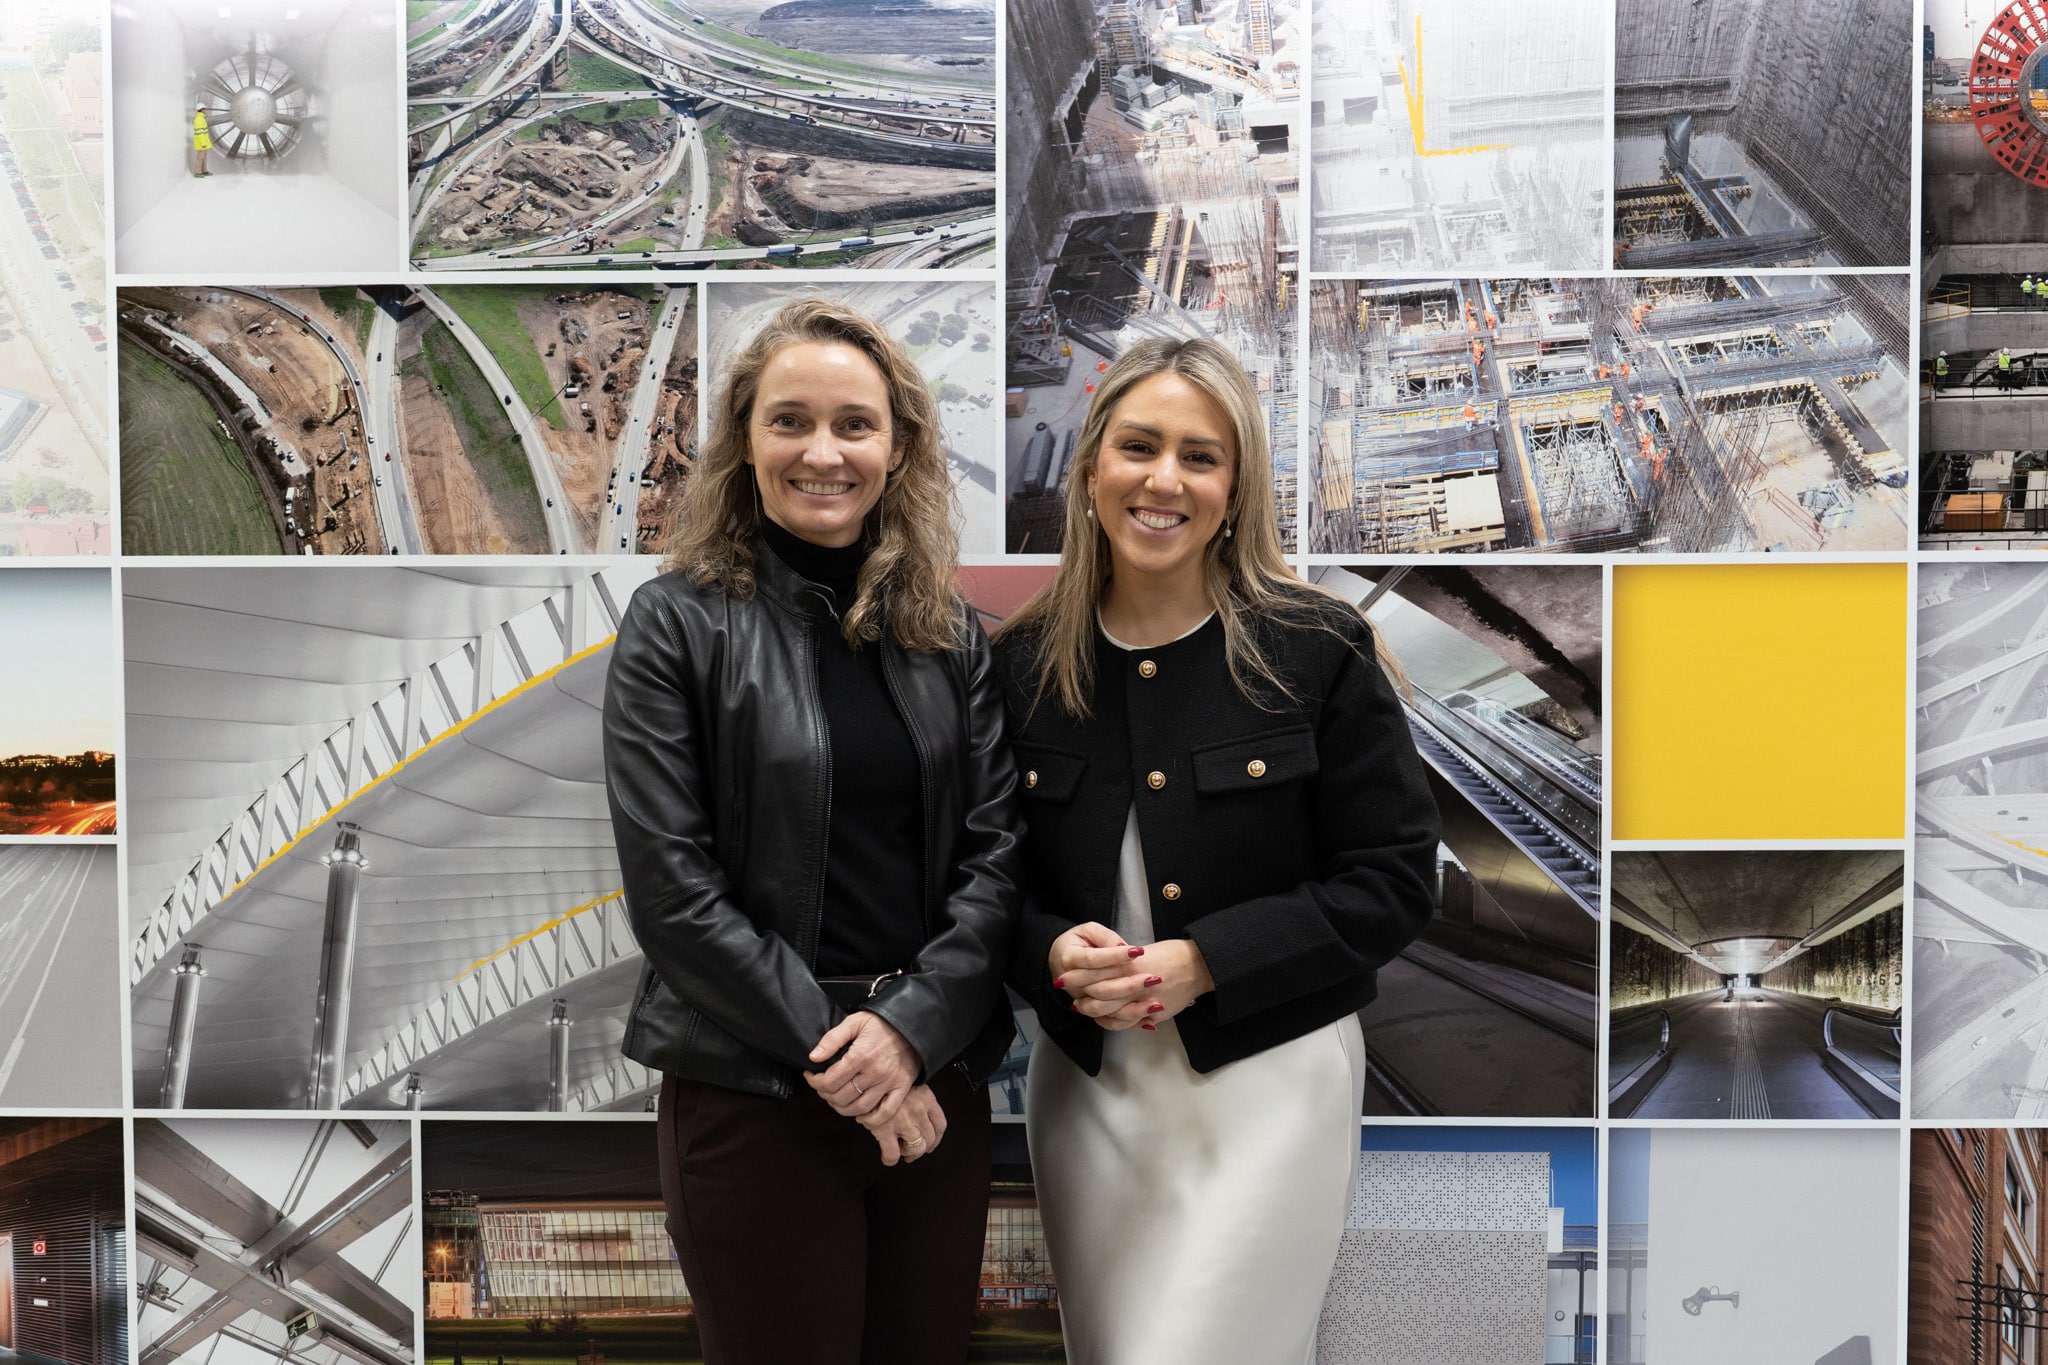
Laura Tordera, Global Head of Innovation en Ferrovial (TBC) entrevista a Elena Pérez, Surface GTM Lead Spain en Microsoft Laura Tordera: Estudiaste Marketing & Business Management en la Universidad CEU San Pablo. ¿Cómo influyó esta formación en tu camino profesional y qué te llevó a especializarte en el sector tecnológico? Elena Pérez: Definitivamente mi carrera fue la plataforma idónea para darme cuenta que quería contribuir de alguna manera a tener un impacto en alguna de las grandes empresas que conforman el gramaje empresarial que conocemos hoy en día, pero sin duda fue mi familia la que me impulsó a especializarme en el mundo tecnológico. Mi padre siempre fue mi referente a seguir, gran líder que sembró ejemplo de la profesional en la que me quería convertir y siempre me impulsó a superarme a mi misma en casa paso que iba dando. L.T.: Trabajas con equipos globales. ¿Cuál ha sido el aprendizaje más grande al colaborar con diversas culturas y disciplinas? E.P.: Aprender a evitar tener un sesgo inconsciente ha sido clave a la hora de relacionarme con personas de diferentes culturas. La gran fortuna que he tenido a raíz de trabajar con personas con diferentes bagajes, experiencias y culturas es aprender a relativizar y aceptar modelos de conducta y de relaciones con las que no me identifico sin tomármelo como un ataque personal y entender que es parte de la cultura de la persona que tienes en frente. L.T.: Tu trabajo parece el puesto soñado para muchos. ¿Cómo es realmente el día a día de la directora de hardware para empresas en España en Microsoft? E.P.: En verdad vivo cada día agradecida con las personas que me han dado la oportunidad de llevar este puesto con la mas grande de las ilusiones el cual me permite conocer a muchas personas, trabajar con un equipo maravilloso y comprometido con el propósito de Surface y trabajar con un producto que ayuda a cambiar vidas y mejores experiencias que las personas no creían posibles. El día a día es una constante locura, pero trabajo con el mejor equipo de personas posible y eso es la real diferencia que me saca una sonrisa todos los días. L.T.: Detrás de esa líder sobresaliente, ¿quién eres? ¿Qué hobbies o actividades te apasionan? Y si tuvieras que describirte en tres palabras, ¿cuáles serían? E.P.: Soy una persona muy leal y fiel a la gente que me rodea. Mi pasatiempo favorito es pasar tiempo con familia y amigos, ver crecer a mis sobrinas y disfrutar de comidas eternas los fines de semana. Esto nutre mi alma. Además, lo que me ayuda a seguir cuerda es hacer ejercicio y valoro mucho pasar tiempo sola y darme largas caminatas. Últimamente también disfruto mucho cocinar y los partidos de pádel los domingos. Si tuviera que definirme en tres llanas palabras, seria leal, apasionada y comprometida. L.T.: En una industria que cambia constantemente, ¿cómo te mantienes actualizada y qué estrategias sigues para seguir creciendo profesionalmente? E.P.: Ese es mi gran talón de Aquiles ya que en este momento de constante cambio en el que vivimos, mantenerse al día es muchas veces una gran carrera de velocidad. Aún así, meterme a diario en plataformas como LinkedIn me ayuda a estar al día de lo que esta pasando y, lo que mas me importa, saber cuál es la opinión de los gurús tecnológicos, partners tecnológicos y gente entendida del sector sobre las ultimas novedades. L.T.: A lo largo de tu trayectoria, ¿cuál ha sido el mayor desafío que has enfrentado en el entorno laboral y cómo lo manejaste? E.P: Posiblemente la pandemia del coronavirus y la alta demanda de PCs en aquel entonces fue un momento que nos puso contra las cuerdas ya que nunca habíamos experimentado una transformación radical de puesto de trabajo casi presencial a uno completamente en remoto. Adecuar los modelos de trabajo de las empresas a un entorno que nunca antes habían vivido fue un total desafío y compaginar eso con todos los desafíos que como sociedad estábamos viviendo, nos llevó a descubrir nuevas maneras de dirigirnos a los clientes y de capacitar a los partner como nunca lo habíamos hecho. L.T.: En un mundo cada vez más hiperconectado, la seguridad digital es fundamental. ¿Cómo apoyas a los partners de Microsoft para fortalecer su ciberresiliencia y proteger su identidad digital en un ecosistema tan dinámico? E.P.: Afortunadamente trabajo para una empresa cuyo máximo principio es la seguridad de principio a fin y esa es una de las cosas que mas orgullosa me tiene. El poder garantizar al cliente que con la tecnología de los dispositivos Surface siempre va a estar a salvo de cualquier ataque a nivel de firmware es algo que nos orgullece y nos hace ser los mejores aliados en los complejos escenarios que se manejan hoy en día. L.P.: ¿Qué consejo te hubiese gustado escuchar cuando empezaste tu carrera? ¿Y qué consejo le darías hoy a alguien que quiere seguir un camino similar al tuyo? E.P.: A esa niña de dieciocho años con ganas de comerse el mundo le hubiera dicho que tuviera más paciencia, que la vida siempre tiene una manera de irnos poniendo en el camino lo que en cada momento necesitamos y todo son aprendizajes. A todos aquellos que recién se incorporan al mundo laboral les diría que sean tenaces y apasionados con su puesto de trabajo, que sean siempre bondadoso con el compañero y se rodeen siempre de gente que admiren para que puedan absorber como una esponja.
2 Marzo 2025
Rincón del CISO
Este mes, en CyberLideria MGZN analizamos en un extenso reportaje el novedoso y a veces enigmático concepto de ‘identidad digital’. De la mano de personas expertas desde diferentes perspectivas, desentrañamos cómo la creamos, qué factores son determinantes —muchos de ellos no evidentes—, y cómo podemos defenderla. José Fernando Gómez Arbaizar, Founder & CISO de Ironchip En relación al concepto de ‘identidad digital’, sin duda nada fácil de definir, el fundador y CISO de Ironchip explica que “se puede comenzar diciendo que la identidad como tal es tan antigua como lo es el ser humano, y es todo lo que nos hace únicos, el conjunto de características y maneras de actuar que nos permiten diferenciar a una persona de otra. La identidad digital es exactamente lo mismo, todo lo que nos hace únicos en el mundo digital. Su origen es, por tanto, tan antiguo como el mundo digital, sin identidad digital no habría mundo digital, y sin mundo digital no existiría la identidad digital”. Al buscar un origen, añade, este podría encontrarse “en el siglo XX, con las primeras computadoras y, en concreto, la máquina Enigma, utilizada en la Segunda Guerra Mundial por los nazis. De hecho, suplantar la identidad digital de las personas que utilizaban esta máquina, fue lo que inclinó la guerra al bando de los aliados. En su opinión, “nuestra identidad está formada por diversos factores, como nuestra cara, nuestro color de ojos, nuestras huellas dactilares… pero también nuestra voz, como hablamos e incluso cómo nos movemos. Y en el mundo digital, esto no cambia. Hasta hace pocos años, la identidad digital era una combinación de tres factores: algo que tienes (un móvil, un ordenador, un dispositivo usb), algo que eres (huella dactilar, iris, reconocimiento facial…) y algo que sabes (contraseña, código…). Sin embargo, esto se está ampliando, añadiendo factores de comportamiento (cómo escribes o cómo mueves el ratón) o incluso, en empresas revolucionarias como Ironchip, factores de ubicación (detección de viajes imposibles, operaciones permitidas en lugares habituales…), reforzando la identidad digital y haciendo con cada factor extra de ella algo mucho más propio y difícil de suplantar”. En su opinión, “la identidad digital bien entendida no es solo una herramienta para controlar accesos, como una contraseña, sino que también es un reflejo de la privacidad. Con cada iteración que hacemos con internet, estamos desarrollando nuestra identidad digital: no se trata solo de demostrar quienes somos, sino de proteger la esencia de quienes somos en un mundo en el que los datos son poder y vulnerabilidad al mismo tiempo. Desde la perspectiva de un proyecto, usar la identidad digital éticamente significa priorizar la transparencia, el consentimiento y la seguridad, sin sacrificar la experiencia de usuario. Por desgracia, la mayoría de métodos de identidad actuales no cumplen esta premisa. Normalmente, solemos acceder a los servicios con contraseñas. Y sabemos, por estadísticas de múltiples informes anuales de ciberseguridad, que aproximadamente el 60% de ataques y robos de identidad tienen como origen un robo de contraseña. Memorizar no es precisamente la mayor cualidad del hombre, haciendo que la gente utilice la misma contraseña en todos sus servicios. Estas contraseñas se guardan en los servidores de estas aplicaciones haciendo que, si estás registrado en cien aplicaciones con la misma contraseña, con que roben tu contraseña de una de ellas, ya han comprometido toda tu seguridad”. Podemos concluir entonces, según explica este CISO, que “la resiliencia digital, desde la perspectiva de un usuario, significa construir un sistema que pueda resistir amenazas como brechas de datos, robos de identidad y manipulación. Desafortunadamente, los métodos biométricos actuales, como la huella dactilar o el reconocimiento facial almacenados en servidores, representan el mayor riesgo y debilitan la resiliencia. Si un cibercriminal roba tu huella dactilar o datos faciales, no puedes cambiarlos, comprometiendo tu identidad digital para toda tu vida. Con las caras expuestas por todo internet y la tecnología de deepfake volviéndose más accesible que nunca, nuestros datos biométricos están más expuestos de lo que podríamos imaginar. Un ejemplo concreto de Panamá ilustra esta tensión. Un banco importante allí intentó obligar a todos sus clientes a usar el reconocimiento facial, argumentando que mejoraría la seguridad y agilizaría el acceso. Aunque la intención era mejorar la eficiencia, muchos usuarios se opusieron, citando preocupaciones sobre la privacidad y el riesgo de que sus datos biométricos fueran mal utilizados o robados, haciendo, incluso, que perdieran clientes. Este caso pone de manifiesto el delicado equilibrio entre la innovación y la confianza del usuario en los sistemas de identidad digital”. Entonces, ¿qué nos queda? El experto habla de enfoques innovadores “como las pruebas de conocimiento cero (zero-knowledge proof o ZKP) ofrecen un camino prometedor. La ZKP es un método criptográfico en el que una parte puede demostrar a otra que conoce un valor sin revelar dicho valor. Es decir, que pueden demostrar tu identidad sin guardar tu contraseña o tu cara en sus servidores. En Ironchip, hemos aprovechado la ZKP combinando “algo que tienes” (como un dispositivo seguro), verificación biométrica local (sin almacenarla en servidores) y “dónde estás” (datos de geolocalización) para eliminar por completo la necesidad de contraseñas. Esto crea una experiencia de usuario fluida, segura y privada que asegura que tu identidad digital sea exclusivamente tuya”. En paralelo, “creo que la IAG está destinada a revolucionar cómo interactuamos con la identidad digital, especialmente al mejorar procesos como el “conozca a su cliente” (KYC son sus siglas en inglés). Al analizar la huella digital completa de una persona (actividad en redes sociales, historial de transacciones, comportamiento en línea…), la IA puede validar identidades con mayor precisión y eficiencia. Esto podría agilizar la incorporación de clientes para bancos, gobiernos y empresas, reduciendo el fraude mientras se mejora la experiencia del usuario. Sin embargo, también plantea preguntas éticas sobre la vigilancia y el consentimiento, requiriendo una implementación cuidadosa para proteger la privacidad. En Ironchip hemos adoptado un enfoque basado en IA, con el que actualmente protegemos las identidades de los clientes de seis de los diez bancos más importantes de España de manera totalmente transparente. Nuestra tecnología bloquea la usurpación de cuentas y detecta esquemas de fraude sofisticados. Por ejemplo, descubrimos una red mafiosa en Benín que intentaba desviar fondos de cuentas bancarias españolas explotando identidades digitales robadas: usando nuestros sistemas avanzados de análisis y prueba de conocimiento cero, identificamos patrones inusuales, congelamos las cuentas y evitamos pérdidas millonarias, todo mientras garantizamos la privacidad de sus usuarios”. En conclusión, menciona cómo “la identidad digital es tanto una herramienta poderosa como una gran responsabilidad. Al superar métodos obsoletos como las contraseñas, abrazar tecnologías centradas en la privacidad como la prueba de conocimiento cero y aprovechar la IA de manera responsable, podemos construir un futuro en el que la resiliencia digital nos proteja en un mundo cada vez más conectado. El desafío radica en equilibrar la innovación con la confianza, asegurando que nuestros yo digitales permanezcan seguros, privados y verdaderamente nuestros”. Rafael Ortega, COO y experto en Ciberseguridad de Factum “Por no ponernos demasiado académicos y tirando de ironía”, comienza esta entrevista el director de desarrollo de negocio, consultoría y cloud en ciberseguridad de Factum, “yo diría que la identidad digital, es aquella que resuelve este inconveniente, que retrata una viñeta ya clásica donde las haya [enseña una ilustración en la que dos perros están delante de un ordenador y uno le dice al otro ‘en Internet, nadie sabe que eres un perro’]. Añade cómo “un gran informe, el documento del World Economic Forum, titulado específicamente ‘A Blueprint for Digital Identity’ define la identidad como “una colección de atributos individuales que describe una entidad y determina las transacciones en las que la entidad puede participar”. Dicho de otra manera, si no existen atributos (datos) que definan tu identidad no podrás transaccionar, lo que marca ya una clara diferenciación, no hay que confundir la identidad digital, con la autenticación. Así, podemos considerar dos ámbitos de la identidad digital, uno, el usado para transaccionar y otro, en el uso de la tecnología en el ámbito empresarial, para el acceso y uso de las aplicaciones e infraestructura tecnológica. Esto es lo que se denomina Identity & Access Management. Por tanto, desde un punto de vista amplio, la identidad digital existe desde que se puso una barrera para acceder a los sistemas de información”. Ahora, inmersos en esta asombrosa carrera por la innovación el experto explica que “surge otra cuestión y muy importante ¿qué hacemos con las “cosas”? También tienen identidad digital. Y surgen otras preguntas difíciles de contestar. Si recordamos lo que dice sobre los tres tipos de autenticación el NIST (algo que sabes, algo que tienes y algo que eres), si te roban algo que sabes, lo cambias; si te roban algo que tienes, lo sustituyes; pero ¿y si te roban algo que eres?... Es el peligro de la biometría, que de hecho ya ha sucedido. Desde el entorno empresarial, en estos momentos, la situación es compleja ya que el robo de credenciales y la ‘misconfiguration’ de los elementos que participan en estos procesos hacen que la delincuencia se salte incluso los dobles factores, siendo uno de los principales vectores de ataque”. En este sentido, “se está intentando compensar o reforzar y asegurar estos procesos con otra variable más, tomado el NIST se podría definir como algo que haces, es decir, basado en tu comportamiento (behavior). En el mundo empresarial nos comportamos homogéneamente, por tanto, la detección de anomalías es clave para evitar incidentes de seguridad. En el ámbito transaccional, la Identidad Soberana (Self-Sovereign Identity, SSI) se vuelve entonces un concepto clave. El reglamento eIDAs 2.0 de la UE es el “brazo de hierro” regulatorio: el SSI propone que los individuos tengan control total sobre su identidad digital, sin necesidad de terceros centralizados como gobiernos o grandes corporaciones, pudiendo almacenar y gestionar sus atributos personales”. Por ello, “la introducción de la Cartera de Identidad Digital Europea (European Digital Identity Wallet) en el presente Reglamento, asegura esa Identidad Soberana, cuya herramienta que permitirá a los ciudadanos almacenar y compartir credenciales electrónicas de manera segura y sin depender de intermediarios privados. Pero no olvidemos que uno de los axiomas de la ciberseguridad es el que se postula que no existen sistemas seguros, sino que no se conocen tipos de ataques que puedan vulnerarlos. Por último, lógicamente, el uso de componentes como la cartera digital, apoyará a uno de los mayores vectores de ataque que en estos momentos es usado por los delincuentes, que es la suplantación de identidad, aumentado el componente de protección de la resiliencia digital”. Para el COO, “la llegada de la IA no creo que afectará, la verdad es que no tengo una razón determinada para esta afirmación, eso sí, por desgracia, aumentarán los ataques, ya que la IAG, hace que se “popularize” y “simplifique” el cómo buscar y ejecutar ataques. En mi opinión, más bien la duda sería, ¿cuántas personas se quedarán “desconectadas” de esta soberanía digital? ¿Y como evitamos esa desconexión?”, concluye. Ana Morales Caselles, Directora de RRHH de Johnson & Johnson Para la directora de Recursos Humanos de Johnson & Johnson, “la identidad digital te define personal y profesionalmente, en todo el entorno digital. Es toda la información que hay de ti en redes. Y eso es mucho… porque a diferencia de la identidad real, el entorno digital tiene memoria. Cada interacción, cada publicación, todo, define tu identidad y no se pierde con el tiempo. Toda esa información va forjando tu reputación y tu imagen. De manera práctica, podemos hablar que la identidad se ha ido forjando desde el año 2000 y posiblemente en los últimos quince años, cuando hemos empezado a ser activos en redes”. Comenta que “es importante saber que tenemos identidad digital desde el momento que interactuamos en redes. Queramos o no. Por eso para mí, lo primero es entender y ser conscientes de la no existencia de barreras entre lo personal y lo profesional. Una vez que somos conscientes, está en nuestra mano desarrollar nuestra identidad digital de una forma planificada y hacerlo paso a paso, sabiendo que es una carrera de largo plazo y prácticamente irreversible. Entiendo que el mayor riesgo, una vez superado que nosotros mismos podemos ser nuestro propio riesgo de reputación, seguramente sea una posible suplantación de identidad o lo que terceros publiquen sobre nosotros”. Por otro lado, señala que “existen muchísimas oportunidades. Más allá de la democratización de la información, hoy tenemos acceso a personas que no conoceríamos de otra manera porque tenemos intereses comunes o participamos de las mismas comunidades digitales, por ejemplo. También nuestro impacto se puede multiplicar de forma muy significativa que, de otra manera, sería imposible conseguir”. “Creo que la resiliencia digital se refiere a la capacidad que tenemos de adaptarnos a los cambios y a las dificultades”, explica la directiva. “En el caso digital, juega un papel fundamental tener conocimiento sobre los riesgos que existen en este entorno y estar preparados para afrontarlos. Saber cómo proteger nuestras cuentas, como minimizar el riesgo de filtración de nuestros datos, etc. Trabajar en un entorno digital nos facilita muchas cosas pero a la vez es un entorno muy exigente, si lo quieres gestionar bien”. En su opinión, “algunos controles para proteger nuestra identidad son tan sencillos como usar contraseñas fuertes. Parece algo sencillo, pero hay veces que no las utilizamos ni en accesos que sabemos que deben estar muy protegidos. A partir de ahí, depende de qué hablemos. Sin duda deberíamos leer todos los avisos de control de privacidad que habitualmente aceptamos sin mirar. Y si hablamos de envío de información, deberíamos asegurar un envío cifrado. Los avances siempre se pueden utilizar para hacer el bien o el mal. El mal uso de la Inteligencia Artificial puede llevar a facilitar, a ciberdelincuentes, el acceso a información de terceros o incluso a suplantar identidades. Si la utilizamos para protegernos, nos puede ayudar por un lado a aprender y a mantenernos al día y por otro nos puede ayudar a detectar amenazas. Como siempre que hablamos de tecnología, se trata de mantener un equilibrio entre maximizar las facilidades que nos proporciona y aprender qué nuevos desafíos nos presentan los avances”, concluye, destacando ese aspecto positivo. Cristina Xifra Estrany, Information Security & Cybersecurity Risk Manager de Puig. En palabras de la experta directiva de Puig, una identidad digital “se va configurando con los diferentes tipos de información que subimos a las redes. Así pues, a la hora de desarrollar dicha identidad es importante que se piense bien qué queremos mostrar y cómo queremos hacerlo antes de plasmarlo en los perfiles tanto profesionales como personales. No hay que olvidarse de las redes sociales y de las opiniones, valoraciones o likes publicados durante el tiempo libre. Hoy en día puede ser tan importante el currículum que hayamos subido a LinkedIn, por poner un ejemplo, como las interacciones no profesionales que hayamos esparcido por el mundo virtual. A estas últimas se les suele dar menos importancia, pero me atrevería a decir que son incluso más importantes que las primeras a la hora de crear (o recrear, si alguien quiere hacerse una idea otra persona), y sobre todo mantener, una identidad digital. Las opiniones personales suelen dar mucha información sobre nosotros mismos. Cuando estamos más relajados, solemos ser más sinceros y las empresas lo saben. Por este motivo, cada vez es más frecuente realizar escaneos completos a la hora de valorar candidatos”. Una buena práctica para mantener una identidad digital sana sería “dedicarle tiempo. Un tiempo que se deberá invertir en analizar qué imagen se quiere dar y, por tanto, qué se puede mostrar y qué debemos dejar para el ámbito offline. Aparte del peligro de la ‘mala imagen’ que acabamos de comentar, uno de los mayores riesgos a los que nos vemos expuestos, si no se hace una buena gestión, es el fraude. Ya de por sí es algo con lo que se lidia a diario, pero con el crecimiento exponencial de las IA y la gran exposición de datos e información personales, cada vez resulta más fácil crear perfiles falsos que pueden suplantar a una persona con mucha convicción. Tampoco hay que olvidar el ciberacoso o el grooming que pueden ser especialmente problemáticos en personas jóvenes”. Pero no todo es negativo, en absoluto. “La identidad digital también nos ha facilitado la vida a la hora de realizar trámites, así como establecer relaciones, tanto personales como profesionales, que no habrían sido posibles de otra manera. Una identidad digital cuidada, estudiada y bien orientada, gracias a la exposición y, por tanto, a la gran cantidad de personas a que puede llegar, puede abrir muchas puertas. La resiliencia digital es la capacidad de las personas para adaptarse y responder a las amenazas y desafíos en el entorno digital. Para ello es necesario desarrollar habilidades digitales. Con habilidades digitales me refiero no solo a habilidades técnicas que permitan relacionarse con el mundo virtual de forma segura sino también de habilidades como la autoeficacia para que una persona sea capaz de tener el control sobre los eventos digitales que puedan afectar a su vida. Si se quiere potenciar pues dicha resiliencia es indispensable invertir en formación de los usuarios, en especial de los más jóvenes”. Para ella, “la IAG nos va a facilitar la vida en muchos aspectos descargándonos de tareas rutinarias y sin valor. Pero de la misma manera que se le pueden dar buenos usos, también se le pueden dar malos. Ya estamos viendo con qué facilidad permiten generar noticias o imágenes falsas. Creo que lo siguiente que vamos a vivir, de hecho, ya se está dando, van a ser IAG haciéndose pasar por personas. En llamadas telefónicas ya es muy difícil diferenciarlas de personas reales y la suplantación por imagen está muy avanzada. Como siempre, estas habilidades se pueden usar de muchas maneras y tendremos que estar preparados para todas ellas”. Sol Aguirre, coach, escritora y ponente, fundadora de @lasclavesdesol Alguien con miles de seguidores en sus redes nos explica su visión de este mismo tema pero con una nueva perspectiva, la de una mujer que, después de dos décadas dedicada al marketing, decidió crear su propia comunidad de personas interesadas en temas relacionados con el autoconocimiento y el desarrollo personal. “Soy ante todo una perseguidora incansable de herramientas que me ayuden a que me pase lo que quiero que me pase”. Para Sol Aguirre, coach, escritora y ponente, elegida una de las mujeres Forbes 50 over 50, y una de Las Top100 de Magas de El Español, fundadora de @lasclavesdesol en Instagram y otros canales, en palabras para Cyberlideria Mgzn “definir una identidad digital implica, en mi opinión y experiencia, basarse en la autenticidad, la coherencia y el compromiso con tus valores y con tu público”. En su opinión la clave está en es esa consistencia lógica en los mensajes, que a menudo tiene más que ver con ‘lo que no’ que con ‘lo que sí’. “Con tal de tener el control de mi identidad digital, de que refleje lo que realmente persigo, tener claras cuáles son mis líneas rojas”, explica ella misma. Esto implicaría, más allá de conocer las posibilidades de las redes y su impacto, “no dejarme llevar por tendencias pasajeras, por lo que dicen que el algoritmo favorece, sino mantenerme fiel a lo que yo creo que mis seguidoras están buscando en mi cuenta y a cuál es mi estilo de comunicación. Copiar o intentar meterte en moldes que otros inventan, a largo plazo, es perjudicial para tu marca”, añade. Creadora de una ‘membresía’ de gran éxito, en relación a sus contenidos y desde el punto de vista de creación de los mismos, aclara que la clave no está en la frecuencia, ni en las puras características generales de los mensajes, lo cual desacreditaría el poder principal de la IA, si cada línea o imagen compartida debe aportar de forma especialmente humana y significativa al sentido de la actividad. “No se trata solamente de compartir contenido, sino de aportar valor, de construir una comunidad basada en la confianza. Mi relación con mis seguidoras es lo que da sentido a mi trabajo y lo que me permite elegir proyectos alineados con lo que realmente me importa. Es un reto constante, pero también una oportunidad increíble de impacto”, concluye. Rubén Fernández-Costa O’DoghertyPeriodista, Asesor y Miembro del Comité Editorial de CyberLideria MGZN
2 Marzo 2025
Rincón del CISO
Carmen Reina, Co-Founder y CEO de DataQuantum entrevista a Milagros Méndez Montoya, Global Director de Air Liquide Carmen Reina: ¿Cómo gestionas tu identidad digital y qué estrategias recomendarías para mantener la resiliencia tanto en el ámbito profesional como personal? Milagros Méndez: Mi identidad digital ha evolucionado con el tiempo, adaptándome a los cambios del entorno digital y a mis propios cambios. Tras un período de menor actividad en redes sociales, he retomado mi presencia en línea con una visión renovada. En la era de la IA, la identidad digital se ha convertido en un activo fundamental. Es el espacio donde construimos nuestra marca personal, donde damos testimonio de nuestra trayectoria y proyectos, y donde nos conectamos con otros profesionales. Hay que ser conscientes en la gestión de la identidad digital. Busco que el contenido que comparto y las conversaciones en las que participo, reflejen mis valores y aporten valor a mi campo, conocimientos, perspectivas y experiencias relevantes que mi entorno ha generado. Además, reconozco el poder del networking en el mundo digital. Una identidad digital sólida facilita la creación de conexiones profesionales significativas de las que se puede aprender constantemente. En cuanto a la resiliencia, hay una frase que me mantiene en pie en los momentos difíciles y es saber que “Todo pasa, para bien o para mal, siempre pasa”. Pero cuando la tormenta ha pasado, lo más importante es aprender y crecer a partir de las experiencias. Es fundamental cultivar una mentalidad de crecimiento, buscar mentores que nos guíen en momentos difíciles y no castigarse por los errores, porque esas son las oportunidades más importantes para aprender y mejorar. En lo personal, ser muy agradecidos. Te mueve a valorar y a enfocarte en lo positivo que te ofrecen los demás, sin medir de qué tamaño es el esfuerzo que hayan hecho para ti.C.R.: Tu carrera abarca más de dos décadas en roles de alto impacto dentro del sector energético. ¿Cuál dirías que ha sido el mayor desafío que enfrentaste y qué aprendiste de él? M.M.: Mi trayectoria profesional en el sector energético me ha presentado numerosos desafíos, pero uno de los más significativos fue mi experiencia en el desierto. A 300 km de la ciudad más cercana, en un campamento donde yo era la única mujer entre 300 hombres, enfrenté una prueba de resiliencia y adaptación que marcó mi vida y mi carrera. Como única mujer en el equipo de dirección de un proyecto de gas, en un entorno culturalmente diverso y en un momento de tensión con el cliente y los vendedores, tuve que demostrar mi capacidad para liderar en circunstancias extremas. Negociar y "calmar las aguas" en un territorio ajeno y tenso, con la carga emocional que implicaba mi situación, me llevó al límite de mi resistencia y me obligó a sacar lo mejor de mí misma. Aprendí a convertir mi diferencia en una fortaleza, a mantenerme fiel a mis valores y a no tratar de encajar en un molde preestablecido. Aprendí la importancia de tener "buenos cimientos". Aunque en la superficie no había nada, debajo estaba uno de los suelos con las mayores riquezas naturales del mundo. De la misma manera, yo estaba allí despojada de todo, pero mi corazón estaba lleno de amor por mis hijos y del deseo de volver pronto con ellos. C.R.: Has liderado equipos en contextos culturales y geográficos muy diversos, incluso en situaciones de alta presión. ¿Cuál es tu enfoque para fomentar un liderazgo efectivo en entornos tan variados? M.M.: Mi enfoque de liderazgo ha evolucionado a lo largo de los años, adaptándome a los desafíos y oportunidades que me han presentado los diversos contextos culturales y geográficos en los que he trabajado. En los últimos años, con Air Liquide, he profundizado en el liderazgo colaborativo, un modelo que considero especialmente efectivo en entornos complejos y cambiantes. Este enfoque se centra en la creación de un espacio donde todos los miembros del equipo se sienten valorados, escuchados y empoderados para contribuir con sus ideas y perspectivas. Se valora la participación y el consenso. El "problema" o el desafío se sitúa en el centro, y todos los miembros del equipo, desde diferentes ángulos y experiencias, aportan sus conocimientos para encontrar la mejor solución. Hay que construir un entorno de networking y relaciones de confianza. Sin embargo, el liderazgo colaborativo no está exento de desafíos. Existe el riesgo de perderse en discusiones interminables, de que la colaboración se desequilibre hacia un lado, aislando perspectivas valiosas o de carecer de una línea clara que es característica del liderazgo jerárquico. Y es ahí donde el papel del líder en este modelo es fundamental. El líder debe mantener una visión global, asegurando que todos los que se ven afectados por el problema tengan la oportunidad de expresarse y de ser escuchados. Al mismo tiempo, el líder debe ser capaz de tomar decisiones difíciles cuando sea necesario y de evitar que el proceso de colaboración se convierta en una espiral infinita. C.R.: Siendo madre de dos hijos y con una carrera internacional tan demandante, ¿cómo lograste compaginarlo con la familia? M.M.: Los niños siempre estuvieron conmigo en mis expatriaciones, en Barcelona, en Amberes y ahora aquí en Frankfurt. El período más complejo fue el de arabia porque allí yo vivía en un campamento no en la ciudad, así que no podían estar allí. Por mis raíces latinas soy sumamente cariñosa, me gusta que se sientan queridos y que son mi prioridad. Y eso contribuye a tener armonía familiar entre dos adolescentes y una madre viviendo expatriados en Frankfurt, que podría llegar a ser combinación bastante compleja. Entonces, me aseguro que tengan un buen comienzo del día, con desayuno y abrazos incluidos. Luego ya cada uno a sus responsabilidades, no importa cuantas horas haya que trabajar, las bases ya están hechas.También procuro que tengamos actividades deportivas en común y las practiquemos juntos, así en nuestro tiempo libre tenemos algunos intereses comunes. Cuando estamos en casa me gusta que compartamos espacios, ellos estudian y yo trabajo pero todos en la misma mesa compartida como un “coworking familiar”. Cuando mis hijos tienen sus semanas de vacaciones escolares y van a visitar a la familia, entonces me dedico a los viajes de trabajo, me vuelco en el contacto con los equipos fuera de Alemania. Porque el equilibrio entre el trabajo y la vida personal no es un destino, sino un viaje constante. Hay momentos en que el trabajo exige más tiempo y energía, y hay momentos en que la familia necesita más atención. Lo importante es ser consciente de ello y actuar en consecuencia. En la foto Carmen Reina Co-Founder y CEO de DataQuantum C.R.: En esta Sociedad donde la IA ha llegado con mucha fuerza, ¿cómo ves tú el futuro de las empresas con su incorporación en los procesos? M.M.: Me encanta la IA. Creo que va a impulsar a las próximas generaciones hacia una evolución masiva de "polímatas", esas personas con conocimientos profundos en diversas áreas. Históricamente, esta capacidad de dominar múltiples disciplinas y realizar contribuciones significativas ha estado reservada a individuos excepcionales como Newton, Galileo o Marie Curie. Sin embargo, la IA nos brinda la oportunidad de democratizar este acceso al conocimiento y a la especialización. Se ha estimado que para alcanzar un nivel de expertise que permita realizar aportes novedosos en un campo determinado, se requieren alrededor de 10.000 horas de práctica. Esto significa que si dedicamos 3 horas diarias al estudio de un tema, tardaríamos 10 años en convertirnos en expertos. ¡Necesitaríamos varias vidas para dominar múltiples áreas! La IA puede suplir esta limitación al permitirnos acceder y procesar información de manera mucho más rápida y eficiente. Creo que veremos un desarrollo increíble de conceptos que aún no somos capaces de imaginar, gracias a la capacidad de la IA para conectar conocimientos de diferentes disciplinas y generar nuevas ideas. En Air Liquide, ya estamos utilizando la IA para simplificar tareas cotidianas, estoy muy orgullosa de que seamos unos “early adopters” manteniendo la estrategia y la ética en sus procesos de implementación. La IA no solo promoverá la eficiencia y la productividad, sino que también abrirá nuevas oportunidades para la innovación y la creación de valor.C.R.: Con tu experiencia y visión estratégica, ¿cómo crees que evolucionará el entorno laboral en los próximos 5 a 10 años? ¿Qué habilidades consideras imprescindibles para mantenerse relevante en un entorno digital? M.M.: El avance tecnológico seguirá transformando el entorno laboral en los próximos 5 a 10 años, con un enfoque creciente en el consumo energético. Las consultas en plataformas de IA requieren entre 10 y 100 veces más energía que una búsqueda en Google, y cuando la IA pase de los early adopters a los early majority, la demanda energética será una preocupación global. Es crucial desarrollar alternativas energéticas más eficientes, sostenibles y ágiles. Para adaptarse a estos cambios, se necesitarán habilidades clave: una mentalidad de crecimiento para aprender continuamente e integrar la tecnología en la vida cotidiana; habilidades digitales, fundamentales en un mundo donde la modernización tecnológica es indispensable (como demuestra el retraso en Alemania con el fax); y pensamiento crítico y resolución de problemas, esenciales para enfrentar la complejidad y detectar errores o “alucinaciones” de la IA. C.R.: Para aquellos que comienzan su carrera o aspiran a roles de liderazgo, ¿qué consejo les darías para destacar en un mundo laboral tan competitivo y en constante cambio? M.M.: Que el mundo laboral va más allá de relaciones de trabajo, esto va de las personas, de lo que no se ve de ellas pero que se sientan en la mesa a dialogar y a expresar sus ideas contigo. Que mientras más rápido se adapten a cambiar constantemente, mayor será su evolución. Que las personas hacen cosas y tú decides cómo te afectan, ese es tu gran poder. Y, sobre todo, que han de seguir sus pasiones y trabajar en algo que les guste. La pasión es el motor que nos impulsa a superar los desafíos y alcanzar nuestras metas. En la foto Milagros Méndez Montoya, Global Director de Air Liquide C.R.: A lo largo de tu trayectoria, los valores como la disciplina, el trabajo en equipo y la gratitud han sido pilares fundamentales. ¿Cómo te gustaría que estos valores definieran tu legado, tanto personal como profesional? M.M.: ¡Qué buena pregunta!… pocas veces te invitan a reflexionar sobre tu legado… En lo profesional me gustaría que mi legado fuera el de una mujer que inspiró a otros a no tener miedo a cerrar brechas, a alcanzar su máximo potencial y que dejó un impacto positivo en sus compañeros, clientes y en el planeta. En el ámbito personal, me gustaría ser recordada como una mujer y madre amorosa y dedicada. Una persona que siempre estuvo ahí para su familia y amigos, que les enseñó la importancia de la gratitud, humildad, prudencia y fortaleza. Pero sobre todo, que los hizo muy felices.
2 Marzo 2025
Rincón del CISO
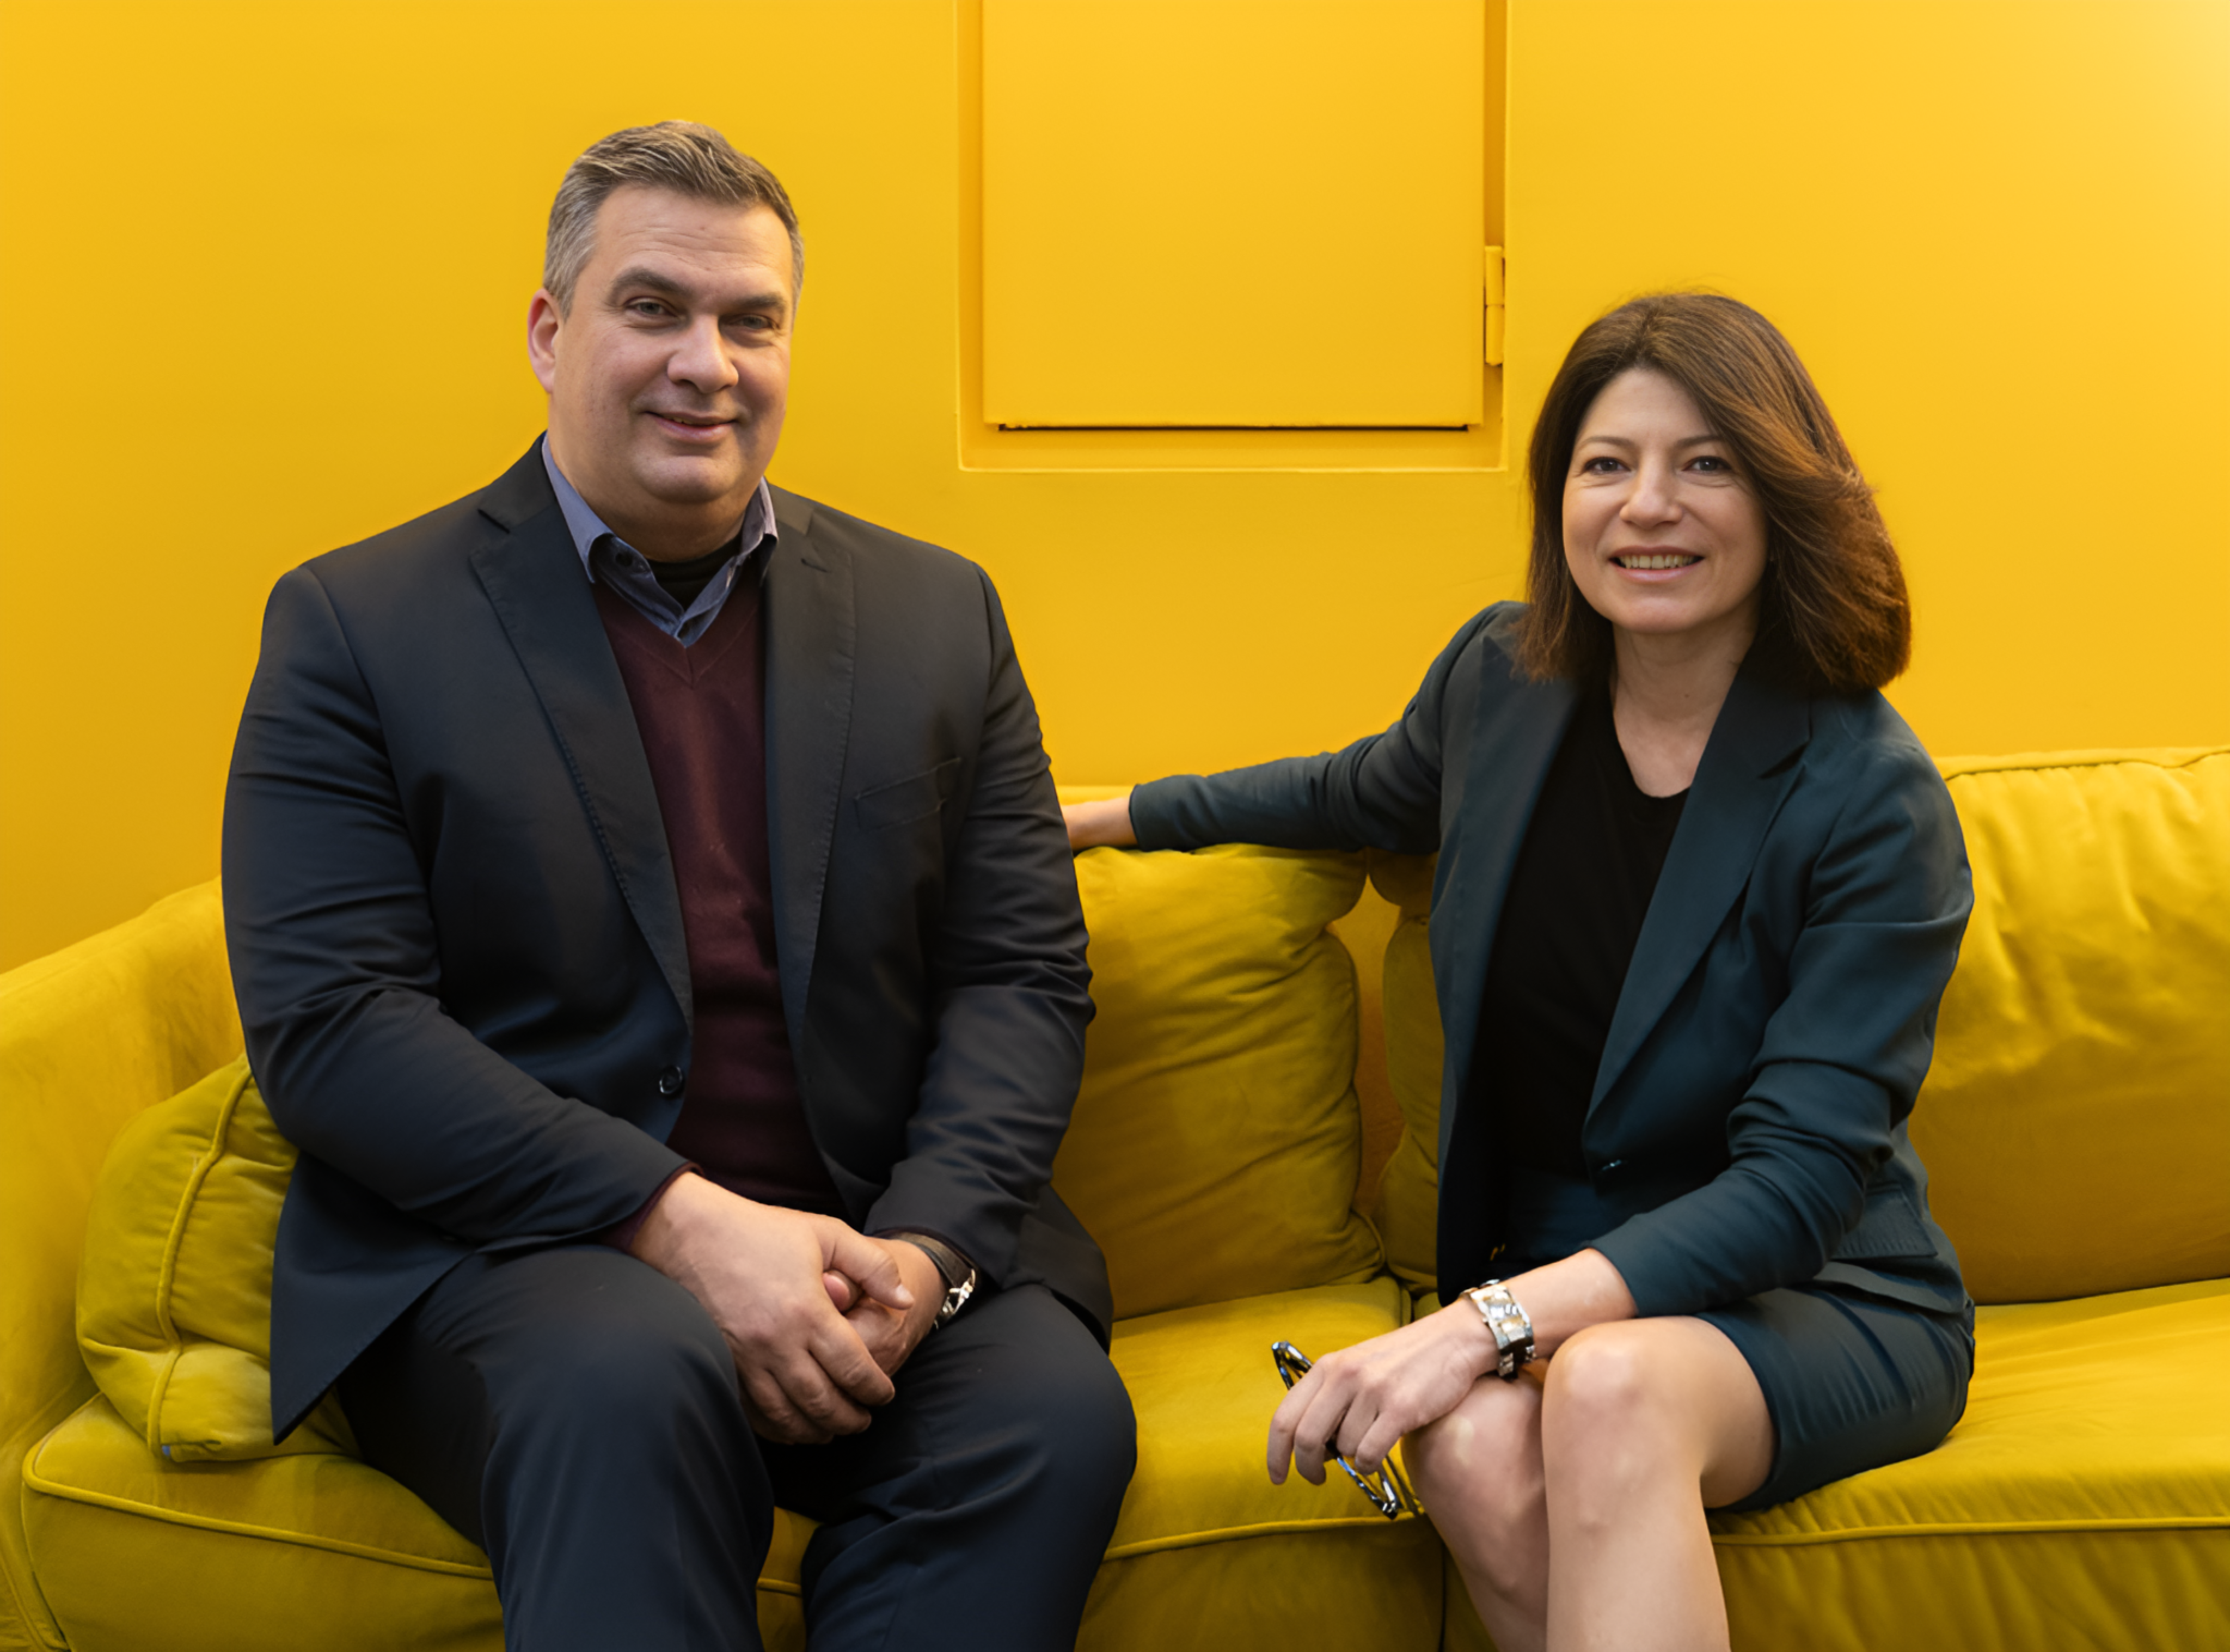
Yolanda Román, Directora General de Asuntos Públicos de Atrevia entrevista a Flavio Carvalho, CISO Iberia at Crédit Agricole Personal Finance and Mobility Yolanda Román: Flavio, ¿qué te llevó a elegir una carrera en ciberseguridad y cómo has evolucionado hasta tu rol actual como CISO en Crédit Agricole? Flavio Carvalho: Soy Ingeniero de formación y comencé mi carrera en redes e infraestructura antes de transitar hacia el ámbito de la seguridad hace aproximadamente 13 años, convencido de que esta disciplina sería cada vez más crucial en el futuro. En ese momento, nos encontrábamos en plena era de virtualización y me atraían especialmente los retos técnicos que implicaba la seguridad. Aunque ya tenía una posición como manager, decidí dar un giro a mi carrera y enfocarme en seguridad. Mi trayectoria comenzó como SOC Manager en un MSSP (Proveedor de Servicios de Seguridad Gestionados), donde me sumergí en el aprendizaje constante. En mi primer año en esta nueva posición, obtuve varias certificaciones, incluida el CISSP. A lo largo de los años, tuve la oportunidad de trabajar en Brasil, México, Colombia y Estados Unidos, lo que me permitió acumular una valiosa experiencia internacional. En 2019, decidí mudarme a Portugal con mi familia y, poco después, recibí una propuesta del Grupo Crédit Agricole para asumir el cargo de CISO de su operación en Portugal. En 2021, asumí también la responsabilidad de la operación española (Sofinco España), lo que me llevó a ocupar el rol de CISO Iberia dentro del Grupo Crédit Agricole, consolidando mi experiencia en el área de la ciberseguridad y la gestión a nivel regional. Y.R.: Como CISO, gestionas información crítica constantemente. ¿Cómo lidias con la sobrecarga digital y qué consejos tienes para prevenir el burnout digital en equipos de ciberseguridad? F.C.: Es una excelente pregunta. He sido testigo de casos de compañeros que han experimentado burnout, y es algo que me preocupa profundamente, ya que es un tema muy serio. Mi trabajo implica reuniones en portugués, español, inglés y francés, lo que conlleva cambios constantes de contexto: de país, de situación, de idioma, entre otros. Para manejar todo esto, trato de mantener una rutina constante de ejercicio físico y estoy muy atento a las señales de estrés que pueda experimentar. Me apasiona lo que hago y realmente disfruto de mi trabajo, pero siempre pongo por delante mi salud y mi familia. Por eso, intento relativizar las situaciones difíciles y buscar un equilibrio que me permita preservar mi bienestar. Creo que la experiencia juega un papel clave en esto. Si tuviera 10 años menos, probablemente me costaría más encontrar ese balance. Y.R.: Desde tu perspectiva, ¿qué estrategias deben adoptar las organizaciones para ser resilientes frente a ciberataques y amenazas constantes? F.C.: Creo firmemente que el presupuesto de seguridad debe estar adecuadamente alineado con el nivel de riesgo que enfrenta el negocio, y debe ser considerado como un porcentaje del presupuesto general de TI. Esto es esencial para asegurar que haya condiciones adecuadas que permitan implementar una estrategia de ciberseguridad efectiva, que, por cierto, no se puede lograr en un solo año ni con soluciones rápidas. Soy un firme defensor de evitar acumular una gran cantidad de tecnologías que terminamos subutilizando. Prefiero trabajar con menos proveedores, pero que cada uno ofrezca más servicios, permitiéndonos explorar más a fondo cada tecnología y construir un conocimiento sólido en el equipo. Con esta estrategia, creo que podremos ser más resilientes y estar mejor preparados para enfrentar cualquier desafío. Además, considero que es crucial realizar ejercicios de “cyber crisis” de forma regular. Simular escenarios de crisis nos permite tener al equipo más preparado y calmado para cuando nos enfrentemos a una situación real. Y.R.: En un entorno donde las amenazas evolucionan tan rápidamente, ¿cómo se innova en la gestión de riesgos para mantener una estrategia efectiva? F.C.: Otra excelente pregunta. A lo largo de mi carrera, siempre he buscado aplicar metodologías de análisis de riesgos cuantitativas. Sin embargo, la realidad es que las empresas, en su mayoría, recurren a enfoques cualitativos. En un entorno donde las amenazas evolucionan tan rápidamente, nos encontramos ante un desafío: para adaptar una metodología cuantitativa de análisis de riesgos sería necesario invertir un esfuerzo y tiempo considerables, o bien, aceptar que con una metodología cualitativa el margen de error será mayor. En mi caso, procuro establecer ciertas "líneas rojas" cuantitativas que no deben cruzarse, y trabajo dentro de esos límites en mi estrategia de seguridad. En ocasiones, esto implica ajustar proyectos previos para reducir los riesgos asociados, o incluso lanzar nuevos proyectos diseñados específicamente para reducir o transferir el riesgo residual que ya existía. Como ocurre en muchos aspectos, mucho se puede aprender de los esfuerzos de otros colegas, de otras empresas con distintos grados de madurez, y sobre todo, a través de la colaboración. Y.R.: ¿Qué te gusta hacer fuera del trabajo? ¿Hay algo que te ayude a desconectar del mundo digital? F.C.: Amo viajar y no hace falta que sean ciudades bellas o destinos de naturaleza, realmente amo viajar a cualquier parte, salir de la rutina, conocer otros países y otras culturas. Siempre busco incluir algún destino nuevo en mis viajes de trabajo o de vacaciones. Para mí, son momentos perfectos para desconectar del mundo digital y disfrutar. Además, busco mantener una rutina de ejercicios físicos que son importantes para combatir el “stress” y además me ayuda a tener mejores condiciones de salud. Y.R.: ¿Cómo imaginas que cambiará el papel del CISO en los próximos 5-10 años? F.C.: En este contexto, veo que legislaciones importantes como DORA (Digital Operational Resilience Act) refuerzan el papel del CISO, permitiendo que realmente se convierta en un miembro ejecutivo con mayor relevancia en las decisiones clave de la empresa. Por otro lado, siempre he considerado que el CISO debe ser un facilitador del negocio, no un obstáculo. La seguridad debe ser propositiva, debe abrir puertas y permitir más oportunidades de negocio, no ser algo que limite o impida el acceso a servicios. La idea es que la seguridad sea una aliada que apoye el crecimiento y la expansión, sin restringir la innovación o la operativa. Y.R.: ¿Hay alguna figura o experiencia que haya marcado tu manera de liderar en el ámbito de la ciberseguridad? F.C.: Siempre recuerdo a un CEO que tuve en Estados Unidos, quien me decía que, independientemente de lo que quisiera hacer, mi función era encontrar maneras seguras para que lo hiciera. Esta perspectiva cambió significativamente mi visión de la ciberseguridad, y creo que para mejor. En lugar de ver la seguridad como un obstáculo, empecé a verla como una herramienta habilitadora que puede permitir que el negocio crezca de forma segura y eficiente. Y.R.: Para finalizar, ¿Qué consejo darías a las nuevas generaciones que están comenzando su carrera en un entorno cada vez más digitalizado? F.C.: Creo que hay dos vectores igualmente importantes en mi enfoque: primero, el estudio constante y profundo, buscando entender cómo funcionan las tecnologías más allá de los detalles menores, ya que cada vez más contaremos con el apoyo de la IA para esos aspectos. Y, por otro lado, estar siempre alineado con el negocio: cómo podemos ayudar a que el negocio crezca y mejore sus resultados de manera segura, sin que la seguridad sea vista como una barrera, sino como un habilitador que impulse el éxito y la innovación.
2 Marzo 2025
Rincón del CISO
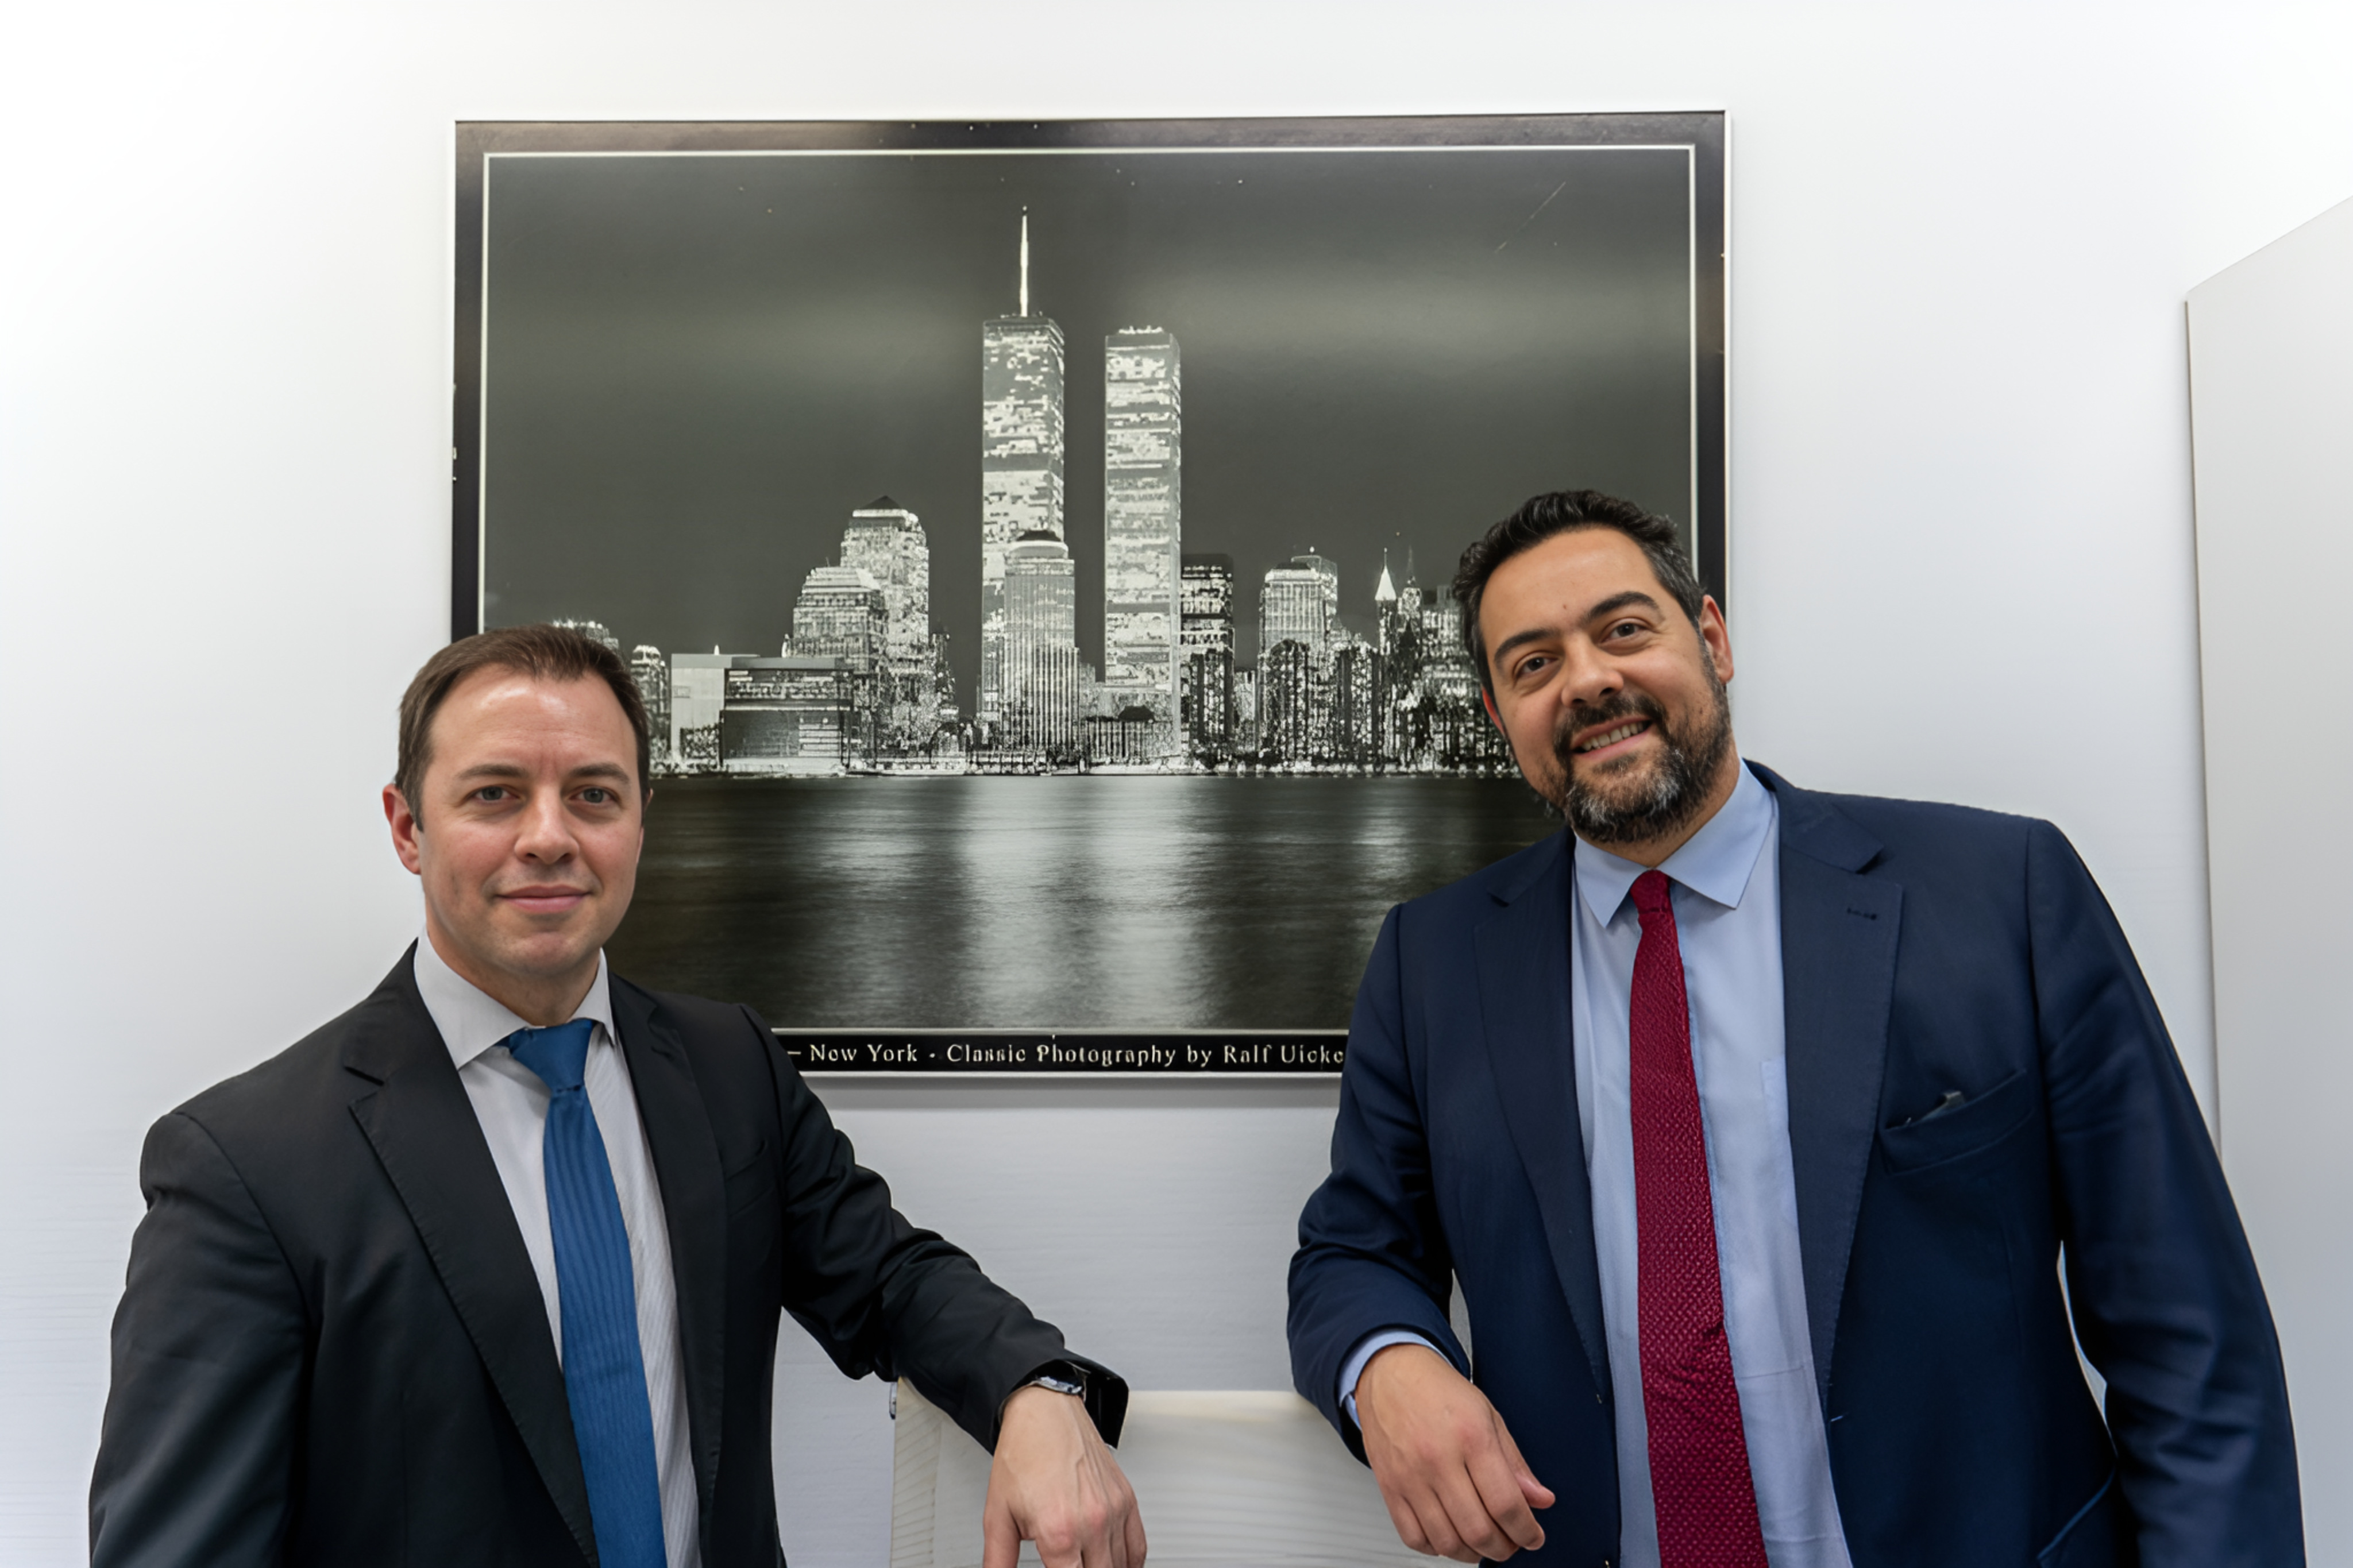
Alberto López, Global CISO y CIO en Solaria, Energía y Medio Ambiente entrevista a David Redoli, Director de Relaciones Institucionales en Solaria. Alberto López: Soy Alberto López, Global CISO y CIO en Solaria, Energía y Medio Ambiente. Solaria es una empresa del IBER-75 dedicada a la generación de energías renovables, principalmente a través de plantas fotovoltaicas. También trabajamos en hibridación con aerogeneradores en ubicaciones ya existentes. Recientemente anunciamos que proporcionaremos energía renovable a centros de datos y contamos con nuestra propia infraestructura de transporte. Además, desempeñaremos un papel clave en el desarrollo de data centers industriales y en el almacenamiento de energía mediante baterías, todo ello dentro de un proceso de crecimiento orgánico. Hoy tengo el privilegio de entrevistar a David Redoli, Director de Relaciones Institucionales en Solaria. Su trayectoria profesional es impresionante y muy destacada. Para comenzar, David, ¿podrías contarnos tu recorrido profesional y cómo llegaste a tu posición actual en Solaria? David Redoli: Mi trayectoria es similar a la de muchos profesionales actuales. Soy licenciado en Sociología por la Universidad de Salamanca, con un máster en Ciencia Política por la Universidad de Georgetown y otro en Comunicación de las Organizaciones por la Universidad Complutense. Además, realicé un postgrado en Ciencia Política en Harvard. Tras mi regreso a España, tuve la oportunidad de entrar en el Consejo de la Juventud de España, donde me vinculé estrechamente con la política. Posteriormente, pasé un breve periodo en la universidad como profesor antes de ser llamado a formar parte del gabinete de la vicepresidenta primera del gobierno, María Teresa Fernández de la Vega. Allí tuve la responsabilidad de elaborar discursos para el presidente del gobierno y la vicepresidenta, una experiencia que me permitió desarrollar muchas de las habilidades necesarias para mi actual puesto en relaciones institucionales. Más tarde, me incorporé al Consejo de Seguridad Nuclear, donde trabajé durante 14 años como asesor y director de gabinete de presidencia. Desde allí, di el salto a Solaria. Mi trayectoria ha estado siempre muy vinculada a la ciencia política y la sociología, tanto en el ámbito académico como en el profesional. A.L.: En el contexto de la transformación digital y la resiliencia, ¿crees que ha cambiado nuestra visión sobre la innovación tecnológica en relación con el liderazgo empresarial? D.R.: Es importante distinguir dos aspectos. El liderazgo, en esencia, sigue siendo el mismo. Existen diferentes tipos: carismático, autoritario, persuasivo. Si revisamos textos de la Grecia y la Roma clásicas, ya se hablaba de liderazgo. Un ejemplo recurrente son los escritos de Quinto Tulio Cicerón a su hermano Marco, hace más de 2.000 años, donde describe cualidades del liderazgo que siguen siendo vigentes. Lo que ha cambiado son las herramientas tecnológicas que los líderes deben utilizar. En este sentido, el salto ha sido enorme. Actualmente, la tecnología digital es fundamental para cualquier persona que aspire a liderar eficazmente en cualquier ámbito. Los tres grandes sectores de la economía —privado, público y tercer sector— requieren habilidades digitales para ejercer un liderazgo efectivo. No se puede liderar sin competencias en este ámbito. A.L.: Totalmente de acuerdo. La transformación digital y la resiliencia son esenciales en el ecosistema global actual. En este contexto de cambio constante, ¿qué habilidades o cualidades consideras fundamentales en un líder para guiar a su organización? D.R.: Yo destacaría una por encima de todas, que es la ejemplaridad. Es decir, si quieres demostrar liderazgo, tienes que ser capaz de hacer aquellas cosas que le exiges a tu gente que haga. Eso no quiere decir que lo sustituyas, o sea, que seas tú el que esté haciendo lo que los demás tendrían que hacer. Pero ejemplaridad a la hora de demostrar que si les exiges una serie de capacidades o de esfuerzos, seas tú el primero que adquiere esas capacidades y que realiza esos esfuerzos. Por lo tanto, yo creo que cuando hablamos del mundo digital, si lo que quieres es ejercer el liderazgo, tienes que conocer las herramientas, las más avanzadas, las más modernas. Luego hablaremos de inteligencia artificial, por ejemplo, que están ya a disposición del gran público. A.L.: Estoy de acuerdo. La versatilidad, la empatía, la capacidad de coordinación e integración son fundamentales, porque, al final, todo gira en torno a las personas. Aunque hablemos de digitalización, transformación digital o inteligencia artificial, el factor humano sigue siendo insustituible. A lo largo de tu trayectoria, ¿qué experiencias profesionales han influido en tu percepción sobre la gestión de crisis digitales o tecnológicas? D.R.Una de las experiencias más relevantes que viví en el ámbito tecnológico fue en el Consejo de Seguridad Nuclear durante el accidente de Fukushima el 11 de marzo de 2011, tras un terremoto y un tsunami. A pesar de los altos estándares de seguridad, la pérdida del sistema de refrigeración provocó el sobrecalentamiento de los reactores y la emisión de partículas radiactivas, marcando un punto de inflexión para los organismos de seguridad nuclear a nivel mundial. Este suceso generó un cambio cultural profundo, llevando a realizar pruebas de resistencia en todas las centrales nucleares y reforzar las normativas de seguridad. Algo similar ocurre en el ámbito digital: la transformación tecnológica trae grandes beneficios, pero también riesgos que no pueden subestimarse. Aquí es donde la ciberseguridad adquiere una relevancia crítica, ya que no solo protege datos, sino también infraestructuras y sistemas de toma de decisiones estratégicas. Esta crisis me enseñó la importancia de adaptarse con rapidez para fortalecer la seguridad y eficiencia tecnológica. En ciberseguridad, la agilidad es clave. Desde mi formación en el ámbito industrial, valoro el ciclo PDCA de mejora continua, esencial en cualquier organización. La resiliencia debe ser un pilar fundamental y la ciberseguridad debe integrarse en todos los niveles de gestión. Por último, más allá de la tecnología, el factor humano es determinante. La especialización y capacitación continua son imprescindibles para anticiparse a riesgos y mejorar estrategias. Aunque los simulacros son útiles, sólo en situaciones críticas se ponen realmente a prueba nuestras decisiones y prioridades. A.L.: En el ámbito de la innovación tecnológica, ¿qué papel juegan tecnologías como la inteligencia artificial en la estrategia de transformación digital en sectores como la energía solar y el medio ambiente? D.R.: La inteligencia artificial está adquiriendo un papel central en todos los sectores. Sin embargo, más allá de su impacto, lo esencial sigue siendo el factor humano. La inteligencia artificial es un capital tecnológico que complementa otros recursos como el financiero o el económico, pero el verdadero valor reside en las personas. En Solaria, tenemos claro que la tecnología debe estar al servicio de la mejora de la empresa y de sus empleados. No solo buscamos optimizar la productividad, sino también garantizar el uso eficiente de los recursos y mejorar la competitividad en el sector de las energías renovables. A.L.: Totalmente de acuerdo. La inteligencia artificial debe ser una herramienta que facilite y agilice la toma de decisiones. Como mencionaste, el factor humano seguirá siendo el núcleo de cualquier organización, a pesar de los debates sobre la automatización y la reducción de empleo en ciertos sectores. La clave está en la adaptación, la mejora de competencias y la certificación de habilidades para enfrentar los desafíos del futuro. Solaria se ha consolidado como una referencia en el sector y su crecimiento es resultado del esfuerzo y la visión estratégica. Desde esta perspectiva, ¿cómo valoras el papel del talento humano en la innovación y en la construcción de una organización resiliente? D.R.: El talento es clave. Me gusta definirlo como la capacidad de resolver problemas y aportar creatividad. La evolución, al final, es creatividad: es descubrir nuevas soluciones, como quien encuentra una planta que alivia un dolor. Esa creatividad es la esencia del talento que impulsa la innovación. Hoy, con un poco de formación y entrenamiento, cualquier persona puede desarrollar su potencial creativo. La clave está en ubicar a cada individuo en el área donde mejor pueda desplegar sus habilidades. Cada persona tiene fortalezas en distintos ámbitos. Por ejemplo, nunca destaqué en el deporte, por lo que no rendiría bien en ese campo, pero en otras áreas sí puedo aportar soluciones innovadoras. En este sentido, el talento es el pilar de la innovación, el progreso y, aplicado a la empresa, de la rentabilidad y el crecimiento. Curiosamente, aunque yo nunca fui bueno en el fútbol, mi hijo mayor es un excelente portero. Son esas cosas curiosas de la vida. A.L.: Estamos en un entorno con desafíos constantes en seguridad y privacidad. ¿Cuáles consideras las principales amenazas y cómo deben afrontarse? D.R.: La ciberseguridad es fundamental. Debemos comprender que las herramientas digitales pueden utilizarse tanto para el bien como para el mal. Un ejemplo sencillo es un cuchillo: fue diseñado para facilitar la alimentación, pero también puede convertirse en un arma letal. Lo mismo ocurre con la inteligencia artificial y otras tecnologías. Bien empleadas, generan progreso y bienestar; mal utilizadas, pueden tener efectos devastadores. El verdadero peligro no está en la herramienta en sí, sino en quién y cómo la usa. Se dice desde hace años que cuando un servicio es gratuito, el producto eres tú. Y es una realidad. Grandes empresas recopilan, correlacionan y utilizan enormes volúmenes de datos, en muchos casos sin que los usuarios sean conscientes de la magnitud de esta práctica. A veces, las personas comparten información en plataformas sin medir las consecuencias, y esos datos pueden ser utilizados de diversas maneras, tanto positivas como negativas. Más allá del uso de herramientas de ciberseguridad, inteligencia artificial o cualquier otra tecnología, la clave está en la concienciación y en entender quién está detrás de cada desarrollo. Un caso claro es lo que ocurrió con Twitter tras la compra de Elon Musk y su transformación en X. La plataforma seguía siendo la misma en términos tecnológicos, pero su funcionamiento cambió radicalmente debido a un nuevo enfoque en la gestión de algoritmos y contenido. Este cambio tuvo repercusiones significativas, incluyendo su impacto en procesos electorales, como ocurrió en Estados Unidos con la llegada de Donald Trump a la Casa Blanca. Es un ejemplo evidente de cómo la misma tecnología puede ser utilizada de manera completamente distinta según la visión de quienes la administran. El control sobre las ponderaciones, algoritmos y flujos de información tiene un impacto enorme en la percepción pública y la toma de decisiones. A.L.: Existen muchos retos y oportunidades en la transformación digital. ¿Qué obstáculos crees que enfrentan las empresas hoy en día en su camino hacia una verdadera era digital? D.R.: Las principales barreras que enfrentan las empresas en su transformación digital son, en gran medida, resistencias culturales. Un ejemplo claro se encuentra en el ámbito de las energías renovables. Aunque su impacto positivo es innegable—reducen el costo de la electricidad, son limpias y contribuyen a la lucha contra el cambio climático—siguen enfrentando oposición en determinados sectores. Son fuentes de energía soberanas que no dependen de combustibles extranjeros, pero requieren espacio y una ubicación física, lo que genera ciertas reticencias. A pesar de que sus beneficios son ampliamente reconocidos, existen colectivos que rechazan su implementación. En muchos casos, este rechazo se debe a cuestiones culturales o ideológicas que dificultan la aceptación del progreso. No obstante, cuando se dialoga y se ofrece información adecuada, es posible superar estas barreras. Lo mismo ocurre en el mundo digital. La resistencia al cambio no siempre responde a razones técnicas, sino a bloqueos culturales y rigideces mentales que impiden ver las ventajas de la transformación. A lo largo de la historia, el progreso ha generado oposición por parte de los grupos que ya están establecidos y que perciben el cambio como una amenaza a su status quo. Siempre habrá quienes se opongan a los avances tecnológicos, independientemente de su naturaleza. En cualquier ámbito, existen intereses contrapuestos y debates sobre el rumbo que deben tomar las innovaciones. A lo largo de los años, he observado cómo ciertas resistencias se hacen notar de manera intensa, pero forman parte del proceso de cambio. Sin embargo, estas reticencias también representan una oportunidad. Nos desafían a mejorar, a generar conciencia y a comunicar mejor los beneficios del cambio. No es una tarea exclusiva de las empresas, sino de múltiples entidades que deben trabajar en conjunto para fomentar una adopción más rápida y eficaz de la innovación. En este contexto, el factor humano es clave. La transformación digital, al igual que cualquier otro avance, debe centrarse en las personas, ya que su objetivo final es mejorar la vida de quienes forman parte de la sociedad. La responsabilidad social es un pilar fundamental, y es esencial que las empresas contribuyan activamente a un desarrollo sostenible. A.L.: ¿Qué papel jugarán las personas y el liderazgo en el éxito de las empresas en este futuro global digital? D.R.: Será determinante. La historia reciente muestra cómo un cambio de liderazgo puede modificar por completo el rumbo de una organización o de una nación. Estados Unidos, por ejemplo, ha experimentado cambios significativos con la llegada de nuevos líderes. La Unión Europea también ha tomado direcciones distintas en función de sus liderazgos. El líder es quien marca el rumbo, tanto en el ámbito político como empresarial. Su visión y capacidad de gestión definirán el éxito de las organizaciones en este entorno digital globalizado. A.L.: ¿Qué consejos darías a los líderes emergentes que están asumiendo roles de liderazgo en un mundo tan interconectado? D.R.: Empatía y resiliencia. A.L.: Totalmente. Para cerrar esta gran entrevista, me gustaría que resumieras en una frase la clave para construir organizaciones resilientes y preparadas para el futuro, como lo haces en Solaria. ¿Cuál sería esa frase? D.R.: Voy a citar a quien considero un gran economista español y, además, un buen amigo, José Moisés Martín Carretero, que en uno de sus últimos libros concluye con esta reflexión: "En realidad, nadie sabe cuál será el futuro. Pretender adivinarlo es un ejercicio vacío. Lo que sí podemos hacer es construirlo, y eso exige tomar decisiones hoy." El reto está en actuar desde el presente para construir un futuro mejor para todos.
2 Marzo 2025
Rincón del CISO
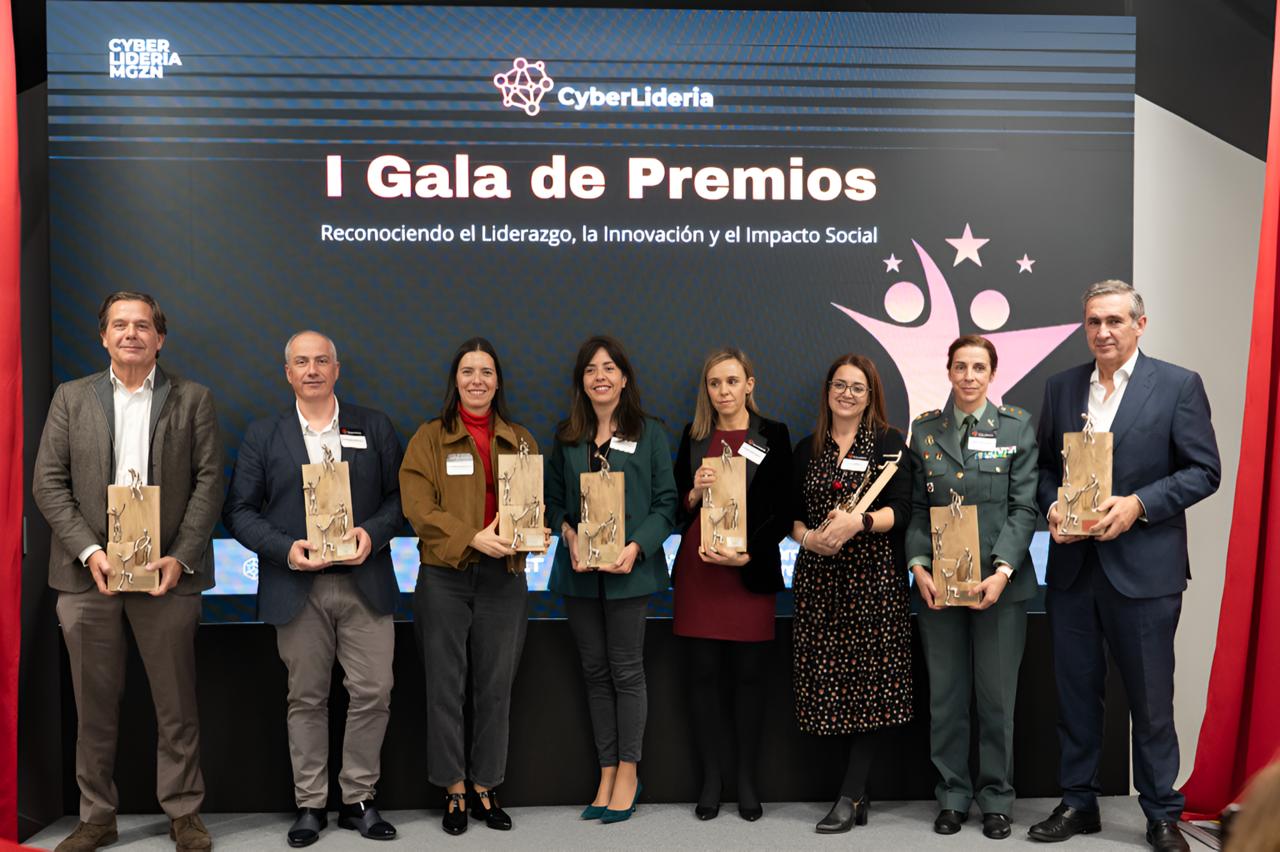
CyberLideria ha celebrado con gran éxito su I Gala de Premios, un evento que ha reunido a los principales referentes del sector para reconocer el talento, la innovación y la resiliencia en el ámbito de la ciberseguridad. Esta primera edición ha sido un orgullo para nuestra organización, consolidándose como un espacio de encuentro para profesionales, instituciones y empresas comprometidas con un futuro digital más seguro y sostenible. El evento dio inicio con la bienvenida de Rosa Kariger, Presidenta de CyberLideria y Global Security Analysis & Prospective en Iberdrola, junto a Esther Mateo, Directora General de Seguridad, Procesos y Sistemas Corporativos en Adif, Vicepresidenta quien también es Vocal del Consejo Asesor de CyberLideria. La inauguración institucional estuvo a cargo de Miguel López-Valverde, Consejero de Digitalización de la Comunidad de Madrid, quien destacó la importancia de la colaboración entre el sector público y privado para fortalecer la resiliencia digital. Reconociendo el talento y la excelencia La gala premió a destacadas personalidades y organizaciones que están impulsando la transformación digital y la ciberseguridad: Premio al Liderazgo Inspirador: Silvia Gil Cerdá, Teniente Coronel de la Guardia Civil, por su valentía y compromiso en la seguridad y la defensa digital. Premio a la Innovación Responsable: Iberdrola, representada por Beatriz Crisóstomo, por su firme compromiso con soluciones sostenibles en el sector. Premio al Espíritu de Colaboración: Foro Nacional de Ciberseguridad, recogido por Marina Rodríguez, por su labor en la lucha contra la desinformación y la ciberseguridad. Premio al Referente Nacional: Ignacio Rivera, Presidente de Hijos de Rivera, por su liderazgo visionario en innovación y desarrollo empresarial. Premio al Talento Emergente: Concepción Alicia Monje, Catedrática e investigadora, por su destacada contribución en el campo tecnológico. Premio a la Resiliencia: Guillermo Llorente, Director Corporativo de Seguridad de MAPFRE, por su capacidad de afrontar desafíos en entornos complejos. Premio al Voluntariado Excepcional: ServiceNow, representado por Luis Miguel Domínguez, por su impacto positivo en la comunidad a través del voluntariado. Premio a la Lucha Contra la Brecha Digital: Banco de España, representado por Inés Calderón, por su esfuerzo en garantizar la igualdad en el acceso a la tecnología. Charlas inspiradoras y networking Durante la gala, también contamos con ponencias que nos invitaron a reflexionar sobre la innovación y la resiliencia. Fernando Vega de Seoane, empresario y embajador de la Fundación FDI, compartió su historia en "El Sutil Arte de Reinventarse", una inspiradora charla sobre la superación personal y profesional. Compromiso con la responsabilidad social En el marco de la clausura, Samira Brigüech, Fundadora de CyberLideria, y Zaida Sampredro, Subdirectora General de Transformación y Gestión del Cambio de Madrid Digital, cerraron el evento destacando el impacto positivo de esta primera edición. Como muestra de nuestro compromiso con la responsabilidad social, CyberLideria realizó una donación a la Fundación Adelias, en apoyo a proyectos clave del sector. Gracias a los patrocinadores del evento: Fortinet, CyberArk, Recorded Future, Digicert y Okta (menciónales a todos, porfa) Finalmente, la gala concluyó con una emotiva foto de familia junto a los galardonados, celebrando una jornada repleta de logros, colaboración y visión de futuro. Desde CyberLideria y CyberLideria MGZN, estamos entusiasmados por el camino que hemos emprendido y reafirmamos nuestro compromiso de seguir promoviendo el liderazgo y la innovación en el mundo de la ciberseguridad. https://www.youtube.com/watch?v=oJWiTzwK7o4 Sobre CyberLideria CyberLideria es una organización dedicada a fomentar el liderazgo y la innovación en el ámbito de la ciberseguridad, promoviendo el intercambio de conocimientos y la colaboración entre expertos del sector. A través de iniciativas como la Gala de Premios CyberLideria, buscamos reconocer y dar visibilidad a aquellas personas y entidades que están marcando la diferencia en el entorno digital.
27 Febrero 2025
Rincón del CISO
Un informe reciente destaca la necesidad de que las pymes se integren en el creciente mercado de los ciberseguros, ya que muchas de ellas carecen de cobertura adecuada o están insuficientemente aseguradas, lo que genera una importante brecha de protección. Según un estudio de Marsh, empresa de Marsh McLennan, las pequeñas y medianas empresas (pymes) en la Unión Europea mantienen un nivel de controles en ciberseguridad un 15% inferior al de las grandes corporaciones. El informe, titulado Why the Cybersecurity Gap Between SMEs and Large Organizations Matters (Por qué es importante la brecha de ciberseguridad entre las pymes y las grandes organizaciones), pone de manifiesto los desafíos que enfrentan las pymes para alcanzar una ciberresiliencia similar a la de las grandes compañías. Analizando la brecha de ciberresiliencia entre 320 empresas europeas de diferentes tamaños, clasificadas según sus ingresos anuales —inferiores a 51 millones de euros, entre 51 y 250 millones de euros, y superiores a 250 millones de euros—, el documento se basa en los datos de la herramienta de autoevaluación cibernética de Marsh y examina el nivel de implementación de 12 controles clave de ciberseguridad. El análisis evidencia que las grandes empresas implementan estos controles de manera más efectiva que las pymes. Mientras que las grandes corporaciones logran una puntuación promedio del 80% en estos 12 controles, las pymes se quedan en un 65%. Uno de los aspectos más críticos es la autenticación multifactor para accesos remotos, adoptada por el 91% de las grandes empresas, frente al 75% de las pymes. También se observa una deficiencia en las pruebas de los planes de respuesta ante incidentes: solo el 40% de las pymes llevan a cabo estos ensayos, en comparación con el 61% de las grandes corporaciones. A pesar de que las pymes y empresas de mediana capitalización han mejorado sus capacidades de respuesta a incidentes, su progreso sigue siendo insuficiente. Las diferencias entre sectores también son notables: en el sector financiero, el 85% de las pymes exige formación en ciberseguridad para sus empleados, mientras que en el sector industrial solo lo hace el 58%. Gamze Konyar, directora de ciberseguridad de Marsh Europe, enfatizó que las pymes desempeñan un papel fundamental dentro de las infraestructuras nacionales, y sus vulnerabilidades cibernéticas pueden derivar en pérdidas económicas y filtraciones de datos, lo que pone en riesgo la estabilidad financiera y la confianza ciudadana. Además, al formar parte de las cadenas de suministro, pueden representar un factor de riesgo para las grandes empresas. Por ello, subrayó la importancia de fortalecer la colaboración para cerrar esta brecha de ciberseguridad y desarrollar soluciones aseguradoras adaptadas a sus necesidades. Por su parte, Typhaine Beaupérin, CEO de la Federación Europea de Asociaciones de Gestión de Riesgos (FERMA), subrayó que, ante la evolución constante de las ciberamenazas, este informe pone de relieve la necesidad urgente de que todas las organizaciones, especialmente las pymes, refuercen sus medidas de ciberseguridad para mejorar su resiliencia. Además, hizo un llamado a incrementar la concienciación, la educación y el respaldo a buenas prácticas en ciberseguridad, instando a los gobiernos, asociaciones industriales y grandes empresas a proporcionar más recursos y fomentar la cooperación para fortalecer la ciberresiliencia de las pymes.
26 Febrero 2025
Rincón del CISO
La consultora de tecnología Inetum destaca la creciente importancia de reforzar la ciberseguridad en el contexto actual, marcado por un incremento en los ciberataques a nivel global. En su informe de Ciberseguridad 2024, la compañía señala que sectores estratégicos como el gubernamental, tecnológico, energético y de infraestructuras críticas serán el principal objetivo de los ciberdelincuentes, quienes utilizarán tácticas cada vez más sofisticadas, como el ransomware y los ataques de denegación de servicio (DoS), para maximizar su impacto y obtener beneficios económicos. Los expertos de Inetum enfatizan que las amenazas cibernéticas han evolucionado rápidamente, aprovechando el uso de tecnologías avanzadas para sortear las defensas tradicionales y aumentar la complejidad de los riesgos. Ante esta situación, la consultora recomienda adoptar estrategias de protección digital más robustas y adaptativas para hacer frente a los nuevos desafíos en materia de seguridad. Según Lucas Ferrero Ramos, director de la Unidad de Negocio SOC, Ciberseguridad e Identidad Digital de Inetum, “en un entorno de amenazas en constante transformación, es fundamental que las organizaciones refuercen sus capacidades de ciberseguridad y adopten un enfoque preventivo y colaborativo. La protección de infraestructuras críticas y datos sensibles debe ocupar un lugar prioritario en la agenda de gobiernos y empresas en 2025”. Estrategias clave para fortalecer la ciberseguridad en 2025 Para mitigar los riesgos y garantizar una mayor protección en las organizaciones, Inetum propone una serie de acciones prioritarias: Reforzar la seguridad en sectores estratégicos: aumentar la inversión en medidas de protección diseñadas específicamente para infraestructuras críticas y sectores especialmente vulnerables. Implementar tecnologías emergentes: integrar soluciones basadas en inteligencia artificial y machine learning para detectar amenazas de manera temprana. Fomentar la colaboración entre actores clave: promover la cooperación mediante plataformas y redes nacionales de Centros de Operaciones de Seguridad (SOC). Adoptar un enfoque proactivo: aplicar estrategias de Threat Hunting, que consisten en la monitorización y análisis continuo de las tácticas y técnicas utilizadas por los atacantes, permitiendo la identificación y neutralización de amenazas antes de que se materialicen. Capacitar y concienciar en ciberseguridad: impulsar la formación continua en todos los niveles dentro de las organizaciones para reducir la exposición a vulnerabilidades internas. Sobre Inetum Inetum es una empresa líder en servicios digitales en Europa. Su equipo, compuesto por 28 000 consultores y expertos, trabaja diariamente para generar un impacto positivo en las empresas, en las entidades del sector público y en la sociedad en general. Sus soluciones buscan optimizar el rendimiento y fomentar la innovación de sus clientes, además de contribuir al interés común. Presente en 19 países con una red de centros estratégicamente distribuida, Inetum colabora con los principales fabricantes de software para abordar los desafíos de la transformación digital con cercanía y flexibilidad. Impulsada por su visión de crecimiento y expansión, la compañía alcanzó una facturación de 2 500 millones de euros en 2023. Para más información, visita www.inetum.com.
25 Febrero 2025
Rincón del CISO
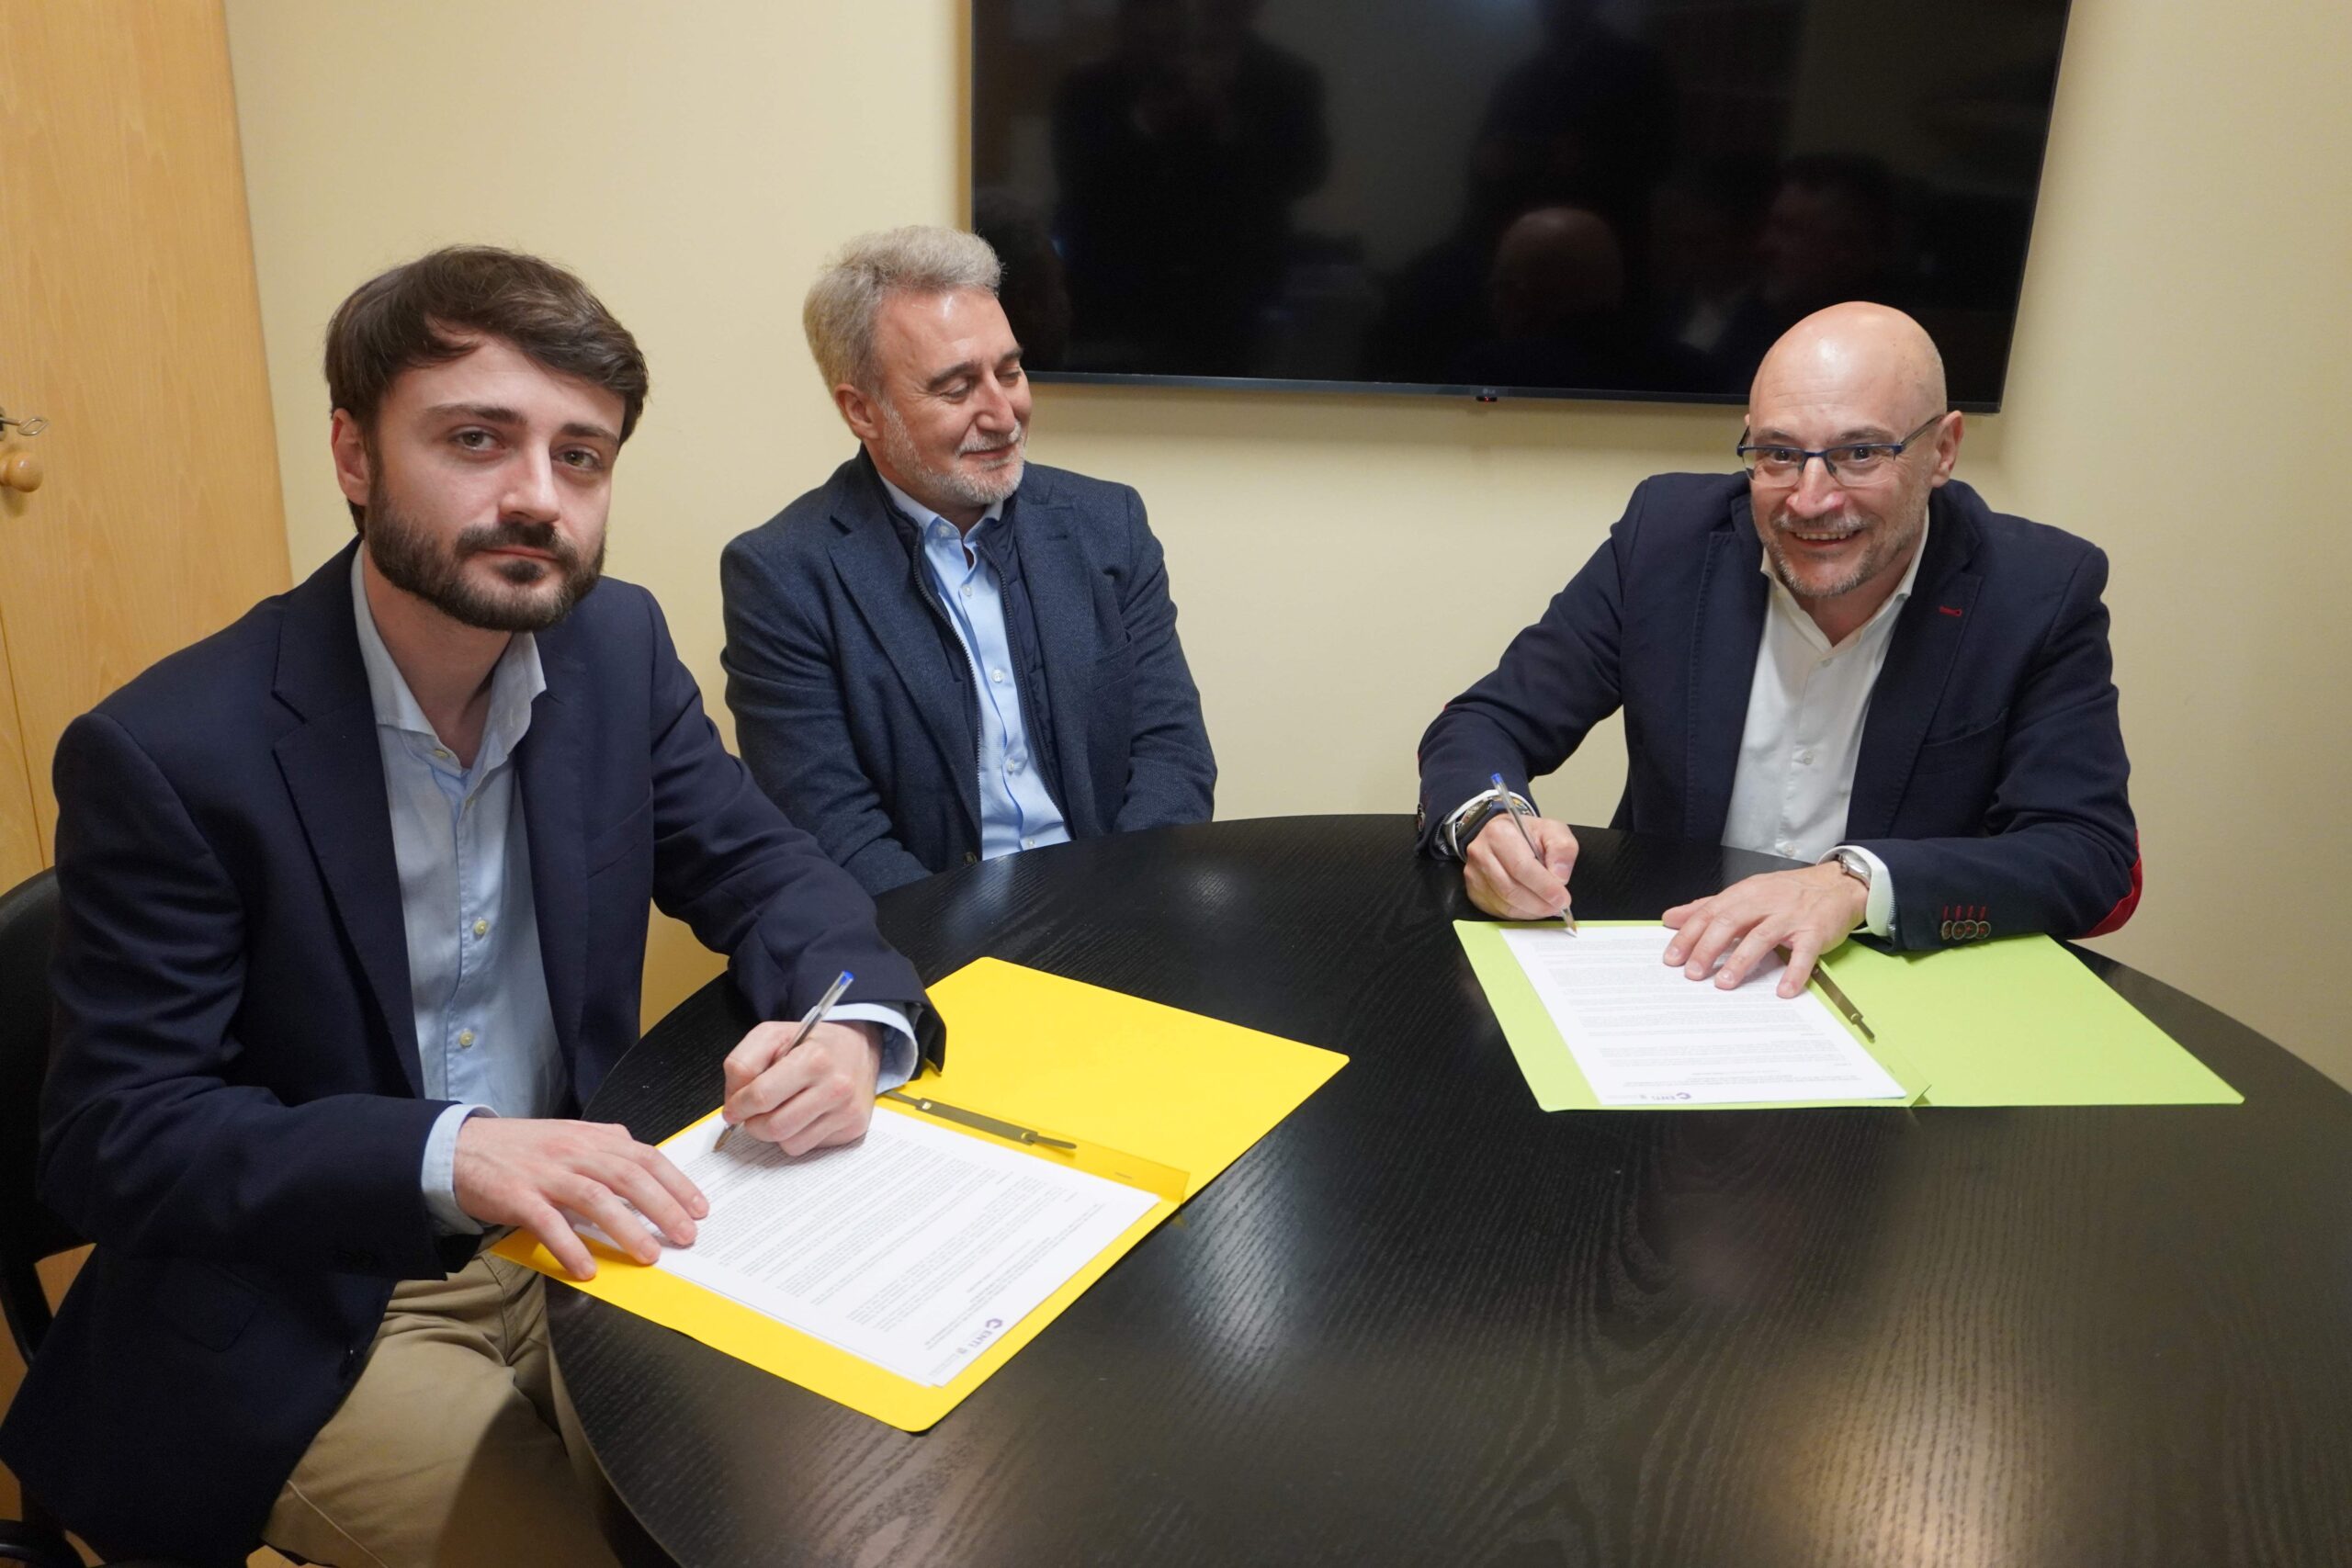
La compañía proporcionará formación y prácticas profesionales a los estudiantes del primer grado oficial en Ciberseguridad de Cataluña. Este acuerdo busca especializar a los alumnos de ENTI-UB en un sector que, en esta región, requiere 10.000 nuevos expertos. SIA, que mantiene alianzas con 26 universidades y 23 centros de formación profesional, suma ahora este ciclo formativo en su expansión en Cataluña. Barcelona, 20 de febrero de 2025.– Roberto Espina, consejero delegado de SIA, la compañía del Grupo Indra especializada en ciberseguridad, ha firmado un acuerdo con Jan Rosés, director ejecutivo de ENTI - Universidad de Barcelona (ENTI-UB), para colaborar en la formación práctica de los estudiantes del primer grado oficial en Ciberseguridad de Cataluña. ENTI-UB, un centro privado de educación tecnológica superior adscrito a la Universidad de Barcelona, lanzó este ciclo formativo a principios del curso 2024-2025. El objetivo de este programa es reforzar la especialización en el área de las TIC, particularmente en Seguridad de la Información, para responder a la creciente demanda de profesionales en este sector. Según los datos más recientes de Incibe, en España se necesitan alrededor de 99.000 expertos en ciberseguridad para enfrentar las amenazas cibernéticas en un mundo cada vez más interconectado. El acuerdo implica que los estudiantes del grado en Ciberseguridad de ENTI-UB puedan realizar prácticas académicas externas en SIA mediante proyectos formativos personalizados. Así, los alumnos tendrán la oportunidad de familiarizarse con los métodos, herramientas y estrategias utilizadas en la protección de organizaciones. Además, la colaboración contempla la ampliación futura con actividades como clases, ponencias y otros eventos formativos organizados por el Grupo Indra. Durante la firma del convenio, celebrada ayer en el Seminario Conciliar de Barcelona, sede de las aulas y laboratorio de ciberseguridad de ENTI-UB, Roberto Espina, consejero delegado de SIA, expresó que “para ser profesional de la ciberseguridad en nuestro país, es necesario un nivel adicional de especialización más allá de la formación reglada y una actualización continua. Como sucede en otros campos tecnológicos en auge, como la IA, Big Data o 5G, el sector de la ciberseguridad seguirá creciendo.” Espina añadió: “En SIA, apostamos por la atracción y formación de talento en todos los niveles de experiencia. Creemos que esto es fundamental para cubrir las necesidades del mercado y garantizar una transformación digital segura en las organizaciones.” Alta demanda de especialistas en Cataluña En Cataluña, el sector de la ciberseguridad creció un 16% en el último año, la cifra más alta registrada hasta la fecha, según el informe "La ciberseguretat en Catalunya", elaborado por la Agència de Ciberseguretat de Catalunya y la agencia Acció. El estudio también señala que la región es la tercera en la UE en atraer proyectos de inversión extranjera, con una captación de más de 66 millones de euros en 2023, lo que permitió la creación de 400 nuevos puestos de trabajo. SIA, que cuenta con más de 2.000 expertos y es la mayor compañía española especializada en ciberseguridad, está en plena expansión en Cataluña para responder a las crecientes necesidades de ciberseguridad de las empresas de la región, a la vez que refuerza su apuesta por el talento local. Gracias a este acuerdo, los estudiantes de ENTI-UB podrán realizar su primera experiencia profesional en el campo de la ciberseguridad, un sector que, según la Agència de Ciberseguretat de Catalunya, necesita más de 10.000 nuevos expertos para cubrir la demanda actual. La compañía de Indra cuenta con una sólida trayectoria formando estudiantes en ciberseguridad. Cada año, SIA capacita e incorpora alrededor de 500 nuevos profesionales a través de su modelo Cyber-Capacities Talent Camp. Además, su estrategia de captación de talento se apoya en acuerdos con 27 universidades y 23 centros de formación profesional, colaboraciones con entidades especializadas en formación y certificación de ciberseguridad, formación externalizada y la contratación de headhunters para perfiles altamente especializados. Acerca de SIA SIA (www.sia.es) es la compañía del Grupo Indra especializada en ciberseguridad, líder en España y Portugal en términos de facturación y talento experto, con más de 2.000 especialistas. Ante los desafíos y amenazas que plantea la digitalización de las organizaciones, SIA proporciona soluciones efectivas a través de una oferta integral que incluye servicios de ciberseguridad 360º y gestión de Identidad Digital, para minimizar riesgos y maximizar la protección de los negocios. Su propuesta de valor se basa en tres pilares fundamentales: servicio integral, cobertura internacional y un profundo conocimiento y especialización sectorial. Como parte del Grupo Indra, un holding empresarial con presencia en más de 140 países, SIA posee un amplio conocimiento de diversas industrias y una sólida presencia global. Acerca de Minsait Minsait (www.minsait.com) es la compañía del Grupo Indra líder en transformación digital y Tecnologías de la Información. Minsait destaca por su alto grado de especialización, amplia experiencia en negocios digitales avanzados, conocimiento sectorial y un talento multidisciplinario compuesto por miles de profesionales en todo el mundo. Con capacidades avanzadas en inteligencia artificial, cloud, ciberseguridad y otras tecnologías transformadoras, Minsait lidera la nueva digitalización, generando grandes impactos tanto en los negocios como en la sociedad. Ofrece servicios de alto valor añadido y soluciones digitales a medida para una variedad de sectores. Acerca de Indra Indra Group (www.indracompany.com) es un holding empresarial que impulsa el progreso tecnológico. El grupo está compuesto por Indra, una de las principales compañías globales de defensa, tráfico aéreo y espacio, y Minsait, líder en transformación digital y tecnologías de la información en España y Latinoamérica. Indra Group promueve un futuro más seguro y conectado a través de soluciones innovadoras, relaciones de confianza y el mejor talento, con un firme compromiso con la sostenibilidad para abordar los desafíos sociales y ambientales actuales y futuros. A finales de 2023, Indra Group registró ingresos por 4.343 millones de euros y cuenta con más de 57.000 empleados, con presencia local en 46 países y operaciones comerciales en más de 140 países.
21 Febrero 2025
Rincón del CISO
El mercado laboral español se enfrenta a un déficit importante de profesionales en ciertos sectores clave para su desarrollo económico y la seguridad de la información. Entre las profesiones más solicitadas por las empresas, destacan los expertos en ciberseguridad y los analistas de riesgos, perfiles altamente demandados debido al creciente número de amenazas y ciberataques que afectan a empresas e instituciones gubernamentales. Estas áreas están en constante expansión, lo que genera una competencia feroz por conseguir a los mejores talentos. La demanda de profesionales especializados en ciberseguridad y gestión de riesgos se ha disparado en los últimos años. En particular, las empresas requieren perfiles con una formación sólida en seguridad informática, ciencias de la computación o campos relacionados, con un nivel de experiencia que oscila entre los 5 y los 7 años. En cuanto a la compensación económica, los salarios para estos perfiles están entre los 70.000 y los 90.000 euros anuales, dependiendo de la especialización y la experiencia del candidato. A pesar de los atractivos sueldos, las organizaciones siguen enfrentando dificultades para encontrar profesionales capacitados, lo que genera una brecha significativa en el sector. Andrés de Benito, responsable de ciberseguridad de Capgemini en España, explica que el sector de la ciberseguridad tiene un crecimiento imparable debido a la constante evolución de las tecnologías y las nuevas amenazas que surgen. Según De Benito, "cada vez que aparece una novedad dentro del mundo de la tecnología, automáticamente es necesario tener a un perfil que lo entienda bien y que sea capaz de protegerlo. Porque los malos no se quedan quietos". Esta declaración resalta la importancia de contar con expertos en el tema para contrarrestar ataques y proteger la infraestructura digital de las organizaciones. Por otro lado, también existe una gran demanda de otros profesionales en sectores que resultan fundamentales para el funcionamiento de la sociedad y la economía. Entre los perfiles más solicitados, destacan los jefes de obra, enfermeros y dermatólogos, especialidades que requieren formación técnica avanzada y, en muchos casos, años de experiencia profesional. La escasez de estos profesionales en el mercado laboral supone un desafío para el sistema de salud y para el desarrollo de proyectos en el ámbito de la construcción. En el ámbito de los seguros, otro sector clave en España que representa el 5,3% del PIB, también se requiere una gran cantidad de expertos. Sin embargo, el sector ha experimentado ciertas dificultades en la captación de talento, debido a la percepción negativa que ha existido en torno a algunos de sus segmentos. José Enrique García Mérida, miembro del Consejo General de Mediadores de Seguros, subraya que "el problema principal puede ser que es un sector que ha estado bastante denostado". A pesar de ello, el sector de los seguros sigue siendo fundamental para la estabilidad económica del país y requiere de profesionales cualificados para afrontar los nuevos retos del mercado. Además de los perfiles técnicos, hay un notable interés por jefes de recursos humanos, analistas de riesgos y responsables de expansión. La gestión empresarial moderna demanda un enfoque más estratégico y orientado a la obtención de resultados, lo que ha llevado a muchas empresas a priorizar las capacidades analíticas y la cercanía al negocio en sus procesos de selección. Bernardo Lassala, manager de LHH, una compañía del Grupo Adecco, destaca que las empresas están solicitando a los profesionales un equilibrio entre habilidades técnicas y sociales: "Las empresas están demandando una mayor capacidad analítica y mucha más cercanía al negocio. Piden también que tengan habilidades sociales, que normalmente suelen estar en las antípodas". Esto subraya la importancia de los perfiles polivalentes y bien capacitados que puedan integrarse rápidamente en la dinámica de trabajo y ofrecer soluciones eficaces a los problemas de la empresa. En conclusión, el mercado laboral español atraviesa una fase en la que ciertas profesiones se han convertido en piezas clave para su desarrollo y competitividad. Desde expertos en ciberseguridad y analistas de riesgos hasta profesionales en sectores de salud, construcción y seguros, las empresas están en constante búsqueda de talento especializado. La formación y la experiencia son elementos esenciales en este contexto, y aquellos que logren adaptarse a las demandas actuales del mercado serán los más capacitados para aprovechar las oportunidades que se presenten en los próximos años.
20 Febrero 2025
Rincón del CISO
Gracias a los avances tecnológicos alcanzados en el último siglo, hoy vivimos en un mundo hiperconectado, disfrutando de múltiples beneficios en nuestra vida cotidiana. Tanto en el ámbito laboral como en nuestro tiempo libre, Internet se ha convertido en un elemento esencial en nuestra rutina. Por esta razón, es fundamental aprender a utilizar las redes de manera responsable, protegiendo tanto nuestra información personal como la profesional. Aumento de ciberataques y falta de formación en ciberseguridad A pesar de que un 43% de las empresas reconoce estar altamente preocupada por la ciberseguridad, dos de cada tres compañías no proporcionan formación a sus empleados en esta materia. Esto aumenta significativamente la vulnerabilidad de los datos corporativos y personales en un momento en el que casi la mitad de las empresas (47%) ha denunciado haber sufrido un ciberataque en 2024, según el último informe sobre ciberseguridad de Infojobs. Como consecuencia, la ciberseguridad se ha convertido en una necesidad ineludible para las organizaciones. Esta preocupación también se ha reflejado en un incremento de las ofertas laborales en este sector, con un aumento del 22% en la demanda de analistas de ciberseguridad, un 25% en la de arquitectos especializados y un 8% en la de técnicos en ciberseguridad, según explica Mónica Pérez, directora de Comunicación y Estudios de Infojobs. Incremento sostenido de los ciberataques en los últimos años El informe de Infojobs revela que, en los últimos tres años, el porcentaje de empresas que han sido víctimas de un ciberataque ha aumentado progresivamente, pasando del 44% en 2021 al 47% en 2023. Este incremento pone en evidencia la urgencia de establecer medidas de formación en ciberseguridad para los empleados, con el fin de prevenir futuros ataques. Asimismo, el Balance de Ciberseguridad publicado por el Instituto Nacional de Ciberseguridad (Incibe) en 2023 reportó un aumento interanual del 24% en el número de incidentes registrados. De los 83.517 episodios gestionados por la entidad, más de 22.000 afectaron a empresas privadas, mientras que alrededor de 58.000 involucraron a ciudadanos. Este crecimiento en los ciberataques sugiere que los métodos empleados por los ciberdelincuentes se están sofisticando, al mismo tiempo que la formación en ciberseguridad dentro de las empresas sigue siendo insuficiente. Ante este escenario, resulta imprescindible que las compañías impulsen programas de capacitación y concienciación para sus empleados, no solo para proteger sus datos personales, sino también para salvaguardar los activos de la organización. Medidas de seguridad más implementadas en las empresas Según el estudio de Infojobs, actualmente las empresas han adoptado un promedio de 6,5 medidas de seguridad, una cifra superior a la de 2021, que era de 4,9. Entre las estrategias más utilizadas destacan las copias de seguridad, el uso de software antimalware y el almacenamiento de datos en la nube, ya que todas estas medidas son de fácil implementación y tienen un enfoque preventivo. Para minimizar el riesgo de ciberataques, es esencial diseñar una estrategia de seguridad centrada en las personas, tomando en cuenta los datos a los que cada empleado tiene acceso y los dispositivos que utilizan en su actividad diaria. La capacitación de los trabajadores juega un papel clave en este proceso, y para ello se pueden realizar simulaciones o distribuir manuales con protocolos de actuación ante posibles amenazas de seguridad. La importancia de contar con expertos en ciberseguridad Además de fortalecer la formación de los empleados, también es fundamental garantizar la seguridad del entorno digital mediante la contratación de profesionales especializados en ciberseguridad. Sin el respaldo de expertos en la materia, la protección total frente a ciberataques resulta prácticamente imposible, según advierten desde Infojobs. Sin embargo, todas estas medidas serán insuficientes si no asumimos que las personas seguimos siendo el eslabón más vulnerable. Los ciberdelincuentes continuarán desarrollando nuevas estrategias para sortear los sistemas de seguridad, por lo que, incluso con la mejor tecnología, en algún momento podríamos ser víctimas de sus engaños.
18 Febrero 2025
Rincón del CISO
La directiva NIS2 de la Unión Europea entró en vigor en enero de 2023 con el objetivo de aumentar y unificar los niveles de ciberseguridad entre los Estados miembros, imponiendo nuevas y más estrictas obligaciones tanto a las empresas como a las administraciones públicas. Sin embargo, su implementación en algunos países, como España, ha experimentado demoras, aunque ahora parece que está a punto de ser aplicada. Cuando esto ocurra, se activarán una serie de mecanismos cruciales que transformarán muchos aspectos del entorno empresarial y gubernamental. Alejandro Delgado, director de ventas y desarrollo de negocio en Iberia de GlobalSuite Solutions, una empresa tecnológica especializada en soluciones de Gobierno, Riesgo y Cumplimiento (GRC) para reforzar la ciberseguridad, explica que la NIS2 es una legislación novedosa, ya que en Europa y en el mundo en general no existen muchas leyes específicas sobre ciberseguridad. Esta, en particular, está siendo muy relevante por varios motivos, uno de los cuales es que impone responsabilidad penal a los directivos, administradores y consejeros de las empresas en caso de incumplimientos. Esto ha llevado a que el tema esté siendo ampliamente discutido en los consejos de administración, dado que se estima que solo en España afectará a unas 10.000 empresas de todos los sectores. Según Delgado, la NIS2 se basa en una serie de leyes aprobadas en los últimos años por los países europeos, que establecen que las personas jurídicas (es decir, las empresas) tienen responsabilidad penal si dentro de la organización se cometen delitos, ya sea de manera intencional o por negligencia. Este marco legal ha trasladado la responsabilidad a los responsables de la gestión de las compañías. En España, este cambio fue introducido en el Código Penal en 2015, lo que marcó un giro importante, aunque no sin controversia, con algunos magistrados del Tribunal Supremo oponiéndose a ello. Los delitos relacionados con las telecomunicaciones y la informática, como los robos de información o la revelación de secretos, son ahora de responsabilidad de las empresas, lo que se ha incorporado a la NIS2. Este cambio introduce un nuevo paradigma, ya que a partir de ahora, los directivos de las empresas, incluidos el CEO y el CISO (director de seguridad de la información), podrían enfrentarse a multas de hasta 10 millones de euros o el 2% de la facturación anual de la empresa si se considera que no han implementado las medidas de seguridad necesarias, ignorando deliberadamente la directiva NIS2. Sin embargo, para que esto ocurra, debe abrirse un proceso judicial donde jueces y peritos informáticos evaluarán si los directivos actuaron dentro de sus posibilidades, ya que se debe considerar el principio de proporcionalidad. Esto significa que se tendrá en cuenta el presupuesto disponible para ciberseguridad, que varía según el tamaño de la empresa. Si los directivos no pueden pagar las sanciones, podrían enfrentarse incluso a penas de prisión o perder sus bienes personales, abriéndose un proceso administrativo similar al de la insolvencia, lo que añade una capa de complejidad a la situación. Delgado comenta que, aunque espera que las multas sean pocas, también anticipa que algunas se impondrán, ya que en España la tendencia es reaccionar una vez que los problemas se hacen evidentes. A día de hoy, no se han impuesto sanciones porque la NIS2 aún no ha sido completamente traspuesta en el país, aunque se espera que este proceso se complete antes del verano, tras la aprobación del anteproyecto de la Ley de Coordinación y Gobernanza de la Ciberseguridad por el Consejo de Ministros el 14 de enero de 2025. En cuanto a la magnitud de los ciberataques, Miguel Sánchez, director global de Seguridad e Inteligencia de Telefónica, informó el 7 de febrero que, a finales de 2024, se registraron más de 90.000 ciberataques diarios, una cifra alarmante, y subrayó que solo conocemos un 1% de los ciberataques que realmente ocurren. Además, la mayoría provienen de países como China, Rusia e India, lo que refuerza la necesidad de una normativa más estricta como la NIS2, que también incluye nuevas medidas centradas en los proveedores de las cadenas de suministro, que son responsables del 60% de los ciberataques a las empresas. A diferencia de su predecesora, la directiva NIS, la NIS2 incluye medidas muy específicas como la implementación de centros de respuesta ante incidentes, planes de continuidad operativa en caso de ciberataques y pruebas de hacking ético. Estas medidas no estaban contempladas en la normativa anterior, que pasó sin grandes repercusiones. La NIS2 está diseñada para obligar a las empresas, incluso las pequeñas, a mejorar sus capacidades de ciberseguridad, acercándolas al nivel de las grandes corporaciones, que generalmente están mejor preparadas. Finalmente, tanto la NIS2 como el reglamento europeo DORA, aplicable a los bancos desde el 17 de enero de 2025, exigen que las empresas informen sobre los incidentes de ciberseguridad. En el caso de DORA, deben reportar a la CNMV y al Banco de España, mientras que la NIS2 establecerá un organismo específico para supervisar esta tarea. Esta regulación también obliga a muchas pequeñas empresas a dar un salto significativo en su preparación cibernética, lo que ha sido recibido positivamente por algunos CISOs que, al contar con una ley que cumplir, ahora pueden obtener presupuestos para mejorar su ciberseguridad que antes no tenían.
17 Febrero 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

