Rincón del CISO
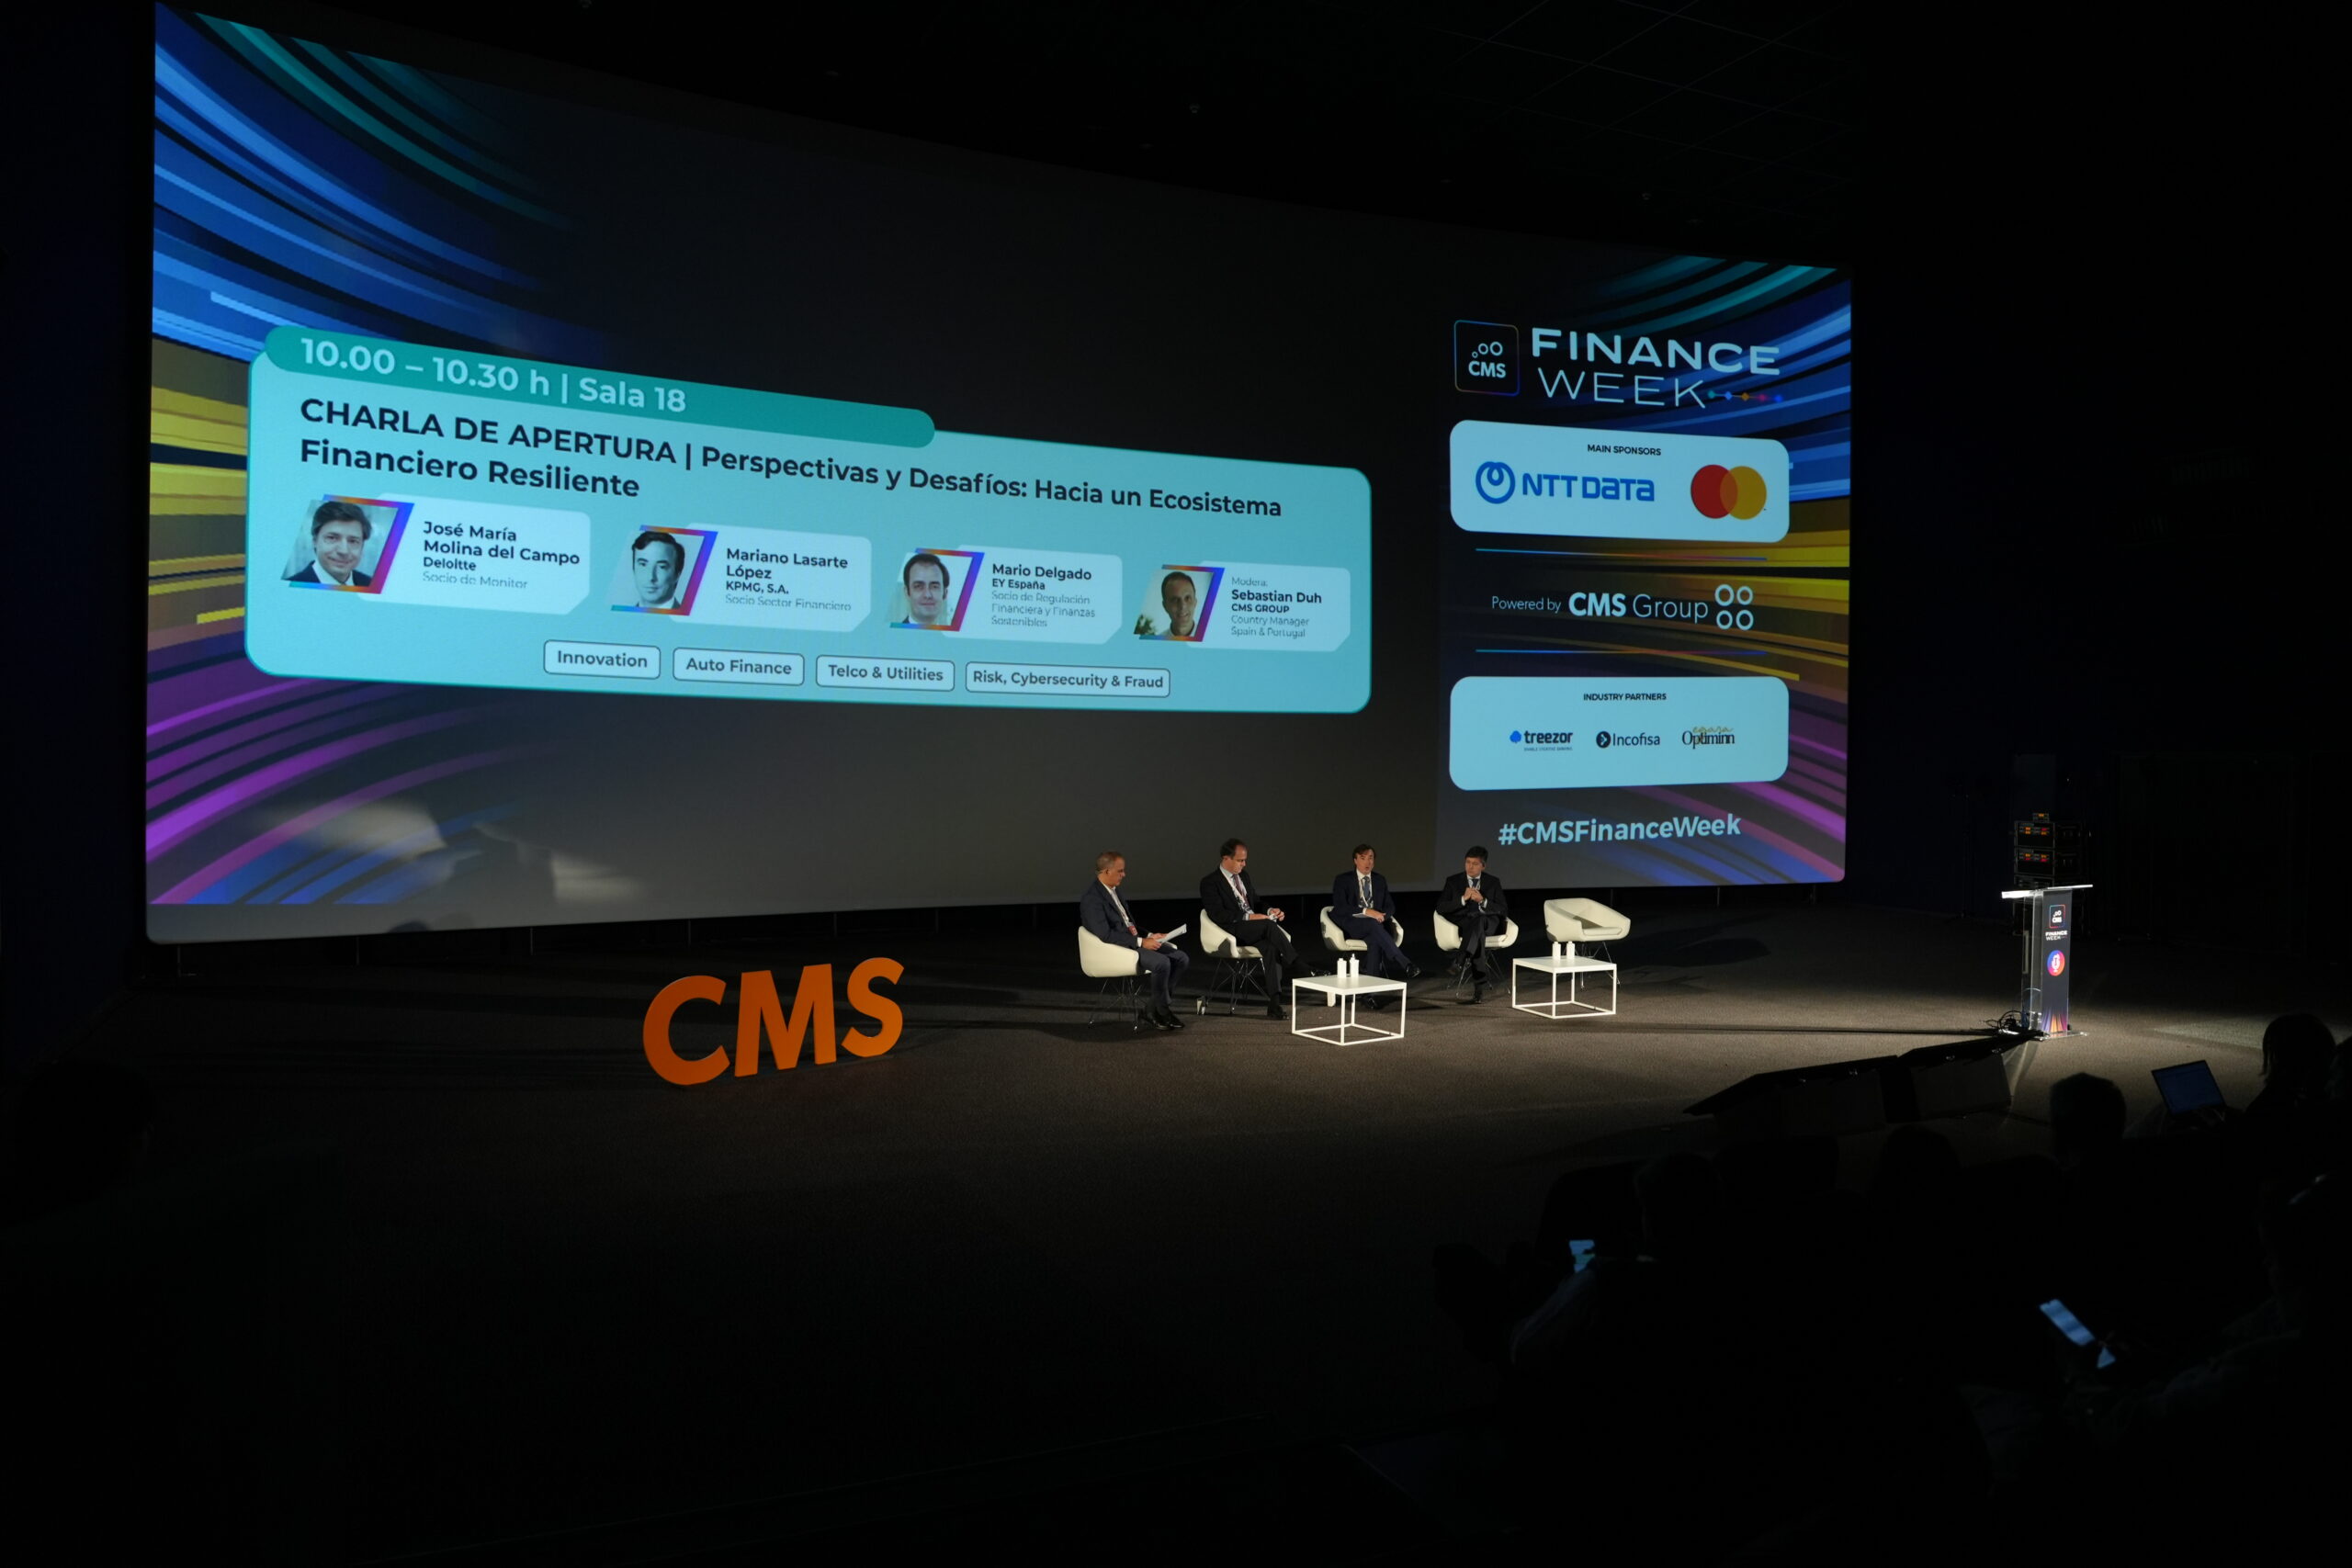
Así termina una semana de contenido sobre las principales tendencias y desafíos que afectan hoy en día a los sectores claves del panorama financiero. El pasado jueves 17 de octubre, tuvo lugar la última jornada de la CMS Finance Week. Organizado por CMS Group, el evento reunió a más de 60 paneles, más de 190 ponentes, más de 75 patrocinadores y a más de 1200 directivos en Barcelona y en Madrid. Presentando un formato único, ha proporcionado un espacio para compartir conocimiento y reflexiones de los sectores de Crédito, Innovación Financiera, Auto Finance, Telco & Utilities, y Ciberseguridad, Risk y Fraude. Tecnología y seguridad La vertical de Risk, Cybersecurity & Fraud ha abordado temas clave relacionados con el futuro de la tecnología y la seguridad en las organizaciones. Se ha discutido cómo la computación cuántica promete revolucionar la informática y su impacto potencial en la ciberseguridad, destacando cuándo y cómo explorar esta tecnología emergente. También se ha puesto el foco en el uso de datos para identificar fraudes financieros y nuevas tendencias, resaltando la importancia de la colaboración, la calidad de los datos y la evolución de las regulaciones para gestionar pagos inmediatos y combatir crímenes financieros. Además, se ha analizado cómo la nueva regulación DORA y NIS 2 está cambiando la dinámica de cooperación entre supervisores, entidades y proveedores tecnológicos, buscando una rápida implementación en ciberseguridad y gestión de riesgos. El enfoque de 'Zero Trust' se ha posicionado como clave para cumplir con normativas que regulan el acceso a infraestructuras e información críticas, mostrando la tensión entre las prioridades de los directores de seguridad (CISO) y los de operaciones (CIO), en la búsqueda de un equilibrio entre regulación y negocio. Optimizando el sector de crédito En la vertical de crédito se ha profundizado en la digitalización y optimización de la recuperación judicial y de las estrategias de Collections. Se ha destacado la importancia de adaptar la tecnología a las necesidades de cada entidad, en lugar de optar por soluciones más avanzadas si no son las adecuadas. Además, se ha abordado la urgencia de implementar proyectos tecnológicos que generen valor a corto plazo, junto con la necesidad de involucrar a los equipos mediante formación para asegurar el éxito de las soluciones implementadas. En el ámbito de consumo, se ha discutido la importancia de anticiparse a los impagos y de conocer bien al cliente para evitar problemas mayores en el ciclo de crédito, buscando siempre el equilibrio entre coste y beneficio. En otro de los debates, la banca de alto nivel ha analizado la evolución en la gestión de los impagos, destacando que los volúmenes están descendiendo y que ahora los problemas de mora son más recientes, lo que exige una ayuda inmediata al cliente. Se ha debatido sobre el futuro de la financiación, donde se contempla una convergencia entre los modelos tradicionales y alternativos. Por último, se ha explorado el concepto de "partnership" entre servicers y bancos, destacando los retos para lograr una verdadera colaboración estratégica, y cómo la digitalización está cambiando el papel de los proveedores en este ámbito. Transición hacia un futuro sostenible En los debates de Auto Finance se centró en la transformación tecnológica del sector y su adaptación a las nuevas demandas del mercado. En primer lugar, se abordó la modernización de las plataformas de financiación dentro del sector Captive/Auto Finance, donde se destacó que, aunque los bancos tradicionales han tardado en adoptar tecnologías ágiles, están avanzando hacia una mayor flexibilidad e inmediatez para satisfacer las demandas de sus clientes. Esta transición, aunque lenta, está enfocada en superar las limitaciones de infraestructuras anticuadas. Además, se discutió el crecimiento del mercado de renting y su relación con la tecnología, señalando cómo la digitalización y la gestión de flotas basadas en datos están impulsando nuevas oportunidades de negocio. La personalización de servicios, la movilidad multimodal y la colaboración con socios estratégicos fueron temas clave. Finalmente, se exploró la transición hacia un futuro más sostenible, subrayando que el objetivo de sostenibilidad debe ser una prioridad estratégica liderada desde la alta dirección para estar preparados para los desafíos del 2035. Transformación digital en Telco & Utilities En la vertical de Telco & Utilities se ha hablado del impacto de las nuevas tecnologías como la Inteligencia Artificial (IA) y el Machine Learning en la mejora de la experiencia del cliente. Se ha destacado cómo estas herramientas permiten conocer a fondo los patrones de comportamiento de los clientes, aprovechando datos más detallados para ofrecer un servicio más personalizado. Asimismo, se ha discutido la importancia de integrar estas tecnologías con los equipos y asistentes de las compañías para optimizar la interacción con el cliente. Por otro lado, se han abordado los desafíos relacionados con la gestión de deuda (NPLs) en los sectores de telecomunicaciones y Utilities, analizando estrategias efectivas para minimizar su impacto financiero. Finalmente, la transformación digital ha sido otro tema clave, destacando la creciente inversión en IA y soluciones IoT, como los medidores inteligentes y las estaciones de carga eléctrica, que están revolucionando la operativa de las empresas de Utilities y garantizando su seguridad en la distribución. La innovación como pilar fundamental En la vertical de Innovación se enfocó en cómo las nuevas tecnologías están transformando el sector financiero. En las charlas, se ha discutido el papel estratégico del Chief Innovation Officer, destacando la necesidad de adaptarse a un mundo que cambia rápidamente y cómo la Inteligencia Artificial (IA) está reduciendo drásticamente los tiempos en procesos como el Onboarding. También se han abordado temas relacionados con la tokenización de activos y su capacidad para democratizar el acceso a inversiones alternativas, permitiendo una mayor liquidez y diversificación en sectores como el inmobiliario y la energía. Por otro lado, se han tratado aspectos clave de la regulación y la ética en el uso de la IA en las finanzas, subrayando la importancia de una adopción responsable que garantice transparencia y protección de datos. La tokenización de activos y las criptomonedas bajo la regulación MICA también han sido temas destacados, analizando su impacto en los mercados y las oportunidades que presentan. Además, la innovación en el recobro de deudas y el uso de IA para mejorar la gestión de mora ha sido otro enfoque importante, enfatizando la colaboración con socios especializados para optimizar procesos. Asimismo, en la Sala Demotech, se han presentado innovaciones tecnológicas clave para la gestión de riesgos y la recuperación judicial. Se han debatido las herramientas de Coface para una gestión integral, el uso de Inteligencia Artificial en el recobro de deudas, y cómo las nuevas modalidades de pago están optimizando estos procesos en la era digital. Con una jornada más de contenido inédito e intersección de los líderes de sectores claves de la industria financiera, la CMS Finance Week se despide tras un éxito de su primera edición con este formato pionero.
25 Octubre 2024
Rincón del CISO
Juan Cobo, CISO de Ferrovial entrevista a Dimitris Bountolos, CIIO de Ferrovial. Juan Cobo: Dimitris, eres un líder visionario, alguien relevante en todo lo que tiene que ver con la tecnología, la digitalización, el emprendimiento, no solo a nivel nacional, sino también internacional. Además, eres mi jefe, y esto al final impone mucho, porque normalmente las preguntas las hace él y hoy las voy a hacer yo. Dimitris Bountolos: Un placer, Juan. Es un lujo ser entrevistado por ti, ya que me conoces mejor que muchos por todo lo que vivimos en el día a día, o sea que juegas con ventaja. J.C: Tú eres Director General de Sistemas de Información e Innovación de Ferrovial. Suena relevante, importante y retador. Cuéntanos un poco de qué va tu día a día, tu labor, tu responsabilidad. Ferrovial es una empresa internacional de origen español, con presencia en muchos países. Es decir, estamos hablando de complejidad y de reto. ¿Cuál es tu papel en todo esto? D.B.: Mi rol en la actualidad es anticipar y prever cómo podemos facilitar las oportunidades globales. Somos una compañía que opera prácticamente en los cinco continentes, con nuevos sectores y nuevas oportunidades de crecimiento. Está la parte más digital y la parte más de innovación, que en algunos casos están disociadas. Yo tengo el honor y la responsabilidad de juntarlas, aunque pueden llegar a ser contradictorias a veces. Casi parece que ambos hemisferios del cerebro entran en colisión. Una puede ser más expansiva y la otra más de habilitar capacidades. La ciberseguridad está más en el hemisferio izquierdo realmente. Hay que orquestar, anticipar y sacarle potencial viendo las tendencias a esas capacidades. Se debe instrumentar a través de equipos globales y profesionales. Hay que convertir el uso de esas tecnologías en una ventaja competitiva. La adopción de determinadas capacidades digitales se convierte en mi responsabilidad. Esto ocurre con una visión de ciclos, con una apuesta estratégica y con una convicción que está en el origen de la compañía, ¿no?. De que podemos generar valor, mantener competitividad y seguir siendo resilientes en muchos aspectos, incluso en la ciberseguridad, y hacer que todo fluya, a veces siendo muy visible, imponiendo esa visión, y a veces siendo menos visible, porque lo que queremos es facilitar, sin coartar la capacidad del negocio, que despliegue sus dinámicas de trabajo con las mejores herramientas, con los mejores productos, con los mejores servicios, y eso a veces requiere anticipación y una convicción muy grande de que se puede generar valor. J.C.:Desde luego suena muy retador. Dimitri, eres una persona muy joven, para la responsabilidad que tienes hoy en día, y, me consta, obviamente, que no solo hoy en día, sino antes has tenido muchas responsabilidades, también en muchas geografías y en distintos negocios. ¿Puedes hablar un poco de tu background?, porque yo creo que es muy interesante, tanto en la parte tecnológica como en la parte innovadora. D.B.: ¿Qué cómo he llegado a Ferrovial?. A veces es bueno mirar atrás con un poco de perspectiva. Tengo 45 años, 23-24 años de historia laboral, que en función de la intensidad y los sectores, yo considero que tengo radioactividad para tres vidas. Me consta. Las canas que ya empiezo a tener en abundancia son casi de tres vidas dedicadas a esto. Yo he sido muy inquieto y muy curioso. No he tenido una vocación clara. Siempre me ha gustado visualizar el impacto y ser partícipe, dentro de lo posible, del proceso. Y eso, en un momento dado, me llevó a estudiar Ingeniería de Caminos, una disciplina, una profesión muy habitual en la compañía en la que estoy en la actualidad, pero no me he dedicado a este sector. De cierto modo, soy un poco un outsider y tampoco me considero un perfil que haya desarrollado su carrera desde la tecnología o desde lo digital. He pasado por la gran corporación, como en esta etapa en Ferrovial. He pasado por startups en las que me he sentido el dueño de un negocio incipiente, de un reto con múltiples aristas y luego he estado también en la consultoría. Las tres disciplinas las aprecio, las valoro, comprendo la complejidad, pero hubo un momento en el que empecé a sentirme mucho más cómodo con el poder de transformación que a través de una gran corporación puedes desplegar. Si tienes un equipo, una misión y un proyecto es más fácil. Empecé en operaciones, pero rápidamente me di cuenta que intentaba transformar las operaciones sacándole partido a la tecnología, más incipiente hace 25 años. Tuve etapas muy vinculadas a aperturas de infraestructuras importantes, como el aeropuerto de Barajas, una carrera en el sector de la aviación, en concreto las aerolíneas, de prácticamente 10 años, en el que aprendí muchísimo, en el que el trato humano en momentos de tensión, 24 horas, con crisis de todo tipo, con procesos complejos de fusiones, con entornos en los que te sentías impotente. Un volcán, una nevada, una huelga en la que te veías incapaz de cambiar determinadas condiciones, me hicieron quizás madurar mucho más rápido de lo que en condiciones normales habría sido lo habitual, con 25, 26 años. También me quemé muy pronto. Se dice pronto, ¿eh?. Sí, cuatro o cinco mil personas en aquel entonces, miles de vuelos en tiempo real. Maduré en esa etapa muy rápido y seguí ese ciclo en Iberia, luego como consultor, y después como emprendedor en el sector espacial. Siempre digo que he ido vinculándome al transporte a diferente nivel de vuelo. Al principio en carretera, luego avión, luego el espacio. Casi nos salimos de órbita, y fue una experiencia muy interesante en la que intentamos desde España retar un poco el status quo y hacer posible el emprender con una empresa privada en un sector para nada convencional, desde luego. Y que hoy también da espacio a la iniciativa privada. La consultoría que me dio método, me dio foco y me ayudó a entender el mundo desde la prescripción. A veces tenía esa sensación de no poder rematar la faena o no poder acabar de ver lo que había prescrito. Por esa sensación muchas veces de los consultores, la de no poder involucrarte o tener skin in the game hasta el último momento. Tuve la oportunidad en un momento dado de empezar a viajar y trabajar en diferentes ubicaciones. Salté a Latinoamérica, fue un periodo muy importante. Por ver la dimensión de un continente que, a veces, minusvaloramos el valor de culturas muy diferentes, pero con un capital humano muy potente, con ganas de marcar la diferencia. Y ahí estuve en Latam como Chief Digital Officer en un B2C, muy interesante. Es una gran presión pero en esta etapa es muy diferente, siendo una compañía que gobierna procesos principalmente en B2G. Y al terminar esa etapa, en un ciclo en el que sentía que había cerrado un poco el mandato, se me aproximó, por alineamiento de astros, la oportunidad de evolucionar el ciclo que mi anterior predecesor había terminado. Y conocía la compañía, pero no conocía el detalle del mandato, la visión tan ambiciosa, muy vinculada a los valores fundacionales de cuál era ese propósito. Y de manera fluida entendía el contexto. Conecté otra vez con mi ingeniería de caminos y ya llevo cuatro años prácticamente en la casa. Parece que fue ayer. Parece que fue ayer, la verdad. Pero tengo que decir que llevo ya casi 20 años en la compañía. 20 años, sí, sí. Necesito perspectiva. Juan Melada tiene un retrovisor con lupa, con microscopio. El tiempo pasa muy rápido cuando con pasión te vinculas a un equipo. Cuando incorporas ambición y un poco de criterio. Muchas veces tenemos que frenarnos por esa parte de innovación. Y luego la famosa excelencia. O sea, uno de nuestros valores en la casa es la excelencia. Que es ese inconformismo continuo, esas ganas de salirte del status quo y plantearte retos que a veces son difíciles de creer. Estamos, a lo mejor, vinculados al ingenio. Estamos rodeados de un talento con múltiples ingenieros de muchísimas disciplinas. Y el retarte a hacer cosas no convencionales. Construir hace 25 años el Google Engine cuando no se sabía cómo se podía hacer en un ámbito digital. Casi que por ósmosis vivimos esa visión y han pasado volando estos cuatro años. Y entiendo que seguirá así. Es el ADN de la casa. J.C.: Bueno, vamos a hablar un poco también de ciberseguridad. Es evidente que, por todo lo que estás comentando, manejas muy bien el lenguaje de negocio. Es decir, siendo la persona con la última responsabilidad en todo lo que tiene que ver con digitalización y con tecnología, tu discurso es siempre muy bueno, muy alineado. No voy a decir alineado con el negocio, más bien muy de negocio, ¿no?. Entendiendo lo que tu mandato representa para la compañía, que en el fondo es generar valor para nuestros stakeholders. Dentro de tu mandato, dentro de este lenguaje, dentro de lo que es el negocio y dentro de tu responsabilidad con la ciberseguridad, ¿qué es para ti la ciberseguridad? ¿Cómo la ves? ¿Qué representa para Ferrovial? Y, ¿cómo entiendes tú que hay que gestionarla? D.B.: Yo creo que tú lo has dicho. Creo que en nuestra división, yo lo lidero por convicción, pero creo que es una forma de aproximarnos que todos, de un modo u otro, vivimos en el día a día. No nos sentimos como una parte, no nos sentimos como un complemento, ni un accesorio, ni una necesidad que se llama o se activa ante un problema. Somos una división indisoluble a la posibilidad de crear valor y a la posibilidad de destruir valor, muy rápido o muy lento. Y posicionarnos como una pieza estratégica cerca de los que tradicionalmente estaban llamados a ser el negocio, para nosotros es natural. Lo que tenemos que hacer es decodificar cómo facilitamos que esas oportunidades lleguen en muchas disciplinas. Y en concreto, en la ciberseguridad, mi visión, entiendo que es compartida. Y viene de muy atrás. Es algo que yo puedo poner sobre la mesa como un legado que he aportado. La ciberseguridad es el compromiso con garantizar que los riesgos, que son muy diversos y cambiantes y que no paran de mutar conforme la tecnología va evolucionando, están identificados, están tasados y se minimizan a través de un compromiso en el que, sabiendo lo que te juegas, pones los medios para minimizar que eso pase. Los medios no pueden ser infinitos y el riesgo cero es imposible de abordar, ni siquiera teniendo la excelencia como tu principio. Pero en ese equilibrio incómodo en el que saber dónde estás y qué puedes tolerar y saber qué es lo que hay fuera te obliga a posicionar la ciberseguridad frente a esos riesgos provenientes de un conjunto de atacantes que operan negocios muy lucrativos y que tienen en compañías como Ferrovial y otras muchas su target. Nosotros tenemos la responsabilidad de crear planes, trazar procesos, definir estructuras de gestión y de control, identificar partners e incorporar soluciones tecnológicas que detecten, minimicen, operen y generen esa famosa resiliencia. No quiero estar preparado para no sufrir ataques porque los sufriremos, quiero estar preparado como organización para poder saber gestionarlos y a veces en ese equilibrio tenemos que priorizar, tenemos que gestionar cómo se despliegan programas, tenemos que acompañar al negocio con la intención de no ser forénsicos, que es algo que habitualmente en nuestra disciplina tiene efectos colaterales mucho más dañinos. Debemos ser prescriptivos y anticiparnos a los futuros riesgos porque la capacidad de implementar soluciones o desplegar capacidades típicamente requiere un tiempo en el que, si el riesgo existe, tienes una debilidad o un gap que no va a poder ser cubierto y que te va a obligar a trabajar más en la remediación que en la anticipación. Es estructural en la casa y lo sabes, obliga a una gestión del cambio continua y es la suma de todas las disciplinas que en una compañía se requieren para gobernar un proceso y un proyecto, en este caso siendo estratégico. Porque el impacto cada vez más lo estamos viendo y la escalada del posicionamiento del riesgo del ciberataque dentro del ranking de riesgos hoy por hoy es uno de los más importantes en cualquier compañía. Una persona que es miembro del Comité de Dirección de Ferrovial, ¿dónde posiciona la ciberseguridad?. Es algo absolutamente ligado a la generación de valor de una compañía y algo que es un riesgo relevante que hay que gestionar. El mensaje, desde luego, si yo fuera el CISO de esta compañía me gustaría tenerlo. J.C.: Tú como miembro del Comité de Dirección de Ferrovial, y este ha sido tu mensaje, ¿cómo ves el papel de un comité de dirección y del consejo? Hoy en día ya sabes que, poco a poco, y es verdad que cada vez hay más cultura, más sensibilidad, las grandes compañías y la regulación también ayudan. Tienen claro que la ciberseguridad o las ciberamenazas van directamente contra la cuenta de resultados, contra las operaciones, contra la capacidad de generar valor. ¿Cómo ves al Consejo de Ferrovial, al Comité de Dirección de Ferrovial? En su implicación, en su responsabilidad con la ciber y, ¿cómo, en general, crees tú que debería ser esto? D.B.: Quizá esté totalmente alineado, ¿no?. Yo creo que lo primero es confirmar y reforzar que no estamos viviendo una tendencia. Hemos vivido en el ámbito de la tecnología tendencias o etapas en las que parecía que se estaba aproximando una ola, que luego se convertía en un hype y que luego se diluía. Y podemos poner algunas, como blockchain, metaverso y la IA no es un tsunami. Yo creo que todos lo entendemos, están aquí para quedarse. La awareness y la sensibilidad de cuán importante es tener una estrategia elevada hasta el nivel del Consejo que te permita instrumentar los riesgos, operarlos, tasarlos y minimizarlos es estructural. No se vive desde la urgencia, o entiendo que los board o los órganos de gobierno, con un buen governance no viven esto desde la urgencia, lo viven desde la responsabilidad que tiene que crear estructuras, modelos de reporte, y capacidades muy consolidadas. Eso es lo que tenemos en la casa. La regulación está ayudando a ordenar lo que se gobierna, a mantener esa sensibilidad, y a que genere mecanismos de reporte, que identifique estándares con los que te puedes comparar. Y a partir de ahí creas tu hoja de ruta. Tenemos un board global, operan en empresas globales, son sensibles a esos riesgos, los asumen, los interiorizan y desde una visión de largo recorrido definimos planes, proponemos planes y tasamos cuál es la mejor hoja de ruta. Cuando tienes múltiples negocios en múltiples geografías y múltiples activos o negocios tienes que entender que el nivel de ambición hay que equilibrarlo con una hoja de ruta en la cual hay diferentes sendas que operan en paralelo. No es lo mismo un anillo perimetral remoto en el que el IoT o la convergencia de endpoints que son diferentes a los que tenemos en un entorno corporativo. O sea, entender que puedes tolerar diferentes niveles dentro de una compañía es importante y eso requiere mucha educación, elevar continuamente cuál es tu postura y cuál es la exposición que tienes y luego ser muy transparente a la hora de plantear que no basta con intentar converger con un estándar porque asumimos la realidad o la tristeza de los últimos años y la tendencia que proyectamos es que el nivel de sofisticación y el nivel de evolución de los vectores de ataque nos obliga a estar siempre en alerta y eso también es algo que tenemos que trasladar continuamente a los órganos de gobierno y al board. La convergencia con un nivel de defensa nos obliga a estar constantemente valorando si el nivel de inversión es el correcto, si el nivel de obsolescencia crece. Es una disciplina injusta a veces porque cuando llegas a la meta te das cuenta que empiezas la salida y eso tienes que asumirlo porque es una especie de maratón en un loop continuo en el que estar en movimiento es más importante que pensar que has llegado a un destino en el que estás seguro. Esa sensación de incomodidad yo la tengo y vivo con ella en el día a día, me consta que tú la tienes y tu equipo y la gestionamos con tranquilidad y se la hacemos llegar también al consejo y al Comité de Dirección porque sentirte incómodo o insatisfecho con tu proyección de cómo te vas a defender es una forma de saber que siempre tienes que estar alerta. J.C.: Desde luego. Has hablado de educación. Vamos a pasar un poco a hablar de cuán necesaria y relevante es la educación. Vamos ha hablar ahora, más que en el contexto del Consejo, del Comité de Dirección, que yo creo que está bastante asimilado el mensaje, ¿cómo ves o qué hay que hacer en materia de educación con nuestros usuarios, con nuestros empleados, con nuestros colaboradores? ¿Cómo de manera recurrente gestionamos la cultura de ciberseguridad o cómo lo ves tú? ¿Cuál es tu visión? D.B.: Mi visión es que al final es una red de interacciones en las que el eslabón más débil típicamente es el que está más desvinculado de todas estas dinámicas corporativas. Vivimos cada vez más en redes abiertas, operamos en redes que no gestionamos, los endpoints cada vez son más fluidos, son móviles, tenemos decenas de miles de puntos que pueden ser justamente la fractura, la debilidad por la que entre ese vector de ataque. Hacer consciente, sin paralizar al usuario final, que todos tenemos una responsabilidad en función del rango, rol, función y dar las pautas de una manera fácil de cuáles son los criterios básicos, ayudados cada vez más por las herramientas que desplegamos, que no se ven, que facilitan que tengamos esa visión aumentada y cada vez más con orquestación, automatización y el uso de IA es muy importante. Atemorizar desde la función que representamos al usuario final y generar el miedo a interactuar con un entorno de trabajo que tiene que ser su día a día, que tiene que ser fluido, tiene que ser orgánico y tiene que tener cero fricción, también es nuestra responsabilidad. Yo creo que ahí hay un compromiso, un equilibrio entre ser consciente de que tienes que tener cada vez más claros cuáles son los riesgos, incorporar la prudencia y unos hábitos sanos a la hora de evitar convertirte tú en el vector de ataque que falla por algo relativamente intuitivo y luego tener la confianza de que hay un equipo, unos medios, unas capacidades que velan por ti sin estar presentes y cada vez más. Y en ese equilibrio también hacer un triaje y poner en valor que hay roles y funciones que obviamente tienen más exposición, tienen mayor capacidad de ampliar el problema. Sobre esos, segmentar, perfilar, personalizar planes específicos desde el board hasta el último empleado que se incorpora y en su plan de onboarding generarle ese awareness y luego crear, es una obsesión, una cultura instrumentalizada con soluciones digitales que te ayuden a escalarlo, generar decenas de miles de simulacros, personalizarlos, tener cuadros de mando, tener tu risk profile para que tú mismo puedas compararte y hagas ese assessment sin sentirte expuesto y recibas cursos personalizados para que el gap se te cubra. Es una obsesión y es una dinámica más de gestión del cambio que tecnológica. Desde luego. J.C.: Bueno, comparto totalmente el mensaje. No solo es un tema, esto nos pasa a los CISOs a veces. Sentimos la responsabilidad de educar, concienciar, pero también tenemos que trasladar la responsabilidad a cada uno de, voy a decir, de los empleados o colaboradores, usuarios en general, que no dejan de utilizar sistemas en entornos digitales, que no dejan de ser a veces armas en sus manos. D.B.: No hay que poner en riesgo el valor de una compañía. Es un balance entre educar, pero también asumir responsabilidad. Yo he tenido contigo, creo que en los últimos años y a futuro, esa responsabilidad que trasladamos a los empleados de una manera natural, estamos empezando a extenderla a nuestra cadena de suministro. Una compañía como la nuestra con 40.000 proveedores que se convierten en partners estratégicos, garantizar que con respecto a la ciberseguridad estamos alineados, tenemos las mismas herramientas, es clave y va a ser una tendencia creciente. Está claro. J.C.: La verdad es que podríamos estar hablando con Dimitris horas y horas. Ya os dije que es una persona relevante, emprendedora y fascinante. Muchas gracias Dimitris. D.B.: Encantado
25 Octubre 2024
Rincón del CISO
Recientemente se ha publicado la tercera encuesta anual sobre los efectos de la ciberseguridad en la atención médica, realizado conjuntamente por Proofpoint y el Instituto Panemon. En este informe se puede observar como el 92% de las organizaciones de atención médica experimentaron algún tipo de ciberataque en los últimos 12 meses, de los cuales, el 69% conllevó la interrupción en la atención al paciente. Entre las organizaciones que sufrieron los cuatro tipos de ataques más comunes (compromiso cloud, ransomware, cadena de suministro y compromiso del correo electrónico empresarial o BEC), el 56% obtuvo malos resultados en atención a pacientes debido a retrasos en procedimientos y pruebas, el 53% vio un incremento en complicaciones en torno a procedimientos médicos y el 28% apuntó una subida en las tasas de mortalidad de los pacientes (un aumento de cinco puntos porcentuales respecto al año anterior). Estas conclusiones indican que las organizaciones de atención médica siguen luchando por mitigar los riesgos que los ciberataques representan para la seguridad y el bienestar de los pacientes. Este estudio, en el que han participado 648 profesionales de seguridad y tecnología de la información en organizaciones de servicios médicos de Estados Unidos, detecta que los ataques a la cadena de suministro tienen más probabilidades de afectar la atención al paciente. Más de dos tercios (68%) de los encuestados contaron que sus organizaciones sufrieron un ataque contra sus cadenas de suministro, de los cuales un 82% dijo que interrumpió la atención al paciente, un 77% más que en 2023. BEC lidera el grupo de ataques con mayor probabilidad de dar malos resultados debido a retrasos en procedimientos y pruebas (69%) seguido del ransomware (61%), que también podría resultar en estancias más prolongadas (58%) y un aumento en el número de pacientes desviados o transferidos a otras instalaciones (52%). “Nuestro tercer informe anual se ha realizado para determinar si la industria sanitaria está progresando en reducir riesgos de ciberseguridad centrados en el ser humano e interrupciones en la atención al paciente”, explica Larry Ponemon, presidente y fundador del Instituto Ponemon. “Por tercer año consecutivo, encontramos que los cuatro tipos de ataques analizados muestran un impacto negativo directo en la seguridad y el bienestar del paciente. La buena noticia, sin embargo, es que el sector de la salud parece reconocer cada vez más la importancia de la ciberseguridad en los resultados de pacientes: de media, los presupuestos de TI han aumentado y menos profesionales indican que este aspecto es un desafío para evitar que la postura de ciberseguridad de su organización sea completamente efectiva”. Otros hallazgos clave del informe son: Los pagos de ransomware aumentan, a pesar de que las preocupaciones al respecto han bajado: más de la mitad (54 %) de los encuestados cree que sus organizaciones son vulnerables o muy vulnerables a un ataque de ransomware, respecto al 64% en 2023. Aquellas organizaciones con ataques de ransomware (59% de los encuestados) sufrieron un promedio de cuatro ataques de este tipo en los últimos dos años. Si bien menos organizaciones pagaron el rescate (36% en 2024 frente a 40% en 2023), el rescate pagado aumentó un 10% hasta una media de 1.099.200 dólares en comparación con los 995.450 dólares del año anterior. Las aplicaciones móviles inseguras y los compromisos cloud o de cuentas se consideran las mayores ciberamenazas para las organizaciones de atención médica: las preocupaciones en torno a las aplicaciones móviles inseguras (eHealth) han aumentado hasta convertirse en la principal amenaza de seguridad en la atención médica, subiendo del 51% en 2023 al 59% en 2024. El compromiso cloud/cuenta fue la segunda mayor inquietud (55%); y la mensajería de texto fue la herramienta de colaboración más atacada (61%), seguida del email (59%). En cambio, las empresas están menos preocupadas por los dispositivos móviles de empleados o BYOD. Se necesitan más avances para reducir el riesgo interno: más de nueve de cada diez organizaciones encuestadas tuvieron al menos dos incidentes de pérdida o exfiltración de datos que involucraron información sensible y confidencial en los últimos dos años. El 51% dijo que un incidente de pérdida o exfiltración de datos afectó la atención al paciente; de ellos, el 50% experimentó mayores tasas de mortalidad y el 37% tuvo retrasos en procedimientos y pruebas que desembocaron en malos resultados. En los últimos dos años, las organizaciones sufrieron un promedio de 20 incidentes de este tipo con los empleados como causa principal. Su negligencia por no seguir las políticas (31%), la pérdida accidental de datos (26%) y los empleados que envían información de identificación personal o información de salud protegida a un destinatario no deseado por email (21%) fueron los tres principales conductas que motivaron los ataques. La falta de un liderazgo claro es un problema creciente y una amenaza para el posicionamiento en ciberseguridad de la sanidad: mientras que el 55% de los encuestados afirma que la falta de experiencia interna de sus organizaciones es el principal impedimento para lograr una postura de ciberseguridad sólida, el desafío que supone la ausencia de un liderazgo claro aumentó significativamente desde 2023 del 14% al 49%, y la falta de presupuesto disminuyó del 47% al 40% en 2024. Los programas tradicionales de formación en seguridad basados en el cumplimiento se están quedando cortos: los empleados negligentes suponen un riesgo significativo para las organizaciones sanitarias. Aunque más organizaciones (71% en 2024 frente al 65% en 2023) están tomando medidas para abordar el riesgo de la falta de concienciación de los empleados sobre las amenazas de ciberseguridad, ¿son eficaces para reducir los riesgos? Casi tres de cada cinco encuestados (59%) indican que llevan a cabo programas regulares de formación y concienciación. IA y aprendizaje automático en sanidad: por primera vez, se analizó el impacto que la IA está teniendo en la seguridad y la atención al paciente. Más de la mitad (54%) de los encuestados asegura que sus organizaciones han integrado la IA en la ciberseguridad (28%) o la han integrado tanto en la ciberseguridad como en la atención al paciente (26%). El 57% de estos encuestados considera que la IA es muy eficaz para mejorar el posicionamiento de ciberseguridad de las organizaciones, y más de un tercio (36%) utiliza la IA y el aprendizaje automático para comprender el comportamiento humano.
24 Octubre 2024
Rincón del CISO
Federico Flórez, Consejero Independiente, entrevista a Cristina Pitarch, General Manager EMEA de Google. Federico Flórez: Qué placer poder entrevistarte Cristina. Para empezar, explícanos, ¿cuál es tu posición, tu responsabilidad, a qué te dedicas? Cristina Pitarch: Yo llevo el equipo de ciberseguridad de Google Cloud para EMEA (Europa, Oriente Medio y África). Tenemos un equipo grande de profesionales por todo este territorio que se dedican a intentar llevar las enseñanzas y la forma que vemos de tratar la ciberseguridad, ayudar, compartir, educar desde Google Cloud. F.F: Muy bien. Seguro que en tu carrera has atravesado muchos momentos críticos o situaciones estresantes. ¿Nos puedes decir algún momento desafiante que hayas atravesado y cómo lo afrontaste? C.P: Yo fui la primera persona del equipo de Google en Europa. Cuando empezó el equipo en Estados Unidos y de repente me llamaron a mí para que yo empezara en Europa, yo estaba sola y empecé por España, que era territorio conocido. Empecé hablando de la situación con los CISOs y con los CEOs para ver qué es lo que veían ellos y su perspectiva. Me llegó de todo, muchas respuestas muy variadas, algunos negaban haber sufrido ataques de ninguna clase. Creo que en estos últimos cinco años se ha hecho una labor muy grande de educación y de conciencia. En ese momento fue muy complicado convencer a muchas personas, no aquellas que se encontraban dentro del mundo de la seguridad, porque todos nosotros sabíamos lo que estaba pasando, sino aquellas que se encontraban fuera, convencerles de que tenían que echarle un ojo. El primer año fue duro. Mucho “carretera y manta” y muchas miradas raras. Ahora ya la gente es mucho más consciente, esto no ha sido cosa solo de nosotros, sino de conciencia general. F.F: Sí, la cultura ya se tiene en todas las empresas de todo el mundo. Y hablando de eso, un poco respecto al CISO, yo veo a un ejecutivo de mucha importancia en la compañía, un sufridor permanente, porque tiene un trabajo muy estresante y en el día a día pueden surgir posibles incendios. ¿Cómo entiendes tú el rol del responsable de ciberseguridad en una empresa? C.P: Creo que ahora mismo es uno de los roles más importantes en la empresa, como tú dices. Yo hablo con CISOs prácticamente todo el día y la verdad es que es un rol que no está muy regularizado, hay de todos tipos. Hay gente muy técnica y hay gente que está mucho más a nivel de negocio, que está un poco más focalizado en riesgo. Entiendo que se tiene que ir mucho más arriba de lo que está ahora mismo, creo que el CISO debería ser siempre alguien que se siente en la mesa de los CEOs, que esté a nivel de dirección, a nivel de decisión y a nivel incluso del Board. F.F: Y que participe en el board también, ¿no? C.P: Eso es, que esté, porque ninguna empresa va a salir adelante sin una estrategia de seguridad. F.F: Claro, yo además veo un tema de riesgo y un tema crítico, mejor que el board y el CEO estén enterados, ¿no? Yo veo que son personas muy comprometidas con un trabajo complicado. Tú contactas mucho con ellos y conoces muchos, dinos, ¿qué consejo les darías para hacer mejor su trabajo? C.P: A raíz de lo que estamos hablando, creo que el CISO cada día va a tener más relevancia, va a tener que ser parte del Board, va a tener que ser parte de la presidencia y va a tener que estar comunicándose con el CEO constantemente. Sin embargo, seguimos teniendo un lenguaje que no es entendible por todo el mundo. F.F: Es un lenguaje muy técnico, ¿no? C.P: Muy técnico y muy complicado. Realmente estos mensajes deben lanzarse muy rápidamente, entonces hay que transmitir la información de manera clara y entretenida, que se entienda fácilmente. Además, tiene que ser algo que al final sea memorable también, ¿no? Ya no estoy hablando de asustar, pero existe una labor de educación en comunicación en el mundo del CISO. F.F: Yo creo que es fundamental, porque si no, las personas desconectan y no les escuchan. A lo largo de los años yo he dado varios cursos de técnicas de comunicación, porque he estado obsesionado con que me entendieran los otros ejecutivos y siempre he tenido cuidado de no hablar mucho de tecnología para que no desconectaran. Creo que esto es un buen consejo que podemos dar, ¿no? C.P: Es una formación continua, yo creo que lo tenemos que hacer todos. Al final comunicando es como vamos a lanzar los mensajes, cómo avanzamos. Nos dedicamos a formarnos técnicamente al nivel más alto, pero muchas veces nos olvidamos de lo que llaman soft skills. Que son muy importantes. F.F: Actualmente no hay entrevista, artículo o revista que no hable de Inteligencia Artificial, ¿no?. Es algo que está teniendo un impacto tremendo en todo. En el entorno de la ciberseguridad concretamente, ¿cómo crees que va a impactar? C.P: Creo que está impactando para bien, porque al final la inteligencia artificial nos está dando más herramientas a los que defendemos, que a los atacantes. La inteligencia artificial funciona con datos, y cuanto más datos, mejor funciona. Al final los datos los tenemos nosotros, los que nos estamos intentando defender. Tenemos muchísima más cantidad de datos que ellos, con lo que nos sitúa en una posición de ventaja respecto a los que están atacando. Ellos no disponen de esa cantidad de datos masiva a la que nosotros sí tenemos acceso. Por esto, creo que estamos avanzando más rápido en técnicas de defensa que en técnicas de ataque. Obviamente, se está haciendo una labor de prevención. Tenemos que ser muy conscientes de las posibles cosas que nos vamos a encontrar en el futuro. Nosotros tenemos muchos informes y reportes de predicción. Esto es lo que vamos a ver en la segunda parte del 2024 y demás. Todos estamos hablando de ese tema. Con la Inteligencia Artificial, hay determinados ataques que van a mejorar. A partir de ahora, esos intentos de phishing van a tener una gran técnica y no los vamos a poder diferenciar tan fácilmente. Lo mismo con los vídeos de personas y con las voces. El hecho de que te llame alguien haciéndote pasar por tu jefe con un software modulador de voz con IA y te diga: “saca cuatro mil millones de la cuenta”, ya está pasando. Son nuevas maneras, pero seguimos hablando de lo mismo. Lo más importante es la educación, estar al tanto de lo que ocurre, tanto en empresas como en el público general. Hay que saber que estas cosas te pueden pasar y, nos falta muchísima labor de educación en ciberseguridad porque creo que asusta. F.F: Sí, la cultura es muy importante, se debe conseguir que todo el mundo esté concienciado y que sepa los riesgos que hay. Eso hay que hacerlo permanentemente en la empresa. C.P: Totalmente. Lo mismo ocurre con la Inteligencia Artificial. Lo que pasa es que todas estas alertas son masivas, ahora mismo estamos todos hasta arriba de ver alertas, se pueden ver muchísimo más rápido y se pueden clasificar muchísimo más fácil. Con eso se soluciona una parte del problema que tenemos de encontrar a gente especializada. Quizás esta labor ya se puede hacer desde unos perfiles que no son tan especializados, porque la Inteligencia Artificial va a hacer que esos reportes sean más fáciles de entender. F.F: Sí, además el talento es un tema crítico, va a haber escasez de talento. C.P: Creo que hay 38.000 posiciones abiertas en Europa de ciberseguridad. Y este número está subiendo. F.F: Increíble. Hablando un poco de otro tema, yo he dado una charla en la que había un CEO en la audiencia que me dijo que la responsabilidad de la ciberseguridad no es del CISO. El CISO es la persona que está ahí para gestionar un poco, pero la responsabilidad es del Comité de Dirección. Por lo tanto el CEO es el que tiene que coger la bandera, porque hay que poner medios y recursos. Hay que cambiar procedimientos, ya que hay riesgos asociados que pueden alterar la compañía. ¿Tú cómo ves eso? ¿Dónde ves tú que está la responsabilidad de ciberseguridad y qué rol le das al CEO, al Comité o al Consejo incluso? C.P: Creo que es una responsabilidad compartida. Si el comité y el CEO no tienen esa responsabilidad, por mucho que el CISO esté advirtiendo del peligro, no va a pasar nada. ¿Qué pasa cuando sufren un ataque en términos de reputación, con pérdidas económicas? Un CEO que no tiene como misión el hacer más segura su empresa, no está haciendo la función correctamente. Yo cuando veo objetivos de un Board, si no veo seguridad en el número 1 o el número 2, ya estoy poniendo alertas. F.F: Sí, yo creo que todavía queda un camino en eso. Como estamos acostumbrados siempre a definir un responsable para una función, y el CISO es el responsable, parece que nos quedamos tranquilos con eso. Y luego respecto al CEO, como es un tema técnico y que el Board no entiende muy bien todavía, quizás es más fácil alejarse, al tener al responsable ahí. Si algo sucede mal, se tiene la mentalidad de que el responsable es el que no ha sido capaz de hacerlo y nosotros estamos encima pues viendo un poco los riesgos. Yo creo que queda camino por hacer y que el Board y el Consejo deben entender que tienen una responsabilidad grande sobre esto. C.P: Es lo que estábamos hablando al principio, hay que meter a los CISOs dentro de ese entorno, hay que tenerlos siempre en el Comité de Dirección. Y si no, siempre hay que tener a alguien que entienda un poco por qué es una prioridad. Si no se actúa así, se puede hundir cualquier empresa en cualquier momento. F.F: Y en ese sentido, a la hora de trabajar en este tema, ¿tú qué capacidad crees que es más importante dentro de una compañía? ¿Anticiparse los riesgos? ¿Prevenir incidentes? ¿Detectarlos a tiempo? ¿Responder, resistir? Hay muchas formas de enfocar este tema. Tú que eres una experta, ¿cuál consideras que es la capacidad más importante? C.P: Yo creo que tenemos que cambiar un poco el hecho de estar siempre buscando la mejor defensa. Nosotros sabemos que la mejor defensa es un buen ataque, como buenos fans del Atlético de Madrid. Pero en este momento, en términos de ciberseguridad, creo que hay que mirar siempre la seguridad primero, antes de cualquier plan estratégico. Nosotros cuando miramos un plan de mercado, siempre preguntamos primero: “¿has pensado en seguridad?”. Si lo que estás haciendo es planear esa reacción, ya estás llegando tarde. Es muchísimo más difícil reaccionar una vez que algo ha pasado, en vez de ir pensando en situaciones que te pueden pasar. La seguridad siempre es lo primero. F.F: Un tema, en mi trabajo de Consejero estoy en tres compañías, y allí la responsabilidad del Consejo es mirar por la empresa, velar por su solvencia, que no haya riesgos… Los Consejos son amigos de cumplir la regulación, entre otras cosas, porque es obligatorio y además son prácticas que pueden ser pesadas, pero están cubriendo riesgos en la compañía. La regulación es algo que es complejo, impone nuevas formas de trabajar, tiene mucho procedimiento y mucho control. El CISO lo va a sufrir porque la regulación que viene a nivel europeo, quizás sea más estricta que la de Estados Unidos. También quiero conocer tu visión, ¿cómo ves la regulación? ¿Lo ves como un impedimento? ¿Lo ves como algo burocrático? ¿Realmente tiene sentido que los organismos públicos estén tratando de regular esto? ¿Cuál es tu opinión sobre esto? C.P: La regulación es necesaria. Volviendo al tema de la Inteligencia Artificial, necesitamos regulación y necesitamos que la Unión Europea se anticipe a todo lo que puede pasar. Eso sí, creo que la regulación siempre tiene que ayudar a los que se están defendiendo. Porque si los que se están defendiendo están tan regulados que no pueden defenderse, entonces al final esa regulación no está cumpliendo la función que tiene, que es hacer la vida más fácil o hacer las cosas más justas. Entonces, es un problema que tenemos muchas veces, quien hace la regulación muchas veces no entiende en gran medida sobre lo que está regulando. Los reguladores también tienen que estar al tanto de cuáles son las últimas tecnologías, saber qué es lo que está pasando y sobre todo hablar con los CISOs. ¿Qué es lo que nos está impidiendo hacer nuestra labor?. Porque sí, a veces esa labor es pesada, a veces es tediosa, pero creo que muchos entendemos por qué ciertas leyes están ahí. Ciertas cosas limitan esa función que tenemos, o nos paralizan en cierta manera, o no podemos ir tan rápido como queremos. Entonces ahora sí que es un momento clave, porque todo está cambiando. ¿En el año y medio que viene va a cambiar mucho más?. Porque yo creo que sí. F.F: Sí, sin duda. Yo creo que viene un cambio tremendo y un cambio de paradigma y va a cambiar mucho la gestión de las empresas con estos temas. A mí me gusta seguir los casos de ciberseguridad que ocurren en las empresas. Me gusta ver buenas prácticas, por aprender también, ¿no? ¿Tienes algún ejemplo en el que se ha actuado bien y de la forma correcta?. ¿Algún incidente grave en alguna compañía que hayas detectado y que hayan hecho algo bien?. ¿Cómo ves tú que hay que hacer esto?. ¿Hay que comunicar?. ¿Hay que hablar con las entidades públicas?. ¿Hay que callarse?. ¿Tiene que salir el CEO allí a anunciarlo públicamente?. ¿O hay que poner una persona o un Comité?. ¿Cómo ves tú este tema? C.P: Yo creo que esta batalla sólo la ganamos todos juntos. Para mi gusto hay que comunicar, hay que ser muy abierto y hay que ayudarse los unos a los otros. Y es algo que yo veo que ha hecho muy bien el sector financiero en España, en el que no hay competencia en términos de ciberseguridad. Es un sector en el que están colaborando los unos con los otros, hablan todos juntos, y creo que es algo que todos los sectores deberían tener. F.F: Yo creo que en el sector financiero es muy importante la disponibilidad del dato. Esto es algo que se han tomado muy en serio, y efectivamente, han dado los pasos correctos hacia delante, y tratan de controlar el riesgo de que las líneas de defensa estén muy bien definidas. Es un sector que ha dado un paso adelante, desde luego yo creo que en otros sectores quizás este tema está un poco peor. C.P: Sí, a los sectores más tradicionales creo que todavía les falta eso. Sabemos que todo el mundo va a tener un ataque en algún momento, lo importante es cómo vas a reaccionar. Hay que comunicar y hay que compartir cómo se ha solucionado, qué técnicas se han usado y discutir en foros. F.F: Voy a aprovechar, ya que tú tienes experiencia y responsabilidad sobre EMEA. En España el nivel de ciberseguridad, mirando comparativamente a otros países europeos desarrollados con los que competimos, ¿cómo crees que estamos?. ¿Por encima o por debajo?. Teniendo en cuenta que siempre hay que mejorar, pero ¿cómo ves a las empresas españolas en esto?. C.P: Creo que como profesionales, España se puede comparar con cualquiera. El nivel de profesional en España es increíble, tanto dentro de la empresa, como en los profesionales de ciberseguridad. Son gente que sabe muchísimo, que comparte y además estamos a tope. Si me hablas a nivel CEO y a nivel Board, ahí estamos dos años por detrás en términos de conciencia de ciberseguridad. F.F: Dos años por detrás de otros países es preocupante ¿no? C.P: En el tema del que estamos hablando ahora, tendemos a ser conservadores en ese sentido. Si comparas con Inglaterra, con Francia, con Alemania… Ahí sí que estamos por detrás. F.F: En cambio a nivel de talento, sí nos ves en primera división. C.P: Primera y en división de honor o sea, a nivel de talento, de ganas y de interés, nos veo prácticamente a nivel de cualquiera. Tenemos muchos profesionales a los que yo pondría en mi lista de los primeros 50. F.F: Has mencionado antes las posiciones que hay abiertas en ciberseguridad, y hay un montón. A nivel España, ¿estamos bien de talento o tú crees que vamos a tener que importar talento de fuera para cubrir las necesidades que tienen las empresas españolas?. C.P: Ahora mismo no se encuentra suficiente talento en España. La Universidad de Málaga está haciendo algunos programas para formar a ciberseguridad. Nosotros, en Google, también estamos dando becas, pero no va a haber suficiente. Yo siempre digo a todo el mundo que si tienen hijos en la Universidad, les animen al sector donde no va a haber paro en los próximos años. No estamos hablando solo de gente súper técnica, se necesita gente de todo tipo. También se necesita un perfil gestor, que es un sector tan apasionante que realmente animaría a todo el mundo. Necesitamos gente, hay muchísimo trabajo. Se va a necesitar mucha más gente en el futuro. Hay muchísimas posibilidades de formarse y sí que creo que España tiene ese tipo de formación que puede crear a los mejores. F.F: Muchísimas gracias por esta entrevista, Cristina, he aprendido un montón y me lo he pasado muy bien. C.P: ¡Muchas gracias a ti!
24 Octubre 2024
Rincón del CISO
El reglamento DORA, que afecta principalmente a bancos y compañías de seguros, será de obligado cumplimiento en enero del próximo año, mientras que NIS2 amplía a partir del próximo mes de octubre el alcance de las normas de ciberseguridad de la UE a nuevos sectores y entidades para mejorar la capacidad de respuesta a incidentes. Sin embargo, pese a que la entrada en vigor de estar normativas afecta a todas las organizaciones de la UE, industriales y no industriales, incluidos sus proveedores, solo un tercio de ellas (34%) afirman haber completado los preparativos para garantizar su cumplimiento, según un reciente estudio de Sailpoint. Tal y como explican desde Armatum, creadores de la primera plataforma para la cuantificación del riesgo tecnológico en España, la nueva legislación europea tiene como objetivo mejorar la ciberseguridad en todos los estados miembros de la UE y su aplicación puede derivar en importantes multas para las empresas que incumplan sus directrices. Ahora la compañía, que forma parte del grupo tecnológico español ABAI, ha reforzado su plataforma para evaluar los daños que se pueden derivar del incumplimiento de las normativas de reciente implantación, como DORA y NIS2. Inteligencia artificial para reducir los costes del cumplimiento normativo El volumen de cambios normativos continúa aumentando y un reciente análisis de Thomson Reuters destaca que la presión por los costes del cumplimiento se considera como un reto clave para los consejos de administración. Además, mientras que un tercio de las organizaciones espera que incrementen los equipos de cumplimiento y el coste de personal, las predicciones de Gartner apuntan a que para 2025, el 60% de las organizaciones utilizarán IA parar mejorar la ciberseguridad y el cumplimiento normativo, en comparación con el 20% actual. La aplicación de la IA en la ciberseguridad se posiciona así como un activo clave para reducir los incidentes cibernéticos y ahorrar en costes de cumplimiento. Según un informe de McKinsey, la implementación de soluciones de IA puede reducir los incidentes cibernéticos en un 30% en sectores regulados por DORA y NIS2. Por otro lado, un análisis de Deloitte estima que el uso de IA para el cumplimiento normativo puede reducir los costos en un 25% para las empresas del sector financiero afectadas por DORA En este contexto, la plataforma desarrollada por Armatum en 2023, que utiliza inteligencia artificial para permitir a cualquier organización medir y comunicar en lenguaje financiero su riesgo tecnológico, ha incorporado a sus valoraciones todos los riesgos de incumplir los requisitos establecidos por DORA y NIS2. Con estas nuevas actualizaciones, Armatum mejora su usabilidad y se convierte en la herramienta ideal para evaluación de riesgos, formación e información a la dirección ejecutiva, pruebas de resiliencia operativa digital y revisión periódica del riesgo derivado de terceros. Además, cumple los requisitos de Análisis de Riesgos previstos en normativas como ISO 27001, 27005, 22301, PCI-DSS e incluye un informe de resultados con una memoria económica justificativa que puede acompañar la propuesta de inversión del Plan Director de Seguridad “Esta herramienta aporta un valor competitivo diferencial, siendo capaz de identificar, auditar tu status en seguridad y comunicar los riesgos estadísticos de tu organización”, señala Manuel Carpio, director de ciberseguridad de Armatum. “La plataforma es fácil de usar y ofrece opciones de personalización para adaptarse a las necesidades específicas de cada organización”, añade.
22 Octubre 2024
Rincón del CISO
Sophos, líder mundial en soluciones de seguridad innovadoras que derrotan a los ciberataques, publica el informe “El Estado del Ransomware en el sector sanitario 2024”, que revela un aumento en la tasa de ataques de ransomware contra organizaciones sanitarias, alcanzando su máximo de los últimos cuatro años desde 2021. De los organismos encuestados, dos tercios (67%) se vieron afectados por estos ciberataques en el último año, frente al 60% en 2023. La creciente tasa de ataques de ransomware contra instituciones sanitarias contrasta con el descenso en todos los sectores. El porcentaje global de ataques de ransomware cayó del 66% en 2023 al 59% en 2024. Junto con un aumento en la tasa de ciberataques, el sector sanitario informó de tiempos de recuperación cada vez más largos. Solo el 22% de las víctimas de ransomware se recuperaron por completo en una semana o menos, un descenso considerable respecto al 47% registrado en 2023 y el 54% en 2022. Además, el 37% tardó más de un mes en recuperarse, frente al 28% en 2023, lo que refleja la mayor gravedad y complejidad de los ataques. “Aunque hemos visto que la tasa de ataques de ransomware ha alcanzado una especie de ‘homeostasis’, o incluso ha disminuido en los distintos sectores, los ataques contra organizaciones sanitarias siguen intensificándose, tanto en número como en alcance. La naturaleza altamente sensible de la información sanitaria y la necesidad de accesibilidad siempre pondrán al sector sanitario en el punto de mira de los ciberdelincuentes. Por desgracia, los ciberatacantes han aprendido que pocos organismos sanitarios están preparados para responder frente a ellos, como demuestran los tiempos de recuperación cada vez más largos. Estos ataques pueden tener efectos dominó inmensos, como hemos visto este año con los grandes casos de ransomware que han afectado al sector sanitario y repercutido en la atención al paciente”, explica John Shier, Field CTO de Sophos. “Para combatir a estos adversarios decididos, las organizaciones sanitarias deben adoptar un enfoque más proactivo y dirigido por humanos para la detección y respuesta a las amenazas, combinando tecnología avanzada con monitorización continua para adelantarse a los atacantes”, continúa explicando Shier. Otras conclusiones del informe: Aumentan los costes de recuperación de rescates. El coste medio de recuperación en un ataque de ransomware en el sector sanitario fue de 2,57 millones de dólares en 2024, por encima de los 2,2 millones de 2023 y el doble que en 2021. Exigencias de rescate frente a pagos. El 57% de las instituciones sanitarias que pagaron el rescate acabaron pagando más que la petición original. Causa del ataque. Las credenciales comprometidas y las vulnerabilidades explotadas son el origen principal de los ataques, representando cada uno el 34% de los ataques. Copias de seguridad en el punto de mira. El 95% de las organizaciones sanitarias afectadas por ransomware el año pasado afirmaron que los ciberdelincuentes intentaron poner en peligro sus copias de seguridad durante el ataque. Mayor presión. Las organizaciones cuyas copias de seguridad se vieron comprometidas tenían más del doble de probabilidades de pagar el rescate para recuperar los datos cifrados (63% frente a 27%). Quién paga el rescate. Los proveedores de seguros están muy implicados en el pago de rescates, contribuyendo en el 77% de los casos. El 19% de la financiación total del pago de rescates procede de proveedores de seguros. El último informe de Sophos sobre experiencias reales de ransomware explora el recorrido completo de la víctima, desde la tasa de ataque y el origen hasta el impacto operativo y los resultados empresariales, de 402 organizaciones sanitarias. Los resultados de este informe sectorial forman parte de una encuesta más amplia, independiente del proveedor, realizada a 5.000 líderes de ciberseguridad/TI, entre enero y febrero de 2024 en 14 países y 15 sectores empresariales. Podrás leer el informe completo “El Estado del Ransomware en el sector sanitario 2024” en Sophos.com para obtener conclusiones globales adicionales y datos por sector.
17 Octubre 2024
Rincón del CISO
Rosa Kariger, Directora de Análisis y Prospectiva de Seguridad de Iberdrola y Presidenta del Consejo Asesor de CyberLideria, entrevista a María Enciso, Decana de la Facultad de Ciencias Jurídicas y Políticas de la URJC. Rosa Kariger: Soy Rosa Karinger, Directora de Análisis y Prospectiva de Seguridad de Iberdrola y Presidenta del Consejo Asesor de CyberLideria, y hoy tengo el placer de entrevistar a María Enciso, Catedrática de Derecho Mercantil, Consultora Académica en el despacho de abogados Sontiers y recientemente nombrada decana de la nueva Facultad de Ciencias Jurídicas y Políticas de la Universidad Rey Juan Carlos. María Enciso: Muchas gracias, Rosa. Un placer. R.K.: Enhorabuena por ese nombramiento. Quería empezar sabiendo un poquito más de ti. Cuéntanos en qué consiste tu trabajo y cuáles son los retos que tienes por delante. M.E.: Mi situación actual es desafiante. Hace un año y medio, en mi Universidad hubo una reestructuración, dividiendo una sola Facultad en cuatro. Una de ellas, la Facultad de Ciencias Jurídicas y Políticas, es la que actualmente dirijo como Decana desde hace poco más de un año. Es un reto, porque ha sido empezar a construir de cero esta facultad. Es verdad que para mí no es un mundo ajeno, porque yo ya he ostentado cargos en la Universidad, en la Facultad de Ciencias Jurídicas y Sociales en concreto. Ahí fui Vicedecana durante cuatro años y estuve durante seis años como Secretaria Académica de la Facultad. La verdad es que yo ya había olvidado la idea de volver al cargo de gestión en la Facultad o en la Universidad. Como delegada de las Relaciones con la Sociedad de las Empresas, ayudaba al Rector a dar visibilidad a nuestra Universidad, a llevarla al mundo empresarial y a la realidad profesional. Posteriormente me plantearon la posibilidad de dar el paso de presentarme a las elecciones a Decana, y dije que sí. No lo pensé dos veces, me parecía que era un reto apasionante por la novedad de la Facultad, por el cargo nuevo y porque estaba en un momento profesional óptimo para poder encarar esta responsabilidad. Era el momento de culminar esa fase de la vida profesional con ese cargo de Decana, que para mí es un orgullo, un honor y un reto desafiante y apasionante, como todo lo nuevo que se encara en la vida. R.K.: Sin duda, enhorabuena María por ese nombramiento. La verdad es que sí que tienes un reto importante por delante. Sabes que aquí no queremos hablar solo de ciberresiliencia, sino de resiliencia en general. Estoy segura de que a lo largo de tu vida profesional también has tenido otros retos relevantes. ¿Hay alguno que quieras compartir con nosotros, especialmente? M.E.: Bueno, la carrera académica en sí misma es una carrera de resiliencia total, de resistencia, de encarar los problemas, de caerte y levantarte ante las dificultades. La carrera académica es muy incierta, nada está hecho y nada está dado. Se necesita un equilibrio mental muy importante para poder encarar los desafíos. El primer desafío es la propia decisión de dedicarte a la Universidad, y posteriormente, cuando se acaba la carrera tiene lugar otro desafío, ya que muchas veces no se sabe a qué se debe dedicar uno en la vida. Yo fui una estudiante brillante, pero es verdad que todas mis matrículas de honor quizás se debían a un estudio memorístico y no tanto reflexivo o de razonar. El primer desafío es elegir qué estudiar. En mi caso, mi padre es Catedrático de historia, por lo que el mundo universitario me era muy familiar. También es verdad que siempre dije que nunca me dedicaría a lo que hace mi padre, pero aquí estoy. En un momento dado me crucé con mi maestro, quien me dirigió la tesis doctoral y me puso las cosas muy difíciles. Me dijo que la carrera iba a ser un proceso largo y de fondo, en el que se presentan muchos obstáculos. Yo salí de aquel despacho, llamé a mi padre y le dije que yo lo veía claro, que esto era lo que quería hacer y a lo que me iba a dedicar. Cuando le comenté a mi maestro mi meta de ser Catedrática, tras él haberme advertido del duro camino que esto supondría, se convirtió en una realidad. Adentrarme en este viaje fue mi gran reto, pero vi claro que esa era mi carrera y que yo iba a acabar siendo Catedrática, pesara a quien pesara y tuviera que hacer lo que tuviera que hacer. A lo largo de mi vida profesional ha habido muchas tentaciones de dedicarme al mundo profesional en vez de al mundo académico, ya que yo trabajé con Julián Martínez Simancas en el Banco Central Hispanoamericano, donde tuve la gran oportunidad de trabajar con un grandísimo profesional como él y observar todos los aspectos positivos del mundo profesional frente a las adversidades del mundo académico. Ante esta situación, una vez más elegí este mundo, elegí terminar mi tesis doctoral y enfrentarme al futuro. R.K.: Qué importante es tener clara esa vocación... Quería preguntarte qué es lo que hace una jurista y tu opinión acerca de la ciberseguridad. Pero sobre todo ¿qué papel crees que el mundo jurídico tiene en este ámbito? M.E.: Es cierto que cuando se habla de seguridad, a mi mente vienen términos como: técnicos, ingenieros, algoritmos, inteligencia artificial, blockchain, datos, peligro, ciberataques… Pasando también al pensamiento de “cuidado con mi cuenta bancaria que está en mi móvil”. R.K.: Claro, al final todo se reduce a tecnología y miedo, ¿no? Es un poco lo que estamos viendo, la combinación de esas dos cosas. M.E.: Tecnología y miedo, efectivamente. Ese es el perfecto resumen de las primeras sensaciones que tuve cuando me aproximé a este mundo. R.K.: ¿Dirías que el sector jurídico está relacionado con la tecnología o estas dos cosas no tienen mucho que ver? M.E.: Bueno, yo creo que sí que tienen una conexión, van de la mano completamente. No se puede trabajar en el sector jurídico sin la tecnología pase lo que pase, es algo que vemos todos los días en este ámbito. R.K.: Estamos de acuerdo en que la tecnología lo impregna absolutamente todo. Es un verdadero cambio en la sociedad que nos invita a realizar una reflexión, porque tenemos una legislación, que se desarrolló en su mayoría en una época en la que la sociedad era completamente distinta. Por esto te quiero hacer una pregunta, ¿cómo está transformando la tecnología esa interpretación de la legislación que tenemos? M.E.: Bien, en la actualidad hay una gran cantidad de personas que piensan que la seguridad es sinónimo de poca flexibilidad y poca libertad, siendo algo que nos obliga a realizar un sacrificio constante. Esta visión es errónea. Como decimos en derecho, el bien jurídico protegido ha cambiado completamente y este es un cambio al que nos adaptamos progresivamente. En la sociedad de hoy ya no realizamos contratos tan simples como una compraventa. Ya no compramos y vendemos pisos, zapatos o empresas, por ejemplo. Ahora compramos y vendemos tecnología y bienes inmateriales intangibles. Esta realidad es algo que afecta a toda la sociedad en general y es algo que el sector jurídico no puede ignorar. Además, es algo que puede suponer una amenaza grande para aquellas empresas que no se adapten y que no implementen procesos que protejan tanto a sus empleados como a sus consumidores. R.K.: En mi opinión, el problema que tenemos es que la ciberseguridad se enfoca desde esa visión técnica de aquellos que tienen la experiencia, que son los responsables de ciberseguridad. Sin embargo, al final la tecnología lo impregna todo, cambia la sociedad en gran medida, y esto es algo que necesitamos reflexionar. También lo estamos viendo con la nueva regulación que viene y las mayores responsabilidades que se le están dando al Consejo de Administración de las Empresas. Desde el punto de vista de la gobernanza, los jurídicos tienen un papel importante. Tenemos que tener en cuenta a la mayoría de los Secretarios de los Consejos de Administración, como por ejemplo, antes has nombrado a Julián Martínez Simancas, que ha sido el Secretario del Consejo de Iberdrola durante muchos años y que, desde luego, me consta que le ponía mucha importancia al tema de la ciberseguridad y que estuviese en la agenda del Consejo. ¿Cómo ves que está evolucionando esa visión que tiene que haber en los órganos administradores de este riesgo tan importante? M.E.: Para mí, el derecho con carácter general tiene un papel fundamental en la configuración de todas las políticas y las normativas que regulan esta área tan sensible. Para mí la ciberseguridad y la ciberresilencia significa garantizar que nuestras estructuras legales estén preparadas para proteger y responder eficazmente a los incidentes de seguridad digital, manteniendo la confianza y la integridad de nuestras instituciones públicas y privadas. Evidentemente, esta cuestión incide directamente en la configuración de los nuevos deberes del órgano de administración dentro de ese marco, además de en el ámbito de las sociedades cotizadas y de las pymes. Los órganos de administración deben tomar conciencia de que la ciberseguridad no es solamente un problema del departamento de IT, sino que es una cuestión crítica de la sociedad, porque comporta evidentemente riesgos que pueden tener un elevadísimo impacto. Este impacto no incide solamente en su propio negocio y en su propia reputación, sino también en los bienes y derechos de terceros y de clientes. Todo esto se refleja en un cambio de paradigma en esa posición jurídica que tienen, en esos deberes y responsabilidades de los órganos y consejos de administración. Estos consejos de administración están ya creando comités específicos dentro del propio consejo. En otros casos lo asumen en los comités de auditoría, donde residen y descansan todas estas políticas de protección, de implementación y de supervisión de las políticas de seguridad en las empresas. R.K.: Efectivamente, yo creo que ya por lo menos es un tema que está en la agenda, pero tengo la sensación de que sigue estando con esa visión de tecnología y miedo. ¿Hasta qué punto crees que los consejos realmente son conocedores del riesgo que están asumiendo en sus empresas? ¿Tienen esa capacidad de interpretarlo y de tener esa información? M.E.: Yo creo que estamos ante un gran reto, el reto de la ciberseguridad en el ámbito societario. Creo que ya en los departamentos tecnológicos lo tienen muy claro. R.K.: Esperemos M.E.: Al menos presumo que debería ser así, pero es verdad que en el ámbito societario todavía las cosas están en ciernes. Yo creo que los administradores tienen que asumir que tienen un importantísimo papel en el control de riesgos, que es una manifestación muy relevante del deber de diligencia que se les atribuye. Los administradores de una sociedad tienen un doble deber, de diligencia y de lealtad. El deber de diligencia en la gestión de la actividad donde se encuadrarían estos importantes deberes de afrontar esta realidad, los órganos de administración y la ciberseguridad, ya que no hay que olvidar que cada vez cobra más relevancia. Sus quiebras causan daños muy importantes. Por eso es relevante que los órganos de administración tengan muy claras las políticas, sus deberes y sus responsabilidades, para proteger a la empresa, a los clientes y a la sociedad en general. R.K.: Y en ese sentido, para cumplir ese deber de diligencia, los órganos de gobierno nombran un responsable de ciberseguridad, un CISO. Normalmente tiene un papel complicado, porque se le pide que cree una especie de “escudo mágico” que proteja a la compañía de todo mal, pero por otra parte la ciberseguridad también supone un coste y hay que defender muy bien esas inversiones. Estamos viendo que el diálogo que debe existir entre esos órganos de administración, tanto Consejo de Administración como Comité de Dirección y los responsables de ciberseguridad, no es siempre tan fluido como debería ser o como nos gustaría. ¿Qué crees que podría hacer un responsable de ciberseguridad para conseguir transmitir mejor el mensaje y conseguir el apoyo necesario de la organización? M.E.: Bueno, yo creo que efectivamente todo arranca de lo mismo, de esa separación entre lo que son los departamentos de seguridad, los departamentos de tecnología y el órgano de administración o el gobierno corporativo de las empresas. Se tiene la sensación de que el órgano de gestión y de administración solo se ocupa del desarrollo de la actividad, de que hay que vender. Sin embargo, dentro de ese desarrollo de la actividad empresarial, la seguridad ahora va implícita. Con todos estos temas se puede causar tanto daño que puede llevar a la desaparición del negocio completamente, por eso la relación entre los responsables de ciberseguridad y los responsables de la gestión de la empresa tiene que ser muy fluida. Tienen que ser colaboradores, no mirarse entre ellos como si uno fuera el contrincante o el que viene a fastidiar y avisar de tanto riesgo, ya que aquí no se puede hacer nada, porque todo tiene peligro. Yo creo que los responsables de ciberseguridad o de seguridad en general tienen que concienciar a los directivos, al órgano de administración de las empresas. Además es fundamental que el órgano de administración o la dirección general esté abierto a la comprensión de esta nueva realidad que ya está aquí, que ha venido para quedarse. R.K.: A veces tenemos un problema de lenguaje, porque en ocasiones todo lo enfocamos con esa visión de que el responsable de ciberseguridad viene a hablarnos de tecnología y miedo, cuando lo que viene es hablarnos de negocio. En la empresa estamos todos en la misma situación, lo que tiene que hacer es cumplir su objetivo y sus obligaciones. M.E.: Claro, por eso decía antes, cuando se dice “seguridad”, la gente piensa: “qué horror, perdemos libertad, se van a meter en todo lo que hacemos, no van a dejarnos vender de la manera que nosotros queremos vender, la expansión no es posible por las amenazas y los peligros que hay en el mundo”... Leemos todos los días noticias en la prensa sobre ciberataques, por lo que el miedo es muy grande. R.K.: Yo creo que la ciberseguridad es un habilitador. Tenemos que entenderlo de esa manera para que seamos capaces de hacer con los datos lo que haya que hacer para beneficio de las empresas y de la sociedad. M.E.: Claro, y sobre todo lo que hay que hacer y lo que es también esencial es la anticipación, dado que la ciberseguridad cobra cada vez más relevancia. Esto no es “el daño ya está hecho, a ver ahora qué horror”. No, esto sería: “vamos a anticipar, a prevenir y a contribuir a la protección, profundizando en las mejores prácticas de acuerdo con los más altos estándares de gobierno corporativo”, esto es esencial. R.K.: Pues ojalá vayamos por ahí. Se nos acaba el tiempo, pero de verdad, muchísimas gracias, ha sido fascinante hablar contigo. María Enciso, Catedrática de Derecho Mercantil y Decana de la Facultad de Ciencias Jurídicas y Políticas de la Universidad Rey Juan Carlos, ha sido un placer. M.E.: Muchísimas gracias a vosotros y el placer ha sido mío.
16 Octubre 2024
Rincón del CISO
Sara Escudero, Presentadora, Maestra de Ceremonias y Actriz, entrevista a Juan Carlos Sánchez de la Fuente, Regional VP de Cloudera. Sara Escudero: Juan Carlos, has tenido una carrera muy destacada en el sector tecnológico y ahora ocupas el puesto de Vicepresidente Regional de Cloudera en Iberia. ¿Podrías contarnos un poco sobre tu trayectoria hasta llegar a este cargo y qué te atrajo de Cloudera para unirte a su equipo de liderazgo? Juan Carlos Sánchez: Antes de nada, me gustaría agradecer la oportunidad de participar en esta entrevista tan excepcional. Ser entrevistado por una revista con la repercusión de CyberLideria MGZN es un auténtico placer, pero si es además de la mano de una profesional como tú, Sara, lo convierte en un privilegio. A lo largo de mi carrera, he tenido la fortuna de trabajar en diferentes áreas del sector tecnológico, lo que me ha permitido crecer tanto a nivel personal como profesional. Actualmente, en mi rol como Vicepresidente Regional de Cloudera en Iberia, mi objetivo es ayudar a las organizaciones a aprovechar el poder de los datos para acelerar su transformación digital. Lo que más me apasiona de esta industria es su dinamismo y su capacidad para reinventarse constantemente. Pronto voy a cumplir mi quinto año en Cloudera, aunque me parece que fue ayer cuando comencé esta aventura. Sin duda está siendo una etapa muy enriquecedora de mi vida en la que estoy disfrutando y aprendiendo día a día, que es lo que más me gusta. De Cloudera me atrajo el punto de madurez en el mercado en el que la empresa se encontraba con un potencial inmenso dentro de un sector en continuo crecimiento, me refiero al mundo del “Dato”. Durante estos cinco años he presumido siempre de estar rodeado del mejor equipo de profesionales del sector y he tenido la oportunidad de crear y gestionar un equipo de trabajo del cual me siento tremendamente orgulloso. S.E.: Cloudera está inmersa en la transformación digital de muchas empresas. Desde tu posición, ¿cómo ves la relación entre la tecnología y la sostenibilidad? ¿De qué manera se puede contribuir de forma innovadora a los objetivos ESG? J.C.S.: La relación entre tecnología y sostenibilidad es cada vez más estratégica, y en Cloudera creemos que los datos son un pilar clave para impulsar los objetivos ESG. Nuestra plataforma permite a las empresas optimizar la gestión de recursos mediante el análisis de grandes volúmenes de datos, ayudando a reducir el consumo energético, minimizar residuos y mejorar la eficiencia operativa. Nutrir de datos de calidad a las soluciones tecnológicas contribuye a la toma de decisiones fiables, a realizar predicciones precisas en la implementación de estrategias y, aunque parezca increíble, a consumir menos energía de cómputo, reduciendo así la huella de carbono de los centros de datos. S.E.: La IA está revolucionando muchos sectores. ¿Cómo se puede utilizar la inteligencia artificial para mejorar los servicios y ayudar a las empresas en su camino hacia la transformación digital? ¿Qué desafíos y oportunidades observas? J.C.S.: El mercado de la IA está cambiando rápidamente. La realidad es que la forma en la que se gestionan los datos se ha convertido en la clave para el éxito, porque la calidad de esta tecnología depende directamente de la calidad de los datos sobre los que aprende. Empresas de todos los sectores han empezado a experimentar con las posibilidades que ofrece la IA y muchas temen que información potencialmente sensible pase a ser de dominio público o de que se obtengan respuestas erróneas debido a modelos de IA entrenados sin el contexto adecuado. Cloudera tiene una apuesta firme para acelerar el desarrollo de la IA, por eso estamos constantemente ampliando nuestros acuerdos para fortalecer nuestra plataforma y crear un nuevo ecosistema de socios que haga más fácil, económico y seguro para nuestros clientes maximizar el valor que obtienen de esta revolución tecnológica. Por ejemplo, en investigación biomédica, la IA puede facilitar el acceso a estudios científicos transformándolos al lenguaje natural o identificar qué fármacos son eficaces y seguros antes de llevarlos al entorno real y con estos avances se pueden salvar muchas vidas. Es emocionante ver que la tecnología contribuye a lograr estas cosas. S.E.: En un entorno donde los datos son el activo más valioso, ¿qué enfoque tiene Cloudera respecto a la ciberseguridad y la protección de la información empresarial? J.C.S.: Desde mi punto de vista, para sacar el máximo partido a las posibilidades de la información, las organizaciones no solo deben ser conscientes de que sus datos son su principal activo, sino que, en consonancia, deben cuidar y protegerlo. En este sentido, utilizar la plataforma de Cloudera tiene muchos beneficios para las organizaciones, no solo para sacar el mayor provecho a sus datos, sino también para controlar quién puede acceder a la información corporativa. Es lo que en nuestro sector se denomina gobernanza, un aspecto que es especialmente importante en sectores como el financiero. Cada empresa tiene un contexto diferente y hay algunas que alojan sus datos en sus servidores, mientras que otras los tienen en la nube o cuentan con una arquitectura mixta. Con Cloudera logramos centralizar esos datos, independientemente de dónde se encuentren, en una sola plataforma. Por eso decimos que somos la plataforma verdaderamente híbrida del mercado, con la que las organizaciones toman el control de sus datos aportando un gobierno seguro, una administración centralizada y un linaje completo del dato. Además, ofrecemos cifrado end to end en todo nuestro ecosistema y trabajamos mano a mano con nuestros socios tecnológicos, la comunidad de código abierto y organismos reguladores para asegurar que nuestras soluciones se mantengan a la vanguardia de las mejores prácticas en ciberseguridad. S.E.: La gestión de riesgos y el compliance son temas críticos para las empresas, especialmente en entornos tecnológicos. ¿Cómo se puede gestionar el riesgo y cumplir con las normativas, especialmente en sectores altamente regulados? J.C.S.: Este es un tema muy importante, sobre todo a la hora de tratar con información personal o confidencial. Nuestra plataforma permite a los clientes gestionar los datos a lo largo de todo su ciclo de vida y esto también incluye la parte de compliance. Están siendo unos años de gran actividad legislativa en la Unión Europea en lo que se refiere a ciberseguridad: CER, NIS2, DORA… Todas apuntan a un mismo concepto: la resiliencia cibernética. A través de nuestras soluciones de machine learning y análisis avanzado, ayudamos a automatizar y optimizar las políticas de cumplimiento, reduciendo el riesgo de errores humanos. La presión regulatoria afecta especialmente a sectores como el bancario o el asegurador, con normativas que pueden obligar a las empresas a almacenar los datos en un país específico. La ventaja de usar soluciones flexibles es que, al operar en entornos híbridos (on premise y cloud), facilitamos la migración y la gestión de los datos, pero asegurando que el dato está siempre en propiedad de las empresas, sin salir de sus ecosistemas controlados. Esto permite a las empresas aprovechar los beneficios de la nube pública sin perder el control de las regulaciones locales. Ejemplos concretos de clientes con los que trabajamos son, la Agencia Tributaria https://es.cloudera.com/customers/aeat.html y Kutxabank en España u OCBC Bank en Singapur. S.E.: Las empresas buscan ser cada vez más resilientes frente a dificultades. ¿Cómo crees que es la mejor manera de apoyar la creación de estrategias resilientes que aseguren la continuidad del negocio ante cualquier adversidad tecnológica o de mercado? J.C.S.: Considero que la clave de la resiliencia en el mercado actual está en el dato y la capacidad de sacar valor de ellos. Extraer datos relevantes y precisos es fundamental para tomar decisiones informadas e inteligentes para las organizaciones, garantizando su continuidad. De hecho, según un estudio que hemos realizado recientemente, se estima que actualmente no están utilizando hasta un tercio de sus datos, lo que supone una inmensa pérdida de capacidad de reacción. Las compañías de los diferentes sectores se enfrentan al reto de optimizar la gestión de sus datos para aplicarlos a los casos de uso de sus negocios. Estamos en un momento en el que disponemos de más datos que nunca, pero esta información se encuentra dispersa para las organizaciones en silos de datos. La inversión en equipos y herramientas para desarrollar análisis y estrategias en torno al dato, que impulsen a las compañías hacia un modelo data driven, se convierte en un aspecto crucial a la hora de diseñar estrategias y tomar decisiones relevantes para cada negocio. Una moderna arquitectura de datos permitirá mejores análisis, mayor eficiencia de los procesos, y, en definitiva, la optimización en la toma de decisiones. S.E.: Como líder en el sector tecnológico, ¿cómo promueves una cultura de innovación y qué cualidades crees que son esenciales para liderar en un entorno tan dinámico? J.C.S.: La clave para captar y retener talento es hacer ver a las personas que forman o formarán parte de la compañía que, con su esfuerzo diario, están contribuyendo a crear un proyecto que aporta valor. En Cloudera apostamos por el software libre, lo que amplía el número de profesionales que pueden sumar este valor gracias a sus conocimientos. Es importante aplicar políticas que tengan en cuenta los logros y también planes de carrera, donde ofrecer espacios de crecimiento y promoción. La clave es apostar por el talento y la felicidad del empleado para que exista innovación real, donde se acepte el fracaso como parte del aprendizaje. Teniendo en cuenta un entorno tan dinámico como el actual, creo que las cualidades esenciales para liderar incluyen la adaptabilidad, la curiosidad y la empatía. La adaptabilidad es clave para responder rápidamente a los cambios del mercado y las necesidades de los clientes; la curiosidad impulsa la búsqueda constante de nuevas soluciones y enfoques; y la empatía permite entender mejor a nuestros equipos y a nuestros clientes, fomentando relaciones más sólidas. S.E.: Detrás del cargo siempre hay una persona con intereses y pasiones. ¿Qué te gusta hacer en tu tiempo libre? ¿Cómo logras equilibrar tu vida profesional con la personal? J.C.S.: Aunque suene a tópico, para mí, la familia y los amigos son fundamentales, y siempre busco reservar tiempo para ellos. Además, creo que es esencial tener tiempo para hacer deporte, lo que me ayuda a desconectar y mantenerme enfocado. Me encanta practicar pádel, golf y running, ya que estos deportes me permiten tanto desafiarme físicamente como relajarme mentalmente. También soy un firme defensor del aprendizaje continuo, por lo que dedico parte de mi tiempo libre a temas que me apasionan como la inversión o tendencias tecnológicas como la computación cuántica. La lectura es otra de mis aficiones, ya que me permite ampliar mis conocimientos y perspectivas. Mantener un equilibrio entre estas actividades y mi vida profesional me ayuda a estar centrado y a rendir al máximo en ambas facetas. Considero imprescindible que las empresas dispongan de políticas de conciliación acertadas y soy el primero que predica con el ejemplo dentro de mi equipo. En Cloudera somos muy afortunados en este sentido, porque contamos con programas de wellbeing como los unplugs days y es que cada tres semanas, todos los empleados disfrutamos de días extra de fin de semana, pueden ser entre 3 a 5 días. S.E.: A lo largo de tu carrera, ¿cuál ha sido el mayor desafío al que te has enfrentado y qué lecciones aprendiste de esa experiencia que ahora aplicas en tu vida diaria, tanto profesional como personal? J.C.S.: Uno de los mayores desafíos a lo largo de mi carrera fue liderar un proceso de transformación empresarial en un momento de crisis, tanto a nivel de la compañía como del mercado. Durante este proceso, me enfrenté a la resistencia al cambio, la presión por obtener resultados rápidos y la necesidad de mantener la motivación del equipo dentro de un entorno hostil y complejo, contando además con recursos limitados. La lección más valiosa que obtuve fue la importancia de la comunicación abierta y honesta, no solo con el equipo, sino también con los clientes y otros interesados. Aprendí a escuchar más atentamente, a valorar diferentes perspectivas y a ser resiliente en momentos de presión. Con estas enseñanzas he aprendido a priorizar la transparencia, la empatía y la adaptabilidad. Estos valores me permiten tomar decisiones más informadas y equilibradas, además de fomentar relaciones más sólidas, tanto en el trabajo como en mi entorno personal. S.E.: Actualmente Madrid se está convirtiendo en uno de los epicentros de los eventos del sector tecnológico, ¿por qué EVOLVE debe ser una cita marcada en la agenda de todo CIO? J.C.S.: EVOLVE24 es el principal evento sobre datos e Inteligencia Artificial, organizado por Cloudera y nuestros partners en España. Este año lo organizamos en el Espacio Larra de Madrid, el día 10 de diciembre y esperamos contar con la participación de 300 líderes de datos junto con ejecutivos de Cloudera, partners y otros expertos. Es la ocasión perfecta para inspirarse escuchando a gurús mundiales de la tecnología como Chad Foster empresario y autor del libro "Blind Ambition", R "Ray" Wang, analista independiente con repercusión internacional, así como la colaboración con ponencia de Carme Artigas, Co-Chair AI Advisory Body United Nations,que serán nuestros invitados especiales durante la sesión plenaria. Todos vuestros lectores y equipo estáis invitados. Pondremos bajo la lupa las principales tendencias en IA y el futuro de los datos y vamos a mostrar experiencias reales de la mano de expertos en la industria y de las empresas más vanguardistas del sector.
15 Octubre 2024
Rincón del CISO
La compañía tecnológica Armatum ha desarrollado la primera plataforma para la cuantificación del riesgo tecnológico en España. Lanzado en 2023, este servicio utiliza inteligencia artificial desarrollada en nuestro país para determinar la inversión óptima que una empresa o institución debe realizar en su desarrollo tecnológico, indicando las pérdidas económicas que puede sufrir en caso de no hacerlo si por ejemplo sufre un ciberataque. Ahora la compañía, que forma parte del grupo tecnológico español ABAI, ha reforzado su plataforma para evaluar los daños que se pueden derivar del incumplimiento de las normativas de reciente implantación, como DORA y NIS2. La nueva legislación europea tiene como objetivo mejorar la ciberseguridad en todos los estados miembros de la UE y su aplicación puede derivar en importantes multas para las empresas que incumplan sus directrices. El reglamento DORA, que afecta principalmente a bancos y compañías de seguros, será de obligado cumplimiento en enero del próximo año, mientras que NIS2 amplía a partir del próximo mes de octubre el alcance de las normas de ciberseguridad de la UE a nuevos sectores y entidades para mejorar la capacidad de respuesta a incidentes. Afecta a todas las organizaciones de la UE, industriales y no industriales, incluidos sus proveedores. Todos los riesgos de incumplir esta nueva legislación son ahora valorados por la plataforma tecnológica de Armatum, que permite a cualquier organización medir y comunicar en lenguaje financiero su riesgo tecnológico. Su sistema indexa pérdidas económicas potenciales con vulnerabilidades, creando planes de mejora con inversiones eficientes para optimizar la rentabilidad de la empresa. Herramienta ideal para bancos y seguros Con estas nuevas actualizaciones, Armatum mejora su usabilidad y se convierte en la herramienta ideal para el cumplimiento de los requisitos establecidos por DORA y NIS2 para evaluación de riesgos, formación e información a la dirección ejecutiva, pruebas de resiliencia operativa digital y revisión periódica del riesgo derivado de terceros. Además, cumple los requisitos de Análisis de Riesgos previstos en normativas como ISO 27001, 27005, 22301, PCI-DSS e incluye un informe de resultados con una memoria económica justificativa que puede acompañar la propuesta de inversión del Plan Director de Seguridad, facilitando entre otros: Justificación de inversiones en ciberseguridad “Due dilligence” tecnológica Comercialización y suscripción de Pólizas de ciberriesgo “Esta herramienta aporta un valor competitivo diferencial, siendo capaz de identificar, auditar tu status en seguridad y comunicar los riesgos estadísticos de tu organización”, señala Manuel Carpio, director de ciberseguridad de Armatum. “La plataforma es fácil de usar y ofrece opciones de personalización para adaptarse a las necesidades específicas de cada organización”, añade. Armatum ofrece informes completos y personalizables que brindan una visión clara y detallada de los resultados de la evaluación de riesgos. Incluyen valoraciones económicas, cuantitativas y cualitativas de los riesgos identificados, así como recomendaciones de mitigación específicas y prácticas.
11 Octubre 2024
Rincón del CISO
José Manuel García, VP EMEA y Latam de Quantifind, entrevista a Javier Perán, Alliances Director de SS&C Blue Prism. Jose Manuel García: Javier, has construido una sólida trayectoria en el sector tecnológico. Has tenido experiencia en las compañías más importantes de la tecnología, pero también en startups. ¿Qué hitos consideras fundamentales en el camino hacia tu cargo ahora en Blue Prism? Javier Perán: Hola José, trabajar tantos años en Microsoft me permitió trabajar con compañeros muy brillantes de los que pude aprender a diario, grandes recursos y muchas oportunidades de desarrollo, aunque, a decir verdad, nunca aprendí tanto del mundo empresarial como en FIELDEAS. En una startup necesariamente tienes que aprender a hacer de todo, y en la época que me tocó vivir aquella experiencia, los casos que debatía con mi grupo en el PDG del IESE los podía luego aplicar de una forma u otra en el día a día. Sin duda otra experiencia vital que también me enseñó a estar cómodo en la incomodidad de la incertidumbre fue mi paso por el sector de energías renovables en VESTAS. Por un lado, fue muy exigente y recuerdo que al principio pasaba muchas horas formándome por mi cuenta en todo lo relacionado con el mundo de los aerogeneradores, ya que cualquier junior sabía cuestiones básicas del negocio que yo desconocía y tuve que asimilar a toda velocidad, y sin duda puedo decir que vivía de forma constante fuera de mi zona de confort. Por otro lado, fue muy enriquecedor, estábamos creando un área de negocio nueva de mantenimiento predictivo de parques eólicos, y pude contribuir a crear un producto de software en un ámbito completamente global. El equipo estaba en la India, mi jefe en Dinamarca, y teníamos clientes por todo el mundo. También he tenido la fortuna de haber tenido muy buenos mentores y haber aprendido de excelentes profesionales que en algún momento también confiaron en mí, por lo que debo mucho de lo vivido hasta hoy a su confianza y generosidad. J.M.G.: La inteligencia artificial está transformando todos los sectores. ¿De qué manera crees que afectará la rápida evolución de la IA en tu sector? ¿De qué forma podéis ayudar a vuestros clientes? J.P.: Nuestro sector vive en constante innovación, y en unos pocos años, hemos pasado de automatizar tareas sencillas (RPA), a incorporar capacidades de la IA para automatizar procesos complejos que requieren toma de decisiones, análisis de datos y adaptación a cambios en tiempo real (Automatización Inteligente), a una tercera fase actual donde todo lo anterior parece caer bajo el paraguas de la IA. Las empresas están invirtiendo en probar las capacidades de la IA como herramienta para competir, desarrollando nuevos servicios que de otra forma no se podrían ofrecer, aunque es cierto que muchas de estas aplicaciones todavía se encuentran en una fase inicial. Existe además mucha incertidumbre en cuestiones relativas al control y la gestión de los datos por lo que se están desarrollando modelos de trabajo que en breve reducirán algunas de las limitaciones o barreras hoy existentes. En SS&C Blue Prism, ayudamos a nuestros clientes a aprovechar la IA y la automatización inteligente para transformar sus operaciones. Nuestras soluciones les permiten no solo optimizar sus procesos actuales, sino también escalar y adaptarse a un entorno empresarial en constante evolución. Además, nuestras plataformas están diseñadas para ser flexibles y adaptables, lo que significa que los clientes pueden integrar fácilmente nuevas tecnologías de IA a medida que estas evolucionan, sin interrumpir sus operaciones. En resumen, les ayudamos a estar siempre un paso adelante, transformando sus desafíos en oportunidades mediante la automatización inteligente. J.M.G.: Y en paralelo con la pregunta anterior, también tendremos riesgos. En un entorno empresarial tan dinámico, ¿cuáles consideras que son los principales desafíos en la gestión de riesgos y el cumplimiento normativo a nivel global? J.P.: Destacaría dos desafíos principales, entre otros. Por un lado, la velocidad a la que surgen nuevas tecnologías y marcos regulatorios en un entorno empresarial que evoluciona rápidamente impulsado por la IA y la automatización, lo cual puede crear incertidumbre en cuanto a cómo aplicar de manera efectiva las regulaciones existentes o anticiparse a las nuevas. En este sentido, las empresas deben asegurarse de que sus sistemas de IA sean transparentes y responsables, respetando las normativas de privacidad y protección de datos, como por ejemplo GDPR en Europa. Además, las empresas deben ser proactivas en la mitigación de riesgos asociados con el sesgo en los algoritmos, la ciberseguridad y el uso ético de la tecnología. Por otro lado, destacaría el desafío que supone a las empresas multinacionales mantener la coherencia en el cumplimiento normativo a nivel global. Las diferentes jurisdicciones pueden tener normas y regulaciones que varían significativamente, lo que exige a las empresas desarrollar una estrategia de cumplimiento flexible y adaptable, que requiere monitorear continuamente los cambios regulatorios en cada región, para así garantizar que las soluciones tecnológicas que implanten no solo se ajusten a las regulaciones actuales, sino que también sean capaces de adaptarse a los nuevos requisitos a medida que surgen. J.M.G.: Hemos pasado por tiempos muy desafiantes en los últimos años. ¿Qué lecciones aprendidas podrías compartir? ¿Cómo trabajas la resiliencia en tu equipo y en la organización para estar preparados ante futuros retos? J.P.: A lo largo de los años he aprendido que lo único que no cambia es que todo cambia. Es un aprendizaje que me esfuerzo en aplicar en mi vida personal y profesional. No me permito acomodarme si la situación actual es la ideal, porque es seguro que en algún momento cambiará. Procuro centrarme en aquello que depende de mí para que cuando suceda el cambio me sorprenda con los deberes hechos, pero la vida siempre tiene sus planes. Por otro lado, saber que las cosas van a cambiar también me ayuda a gestionar mejor los momentos difíciles, ya que esto también pasará. También he aprendido a aprender como requisito para avanzar. En la vida profesional, y especialmente en nuestro sector, el suelo que uno pisa se mueve sin que uno haga nada, y sin que tampoco pueda hacer algo por evitarlo, nada más que estar preparado para cuando llega el momento del cambio. Creo que a aprender de forma constante, me han servido mucho las clases que imparto desde hace años en escuelas de negocios, lo cual me ha requerido formarme más, a documentarme mejor, y a ser siempre original. También procuro escuchar a la gente que es distinta a mí, que trabaja en otros sectores o que tiene otros estilos de vida. Me ayuda a cuestionar mis creencias y a veces a cambiar de opinión. En general, desconfío de la gente que nunca cambia de opinión y que tiene siempre todo muy claro. Para evolucionar, para crecer, hay que cambiar, hay que desarrollar nuevas creencias, estar dispuesto a romper. Por otro lado, tenemos la fortuna de contar con grandes profesionales en el equipo, que tenemos asimilado que cualquier cosa que merece la pena conseguir conlleva esfuerzo y perseverancia. Además, agradecemos abiertamente el feedback constructivo, y encajamos bien que compartamos puntos de vista contradictorios, lo cual sin duda nos hace más resilientes. J.M.G.: Como líder, ¿cuáles son los valores que más aprecias y cómo los reflejas en tu estilo de gestión? ¿Qué esperas de tu equipo en cuanto a estos valores? J.P.: Me quedo con dos valores principales: el Propósito, la Integridad. De la misma forma que yo necesito un porqué, que me dirija a dedicar tantas horas a mi profesión, creo imprescindible que mi equipo tenga también una motivación principal, una razón que por encima de todo nos mueva a trabajar en equipo, a estar alineados en nuestro esfuerzo, a no conformarnos en ningún caso con hacer únicamente lo mínimamente necesario. Creo que es muy difícil que una organización atraiga el éxito y la abundancia si en algún momento se llega a convertir en tan sólo un grupo de personas juntadas al azar, que intercambian su tiempo por dinero haciendo lo que alguien les pide. Para no llegar nunca a esa situación, se debe liderar con el ejemplo, construyendo desde las fortalezas de cada uno, para que el equipo brille, de lo mejor de sí mismo, y consiga los resultados que acabarán siendo la motivación intrínseca que cada uno necesita. También creo que en general, las buenas personas hacen buenos negocios. La abundancia se construye desde la integridad. En la vida privada y profesional, primero das y creas valor, y luego en algún momento la vida te lo devuelve, y no a la inversa. La única manera de trasmitir este valor es primero siéndolo en el día a día, en las pequeñas y grandes cosas, y segundo, rodeándote de personas íntegras en tu equipo. Creo que no contrataría nunca en mi equipo a una persona si no es íntegra, o como se suele decir, alguien que hace lo correcto, no lo fácil, también cuando nadie le mira. Hay un coste reputacional muy alto de la falta de integridad, y el fallo de uno suele penalizar a todo el equipo. J.M.G.: Cambiando de tema, por presentar también al Javier Perán de fuera del trabajo. ¿Qué hobbies o actividades disfrutas en tu tiempo libre y cómo te ayudan a mantener el equilibrio y tu bienestar personal? ¿Cómo te gusta invertir, qué consejos nos darías? J.P.: Con los años cada vez le doy más importancia a pasar tiempo de calidad con mi familia y amigos, y un buen plan de ocio o una buena mesa que compartir me parecen un plan genial. También me esfuerzo en cuidarme físicamente, por lo que hago ejercicio varias veces por semana, lo cual me ayuda casi más a nivel mental que físico. En mis fines de semana suele caber alguna actividad al aire libre, ya sea una ruta en bicicleta o por el campo, y si es en invierno, esquiando. Me gusta mucho aprender y suelo aprovechar mis paseos diarios con el perro para escuchar algún libro o podcast, y me ayuda mucho a mi bienestar personal limitar al máximo el ver la televisión o redes sociales. Siempre me ha interesado invertir como un medio para comprar tiempo y libertad, por lo que he querido aprender de finanzas y educación financiera, y ojalá alguien me hubiera abierto los ojos mucho antes de lo que los abrí yo solo en este aspecto. He invertido en varias startups de distintos sectores, y en general, he invertido en un poco de todo ya que quiero pensar que para el inversor medio es bueno diversificar. En general, recomendaría invertir en fondos indexados, inmobiliario y bitcoin, pero nunca sin informarse muy bien o formarse antes de hacerlo. J.M.G.: Finalmente, tienes hijos que están encaminando la Universidad y dentro de poco empezarán a trabajar. ¿Qué consejo le darías a quienes empiezan su carrera en un entorno tan competitivo? ¿Qué pasos deben seguir si aspiran a roles de liderazgo? ¿Cómo deben enfrentar el mundo global y digital que les toca vivir? J.P.: Sin duda que desarrollen una mentalidad de aprendizaje continuo, como inscribirse en cursos, leer libros, seguir a líderes de pensamiento y estar siempre actualizado sobre nuevas tendencias, tecnologías y metodologías. Por otro lado, es muy importante que los futuros profesionales sean conscientes de la importancia de las habilidades blandas, poco presentes en general en la educación convencional. Saber comunicar efectivamente, negociar, gestionar la agenda, adaptarse a los cambios y nuevas situaciones, desarrollar habilidad para resolver conflictos, escuchar con empatía, desarrollar un espíritu crítico, etc. Si a todo ello, le añades el dominio de otros idiomas, tienes muchas oportunidades para llegar más alto profesionalmente, y, sobre todo, personalmente. Para desarrollar roles de liderazgo deben contribuir a sacar lo mejor de los demás, empezando siempre por uno mismo y, por tanto, liderar con el ejemplo. Para aspirar a ser un buen líder, deben tener un deseo sincero de servir de ayuda al equipo, de aportar valor. También es muy importante enriquecerse con otras culturas, realidades sociales y empresariales de otros países. Recomendaría a todos los estudiantes que no dejaran pasar esa oportunidad. Por último, deben desarrollar competencias digitales. La tecnología es el núcleo del mundo laboral moderno. Es esencial estar familiarizado con las herramientas digitales y mantenerse actualizado en tecnologías emergentes como la Inteligencia Artificial, el análisis de datos, blockchain o la automatización. No se trata de convertirse en un experto en todas, sino de entender cómo estas tecnologías pueden transformar la industria en la que quieren trabajar.
7 Octubre 2024
Rincón del CISO
Sonia Pulgarín, Directora de CyberLideria MGZN, entrevista a Sara Lasso de la Vega, Regional Sales Manager Iberia en OPSWAT, y a Juanjo García Cabrera, Azure Director en Microsoft Spain. Sonia Pulgarín: Para comenzar, ¿podríais contarnos un poco sobre vuestras trayectorias profesionales y cómo llegasteis a ocupar vuestros actuales puestos en OPSWAT y Microsoft? ¿Qué os motivó a especializaros en el sector tecnológico? Sara Lasso: Supe que quería ser ingeniera en el último curso antes de la Universidad. Trabajé en SIEMENS muchos años como ingeniero de I+D y fui a vivir a Alemania como Business Strategy Manager. Al regresar a España cambié a Motorola y al año y medio me ofrecieron llevar las ventas de ciberseguridad del sur de Europa y Latinoamérica, pasando después a OPSWAT como responsable de ventas y canal de España y Portugal. El campo de la ciberseguridad es, hasta ahora, el más apasionante en toda mi carrera donde puedo ayudar a organizaciones y personas de forma muy directa. Juanjo García Cabrera: Pues desde el Spectrum a Microsoft han pasado muchas cosas, pero todas en el sector tecnológico. He pasado por empresas de desarrollo, comunicaciones, ciberseguridad, centro de datos, outsourcing y, en los diez últimos años, muy centrado en Cloud con Google y ahora Microsoft. Creo que la tecnología es, y será, la mejor herramienta para ayudar a evolucionar a la sociedad y, en general, para tener un mundo mejor. Colaboro también con fundaciones como asesor tecnológico. S.P.: ¿Cómo veis la evolución de la gestión de riesgos en vuestros sectores, especialmente con las crecientes regulaciones en ciberseguridad y compliance? ¿Qué rol creéis que juega la tecnología a la hora de ayudar a las organizaciones a mantenerse al día con estas exigencias? S.L.: La gestión de riesgos en ciberseguridad es fundamental. Analizando y clasificando las vulnerabilidades de una organización, se establecen medidas preventivas y de contingencia que permiten mitigar el impacto de una posible amenaza, contando, para ello, con marcos específicos de gestión de riesgos. La tecnología nos ayuda mediante, por ejemplo, la búsqueda proactiva de amenazas y la monitorización continua. J.C.: Llevamos ya muchos años con tecnología Cloud y hemos visto evolucionar a los clientes de on premise a nube privada, pública y ahora entornos híbridos. Además, la mayoría de los clientes tienen varios proveedores, en nube y on premise, añadiendo más complejidad. Es clave que ayudemos a los clientes con el gobierno, control y gestión de riesgos de estos entornos. La tecnología y el uso de inteligencia artificial facilitan esta tarea con herramientas de monitorización, control y automatización. S.P.: En un entorno donde los ciberataques son cada vez más sofisticados, ¿cómo trabajáis en vuestras respectivas empresas para garantizar la seguridad y la resiliencia de los clientes? S.L.: Con el foco en el cliente y una visión, sobre todo, preventiva y de actuación. El objetivo principal de OPSWAT es prevenir el malware y los ataques de día cero. Nosotros nos regimos por el lema de que cada archivo y cada dispositivo suponen una amenaza y que las amenazas deben abordarse en todas las ubicaciones y en todo momento: en la entrada, en la salida y en el reposo de los datos. Otra parte importante es la formación continua en ciberseguridad para todos aquellos integrantes de la organización. Siempre digo que la ciberseguridad es responsabilidad de todos, no solo del CISO y su equipo. J.C.: La velocidad de adopción de Cloud ha sido muy alta en los últimos años. Y la aparición y evolución de nuevas herramientas de seguridad, nos obliga a revisar, e incluso rediseñar, los entornos de nuestros clientes para garantizar su seguridad y resiliencia. Microsoft ha lanzado la Iniciativa Futuro Seguro (SFI) para trabajar y velar por la ciberseguridad de forma interna, para nuestros clientes y la industria. Recientemente se ha creado un Consejo de Gobernanza de Ciberseguridad y el nombramiento de directores adjuntos de Seguridad de la Información (CISO). Como dato curioso, este año todos los empleados de Microsoft tienen incluido KPIs de seguridad en las mediciones de rendimiento. S.P.: La IA está transformando muchos aspectos de los negocios. ¿Qué papel veis que juega la IA en la evolución de la ciberseguridad y la computación en la nube? S.L.: Los algoritmos de IA Generativa aplicada a ciberseguridad destacan por procesar grandes volúmenes de datos en tiempo real, lo que permite una rápida detección y ayuda en el análisis de amenazas. Al identificar patrones y anomalías indicativas de ciber amenazas, la IA permite a las organizaciones detener, de forma preventiva, posibles ataques antes de que causen un daño real. Por último, la ciberseguridad basada en IA puede extraer información de un ataque y transformar esta información en datos que se agruparán de forma que se puedan analizar y así ayudar al proceso de toma de decisiones de una forma más rápida y simple. J.C.: El mensaje de “copiloto” que estamos llevando al mercado lo deja claro, la IA ha venido para ayudarnos a ser más eficientes. “Copilot para seguridad” es una herramienta que nos permite analizar y procesar muchos datos en tiempo real, preguntarle en lenguaje natural y recibir respuestas prácticas a tareas comunes de seguridad y TI en cuestión de segundos. Nos va a permitir evaluar la exposición a los riesgos y responder de forma inmediata. Esto supone un reto de adaptación para todos. Tenemos que trabajar junto con los partners para llegar a todos nuestros clientes y que adopten estas herramientas de IA de la mejor manera posible. S.P.: En tiempos de incertidumbre, ¿qué prácticas y estrategias consideráis esenciales para asegurar la resiliencia en el entorno tecnológico? S.L. y J.C.: Para asegurar la resiliencia en el entorno tecnológico, es fundamental implementar una combinación de prácticas y estrategias que aborden tanto la prevención como la recuperación ante incidentes, garantizando así la continuidad del negocio y la protección de los datos. Destacaría la necesidad de añadir redundancia eliminando puntos únicos de fallo, monitorización y gestión de alertas empleando herramientas de IA, automatización y orquestación, y muy importante también, la capacitación y cultura organizacional de las empresas. Los entornos Cloud ofrecen soluciones con todas estas capacidades, pero su adopción todavía es muy baja, nos queda mucho trabajo. S.P.: Dado que Microsoft y OPSWAT son líderes en sus respectivos campos, ¿cómo veis la colaboración entre empresas tecnológicas para abordar problemas comunes, como la ciberseguridad y la sostenibilidad? S.L.: En materia de ciberseguridad, además de compartir información de amenazas entre los diferentes clientes a los que da servicio una misma organización, es importante colaborar de forma externa. Existen varias iniciativas. ENISA, la Agencia de Ciberseguridad de Europa estimula la cooperación activa entre las partes interesadas en la ciberseguridad de los Estados miembros con las instituciones y agencias de la UE mediante el intercambio de conocimientos, la creación de capacidades y la sensibilización [1]. Por otro lado, INCIBE ha sido designado como Centro de Coordinación Nacional (NCC-ES) en España del Centro Europeo de Competencia en Ciberseguridad (ECCC). Este centro es una iniciativa europea que se enmarca dentro de las políticas europeas en ciberseguridad y que tiene como objetivo crear un ecosistema industrial y de investigación sobre ciberseguridad interconectado a escala de la UE, mejorando la cooperación entre las partes interesadas para hacer el mejor uso posible de los recursos y conocimientos técnicos [2]. También tengamos en cuenta que el CCN-CERT creó la Red Nacional de SOC (RNS), plataforma que integra a todos los SOCs del territorio nacional, ya sean públicos o privados [3]. J.C.: Los clientes tienen que analizar información y tomar decisiones en base a diferentes fuentes, herramientas y proveedores. La estrategia de Microsoft, desde hace un tiempo, es crear herramientas neutrales que permitan trabajar con cualquier tecnología, esté en otro proveedor Cloud o en on premise en el cliente. Microsoft Fabric, por ejemplo, es una solución que facilita la integración y cooperación de datos independientemente del origen de los mismos. A partir de aquí podremos pedir a nuestro “copiloto” que nos procese esa información para trabajar de forma unificada. Los partners también están haciendo una labor increíble ayudando a los clientes a adoptar todas estas recomendaciones de fabricantes y organismos como ejercicio de capacitación para la adopción de la IA. No todos los clientes están preparados para poder implementar inteligencia artificial sobre sus datos. S.P.: ¿Qué valores consideráis fundamentales en vuestros roles como líderes? ¿Cómo se puede mantener un equilibrio entre la presión del negocio y la preservación de un liderazgo ético y orientado a las personas? S.L.: Como bien dices Sonia, la ética profesional es uno de mis valores fundamentales, no solamente como persona sino como representante de la empresa para la que trabajo. La voluntad es otro punto importante, para la consecución de objetivos, trabajando en equipo, desde el management a tu equipo. Innovación y aprendizaje sobre el uso de nuevas tecnologías y cómo aplicarlas al negocio, ayudando a los clientes y partners en su implementación. J.C.: Con la velocidad de vértigo a la que evoluciona y aparecen nuevas tecnologías, es fundamental tener una buena planificación, una hoja de ruta clara y mucha capacidad de adaptación al cambio. Lo que antes era a medio plazo, ahora se ha convertido en muy corto plazo. Y las decisiones sobre estrategia en tecnología que antes podían durar varios años ahora es probable que solo valgan para un proyecto concreto. La tecnología y, en especial, la inteligencia artificial, ha llegado para ayudarnos a ser más productivos. Es fundamental que como líderes ayudemos a las personas a que adopten estas herramientas de la forma más rápida y eficiente posible. La presión de negocio también evolucionará al mismo ritmo y aparecerán nuevos retos que solo será posible afrontar, si hemos trabajado previamente en las personas. S.P.: Fuera del trabajo, ¿cuáles son vuestras pasiones o hobbies? ¿Cómo creéis que estos intereses personales influyen en vuestro estilo de liderazgo y enfoque hacia los retos profesionales? S.L.: Me considero una persona con mucha iniciativa y ganas de hacer que las cosas salgan y salgan bien. La positividad es uno de mis rasgos fundamentales, aunque siempre con los pies en la tierra. Me encanta seguir aprendiendo y recientemente he descubierto una pasión: la comunicación de tecnología, tanto como portavoz de mi empresa como en general y, por ello, me he unido a los grupos de Women4Cyber - Spain y WOMCY para EEUU, Latinoámerica y Caribe. Me encanta aprender de forma continua viendo cómo mejorar, trabajando con personas de todo el mundo y espero en un futuro poder ayudar a aquellos que no tienen acceso a estas herramientas o no saben cómo usarlas poniendo a su disposición charlas presenciales o webinars. J.C.: Siempre me ha gustado la divulgación, participar en eventos, formar a gente, asesorar a empresas y ayudar aprovechando mi experiencia y conocimiento en tecnología. Desde hace tiempo trabajo en capacitación de personas que no están tan cerca de la tecnología, como podemos estar nosotros, para evitar que se queden fuera de este tren de la IA y ciberseguridad. Hace dos años que colaboro con entidades sin ánimo de lucro para llevar la adopción de la tecnología a ese tercer sector donde tanto podemos ayudar. No solamente para uso interno sino también como valor añadido en los proyectos que ejecutan las fundaciones. Uno de mis últimos proyectos ha sido la creación de la Fundación Oceánica, un proyecto para la concienciación y conservación de nuestros mares, donde uno de los pilares fundamentales es el uso de la tecnología para proyectos científicos. S.P.: Muchísimas gracias a los dos por compartir con nosotros vuestras iniciatrivas y conocimientos [1] https://www.enisa.europa.eu/about-enisa/about/es [2] https://administracionelectronica.gob.es/pae_Home/pae_Actualidad/pae_Noticias/Anio2023/Octubre/Noticia-2023-10-16-nueva-plataforma-colaborativa-Centro-Europeo-Competencia-Ciberseguridad-.html [3] https://rns.ccn-cert.cni.es/red-nacional-soc
7 Octubre 2024
Rincón del CISO
Iván Sánchez López, CISO de RSI, entrevista a Roberto Llop, Regional Vice President Sales en West & South Europe de CyberArk. Iván Sánchez: Roberto, has tenido una trayectoria impresionante en el mundo de la ciberseguridad. ¿Podrías contarnos un poco sobre tu recorrido hasta llegar a tu posición actual como Regional Vice President Sales en CyberArk y qué es lo que más te apasiona de tu rol? Roberto Llop: Creo que mi carrera ha ido paso a paso, pero de manera muy lógica. Soy ingeniero y empecé en desarrollo, pero vi en poco tiempo que el desarrollo no era lo que más me apasionaba y encontré pronto un puesto de ingeniero de sistemas en una multinacional de IT. Al cabo de dos años descubrí que mi verdadera pasión era tratar con clientes en cualquier ámbito del negocio, y tuve la oportunidad de pasarme al área comercial. Tras cinco años como comercial me ascendieron a director de un área, cinco años después a director comercial, dos años después a director general… y después comencé con puestos internacionales que me llevaron a dirigir la empresa en Portugal un par de años y después con puestos de gestión global de clientes y de dirección regional de equipos en Europa, Oriente Medio y África. Mis inicios fueron en IT, pero en 2007 tuve la enorme suerte de poder dar el salto a una compañía de Ciberseguridad de gran tradición, RSA, y allí, durante trece años, tuve la ocasión de trabajar en múltiples regiones en Europa, Oriente Medio y África, y, sobre todo, en múltiples dominios de la ciberseguridad, algo que siempre he valorado como una experiencia transformadora. Desde 2019 estoy en CyberArk como responsable una de las mayores regiones en tamaño de negocio de toda Europa, y viviendo el reto cada día como si estuviera empezando de nuevo. Un placer. Hay tres cosas que me apasionan por encima de todo, espero no sonar muy tópico. Lo primero es la satisfacción de los clientes. Establecer relaciones de confianza y comprobar que el cliente está contento con el valor que recibe por la inversión que hace, es mi mayor motivación. Lo segundo es la gestión de los equipos. Atraer, gestionar, motivar y desarrollar el talento de las personas que trabajan en mis equipos es algo que también disfruto todos los días. Sobre todo, con los jóvenes de los que he tenido la ocasión de ser mentor en muchos casos y a los que ahora veo en posiciones de mucha responsabilidad, por lo que me siento muy orgulloso. Y, por último, la satisfacción de conseguir o exceder los objetivos en la empresa. Es el premio a todo el esfuerzo de cada año, sin duda, y lo vivo con pasión. La combinación positiva de estas tres cosas es lo que me mueve y me recompensa cada día. I.S.: ¿Cómo gestionas los riesgos en un entorno empresarial tan cambiante como el de la ciberseguridad, y cuál es el papel del compliance en tu estrategia? R.LL.: Las preocupaciones de las organizaciones sobre la ciberseguridad deben considerarse como otro riesgo para el negocio, como lo son las condiciones económicas cambiantes o la probabilidad de que un competidor supere a otro en el mercado con un producto mejor y más barato. El riesgo de ciberseguridad es diferente según la industria. En las infraestructuras críticas, un mercado clave para CyberArk, el riesgo de ciberseguridad se considera en términos de cómo un ataque podría afectar a la capacidad de suministrar, por ejemplo, electricidad a los ciudadanos. En general, la forma en que aconsejamos pensar en la evaluación del riesgo de ciberseguridad es averiguar qué es lo más importante para el negocio y la probabilidad, el método y la gravedad potencial por la cual ese activo o información, sea cual sea, puede ser el objetivo de los atacantes. El cumplimiento está relacionado con el riesgo y es un enfoque doble para CyberArk. Por un lado, lo que ofrecemos a nuestros clientes tiene que cumplir con los estándares de su industria en una gran variedad de áreas. En el gobierno de los EE. UU., por ejemplo, ciertos productos no pueden ser adoptados por ciertas agencias federales si estos productos no están autorizados por FedRAMP, y nos preocupa enormemente estar en los máximos niveles de cumplimiento en todos los mercados en los que trabajamos, como el español, por supuesto, en cuanto a estar cualificados por el CCN-CERT estando registrados en el catálogo de productos STIC. Por otro lado, ayudamos a los clientes a implementar herramientas y prácticas de ciberseguridad para que cumplan con lo que sea importante en su industria. A modo de ejemplo, la Ley de Resiliencia Operativa Digital (DORA) pretende ayudar a las organizaciones del sector financiero de la UE a mejorar su resiliencia frente a los ciberataques. CyberArk trabaja con las organizaciones afectadas para comprender DORA y cómo se aplica, asignar controles de seguridad específicos a los requisitos de la Ley y cumplir con estos requisitos protegiendo todas las identidades con acceso de alto riesgo, desde administradores de TI hasta proveedores, en todos los entornos, incluida la nube híbrida. I.S.: Con la creciente sofisticación de las amenazas cibernéticas, ¿cómo se prepara CyberArk para enfrentarlas? ¿Cuáles son las tendencias más preocupantes que ves en el horizonte? R.LL: Todos los profesionales de la seguridad a los que preguntamos en nuestra investigación anual sobre el panorama de amenazas esperan que continúen y se intensifiquen los ataques que comprometan las identidades en el próximo año, acentuados, además, por ejemplo, por situaciones como tensiones económicas, factores geopolíticos, adopción de la nube o el trabajo híbrido que se ha extendido a todo el mundo. Esto será a través de un amplio espectro de nuevas identidades, nuevos entornos y métodos de ataque. Vivimos un auge sin precedentes de las identidades humanas y de máquinas, atacantes multinube, innovadores y bien financiados, que harán que la seguridad de la identidad sea la máxima prioridad este año. Básicamente, nuestra investigación sobre el panorama de ciberamenazas de 2024 establecía lo siguiente: en cuanto nuevas amenazas, las identidades no humanas (robots, máquinas, aplicaciones..) representan un mayor riesgo que las humanas, por tamaño y escala. En cuanto a los nuevos entornos, el 91% de los encuestados están muy preocupados por el riesgo de terceros, dada la dependencia en cuanto al trabajo híbrido y la cadena de suministro global. Y, en cuanto a los nuevos métodos de ataque, el 70% consideran que sus empleados están preparados para identificar “deepfakes” o suplantaciones de sus directivos mediante IA. La cuestión es si esta asunción será acertada…habrá que esperar a comprobarlo porque la suplantación de identidades de una u otra forma va a continuar. Y por citar algo de IA, un área específica que esperamos que pase a primer plano es entorno al aumento del uso organizativo, las pruebas y la experimentación con modelos de lenguaje de gran tamaño. El gasto de las empresas en IA está despegando, con un aumento de las inversiones en servidores y aplicaciones de IA, así como en el uso masivo de infraestructura para entrenar grandes modelos de lenguaje (LLM) por parte de los proveedores de infraestructura cloud. Lo interesante es que, si bien los riesgos de seguridad de la IA no son únicos, su alcance y escala podrían serlo. Los LLM se tienen que cargar continuamente con datos de entrenamiento nuevos de toda la organización, y por ello se van a convertir en el próximo objetivo de alto valor para los atacantes tan pronto como las empresas los construyen. Debido a que no se pueden entrenar con datos de prueba, los datos están actualizados y pueden contener y revelar información sobre propiedad intelectual, secretos financieros y otra información altamente confidencial. Los atacantes seguro que van a intentar explotar cualquier vulnerabilidad en estos sistemas complejos y, si bien no existe una solución de seguridad milagrosa para la IA, hay cosas que las organizaciones pueden hacer para abordar algunos de estos problemas. Los CISOs van a tener que centrarse en mejorar su postura de seguridad de la identidad de IA a medida que el mercado madura. I.S.: La IA está transformando muchas industrias, incluida la ciberseguridad. ¿Qué opinas de la incorporación de la IA en este sector y qué impacto crees que tendrá a largo plazo? R.LL.: Es un tema apasionante. En este sentido, la IA no solo está cambiando la forma de gestionar las identidades digitales y los controles de acceso, sino también la forma en que equilibramos la productividad y la seguridad, por lo que el impacto transformador de la inteligencia artificial (IA) en este ámbito es tremendo. Al desarrollar capacidades basadas en IA para sistemas IAM, a menudo es necesario elegir entre mejorar la productividad del usuario y mejorar las medidas de seguridad. Sobre todo, porque algunas capacidades de IA agilizan las operaciones del usuario y mejoran la eficiencia, mientras que otras apuntan a reforzar la seguridad. En este punto, los clientes ven las funciones basadas en IA como potenciadores de la productividad, ya que les ayudan a trabajar de forma más eficiente y acortan la curva de aprendizaje. Algunas funciones basadas en IA, como los chatbots, se centran en la productividad, mientras que otras, como los motores de recomendación de políticas, combinan la productividad con la seguridad. Estas funciones pueden agilizar el trabajo de los usuarios y proporcionar conocimiento colectivo o basado en heurísticas, guiándolos para tomar mejores decisiones y mejorar la seguridad. Otras capacidades, como la detección y alerta sobre actividades sospechosas, se inclinan aún más hacia el ámbito de la seguridad. Uno de los principales efectos de la introducción de las herramientas de IA generativa en el lugar de trabajo y cómo impactará en la ciberseguridad tiene que ver con la creación, a gran escala, de nuevas identidades. Los nuevos entornos ya están impulsando un aumento sin precedentes de las identidades y las herramientas de AI generativa ayudarán a escalarlo. Las identidades son la base sobre la que se construye el negocio digital. Cambiará la forma en que pensamos y con lo que tenemos que lidiar de muchas maneras, y las organizaciones son conscientes de ello. Según nuestro informe de tendencias anual, nueve de cada diez profesionales de la seguridad en España esperan un ataque impulsado por IA en los próximos doce meses, así que ya podemos imaginar el impacto. Esta ingente proliferación de identidades introduce nuevos riesgos que hay que gestionar. Y, claro, luego están los riesgos de la aplicación de la propia IA generativa como los que la investigación de CyberArk Labs ha demostrado sobre cómo se puede solicitar a los LLMs que creen malware, y lo hacen de forma muy efectiva. La IA ha puesto los ataques de nivel avanzado al alcance del atacante inexperto y, por lo tanto, podemos esperar ver un volumen de ataques mucho mayor, así como ataques de mayor calidad y más efectivos. La IA generativa es una de nuestras mayores oportunidades y una de nuestras mayores amenazas. Vemos que la IA generativa, como ChatGPT, se utiliza para muchas iniciativas muy positivas y podría utilizarse para ayudar a mejorar la seguridad de muchas maneras. Pero también se está utilizando para ayudar a los atacantes a ser más selectivos y disruptivos. Estamos viendo cómo la IA generativa impulsa una nueva ola de innovación de los atacantes, que muchas organizaciones simplemente no están preparadas para detectar o defenderse. I.S.: En un entorno cada vez más centrado en la sostenibilidad, ¿cómo aborda CyberArk sus iniciativas ESG? ¿Qué importancia crees que tienen estos aspectos en la ciberseguridad? R.LL.: En 2023, llevamos a cabo un análisis de impacto ESG por segunda vez, incorporando las perspectivas de varias partes interesadas, incluidos empleados, clientes e inversores, para comprender mejor cómo los riesgos y oportunidades relacionados con ESG pueden afectar a nuestro negocio y alinear nuestros esfuerzos con nuestra estrategia empresarial. Como empresa de ciberseguridad, nuestros clientes confían en CyberArk como socio de confianza, y es nuestro deber liderar el camino de la gobernanza para garantizar que CyberArk esté hecho para ser un socio a largo plazo, para seguir siendo capaz de proteger a nuestros clientes en el mayor grado posible. Tanto nuestro equipo directivo como el propio Consejo de la compañía siguen comprometidos en impulsar el progreso en áreas como la diversidad de la junta directiva, así como nuestros esfuerzos continuos en materia de Ética y Cumplimiento, para mantener los más altos estándares de integridad en nuestro negocio. La seguridad es importante para fortalecer la sostenibilidad. En CyberArk nos orgullecemos de ser líderes en la seguridad de las identidades, y nuestro trabajo tiene un propósito claro: crear un mundo más seguro que ayude a proteger a nuestros clientes del daño de los ciberataques. La identidad es uno de los vectores de ataque más frecuentemente explotados, y el panorama de amenazas actual es de los más graves de la historia. No es de extrañar que el robo de credenciales siga siendo la principal preocupación de los profesionales de la ciberseguridad. Nuestros productos y soluciones ayudan a nuestros clientes a construir negocios más sostenibles proporcionándoles herramientas para ejecutar sus estrategias de manera segura. Como líder en nuestra industria, nos esforzamos por extender nuestro propósito más allá de nuestra propia misión y las soluciones que ofrecemos a los clientes, y estamos comprometidos en causar un impacto positivo en nuestros empleados, clientes, socios y accionistas. Para nosotros ser un líder significa permanecer firme en nuestros valores. Nuestros valores son la base de todo lo que hacemos y están integrados en nuestro modo de funcionamiento. Los principios de nuestro Programa ESG incluyen: Inclusión: Comunicación y búsqueda de retroalimentación en la comunicación con nuestros empleados internos y actores externos. Transparencia: Mantener la confianza a través de la divulgación y el debate honesto sobre cómo vamos progresando. Progreso: Lograr un progreso medible y sostenible en las áreas de interés que tienen el mayor impacto para el negocio y los diferentes actores con los que nos relacionamos. Y las principales áreas de impacto de ESG en las que trabajamos, son las siguientes: Ambiental: Energía y Emisiones; Cambio Climático Social: Salud y Bienestar; Diversidad, Igualdad en Inclusión; Retención, Compromiso y Desarrollo de nuestros empleados Gobierno: Protección de Datos y Privacidad; Código Ético y Cumplimiento; Seguridad de la Información y Vigilancia; Gobierno Corporativo I.S.: En un sector tan crítico como el de la ciberseguridad, la resiliencia es clave. ¿Cómo defines la resiliencia dentro de tu equipo y en la estrategia de CyberArk? ¿Hay alguna lección que hayas aprendido recientemente sobre este tema? R.LL.: La seguridad de la identidad es nuestro negocio, y nos esforzamos por desarrollar y ofrecer los mejores productos y servicios de seguridad de la industria, diseñados para proteger las joyas de la corona de nuestros clientes: sus datos. La estrategia de seguridad de CyberArk está bien definida e implementada en toda la empresa, y CyberArk cuenta con equipos de seguridad dedicados que supervisan los estándares, las prácticas y los controles de seguridad de la información corporativa para proporcionar el más alto nivel de seguridad en todos los datos y activos críticos de la empresa. El desarrollo y el mantenimiento de esta resiliencia adopta muchas formas. Colaboramos activamente con nuestros clientes, nuestras empresas homólogas de SaaS y expertos en seguridad de productos, como miembros de la Cloud Security Alliance (CSA). Ayudamos a los clientes a identificar y eliminar las amenazas de seguridad tal y como evolucionan, y a limitar el impacto y la duración de los incidentes de seguridad. Mejoramos continuamente nuestros procesos relacionados con la seguridad, las prácticas de desarrollo de productos y los procedimientos operativos estándar (SOP). Mantenernos en estándares altos es muy importante para nuestra empresa. CyberArk reconoce la importancia de mantener medidas sólidas de ciberseguridad y, por ello, hemos desarrollado e implementado un Programa de Gestión de Riesgos de Ciberseguridad preparado para proteger la confidencialidad, la integridad y la disponibilidad de nuestros sistemas e información críticos. Nuestro programa de gestión de riesgos de ciberseguridad está centrado en la gestión de los riesgos relacionados con nuestra seguridad de la red, de nuestros productos y de la nube, incluidas las medidas y controles de seguridad para identificar, proteger, detectar, responder y recuperar ante cualquier riesgo de la ciberseguridad. Utilizamos el marco de seguridad del NIST como guía para ayudar a evaluar y mejorar nuestro programa. Nuestro programa de gestión de riesgos de ciberseguridad está integrado en nuestro proceso general de gestión de riesgos y comparte metodologías comunes, presentación de informes, canales y procesos de gobernanza que se aplican a lo largo de todo el proceso de gestión de riesgos para otros aspectos legales, de cumplimiento, estratégicos, operativos, y áreas de riesgo financiero. Llevamos a cabo evaluaciones de riesgos y evaluaciones externas, auditorías en nuestra red corporativa al menos anualmente, así como las evaluaciones de seguridad efectuadas por organismos calificados. CyberArk es ISO/IEC 27001:2022, ISO/IEC 27017:2015 e ISO/IEC Certificado 27018:2019 para Seguridad de la Información Sistemas de Gestión (SGSI). Además, muchas de nuestras soluciones de software como servicio (SaaS) tienen la acreditación SOC 2 Tipo 2 y SOC 3, como demandan nuestros clientes globales. Y si tengo que citar alguna lección aprendida, es respecto al enfoque de las compañías en cuanto a resiliencia. CyberArk es una compañía de ciberseguridad y todo lo que hacemos, incluidos nuestros procesos internos, el desarrollo de nuestras soluciones, los métodos de producción, distribución, comunicación, etc, todo está pensado desde el punto de vista de la seguridad. La realidad es que todos estamos expuestos a amenazas constantemente, pero este enfoque de nuestro negocio nos hace estar mucho más preparados para afrontarlas con éxito, tanto nosotros como nuestros clientes y partners. Es una visión estratégica que subyace a todo lo que hacemos. I.S.: ¿Qué valores consideras fundamentales en tu carrera y cómo los aplicas en tu liderazgo diario? ¿Hay algún principio que guíe tus decisiones profesionales? R.LL.: En un entorno tan dinámico como el de la tecnología o el de la ciberseguridad, en el que además vivimos de las relaciones de a largo plazo con nuestros clientes y partners, que depositan su confianza en nosotros para resolver sus problemas de negocio, siempre he valorado por encima de todo la Integridad. Hacer lo correcto para la empresa y para los clientes, hacer siempre lo que se dice y ser siempre el mismo, independientemente de con quien hable o donde esté, lo considero fundamental. No soporto el “todo vale” ni el cortoplacismo, y siempre he preferido el actuar pensando en el largo plazo. Es fundamental transmitir confianza de forma creíble, y para ello los clientes y partners necesitan saber que la tecnología es sólida, por supuesto, pero que cuentan con un socio fiable con el que trabajar en grandes objetivos. También me apasiona el avanzar en una situación de cambio constante, y que esto se perciba como algo positivo y estimulante para la organización. El ser capaz de transmitir una visión a los equipos, razonar con ellos para que la adopten con entusiasmo y trabajar juntos para ponerlo en práctica, me apasiona. Es una forma de vida y algunas veces sale mejor que otras, pero siempre merece la pena. Y, por último, soy una persona de personas. Disfruto en el contacto diario de la realidad del mercado, de tratar con todos los actores del negocio, internos y externos, y considero que poder relacionarme cada día con gente tan competente e interesante, de la que aprendo todos los días, y de tantas áreas en este ecosistema en el que vivimos de la ciberseguridad, es un verdadero privilegio. Estar aquí y ahora contigo, Iván, es un gran privilegio. I.S.: ¡Muchas gracias Roberto! Por último, tu rol implica una gran responsabilidad y seguro que tiene un alto nivel de exigencia. ¿Cómo logras mantener el equilibrio entre tu vida personal y profesional? ¿Qué haces fuera del trabajo para desconectar y recargar energías? R.LL.: En esto no hay recetas mágicas. En mi caso, en mi familia, siempre hemos optado por la calidad más que por la cantidad. Está claro que estos trabajos requieren mucha dedicación, así que nuestra decisión familiar siempre ha sido que el tiempo que tengamos para nosotros cuente de verdad y sea tiempo de calidad, y hasta ahora nos ha dado muy buen resultado. También tengo la enorme suerte de me gusta mucho mi trabajo y lo vivo con pasión, lo que siempre ayuda a compaginar los dos aspectos de la vida, y he aprendido mucho a gestionar el tiempo con el paso de los años, por supuesto. Por lo demás, soy una persona activa y me encanta, sobre todo, escaparme a la naturaleza. Salgo a la montaña casi todos los fines de semana y constantemente hacemos planes de a donde iremos la siguiente vez, qué nuevo pico queremos subir, o qué travesía vamos a hacer. También disfruto mucho de vivir en Madrid y de poder ir al teatro, a conciertos y a exposiciones, con regularidad. Y cuando puedo, me escapo a bucear. Tenemos la suerte de bucear toda la familia y esto es, sin duda, la mejor manera de desconectar todos juntos. Debajo del agua bastante tienes con pensar en el aquí y ahora, como en el yoga, que también practico, y es una terapia fantástica para recargarte de energía positiva. I.S.: Gracias por compartir con nosotros todo tu conocimiento y por ayudarnos a conocerte un poco mejor Roberto. R.LL.: Un placer
7 Octubre 2024
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

