Rincón del CISO
Todos hemos escuchado alguna vez el dicho de que sólo hay dos tipos de empresas: las que han sido ciberatacadas y las que no. Esa frase ha evolucionado a que sólo hay dos tipos de empresas: las que saben que han sido ciberatacadas y las que desconocen que están sufriendo un ataque. Estemos en cualquiera de esas situaciones, la única certeza es que, desgraciadamente, antes o después vamos a ser víctima de un ciberataque y tendremos que responder y, más que probablemente, recuperarnos. El mundo interconectado de hoy unido a la -continua e interminable- transformación digital que las empresas están abordando provoca que la ciberseguridad se haya convertido en un pilar fundamental para la continuidad de los negocios. Las amenazas cibernéticas son cada vez más sofisticadas y frecuentes, lo que subraya la necesidad de que las empresas desarrollen una capacidad cuyo término se ha puesto muy de moda: la resiliencia. Y más cuando sabemos que incidentes actuales como brechas de datos pueden suponer pérdidas millonarias para las empresas, sin contar el daño reputacional y la pérdida de confianza de los clientes. En este entorno, la resiliencia no sólo es una ventaja competitiva, sino una necesidad crítica. ¿Pero qué es realmente la resiliencia empresarial? De manera general, lo podemos definir como la capacidad de una organización para anticiparse, resistir, recuperarse y adaptarse a eventos disruptivos que puedan afectar severamente a sus operaciones. En el contexto de la ciberseguridad, esos eventos son los ciberincidentes. Para fortalecer la resiliencia, es esencial realizar una evaluación exhaustiva de riesgos para comprender cuál es la situación de la compañía. Esto incluye la identificación de procesos y activos críticos, el análisis de amenazas potenciales, la evaluación de las vulnerabilidades existentes, la priorización de riesgos, así como el diseño e implantación de estrategias y planes de respuesta. No podemos olvidar que debemos contar con políticas claras y procedimientos estandarizados, abarcando desde la gestión de accesos hasta la formación y concienciación de las personas. Y algo que es tan lógico como imprescindible: probar, probar y probar los planes de respuesta para estar entrenados y lo mejor preparados posibles para hacer frente a un evento disruptivo. La verdad es que para aquellos que llevamos tiempo trabajando en tecnología y gestión de riesgos, nada de lo anterior parece novedoso. Sin embargo, la realidad nos dice que la madurez en implantar modelos de resiliencia o los tradicionales sistemas de gestión de continuidad de negocio no es alta, especialmente, en empresas medianas o pequeñas. Y en muchos casos donde se implantó fue derivado del típico proyecto de implantación soportado por una ppt de cientos de slides que no tuvo -nunca mejor dicho- continuidad e integración en la operación real de la compañía. Por tanto, sin implantar un modelo de mejora continua, nada de lo realizado valdrá para mucho. Y, a pesar de la obviedad de todo lo comentado, tal como ocurrió con la protección de datos y sucede actualmente en el ámbito de la ciberseguridad en general, ha sido necesario generar regulación al respecto como DORA o NIS2, entre otras. Pero la regulación en sí no es la que está haciendo efecto, sino las multas millonarias de las sanciones o el impacto en los órganos de dirección de las compañías. Siendo -ya- conscientes de que más pronto que tarde sufriremos un ciberataque, ¿estamos -realmente- preparados para hacerle frente o sólo estamos preparados para “pasar” una auditoría o ni siquiera eso? Enrique Miranda, Miembro del Board de CIONET y Consejero Independiente.
15 Julio 2024
Rincón del CISO
Se encuentra en León y en él se han invertido más de 7,5 millones de euros. En este primer Laboratorio Nacional de Ciberseguridad, fabricantes y empresas podrán ensayar sus soluciones antes de incorporarlas al mercado. El objetivo es que puedan asegurarse de que cumplen con los estándares internacionales de ciberseguridad. El Instituto Nacional de Ciberseguridad (INCIBE) ha puesto en marcha, en León, el primer Laboratorio Nacional de Ciberseguridad, un proyecto en el que se han invertido más de 7,5 millones de euros y que está orientado principalmente a las empresas tecnológicas. En él, y según explican desde el INCIBE, «los centros de investigación, empresas y agentes del sector de la ciberseguridad podrán ensayar diferentes soluciones que estén desarrollando, reduciendo así el coste y el tiempo necesario para incorporar al mercado nuevos productos». También actuará como «campo de pruebas, para que se puedan simular amenazas cibernéticas, y desarrollar herramientas y estrategias para proteger la infraestructura digital». Primer laboratorio público dotado de redes 5G El Laboratorio Nacional de Ciberseguridad nace, por tanto, con la misión principal de «incrementar la confianza digital, y potenciar la ciberseguridad y la resiliencia en la industria (en colaboración con fabricantes e investigadores) a través de rigurosos ensayos en tecnologías emergentes como el 5G, los sistemas de control industrial, el Internet de las Cosas (IoT), la Inteligencia Artificial (IA) o los vehículos conectados», señalan desde el INCIBE. Durante su inauguración, que ha tenido lugar este lunes 8 de julio en León, el director general de INCIBE, Félix Barrio, y los expertos del laboratorio, presentaron ejemplos de pruebas de evaluación de la ciberseguridad de redes 5G y dispositivos conectados, tales como teléfonos móviles, drones, o sistemas de control industrial. Porque éste es «el primer laboratorio público dotado de redes 5G para experimentación y análisis de dispositivos conectados mediante herramientas software y hardware», afirman desde el INCIBE. Por ello, fabricantes, usuarios y empresas que desarrollen entornos 5G podrán acceder al laboratorio a efectos de contrastar los requisitos de ciberseguridad de la tecnología. Un laboratorio para cumplir con los estándares internacionales de ciberseguridad La creación del Laboratorio se enmarca en la Ley Europea de Ciberresiliencia (CRA, por sus siglas en inglés) aprobada por el Parlamento Europeo el pasado 12 de marzo. En ella se establecían normas más estrictas en materia de ciberseguridad, para «crear un sistema fiable para los operadores económicos y garantizar que la ciudadanía de la UE pueda utilizar los productos del mercado de forma segura». Esta norma cubre, según explican desde el INCIBE, la práctica totalidad de los productos digitales que se usan por ciudadanos y empresas, requiriendo un complejo y considerable trabajo de verificación y control. Y de ahí partió la necesidad de reforzar las herramientas de seguimiento y verificación a través del recién creado Laboratorio Nacional de Ciberseguridad. Porque en él «se podrán someter a contraste los productos digitales», para verificar, precisamente, «que cumplen con los estándares internacionales de ciberseguridad». «Este laboratorio -dijo el ministro de Transformación Digital, José Luis Escrivá, durante su inauguración- va a servir, entre otras cosas, para comprobar de manera experimental cómo todo tipo de dispositivos que utilizamos en la vida diaria, que tienen conexión a Internet, es decir el Internet de las Cosas, van a cumplir con los estándares que fija el reglamento europeo”. Los vehículos y productos militares, excluidos de la CRA La Ley Europea de Ciberresiliencia (CRA) persigue esencialmente cuatro objetivos: Garantizar que los fabricantes mejoren la seguridad de los productos que tienen elementos digitales en la fase de diseño y desarrollo y a lo largo de todo su ciclo de vida. Garantizar un marco coherente de normas de ciberseguridad, facilitando su cumplimiento por parte de los fabricantes de hardware y software. Mejorar la transparencia de las características de seguridad de los productos con elementos digitales. Y permitir que las empresas y los consumidores utilicen estos productos de manera segura. Sólo se excluyen los productos de carácter médico y los relacionados con la aviación civil, los vehículos y los productos militares. La CRA tampoco cubre los servicios SaaS (en la nube), a menos que estos sirvan para la elaboración de productos con elementos digitales, según concluyen desde el INCIBE.
12 Julio 2024
Rincón del CISO
Celonis, líder mundial en inteligencia y minería de procesos, ha anunciado hoy un importante avance para ayudar a las empresas a lograr la optimización de procesos de extremo a extremo a través de una nueva solución de orquestación de procesos impulsada por IA desarrollada en colaboración con Emporix, líder en comercio empresarial componible. "Las herramientas existentes y las estrategias de automatización por sí solas no pueden cumplir la promesa de optimización de procesos de extremo a extremo", explica Carsten Thoma, presidente de Celonis. "Por sí solas, solo transforman tareas individuales, lineales y aisladas. Las empresas necesitan una capa de gestión inteligente y conectada para garantizar que todos sus recursos, sistemas y personas trabajan en sincronía, así como lograr una verdadera optimización de procesos de extremo a extremo y una transformación empresarial." El Emporix Orchestration Engine es la primera plataforma de orquestación consciente del contexto de los procesos. Aprovechando la inteligencia de procesos de Celonis para orquestar procesos de extremo a extremo en tiempo real, permite a las empresas establecer operaciones ágiles basadas en datos y aumentar la eficiencia general mediante el uso de IA para optimizar continuamente los procesos con una intervención humana mínima. El Orchestration Engine utiliza información sobre los procesos -conocida como eventos desencadenantes- de la plataforma Celonis Process Intelligence para impulsar una respuesta casi instantánea e iniciar una secuencia dinámica de acciones en capas a través de los sistemas y herramientas asociados, incluyendo automatizaciones, flujos de trabajo y tareas. Utilizando plantillas de ejecución personalizadas, orquesta las acciones para optimizar el rendimiento frente a objetivos empresariales específicos, aprendiendo y ajustándose continuamente mediante la supervisión de la ejecución real de los procesos. Estas son las principales funciones del motor de orquestación: Transformación de procesos a escala: el Orchestration Engine permite a los equipos impulsar un cambio transformador. Lo hace actuando como capa de orquestación para los procesos integrales de una organización, conectando a la perfección sistemas, equipos y automatizaciones. Ejecución inteligente: impulsado por la plataforma de Process Intelligence de Celonis, el Orchestration Engine lleva a cabo acciones con conocimiento del contexto, supervisando la realidad de los procesos y ajustándose dinámicamente en función de los resultados. Esto permite una orquestación de procesos mucho más flexible e inteligente. Menor complejidad: el Orchestration Engine, como plataforma de orquestación de procesos de bajo código/sin código, elimina la complejidad inherente al panorama de procesos de cualquier organización para proporcionar control y visibilidad en tiempo real. "Con la capacidad de Emporix Orchestration Engine para aprovechar la potencia de la plataforma Celonis Process Intelligence, estamos permitiendo a las empresas reimaginar cómo se ejecutan los procesos a través de la orquestación inteligente a una escala que nunca antes había sido posible", asegura Eberhardt Weber, CEO de Emporix. Gracias al Orchestration Engine, AmerCareRoyal, uno de los principales fabricantes de productos desechables para la industria de la alimentación, la limpieza y la hostelería, renovó su proceso de devolución, eliminando los pasos manuales que tanto tiempo requerían. El nuevo enfoque aumentó la satisfacción de los clientes, ya que disponían de total transparencia y participación directa en el proceso. Su uso también se tradujo en mejoras en la tasa de automatización y el capital circulante. Los clientes que aprovechan el Orchestration Engine pueden obtener resultados transformadores en funciones como la cadena de suministro, las finanzas o el servicio de atención al cliente, entre otras. Por ejemplo, un minorista con presencia online podría utilizar la solución para activar de forma automática y dinámica descuentos de inventario, compras al contado, transferencias de existencias y recomendaciones de productos alternativos, mejorando el capital circulante y ofreciendo al mismo tiempo una experiencia de cliente sin fisuras.
11 Julio 2024
Rincón del CISO
Se ha detectado una nueva campaña de phishing que distribuye malware de tipo troyano. En esta ocasión, los ciberdelincuentes suplantan a entidades bancarias muy conocidas, BBVA y Banco Santander. Cómo son los correos electrónicos fraudulentos Estos correos fraudulentos tienen como asunto "Confirming - Aviso de pago" o "BBVA - Confirming Facturas Pagadas al Vencimiento", entre otros. En los correos maliciosos vienen archivos adjuntos que son la factura de un pago o una liquidación del mismo, supuestamente. En el cuerpo de estos correos, se adjunta una carta de liquidación de un pago. Ésta es un archivo malicioso y, para ganarse la confianza de las víctimas, los ciberdelincuentes añaden consejos sobre seguridad online a través de un enlace. Un aspecto a tener en cuenta por los usuarios para ver que se trata de un fraude es la dirección de correo. Las direcciones de correo que utilizan los ciberdelincuentes son "fycout@gruposantander.es" y "confirming.bbva_bbva@accitraf.com". La primera dirección simula una cuenta del Grupo Santander y la segunda una de BBVA. Sin embargo, si los usuarios se fijan bien en las direcciones, se puede ver que la de Santander tiene un formato muy simple y sin logotipos de la entidad y que la de BBVA tiene un dominio que no tiene relación alguna con el banco. Archivo adjunto al correo electrónico malicioso El archivo que viene adjunto al correo electrónico malicioso está comprimido y es una supuesta carta de liquidación o una factura. Al descomprimir dicho archivo, en el caso del banco Santander, se trata de un ejecutable .exe y, en el caso de BBVA, se trata de un archivo con el nombre "FacturasPagadasalVencimiento.PDF.vbs", por lo que se puede confundir con un archivo pdf, pero en realidad es un código malicioso. Al comprobar ambos archivos con herramientas de detección de malware y URL maliciosas, se detecta que es un malware tipo troyano. La Guardia Civil ha alertado a los usuarios de esta campaña de phishing que propaga malware. Cualquier usuario que haya recibido el correo, haya descargado el archivo y lo haya ejecutado e instalado en su ordenador puede ser víctima de esta estafa. Qué debes hacer si recibes un correo electrónico malicioso Lo primero es marcarlo como spam y eliminarlo de tu bandeja de entrada. Si has descargado el archivo adjunto, pero no lo has ejecutado, debes eliminarlo de la carpeta de descargas y realizar un análisis del dispositivo con el antivirus, para comprobar que no esté infectado. Si has descargado y ejecutado el archivo adjunto, es probable que tu dispositivo se haya infectado con malware, por lo que deberás seguir los siguientes pasos: Desactiva la conexión a Internet del dispositivo, para que el malware no se propague a otros dispositivos conectados a la red. Realiza un análisis con antivirus para que se pueda desinfectar el dispositivo. Si todavía sigue infectado el dispositivo, debes formatearlo a los valores de fábrica, realizando antes una copia de seguridad de los archivos que quieras conservar. Si detectas una filtración de información o un acceso no autorizado a datos sensibles, debes recoger las pruebas y denunciar ante las autoridades. Por último, si recibes un correo de este tipo, es recomendable confirmar con la entidad bancaria su veracidad. Las entidades bancarias nunca van a notificar este tipo de aspectos a través de un correo electrónico de este estilo. Además, tampoco debes pulsar sobre enlaces desconocidos, descargar ficheros de páginas de dudosa veracidad y debes mantener tus dispositivos actualizados.
10 Julio 2024
Rincón del CISO
El impacto que la IA Generativa y la automatización tendrán en la gestión empresarial y el talento corporativo fue el protagonista del debate del último encuentro de Ejecución de Oportunidades, un proyecto en colaboración con la consultora McKinsey & Company que se erige como un foro informativo y de fomento del networking que busca poner en común los proyectos, éxitos, retos y experiencias de las compañías socias de Generación de Oportunidades. El encuentro 'IA Generativa. Impacto, productividad y reskilling', que se celebró el 8 de julio, analizó los efectos de la revolución digital en la demanda de perfiles profesionales, con un crecimiento de la necesidad de profesiones cualificadas y una reducción de trabajos susceptibles de ser automatizados.Los ponentes abordaron la importancia del 'reskilling' y de las transiciones profesionales que deben afrontar las corporaciones para lograr superar con éxito el gran proceso de cambio al que se enfrentan con la llegada de la revolución digital. El encuentro, moderado por el editor jefe de Nuevas Tecnologías de Europa Press, Sergio Alonso, contó con la presencia del director de Tecnología de Aedas Homes, Javier Sánchez; el director de innovación y operaciones comerciales de GSK España, Jorge Pou; la socia de McKinsey & Company, Gloria Macías; el director de Advanced Analytics en Verti (Mapfre), Alejando Martínez del Mazo; el subdirector general de datos, analítica avanzada y robótica de Mutua Madrileña, Nicolás Oriol; el director del área de Movilidad de Samsung España, David Alonso, y la directora de la unidad de negocio de Inteligencia Artificial y Data de Telefónica Tech, Elena Gil Lizasoain. 'IA Generativa. Impacto, productividad y reskilling' es el noveno evento de Ejecución de Oportunidades tras la celebración de los encuentros 'El reto de la implementación. Talento orientado a la acción', 'Sostenibilidad 2024. Compromiso vs Acción', 'La importancia de la comunicación en las organizaciones', 'Desafíos de la Inteligencia Artificial. Oportunidades y Retos de la IA en las Empresas', 'Reskilling. El reto de la recapacitación profesional', 'Crecimiento y transformación', 'Estrategias de Customer Experience' y 'Prioridades y agendas de las empresas para 2024'. Ejecución de Oportunidades, enmarcada en la plataforma Generación de Oportunidades, se presenta como un altavoz dirigido a los miembros de sus comités de dirección, responsables directos de la ejecución exitosa de sus estrategias ESG. Con foco en el desarrollo y ejecución de las estrategias y planes concretos relativos al crecimiento sostenible, la innovación, la digitalización, el reto del futuro del trabajo, la acción social o la transparencia, da voz a los responsables directos de conducir con éxito a las empresas hacia la consecución de sus objetivos.
10 Julio 2024
Rincón del CISO
El sector sanitario es uno de los entornos más relevantes y críticos para las sociedades de todo el mundo y, al mismo tiempo, lleva años siendo uno de los principales blancos de los ciberdelincuentes. De hecho, según un informe difundido en 2023 por la Agencia de Ciberseguridad de la Unión Europea (ENISA), el 53% de los incidentes cibernéticos se dirigieron a proveedores de servicios sanitarios, siendo los hospitales el principal objetivo. Se calcula que alrededor de 40 millones de pacientes se han visto afectados por filtraciones de sus datos personales, historiales médicos y otras informaciones confidenciales durante el pasado año, récord histórico. Pero, lo más grave de todo, son las consecuencias que tienen los ataques para el normal desarrollo de un servicio dirigido a garantizar el derecho a la salud y el bienestar de las personas. Además, el impacto económico es potencialmente elevado, el sector sanitario registró las mayores violaciones de datos, con un coste de casi 11 millones de dólares. Por todo ello, X63 Unit, la unidad multidisciplinar especializada en ciberinteligencia perteneciente a Cipher (la división de ciberseguridad del Grupo Prosegur) se ha marcado como objetivo conocer de forma exhaustiva cuáles son los adversarios digitales del sector salud, identificar sus herramientas y analizar las vulnerabilidades de las que se nutren. Esto permitirá ampliar los límites de seguridad que establecen las medidas tradicionales, anticiparse, y actuar de forma proactiva ante los posibles ataques. Así, X63 Unit ha analizado cerca de un centenar de vulnerabilidades que han explotado los cibercriminales en el sector de la salud y ha identificado, en un reciente informe, quiénes son los principales actores responsables de los ataques cibernéticos en el sector durante los últimos años, entre los cuales se encuentran: ransomware, grupos APT, hacktivistas, IAB’s y vendedores de filtraciones. Por un lado, se encuentra el ransomware, en el que los actores más destacados de 2023 dentro de este ámbito fueron RansomHouse, Lockbit y Blackcat. El primero destaca por su especialización en ataques dirigidos a exponer vulnerabilidades críticas en la seguridad de datos. Lockbit emerge como un adversario de alto riesgo por su constante evolución técnica. Mientras que Blackcat, implementando ransomware-as-a-service, utiliza técnicas avanzadas para comprometer sistemas de forma significativa. Por otro lado, respecto a los grupos APT (Amenaza avanzada persistente), según la investigación de X63 Unit, estos suelen enfocarse al espionaje y su misión principal suele ser extraer información sensible. En este sentido, FIN8, APT41 y APT22 representan las mayores amenazas de espionaje, con FIN8 centrado en comprometer TPV para el robo de información financiera. Por su parte, APT41 ejecuta campañas globales de espionaje, atacando infraestructuras críticas sanitarias, mientras que APT22 se especializa en ataques prolongados contra la investigación oncológica, explotando vulnerabilidades en servicios web públicos. En cuanto al hacktivismo, término fruto de la combinación de las palabras `hacking´ y `activismo´, se basa es el uso de la tecnología y la piratería informática, fundamentalmente, para promover causas sociales o políticas. Los grupos hacktivistas también se han centrado en el sector sanitario, principalmente en ataques de tipo DDoS (ataque de denegación de servicio distribuido), que pueden ser muy perjudiciales cuando afectan a servicios críticos. Grupos como Killnet, ahora “Black Skills”, y Anonymous Sudán, recurren a tácticas como DDoS para impulsar agendas políticas y sociales, afectando directamente a servicios sanitarios esenciales. Respecto a los IAB’s (Initial Access Brokers), son actores especializados en vender accesos a empresas, facilitando que otros cibercriminales ejecuten sus ataques. x63Unit ha identificado como IAB’s más destacados a Sapphire, Olive y Teal Cosmos Taurus, que facilitan a las atacantes entradas a redes internas. Sapphire, por su parte, está especializado en intranets de salud, Olive muestra una actividad diversificada y Teal se centra en la venta de accesos a infraestructuras de investigación oncológica. Por último, en cuanto a los vendedores de filtraciones, se puede ver que se trata de actores dedicados a la divulgación no autorizada de información confidencial. Jade, Violet y Bronze Cosmos Taurus comercializan información confidencial, desde credenciales hasta bases de datos de pacientes, exponiendo tanto a individuos como a entidades de la infraestructura sanitaria. El sector sanitario, un pilar crítico en la sociedad, se enfrenta a amenazas cibernéticas cada vez más sofisticadas, identificadas meticulosamente en el informe: 68 vulnerabilidades clave dirigidas a sistemas de salud. Este análisis detallado traza un mapa de los riesgos asociados a los actores como RansomHouse en el ransomware y grupos APT como FIN8, que comprometen datos sensibles y sistemas de punto de venta. La información obtenida se traduce en estrategias de prevención y acción temprana, permitiendo a las organizaciones sanitarias mejorar sus defensas y resiliencia frente a ataques de DDoS y otras incursiones. La inteligencia sobre amenazas se convierte en una aliada para facilitar una postura de seguridad más robusta, asegurando que la atención a la salud se mantenga segura y eficiente.
9 Julio 2024
Rincón del CISO
Actualmente, diversas herramientas de IA diseñadas para optimizar desde proyectos hasta estrategias de marketing. A continuación, exploramos las mejores herramientas de IA para distintos usos. Pero antes, es crucial entender las diferencias entre Inteligencia Artificial y automatización, ya que son dos conceptos que frecuentemente se confunden o se utilizan indistintamente, pero es esencial comprender sus diferencias para aprovechar al máximo sus capacidades en el ámbito empresarial y tecnológico. La automatización se refiere al uso de sistemas o máquinas que operan bajo un conjunto de reglas predefinidas para ejecutar tareas repetitivas. Estas tareas, que pueden volverse monótonas para los humanos, son realizadas por la automatización de manera eficiente y sin errores, gracias a su capacidad para trabajar de manera ininterrumpida. Ejemplos típicos incluyen los sistemas de ensamblaje en manufactura o los procesos de gestión de datos. La inteligencia artificial, en cambio, implica sistemas que no sólo ejecutan tareas basadas en reglas, sino que también hacen predicciones y toman decisiones basándose en datos y experiencias previas. Esto permite que la IA aprenda y se adapte con el tiempo, mejorando su desempeño en tareas complejas que van más allá de la simple repetición. Un ejemplo claro es un chatbot de servicio al cliente que puede aprender de las interacciones pasadas para ofrecer respuestas más precisas en el futuro. Un subconjunto especializado de la Inteligencia Artificial es la IA Generativa, que ha ganado atención por su capacidad para crear nuevo contenido, desde texto e imágenes hasta música y códigos de programación. Esta capacidad de generar nuevos productos basados en patrones y datos existentes distingue a la IA generativa de otros tipos de tecnología, permitiendo innovaciones que antes eran impensables. La elección entre automatización e inteligencia artificial depende de las necesidades específicas del negocio. La automatización es una solución para tareas repetitivas, ya que brinda eficiencia y fiabilidad sin necesidad de intervención humana constante. Por su parte, la Inteligencia Artificial Generativa es excelente para tareas que requieren aprendizaje y personalización, como chatbots o sistemas de recomendación, que mejoran con el uso. Herramientas de proyectos y productividad En la gestión de proyectos, la eficiencia es fundamental. Las herramientas de Inteligenicia Artificial como Taskade, Chat GPT Organizer, Super Power GPT, y AIPRM para Chat GPT facilitan la organización de tareas y la colaboración, permitiendo a los profesionales mantenerse a la vanguardia de las innovaciones tecnológica que les facilita el día a día. Herramientas de imágenes El sector creativo se beneficia enormemente de herramientas como Relleno Generativa IA de Adobe, Canva, Midjourney y Lensa AI, que transforman la edición y creación de imágenes, ofreciendo capacidades antes inimaginables. Herramientas de vídeos y Multimedia Para creadores de contenido y educadores, herramientas como D-ID Create IA Videos, Synthesia, Play.ht, y Tella tv son esenciales, simplificando la producción de videos y materiales multimedia con alta calidad y eficiencia. Herramientas de redes sociales y marketing El marketing digital y la gestión de redes sociales se potencian con herramientas como Texau, ChatStats, FunnelChat, y Kickresume, que automatizan la recolección y análisis de datos, optimizando la presencia online. Herramientas de contenidos y SEO Para los creadores de contenido, herramientas como GIMP, Typepad.ai, Cookup.ai, GPTZero, Ubersuggest, y AnswerThePublic ofrecen soporte desde la edición de imágenes hasta la generación de ideas y análisis SEO, clave para captar la atención del público objetivo. Cada herramienta tiene ventajas únicas y es fundamental seleccionar la más adecuada según las necesidades específicas del negocio. En los tiempos que corren, estas tecnologías no sólo facilitan tareas, sino que transforman radicalmente las estrategias empresariales, promoviendo una mayor eficiencia y creatividad.
8 Julio 2024
Rincón del CISO
Como se constató en la jornada ‘Cuenta atrás para el Reglamento DORA: cómo ayudar a las entidades a estar preparadas’, DORA dotará a las organizaciones de importantes ventajas, como el aumento de la competitividad en el mercado, mayor prestigio de la marca o la incorporación de la cultura de ciberseguridad en la compañía. La importancia y el peso de sectores tan estratégicos en la economía global, como es el financiero es indudable. La paralización de sus actividades por cualquier circunstancia podría suponer graves consecuencias, no solo para ellos mismos, sino para otras muchas organizaciones tanto públicas como privadas, que dependen directa o indirectamente de ellos. Estas fueron algunas de las razones para la aprobación, en diciembre de 2022, del Digital Operational Resilience Act, Reglamento DORA, cuyo propósito es garantizar la resiliencia operativa digital, y cuya plena aplicación será exigible el 17 de enero de 2025. A seis meses de su plena aplicación, la jornada "Cuenta atrás para el Reglamento DORA: cómo ayudar a las entidades a estar preparadas" reunió en Izertis a un grupo de expertos que analizaron la hoja de ruta de la implantación y las claves para garantizar su eficiencia. Abrió el evento el director de Ciberseguridad y Defensa de Izertis, Joaquín Castellón, que fue el encargado de recordar que DORA “puede aplicar tanto a grandes entidades que operan a nivel mundial, como a pequeñas y medianas empresas del sector financiero” y que, por tanto, existen “muchas percepciones de cómo afrontar este reto”. Desde el Instituto de Ciberseguridad de España (Incibe), el responsable del sector estratégico financiero y TIC, Juan Peláez, apuntó que la regulación europea “ayuda a las entidades financieras a poder gestionar todas las amenazas o riesgos que encuentran en el ciberespacio”. Y lo hacen, añadió, a través de varios instrumentos como son la gestión de ese riesgo, la notificación de incidentes, también menos graves, obligada a realizar pruebas de ciberresilencia, los acuerdos de intercambio de ciberamenazas o la monitorización de la cadena de suministros. Oportunidades y retos Fue Javier Piqueres, experto en Tecnologías de la Información para el Banco de España y miembro del grupo español para la regulación de DORA, el encargado de ofrecer la clave de la jornada: “DORA es una gran oportunidad para el sector, no un ejercicio de cumplimiento porque conlleva hacer al sector financiero más resiliente en su conjunto”. En su repaso a las líneas generales del reglamento, el experto ahondó tanto en la gestión del riesgo relacionado con las TIC (gobernanza) como en la notificación y clasificación de incidentes, pasando por la pruebas de resiliencia operativa digital (básicas y avanzadas), la gestión de riesgos tecnológicos derivados de terceros y los acuerdos de intercambio de información. El Reglamento, por tanto, exigirá disponer de un análisis de riesgos que será la base central de la estrategia de seguridad y resiliencia, acompañado de una serie de procedimientos documentados a implementar y cumplir en toda la organización. Respecto a la implementación, hizo hincapié en la opción nacional sobre el doble reporte de incidentes a la NCA y al CSIRT, el escaso margen temporal para desarrollar los procedimientos de notificación de incidentes, las incertidumbres respecto al formato final de los registros de terceros y los mecanismos de recogida, la obligatoriedad de las entidades y las propias estructuras de gobierno. El cierre de la jornada corrió a cargo de Laura Burillo, responsable de Normativa de Ciberseguridad de Izertis, y de María Vidal, socia de Protección de Datos y Nuevas Tecnologías de FinReg360. Ellas fueron las encargadas de dar las claves de DORA e insistir en que el reglamento europeo busca fortalecer la ciberseguridad y la resiliencia del sector financiero. Busca, apuntaron, que las organizaciones implementen un Sistema de Gestión de Seguridad de la Información (SGSI), ya que está inspirada en diferentes normas de seguridad de la información como la ISO 27001 y la ISO 22301, entre otras. Es decir, el objetivo principal es incorporar seguridad a los procesos y la operativa del negocio. La gran mayoría de organizaciones del sector financiero, como entidades de crédito, compañías de seguros, entidades de pago, entidades de dinero electrónico, gestoras, fondos de pensiones, agencias de calificación crediticia… deben cumplir con esta regulación.
2 Julio 2024
Rincón del CISO
Minsait, una compañía de Indra, ha sido premiada durante la celebración del reciente Hackathon "Soy Capaz IA inclusiva", coordinado por Microsoft para Fundación MAPFRE, Plena Inclusión Madrid y Fundación GMP, por su capacidad para poner la tecnología y la inteligencia artificial al servicio de la inclusión y la reducción de la brecha digital. La compañía recibió los Premios "Guardianes de la Innovación" y "Horizonte Inclusivo" durante este encuentro, reconocimientos que ponían en valor el compromiso de Minsait con la innovación y la diversidad funcional, construyendo soluciones tecnológicas basadas en IA que verdaderamente mejoran la vida de las personas con diversidad funcional. La propuesta de Minsait fue considerada, además, el proyecto que mejor cubría las necesidades de los diferentes colectivos y fue concedido por las votaciones de todas las personas con discapacidad intelectual pertenecientes a Plena Inclusión Madrid que participaron en el hackathon. En este sentido, el proyecto presentado por Minsait, bajo el título "Palzy. Más que tecnología, empatía digital", es una innovadora aplicación dotada de inteligencia artificial que ha sido diseñada para acompañar y asistir a personas con diversidades funcionales en su vida diaria. Palzy no solo ofrece una agenda personalizada y accesible, sino que también proporciona recomendaciones adaptadas a los gustos de los usuarios en áreas como series, comida, música, checklist de objetos al salir de casa, tratamientos personalizados u otros ámbitos que las personas de apoyo o familiares pueden configurar. Además, la aplicación ayuda con tratamientos personalizados y cuenta con una faceta de gamificación que permite a los usuarios ganar medallas a través de mini retos diarios, fomentando hábitos saludables y actividades lúdicas. Una de las funcionalidades más destacadas de Palzy es su capacidad de alertar o informar a otros sobre la actividad que en ella generan los usuarios, dotando de un seguimiento eficaz y oportuna de sus necesidades y bienestar. Entre las principales ventajas de Palzy, destacan su capacidad para dotar de mayor independencia a los usuarios y generar una especial conexión con el sistema, a través de un coaching personalizado (basado en IA), que permite dar recomendaciones y pautas en un sistema que constantemente se adapta a las diversas necesidades de sus consumidores. Además, la propuesta de Minsait, presentada en el encuentro por el área de Servicios Financieros de la compañía, se ha llevado a cabo bajo una metodología que se ha definido como “People Center Design”, y que se basa en un enfoque muy orientado hacia las personas.
1 Julio 2024
Rincón del CISO
En el agresivo entorno digital actual, más empresas están experimentando violaciones de datos de alto nivel. Un caso notable reciente es la filtración de datos sufrida por la empresa Energía XXI, la comercializadora de referencia de Endesa. Este suceso subraya la necesidad de que las empresas tomen medidas robustas para proteger su infraestructura digital y los datos privados de sus clientes de las amenazas cibernéticas emergentes. Energía XXI se encontró en medio de una pesadilla de seguridad después de que sus sistemas sufrieran una filtración de datos. La empresa es la comercializadora de referencia del gigante energético, Endesa, y uno de los principales actores en el sector energético español. Esta situación creó gran preocupación, ya que los detalles personales de miles de clientes podrían haber quedado al descubierto. Aunque la empresa no ha revelado detalles específicos del incidente, se sabe que una cantidad significativa de datos sensibles de los clientes podrían haberse visto comprometidos. Esto incluye información personal y detalles bancarios, exactamente el tipo de datos que los ciberdelincuentes buscan para llevar a cabo actividades fraudulentas. Impacto de la Filtración de Datos La filtración de datos de Energía XXI es un fuerte recordatorio de las consecuencias que puede tener una violación de la seguridad en las organizaciones. No solo puede afectar a la reputación y la confianza de la empresa, sino que también puede tener un efecto financiero significativo. Inmediatamente después de la filtración, Energía XXI tuvo que iniciar un proceso de análisis e investigación para determinar la magnitud de la filtración y los sujetos afectados. Todo intento de remediar la situación, desde la identificación hasta la resolución de la filtración de datos, implica una inversión considerable de recursos. Además, es probable que la filtración pudiera conducir a multas regulatorias significativas bajo el Reglamento General de Protección de Datos (RGPD) de la UE, que se aplicará a todas las empresas que manejan datos de residentes de la UE. Implicaciones a largo plazo Más allá de las consecuencias inmediatas, la filtración de datos de Energía XXI probablemente tendrá un impacto en sus negocios. La pérdida de confianza del cliente después de una filtración de datos puede ser devastadora para un negocio, conduciendo a la pérdida de clientela y al daño de la reputación. Además, la empres puede esperar un escrutinio regulatorio continuo en el futuro para garantizar que cumplan con las normas de protección de datos y ciberseguridad, lo que puede resultar en gastos operacionales incrementados largo plazo. Lecciones aprendidas La filtración en Energía XXI sirve como recordatorio de que ninguna organización está a salvo de las ciberamenazas. Las empresas deben tomar medidas proactivas para fortalecer su infraestructura de ciberseguridad. En primer lugar, deben realizarse auditorías de seguridad regulares para identificar y abordar vulnerabilidades en su red. También deben implementar políticas sólidas de ciberseguridad, brindar capacitación de concienciación sobre seguridad a sus empleados y establecer procedimientos de respuesta a incidentes para minimizar el daño en caso de filtración. En conclusión, la filtración de datos de Energía XXI es un llamado a la acción para las empresas para fortalecer sus defensas cibernéticas. En un mundo donde los delincuentes buscan perpetuamente explotar vulnerabilidades para robar datos sensibles, la protección de la información del cliente no solo es una responsabilidad legal, sino también una necesidad comercial. Reconocer las amenazas y responder de manera rápida y eficaz puede marcar una diferencia significativa al minimizar el impacto de estas infracciones.
1 Julio 2024
Rincón del CISO
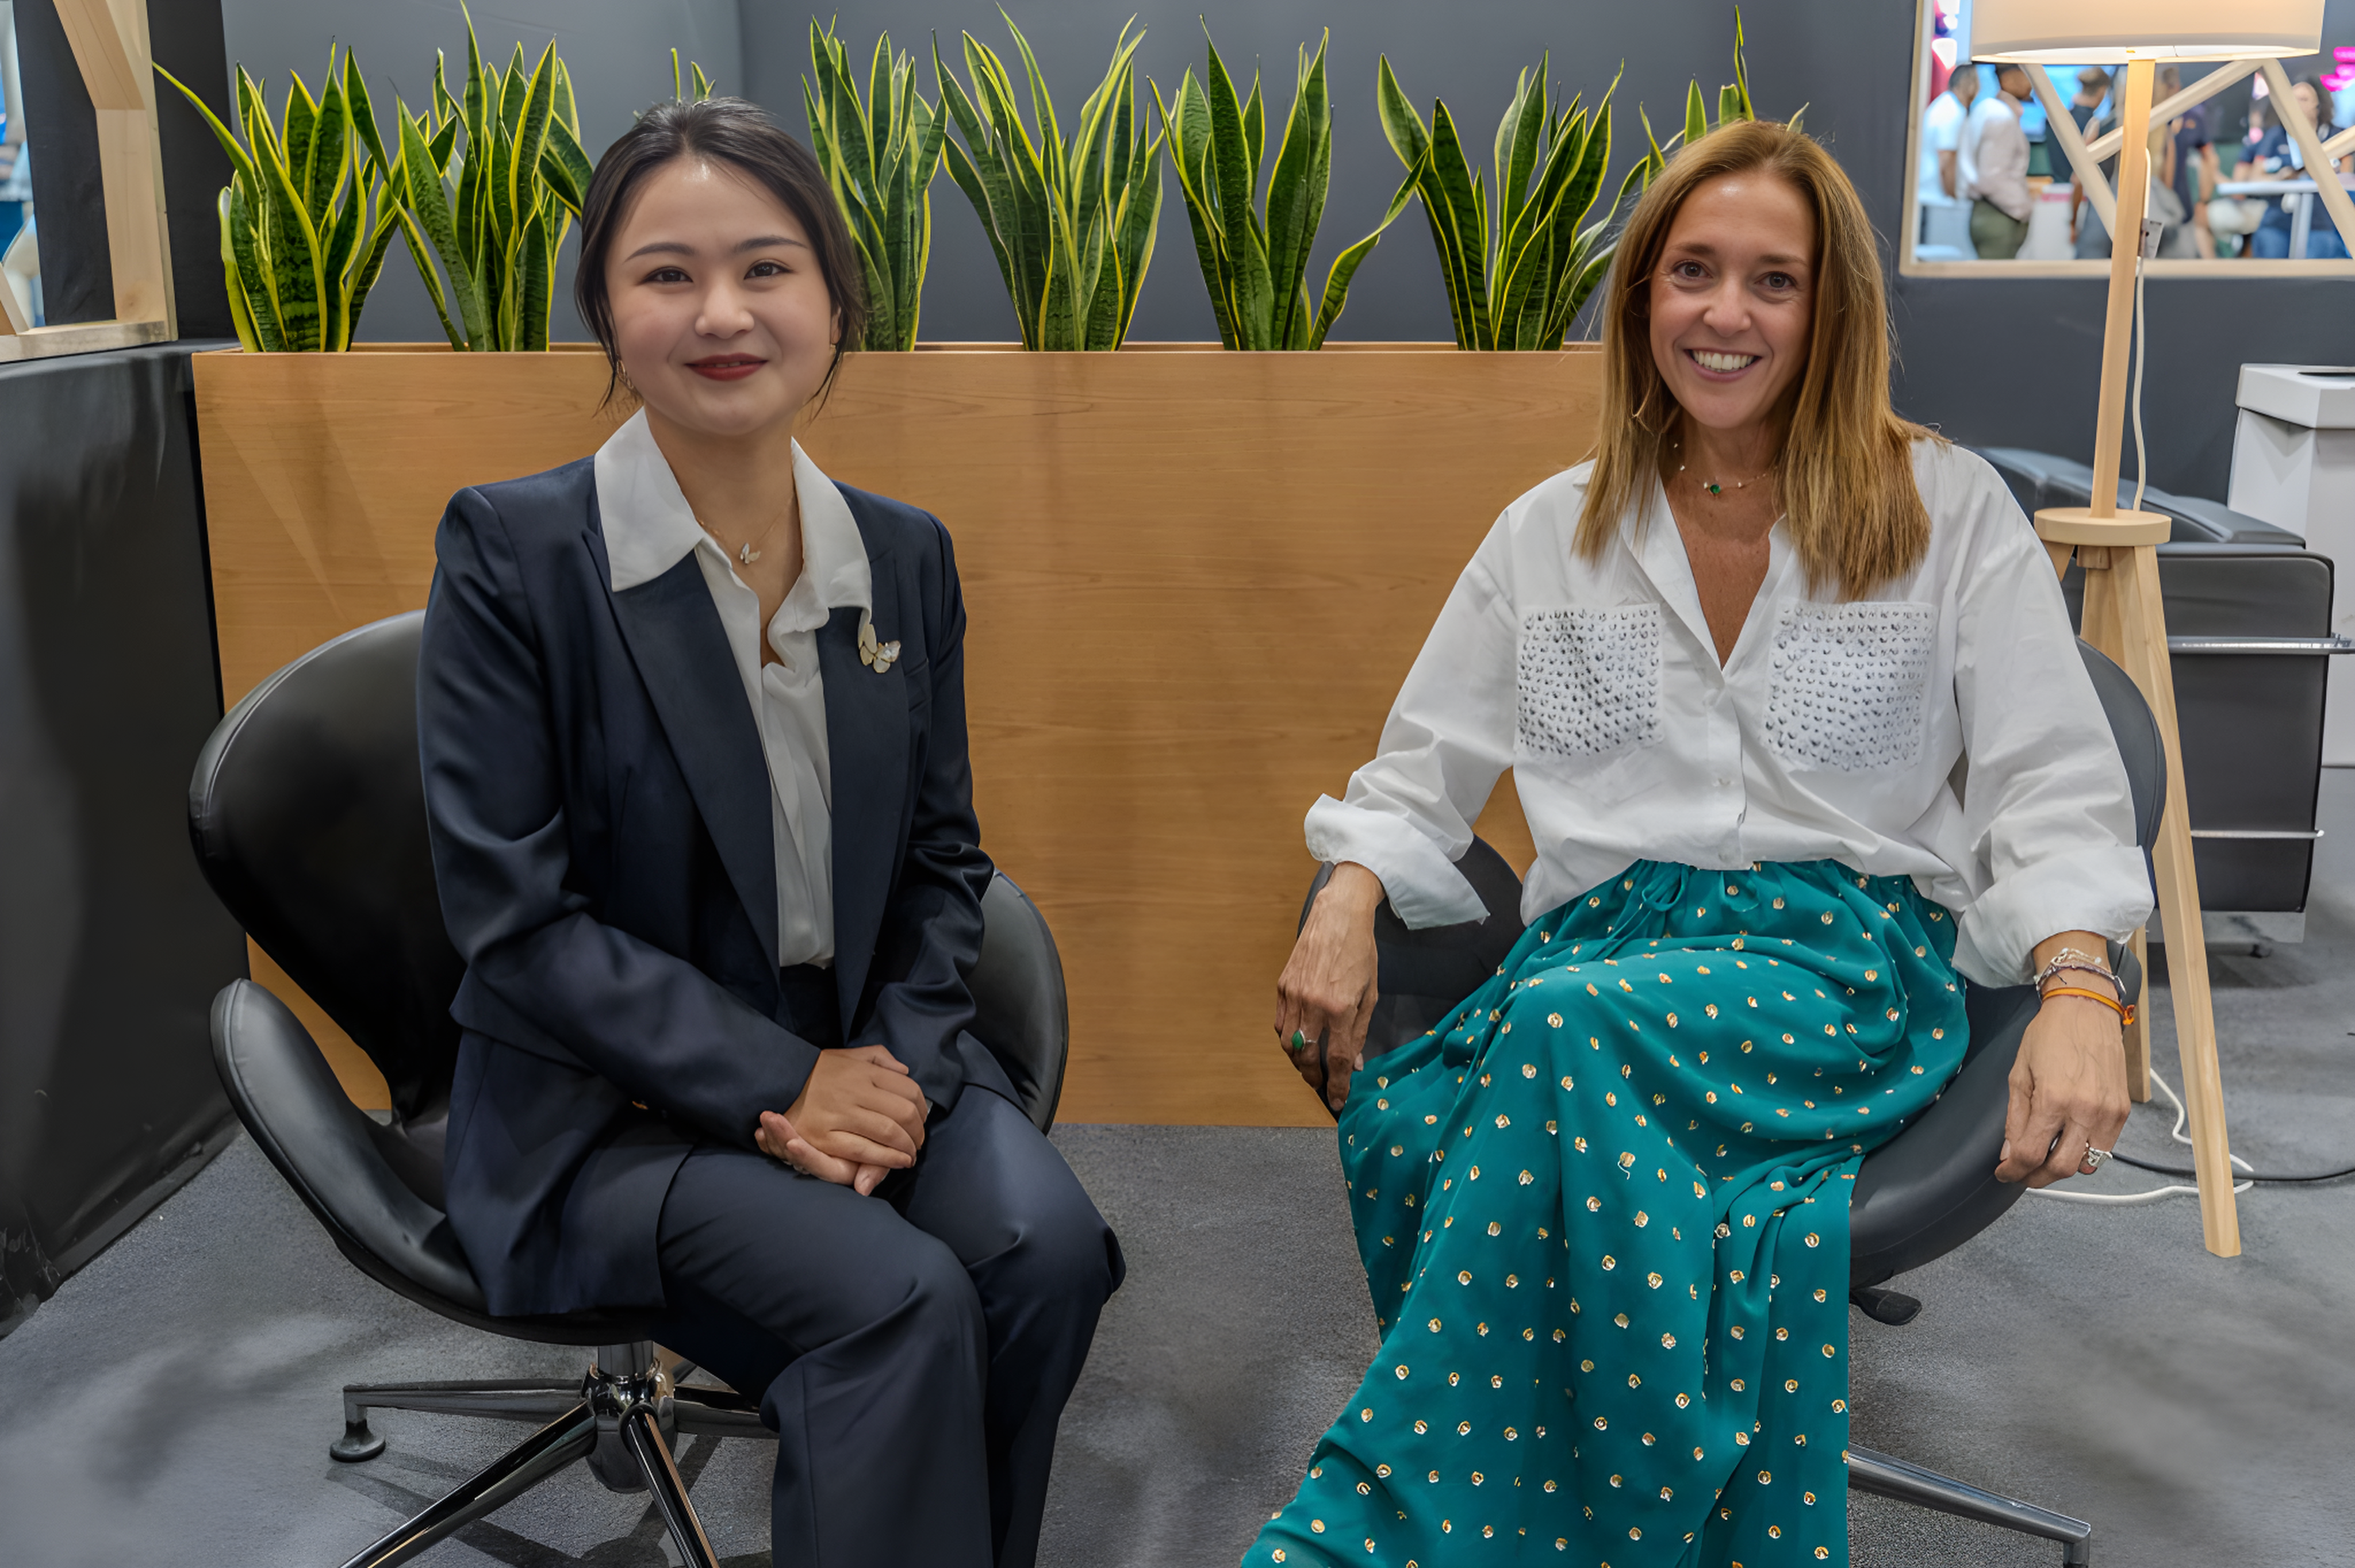
Sonia Pulgarín, Directora de CyberLideria MGZN entrevista a Linghan Zhang, Miembro del Órgano Asesor de Alto Nivel de las Naciones Unidas sobre IA. Sonia Pulgarín: Hola Linghan, bienvenida. Para empezar, diremos que además de Miembro de las Naciones Unidas como Consejera de IA eres Co-Leader del Grupo de Trabajo en la Alianza Industrial de China University of Political Science and Law, ¡casi nada! ¿Puedes describir tu función y responsabilidades como miembro del Órgano Asesor de Alto Nivel de las Naciones Unidas sobre IA? Linghan Zhang: El Secretario General convoca el Órgano Asesor de Alto Nivel de las Naciones Unidas sobre IA para realizar análisis y promover recomendaciones para la gobernanza de la IA coordinada a nivel mundial. Como miembro de este organismo, mis responsabilidades principales implican contribuir a la gobernanza internacional de la IA colaborando con otros expertos globales de diversas disciplinas para proporcionar análisis integrales y desarrollar recomendaciones que aprovechen la IA en beneficio de la humanidad y al mismo tiempo mitiguen los riesgos y las incertidumbres.Nuestro trabajo se centra en alinear la gobernanza de la IA con los derechos humanos y los Objetivos de Desarrollo Sostenible. Nos involucramos con diversas partes interesadas, incluidos gobiernos, el sector privado y la sociedad civil, para garantizar un enfoque de múltiples partes interesadas. Esto implica amplias consultas con iniciativas de IA existentes y emergentes y organizaciones internacionales para unir diferentes perspectivas y crear un marco de gobernanza cohesivo. Al fomentar la cooperación entre las partes interesadas, pretendemos abordar los desafíos que plantean los rápidos avances tecnológicos en IA, contribuyendo a una mejor gobernanza y garantizando que las tecnologías de IA se desarrollen y utilicen de manera responsable para el bien común. S.P.: ¿Cómo podemos garantizar que el desarrollo y la implementación de la IA se alineen con los derechos humanos y los principios éticos fundamentales? L.Z.: Alinear el desarrollo y la implementación de la IA con los derechos humanos y los principios éticos fundamentales es crucial, especialmente teniendo en cuenta los importantes desafíos que la IA ha planteado en estas áreas. Tanto las Naciones Unidas como varios gobiernos nacionales enfatizan la importancia de estos marcos en la gobernanza de la IA, pero la cuestión crucial es cómo implementar efectivamente estos principios a través de la regulación. Actualmente, la gobernanza de la IA aún se encuentra en sus etapas incipientes. Los reguladores de todo el mundo están explorando la mejor manera de alinear las prácticas de IA con los derechos humanos y los estándares éticos. Las estrategias regulatorias comunes incluyen registro, piloto de sandbox y auditorías de IA. Estos métodos tienen como objetivo monitorizar y mitigar de manera efectiva los riesgos potenciales asociados con las tecnologías de IA. A medida que la IA continúa evolucionando rápidamente, existe una necesidad apremiante de realizar la transición de modelos de gobernanza tradicionales a otros más ágiles. Este cambio implicaría el establecimiento de sistemas dinámicos de seguimiento y la alerta temprana para que puedan identificar y responder rápidamente a posibles problemas. La gobernanza ágil, caracterizada por su adaptabilidad y capacidad de respuesta, es esencial para seguir el ritmo del rápido desarrollo de la IA y garantizar que su implementación siga alineada con los derechos humanos y los principios éticos fundamentales. S.P.: ¿Puedes compartir alguna experiencia o nombrar a algún mentor influyente que haya modelado tu trayectoria profesional? L.A.: Servir como miembro del Órgano Asesor de Alto Nivel de las Naciones Unidas sobre IA ha tenido un profundo impacto en mi carrera, particularmente al ampliar mi perspectiva sobre la gobernanza internacional de la IA y su interacción con las agendas de desarrollo sostenible. Este puesto me ha expuesto a diversos puntos de vista globales y desafíos complejos asociados con el gobierno de tecnologías emergentes en diferentes culturas y marcos legales. Además, colaborar con otros expertos en el campo ha enriquecido mi conocimiento y mi red profesional, brindándome una plataforma única para influir en las políticas globales y participar en debates fundamentales que dan forma al futuro de la gobernanza de la IA. Me alegra tener esta oportunidad de contribuir a iniciativas que alinean el desarrollo de la IA con la agenda de Desarrollo Sostenible de las Naciones Unidas. S.P.: ¿Qué consejo darías a los jóvenes juristas y profesionales interesados en especializarse en IA y en derecho? L.Z.: Me gustaría sugerirles que se mantengan al día con los avances tecnológicos y participen en el diálogo internacional. La IA es un campo que evoluciona rápidamente y siguen surgiendo nuevas tecnologías, metodologías y desafíos legales que transforman el panorama en el que opera la IA. Mantenerse informado sobre los avances tecnológicos es crucial para discutir una gestión y regulación efectivas. Por lo tanto, incluso como académico de derecho, es necesario conocer la vanguardia de los desarrollos tecnológicos. Además, la gobernanza de la IA es un problema global y comprender las políticas de los diferentes territorios es importante para la investigación. Participar en foros internacionales y colaborar con investigadores y profesionales de diferentes países ayuda a ampliar las perspectivas de los jóvenes académicos y les hace comprender cómo los diversos marcos legales interactúan con las políticas globales de IA. Por lo tanto, sugiero que los jóvenes académicos asistan a conferencias internacionales, participen en talleres y escuchen las ideas de diversas comunidades. S.P.: En tu opinión, ¿cuál será el impacto más significativo de la IA en la sociedad en los próximos 20 años y cómo podemos prepararnos para ello? L.Z.: El impacto más significativo de la IA en la sociedad en los próximos 20 años probablemente girará en torno a cómo gestionamos la relación entre la IA y los humanos. Desde una perspectiva centrada en el ser humano, esperamos que la IA sirva como herramienta para mejorar la eficiencia, impulsar el desarrollo social y mejorar el bienestar a nivel mundial. Sin embargo, el rápido avance de la IA también puede profundizar las divisiones sociales existentes, ampliando la brecha de desarrollo entre las naciones y potencialmente concentrando riqueza y recursos, planteando así riesgos de desplazamiento de empleos y una mayor marginación de los grupos minoritarios. Abordar la redistribución de los recursos y la riqueza será un desafío considerable. El desarrollo futuro de la IA plantea una gran incertidumbre y la mejor preparación que podemos hacer ahora es familiarizarnos y aprender habilidades relevantes para la IA. Los gobiernos deberían brindar apoyo político para dotar a las personas, especialmente a aquellas en riesgo, de las herramientas necesarias para adaptarse a estos cambios.
27 Junio 2024
Rincón del CISO
La ciberseguridad en el entorno corporativo ha alcanzado un punto crítico, donde las amenazas ya no solo provienen de fallos técnicos, sino también de tácticas humanas sofisticadas como la ingeniería social. El reciente incidente de hackeo de XZ Utils, identificado como CVE-2024-3094, pone de manifiesto los peligros latentes de la ingeniería social y su capacidad para comprometer incluso los proyectos de software más seguros y confiables. XZ Utils, una librería de compresión ampliamente utilizada en muchas distribuciones de Linux, fue víctima de un ataque que involucró la introducción de un backdoor por parte de un desarrollador malintencionado, conocido como Jia Tan. Este desarrollador, a través de un largo proceso de casi dos años, se ganó la confianza de la comunidad de desarrollo, obteniendo permisos de mantenimiento que finalmente le permitieron inyectar código malicioso en las versiones 5.6.0 y 5.6.1 de esta librería (Akamai) (Gist). La ingeniería social es una táctica donde los atacantes manipulan a individuos para obtener acceso a información confidencial o permisos elevados dentro de una organización. En el caso de XZ Utils, Jia Tan utilizó estrategias de ingeniería social para infiltrarse en el equipo de desarrollo, realizando contribuciones aparentemente legítimas y ganando la confianza de los mantenedores del proyecto. Este enfoque deja de manifiesto una verdad incómoda: las defensas tecnológicas avanzadas pueden ser insuficientes si los factores humanos no se gestionan adecuadamente. Las empresas deben reconocer que la seguridad no solo se trata de tecnología, sino también de gestionar y educar a las personas que tienen acceso a ella. Lecciones para las Empresas Políticas de Verificación Estrictas: Las empresas deben implementar procesos rigurosos de verificación para cualquier persona que obtenga permisos elevados en proyectos críticos. Esto incluye revisiones exhaustivas de antecedentes y monitoreo continuo de las contribuciones. Solo así se podrá asegurar que los individuos con acceso privilegiado sean de confianza y no representen una amenaza potencial. Educación y Concienciación: Los empleados, especialmente aquellos en roles de acceso privilegiado, deben recibir formación constante sobre las tácticas de ingeniería social y cómo identificar comportamientos sospechosos. La capacitación regular puede prevenir que los empleados caigan en tácticas de manipulación y reconozcan señales de alerta a tiempo. Revisiones de Código y Auditorías: Las auditorías de código deben ser parte integral del ciclo de vida del desarrollo de software. En el caso de XZ Utils, el código malicioso fue inyectado a través de varias etapas de commits, lo que destaca la necesidad de revisiones continuas y detalladas por parte de múltiples partes interesadas. Las auditorías regulares pueden detectar y mitigar amenazas antes de que se conviertan en problemas mayores. Colaboración y Comunicación: Fomentar una cultura de comunicación abierta y colaboración puede ayudar a identificar y mitigar amenazas antes de que se conviertan en problemas graves. Los equipos deben sentirse capacitados para reportar cualquier actividad inusual sin temor a repercusiones. Una buena comunicación interna puede facilitar la detección temprana de amenazas y la adopción de medidas preventivas. Como conclusión, el hackeo de XZ Utils es un potente recordatorio de que las amenazas a la seguridad no son siempre obvias y que la ingeniería social puede ser una herramienta extremadamente efectiva para los atacantes. Las empresas deben adoptar una visión holística de la seguridad, que incluya tanto defensas tecnológicas como estrategias robustas para gestionar el factor humano. Solo entonces podrán protegerse de manera efectiva contra las complejas amenazas del mundo digital actual. Es imperativo que las organizaciones reconozcan la importancia de combinar tecnología avanzada con una gestión efectiva del componente humano para mantener una postura de seguridad integral. Alberto Oikawa, CTO en Hispatec Analytics
26 Junio 2024
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

