Sin categoría
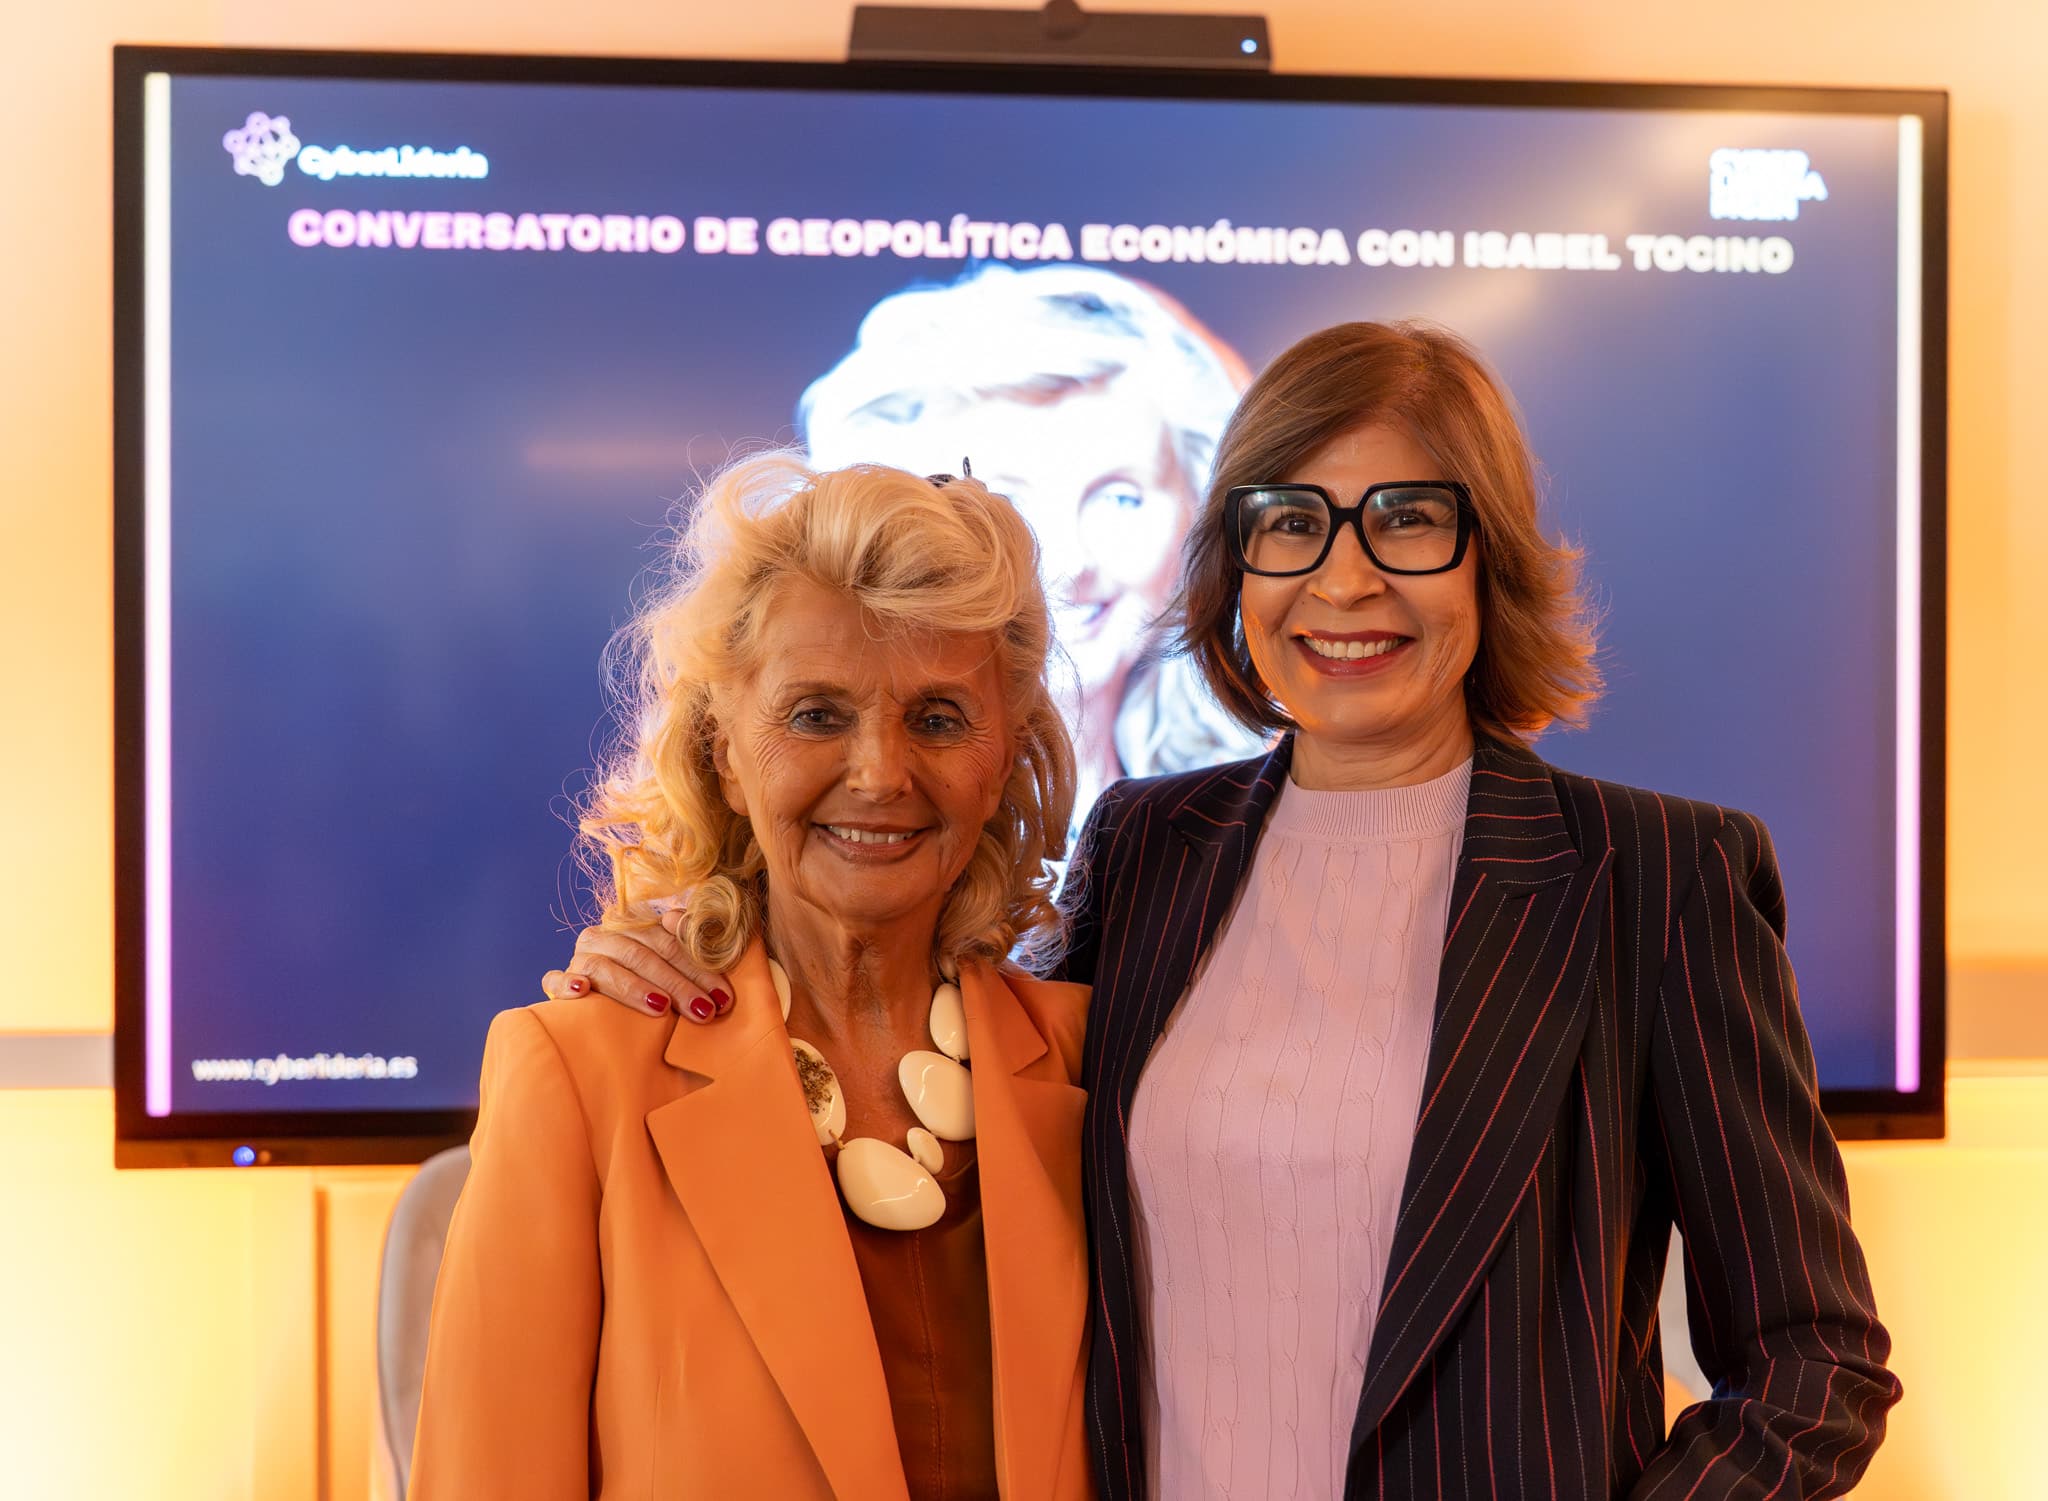
CyberLideria MGZN tuvo el privilegio de asistir al Conversatorio de Geopolítica Económica, un encuentro privado y exclusivo organizado por CyberLideria, que contó con la participación de Isabel Tocino, vicepresidenta del Banco Santander, y Samira Brigüech, fundadora de CyberLideria y editora de CyberLideria MGZN. El evento, celebrado en el exclusivo espacio de eventos, Espacio NEO, reunió a un selecto grupo de líderes empresariales, académicos y profesionales de distintos sectores para debatir sobre los grandes desafíos geopolíticos que están marcando y marcarán el futuro de la economía, los negocios y la sociedad. Durante la conversación, Isabel Tocino compartió su visión sobre la transformación global impulsada por las tensiones internacionales, los retos energéticos y medioambientales, así como el papel que desempeñan las instituciones financieras y las empresas en este nuevo escenario. Por su parte, Samira Brigüech subrayó la importancia de contar con foros de reflexión estratégica que permitan anticipar riesgos y oportunidades en un contexto de cambio constante. La sesión concluyó con un espacio de networking cuidadosamente diseñado para favorecer el intercambio de ideas y la creación de sinergias entre los asistentes, consolidando así el espíritu de diálogo y colaboración que caracteriza a las iniciativas de CyberLideria. Con este conversatorio, CyberLideria refuerza su compromiso de generar espacios de conocimiento, liderazgo e innovación donde se aborden los temas más relevantes para la transformación económica y social.
26 Septiembre 2025

Rincón del CISO
Las autoridades de ciberseguridad de Estados Unidos han emitido una directiva de emergencia tras confirmar que un grupo avanzado de ciberdelincuentes ha logrado infiltrarse en, al menos, una agencia gubernamental. El incidente apunta a una campaña de espionaje a gran escala, con foco en vulnerabilidades críticas de software de Cisco. Aunque el Gobierno no ha señalado públicamente a los responsables, expertos independientes creen que se trata de atacantes con respaldo estatal desde China. Los hackers habrían explotado fallos desconocidos durante meses, afectando potencialmente a cientos de dispositivos en redes federales. Chris Butera, alto cargo de la Agencia de Ciberseguridad e Infraestructura (CISA), explicó que la medida busca dimensionar el alcance del ataque y frenar nuevas intrusiones. La orden exige a todas las agencias civiles actualizar su software y reportar incidentes antes de que termine el viernes. Cisco confirmó que colabora con el Gobierno desde mayo y que ya ha detectado tres vulnerabilidades adicionales explotadas en esta campaña. A la alerta estadounidense se ha sumado el Gobierno británico, que advirtió sobre una “evolución significativa” en el malware utilizado. El contexto no es menor: hace apenas unos días, investigadores de Mandiant (Google) revelaron que otro grupo de hackers vinculados a China había comprometido a desarrolladores de software y bufetes de abogados en EE.UU., con el objetivo de recolectar información estratégica en plena disputa comercial con Washington. La amenaza es clara: mientras se liberan parches de seguridad, el riesgo de ataques masivos aumenta, ya que otros grupos criminales pueden intentar aprovechar las brechas ahora expuestas.
26 Septiembre 2025
ESG
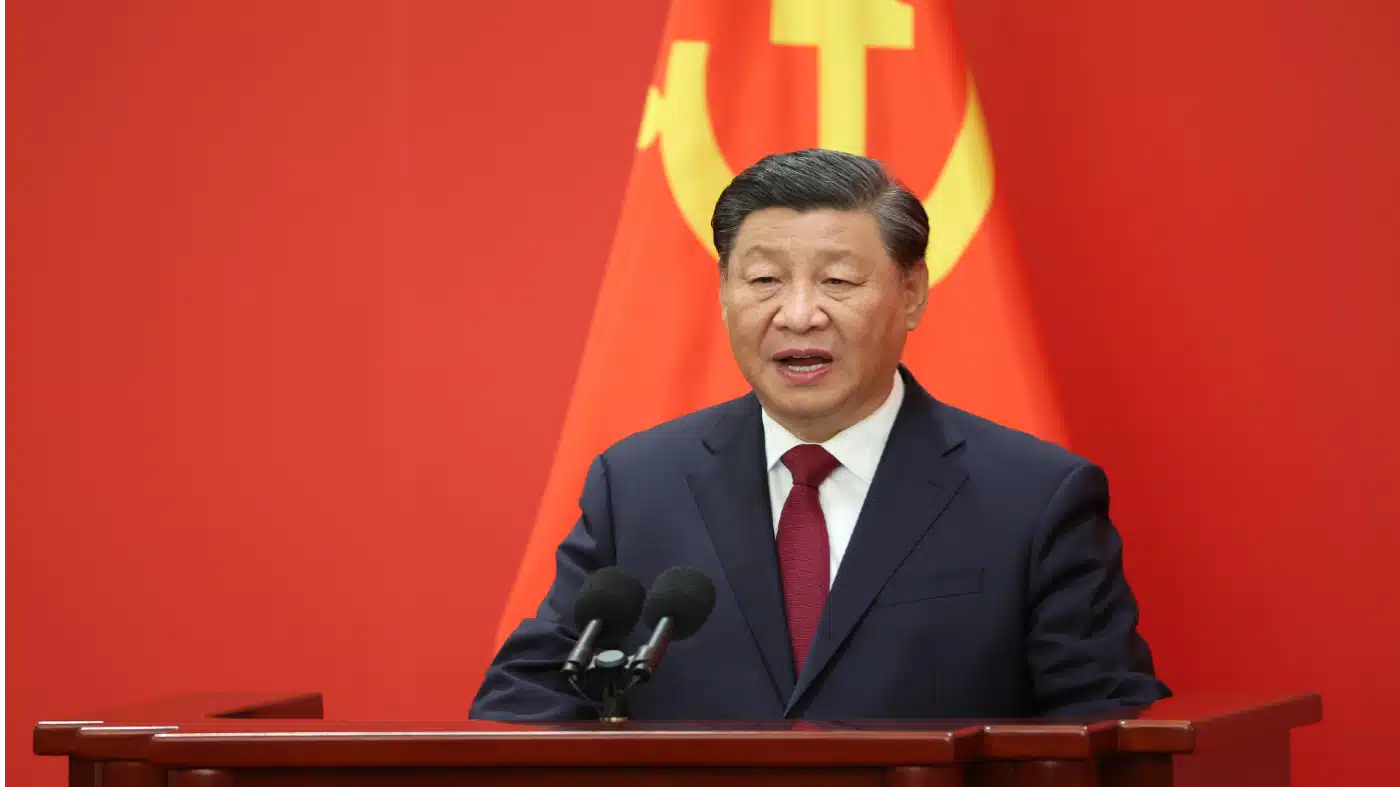
China ha anunciado por primera vez un compromiso de reducción absoluta de emisiones de gases de efecto invernadero para 2035. El presidente Xi Jinping, en un discurso virtual durante una cumbre climática en Nueva York organizada por la ONU, confirmó que el país reducirá entre un 7 % y un 10 % sus emisiones netas respecto al nivel máximo aún no especificado. Aunque se trata de un cambio relevante respecto a objetivos anteriores, centrados en la intensidad de carbono y el pico antes de 2030, los expertos consideran que el nivel de ambición no es suficiente para cumplir con la meta global de 1,5 °C. Metas anunciadas Además del recorte de emisiones, Xi adelantó otras medidas: Multiplicar por seis la capacidad instalada de energía solar y eólica respecto a 2020, alcanzando unos 3.600 GW. Superar el 30 % de participación de fuentes no fósiles en el consumo energético nacional. Elevar las reservas forestales a más de 24.000 millones de m³. Convertir los vehículos eléctricos en el estándar de las ventas de automóviles nuevos. Ampliar el mercado de emisiones para abarcar a los principales sectores contaminantes. Críticas a la falta de ambición Organizaciones como Greenpeace y el Centro de Investigación sobre Energía y Aire Limpio (CREA) valoraron el cambio estructural, pero advirtieron que el recorte propuesto se queda muy por debajo del 30 % necesario para alinearse con la trayectoria de 1,5 °C. Para algunos analistas, este anuncio debe interpretarse como un umbral mínimo, con potencial de superar esas reducciones si se mantienen las tendencias actuales de despliegue de energías limpias. El reto del carbón y el auge renovable China ya cumplió en 2024 sus metas de capacidad renovable previstas para 2030, y en 2025 se proyecta una reducción de las emisiones respecto al año anterior. No obstante, la dependencia del carbón continúa siendo el mayor desafío. La rapidez con la que se logre disminuir su uso determinará si el crecimiento renovable se traduce en reducciones sostenidas y en el cumplimiento del objetivo de neutralidad de carbono para 2060. Implicaciones internacionales El anuncio se produce en un contexto de posturas divergentes: la Unión Europea promete planes más ambiciosos, mientras que Estados Unidos, bajo la presidencia de Donald Trump, se ha alejado de la diplomacia climática. En la ONU, líderes como António Guterres y Lula da Silva advirtieron sobre la urgencia de compromisos alineados con el 1,5 °C, recordando que el cambio climático no respeta fronteras. Señales para inversores y empresas Para el sector empresarial y financiero, el mensaje es dual: la meta oficial puede ser conservadora, pero la transformación en marcha en la economía china —desde energías renovables hasta vehículos eléctricos y redes inteligentes— sigue reconfigurando cadenas de suministro y mercados globales. El detalle de las políticas del próximo Plan Quinquenal y las medidas sobre el carbón serán claves para determinar la credibilidad del camino hacia 2060 y la capacidad del mundo para mantener el límite de 1,5 °C.
26 Septiembre 2025

Ofertas de Empleo
Ubicación: Unión Europea (Trabajo 100% remoto; reubicación a Qatar incluida)Tipo de contrato: Jornada completa Descripción del puesto:Brookwood Recruitment Ltd busca un/a Senior VP of Offensive Cyber Security para liderar y gestionar la función de ciberseguridad ofensiva de la empresa. La posición combina liderazgo de equipo con experiencia avanzada en hacking ético, garantizando que aplicaciones, sistemas y la infraestructura TI cumplan con las políticas de seguridad, normativas y mejores prácticas del sector. El/la candidato/a seleccionado/a supervisará operaciones de Red Team, pruebas de penetración y escaneos de vulnerabilidades, así como la relación con proveedores externos de seguridad. Responsabilidades principales: Liderazgo y gestión financiera: Definir y supervisar KPIs; implementar mejores prácticas en el equipo de seguridad. Promover eficiencia de costes y productividad, asegurando la delegación adecuada de responsabilidades. Comprender los factores financieros y operativos que afectan al desempeño. Gestión de clientes internos y externos: Gestionar equipos internos y externalizados de pruebas de penetración. Establecer y liderar un Red Team; definir estrategia y entrega de servicios. Realizar evaluaciones técnicas de riesgos y seguridad de sistemas, aplicaciones e infraestructura TI. Mantener niveles de servicio y reportar con precisión a auditores y funciones de cumplimiento y riesgo. Procesos internos y cumplimiento: Establecer objetivos de alto rendimiento y liderar iniciativas de mejora. Evaluar sistemas de seguridad, aplicar políticas y fomentar relaciones interdepartamentales. Promover innovación y mejora continua en el equipo. Aprendizaje y desarrollo: Mantenerse actualizado/a en tendencias de seguridad, sistemas TI y normativas. Realizar evaluaciones de desempeño, coaching y desarrollo del personal. Legal, regulatorio y gestión de riesgos: Cumplir con políticas internas, leyes y requisitos regulatorios (AML, protección de datos, control de fraude). Operar según el modelo de “Three Lines of Defence” y apoyar la gestión de riesgos y remediación. Otras funciones: Mantener confidencialidad de información sensible. Mantener estándares profesionales y la reputación de la organización. Realizar tareas adicionales según se requiera por la dirección. Habilidades y competencias especiales: Conocimiento avanzado de herramientas de pruebas de penetración, topologías de red, firewalls y sistemas operativos (Windows, Linux, Solaris). Experiencia en identificación de exploits zero-day y dominios Active Directory multi-forest. Habilidades de programación (ASP, PHP, C#) son un plus. Excelentes habilidades de comunicación y presentación en inglés; otros idiomas son una ventaja. Capacidad analítica, de planificación y toma de decisiones. Integridad personal, orientación a resultados y liderazgo demostrado. Formación y experiencia: Titulación universitaria (Grado o Máster) en TI, Negocios, Finanzas, Economía o campos relacionados. Mínimo 15 años de experiencia técnica en seguridad, incluyendo pruebas de penetración y ejercicios de Red Team. Certificaciones profesionales obligatorias: CISSP, CISM, CISA. Se valorará experiencia en banca, servicios financieros o consultoría Big 4. Ubicación y entorno: Puesto basado en Qatar, con desplazamientos nacionales e internacionales ocasionales según se requiera. Responsabilidades de supervisión: Reportes directos: AVP, Senior Manager, Manager, Assistant Manager, Senior Associate, Associate – Offensive Cyber Security. Reportes indirectos: N/A
26 Septiembre 2025
Jarana
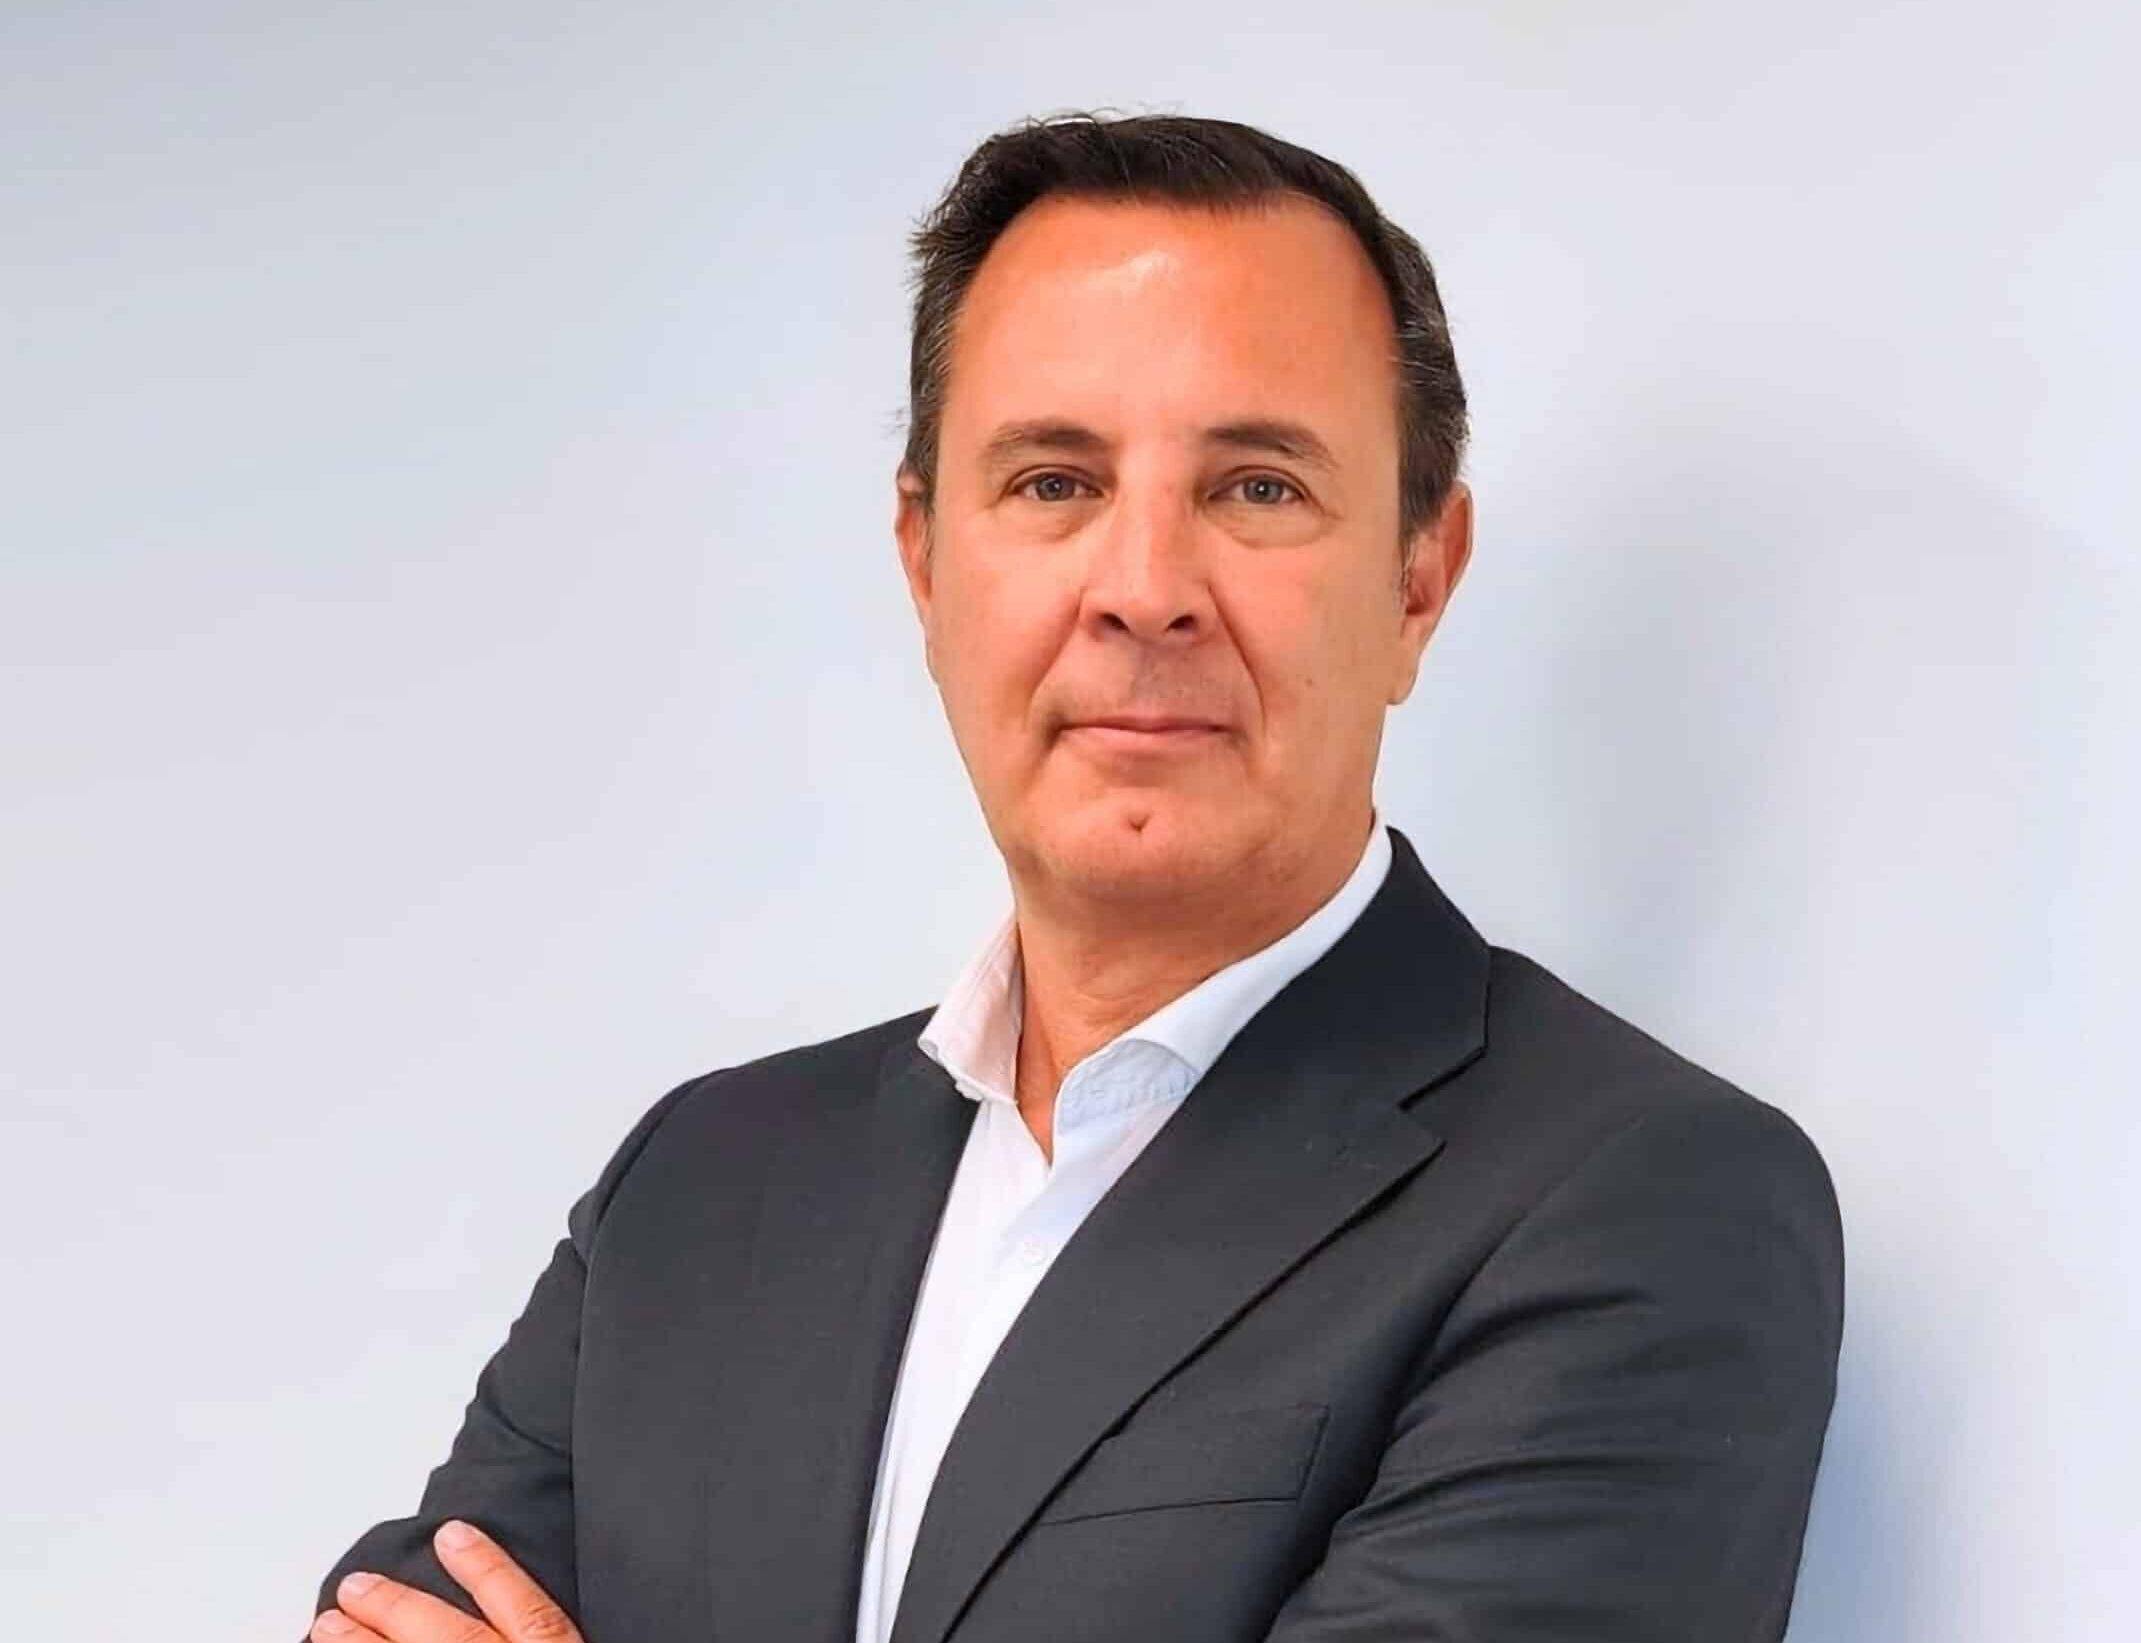
TP España ha anunciado el nombramiento de Ignacio de Montis Kramer como nuevo Director Comercial, con el propósito de reforzar su estrategia de crecimiento en el mercado nacional y consolidar su propuesta de valor basada en la innovación, la flexibilidad y la excelencia en la experiencia de cliente. Con más de 25 años de trayectoria internacional en liderazgo y transformación de operaciones, Ignacio de Montis Kramer aportará una visión estratégica y una sólida capacidad de ejecución en entornos complejos, contribuyendo al desarrollo de la compañía en una etapa clave de expansión. Este nombramiento refuerza el compromiso de TP España por impulsar la innovación y ofrecer soluciones diferenciales que respondan a las necesidades de sus clientes en un mercado cada vez más competitivo.
26 Septiembre 2025

Jarana
RIU Hotels & Resorts ha incorporado a Manuel Ramírez Martínez como Chief Information Officer (CIO). En este cargo, Ramírez Martínez liderará la estrategia tecnológica del grupo hotelero, impulsando la transformación digital y la innovación en sistemas y procesos para optimizar la experiencia de clientes y operaciones a nivel global. Con su nombramiento, RIU refuerza su compromiso con la digitalización y la modernización tecnológica, consolidando su posición como referente en el sector turístico.
26 Septiembre 2025

Sin categoría
El ransomware ha dejado atrás su etapa de ataques masivos y oportunistas para transformarse en un negocio criminal altamente especializado. Esta nueva tendencia, conocida como “ransomware premium” o “caza mayor”, se centra en atacar a organizaciones críticas —hospitales, fábricas, infraestructuras esenciales— cuya parálisis no solo genera pérdidas millonarias, sino que también puede poner vidas en riesgo. Un informe de Palo Alto Networks alerta de que, aunque el número total de incidentes parece estable, la estrategia ha cambiado: menos víctimas, pero mucho más rentables. Los ciberdelincuentes ahora operan con precisión quirúrgica, mediante intrusiones discretas y prolongadas que buscan el máximo beneficio económico. Los casos recientes lo confirman: el ciberataque al Ayuntamiento de Mallorca en 2024 con una demanda de 10 millones de euros; la crisis del sistema de salud irlandés en 2021; o el bloqueo del oleoducto Colonial Pipeline en EE.UU. ese mismo año. En todos ellos, el impacto no solo se midió en dinero, sino también en reputación, presión social y parálisis operativa. Ransomware 2025: más selectivo, profesional e impulsado por IA El último Unit 42 Global Incident Response Report revela que los atacantes suelen iniciar con ingeniería social (36% de los casos) para acceder a cuentas privilegiadas (66%) y maximizar la exfiltración de datos (60%). Estos grupos, movidos por la ganancia económica (93%), combinan paciencia, creatividad y múltiples tácticas para incrementar el daño y aumentar la presión sobre sus víctimas. Sectores como salud, logística, transporte, manufactura y servicios esenciales son el blanco preferido, ya que cualquier interrupción en sus operaciones puede derivar en crisis inmediatas. La profesionalización es evidente: colectivos como Spoiled Scorpius (RansomHub) y Howling Scorpius (Akira) funcionan con estructuras organizadas, modelos Ransomware-as-a-Service (RaaS) y tácticas de multi-extorsión. Hoy ya no basta con cifrar sistemas: los delincuentes han pasado de la doble a la triple extorsión, que incluye amenazas a clientes, proveedores o empleados, ataques DDoS durante las negociaciones y la subasta de accesos y datos robados. A todo esto se suma la irrupción de la IA, utilizada para crear campañas de phishing hiperpersonalizadas, suplantación de identidad y selección automática de objetivos, lo que eleva el nivel de precisión sin perder el control del ataque. Nuevas defensas frente a un ransomware “premium” Para Palo Alto Networks, el reto empresarial es claro: adaptar las defensas tradicionales a esta nueva ofensiva. Entre sus recomendaciones destacan: Modernizar las infraestructuras: los antivirus clásicos no bastan ante malware hecho a medida. Adoptar IA y machine learning: comprender el modelo de negocio del atacante para anticipar su movimiento. Tratar el ransomware como prioridad estratégica: un asunto que debe llegar a la alta dirección. En definitiva, el futuro de la ciberseguridad pasa por enfoques basados en Zero Trust, Security by Design y plataformización, que no solo refuercen la protección frente a ataques selectivos, sino que alineen la seguridad con el ritmo y ambición de las propias organizaciones.
25 Septiembre 2025

Rincón del CISO
El final del verano y los meses posteriores se han consolidado como un periodo clave tanto para realizar escapadas como para planificar las vacaciones del próximo año. Según datos del Observatorio Nacional del Turismo Emisor (ObservaTUR), en 2024 el 17 % de los españoles eligió septiembre para viajar, cinco puntos más que en 2023. La combinación de precios más bajos y menor afluencia lo convierte en un momento atractivo no solo para los viajeros, sino también para los ciberdelincuentes. “Septiembre marca no solo la vuelta al trabajo y al cole, sino también un mes en el que muchas personas aprovechan para viajar y, al mismo tiempo, empezar a planificar sus próximas vacaciones”, explica Josep Albors, director de Investigación y Concienciación de ESET España. “Ese contexto crea una ocasión perfecta para los ciberdelincuentes. Entre los fraudes más comunes en estas fechas destacan los portales falsos que imitan agencias de viaje reconocidas, las ofertas de vuelos o alojamientos a precios irreales que nunca llegan a materializarse y los anuncios que buscan captar pagos por adelantado. En muchos casos, las víctimas no solo pierden dinero, sino que también exponen datos personales y bancarios que pueden ser reutilizados en otros fraudes”. Riesgos digitales más habituales al organizar un viaje Planificar unas vacaciones online implica cada vez más riesgos: páginas web fraudulentas, anuncios engañosos en redes sociales o correos electrónicos falsos que simulan ser de plataformas legítimas. Estas tácticas buscan robar credenciales financieras o conseguir transferencias directas. “Incluso hemos detectado casos en los que los ciberdelincuentes aprovechan los sistemas internos de mensajería de portales legítimos para contactar con los clientes y ganarse su confianza”, advierte Albors. Las conexiones WiFi públicas, habituales en aeropuertos, estaciones u hoteles, también son un punto débil. Aunque su seguridad ha mejorado, persiste el riesgo de que se creen puntos de acceso falsos para interceptar información. Además, en países con menor protección de la privacidad, la exposición es mayor. Para mitigar este riesgo, ESET recomienda utilizar SIMs o eSIMs seguras y activar siempre una VPN antes de conectarse a redes abiertas. Los dispositivos móviles, acompañantes inseparables del viajero, concentran gran cantidad de información sensible. Por ello, deben protegerse con contraseñas robustas, sistemas biométricos, doble factor de autenticación y cifrado. También es recomendable activar la función de localización en caso de pérdida o robo. Finalmente, la actividad en redes sociales puede exponer riesgos adicionales: publicar ubicaciones o fotos en tiempo real puede convertirse en una señal de que la vivienda está vacía. Limitar estas publicaciones a contactos de confianza es una medida de seguridad adicional. Consejos de ESET para viajar con seguridad digital Comprobar la URL y el certificado de seguridad: reservar únicamente en sitios oficiales con HTTPS y dominios verificados. Desconfiar de precios demasiado bajos: si una oferta parece irreal, probablemente lo sea. Evitar transferencias directas a cuentas desconocidas: optar por tarjetas o pasarelas seguras con protección al comprador. Revisar la reputación de la web o app: elegir plataformas reconocidas y con reseñas verificadas. Cuidado con la urgencia: las estafas suelen presionar con mensajes de “última oportunidad” o plazos cortos. Con estas pautas, ESET anima a los usuarios a disfrutar de sus viajes y a planificar vacaciones online con confianza, protegiendo tanto su inversión como su información personal frente a los riesgos digitales más habituales.
25 Septiembre 2025

ESG
McDonald’s USA ha anunciado su programa más ambicioso de agricultura regenerativa hasta la fecha, destinando más de 200 millones de dólares durante los próximos siete años para restaurar pastizales, conservar el agua y fomentar la biodiversidad en hasta 4 millones de acres de ranchos ganaderos en 38 estados. La iniciativa, llamada Iniciativa de Resiliencia y Conservación de Pastizales, se desarrolla en colaboración con la Fundación Nacional de Pesca y Vida Silvestre (NFWF), el Servicio de Conservación de Recursos Naturales (NRCS) del USDA y principales proveedores de carne de res. El programa busca fortalecer la sostenibilidad de la cadena de suministro de McDonald’s, garantizando al mismo tiempo que la producción de carne sea rentable y ecológicamente responsable. Apoyo a ganaderos y comunidades rurales Los rancheros participantes recibirán asistencia técnica, herramientas de conservación e incentivos económicos para adoptar prácticas de pastoreo regenerativo, proteger los sistemas hídricos y restaurar pastizales nativos. El objetivo es combinar productividad, sostenibilidad y resiliencia, ofreciendo un modelo que genere beneficios ambientales y económicos. César Piña, vicepresidente sénior y director de la cadena de suministro de McDonald’s Norteamérica, señaló: “Alimentar a millones de personas y cuidar los recursos naturales son objetivos compatibles. Como empresa con presencia en casi todos los hogares estadounidenses, tenemos la responsabilidad de garantizar la vitalidad de nuestros sistemas alimentarios a largo plazo”. Colaboraciones estratégicas Entre los aliados del proyecto figuran Cargill, Golden State Foods, Lopez Foods, OSI y The Coca-Cola Company, quienes apoyarán la financiación de NFWF para subvencionar a organizaciones locales que implementen prácticas regenerativas. Junto a NRCS, se promoverán mejoras de infraestructura como cercas, sistemas de pastoreo y acceso al agua, esenciales para la gestión sostenible de los ranchos. Jeff Trandahl, director ejecutivo de NFWF, destaca que “la gestión coordinada del ganado no solo mejora la rentabilidad de los ranchos, sino que también favorece la biodiversidad, la retención de agua y la productividad de los pastizales, beneficiando a las comunidades rurales de todo Estados Unidos”. Seguimiento y medición de impacto El programa incluirá monitoreo independiente a cargo de Kateri y Carbon Yield para evaluar la salud del suelo y los beneficios ecológicos. Se espera que las primeras subvenciones se otorguen en enero de 2026, con resultados medibles tanto para la biodiversidad como para la productividad de la ganadería estadounidense. Relevancia para ESG y sostenibilidad corporativa Para inversores y líderes de la cadena de suministro, la iniciativa refleja cómo las grandes compañías de alimentos están integrando prácticas regenerativas como parte esencial de la infraestructura. Además, evidencia que la colaboración entre múltiples actores sigue siendo clave para reducir riesgos y maximizar impactos sostenibles. Con esta inversión, McDonald’s busca demostrar que la conservación a gran escala puede generar beneficios financieros y ecológicos medibles, estableciendo un referente para la industria alimentaria frente a los desafíos del cambio climático y la demanda global de carne.
25 Septiembre 2025

Jarana
Prosegur, multinacional española referente en seguridad privada, ha designado a Jaime Ron Alpañes como nuevo CEO de Prosegur Alarms. Con este nombramiento, la compañía busca reforzar su estrategia de crecimiento en el negocio de alarmas, presente en ocho países: Argentina, Colombia, Chile, Paraguay, Perú, Portugal, Sudáfrica y Uruguay. La incorporación de Jaime Ron tiene como objetivo acelerar el desarrollo de Prosegur Alarms mediante la aplicación de tecnología de vanguardia y la exploración de nuevas oportunidades de comercialización, apoyadas tanto en acuerdos estratégicos con terceros como en las capacidades comerciales de la propia compañía. De forma complementaria, el directivo asumirá también la presidencia no ejecutiva del Consejo de Movistar Prosegur Alarmas, la joint-venture participada al 50% por Prosegur y Telefónica, encargada del negocio de alarmas en España. Licenciado en Administración de Empresas por la Universidad Autónoma de Madrid y MBA por la London Business School, Jaime Ron se unió a Prosegur en 2017. Desde entonces ha desarrollado una sólida trayectoria en la compañía, desempeñando puestos de alta responsabilidad durante casi una década. El nombramiento coincide con un momento de expansión en el sector de las alarmas, marcado por una mayor conciencia sobre la seguridad en hogares y negocios, y por la creciente demanda de soluciones innovadoras y eficaces. En este contexto, tanto Prosegur Alarms como Movistar Prosegur Alarmas han conseguido en el primer semestre de 2025 ampliar su base de clientes y mejorar indicadores clave de rentabilidad y generación de caja, consolidando así su posición en el mercado.
25 Septiembre 2025
Jarana
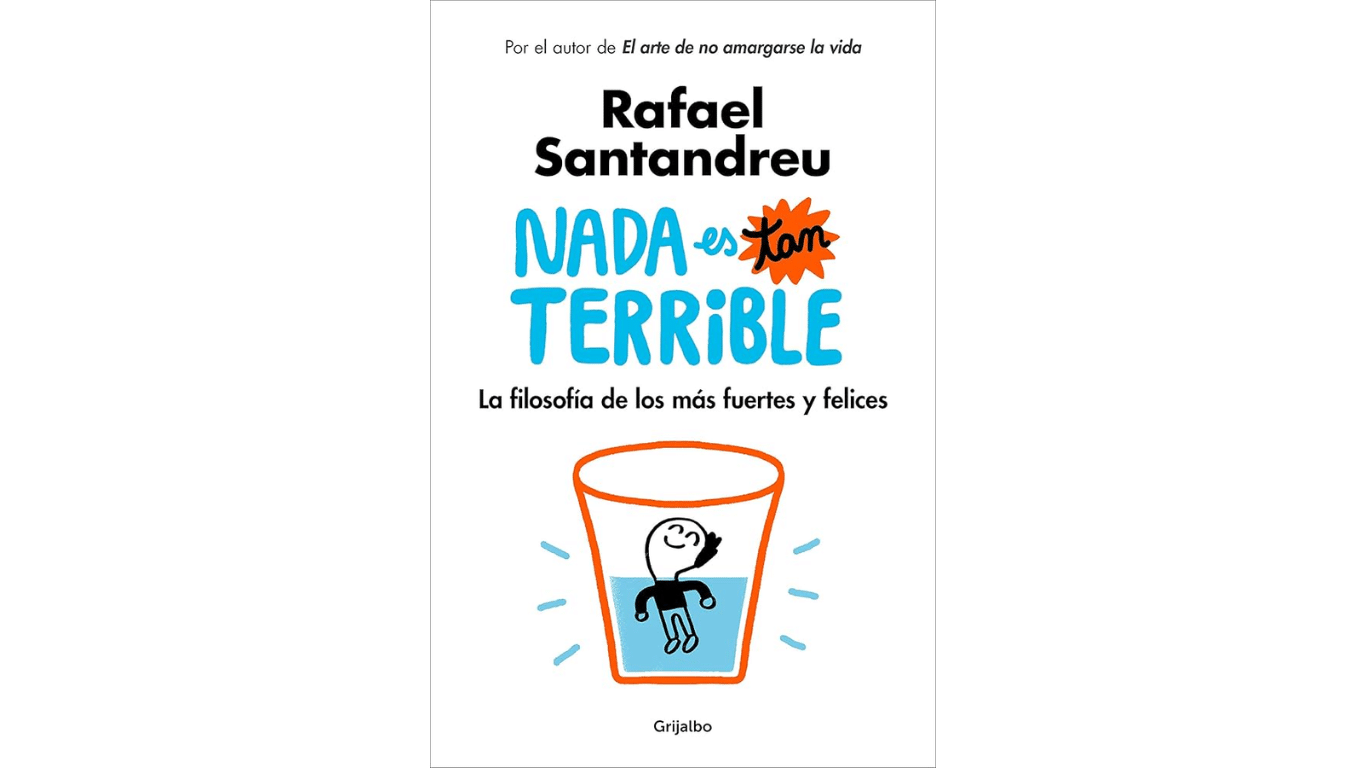
Nada es tan terrible contiene las herramientas de los mejores psicólogos del mundo para: - dejar de preocuparse- disfrutar más intensamente de la vida- tener «cero» complejos- adquirir carisma- desactivar a las personas difíciles- y acabar con todos los miedos Así como unas secciones especiales para aprender a: - eliminar los ataques de ansiedad de forma rápida y definitiva- y detener la cháchara mental inútil con el moderno mindfulness de tercera generación. Rafael Santandreu
25 Septiembre 2025
Sin categoría
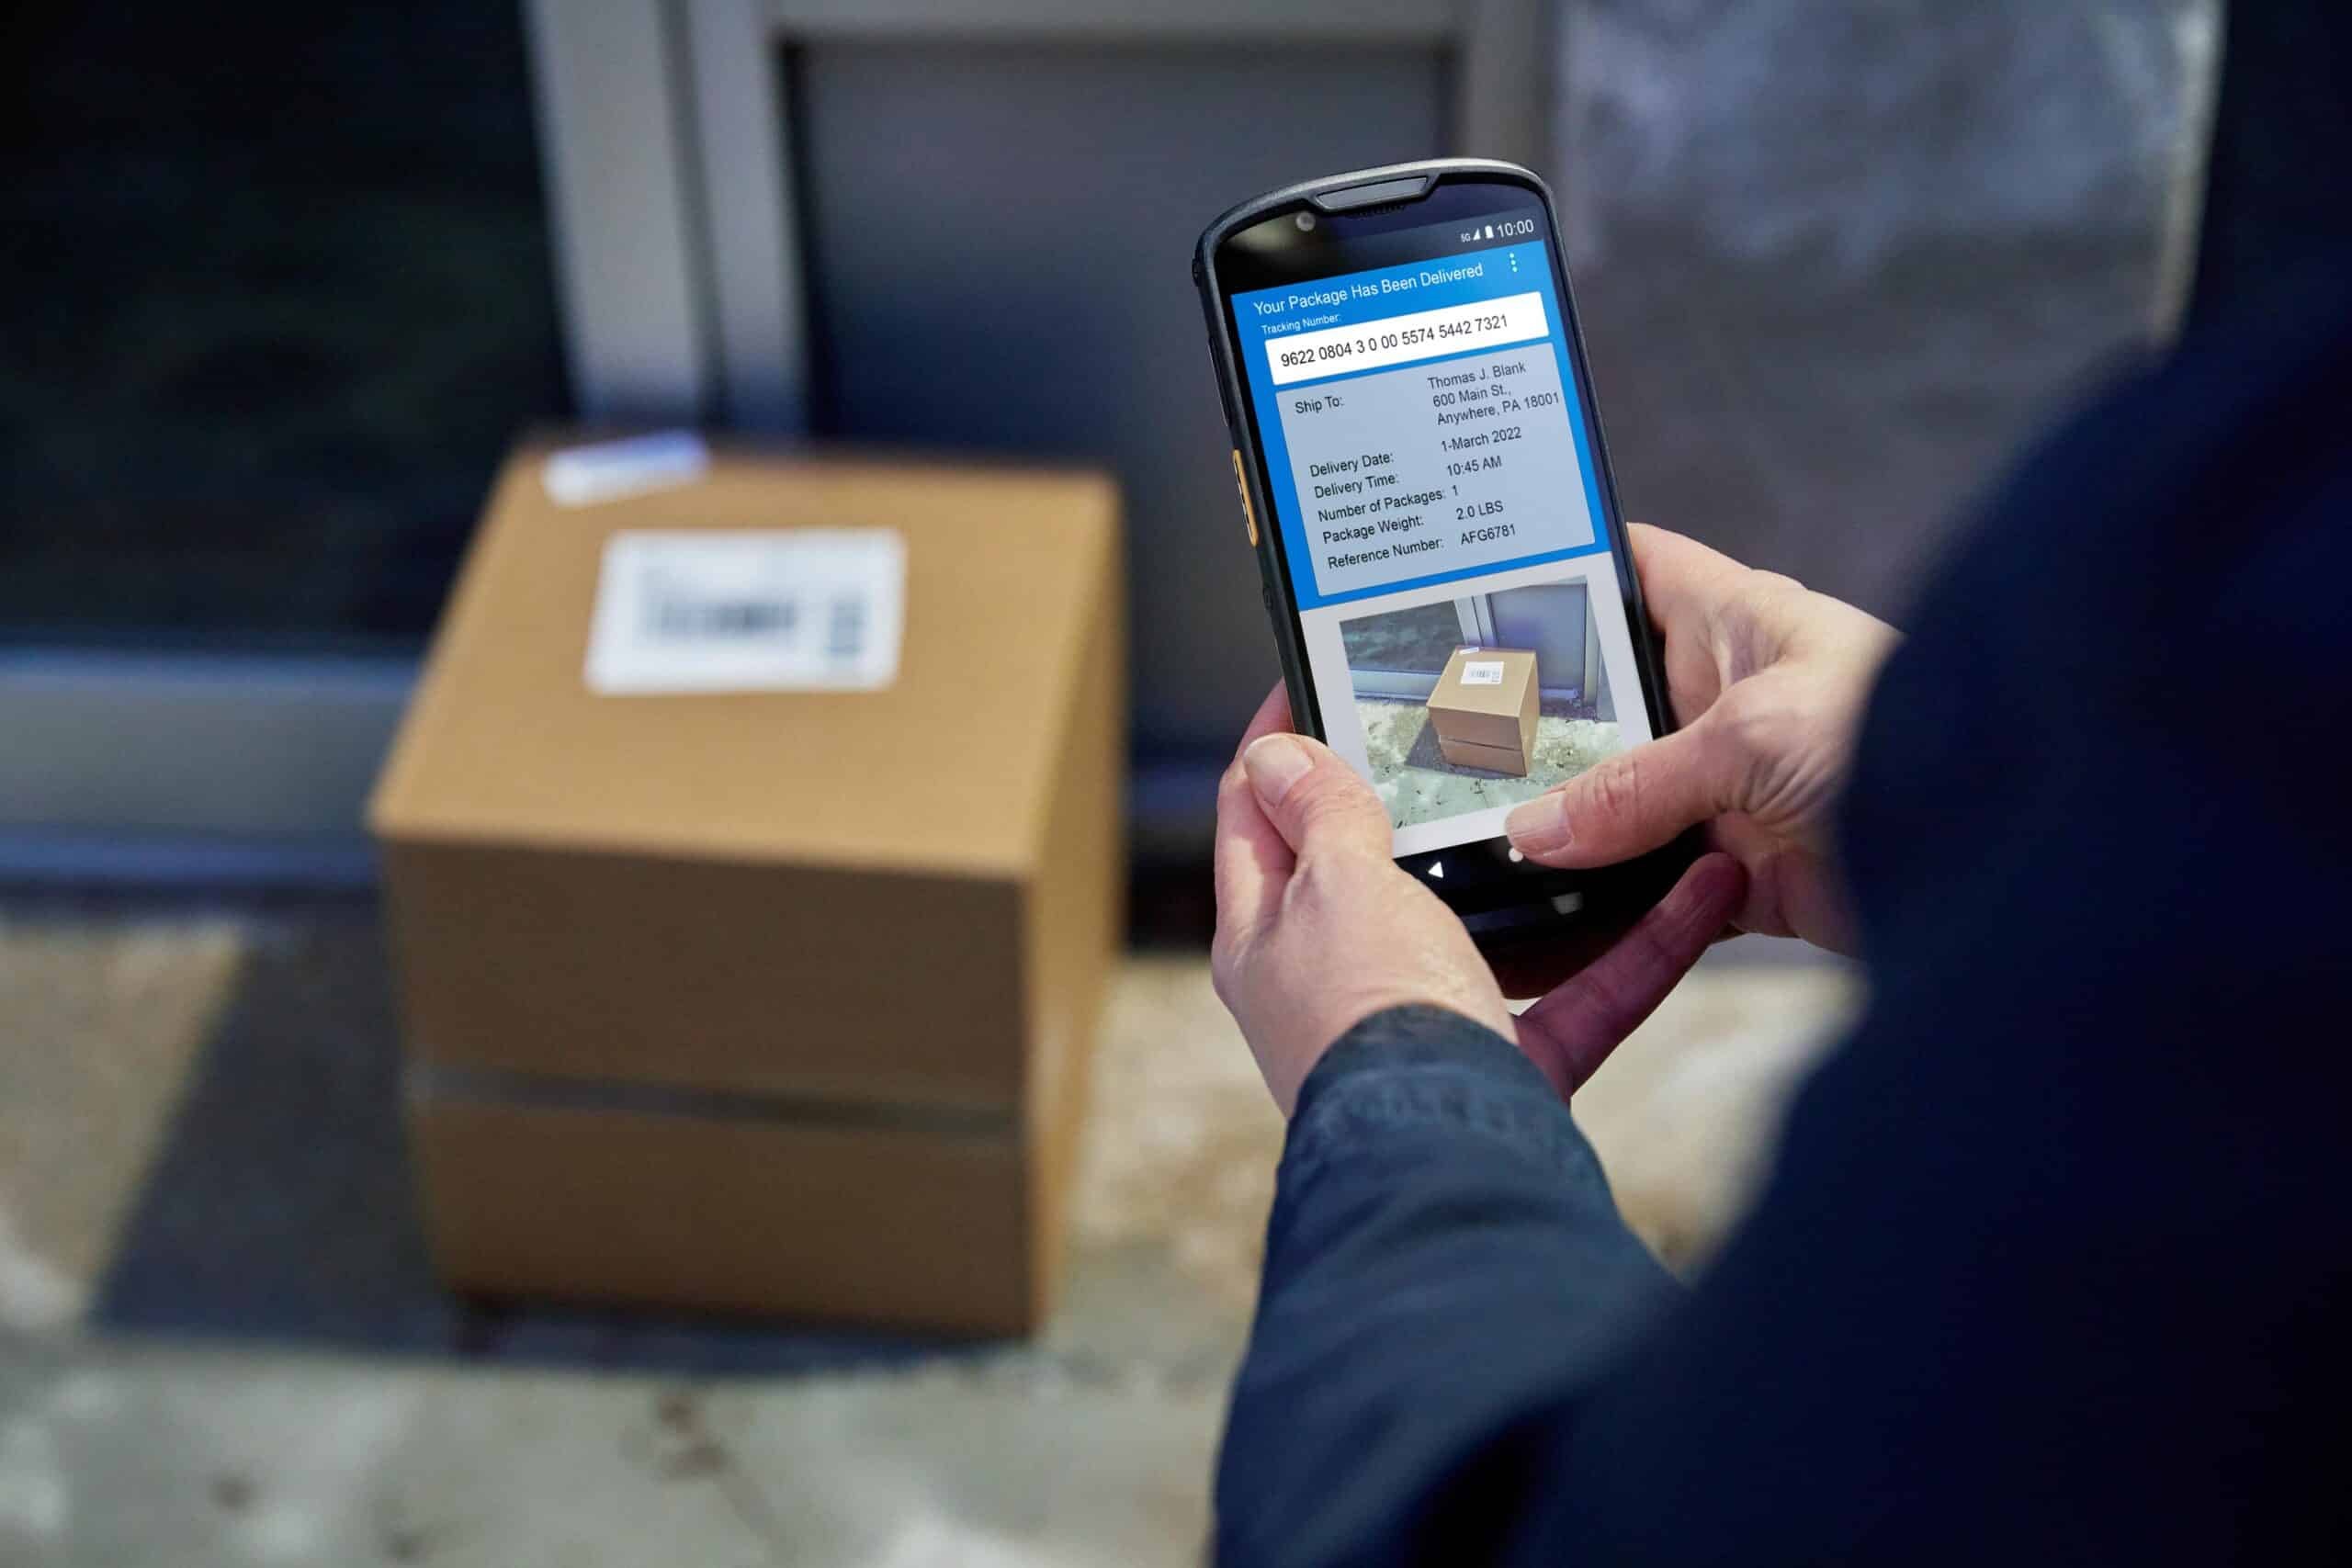
Un informe elaborado por Oxford Economics revela que la modernización de los flujos de trabajo en sectores como retail, fabricación y transporte-logística está generando incrementos notables en productividad, rentabilidad y satisfacción del cliente. La investigación subraya que la aplicación de tecnologías como la inteligencia artificial (IA), la automatización y el análisis avanzado de datos se ha convertido en un factor clave para afrontar los retos operativos actuales. Impacto directo en las industrias El estudio identifica cómo la optimización de procesos en la primera línea ofrece beneficios tangibles: En retail, un 21% de mejora en la satisfacción de clientes. En manufactura, un 19% más de productividad en empleados. En transporte y logística, un 21% de incremento en eficiencia operativa. Además, Oxford Economics estima que si las principales compañías globales de estos sectores implantaran mejoras significativas en sus flujos de trabajo, podrían obtener hasta 3.000 millones de dólares en ingresos adicionales y alrededor de 120 millones de dólares en beneficios extra. Ocho áreas clave de transformación El informe analiza ocho ámbitos en los que la digitalización puede acelerar la sostenibilidad y el crecimiento: Transición energética digitalizada Economía circular Agricultura y alimentación sostenibles Movilidad y transporte inteligentes Gestión del agua Prevención de desastres Ciudades inteligentes Monitorización y modelización climática La IA como motor de eficiencia Las organizaciones están incrementando sus inversiones en inteligencia artificial para obtener visibilidad en tiempo real y anticipar riesgos. En retail, la IA se utiliza para prevenir pérdidas, optimizar inventarios y detectar riesgos. En transporte y logística, más de dos tercios de las empresas aplican IA para gestión de inventarios, previsión de la demanda y análisis predictivo. En manufactura, casi la mitad de las compañías han integrado soluciones de IA para control de calidad y eficiencia de procesos. A estas aplicaciones se suman herramientas como RFID y la visión artificial, que están reforzando la trazabilidad, la automatización y la reducción de errores en diferentes fases de la cadena de valor. Metodología El estudio se elaboró a partir de encuestas a 1.000 directivos de retail (400), fabricación (400) y transporte/logística (200), procedentes de países como Estados Unidos, México, Reino Unido, Alemania, India, Japón, Australia y Nueva Zelanda. Se aplicaron modelos econométricos para correlacionar las mejoras de procesos con indicadores de rentabilidad y productividad.
24 Septiembre 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

