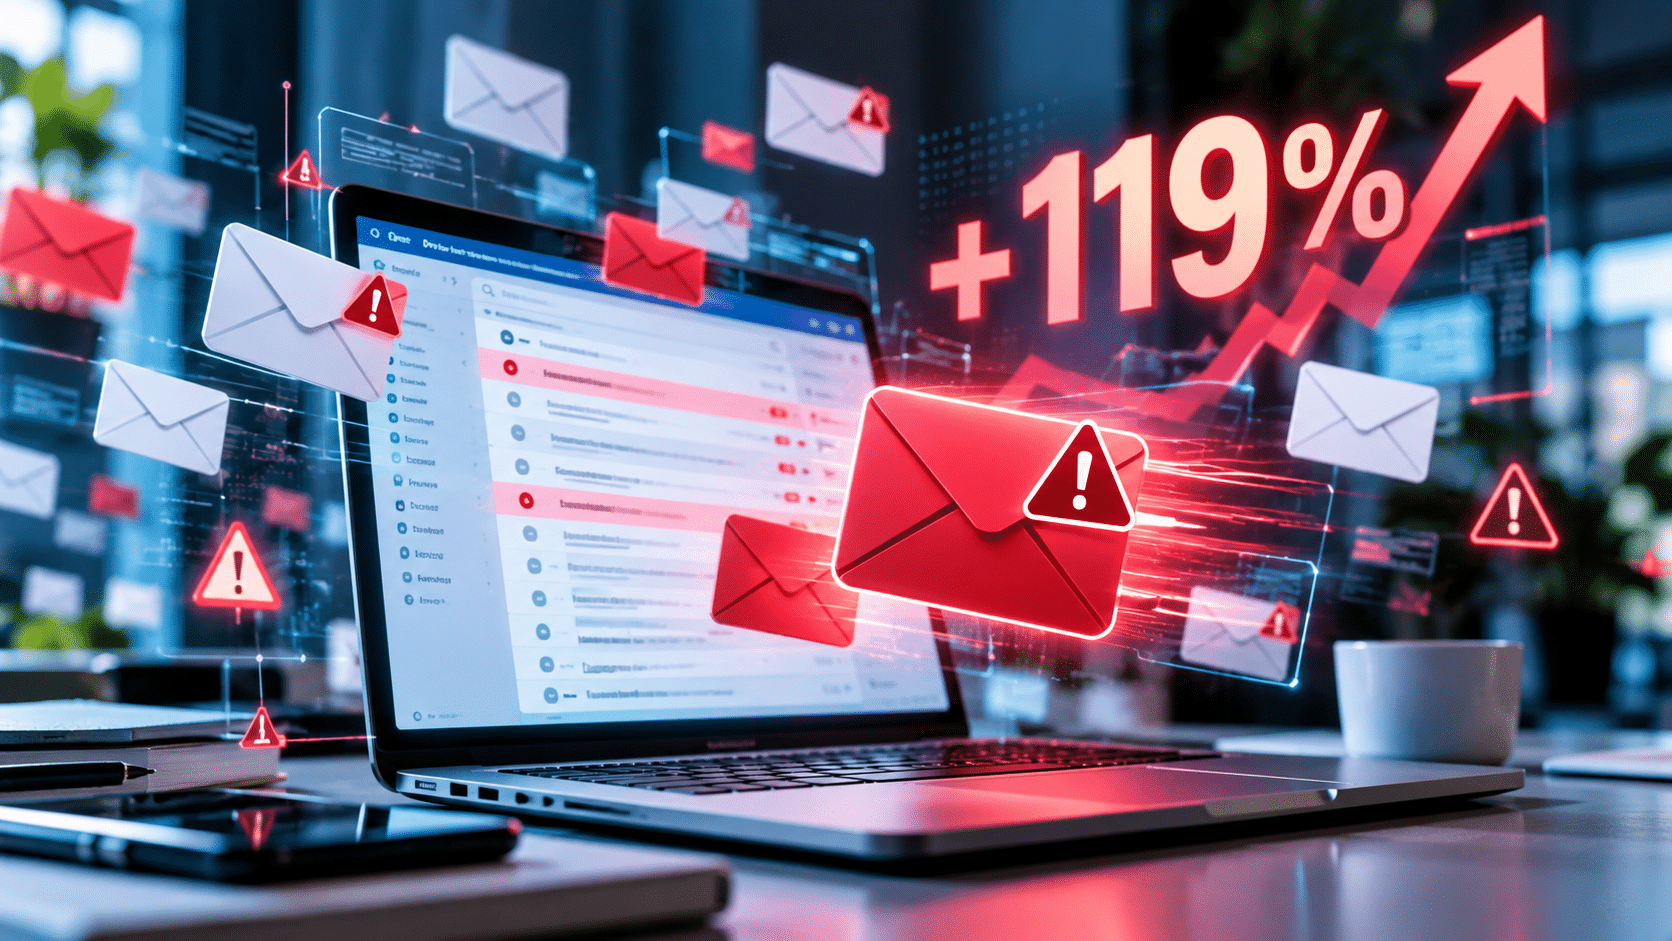
Los ataques que comprometen cuentas de correo empresariales aumentaron un 119% entre mayo y septiembre, según datos de Stoïk. La inteligencia artificial está facilitando campañas cada vez más sofisticadas y accesibles para los ciberdelincuentes, mientras las empresas se enfrentan a una creciente frecuencia de incidentes.
El correo electrónico sigue siendo una de las principales puertas de entrada de los ciberdelincuentes a las organizaciones. Y lejos de perder protagonismo, los ataques dirigidos a las cuentas corporativas están experimentando un crecimiento significativo, impulsados por herramientas de inteligencia artificial que permiten automatizar y perfeccionar las técnicas de engaño.
Los últimos datos de Stoïk, compañía europea especializada en ciberseguridad y ciberseguros, reflejan esta tendencia: los ataques de compromiso del correo empresarial, conocidos como Business Email Compromise (BEC), aumentaron un 119% entre mayo y septiembre de 2026.
Este incremento coincide con una subida generalizada de los incidentes gestionados por la compañía. Solo en septiembre, Stoïk atendió un 60% más de ciberincidentes que en los meses anteriores al verano.
Las cifras apuntan a un escenario en el que los ataques no solo son más frecuentes, sino también más fáciles de ejecutar gracias a la evolución de las herramientas tecnológicas.
La inteligencia artificial ha abierto nuevas posibilidades para las empresas, pero también está proporcionando a los ciberdelincuentes herramientas para perfeccionar sus operaciones.
Su incorporación a las campañas maliciosas permite elaborar mensajes de phishing más convincentes, automatizar determinadas tareas y ampliar el alcance de los ataques sin necesidad de contar con grandes conocimientos técnicos.
El resultado es una reducción de las barreras de entrada al cibercrimen y una mayor capacidad para lanzar campañas a gran escala.
Según explica Juan Ignacio Ramallo, Country Manager de Stoïk en España, la IA no ha creado necesariamente nuevas modalidades de ataque, pero sí ha transformado la forma en que se ejecutan, haciéndolas más accesibles, económicas y sofisticadas.
Este cambio plantea un desafío para las organizaciones: las señales que tradicionalmente permitían reconocer un correo fraudulento son cada vez menos evidentes.
El aumento de los ataques al correo corporativo forma parte de una tendencia más amplia.
De acuerdo con los datos de Stoïk, la frecuencia de siniestros cibernéticos pasó del 4,34% en 2024 al 10,56% en 2025, lo que supone un incremento de más del doble en un año.
Sin embargo, este crecimiento no se ha traducido, por el momento, en un aumento equivalente de la gravedad de los incidentes.
La compañía señala que, aunque las empresas están sufriendo ataques con mayor frecuencia, el impacto individual de los siniestros se mantiene en niveles similares.
Esta evolución refleja un cambio importante en el panorama de amenazas: el problema no reside únicamente en la capacidad destructiva de un ataque, sino también en la exposición cada vez más recurrente de las organizaciones.
Pese a la creciente sofisticación de las amenazas, muchas de las medidas de protección más eficaces continúan siendo las mismas.
La actualización de los sistemas, la corrección rápida de vulnerabilidades y la implantación de mecanismos de autenticación robustos siguen desempeñando un papel fundamental para impedir accesos no autorizados.
Pero la tecnología, por sí sola, no es suficiente.
La formación continua de los empleados se mantiene como uno de los pilares de la prevención, especialmente ante campañas de phishing cuyos mensajes resultan cada vez más difíciles de distinguir de comunicaciones legítimas.
Reconocer solicitudes inusuales, verificar la identidad de los remitentes y desconfiar de determinadas peticiones de información o transferencias económicas puede marcar la diferencia entre detectar un intento de fraude y convertirse en víctima.
A ello se suma la necesidad de mantener una supervisión constante de los sistemas y las comunicaciones corporativas, con el objetivo de identificar comportamientos sospechosos antes de que deriven en incidentes de mayor alcance.
Aunque la IA está facilitando la actividad de los ciberdelincuentes, también está transformando las capacidades de protección de las organizaciones.
Su aplicación en ciberseguridad permite analizar grandes volúmenes de información, identificar patrones anómalos, priorizar alertas y acelerar la detección de posibles amenazas.
Estas capacidades resultan especialmente relevantes en un contexto en el que los equipos de seguridad deben gestionar un número creciente de eventos e incidentes.
Desde Stoïk destacan que el verdadero valor de la inteligencia artificial reside en su combinación con la experiencia humana.
Las herramientas automatizadas pueden contribuir a reducir vulnerabilidades y detectar señales de riesgo, pero la interpretación de los incidentes y la toma de decisiones siguen requiriendo profesionales especializados.
En este sentido, las organizaciones que integren tecnología avanzada, formación de sus empleados y equipos expertos de respuesta estarán mejor preparadas para afrontar las nuevas dinámicas del cibercrimen.
El crecimiento del 119% en los ataques al correo corporativo evidencia hasta qué punto los ciberdelincuentes están aprovechando las posibilidades de la automatización y la inteligencia artificial.
Pero también pone de manifiesto una realidad que trasciende a esta tecnología: las empresas necesitan reforzar sus estrategias de prevención, detección y respuesta ante amenazas que evolucionan constantemente.
La protección del correo electrónico, la gestión de identidades y la concienciación de los empleados ya no pueden abordarse como medidas aisladas, sino como parte de una estrategia integral de ciberresiliencia.
Porque en un entorno donde los ataques son cada vez más numerosos y convincentes, la diferencia no estará únicamente en contar con mejores herramientas, sino en la capacidad de las organizaciones para reconocer las amenazas, reaccionar a tiempo y evitar que un simple correo comprometa todo el negocio.
Rincón del CISO
30 Octubre 2026
Jarana
30 Octubre 2026
Podcast de Cyberlideria MGZN.
Todos los jueves, a partir de las 22:00, estará disponible en CyberLideria MGZN una nueva entrevista, donde un prestigioso CISO colaborador charlará con una personalidad inspiradora, importante, y líder empresarial, tanto del ámbito privado como público.
Manténgase informado sobre la ciberseguridad, tecnología, las tendencias y las noticias que afectan a los líderes de TI.
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas