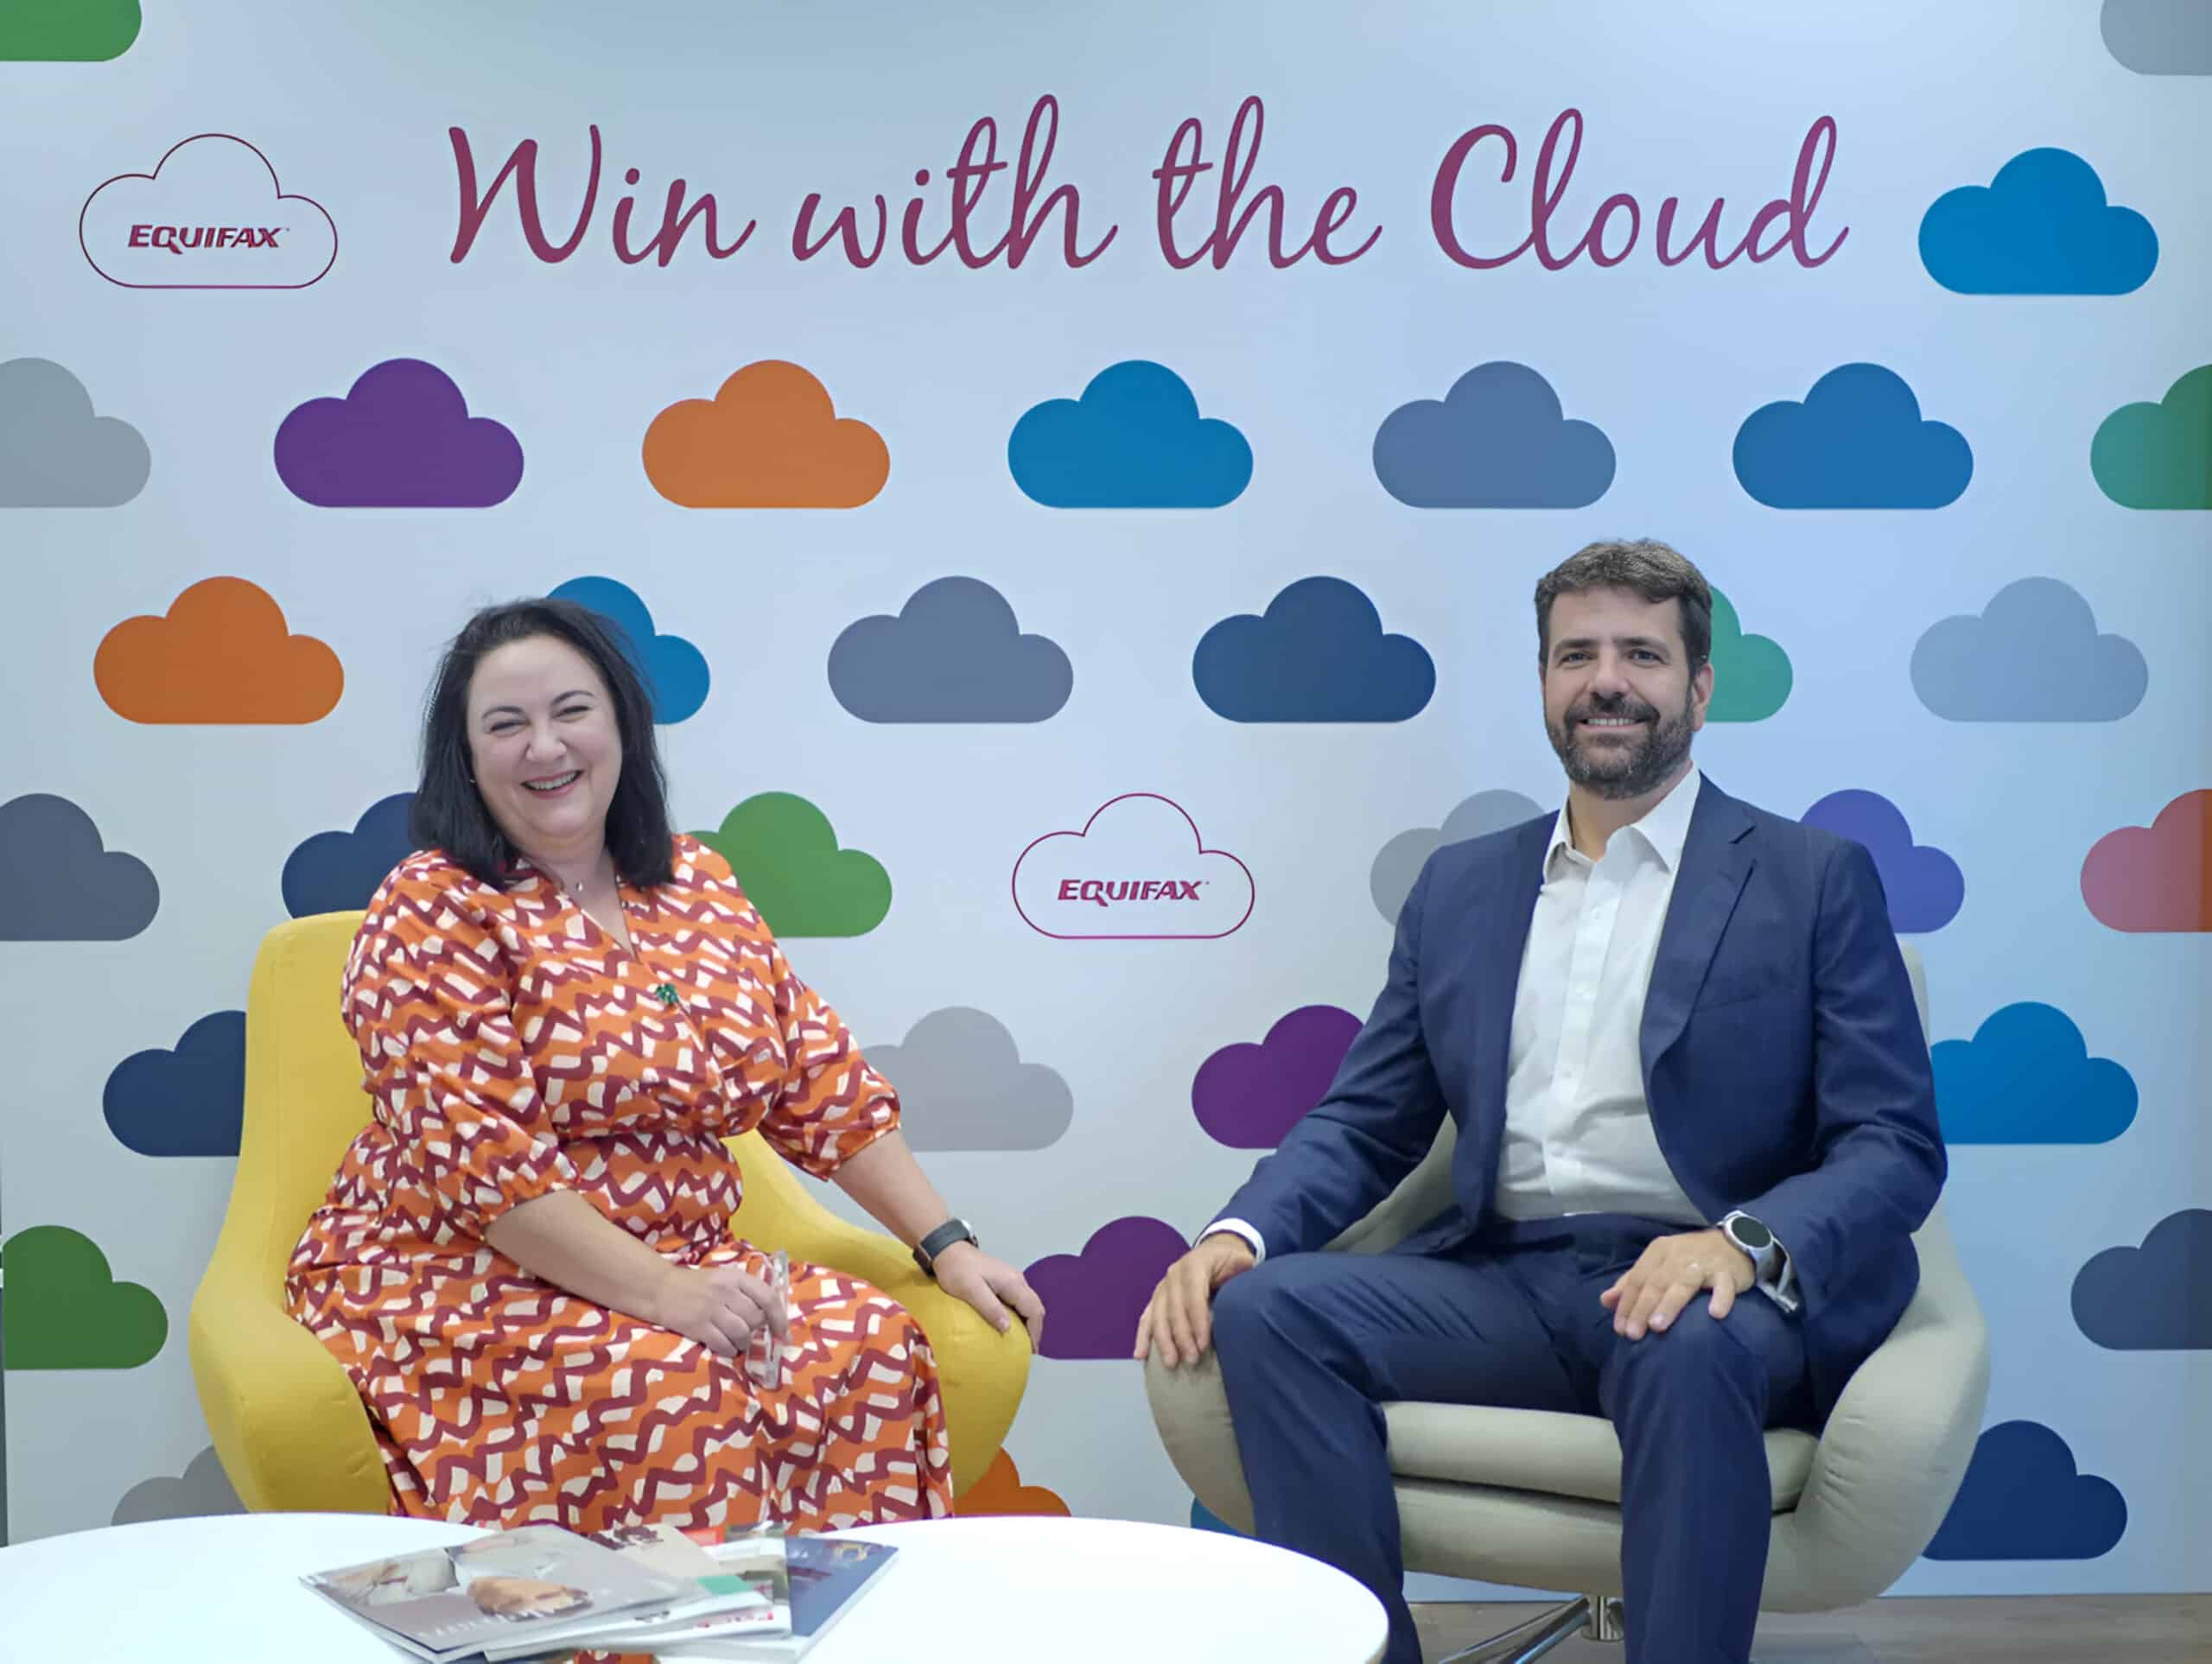
Maite Arcos, Directora General ESYS y Miembro del Consejo Asesor de CyberLideria entrevista a Javier Checa, Board Member & CISO de Equifax Iberia
Maite Arcos: ¿Qué fue lo que te atrajo originalmente del mundo de la ciberseguridad? ¿Vocación, curiosidad, responsabilidad…?
Javier Checa: Mi interés por la ciberseguridad empezó con la curiosidad, inspirada por la película «Juegos de Guerra» cuando era niño. El largometraje, protagonizado por Matthew Broderick, contaba la historia de un joven hacker que entraba por error en el sistema de defensa nuclear de EE. UU. creyendo que era un videojuego, y ponía al mundo al borde de la guerra nuclear. A lo largo de los años, esta curiosidad se fue transformando en vocación. Como anécdota, a esta película se le atribuye haber impulsado la primera Directiva Presidencial sobre seguridad informática en Estados Unidos, en 1984.
M.A.: En tus años en Equifax, has pasado de roles más tácticos a una visión europea del riesgo y la resiliencia. ¿Cómo ha cambiado tu manera de entender el liderazgo en seguridad?
J.C.: El liderazgo en seguridad hoy se basa en ser un socio estratégico del negocio, no un guardián técnico: tengo la suerte de trabajar en una compañía como Equifax en la que todos los responsables de seguridad reportamos a la alta dirección. Gracias a ello, mi rol ha evolucionado, de estar en un silo aislado, a convertirme en un puente entre los equipos técnicos y el liderazgo de la empresa y ha evolucionado desde la gestión de la tecnología a la gestión del riesgo y la habilitación del negocio, para que la organización pueda innovar de forma segura.
M.A.: Muchos hablan de “cultura de seguridad”, pero pocos la construyen de verdad. ¿Qué ingredientes dirías que hacen que esa cultura no se quede en el papel?
J.C.: Una cultura de seguridad genuina es el cimiento, ya que la tecnología y los procesos son su manifestación. El ingrediente más crucial es el compromiso de los empleados. En Equifax, hicimos de la seguridad una responsabilidad compartida, al ser una de las primeras empresas cotizadas en incluir una métrica de desempeño de seguridad en el cálculo del bonus anual para todos los empleados elegibles. Esto transforma la seguridad de una imposición a una parte de nuestro ADN.
M.A.: Vivimos una etapa de transformación acelerada: IA, regulación, incertidumbre geopolítica… ¿Cómo mantienes la calma y la visión estratégica en un entorno tan volátil?
J.C.: Para mantener la calma y la visión estratégica, me centro en la preparación. Como líder, mi papel es ser el ancla durante la tormenta. Entiendo que los incidentes son inevitables, por lo que la clave no es buscar la perfección, sino estar preparado para tomar decisiones rápidas e informadas, incluso con información incompleta.
En Equifax, nuestra visión estratégica de convertirnos en una empresa Cloud Native nos ha permitido automatizar y fortalecer nuestra postura de seguridad, preparándonos para el futuro en lugar de reaccionar sólo ante el pasado. Además, realizamos simulacros y tabletops de manera recurrente, lo que nos permite estar preparados, y casi más importante, sentirnos preparados para los momentos difíciles.
M.A.: Has vivido una etapa clave para Equifax tras uno de los incidentes más impactantes del sector. ¿Cómo se reconstruye la confianza —personal y organizacional— después de un momento así?
J.C.: Lo más importante para reconstruir la confianza es el principio de «Say/Do»: hacer lo que se ha dicho que se hará. Tras el incidente de 2017, nuestro CEO Mark Begor se comprometió públicamente a convertir Equifax en un líder en seguridad. Cumplimos esta promesa con la mayor inversión en la historia de la compañía (más de 3.000 millones de dólares) y cambiando la estructura para que el CISO, y los responsables de seguridad regionales, formen parte de la alta dirección.
El éxito de este compromiso ha sido validado por terceros: en 2024, la madurez de nuestro programa de ciberseguridad superó todos los principales indicadores de la industria por quinto año consecutivo y nos ha permitido reconstruir la confianza a través de la transparencia.
M.A.: ¿Hay algún hábito o rutina que te haya ayudado a mantenerte firme ante momentos complejos o decisiones críticas?
J.C.: Un hábito fundamental para mantenerse firme al tomar decisiones críticas es mantener una visión estratégica que me permita diferenciar entre el ruido y el riesgo real. Si todo es un riesgo, nada lo es en realidad. Este enfoque me permite tomar decisiones con credibilidad y construir la confianza necesaria para liderar al equipo en situaciones de alta presión, lo que fomenta la innovación que es uno de los pilares de Equifax.
Si hablamos de incidentes, los mayores enemigos son el tiempo y la perfección; es imposible tener información perfecta para tomar decisiones perfectas. Por eso, mi enfoque se centra en estar preparado para tomar decisiones rápidas e informadas, incluso con datos incompletos.
Esto requiere, como he comentado antes, tener un plan de gestión de crisis bien definido, realizar simulacros regulares para probarlo bajo presión y fomentar una cultura de pensamiento crítico donde se cuestionan las suposiciones para evitar errores costosos. El liderazgo en momentos complejos no se trata de tener todas las respuestas, sino de mantener la calma y guiar al equipo con confianza a través de la incertidumbre.
M.A.: Si pudieras hablar con tu “yo” de hace 20 años, cuando empezabas tu carrera laboral, ¿qué le dirías hoy desde la experiencia, los errores y los logros?
J.C.: Le diría que disfrute del viaje y no pare de aprender. La tecnología evoluciona muy rápido, pero las habilidades de liderazgo y comunicación son la clave para un desarrollo de carrera a largo plazo. Le aconsejaría que invirtiera en sus soft skills y construyera una red de contactos, ya que esas habilidades son tan importantes como el conocimiento técnico para ascender en la carrera profesional.
M.A.: Si tuvieras que dejar una idea, una frase o una enseñanza para alguien que empieza hoy su camino en ciberseguridad o tecnología… ¿cuál sería?
J.C.: Mi enseñanza es: «Si quieres proteger algo, primero tienes que conocerlo». Es el principio fundamental de la ciberseguridad. Antes de implementar cualquier control, debes entender la tecnología subyacente que estás protegiendo. Esto te permite ir más allá del simple cumplimiento de una lista de verificación y te capacita para construir una postura de seguridad verdaderamente robusta y resiliente.
Actualidad
16 Septiembre 2026
Jarana
16 Septiembre 2026
Podcast de Cyberlideria MGZN.
Todos los jueves, a partir de las 22:00, estará disponible en CyberLideria MGZN una nueva entrevista, donde un prestigioso CISO colaborador charlará con una personalidad inspiradora, importante, y líder empresarial, tanto del ámbito privado como público.
Manténgase informado sobre la ciberseguridad, tecnología, las tendencias y las noticias que afectan a los líderes de TI.
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas