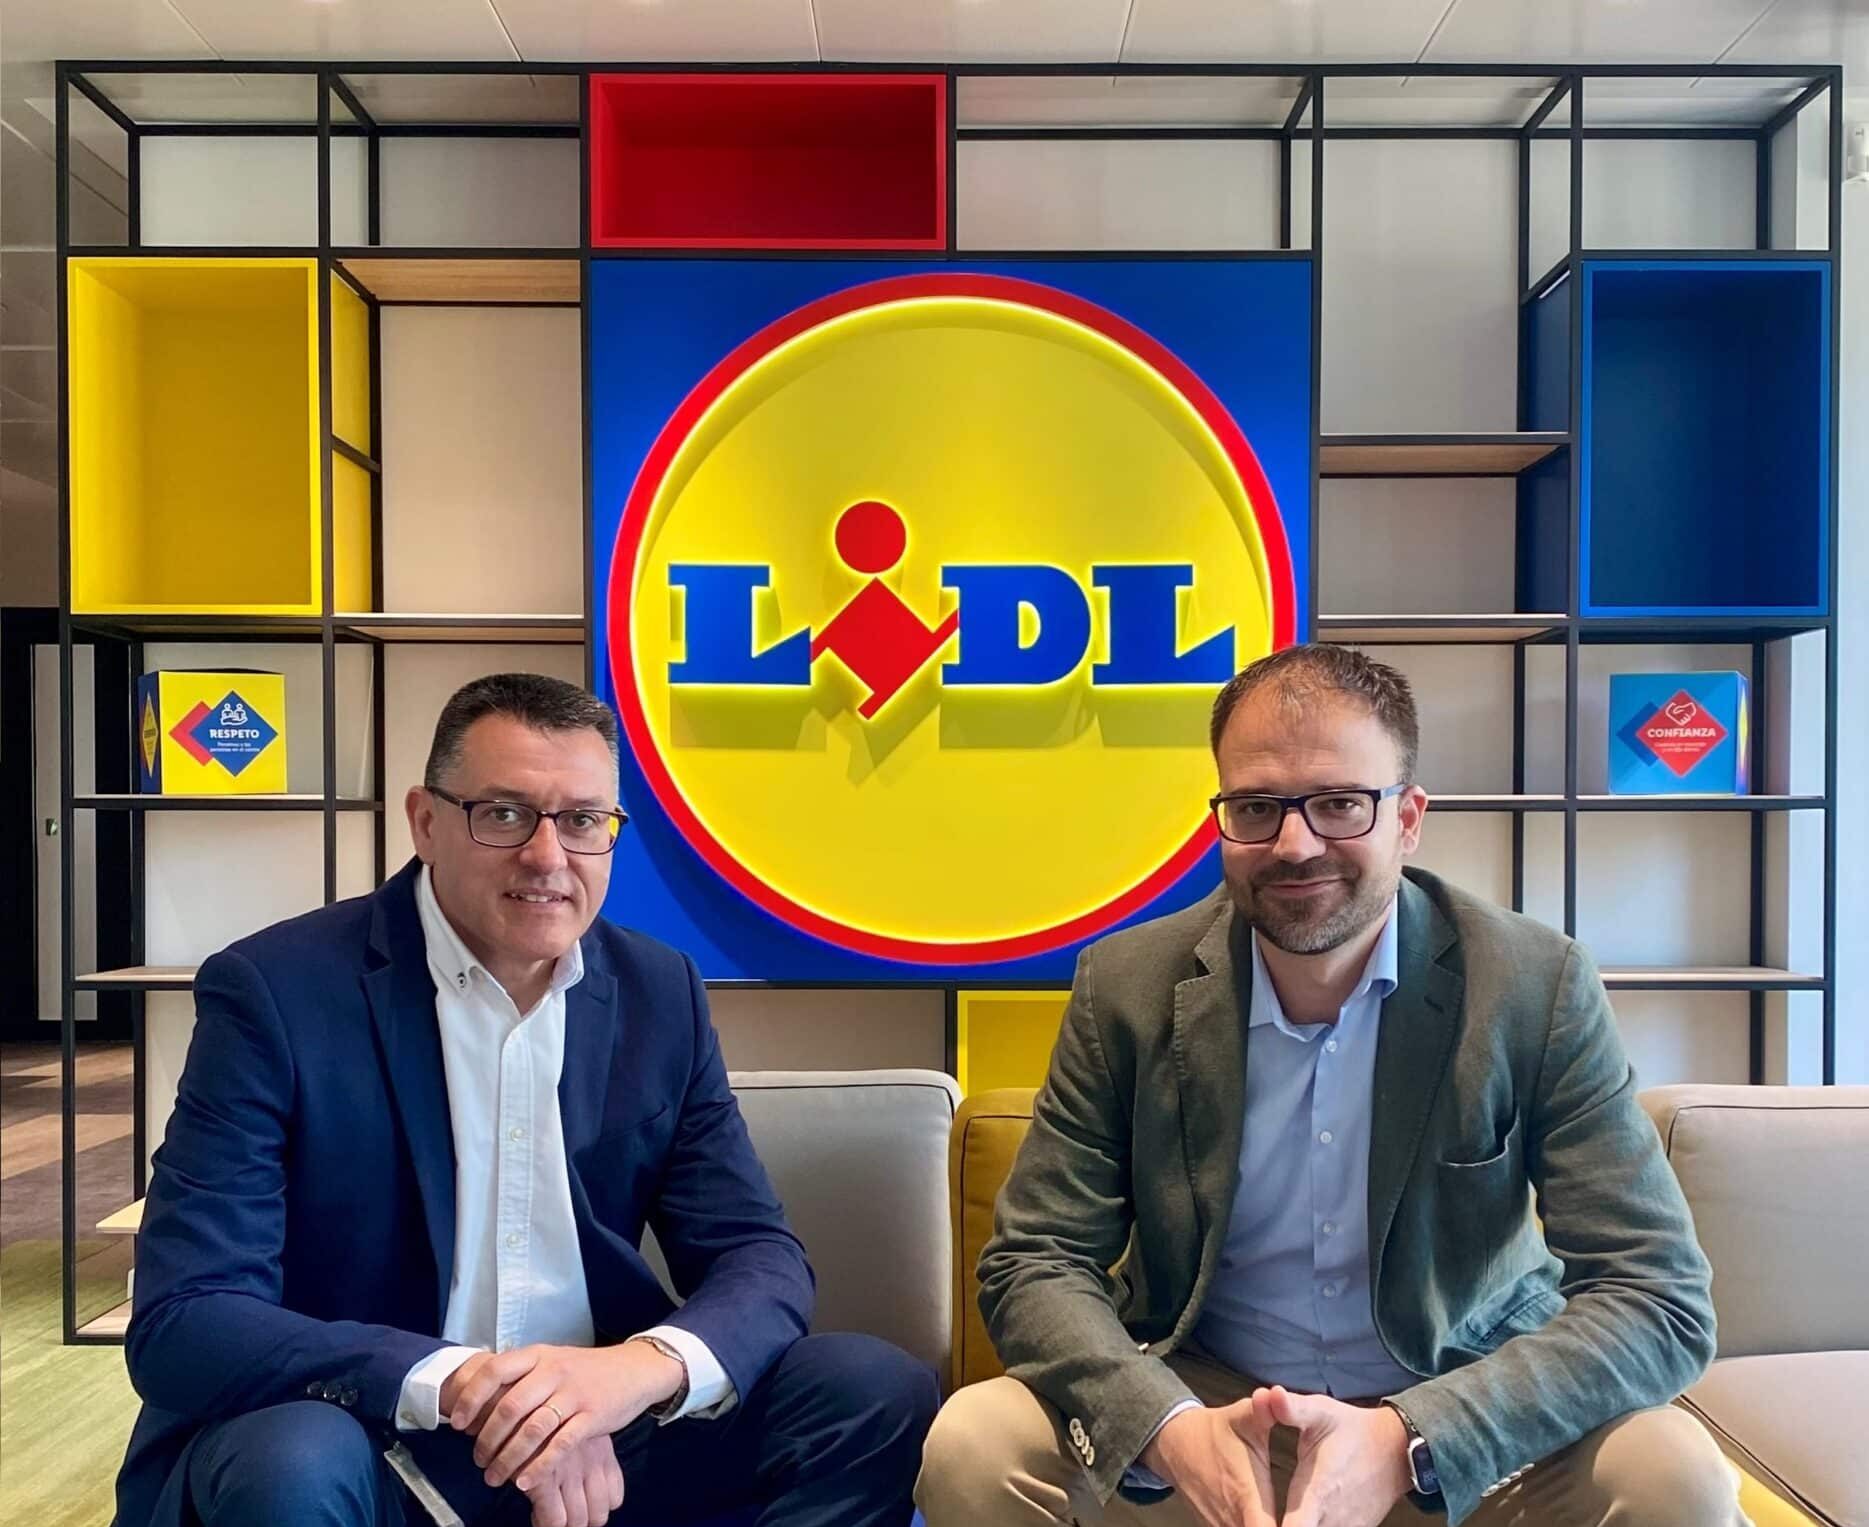
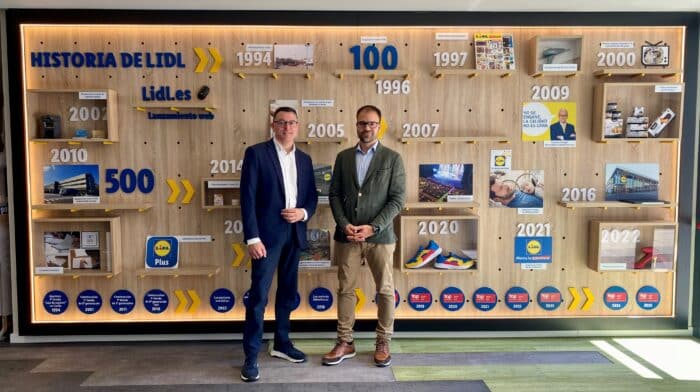
David Carmona, CIO en Lidl España entrevista a Josep Mulero, Information Security Officer (ISO) en Lidl España.
David Carmona: Con más de 10 años liderando la seguridad de la información en Lidl, una empresa con una infraestructura digital robusta, ¿Cuáles consideras que son los mayores desafíos de ciberresiliencia en el sector retail?
Josep Mulero: La creciente dependencia de los sistemas informáticos en todos los procesos de negocio nos obliga a identificar continuamente los procesos críticos y la infraestructura IT esencial que garanticen los servicios mínimos necesarios para asegurar la continuidad operativa ante cualquier potencial interrupción. Al mismo tiempo, debemos minimizar su impacto, protegiendo tanto la infraestructura digital como la confianza de todos los grupos de interés. En una compañía como Lidl, con una infraestructura tecnológica altamente escalable y distribuida a nivel nacional e internacional, esta tarea adquiere aún mayor complejidad y relevancia.
Otro desafío importante es la dependencia de muchos de los procesos en las comunicaciones, debido a la centralización de sistemas y el uso de sistemas en la nube. Esto requiere disponer de redundancia en las líneas de comunicación, lo que implica tener múltiples líneas de diferentes proveedores y tecnologías para asegurar que, en caso de fallo, exista un respaldo que permita seguir operando sin interrupciones.
Sin embargo, uno de los desafíos más sensibles es la cadena de suministro. La interconexión con proveedores y actores implica que un incidente de ciberseguridad en uno de ellos puede repercutir en nuestra operativa o afectar en nuestra disponibilidad de mercancía. Por tanto, asegurar la resiliencia de toda la red es esencial.
D.C.: Como experto en seguridad, ¿Cómo ha evolucionado tu visión sobre la gestión de identidades digitales? ¿Qué estrategias consideras clave?
J.M.: A nivel personal, proteger la identidad digital, así como seleccionar cuidadosamente el contenido que se comparte, es crucial para evitar daños reputacionales, especialmente en redes sociales. A nivel corporativo, donde gestionamos redes sociales con millones de seguidores, la protección de estos activos es estratégica.
Por ello es fundamental implementar la autenticación multifactor, utilizar contraseñas únicas y auditar periódicamente la seguridad de nuestros servicios online (pen-test) para evitar fugas de datos o incluso una modificación no autorizada del contenido publicado (defacement). Además, cualquier empresa de retail debe monitorizar y actuar rápidamente ante fraudes como perfiles falsos o webs fraudulentas, promoviendo activamente la concienciación en redes sociales con publicaciones proactivas que sirvan de altavoz para potenciar la cultura de la ciberseguridad entre los clientes y sociedad en general.
A nivel de usuario, es muy importante verificar si el perfil de redes sociales es el oficial, prestando atención a la fecha de creación del perfil. En el caso de las páginas web, es fundamental comprobar los certificados utilizados, así como revisar los Términos y Condiciones y la sección de Protección de datos para identificar quién está realmente detrás de esa web.
D.C.: Has trabajado en equipos internacionales y liderado áreas de IT y seguridad. ¿Qué habilidades consideras esenciales para un líder en ciberseguridad y cómo las aplicas en tu día a día?
J.M.: Para un líder en ciberseguridad, es esencial contar con varias habilidades clave. La empatía es fundamental para comprender tanto a los equipos internos como a las áreas de negocio. La comunicación efectiva permite traducir los riesgos técnicos a un lenguaje comprensible para el negocio, facilitando la toma de decisiones informadas. La capacidad de persuasión es crucial para impulsar la adopción de medidas de seguridad necesarias. El trabajo en equipo es indispensable, ya que la colaboración continua con IT y otras áreas asegura una postura de seguridad sólida. Además, la adaptación al cambio y la formación continua son imprescindibles en un campo que evoluciona rápidamente. Por último, el networking es vital para mantener una red de contactos en ciberseguridad, lo que permite compartir conocimientos y recibir apoyo mutuo.
D.C.: Con la acelerada transformación digital y el auge de la inteligencia artificial (IA), ¿cómo imaginas que será la seguridad de la información en empresas multinacionales en los próximos 5 años?
J.M.: La irrupción de la inteligencia artificial (IA) y la computación cuántica transformarán radicalmente el panorama, haciendo complicado hacer un pronóstico incluso en un período inferior a un lustro. En cuanto a la IA, el aumento de ataques sofisticados mediante deepfakes hará que los fraudes, a través de la suplantación de voz e imagen, como el phishing, vishing o el conocido ataque del CEO (cuando un atacante se hace pasar por un alto ejecutivo para engañar a empleados y obtener información o dinero), sean más difíciles de detectar. Además, la computación cuántica pondrá en jaque los sistemas actuales de cifrado, obligándonos a replantear las bases de la ciberseguridad. En respuesta a estos desafíos emergentes, estamos ya implementando estrategias avanzadas y tecnologías innovadoras para anticiparnos a estos riesgos. Nuestro compromiso es mantenernos a la vanguardia de la ciberseguridad, adaptándonos continuamente para proteger a nuestra organización y a nuestros clientes frente a las amenazas del futuro.
D.C.: Eres un apasionado del deporte y defiendes la filosofía de “Mens sana in corpore sano”. ¿Ves alguna relación entre la práctica deportiva y la mentalidad necesaria para la ciberseguridad?
J.M.: Sin duda. Por un lado, los deportistas suelen siempre plantearse nuevos retos con el fin de superarse a sí mismos. En la ciberseguridad siempre se nos plantean nuevos retos con nuevos tipos de ataque, nuevas tecnologías que aparecen, etc. Además, el deporte fomenta la resiliencia y el trabajo en equipo, todas competencias esenciales en ciberseguridad. Además, ofrece una válvula de escape para gestionar el estrés y mantener la claridad mental ante situaciones de alta presión.
D.C.: Has gestionado incidentes de seguridad, ¿Cuál ha sido el reto más desafiante en tu carrera?
J.M.: Hasta el momento, no hemos tenido que lidiar con ningún incidente especialmente grave, pero sí que destacaría lo sucedido con el ransomware Wannacry en 2017, que marcó un antes y un después en el papel de la ciberseguridad en todo el mundo. Dado el impacto mediático del caso, se recibía información por muchas vías, aunque eran más bien rumores. Sin embargo, una vez dispusimos de información técnica fiable, verificamos si los equipos tenían las actualizaciones necesarias para estar protegidos y para los que no, aplicamos otras medidas de mitigación mientras desplegábamos los parches lo más rápido posible. Además, fue particularmente desafiante ya que coincidió con mis inicios como ISO en la compañía. Afortunadamente, gracias a la colaboración de los equipos de IT, no nos vimos afectados, pero sí que hubo muchas lecciones que nos sirvieron para mejorar nuestros procesos y la propia seguridad.
D.C.: En un mundo donde el talento busca algo más que un buen salario, ¿Cómo crees que el liderazgo con propósito marca la diferencia a la hora de atraer y retener a los mejores profesionales?
J.M.: Con la demanda actual de profesionales de ciberseguridad, atraer y retener talento no es tarea fácil. A través de un liderazgo con propósito se consigue que los miembros del equipo se sientan motivados, inspirados y reconocidos. Para ello, es indispensable dotarles de autonomía, escuchar siempre su punto de vista y hacerles partícipes de las decisiones. Esto les hace sentir una parte importante de la empresa y del equipo, y les da sentido a su trabajo al ver los efectos que tiene en el negocio. Si a esto sumamos condiciones competitivas y flexibilidad laboral, logramos equipos altamente comprometidos. Para mí, lo más importante en este tipo de liderazgo es que esté basado en la cercanía, coherencia y autenticidad.
D.C.: ¿Qué consejos darías a quienes buscan especializarse en seguridad de la información?
J.M.: La ciberseguridad tiene muchas ramas, así que recomendaría identificar la rama que más les apasione, formarse de manera constante, participar en eventos del sector y construir una red de contactos sólida. Afortunadamente, la comunidad de ciberseguridad es muy abierta y compartir experiencias, más allá de los libros, permite crecer de manera exponencial en esta profesión en constante evolución.
Rincón del CISO
17 Septiembre 2026
Jarana
17 Septiembre 2026
Podcast de Cyberlideria MGZN.
Todos los jueves, a partir de las 22:00, estará disponible en CyberLideria MGZN una nueva entrevista, donde un prestigioso CISO colaborador charlará con una personalidad inspiradora, importante, y líder empresarial, tanto del ámbito privado como público.
Manténgase informado sobre la ciberseguridad, tecnología, las tendencias y las noticias que afectan a los líderes de TI.
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas