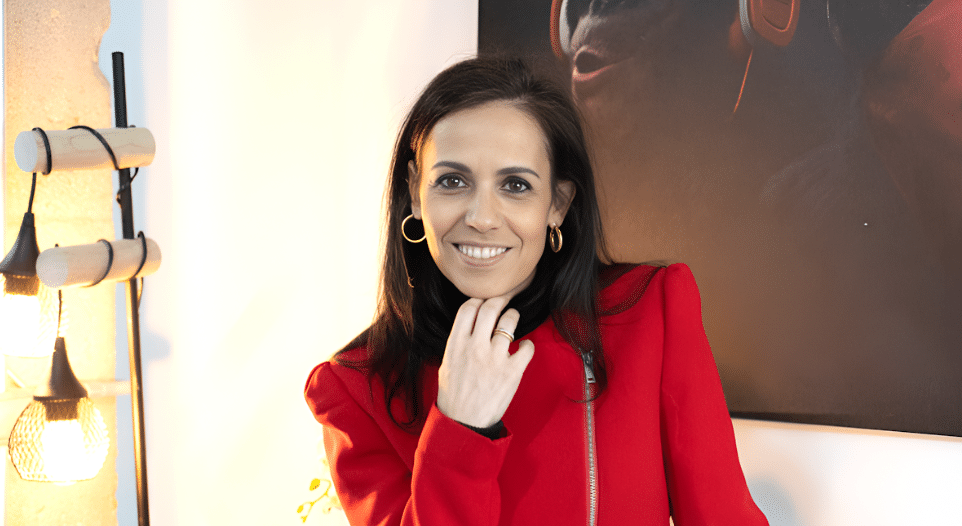
Sonia Pulgarín, Directora de CyberLideria MGZN entrevista a Silvia Roldán, General Manager Madrid and Executive VP, RDT
Sonia Pulgarín: Silvia, has construido una carrera impresionante en tecnología y gestión. ¿Cuál fue el momento clave que te llevó a asumir roles de liderazgo en RDT?
Silvia Roldán: La verdad es que mi trayectoria ha estado siempre muy ligada a la ingeniería y a la transformación, tanto tecnológica como organizativa. Soy una verdadera apasionada de mi trabajo y me encanta asumir nuevos retos. Como sabéis mi carrera se ha desarrollado siempre en el ámbito público. Siempre sobre vías, mucha alta velocidad y mucho metro. Siempre he sido una firme convencida de que lo público y lo privado deben trabajar juntos. Tras años dedicada, en cuerpo y alma, al sector público, me apetecía desarrollar roles distintos en el sector privado. Nuevas aventuras para seguir creciendo y aprendiendo. Y ese es el proyecto que me encontré en RDT. Por eso asumí, con gran ilusión, el puesto de General Manager de Madrid y Executive VP en RDT; un desafío apasionante en una empresa con una sólida trayectoria en ingeniería avanzada y un enfoque innovador que la ha convertido en un referente en sectores estratégicos como la automoción, la energía, la aeronáutica o el ferrocarril. Mi amado ferrocarril.
Para quienes aún no la conozcan, RDT es una compañía especializada en servicios de ingeniería de alto valor añadido. Con presencia internacional y una clara apuesta por la tecnología, la empresa ha logrado consolidarse como un socio clave para grandes corporaciones que buscan soluciones innovadoras y eficientes. Nuestro trabajo abarca desde el diseño y desarrollo de nuevos productos hasta la optimización de procesos industriales mediante herramientas avanzadas como la inteligencia artificial y la digitalización.
RDT es un grupo empresarial innovador especializado en el desarrollo de proyectos de ingeniería avanzada, aportando soluciones tecnológicas de alto impacto en diversos sectores. Su propósito es ofrecer a sus clientes una ventaja competitiva basada en eficacia, flexibilidad y fiabilidad, con un enfoque centrado en la excelencia técnica y el talento humano. Con una facturación de más de 120 Millones y más de 1.900 profesionales, ofrece soluciones industriales “end to end”.
En definitiva, proyectos que enamoran y que te permiten vivir la ingeniería con pasión.
S.P.: En un mundo cada vez más conectado, ¿Cuál crees que es la amenaza más subestimada en ciberseguridad hoy?
S.R.: En un mundo híperconectado, donde todo lleva un chip y todo está online, diría que una de las amenazas más subestimadas hoy es el factor humano. Podemos tener las mejores herramientas tecnológicas, firewalls y sistemas de detección, pero si no formamos y concienciamos a las personas, seguimos siendo vulnerables.
El phishing sofisticado, la ingeniería social o incluso los errores involuntarios de empleados bienintencionados siguen siendo puertas de entrada para los ciberataques. Además, muchas organizaciones todavía no han entendido que la ciberseguridad no es solo un tema del departamento de IT, sino una responsabilidad compartida. La tecnología evoluciona, pero la cultura de ciberseguridad muchas veces no lo hace al mismo ritmo.
Mientras todos hablamos de malware con nombres que suenan a supervillanos, la amenaza que más pasa de puntillas es la más sencilla: el clic inocente en un correo sospechoso, la contraseña de “123456” o ese compañero que aún cree que “admin/admin” es una buena combinación. El phishing sigue siendo uno de los vectores de ataque más efectivos, y la ingeniería social es un arte que los ciberatacantes dominan cada vez mejor. Y si a eso le sumamos el uso indiscriminado de dispositivos personales, la hiperconectividad y la falta de cultura digital en muchos entornos corporativos… tenemos una tormenta perfecta.
Invertimos en firewalls de última generación, en soluciones de detección basadas en IA, en cifrados imposibles de romper… pero muchas veces se nos olvida que el eslabón más débil sigue teniendo carne, hueso y un móvil con WhatsApp. Así que sí, en mi opinión, la amenaza más subestimada no es un ransomware de última hornada, sino la confianza excesiva en que la tecnología sola puede protegernos, cuando la verdadera ciberseguridad empieza en la cabeza de cada usuario.
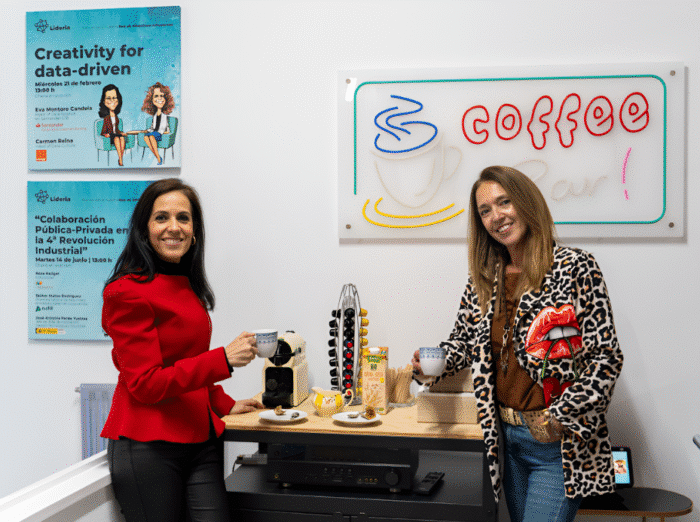
S.P.: En un entorno donde los riesgos evolucionan constantemente, ¿Qué estrategias consideras esenciales para fortalecer la resiliencia digital en empresas y gobiernos?
S.R.: En un entorno donde los riesgos evolucionan constantemente, lo primero que hay que asumir es que el riesgo cero no existe. Es una verdad incómoda, pero necesaria: ningún sistema es 100 % infalible, por más tecnología de vanguardia que se le ponga. A partir de ahí, fortalecer la resiliencia digital, tanto en empresas como en gobiernos, pasa por articular tres estrategias clave: anticipación, respuesta y aprendizaje.
La anticipación comienza con una buena capacidad de análisis e inteligencia digital: identificar vulnerabilidades, mapear los activos críticos, evaluar riesgos de forma continua y mantenerse al tanto de las amenazas emergentes. Esto no se consigue solo con herramientas automáticas: hace falta una cultura proactiva que integre la ciberseguridad en la planificación estratégica, no como un apéndice técnico, sino como un componente esencial del negocio o del servicio público.
La respuesta implica contar con protocolos claros, equipos entrenados y mecanismos ágiles de toma de decisiones. Aquí no basta con tener un manual de actuación guardado en una carpeta: hay que ensayar los escenarios, hacer simulacros, coordinar entre áreas y garantizar que, llegado el momento, se actúe con rapidez y criterio. Porque en ciberseguridad, los minutos cuentan.
Y la tercera pata, muchas veces olvidada, es el aprendizaje. Cada incidente debe verse como una oportunidad para mejorar. Analizar qué falló, qué funcionó, cómo se puede reforzar el sistema y, sobre todo, cómo trasladar ese conocimiento a toda la organización. La resiliencia no es resistir una vez, sino adaptarse y fortalecerse después de cada batalla. Ahora bien, todo esto necesita tres ingredientes fundamentales: liderazgo comprometido, inversión constante y una gobernanza clara. Sin apoyo desde la alta dirección, ya sea en una empresa o en un ministerio, sin recursos sostenidos en el tiempo y sin un marco claro de responsabilidades y coordinación, cualquier estrategia se queda coja.
La tecnología es importante, por supuesto: detección avanzada, análisis de comportamiento, ciberinteligencia, automatización… Pero no olvidemos que la diferencia real la marcan las personas y la estrategia. Al final, la resiliencia digital no se construye solo con firewalls, sino con visión, cultura organizativa y trabajo en equipo.
S.P.: La IA está revolucionando la seguridad, pero también está en manos de los ciberdelincuentes. ¿Cómo podemos equilibrar innovación y protección?
S.R.: Ese equilibrio entre innovación y protección es, sin duda, uno de los grandes retos de nuestro tiempo. La inteligencia artificial está transformando la seguridad digital a una velocidad vertiginosa. Nos permite anticiparnos como nunca: detectar patrones anómalos en tiempo real, automatizar respuestas a incidentes, analizar volúmenes masivos de datos que serían inabordables para un equipo humano… Es como tener un radar siempre encendido, con la capacidad de aprender y adaptarse.
Pero claro, ese mismo potencial lo están explotando también los ciberdelincuentes. Usan IA para crear ataques más sofisticados, más rápidos y personalizados: desde phishing casi indistinguibles de comunicaciones reales, hasta malware que muta en tiempo real o bots que exploran vulnerabilidades a escala masiva. En definitiva, se ha abierto un nuevo campo de batalla donde la IA juega en ambos bandos.
¿Cómo equilibramos entonces innovación y protección? La clave está en ir siempre un paso por delante. Y eso solo se consigue con una combinación de factores: inversión sostenida en innovación, pero también gobernanza, ética y supervisión humana. No se trata solo de implementar modelos de IA, sino de gobernarlos bien. Eso implica establecer marcos éticos sólidos, garantizar la transparencia en los algoritmos, entrenar modelos con datos de calidad y sin sesgos, y contar con equipos multidisciplinares que comprendan tanto la tecnología como los riesgos que conlleva. La supervisión humana sigue siendo fundamental: la IA no debe operar en piloto automático, especialmente cuando está gestionando activos críticos o información sensible.
Además, es esencial fomentar una cultura organizativa de seguridad adaptativa, capaz de evolucionar al mismo ritmo que las amenazas. Esto implica formación continua, colaboración entre sectores público y privado, y un enfoque de ciberseguridad que integre la IA desde el diseño, no como un parche a posteriori.
En resumen, sí: hay que innovar. Pero con una mirada crítica, responsable y preparada para el cambio constante. Porque en el equilibrio entre creatividad tecnológica y protección consciente es donde se juega el futuro de nuestra seguridad digital.
S.P.: A menudo hablamos de tecnología, pero poco de quienes la hacen posible. ¿Cómo podemos impulsar una cultura donde la ciberseguridad no sea solo una cuestión técnica, sino humana?
S.R.: Totalmente de acuerdo. A menudo hablamos de firewalls, algoritmos y amenazas persistentes, pero nos olvidamos de lo más importante: las personas. La ciberseguridad no va solo de tecnología, va de comportamiento, de hábitos, de cultura. Y si queremos que cale de verdad en las organizaciones, hay que dejar de tratarla como un asunto exclusivamente técnico. Para impulsarla como una cuestión humana, lo primero es comunicar en un lenguaje que todo el mundo entienda. Nada de jerga incomprensible o mensajes alarmistas: se trata de explicar de forma clara y directa qué está en juego y qué papel tiene cada persona, desde un desarrollador hasta alguien del equipo de finanzas o de atención al cliente. Si no se entiende, no se aplica.
Lo segundo es la formación continua, sí, pero con un enfoque práctico, dinámico y adaptado al día a día. No basta con cursos obligatorios una vez al año que se hacen por compromiso. Hay que diseñar iniciativas que conecten con la realidad de cada equipo: simulaciones de phishing, juegos interactivos, píldoras formativas, retos entre departamentos… Todo lo que ayude a interiorizar buenas prácticas y a normalizar la conversación sobre seguridad.
Y lo más importante: reconocer el valor del factor humano en positivo. A menudo se habla del «eslabón débil», pero ¿y si empezamos a ver a los empleados como la primera línea de defensa? Cuando sienten que forman parte activa de la protección, que sus decisiones cuentan, se implican más. La ciberseguridad deja de ser una carga o un “tema de IT”, y se convierte en un valor compartido, transversal, parte del ADN organizativo. Esto, por supuesto, requiere liderazgo y ejemplo desde arriba. Si la alta dirección no se lo toma en serio, si no predica con el ejemplo, es difícil que cale en el resto. La seguridad no debe vivirse como un freno, sino como una condición necesaria para innovar con confianza.
Una buena cultura de ciberseguridad no se impone: se construye entre todos, con comunicación, formación, reconocimiento y coherencia. Porque al final, la mejor tecnología del mundo no sirve de nada si quienes la usan no están alineados con su protección.
S.P.: Cuando no estás gestionando estrategias tecnológicas, ¿Qué actividades te apasionan? ¿Cómo logras desconectar de un mundo tan digitalizado?
S.R.: Pues difícilmente. En un mundo tan digitalizado, desconectar del todo es un reto… pero tener hijas lo hace mucho más fácil (y divertido). Con ellas es literalmente imposible aburrirse: siempre hay algo que hacer, descubrir o simplemente disfrutar. Intento dedicarles tiempo de calidad, estar presente de verdad, sin pantallas de por medio, aunque a veces haya que luchar contra las notificaciones. Y a veces tengo que luchar para desconectarlas a ellas.
También procuro reservar momentos para mi familia en general, incluido nuestro perro Kai, que es un miembro más del equipo. No siempre es sencillo equilibrarlo todo, pero creo que desconectar no va solo de apagar dispositivos, sino de reconectar con lo que de verdad importa. Y en mi caso, eso pasa por estar con los míos, reírnos, charlar sin agenda y disfrutar de lo cotidiano. Porque para poder liderar bien lo digital, también hay que cuidar lo emocional. Debe ser la edad porque cada vez aprecio más esos momentos que no tienen precio. Acumular momentos de calidad.
S.P.: A lo largo de tu carrera, ¿Qué consejo te ha marcado más y sigues aplicando hoy?
S.R.: Uno que me dieron hace muchos años y que no ha perdido vigencia: “Rodéate de gente mejor que tú y nunca dejes de aprender.” Parece simple, pero encierra una filosofía que me ha acompañado a lo largo de toda mi carrera. He comprobado una y otra vez que los equipos brillantes marcan la diferencia. Rodearte de personas con talento, con ideas distintas a las tuyas, con ganas de construir… no solo te eleva, sino que te obliga a salir de tu zona de confort y a mejorar cada día.
Ese consejo también me ayudó a entender que el liderazgo no va de tener todas las respuestas, sino de saber escuchar, confiar en tu equipo y crear espacios donde el talento pueda florecer. A veces, el mejor aporte que puede hacer un líder es dar un paso atrás y dejar que otros brillen.
Y hay algo más que con los años he interiorizado: no tener miedo al cambio. Cada transformación, sea tecnológica, organizativa o personal, trae consigo una oportunidad para aprender algo nuevo, para reinventarse. En un entorno tan dinámico como el actual, aferrarse a lo conocido es casi una desventaja. En cambio, mantenerse curioso, abierto y con los pies en la tierra, es una ventaja competitiva que no caduca.
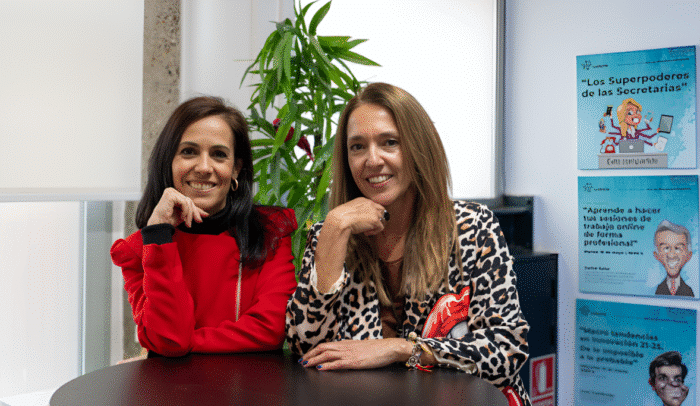
S.P.: Si tuvieras que hacer una predicción sobre los mayores desafíos digitales en los próximos 5 años, ¿Cuál sería?
Creo que uno de los mayores desafíos digitales en los próximos cinco años será gestionar la confianza digital. Vamos hacia un mundo cada vez más hiperconectado, donde la inteligencia artificial, los datos y la automatización no solo estarán presentes, sino que serán el eje central de nuestras decisiones, interacciones y servicios. Pero sin confianza, en la tecnología, en las instituciones que la gestionan, y en el uso que se hace de nuestros datos, todo ese avance puede verse bloqueado o incluso revertido.
No se trata solo de ciberseguridad o privacidad, que, por supuesto seguirán siendo esenciales, sino de algo más profundo: la percepción de que la tecnología trabaja a nuestro favor y no en nuestra contra. Si la ciudadanía siente que no tiene control, que los algoritmos son una caja negra o que sus datos se usan sin ética, la desconfianza se instalará… y con ella, la resistencia al cambio.
Nos enfrentaremos a retos éticos, regulatorios y sociales cada vez más complejos: desde cómo evitar sesgos en los sistemas de IA hasta cómo garantizar que la automatización no deje a nadie atrás. La tecnología será exponencial, sí, pero eso solo aumenta la necesidad de una gestión inteligente, responsable y con valores.
Por eso, más que nunca, vamos a necesitar líderes capaces de tomar decisiones informadas, con visión humana y sentido de propósito. Que entiendan que no se trata solo de implementar soluciones, sino de construir un ecosistema digital justo, inclusivo y sostenible.
S.P.: ¿Qué consejo darías a los profesionales y empresas que buscan fortalecer su resiliencia digital en este mundo en constante cambio?
S.R.: Mi consejo sería que abracen el cambio, pero con propósito. La resiliencia digital no se construye solo con tecnología, sino con mentalidad: estar abiertos a aprender, a adaptarse y a colaborar. Para los profesionales, formarse de manera continua y no perder nunca la curiosidad es clave. Para las empresas, invertir en talento, en cultura y en gobernanza digital sólida. Y para ambos, entender que la ciberseguridad y la innovación no son departamentos aparte, sino parte del ADN de cualquier organización que quiera ser relevante y sostenible en el futuro.
Rincón del CISO
17 Septiembre 2026
Jarana
17 Septiembre 2026
Podcast de Cyberlideria MGZN.
Todos los jueves, a partir de las 22:00, estará disponible en CyberLideria MGZN una nueva entrevista, donde un prestigioso CISO colaborador charlará con una personalidad inspiradora, importante, y líder empresarial, tanto del ámbito privado como público.
Manténgase informado sobre la ciberseguridad, tecnología, las tendencias y las noticias que afectan a los líderes de TI.
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas