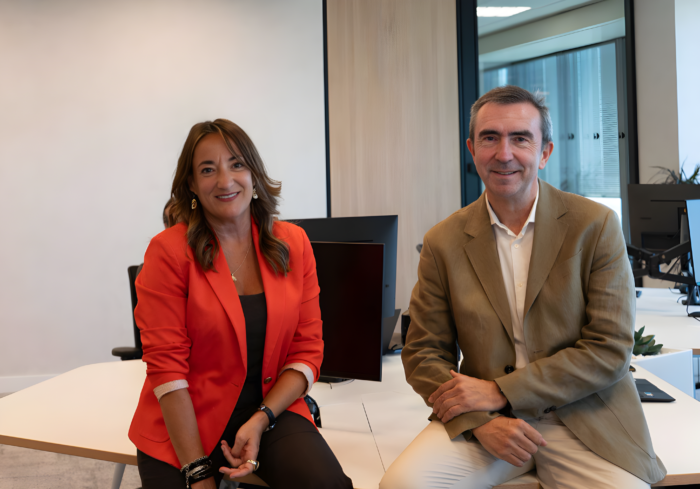
Idoia Mateo, CISO Europa y del Centro Corporativo del Banco de Santander, entrevista a Xabier Mitxelena, Fundador de CEO CYBERTIX, Presidente de Cybasque, Presidente de AEI Ciberseguridad y Director General de BeDisruptive.
Idoia Mateo: Hoy tengo el gusto de presentar a Xabier, con el que llevo coincidiendo en el sector más de 25 años, vasco de pro, trabajador incansable, creador de equipos y referente para muchos de nosotros. Como a él le gusta decir, sigue viviendo en Donosti y trabaja en todas partes… pero sus raíces y referencias siguen siendo las mismas… Honesto, valores, familia, amigos, gastronomía… vamos a tener la oportunidad de conocerle un poco mejor.
Xabier, eres emprendedor, fundador y CEO de CYBERTIX, Presidente de Cybasque, Presidente de AEI Ciberseguridad, Director General de BeDisruptive.. mira que yo soy hiperactiva, pero no consigo pillarte, ¿Cómo eres capaz de combinar todos estos roles?
Xabier Mitxelena: Bueno Idoia, primero gracias por tu introducción, ya sabes que la experiencia es un grado y la vida profesional supone un aprendizaje continuo. Siempre he sido y seré una persona de personas y, sin duda, asumir diferentes roles en diferentes organizaciones es un reto donde mi objetivo principal es construir equipos donde sean esas personas las que lideren la ejecución de las respectivas estrategias, haciendo suyos los retos a los que nos enfrentamos en cada momento. Además, y esto es parte de mi propia visión sobre cómo se debe construir y transformar el sector de la ciberseguridad de cara al futuro, siempre trabajo en aras de que se generen sinergias entre equipos y organizaciones. Cybertix es un proyecto empresarial muy personal donde talento, innovación y experiencia tienen como objetivo crear escenarios donde la mejora del conocimiento a través de expertos/as, junto al desarrollo de sistemas automatizados basados en inteligencia artificial, sean la base de los modelos de seguridad de las Pymes en su nuevo escenario digital. BeDisruptive es una nueva experiencia en el camino, una entidad donde, ayudando al CEO, mi labor esencial está centrada en desarrollar equipos y propuestas creativas que pongan en valor en primera línea una estrategia global diferencial. Tengo la suerte de haber incorporado equipos expertos que complementan una estructura donde se respira la ciberseguridad en todo momento.
Cybasque es el clúster privado de empresas de ciberseguridad del País Vasco, cuyo origen viene a cubrir un entorno de colaboración público-privada dentro de la comunidad, alineando nuestra estrategia de ciberseguridad con los sectores clave en el desarrollo económico de la región, cuyo futuro digital requiere de un modelo de confianza. En este caso, dentro del RIS3 europeo, la fabricación inteligente, energía, salud y alimentación son las industrias esenciales donde se quiere y se debe invertir. Habiendo sido pioneros en la iniciativa Retech de Ciberseguridad junto al BCSC (centro Vasco de Ciberseguridad), así como con INCIBE y la AEI Ciberseguridad, haber asumido la presidencia de esta última tiene como objetivo que la palabra colaboración sea un hecho diferencial de cara a Europa y que nuestro sector sea competitivo a nivel global, haciendo del lema “juntos somos más fuertes” el camino hacia el liderazgo. Te puedo asegurar que en ambos clústeres hay mucha gente que dedica su tiempo libre a construir este ADN que nos debería situar como el país referente en el desarrollo de ecosistemas digitales seguros.
I.M.: ¿Y cuál es el enfoque estratégico para liderar iniciativas de ciberseguridad en estas organizaciones?
X.M.: Sin duda pensar en el futuro, reflexionar y aprender de los errores del pasado, y ser consciente de las limitaciones que tenemos como personas. Después de 25 años en este sector, y alguno más en el ámbito de la calidad y de Internet, una de las claves para liderar proyectos de esta naturaleza se basa en saber escuchar, saber debatir y tomar decisiones. Necesitamos que los valores fundamentales que deben regir este sector, la humildad, la generosidad, ese ADN colaborativo que nos debe permitir ser resilientes, esté acompañado de buenas dosis de ilusión y ambición positiva. Esa experiencia de muchos años donde predominan las situaciones positivas frente a los fracasos que te van curtiendo personal y profesionalmente, y una idea clara de asumir de forma permanente que el mejor liderazgo es el que se rodea del mejor equipo, entre otras cosas porque te permite seguir aprendiendo, ayudan a que el trabajo en equipo redunde en proyectos cuyo espíritu sea el ejemplo a seguir. Hay demasiadas iniciativas en este momento cuya convergencia nos ayudaría a ser mucho más eficientes, a tener resultados de mayor envergadura y, en definitiva, a consolidar recursos en un mercado global donde deberíamos entrar con mucha más fuerza y energía. En dos palabras, podríamos resumir que la base está en “crear cultura” de empresa para sentir que todos y cada uno de nosotros somos importantes dentro del sector.
I.M.: Uno de los skills más importantes en CYBER es probablemente la Gestión de Crisis, y la toma de decisiones durante la misma. En tu larga trayectoria seguro que has vivido varias ¿Puedes describirnos alguna de ellas que consideres relevante y cómo se manejó la situación?
X.M.: Realmente me ha tocado vivir muchas y de diferente naturaleza, pero creo que puedo referirme a un par de ellas por su diferente origen y resolución.
Me acuerdo, en las primeras etapas de S21sec, una situación grave para una empresa donde sus equipos de sistemas les exigían una serie de condiciones de forma urgente bajo la amenaza de paralizar la compañía. Éramos una start-up con un equipo muy joven, con un talento técnico descomunal, y fueron ellos los que propusieron un plan de acción que para mí sonaba a ciencia-ficción. El objetivo era actuar a partir del viernes por la tarde hasta el domingo con el objetivo de intentar tomar el control de todos los sistemas y evitar que la dirección siguiera amenazada con una caída de sus infraestructuras TIC, que en su negocio hubiera sido crítica. Creamos un equipo de comunicación interna junto al cliente mientras nuestros expertos se pusieron manos a la obra. Hicimos un plan de seguimiento diario con diferentes puntos de control con el cliente y, afortunadamente, pudimos asumir el control de toda la infraestructura a tiempo y ayudar a una transición con nuevos equipos que dieran soporte al negocio de la entidad.
En épocas posteriores, recuerdo varios procesos de M&A donde la compañía a adquirir estaba siendo atacada y/o su información crítica podía estar en riesgo de ser exfiltrada. En uno de los casos, detectamos que “el enemigo” estaba en casa y en concordancia con el cliente liderado por su dirección, pusimos en marcha un plan de comunicación y gestión de crisis, empezando por analizar las infraestructuras y evaluar la situación a la que nos enfrentábamos. Desafortunadamente los atacantes llevaban meses en los sistemas y a priori podían haber obtenido información crítica de la IP y los proyectos de la empresa. Lo curioso, ahora que se habla de los ataques persistentes, es que conseguimos sacarles de las redes internas con bastante esfuerzo, pero siguieron intentando volver a la infraestructura utilizando diferentes técnicas y tácticas que nos hicieron ver que la actividad de los ciberdelincuentes había crecido y evolucionado mucho en los últimos años. Un tema importante en este caso era que la empresa ya tenía una cultura de seguridad la cual ayudó a que el proceso de Gestión de Crisis, así como las diferentes etapas y decisiones que tuvimos que aplicar, estuvieran en línea con muchas de las prácticas y regulaciones que hoy nos orientan a la hora de actuar.
Hoy nos enfrentamos casi a diario a este tipo de situaciones y trabajamos de forma intensa en crear los procesos y las metodologías que con un entrenamiento adecuado mitiguen cualquier intento exitoso de los ciberdelincuentes.
I.M.: Otra de las tendencias tecnológicas que tiene gran impacto en Cyber por distintas razones es la Inteligencia Artificial ¿Cómo ves la evolución de la inteligencia artificial en el campo de la ciberseguridad? En positivo y en negativo.
X.M.: Como todas las tecnologías que habilitan la mejora de procesos y resultados, debemos ser conscientes que se utilizan por parte de todos los actores que hoy formamos parte de la economía y la vida digital. Si bien la IA no es nueva y sus orígenes datan de los años 50 del siglo pasado, está claro que hoy supone la mayor revolución a la que nos podemos enfrentar en nuestros modelos laborales y de vida.
En estos años hemos aprendido que la evolución del mercado de la ciber(in)seguridad, donde la complejidad y capacidades de los atacantes está fuera de toda duda, los modelos de automatización y compartición del conocimiento son el único camino para mitigar los riesgos que nos acechan y evitar el éxito de los ciberataques. Personalmente, siempre he creído en los modelos 24×7, donde la inteligencia debe ser el factor clave de la prevención y detección de problemas. Machine Learning, Playbooks, Sistemas Expertos… toda la ontología y la tecnología se ha movido en ese sentido para evitar la permanente dependencia de expertos cuyo número es escaso para las necesidades actuales.
La IA, apoyada en los grandes actores tecnológicos ha venido para quedarse y, sin duda, es la herramienta clave (de momento) para enfrentarnos a la ciberdelincuencia en todas sus manifestaciones. Por ejemplo, en Cybertix trabajamos con herramientas “all in one” cuya base esencial es la aplicación de la IA como elemento de mejora continua. BeDisruptive tiene una línea de actuación donde la automatización es una de las claves de su modelo estratégico. Y, a nivel de Marketing, el 95% de las tecnologías que implementamos en Ciberseguridad dicen que utilizan la IA para mejorar la protección y la detección en sus clientes. Al mismo tiempo, “el lado del mal” utiliza la IA para mejorar sus resultados y llegar más lejos en sus éxitos y logros. Diría que es una tecnología de doble uso que está al alcance de todos y que nos vuelve a obligar a pensar en cómo estar un paso por delante del enemigo. Podemos afirmar que nos enfrentamos a una tecnología única que no sólo está cambiando la sociedad y el comportamiento humano, sino que nos va a generar caminos futuros que ahora mismo no están en nuestra hoja de ruta.
Por eso, y como reflexión añadida final, es importante que el gran potencial de la IA no termine por deshumanizarnos del todo. Tenemos que humanizar la IA y balancear nuestro cerebro, nuestra forma de pensar y aportar valor con aquellos límites que su aplicación no debería pasar, tanto en temas éticos como de sesgos interesados. Necesitamos una regulación que certifique los algoritmos que cada IA lleva en su ADN y un compromiso ético que haga frente al creciente escenario de noticias falsas, desinformación y bulos que complementan la estrategia de los ciberdelincuentes y los estrategas geopolíticos que buscan desestabilizar el mundo. Si algo debemos entender respecto a la IA y su evolución es que puede ser la mejor herramienta para construir un mundo mejor y, a la vez, el peor de los mundos. El factor humano determinará cómo se inclina la balanza.
I.M.: Tú y yo que llevamos años trabajando en CYBER una de las cosas que hemos hablado en alguna ocasión es que el entorno de amenazas no deja de crecer, que tenemos trabajo para muchos años… ¿Qué medidas esenciales crees que deben adoptar las organizaciones para prepararse mejor ante las amenazas cibernéticas emergentes? Elige las 3 que consideres más relevantes entre todo lo que tenemos que hacer…
X.M.: Tienes razón Idoia, tenemos trabajo para muchos años y necesitamos entender que la ciberseguridad es y será un elemento fundamental para la competitividad y continuidad de nuestras organizaciones. Siendo conscientes de las iniciativas regulatorias que guían y aceleran muchas de las medidas a implantar y/o mejorar en las empresas, me gustaría resaltar:
I.M.: Y ahora conozcamos a Xabier un poco fuera del ámbito profesional, ¿cuáles son sus hobbies o pasatiempos favoritos? ¿Yo creo que comparto alguno contigo, verdad?
X.M.: Sinceramente tengo muchos y priorizo aquellos que el tiempo libre me permite. Dedicar espacios a mi familia con nuestras aficiones comunes es y ha sido mi prioridad principal durante estos años. Ir al monte, descubrir la naturaleza que nos rodea y conectar con nuestros sentidos fuera de la tecnología es mi mejor terapia para recuperar sensaciones y cargar pilas. Viajar, conocer lugares singulares y las diferentes culturas que están a nuestro alcance es otra de mis pasiones. Y hablando de sentidos, espacios que hemos compartido tú y yo con otras personas de este sector: la gastronomía en sus diferentes e interesantes ofertas. Me gusta cocinar y ser un buen comensal descubriendo las novedades en una oferta cada vez más extensa, me encanta relajarme con amigos entendiendo y probando de forma puntual esa oferta de vinos que nos sigue sorprendiendo día a día. Visitar bodegas y entender un modelo de vida donde el resultado, eso sí, consumido con moderación, te lleva a activar tus sentidos y elevar el nivel de desconexión de los problemas diarios. Y no me olvido del fútbol, un deporte que he practicado en mi juventud (con poco éxito) y que tiene en mi equipo txuri urdin del alma, la Real Sociedad, un exponente de que se puede ser apasionado respetando a los contrarios. Ya ves Idoia, me encanta todo aquello que despierta pasión y te hace sentir vivo.
I.M.: ¿Hay algún libro, película o serie que haya influido en su perspectiva sobre la ciberseguridad? ¿Y sobre la vida?
X.M.: Seguro que hay muchos clásicos que me han hecho reflexionar sobre ambos aspectos, pero en el ámbito de la ciberseguridad en toda su dimensión la mejor película que he visto es la de mis propias vivencias y experiencias. Soy un apasionado de la filosofía y además de ser el remate de una trilogía sobre el ser humano, después de Sapiens y Homo Deus, “21 lecciones para el Siglo XXI” de Yuval Noah Harari es uno de los libros que mejor expresa los riesgos a los que la tecnología y la deshumanización nos está llevando. A nivel geopolítico hay mucha literatura moderna que nos hace reflexionar sobre “quién gobierna el mundo”. Hay un libro de Noam Chomsky con ese mismo título que puede ser uno de los ejemplos de cómo los bloques están lejos de la sociedad y del humanismo que nos debería diferenciar.
Sobre la vida, leer libros como “El Principito” de Antoine de Saint-Exupéry, 1984 de George Orwell que nos acerca a una distopía hacia la que a veces parecemos encaminados “gracias” a la tecnología, o “El Alquimista” de Paulo Coelho, pueden ser algunos de los textos que te hacen pensar y reflexionar sobre uno mismo.
I.M.: ¿Cómo equilibras tu intensa vida profesional, todo el día viajando y sin parar, con tus intereses personales y tiempo libre y familia?
X.M.: Como antes te he comentado, aprovechando el tiempo libre para priorizar la familia y algunos de los hobbies que puedo compartir con ellos y con amigos. Mi mujer es sin duda mi mejor soporte en toda esta vorágine y mis hijos han ido creciendo con una interacción diaria donde la tecnología nos ha ayudado a estar comunicados todos los días. Tantos años haciendo kilómetros y volando entre países y aeropuertos, me han ayudado a entender que cada minuto de nuestra vida es un tesoro, y he aprendido a combinar trabajo, ocio y descanso de forma óptima. Según voy cambiando de década, de versión de mi propio “hardware y software”, tengo la sensación de que disfruto de todo lo que hago e intento que los demás también lo hagan sin perder un ápice nuestro propósito y responsabilidad en cada actividad personal y profesional.
I.M.: ¿Y cómo desconectas? ¿Existe algún deporte o actividad que practiques para desconectar del estrés del trabajo? Ya sabes que yo no soy de deporte… más de vinos… también vale.
X.M.: Jajaja, tal vez ese deporte practicado con moderación y de forma esporádica no sea tan malo¡!!
Estar activo es muy importante, sin duda. He ido pasando de hacer deporte (fútbol, squash, pádel…) a hacer ejercicio (andar, perderme por el monte y por senderos que “hablan” por sí solos). Es más, en cada ciudad en la que trabajo, busco momentos donde evitar otro transporte que no sea ir andando de una reunión a otra. Me encanta también nadar, aunque en este caso los viajes me ayudan menos a encontrar espacios. Tengo la suerte de vivir en Donosti y desde mis épocas de estudiante el mar ha sido mi mejor “compañero” de reflexión y relax. Andar descalzo por la playa con buen tiempo o con el sirimiri que últimamente nos acompaña como antaño, es una terapia que recomiendo a todo el mundo. Meditar es otra de mis formas de mejorar continuamente y de buscar esa paz interior que nos permite escuchar a los demás e intentar ayudar en los caos necesarios.
I.M.: Veamos el futuro… decimos que faltarán miles de profesionales en tecnologías en general y en CYBER en particular hay trabajo, es dinámico y diverso, se aprende (por eso seguimos aquí, ¿no?) y no se paga mal ¿Qué consejo le darías a alguien que está comenzando una carrera en ciberseguridad o que quiere hacer un reskilling para hacerlo?
X.M.: Que no deje de preguntar, de aprender, de explorar su curiosidad para entender mejor cómo la Cyber puede ser su ámbito de desarrollo y crecimiento profesional. Hoy tenemos múltiples salidas profesionales en el entorno de la ciberseguridad, no sólo a nivel tecnológico, sino a nivel legal, reputacional y, sobre todo, de negocio. A nivel técnico la evolución del cibercrimen nos debe obligar a ir más allá de la formación, debemos explorar entornos de entrenamiento que mejoren las capacidades y prestaciones que podemos aportar dentro de nuestros equipos. Y a nivel de cualquier profesión, aprender a utilizar correctamente la tecnología y evitar riesgos innecesarios, junto con la necesidad de comprender y entender qué medidas de seguridad debemos aplicar en cada puesto de trabajo independientemente de su naturaleza, será una de las claves para evitar que la falta de profesionales nos lleve a una “derrota” en esta guerra digital donde distinguir entre amigos y enemigos es cada vez más difícil.
I.M.: Los que llevamos muchos años de carrera hemos visto mucho evolucionar la profesión – la tecnología, los CISOs, el nivel de exposición… ¿Cómo ves tú la evolución de la industria de la ciberseguridad? ¿Qué consideras que es lo más significativo?
X.M.: A primera vista, podemos decir que han proliferado local y globalmente infinidad de compañías tecnológicas que vienen a cubrir, en general, riesgos en áreas específicas, que forman parte de nuestras infraestructuras tecnológicas y de negocio. Hay claramente una tendencia hacia la integración y simplificación de las plataformas, con foco en establecer ecosistemas de confianza en el ámbito del nuevo escenario del cloud. A nivel de los profesionales, se ha producido un gran cambio respecto a la ubicación del talento y la experiencia. Si hasta hace una década más del 80% se encontraba en la oferta, hoy podemos decir que la pirámide se ha invertido y es la demanda la que cuenta con la experiencia y el conocimiento de ese porcentaje. La realidad nos lleva a que se ha pasado de una venta consultiva a una venta tecnológica, donde los tiempos y la presión de los fabricantes genera una disfunción a la hora de establecer procesos de transformación. Ya recientemente podemos afirmar que este gap de know how y desequilibrio oferta-demanda está dando lugar a proyectos innovadores, donde la aplicación de la IA viene a cubrir una parte importante del mismo.
Como colofón, la presión regulatoria y la permeabilidad de la ciberseguridad desde la alta dirección está cambiando y resaltando la labor de la función del CISO a niveles estratégicos, con foco en dar valor y soporte al negocio.
I.M.: Los CISOS cada vez tenemos más exposición a alta dirección ¿Qué habilidades consideras esenciales para un líder en ciberseguridad hoy en día?
X.M.: Evitar priorizar la tecnología, traducir la ciberseguridad a conceptos de negocio, apostar por la simplificación y la transformación frente al continuismo, establecer nexos con los consejos de administración ayudándoles a entender su responsabilidad y a valorar los aspectos diferenciales de hacer de esta práctica un elemento diferencial y único para competir al máximo nivel. Un/a CISO debe ser alguien que, conociendo muy bien el negocio de su empresa, aporte líneas estratégicas que mejoren la productividad y los resultados de la entidad, manteniendo sus capacidades a nivel continuidad de negocio. Y, sobre todo, el/la CISO debe confiar en empresas y profesionales cuyas certificaciones y experiencia sean una garantía de ejecución de las mejores prácticas. Si algo me gustaría pediros, es que insistáis en vuestras organizaciones en evitar subastas y valorar en su justa medida el conocimiento y resultados que las empresas del sector aportan. Necesitamos un sector solvente y rentable que garantice el mejor de los soportes para vuestras empresas.
I.M.: Y para acabar, una anécdota. Por favor comparte con nosotros alguna anécdota o experiencia memorable que haya marcado un antes y un después en tu carrera. Una positiva y una negativa, si existe.
X.M.: Me alegra que me hagas esta pregunta y, en verdad, he tenido muchas experiencias que me han hecho reflexionar y mejorar en mi desempeño. Por simplificar y ser absolutamente positivo, creo que este sector debe mejorar su discurso y traducir la realidad a un lenguaje entendible a todos los niveles. Hace muchos años, cuando todavía no tenía en mis genes la ciberseguridad como en la actualidad, al implantar nuestros sistemas de gestión en empresas de tamaño medio y pequeño recomendábamos hacer una copia de seguridad diaria, una semanal y una adicional cada mes. Recuerdo que en una visita a un cliente (de esos formales que cumplen con todos los procedimientos), al preguntar por el cumplimiento de esa política, la responsable de administración me dijo que hacían las copias de forma recurrente y que guardaban la información en disquetes 5 ¼” que taladraban precisamente para almacenarlos en una carpeta de anillas. Ese día comprendí que la seguridad de la información requería de educar de forma precisa a los clientes, dejando de obviar aspectos que, como en este caso, inutilizaban la información, aunque hicieran pensar a los clientes que estaban en buenas manos cumpliendo los procesos definidos.
Algo tan simple, me hizo cambiar una parte de mi actitud y acercar la seguridad del back up a los clientes, explicando no sólo lo que debían hacer, sino algunos riesgos que debían evitar para no estropear el trabajo bien hecho. Hoy podría hablar de algunas de las charlas que hace años empecé a tener con consejos de administración y directivos, donde las preguntas en muchas ocasiones estaban más orientadas a evitar cambios de comportamiento individual que a hacer un esfuerzo por liderar y mejorar el modelo, con argumentos que ignoraban los riesgos reales a los que se debían enfrentar frente a considerar el impacto que pudiera generar su escepticismo. Hoy me enfrento a consejeros y consejeras mucho más concienciados que están haciendo de la ciberseguridad un activo de sus organizaciones. Como ves, ambas experiencias tienen componentes positivos y negativos, al mismo tiempo que personalmente me han ayudado a seguir creciendo personal y profesionalmente. Educar, en casa y en el trabajo, seguirá siendo una parte de mi “leitmotiv”.
Reportaje fotográfico realizado en las Torres de Cristal, oficina de BeDisruptive.
Actualidad
14 Septiembre 2026
Rincón del CISO
14 Septiembre 2026
Podcast de Cyberlideria MGZN.
Todos los jueves, a partir de las 22:00, estará disponible en CyberLideria MGZN una nueva entrevista, donde un prestigioso CISO colaborador charlará con una personalidad inspiradora, importante, y líder empresarial, tanto del ámbito privado como público.
Manténgase informado sobre la ciberseguridad, tecnología, las tendencias y las noticias que afectan a los líderes de TI.
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas