Samira Brigüech, fundadora de CyberLideria y Rosa Kariger, presidenta de CyberLideria entrevistan a Raúl Amigorena, CISO Global de Inditex
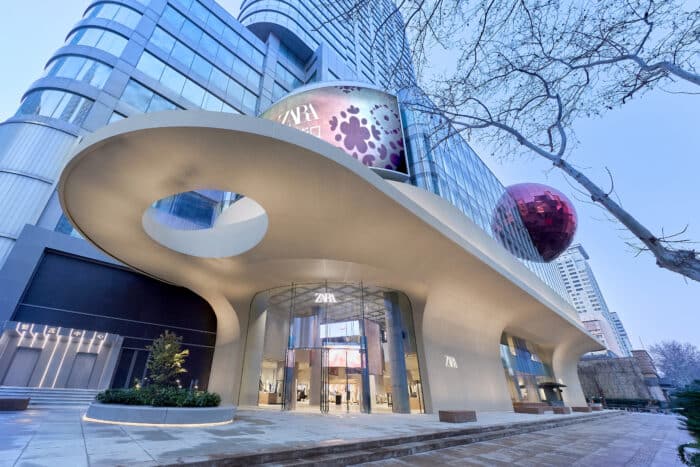
Inditex es un gigante complejo con más de 5.500 tiendas en los cinco continentes, tienen presencia con tienda física en 97 países y llegan con sus plataformas online a 214 mercados.
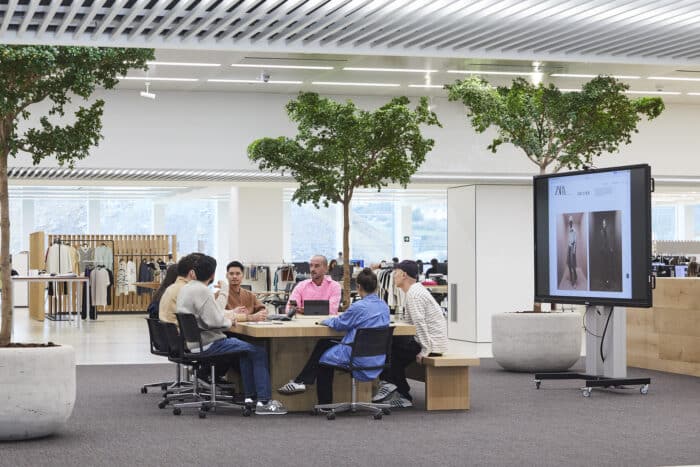
Además de los departamentos de diseño y confección, la logística, los canales de venta y los modelos y fotógrafos, están las funciones corporativas, con áreas como la financiera, relación con inversores, jurídico, sostenibilidad y control de gestión. Cada vez que se inaugura una nueva tienda, intervienen los equipos de transporte, sostenibilidad, arquitectura, de su constructora GOA, o de su equipo de Real Estate internacional para encontrar y desarrollar los espacios más adecuados.
“Contamos con profesionales de muy distintos perfiles y es fundamental entender bien lo que hacen y empatizar con ellos para hacer crecer el programa de seguridad. Cuando me incorporé a Inditex hace 11 años, mi principal reto fue entender bien los procesos, comprender la cultura de la empresa y las diferentes sensibilidades de los equipos, así como los factores claves del éxito del grupo. Y sigo aprendiendo cada día, porque esta es una empresa muy dinámica”, nos explica Raúl.
En este contexto, la función de ciberseguridad resulta tremendamente compleja. ¿Pero en qué consiste en concreto esta función y cómo se ordena? La estructura de gobernanza de la ciberseguridad, establecida para garantizar tanto un adecuado control de los riesgos, como una protección de la información sensible y de los datos del Grupo Inditex y de sus grupos de interés.
La estructura de gobernanza de la ciberseguridad de Inditex está liderada por su Consejo de Administración, que aprueba la estrategia general de ciberseguridad y se apoya en la Comisión de Auditoría y Cumplimiento, que supervisa la gestión de riesgos.
Adicionalmente, y a fin de reforzar el proceso de toma de decisiones del Grupo en materia de ciberseguridad e impulsar la estrategia de la compañía en este ámbito, en el segundo semestre de 2023 se constituyó un novedoso comité asesor de ciberseguridad. Este comité es un órgano de carácter consultivo y composición multinacional, integrado por expertos independientes en materia de ciberseguridad, que reta al responsable de ciberseguridad y presta un asesoramiento estratégico e independiente tanto a los órganos de gobierno, como al equipo directivo.
A nivel ejecutivo, Inditex cuenta con un comité de seguridad de la información presidido por el Consejero Delegado e integrado por los miembros de la alta dirección que tienen responsabilidad sobre áreas que, de alguna manera, tienen incidencia sobre la seguridad de la información del Grupo. En este comité, se debaten periódicamente los riesgos de ciberseguridad y las estrategias y planes de mitigación.
Naturalmente, Amigorena, como director de seguridad de la información coordina este comité. Sus funciones y responsabilidades, tanto internas como externas, quedan reguladas a través del estatuto del CISO, que establece su dependencia jerárquica directa del Consejero Delegado.
“Nuestro lema es ‘Protect what matters’”, que resume la estrategia. “Somos una empresa de producto, con el cliente en el centro, y lo que más nos preocupa es garantizar la disponibilidad e integridad de nuestros procesos críticos: la venta y la distribución de nuestros productos, tanto de forma online, como física. Y, por supuesto, la confidencialidad de los datos personales de nuestros empleados y clientes y de sus tarjetas de crédito.”
Hay muchos departamentos involucrados en la gestión de los riesgos de ciberseguridad. El CISO establece la estrategia y coordina y supervisa los planes, pero ellos constituyen la primera línea de defensa frente a las amenazas. En diversos departamentos cuentan con unos ‘Security Champions’, que promueven e integran la cultura de ciberseguridad en sus respectivos ámbitos de responsabilidad.
Para operativizar la estrategia de ciberseguridad, se han establecido tres procesos clave: prevención, detección y respuesta, y ‘assurance’.
“Desde el punto de vista de la prevención, lo fundamental es contar con las medidas de higiene básicas, que son la causa de la inmensa mayoría de los incidentes”, asegura Amigorena. “En particular, la gestión de las vulnerabilidades es fundamental, y hay que coordinarse muy bien con los equipos de tecnología para ‘parchear’ cuanto antes, pero evitando los posibles efectos que esto pueda tener sobre la disponibilidad para el negocio.”
Y no solo es clave la relación con los equipos internos, Inditex trabaja con más de 1.700 socios y proveedores en más de 40 países, que colaboran en la gestión al ser conscientes de la importancia de la información que poseen y del posible impacto para Inditex de cualquier disrupción en sus procesos.
“La mayoría de los procesos de certificación de proveedores existentes están muy basados en madurez y no incorporan pruebas técnicas del estado real de la seguridad y de las vulnerabilidades”, comenta Raúl. “Por eso, hemos creado nuestro propio marco de certificación, que llamamos ‘CyberPas’, y que lo hemos empezado a aplicar a algunos de nuestros socios y proveedores. Estamos abiertos a compartirlo con otras empresas.”
Desde el punto de vista de detección y respuesta, realizan periódicamente, entre otros controles, ejercicios de ‘red team’ y ‘blue team’ y cuentan con un programa de ‘Bug Bounty’ público, que les está dando muy buenos resultados.
Por último, su programa de ‘assurance’ les proporciona una supervisión del grado de cumplimiento y efectividad de su estrategia de ciberseguridad, a través de auditorías internas y externas, ratings de ciberseguridad y procesos de certificación. Los resultados se presentan periódicamente en el comité de seguridad, donde se debaten las prioridades y los plazos para la ejecución de las acciones de mejora identificadas.
“Somos muy conscientes de la creciente dificultad del reto que tenemos por delante y permanecemos humildes, vigilantes, con el foco puesto en entender bien la situación y comprometidos con la mejora continua”, concluye Amigorena.
Actualidad
16 Septiembre 2026
Jarana
16 Septiembre 2026
Podcast de Cyberlideria MGZN.
Todos los jueves, a partir de las 22:00, estará disponible en CyberLideria MGZN una nueva entrevista, donde un prestigioso CISO colaborador charlará con una personalidad inspiradora, importante, y líder empresarial, tanto del ámbito privado como público.
Manténgase informado sobre la ciberseguridad, tecnología, las tendencias y las noticias que afectan a los líderes de TI.
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas