La cadena de gimnasios Basic-Fit ha sido víctima de un ciberataque que ha comprometido los datos personales de cerca de un millón de clientes en varios países europeos, en uno de los incidentes más relevantes del sector fitness en lo que va de año.
El acceso no autorizado se produjo a principios de abril de 2026 y afectó a uno de los sistemas internos de la compañía, concretamente aquel encargado de registrar la actividad y accesos de los socios a sus instalaciones. Aunque el incidente fue detectado y contenido en pocos minutos, los atacantes lograron extraer información antes de que se bloqueara la intrusión.
El alcance del incidente se extiende a múltiples mercados donde opera la compañía, incluyendo España, Francia, Alemania, Bélgica y Países Bajos. Solo en este último país, se estima que alrededor de 200.000 usuarios se han visto afectados.
Entre los datos comprometidos se encuentran nombres, direcciones, correos electrónicos, números de teléfono, fechas de nacimiento e incluso información bancaria como el IBAN. Según la empresa, no se han visto comprometidas contraseñas ni documentos de identidad.
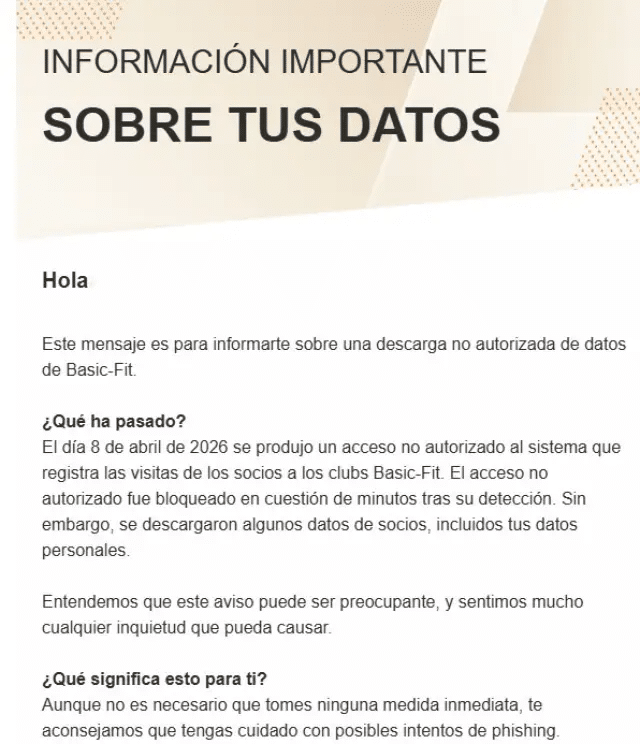
Aunque hasta el momento no hay evidencias de que la información haya sido difundida públicamente o utilizada de forma fraudulenta, los expertos advierten de los riesgos asociados a este tipo de brechas.
La combinación de datos personales y financieros abre la puerta a campañas de phishing altamente personalizadas, así como a intentos de fraude o suplantación de identidad. En este contexto, los usuarios afectados podrían convertirse en objetivos prioritarios para ciberdelincuentes en las próximas semanas.
Basic-Fit ha comunicado el incidente a las autoridades de protección de datos y ha iniciado un proceso de notificación a los clientes potencialmente afectados. Además, la compañía asegura que está monitorizando la posible aparición de los datos en canales ilícitos y reforzando sus sistemas de seguridad.
Este incidente pone de manifiesto una realidad cada vez más evidente en el entorno empresarial: los sistemas considerados “secundarios” pueden convertirse en puertas de entrada críticas para los atacantes.
En un contexto donde la digitalización abarca todos los procesos —desde la experiencia del cliente hasta la operativa interna—, la superficie de exposición crece y obliga a las organizaciones a replantear su enfoque de ciberseguridad de forma integral.
Porque hoy, más que nunca, la confianza del cliente no depende solo del servicio que se ofrece, sino de la capacidad de proteger los datos que lo hacen posible.
Actualidad
30 Octubre 2026
Rincón del CISO
30 Octubre 2026
Podcast de Cyberlideria MGZN.
Todos los jueves, a partir de las 22:00, estará disponible en CyberLideria MGZN una nueva entrevista, donde un prestigioso CISO colaborador charlará con una personalidad inspiradora, importante, y líder empresarial, tanto del ámbito privado como público.
Manténgase informado sobre la ciberseguridad, tecnología, las tendencias y las noticias que afectan a los líderes de TI.
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas