ESG
En esta nueva edición de Futuro del Trabajo, Mayte Valverde, presidenta de Women in Banking y directora académica del programa HR Business & Tech en The Valley, conversa con Juan Martínez, Senior Advisor, emprendedor y autor de Humanizar las organizaciones. Tras años acompañando a CEOs, equipos directivos y organizaciones, Juan defiende una idea especialmente relevante en plena revolución de la inteligencia artificial: cuanto más capaces seamos de delegar en la tecnología, más importante será cuidar aquello que nos hace humanos. En esta conversación, Mayte y Juan reflexionan sobre cultura, liderazgo, relaciones y compromiso, y sobre cómo construir organizaciones en las que la tecnología amplifique nuestras capacidades sin sustituir el valor de los vínculos humanos. Mayte Valverde: Llevas muchos años hablando de humanizar las organizaciones. Ahora que podemos delegar cada vez más cosas en la IA, ¿qué crees que vamos a valorar más de una persona? Juan Martínez: Gracias Mayte, pues precisamente aquello que no podemos delegar a la IA, lo que nos hace más humanos y que por mucho que la tecnología emule carecerá de la profundidad de una auténtica y genuina relación de calidad con significado y valor. La IA puede liberar tiempo en un contexto en el que las organizaciones vienen de vivir un déficit de tiempo de personas para las personas. Cuando converso con expertos en retail afirman que la relación con el cliente se basa en la empatía ante sus necesidades, en la construcción de confianza, de una relación que puede llevar a fidelizar y crear recurrencia. Ocurre lo mismo en los equipos, el compromiso se triplica cuando el manager tiene una conversación de calidad a la semana, la fidelización aumenta cuando el equipo tiene tiempo para conocerse, ayudarse, compartir y reconocerse. La IA emula y eso ayuda, sin embargo, el vínculo definitivo que nutre en profundidad y en calidad es humano. Respondiendo a tu pregunta, la respuesta al reto de ventas, de fidelización del talento, de atracción, de productividad, es humanizar. La tecnología, la IA, aumentará la capacidad, las personas son las que hacen la diferencia porque somos seres relacionales y nos nutrimos de ellas cuando tiene calidad. Humanizar es potenciarnos, sustituirnos será una pérdida de valor. M.V.: Parece que queremos aprender IA a toda velocidad. ¿Estamos dedicando el mismo esfuerzo a aprender a relacionarnos mejor con los demás? J.M.: En absoluto, sigue siendo una asignatura pendiente. Hemos avanzado en lo individual, que las personas necesitamos desarrollarnos en inteligencia emocional, en herramientas para un mejor equilibrio mental, en la actualidad es indiscutible. Sin embargo, la asignatura pendiente tanto en las políticas de gestión del talento como en bienestar son las relaciones. Piénsalo, un equipo de 7 personas genera 21 posibles relaciones. Es el entorno orgánico en el que normalmente una persona se desempeña durante la jornada; fíjate que hay más relaciones que personas y para que un equipo sea funcional necesitamos que colaboren, que se relacionen. Las relaciones son las grandes ignoradas en la gestión del talento, las relaciones de calidad crean confianza, seguridad psicológica, compromiso, fidelizan, aumentan la productividad y son la causa de una experiencia inclusiva. John Gottman, experto y referente en relaciones humanas, identificaba la admiración y el apoyo mutuos como los dos vectores que señalan la calidad de una relación. Álex Rovira habla de reconocerse, ayudarse e inspirarnos unos a otros. M.V.: La cultura de una empresa se construye muchas veces en pequeños gestos que nunca aparecen en un PowerPoint. ¿Qué deberíamos cuidar especialmente ahora que nuestra forma de trabajar está cambiando? J.M.: En relación con la pregunta anterior, podemos informar y sensibilizar acerca de los comportamientos sanos, aquellos que construyen relaciones, igual que aquellos comportamientos tóxicos. Podemos formar, comenzando por los roles de liderazgo sobre equipos. Porque me preguntas por la cultura y comienza por la ejemplaridad en los comportamientos, la cultura se construye más por imitación de lo que se permite y del modelo que establecen los líderes que por la newsletter corporativa. Tener comportamientos tóxicos no ayuda a nadie, consentirlos tampoco, solo mueve en el tiempo un problema que no queremos ver y lo agranda. La persona que los recibe pierde motivación, sentido y pertenencia, los compañeros que lo observan también porque identifican una cultura poco humana en el sentido de bienestar, desarrollo y florecimiento de las personas. Es incluso negativo para quien tiene es tipo de comportamientos, que vive en una espiral agotadora de insatisfacción y frustración, tenga un rol de mando o no. A nivel de gestión del talento podemos escuchar más y mejor, podemos preguntar por las relaciones con los compañeros, podemos medir la calidad de las relaciones. Podemos aprovechar los datos, la IA y analizar la red organizacional (ONA: Organizational Network Analysis) para identificar mejores colaboraciones, potenciales exclusiones y la calidad de las interacciones. En la actualidad tenemos herramientas, el coaching está al alcance de las empresas con costes más asequibles, podemos formar a managers y directivos en conversaciones difíciles y gestión de conflictos. Últimamente también se está formando a los líderes de equipos en primeros auxilios en salud mental. Datos, IA, analítica junto con políticas, formación y herramientas nos ayudan a lograr entornos laborales más sostenibles, más productivos e incluso más resilientes. Acompañar y reforzar mejores relaciones con compasión es vital, dar la responsabilidad a cada persona también. Si, con todo, una persona quiere persistir en comportamientos tóxicos, hazte la pregunta, ¿Cuánto cuesta al equipo y a la organización? M.V.: Acabas de escribir un libro después de muchos años trabajando con personas y empresas. ¿Qué necesitabas contar justo ahora? J.M.: Hace años que escucho a CEOs y directivos preguntar por los problemas de productividad, de talento, de desmotivación, sin recibir respuestas que actúen sobre las causas, sin un análisis que baje del mapa al territorio, que vaya más allá de los síntomas para comprender la raíz. Eso es lo que explico en el libro Humanizar las organizaciones, los lectores me dicen que se ven reflejados, hablo de lugares comunes que hemos vivido y explico las causas con investigaciones, con datos, con ciencia, sumando propuestas y acciones. Los comportamientos que tenemos las personas en el trabajo son, en gran medida, una respuesta adaptativa a las experiencias que vivimos. La adaptación es el mecanismo que nos conecta síntomas con causas. Lo que nadie lograba explicar es la pérdida de compromiso, del engagement. Martin Seligman descubrió la indefensión aprendida: experiencias frustrantes y dolorosas (emocionalmente) que se repiten y sobre las que no tenemos control. El cerebro nos lleva a una colaboración pasiva, trabajamos sin proactividad. Si comprendes las causas, ¿Será más efectivo actuar sobre ellas o sobre los síntomas? Sabemos que la experiencia de empleado es la causa, pues actuemos ahí porque la psicología positiva evidencia que la indefensión es reversible cuando vivimos mayor autonomía, participación o influencia sobre el entorno. Quería ofrecer una vía de continuidad a través de la humanización, porque la cultura y las personas son la causa de los resultados y las evidencias confirman que la humanización es la dirección de la mejora, de crear un círculo virtuoso entre experiencias, compromiso, productividad y resultados. M.V.: Quien te conoce sabe que disfrutas conectando personas y abriendo puertas a otros. ¿Crees que ayudar a los demás acabará siendo también una forma de entender el éxito profesional? J.M.: Lo creo y lo afirmo. Hay una competencia, que además se encuentra entre las fortalezas del modelo CliftonStrengths de Gallup, que es “desarrollar a otros” o “developer”. Es una competencia que debería estar presente en todos los perfiles de liderazgo, desde managers hasta directivos, porque, además, es la competencia que crea a un buen líder. Es quien siempre va a encontrar el momento para esa conversación, para apoyar, para sumar. Porque disfruta haciéndolo, le conecta con una satisfacción interna, una motivación intrínseca. Adam Grant en su libro “Dar y Recibir” nos explica que los contribuidores son precisamente el arquetipo de mayor éxito en las organizaciones. Actúan desde el servicio a los demás, crean una red social interna y externa sólida que les apoya y les impulsa y regulan bien el dar con generosidad con la gestión de su agenda y con el recibir de otros para aportar resultados diferenciales. A diferencia de los puramente altruistas que dan sin poner foco en resultados o los acaparadores que solo quieren recibir y contribuyen lo mínimo. La cooperación es la vía del éxito, de los resultados relevantes y de la confianza. Una empresa se basa en la economía y ésta crece desde la confianza. Lamentablemente seguimos perpetuando el paradigma de la competición cuando desarrollar a otros y el servicio son dos rasgos del talento que no suelen ser filtro a la hora de promocionar en puestos de liderazgo con ascendencia sobre equipos y personas. También explica, por el contrario, el bajo compromiso en las plantillas de las empresas por la baja reciprocidad y experiencias pobres en humanidad. M.V.: Y una última más personal. Tu agenda está llena de clases, eventos y conversaciones. Además siempre encuentras tiempo para contestar un mensaje o ayudar a alguien. Cuando termina una de esas semanas intensas, ¿qué haces para volver a Juan? J.M.: Es algo que necesito, sin duda. Me autoimpongo desconexión con una dieta de familia, escribir artículos o reflexiones, cocinar y poner en orden todo, en la medida de lo posible. Procuro vivir momentos conmigo mismo para contemplar, meditar y rezar. Me ayuda a volver a mí, a reconectar y a conectar con el servicio a algo más grande: más amor y vidas más plenas y florecientes. Nos puede parecer más o menos cercano, y considero que todos anhelamos lo mismo.
5 Octubre 2026
ESG
Los ciberdelincuentes están poniendo el foco en credenciales, claves API y sesiones ya autenticadas de servicios de inteligencia artificial. El robo de estos accesos permite utilizar cuentas ajenas sin necesidad de conocer la contraseña e, incluso, sortear en determinados escenarios una nueva autenticación de doble factor. Las cuentas de inteligencia artificial se están convirtiendo en un activo cada vez más atractivo para el cibercrimen. A medida que empresas y particulares incorporan estas herramientas a su actividad diaria, los atacantes han comenzado a buscar no solo información o contraseñas, sino también sesiones ya iniciadas y claves API que les permitan utilizar servicios de IA a costa de sus propietarios. El fenómeno supone un cambio importante en la forma de entender el robo de credenciales. Tener una contraseña robusta y autenticación en dos factores continúa siendo esencial, pero puede no ser suficiente cuando el dispositivo desde el que se accede a una plataforma está infectado por un infostealer. Entrar sin conocer la contraseña Este tipo de malware está diseñado para recopilar información almacenada en los dispositivos, desde contraseñas guardadas en el navegador hasta cookies, archivos y tokens de sesión. Estos últimos resultan especialmente interesantes para los atacantes porque permiten acreditar que un usuario ya ha iniciado sesión. Si consiguen hacerse con ellos, pueden tratar de reutilizarlos para acceder al servicio sin tener que introducir nuevamente las credenciales originales. Un caso reciente relacionado con Claude, el asistente de inteligencia artificial de Anthropic, ha puesto el problema sobre la mesa. Diferentes familias de infostealers consiguieron extraer sesiones activas de dispositivos previamente infectados y reutilizarlas para entrar en las cuentas y consumir cuota sin autorización. Entre las amenazas identificadas se encontraban Vidar, LummaC2, StealC, RedLine y Acreed en Windows, además de Atomic Stealer (AMOS) en algunos equipos Mac. Según la información divulgada, el origen del incidente no estuvo en una vulnerabilidad de Claude, sino en los propios dispositivos comprometidos. Anthropic procedió a cerrar las sesiones afectadas, retirar los métodos de pago almacenados y reembolsar los cargos indebidos. Las claves API también están en el punto de mira El problema no afecta únicamente a las cuentas de usuario. Las claves API utilizadas para conectar aplicaciones y sistemas con modelos de inteligencia artificial también están adquiriendo valor para los ciberdelincuentes. El último informe de amenazas de Anthropic recoge una campaña en la que los atacantes operaron durante aproximadamente un mes utilizando claves API robadas. En otro caso, el compromiso de las claves de producción de un proveedor de IA permitió utilizar su infraestructura para lanzar ataques contra cerca de 30 compañías del sector en apenas cuatro días. El atractivo es evidente: una credencial legítima puede permitir consumir recursos pagados por otra organización, mantener accesos no autorizados o esconder determinadas actividades detrás de una identidad aparentemente válida. Un nuevo mercado para las credenciales de IA A este escenario se suma la aparición de un ecosistema en el que los accesos a herramientas de inteligencia artificial pueden ser reutilizados o revendidos. ESET advierte también de la detección de falsos servicios que prometen acceso económico a plataformas de IA pero que, en realidad, buscan instalar software destinado a recopilar credenciales y sesiones de los usuarios. La expansión de estos ataques demuestra que el valor de una cuenta digital ya no reside únicamente en su contraseña. Una sesión abierta, una cookie de autenticación o una clave API pueden convertirse por sí mismas en una puerta de entrada. Cambiar la contraseña puede no ser suficiente Existe además otra dificultad: si el dispositivo continúa infectado, cerrar las sesiones comprometidas o cambiar las contraseñas puede solucionar el problema solo temporalmente. Cuando el usuario vuelva a identificarse, el malware podría capturar las nuevas credenciales o tokens generados y proporcionar de nuevo acceso al atacante. Por ello, ante cualquier indicio de compromiso, el primer paso debería ser comprobar y limpiar el dispositivo afectado antes de volver a introducir credenciales. También resulta recomendable cerrar sesiones desconocidas, revocar accesos activos, revisar las contraseñas almacenadas en el navegador y comprobar el consumo registrado en las cuentas de IA y los posibles cargos asociados. La autenticación multifactor continúa siendo una de las principales barreras frente al robo tradicional de contraseñas. Sin embargo, el auge de los infostealers recuerda que la seguridad de una cuenta depende también de la integridad del dispositivo desde el que se utiliza. Con la IA cada vez más integrada en procesos personales y corporativos, sus credenciales y sesiones se incorporan así a la lista de activos digitales que los ciberdelincuentes buscan monetizar.
30 Septiembre 2026
ESG
El 56 % de las infracciones de políticas vinculadas al uso de inteligencia artificial en el comercio minorista afecta a información regulada, mientras el porcentaje de empleados que utiliza activamente estas herramientas alcanza ya el 65 %. La inteligencia artificial está ganando terreno rápidamente en el comercio minorista, pero su integración en los procesos empresariales está abriendo también nuevos desafíos relacionados con la protección de la información. Según el último informe de Netskope Threat Labs, los datos regulados representan el 56 % de las infracciones de las políticas de datos relacionadas con herramientas de IA en el sector retail. Dentro de esta categoría se incluye información confidencial, datos personales y datos vinculados a pagos. A estos incidentes se suman aquellos relacionados con el código fuente, que representan un 20 %, y con contraseñas y claves API, que concentran otro 16 %. Los datos ponen de manifiesto uno de los grandes retos que acompaña a la adopción masiva de la inteligencia artificial: aprovechar sus posibilidades sin perder el control sobre la información que empleados y sistemas comparten con estas plataformas. Del experimento a una herramienta cotidiana La implantación de la IA en el retail se ha acelerado notablemente durante el último año. De acuerdo con Netskope, el porcentaje de empleados que utiliza activamente aplicaciones de inteligencia artificial ha pasado del 39 % al 65 % en apenas doce meses. La penetración es todavía mayor si se tienen en cuenta las aplicaciones que incorporan alguna funcionalidad basada en IA: el 97 % de los empleados analizados utiliza este tipo de soluciones. Además, un 90 % interactúa con sistemas capaces de entrenar modelos utilizando datos de clientes o usuarios, una circunstancia que incrementa la importancia de establecer mecanismos de control y gobierno de la información. Las propias organizaciones están intentando trasladar esta adopción hacia entornos corporativos supervisados. El uso de soluciones de IA gestionadas por las empresas ha crecido del 40 % al 73 %. Sin embargo, las cuentas personales siguen presentes. Un 44 % de los empleados continúa utilizando herramientas de IA de carácter personal, aunque el porcentaje ha descendido considerablemente desde el 70 % registrado el año anterior. Al mismo tiempo, aumenta el número de profesionales que combinan ambos entornos: quienes alternan entre cuentas personales y corporativas han pasado del 11 % al 18 %. El 85 % de las infracciones ocurre al introducir información en la IA El momento de mayor riesgo se produce precisamente cuando el usuario proporciona información a estas herramientas. El informe señala que el 85 % de las infracciones asociadas a la IA tiene lugar en la fase de entrada, es decir, cuando los datos se incorporan a las aplicaciones mediante consultas, documentos u otros contenidos. Por comparación, el 9,5 % de los incidentes identificados está relacionado con las respuestas generadas por los sistemas, mientras que otro 2,5 % corresponde al filtrado de contenidos. El desafío, por tanto, no reside únicamente en qué herramientas utilizan las organizaciones, sino también en qué información se introduce en ellas y cómo se gestiona posteriormente. Los agentes de IA añaden una nueva capa de complejidad El crecimiento de los agentes de inteligencia artificial está ampliando además la superficie que las organizaciones necesitan supervisar. Según Netskope, el número de agentes conectados a servidores MCP (Model Context Protocol) remotos ha aumentado cerca de un 400 %, mientras que la actividad vinculada con este protocolo ha crecido aproximadamente un 300 %. Estas conexiones permiten que los sistemas de IA interactúen con herramientas, aplicaciones y fuentes externas de información, aumentando sus capacidades pero también los posibles puntos de acceso a datos corporativos. Para las empresas del retail, esto implica avanzar hacia una supervisión que no se limite a identificar qué aplicaciones de IA están siendo utilizadas, sino que permita conocer qué sistemas están conectados, qué permisos poseen y a qué información pueden acceder. También crecen las amenazas que utilizan la IA como señuelo La popularidad de estas herramientas está siendo aprovechada igualmente por los ciberdelincuentes. Los señuelos maliciosos relacionados con inteligencia artificial crecieron un 400 % entre diciembre de 2025 y marzo de 2026, según el estudio. Los investigadores también detectaron accesos a enlaces maliciosos generados por aplicaciones de IA, con tasas que oscilaron entre 40 y más de 160 clics semanales por cada 100.000 usuarios. Las organizaciones están respondiendo mediante restricciones sobre determinadas aplicaciones. Particular Audience aparece como la herramienta más bloqueada entre las compañías minoristas analizadas, restringida por el 46 % de ellas, seguida de ZeroGPT (37 %), Landbot y DeepSeek (34 % cada una). En cuanto al uso corporativo, Anthropic Claude alcanza una penetración del 96 % entre las organizaciones analizadas, seguida de ChatGPT, con un 84 %, y Claude Code, con un 83 %. Gobernar la IA se convierte en una prioridad para el retail Para Gianpietro Cutolo, experto en amenazas en la nube de Netskope, el sector está dejando atrás la etapa puramente experimental para incorporar la inteligencia artificial a operaciones, procesos empresariales y experiencias de cliente. El desafío pasa ahora por encontrar el equilibrio entre velocidad de adopción y control. A medida que los sistemas de IA acceden a una mayor cantidad de información y se conectan con más herramientas corporativas, la visibilidad, la protección del dato y una gobernanza adecuada adquieren un papel cada vez más estratégico. El escenario que dibuja el informe muestra así una nueva fase en la adopción de la inteligencia artificial en el comercio minorista: la pregunta ya no es únicamente cómo incorporar la IA, sino cómo hacerlo sin convertir los datos más sensibles de clientes y empresas en el precio de esa transformación.
29 Septiembre 2026
ESG
Un estudio de SAP y Oxford Economics revela que solo el 12 % de las organizaciones considera que dispone de capacidades suficientes para gobernar eficazmente la inteligencia artificial, mientras el uso de herramientas no autorizadas ya está provocando fugas de datos y problemas de seguridad. La rápida incorporación de la inteligencia artificial al entorno laboral está trasladando las preocupaciones de las empresas desde la tecnología hacia las personas. La pérdida de pensamiento crítico, el deterioro del aprendizaje adquirido en el puesto de trabajo y la capacidad para tomar decisiones aparecen ya entre los principales desafíos asociados a su adopción. Así lo refleja The Value of AI 2026, un estudio elaborado por SAP y Oxford Economics a partir de una encuesta a 2.600 directivos de organizaciones de 13 países. Los resultados dibujan un escenario en el que las empresas avanzan rápidamente en el uso de la IA, pero todavía encuentran dificultades para adaptar las competencias de sus profesionales y establecer mecanismos capaces de controlar cómo se utiliza esta tecnología. El pensamiento crítico gana importancia en la era de la IA Una de las principales conclusiones del estudio es que la transformación de la plantilla deberá ir más allá de aprender a manejar nuevas herramientas. El 79 % de las organizaciones considera necesario transformar su fuerza laboral para aprovechar plenamente el potencial de la inteligencia artificial. Al mismo tiempo, un 78 % reconoce que sus actuales programas de capacitación evolucionan a menor velocidad que la propia tecnología. Esta situación está aumentando el valor de capacidades tradicionalmente consideradas humanas. El 66 % de las empresas cree que competencias como el pensamiento crítico o la colaboración serán esenciales en un entorno laboral cada vez más apoyado en la IA. Las organizaciones señalan además otros desafíos, como las diferencias en el nivel de conocimiento sobre inteligencia artificial entre empleados, una posible reducción de la capacidad de decisión autónoma o la pérdida de determinados aprendizajes adquiridos mediante la experiencia profesional. Para responder a este escenario, tres de cada cuatro compañías ya desarrollan programas de actualización y reciclaje de competencias, mientras que el 69 % trabaja en identificar qué puestos pueden obtener un mayor beneficio de estas tecnologías. Shadow AI: cuando los empleados utilizan herramientas sin autorización Junto al impacto sobre las capacidades profesionales, el informe identifica otro problema creciente: el denominado Shadow AI, es decir, el uso de aplicaciones y servicios de inteligencia artificial que no han sido autorizados o supervisados por la organización. Las consecuencias ya son visibles. Según el estudio, el 54 % de las empresas asegura haber obtenido resultados inconsistentes o incorrectos como consecuencia del uso de estas herramientas. Más preocupante desde el punto de vista de la seguridad es que un 48 % afirma haber sufrido fugas de información o exposición de propiedad intelectual. Además, el 38 % ha detectado vulnerabilidades de seguridad relacionadas con estas prácticas y un 34 % señala haber afrontado problemas de cumplimiento normativo. El Shadow AI se convierte así en una nueva vertiente del tradicional problema de las tecnologías utilizadas fuera del control de los departamentos corporativos, con la particularidad de que estas herramientas pueden recibir y procesar grandes cantidades de información empresarial. Solo el 12 % cree estar preparado para gobernar eficazmente la IA El estudio señala una importante distancia entre la velocidad de adopción y la capacidad de control de las organizaciones. Aunque la IA se está integrando progresivamente en más procesos empresariales, solo el 12 % de las compañías encuestadas considera disponer actualmente de las capacidades y procesos necesarios para gobernarla de manera eficaz. El problema alcanza también al desarrollo tecnológico. Apenas un tercio de las organizaciones asegura disponer de controles sólidos para supervisar el código generado mediante inteligencia artificial. Para Jorge Pérez, director de Plataforma Tecnológica y Datos e Inteligencia Artificial para el Sur de Europa de SAP, las compañías están desarrollando proyectos piloto a una velocidad muy superior a aquella con la que están construyendo sus modelos de gobernanza. El desafío, sostiene, aparece especialmente cuando los proyectos pasan de la experimentación a los entornos productivos, donde resulta necesario determinar quién supervisa a los sistemas y con qué datos pueden trabajar. Los agentes de IA añaden un nuevo reto La aparición de la IA agéntica introduce otra capa de complejidad. Los agentes pueden ejecutar tareas y participar en procesos con un grado creciente de autonomía, lo que obliga a las organizaciones a establecer nuevas formas de supervisión. Entre las principales dificultades señaladas por los directivos aparecen el esfuerzo necesario para integrar estos sistemas, los problemas de fiabilidad que pueden surgir al ampliar su utilización y la complejidad de controlar el comportamiento de los agentes. SAP plantea en este contexto la evolución hacia un modelo de empresa autónoma, en el que la inteligencia artificial esté conectada con los datos y procesos empresariales, pero opere dentro de un marco definido de contexto, supervisión y gobernanza. Del “usar IA” al “saber gobernarla” Los resultados de The Value of AI 2026 muestran una nueva etapa en la transformación empresarial. La discusión ya no gira únicamente alrededor de qué tareas puede automatizar la inteligencia artificial, sino de cómo integrarla sin debilitar capacidades humanas esenciales ni generar nuevos riesgos para la información corporativa. Con herramientas cada vez más potentes y accesibles para los empleados, el reto para las organizaciones será encontrar un equilibrio entre innovación y control. Y en ese escenario, pensamiento crítico, formación, protección del dato y gobernanza pueden convertirse en factores tan importantes como la propia tecnología.
28 Septiembre 2026
ESG
La compañía energética cerró 2025 con una reducción del 14,1 % de sus emisiones de alcance 1 y 2, más de 160 proyectos ejecutados y 17 iniciativas europeas de innovación activas. Cuerva ha presentado su Memoria de Sostenibilidad 2025, un documento en el que recoge los principales avances de la compañía en materia ambiental, social y de gobernanza durante el último ejercicio. Entre los datos más destacados figura la reducción de más de 19.000 toneladas de CO₂ gracias a su generación renovable. Se trata de la segunda memoria de sostenibilidad publicada por el ecosistema energético de origen granadino. Elaborada de manera voluntaria tomando como referencia los estándares de Global Reporting Initiative (GRI), refleja la estrategia de la compañía para integrar los criterios ambientales, sociales y de buen gobierno en su actividad y en sus procesos de decisión. Durante 2025, Cuerva desarrolló más de 160 proyectos y mantuvo activos 17 proyectos europeos de innovación, centrados en ámbitos que abarcan desde la inteligencia artificial y el aprovechamiento de los datos hasta el almacenamiento energético y la digitalización de infraestructuras. La compañía, fundada en Granada en 1939, opera además una red eléctrica que supera los 920 kilómetros. Un 14,1 % menos de emisiones directas y asociadas a la energía Uno de los principales capítulos de la memoria está dedicado al desempeño ambiental. Además de las más de 19.000 toneladas de CO₂ evitadas mediante generación renovable, Cuerva consiguió disminuir su propia huella de carbono. Las emisiones correspondientes a los alcances 1 y 2 pasaron de 487,50 toneladas de CO₂ equivalente en 2024 a 418,71 toneladas en 2025, lo que representa una reducción interanual del 14,1 %. La compañía señala también su intención de continuar ampliando progresivamente el alcance de la medición de su huella y profundizar en el análisis de los riesgos relacionados con el cambio climático. Los avances se trasladaron igualmente al uso de recursos. Durante el ejercicio, el 100 % de los residuos no peligrosos y el 97 % de los residuos peligrosos fueron destinados a procesos de reciclaje o valorización. Por su parte, el consumo de agua disminuyó un 13,48 %, mientras que el uso de papel registró una reducción del 38,43 % respecto al ejercicio anterior. Estas actuaciones forman parte del sistema de gestión ambiental y energética de la compañía, que cuenta con las certificaciones ISO 14001 e ISO 50001. Más formación y apoyo al entorno local La dimensión social constituye otro de los pilares de la estrategia. En 2025, Cuerva impartió 570 horas de formación a 65 profesionales, prácticamente duplicando el volumen registrado el año anterior. La compañía continuó desarrollando además iniciativas vinculadas con la prevención, la conciliación, la igualdad y el desarrollo profesional de su plantilla. Fuera de la organización, Cuerva colaboró con más de 25 entidades sociales, culturales y deportivas, destinando más de 76.000 euros a donaciones y colaboraciones, principalmente relacionadas con Granada y otros territorios donde desarrolla su actividad. 20,6 millones destinados a proveedores de Granada El impacto económico sobre el territorio ocupa también un espacio destacado en la memoria. Las compras realizadas a proveedores de la provincia de Granada alcanzaron los 20,6 millones de euros durante 2025, una cifra cercana a la mitad del volumen total de compras de Cuerva. En paralelo, la energética ha continuado desarrollando su estructura de gobernanza mediante la elaboración de un Código de Conducta, el fortalecimiento de su marco de compliance y la incorporación progresiva de criterios ambientales y sociales en la relación con sus proveedores. Entre los próximos pasos identificados por la organización se encuentran extender la formación a un porcentaje mayor de la plantilla y profundizar en la incorporación de criterios ESG a lo largo de la cadena de suministro. Innovación y sostenibilidad para avanzar en la transición energética La estrategia de Cuerva combina su actividad tradicional en generación, distribución y comercialización eléctrica con nuevas áreas relacionadas con las infraestructuras energéticas, las redes inteligentes y la digitalización. Con más de 85 años de trayectoria y actualmente dirigida por la tercera generación de la familia fundadora, la compañía busca trasladar la sostenibilidad al conjunto de su modelo de negocio mientras avanza en el desarrollo de nuevas soluciones para la transición energética. La publicación de esta segunda memoria permite, además, poner cifras a esa evolución: menos emisiones y consumo de recursos, mayor inversión en formación y un peso significativo de los proveedores locales, junto con una creciente actividad en proyectos europeos de innovación. Como señala Ignacio Cuerva, CEO de Cuerva, la memoria refleja el trabajo realizado por la organización para continuar construyendo un modelo energético más sostenible, próximo a las personas y vinculado al territorio.
25 Septiembre 2026
ESG
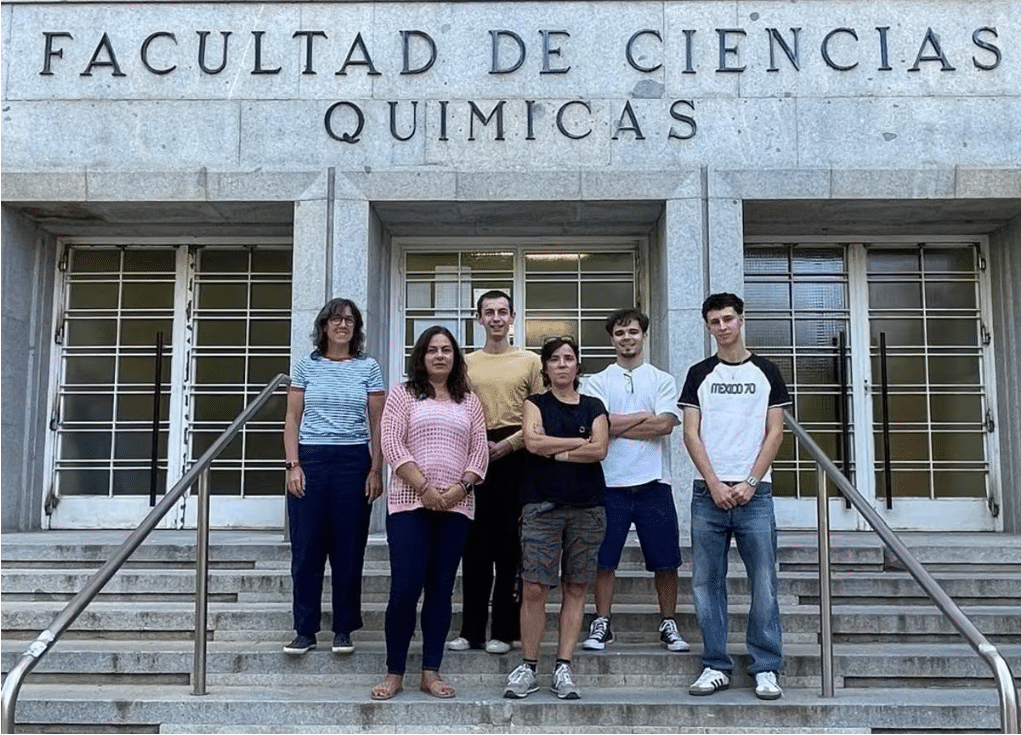
Una investigación liderada desde España identifica un mecanismo molecular relacionado con la expansión de las células tumorales y plantea una nueva estrategia para combatir la metástasis sin bloquear por completo una proteína esencial para el organismo. Un equipo internacional de investigadores, liderado desde la Universidad Complutense de Madrid, ha identificado una nueva vía potencial para frenar la metástasis del cáncer de mama actuando sobre un mecanismo específico relacionado con la proteína RAC1, conocida por desempeñar un papel relevante en la movilidad y capacidad invasiva de las células tumorales. El hallazgo, publicado en la revista científica Signal Transduction and Targeted Therapy, del grupo Nature, pone el foco no tanto en eliminar o inhibir completamente RAC1, sino en interferir en una modificación concreta de esta proteína denominada SUMOilación. Los resultados abren así una nueva línea de investigación para desarrollar estrategias dirigidas específicamente contra la capacidad de las células cancerosas para extenderse a otros órganos. RAC1, una pieza clave en la capacidad invasiva del tumor RAC1 participa de forma natural en diferentes procesos celulares, entre ellos el movimiento, el crecimiento y los cambios en la estructura de las células. Investigaciones anteriores ya habían relacionado una actividad elevada de esta proteína con tumores más agresivos y una mayor capacidad metastásica. Sin embargo, bloquear RAC1 directamente supone un desafío, ya que también desarrolla funciones importantes en las células sanas. El nuevo trabajo aporta una perspectiva diferente. Los investigadores han observado que la cantidad de RAC1 presente en las células no sería el único factor determinante para favorecer la metástasis. Lo verdaderamente relevante podría encontrarse en la manera en la que esta proteína es modificada dentro de la célula. En concreto, el estudio señala a la SUMOilación de RAC1 como un mecanismo que favorece el comportamiento invasivo de las células tumorales. Menos metástasis al interferir en el mecanismo Durante la investigación, el equipo comprobó que impedir experimentalmente esta modificación de RAC1 producía una reducción de las metástasis pulmonares en los modelos estudiados, mientras que el impacto sobre el crecimiento del tumor primario era considerablemente menor. Este resultado resulta especialmente relevante porque apunta hacia una estrategia diferente: en lugar de atacar indiscriminadamente una proteína necesaria para numerosos procesos celulares, sería posible actuar sobre una función molecular estrechamente relacionada con la propagación del cáncer. Los investigadores también han identificado una conexión entre la SUMOilación de RAC1 y la proteína POTEE. Esta interacción contribuiría a la formación de los denominados invadopodios, estructuras utilizadas por las células tumorales para degradar la matriz que las rodea, atravesar tejidos y facilitar su expansión hacia otras zonas del organismo. TAT-PRASI, una posible estrategia terapéutica Uno de los aspectos más prometedores del trabajo es el desarrollo de TAT-PRASI, un péptido diseñado para interferir específicamente en la SUMOilación de RAC1. En los modelos preclínicos analizados, esta molécula consiguió reducir la actividad de RAC1 y disminuir la migración e invasión de las células tumorales, además de reducir la formación de metástasis in vivo. El equipo también probó esta estrategia en organoides derivados de pacientes con cáncer de mama, modelos tridimensionales que permiten reproducir determinadas características de los tumores humanos en el laboratorio. Los resultados mostraron igualmente una reducción de su capacidad invasiva. Una investigación liderada desde España El estudio está liderado por Sonia Castillo-Lluva, investigadora de la Universidad Complutense de Madrid, y cuenta con la participación de científicos de diferentes instituciones, entre ellas la Universidad de Salamanca, el Instituto de Investigación Biomédica de Salamanca (IBSAL) y la Universidad de Mánchester. El trabajo refuerza además el papel de la investigación española en el desarrollo de nuevas aproximaciones frente a uno de los principales retos de la oncología: la metástasis. Un hallazgo prometedor que todavía debe avanzar Pese a los resultados obtenidos, los investigadores se encuentran todavía ante una estrategia experimental en fase preclínica. El trabajo no supone, por tanto, la existencia de un nuevo tratamiento disponible para las pacientes. Serán necesarios nuevos estudios para determinar la seguridad de esta aproximación, conocer sus posibles efectos a largo plazo y comprobar si los resultados pueden trasladarse posteriormente a ensayos clínicos en humanos. Aun así, el descubrimiento proporciona una nueva pieza para comprender cómo las células del cáncer de mama adquieren capacidad para abandonar el tumor original e invadir otros órganos. Actuar selectivamente sobre la SUMOilación de RAC1 podría convertirse así en una nueva diana terapéutica frente a la metástasis, abriendo una línea de investigación que busca atacar uno de los procesos más complejos y determinantes en la evolución del cáncer.
23 Septiembre 2026
ESG
Un marco de Workiva propone evaluar qué procesos de auditoría y control pueden automatizarse y cuáles deben permanecer bajo supervisión humana, situando la trazabilidad, la rendición de cuentas y el juicio profesional en el centro del uso responsable de la inteligencia artificial. La inteligencia artificial avanza en las organizaciones, pero su incorporación a procesos críticos plantea una cuestión que va mucho más allá de la eficiencia: ¿hasta dónde debe llegar la automatización cuando están en juego el control, el cumplimiento y la responsabilidad sobre las decisiones? Un nuevo marco de evaluación elaborado por Workiva aborda precisamente esta cuestión aplicada a las pruebas de auditoría y control. Su planteamiento parte de una premisa relevante para la gobernanza empresarial: la IA no debería utilizarse de la misma manera en todos los procesos. Algunas tareas pueden automatizarse prácticamente de principio a fin; otras pueden beneficiarse de herramientas inteligentes, pero necesitan supervisión; y existen actividades en las que el juicio profesional debe continuar siendo determinante. El documento propone, por tanto, alejarse de una adopción indiscriminada de la tecnología y analizar previamente dónde aporta valor y dónde puede introducir más riesgo que beneficio. De “automatizar más” a “automatizar mejor” El marco identifica siete factores que las organizaciones deberían analizar antes de automatizar una actividad: el volumen de trabajo manual que requiere, su grado de repetición, la claridad de las reglas que determinan el resultado, la disponibilidad y calidad de los datos, la posibilidad de verificar de manera independiente las respuestas generadas por IA, la preparación de los grupos de interés para aceptar estos resultados y el volumen y frecuencia de las operaciones. Esta aproximación introduce un aspecto especialmente relevante desde una perspectiva ESG: no basta con que una tecnología sea capaz de ejecutar una tarea; también debe ser posible explicar, revisar y auditar su resultado. De hecho, uno de los criterios planteados consiste en determinar si los resultados generados por IA pueden verificarse de manera independiente sin obligar al profesional a repetir todo el trabajo. En los niveles más altos, el modelo exige además disponer de una trazabilidad completa. La cuestión conecta directamente con uno de los grandes retos de la gobernanza de la inteligencia artificial: mantener la responsabilidad humana incluso cuando una parte creciente del proceso pasa a manos de sistemas automatizados. No todos los controles deberían quedar en manos de la IA El análisis de Workiva establece cuatro niveles diferentes de automatización. En los procesos altamente estandarizados, donde las mismas entradas deberían producir siempre los mismos resultados, la automatización basada en reglas puede asumir buena parte del trabajo. Es el caso de determinadas comprobaciones de facturas, pedidos, segregación de funciones, umbrales o validaciones de fechas e importes. Cuando existe mayor variabilidad o es necesario interpretar documentación y contexto, el informe plantea un modelo híbrido que combina reglas estructuradas con modelos de lenguaje. Incluso en este escenario, la revisión humana de resultados y excepciones continúa siendo necesaria antes de alcanzar conclusiones definitivas. El límite aparece cuando aumenta el peso del juicio profesional. Para actividades como la elaboración y análisis de riesgos, controles o incidencias, la IA puede ayudar a resumir información, preparar borradores o detectar anomalías, pero no debería dirigir el proceso ni determinar las conclusiones. Y en las tareas de mayor complejidad —como determinadas revisiones de gestión, estimaciones contables complejas o la evaluación final de excepciones significativas— el documento sitúa directamente el liderazgo en las personas debido al nivel de experiencia, contexto y responsabilidad necesario. El juicio humano se convierte en una variable de gobernanza Precisamente ahí se encuentra uno de los aspectos más interesantes del marco. Una vez identificada una posible oportunidad de automatización, Workiva propone analizar específicamente cuánto juicio profesional requiere la actividad, qué nivel de variabilidad puede tolerarse en las respuestas generadas por IA y hasta qué punto sus criterios pueden transformarse en reglas explícitas. Esto desplaza el debate desde una cuestión puramente tecnológica hacia otra de gobernanza. Cuanto mayor sea la interpretación necesaria y más relevantes sean las consecuencias de una decisión, mayor deberá ser el protagonismo humano. La IA pasa así de ser un posible sustituto del proceso a convertirse, en muchos casos, en una herramienta de apoyo al profesional. Transparencia y trazabilidad para escalar la IA La automatización puede reducir tareas manuales, mejorar la consistencia y permitir que las organizaciones amplíen el alcance de sus controles. Sin embargo, el documento insiste en que esa eficiencia no debería conseguirse sacrificando consistencia, transparencia o control sobre los resultados. El debate adquiere especial relevancia a medida que la IA empieza a intervenir en ámbitos vinculados con riesgos, finanzas, cumplimiento, auditoría y sostenibilidad. Para las empresas, la cuestión ya no consiste únicamente en determinar qué puede hacer la inteligencia artificial. El desafío pasa por establecer qué debe hacer de forma autónoma, qué debe hacer acompañada por profesionales y qué decisiones deben continuar siendo inequívocamente humanas. Y esa frontera puede convertirse en una de las piezas centrales de la gobernanza responsable de la IA dentro de las organizaciones.
21 Septiembre 2026
ESG
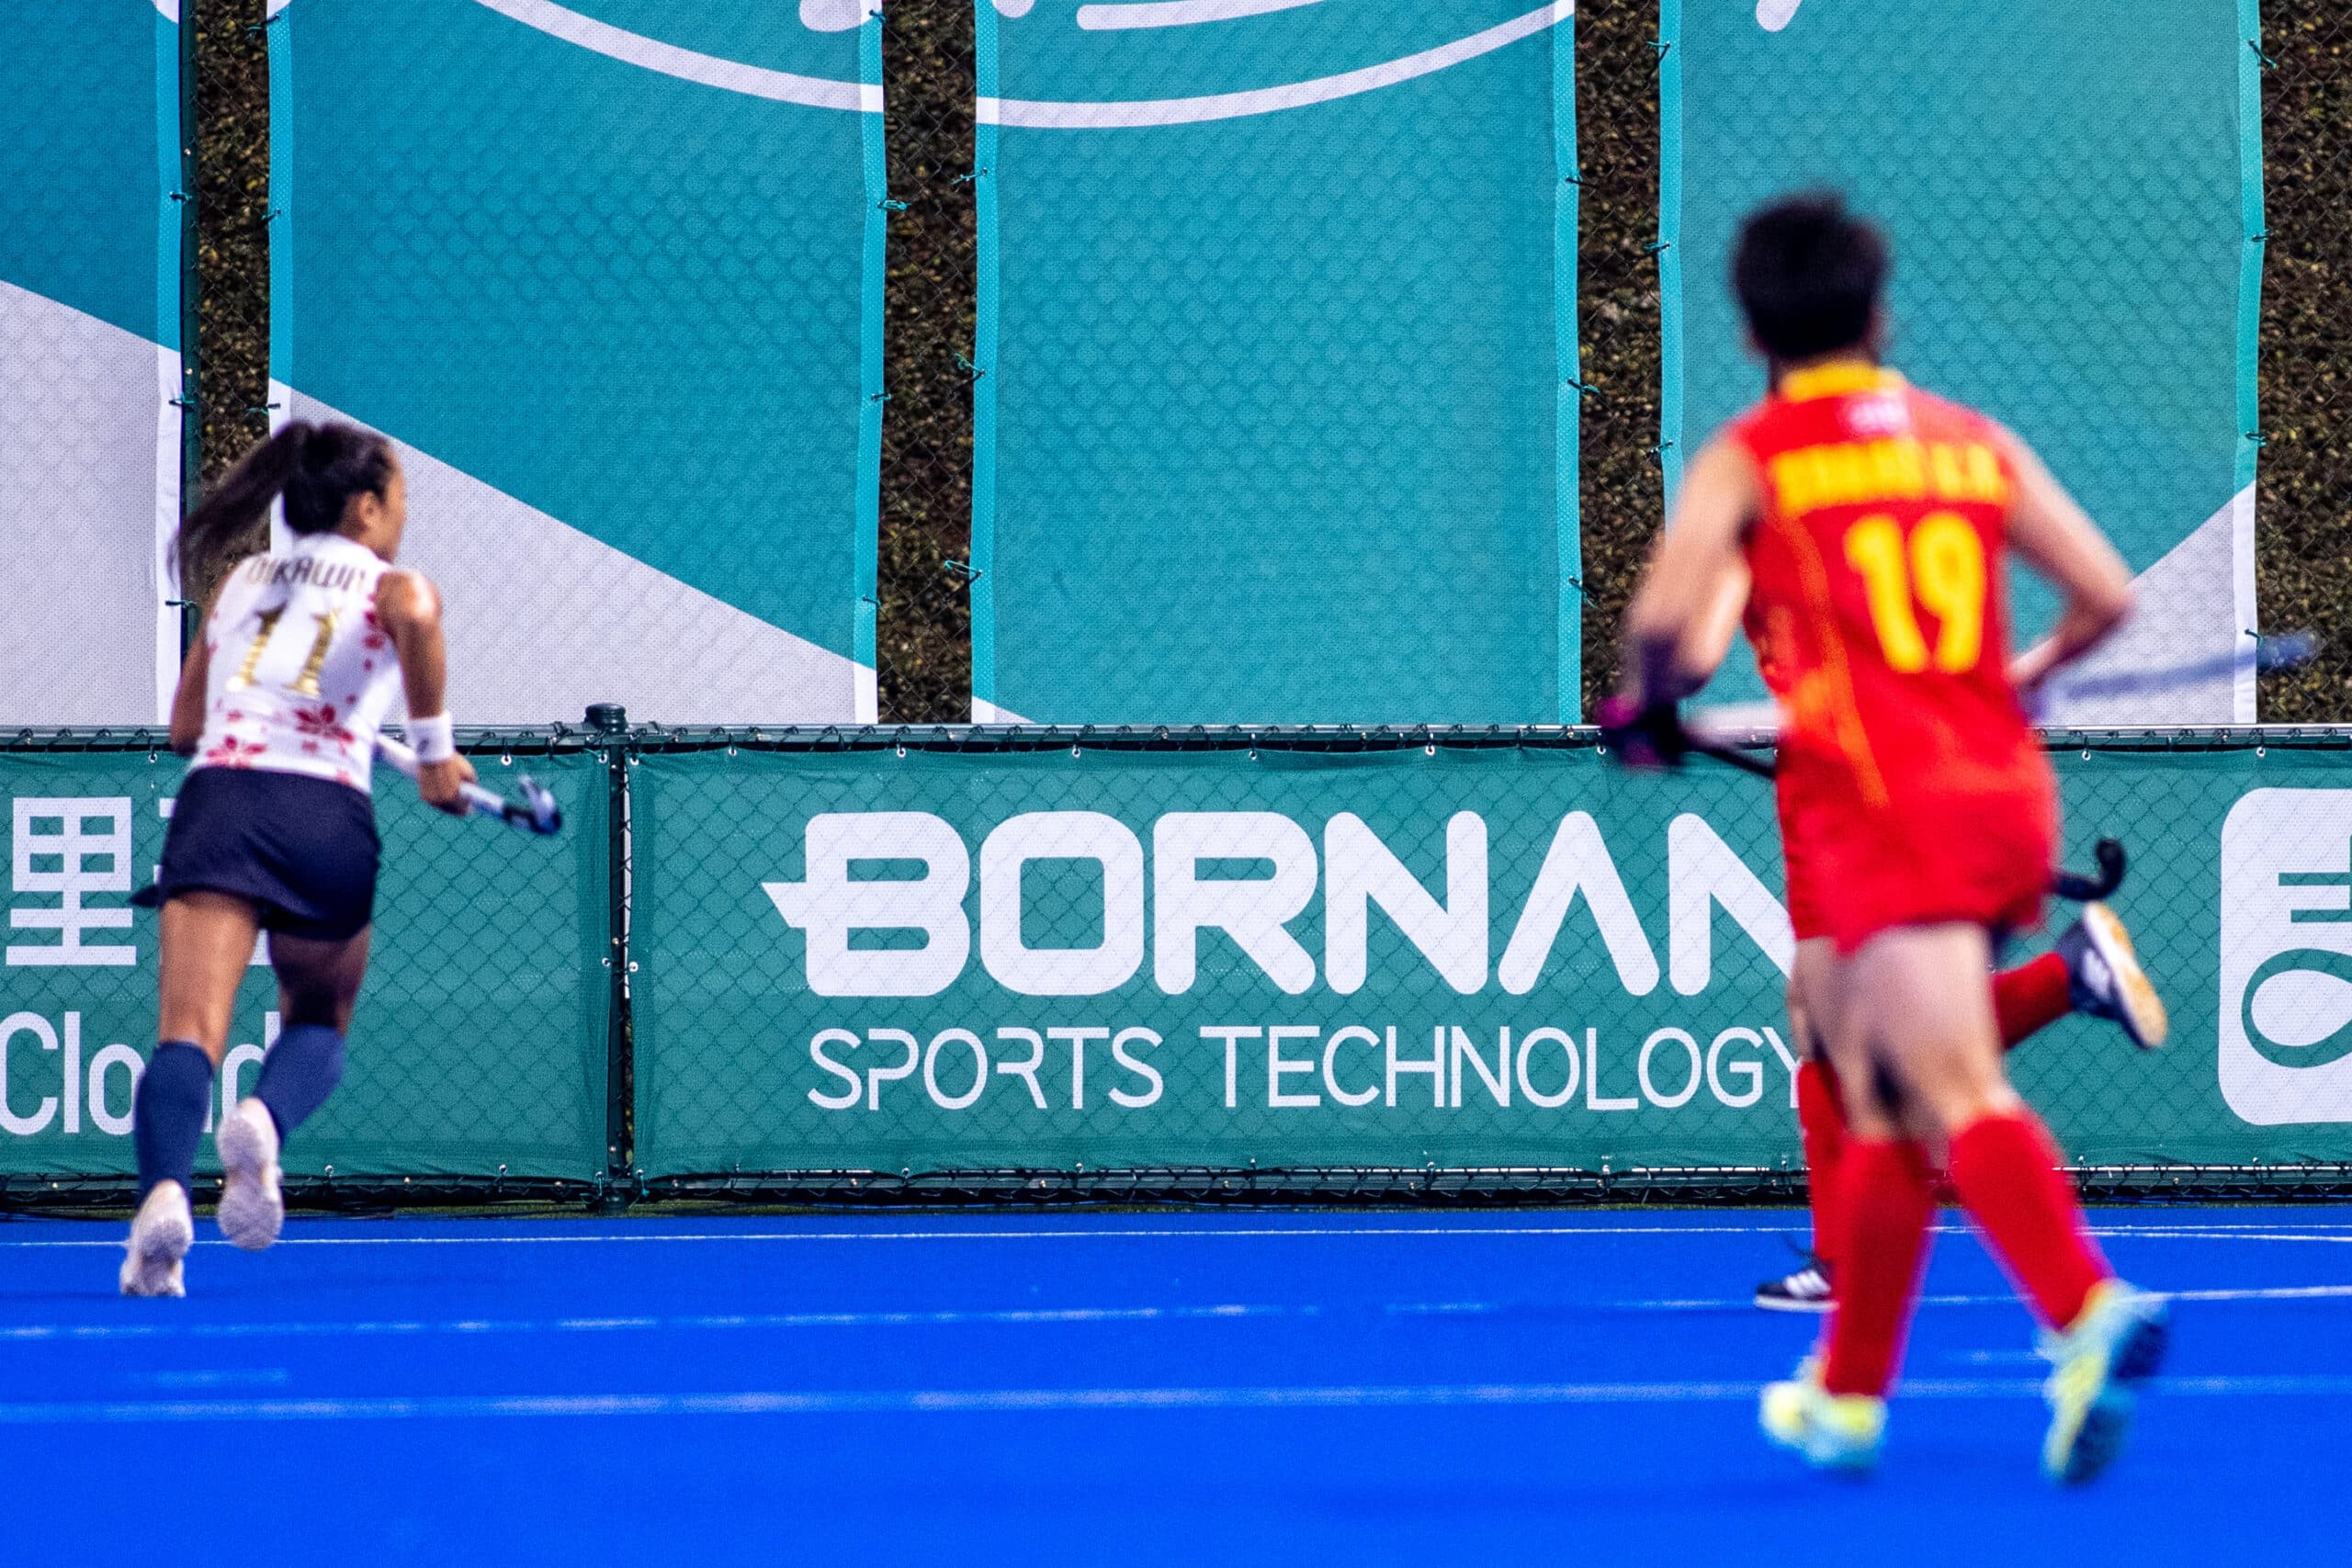
Coordinar 15.000 deportistas y oficiales, 469 pruebas, 43 deportes y 53 sedes de competición durante apenas 16 días supone mucho más que un desafío deportivo. Detrás de cada resultado, acreditación, puntuación o gráfico que aparece en televisión existe una infraestructura tecnológica encargada de conseguir que toda esa información circule de forma precisa y prácticamente instantánea. Ese será uno de los grandes retos de los XX Juegos Asiáticos Aichi-Nagoya 2026, que se celebrarán en Japón del 19 de septiembre al 4 de octubre y contarán con participación tecnológica española. Bornan Sports Technology será Official Technology and Digital Data Partner de una competición que reunirá a representantes de los 45 Comités Olímpicos Nacionales que forman parte del Consejo Olímpico de Asia. El dato como pieza central de la competición En una competición de estas dimensiones, la tecnología comienza a trabajar mucho antes de que un deportista llegue a la línea de salida. Bornan proporcionará, entre otras soluciones, los sistemas de Timing, Scoring and Results (TSR), responsables de registrar tiempos y puntuaciones, generar los resultados oficiales y distribuir la información en tiempo real. A ellos se sumarán los Games Management Systems (GMS), desde los que se centralizarán procesos relacionados con inscripciones, acreditaciones y gestión de personal, voluntarios y uniformes. La infraestructura tecnológica abarcará también los gráficos destinados a las retransmisiones televisivas, los resultados disponibles a través de la web y la aplicación de los Juegos y los sistemas de información utilizados por los comentaristas. El desafío está en conseguir que una enorme cantidad de datos procedentes de disciplinas completamente diferentes pueda registrarse, procesarse y distribuirse de forma coordinada a organización, federaciones, deportistas, medios y aficionados. 469 pruebas en 16 días La escala ayuda a entender la complejidad tecnológica de Aichi-Nagoya 2026. El programa contempla 43 deportes y 71 disciplinas repartidas entre 53 sedes, con un total de 469 pruebas concentradas en poco más de dos semanas. Atletismo, natación y otras disciplinas internacionales compartirán calendario con deportes especialmente vinculados al continente asiático, como el kabaddi, kurash, wushu o sepaktakraw. Cada uno introduce sus propias reglas, tiempos, sistemas de puntuación y necesidades operativas. La plataforma tecnológica debe ser capaz de adaptarse a todas ellas y, al mismo tiempo, integrar sus datos dentro de una infraestructura común. Del pádel a competir mediante realidad virtual A esta diversidad se suma la incorporación de nuevas modalidades. El pádel debutará como deporte de medalla en los Juegos Asiáticos, mientras que las artes marciales mixtas también se incorporarán al programa. Uno de los casos más llamativos será el Virtual Taekwondo, una modalidad que sustituye el contacto físico directo por una competición apoyada en realidad virtual y tecnologías de seguimiento del movimiento. Aichi-Nagoya se convertirá así en un escenario en el que convivirán disciplinas con siglos de tradición y nuevas formas de competición digital. Y esa evolución del deporte también plantea nuevos desafíos para la tecnología encargada de medir, interpretar y distribuir lo que sucede durante cada prueba. Una infraestructura distribuida por Japón La complejidad no terminará en las instalaciones deportivas. Las delegaciones estarán distribuidas por diferentes puntos de la prefectura de Aichi, Nagoya y otros municipios. La organización utilizará además alojamientos temporales e incluso un crucero para albergar a parte de los participantes. La tecnología tendrá, por tanto, que conectar una operación descentralizada en la que interactúan deportistas, oficiales, voluntarios, organización, sedes y servicios repartidos geográficamente. Tecnología española en una de las grandes citas deportivas de Asia Para Bornan, fundada en España en 2017, será su segunda participación como proveedor tecnológico de unos Juegos Asiáticos. La compañía cuenta con experiencia en la infraestructura tecnológica de otras grandes competiciones internacionales, entre ellas los Juegos Asiáticos de Invierno de Harbin, los Saudi Games, los Juegos Panamericanos Juveniles de Asunción y los Juegos Asiáticos Juveniles de Baréin. Japón, por su parte, acogerá los Juegos Asiáticos por tercera vez en su historia, después de las ediciones celebradas en Tokio en 1958 e Hiroshima en 1994. Más de tres décadas después, el país vuelve a recibir una competición continental que muestra también hasta qué punto ha cambiado la relación entre deporte y tecnología. Porque detrás de cada centésima, cada puntuación y cada resultado que recibe un espectador en su pantalla existe ahora una compleja cadena de datos, software y sistemas conectados que también compiten contra el reloj.
17 Septiembre 2026
ESG
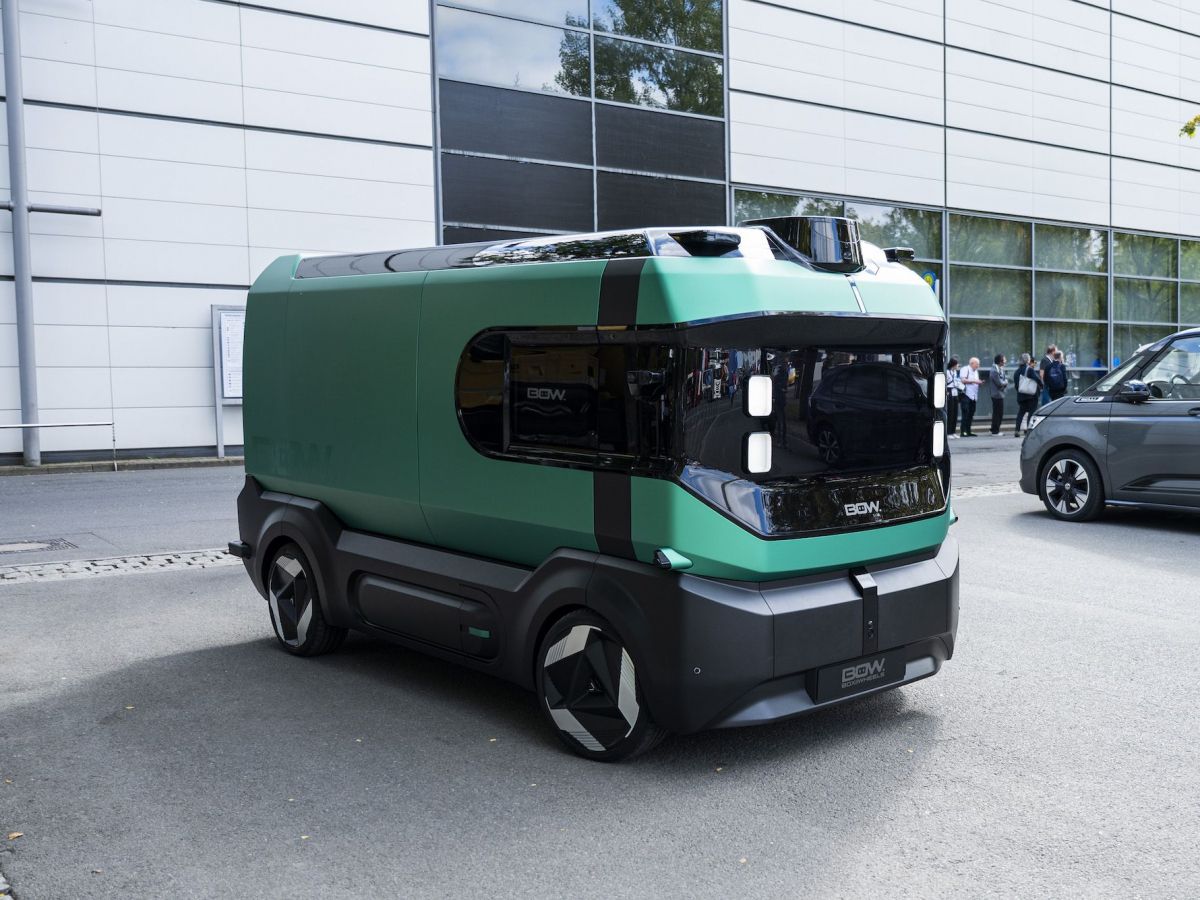
Electrificación, inteligencia artificial y conducción autónoma comienzan a converger en una nueva generación de vehículos concebidos específicamente para mover mercancías por la ciudad. BOW, una plataforma autónoma presentada en Hannover, anticipa cómo podría cambiar el reparto urbano en las Zonas de Bajas Emisiones. Las ciudades están cambiando sus reglas de movilidad. Las restricciones al tráfico más contaminante, el crecimiento del comercio electrónico y el aumento constante de las entregas a domicilio están obligando a replantear uno de los eslabones más complejos de la logística: la última milla. El siguiente salto tecnológico podría consistir en algo más que sustituir las furgonetas de combustión por vehículos eléctricos. La combinación de electrificación, conducción autónoma, inteligencia artificial y conectividad abre la puerta a pequeños vehículos capaces de transportar mercancías sin conductor y desenvolverse en entornos urbanos con menores emisiones y niveles de ruido. Uno de los últimos ejemplos de esta tendencia es BOW —Box on Wheels—, una plataforma autónoma para el transporte de paquetería presentada durante la IAA Transportation de Hannover. Su aparición permite observar hacia dónde comienza a dirigirse una industria en la que el vehículo deja progresivamente de ser únicamente un medio de transporte para convertirse en una plataforma tecnológica conectada. Un vehículo pensado desde cero para la última milla A diferencia de una furgoneta convencional adaptada a nuevas necesidades, BOW responde a un concepto diferente: una unidad eléctrica y autónoma concebida específicamente para transportar mercancías. El proyecto ha sido desarrollado por Stellantis junto a UQI Robotics, compañía especializada en inteligencia artificial, robótica y tecnologías de conducción autónoma. Pero la importancia de esta tecnología va más allá de un modelo concreto. Hasta ahora, buena parte de la transformación de la movilidad urbana se había centrado en electrificar los vehículos existentes. La autonomía introduce una segunda capa de cambio: permite reconsiderar cómo debe ser físicamente un vehículo cuando ya no necesita estar diseñado alrededor de una persona al volante. Desaparecen algunas de las limitaciones tradicionales de una cabina y el espacio disponible puede orientarse de forma mucho más directa hacia la carga y la eficiencia logística. Las Zonas de Bajas Emisiones pueden acelerar el cambio El contexto urbano juega un papel fundamental. Las Zonas de Bajas Emisiones están modificando progresivamente la forma en la que empresas de transporte, comercios y operadores logísticos acceden a determinadas áreas de las ciudades. Para el reparto, el desafío es especialmente importante: las mercancías tienen que seguir llegando incluso cuando aumenta la presión para reducir emisiones, ruido y congestión. Los vehículos autónomos eléctricos podrían convertirse en una de las respuestas. Al no producir emisiones directas durante su circulación y estar concebidos para desplazamientos urbanos relativamente cortos y repetitivos, podrían integrarse en redes logísticas donde grandes vehículos dejan las mercancías en centros periféricos y unidades autónomas realizan posteriormente los últimos kilómetros. El resultado sería una logística mucho más distribuida y potencialmente más eficiente. De la furgoneta al robot logístico La transformación también introduce un cambio conceptual. Estos vehículos están cada vez más cerca de ser robots móviles de transporte que automóviles tradicionales. Sensores, cámaras, sistemas de navegación, conectividad e inteligencia artificial pasan a ocupar un papel central. El software debe interpretar el entorno, planificar desplazamientos y responder ante situaciones imprevistas. Y eso hace que la revolución de la última milla no sea únicamente una cuestión de movilidad sostenible. También es una cuestión de datos, inteligencia artificial y ciberseguridad. Un vehículo autónomo conectado necesita intercambiar información constantemente y dependerá de sistemas digitales para realizar tareas que anteriormente ejecutaba una persona. La protección de las comunicaciones, las actualizaciones de software, la identidad de los dispositivos y la integridad de los sistemas de navegación se convierten así en elementos esenciales de la infraestructura logística. Más allá de las calles Otra de las posibilidades interesantes de esta nueva categoría de vehículos está precisamente fuera de la vía pública. Fábricas, aeropuertos, hospitales, centros logísticos o grandes instalaciones empresariales presentan entornos más controlados en los que la conducción autónoma puede resultar más sencilla de desplegar. Un vehículo puede trasladar materiales entre diferentes áreas de una fábrica, transportar suministros dentro de un complejo hospitalario o mover mercancías en instalaciones aeroportuarias sin necesidad de realizar cada recorrido con un conductor. Es precisamente en estos espacios donde muchas tecnologías autónomas podrían alcanzar antes una utilización a gran escala. Una nueva infraestructura para las ciudades La llegada de estos vehículos también plantea nuevas preguntas. ¿Cómo compartirán el espacio con peatones, bicicletas y automóviles? ¿Qué ocurrirá cuando decenas o cientos de unidades autónomas circulen simultáneamente? ¿Quién responderá ante un error del sistema? ¿Cómo se protegerán frente a un ciberataque? La regulación tendrá que evolucionar al mismo tiempo que la tecnología. Pero la dirección empieza a ser visible. Durante décadas, el reparto urbano ha dependido de una fórmula prácticamente invariable: una persona, una furgoneta y una ruta de entregas. La electrificación ya está modificando el motor de esa ecuación. La inteligencia artificial y la conducción autónoma podrían cambiar ahora todo lo demás. Y las Zonas de Bajas Emisiones pueden terminar convirtiéndose no solo en una herramienta para reducir la contaminación, sino también en el laboratorio donde empiece a construirse una nueva generación de logística urbana.
15 Septiembre 2026

ESG
La búsqueda de alternativas gratuitas para ver el fútbol online puede terminar exponiendo datos personales, credenciales y dispositivos. ESET advierte especialmente sobre las aplicaciones no oficiales y los equipos modificados para acceder a contenidos de pago. Con el regreso de la Champions League, también aumenta la búsqueda en Internet de páginas, aplicaciones y dispositivos que prometen acceso gratuito —o a precios muy reducidos— a partidos que habitualmente se emiten a través de servicios de pago. Sin embargo, detrás de algunos de estos accesos pueden esconderse riesgos que van mucho más allá de la legalidad de las retransmisiones. ESET y su distribuidor oficial en España, Ontinet.com, alertan de que los ciberdelincuentes aprovechan el interés generado por las grandes competiciones deportivas para distribuir software malicioso, obtener información privada de los usuarios o comprometer dispositivos conectados al hogar. La dimensión del negocio ilegal tampoco es menor. Según recuerda la compañía de ciberseguridad, una operación internacional apoyada por Europol consiguió el pasado mes de junio desarticular nueve grupos de crimen organizado y retirar más de 27.000 URL relacionadas con retransmisiones ilegales. Para Josep Albors, director de Investigación y Concienciación de ESET España, el peligro comienza muchas veces cuando el usuario, en su intento por encontrar una retransmisión, termina instalando aplicaciones de origen desconocido, aceptando permisos innecesarios o incorporando a su red doméstica dispositivos cuya seguridad no puede garantizar. El riesgo de instalar aplicaciones fuera de las tiendas oficiales Uno de los principales focos de peligro está en las aplicaciones que prometen acceso gratuito a competiciones deportivas y que se distribuyen al margen de las tiendas oficiales. Instalar una app mediante archivos descargados desde páginas desconocidas o repositorios alternativos puede implicar saltarse parte de los controles de seguridad habituales. El problema se agrava cuando esas aplicaciones solicitan permisos que poco tienen que ver con la reproducción de vídeo. Una app destinada a ver fútbol que pide acceso a los contactos, las fotografías, los archivos, la ubicación o el micrófono debería generar desconfianza. Si el usuario concede estos permisos, una aplicación maliciosa podría utilizarlos para recopilar información confidencial, tratar de obtener credenciales o facilitar la llegada de nuevas amenazas al dispositivo. Y el riesgo no afecta únicamente a los smartphones. Tablets, televisores inteligentes y otros equipos conectados también pueden convertirse en una vía de entrada para los atacantes. Cuando el problema entra directamente en la red doméstica Otra fórmula utilizada para acceder a contenidos sin contratar los servicios correspondientes son los dispositivos multimedia o Set-Top Boxes configurados específicamente para reproducir canales y plataformas de pago. Algunos de estos equipos pueden incorporar firmware alterado, aplicaciones de procedencia poco fiable o configuraciones deficientes desde el punto de vista de la seguridad. Incluso un dispositivo aparentemente funcional puede llegar al usuario previamente comprometido o terminar infectado durante su configuración. La amenaza, además, puede extenderse más allá del propio aparato. Al permanecer conectado al mismo router que ordenadores, móviles, televisores y otros dispositivos domésticos, un equipo vulnerable podría convertirse en un punto desde el que intentar acceder a otros sistemas de la red. En determinados casos, los dispositivos infectados también pueden ser incorporados a botnets o utilizados como proxies residenciales. Esto permitiría a terceros aprovechar la conexión a Internet de la víctima para canalizar tráfico o desarrollar otras actividades sin que el propietario sea consciente de ello. Fútbol gratis, pero ¿a cambio de qué? El atractivo de acceder a una retransmisión sin pagar puede hacer que el usuario ignore señales que, en otras circunstancias, despertarían rápidamente sus sospechas. Páginas que exigen instalar un reproductor especial, extensiones del navegador, códecs desconocidos o aplicaciones adicionales son algunos de los indicios ante los que conviene extremar la precaución. Lo mismo ocurre cuando una web de dudosa procedencia solicita datos personales, credenciales o información bancaria. ESET y Ontinet.com insisten en que la forma más segura de seguir competiciones deportivas es hacerlo mediante servicios oficiales o debidamente autorizados. Entre las principales medidas de prevención se encuentran descargar aplicaciones únicamente desde fuentes fiables, revisar cuidadosamente los permisos antes de aceptarlos, comprobar la reputación de aplicaciones y dispositivos y mantener actualizados sistemas operativos, firmware y software. También resulta recomendable utilizar contraseñas robustas y diferentes para cada servicio, sustituir las credenciales que vienen configuradas por defecto en los dispositivos y analizar cualquier archivo descargado antes de ejecutarlo. La próxima vez que un enlace prometa ver un partido gratis en cuestión de segundos, quizá convenga hacerse otra pregunta antes de hacer clic: ¿qué puede estar obteniendo a cambio quien ofrece ese acceso?
11 Septiembre 2026
ESG
La aplicación de las nuevas exigencias europeas está transformando la forma en la que las grandes empresas recopilan y presentan información ESG, llevando la sostenibilidad hacia modelos de reporting más estructurados y comparables. La sostenibilidad empresarial está entrando en una nueva fase: medir empieza a ser tan importante como comprometerse. Los primeros informes elaborados bajo las exigencias de la Corporate Sustainability Reporting Directive (CSRD) permiten observar cómo la normativa europea está modificando la manera en la que las organizaciones explican su impacto ambiental, social y de gobernanza. La tendencia apunta hacia documentos más estructurados, con indicadores definidos y una mayor conexión entre sostenibilidad, riesgos empresariales y resultados financieros. Uno de los cambios fundamentales es la denominada doble materialidad. Las organizaciones no solo deben analizar cómo las cuestiones ambientales y sociales pueden afectar económicamente a su actividad, sino también qué impacto genera la propia compañía sobre las personas y el medioambiente. Esto obliga a integrar información procedente de departamentos que tradicionalmente trabajaban de manera separada: finanzas, operaciones, recursos humanos, compras, riesgos, compliance o sostenibilidad. El dato ESG gana protagonismo La consecuencia es que el reporting deja progresivamente de ser una tarea concentrada únicamente en el departamento de sostenibilidad. Para producir información consistente y verificable, las empresas necesitan procesos de gobierno del dato, responsables claramente identificados y mecanismos que permitan rastrear el origen de cada indicador. La sostenibilidad comienza así a acercarse al nivel de exigencia tradicionalmente asociado a la información financiera. Y ese puede terminar siendo uno de los grandes legados de CSRD, incluso en un contexto de simplificación normativa: convertir el dato ESG en información empresarial que debe poder medirse, justificarse y utilizarse para tomar decisiones.
10 Septiembre 2026
ESG
Los cambios introducidos en CSRD, CSDDD y Taxonomía buscan reducir la carga administrativa y concentrar las obligaciones en un número menor de compañías, abriendo una nueva etapa para la regulación europea de sostenibilidad. Después de años ampliando las obligaciones de sostenibilidad corporativa, Europa ha comenzado a revisar su estrategia. El proceso conocido como Omnibus de sostenibilidad ha introducido modificaciones relevantes en algunos de los principales pilares regulatorios europeos, entre ellos la Corporate Sustainability Reporting Directive (CSRD), la Corporate Sustainability Due Diligence Directive (CSDDD) y la Taxonomía europea. El objetivo es responder a una preocupación que ha ido ganando peso en Bruselas: que la transición sostenible avance sin imponer una complejidad administrativa que perjudique la competitividad de las empresas europeas. La consecuencia es un escenario en el que determinadas compañías pueden quedar fuera de algunas obligaciones o disponer de mayores plazos para adaptarse. Menos burocracia no significa el final del ESG La simplificación regulatoria no elimina, sin embargo, la necesidad empresarial de gestionar riesgos ambientales, sociales y de gobernanza. Grandes compañías continuarán solicitando información a proveedores; los inversores seguirán analizando riesgos climáticos y reputacionales; y las entidades financieras necesitan evaluar la exposición de las empresas a factores que pueden afectar a su capacidad de generar valor. El cambio podría incluso separar dos conceptos que durante los últimos años han aparecido excesivamente unidos: sostenibilidad y cumplimiento normativo. La primera responde a cómo una compañía gestiona riesgos y oportunidades a largo plazo. El segundo establece qué información está obligada legalmente a recopilar y comunicar. Europa entra así en una nueva etapa en la que el reto será conseguir simplificar sin perder transparencia y mejorar la competitividad sin renunciar a los objetivos de transformación sostenible.
9 Septiembre 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

