ESG
«La gestión es hacer las cosas bien; el liderazgo es hacer lo correcto». Peter Drucker El ecosistema de la ciberseguridad actual se mueve a un ritmo que desafía la capacidad de respuesta humana. La inteligencia artificial generativa redacta código a velocidad récord y automatiza ataques complejos en milisegundos, mientras que las juntas directivas exigen informes de materialidad y respuestas en tiempo real. En este entorno hiperconectado, los CISOs y directores de tecnología se enfrentan a una paradoja: cuanto más automatizados están los sistemas, más crítico y escaso se vuelve el factor humano. La tecnología puede optimizar la telemetría, pero solo un liderazgo auténtico basado en la transparencia y la confianza puede sostener una organización verdaderamente resiliente. El coste invisible de la inmediatez: La epidemia del Burnout La presión sobre los líderes de seguridad ha dejado de ser un reto puramente técnico para convertirse en un riesgo crítico de continuidad de negocio. Los datos sectoriales más recientes demuestran que el modelo actual es insostenible: Crisis del desgaste (Burnout): Informes como Voice of the CISO de Proofpoint muestran que el agotamiento es récord, con cifras que varían entre el 50% y el 66% dependiendo de la edición, la región y el impacto de la IA. Rotación constante: Múltiples estudios de la industria, incluyendo Cybersecurity Ventures, Korn Ferry, y PwC, sitúan la permanencia promedio en un rango de 18 a 26 meses. La adopción masiva de la IA no ha aliviado esta carga operativa; la ha transformado. Los directores de seguridad han tenido que asumir la gobernanza de esta tecnología de la noche a la mañana, lidiando con presupuestos ajustados, normativas de responsabilidad personal más estrictas por ser competitivos. Frente a esta tormenta perfecta, la respuesta no es adquirir más software, sino ejecutar un cambio profundo en el modelo de gestión. De la cultura del miedo a la resiliencia Blameless Con ataques de ingeniería social potenciados por IA y deepfakes capaces de engañar al ojo más entrenado, el eslabón humano está más expuesto que nunca. Ante un incidente, un liderazgo tradicional busca culpables para proteger la métrica; un líder auténtico construye seguridad desde la vulnerabilidad. Liderar con autenticidad en ciberseguridad implica instaurar una cultura corporativa verdaderamente blameless (sin búsqueda de culpables). Cuando el CISO se muestra transparente ante los errores propios y establece un entorno seguro para reportar fallos, transforma a cada empleado en un sensor activo de seguridad, eliminando el factor oculto del riesgo. Criterio ético vs. Automatización reactiva Los paneles de control modernos reaccionan de inmediato y reducen los tiempos de investigación de alertas. Sin embargo, la inmediatez tecnológica genera el sesgo de la reacción rápida. El verdadero valor de un director de tecnología en tiempos de crisis no es acelerar el algoritmo, sino aportar la templanza necesaria para aplicar el criterio ético y humano. Hacer "lo correcto" corporativamente implica evaluar el impacto a largo plazo de una brecha o de una implementación tecnológica, conteniendo la urgencia del comité de dirección con datos defendibles y comunicación transparente. El líder auténtico sabe cuándo delegar en la automatización de la máquina y cuándo detener los procesos para proteger la integridad y los valores fundamentales de la compañía. Conclusión: El guardián de la integridad corporativa Los firewalls y los modelos de IA protegen los datos corporativos, pero el liderazgo auténtico es el único capaz de blindar la confianza. En un mundo saturado de respuestas instantáneas generadas por máquinas, la transparencia, la coherencia ética y la empatía con los equipos técnicos no son habilidades blandas; son la estrategia de defensa más sofisticada e impenetrable que posee una empresa. Esta reflexión forma parte de la columna “Perspectivas de Women4Cyber Spain”, un espacio dedicado a analizar los grandes desafíos humanos, tecnológicos y culturales que están marcando la evolución del sector. Eva Prieto Partner and Board Advisor de Digiespace Coworking & Miembro de Women4Cyber Spain
31 Agosto 2026
ESG
Un estudio global de SAP y Oxford Economics revela que la inteligencia artificial ya participa en el 30% de las tareas empresariales y podría alcanzar el 48% en apenas dos años. Sin embargo, los problemas de datos, talento y gobernanza amenazan con frenar ese avance. La inteligencia artificial ha dejado de ser una tecnología experimental para convertirse en una pieza cada vez más presente en la operativa de las empresas. El problema es que adoptar más IA no significa necesariamente obtener mejores resultados. Esa es una de las principales conclusiones de The Value of AI 2026, el segundo estudio elaborado por SAP junto a Oxford Economics, basado en una encuesta a 2.600 directivos de 13 países y organizaciones de tamaño medio y grande. El informe analiza cuánto están invirtiendo las compañías, qué retorno aseguran estar obteniendo y cuáles son los principales obstáculos que aparecen a medida que la IA se extiende por el negocio. La fotografía que deja el estudio es la de un mercado en plena transición: la inversión y las expectativas de retorno aumentan, la IA agéntica avanza rápidamente, pero la preparación organizativa no evoluciona al mismo ritmo. La IA ya interviene en casi un tercio del trabajo empresarial Según el estudio, actualmente la IA da soporte, de media, al 30% de las tareas realizadas en las organizaciones, frente al 25% registrado un año antes. Y el crecimiento apenas está comenzando. Los directivos encuestados esperan que dentro de dos años esa cifra alcance el 48% de las tareas, prácticamente la mitad de la actividad empresarial. El dato refleja un cambio relevante: la conversación ya no gira únicamente en torno a probar herramientas. Muchas organizaciones están empezando a trasladar la inteligencia artificial hacia procesos reales de negocio. Sin embargo, todavía predomina un modelo fragmentado. Solo el 17% de las empresas afirma priorizar sus inversiones en IA desde una perspectiva estratégica y global, aunque la cifra prácticamente duplica el 9% registrado el año anterior. Además, apenas un 18% cuenta actualmente con más implementaciones transversales y end-to-end que soluciones aisladas, aunque las compañías esperan que esta proporción llegue al 42% en dos años. La diferencia puede ser determinante: pasar de utilizar IA para resolver tareas concretas a integrarla en procesos completos supone también cambiar la forma en que se organiza el trabajo. Más inversión y mayores expectativas de retorno El estudio muestra también que las empresas están lejos de frenar el gasto. Una organización global media prevé invertir alrededor de 28 millones de dólares en IA durante 2026, incluyendo tecnología, talento y otros costes asociados. Esa inversión podría aumentar otro 45% durante los próximos dos años. Al mismo tiempo, el retorno declarado por las organizaciones empieza a crecer. Los encuestados estiman un ROI medio de aproximadamente 6,3 millones de dólares, equivalente al 21% de la inversión, frente al 16% registrado el año anterior. Dentro de dos años esperan elevarlo hasta los 15,9 millones de dólares y un 38% de retorno. El dato debe interpretarse, no obstante, con cautela: buena parte de esas cifras corresponden a expectativas declaradas por los propios directivos, no a resultados financieros auditados. Aun así, existe una señal significativa. El 69% afirma estar satisfecho con el retorno actual de sus inversiones en IA, frente al 64% del año anterior. Pero, paradójicamente, el 67% tampoco está convencido de que sus implementaciones estén alcanzando todo su potencial. Es decir, las compañías comienzan a encontrar valor, pero creen que todavía queda una parte importante por capturar. La IA agéntica concentra las mayores expectativas Uno de los cambios más importantes del estudio aparece en torno a los agentes de IA, sistemas capaces no solo de generar contenido o recomendaciones, sino de ejecutar acciones y desarrollar tareas con un mayor grado de autonomía. El 83% de las empresas considera que la IA agéntica tiene un potencial entre moderado y muy alto para transformar su organización, y el 64% asegura haber probado ya algún caso de uso. Sin embargo, únicamente un 3% se considera completamente preparado para desplegar y escalar agentes de IA. Además, solo aproximadamente la mitad de las compañías asegura tener una comprensión clara y compartida de qué es realmente la IA agéntica y qué puede hacer. La expectativa económica, en cambio, se ha disparado. Las organizaciones calculan que dentro de dos años la IA agéntica podría producir de media 17,6 millones de dólares de retorno, más de cuatro veces la estimación realizada en la edición anterior del estudio. Ahí aparece una de las grandes contradicciones del informe: las expectativas sobre los agentes avanzan mucho más rápido que la capacidad de las empresas para gobernarlos. El gran cuello de botella sigue siendo el dato Aunque suele hablarse de modelos, algoritmos o capacidad de cómputo, el informe identifica un obstáculo mucho más básico. El 73% de las organizaciones señala la calidad o disponibilidad de los datos como uno de los principales factores que impiden obtener más valor de la IA, frente al 69% del año anterior. Además, el 79% reconoce experimentar, al menos ocasionalmente, resultados de baja calidad generados por IA, provocando retrabajos, retrasos o acumulación de tareas. Un 82% asegura incluso haber tenido que modificar de manera relevante su operativa diaria como consecuencia de esos resultados deficientes. La paradoja vuelve a repetirse: el 76% considera que disponer de datos suficientes y de calidad es muy importante o crítico para tomar decisiones sobre IA, pero solo el 62% cree que su organización está realmente preparada en materia de datos, dos puntos menos que el año anterior. La situación empeora en determinadas funciones. Mientras operaciones presenta mayores niveles de preparación, áreas como finanzas, recursos humanos o legal y riesgos aparecen considerablemente más rezagadas. Esto implica que la expansión de la IA podría terminar dependiendo menos de la capacidad de los modelos y más de la calidad de la información empresarial que tienen detrás. El talento también empieza a cambiar El estudio introduce además una reflexión especialmente relevante sobre el impacto de la IA en las personas. La principal preocupación empresarial no es directamente la desaparición de puestos de trabajo, sino la desigual alfabetización en IA dentro de las plantillas. A continuación aparecen riesgos como el debilitamiento del juicio crítico, la distribución desigual de competencias y la pérdida de aprendizaje que tradicionalmente se produce realizando determinadas tareas. El 78% de los encuestados no está convencido de que los programas de formación impulsados por sus empresas estén evolucionando al mismo ritmo que las herramientas de IA. Otro 78% considera que los puestos de trabajo tampoco están cambiando suficientemente rápido para aprovechar los nuevos flujos de trabajo habilitados por estas tecnologías. Y el 79% sostiene que extraer todo el valor de la inteligencia artificial exige una transformación de la fuerza laboral que vaya más allá de enseñar competencias técnicas. Las organizaciones parecen haber entendido el problema. El 75% está apostando por formar o reciclar profesionalmente a sus empleados, el 69% identifica qué puestos pueden ser ampliados mediante IA y el 60% ya trabaja en rediseñar funciones para incorporar la colaboración entre personas y sistemas inteligentes. El reto, por tanto, comienza a desplazarse desde aprender a utilizar herramientas hacia redefinir qué debe hacer una persona cuando parte de su trabajo puede hacerlo una máquina. Shadow AI: cuando los empleados avanzan más rápido que la empresa Otra consecuencia de esa diferencia de velocidades es el crecimiento del denominado Shadow AI, el uso de herramientas de inteligencia artificial sin autorización o supervisión formal de la organización. El fenómeno ya está generando efectos concretos. El 54% de las empresas ha experimentado resultados inconsistentes o incorrectos derivados del uso no autorizado de IA, mientras que el 48% asegura haber sufrido exposición de propiedad intelectual o filtración de datos. A ello se suman vulnerabilidades de seguridad, señaladas por un 38%, y problemas de cumplimiento regulatorio, mencionados por un 34%. La lectura es especialmente relevante desde el punto de vista de la ciberseguridad: cuando las herramientas oficiales no cubren las necesidades de los trabajadores, estos pueden buscar alternativas por su cuenta, aumentando una superficie de riesgo que la empresa ni siquiera sabe que existe. La gobernanza avanza muy por detrás de la tecnología El informe reserva uno de sus diagnósticos más duros para la gobernanza. Solo el 12% de las empresas cree que sus competencias están completamente preparadas para gobernar eficazmente la IA, y la misma proporción considera plenamente preparados sus procesos y marcos de control. La situación se vuelve más compleja con los agentes autónomos. Todos los encuestados que están experimentando o utilizando IA agéntica afirman haber encontrado al menos un problema durante su adopción. El 62% señala un esfuerzo de integración superior al esperado, el 50% ha observado problemas de fiabilidad o calidad al aumentar el uso y el 49% reconoce dificultades para reproducir o depurar el comportamiento de los agentes. Además, un 44% ha experimentado casos en los que un agente ejecutó acciones incorrectas. Las medidas de control tampoco están todavía generalizadas. El 62% dispone de mecanismos human-in-the-loop, pero eso significa que casi cuatro de cada diez organizaciones todavía operan agentes sin ese tipo de supervisión. Solo el 44% cuenta con un registro de agentes, el 53% dispone de procesos de aprobación antes del despliegue y únicamente la mitad mantiene registros de auditoría sobre sus decisiones. Los controles específicos de costes o uso están presentes en apenas un 32%. La siguiente etapa de la IA será organizativa Quizá la conclusión más interesante del informe de SAP y Oxford Economics sea que la principal barrera para la siguiente fase de la inteligencia artificial ya no parece tecnológica. Las empresas tienen modelos, herramientas, presupuestos y cada vez más casos de uso. Ahora necesitan datos fiables, procesos preparados, empleados capaces de trabajar con la tecnología y mecanismos que permitan controlar sistemas con niveles crecientes de autonomía. La IA ya está empezando a demostrar retorno y las expectativas empresariales siguen creciendo. Pero cuanto más se integre en decisiones, procesos y operaciones críticas, más importante será construir alrededor de ella una estructura de confianza. La gran pregunta empresarial de 2026, por tanto, podría estar cambiando. Ya no es únicamente “¿dónde podemos utilizar inteligencia artificial?”, sino “¿está nuestra organización preparada para depender de ella?”. El estudio fue encargado por SAP a Oxford Economics y se realizó entre marzo y mayo de 2026. Participaron 2.600 directivos de organizaciones de tamaño medio y grandes empresas de Australia, Brasil, Canadá, China, Francia, Alemania, India, Italia, Japón, Singapur, Tailandia, Reino Unido y Estados Unidos. España no forma parte de la muestra, por lo que los resultados deben interpretarse como una fotografía global y no como datos específicos del mercado español.
31 Agosto 2026
ESG
Si hace apenas unos años nos hubiesen dado una ventana a la actualidad para mostrarnos que terminaríamos preguntando a una máquina qué debemos escribir, dónde debemos viajar, cómo se puede resolver un problema empresarial o incluso qué debemos pensar sobre nosotros mismos pocos lo hubiésemos creído (al menos tan pronto). Nos encontramos entonando que “los tiempos adelantan que es una barbaridad”, tal como cantaban don Hilarión y don Sebastián en La verbena de la Paloma... ¡y no les faltaría razón! La inteligencia artificial ha irrumpido en nuestras vidas con una velocidad extraordinaria. De hecho, probablemente nunca una tecnología ha conseguido pasar en tan poco tiempo del laboratorio al bolsillo y de la investigación científica a la conversación cotidiana. Y esto, no nos confundamos, es una magnífica noticia. La IA amplía nuestra capacidad para conocer, analizar, crear y resolver problemas. Y negarlo sería tan absurdo como haber rechazado la imprenta porque podía utilizarse para publicar mentiras. Pero ahí comienza precisamente el problema. La pregunta relevante no es si la inteligencia artificial es buena o mala sino cómo la inteligencia artificial modifica las condiciones desde las que nosotros hacemos, conocemos y decidimos. Hemos dedicado enormes esfuerzos a conseguir que las máquinas aprendan, pero quizá deberíamos preguntarnos si estamos dedicando el mismo esfuerzo a evitar que el ser humano olvide. Olvide pensar; olvide contrastar; olvide dudar; olvide asumir la responsabilidad de sus decisiones… olvidemos quiénes somos y de dónde venimos. Y es que no podemos olvidar que los humanos mostramos una tendencia natural a economizar esfuerzo cognitivo y moral. Existe una tentación particularmente atractiva en esta nueva sociedad tecnológica para trasladar a los algoritmos aquello que nos resulta incómodo decidir. Si una máquina selecciona al candidato para un puesto de trabajo, concede un crédito, recomienda una inversión o determina qué información debemos leer, siempre podremos refugiarnos en una nueva versión tecnológica del conocido “yo solo cumplía órdenes” o “lo dijo el algoritmo” como fórmula para olvidar que la responsabilidad final sigue siendo nuestra. El algoritmo, naturalmente, no protesta y eso da origen a uno de los grandes problemas éticos de la inteligencia artificial. Estamos construyendo sistemas capaces de participar crecientemente en nuestras decisiones sin haber resuelto plenamente cómo atribuimos la responsabilidad por ellas y, quizá más grave todavía, creando las condiciones para diluirla o banalizarla. Un algoritmo puede calcular, clasificar y predecir, pero no tiene conciencia de las consecuencias humanas de aquello que recomienda. Puede disponer de logos (habitualmente traducido del griego como razón), si queremos utilizar el término con cierta generosidad tecnológica, pero carece de ethos (de carácter moral, de esa disposición que el ser humano va formando a través de sus hábitos, elecciones y decisiones). No deberíamos entonces confundir inteligencia con moralidad y es que una IA puede analizar millones de datos y seguir siendo incapaz de responder a una pregunta extraordinariamente sencilla: ¿debo hacer algo simplemente porque puedo hacerlo? Ese “debo” implícito en la capacidad de reflexión y análisis sigue perteneciendo al ser humano, y es quela máquina procesa, pero la persona se compromete existencialmente con aquello que hace. Paradójicamente, cuanto más potentes sean nuestras máquinas, más necesaria será nuestra ética. Cada incremento en nuestra capacidad tecnológica multiplica también nuestra capacidad de provocar consecuencias y de analizarlas. El problema nunca fue que Prometeo robara el fuego a los dioses. El problema comenzó cuando hubo que decidir qué hacer con él y, sobre todo, cuando descubrimos que el fuego no solo transformaba el mundo, sino también al hombre que lo utilizaba. Podemos usar la nueva técnica para mejorar la medicina, transformar la educación, aumentar la productividad, democratizar el conocimiento y resolver problemas que durante décadas parecieron irresolubles. Pero también podemos utilizarla para manipular, vigilar, discriminar, desinformar o simplemente sustituir el pensamiento por la comodidad de una respuesta inmediata, favoreciendo una auténtica atrofia moral por delegación. Por eso resulta insuficiente responder al desafío con otra montaña de códigos, normas y reglamentos que sin duda serán necesarios. Pero una sociedad no se convierte en ética porque produzca legislación sobre ética. La respuesta debe comenzar antes formando personas capaces de preguntar, contrastar y decir “no”. Personas dotadas de un pensamiento crítico sólido y fundamentado, capaces de reconocer que una respuesta técnicamente eficiente puede ser humanamente inaceptable. La inteligencia artificial será probablemente una de las mayores herramientas creadas por nuestra civilización, pero precisamente por eso debemos evitar convertirla en una nueva autoridad moral. Dejemos que las máquinas aprendan todo lo que puedan, pero procuremos que, mientras tanto, nosotros no olvidemos aquello que nos hace humanos que es nuestra capacidad de elegir, de juzgar y de hacernos responsables de nuestras decisiones. Porque el gran problema ético de la inteligencia artificial no será determinar si las máquinas pueden llegar a pensar como nosotros, sino evitar que nosotros terminemos aceptando vivir como si ya no necesitáramos pensar por nosotros mismos. El verdadero riesgo no está, por tanto, en que la máquina alcance una apariencia de autonomía, sino en que el ser humano renuncie progresivamente a la suya. Jose Antonio Vega Vidal Profesor de Economía, Universidad Pontificia Comillas (ICADE)
1 Septiembre 2026
ESG
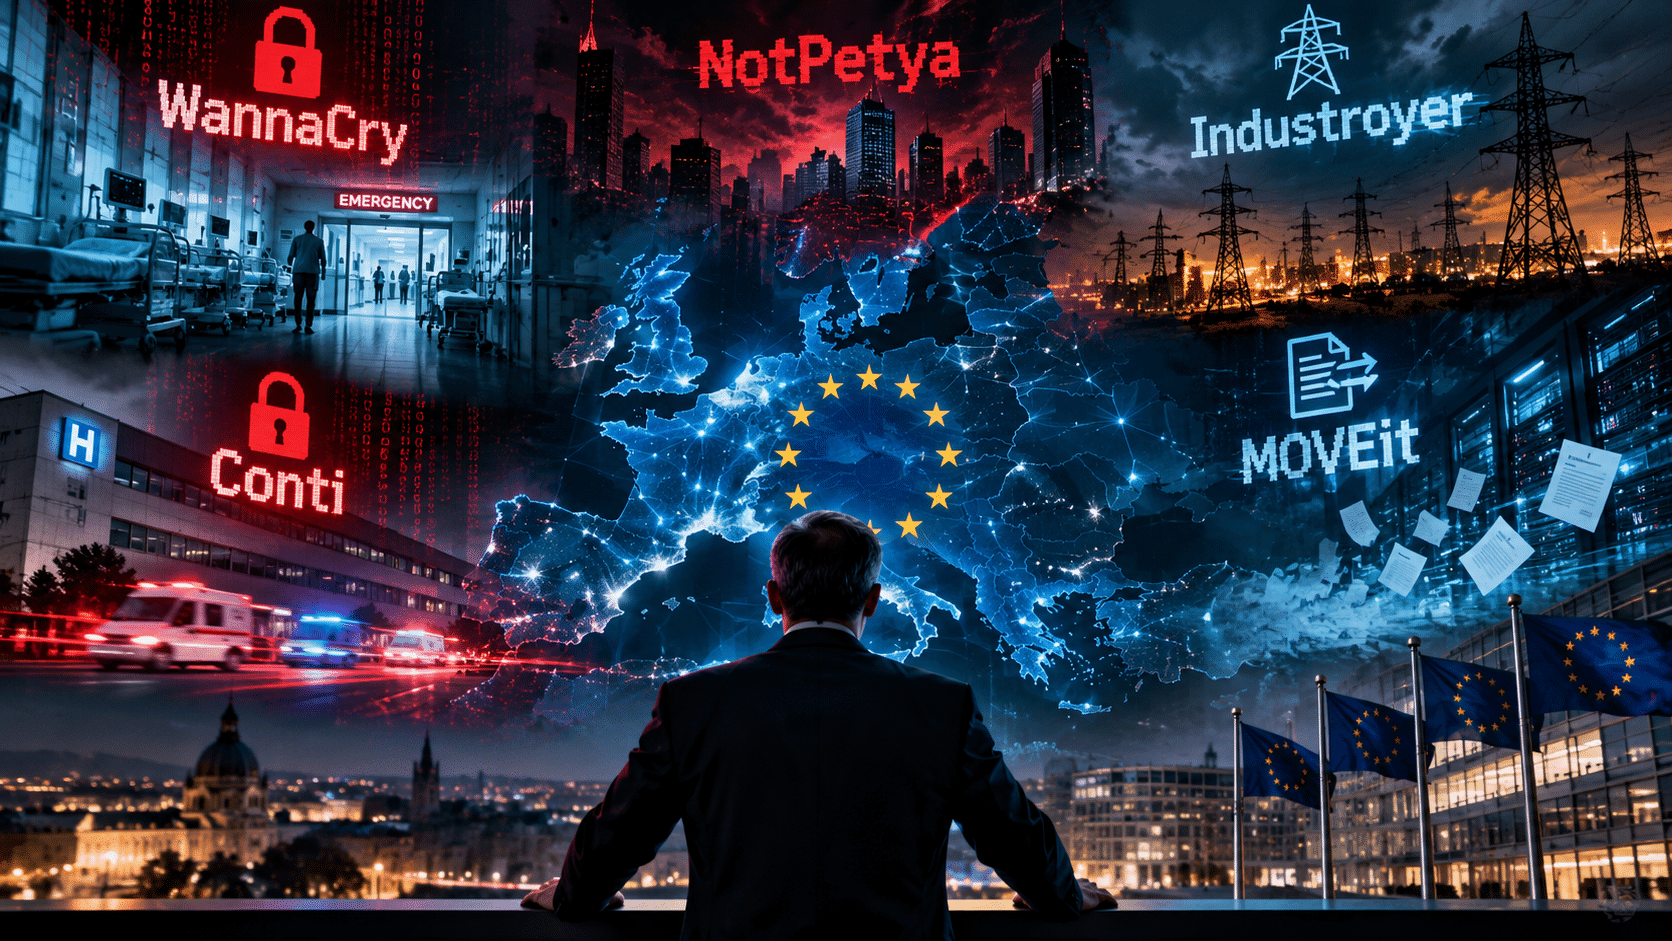
Hospitales paralizados, ciudades sin electricidad y millones de datos comprometidos. ESET España revisa cinco de los incidentes que marcaron un antes y un después en la ciberseguridad europea y advierte de una realidad incómoda: casi una década después, muchas de las vulnerabilidades que los hicieron posibles siguen abiertas. Europa ha vivido algunos de los ciberataques más devastadores de la historia reciente. Desde el colapso de servicios sanitarios hasta el sabotaje de infraestructuras energéticas, estos incidentes demostraron que una brecha de seguridad puede trascender las pantallas y poner en jaque el funcionamiento de países enteros. Sin embargo, el paso del tiempo no siempre se ha traducido en una mayor preparación. Con motivo del Mes Europeo de la Ciberseguridad, ESET España ha recuperado cinco ataques que transformaron la manera de entender el riesgo digital, poniendo el foco en las lecciones que dejaron y en las debilidades que, años después, siguen sin resolverse. El diagnóstico es preocupante: el phishing continúa siendo una de las principales puertas de entrada de los ciberdelincuentes, las vulnerabilidades sin corregir siguen facilitando intrusiones y el ransomware mantiene su capacidad de evolución. Como advierte Josep Albors, responsable de Investigación y Concienciación de ESET España, el verdadero problema no reside tanto en desconocer las soluciones como en la falta de aplicación sistemática de medidas fundamentales: actualizar los sistemas, restringir privilegios y comprobar que los procedimientos de recuperación funcionan cuando realmente se necesitan. 1. WannaCry (2017): el ataque que demostró que llegar tarde puede salir muy caro <text color="secondary" italic>La lección: tener una actualización disponible no sirve de nada si no se instala a tiempo.</text> En mayo de 2017, WannaCry se propagó a escala mundial aprovechando una vulnerabilidad de Windows y provocó una crisis especialmente grave en el sistema sanitario británico. En Inglaterra, al menos el 34% de las organizaciones hospitalarias del NHS sufrió interrupciones y se estima que más de 19.000 citas médicas tuvieron que cancelarse. Lo más llamativo es que la solución ya existía. Microsoft había publicado casi dos meses antes el parche de seguridad MS17-010, capaz de corregir la vulnerabilidad explotada por el malware. El incidente dejó al descubierto una debilidad estructural: la distancia entre disponer de herramientas de protección y aplicarlas eficazmente en toda una organización. ¿Qué sigue pendiente? Casi diez años después, la explotación de vulnerabilidades continúa siendo una vía habitual de intrusión. Identificar los activos críticos, eliminar sistemas obsoletos y actualizar con rapidez sigue siendo una asignatura pendiente para numerosas empresas. 2. NotPetya (2017): cuando una actualización de confianza se convirtió en una amenaza global <text color="secondary" italic>La lección: la seguridad de una empresa también depende de la de sus proveedores.</text> Apenas unas semanas después de WannaCry, NotPetya puso de manifiesto que una amenaza podía propagarse a través de herramientas aparentemente legítimas. Los atacantes comprometieron el mecanismo de actualización de M.E.Doc, un programa de contabilidad utilizado en Ucrania, e introdujeron código malicioso que terminó extendiéndose a organizaciones de distintos países. Aunque se presentaba como ransomware, NotPetya tenía un comportamiento esencialmente destructivo, que dificultaba enormemente la recuperación de los datos. Las pérdidas fueron millonarias. Solo la compañía logística Maersk estimó daños de entre 200 y 300 millones de dólares, mientras que el Gobierno británico calculó que el impacto económico en Europa ascendió a cientos de millones de libras. Este episodio transformó la percepción del riesgo asociado a la cadena de suministro tecnológica. ¿Qué sigue pendiente? La dependencia de terceros continúa siendo un punto vulnerable. El informe de ENISA publicado en septiembre de 2026 vuelve a señalar los ataques a proveedores y cadenas de suministro como una fuente de incidentes de gran alcance. La segmentación de redes, la limitación de privilegios y la supervisión del software externo siguen siendo esenciales. 3. Industroyer (2016): el malware que demostró que un ciberataque puede apagar una ciudad <text color="secondary" italic>La lección: proteger los sistemas industriales es también proteger la seguridad física.</text> En diciembre de 2016, una parte de Kyiv se quedó sin suministro eléctrico durante aproximadamente una hora. Detrás del incidente había una amenaza diseñada para interactuar directamente con los sistemas de control utilizados en infraestructuras eléctricas. Investigadores de ESET identificaron y bautizaron aquel malware como Industroyer, una de las amenazas más significativas conocidas contra redes eléctricas. El caso marcó un punto de inflexión: los ciberataques ya no solo podían comprometer información o interrumpir servicios digitales, sino también alterar infraestructuras físicas esenciales. La amenaza volvió a manifestarse en 2022, cuando ESET y CERT-UA descubrieron Industroyer2, una nueva variante preparada para atacar subestaciones de alta tensión en Ucrania. La operación pudo frustrarse antes de que se ejecutara la fase destructiva prevista. ¿Qué sigue pendiente? La separación entre tecnología de la información (IT) y tecnología operacional (OT) continúa planteando desafíos. Supervisar los entornos industriales, controlar las conexiones entre redes y preparar procedimientos de operación manual resulta fundamental para garantizar la continuidad de los servicios esenciales. 4. Conti (2021): el ransomware que puso contra las cuerdas a la sanidad irlandesa <text color="secondary" italic>La lección: tener copias de seguridad no garantiza que una organización pueda seguir funcionando.</text> En mayo de 2021, el sistema público de salud de Irlanda sufrió uno de los ataques de ransomware más graves de su historia. El grupo Conti consiguió comprometer la infraestructura tecnológica del Health Service Executive (HSE), obligando a desconectar buena parte de sus sistemas y provocando importantes alteraciones en la atención sanitaria. La intrusión había comenzado semanas antes mediante un correo de phishing. Los atacantes aprovecharon ese acceso inicial para avanzar por la red hasta desplegar el ransomware. El incidente evidenció que una crisis de ciberseguridad puede desarrollarse silenciosamente durante semanas antes de manifestar sus consecuencias más visibles. Tras el ataque, el organismo sanitario irlandés reforzó sus mecanismos de monitorización y aceleró la implantación de medidas como la autenticación multifactor. ¿Qué sigue pendiente? La preparación para recuperarse de un incidente debe comenzar mucho antes de que ocurra. La detección temprana, las copias de seguridad aisladas, la protección de credenciales y los planes alternativos de funcionamiento son tan importantes como las herramientas destinadas a bloquear amenazas. 5. MOVEit (2023): cuando robar información fue suficiente para extorsionar <text color="secondary" italic>La lección: los datos pueden convertirse en el objetivo principal sin necesidad de bloquear los sistemas.</text> En 2023, la campaña contra MOVEit Transfer evidenció una nueva evolución de las estrategias de extorsión digital. El grupo Cl0p explotó una vulnerabilidad de día cero en este software de transferencia de archivos para acceder a información confidencial de numerosas organizaciones. A diferencia de las campañas tradicionales de ransomware, el objetivo no era necesariamente cifrar los sistemas, sino sustraer grandes cantidades de datos y utilizar su posible divulgación como mecanismo de presión. El alcance de la operación afectó incluso a entidades cuyos sistemas internos no habían sido comprometidos directamente, pero que dependían de proveedores que utilizaban la plataforma vulnerable. Entre las organizaciones afectadas se encontraba el regulador británico de comunicaciones Ofcom, que confirmó la exposición de información a través de esta vía. ¿Qué sigue pendiente? Conocer dónde se almacena la información, quién tiene acceso a ella y qué proveedores intervienen en su tratamiento resulta indispensable. La gestión del riesgo ya no puede limitarse a los sistemas que una organización controla directamente. Europa ha reforzado sus normas, pero ¿ha mejorado realmente su capacidad de respuesta? Los grandes incidentes de la última década han contribuido a impulsar un marco regulatorio europeo cada vez más exigente. La directiva NIS2 ha ampliado las obligaciones de gestión del riesgo y ciberseguridad para sectores esenciales e importantes. Por su parte, DORA ha establecido requisitos específicos de resiliencia operativa digital para el sector financiero. A estas iniciativas se suma el Reglamento de Ciberresiliencia, conocido como Cyber Resilience Act, cuyas obligaciones de notificación de vulnerabilidades explotadas activamente e incidentes graves comenzaron a aplicarse el 11 de septiembre de 2026. Sin embargo, contar con nuevas normas no implica necesariamente haber resuelto las debilidades que facilitaron los grandes ataques del pasado. Los sistemas desactualizados, los accesos excesivos, la falta de visibilidad sobre terceros y los procedimientos de recuperación insuficientemente probados continúan formando parte del panorama de riesgo. Una década de ciberataques y una misma conclusión: prevenir ya no es suficiente WannaCry, NotPetya, Industroyer, Conti y MOVEit utilizaron técnicas diferentes y persiguieron objetivos distintos. Pero todos comparten un denominador común: aprovecharon debilidades que, en muchos casos, podían haberse reducido mediante una preparación más sólida. La evolución de las amenazas ha demostrado que ninguna organización puede garantizar una protección absoluta. Por eso, el debate sobre ciberseguridad ha dejado de centrarse exclusivamente en impedir los ataques para incorporar una pregunta mucho más decisiva: ¿qué ocurre cuando las defensas fallan? La respuesta pasa por detectar las intrusiones antes, contener su propagación, proteger los activos esenciales y mantener la actividad incluso en situaciones adversas. Porque, casi una década después de algunos de los ataques más importantes de la historia reciente, Europa sigue enfrentándose a una paradoja: dispone de más tecnología, más conocimiento y más regulación que nunca, pero todavía arrastra vulnerabilidades que los ciberdelincuentes conocen demasiado bien. La gran lección no es que los ciberataques hayan cambiado Europa, sino que Europa aún tiene que demostrar cuánto ha aprendido de ellos.
30 Octubre 2026
ESG
Las tres multinacionales se comprometen a aclarar que sus afirmaciones sobre el reciclaje del 100% de las botellas de plástico no incluyen los tapones ni las etiquetas, después de una reclamación presentada por organizaciones de consumidores ante las autoridades europeas. Coca-Cola, Nestlé y Danone han aceptado modificar determinadas afirmaciones medioambientales utilizadas en sus envases de bebidas para ofrecer una información más precisa sobre su contenido reciclado y sus posibilidades de reciclaje. La decisión llega tras una denuncia impulsada por la Organización Europea de Consumidores (BEUC), que cuestionaba la claridad de algunos mensajes comerciales relacionados con la sostenibilidad de las botellas de plástico. Danone ha sido la última de las tres compañías en asumir estos compromisos, después de Coca-Cola y Nestlé, según ha comunicado la Comisión Europea. El acuerdo supone un nuevo avance en la vigilancia de las prácticas de comunicación ambiental de las grandes empresas y en la lucha contra el denominado greenwashing o blanqueo ecológico. El significado del «100% reciclado», en el centro de la controversia La reclamación se remonta a noviembre de 2023, cuando BEUC, junto con organizaciones de consumidores de trece países europeos y con el respaldo de ClientEarth y ECOS, trasladó sus preocupaciones a la Red de Cooperación para la Protección de los Consumidores (CPC) de la Unión Europea. El procedimiento, coordinado por las autoridades nacionales de Hungría y Suecia, puso el foco en expresiones como «100% reciclable» o «100% reciclado», que, según las organizaciones denunciantes, podían transmitir una percepción equivocada sobre el verdadero impacto ambiental de los envases. Uno de los principales argumentos de BEUC es que la posibilidad de reciclar una botella depende de factores como los sistemas de recogida, la separación de materiales y la capacidad de las instalaciones de tratamiento. Por tanto, que un envase sea técnicamente reciclable no garantiza que termine siendo reciclado. Asimismo, la organización cuestionó que las referencias al contenido reciclado del 100% pudieran interpretarse como aplicables a todos los componentes del envase, cuando los tapones, las etiquetas y el cuerpo de la botella pueden presentar composiciones diferentes. Tres compromisos para mejorar la transparencia ambiental Como resultado del procedimiento, las tres multinacionales han asumido una serie de medidas destinadas a evitar interpretaciones confusas por parte de los consumidores. En primer lugar, deberán especificar que las declaraciones relativas al 100% de reciclaje o contenido reciclado no comprenden los tapones ni las etiquetas. También se comprometen a evitar imágenes o representaciones gráficas que sugieran que las botellas forman parte de un circuito de reciclaje completamente cerrado, en el que todos los materiales regresan indefinidamente al mismo proceso productivo. Por último, las empresas deberán revisar sus comunicaciones comerciales para no exagerar los beneficios medioambientales asociados a los envases de plástico. Estas modificaciones buscan que las afirmaciones sobre sostenibilidad reflejen con mayor precisión las características reales de los productos y sus limitaciones ambientales. La distancia entre una botella reciclable y una botella reciclada La controversia también pone de manifiesto las diferencias entre las posibilidades técnicas de reciclaje y los resultados que realmente alcanzan los sistemas de gestión de residuos. Según los datos citados por BEUC, la tasa estimada de reciclaje de botellas de PET en la Unión Europea se sitúa en torno al 55%. Sin embargo, la probabilidad de que una botella utilizada vuelva a convertirse en otra botella es aproximadamente del 30%. Estas cifras, recogidas en la argumentación de la organización de consumidores, reflejan las dificultades existentes para alcanzar un modelo de economía circular en el que los materiales puedan reutilizarse de manera continuada. BEUC también ha cuestionado el uso de elementos visuales asociados a la naturaleza, símbolos verdes y representaciones circulares que puedan generar la impresión de que los envases de plástico carecen de impacto ambiental. Mayor vigilancia frente al greenwashing Desde BEUC han valorado positivamente que las tres compañías hayan aceptado revisar sus prácticas de etiquetado y comunicación. Su director general, Agustín Reyna, ha destacado la importancia de que los consumidores puedan confiar en las afirmaciones medioambientales de las marcas y comprendan con exactitud a qué componentes de los envases se refieren los mensajes sobre reciclaje. No obstante, la organización ha señalado que continuará supervisando la aplicación efectiva de los compromisos adquiridos y ha solicitado a las autoridades que intervengan si las empresas no cumplen lo acordado. Por el momento, el anuncio no establece públicamente un calendario concreto para la implantación de todos los cambios ni detalla posibles sanciones por incumplimiento. La sostenibilidad exige información verificable El caso de Coca-Cola, Nestlé y Danone refleja una tendencia creciente en el ámbito de la sostenibilidad corporativa: las declaraciones ambientales están sometidas a un escrutinio cada vez mayor por parte de consumidores, reguladores y organizaciones especializadas. Para las empresas, este escenario refuerza la necesidad de respaldar sus mensajes comerciales con información precisa, comprobable y comprensible, evitando afirmaciones generales que puedan inducir a interpretaciones erróneas. La transparencia en el etiquetado se consolida así como un elemento esencial de la responsabilidad empresarial y de la confianza de los consumidores. Porque comunicar sostenibilidad ya no consiste únicamente en destacar los beneficios ambientales de un producto, sino también en explicar con claridad sus límites.
28 Octubre 2026
ESG
El incidente que afectó a los sistemas de refrigeración de varios supermercados en Francia pone de manifiesto cómo una brecha de ciberseguridad puede trascender el entorno digital y provocar graves consecuencias operativas y económicas. Desde Babel advierten de la necesidad de reforzar la protección de los sistemas industriales y garantizar la continuidad del negocio ante este tipo de amenazas. La ciberseguridad ha dejado de ser una cuestión limitada a la protección de datos y sistemas informáticos. La creciente digitalización de las infraestructuras industriales ha ampliado el alcance de los ataques, que ahora pueden comprometer procesos físicos esenciales para el funcionamiento de las organizaciones. Un ejemplo reciente es el incidente registrado el pasado 12 de octubre en Francia, cuando un ataque contra sistemas de refrigeración comercial afectó a varias cadenas de supermercados. La alteración de estos equipos obligó a retirar productos alimentarios de la venta y ocasionó importantes pérdidas económicas, evidenciando la dependencia de las empresas de sus tecnologías operativas. Este episodio representa una advertencia para las compañías españolas, especialmente aquellas que utilizan sistemas conectados para gestionar instalaciones, procesos productivos, cadenas logísticas o infraestructuras críticas. Desde la multinacional tecnológica Babel, su director de Ciberseguridad, Juan Francisco Cornago, destaca que los incidentes que afectan a tecnologías industriales pueden evolucionar rápidamente hacia problemas de continuidad empresarial. A diferencia de los ataques tradicionales, cuyas consecuencias suelen asociarse al robo de información o la interrupción de servicios digitales, las amenazas contra entornos industriales pueden paralizar actividades físicas, comprometer mercancías y alterar el funcionamiento de instalaciones completas. La conectividad industrial amplía la superficie de ataque Los sistemas de refrigeración comercial son solo una muestra de los numerosos procesos empresariales que dependen de tecnologías conectadas. La climatización, la automatización de fábricas, la gestión energética, el almacenamiento de productos y el control inteligente de edificios utilizan cada vez más dispositivos que permiten supervisar y modificar su funcionamiento a distancia. Esta conectividad aporta ventajas importantes, como la posibilidad de realizar tareas de mantenimiento remoto, detectar incidencias con mayor rapidez y optimizar recursos operativos. Sin embargo, también introduce nuevos riesgos cuando los equipos conectados no cuentan con medidas de protección adecuadas. Muchos de estos sistemas fueron diseñados para funcionar durante largos periodos y no necesariamente para operar en entornos expuestos a amenazas digitales. Con el paso del tiempo, se han incorporado capacidades de conexión sin que siempre se haya revisado su nivel de seguridad. El problema se agrava cuando los dispositivos utilizan versiones antiguas de software, carecen de actualizaciones o permiten accesos remotos insuficientemente controlados. Inventariar los activos industriales, el primer paso para protegerlos Uno de los principales desafíos de la ciberseguridad industrial es conocer con precisión qué dispositivos forman parte de la infraestructura tecnológica de una organización. En numerosas empresas, la gestión de estos equipos se encuentra repartida entre los departamentos de tecnología, operaciones y mantenimiento. Esta distribución de responsabilidades puede dificultar la identificación de los sistemas vulnerables y retrasar la respuesta ante posibles incidentes. Por ello, Babel considera fundamental disponer de un inventario actualizado de todos los activos industriales conectados, que permita conocer sus características, versiones de software, estado de mantenimiento y responsables. Esta información resulta especialmente relevante cuando fabricantes u organismos especializados publican alertas sobre vulnerabilidades. El Instituto Nacional de Ciberseguridad (INCIBE), por ejemplo, ha difundido en distintas ocasiones avisos relacionados con fallos de seguridad en sistemas de control industrial, incluidos los publicados en mayo de 2025. Sin una identificación clara de los dispositivos utilizados, las empresas pueden tener dificultades para determinar si una vulnerabilidad afecta a sus instalaciones y qué medidas deben aplicar para corregirla. En consecuencia, disponer de información precisa sobre los activos tecnológicos no solo facilita su mantenimiento, sino que también permite actuar con mayor rapidez ante nuevas amenazas. Los accesos remotos, uno de los puntos críticos de la seguridad industrial La posibilidad de supervisar y mantener instalaciones a distancia se ha convertido en una herramienta habitual para numerosas organizaciones. No obstante, cuando los accesos remotos no están correctamente protegidos, pueden convertirse en una vía de entrada para los ciberdelincuentes. El equipo francés de respuesta a incidentes informáticos, CERT-FR, recomienda evitar que los dispositivos industriales permanezcan expuestos directamente a Internet mediante direcciones IP públicas y utilizar conexiones protegidas, como redes privadas virtuales (VPN), para realizar tareas de mantenimiento. Pero estas medidas deben complementarse con una gestión rigurosa de los permisos. Las organizaciones necesitan identificar qué usuarios y proveedores pueden conectarse a sus instalaciones, qué operaciones tienen autorizadas y durante cuánto tiempo necesitan mantener esos privilegios. Limitar los accesos, supervisar las conexiones y eliminar los permisos que ya no resultan necesarios son prácticas esenciales para reducir las posibilidades de intrusión. Además, resulta especialmente importante controlar las cuentas con privilegios elevados, ya que su compromiso podría permitir a un atacante modificar parámetros de funcionamiento o intervenir sobre varios sistemas simultáneamente. La detección temprana puede evitar una crisis operativa Otro de los aprendizajes que deja el incidente francés está relacionado con la capacidad de identificar comportamientos anómalos antes de que provoquen consecuencias graves. En los entornos industriales, confiar exclusivamente en los datos proporcionados por los propios dispositivos puede resultar insuficiente. Si un controlador ha sido comprometido, la información que transmite podría no reflejar correctamente el estado de la instalación. Por este motivo, los especialistas recomiendan contrastar las señales del sistema con otras fuentes independientes, como sensores externos, registros de actividad o mecanismos adicionales de supervisión. Entre los indicios que pueden revelar una posible intrusión se encuentran las modificaciones inesperadas de configuración, las conexiones fuera del horario habitual o la aparición de comportamientos similares en distintas instalaciones. Sin embargo, para detectar estas anomalías es necesario conocer previamente cómo funciona cada proceso en condiciones normales. Establecer patrones de actividad y definir qué desviaciones deben generar alertas permite mejorar la capacidad de respuesta y reducir el tiempo transcurrido entre la aparición de una amenaza y su identificación. La centralización tecnológica también puede concentrar los riesgos La gestión centralizada de instalaciones industriales ofrece importantes ventajas en términos de eficiencia, supervisión y optimización de recursos. No obstante, también puede generar una dependencia excesiva de determinadas plataformas, cuentas o herramientas de administración. Cuando una única consola permite controlar equipos distribuidos en numerosas instalaciones, su compromiso podría facilitar que un incidente localizado se extendiera a otros centros operativos. Por ello, Babel subraya la importancia de diseñar arquitecturas que combinen las ventajas de la conectividad con mecanismos que limiten el alcance de posibles ataques. Entre las principales medidas destacan la segmentación de redes, la restricción de privilegios, la separación de entornos y la capacidad de mantener determinadas operaciones de forma local cuando los sistemas centrales dejan de estar disponibles. Juan Francisco Cornago defiende que el objetivo no debe ser renunciar a la conectividad industrial, sino implantarla de manera controlada y teniendo en cuenta las necesidades de seguridad y continuidad de cada organización. Este enfoque permite reducir las dependencias críticas y evitar que el fallo de una plataforma de supervisión termine afectando a todos los procesos conectados. La ciberseguridad industrial, una prioridad para la continuidad empresarial El incidente de los supermercados franceses demuestra que las consecuencias de un ciberataque pueden extenderse mucho más allá de los sistemas informáticos. Cuando las tecnologías digitales controlan procesos físicos, una vulnerabilidad puede traducirse en interrupciones productivas, pérdidas de mercancía, dificultades logísticas y daños económicos significativos. Ante esta realidad, las empresas necesitan integrar la protección de sus entornos industriales en sus estrategias generales de gestión de riesgos. La identificación de activos, la supervisión de accesos, la detección de anomalías y la preparación de planes de continuidad deben formar parte de una estrategia coordinada entre los equipos tecnológicos y operativos. La resiliencia empresarial ya no depende únicamente de recuperar los sistemas después de un ataque, sino también de garantizar que los procesos esenciales puedan seguir funcionando cuando la tecnología falla. En un escenario marcado por la creciente interconexión de dispositivos e infraestructuras, anticiparse a estos riesgos será determinante para evitar que una vulnerabilidad tecnológica termine desencadenando una crisis operativa.
27 Octubre 2026
ESG
La gestora de inversiones sostenibles Mirova refuerza su apuesta por el capital natural tras movilizar más de 1.000 millones de dólares para financiar proyectos de restauración de ecosistemas, agricultura regenerativa y captura de carbono. Su estrategia busca demostrar que proteger la biodiversidad también es clave para impulsar la competitividad, la resiliencia climática y la estabilidad económica. La naturaleza está dejando de considerarse únicamente una cuestión medioambiental para convertirse en un activo estratégico dentro de las decisiones de inversión. En este contexto, Mirova ha superado los 1.000 millones de dólares captados desde el lanzamiento de su plataforma de capital natural, con los que ha respaldado más de 70 proyectos en diferentes regiones del mundo. Así lo recoge su informe Natural Capital Impact Report 2025, que analiza el impacto de sus inversiones en soluciones climáticas, conservación de la biodiversidad y sistemas de producción agrícola más sostenibles. La compañía parte de una premisa: la degradación de los ecosistemas no solo amenaza al medioambiente, sino también a la estabilidad de las economías y las cadenas de suministro globales. La naturaleza, una infraestructura esencial para la economía La pérdida de biodiversidad, el deterioro de los suelos y la reducción de los recursos naturales representan riesgos cada vez más relevantes para empresas, inversores y gobiernos. Según las investigaciones recogidas en el informe, más de la mitad del PIB mundial, aproximadamente 58 billones de dólares, depende de manera moderada o elevada de los servicios que proporciona la naturaleza. Ante esta realidad, Mirova propone abordar la conservación de los ecosistemas con una visión similar a la utilizada para financiar infraestructuras tradicionales: inversiones a largo plazo, mecanismos de seguimiento y resultados medibles. Gautier Quéru, responsable global de Capital Natural de Mirova, defiende que los recursos naturales constituyen la base sobre la que se sostiene la actividad económica y que su protección resulta fundamental para garantizar la prosperidad y la resiliencia de las próximas décadas. Más de un millón de hectáreas restauradas o protegidas Desde la creación de su plataforma especializada en 2015, Mirova ha desarrollado una estrategia de inversión centrada en la financiación climática, la restauración forestal, la agroforestería y la transformación de los sistemas alimentarios. Los resultados comunicados por la gestora reflejan el alcance de sus iniciativas: 4,9 millones de toneladas de CO₂ equivalente capturadas o cuyas emisiones se han evitado, según los datos disponibles de su cartera de soluciones de carbono. 1,1 millones de hectáreas restauradas o conservadas. 141.101 personas beneficiadas por los proyectos. 11.262 empleos creados o respaldados. No obstante, la compañía señala que las cifras actuales de impacto sobre las emisiones corresponden únicamente a dos proyectos de conservación, mientras que otras inversiones todavía se encuentran en fases iniciales de desarrollo. Esta diferenciación entre resultados obtenidos e impactos previstos adquiere especial importancia en un mercado donde los inversores exigen cada vez más transparencia y evidencias verificables. Transparencia y control para garantizar el impacto ambiental Uno de los pilares de la estrategia de Mirova es asegurar que las inversiones generen beneficios ambientales y sociales reales. Para ello, la gestora incorpora evaluaciones de riesgos ESG durante todo el ciclo de inversión, desde la selección inicial de los proyectos hasta su seguimiento posterior. Entre sus mecanismos de control destacan las revisiones trimestrales, las evaluaciones anuales de desempeño y los planes de acción destinados a corregir posibles riesgos ambientales y sociales. En el ámbito de los créditos de carbono, Mirova analiza aspectos como la capacidad de medición, la permanencia de la captura de carbono, la contribución a la biodiversidad y los beneficios para las comunidades locales. También examina los compromisos climáticos de los compradores de créditos, buscando que estos instrumentos complementen estrategias reales de descarbonización en lugar de sustituirlas. Perú, un ejemplo de conservación con impacto social Entre los proyectos respaldados destaca Nii Kaniti, una iniciativa desarrollada en colaboración con siete comunidades indígenas de Perú. El programa contribuye a proteger aproximadamente 114.863 hectáreas de selva amazónica, combinando conservación forestal y desarrollo de las comunidades locales. Durante 2025, un total de 256 miembros de estas comunidades participaron en actividades de vigilancia del bosque, reforzando la protección del territorio y su implicación directa en la gestión de los recursos naturales. Este modelo refleja la importancia de integrar a las poblaciones locales en las estrategias de conservación para favorecer resultados sostenibles a largo plazo. Europa, en el horizonte de una nueva estrategia de bioeconomía Además de sus inversiones actuales, Mirova estudia ampliar su actividad mediante una tercera línea estratégica centrada en la bioeconomía europea. La iniciativa buscaría financiar empresas, instalaciones productivas y proyectos que utilicen recursos biológicos renovables procedentes de sectores como la agricultura, la silvicultura y la energía. El objetivo es reducir la dependencia de materiales derivados de combustibles fósiles y fortalecer las cadenas de suministro regionales. En un escenario marcado por las tensiones geopolíticas y la vulnerabilidad de determinadas cadenas de abastecimiento, el aprovechamiento sostenible de los recursos naturales podría desempeñar un papel relevante en la autonomía industrial europea. Sin embargo, esta transición también plantea desafíos, especialmente la necesidad de garantizar que el crecimiento de la bioeconomía no genere nuevas presiones sobre los ecosistemas. El capital natural gana protagonismo en las decisiones empresariales La estrategia de Mirova refleja una transformación en la manera de entender la sostenibilidad dentro del mundo financiero. La protección de los ecosistemas comienza a integrarse en cuestiones directamente relacionadas con la gestión del riesgo, la seguridad de las materias primas, la productividad agrícola y la competitividad empresarial. Para las organizaciones, el desafío ya no consiste únicamente en financiar iniciativas ambientales, sino en garantizar que estas generen resultados duraderos, medibles y económicamente viables. La movilización de más de 1.000 millones de dólares por parte de Mirova evidencia que el capital natural está ganando espacio como una oportunidad de inversión estratégica, capaz de conectar sostenibilidad, innovación financiera y crecimiento económico a largo plazo.
26 Octubre 2026
ESG
Google y McKinsey refuerzan su compromiso con la sostenibilidad mediante un acuerdo para eliminar 320.000 toneladas de carbono durante la próxima década. La iniciativa, desarrollada en Brasil, combina restauración forestal, tecnología y ganadería sostenible para impulsar un nuevo modelo de recuperación ambiental. La lucha contra el cambio climático está impulsando nuevas alianzas entre grandes compañías y proyectos de restauración ambiental. En esta ocasión, Google y McKinsey & Company han acordado adquirir conjuntamente 320.000 toneladas de eliminación de carbono durante los próximos diez años, a través de una iniciativa promovida por Symbiosis Coalition y desarrollada por Working Trees. El proyecto busca transformar terrenos ganaderos degradados en ecosistemas más sostenibles mediante la silvopastura, un modelo que integra árboles, pastos y actividad ganadera en un mismo espacio, favoreciendo tanto la captura de carbono como la productividad del suelo. Tecnología y naturaleza: una nueva fórmula contra el cambio climático La iniciativa contempla la restauración de 8.700 hectáreas dentro de un proyecto de 50.000 hectáreas, localizado entre el sureste de la Amazonía y la región del Cerrado, dos territorios de gran importancia ecológica en Brasil. A diferencia de los modelos tradicionales de reforestación, Working Trees apuesta por combinar especies arbóreas autóctonas con otras de aprovechamiento comercial, como la caoba africana y la teca. Esta estrategia permite generar beneficios ambientales y económicos de manera simultánea. Mientras los árboles contribuyen a absorber carbono de la atmósfera, los ganaderos pueden mantener su actividad y obtener ingresos adicionales mediante la producción de madera. Además, el proyecto contempla aumentar progresivamente la presencia de especies nativas, pasando de un mínimo del 25 % hasta alcanzar el 50 % en 2030, con el apoyo de instituciones de investigación brasileñas. La digitalización también llega a la restauración forestal Uno de los elementos más interesantes de este modelo es la incorporación de herramientas digitales para mejorar el seguimiento de las actuaciones ambientales. Working Trees cuenta con una plataforma tecnológica que permite a los ganaderos registrar y supervisar los árboles plantados, facilitando la trazabilidad de las intervenciones realizadas sobre el terreno. Esta combinación de tecnología y restauración ecológica abre nuevas posibilidades para desarrollar proyectos de captura de carbono más transparentes, medibles y escalables. Antes de impulsar esta nueva iniciativa, la compañía ya había probado su modelo en más de 2.000 hectáreas, sentando las bases para extenderlo a territorios de mayor dimensión. Google y McKinsey impulsan un modelo de sostenibilidad a largo plazo La participación de ambas compañías refleja el creciente interés empresarial por financiar soluciones climáticas basadas en la naturaleza. Más allá de compensar emisiones, estos acuerdos permiten respaldar proyectos que buscan retirar carbono de la atmósfera y, al mismo tiempo, generar beneficios para las comunidades locales. Desde McKinsey destacan que ampliar las soluciones de eliminación de carbono basadas en la naturaleza constituye una parte importante de su estrategia de sostenibilidad. La consultora considera que el modelo de Working Trees puede replicarse en otros territorios y contribuir a fortalecer las economías rurales. Por su parte, Symbiosis Coalition subraya el potencial de la silvopastura como herramienta para recuperar ecosistemas y mejorar las condiciones de vida de las comunidades que dependen de ellos. Un modelo con potencial para transformar millones de hectáreas La ambición de Working Trees va más allá de este primer gran acuerdo. La compañía aspira a extender su modelo de silvopastura hasta alcanzar una escala de un millón de hectáreas. Para conseguirlo, considera fundamentales las alianzas a largo plazo entre propietarios de tierras, empresas y organizaciones comprometidas con la financiación climática. El acuerdo con Google y McKinsey supone así un nuevo impulso para demostrar que la restauración ambiental puede integrarse en actividades económicas tradicionales sin renunciar a la rentabilidad. La iniciativa pone de manifiesto una tendencia cada vez más relevante en las estrategias empresariales de sostenibilidad: combinar innovación tecnológica, inversión privada y soluciones basadas en la naturaleza para avanzar hacia una economía más resiliente y baja en carbono.
23 Octubre 2026
ESG
Un informe de CDP revela que las pequeñas y medianas empresas están reforzando su compromiso ambiental, aunque todavía existen importantes diferencias entre las estrategias de sostenibilidad y las medidas reales para reducir su huella de carbono. España destaca entre los países europeos con mejores resultados. La sostenibilidad está ganando protagonismo entre las pequeñas y medianas empresas de todo el mundo. Sin embargo, convertir los compromisos ambientales en resultados medibles continúa siendo uno de los principales desafíos del tejido empresarial. Así lo refleja el informe SME Disclosure Data Insights 2026, elaborado por la plataforma internacional de divulgación ambiental CDP, que analiza la información reportada en 2025 por cerca de 11.000 pymes. Según sus conclusiones, más del 95% de las empresas participantes ha registrado avances en al menos un indicador de gestión ambiental, pero únicamente el 20% ha establecido objetivos concretos de reducción de emisiones. Además, solo el 32% cuenta con iniciativas en marcha para disminuir su impacto climático. Esta diferencia evidencia que, aunque las organizaciones están incorporando progresivamente la sostenibilidad a sus estrategias, todavía queda camino por recorrer para trasladar esos compromisos a sus operaciones diarias. Las pymes, una pieza clave para alcanzar los objetivos climáticos Las pequeñas y medianas empresas representan aproximadamente el 90% del tejido empresarial mundial y generan alrededor del 60% de las emisiones vinculadas a la actividad empresarial. Su participación resulta, por tanto, imprescindible para avanzar hacia una economía baja en carbono y cumplir los compromisos climáticos de las grandes organizaciones, especialmente en lo relacionado con sus cadenas de suministro. El informe señala que cerca del 40% de las pymes analizadas cumple la mayoría o la totalidad de los indicadores ambientales básicos. Estos avances incluyen aspectos como la identificación de riesgos climáticos, la mejora de los mecanismos de gobernanza y una mayor implicación de los grupos de interés. No obstante, contar con estructuras de gestión ambiental no garantiza por sí solo una reducción efectiva de las emisiones. El 63% de las pymes apuesta por planes de transición climática Uno de los datos más relevantes del estudio es el creciente interés por desarrollar estrategias empresariales alineadas con la transición ecológica. El 63% de las pymes consultadas ya dispone de un plan de transición climática o prevé elaborarlo durante los próximos dos años. Sin embargo, actualmente solo el 15% cuenta con uno implantado. Esta diferencia refleja que muchas compañías todavía se encuentran en una fase de preparación, centrada en evaluar riesgos, establecer responsabilidades y definir sus prioridades ambientales antes de acometer transformaciones operativas. Desde CDP insisten en que el siguiente paso debe ser convertir esta planificación en acciones concretas, mediante objetivos verificables, inversiones en tecnologías más eficientes y medidas que permitan reducir las emisiones de forma sostenida. Simon Fischweicher, director de Customer Success de CDP, destaca que las pymes desempeñan un papel esencial en la transición hacia una economía de emisiones netas cero. Aunque reconoce los progresos realizados en gobernanza y gestión de riesgos, subraya la necesidad de facilitar financiación, incentivos y apoyo práctico para que las empresas puedan materializar sus compromisos. España destaca entre los países europeos más avanzados El análisis también identifica diferencias significativas entre regiones. España, Francia y Suecia figuran entre los países con mejores resultados en los indicadores ambientales evaluados, situando a las pymes europeas entre las más avanzadas de la muestra. Este posicionamiento coincide con los esfuerzos de la Unión Europea por desarrollar marcos de información sobre sostenibilidad más accesibles y homogéneos para las pequeñas empresas. Entre estas iniciativas destaca el estándar voluntario de información sobre sostenibilidad para pymes, conocido como VSME, diseñado para facilitar la comunicación de datos ambientales a clientes, entidades financieras y otros agentes del mercado. Por el contrario, las empresas evaluadas en Singapur y Estados Unidos presentan resultados más limitados, ya que una parte importante cumple pocos o ninguno de los indicadores básicos considerados por CDP. Estas diferencias ponen de manifiesto la influencia que pueden tener los marcos regulatorios, las exigencias del mercado y la disponibilidad de herramientas de información ambiental. La financiación puede marcar la diferencia en la descarbonización Uno de los principales obstáculos para las pequeñas empresas continúa siendo el acceso a recursos económicos que permitan implantar mejoras ambientales. En este sentido, una investigación anterior de CDP realizada junto a HSBC revela que los proveedores tienen un 52% más de probabilidades de reducir sus emisiones anuales cuando reciben incentivos financieros de sus compradores, en comparación con aquellos que únicamente reciben formación. Este dato refuerza la importancia de que las grandes compañías colaboren activamente con sus proveedores para impulsar la sostenibilidad a lo largo de toda la cadena de valor. La financiación vinculada a objetivos ambientales, los incentivos económicos y el acompañamiento técnico pueden facilitar que las pymes adopten soluciones más eficientes y reduzcan su dependencia de procesos intensivos en carbono. Además, estas medidas pueden contribuir a mejorar las emisiones de alcance 3 de las grandes organizaciones, es decir, aquellas emisiones indirectas que se generan en su cadena de valor. Industria y transporte lideran los avances ambientales El informe también muestra diferencias entre sectores económicos. Las pymes vinculadas a la industria manufacturera, los materiales, el transporte y la generación de energía presentan algunos de los mejores resultados en materia de gestión ambiental. Se trata de actividades especialmente relevantes para la descarbonización debido a su consumo energético, su dependencia de recursos naturales y su contribución a las emisiones. En cambio, las empresas dedicadas al comercio minorista y a determinados servicios registran un desarrollo comparativamente menor en los indicadores analizados. Esta desigualdad plantea nuevos desafíos para las grandes compañías que necesitan reducir el impacto ambiental de sus cadenas de suministro de forma integral. Del compromiso ambiental a los resultados medibles Las conclusiones de CDP ponen sobre la mesa una cuestión fundamental: la sostenibilidad empresarial ya no puede limitarse a elaborar informes, identificar riesgos o establecer compromisos generales. Para avanzar hacia una economía más sostenible, las organizaciones necesitan transformar sus estrategias en actuaciones concretas, respaldadas por inversiones, objetivos cuantificables y mecanismos de seguimiento. En este proceso, la colaboración entre pymes, grandes empresas, entidades financieras y administraciones públicas será determinante para superar las barreras económicas y técnicas que dificultan la transición. El reto de los próximos años no será únicamente conseguir que más pymes incorporen la sostenibilidad a su estrategia, sino lograr que ese compromiso se traduzca en una reducción real y verificable de las emisiones.
20 Octubre 2026
ESG
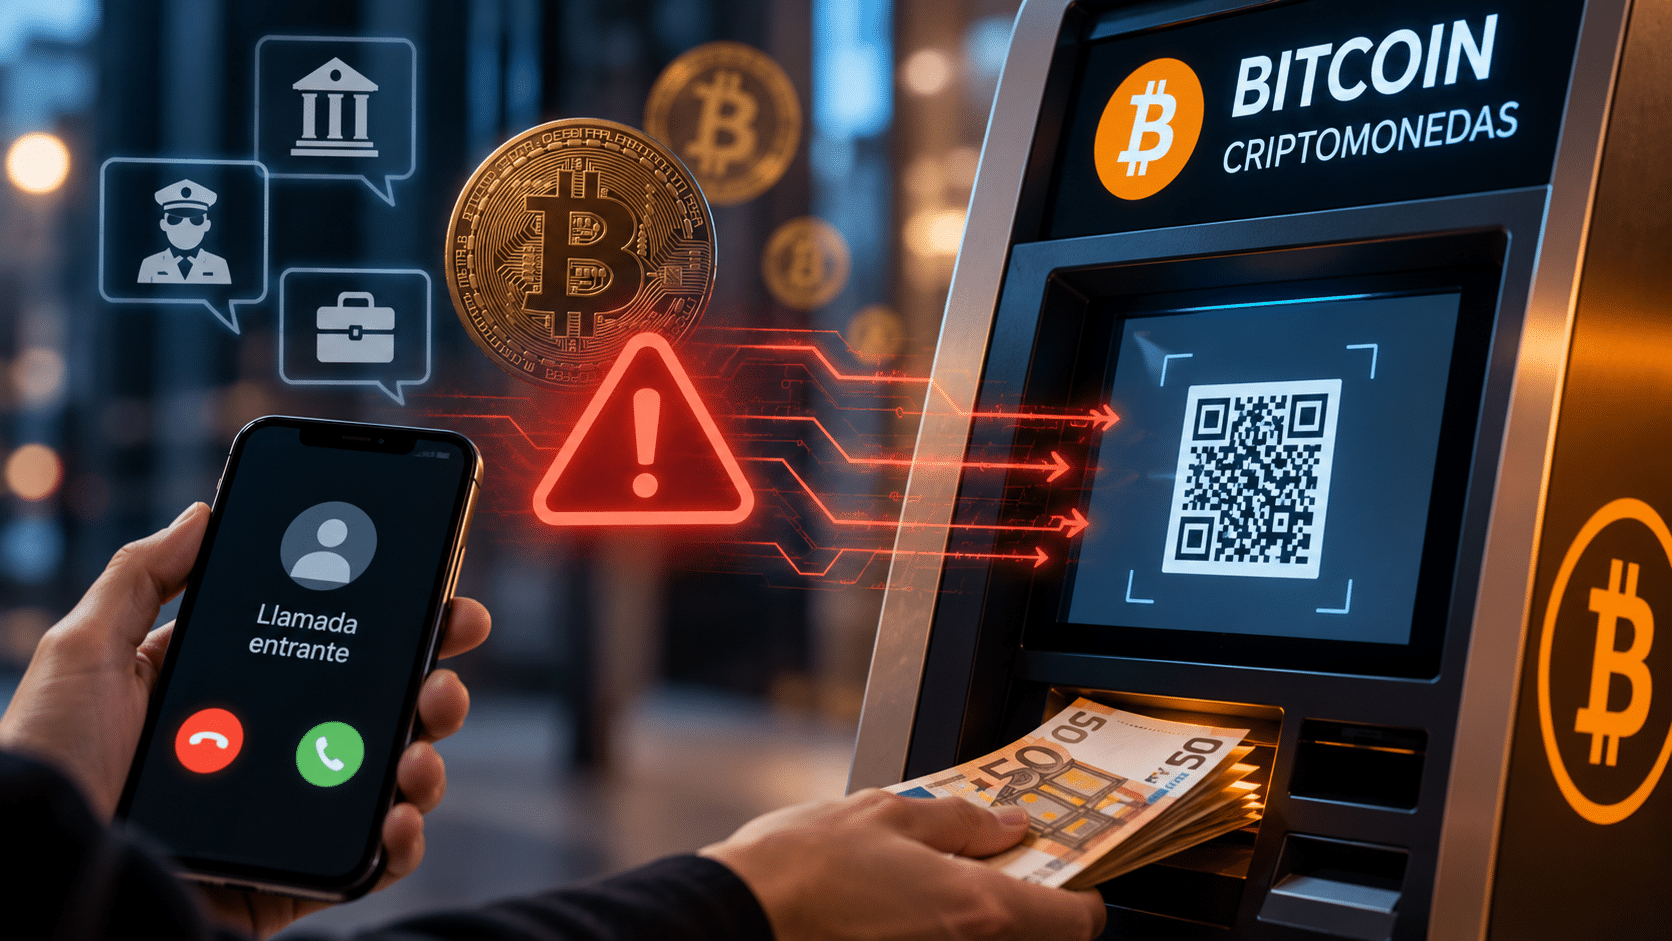
Los ciberdelincuentes suplantan la identidad de bancos, autoridades y directivos de empresas para conseguir que sus víctimas ingresen dinero en cajeros de criptomonedas. ESET alerta del crecimiento de este fraude, que en 2025 provocó pérdidas de 389 millones de dólares en Estados Unidos. No hace falta invertir en criptomonedas ni conocer su funcionamiento para convertirse en víctima de una estafa relacionada con ellas. Basta con recibir una llamada convincente, creer que existe una emergencia y seguir las instrucciones de alguien que, aparentemente, intenta ayudar. Esta es la estrategia que están utilizando los ciberdelincuentes en una modalidad de fraude sobre la que ha alertado ESET, compañía especializada en ciberseguridad. Los atacantes se hacen pasar por empleados bancarios, representantes de organismos oficiales, técnicos informáticos o incluso directivos empresariales para persuadir a sus víctimas de que retiren efectivo y lo depositen en cajeros de criptomonedas. El problema no está en el dispositivo, sino en el engaño que conduce hasta él. Mediante técnicas de ingeniería social, los estafadores generan una situación de urgencia para impedir que la persona compruebe la autenticidad de la llamada. Las cifras reflejan la dimensión de esta amenaza. Según los datos del FBI recogidos por ESET, en 2025 se registraron 13.460 denuncias relacionadas con cajeros de criptomonedas en Estados Unidos, con pérdidas que alcanzaron los 389 millones de dólares. Esto supone un incremento del 58% en el dinero defraudado respecto al año anterior. Una llamada, una falsa emergencia y un código QR El fraude suele comenzar con una comunicación inesperada. Al otro lado del teléfono, una persona asegura representar a una entidad de confianza y advierte de un supuesto problema que requiere una solución inmediata. Puede tratarse de un acceso no autorizado a una cuenta bancaria, una investigación policial, una incidencia informática o una transferencia empresarial que debe realizarse con urgencia. Una vez captada la atención de la víctima, el delincuente intenta mantener el control de la situación. Para ello, insiste en que no cuelgue, evita que consulte con otras personas y le proporciona instrucciones detalladas. El siguiente paso consiste en acudir a un cajero de criptomonedas, introducir dinero en efectivo y escanear un código QR enviado por el supuesto representante. Sin embargo, ese código dirige los fondos a un monedero digital controlado por los estafadores. La víctima cree estar protegiendo su patrimonio o resolviendo una incidencia, cuando en realidad está transfiriendo su dinero a los delincuentes. Desde ESET advierten de que la apariencia física y aparentemente oficial de estos terminales puede reforzar la credibilidad del engaño, especialmente entre quienes nunca han utilizado criptomonedas. España también registra casos de este fraude Aunque este tipo de estafas ha adquirido especial relevancia en Estados Unidos, España tampoco es ajena a esta amenaza. Uno de los casos conocidos ocurrió en Palma en 2024, cuando una empleada recibió instrucciones de una persona que se hacía pasar por el director general de su compañía. Convencida de que estaba atendiendo una petición legítima, realizó varias operaciones a través de cajeros de criptomonedas. La situación llegó al Tribunal Superior de Justicia de Baleares en 2026 y puso de manifiesto hasta qué punto la manipulación psicológica puede llevar a una persona a continuar realizando pagos incluso después de recibir advertencias sobre un posible fraude. Este episodio evidencia que los ataques no se limitan a usuarios particulares, sino que también pueden afectar a las organizaciones mediante técnicas de suplantación de identidad de altos cargos. ¿Por qué los estafadores utilizan criptomonedas? Una de las principales razones es la dificultad para revertir las operaciones una vez que se han confirmado. A diferencia de determinados pagos bancarios o con tarjeta, las transferencias de criptomonedas no cuentan con un procedimiento convencional de cancelación o devolución. Esto permite a los delincuentes mover rápidamente los fondos y complica las posibilidades de recuperarlos. No obstante, las operaciones no son necesariamente invisibles. Muchas redes blockchain permiten seguir el recorrido de las transacciones, aunque identificar a los responsables y recuperar el dinero continúa siendo un desafío. De hecho, en julio de 2026, la Policía Nacional logró recuperar 40.500 euros relacionados con una estafa de falsas inversiones en criptomonedas en Palma. La investigación permitió rastrear los movimientos digitales, aunque la víctima había sufrido pérdidas iniciales de 270.000 euros. Cinco señales que pueden ayudarte a identificar la estafa ESET señala varios comportamientos que deberían despertar sospechas ante una posible tentativa de fraude: Urgencia injustificada. Alguien exige realizar una operación inmediata para evitar una multa, un bloqueo bancario o una pérdida económica. Presión para mantener el secreto. El interlocutor insiste en que no se consulte con familiares, compañeros de trabajo o responsables de la entidad implicada. Solicitudes de pagos en criptomonedas. Se pide retirar efectivo y utilizar un cajero cripto como solución a un supuesto problema de seguridad. Envío de códigos QR desconocidos. La persona proporciona una dirección digital a la que debe enviarse el dinero sin ofrecer garantías verificables. Resistencia a la verificación. Quien llama asegura representar a una organización, pero intenta impedir que se contacte con ella a través de sus canales oficiales. Qué hacer si has sido víctima La principal recomendación es interrumpir la comunicación ante cualquier sospecha y contactar directamente con la entidad supuestamente implicada utilizando sus números de teléfono o canales oficiales. Si la transferencia ya se ha realizado, es fundamental actuar cuanto antes: guardar los justificantes, conservar las conversaciones y códigos QR, comunicar lo ocurrido al banco y al operador del cajero y presentar una denuncia ante las autoridades. También conviene extremar las precauciones después del incidente. Los delincuentes pueden volver a contactar con las víctimas haciéndose pasar por especialistas capaces de recuperar el dinero a cambio de nuevos pagos, dando lugar a una segunda estafa. La clave para prevenir este fraude no está en conocer el mercado de las criptomonedas, sino en reconocer las técnicas de manipulación. En un entorno donde los ciberdelincuentes perfeccionan sus métodos de suplantación, desconfiar de las urgencias inesperadas y verificar la identidad de quien solicita un pago puede marcar la diferencia entre detectar el engaño y sufrir una pérdida económica.
19 Octubre 2026
ESG
Los gigantes de la moda impulsan una alianza internacional para transformar la gestión de la ropa desechada, promover la economía circular y asumir una mayor responsabilidad sobre el impacto ambiental de sus productos. La industria de la moda da un nuevo paso hacia un modelo más sostenible. Adidas, H&M Group, Inditex y Bestseller han anunciado la creación de Apparel Recovery Coalition (ARC), una iniciativa internacional que busca reducir el impacto de los residuos textiles y desarrollar nuevas soluciones para recuperar, reutilizar y reciclar prendas que han llegado al final de su vida útil. El proyecto, con una duración inicial de dos años, nace en Accra, capital de Ghana, y cuenta con la colaboración de la organización local The Or Foundation y la entidad especializada en economía circular Circle Economy. Su principal objetivo es abordar uno de los grandes desafíos medioambientales del sector: qué ocurre con los millones de prendas que se desechan cada año y quién debe hacerse cargo de su gestión cuando terminan en países distintos de aquellos donde fueron comercializadas. Ghana, epicentro de un problema global El punto de partida de esta alianza es el mercado de Kantamanto, en Accra, considerado uno de los mayores centros de comercialización y recuperación de ropa de segunda mano del mundo. Según datos de The Or Foundation, alrededor de 25 millones de prendas pasan cada mes por este mercado, donde miles de comerciantes, costureros y trabajadores contribuyen a prolongar su vida útil mediante la reparación, la reutilización y la reventa. Sin embargo, no toda la ropa que llega puede aprovecharse. Las prendas deterioradas o imposibles de comercializar terminan convirtiéndose en residuos que agravan los problemas de contaminación del suelo y del agua, además de ejercer una presión creciente sobre las infraestructuras locales de gestión de desechos. Esta situación refleja una contradicción del sistema global de la moda: mientras los grandes mercados consumidores generan enormes volúmenes de ropa usada, buena parte de las consecuencias ambientales de su eliminación recaen sobre comunidades con recursos limitados para gestionarla. Una alianza para transformar la responsabilidad de las marcas La Apparel Recovery Coalition pretende ir más allá de las iniciativas tradicionales de reciclaje. Su propuesta consiste en explorar nuevos mecanismos para que los fabricantes participen de manera más activa en la gestión de sus productos una vez que dejan de utilizarse. Para ello, la coalición trabajará en el desarrollo de un modelo de responsabilidad ampliada del productor, un enfoque que plantea que las compañías asuman parte de los costes económicos y operativos asociados al tratamiento de los residuos generados por sus productos. Durante los próximos dos años se pondrán en marcha proyectos piloto destinados a evaluar soluciones reales de recuperación textil, mejorar infraestructuras, impulsar la formación y contribuir a la restauración de entornos afectados por la acumulación de residuos. La primera experiencia se desarrollará en Accra, mientras que la segunda tendrá lugar en otro país receptor de grandes cantidades de ropa de segunda mano. Además, el proyecto incorporará a recicladores, empresas de clasificación textil, representantes institucionales y comunidades locales para diseñar mecanismos que respondan a las necesidades de quienes conviven directamente con este problema. Financiación empresarial para impulsar la economía circular Las cuatro compañías fundadoras realizarán aportaciones económicas voluntarias para financiar las actuaciones previstas, aunque por el momento no se ha comunicado el importe total de la inversión. Uno de los aspectos más relevantes de la iniciativa será determinar cómo distribuir las responsabilidades y los costes de recuperación de los textiles a lo largo de una cadena de suministro que atraviesa múltiples países. Los resultados podrían servir como referencia para futuras políticas públicas y para el desarrollo de sistemas internacionales de gestión de residuos textiles. También permitirán analizar si la colaboración entre grandes marcas y organizaciones locales puede generar modelos económicamente viables y replicables en otros mercados. El desafío de producir más y contaminar menos El anuncio llega en un contexto de creciente presión sobre las grandes empresas de moda para reducir su huella ambiental y demostrar avances concretos en sus compromisos de sostenibilidad. Las cifras de producción reflejan la magnitud del reto. Inditex declaró un consumo de 705.554 toneladas de materias primas en sus productos, frente a las 678.596 toneladas registradas en 2024, lo que supone un incremento cercano al 4 %. Por su parte, H&M Group informó de una producción de 364.093 toneladas de productos durante 2025. Estos volúmenes ponen de manifiesto que la transición hacia una moda verdaderamente circular no depende únicamente de mejorar los sistemas de reciclaje. También exige revisar la durabilidad de las prendas, los materiales empleados, los procesos de fabricación y los propios niveles de producción. En este escenario, la recuperación textil representa una parte de la solución, pero no sustituye la necesidad de actuar sobre el origen de los residuos. De los compromisos ESG a los resultados medibles La creación de ARC abre un nuevo capítulo en la responsabilidad ambiental de las multinacionales textiles. Su relevancia no estará únicamente en la colaboración entre grandes compañías, sino en su capacidad para generar cambios verificables en los territorios más afectados por los residuos de la industria. Para inversores, reguladores y consumidores, el verdadero indicador de éxito será comprobar si los recursos comprometidos se traducen en mejoras tangibles: más prendas recuperadas, infraestructuras eficientes, menor contaminación y nuevas oportunidades económicas para las comunidades locales. El gran desafío de la moda ya no consiste solo en fabricar de manera más sostenible, sino en responsabilizarse de lo que sucede con sus productos después de venderlos. La experiencia de Ghana podría convertirse así en un referente para redefinir la gestión internacional de los residuos textiles y avanzar hacia un modelo en el que la circularidad deje de ser únicamente un compromiso corporativo para convertirse en una responsabilidad compartida.
13 Octubre 2026
ESG
SISQUAL WFM identifica cinco claves para adaptar la planificación laboral a las nuevas exigencias de transparencia, en un contexto en el que los algoritmos y la automatización tienen cada vez más peso en la gestión de personas. La transparencia laboral se ha convertido en uno de los grandes desafíos para los departamentos de Recursos Humanos. Las nuevas exigencias normativas en materia de información sobre las condiciones de trabajo y retribución están impulsando a las organizaciones a revisar no solo qué comunican a sus empleados, sino también cómo gestionan sus horarios, turnos, horas extraordinarias y complementos salariales. En este escenario, SISQUAL WFM, compañía tecnológica especializada en soluciones de gestión de personal, advierte de que el cumplimiento normativo requiere una mayor conexión entre la información contractual, la planificación de las jornadas y los sistemas utilizados para administrar los recursos humanos. El objetivo es garantizar que las condiciones comunicadas a cada profesional se correspondan con su actividad real y que cualquier modificación pueda justificarse mediante registros claros y verificables. La automatización de los Recursos Humanos, bajo el foco de la transparencia La creciente utilización de herramientas digitales para organizar el trabajo añade una nueva dimensión a este desafío. Según datos de la Organización para la Cooperación y el Desarrollo Económicos (OCDE) recogidos por SISQUAL WFM, el 78% de los responsables encuestados en España asegura que su organización utiliza al menos una herramienta de gestión algorítmica. Estas soluciones permiten distribuir tareas, organizar cuadrantes, supervisar determinadas actividades o facilitar la evaluación del desempeño. Sin embargo, también plantean interrogantes sobre los criterios que utilizan y su influencia en las condiciones laborales. Para las empresas, el reto consiste en asegurar que las decisiones automatizadas respeten las normas aplicables, los convenios colectivos y los derechos de los trabajadores. En este sentido, Teresa Morales, directora general de SISQUAL WFM, destaca la importancia de mantener una relación coherente entre las condiciones laborales establecidas, la información facilitada a los empleados y la realidad de la operativa diaria. La compañía considera que disponer de datos actualizados, reglas bien definidas y sistemas conectados será fundamental para afrontar esta nueva etapa. Cinco claves para adaptar la gestión laboral a las nuevas exigencias 1. Incorporar las condiciones laborales a la planificación de horarios La organización de las jornadas debe contemplar desde el principio las particularidades de cada relación laboral. Aspectos como los descansos obligatorios, los turnos nocturnos, las rotaciones, las horas extraordinarias o las condiciones específicas de los convenios colectivos necesitan integrarse en los sistemas utilizados para elaborar los horarios. De esta manera, las empresas pueden identificar posibles incumplimientos antes de que se produzcan y reducir las modificaciones imprevistas que afectan tanto a los empleados como a la actividad empresarial. 2. Registrar y justificar los cambios de turno Las ausencias, los intercambios entre compañeros o las modificaciones de disponibilidad forman parte de la gestión cotidiana de cualquier organización. Sin embargo, estos ajustes pueden tener consecuencias sobre los descansos, la distribución de la jornada y la remuneración. Por ello, SISQUAL WFM recomienda mantener un historial de las modificaciones realizadas, incluyendo los motivos y criterios que han determinado cada cambio. No basta con conocer el horario definitivo: también es importante poder reconstruir cómo se ha llegado a él. 3. Contrastar los horarios planificados con las horas realmente trabajadas Uno de los puntos fundamentales es comprobar que existe correspondencia entre la jornada prevista y el tiempo efectivo de trabajo. Para conseguirlo, las organizaciones deben relacionar los cuadrantes con los registros horarios, las ausencias, las incidencias y las horas extraordinarias. Esta información permite detectar desviaciones y reconocer situaciones recurrentes, como ampliaciones de jornada o necesidades constantes de personal adicional. Además de facilitar el cumplimiento de las obligaciones laborales, este análisis puede contribuir a mejorar la planificación y optimizar los recursos disponibles. 4. Garantizar la trazabilidad de los conceptos salariales La transparencia retributiva va más allá de mostrar el importe final de una nómina. Los complementos asociados a nocturnidad, festivos, horas extraordinarias u otras circunstancias deben poder vincularse con los registros y condiciones que justifican su aplicación. Cuando intervienen herramientas automatizadas, también resulta importante conocer las reglas utilizadas para calcular o determinar determinados conceptos. El objetivo es que tanto la empresa como los trabajadores puedan comprender el origen de las cantidades abonadas y detectar posibles discrepancias. 5. Facilitar el acceso a información laboral actualizada La última recomendación se centra en la disponibilidad de los datos. Los empleados necesitan contar con información clara y actualizada sobre sus horarios, modificaciones de turno, registros de jornada y horas extraordinarias. Centralizar estos elementos en plataformas accesibles permite mejorar la comunicación interna y facilita la comprobación de las condiciones efectivamente aplicadas. Para las compañías, disponer de una visión integrada también simplifica las tareas de supervisión y reduce el riesgo de errores derivados de trabajar con información dispersa. El reto aumenta en las empresas con plantillas complejas La conexión entre planificación, registro horario y retribución adquiere especial importancia en organizaciones que operan en diferentes centros de trabajo, gestionan múltiples convenios colectivos o cuentan con sistemas de turnos variables. En estos entornos, una modificación aparentemente sencilla puede afectar a distintos elementos de la relación laboral, desde los periodos de descanso hasta los complementos salariales o los costes operativos. Por ello, la gestión aislada de horarios, nóminas y fichajes puede dificultar tanto la supervisión como la identificación de posibles inconsistencias. SISQUAL WFM apuesta por integrar estos procesos en sistemas capaces de mantener la información sincronizada y conservar un registro de las decisiones adoptadas. Transparencia, tecnología y confianza: una nueva prioridad para Recursos Humanos La evolución de las obligaciones de información laboral coincide con una transformación tecnológica de los departamentos de Recursos Humanos. La inteligencia artificial, la automatización y los sistemas de planificación avanzada permiten gestionar operaciones cada vez más complejas, pero su utilización también exige mayores garantías de control y explicabilidad. Para las organizaciones, el desafío ya no consiste únicamente en digitalizar procedimientos, sino en asegurar que las herramientas utilizadas sean coherentes con las condiciones laborales y permitan justificar sus resultados. Desde SISQUAL WFM insisten en que las compañías deben avanzar hacia modelos de gestión capaces de conectar las reglas laborales, la planificación, los cambios de jornada y su reflejo en la remuneración. La transparencia laboral deja así de ser una cuestión exclusivamente documental para convertirse en un elemento esencial de la gestión diaria de las personas. En un mercado donde la tecnología desempeña un papel creciente en las decisiones empresariales, disponer de información fiable, accesible y trazable será determinante para reforzar la confianza entre organizaciones y profesionales.
9 Octubre 2026
ESG
Babel identifica el potencial de los agentes autónomos de inteligencia artificial para transformar la prevención del fraude bancario, automatizar investigaciones y detectar amenazas antes de que se materialicen. Sin embargo, la falta de gobernanza y los desafíos regulatorios siguen frenando su adopción. La lucha contra el cibercrimen financiero entra en una nueva etapa marcada por la inteligencia artificial agéntica. Mientras los ciberdelincuentes incorporan herramientas cada vez más sofisticadas para automatizar ataques y desarrollar nuevas modalidades de fraude, las entidades financieras buscan tecnologías capaces de responder con mayor rapidez, precisión y autonomía. En este contexto, Babel, multinacional tecnológica de origen español especializada en transformación digital, ha analizado las oportunidades y los desafíos que plantea la incorporación de agentes inteligentes a los sistemas de prevención del delito financiero. Su informe Babel Banking Radar: Agentic Financial Crime 2026, elaborado junto a Digit Institute, señala que esta tecnología podría transformar profundamente las operaciones de seguridad bancaria, al permitir que determinados procesos de detección, análisis, investigación y documentación se desarrollen de manera autónoma, manteniendo la supervisión humana en las decisiones críticas. El fraude financiero evoluciona más rápido que los sistemas de defensa La digitalización de los servicios bancarios ha facilitado el acceso de millones de personas a productos financieros, pero también ha ampliado las oportunidades de actuación de las organizaciones criminales. Las nuevas amenazas combinan automatización, suplantación de identidades, creación de perfiles sintéticos y operaciones fraudulentas coordinadas que pueden ejecutarse a gran velocidad. Según las estimaciones recogidas por Babel, el fraude facilitado por inteligencia artificial superó los 893 millones de dólares en 2025, mientras que las previsiones apuntan a que podría alcanzar los 40.000 millones de dólares anuales en Estados Unidos durante los próximos años. A ello se suma el impacto de las identidades sintéticas, una modalidad de fraude que combina información real y ficticia para crear perfiles aparentemente legítimos. De acuerdo con las cifras citadas en el análisis, estas prácticas generan pérdidas estimadas de entre 30.000 y 35.000 millones de dólares anuales en el sistema financiero estadounidense. El principal problema para las entidades no es únicamente la sofisticación de los ataques, sino también su volumen. Los departamentos especializados en prevención del fraude deben gestionar enormes cantidades de alertas, muchas de ellas irrelevantes, que requieren tiempo y recursos para su investigación. Marga García, managing director para Sector Banca en Babel, advierte de que algunas entidades registran tasas de falsos positivos superiores al 90%, mientras que determinadas investigaciones pueden prolongarse durante semanas. Esta situación evidencia las limitaciones de los modelos basados exclusivamente en la intervención humana y refuerza la necesidad de incorporar nuevas capacidades tecnológicas. De detectar operaciones sospechosas a anticiparse al delito Una de las principales aportaciones de la IA agéntica es su capacidad para ir más allá de la identificación de comportamientos anómalos. A diferencia de los sistemas tradicionales, que suelen generar alertas para su posterior revisión, los agentes inteligentes pueden analizar información procedente de distintas fuentes, relacionar acontecimientos, desarrollar investigaciones y preparar documentación de manera coordinada. El objetivo es que los profesionales de seguridad financiera dediquen menos tiempo a tareas repetitivas y concentren sus esfuerzos en los casos que requieren mayor criterio y supervisión. Pero el verdadero salto estratégico está en la anticipación. El informe identifica diferentes indicadores que podrían ayudar a los bancos a reconocer actividades fraudulentas antes de que se produzcan pérdidas económicas: Identidades sintéticas: detectar incrementos anómalos en la creación de perfiles que podrían formar parte de campañas de fraude. Evolución de los patrones delictivos: identificar cambios en las técnicas utilizadas por los atacantes respecto a comportamientos históricos. Redes de cuentas mula: descubrir conexiones entre cuentas utilizadas para transferir o encubrir fondos ilícitos. Relaciones sospechosas: analizar vínculos entre usuarios, dispositivos y operaciones mediante grafos de datos. Patrones compartidos entre entidades: reconocer señales de fraude que aparecen simultáneamente en diferentes organizaciones. Apertura masiva de cuentas: identificar aumentos inusuales en la creación de cuentas a través de canales digitales. Estas capacidades permitirían evolucionar desde un modelo de seguridad fundamentalmente reactivo hacia otro orientado a la prevención temprana. La adopción de agentes de IA todavía está lejos de generalizarse Pese a su potencial, la implantación real de sistemas agénticos en el sector financiero continúa siendo limitada. Según los datos de Deloitte TechTrends 2026 citados por Babel, solo el 11% de las organizaciones financieras dispone de agentes de inteligencia artificial operativos en entornos de producción, aunque el 74% prevé incorporarlos durante los próximos dos años. Esta diferencia refleja el interés creciente por la tecnología, pero también las dificultades que afrontan las entidades para trasladar sus proyectos experimentales a sistemas capaces de operar con garantías. La complejidad aumenta especialmente en un sector sometido a estrictas exigencias regulatorias, donde cualquier error puede tener consecuencias económicas, legales y reputacionales. Por ello, Babel considera que la implantación de agentes inteligentes debe abordarse desde una perspectiva integral que combine capacidades tecnológicas, protección de datos, trazabilidad y supervisión. Las claves para llevar la IA agéntica del laboratorio a la banca El análisis propone una arquitectura de despliegue basada en diferentes capacidades complementarias. Entre ellas destaca el razonamiento autónomo, que permite a los agentes interpretar situaciones y decidir qué acciones ejecutar dentro de los límites establecidos. También resulta fundamental incorporar sistemas de memoria y conocimiento que mantengan el contexto de las investigaciones, recuperen información relevante y establezcan relaciones entre diferentes operaciones o entidades. A estas capacidades se suma el acceso controlado a datos operativos, como transacciones, perfiles de clientes, listas de sanciones y otras fuentes utilizadas en la prevención del delito financiero. Otro componente esencial es la orquestación de múltiples agentes, que permite distribuir tareas especializadas y coordinar sus resultados dentro de un mismo proceso de investigación. El modelo debe completarse con mecanismos de privacidad, observabilidad y trazabilidad, capaces de registrar las decisiones adoptadas por los sistemas y facilitar su revisión. Asimismo, los agentes necesitan medidas de autoprotección que permitan detectar comportamientos anómalos, limitar sus propios permisos y detener determinadas operaciones cuando exista un riesgo de seguridad. Cuatro garantías para construir confianza en los agentes autónomos La autonomía de estos sistemas plantea nuevos desafíos para los responsables de ciberseguridad y cumplimiento normativo. Un agente de IA que opera en una entidad bancaria puede acceder a información confidencial, interactuar con diferentes plataformas y ejecutar acciones sin intervención humana constante. Por ello, su incorporación requiere controles especialmente rigurosos. Babel propone cuatro ámbitos de validación antes de autorizar su funcionamiento en entornos financieros: 1. Ciberseguridad. Garantizar que los agentes cuentan con mecanismos de protección adecuados, permisos restringidos y controles frente a accesos indebidos o comportamientos maliciosos. 2. Cumplimiento normativo. Verificar que su funcionamiento se ajusta a las obligaciones regulatorias aplicables, incluidas las exigencias europeas en materia de inteligencia artificial y protección de datos. 3. Evaluación continua. Someter los sistemas a pruebas de seguridad, fiabilidad y resistencia para identificar vulnerabilidades antes y después de su despliegue. 4. Seguridad operativa. Asegurar la monitorización permanente, la capacidad de recuperación y la continuidad de los servicios en entornos críticos. Estas garantías adquieren especial relevancia ante las dificultades actuales de gobernanza. Según los indicadores recopilados en el informe, el 63% de las organizaciones reconoce carecer de estructuras adecuadas para gobernar la IA generativa, mientras que el 95% de los CISO expresa dudas sobre su capacidad para identificar o contener un agente comprometido. Además, únicamente el 17% supervisa las interacciones entre agentes, una limitación que podría incrementar los riesgos a medida que estos sistemas ganen autonomía. Una nueva carrera tecnológica entre atacantes y defensores El desarrollo de la IA agéntica está modificando tanto las estrategias de protección como las capacidades de los ciberdelincuentes. Los atacantes ya exploran modelos basados en agentes coordinados que pueden crear identidades fraudulentas, abrir cuentas y ejecutar operaciones de forma automatizada. Frente a este escenario, las entidades financieras necesitan evolucionar hacia sistemas capaces de identificar amenazas emergentes, relacionar señales dispersas y actuar antes de que los incidentes alcancen una mayor dimensión. Sin embargo, la automatización no elimina la necesidad de supervisión humana. La gestión del riesgo, la interpretación de situaciones complejas y la responsabilidad sobre las decisiones siguen siendo elementos fundamentales. El verdadero valor de la IA agéntica no estará únicamente en investigar más operaciones en menos tiempo, sino en permitir que los equipos de seguridad financiera se anticipen a amenazas que hoy resultan difíciles de detectar. Para la banca, el reto ya no consiste solo en incorporar inteligencia artificial, sino en desplegarla con garantías suficientes para convertir su autonomía en una ventaja real frente al cibercrimen.
8 Octubre 2026
ESG
El aeropuerto empieza a convertirse también en oficina. La Terminal T4 del Aeropuerto Adolfo Suárez Madrid-Barajas incorpora desde ahora seis cabinas privadas e insonorizadas destinadas a pasajeros que necesiten trabajar durante sus desplazamientos. La instalación ha sido desarrollada por Pôdo y supone el primer arrendamiento realizado por Aena para la implantación de cabinas privadas de trabajo en un aeropuerto español. La iniciativa busca dar respuesta a una realidad cada vez más habitual entre profesionales que viajan: aprovechar escalas y tiempos de espera para conectarse a una reunión, responder correos, realizar una videollamada o simplemente disponer de un lugar tranquilo para concentrarse. Seis cabinas en la zona de embarque Los nuevos espacios se encuentran dentro de la zona de embarque de la T4 y están distribuidos en dos grupos de tres cabinas. El primero está ubicado entre las puertas J40 y J41, mientras que el segundo se encuentra entre las J58 y J59. Cada zona dispone de dos cabinas individuales y una de mayor capacidad para uso grupal, permitiendo adaptarse tanto al trabajo individual como a reuniones o conversaciones que requieren mayor privacidad. Las cabinas incorporan conexión wifi privada, ventilación continua, iluminación interior regulable y un sistema de bloqueo automático entre usos. El objetivo es crear un entorno aislado del movimiento y el ruido habitual de una terminal, especialmente para aquellas tareas en las que la privacidad o la concentración resultan importantes. El trabajo también se mueve La expansión del teletrabajo y de los modelos híbridos está modificando no solo cuándo se trabaja, sino también dónde. En España, más de 3,2 millones de personas teletrabajan, mientras que alrededor de una cuarta parte de los profesionales utiliza esta modalidad de manera total o parcial, según los datos recogidos por la compañía. Los viajes profesionales añaden una nueva dimensión a esta transformación. Aeropuertos, estaciones y otros grandes puntos de tránsito concentran cada día a miles de personas que continúan conectadas a su actividad laboral durante sus desplazamientos. Uno de los principales obstáculos es precisamente el entorno. Según los datos citados por Pôdo, el 59% de los trabajadores identifica el ruido como la mayor distracción cuando trabaja en espacios compartidos. Una terminal aeroportuaria puede disponer de zonas de descanso, restauración o salas de espera, pero encontrar un espacio adecuado para mantener una videollamada confidencial o participar en una reunión continúa siendo más complicado. Reservar una oficina durante una escala El funcionamiento de las cabinas sigue un modelo bajo demanda. Los pasajeros pueden acceder mediante la aplicación de Pôdo o utilizando un quiosco de pago. El proceso incluye reserva, pago digital y facturación automática, sin necesidad de disponer de una membresía o utilizar llaves físicas. El usuario puede así contratar una cabina cuando la necesite y únicamente durante el periodo que vaya a utilizarla. Este tipo de soluciones introduce un modelo similar al de otros servicios asociados a la movilidad: en lugar de disponer permanentemente de un espacio de trabajo, el profesional accede a él en función del momento y del lugar en el que lo necesita. Madrid-Barajas, un escaparate para el trabajo en movilidad La elección del Aeropuerto Adolfo Suárez Madrid-Barajas supone un paso relevante para este modelo debido al volumen de viajeros que concentra. El aeropuerto madrileño registró 68,2 millones de pasajeros durante 2025 y gestiona más de 1.100 vuelos diarios, convirtiéndose en uno de los grandes puntos de conexión aérea europeos y en un lugar especialmente relevante para viajeros de negocios. Para Ramón Pau Tomás, cofundador de Pôdo, la llegada a Madrid-Barajas permite trasladar este concepto a uno de los entornos donde la movilidad profesional resulta más evidente. La compañía busca que los usuarios puedan encontrar un espacio preparado para trabajar independientemente del lugar en el que se encuentren y sin depender de instalaciones permanentes. De la oficina fija al espacio bajo demanda La apertura en la T4 forma parte de una estrategia de expansión que ya ha llevado las cabinas de Pôdo a diferentes entornos de alta afluencia. Con Madrid-Barajas, la compañía alcanza ocho ubicaciones activas en España, repartidas entre Madrid, Barcelona, Málaga y Bilbao. Su red ya está presente en espacios como universidades, centros comerciales, clínicas y estaciones. La incorporación de los aeropuertos amplía ahora ese modelo a uno de los escenarios más vinculados al trabajo en movilidad. La oficina híbrida empieza así a trascender incluso al hogar y a la sede corporativa. Estaciones, aeropuertos y otros espacios de tránsito comienzan a formar parte de una nueva infraestructura laboral en la que el lugar de trabajo puede reservarse únicamente durante los minutos en los que se necesita.
7 Octubre 2026
ESG
Los ciberdelincuentes utilizan códigos QR para trasladar el ataque desde ordenadores corporativos protegidos hasta teléfonos móviles, donde las empresas pueden tener menor capacidad de supervisión. ESET alerta del riesgo para las credenciales, las sesiones y los sistemas de autenticación. Los códigos QR se han convertido en una herramienta habitual para acceder rápidamente a documentos, realizar pagos, consultar información o iniciar diferentes procesos digitales. Esa normalización también está siendo aprovechada por los ciberdelincuentes para desarrollar campañas de phishing más difíciles de identificar. Durante la primera mitad de 2026, los códigos QR maliciosos estuvieron presentes en el 11% de los correos electrónicos de phishing detectados, según los datos recogidos en el ESET Threat Report H1 2026. Esta modalidad de ataque, conocida como quishing —QR phishing—, introduce además un problema particular para las empresas: permite que un ataque iniciado en un ordenador corporativo termine ejecutándose desde un teléfono móvil personal o no gestionado por la organización. Del ordenador de empresa al teléfono móvil El mecanismo puede resultar aparentemente inofensivo. Un empleado recibe un correo que le invita a escanear un QR para consultar una nómina, firmar un documento, actualizar una contraseña o completar una verificación de seguridad. Aunque el mensaje haya llegado a un equipo protegido por las soluciones de seguridad corporativas, el usuario normalmente utiliza la cámara de su smartphone para leer el código. Es en ese momento cuando la interacción abandona potencialmente el entorno controlado por la empresa y pasa al dispositivo móvil, que puede no disponer de las mismas herramientas de detección, monitorización y protección. Esta separación entre dispositivos ofrece a los atacantes una oportunidad para intentar esquivar algunas de las barreras desplegadas tradicionalmente alrededor del correo electrónico corporativo. El enlace desaparece detrás de una imagen Una de las particularidades del quishing es que el usuario no ve directamente la dirección a la que está siendo enviado. A diferencia de un correo de phishing convencional, donde puede aparecer un enlace sospechoso, en estos ataques la URL queda integrada en la información visual contenida en el código QR. Esto dificulta que la persona pueda comprobar de antemano el dominio de destino y también puede complicar su análisis por parte de determinados sistemas de seguridad. Los atacantes pueden añadir todavía más capas de ocultación. Los códigos pueden aparecer integrados en archivos PDF, fotografías u otros documentos, mientras que las direcciones de destino pueden pasar previamente por servicios de acortamiento de URL. Además, estos mensajes pueden contener muy poco texto, eliminando algunas señales tradicionalmente asociadas al phishing, como errores de escritura, direcciones web extrañas o enlaces fácilmente identificables. Josep Albors, responsable de Investigación y Concienciación de ESET España, advierte de que esta combinación permite a los atacantes mejorar el camuflaje de las campañas y reducir algunos de los indicios que históricamente han ayudado a reconocer comunicaciones fraudulentas. Mucho más que robar una contraseña El objetivo del quishing tampoco se limita a conducir al usuario hasta una página falsa para obtener sus credenciales. Según ESET, algunas campañas están diseñadas para capturar tokens de autenticación multifactor (MFA), lo que puede permitir a un atacante apropiarse de una sesión válida incluso cuando la cuenta dispone de una capa adicional de autenticación. Otros ataques buscan instalar malware o convencer al usuario para que descargue aplicaciones desde fuentes distintas a las tiendas oficiales. Existe incluso la posibilidad de que el QR no abra ninguna página fraudulenta. El código puede activar directamente una aplicación legítima ya instalada en el dispositivo —por ejemplo, relacionada con redes sociales, pagos u otros servicios— y aprovechar determinadas acciones configuradas previamente para desarrollar el engaño. Esta variedad convierte al código QR en algo más que un sustituto de los enlaces tradicionales: puede funcionar como puerta de entrada a diferentes tipos de acciones maliciosas. Las identidades corporativas, un objetivo especialmente valioso El impacto puede aumentar considerablemente cuando las credenciales comprometidas pertenecen a una cuenta profesional. Si el atacante consigue hacerse con una identidad corporativa o secuestrar una sesión activa, podría acceder, en función de sus permisos, al correo electrónico, plataformas cloud, documentos, aplicaciones empresariales y otros recursos internos. El compromiso de una cuenta también puede servir para ampliar el ataque. Una vez dentro de una dirección corporativa legítima, los ciberdelincuentes pueden utilizarla para dirigirse a compañeros, proveedores o clientes. Los nuevos mensajes llegan entonces desde una identidad conocida, aumentando las posibilidades de que sus destinatarios confíen en ellos. El quishing puede convertirse así en el primer paso de una cadena de ataques más amplia dentro y fuera de la organización. Cómo protegerse frente a los códigos QR maliciosos La creciente presencia de esta técnica obliga a ampliar las estrategias tradicionales de prevención del phishing. ESET recomienda que las empresas incorporen específicamente los códigos QR a sus programas de formación y simulaciones de phishing, especialmente cuando solicitan iniciar sesión, modificar una contraseña, autenticar una cuenta, consultar documentación o realizar una acción con carácter urgente. Ante una petición inesperada procedente aparentemente de un contacto conocido, resulta recomendable comprobar su legitimidad mediante otro canal y utilizando datos de contacto obtenidos independientemente del propio mensaje. La protección también debe extenderse a los smartphones utilizados para trabajar. Las herramientas de gestión de dispositivos móviles (MDM) permiten establecer políticas corporativas y verificar unos requisitos mínimos de seguridad, mientras que las soluciones específicas para dispositivos móviles pueden contribuir a bloquear páginas maliciosas y otras amenazas. A ello se suman otras medidas como disponer de herramientas de seguridad de correo capaces de analizar códigos QR, mantener sistemas y aplicaciones actualizados y utilizar métodos de autenticación multifactor resistentes al phishing para las cuentas especialmente sensibles. Aplicar el principio de mínimo privilegio, limitar los accesos únicamente al tiempo necesario y monitorizar comportamientos anómalos también puede reducir el alcance de una posible intrusión. El phishing salta de pantalla La evolución del quishing muestra cómo los ciberdelincuentes están adaptando técnicas conocidas a los hábitos digitales de los usuarios. El problema no reside únicamente en que un QR pueda esconder un enlace malicioso. El verdadero cambio está en la capacidad de hacer que un ataque abandone el dispositivo corporativo protegido y continúe en otro entorno sobre el que la empresa puede tener mucha menos visibilidad. Con los códigos QR ya presentes en el 11% de los correos de phishing detectados por ESET durante la primera mitad del año, proteger la identidad digital del empleado implica mirar más allá del ordenador: el teléfono móvil también forma parte de la superficie de ataque.
6 Octubre 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas