Rincón del CISO
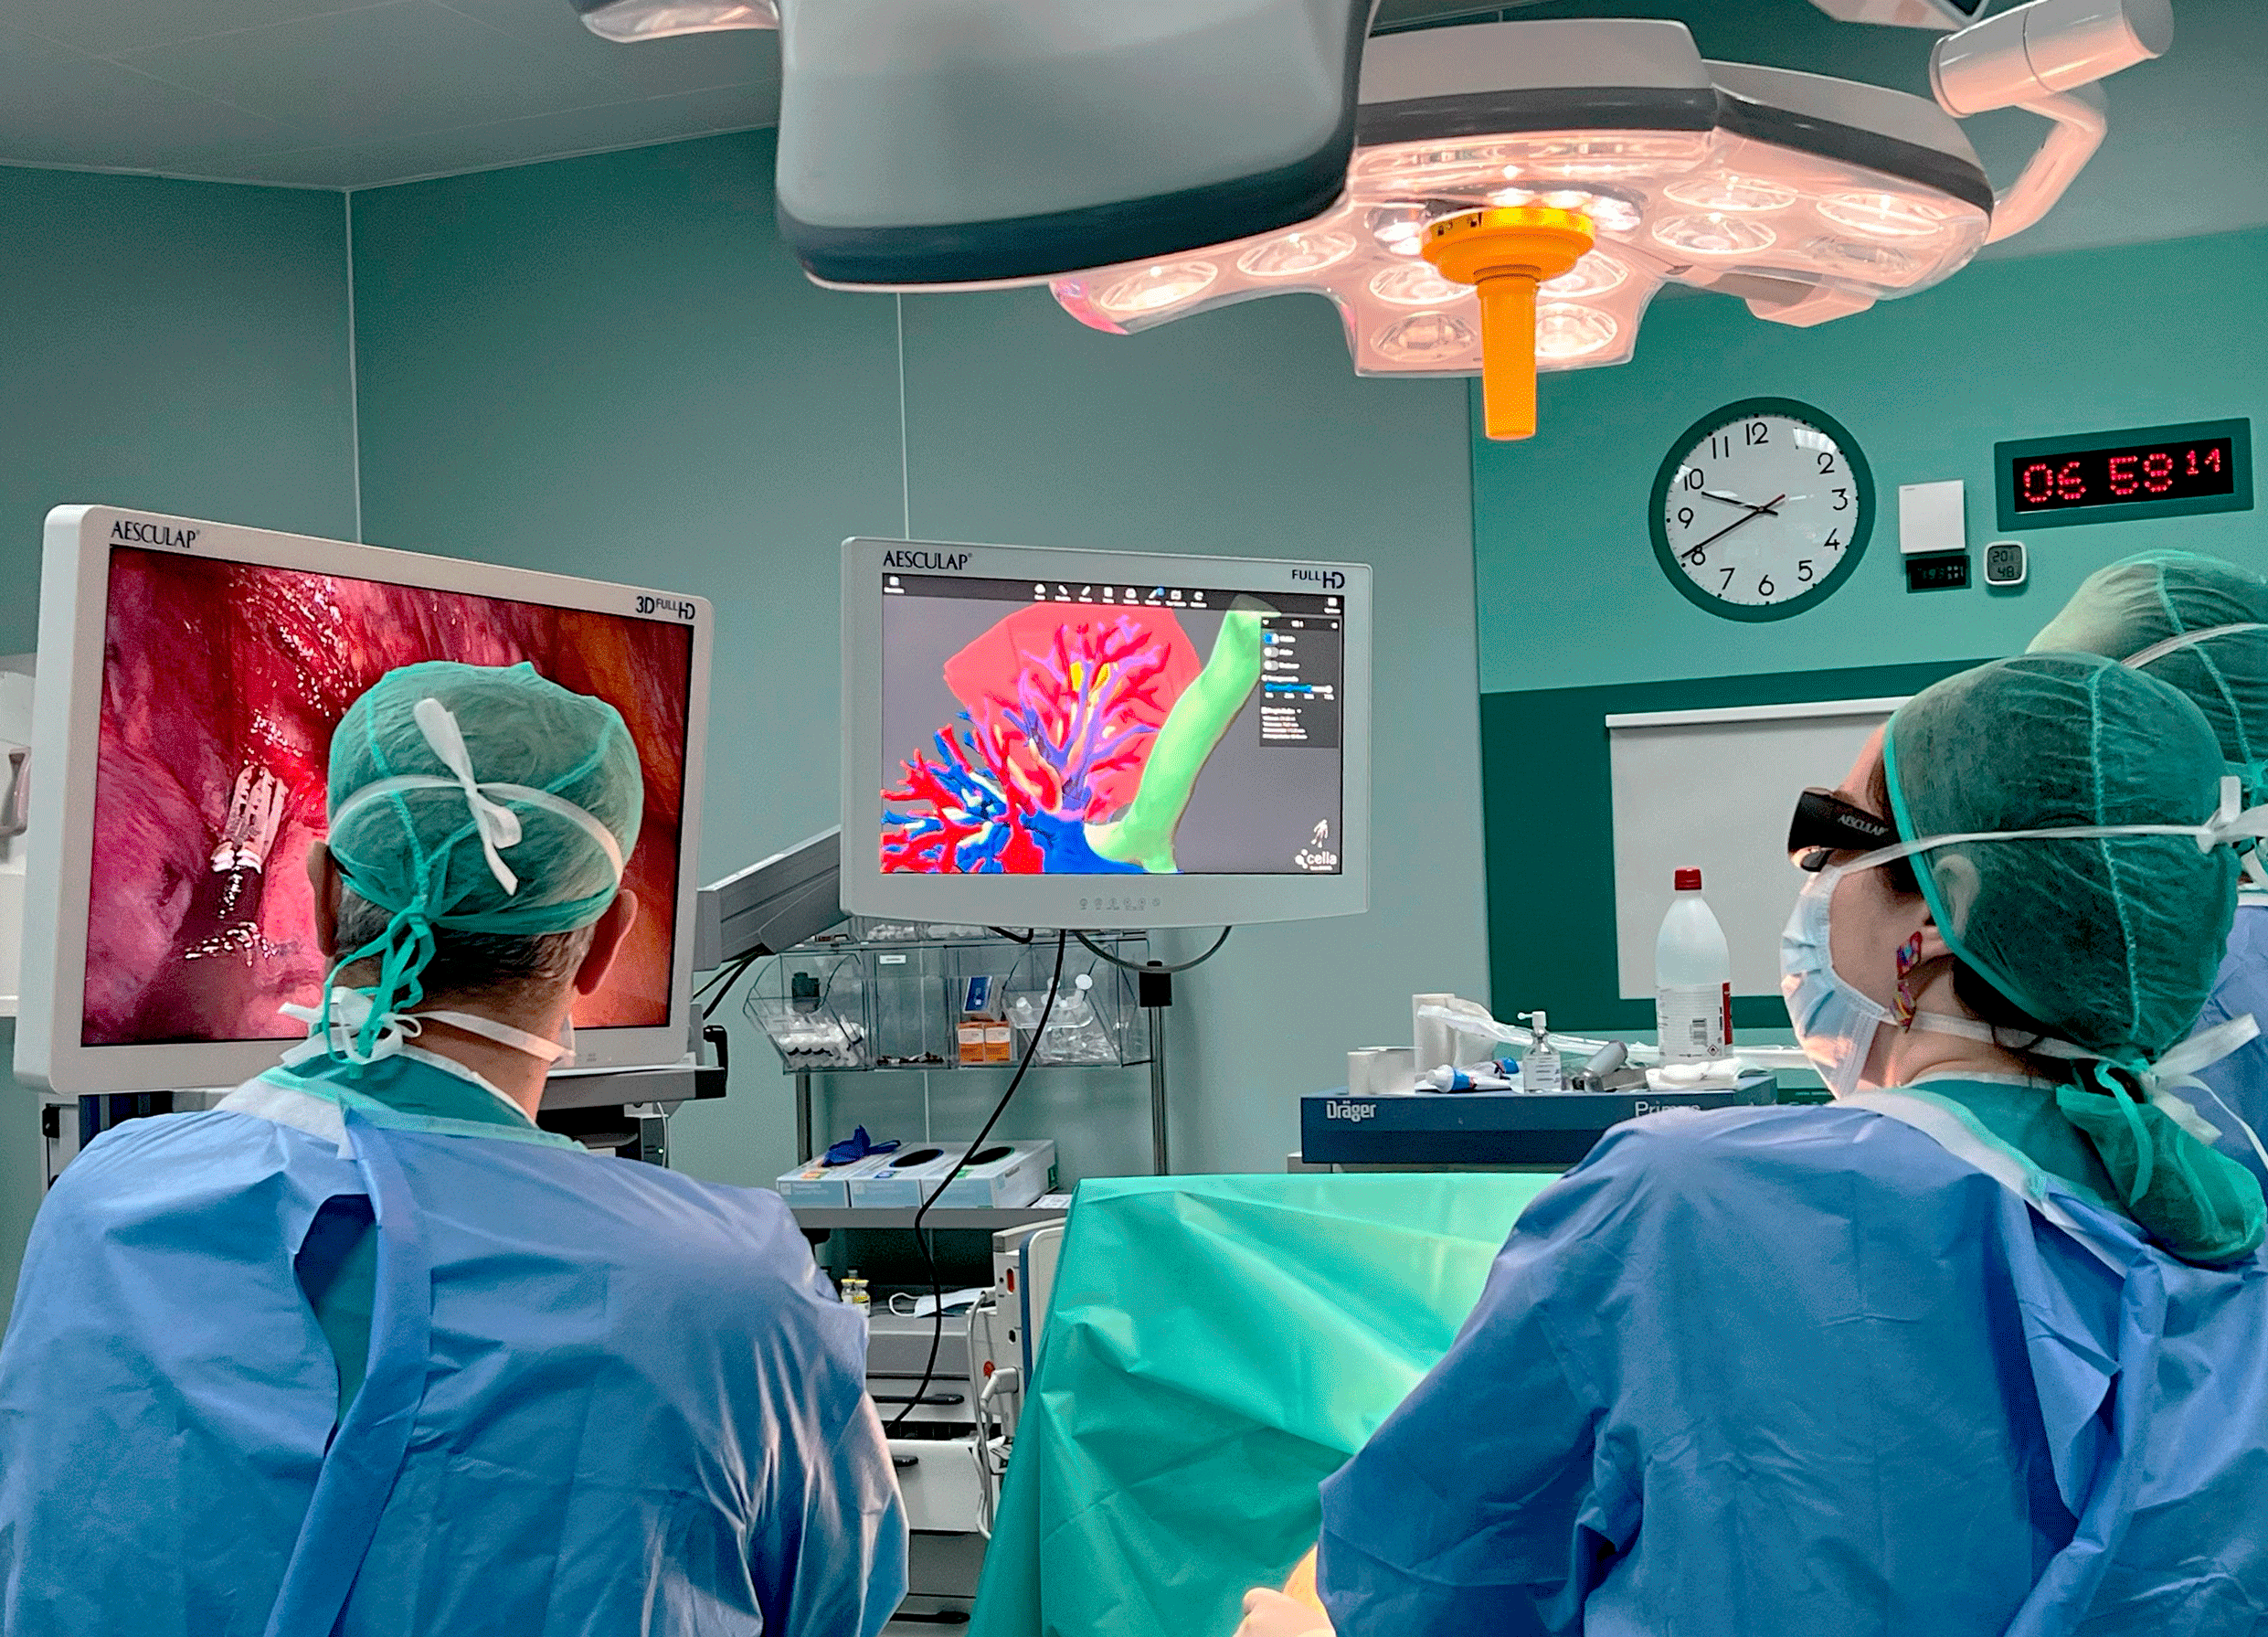
La precisión quirúrgica da un salto gracias a la alianza entre la española Cella Medical Solutions y la multinacional B. Braun, que permitirá integrar modelos anatómicos 3D en operaciones laparoscópicas complejas en hospitales españoles. La cirugía de alta complejidad da un paso decisivo hacia la personalización y la precisión con el acuerdo entre Cella Medical Solutions y B. Braun, centrado en la integración de modelos anatómicos 3D del paciente en tiempo real durante intervenciones quirúrgicas mínimamente invasivas. Esta colaboración fusiona dos tecnologías que hasta ahora operaban por separado: la planificación preoperatoria en 3D y los sistemas de laparoscopia, logrando una sinergia que permite al cirujano visualizar la anatomía interna del paciente proyectada en directo durante la intervención. El uso de estas reconstrucciones tridimensionales —generadas a partir de TC, RM o PET— mejora la toma de decisiones clínicas, anticipa complicaciones y refuerza la seguridad del procedimiento. Todo ello se traduce en menos riesgo, recuperación más rápida y uso más eficiente de los recursos hospitalarios. Según estudios publicados en revistas médicas como World Journal of Gastrointestinal Surgery o Journal of Endourology, esta tecnología contribuye a reducir hasta un 17,4 % el tiempo quirúrgico y disminuir en un 15,9 % la pérdida de sangre durante la operación. “La cirugía empieza mucho antes de la primera incisión. Poder estudiar la anatomía del paciente con antelación y definir el abordaje más adecuado marca una gran diferencia en los resultados”, explica Darío García, CEO de Cella Medical Solutions. Por su parte, Christoph Müller, consejero delegado de B. Braun España, destaca que “la planificación 3D ofrece una nueva forma de abordar intervenciones complejas, con cirugías más precisas, personalizadas y seguras”. El acuerdo entró en vigor a principios de junio de 2025, y las primeras implementaciones en hospitales españoles están previstas para los próximos meses. Un paso firme hacia una medicina más inteligente, mínimamente invasiva y centrada en el paciente.
25 Junio 2025
Rincón del CISO
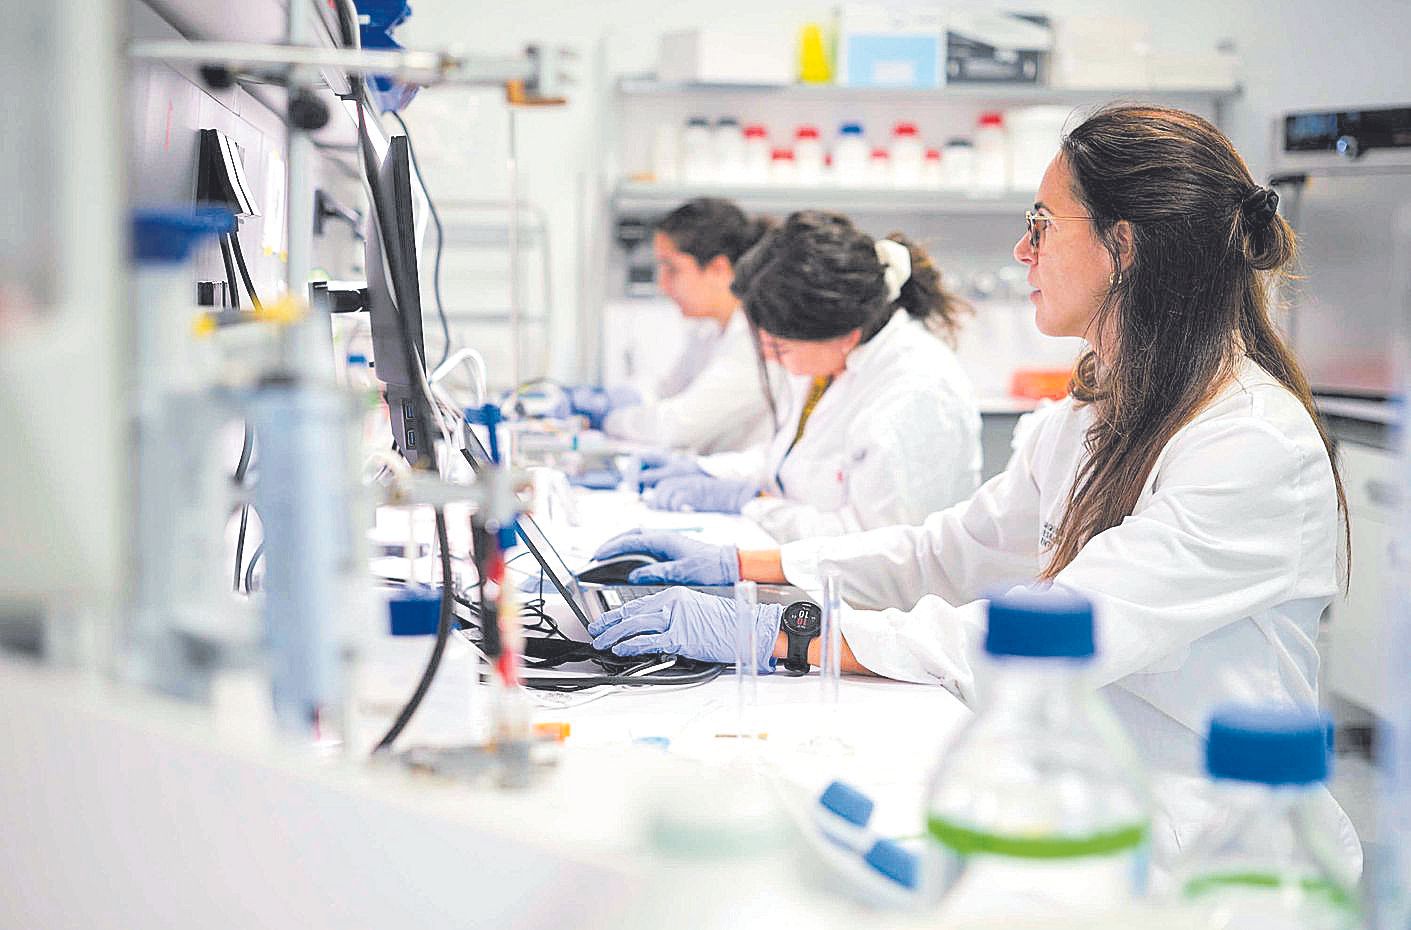
Un equipo de investigación en Canarias multiplica por diez el rendimiento de un algoritmo de defensa frente a ataques cuánticos. Investigadores del ARQUIMEA Research Center, ubicado en Canarias, han logrado una mejora significativa en el rendimiento de uno de los algoritmos considerados clave para la era post-cuántica: FrodoKEM, una alternativa resistente a los ataques que podría generar la computación cuántica en el futuro. El equipo ha conseguido una implementación del algoritmo sobre FPGA (circuitos programables) que multiplica por diez su rendimiento respecto a soluciones tradicionales basadas en software. El avance se enmarca en la carrera global por desarrollar mecanismos de protección ante las amenazas que plantearán los ordenadores cuánticos, aún en fase de desarrollo, pero con un potencial disruptivo considerable. Criptografía post-cuántica: un nuevo estándar de seguridad Actualmente, la mayoría de nuestras comunicaciones, sistemas bancarios, infraestructuras críticas y dispositivos digitales dependen de esquemas criptográficos que podrían volverse vulnerables cuando los ordenadores cuánticos alcancen un nivel suficiente de capacidad operativa. Ante este panorama, instituciones, gobiernos y centros de I+D trabajan ya en soluciones de criptografía post-cuántica: algoritmos diseñados para resistir futuros ataques cuánticos, pero implementables con la tecnología actual. En este contexto, el desarrollo realizado en Canarias combina un enfoque de co-diseño hardware/software. Utiliza un procesador RISC-V junto con aceleradores especializados para operaciones complejas como la multiplicación de matrices o el muestreo gaussiano, elementos esenciales del algoritmo FrodoKEM. El resultado es una arquitectura más eficiente, segura y fácilmente integrable en sistemas sensibles sin necesidad de optimizaciones a nivel de compilador. Tecnología adaptable para escenarios críticos Uno de los aspectos destacados de esta solución es su capacidad para integrarse en entornos donde la criptoagilidad —la posibilidad de cambiar de algoritmo criptográfico sin afectar al rendimiento del sistema— es clave. Esta cualidad la hace especialmente útil para sistemas de defensa, telecomunicaciones o infraestructuras públicas que requieren una protección robusta y flexible frente a amenazas emergentes. Canarias, nodo estratégico en innovación disruptiva El avance refuerza el papel de Canarias como uno de los polos de innovación tecnológica más activos en el ámbito de la ciberseguridad avanzada y la soberanía tecnológica. A su vez, subraya la importancia de seguir integrando este tipo de desarrollos dentro de estrategias nacionales y europeas para anticipar los retos que plantea la transformación tecnológica impulsada por la computación cuántica.
24 Junio 2025
Rincón del CISO
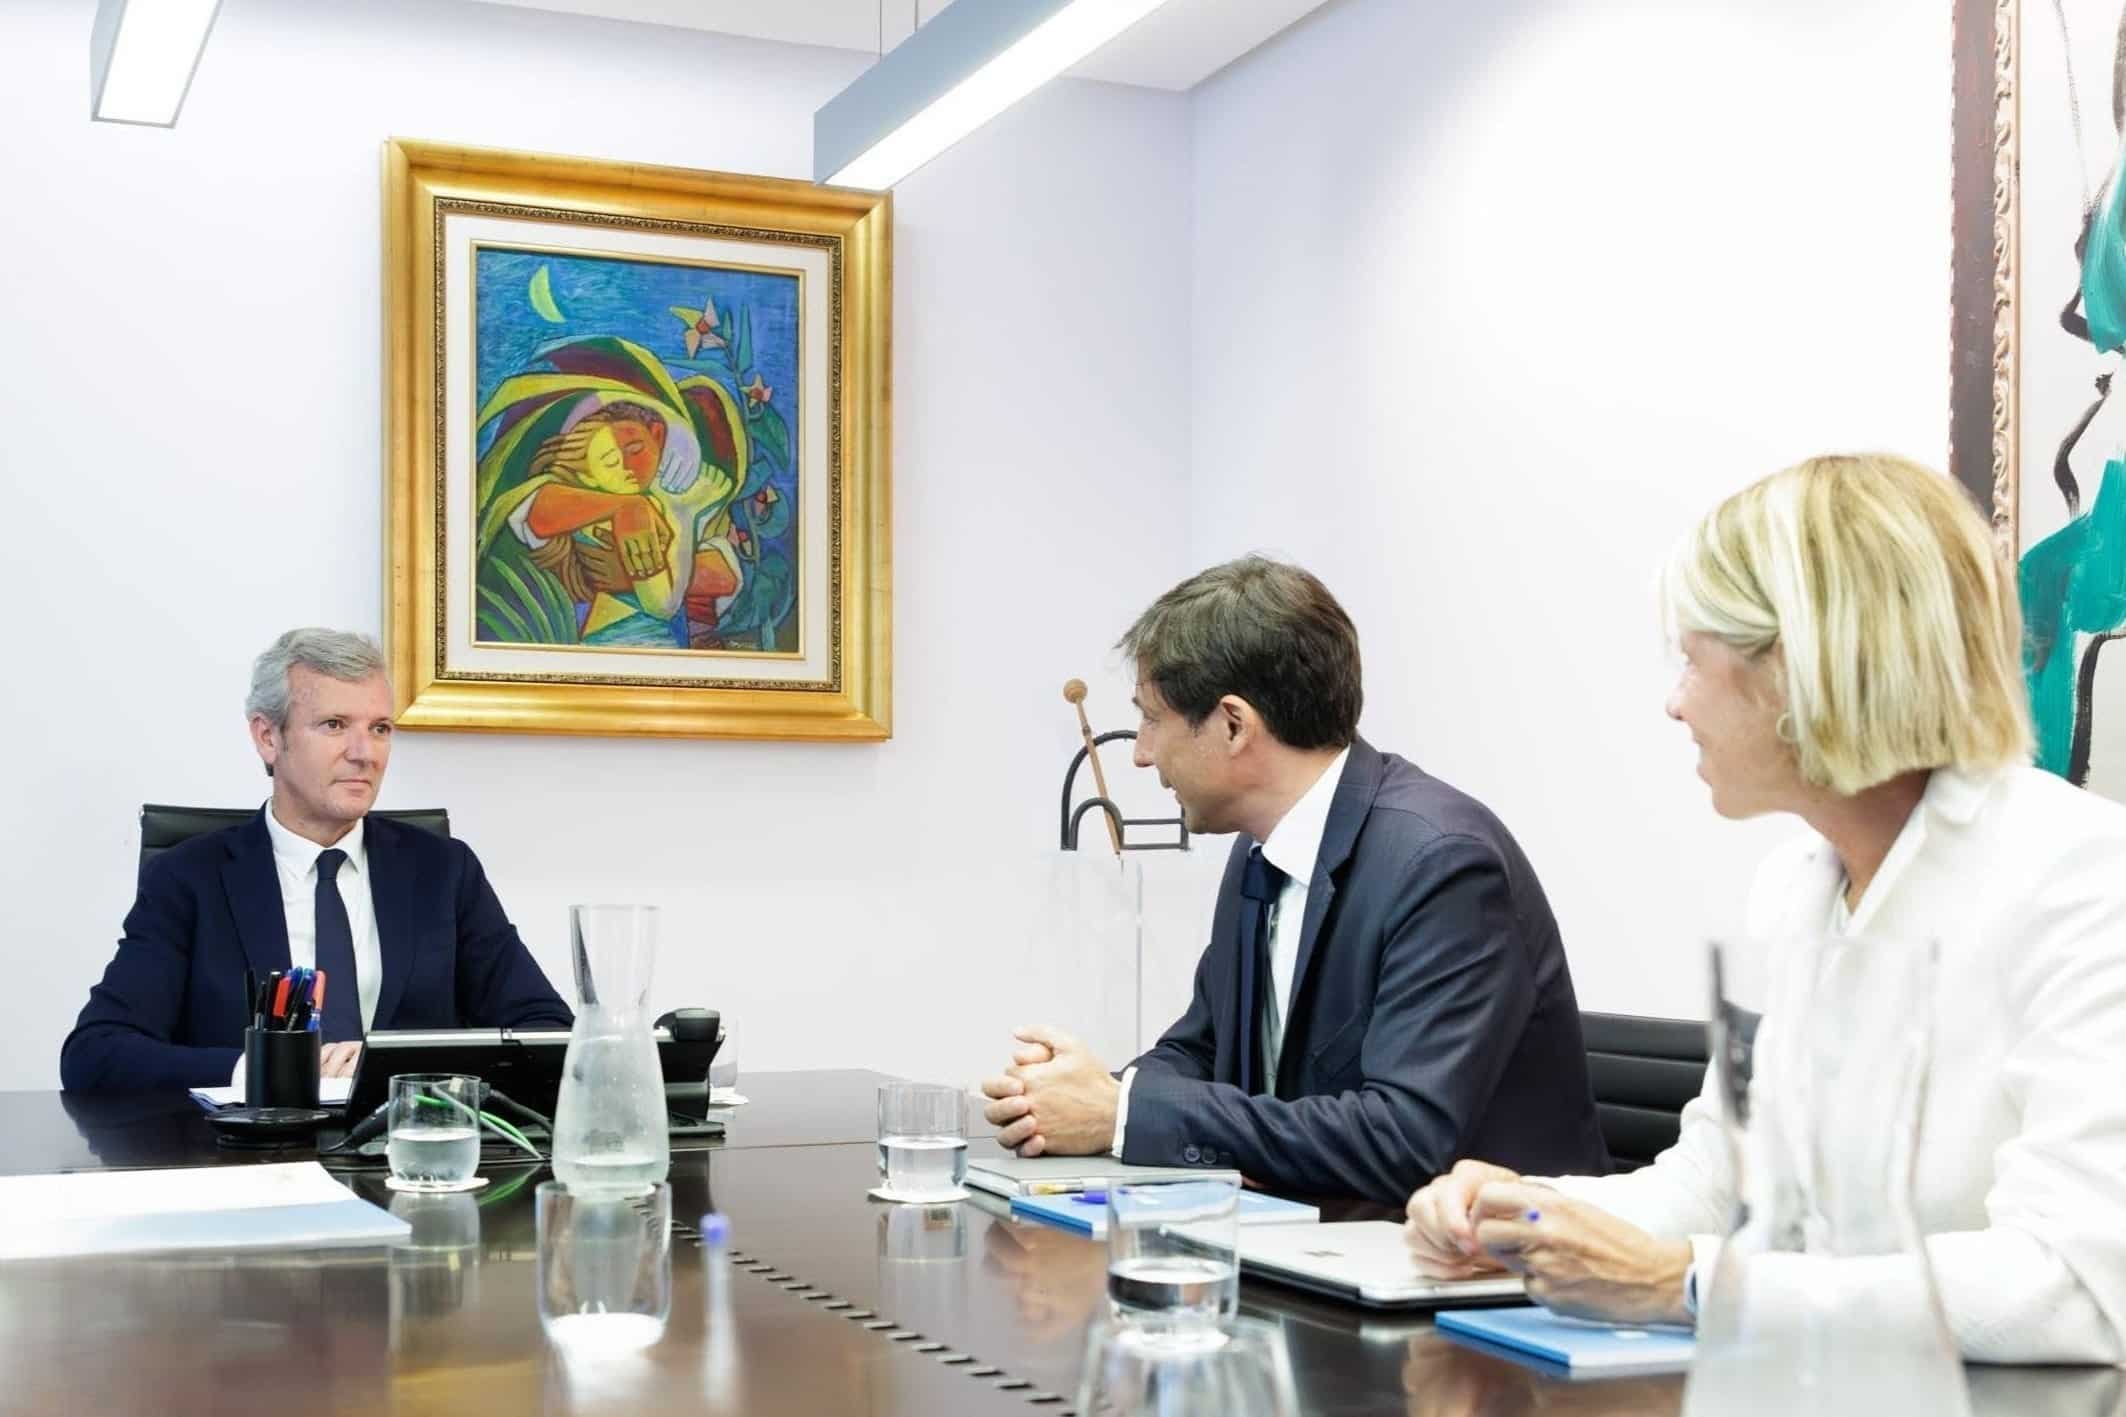
La Xunta de Galicia refuerza su apuesta por una Inteligencia Artificial ética, responsable y centrada en las personas, en colaboración con Microsoft España. El presidente gallego, Alfonso Rueda, y el presidente de Microsoft España, Paco Salcedo, se han reunido este miércoles para avanzar en el despliegue de soluciones de IA aplicadas a la administración pública. El objetivo compartido: mejorar la eficiencia de los servicios públicos, acelerar procesos en sectores clave como la salud y garantizar al mismo tiempo la seguridad y privacidad de los datos. Uno de los focos más destacados es la aplicación de IA en el ámbito sanitario, donde ya se están utilizando algoritmos para facilitar el acceso a información médica y apoyar la toma de decisiones clínicas. Esta iniciativa se enmarca en el protocolo de colaboración firmado hace un año entre ambas entidades, que contempla el desarrollo conjunto de soluciones tecnológicas con impacto social. Además, se suma a otros acuerdos previos como el impulso del Nodo Galego de Ciberseguridade CIBER.gal y el plan de capacitación en IA para 45.000 jóvenes desempleados gallegos. Desde la Xunta y Microsoft han reafirmado su compromiso con un modelo de IA que potencie la transformación digital, fomente la innovación en Galicia y fortalezca el tejido productivo local, especialmente entre las empresas y administraciones públicas. "La inteligencia artificial debe ser una herramienta al servicio del ciudadano, que optimice recursos y mejore la vida de las personas sin perder de vista los principios éticos y la protección de datos", ha destacado Alfonso Rueda durante el encuentro.
23 Junio 2025
Rincón del CISO
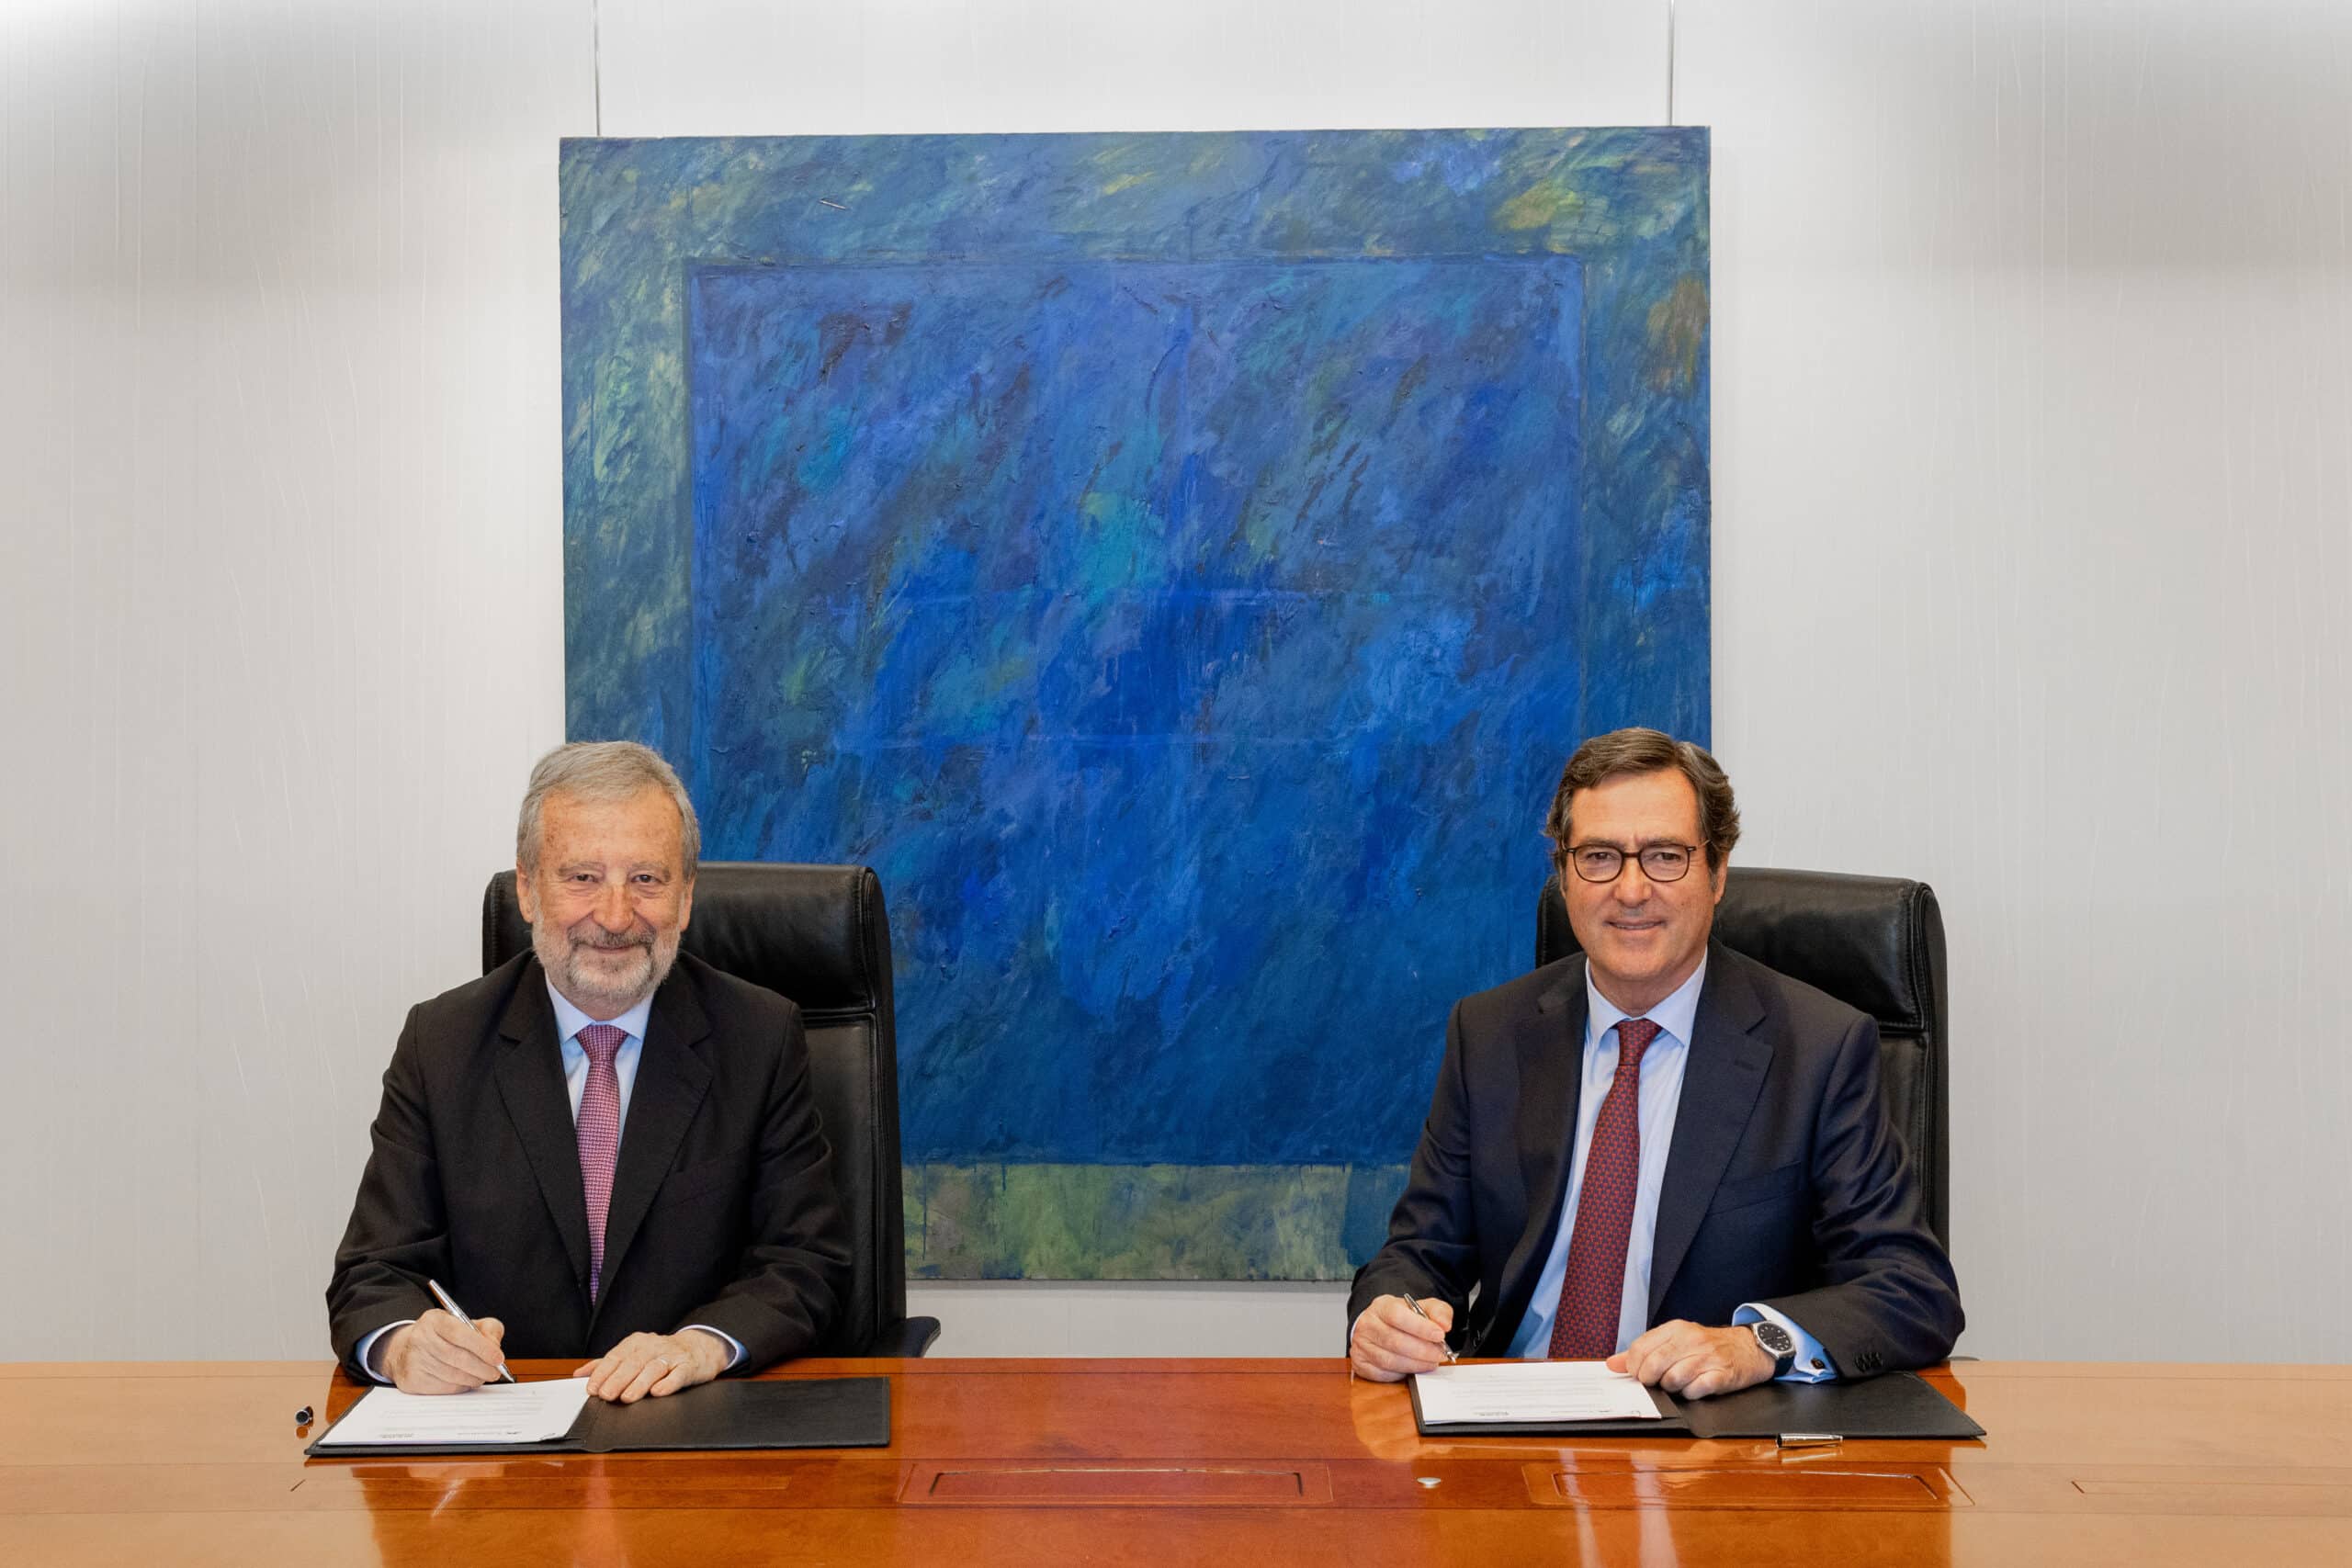
CaixaBank y la CEOE han renovado y ampliado su compromiso con el crecimiento del tejido empresarial español mediante el lanzamiento de una ambiciosa línea de financiación por valor de 45.000 millones de euros, un incremento de 5.000 millones respecto al año anterior. Esta colaboración, que cumple una década desde su inicio en 2015, pone el foco en impulsar a las pequeñas y medianas empresas, fijando como objetivo que al menos el 75% de los beneficiarios sean pymes. El acuerdo fue suscrito este 19 de junio por Tomás Muniesa, presidente de CaixaBank, y Antonio Garamendi, presidente de la CEOE, quienes destacaron su relevancia en un momento de transformación para el tejido empresarial, marcado por desafíos en sostenibilidad, digitalización y competitividad global. “Las empresas y empresarios son un motor esencial para el progreso económico y social. Por eso, en CaixaBank renovamos nuestro compromiso con ellos facilitando el acceso a financiación, promoviendo la sostenibilidad y apostando por la digitalización como ejes estratégicos del crecimiento”, afirmó Muniesa durante la firma. Por su parte, Garamendi subrayó que “el acceso a la financiación es el primer paso para lanzar y consolidar un proyecto empresarial, especialmente en el caso de las pymes. En un contexto incierto, es clave reforzar las alianzas que permitan dotar a las empresas de los recursos necesarios para avanzar en digitalización y sostenibilidad”. Diez años de colaboración y más de 170.000 millones movilizados En la última década, la alianza entre CaixaBank y CEOE ha canalizado más de 170.000 millones de euros hacia el tejido empresarial español, consolidándose como un instrumento clave para el desarrollo de iniciativas empresariales en todo el territorio. Uno de los pilares del acuerdo es la capilaridad de CaixaBank, que cuenta con 214 centros especializados en empresas y un equipo de más de 2.300 profesionales expertos en asesoramiento financiero. Esta infraestructura permite a la entidad ofrecer soluciones adaptadas a las distintas necesidades del ecosistema empresarial, desde microempresas hasta grandes corporaciones. La nueva línea de financiación se presenta como un catalizador para la innovación, la creación de empleo y la expansión internacional de las empresas, y forma parte de una visión compartida por ambas instituciones para impulsar un modelo económico más competitivo, moderno y sostenible. CaixaBank y CEOE se consolidan así como aliados estratégicos en la transformación del tejido empresarial español, reforzando su papel como impulsores de un crecimiento económico más inclusivo, resiliente y orientado al futuro.
20 Junio 2025
Rincón del CISO
Una nueva propuesta integral ha llegado al mercado para guiar a las empresas en la adaptación a la legislación europea sobre inteligencia artificial, conocida como AI Act, que entró en vigor en agosto de 2024 y establece requisitos estrictos para el uso ético y responsable de la IA. La normativa obliga a todas las organizaciones que operan en la Unión Europea a cumplir con obligaciones progresivas, incluyendo la eliminación de sistemas que usen prácticas prohibidas y la implementación de planes de concienciación y formación. Desde agosto de 2025, las exigencias se centran especialmente en los sistemas de inteligencia artificial de propósito general, como los modelos extensos de lenguaje (LLM), capaces de simular la interacción humana mediante el procesamiento masivo de datos. El calendario legal prevé que en agosto de 2026 todas las compañías deberán haber adoptado medidas para cumplir con los estándares de seguridad, ética y transparencia, especialmente en sistemas considerados de alto riesgo. Este nuevo enfoque metodológico ayuda a las organizaciones a evaluar el nivel de vulnerabilidad ética de sus sistemas de IA, a identificar sus obligaciones legales y a implementar acciones concretas que aseguren el cumplimiento sin comprometer la innovación y competitividad. El proceso incluye un análisis detallado de los sistemas de IA existentes, la definición de itinerarios personalizados para su gobernanza y el despliegue de herramientas técnicas que mejoran la trazabilidad y la transparencia. Además, las empresas pueden acceder al primer Certificado de Transparencia Algorítmica en España, avalado por la OCDE, que garantiza la conformidad con la regulación europea en sistemas de riesgo bajo y alto. También se ha desarrollado un Certificado de Neutralidad para reforzar el compromiso con la ética en el desarrollo y uso de la inteligencia artificial. Expertos en estrategia y gobierno de IA subrayan que el principal reto para las organizaciones ha sido transformar la normativa en prácticas tangibles, apoyándose en tecnología avanzada y promoviendo un cambio cultural en la gestión de la IA. La transparencia algorítmica, por su parte, se destaca como clave para construir confianza y diferenciarse en un mercado cada vez más regulado y exigente.
19 Junio 2025
Rincón del CISO
En plena escalada de ciberataques y sofisticación del crimen digital, los cajeros automáticos siguen siendo uno de los puntos más vulnerables en el ecosistema bancario. Frente a esta realidad, un nuevo informe técnico recopila y analiza las 50 variantes de malware más peligrosas que han afectado a las entidades financieras en las últimas décadas. Se trata de la Guía de Malware para la Banca, elaborada por un equipo especializado en ciberseguridad bancaria, que documenta el comportamiento, el origen, el impacto y los métodos de propagación de este tipo de software malicioso. Cada entrada del documento ofrece información clave para comprender cómo han evolucionado estas amenazas y por qué siguen representando un riesgo crítico para la integridad de los sistemas financieros. Entre las variantes más relevantes se encuentran: Skimer, el primer malware orientado a cajeros automáticos, descubierto en Rusia en 2009. Carbanak, Anunak y Cobalt, protagonistas de ciberataques coordinados con un coste estimado de más de 1.000 millones de dólares en pérdidas. Ploutus, uno de los más extendidos, con más de 75.000 cajeros comprometidos globalmente. FixS, identificado en México en 2023, considerada la última gran familia documentada de malware para ATMs. FastCash, con una nueva variante activa desde octubre de 2024. Tyupkin, especialmente peligroso por su capacidad de forzar la dispensación de efectivo. Metel, que destaca por su capacidad de infiltrarse sin ser detectado durante largos periodos. Cutlet Maker, valorado por los ciberdelincuentes por su facilidad de uso y automatización. El documento está orientado a responsables de ciberseguridad, entidades financieras y agencias de cumplimiento que buscan reforzar sus estrategias de protección, especialmente ante ataques que combinan ingeniería social, manipulación física y explotación de vulnerabilidades técnicas. “A día de hoy, la mejor protección de un cajero automático frente a este tipo de software se basa en reducir la superficie de ataque a la mínima expresión mediante un enfoque de confianza cero. Dada la evolución de la programación, las variantes pueden ser numerosas y, muchas veces, difíciles de detectar. Por eso, vigilar, entender cómo operan los malhechores y estar preparados para atajar este problema es fundamental. Esperamos que esta guía resulte útil para sentar las bases de la ciberseguridad en evolución”, explica Néstor Santolaya Bea, cybersecurity product expert y autor de la guía. Este compendio se posiciona como un recurso esencial para anticiparse a nuevas oleadas de ataques, entender el pasado reciente de la amenaza y adaptar la defensa digital a un panorama en constante transformación.
18 Junio 2025
Rincón del CISO
Un nuevo informe de UpSlide revela un problema crítico en la gestión tecnológica de la banca de inversión: el despilfarro masivo en software infrautilizado y redundante, incluso en plena ola de recortes presupuestarios. Según la encuesta realizada por UpSlide a más de 600 profesionales de TI e innovación del sector, el 68% de los responsables de tecnología consideran que sus presupuestos están malgastados en herramientas que apenas se usan. El dato se agrava entre aquellos con presupuestos superiores a los 12 millones de euros: un 45% admite que hasta la mitad del gasto en software se pierde en licencias duplicadas o ineficientes. Este despilfarro convive con una fuerte presión presupuestaria: el 94% de los encuestados afirma que sus presupuestos se han reducido en 2025, y un tercio de ellos ha experimentado recortes superiores al 20%. El 35% teme que estos ajustes afecten negativamente al rendimiento del negocio, y el 43% cree que impactarán en la calidad del servicio al cliente. Ante este panorama, las prioridades cambian. El retorno de la inversión (ROI) se convierte en el criterio más importante al seleccionar proveedores de software, y más de la mitad (55%) de los líderes de TI planean renegociar acuerdos con condiciones más exigentes. Los principales obstáculos para lograr un buen ROI en el software, según el estudio, son la falta de formación de los usuarios (68%) y la difícil integración con tecnologías existentes (52%). Julien Villemonteix, CEO de UpSlide, analiza así los hallazgos: “Los últimos años han sido difíciles para la banca de inversión mundial, con factores macroeconómicos y geopolíticos que han lastrado la confianza. Aunque estamos viendo cómo mejoran las condiciones, los presupuestos limitados están llevando a centrarse más en el retorno de la inversión”. “El software sigue siendo una de las mayores áreas de inversión, ya que las empresas buscan ventaja competitiva mediante tecnologías como la IA o la automatización. Pero la carrera por innovar ha dejado atrás la integración y el uso real: se están desperdiciando millones en tecnología infrautilizada”. “Una solución sencilla es asegurar que la tecnología ya incorporada se utilice de forma eficaz y se integre bien en el ecosistema tecnológico. A largo plazo, el ROI y la interoperabilidad serán claves, y las API jugarán un papel fundamental”. Este informe pone de manifiesto un dilema urgente: invertir no siempre es transformar, y sin una estrategia de integración, formación y seguimiento del rendimiento, la innovación puede convertirse en un coste silencioso.
17 Junio 2025
Rincón del CISO
Estafadores usan IA para clonar voces y rostros con precisión casi perfecta. La inteligencia artificial ha dado un salto en su capacidad para replicar la realidad, y con ello, el fraude digital entra en una nueva era. En los últimos meses, empresas de todo el mundo han empezado a enfrentar un peligro creciente: estafas ejecutadas con deepfakes de voz y rostro que imitan a la perfección a directivos, compañeros de trabajo e incluso familiares. Esta tecnología, antes limitada a entornos experimentales, está ahora al alcance de cualquier cibercriminal con conexión a internet y apenas unos segundos de grabación de su víctima. Especialistas en ciberseguridad advierten que el volumen de estos ataques ha aumentado exponencialmente. Solo en lo que va del año, se han reportado cientos de intentos mensuales de suplantación a través de llamadas falsas, videollamadas manipuladas o mensajes multimedia fabricados por IA generativa. Estas falsificaciones son tan convincentes que incluso personal capacitado puede caer ante una solicitud aparentemente legítima de un directivo pidiendo una transferencia urgente o acceso a documentos sensibles. La mecánica es sencilla pero devastadora. El atacante utiliza un software basado en inteligencia artificial para recrear la voz o el rostro de alguien con autoridad dentro de una organización. Con ese material, graba mensajes o simula conversaciones que parecen totalmente reales. En muchos casos, las víctimas reaccionan de forma automática, confiando en lo que ven y oyen, sin sospechar que están siendo engañadas por una máquina entrenada para parecer humana. Esta amenaza no solo representa un problema técnico, sino también humano. Las herramientas antideepfake aún están en fase de desarrollo y su nivel de precisión es limitado. Los sistemas actuales pueden detectar ciertas inconsistencias visuales o patrones de audio artificiales, pero no ofrecen garantías absolutas. Por eso, el elemento más importante en la defensa contra estos ataques sigue siendo la prevención interna y la concienciación del personal. Desde el punto de vista de la seguridad corporativa, la solución exige una combinación de medidas tecnológicas y procesos operativos. Las organizaciones deben revisar y reforzar sus protocolos de verificación para cualquier acción sensible. Una solicitud urgente de un superior ya no debe ejecutarse solo por la apariencia o la voz, sino ser confirmada a través de canales paralelos y autenticaciones adicionales. La implementación de sistemas multicanal, junto con una cultura de verificación activa, puede marcar la diferencia entre caer o no en un ataque. Además, es imprescindible entrenar a los empleados con ejemplos reales de deepfakes y simular escenarios de ataque. Solo así podrán desarrollar el criterio necesario para cuestionar lo que ven en pantalla y actuar con cautela ante solicitudes inesperadas. El fraude mediante IA ya no es ciencia ficción: es una realidad que exige respuestas inmediatas y sostenidas. Los deepfakes marcan un antes y un después en la historia del cibercrimen. En un entorno donde la imagen y el sonido pueden ser falsificados con extrema fidelidad, confiar ciegamente en lo que se percibe es un error que puede costar millones. Por ello, la seguridad empresarial debe evolucionar al mismo ritmo que la inteligencia artificial: adoptando soluciones ágiles, promoviendo la verificación activa y fortaleciendo a sus equipos con conocimiento real y actualizado.
16 Junio 2025
Rincón del CISO
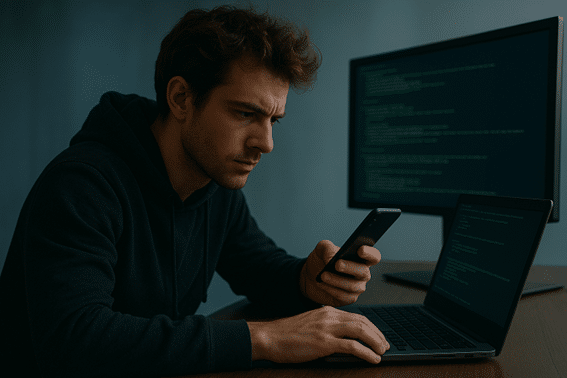
La inteligencia artificial ahora permite a cualquier usuario crear malware o campañas de phishing sin esfuerzo. La ciberseguridad global se enfrenta a una transformación sin precedentes con la aparición de una tendencia inquietante conocida como “vibe hacking”. Este nuevo fenómeno, impulsado por inteligencia artificial generativa, ha democratizado el acceso al cibercrimen, permitiendo que individuos sin conocimientos técnicos en programación puedan generar código malicioso, diseñar ataques complejos y ejecutar campañas de engaño sin necesidad de escribir una sola línea de código manualmente. La combinación de IA y accesibilidad ha creado una tormenta perfecta: ahora, prácticamente cualquier persona con intenciones maliciosas y conexión a internet puede convertirse en un actor cibernético efectivo. El término “vibe hacking” se refiere al uso estratégico de herramientas de IA para crear contenido altamente persuasivo y manipulador, como correos electrónicos de phishing, mensajes fraudulentos o incluso malware funcional. Plataformas como WormGPT y FraudGPT, que emulan las capacidades de modelos como ChatGPT pero sin las restricciones éticas, están siendo distribuidas en foros clandestinos y redes delictivas para automatizar la creación de ciberataques con una eficacia y realismo alarmantes. Lo verdaderamente disruptivo es que ya no se trata solo de engañar con texto bien escrito. Estas IAs son capaces de imitar el lenguaje emocional, el tono empresarial e incluso patrones de conversación específicos de una organización, haciendo que las víctimas bajen la guardia al recibir mensajes que parecen proceder de compañeros de trabajo, ejecutivos o entidades de confianza. El riesgo no se limita al phishing: también se están generando scripts capaces de vulnerar sistemas, crear puertas traseras o interferir con infraestructuras críticas. Además, estamos presenciando la emergencia de agentes autónomos impulsados por IA —como el proyecto XBOW— que pueden identificar fallos de seguridad, desarrollar exploits y ejecutarlos sin intervención humana. Esta capacidad operativa convierte a la inteligencia artificial en un jugador activo en el ciclo de vida del ciberataque, desde la planificación hasta la ejecución. Frente a este escenario, las soluciones tradicionales de seguridad cibernética resultan insuficientes. Las empresas deben incorporar tecnologías de defensa automatizada con capacidades de aprendizaje continuo, reforzar las auditorías de código generado por IA y establecer marcos regulatorios internos sobre el uso de estas herramientas. Asimismo, la capacitación de empleados en nuevas formas de ingeniería social impulsada por IA se vuelve esencial, pues la manipulación emocional ha pasado a ser tan peligrosa como las vulnerabilidades técnicas. Este cambio de paradigma exige que los líderes de ciberseguridad adopten una postura proactiva, integrando IA defensiva que sea capaz de detectar anomalías sutiles y predecir comportamientos maliciosos antes de que ocurran. El “vibe hacking” no solo redefine cómo se cometen los delitos digitales, sino también cómo deben protegerse las organizaciones: con inteligencia artificial, sí, pero con principios éticos, supervisión humana constante y una cultura de ciberseguridad mucho más ágil y contextual. En este nuevo entorno digital, donde la frontera entre usuario y atacante es cada vez más difusa, la prevención ya no depende únicamente de tecnología, sino de anticipación, inteligencia estratégica y adaptación continua.
13 Junio 2025

Rincón del CISO
La Unión Europea lanza un plan para responder a ataques digitales con rapidez y coordinación sin precedentes En una decisión clave para el futuro de la ciberseguridad en Europa, el Consejo Europeo ha aprobado esta semana un ambicioso plan de acción destinado a reforzar la capacidad de respuesta ante crisis cibernéticas. Este nuevo marco tiene como objetivo principal transformar la manera en que los Estados miembros enfrentan amenazas digitales complejas y coordinadas, especialmente aquellas que afectan infraestructuras críticas como hospitales, redes eléctricas, transporte y servicios financieros. El contexto actual, marcado por un aumento sostenido de ciberataques sofisticados y una escalada en la actividad de actores estatales maliciosos, ha dejado claro que ningún país puede enfrentarse solo a estos desafíos digitales. El plan aprobado introduce una serie de medidas estratégicas de amplio alcance que incluyen la implementación de un sistema europeo de alerta temprana, diseñado para facilitar el intercambio de información sobre amenazas inminentes entre gobiernos. Este sistema buscará detectar señales de ataque antes de que estas escalen, permitiendo una actuación preventiva más eficaz. Además, se pondrán en marcha protocolos de actuación conjunta, lo que permitirá una respuesta ágil y homogénea ante ciberincidentes graves que trasciendan las fronteras nacionales. Otra de las apuestas fuertes del plan es la realización de simulacros cibernéticos a gran escala, que permitirán a los Estados evaluar su capacidad de reacción, identificar vulnerabilidades y mejorar su nivel de preparación real ante posibles ataques. Esta práctica se extenderá también a sectores privados estratégicos que forman parte de la cadena de suministro digital del continente, fomentando así una cultura de ciberresiliencia compartida. El plan no olvida a los países con menos recursos tecnológicos, destinando financiación específica y apoyo técnico a aquellos miembros que aún presentan una madurez digital limitada. El objetivo es garantizar que todos los países de la Unión alcancen un estándar común mínimo de seguridad, evitando brechas que puedan ser aprovechadas por los atacantes. En cuanto al ámbito corporativo, este nuevo marco tiene implicaciones directas para las empresas que operan en sectores esenciales. Estas deberán reforzar sus sistemas de reporte de incidentes, adecuarse a los requisitos establecidos por las directivas NIS2 y DORA, y revisar en profundidad sus planes de continuidad y gestión de crisis. El tiempo de respuesta y la transparencia serán factores clave para evitar sanciones y preservar la confianza de clientes y organismos reguladores. La Agencia de Ciberseguridad de la Unión Europea (ENISA) jugará un papel protagónico en la supervisión y coordinación de este plan. Además de proveer asesoría técnica y metodológica, será responsable de mantener actualizada una base de datos europea de vulnerabilidades, independiente de fuentes extranjeras, lo que refuerza el enfoque estratégico de soberanía digital del continente. Este paso adelante representa una oportunidad sin precedentes para que las organizaciones europeas refuercen sus defensas cibernéticas y se alineen con un modelo de seguridad más colaborativo, robusto y resiliente. La amenaza es global, pero la respuesta empieza con decisiones como esta, que colocan a Europa en la senda de una defensa digital conjunta, preparada para enfrentar los retos de un entorno cada vez más hostil.
12 Junio 2025
Rincón del CISO
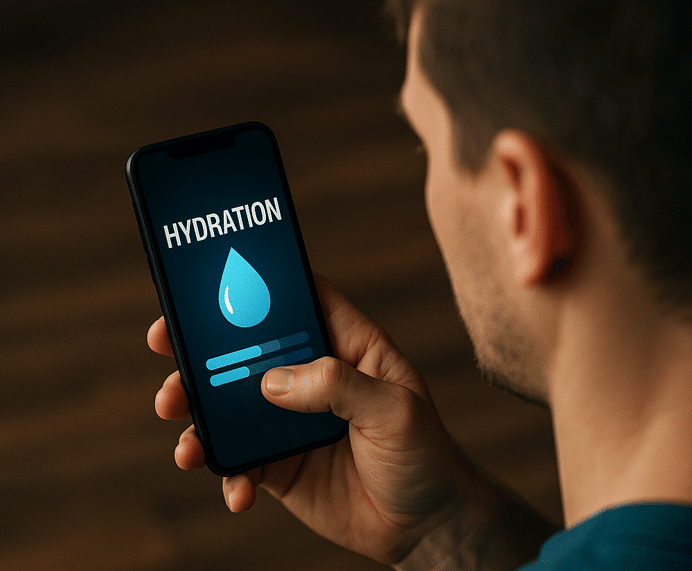
Investigadores logran que la pantalla táctil del móvil detecte deshidratación con precisión clínica. La innovación tecnológica no deja de sorprendernos, y esta vez apunta directamente a algo tan vital como el equilibrio hídrico de nuestro cuerpo. Investigadores de la Universidad de Ciencia y Tecnología Rey Abdalá (KAUST), ubicada en Arabia Saudita, han creado un sistema que permite medir tu nivel de hidratación simplemente tocando la pantalla de tu teléfono móvil. Este desarrollo representa un salto gigantesco en el ámbito de la salud digital, ya que no requiere ningún tipo de accesorio externo ni dispositivos portátiles adicionales. El funcionamiento se basa en un principio físico conocido como capacitancia: la piel humana cambia su capacidad de almacenar carga eléctrica dependiendo de su nivel de humedad interna. Cuando una persona está deshidratada, la conductividad de su piel disminuye, y este cambio es captado por la superficie táctil del smartphone. La app asociada, desarrollada por el mismo equipo de investigación, recoge esta información en tiempo real y emite un diagnóstico inmediato sobre el estado de hidratación del usuario. Los resultados obtenidos en estudios preliminares son impresionantes. La tecnología ha demostrado una precisión del 92 % en deportistas después del ejercicio físico, y del 87 % en personas que practican ayuno prolongado, lo que la posiciona como una herramienta fiable para múltiples perfiles de usuario. Además, se perfila como una solución de gran utilidad en contextos donde el acceso a la atención médica es limitado, ya que podría integrarse en teléfonos móviles de bajo coste sin necesidad de hardware sofisticado. Más allá del ámbito deportivo, este avance tiene aplicaciones inmediatas en el cuidado de personas mayores, niños, pacientes con enfermedades renales o cardíacas, y trabajadores expuestos a condiciones ambientales extremas. También representa un recurso preventivo de gran valor en situaciones de emergencia, ya que permite detectar signos de deshidratación antes de que aparezcan síntomas graves como confusión, fatiga o pérdida de consciencia. El equipo de KAUST se encuentra en negociaciones con fabricantes de smartphones para incluir esta tecnología en futuras generaciones de dispositivos. De ser implementada a nivel comercial, podría cambiar radicalmente la forma en que las personas monitorean su bienestar diario, posicionando al teléfono móvil no solo como una herramienta de comunicación, sino como un verdadero asistente de salud personal. Esta innovación no solo aprovecha una tecnología ya presente en nuestras vidas, sino que lo hace de forma no invasiva, accesible y con un enfoque preventivo que podría salvar vidas. En un mundo cada vez más conectado, donde el autocuidado se ha vuelto una prioridad, convertir tu pantalla táctil en un sensor de salud es, sin duda, un paso hacia el futuro.
11 Junio 2025
Rincón del CISO
La inteligencia artificial está revolucionando la ciberseguridad global, marcando un antes y un después en cómo las organizaciones enfrentan los riesgos digitales. La necesidad de una defensa más eficaz, proactiva y automatizada está impulsando una transformación sin precedentes en el sector, lo que ha llevado a los expertos a proyectar que este mercado alcanzará los 163.000 millones de dólares en 2033, frente a los 22.000 millones registrados en 2023. El impulso detrás de este crecimiento radica en la capacidad de la inteligencia artificial para analizar datos en tiempo real, identificar patrones inusuales y detectar amenazas que escapan a los métodos tradicionales. Las empresas están adoptando tecnologías de machine learning y deep learning para fortalecer sus infraestructuras de seguridad, optimizar la toma de decisiones y reducir el tiempo de respuesta ante incidentes cibernéticos. Cada vez más, las soluciones de ciberseguridad impulsadas por IA se integran en sectores como la banca, la salud, la industria y el comercio electrónico, donde la protección de datos sensibles y la continuidad operativa son críticas. Además de detectar ataques, estos sistemas pueden anticiparse a comportamientos sospechosos, priorizar riesgos y automatizar acciones defensivas, minimizando el impacto potencial de una brecha. Sin embargo, la misma tecnología que ofrece una defensa avanzada también está siendo aprovechada por los ciberdelincuentes. Los ataques potenciados por IA, como el phishing hiperpersonalizado o los malwares adaptativos, están obligando a los equipos de seguridad a innovar constantemente y a reforzar sus capacidades con soluciones más robustas y escalables. Para mantenerse competitivas y protegidas, las organizaciones deben invertir no solo en herramientas tecnológicas, sino también en talento humano capaz de interpretar y supervisar estos sistemas avanzados. Asimismo, es imprescindible establecer marcos de gobernanza y uso ético de la inteligencia artificial, que garanticen la transparencia y el cumplimiento normativo. Con una tasa de crecimiento anual proyectada del 22,3%, la inteligencia artificial aplicada a la ciberseguridad no solo representa una tendencia tecnológica, sino una necesidad estratégica. Aquellas compañías que integren soluciones basadas en IA con visión a largo plazo estarán mejor preparadas para enfrentar los desafíos de un entorno digital en constante evolución y se posicionarán como líderes en resiliencia tecnológica. Esta expansión no solo refleja la urgencia por protegerse frente a nuevas formas de cibercrimen, sino también el potencial transformador de la inteligencia artificial como pilar central de la seguridad digital del futuro.
10 Junio 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

