Sin categoría
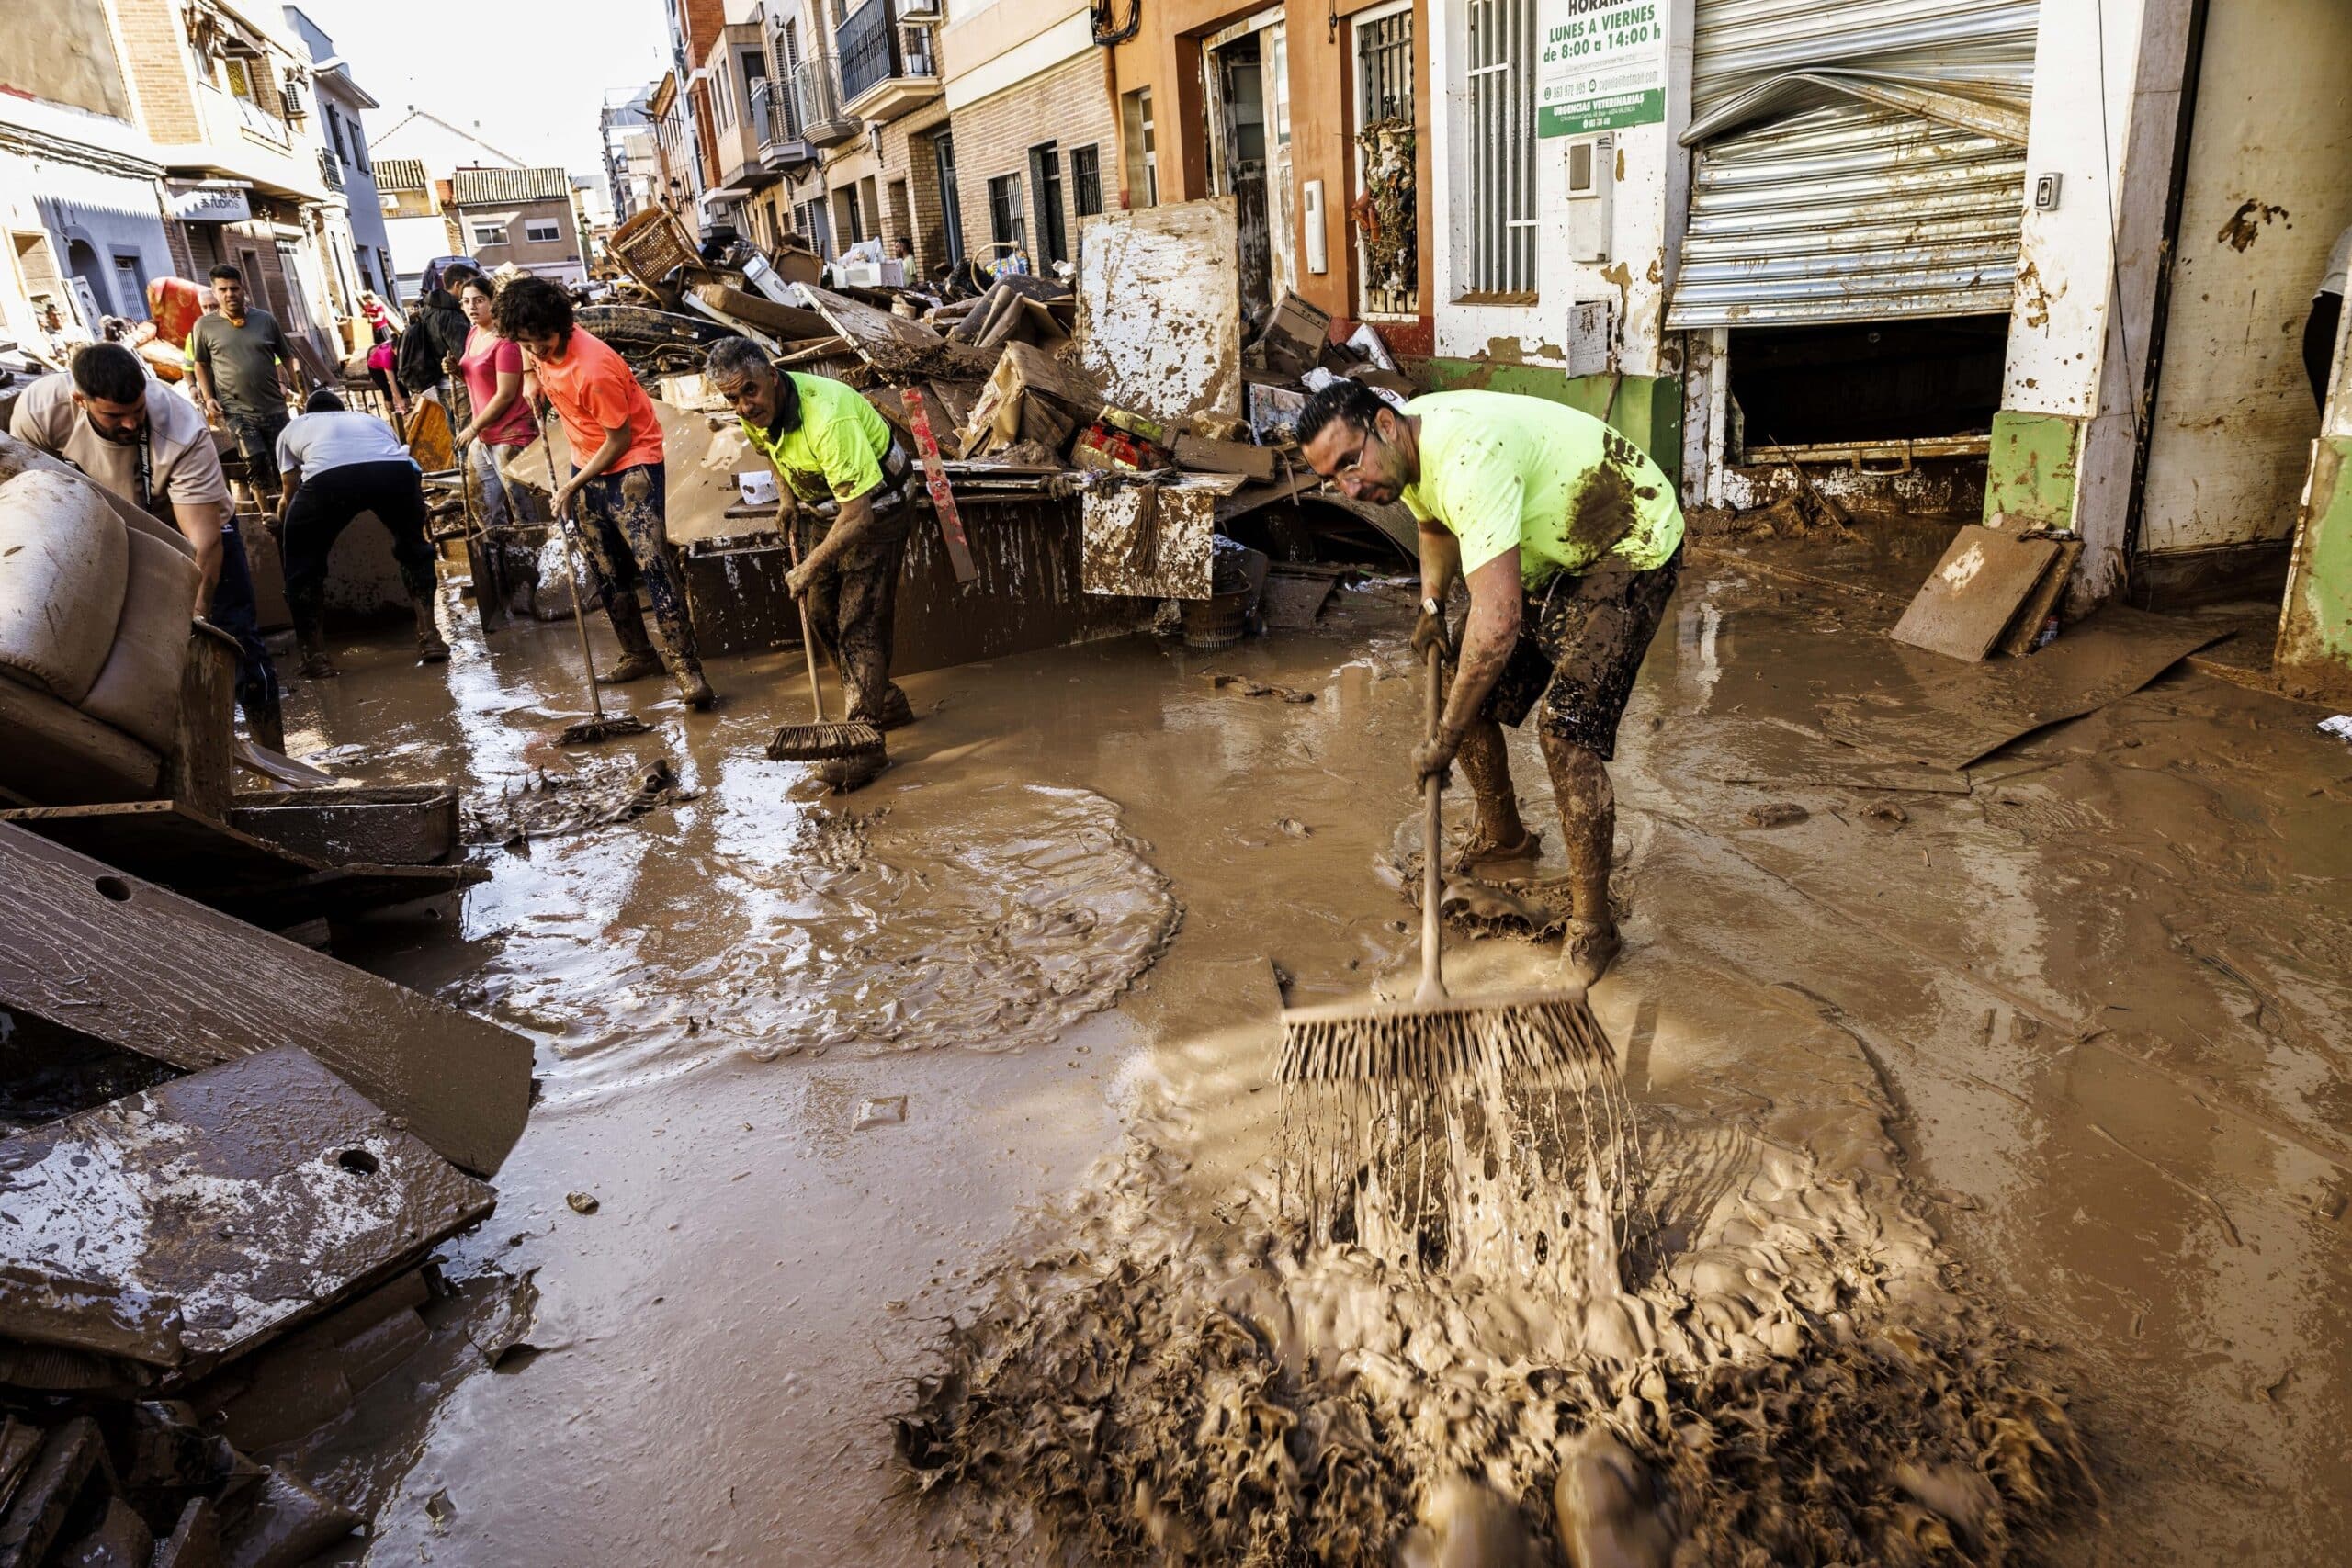
El 29 de octubre de 2024, Valencia sufrió una de las DANA más intensas de los últimos años, con fuertes lluvias que causaron inundaciones, daños materiales y alteraciones en la vida de miles de personas. A un año de este evento, la ciudad y el país han aprendido valiosas lecciones sobre resiliencia, innovación y responsabilidad social. Resiliencia y tecnología: preparación frente a la crisisEventos como la DANA y la pandemia de COVID-19 han demostrado la importancia de los sistemas de alerta progresiva para gestionar crisis de forma eficiente. En ciberseguridad, por ejemplo, Devoteam Cyber Trust ha trasladado este enfoque con el Alert Readiness Framework (ARF), un sistema de niveles de alerta que permite anticiparse a las amenazas y ajustar las respuestas en función de su gravedad. El ARF se inspira en modelos militares como el DEFCON, pero aplicado a la protección digital: integra información, evalúa riesgos, planifica respuestas y se mantiene en constante evolución. Este enfoque demuestra que tanto en emergencias naturales como en ciberataques, la preparación y la coordinación son clave para minimizar impactos. Solidaridad y acción humanaLa recuperación tras la DANA no solo depende de la tecnología: la acción humana ha sido fundamental. La Fundación Adelias, junto a CyberLideria, recaudó 95.015 euros en el II Festival Solidario contra la pobreza, destinado a ayudar a afectados por la DANA en Valencia y a familias vulnerables de Madrid. Más de 650 asistentes, incluyendo empresarios, directivos y profesionales, participaron en un evento que combinó música, creatividad y compromiso social. “Es una verdadera satisfacción que casi 100 personas hayan trabajado de forma altruista para que este festival sea un éxito”, señaló Samira Brigüech, presidenta de la Fundación Adelias, destacando el impacto de la solidaridad empresarial y ciudadana en situaciones de emergencia. Entre los participantes estuvieron figuras como Miguel Garrido (vicepresidente de CEOE), Cristina Álvarez (Banco Santander), Gonzalo Asensio (Bankinter) y directivos de empresas como Siemens Logistics, Codere, Solaria o L’Oréal, demostrando que la colaboración entre sector público, privado y sociedad civil puede generar un cambio real. Mirando al futuroUn año después, la DANA nos recuerda que la resiliencia, la innovación y la solidaridad son tres pilares fundamentales ante cualquier crisis. La combinación de sistemas de alerta, preparación tecnológica y acción humana no solo protege a las ciudades y organizaciones, sino que también fortalece a las comunidades y refuerza la capacidad de respuesta frente a futuras emergencias.
29 Octubre 2025
ESG
El Bezos Earth Fund (BEF) ha anunciado una nueva inversión de 30 millones de dólares dentro de la segunda fase de su programa AI for Climate and Nature Grand Challenge. En total, 15 equipos globales recibirán hasta 2 millones de dólares cada uno para poner en marcha proyectos basados en inteligencia artificial que aborden la pérdida de biodiversidad, la inseguridad alimentaria y el riesgo climático. Esta segunda fase da continuidad a la primera, lanzada en mayo de 2025, en la que 24 iniciativas obtuvieron financiación inicial de 1,2 millones de dólares. El fondo, que planea movilizar hasta 100 millones de dólares en los próximos años, se centra en acelerar la aplicación real de la IA en la protección del planeta. De la teoría a la acción A diferencia de los modelos filantrópicos tradicionales, el Bezos Earth Fund combina inversión económica, acceso a infraestructura tecnológica y mentoría de grandes corporaciones como AWS, Microsoft Research, Google.org y Esri. Su enfoque busca conectar la innovación tecnológica con los actores que trabajan directamente sobre el terreno en conservación y sistemas alimentarios. Entre los proyectos seleccionados destacan: Wildlife Conservation Society, que usará visión por computadora para mapear arrecifes de coral resistentes al cambio climático. New York Botanical Garden, que automatizará la identificación de especies vegetales mediante modelos de IA. Universidad de Witwatersrand (Sudáfrica), que desarrolla FineCast, una herramienta predictiva basada en IA para optimizar la agricultura africana. The Nature Conservancy, que aplicará IA en dispositivos periféricos (edge AI) para combatir la pesca ilegal en el Pacífico. Un modelo de financiación que marca tendencia El enfoque del BEF representa una nueva generación de filantropía tecnológica, más cercana al capital de riesgo que a las subvenciones tradicionales. Este modelo “de la semilla a la escala” podría convertirse en un referente para la financiación híbrida en el ámbito climático y medioambiental. Además, las alianzas con grandes tecnológicas plantean nuevos retos de gobernanza: transparencia de datos, consumo energético de los modelos de IA, sesgos algorítmicos y acceso equitativo a los beneficios. Desde una perspectiva ESG, el paso de la fase conceptual a la ejecución implica también nuevos riesgos y la necesidad de métricas claras para medir impacto, fiabilidad y sostenibilidad a largo plazo. La IA como aliada global del clima El programa abarca equipos de los cinco continentes y ecosistemas diversos —desde la agricultura africana hasta los arrecifes del Pacífico—, consolidando a la IA como una herramienta global, inclusiva y transformadora frente a la crisis climática. El reto, según los expertos, será comprobar en los próximos 24 meses si estas inversiones se traducen en impactos medibles y replicables en la reducción de emisiones, la protección de la biodiversidad y la resiliencia alimentaria.
29 Octubre 2025
Rincón del CISO
Un nuevo informe global de Fortinet revela que el 87 % de los profesionales del sector confía en la inteligencia artificial para mejorar la eficiencia y aliviar la carga de trabajo, aunque la falta de habilidades especializadas sigue siendo una amenaza crítica para la seguridad digital. La falta de talento cualificado continúa siendo uno de los mayores desafíos para la ciberseguridad global. Así lo confirma el Informe Global sobre la Brecha de Competencias en Ciberseguridad 2025, presentado por Fortinet, que advierte sobre el creciente impacto que tiene la escasez de especialistas en la exposición a ciberataques y el aumento de los costes operativos. El estudio, realizado entre más de 1.850 responsables de TI y ciberseguridad de 29 países, destaca que el 86 % de las organizaciones sufrió al menos una brecha de seguridad en 2024, y más de la mitad (52 %) enfrentó pérdidas superiores al millón de dólares. Un déficit global que eleva los riesgos El informe estima que actualmente existe un déficit de más de 4,7 millones de profesionales en ciberseguridad en todo el mundo. La falta de formación y concienciación sigue siendo una de las principales causas de las brechas, según el 54 % de los encuestados. “El sector se encuentra en un punto de inflexión. Sin una inversión decidida en talento, los riesgos seguirán aumentando tanto para las empresas como para la sociedad”, señaló Carl Windsor, Chief Information Security Officer de Fortinet. La IA, aliada… y desafío La inteligencia artificial se consolida como una herramienta clave para mitigar la escasez de profesionales, pero su adopción no está exenta de riesgos.El 97 % de las organizaciones ya utiliza o planea implementar soluciones de seguridad basadas en IA, principalmente para la detección y prevención de amenazas. El 87 % de los expertos considera que la IA mejorará su trabajo, aunque el 48 % de los directivos reconoce no contar con personal preparado para aprovechar plenamente estas tecnologías. Esta brecha de conocimiento genera vulnerabilidades: el 76 % de las empresas que sufrieron más de nueve ataques en 2024 ya usaban herramientas de IA, lo que demuestra que la tecnología, sin formación, no basta. Ciberseguridad en la agenda de los consejos El interés de los Consejos de Administración en la seguridad digital continúa creciendo: el 76 % de las juntas directivas ha elevado su atención a la ciberseguridad, reconociéndola como una prioridad tanto empresarial (96 %) como financiera (95 %).Sin embargo, menos de la mitad de los miembros (49 %) entiende los riesgos asociados al uso de la IA, lo que refuerza la necesidad de una formación ejecutiva más profunda. Formación y certificaciones, claves para cerrar la brecha El informe resalta la alta demanda de certificaciones profesionales, que siguen siendo el principal criterio de contratación para el 89 % de los responsables de TI. No obstante, el apoyo financiero de las empresas para obtenerlas ha descendido hasta el 73 %, frente al 89 % registrado en 2023. Para revertir esta tendencia, Fortinet impulsa desde su Instituto de Formación programas de capacitación globales, con el objetivo de formar a un millón de profesionales en ciberseguridad antes de 2026. Además, ha incorporado módulos específicos sobre IA y ciberamenazas, incluyendo una introducción a la Generative AI y su impacto en los ataques digitales. Un reto compartido entre empresas y administraciones El Informe Global sobre la Brecha de Competencias en Ciberseguridad 2025 deja claro que el futuro de la ciberseguridad depende tanto de la adopción tecnológica como de la formación humana.Cerrar la brecha global de competencias exige un compromiso conjunto entre sector público y privado, basado en tres ejes: educación, acceso a certificaciones y adopción responsable de tecnologías avanzadas. Fuente: Informe Global sobre la Brecha de Competencias en Ciberseguridad 2025 — Fortinet
29 Octubre 2025
Jarana
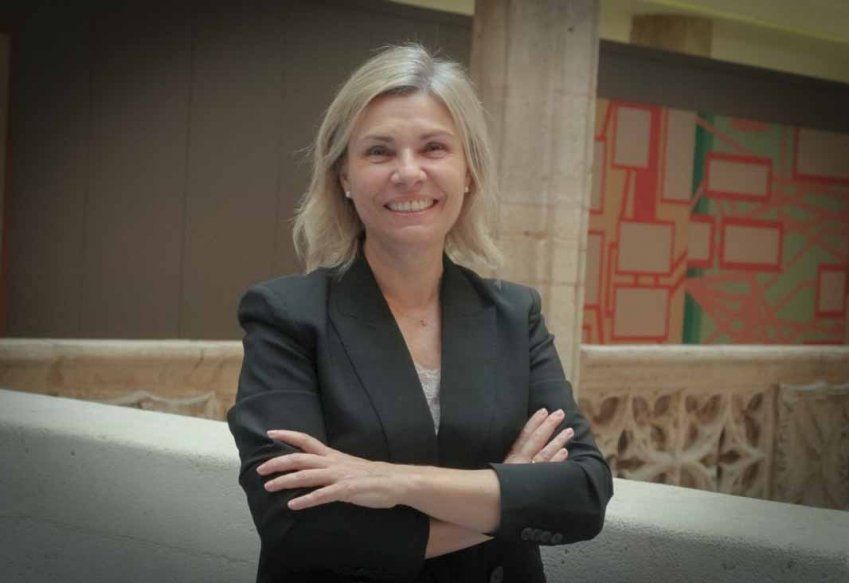
CaixaBank Asset Management, líder en gestión de activos en España, ha renovado recientemente su Consejo de Administración, alcanzando un hito histórico: una representación equilibrada de género, con un 50% de consejeras y un 50% de consejeros. Entre los nuevos nombramientos destaca Belén Martín Sanz, socia de EJE&CON, Asociación Española de Ejecutiv@s y Consejer@s, que asume el cargo de vicepresidenta del consejo. Martín Sanz ha señalado que “es un honor y una gran responsabilidad asumir este cargo y seguir trabajando de forma activa en la estrategia de la gestora líder en España”. Este nombramiento representa un paso más hacia la igualdad real en la toma de decisiones estratégicas dentro del sector financiero, reforzando la importancia de la diversidad y el liderazgo femenino en los órganos de gobierno corporativo.
29 Octubre 2025
Jarana
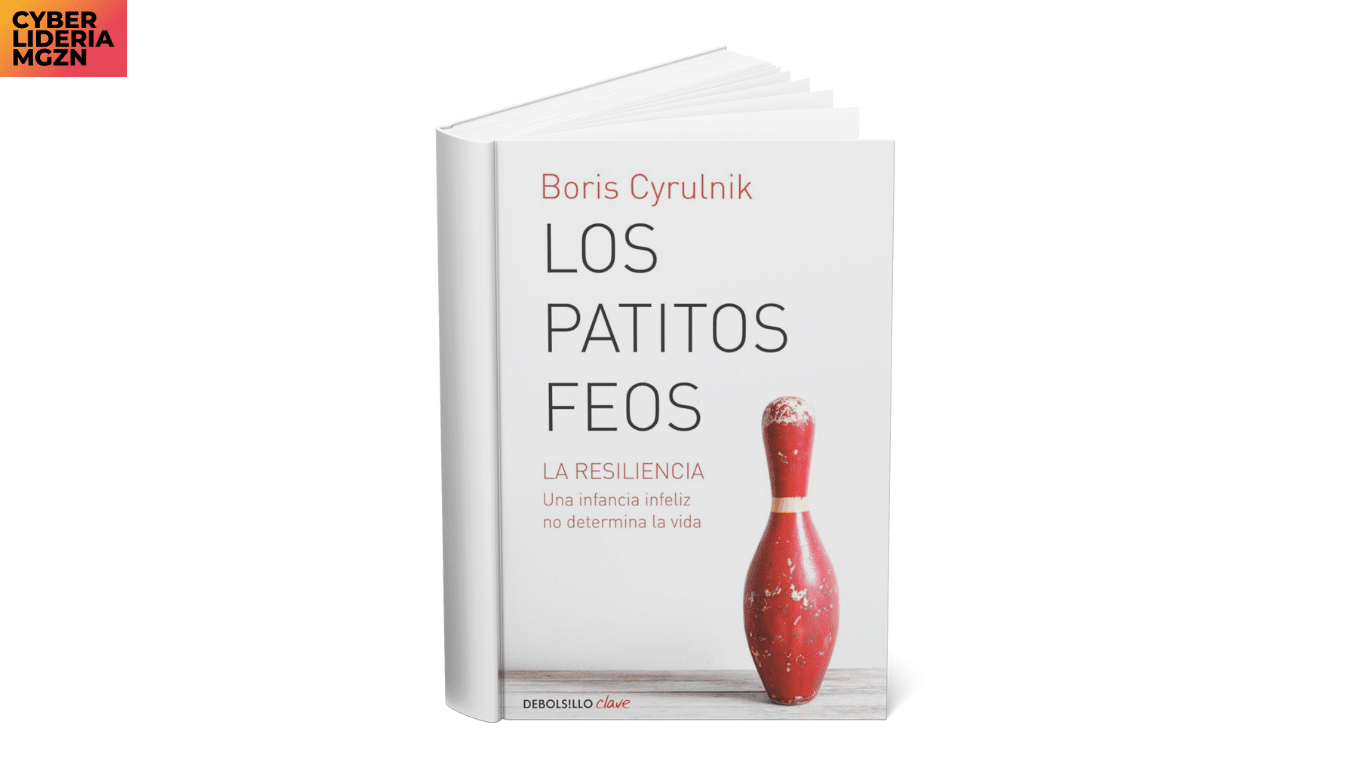
Las claves para pasar de ser un patito feo a un hermoso cisne, libre de traumas y conflictos emocionales. Los patitos feos es un referente imprescindible en el campo de la psicología moderna. Tras superar una difícil infancia marcada por la muerte de sus padres en un campo de concentración nazi y su posterior paso por distintos orfanatos y centros de acogida, Boris Cyrulnik adoptó el concepto de «resiliencia» y lo aplicó al campo de la psicología infantil para demostrar y explicar cómo todo niño puede volver a empezar después de haber sufrido una experiencia traumática. Maria Callas o Georges Brassens son dos de los casos más célebres, pero hay muchos más ejemplos en las páginas de este libro que ponen de manifiesto que ninguna herida es un destino, que un niño traumatizado no está condenado a convertirse en un adulto fracasado y que alguien que ha sido maltratado en la infancia no tiene por qué convertirse en un futuro maltratador.
29 Octubre 2025
Rincón del CISO
La inteligencia artificial ya no es una promesa, sino una realidad en el tejido empresarial español. Según un nuevo estudio de SAP, el 70 % de las compañías en España ya utiliza agentes de IA para optimizar sus procesos, mejorar la eficiencia y reforzar la toma de decisiones. El informe, elaborado a partir de encuestas a más de 12.000 directivos de 20 países, revela un avance vertiginoso: El 15 % de las empresas ha desplegado agentes de IA en toda su organización. Un 28 % los aplica en departamentos concretos. Otro 28 % experimenta con proyectos piloto.Solo un 1,5 % no ha considerado aún su implementación. Retorno rápido y beneficios tangibles La confianza en la IA es alta: el 72 % de las empresas espera recuperar su inversión en menos de un año, una cifra que confirma el impacto inmediato de la automatización inteligente.Más allá del ROI, las compañías también reportan mejoras en la experiencia laboral: Eliminación de tareas repetitivas y mayor satisfacción del empleado. Incremento de la colaboración interna (49 %). Avances en conciliación y flexibilidad laboral (38 %). Rediseñando la empresa con IA Los agentes de IA ya están transformando áreas clave como marketing, ventas, desarrollo de software, finanzas y recursos humanos.En España, el 65 % de las organizaciones ha rediseñado sus procesos de facturación y pagos, y más de la mitad ha hecho lo mismo en RR. HH. La otra cara: confianza y transparencia No todo son buenas noticias. Uno de cada tres directivos españoles reconoce su preocupación por decisiones erróneas basadas en información incorrecta generada por IA.Otros desafíos destacados: Dificultad para atraer y retener talento especializado (32 %). Falta de control sobre la privacidad de los datos (27 %). Opacidad en los resultados (26 %). En un contexto en el que la IA avanza más rápido que las propias regulaciones, las empresas españolas están aprendiendo a equilibrar innovación, seguridad y ética digital.
28 Octubre 2025
Sin categoría
El grupo de ciberespionaje Lazarus, vinculado a Corea del Norte, ha lanzado una nueva ofensiva contra compañías europeas del sector de la defensa, según un informe de ESET Research. La operación, que reutiliza técnicas de la conocida campaña DreamJob, ha tenido como objetivo a varias empresas de Europa Central y del Sudeste especializadas en tecnología de vehículos aéreos no tripulados (UAV), en un momento clave para el desarrollo del programa de drones norcoreano. Los analistas de ESET han identificado ataques dirigidos a tres organizaciones vinculadas a la fabricación de equipamiento militar y componentes actualmente utilizados en el conflicto de Ucrania. Todo apunta a un intento de robo de información técnica y de procesos de producción, con el fin de reforzar las capacidades de defensa del régimen de Pyongyang. “Creemos que el objetivo era robar conocimiento y tecnología relacionada con drones de fabricación occidental, especialmente modelos presentes en el frente ucraniano”, explica Peter Kálnai, investigador de ESET y responsable del análisis. Ingeniería social y código abierto como puerta de entrada Lazarus ha perfeccionado su estrategia de infiltración, utilizando falsas ofertas de empleo enviadas a perfiles técnicos —una táctica clásica de la campaña DreamJob— que contienen documentos señuelo infectados con malware. En esta ocasión, los atacantes insertaron troyanos en proyectos de código abierto alojados en GitHub, ocultando así su actividad bajo herramientas legítimas. El ataque culmina con la ejecución de ScoringMathTea, un troyano de acceso remoto (RAT) que permite el control total de los sistemas comprometidos. Esta herramienta, activa desde 2022, ha sido detectada en ataques a empresas tecnológicas y de defensa en India, Polonia, Reino Unido e Italia, consolidándose como uno de los instrumentos principales de Lazarus. Objetivo: los drones como nueva arma estratégica El interés de Corea del Norte por la tecnología UAV no es nuevo, pero se ha intensificado en los últimos meses. Informes de inteligencia señalan que el país está invirtiendo masivamente en su propia industria de drones, recurriendo a la ingeniería inversa y al espionaje industrial para avanzar más rápido. Los investigadores de ESET sostienen que una de las empresas atacadas produce dos modelos de UAV en uso en Ucrania, además de formar parte de la cadena de suministro europea de drones de rotor único, una categoría en la que Corea del Norte está desarrollando prototipos propios. “Lazarus combina una metodología predecible con una ejecución cada vez más sofisticada. Su capacidad de camuflaje en proyectos de código abierto representa una amenaza creciente para la industria tecnológica y de defensa europea”, añade Kálnai. Una amenaza persistente y adaptable Pese a que su modus operandi es conocido, el grupo sigue evolucionando sus técnicas para evadir los sistemas de detección. La última oleada de DreamJob incorpora nuevas librerías y métodos de proxy DLL, ampliando su arsenal sin perder la firma característica de Lazarus: operaciones persistentes, globales y altamente dirigidas. “Durante casi tres años, el grupo ha mantenido la misma estructura operativa, pero adaptando sus herramientas con precisión quirúrgica. Esa constancia, más que un defecto, es parte de su eficacia”, concluye el informe de ESET. El análisis completo puede consultarse en el blog de ESET Research, bajo el título “Gotta fly: Lazarus targets the UAV sector”.
28 Octubre 2025
Jarana
GoCardless, compañía internacional especializada en gestión de pagos bancarios, ha anunciado el nombramiento de Borja Valiente como Director General y Vicepresidente de Ventas para la región EMEA. Desde este cargo, Valiente liderará la estrategia de crecimiento de ingresos y captación de clientes en un mercado estratégico para la compañía, que en España ha registrado un aumento del 25% en ingresos y un 91% más de transacciones procesadas durante el último año fiscal. Borja Valiente, que se unió a GoCardless en 2016, ha ocupado diferentes posiciones de responsabilidad en el área comercial en Europa. En su nueva etapa, contará con el apoyo de un equipo directivo compuesto por Luis Fernández de la Regata Lestrade, Country Manager para España; Clementine Destrez, Sales Manager Emerging and Corporate para EMEA; y Thibaut Arnould, Sales Manager Mid-Market y Enterprise para EMEA. En paralelo, la compañía ha nombrado a Hamish Wood como Vicepresidente de Customer Success para EMEA, responsable de promover una cultura centrada en el cliente y maximizar los beneficios de la plataforma de pagos global. Wood liderará un equipo de más de 45 profesionales especializados en implementación y servicios al cliente, nueve de ellos dedicados específicamente a la región EMEA. “Europa es una región estratégica para GoCardless y, juntos, trabajaremos para acelerar el crecimiento de los ingresos y ampliar nuestra base de clientes”, señaló Borja Valiente tras su nombramiento. Por su parte, Hamish Wood añadió: “Los clientes son el centro de nuestro negocio. Con un equipo unificado de Customer Success podemos acompañarlos mejor, trabajar como socios y acelerar tanto nuestro crecimiento como el suyo”.
28 Octubre 2025
Ofertas de Empleo
Grupo EULEN busca incorporar a su equipo a un/a Director/a de Seguridad especializado/a en Seguridad de la Información, con sólida experiencia en consultoría de seguridad y emergencias, formación como Director de Seguridad con TIP en vigor, y conocimientos en cumplimiento de certificaciones ISO 27001. El puesto se desarrolla en las oficinas de Gobelas (El Plantío, Madrid). Responsabilidades: Garantizar la protección de personas, activos e instalaciones. Asegurar el cumplimiento de la Ley 5/2014 en materia de Seguridad Privada. Mantener las certificaciones vigentes en la organización. Implantar el Esquema Nacional de Seguridad (ENS) de alto nivel. Elaborar y supervisar Planes de Seguridad y de Autoprotección/Emergencias. Realizar auditorías de seguridad y seguimiento de medidas preventivas. Requisitos: Formación como Director de Seguridad con TIP en vigor. Conocimiento del ENS nivel alto y certificaciones de seguridad (ISO 27001). Titulación como Técnico Superior en Prevención de Riesgos Laborales (tres especialidades). Experiencia reciente en la elaboración de Planes de Seguridad (últimos 5 años). Capacidad de aprendizaje, trabajo en equipo, comunicación básica y rigor profesional. Nivel medio de inglés y manejo de Office y Autocad. Valorable carnet de conducir y vehículo propio. Disponibilidad inmediata para incorporación. Se ofrece: Incorporación a una empresa líder en el sector. Contrato fijo con inicio inmediato. Horario de lunes a viernes, de 8:00 a 17:00 horas, con flexibilidad. Plan de formación continua. Salario competitivo según valía y experiencia. Compromiso con la diversidad:Grupo EULEN garantiza la igualdad de oportunidades en todos sus procesos de selección, fomentando un entorno inclusivo y diverso, y valorando el talento de cada persona como un motor de innovación y crecimiento.
28 Octubre 2025
Rincón del CISO
Cada octubre, Europa celebra el Mes Europeo de la Ciberseguridad con un objetivo claro: promover la concienciación y la formación frente a las amenazas digitales. Sin embargo, desde Netskope, advierten que la sensibilización por sí sola ya no es suficiente. En plena expansión de la nube y la inteligencia artificial generativa, el verdadero reto está en integrar la formación en tiempo real dentro del día a día de las organizaciones. Ignacio Franzoni, director de ingeniería de soluciones en Netskope Iberia, lo resume así: “La concienciación es esencial, pero necesita ir acompañada de asesoramiento instantáneo para ser eficaz.” Según datos de Netskope ThreatLabs, el uso de plataformas de IA generativa en entornos corporativos creció un 50 % entre febrero y mayo de 2025. Lo preocupante es que más de la mitad de ese uso fue “IA en la sombra”, es decir, empleados que recurrieron a estas herramientas al margen de los sistemas aprobados por sus empresas, incluso después de recibir formación. La compañía sostiene que la formación contextual e inmediata —por ejemplo, a través de alertas integradas en los flujos de trabajo— resulta mucho más efectiva que los programas anuales. “El 57 % de los usuarios cambió su comportamiento tras recibir avisos en el momento justo”, apunta Franzoni. El enfoque de Netskope es claro: equilibrar seguridad y productividad. En lugar de bloquear herramientas o imponer restricciones, se trata de guiar a los usuarios hacia decisiones seguras sin frenar la innovación. “Proteger los datos no debe significar detener el progreso. Las organizaciones deben aprender a acompañar al talento digital, no a limitarlo", destaca Franzoni.
27 Octubre 2025
Sin categoría
La velocidad y sofisticación de los ataques de ransomware están alcanzando niveles sin precedentes. Un reciente informe de Palo Alto Networks revela que los ciberdelincuentes son capaces de ejecutar campañas completas de extorsión digital en apenas 25 minutos, impulsados por el uso masivo de inteligencia artificial (IA) y por estrategias de multi-extorsión cada vez más agresivas. La compañía advierte que este nuevo escenario exige una renovación urgente de las defensas corporativas, incorporando sistemas de detección basados en IA, respuestas automatizadas y plataformas de detección y respuesta extendida (XDR) capaces de reaccionar al ritmo de los atacantes.Lo que antes requería días o semanas, hoy ocurre en cuestión de minutos. Las defensas tradicionales han quedado atrás ante una amenaza que evoluciona a velocidad de máquina. El informe global de respuesta a incidentes 2025 de Unit 42, el equipo de inteligencia de amenazas de Palo Alto Networks, muestra un incremento notable en la complejidad de los ataques. Solo en 2024, el 86 % de los incidentes investigados provocaron interrupciones operativas o daños reputacionales, afectando directamente a la continuidad de negocio. Las “olimpiadas de la extorsión”: cuatro frentes de ataque Palo Alto Networks describe la tendencia actual como una auténtica “cuádruple extorsión”, o lo que ellos llaman “las olimpiadas de la extorsión”, donde los atacantes combinan varias tácticas para maximizar la presión sobre sus víctimas: Cifrado de sistemas: la técnica clásica del ransomware sigue vigente, aunque ahora forma parte de un conjunto más amplio de acciones coordinadas. Robo de datos: presente en el 60 % de los casos, los atacantes exfiltran información sensible y amenazan con publicarla. Ataques DDoS: saturan la infraestructura de las víctimas, agravando la disrupción de servicios. Acoso directo: los delincuentes hostigan a ejecutivos, empleados o incluso clientes, trasladando el conflicto al terreno personal. Este tipo de ataques solo se detienen cuando la víctima consigue neutralizar la intrusión o accede a pagar el rescate, habitualmente en criptomonedas para preservar el anonimato de los delincuentes. Etapas del ataque: del acceso al rescate El proceso de un ataque de ransomware sigue una secuencia bien definida: Acceso inicial: mediante phishing, ingeniería social o credenciales comprometidas. Exfiltración: búsqueda y robo de datos valiosos para aumentar la presión. Bloqueo: restricción del acceso a sistemas críticos. Notificación de rescate: se informa a la víctima e incluyen instrucciones de pago. Pago y restauración: en caso de aceptar las condiciones, se suele recuperar el acceso, aunque no siempre con garantías. Cómo protegerse ante un ransomware de nueva generación Para hacer frente a estas amenazas, Palo Alto Networks recomienda adoptar un enfoque integral que abarque todas las fases del ataque. Sus seis claves principales son: Prevenir el ransomware en cualquier etapa del ciclo. Detectar actividades sospechosas antes de que escalen. Analizar con rapidez el origen del ataque. Contener la propagación de la amenaza. Mantener herramientas actualizadas y fiables. Incorporar automatización e inteligencia artificial en la defensa. La compañía destaca sus soluciones Cortex XDR y Cortex XSIAM®, diseñadas para detectar, detener y mitigar ataques avanzados, evitando la expansión del malware y reforzando la resiliencia digital de las organizaciones.
27 Octubre 2025
ESG
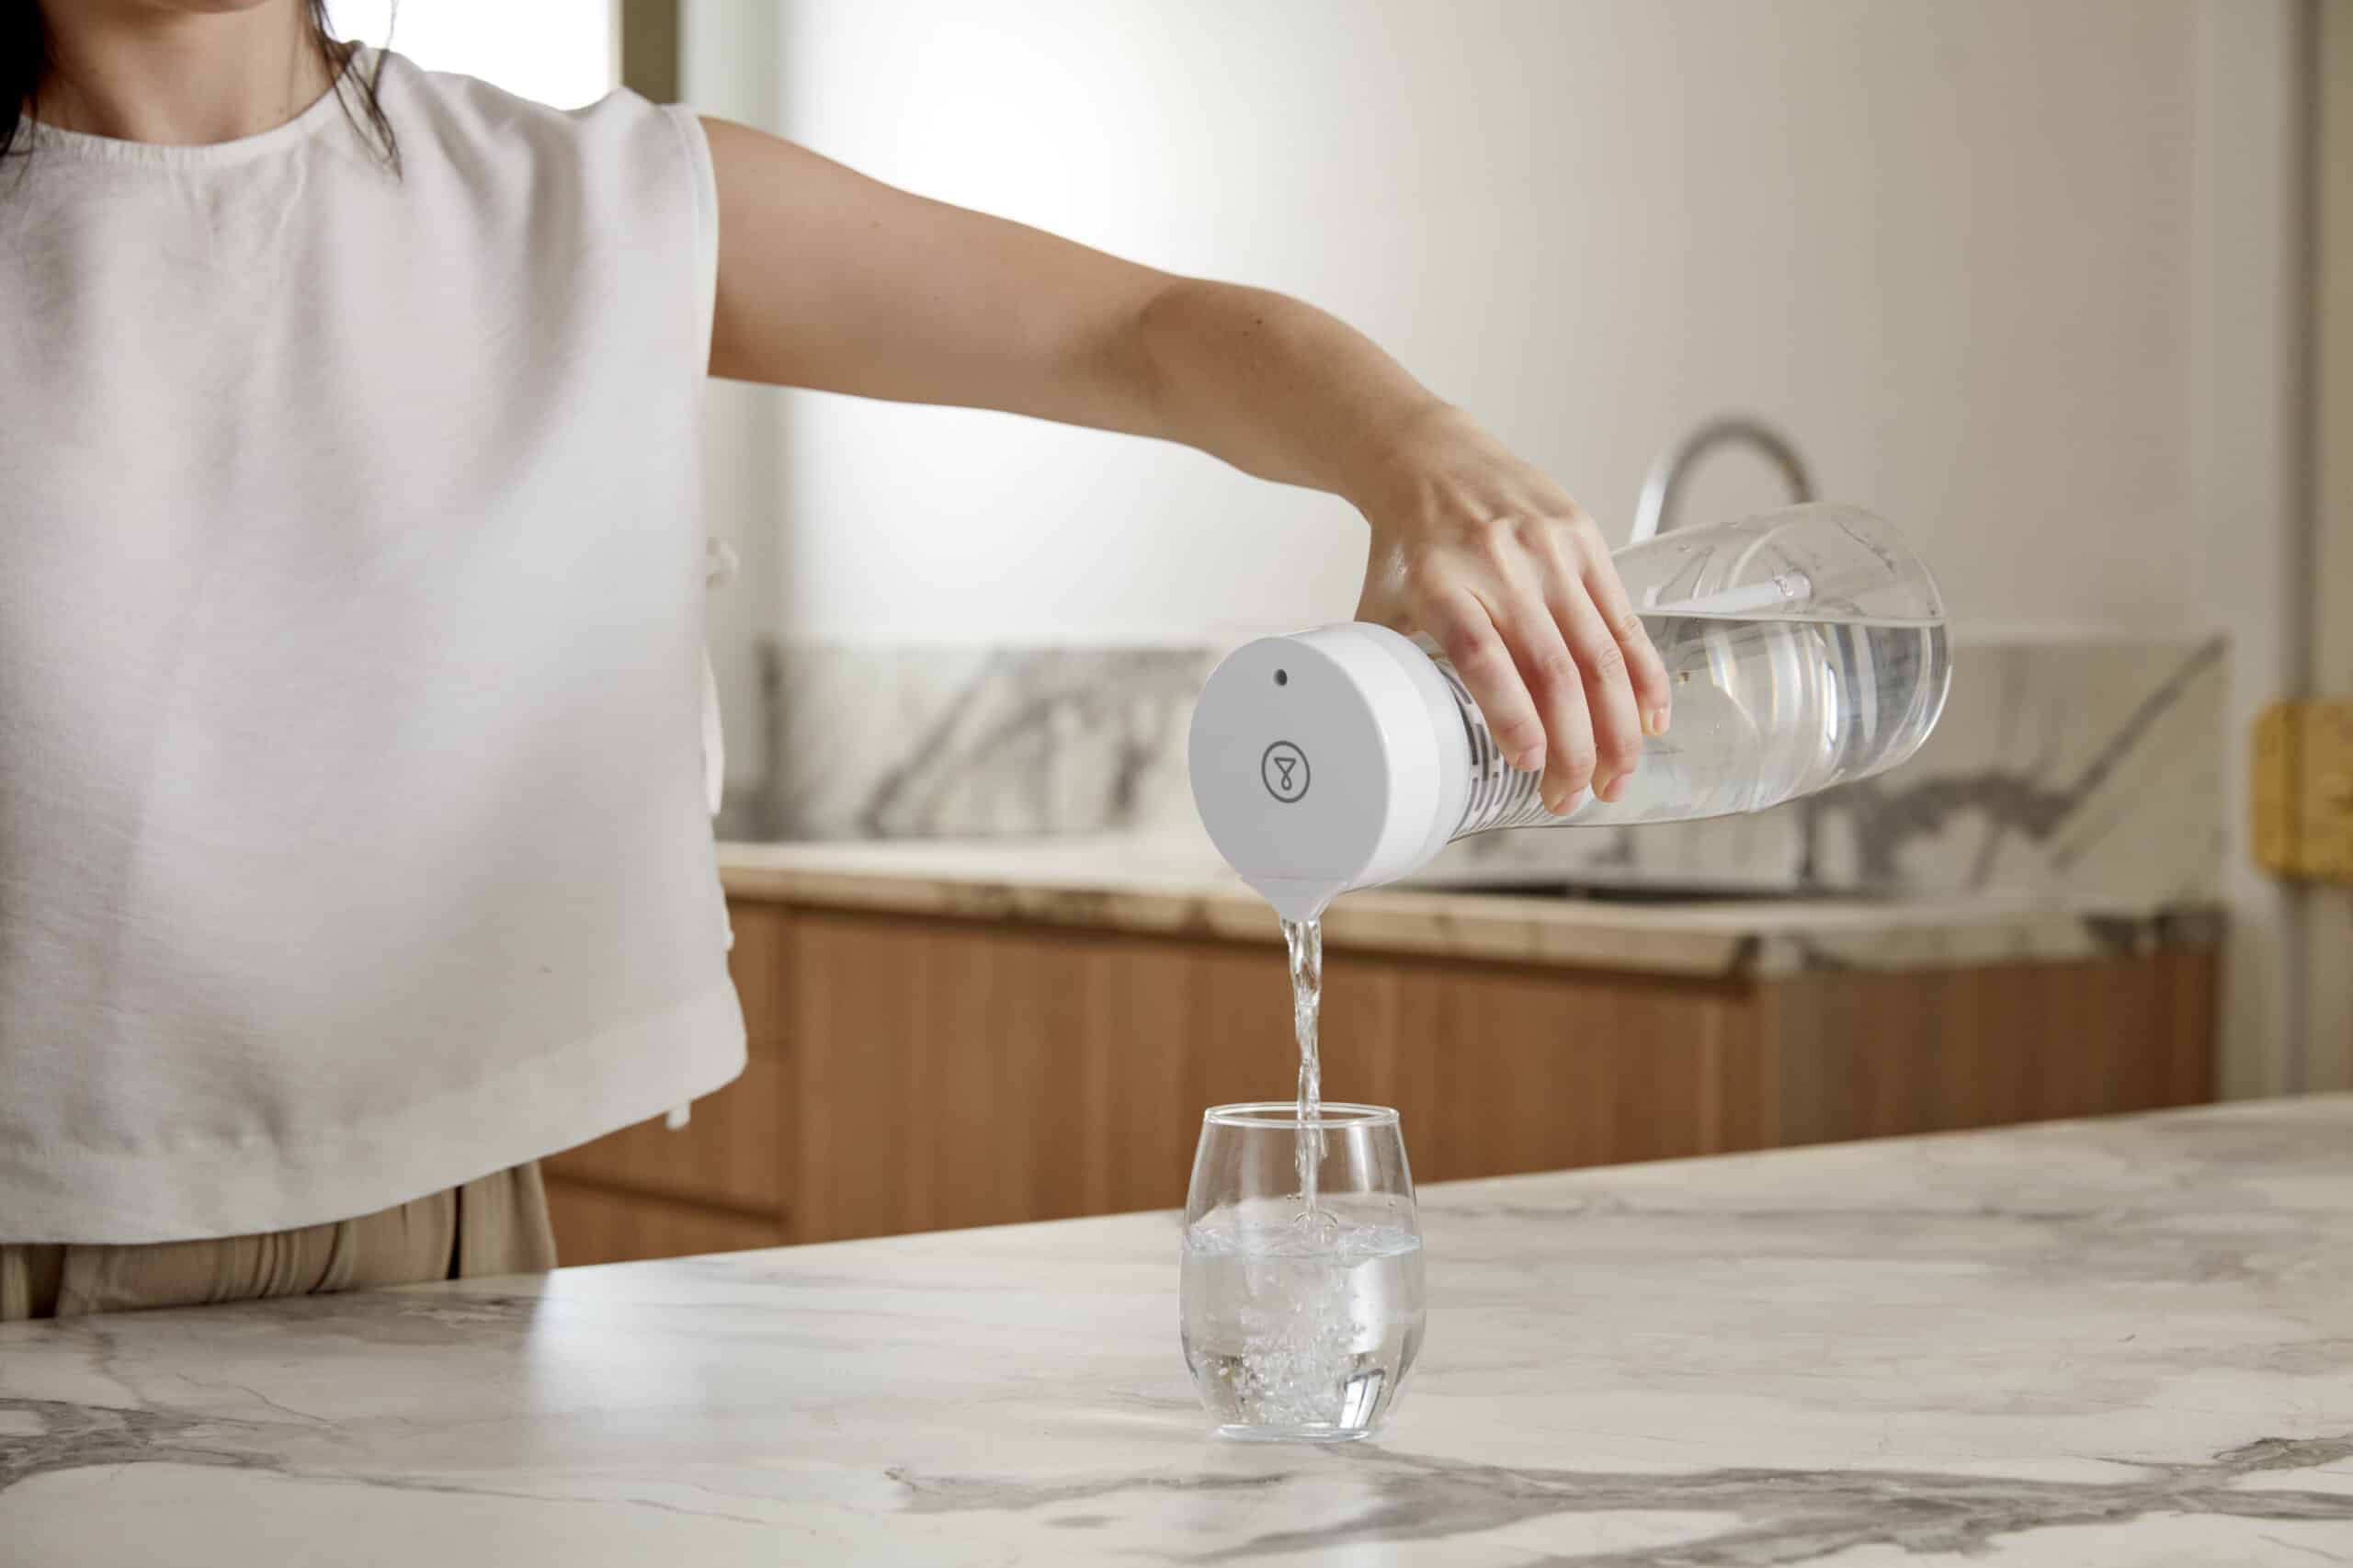
En un contexto donde el bienestar personal y la sostenibilidad ganan peso en la vida cotidiana, la compañía Tappwater ha presentado en Madrid sus nuevas soluciones domésticas de filtrado de agua. El objetivo: promover un estilo de vida más saludable mediante un consumo de agua limpia, libre de impurezas y respetuosa con el entorno. Bajo el lema “Bienestar que fluye”, la empresa busca sensibilizar sobre el impacto que tiene la calidad del agua en la salud, la piel y el cabello. En el encuentro, se destacaron los efectos de los microplásticos y otros contaminantes en el agua que utilizamos a diario, y cómo la filtración puede convertirse en una aliada para el cuidado personal. Según Natalia Cachafeiro, Head of Marketing and Sales de Tappwater, “el agua es esencial para la vida, pero también para nuestra salud y bienestar. Apostamos por soluciones prácticas que eliminen contaminantes invisibles, sin perder los minerales que nuestro cuerpo necesita”. Entre las novedades, la compañía presentó PitcherPro SMR, una jarra capaz de eliminar más del 95% del cloro y el 80% de la cal, además de reducir la presencia de microplásticos y metales pesados. También se mostró la BottlePro Adventure, diseñada para eliminar hasta el 99,99% de los patógenos de fuentes no potables, una opción pensada para quienes buscan mantenerse hidratados con seguridad fuera de casa. Más allá del agua que bebemos, la firma subraya la importancia de cuidar también la que utilizamos para el aseo diario. La exposición al agua dura, explican, puede deteriorar la barrera protectora de la piel y afectar al cabello. Por ello, sus filtros de ducha ShowerPro Rain y Diamond reducen hasta un 90% del cloro y un 80% de la cal, favoreciendo una piel más hidratada y un cabello más saludable. Con esta iniciativa, Tappwater refuerza su compromiso con la innovación y la salud en el hogar, promoviendo un bienestar que, literalmente, fluye desde el agua.
27 Octubre 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

